

FAC MSCHAPv2/PEAP
FAC MSCHAPv2/PEAP
FortiAuthenticator 需要先作为计算机加入 Active Directory 域,才能使用 Windows AD Domain Authentication 验证 MSCHAPv2。该方式适用于 FortiClient 通过 EAP-MSCHAPv2 连接 IKEv2 拨号 VPN,并由 FortiAuthenticator RADIUS 服务器认证 AD 用户或触发 FortiToken 提示的场景。
相关信息
FortiGate、FortiClient 和认证服务器之间的 EAP 认证路径请参考 VPN → IPSec VPN → 通用 IPSec 配置 → 一阶段配置 → EAP → EAP 认证章节。
配置步骤
在 FortiAuthenticator 上进入“Authentication → Remote Auth. Servers → LDAP”,新建或编辑指向 Active Directory 的 LDAP 服务器。
启用 Windows Active Directory Domain Authentication,并填写域加入参数。
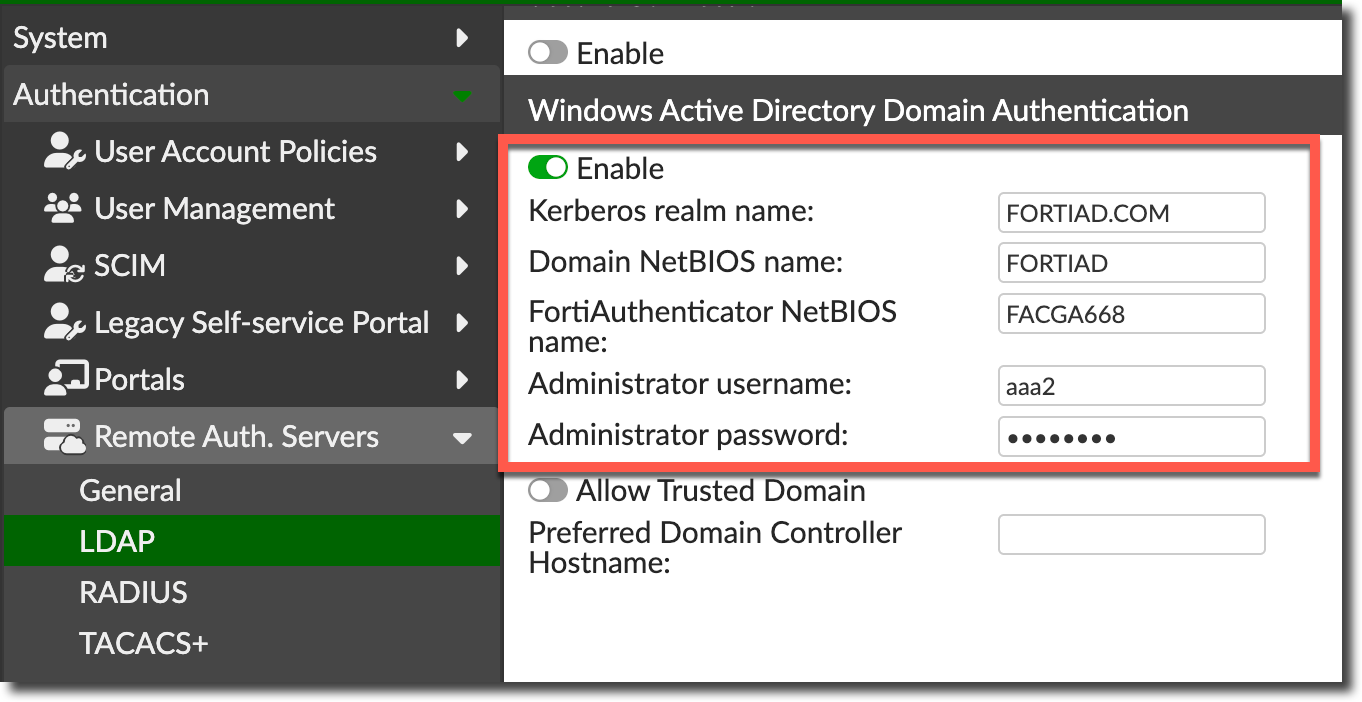
- Kerberos realm name:AD DNS 域名的大写形式,例如
EXAMPLE.COM。 - Domain NetBIOS name:AD 域的 NetBIOS 名称,例如
EXAMPLE。 - FortiAuthenticator NetBIOS name:FortiAuthenticator 在域中的计算机名称。
- Administrator username:用于将 FortiAuthenticator 加入域的 AD 用户名,至少需要 Domain User 权限。使用简单用户名格式。部分版本不支持
DOMAIN\user或 UPN 格式。 - Administrator password:上述域用户的密码。
重要
域加入账号只应授予完成该操作所需的最小权限。配置和排障记录中不要保存或传递明文密码。
- Kerberos realm name:AD DNS 域名的大写形式,例如
保存配置,进入“Monitor → Authentication → Windows AD”,确认状态为
joined domain, connected。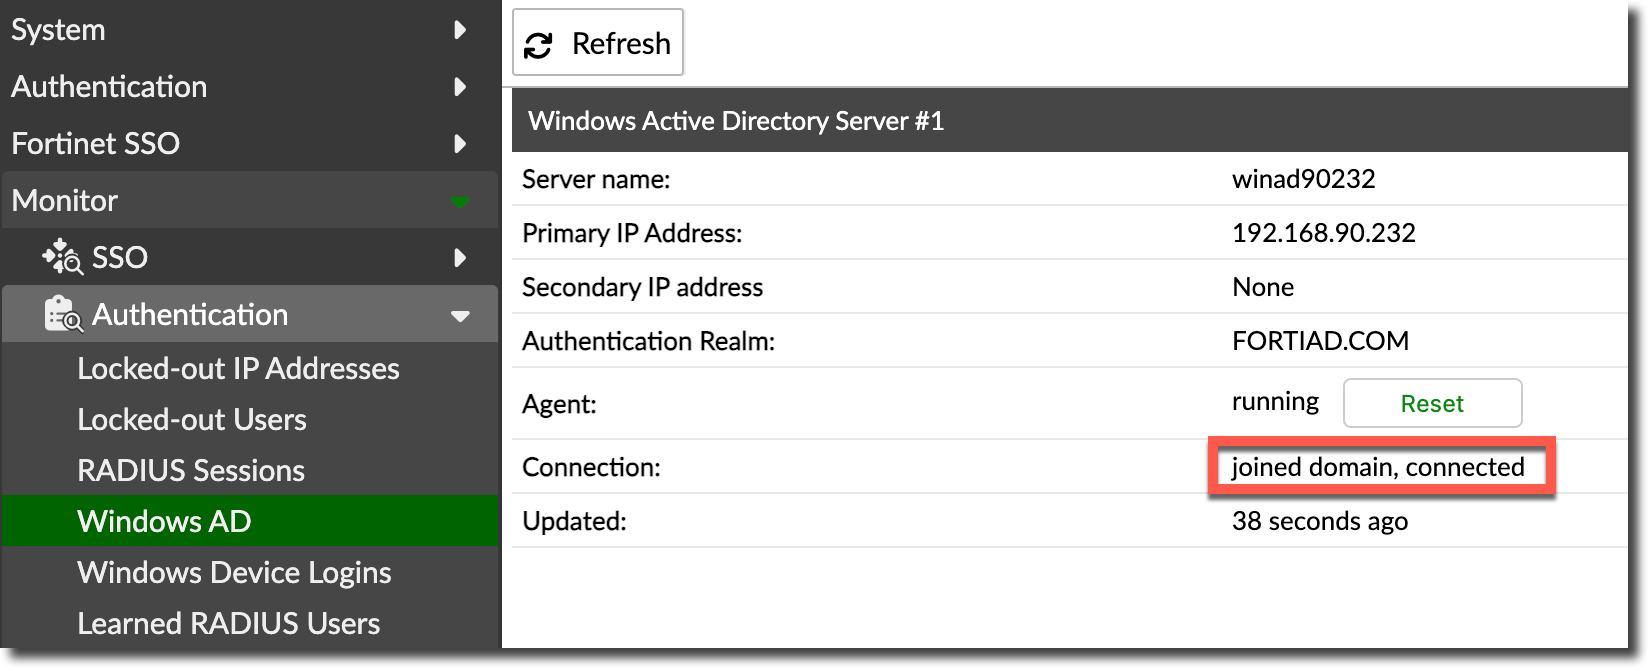
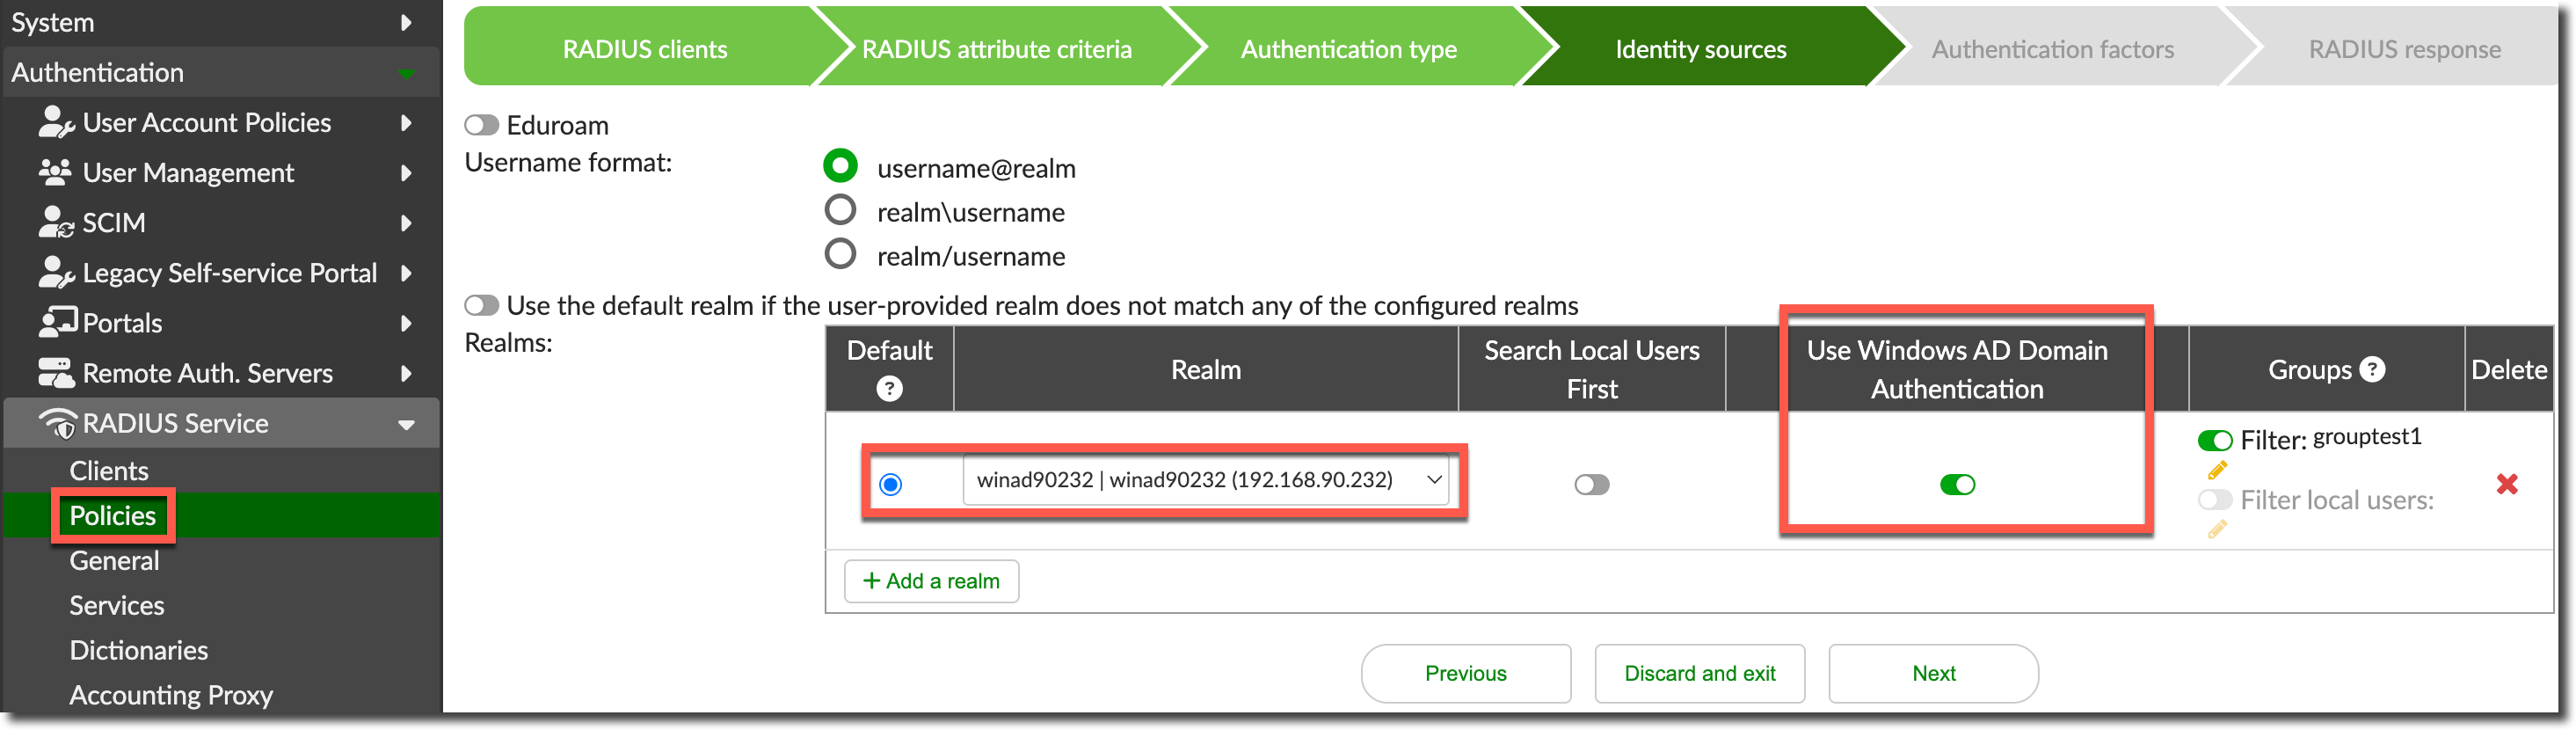
编辑用于 FortiGate 的 RADIUS Client 或 Policy,在身份源中选择对应 LDAP Realm,并启用 Use Windows AD Domain Authentication。
相关信息
FortiAuthenticator 未正确加入域时,Use Windows AD Domain Authentication 选项不可用。应先修复域名解析、时间同步、域控制器连通性或域加入状态。
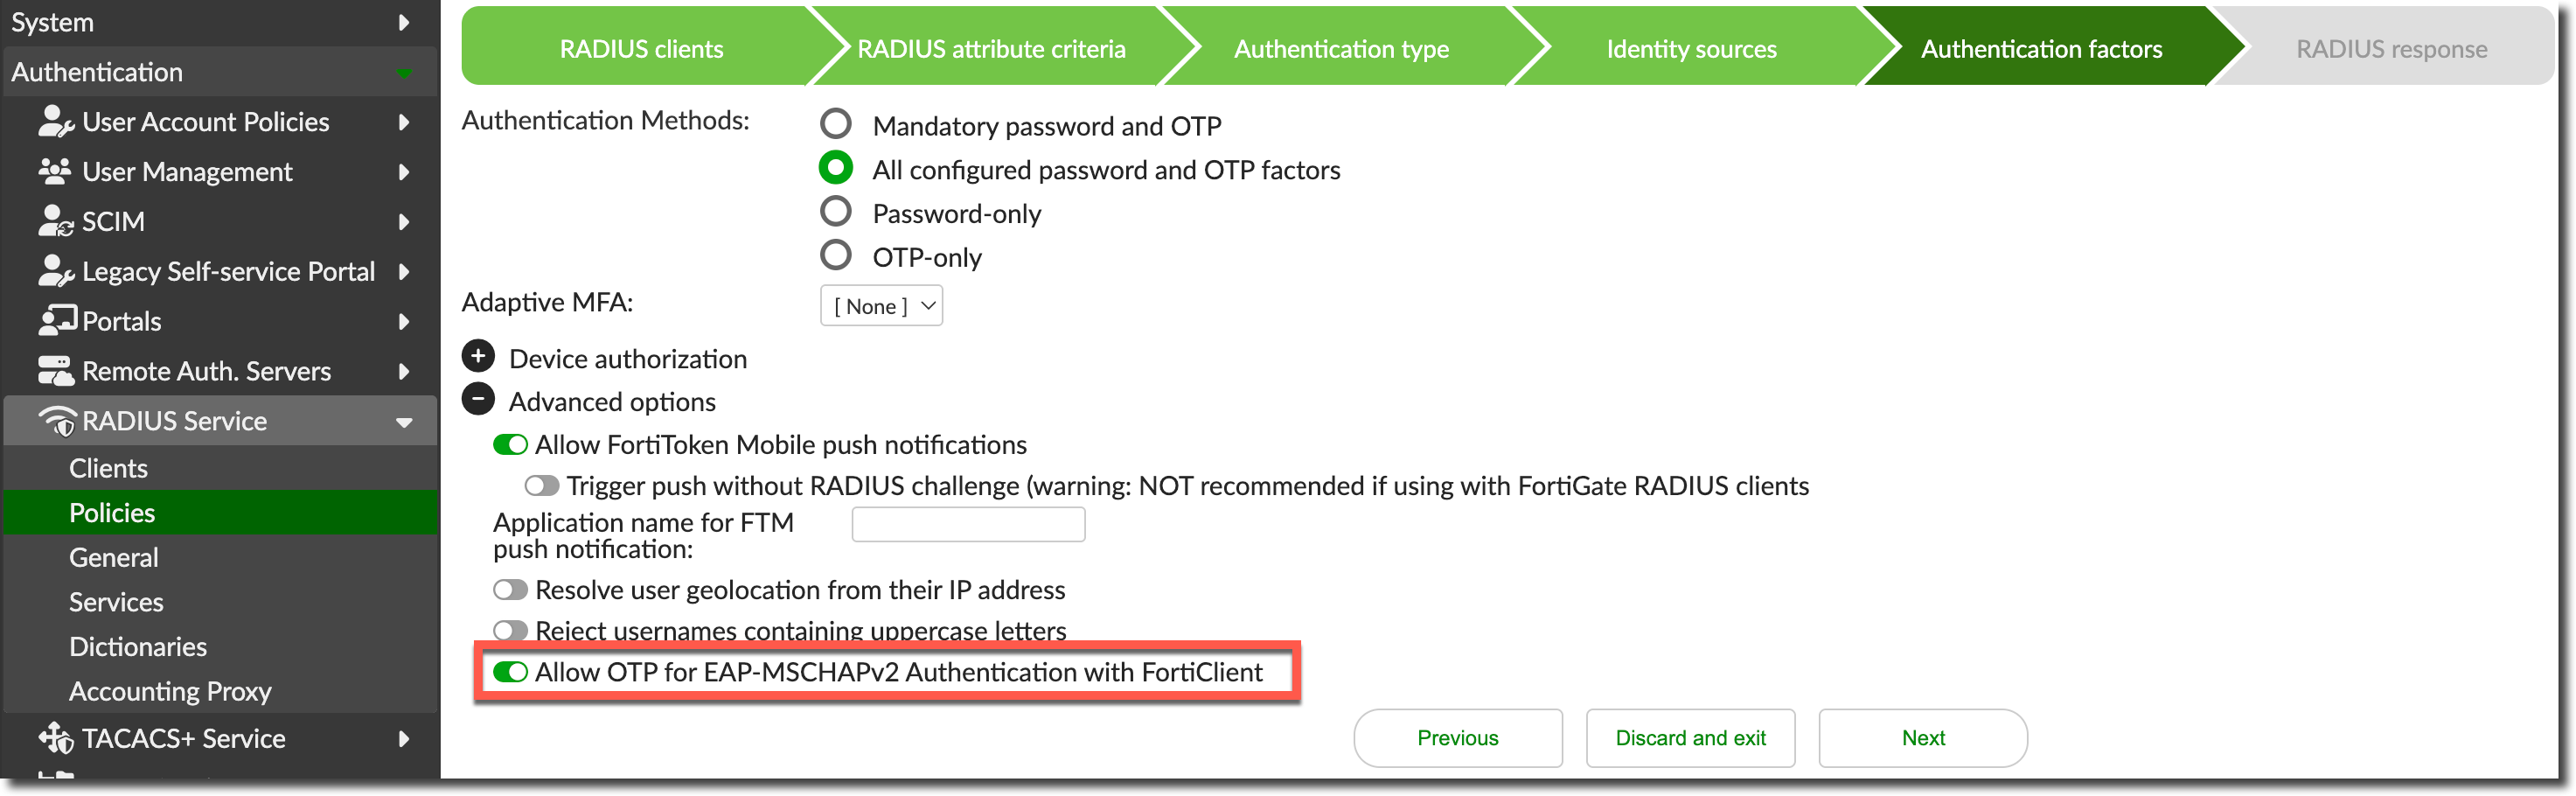
如果 IPSec 开启双因子认证,那必须开启如下配置“Allow OTP for EAP-MSCHAPv2 Authentication with FortiClient”:
在 FortiGate 上将 FortiAuthenticator 配置为 RADIUS 服务器,并把对应 RADIUS 用户组应用到 IKEv2 拨号 VPN 一阶段。
在 FortiClient 中使用 EAP-MSCHAPv2 发起连接,验证 AD 用户认证。
提示
FortiToken 托管在 FortiAuthenticator 上时,该方式支持 Token 输入提示或 Push 通知。认证耗时较长时,应适当增加 FortiGate 上的 RADIUS 和 IKE 协商超时时间。
验证要点
- FortiAuthenticator 的 Windows AD 状态必须同时显示已加入域并已连接。
- RADIUS 策略应匹配 FortiGate 客户端,并使用启用了 Windows AD Domain Authentication 的 LDAP Realm。
- FortiAuthenticator 8.0 之前需要使用 EAP-MSCHAPv2 才能显示独立 Token 输入提示。FortiAuthenticator 8.0 起也支持通过 EAP-TTLS 直接返回 FortiToken Challenge。
- FortiGate RADIUS 调试、FortiAuthenticator RADIUS 日志和 AD 安全日志中的用户名、认证方法与结果应一致。