应用控制防火墙的基本部署
应用控制防火墙的基本部署
FortiClient Application Firewall(应用程序防火墙)根据 FortiGuard 应用签名识别终端产生的网络流量,并按应用类别或具体签名执行 Allow、Monitor 或 Block。它可以在终端离开企业网络时继续执行策略,是 FortiGate Application Control 的终端侧补充。
重要
- FortiClient Application Firewall 控制的是应用网络通信,不是 Windows Defender Firewall 的端口规则,也不是保护 Web 服务器的 WAF。
功能与限制
| 能力 | 说明 |
|---|---|
| Categories | 按 Botnet、P2P、Proxy、Remote Access、Social Media 等类别统一处理 |
| Application Overrides | 对具体 FortiGuard 应用签名覆写类别动作 |
| Detect & Block Exploits | 检查网络流量中针对已知漏洞的利用尝试 |
| C&C Detection | 根据恶意通信 IP 与端口组合阻止已知攻击者控制通道 |
| Notifications | 阻止应用时向终端用户显示气泡通知 |
| Events | 在 FortiClient、EMS Firewall Events 和 FortiAnalyzer 中调查命中记录 |
重要
- FortiClient 不提供 SSL 深度检查,因此不能使用标记为 Deep Inspection 的应用签名。依赖解密后载荷才能识别的细粒度应用行为,应由 FortiGate、FortiSASE 或其他支持深度检查的控制点处理。
- EMS 页面可能显示 Custom Application Overrides,但 FortiClient 不支持该功能。
先决条件
- EMS 正常运行,目标终端已连接并命中预期 Endpoint Policy。
- 安装包包含 Application Firewall 组件,EMS 的 Feature Select 已启用该功能。
- EMS、FortiClient、操作系统和许可证兼容。
- macOS 已批准所需 Network Extension/System Extension;Windows Server 不支持 Application Firewall 的版本组合不应强行部署。
- 终端能够获取最新应用签名,并已配置日志上报。
- 已建立测试组,包含浏览器、VPN、会议、远程管理、软件更新和核心业务应用。
部署步骤
1. 创建 Firewall 配置文件
- 登录 EMS,进入 Endpoint Profiles > Firewall。

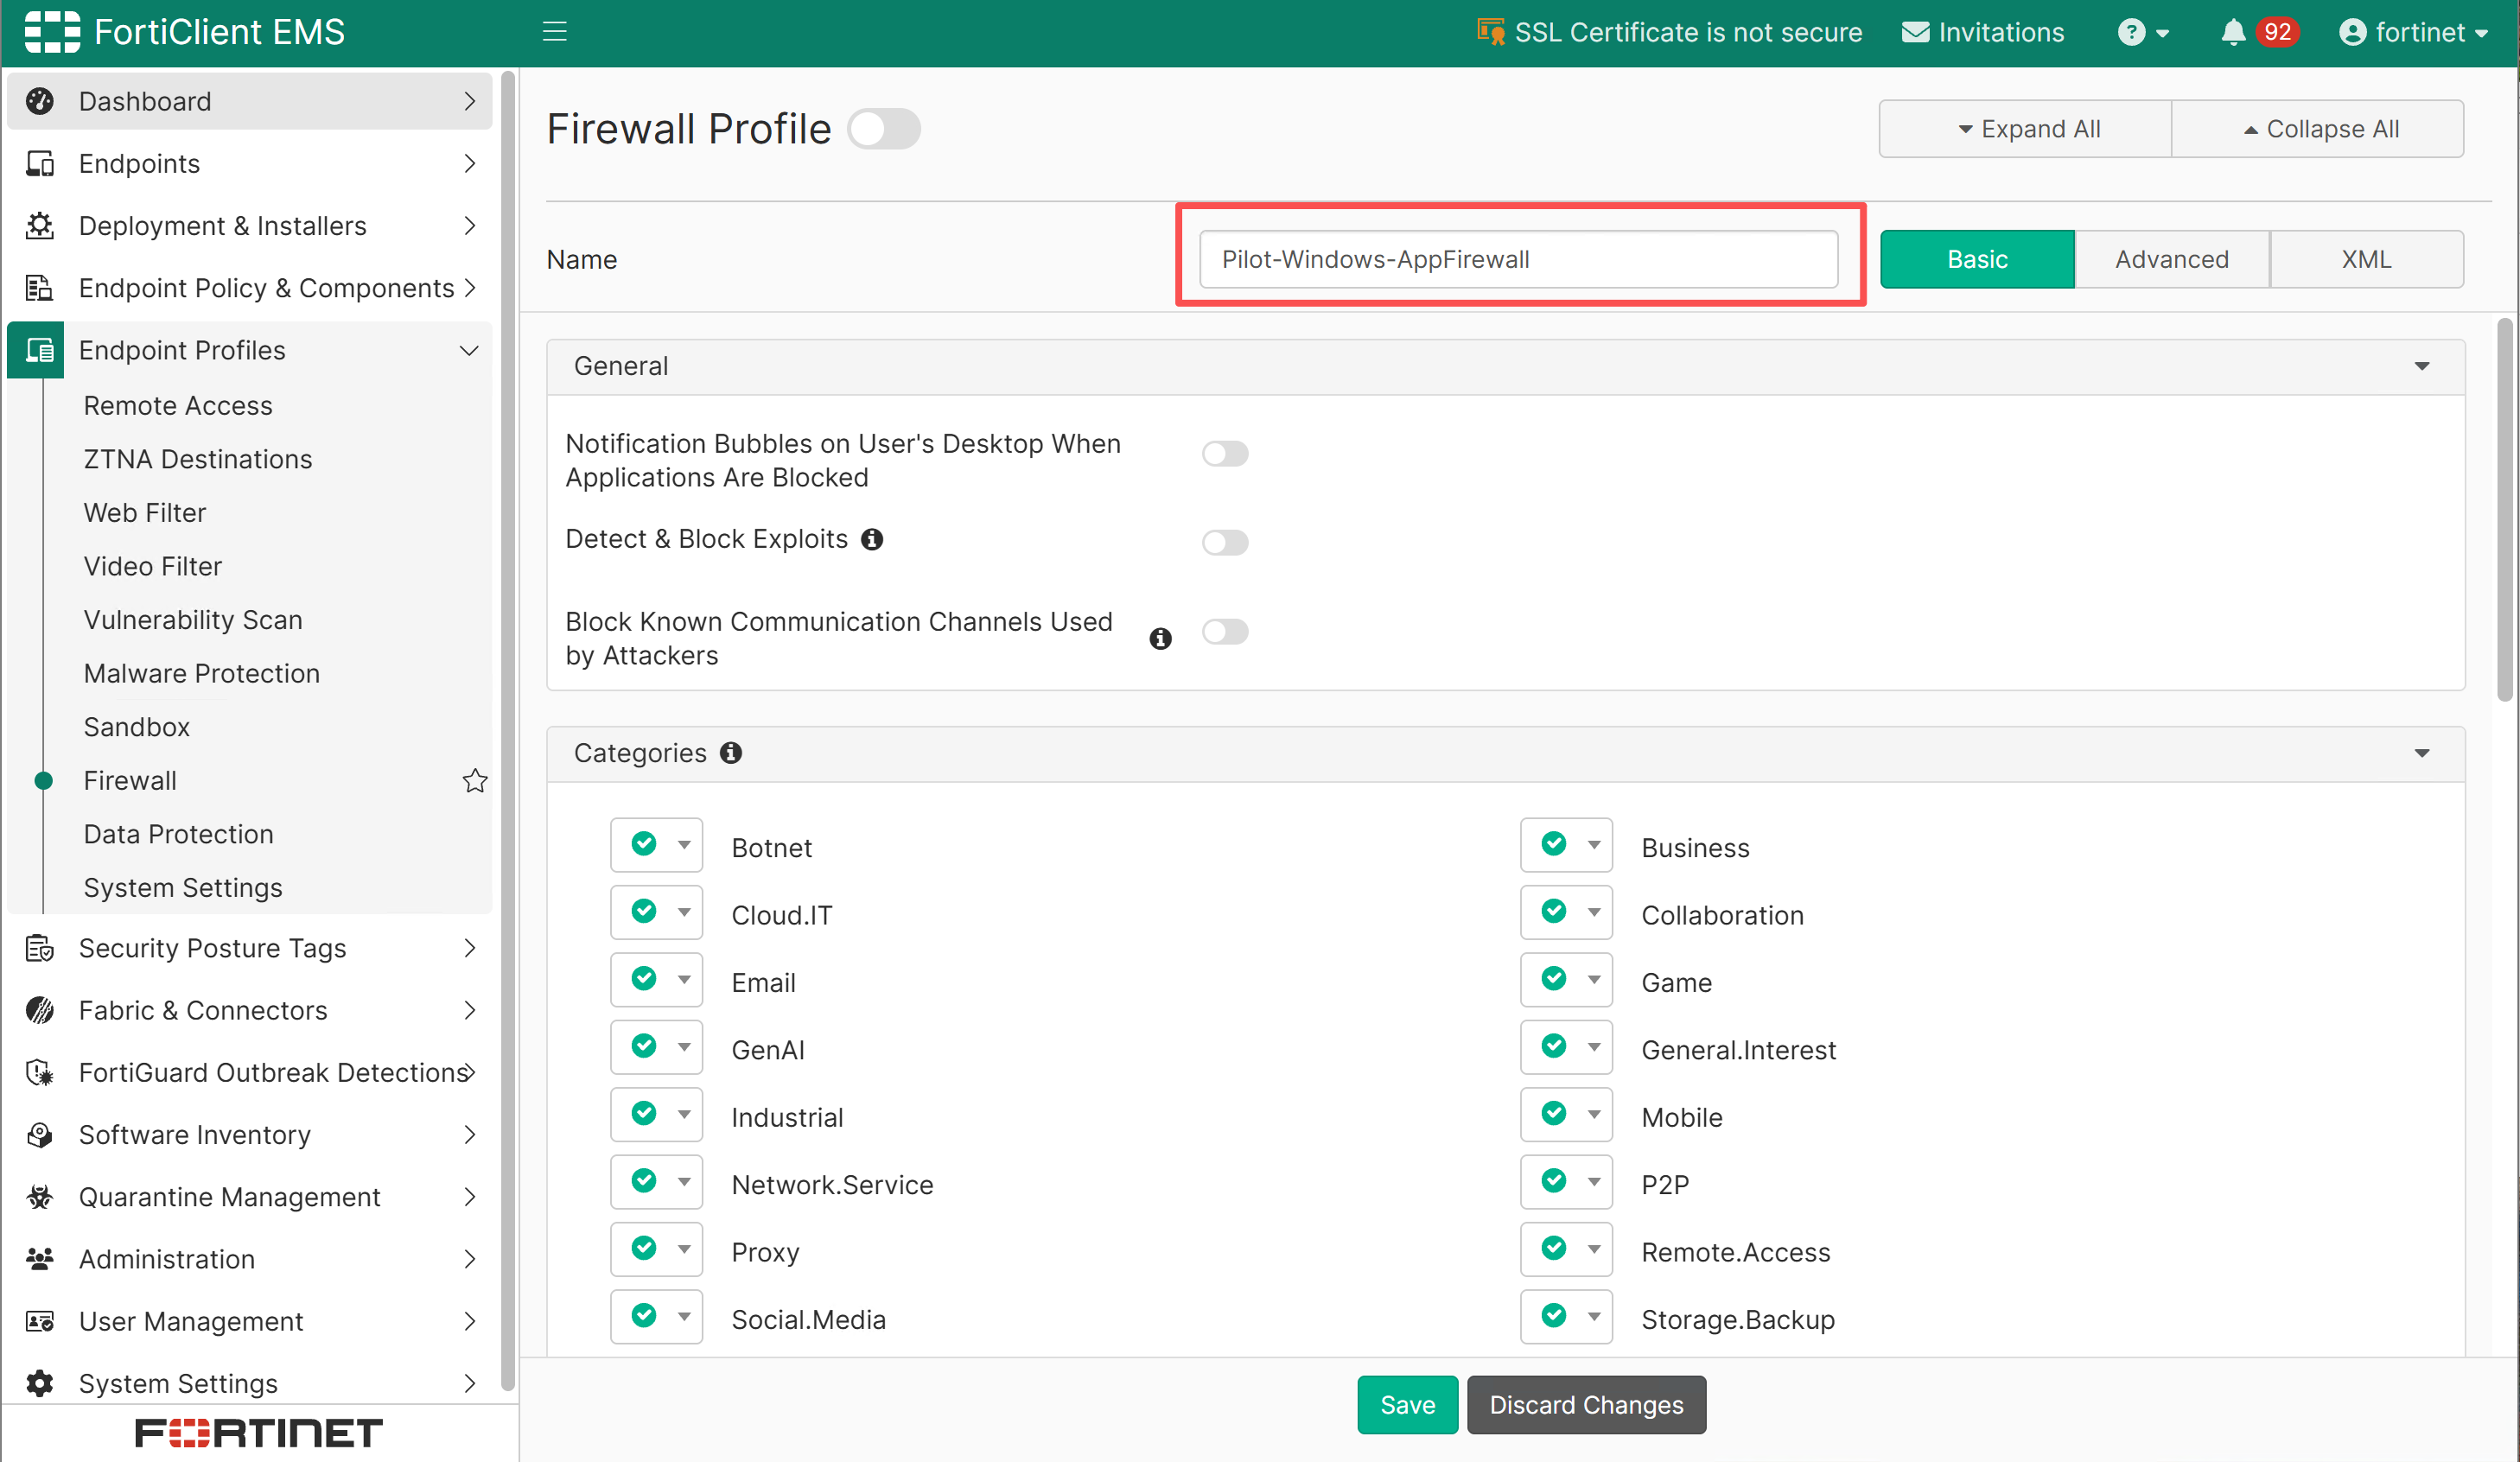
- 新建或复制配置文件,建议名称包含平台和用途,例如
Pilot-Windows-AppFirewall。
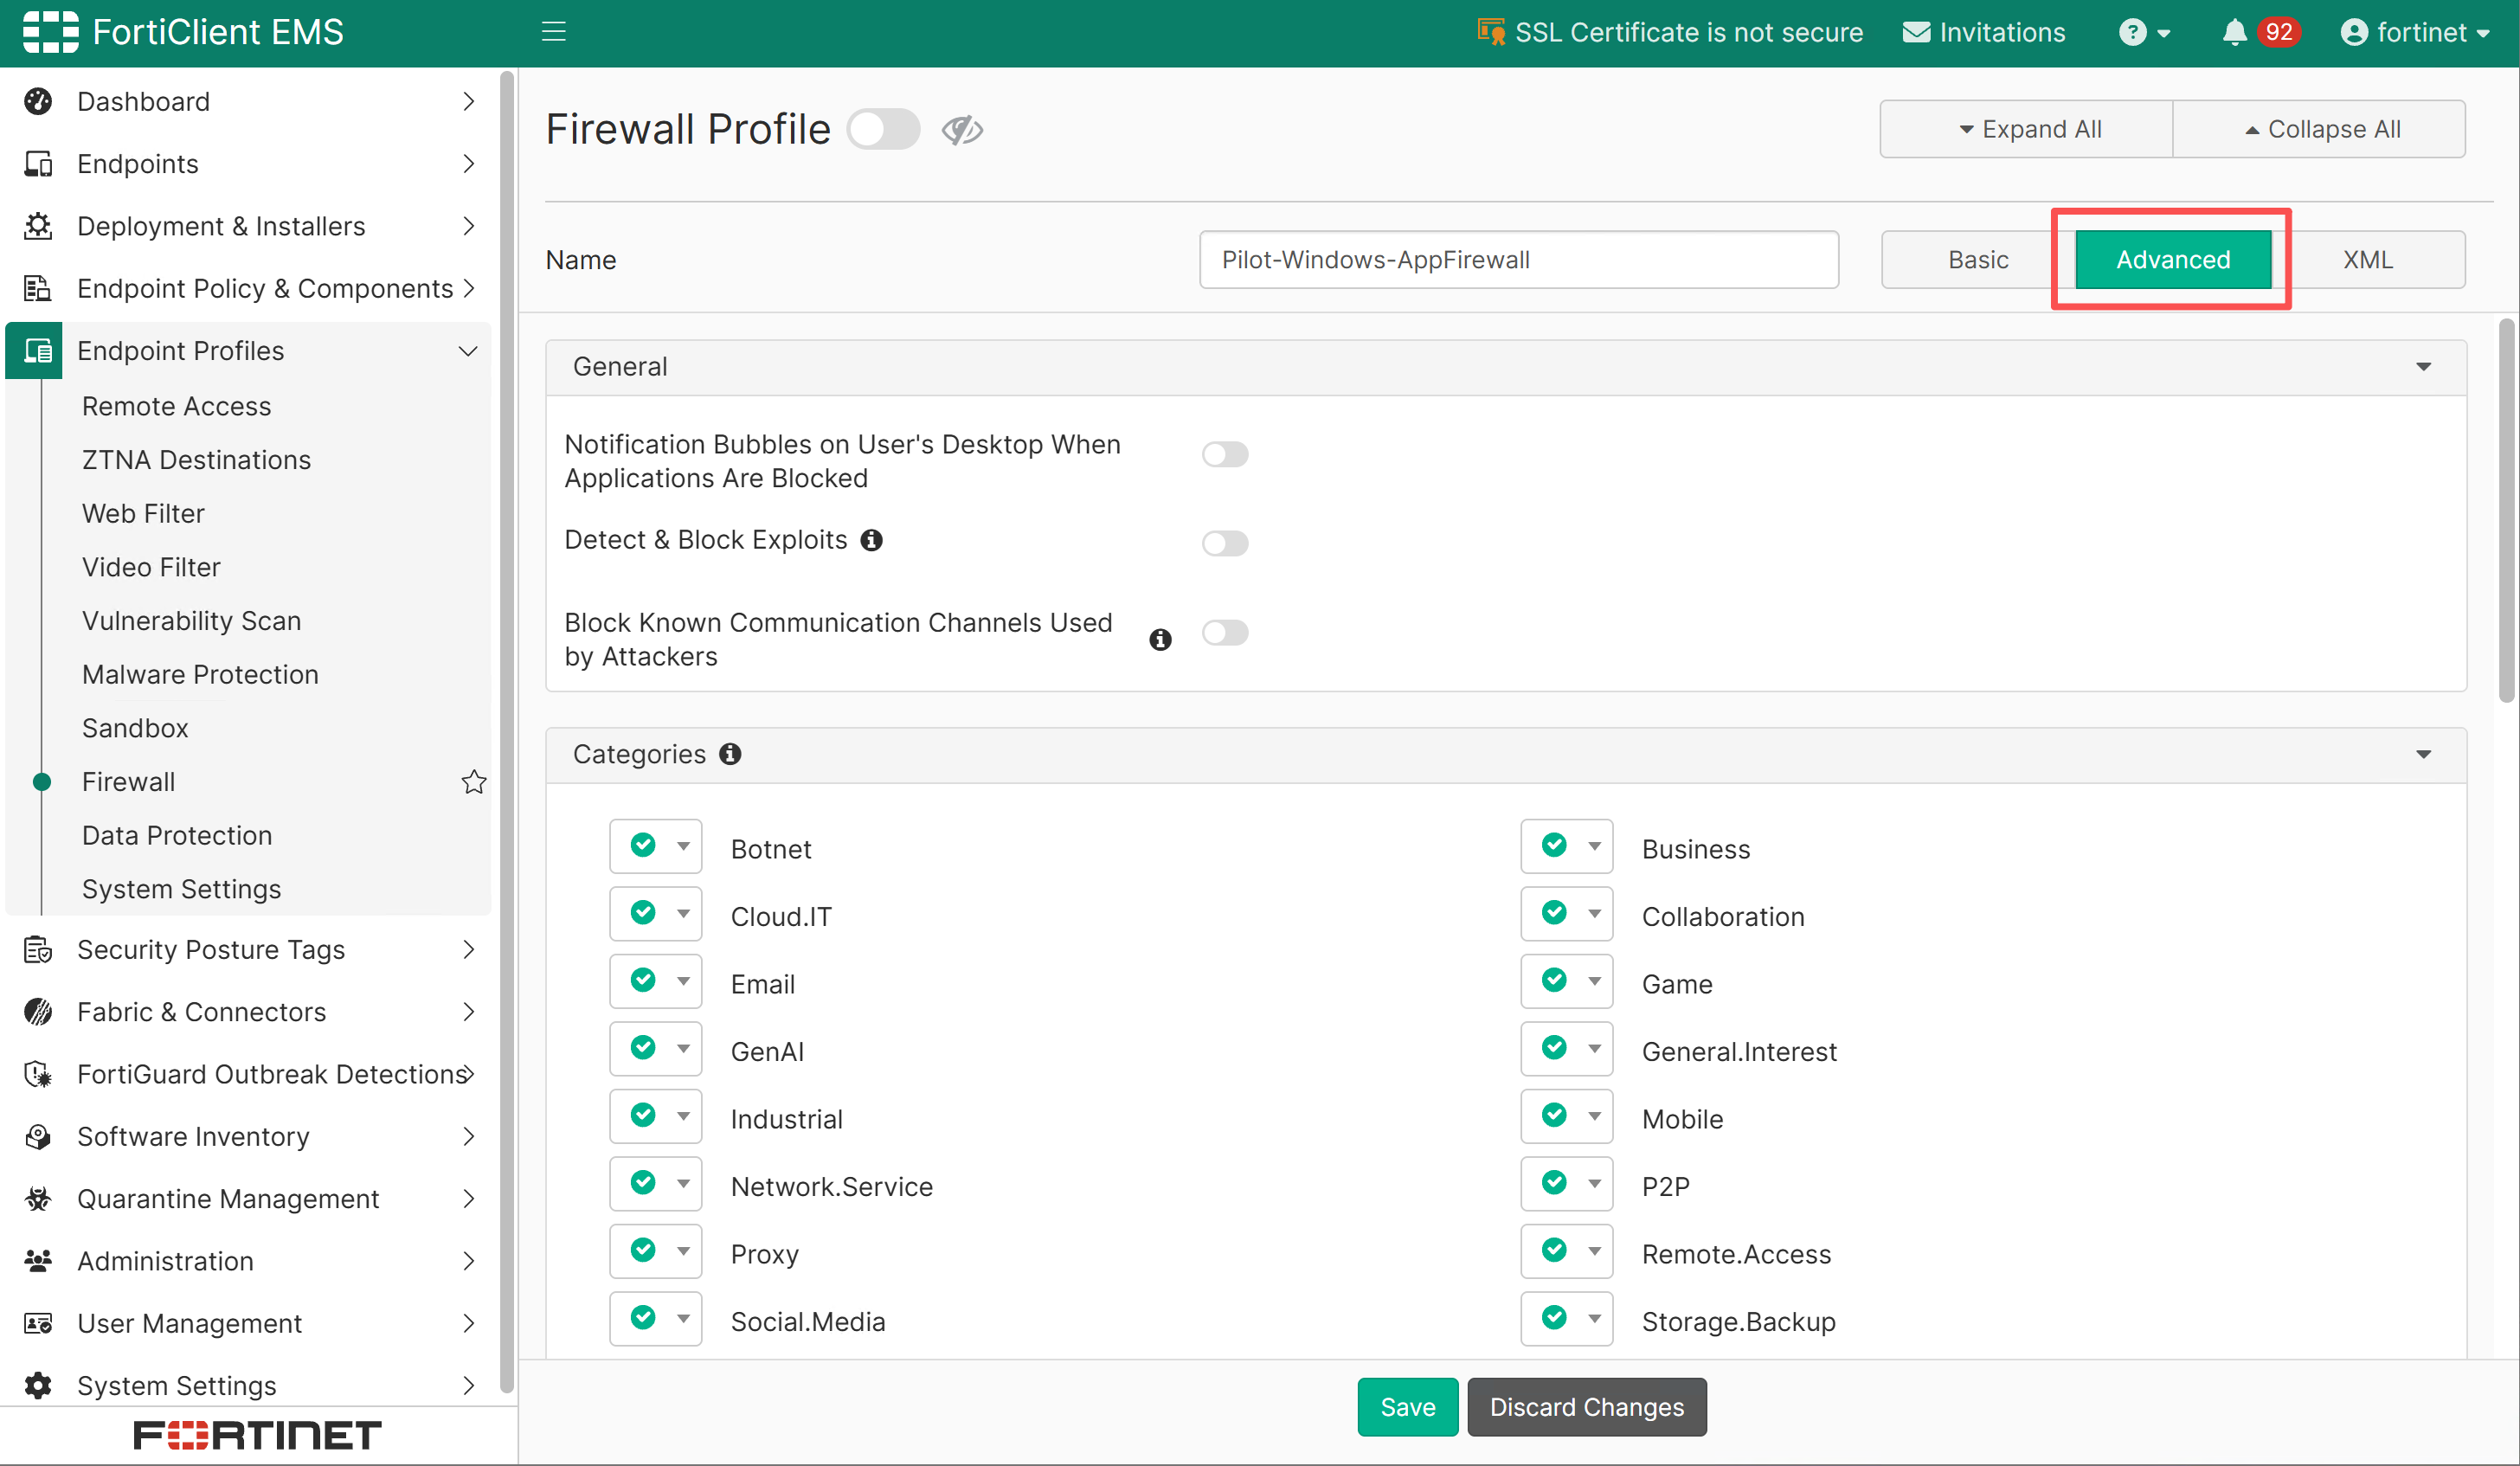
- 切换到 Advanced。
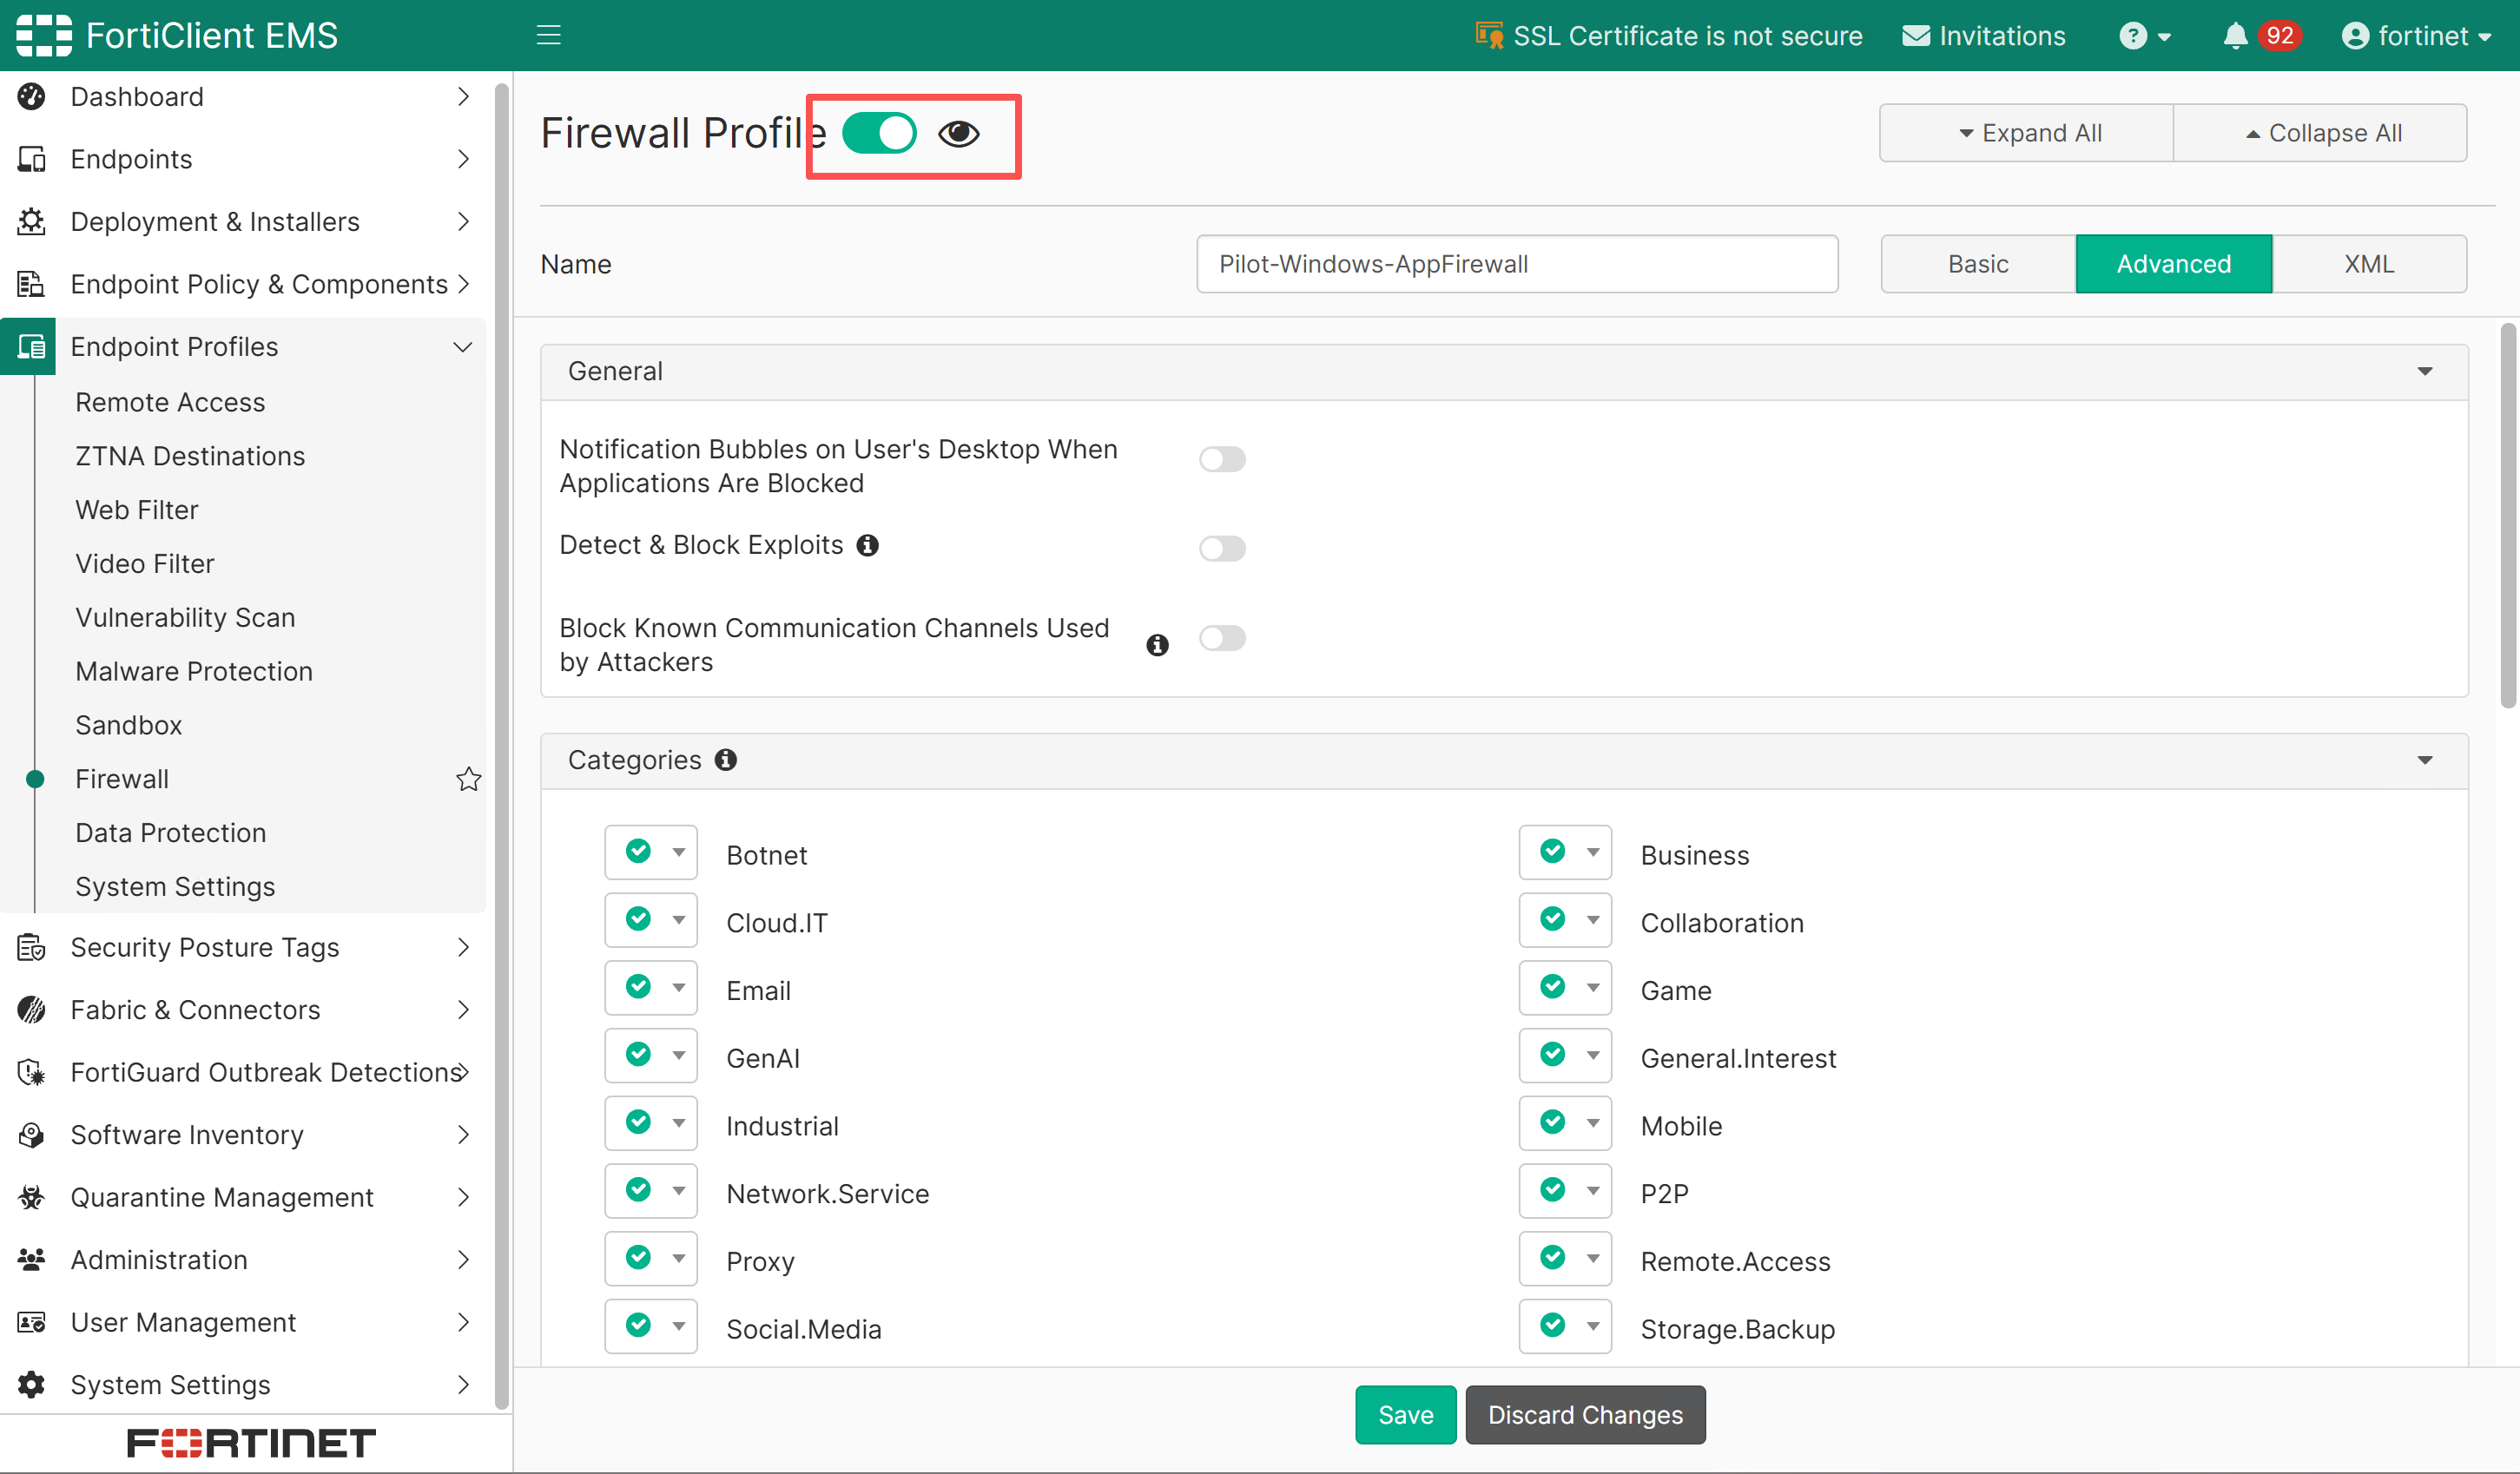
- 打开 Application Firewall。眼睛图标只控制终端用户从终端能否看到该功能。
2. 配置 General
按需配置以下内容:
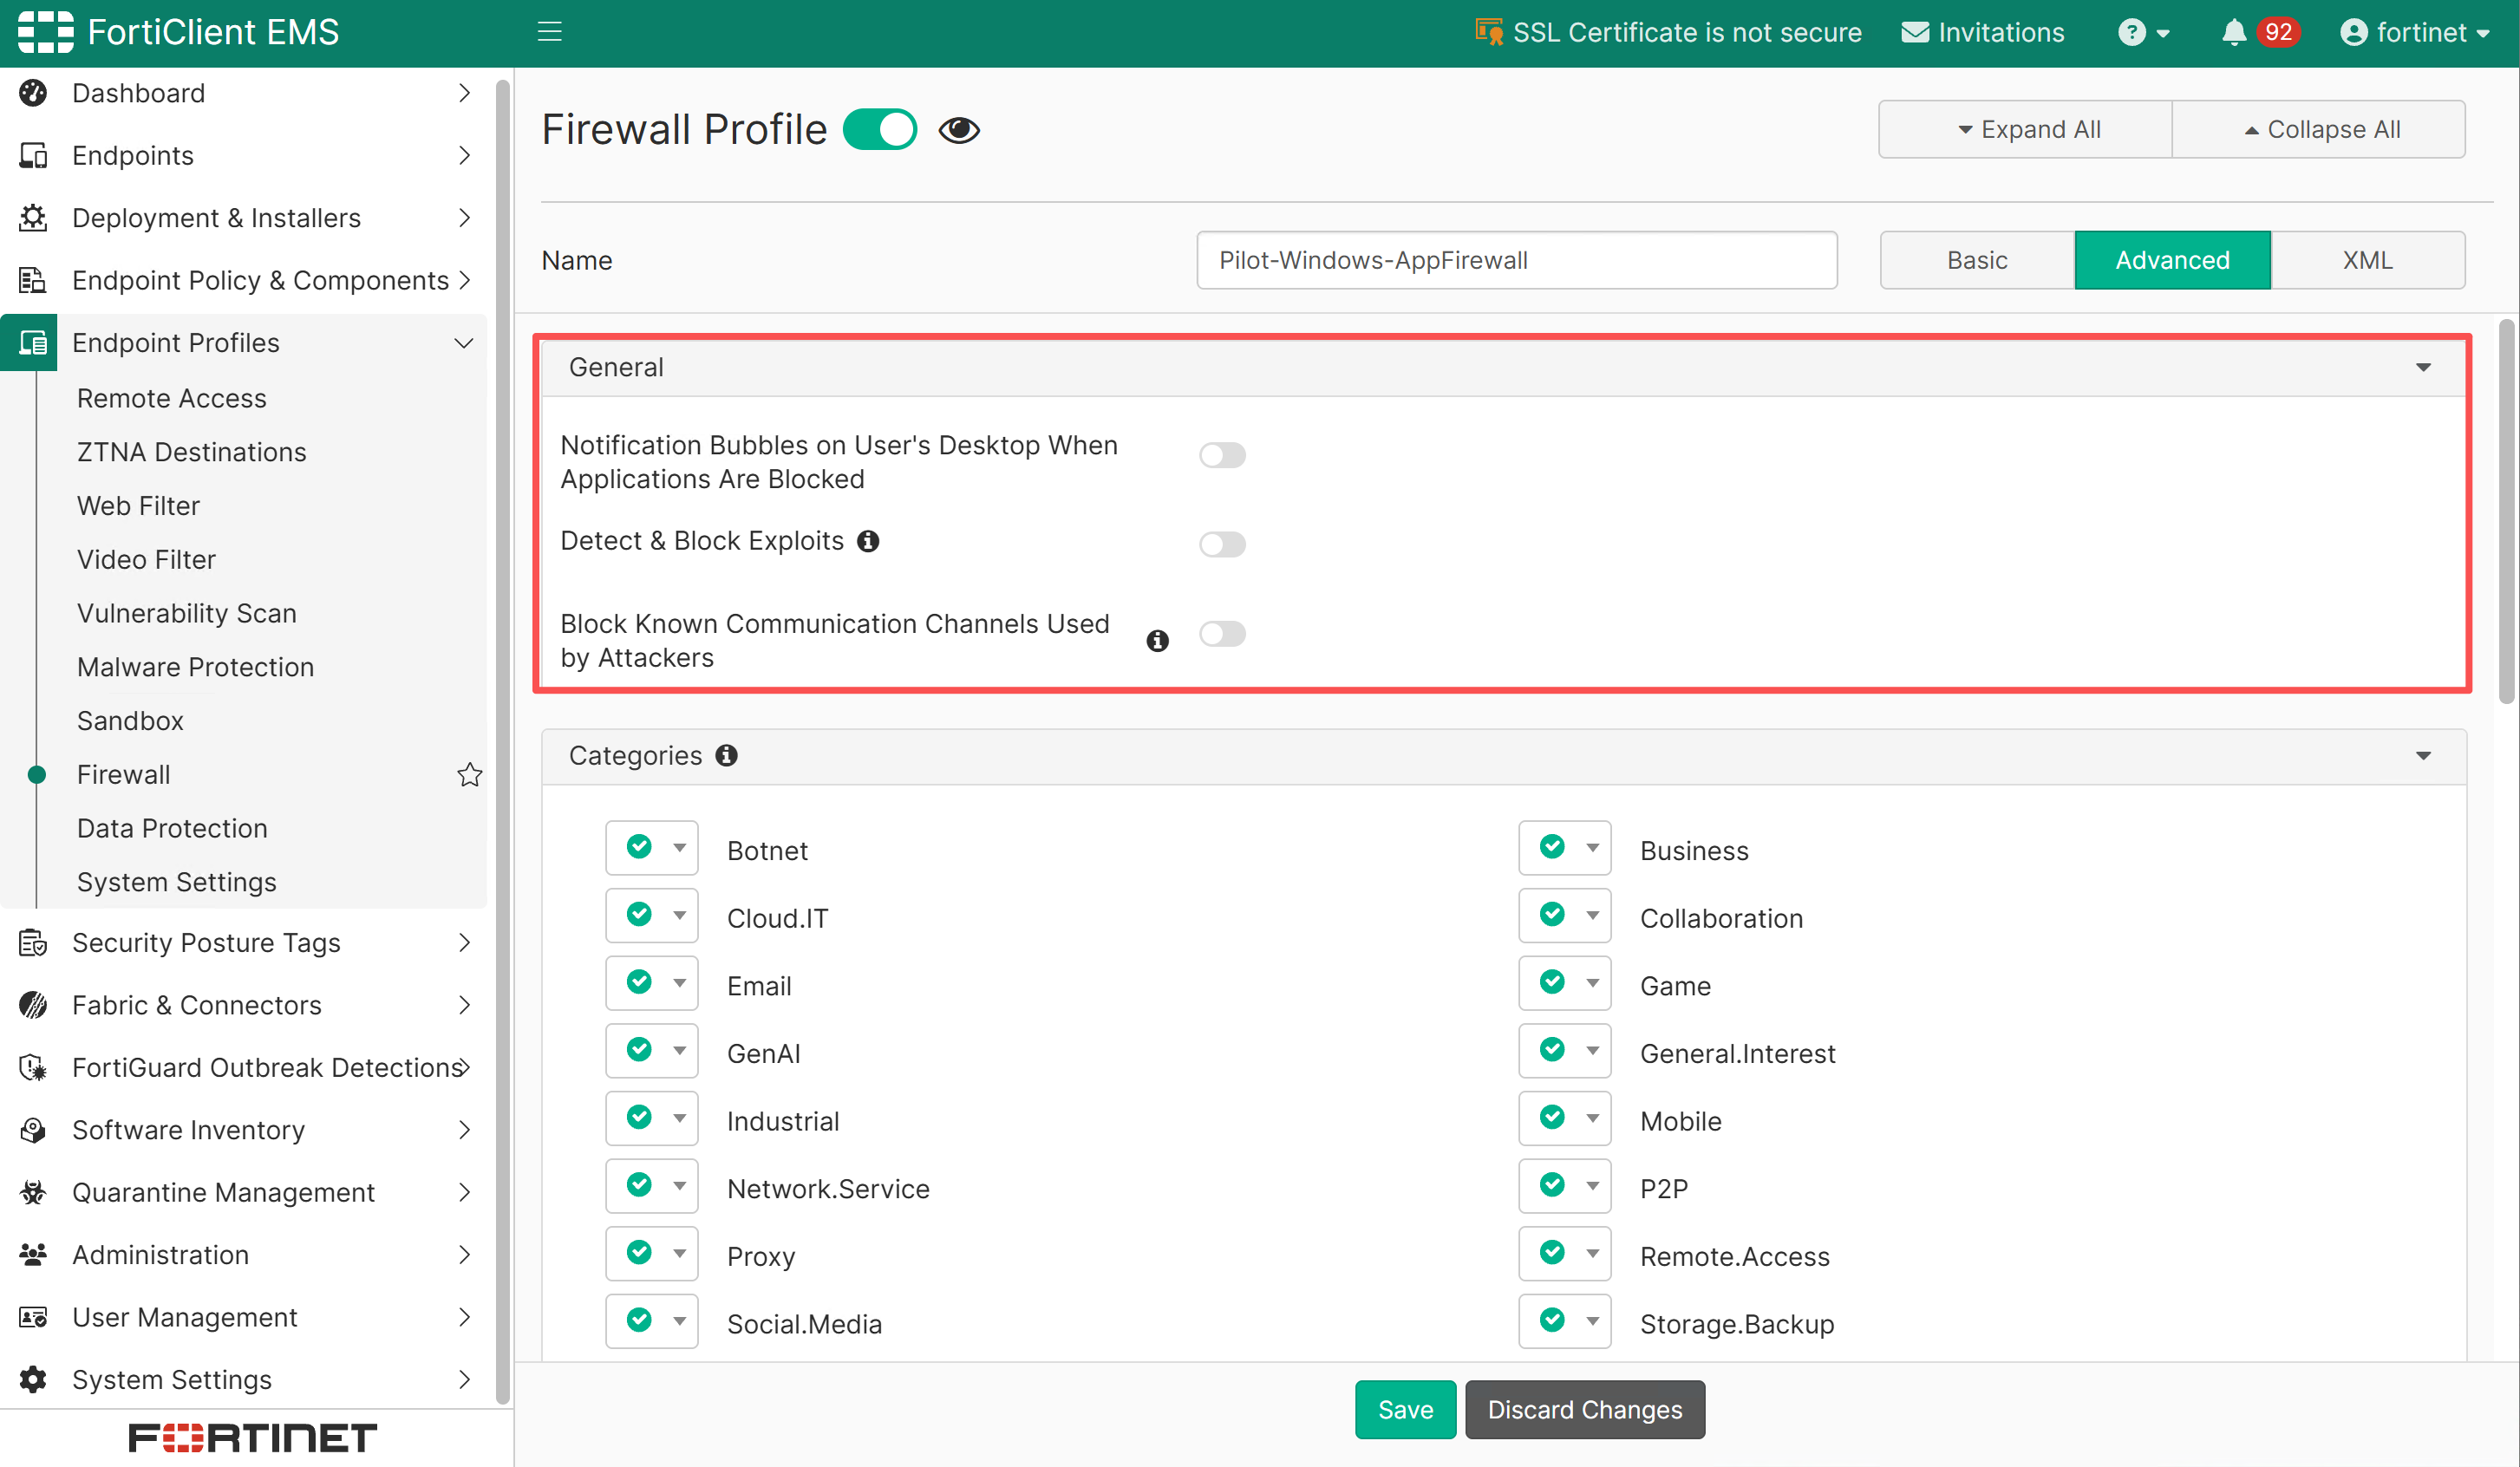
- Notification Bubbles on User's Desktop When Applications Are Blocked:阻止应用时向用户显示通知。办公终端建议开启,服务器或无人值守设备按运维要求处理。
- Detect & Block Exploits:检查网络流量中的已知漏洞利用。建议先在测试组验证业务协议和误报,再生产启用。
- Block Known Communication Channels Used by Attackers:使用 IP 信誉和端口组合识别 C&C 通道。一般终端建议开启。
Detect & Block Exploits 是网络流量层检查,与 Malware Protection 中监控进程内存行为的 Anti-Exploit 不同。两者可以互补,排错时应按事件来源区分。
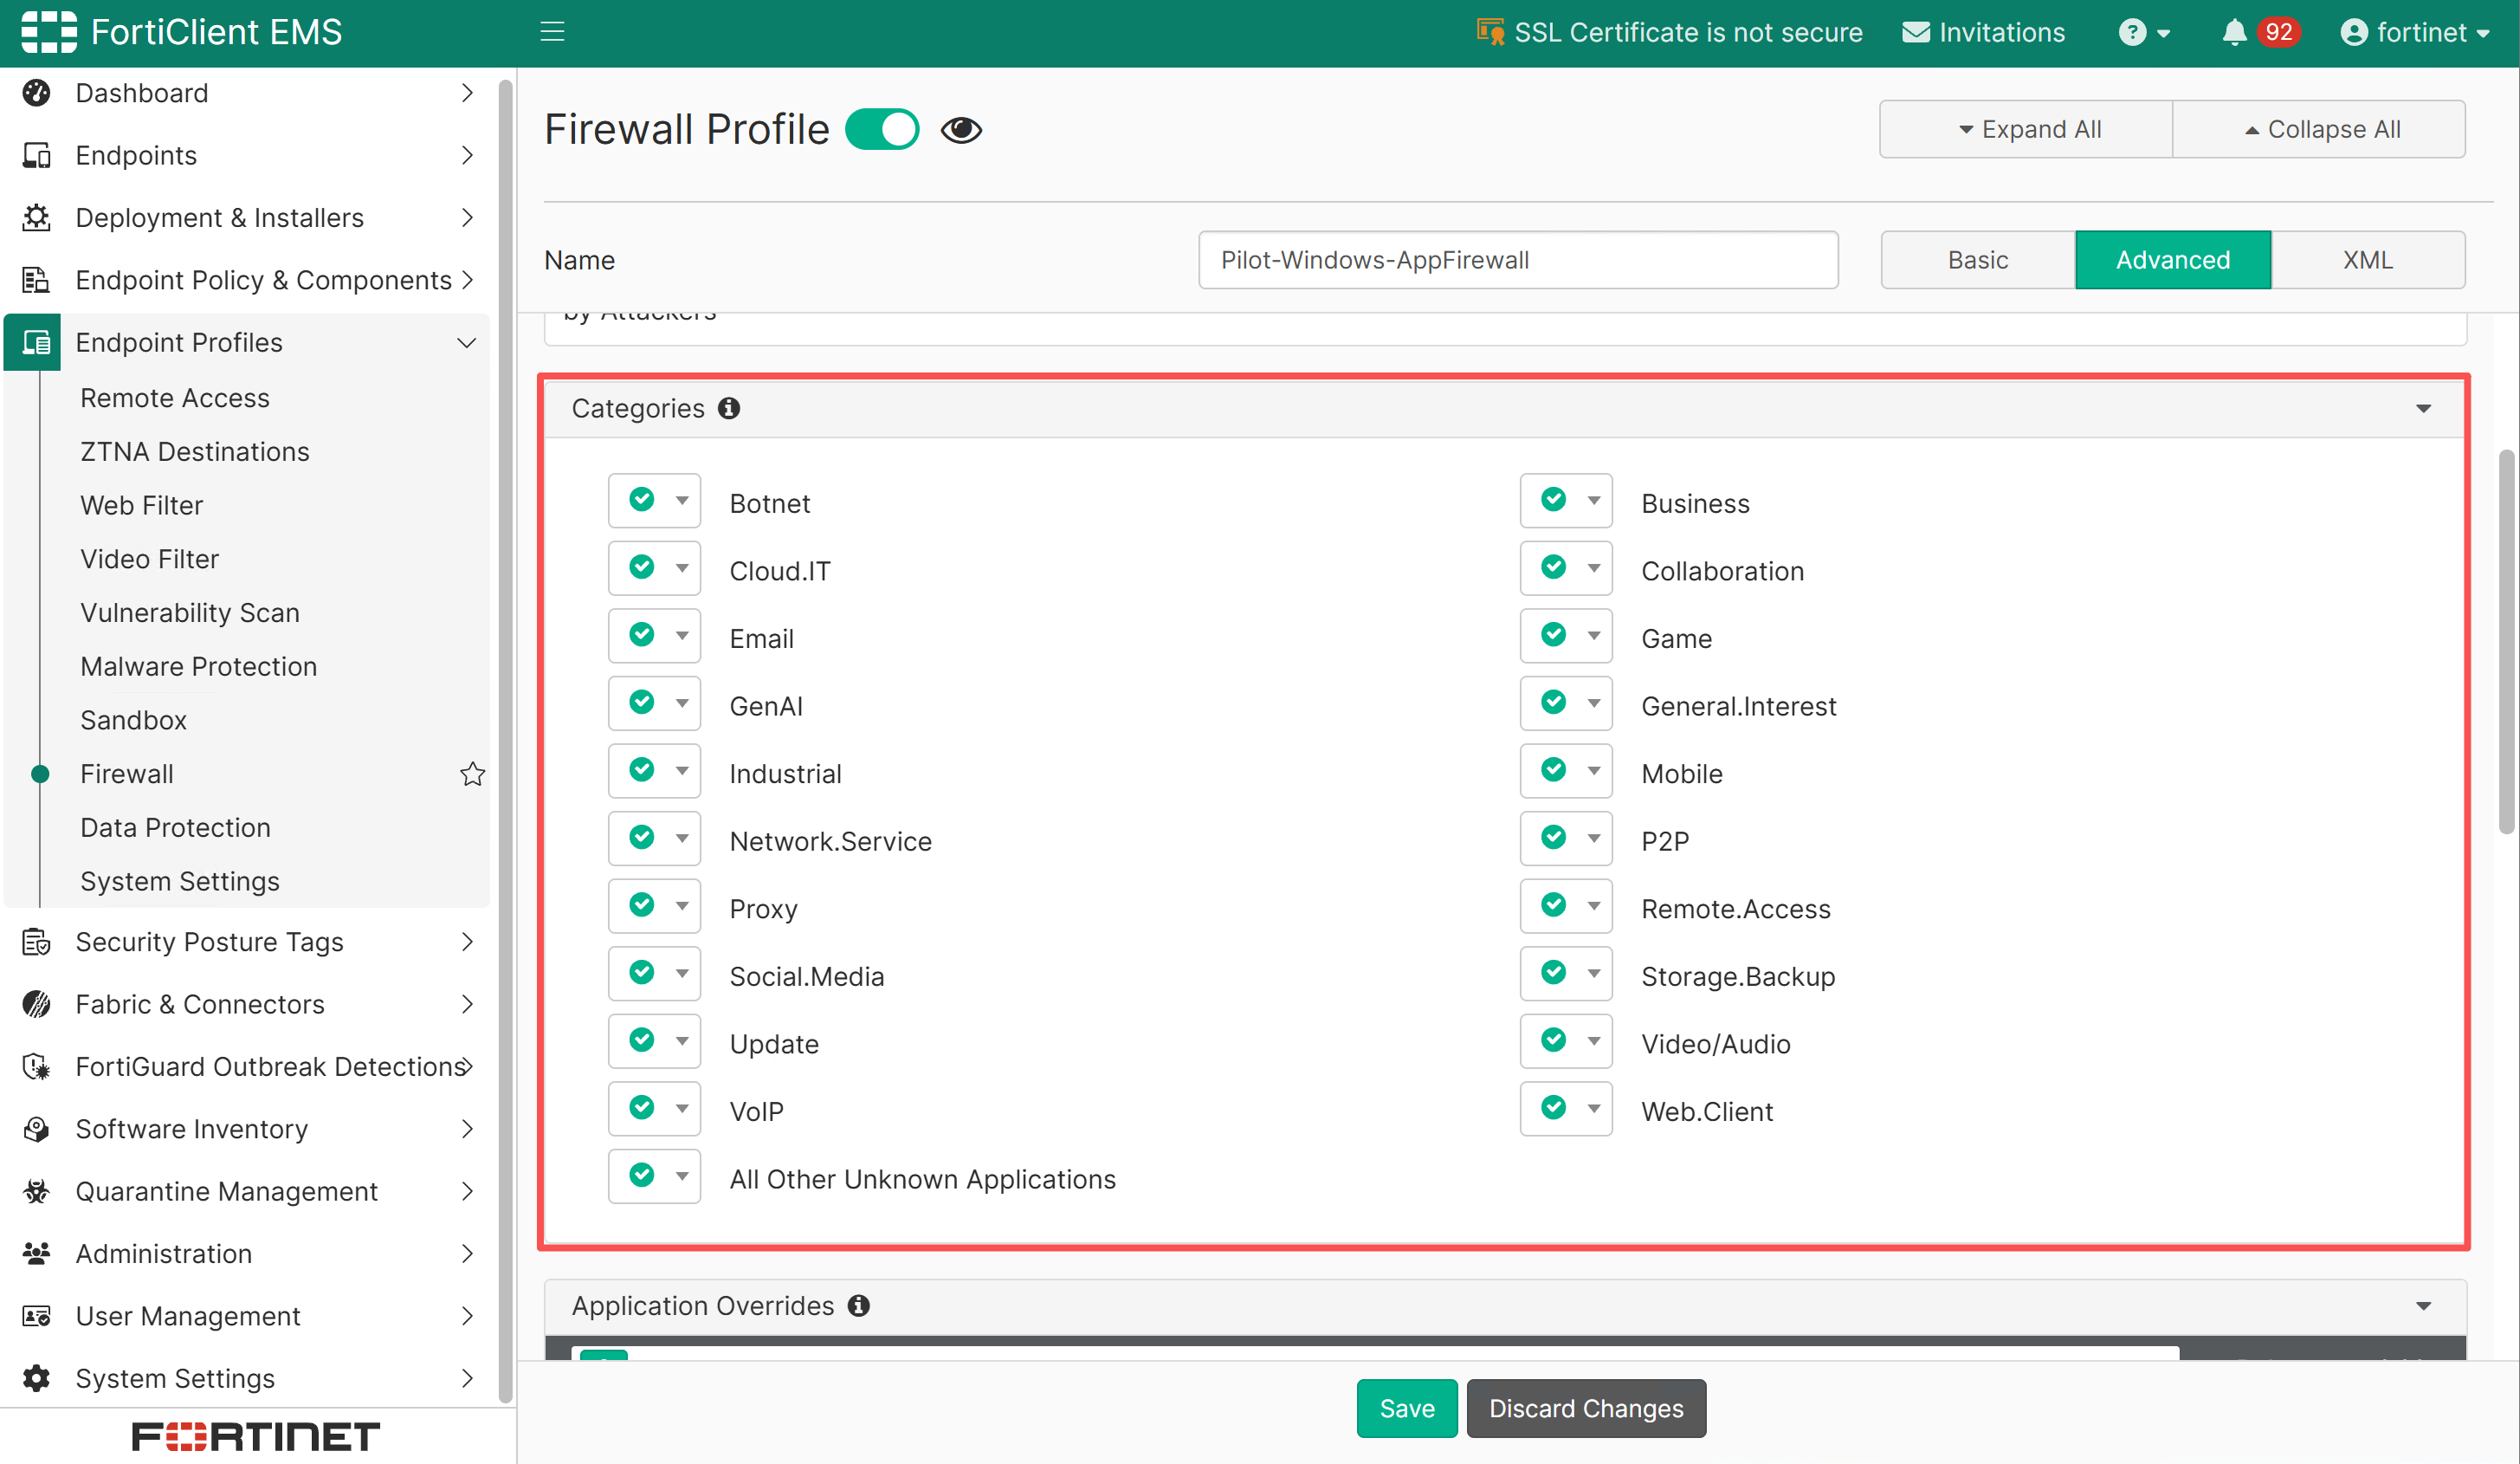
3. 配置 Categories
对每个应用类别选择动作:
| 动作 | 行为 | 适用场景 |
|---|---|---|
| Allow | 允许应用通信 | 明确可信且不需要持续记录的业务类别 |
| Monitor | 允许并记录应用通信 | 上线观察、建立基线和需要审计的类别 |
| Block | 阻止应用通信 | 恶意、高风险或组织明确禁止的类别 |
可配置的类别包括:
1. 网络安全及访问控制类
| 英文分类 | 中文翻译 | 功能说明及示例应用 |
|---|---|---|
| Botnet | 僵尸网络 | 检测恶意僵尸网络及 C&C(命令与控制)通信,例如恶意程序回连、Botnet 控制通信 |
| P2P | 点对点通信 | P2P 文件传输、资源共享,例如 BitTorrent、eMule、Ares、Vuze |
| Proxy | 代理服务 | 代理、匿名访问、流量转发及部分 VPN 应用,例如 Tor、Psiphon、HTTP Proxy、SOCKS Proxy |
| Remote.Access | 远程访问 | 远程桌面、远程控制及远程运维,例如 RDP、VNC、AnyDesk、TeamViewer、RemotePC |
2. 企业办公及通信类
| 英文分类 | 中文翻译 | 功能说明及示例应用 |
|---|---|---|
| Business | 商业办公应用 | 企业业务系统、ERP、CRM、财务管理,例如 SAP、Salesforce、QuickBooks、Jira |
| Collaboration | 协同办公 | 即时通信、团队协作、在线会议、文件协作,例如 Microsoft Teams、Slack、Zoom、Webex、企业微信 |
| 电子邮件 | 邮件客户端及邮件传输协议,例如 Microsoft Outlook、SMTP、IMAP、POP3、Webmail | |
| Web.Client | Web 客户端 | 网页浏览器及 Web 访问,例如 Google Chrome、Microsoft Edge、Firefox、Safari、HTTP Browser、HTTPS Browser |
3. 云服务及数据存储类
| 英文分类 | 中文翻译 | 功能说明及示例应用 |
|---|---|---|
| Cloud.IT | 云计算及云基础设施 | 云计算平台、云基础设施、云资源管理,例如 AWS、Google Cloud Platform、Microsoft Azure |
| Cloud.Applications | 云应用 | 基于云端提供的 SaaS 应用,例如 Microsoft 365、Google Workspace、Salesforce 等云应用场景 |
| Storage.Backup | 存储及数据备份 | 云存储、文件同步、数据备份及文件共享,例如 Google Drive、Dropbox、OneDrive、iCloud、Backblaze |
4. 娱乐及社交媒体类
| 英文分类 | 中文翻译 | 功能说明及示例应用 |
|---|---|---|
| Game | 网络游戏 | 在线游戏、游戏平台,例如 Steam、Battle.net、PUBG、Minecraft |
| Social.Media | 社交媒体 | 社交网络、社交平台及内容互动,例如 Facebook、Instagram、TikTok、X(Twitter)、Reddit |
| Video/Audio | 视频及音频 | 在线视频、音频播放、流媒体服务,例如 YouTube、Netflix、Spotify、Bilibili、Twitch |
| VoIP | 网络语音通信 | 基于 IP 网络的语音及视频通话,例如 SIP、H.323、FaceTime、Viber、RingCentral |
5. 工业、移动及网络服务类
| 英文分类 | 中文翻译 | 功能说明及示例应用 |
|---|---|---|
| Industrial | 工业控制应用 | 工业自动化、OT(运营技术)、ICS(工业控制系统)通信,例如 Modbus/TCP、OPC UA、DNP3、IEC 104、Siemens S7 |
| Mobile | 移动设备应用 | 移动终端、移动操作系统及相关服务,例如 Android、iOS 设备相关通信 |
| Network.Service | 网络服务及协议 | 网络基础服务、网络管理及通信协议,例如 DNS、DHCP、NTP、BGP、OSPF、SNMP、LDAP、SMB |
| Update | 软件更新服务 | 操作系统、软件及安全产品更新,例如 Windows Update、Apple Software Update、Adobe Update、杀毒软件更新 |
6. 其他及未知应用类
| 英文分类 | 中文翻译 | 功能说明及示例应用 |
|---|---|---|
| General.Interest | 通用互联网应用 | 一般互联网服务,例如 Google Search、Bing Search、Google Maps、新闻、天气及信息查询网站 |
| All Other Unknown Applications | 其他所有未知应用 |
4. 推荐类别基线
如果从企业终端安全管理角度考虑,可以参考以下策略:
| 应用类别 | 建议动作 | 管理目的 |
|---|---|---|
| Botnet | Block | 阻断恶意通信 |
| P2P | Block / Monitor | 控制 P2P 下载及资源共享 |
| Proxy | Block / Monitor | 防止未经授权的代理访问 |
| Remote.Access | Monitor | 监控远程控制工具 |
| Business | Allow | 保证企业业务正常运行 |
| Collaboration | Allow | 保证办公协作 |
| Allow | 保证邮件通信 | |
| Web.Client | Allow | 保证正常网页访问 |
| Cloud.IT | Monitor | 监控云平台访问 |
| Cloud.Applications | Monitor | 监控云应用使用 |
| Storage.Backup | Monitor | 监控文件上传及下载 |
| Game | Block / Monitor | 限制非工作相关游戏 |
| Social.Media | Monitor | 管理社交媒体访问 |
| Video/Audio | Monitor | 管理视频及音频流量 |
| VoIP | Allow | 保证语音通信 |
| Industrial | Allow | 保证工业控制通信 |
| Mobile | Monitor | 监控移动应用通信 |
| Network.Service | Allow | 保证网络基础服务 |
| Update | Allow | 保证系统及软件更新 |
| General.Interest | Monitor | 监控一般互联网访问 |
| All Other Unknown Applications | Monitor | 观察未知应用流量 |
不要一次性 Block Remote.Access、Network.Service、Web.Client、Update 或 Unknown 全类别。应用识别和依赖关系复杂,宽泛阻断可能影响 VPN、DNS、浏览器、身份认证和软件更新。
5. 配置 Application Overrides
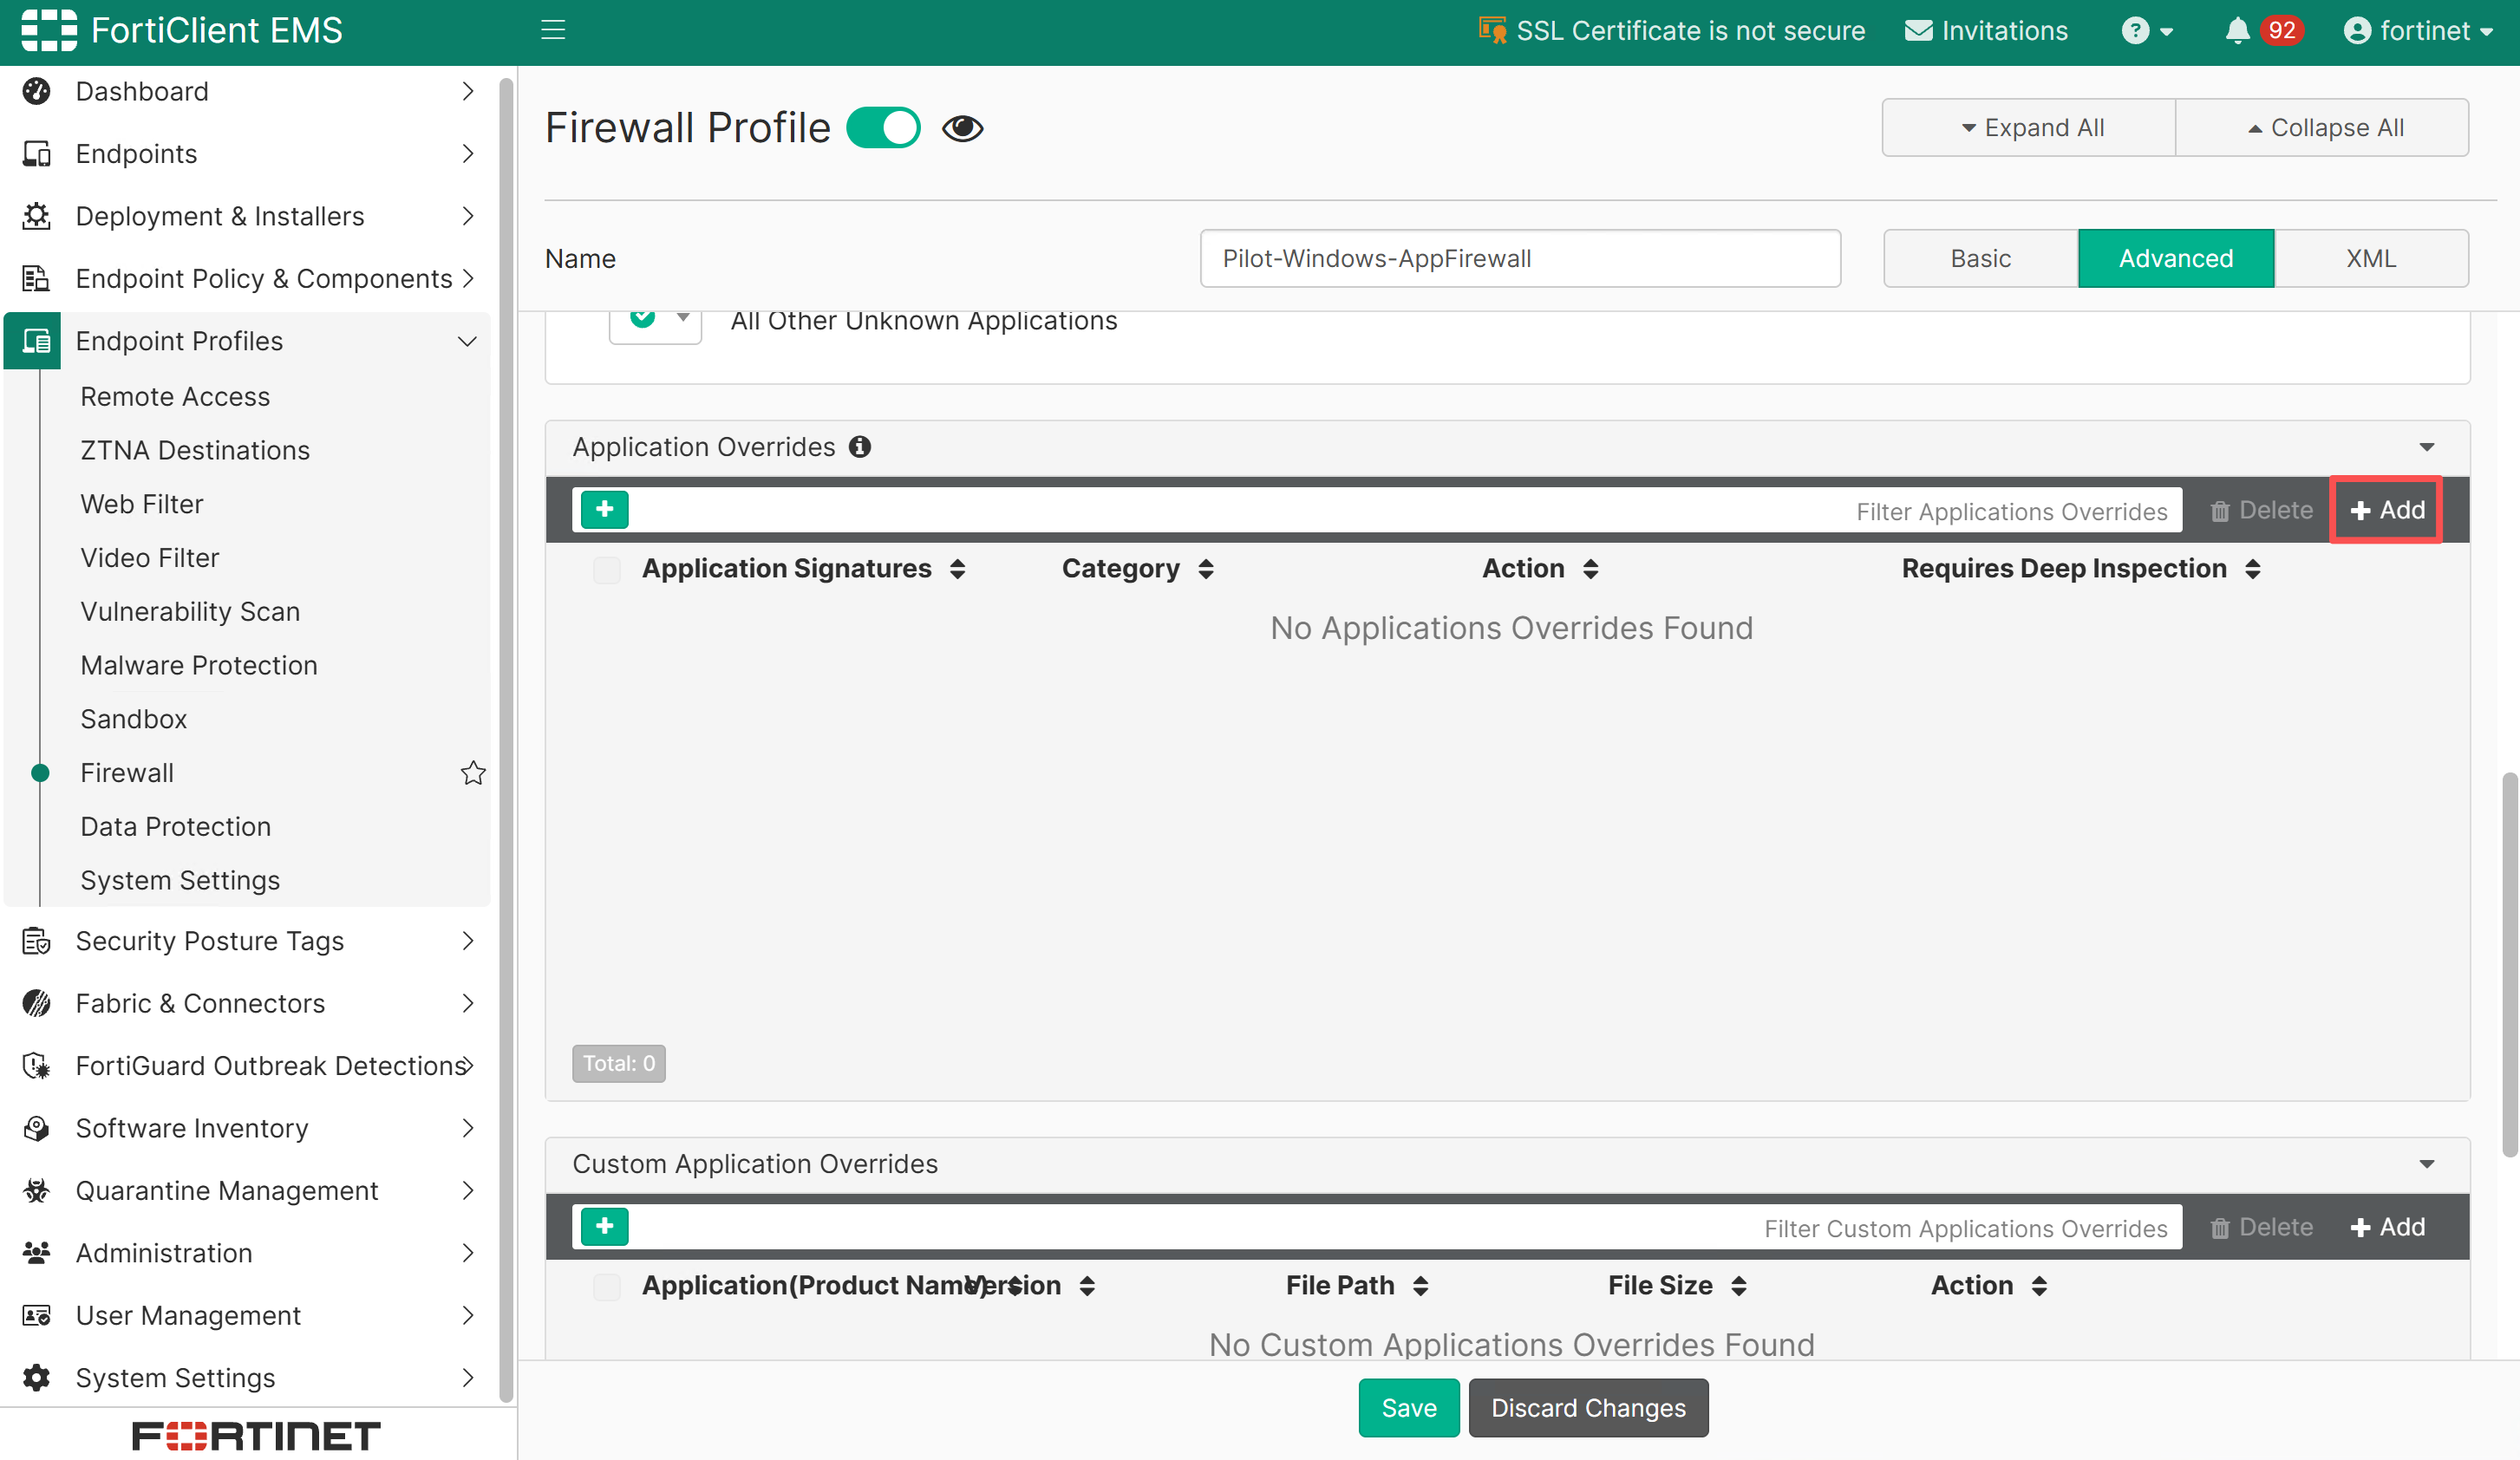
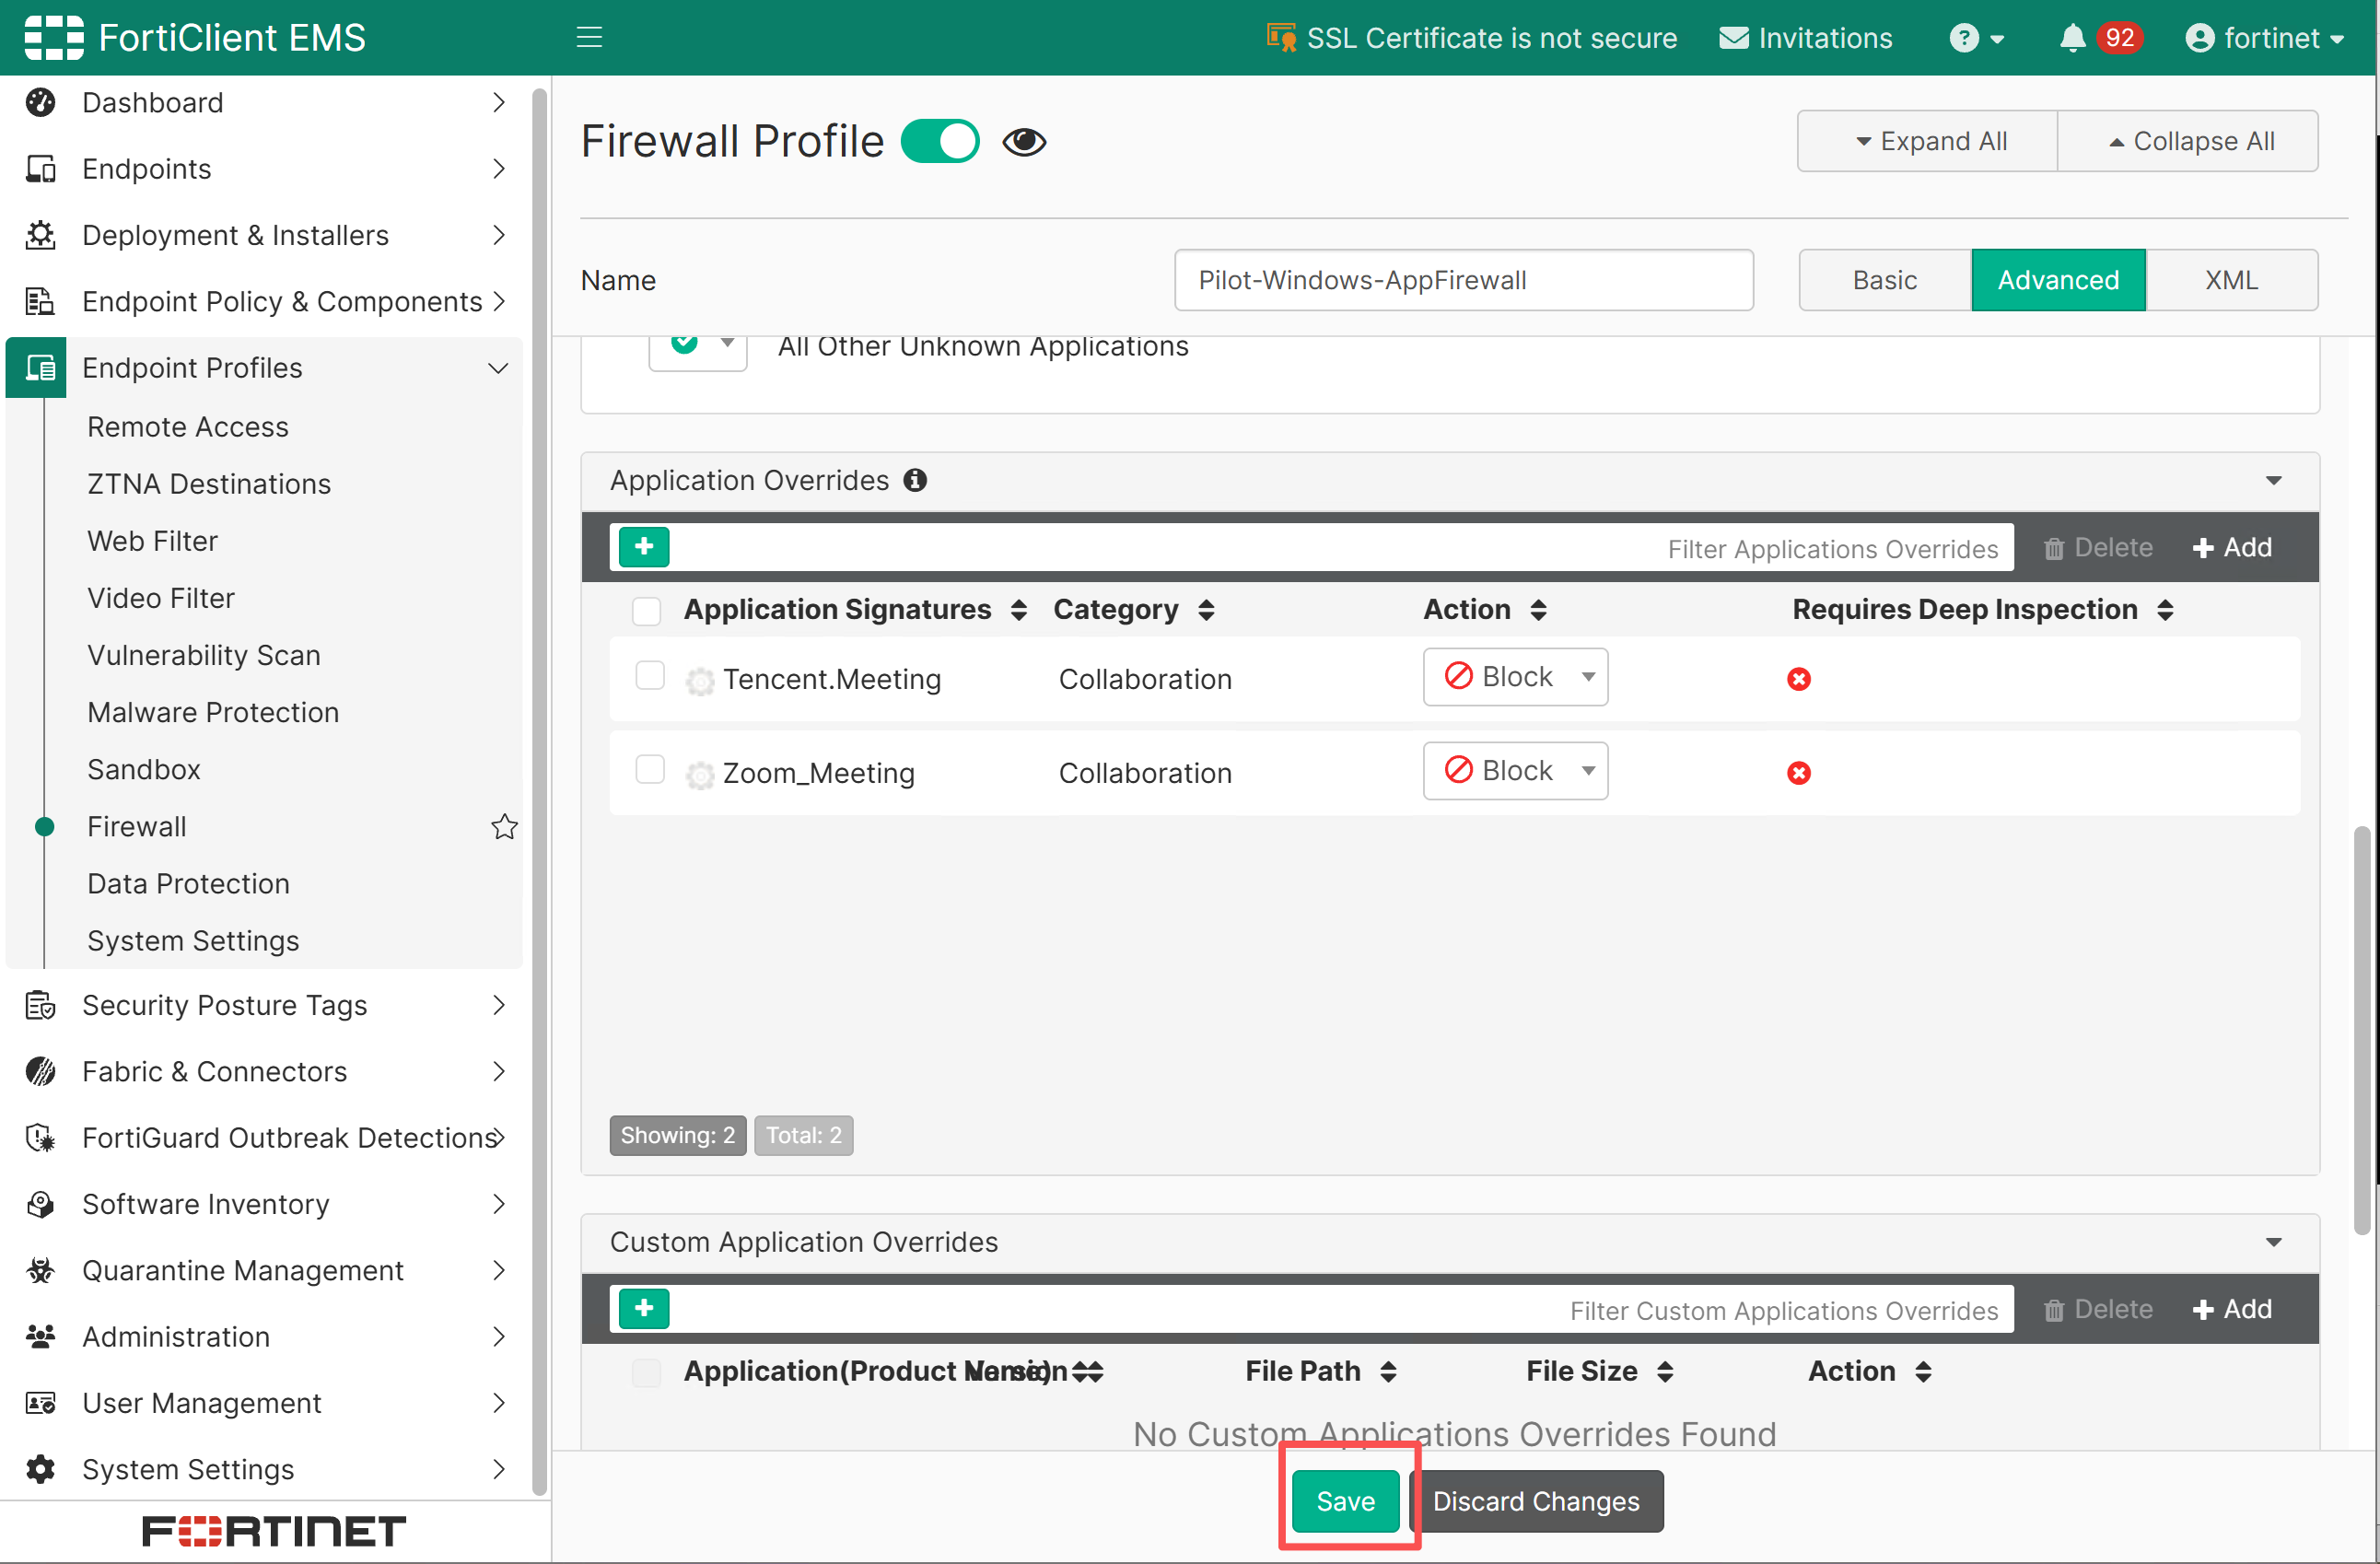
Application Override 用于对具体签名设置与类别不同的动作。例如先 Block Remote.Access 类别,再 Allow 企业批准的远程支持工具。
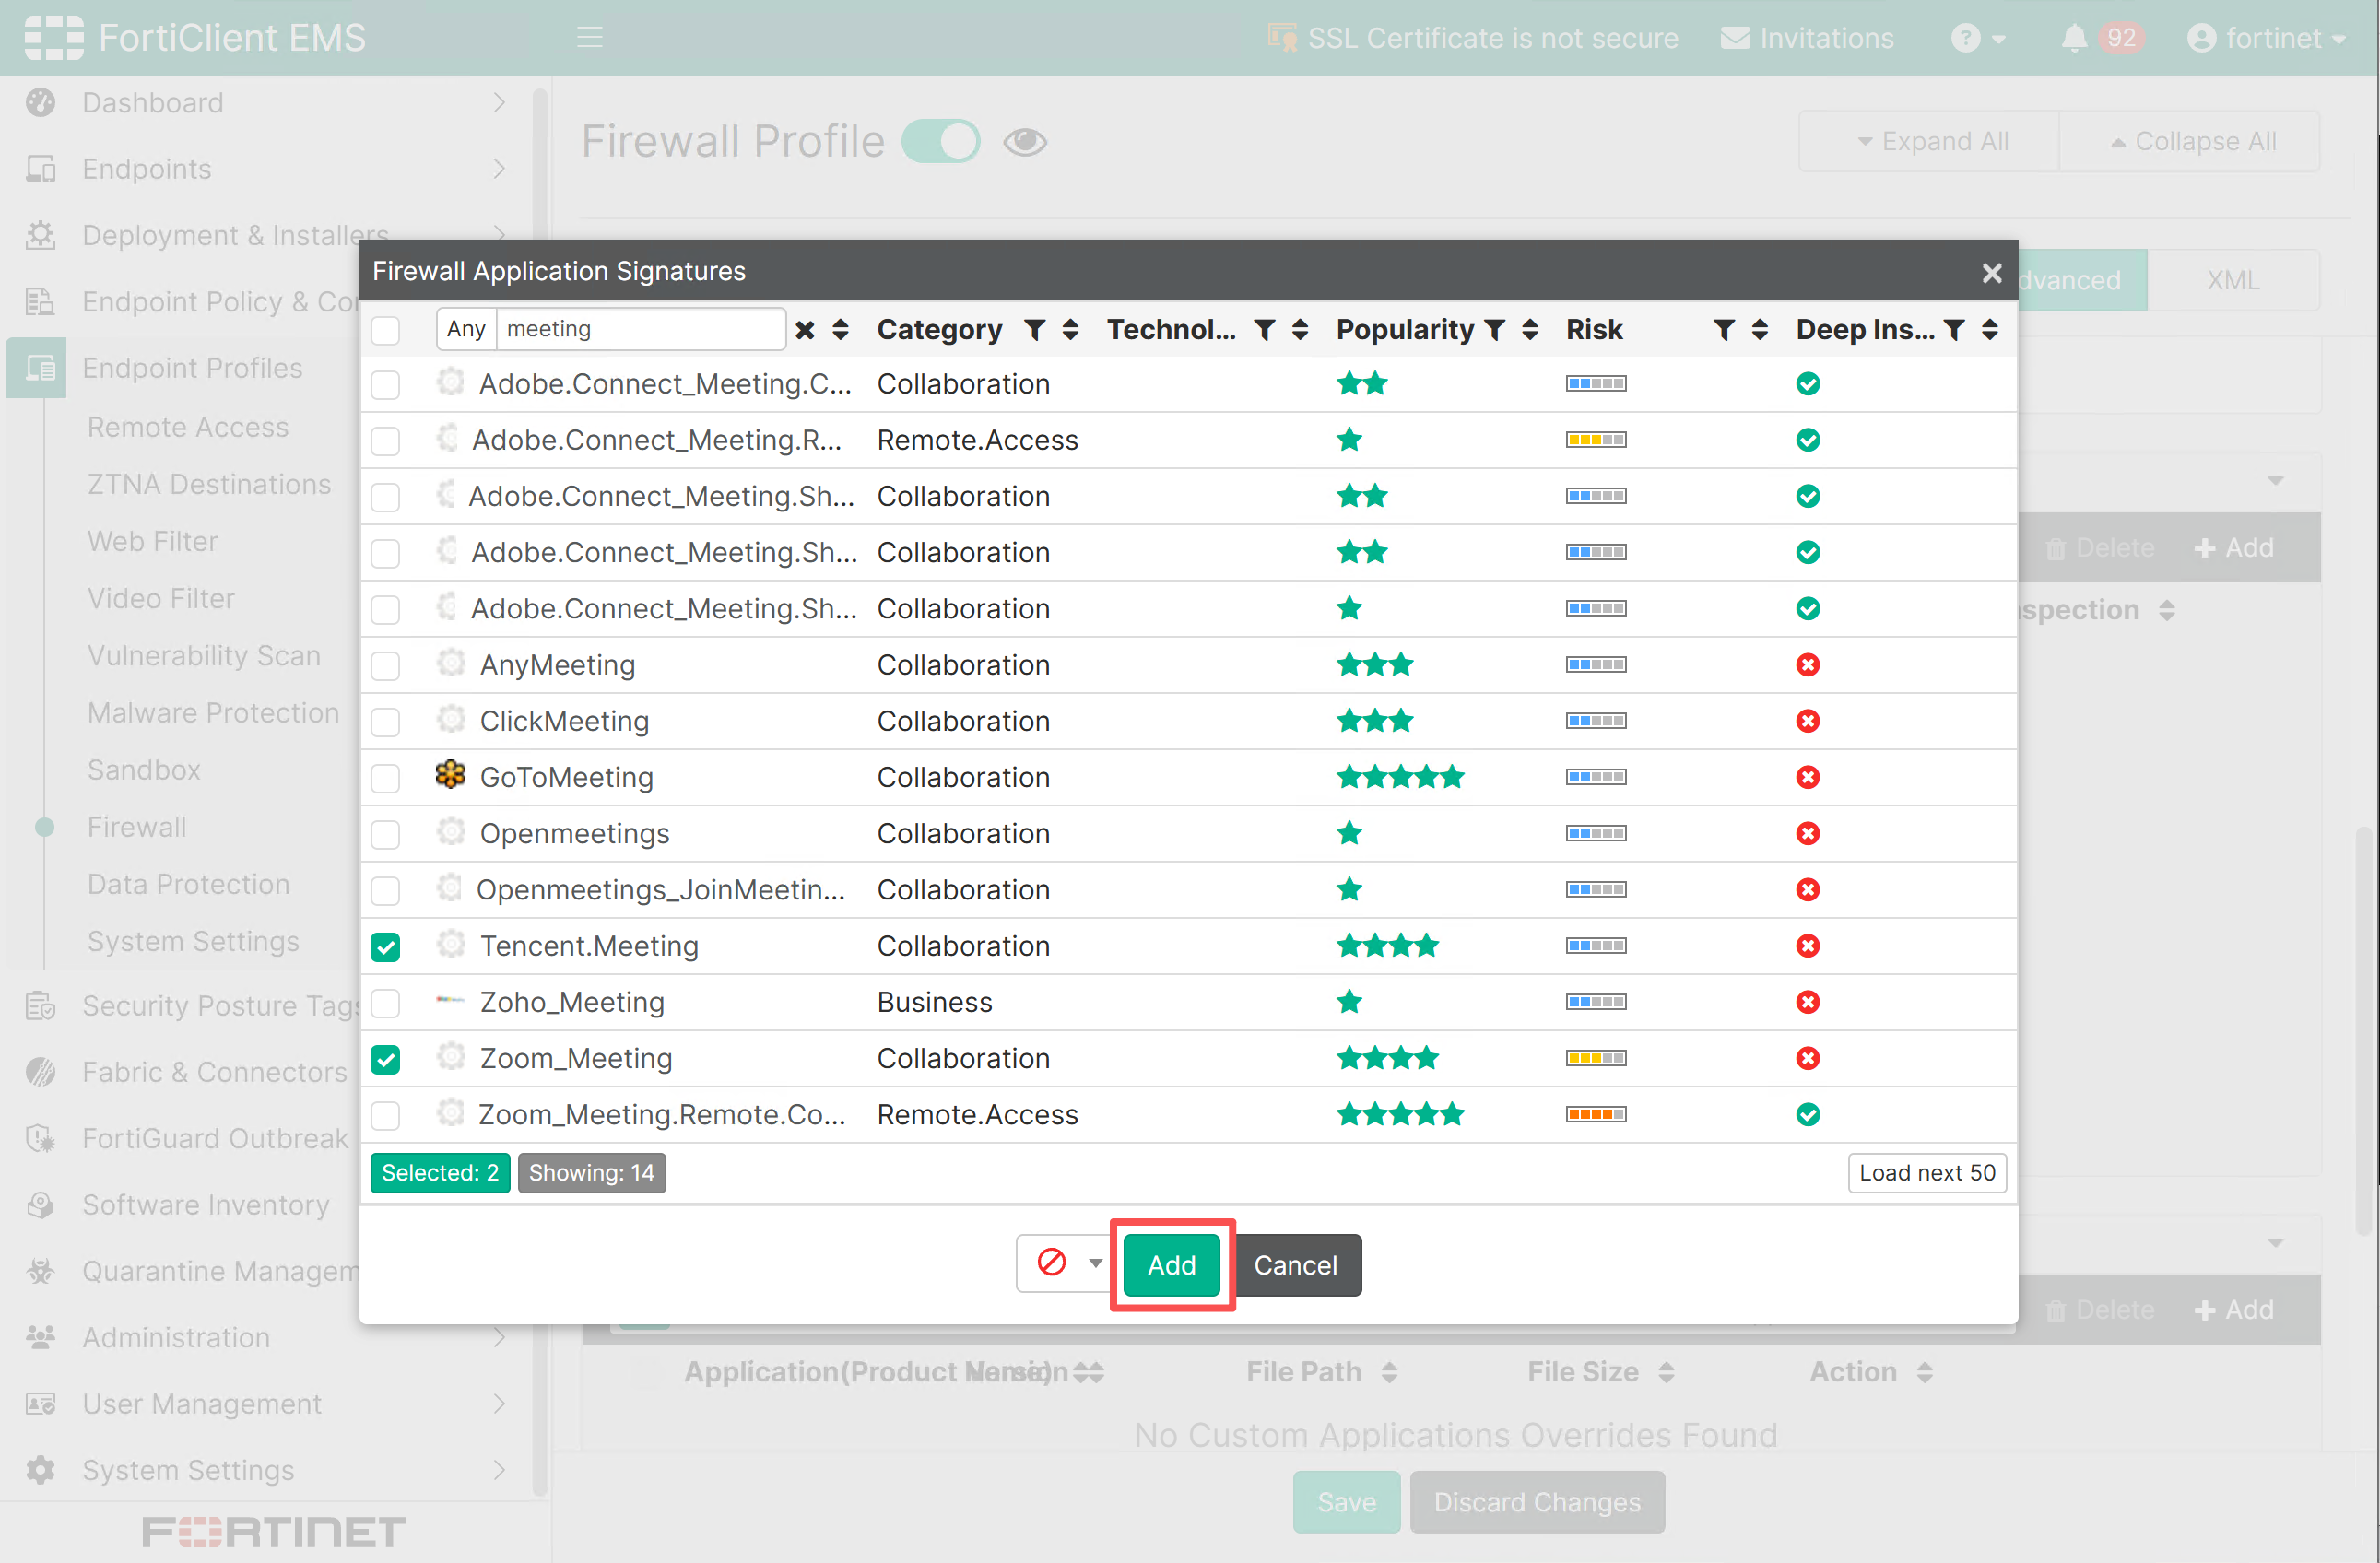
- 在 Application Overrides 中单击 Add。
- 搜索并选择目标 FortiGuard 应用签名。
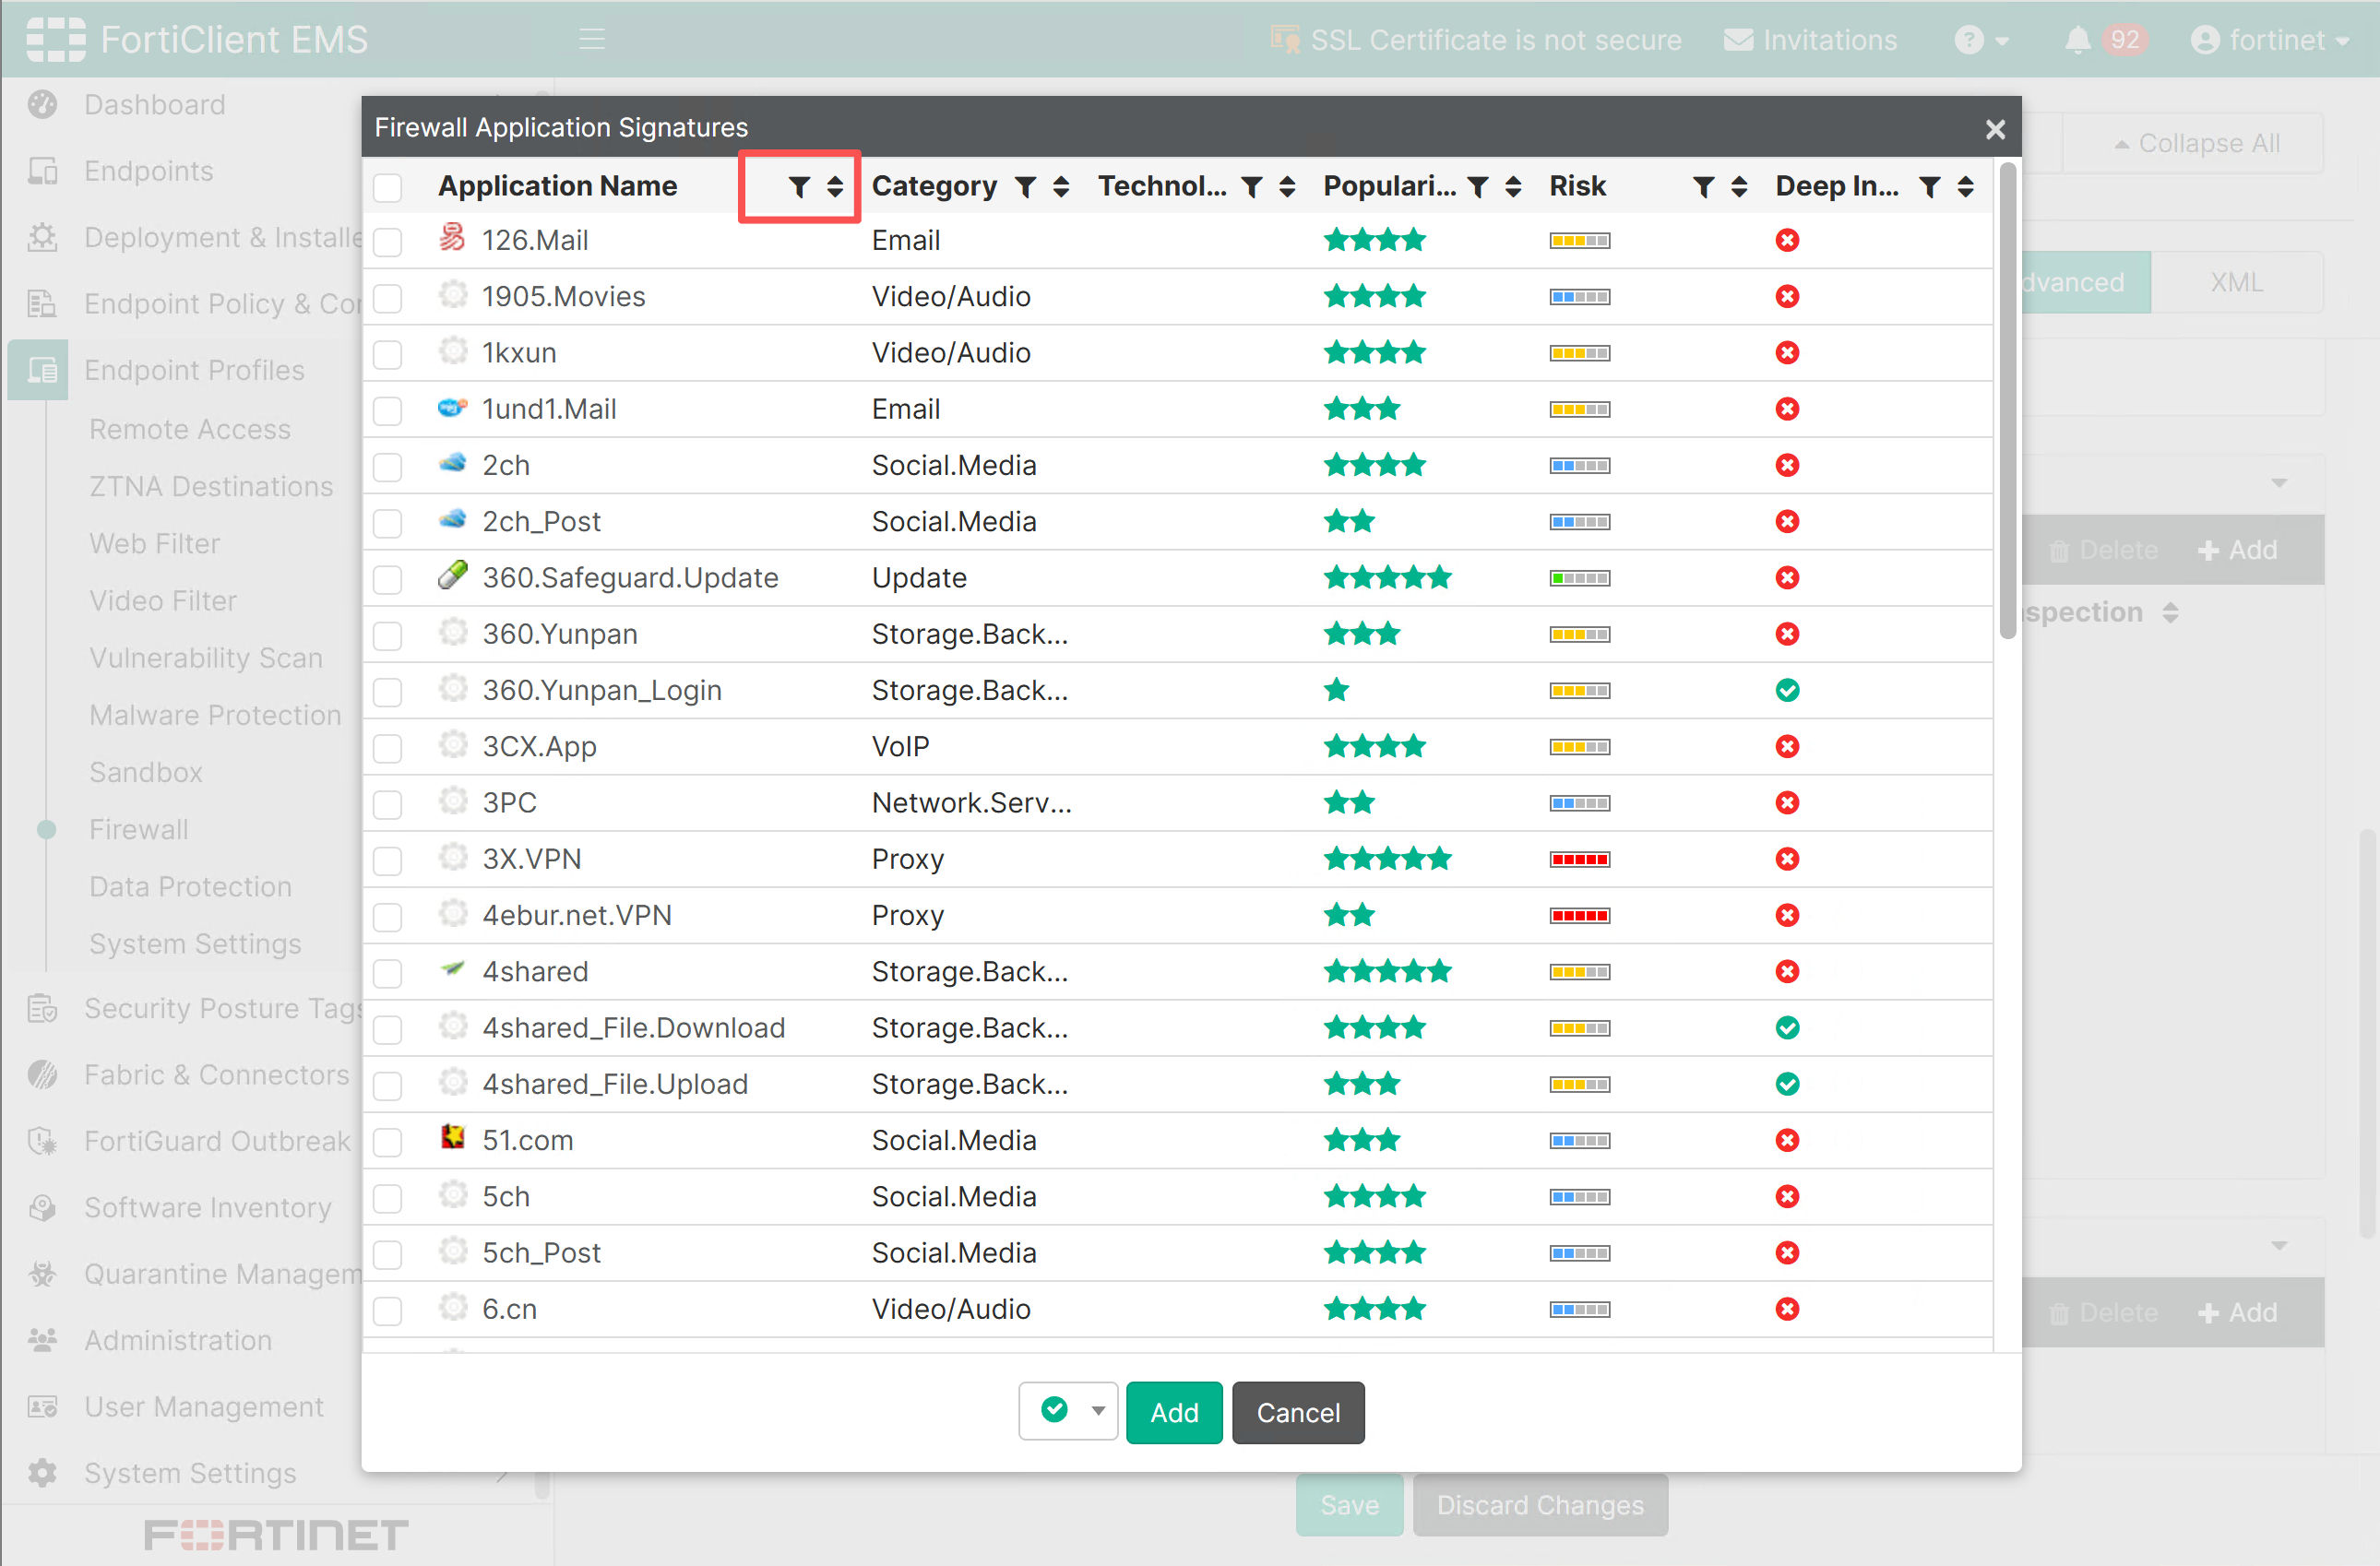
- 检查签名名称、类别、风险、协议和 Deep Inspection 标志。

- 不要选择标记为 Deep Inspection 的签名;FortiClient 无法执行它。
- 选择 Allow、Monitor 或 Block。
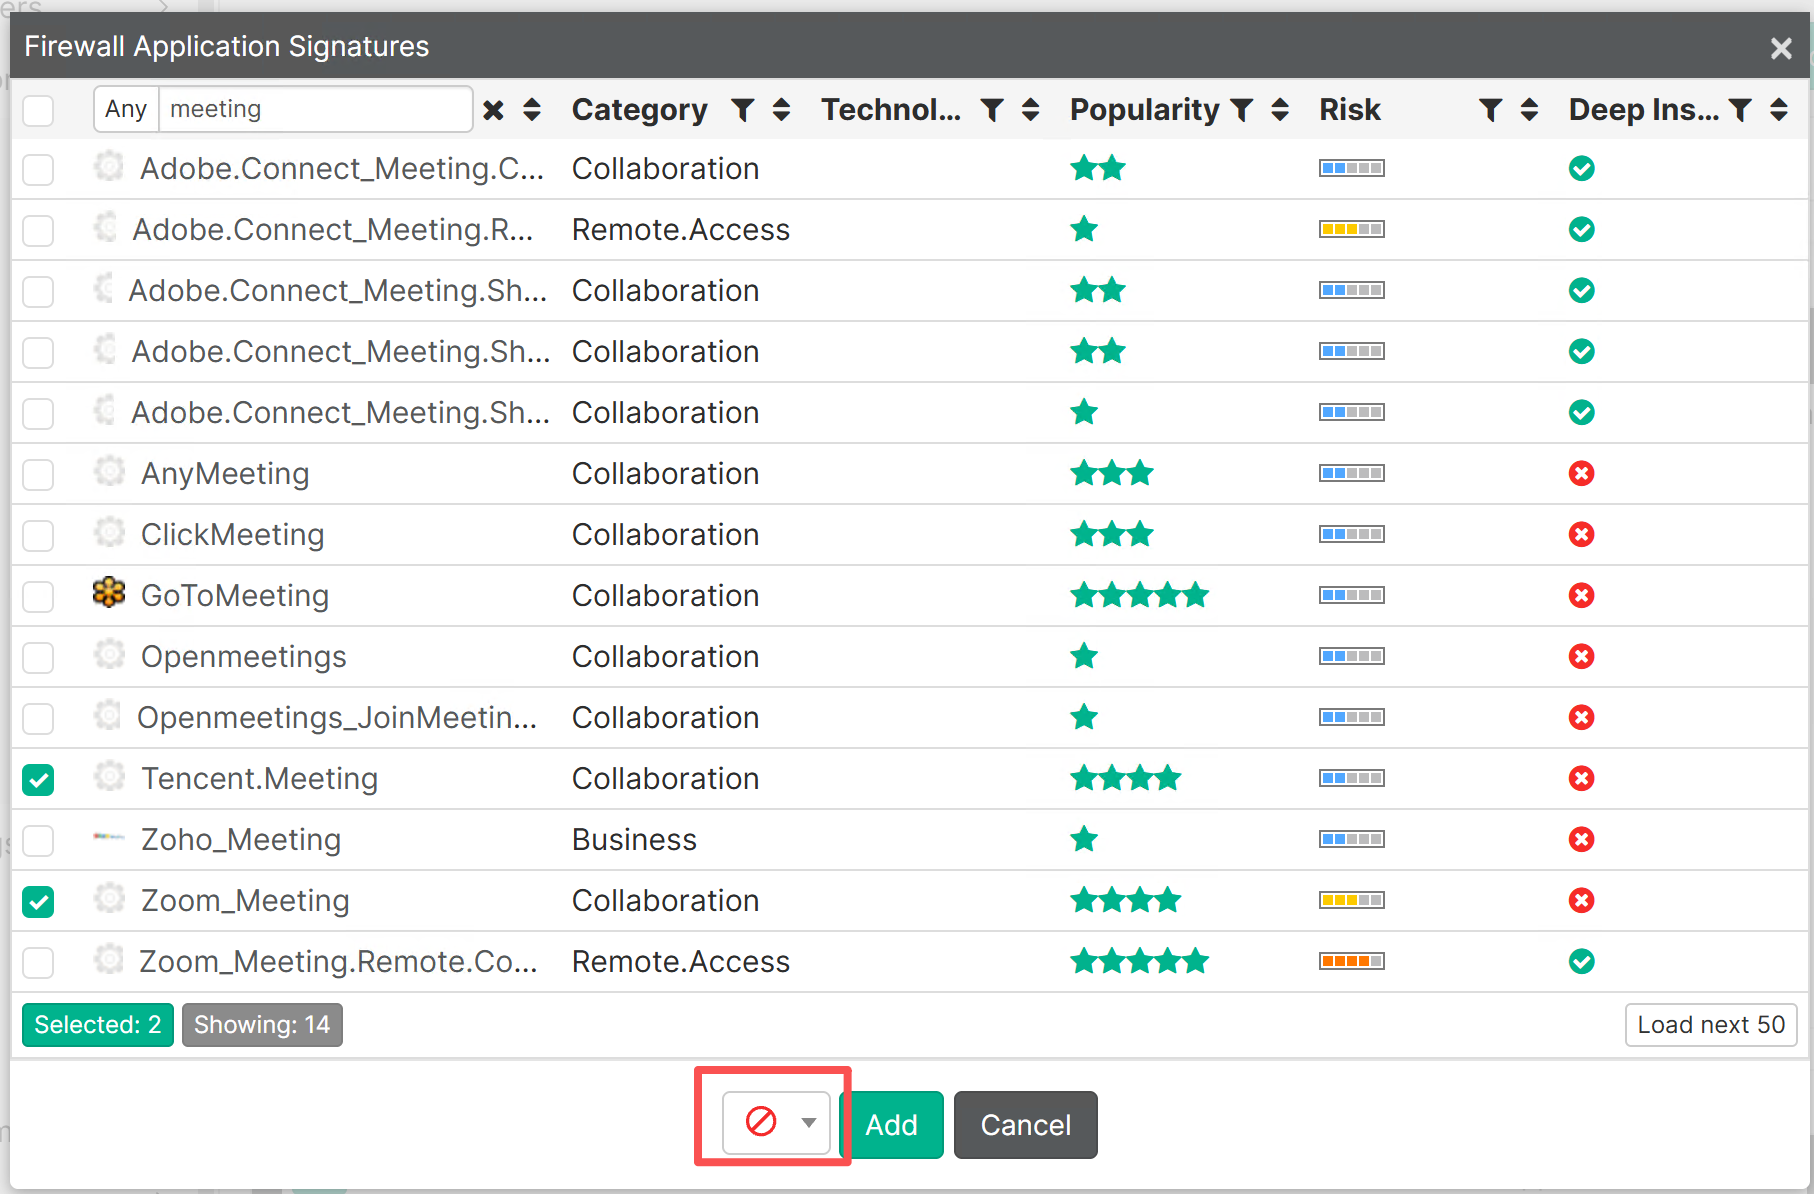
- 单击 Add 按钮添加保存。
重要
- 每项覆写应记录业务理由、所有者、审批人和复审日期。官方不建议添加超过 1000 条 Application Overrides,过大的列表可能导致 EMS 不稳定;应清理重复和过期项。
6. 保存并下发
- 保存 Firewall 配置文件。
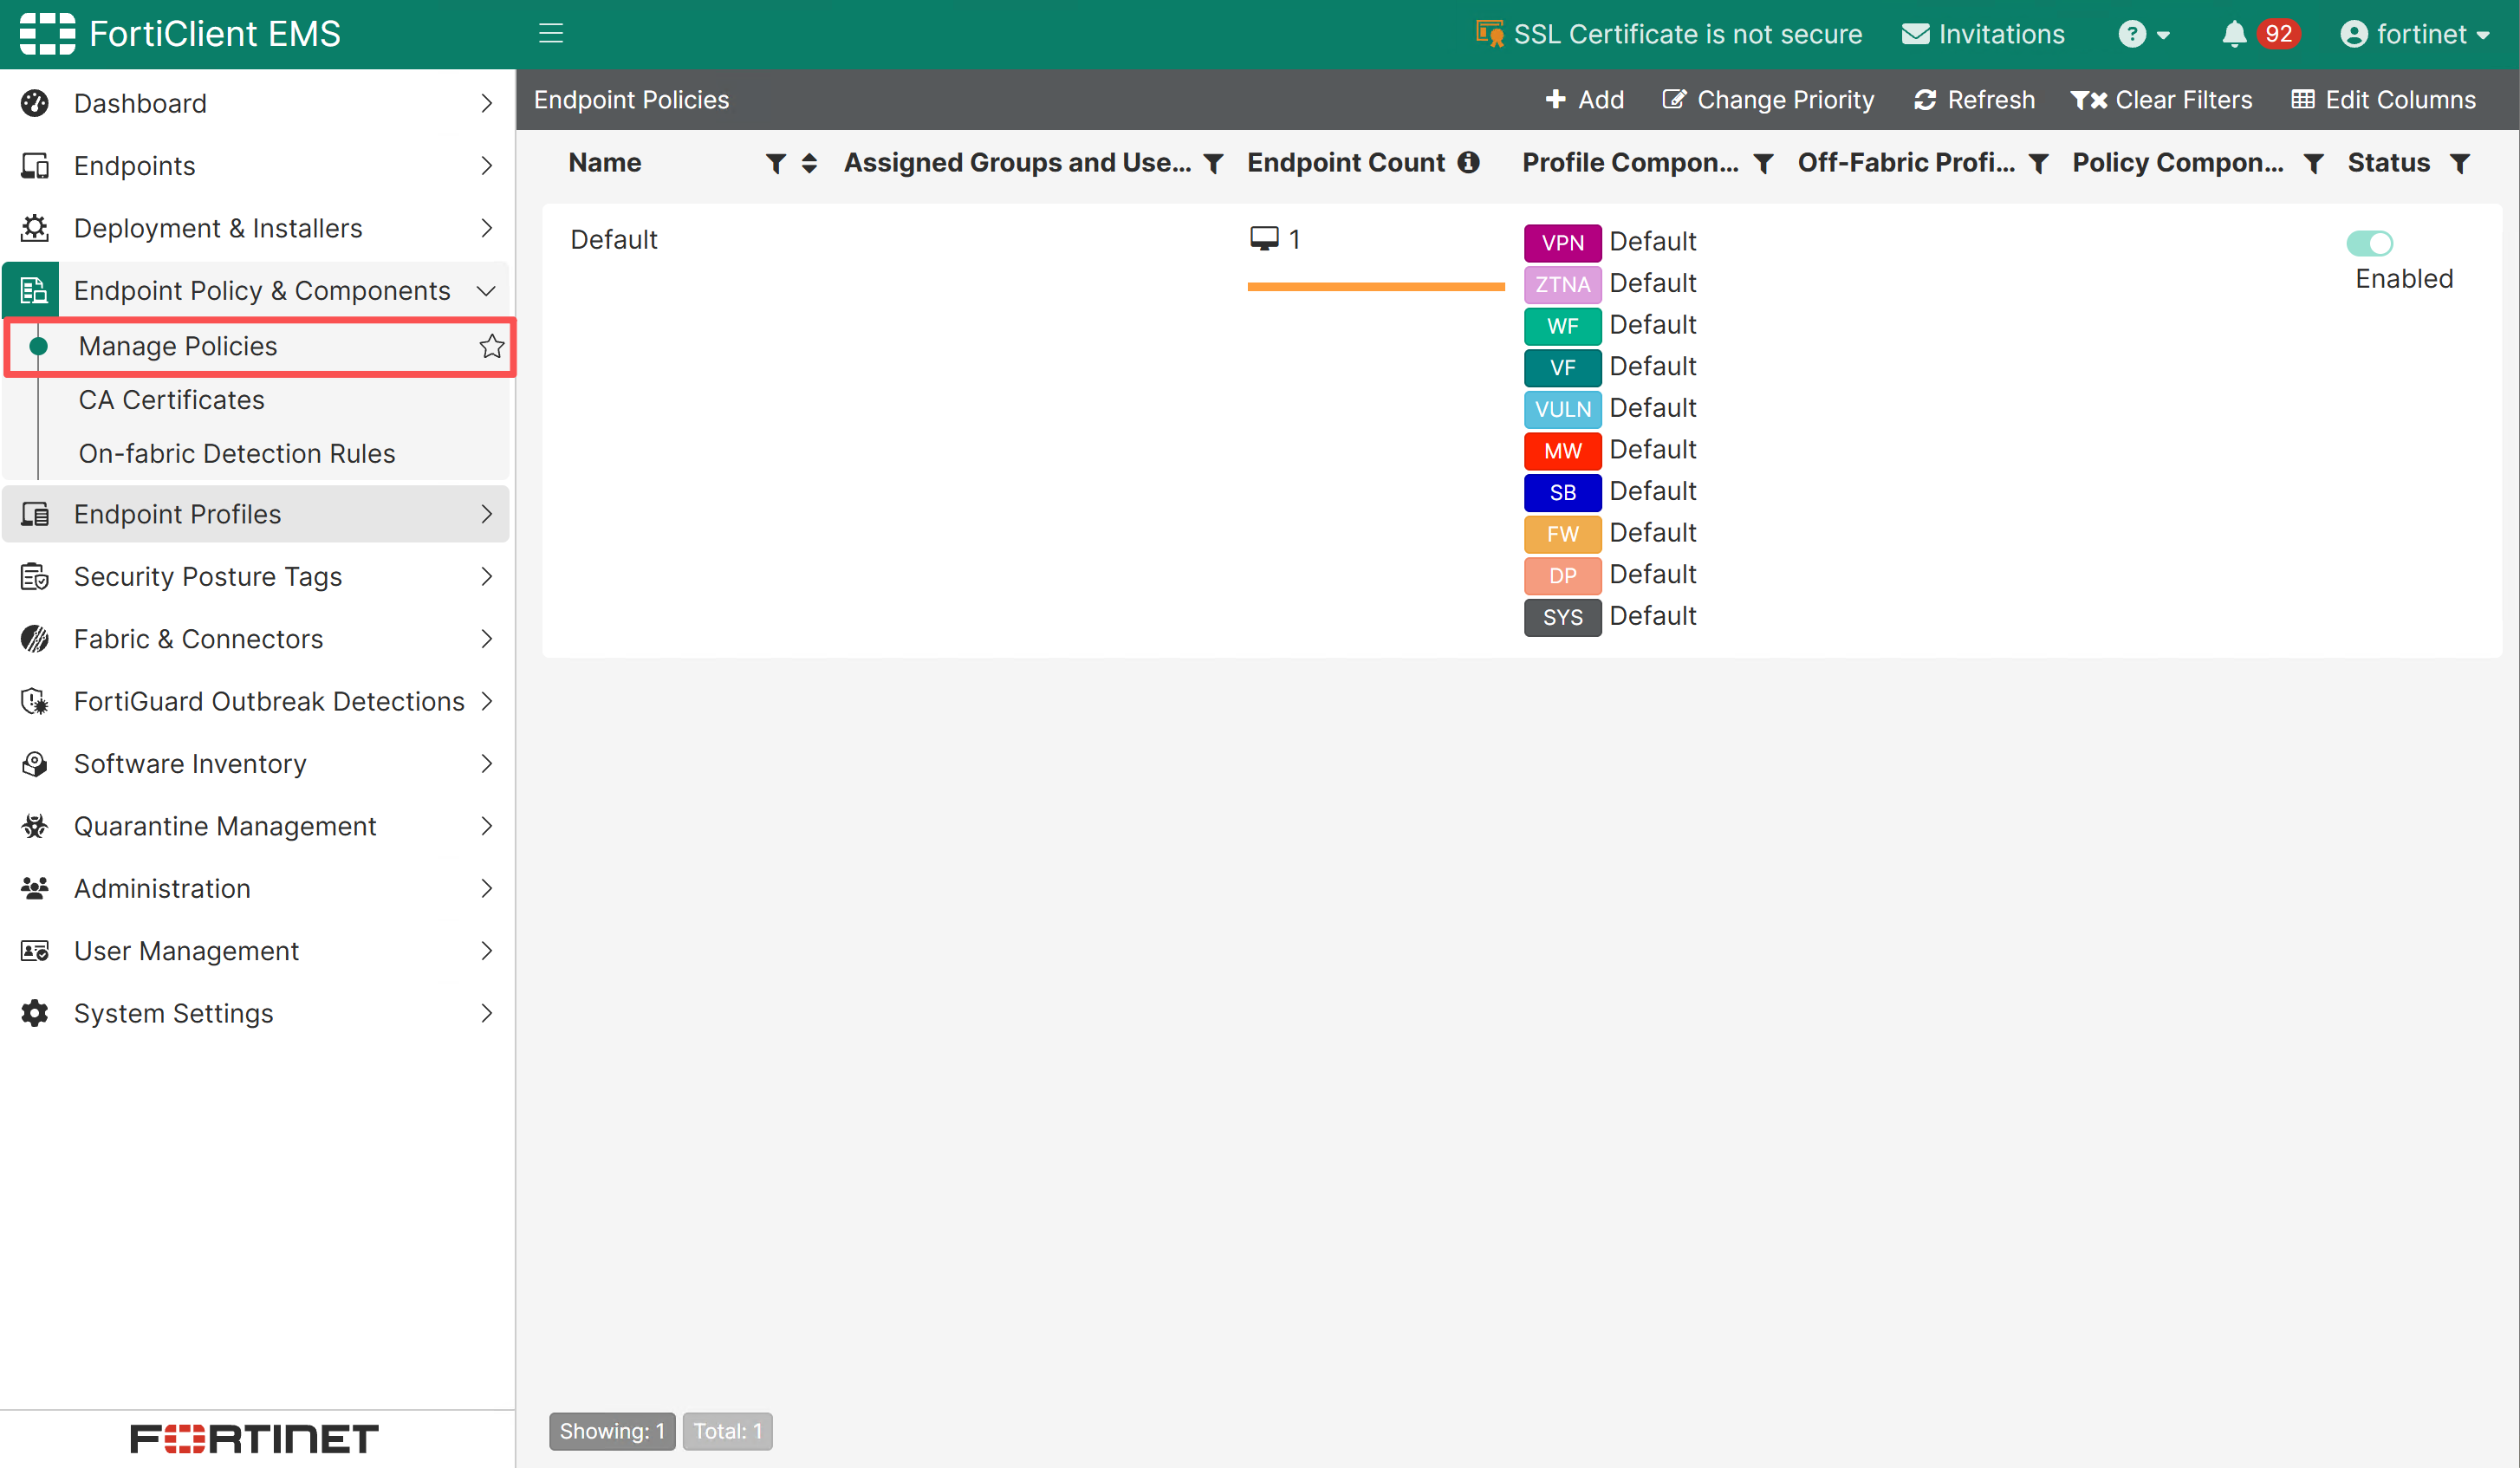
- 进入 Endpoint Policy & Components > Manage Policies。
- 编辑测试组使用的终端策略,在 Firewall 项中选择刚创建的配置文件
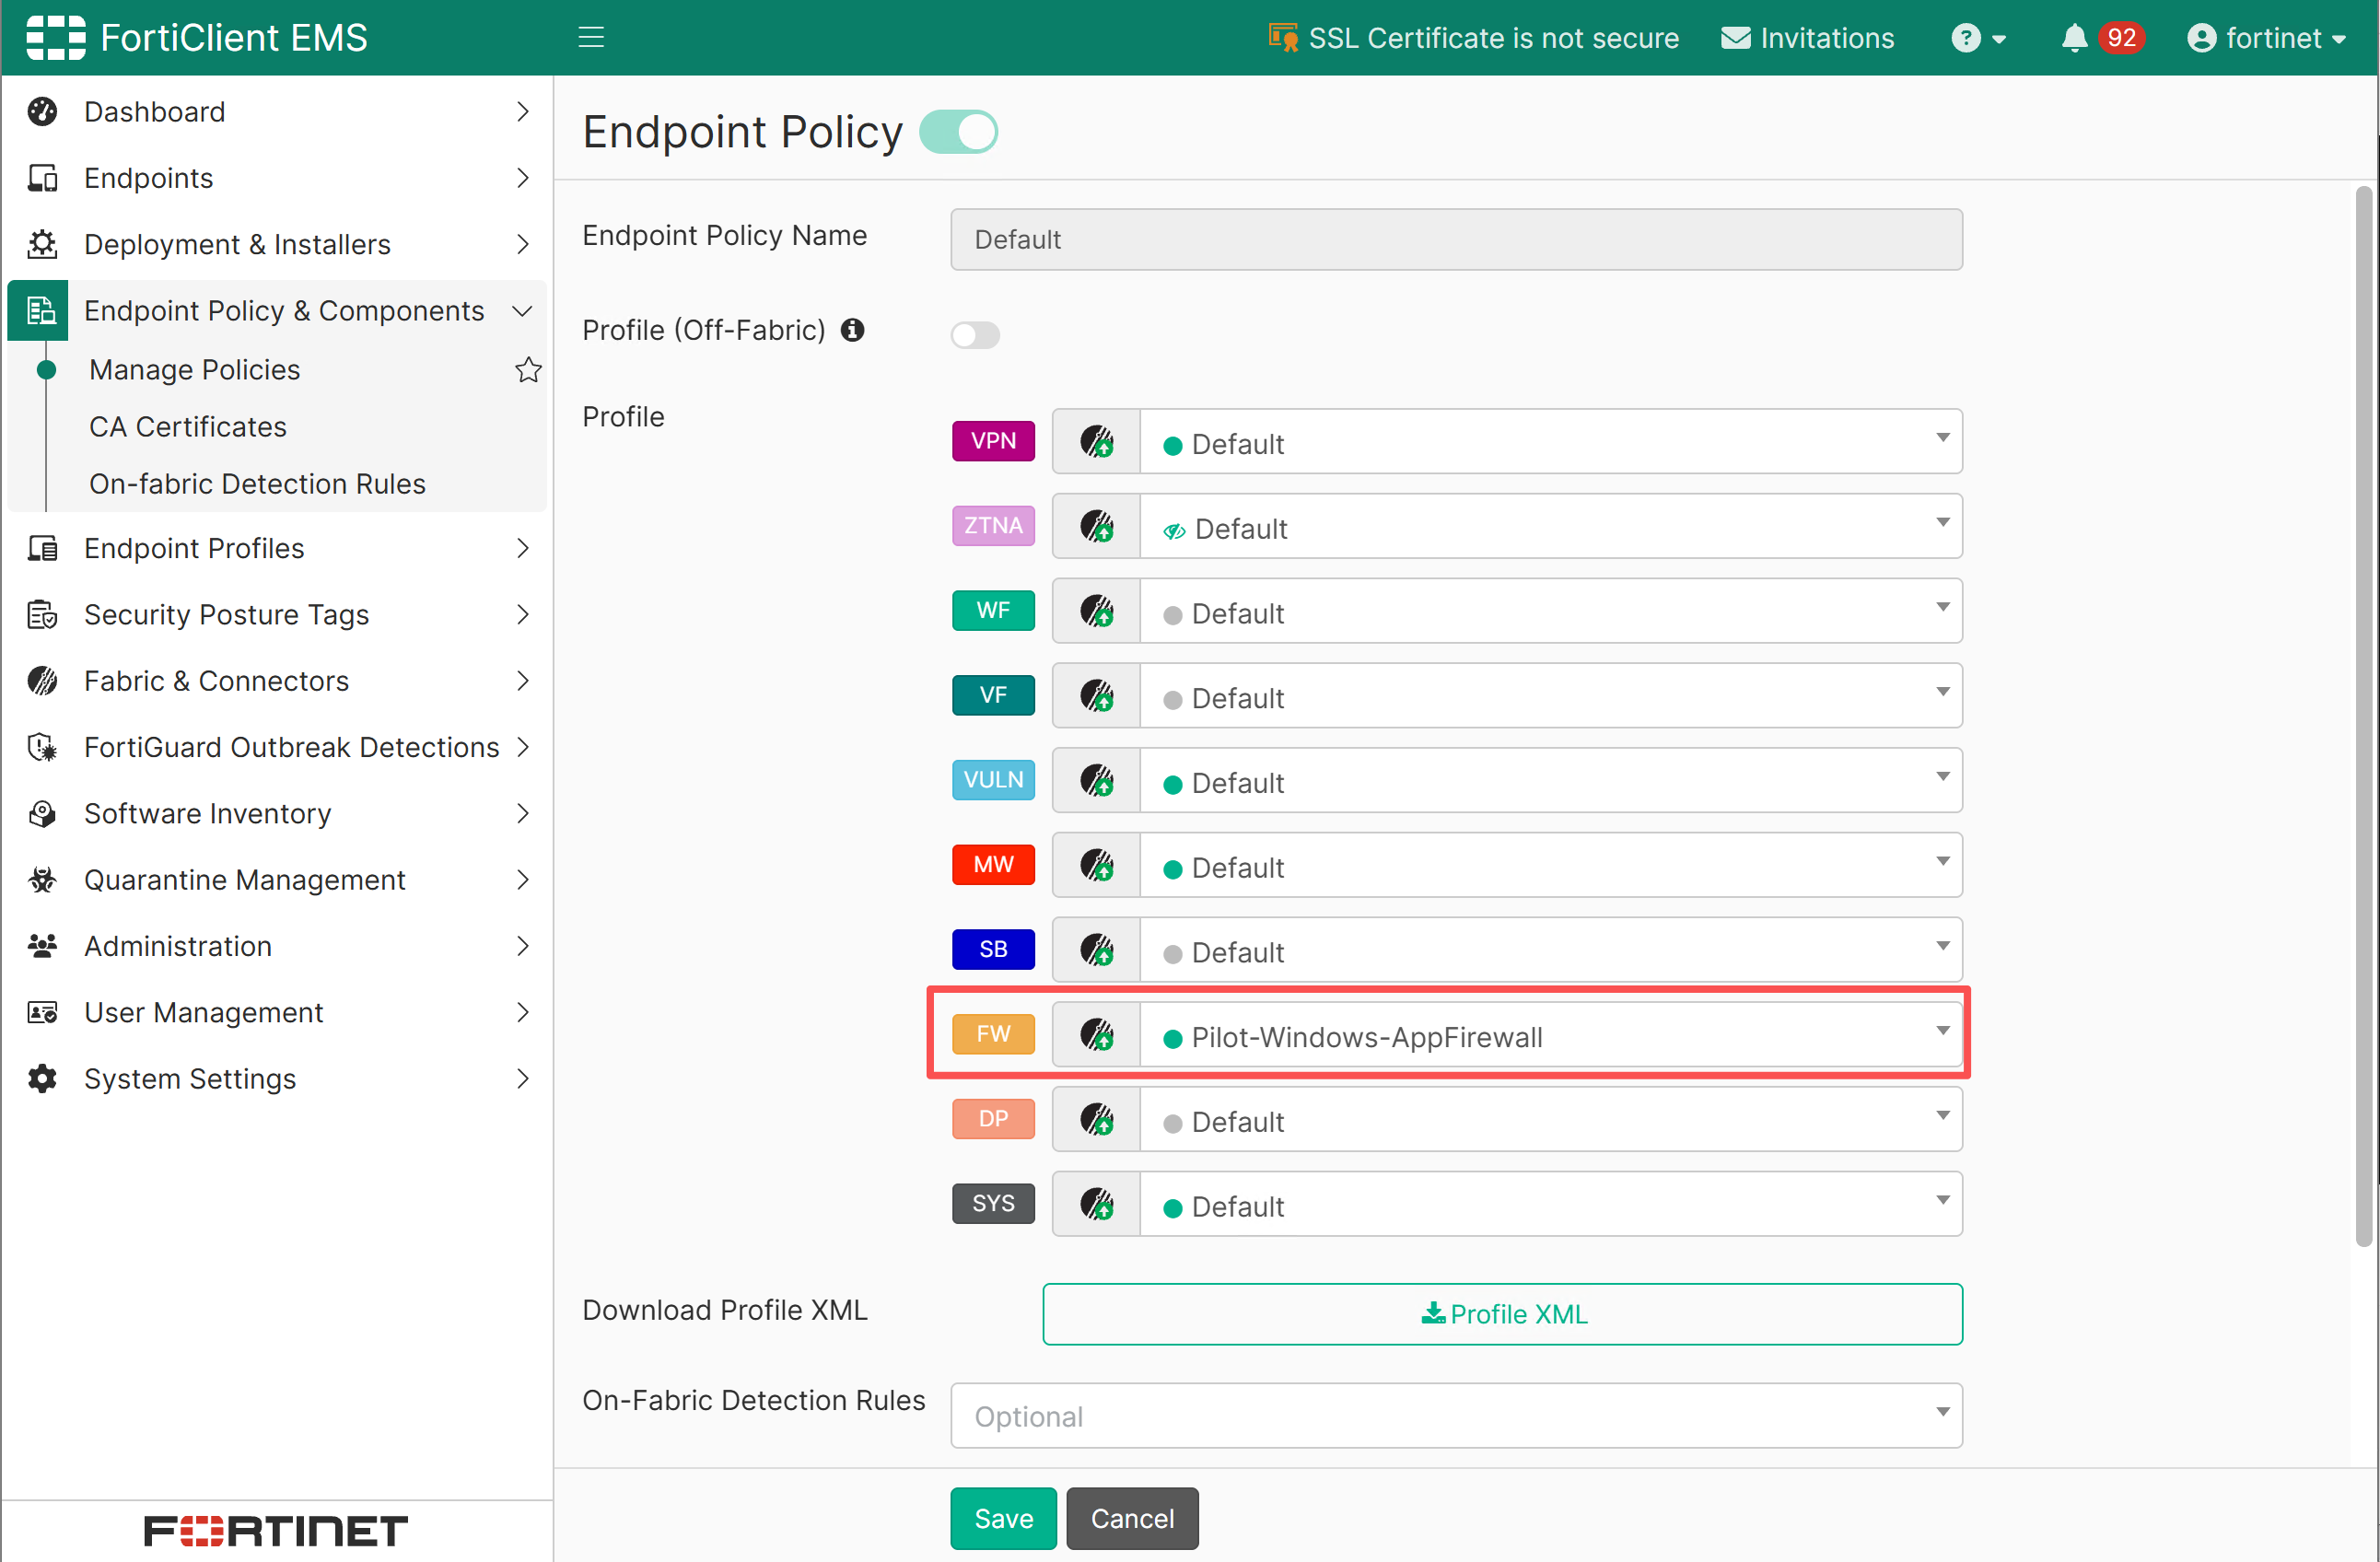
- 检查策略优先级并保存。
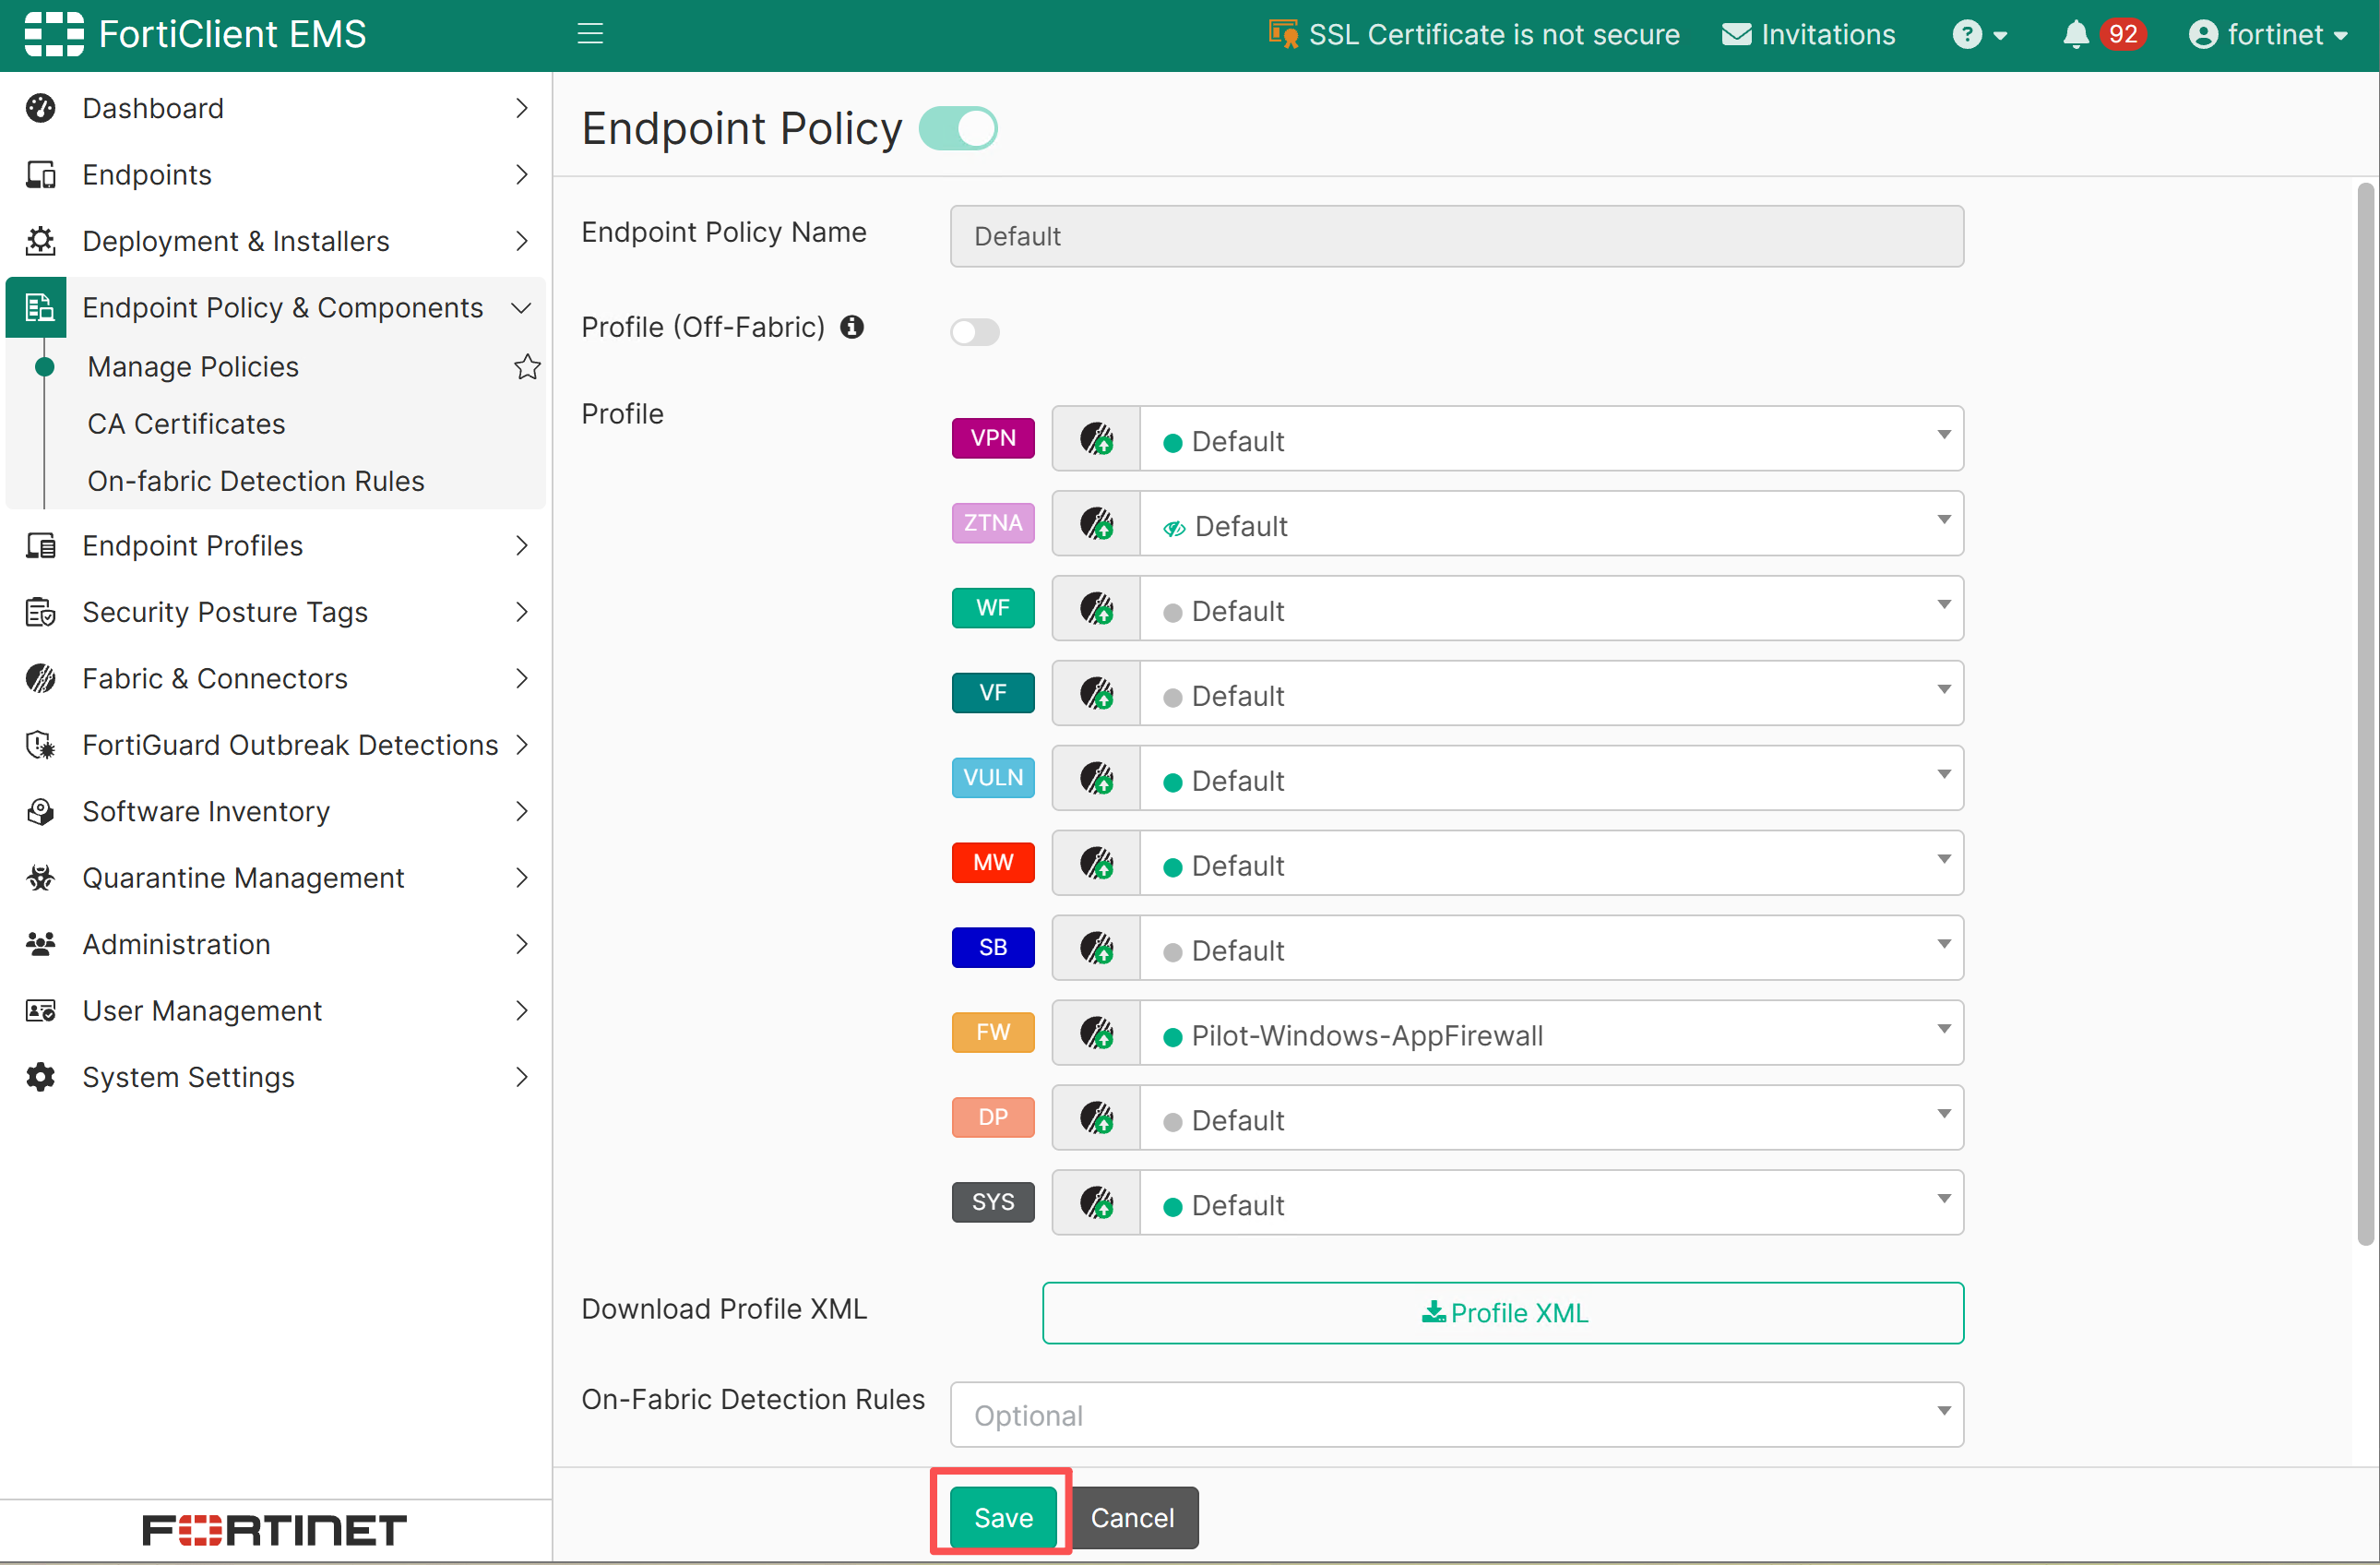
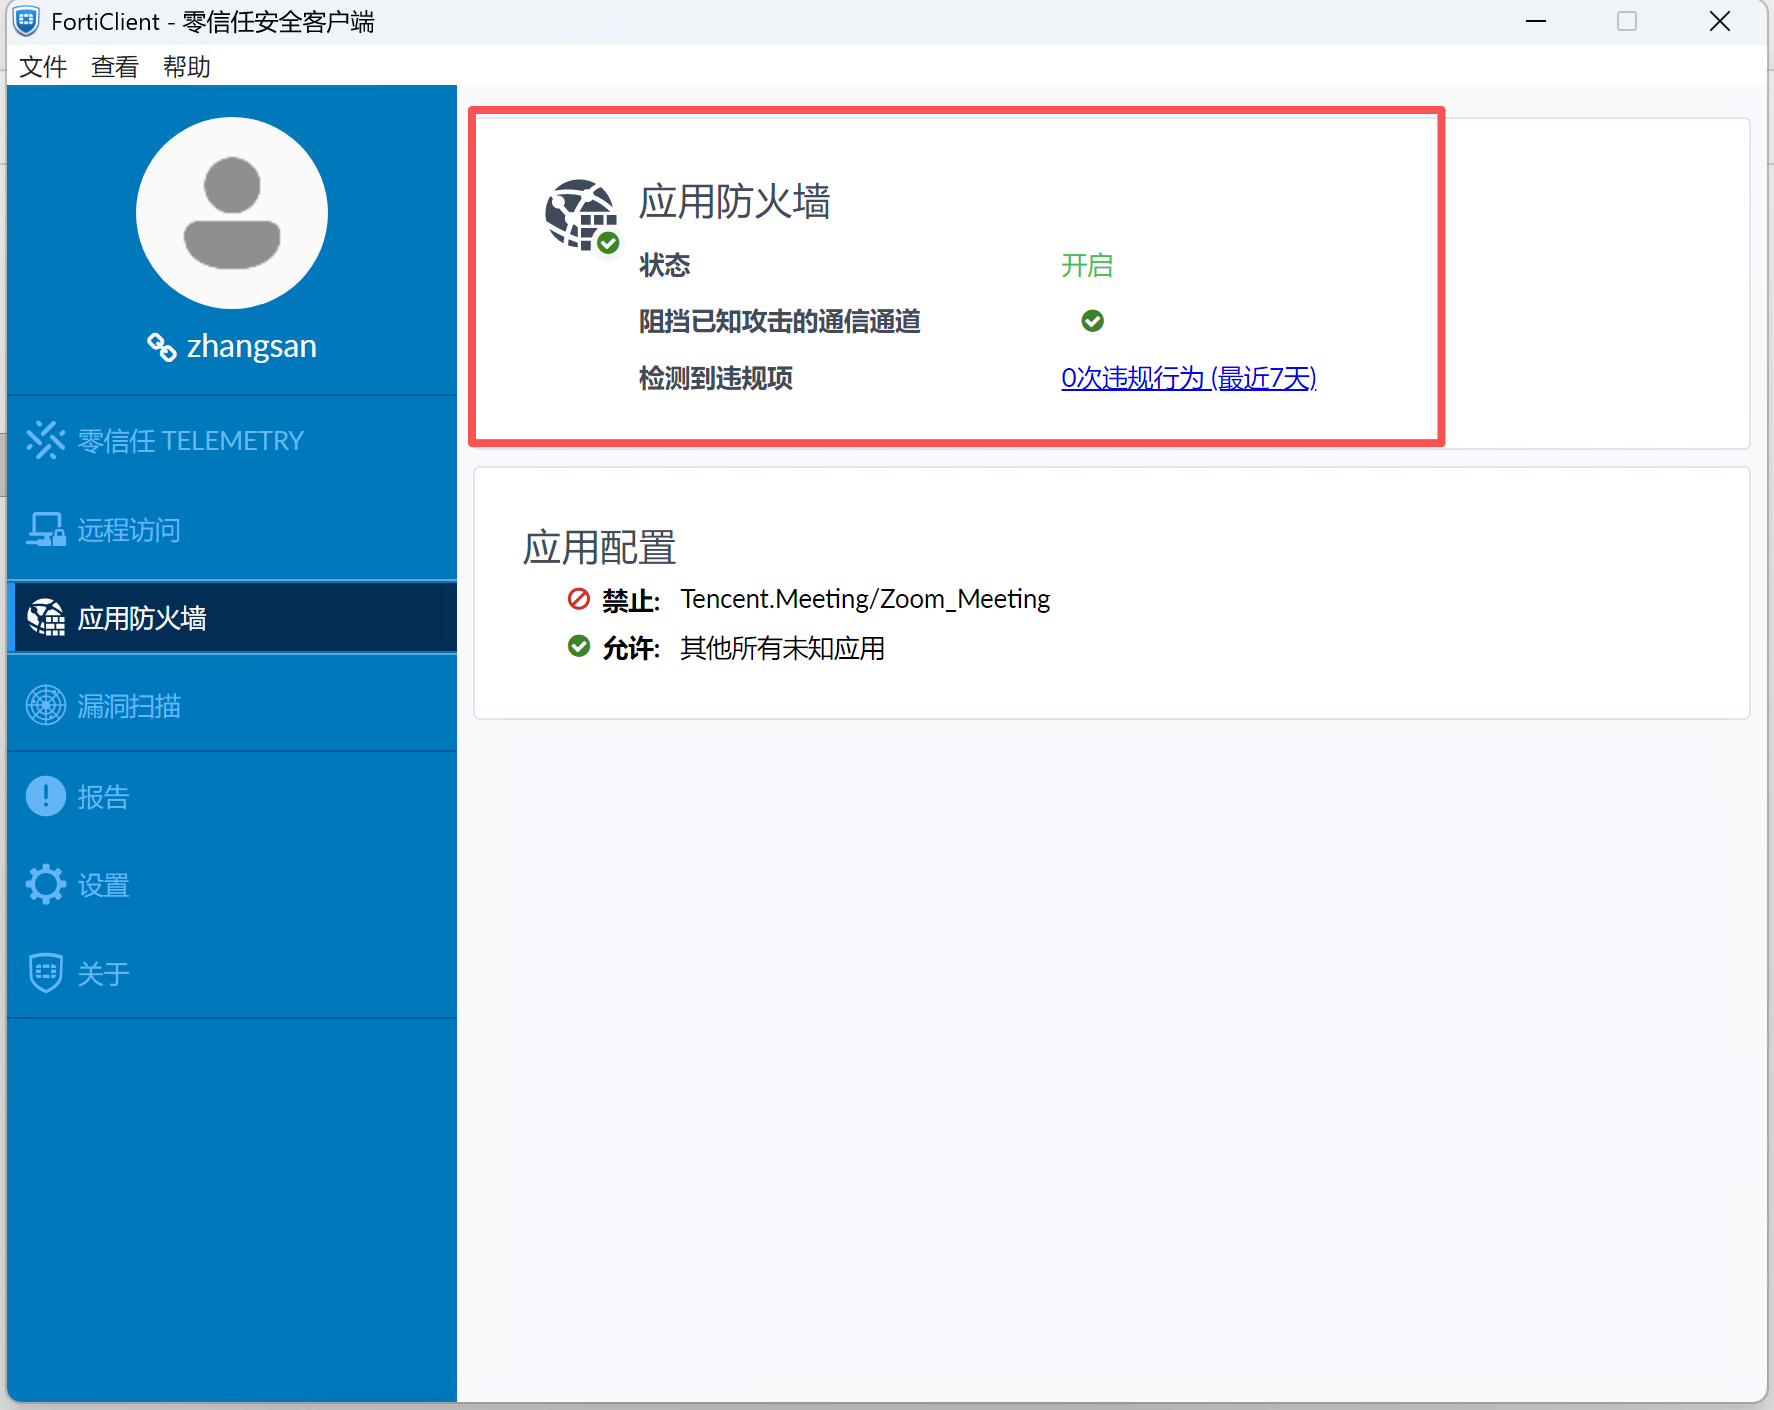
- 等待终端完成下一次 Telemetry 通信。可以看到FortiClient上应用防火墙菜单开启,可以看到明细配置。
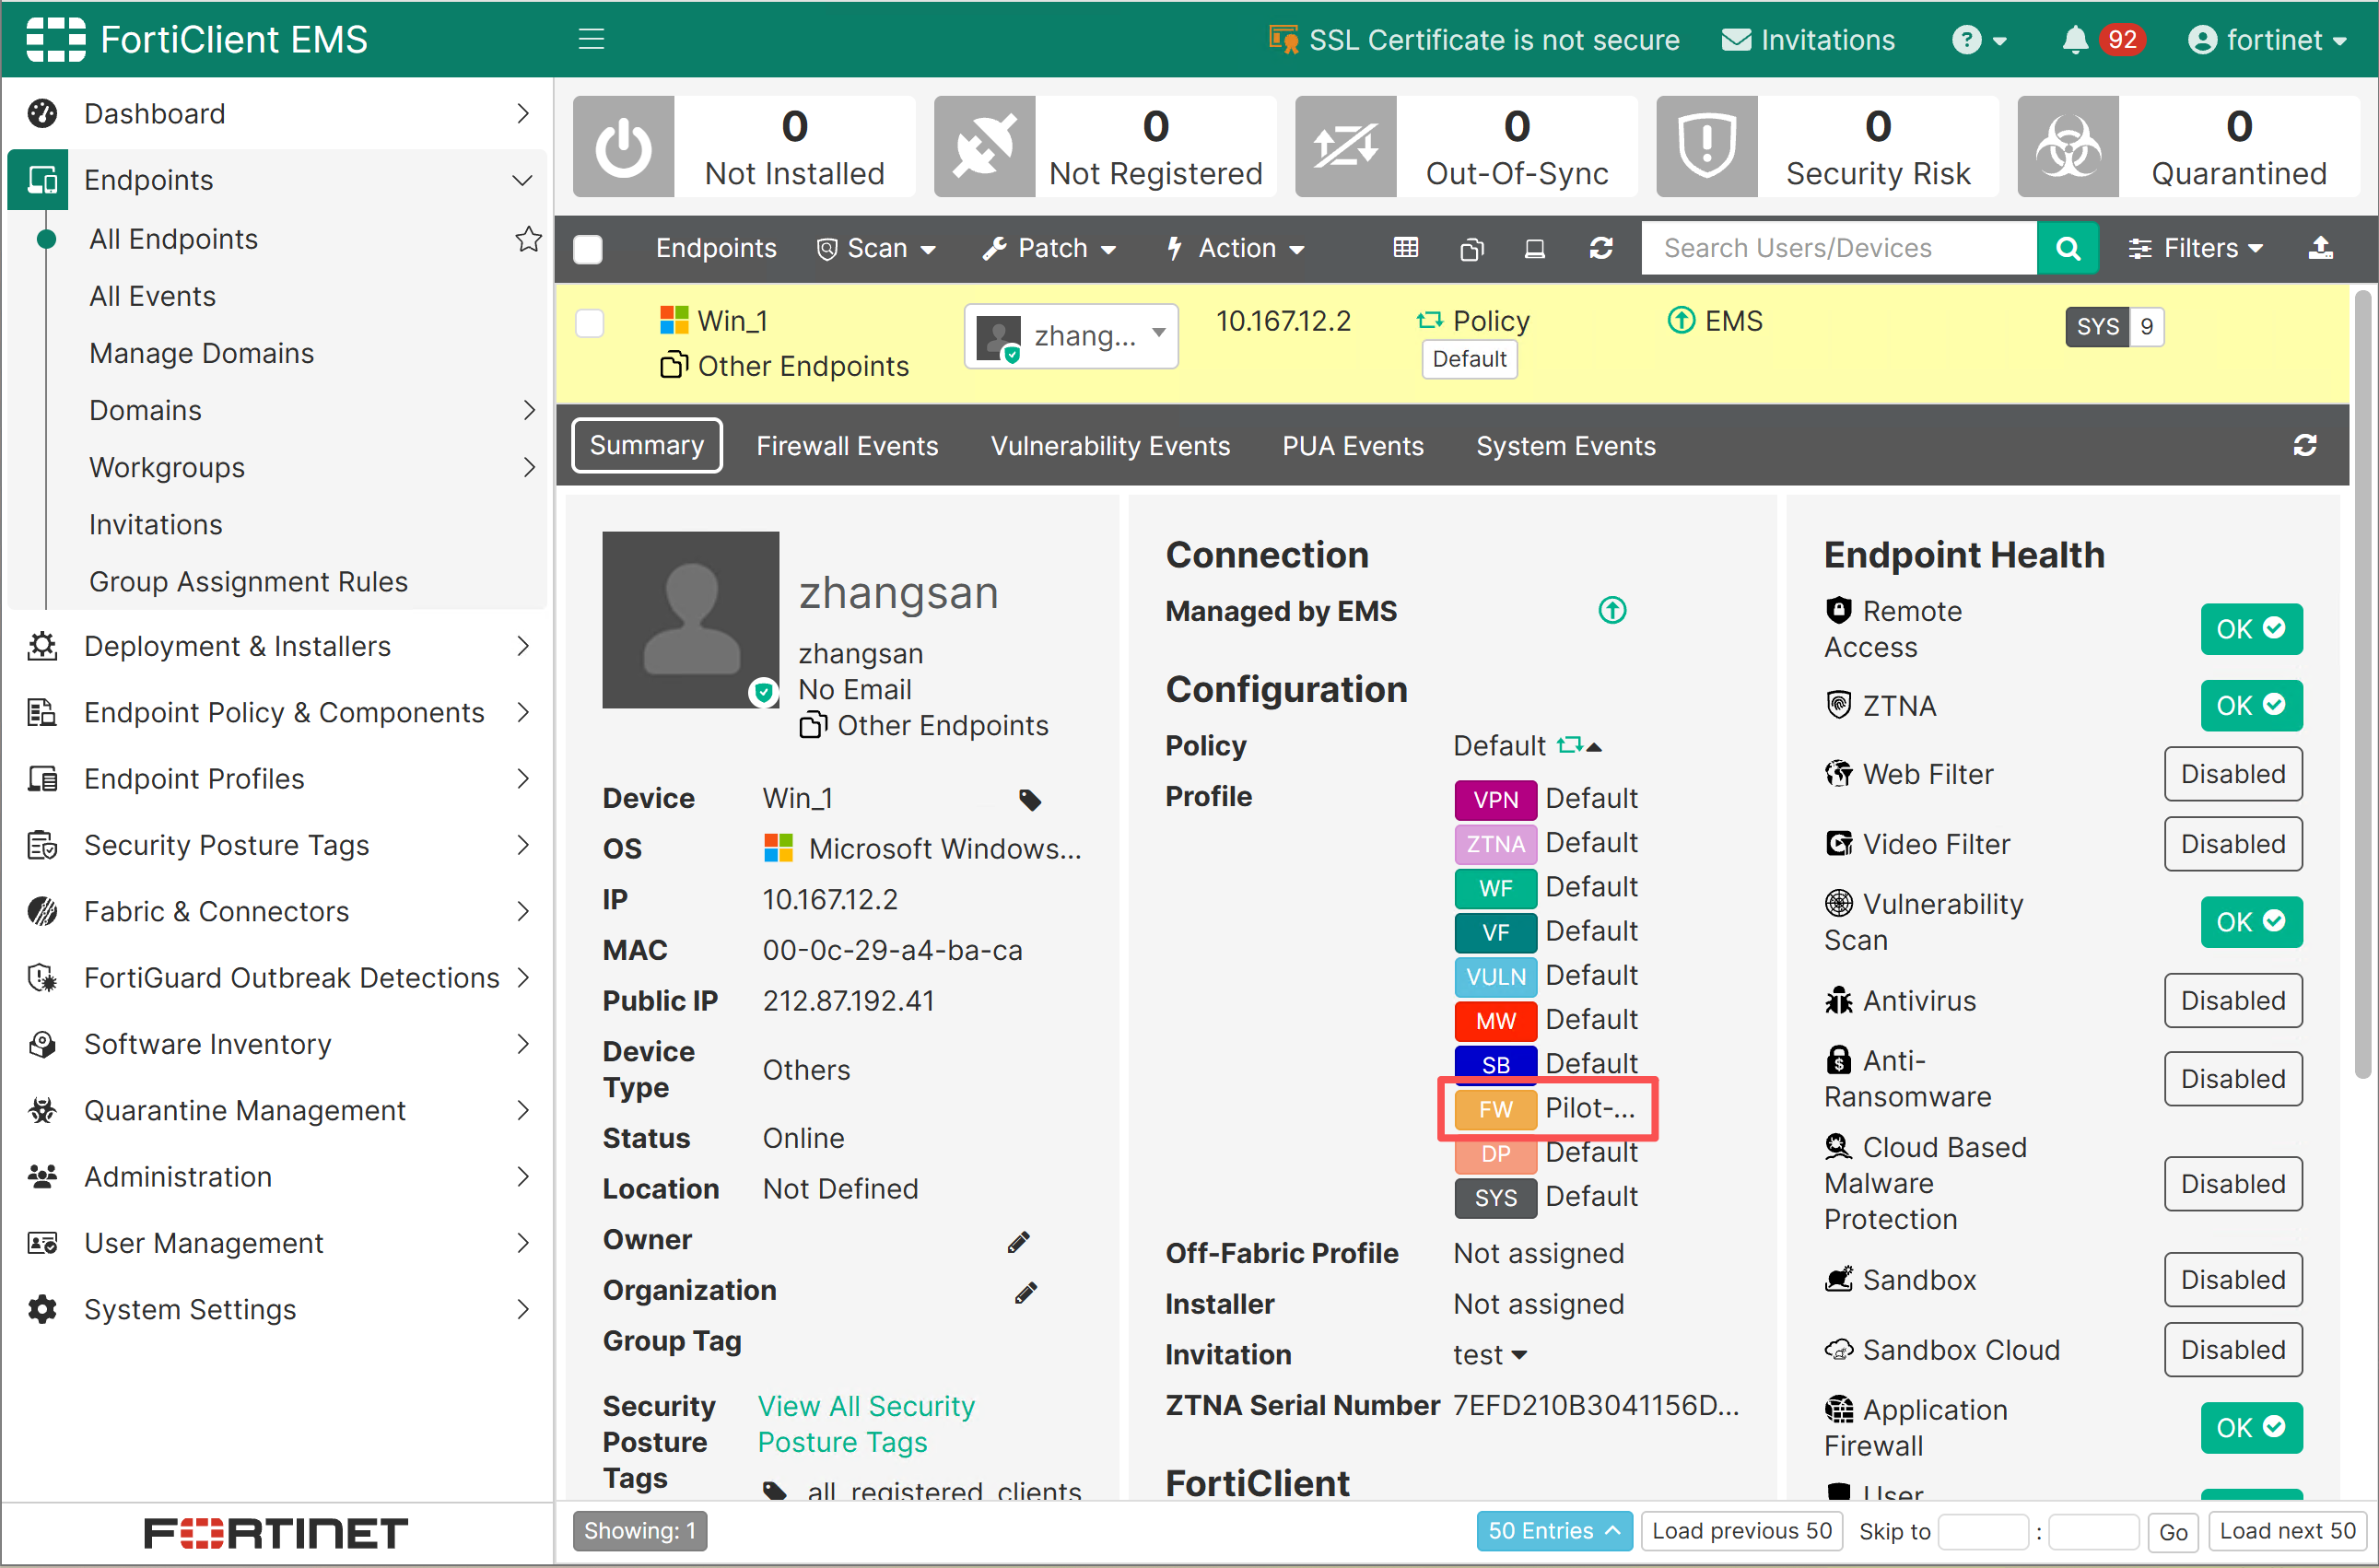
- 在 Endpoints > All Endpoints > Summary > Configuration 中确认终端实际命中预期策略。
完整策略下发方法请参阅客户端配置的推送。
验证与验收
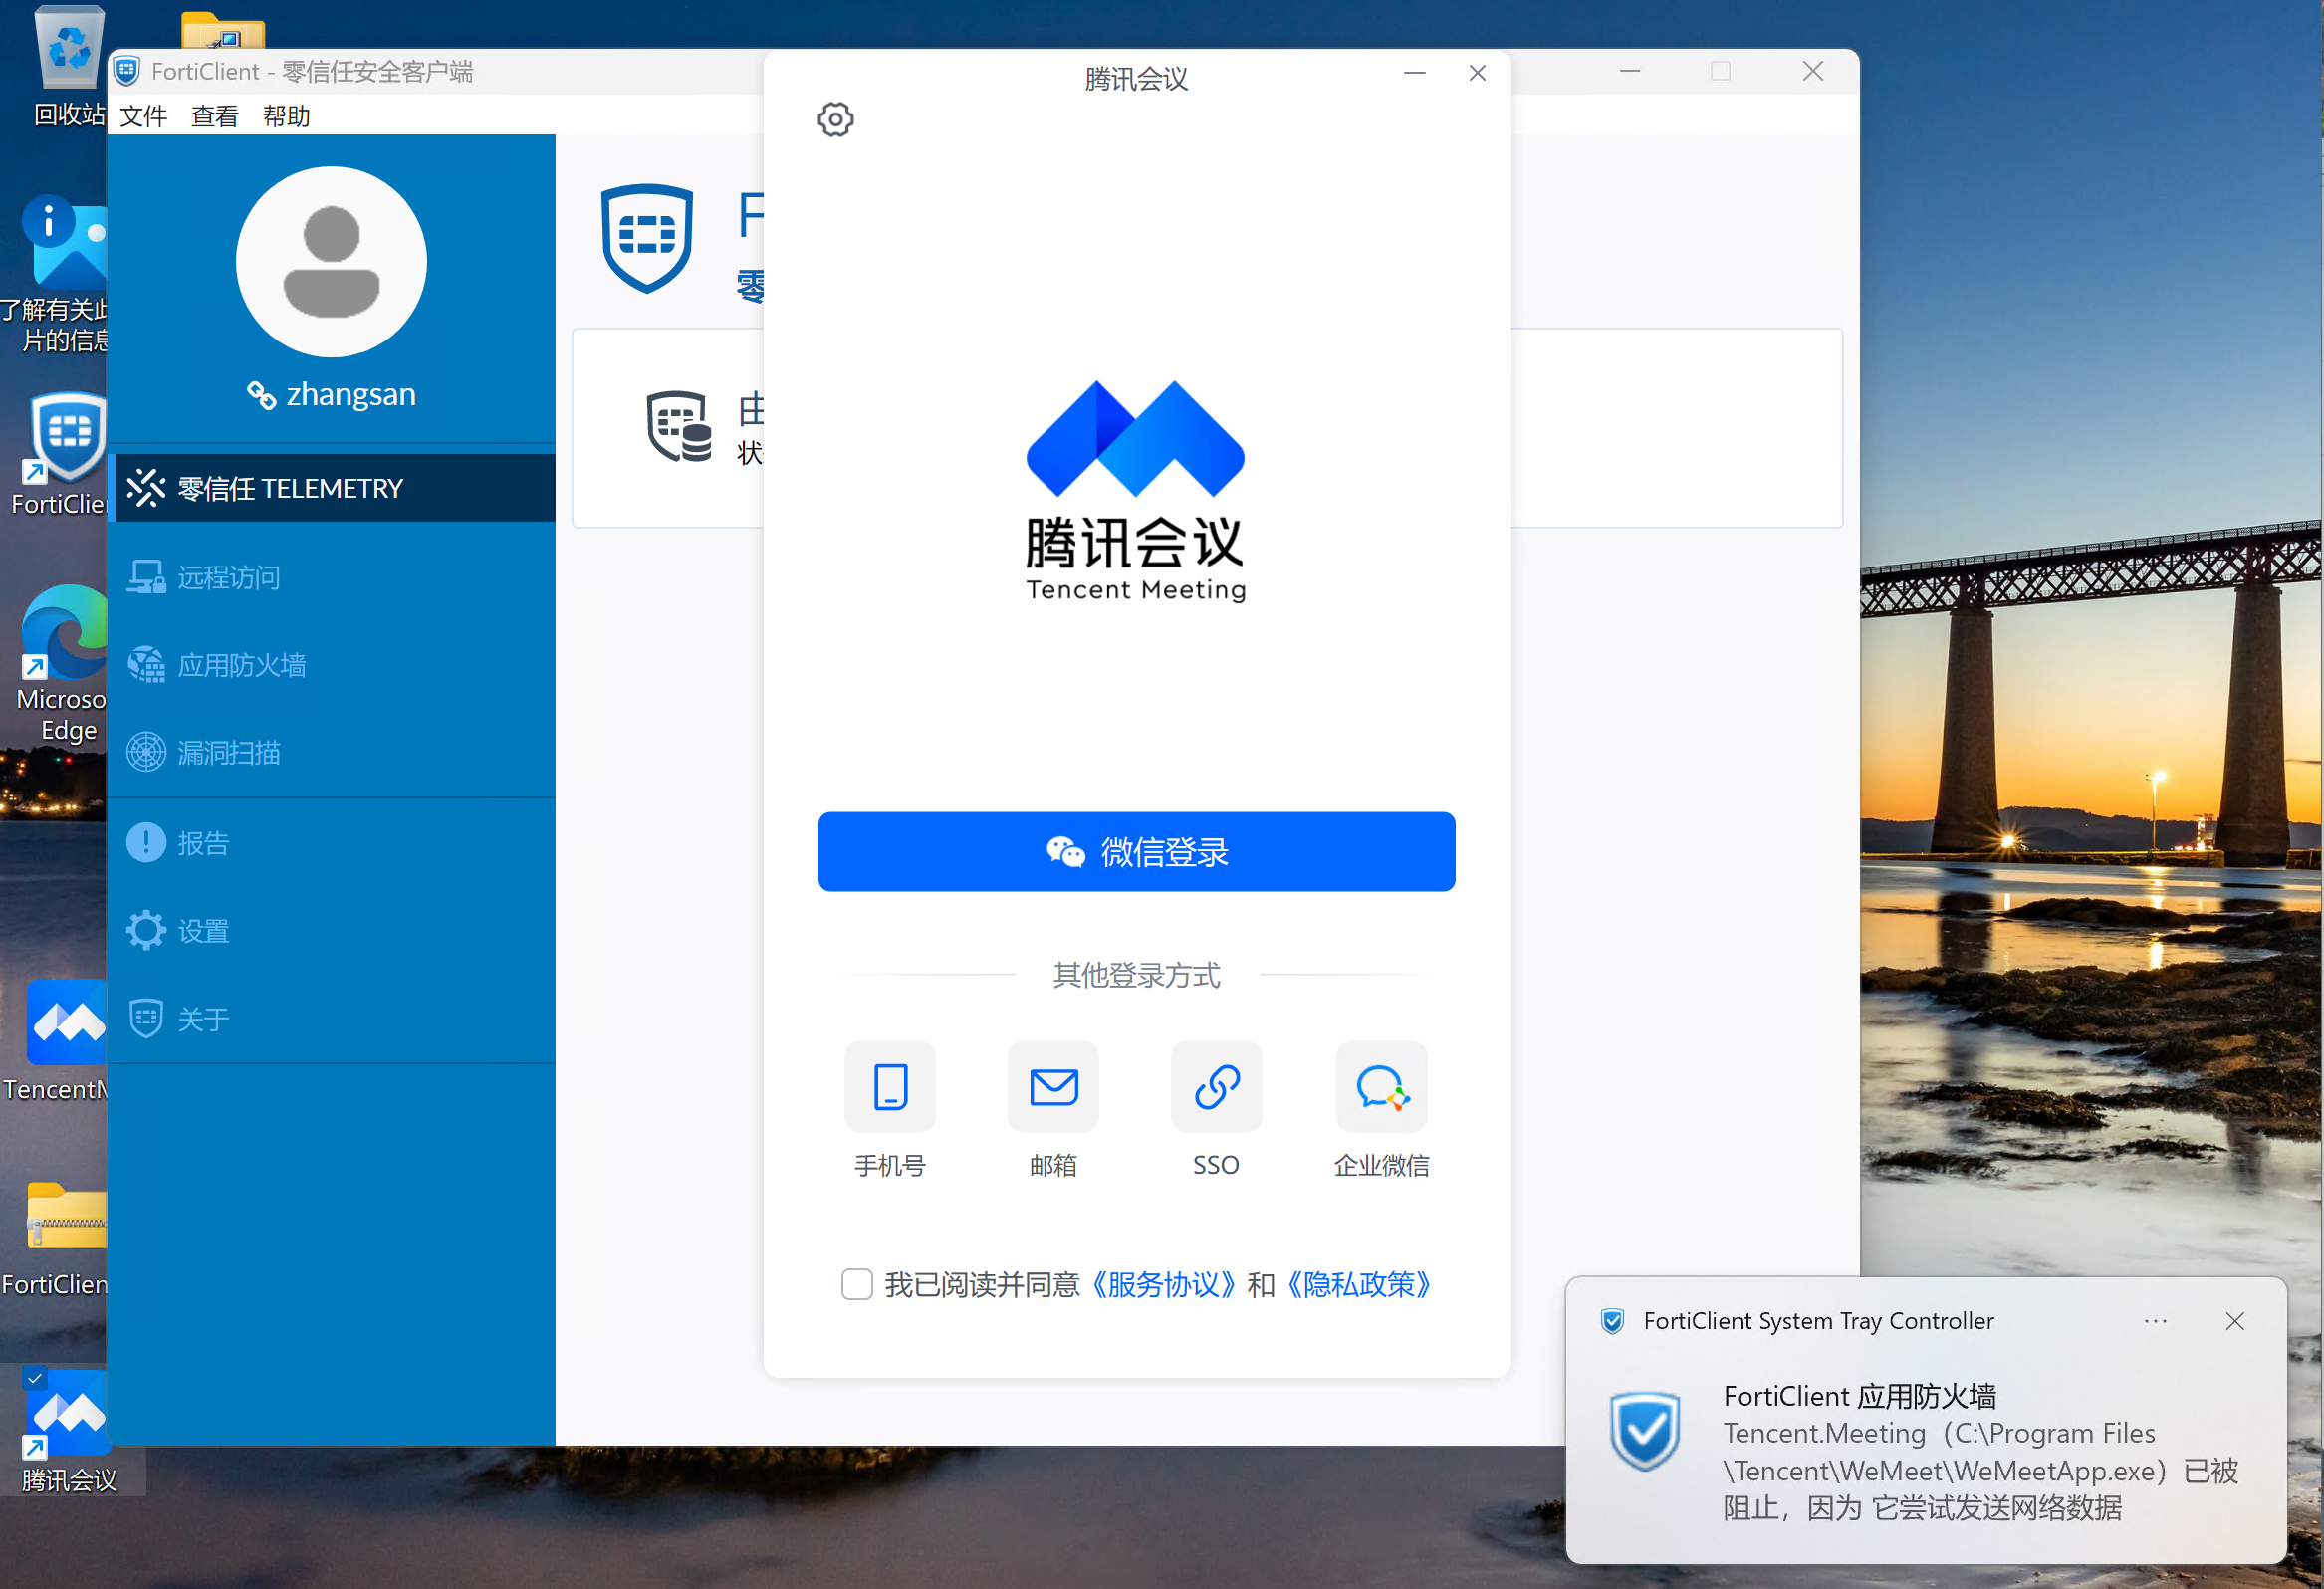
在配置下发后打开相关应用会弹出气泡信息。
在报告中能看到相关阻拦消息
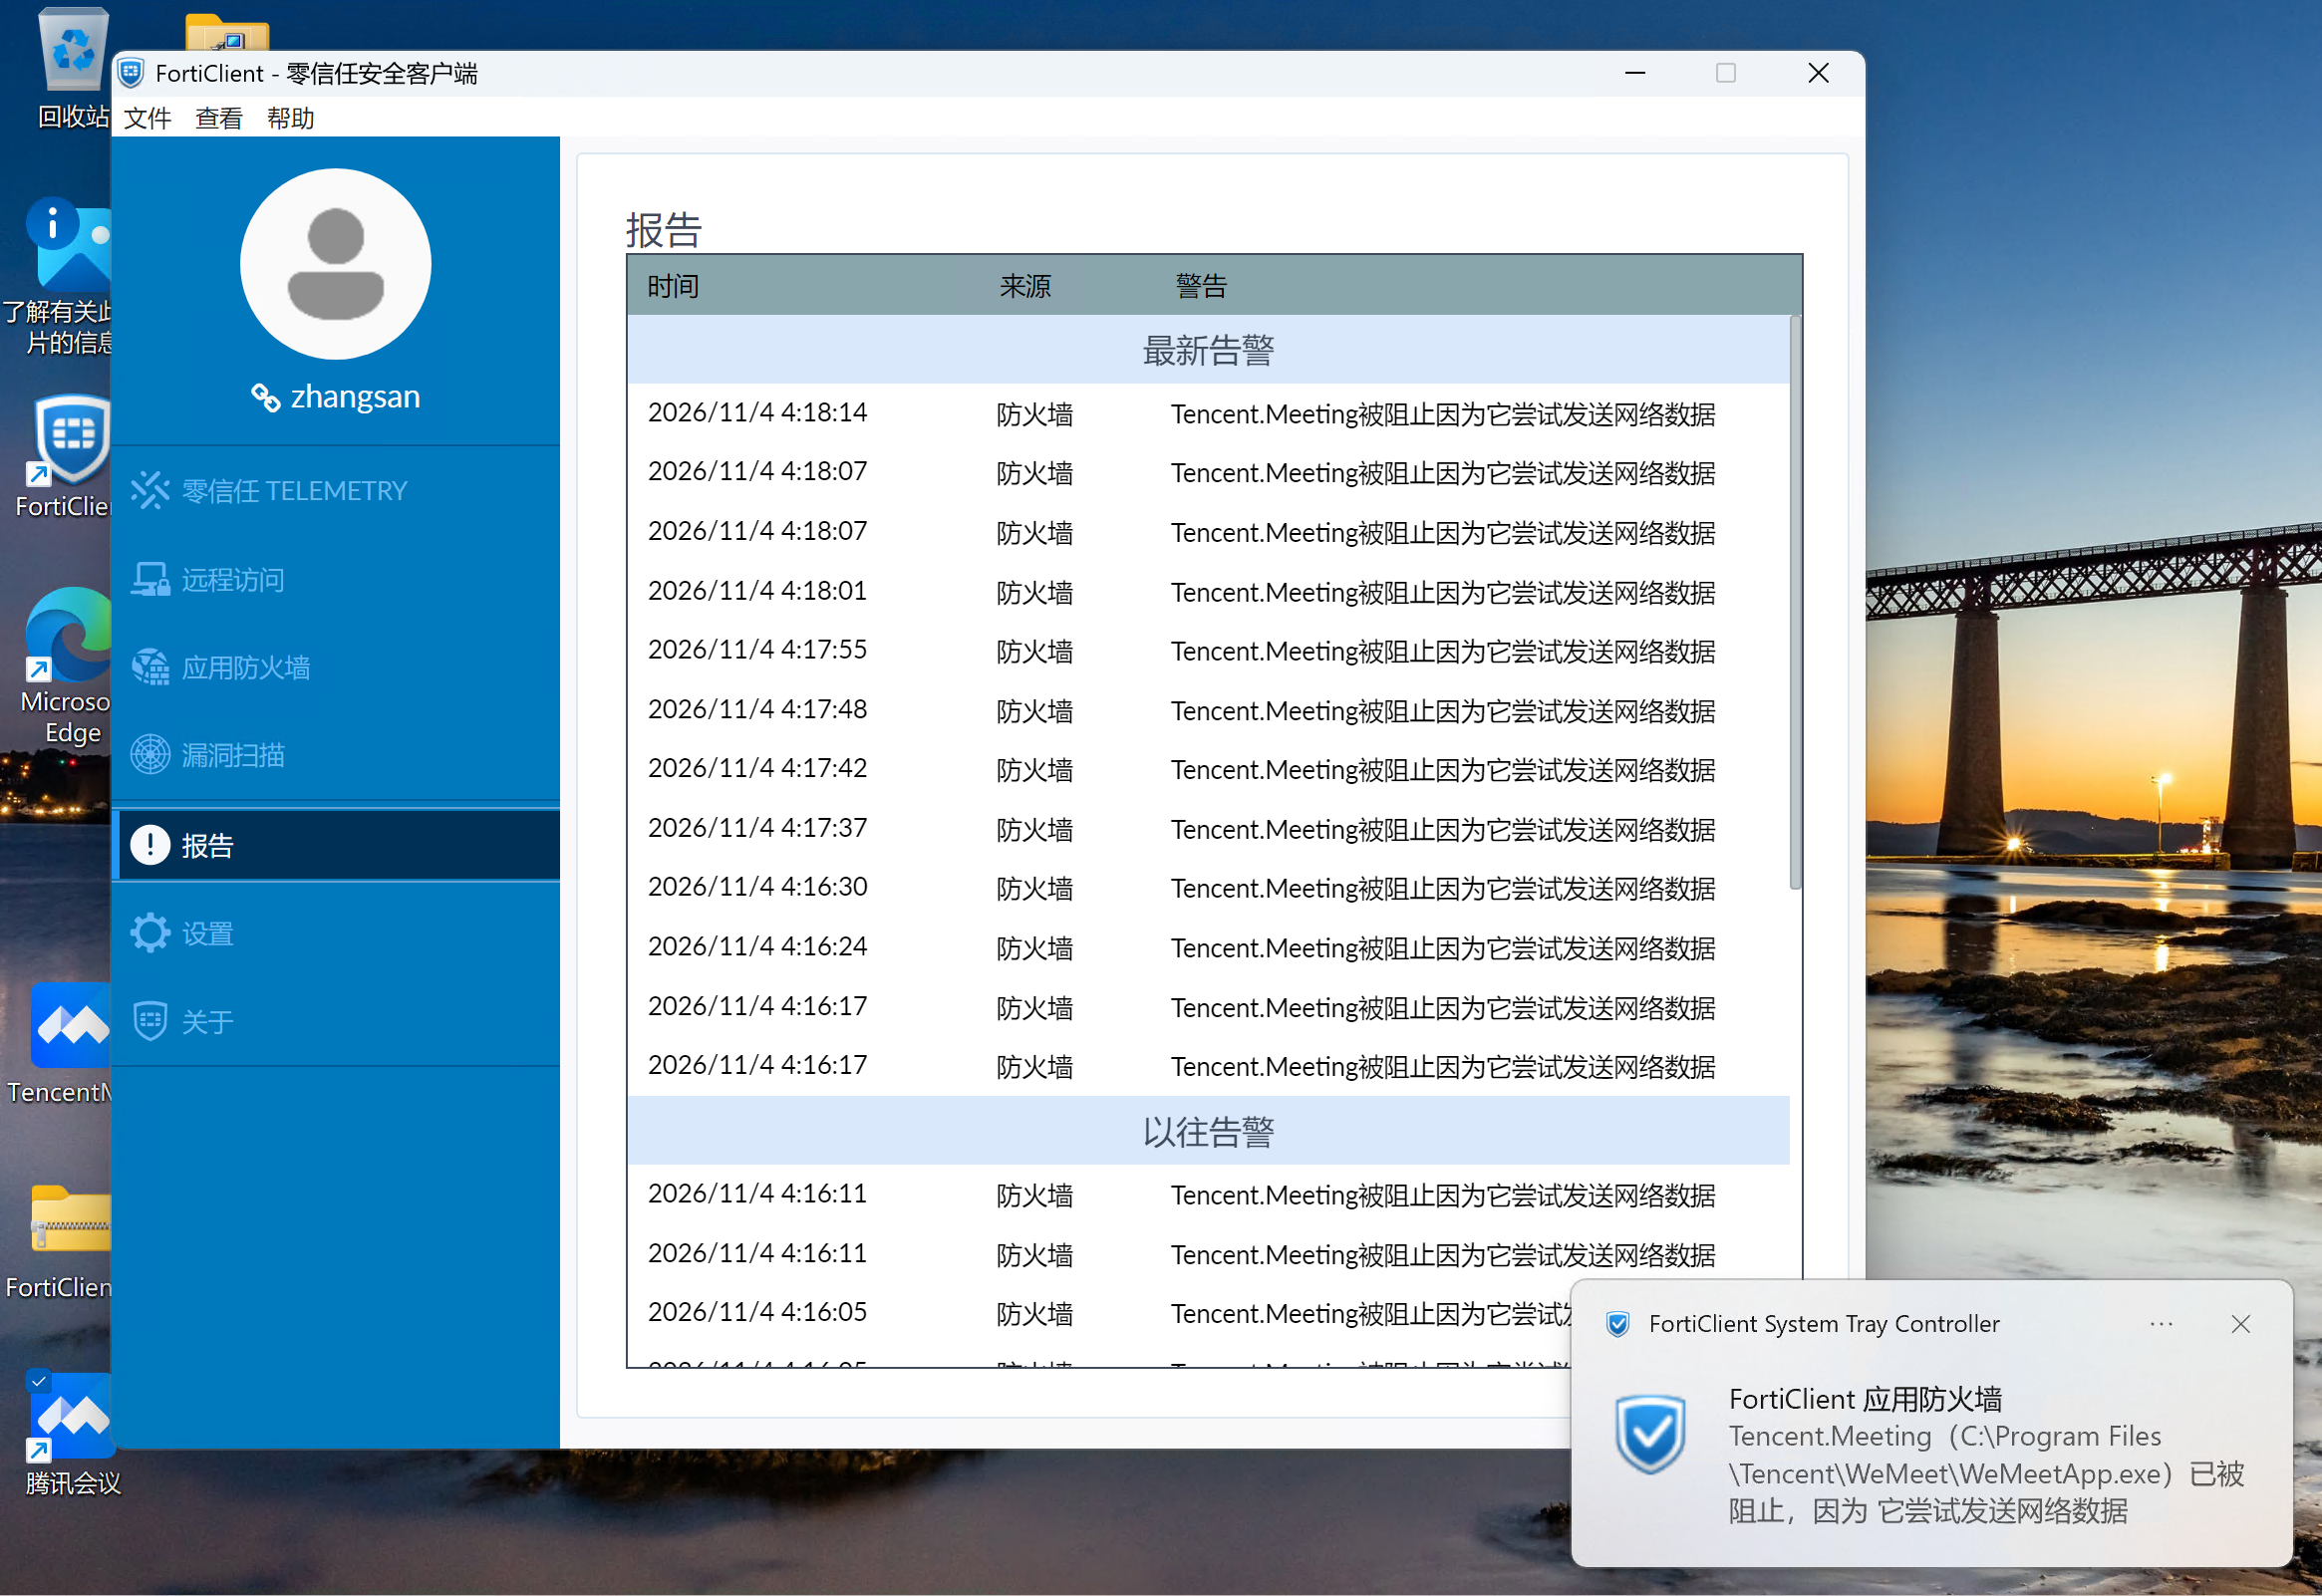
其他确认验证:
- Allow:批准应用能正常联网。
- Monitor:应用能联网,并在日志中看到识别结果。
- Block:应用通信被拒绝,进程本身不一定被终止。
- Override:具体签名动作优先体现设计,例如批准远程工具在 Block 类别中仍可使用。
- C&C:仅使用厂商认可或组织批准的无害测试方法,不连接真实恶意基础设施。
- Exploit:不要在生产终端运行公开漏洞利用代码;使用隔离实验环境或经批准的测试。
- 跨网络:办公网、VPN、家庭网络和移动热点的结果一致。
常见问题
| 问题现象 | 调查方向 |
|---|---|
| 配置已下发但没有效果 | 检查安装包是否包含 Application Firewall、Feature Select、Endpoint Policy 优先级、配置同步状态、终端平台支持和 macOS 网络扩展权限。确认应用签名已更新。 |
| 应用未被识别或显示unknown | 应用可能使用加密、QUIC、自定义协议或动态基础设施。FortiClient 没有 SSL 深度检查,部分签名无法使用。先更新签名并查看流量特征;需要解密识别时把控制移到支持深度检查的网关。 |
| 阻止网站但 Web Filter 没有事件 | Application Firewall 也能因 Web.Client、Proxy、Botnet、C&C 或具体应用签名阻止网页。查看 EMS Firewall Events 和 FortiClient 日志,按事件模块定位,不要直接添加 Web Filter 例外。 |
| Block 后应用仍能启动 | 这是预期行为:Application Firewall 阻止网络通信,不负责禁止程序执行。 |
| 业务应用被误阻止 | 确认命中的类别或具体签名,先在测试组改为 Monitor 收集证据,再建立最小范围的签名 Override。不要把整个 Business、Web.Client 或 Unknown 类别永久 Allow 来绕过单个误报。 |
| 事件未上传 EMS/FortiAnalyzer | 检查 System Settings 中的日志级别、Upload Security Event/UTM Logs、FortiAnalyzer 地址和授权,以及终端 Telemetry。终端本地有事件而 EMS 无记录通常是上报或连接问题。 |
运维建议
- 每月审查 Block/Monitor 命中最多的应用和未知应用。
- 每季度复审 Overrides,删除无所有者、已停用或已被新签名替代的项。
- 升级 FortiClient、EMS 或应用签名后回归 VPN、浏览器、会议、远程支持和更新。
- 把 Firewall Events 与 Web Filter、Malware Protection、DNS 和 EDR 事件关联分析。
- 保留上一个可用 profile,发生广泛误阻断时通过 Endpoint Policy 快速回退。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.11.04 |
| 0.1 | Draft Version | - | - | 2026.08.04 |