云沙箱检查的部署
云沙箱检查的部署
FortiClient Cloud Sandbox(SaaS)由 Fortinet 托管,无需组织部署 FortiSandbox appliance。FortiClient 把符合策略的未知或可疑文件上传到云端分析,收到风险判定后按 EMS 策略告警或隔离,并把事件上报 EMS。
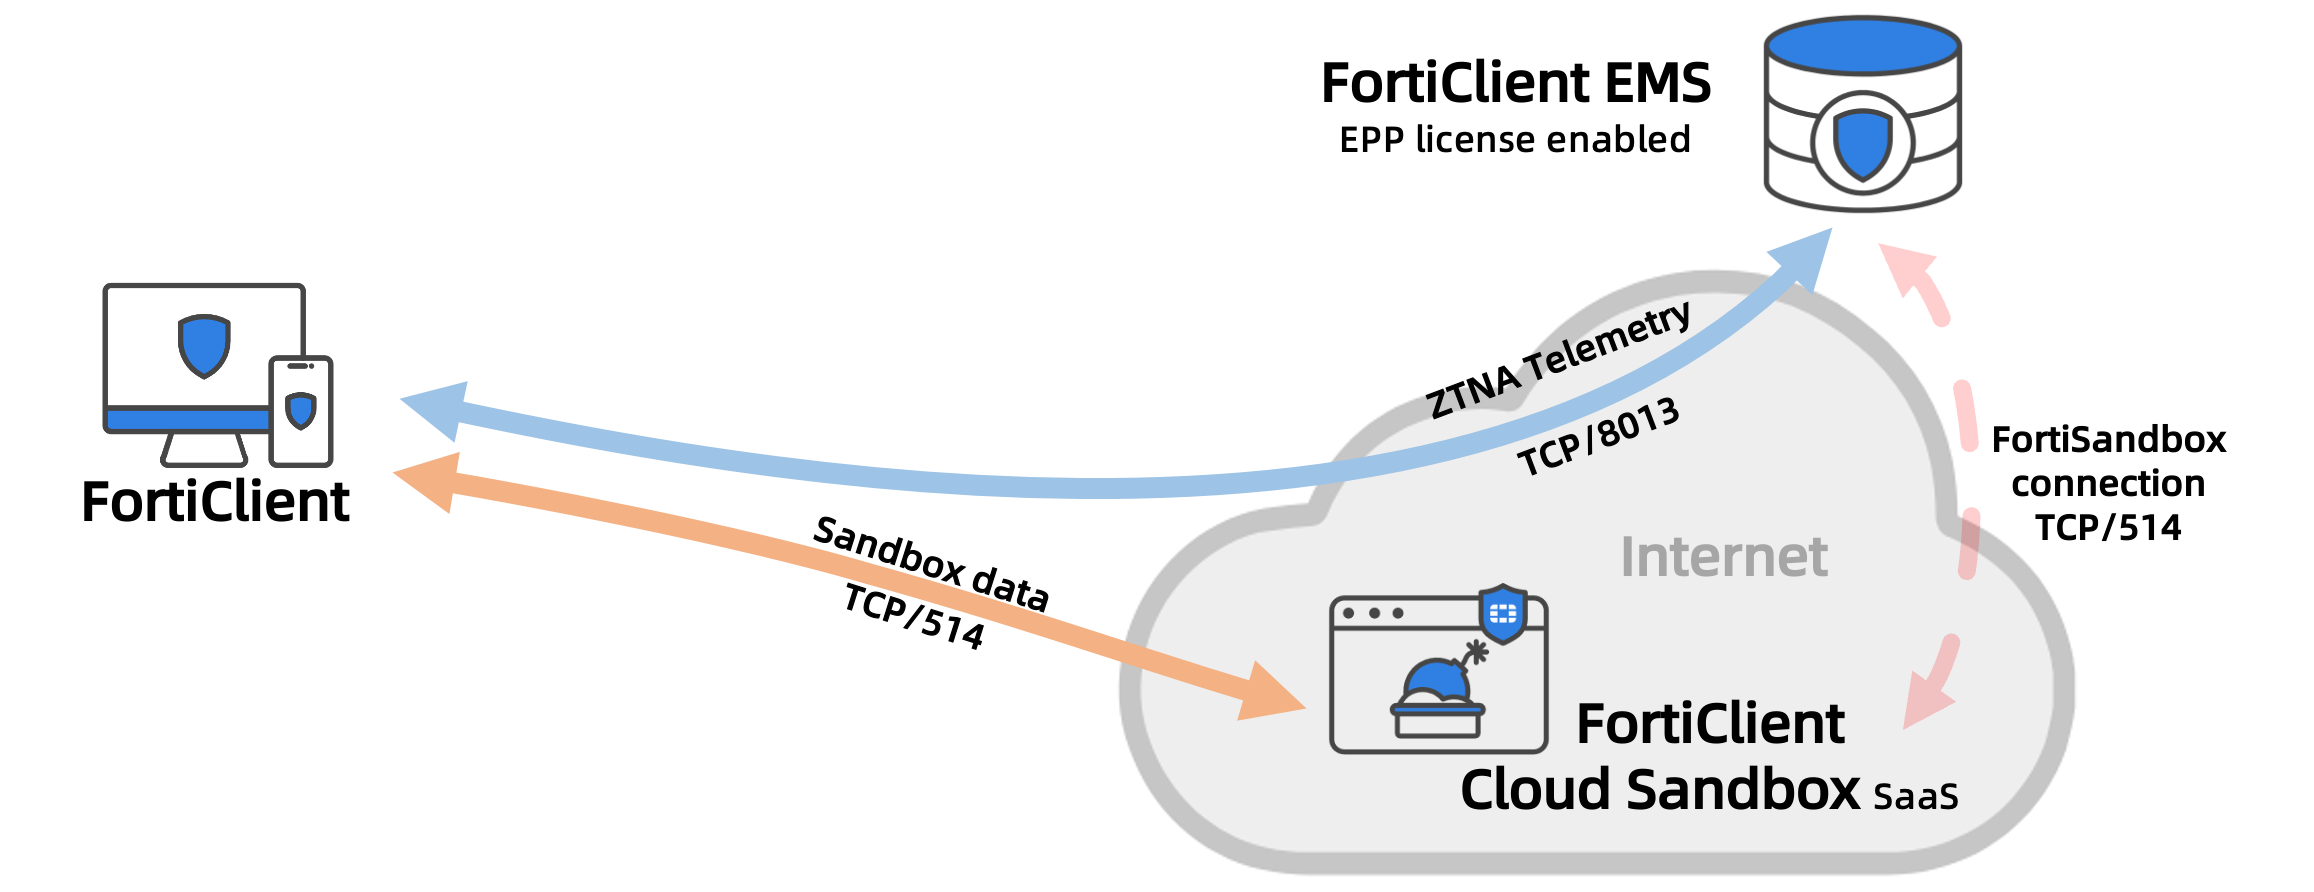
注
Fortinet 文档中还存在 FortiSandbox Cloud 等名称相近的服务。本文的“云沙箱”特指 EMS 的 Sandbox 配置中选择 Cloud 后使用的 FortiClient Cloud Sandbox(SaaS)。购买、开通和配置前应与许可证文件及实际界面核对服务名称。
与本地沙箱的差异
| 项目 | FortiClient Cloud Sandbox(SaaS) | 本地 FortiSandbox appliance |
|---|---|---|
| 运维 | 无需部署分析设备 | 需要部署、扩容、升级和监控设备 |
| 配置入口 | 选择 Cloud,配置 Region 和 Time Offset | 选择 Appliance,配置地址、账号并在设备侧授权 EMS |
| 数据位置 | 文件上传到云服务 | 文件由组织控制的 appliance 分析 |
| 功能范围 | 简化的 SaaS 能力 | 通常有更完整的报告、集成和容量控制 |
| 配额 | EMS 7.4 文档说明每终端每天最多提交 300 个文件,并按文件依次等待结果 | 受设备型号、虚拟机、队列和授权影响 |
| 文件大小 | EMS 7.4 配置页面的云模式上限为 100 MB | 默认 200 MB,appliance 配置上限可达 500 MB |
具体限制可能随版本和服务调整,应以所部署版本、订阅和区域的实际显示为准。
先决条件
- EMS 已应用包含 Sandbox Cloud 能力的有效许可证。仅有 ZTNA 许可证时,Cloud 相关选项可能不可用;EMS 7.4 文档说明该服务需要 Endpoint Protection Platform 许可及相应云沙箱授权。
- 目标终端已连接 EMS,并安装 Sandbox Detection 组件。
- EMS、FortiClient 和操作系统版本兼容。
- 终端可以通过 DNS、HTTPS 和组织代理访问所选区域的 Fortinet 云服务。
- 已完成样本上传、个人信息、商业秘密、数据跨境、保留期限和事件调查的合规评估。
- 已建立测试组,并明确云服务不可达时是允许文件还是拒绝访问。
重要
云沙箱会上传文件内容,而不仅是文件哈希。不要仅依据文件扩展名判断数据敏感性;启用前应由数据所有者和合规团队确认提交范围。
部署步骤
1. 核对云服务设置
- 登录EMS,确认EPP许可证状态有效且未超过席位。
- 进入System Settings>FortiGuard Services,确认Cloud Services 中的服务区域和时间偏移。
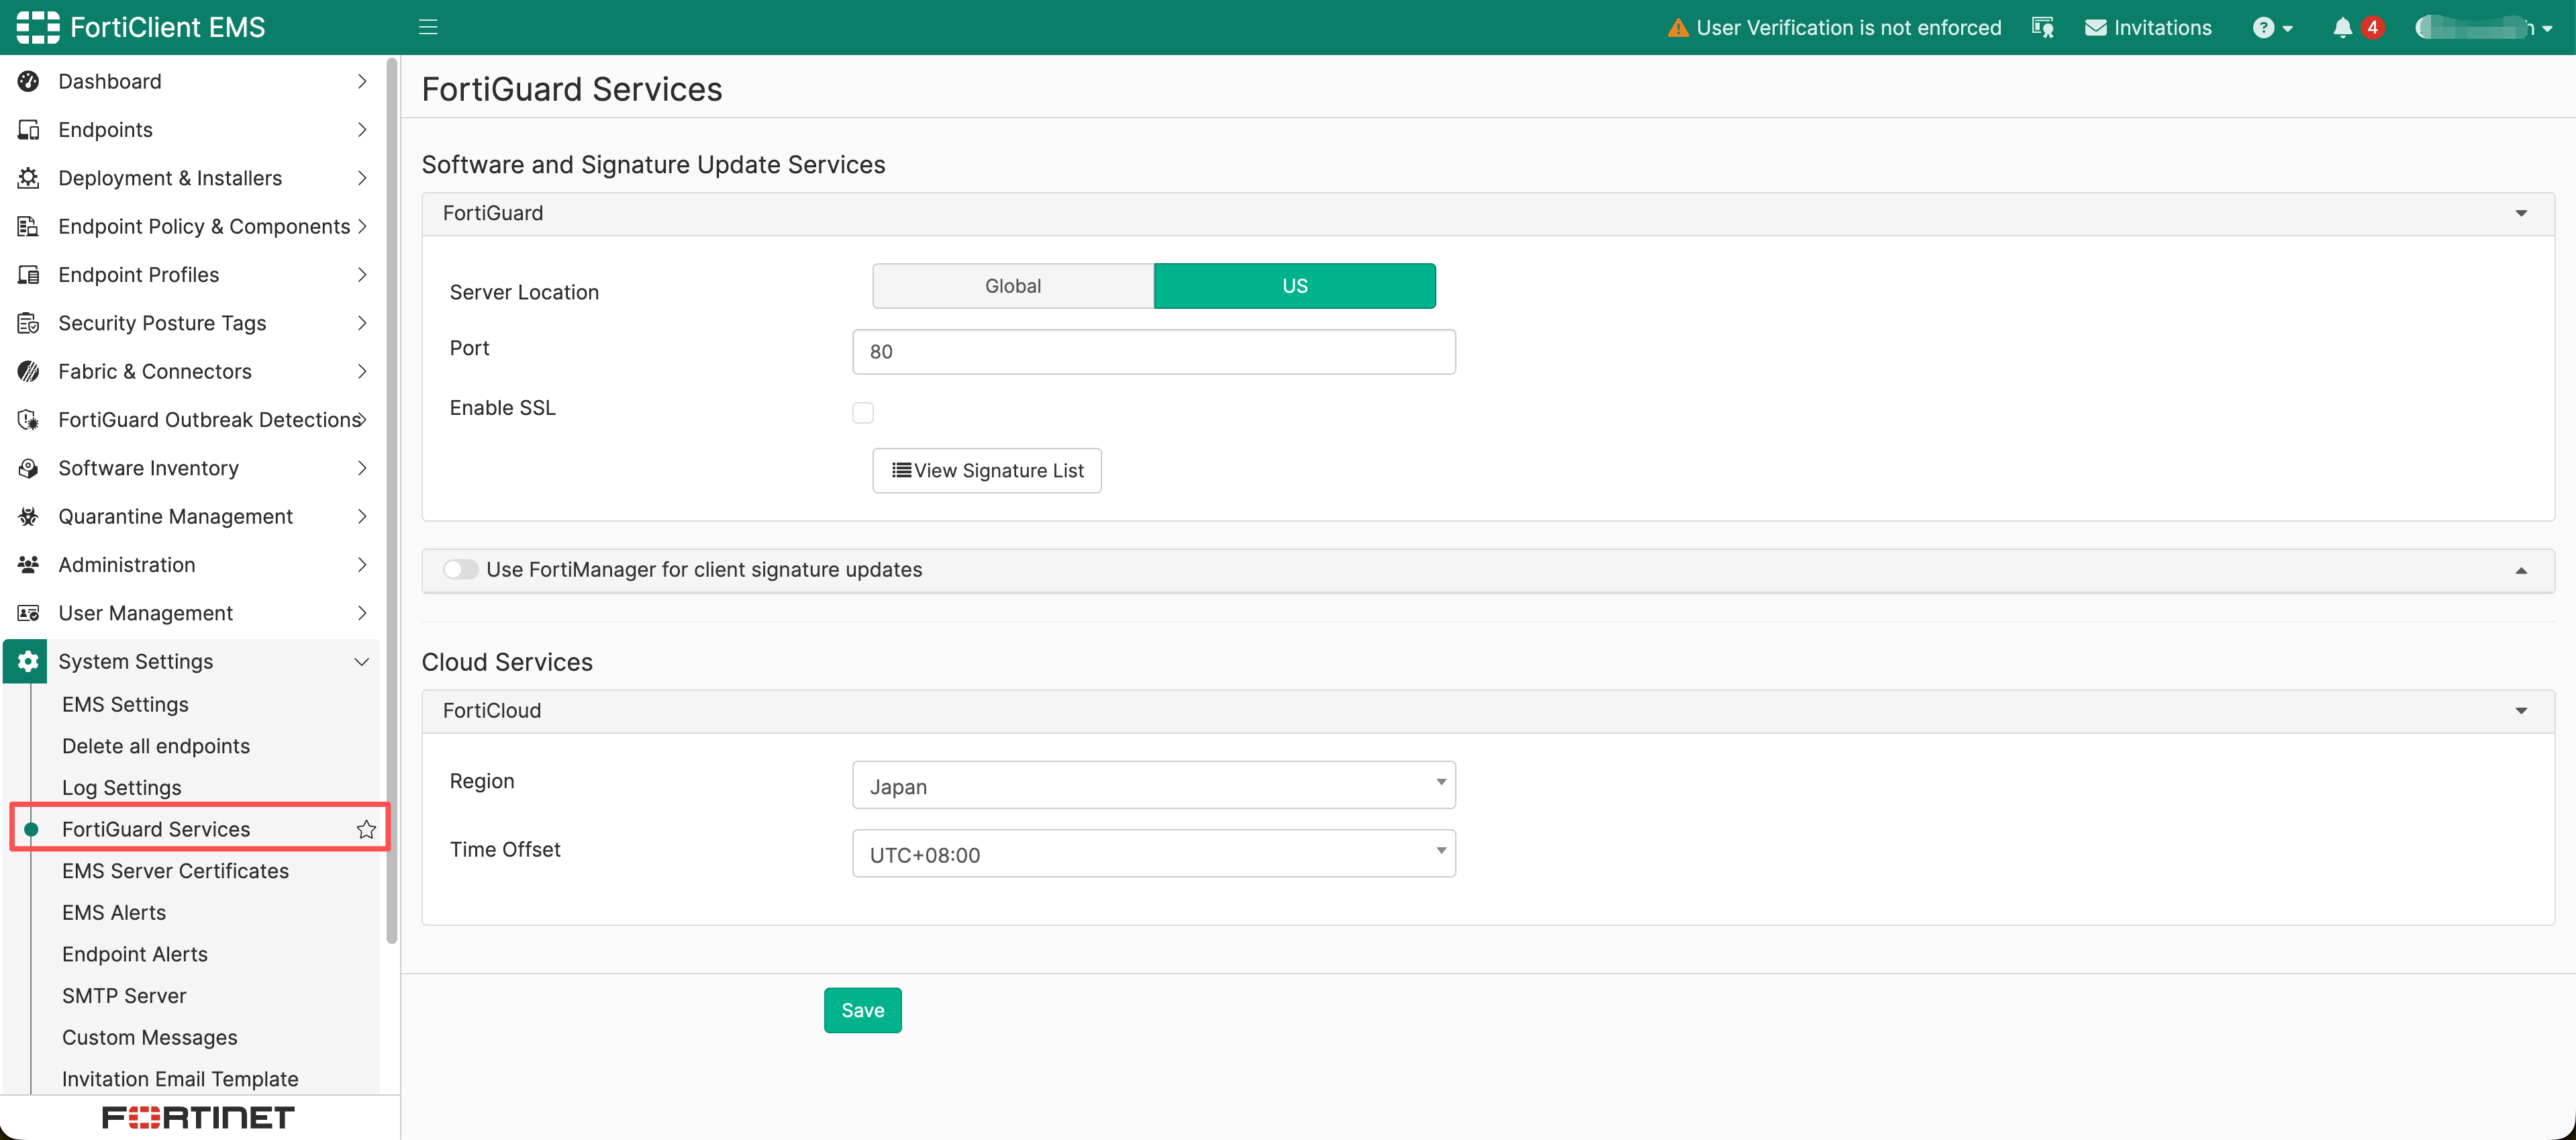
- 选择满足组织数据驻留和网络延迟要求的 Region。
- 设置正确的 Time Offset,便于 EMS、终端和云端报告之间关联事件。
2. 创建云沙箱配置文件
- 进入 Endpoint Profiles > Sandbox。
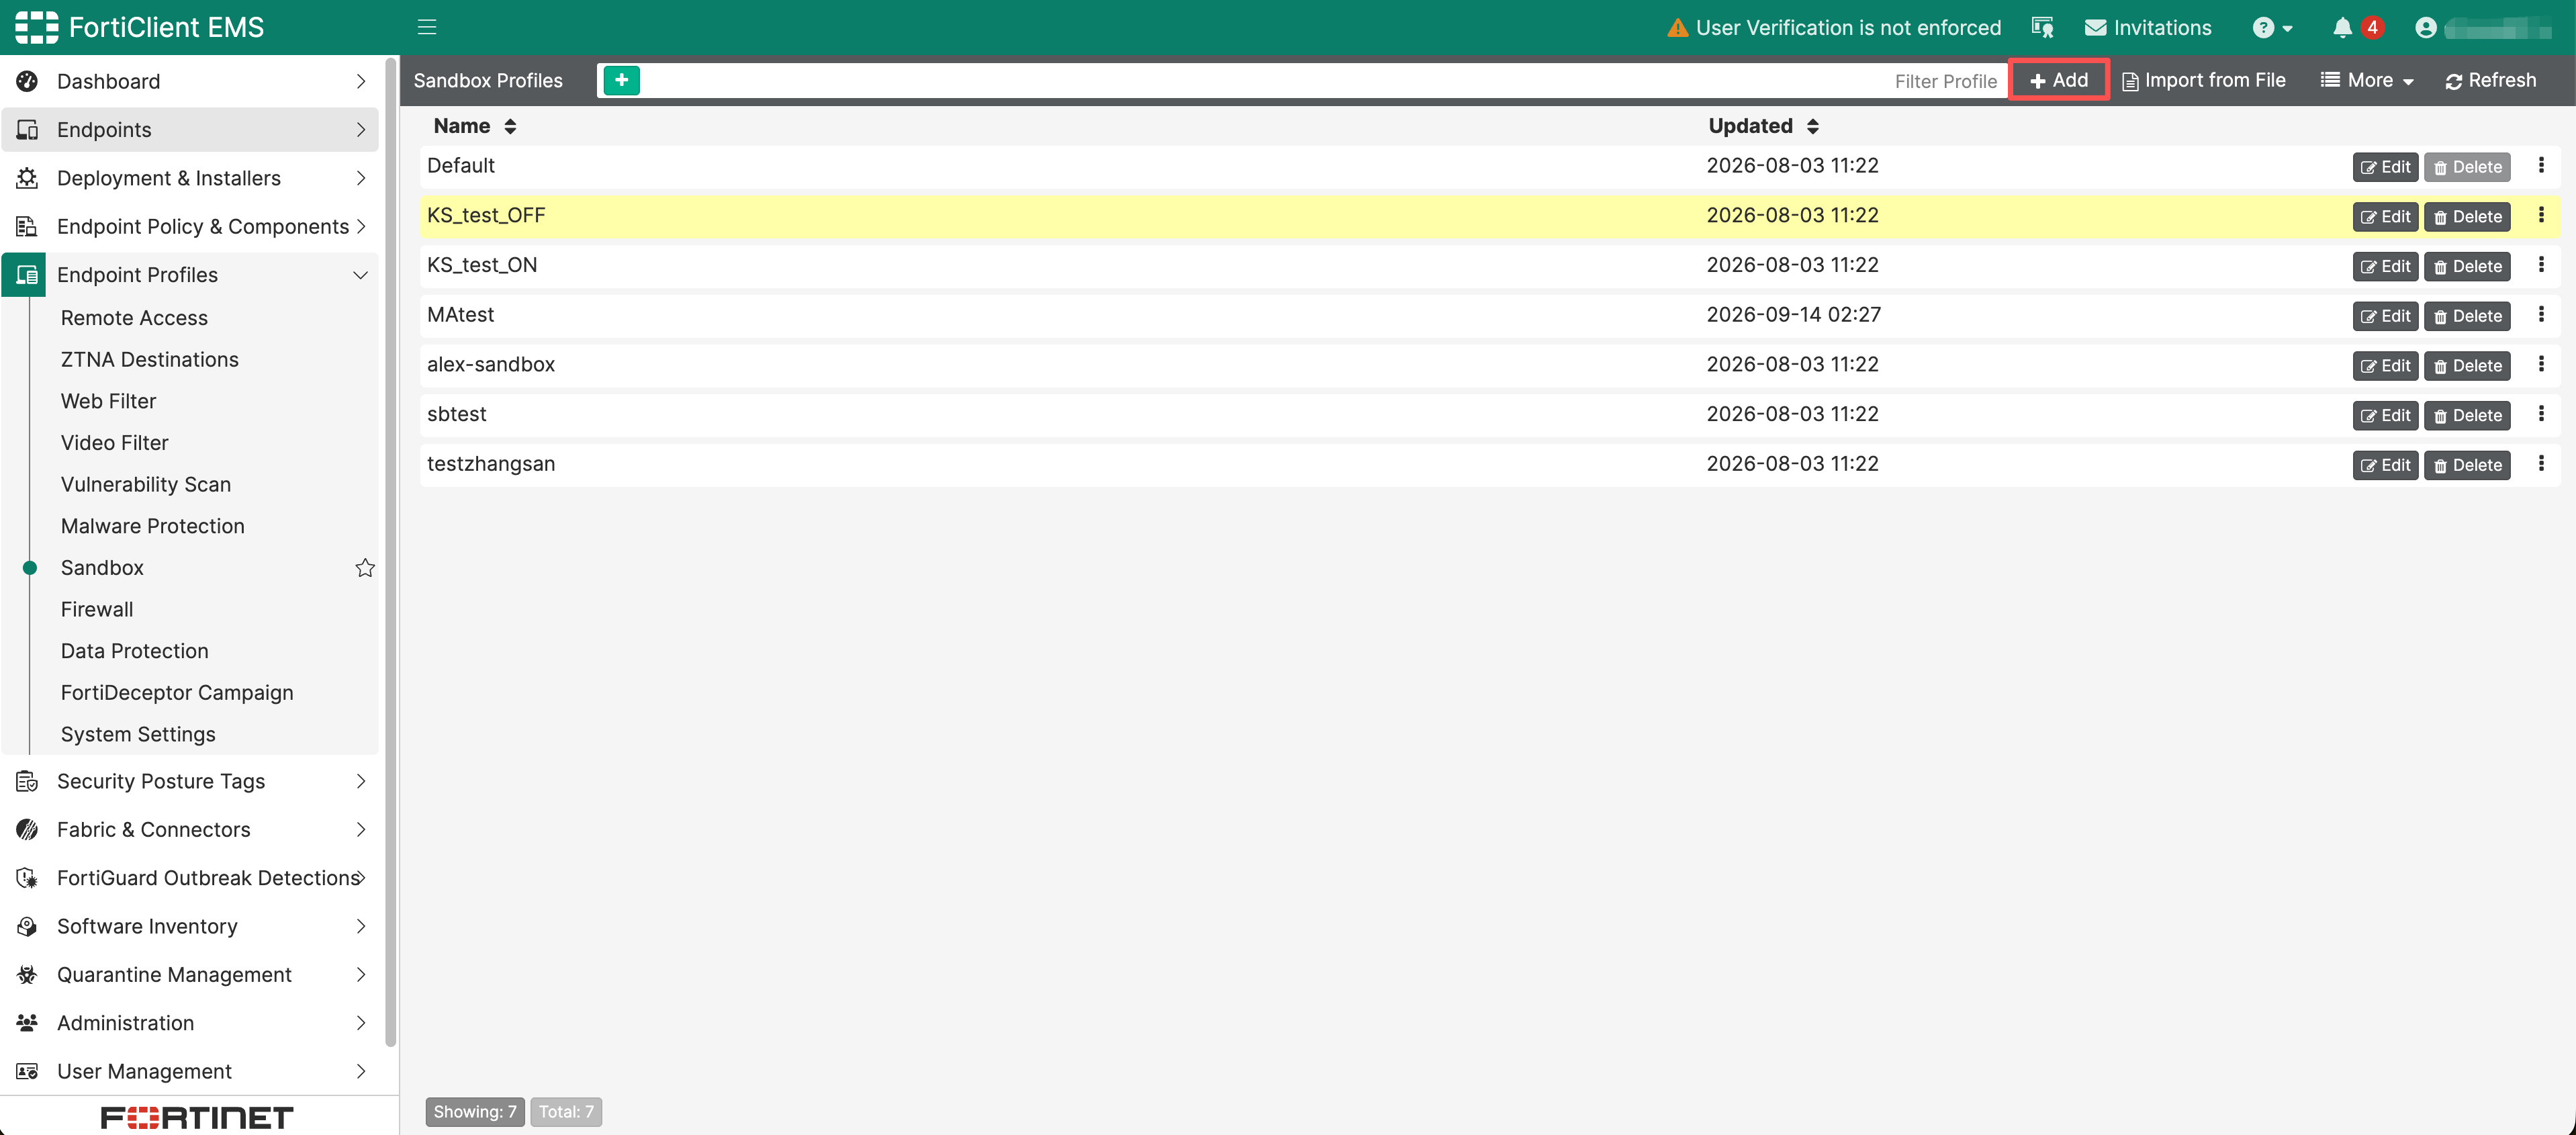
- 新建或复制配置文件。
- 打开Sandbox Profile 总开关
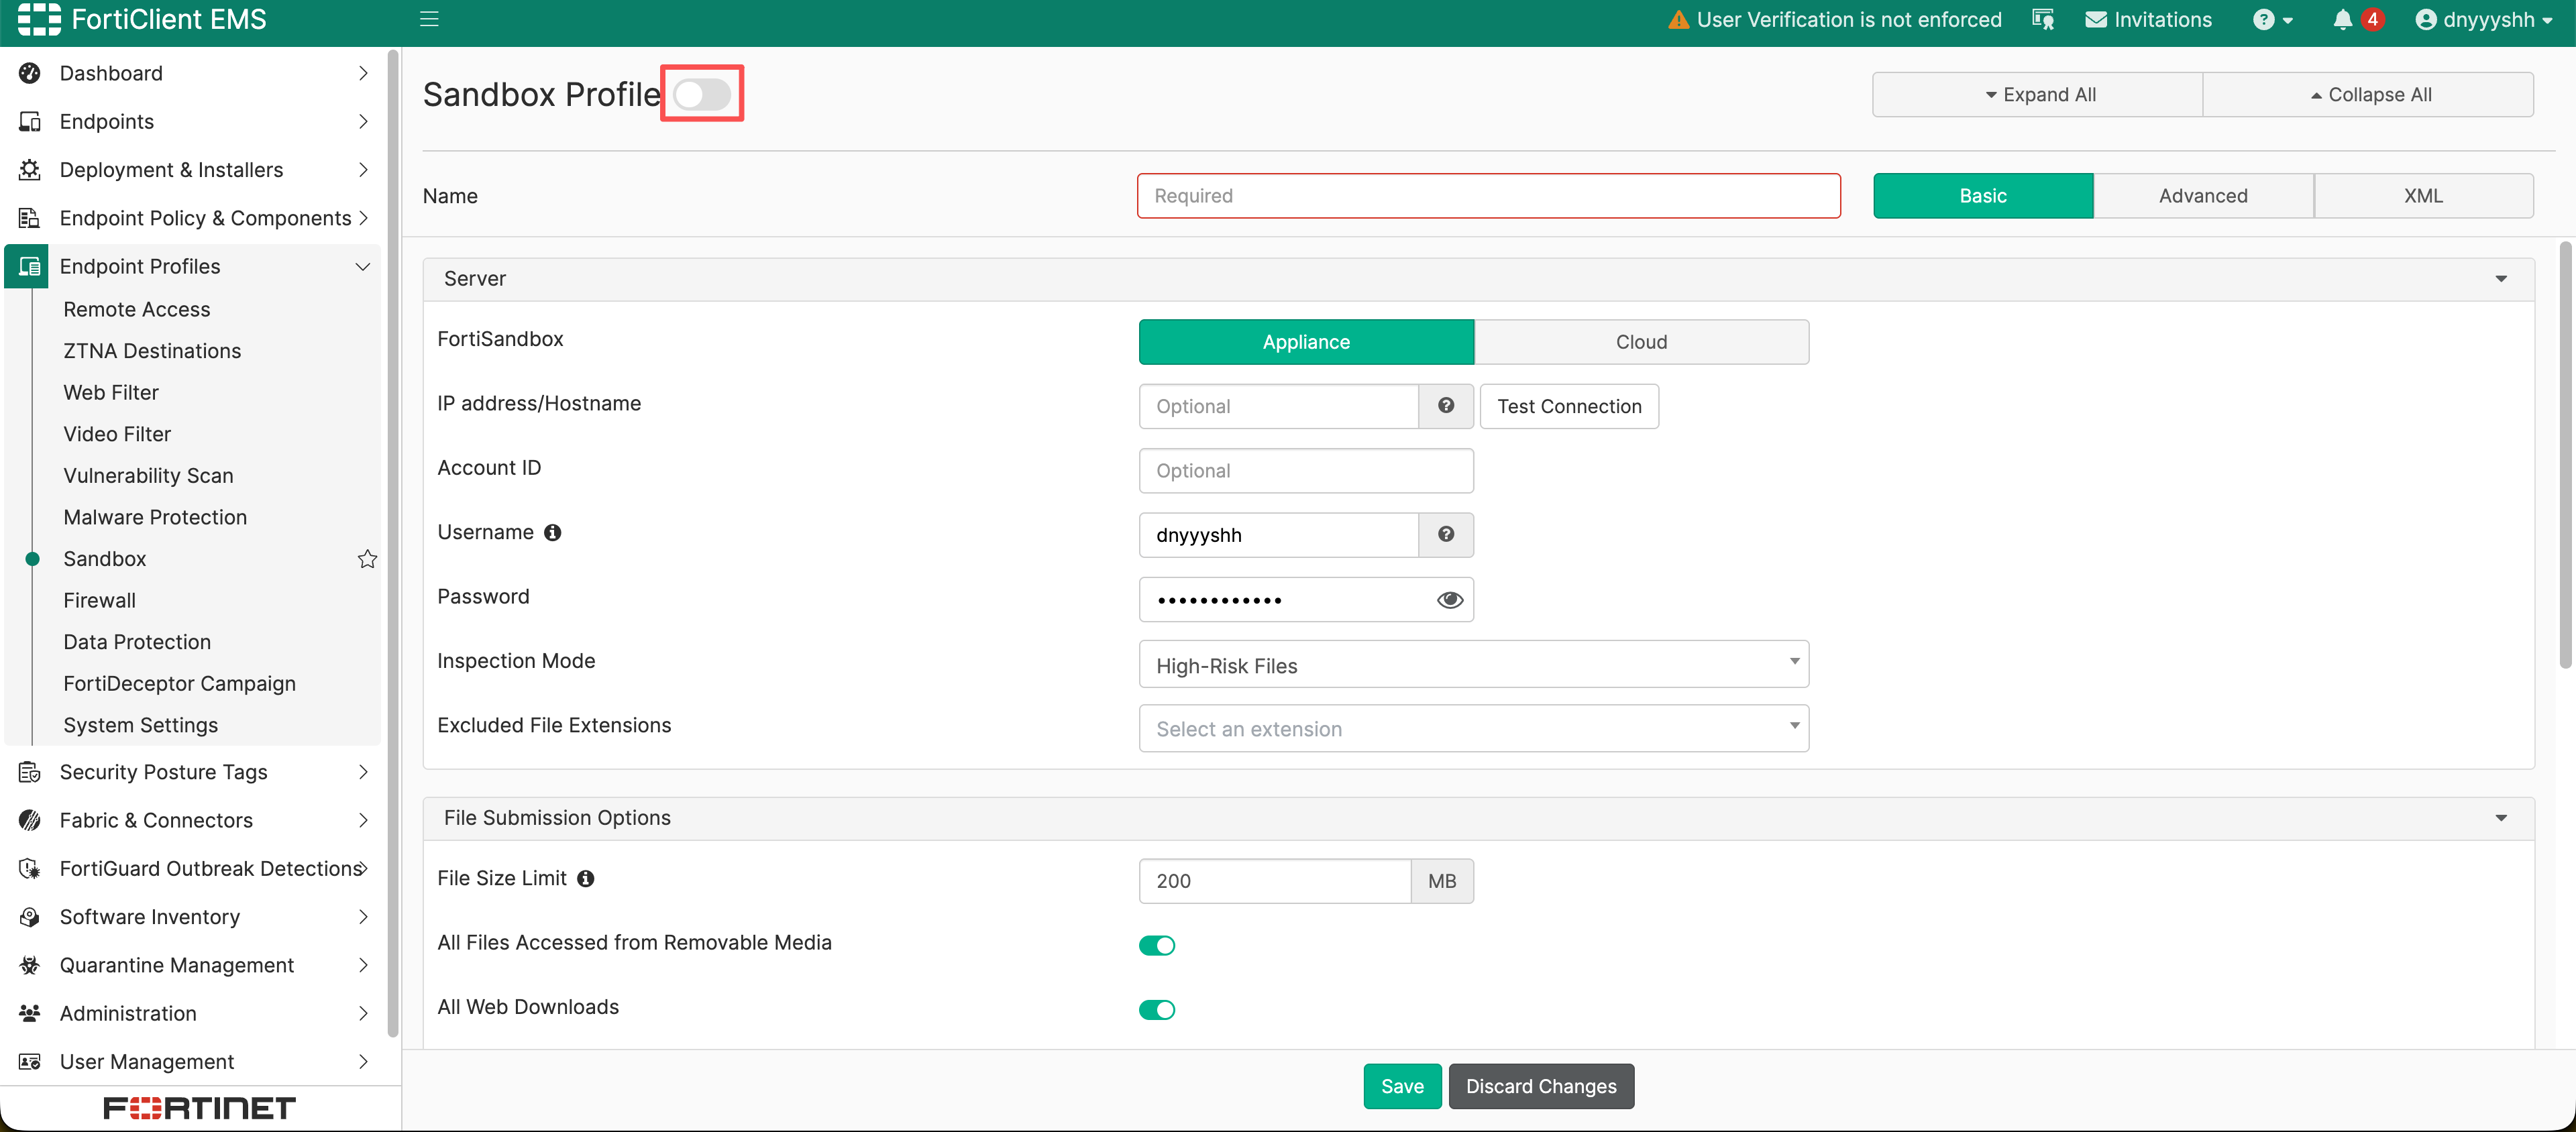
- 增加配置文件名(Name) 后,在 FortiSandbox 中选择 Cloud。
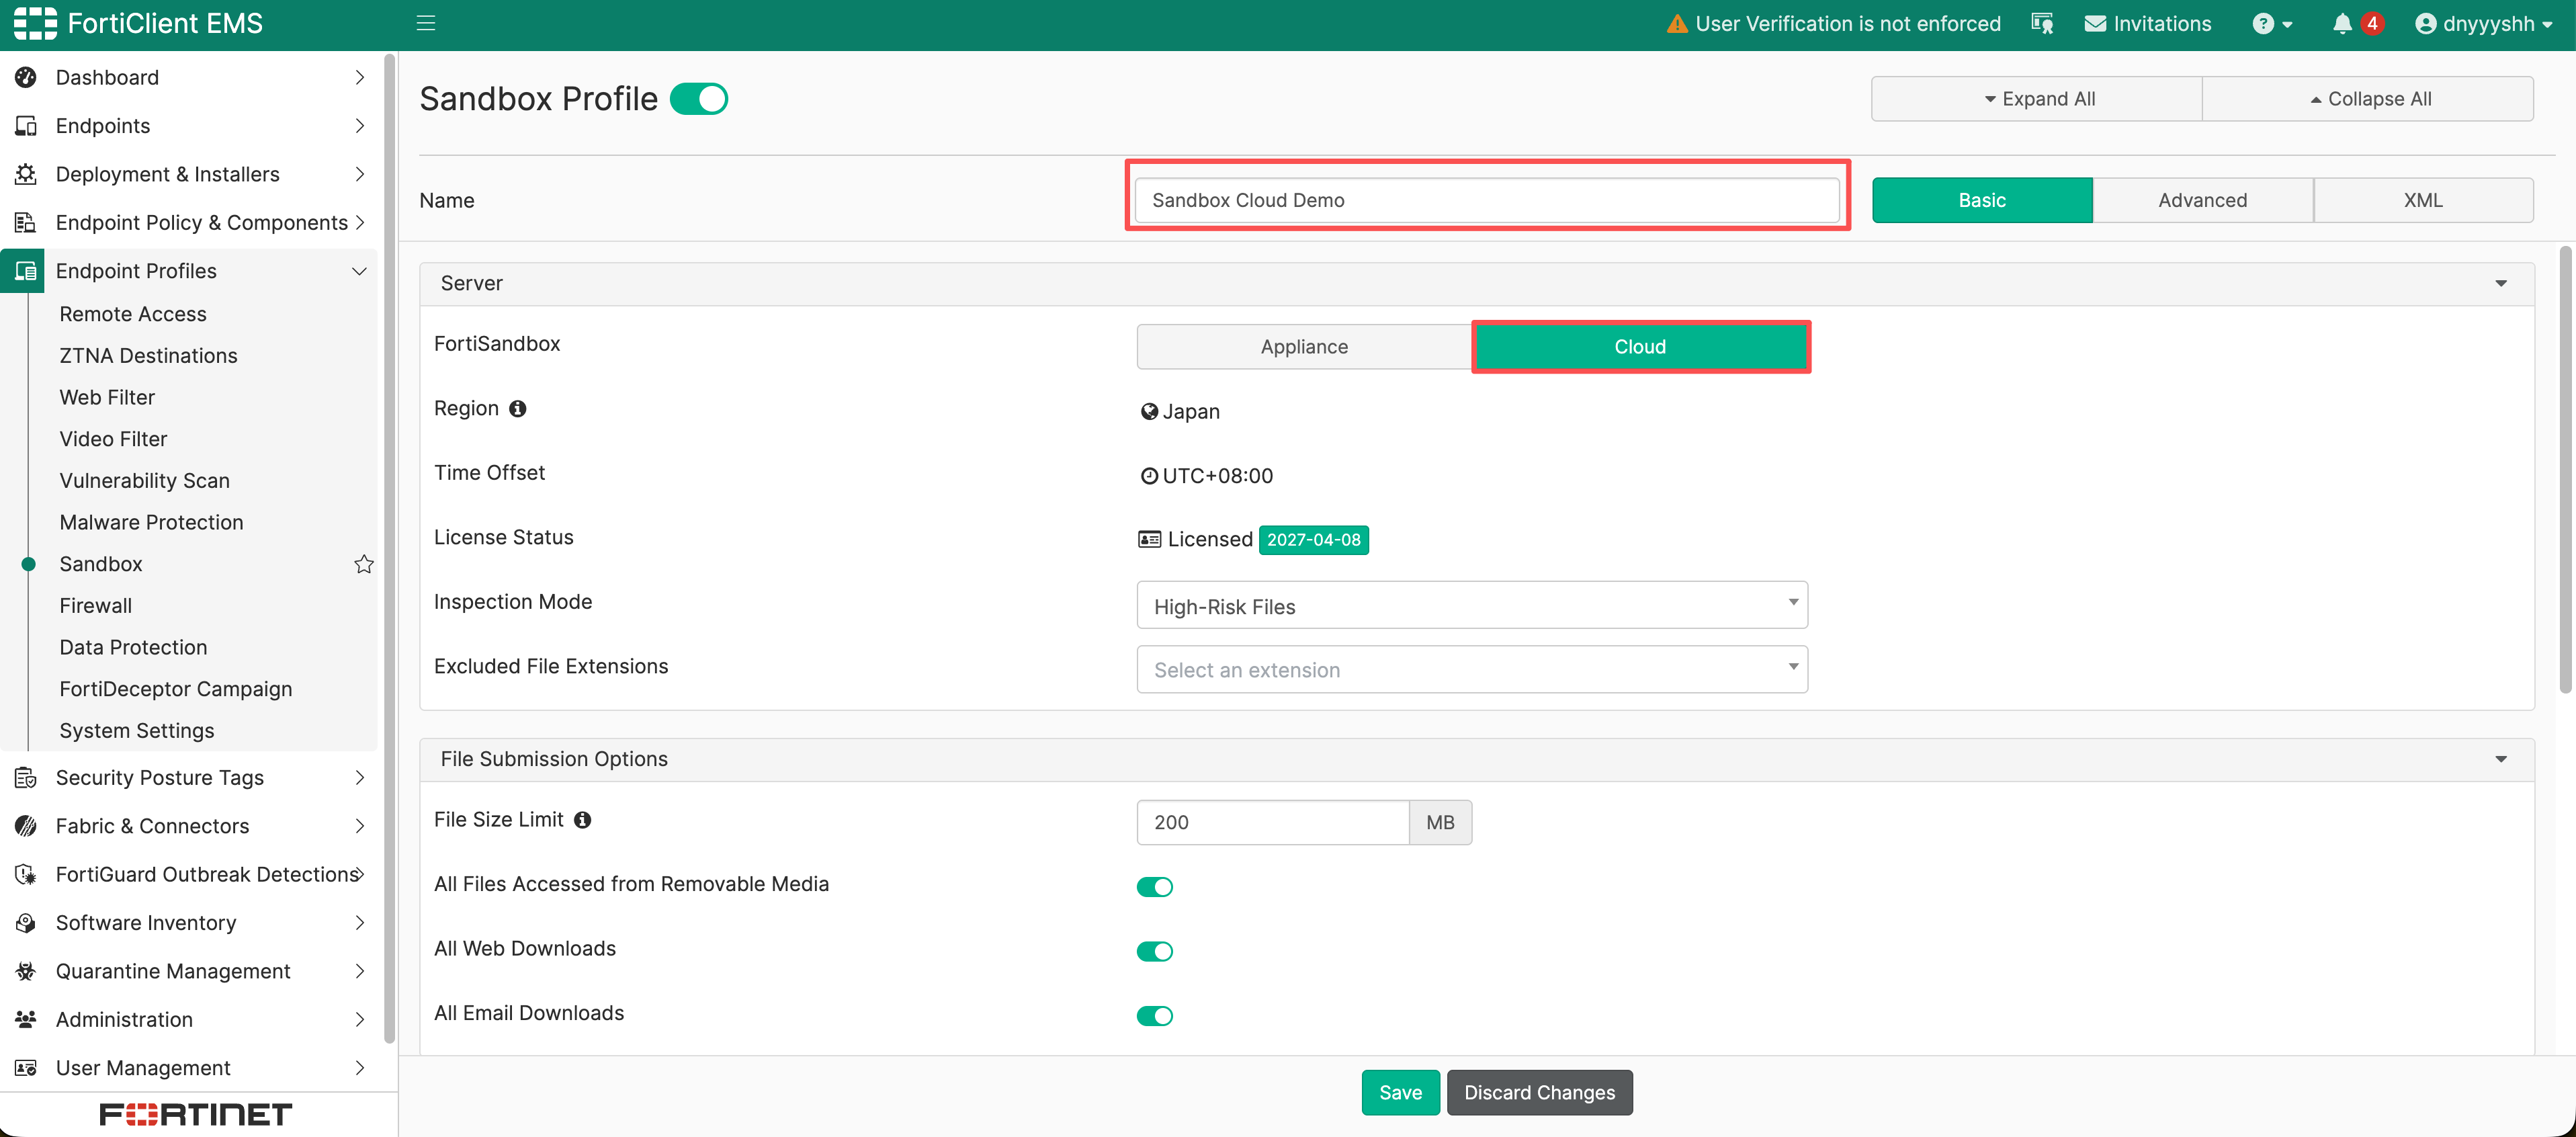
- 核对 Region、Time Offset 和 License Status。
注
云模式不需要填写本地 appliance 地址,也不需要在 FortiSandbox 设备侧授权 EMS。如果实际界面要求 FQDN 和 Account ID,应再次确认当前选择的是否为另一种 FortiSandbox Cloud 集成模式。
3. 配置检查范围和检测模式
| 设置 | 中文说明 | 云模式建议 |
|---|---|---|
| Inspection Mode: None | 不提交文件 | 仅用于停用或排错 |
| Inspection Mode: High-Risk Files | 对受支持的可执行文件、脚本、Office、PDF、压缩文件等高风险类型进行检查并按需提交 | 推荐起点 |
| Excluded File Extensions | 排除指定扩展名 | 默认留空,确有数据或兼容性原因时最小化添加 |
| File Size Limit | 限制单文件提交大小 | 不超过实际界面上限;EMS 7.4 云模式上限为 100 MB |
在 File Submission Options 中按业务来源选择:
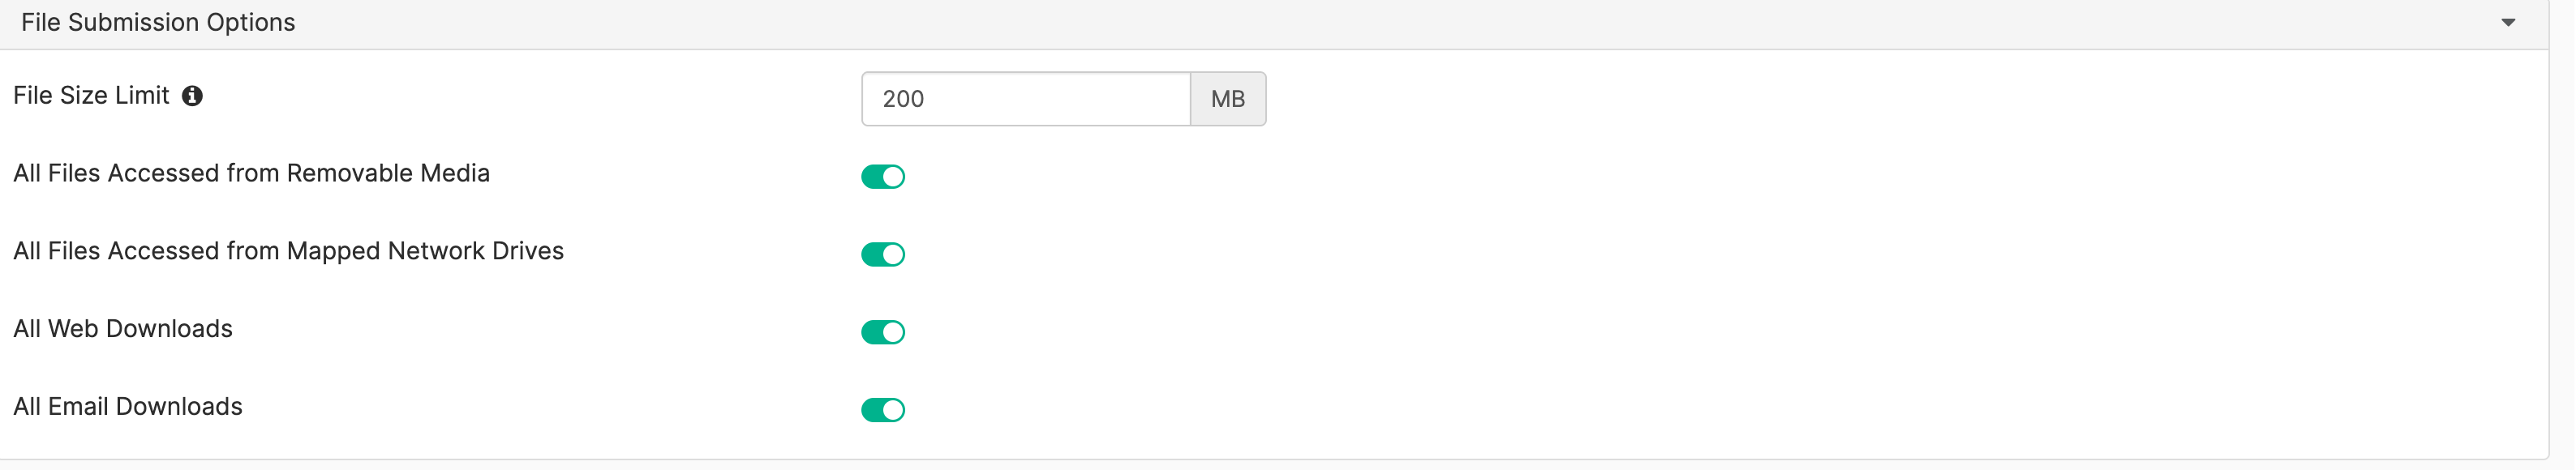
- File Size Limit(文件大小限制):单个提交文件的大小上限。EMS 7.4 配置文档中默认 200 MB,本地 appliance 可配置至 500 MB;FortiClient 7.4.0 功能指南另写提交限制为 200 MB,超过 200 MB 的实际支持情况应结合客户端版本验证。
- All Files Executed from Removable Media:提交从 U 盘、移动硬盘等介质执行的文件。
- All Files Executed from Mapped Network Drives:提交从映射网络驱动器执行的文件。
- All Web Downloads:提交 Web 下载文件。
- All Email Downloads:提交邮件客户端下载的文件。
重要
FortiClient Cloud Sandbox 在 EMS 7.4 中每台终端每天最多提交 300 个文件。同一时间出现多个待提交文件时,FortiClient 会等待前一个文件返回结果后再提交下一个文件。范围过大可能导致排队和判定延迟,因此不建议一开始就覆盖所有来源。
4. 配置访问等待和失败策略

- Wait for FortiSandbox Results before Allowing File Access:在结果返回前阻止用户访问文件,并设置等待超时。适用于需要在首次执行前完成判定的场景。
- Timeout(超时时间):等待结果的时间,单位为秒。截图提示等待超时仍未收到结果时允许访问;应结合“无结果拒绝”选项验证实际行为。
- Deny Access to File When There Is No Sandbox Result(没有沙箱结果时拒绝文件访问):没有 FortiSandbox 结果时拒绝访问下载文件,例如沙箱离线。不要把正常分析等待超时与服务不可达视为完全相同的情况,需分别验收。
建议先在测试组启用“等待结果”,观察办公网络、VPN、家庭宽带和代理链路的延迟分布。只有确认云服务可达性、配额和用户支持流程后,才对高安全组启用“无结果拒绝”。
警告
云模式受互联网、代理、区域服务和每日配额影响。启用“无结果拒绝”后,这些外部依赖的异常会转化为用户无法打开文件,应提前建立监控和应急降级流程。
5. 配置判定阈值和动作
- 在 Action 中选择:
- Alert & Notify:记录并通知,不自动隔离。适合试点。
- Quarantine:当风险判定达到阈值时隔离文件。适合完成验证后的生产策略。
- 使用 FortiSandbox Detection Verdict Level 设置触发动作的最低判定级别。
- 先统计各风险等级事件和误报,再调整阈值。不要同时大幅降低阈值并开启自动隔离。
云端判定为恶意后,相关分析可能促进后续 AV 签名更新;返回时间会受到自动分析、人工复核和队列影响,不能假设所有文件都能即时生成新签名。
6. 配置排除和包含范围
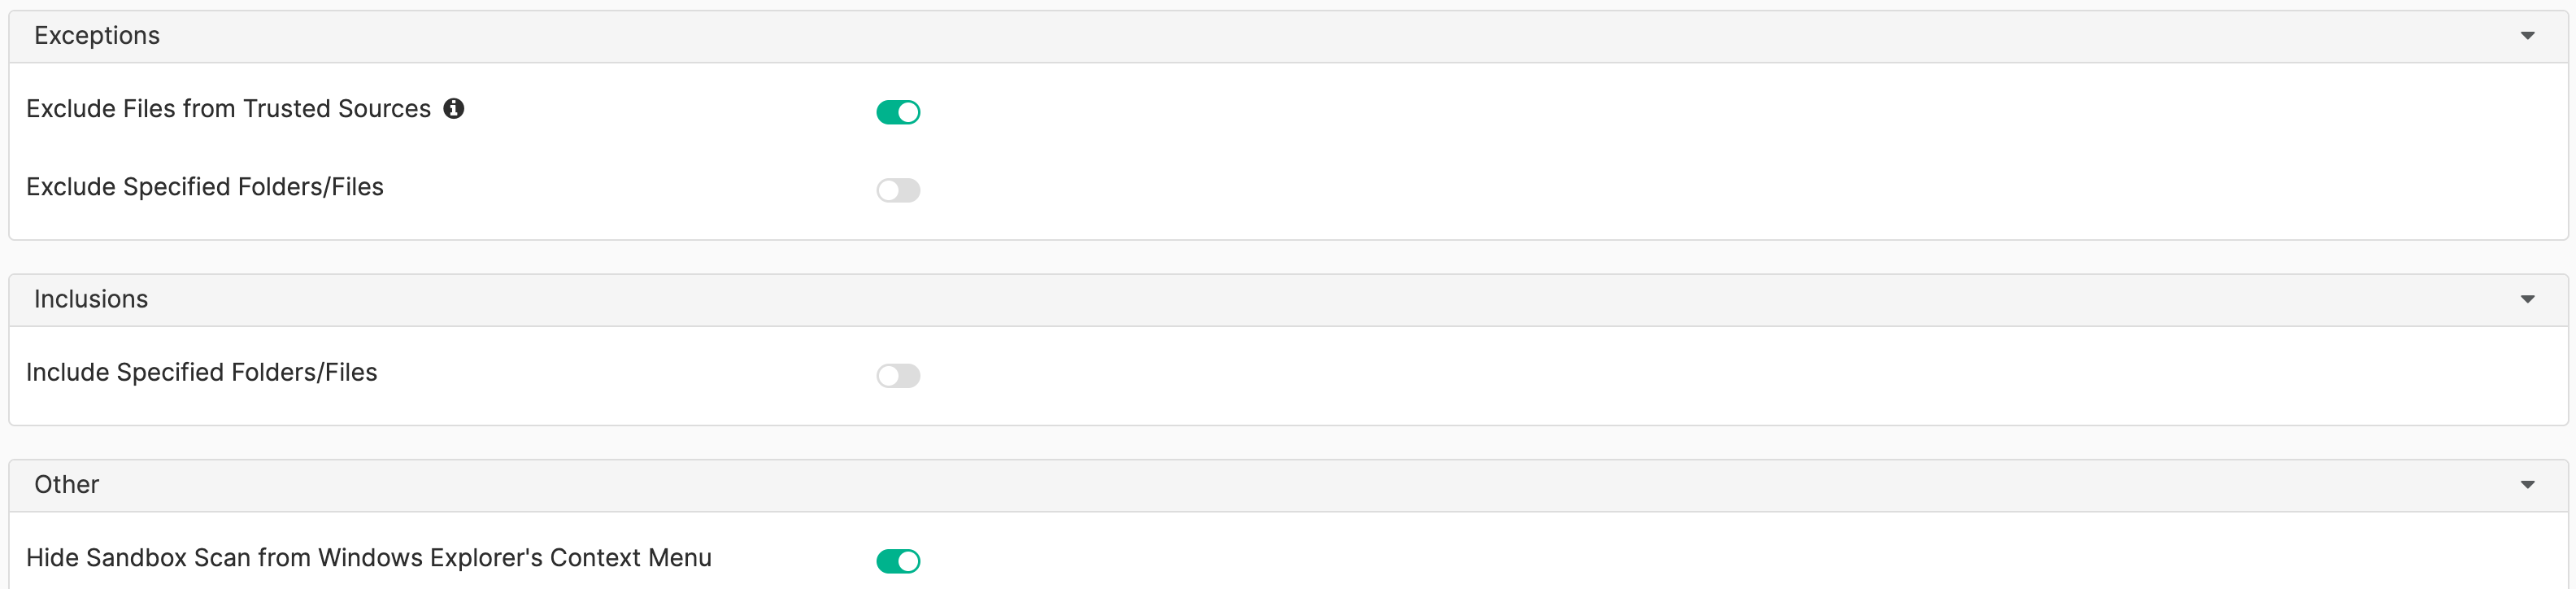
- Exclude Files from Trusted Sources:跳过受 FortiSandbox 信任来源签名的文件,可降低提交量,但会扩大信任边界。
- Exclude Specified Folders/Files:排除明确路径。应记录业务理由、负责人和复审日期。
- Include Specified Folders/Files(包含指定文件夹/文件):把列表中的路径纳入 FortiSandbox 文件提交范围,启用后还需创建包含列表。官方未说明这是“只扫描列表路径”的开关,不能据此认定其他来源均不再提交。
7. 下发配置
- 单击Save按钮, 保存 Sandbox 配置文件。
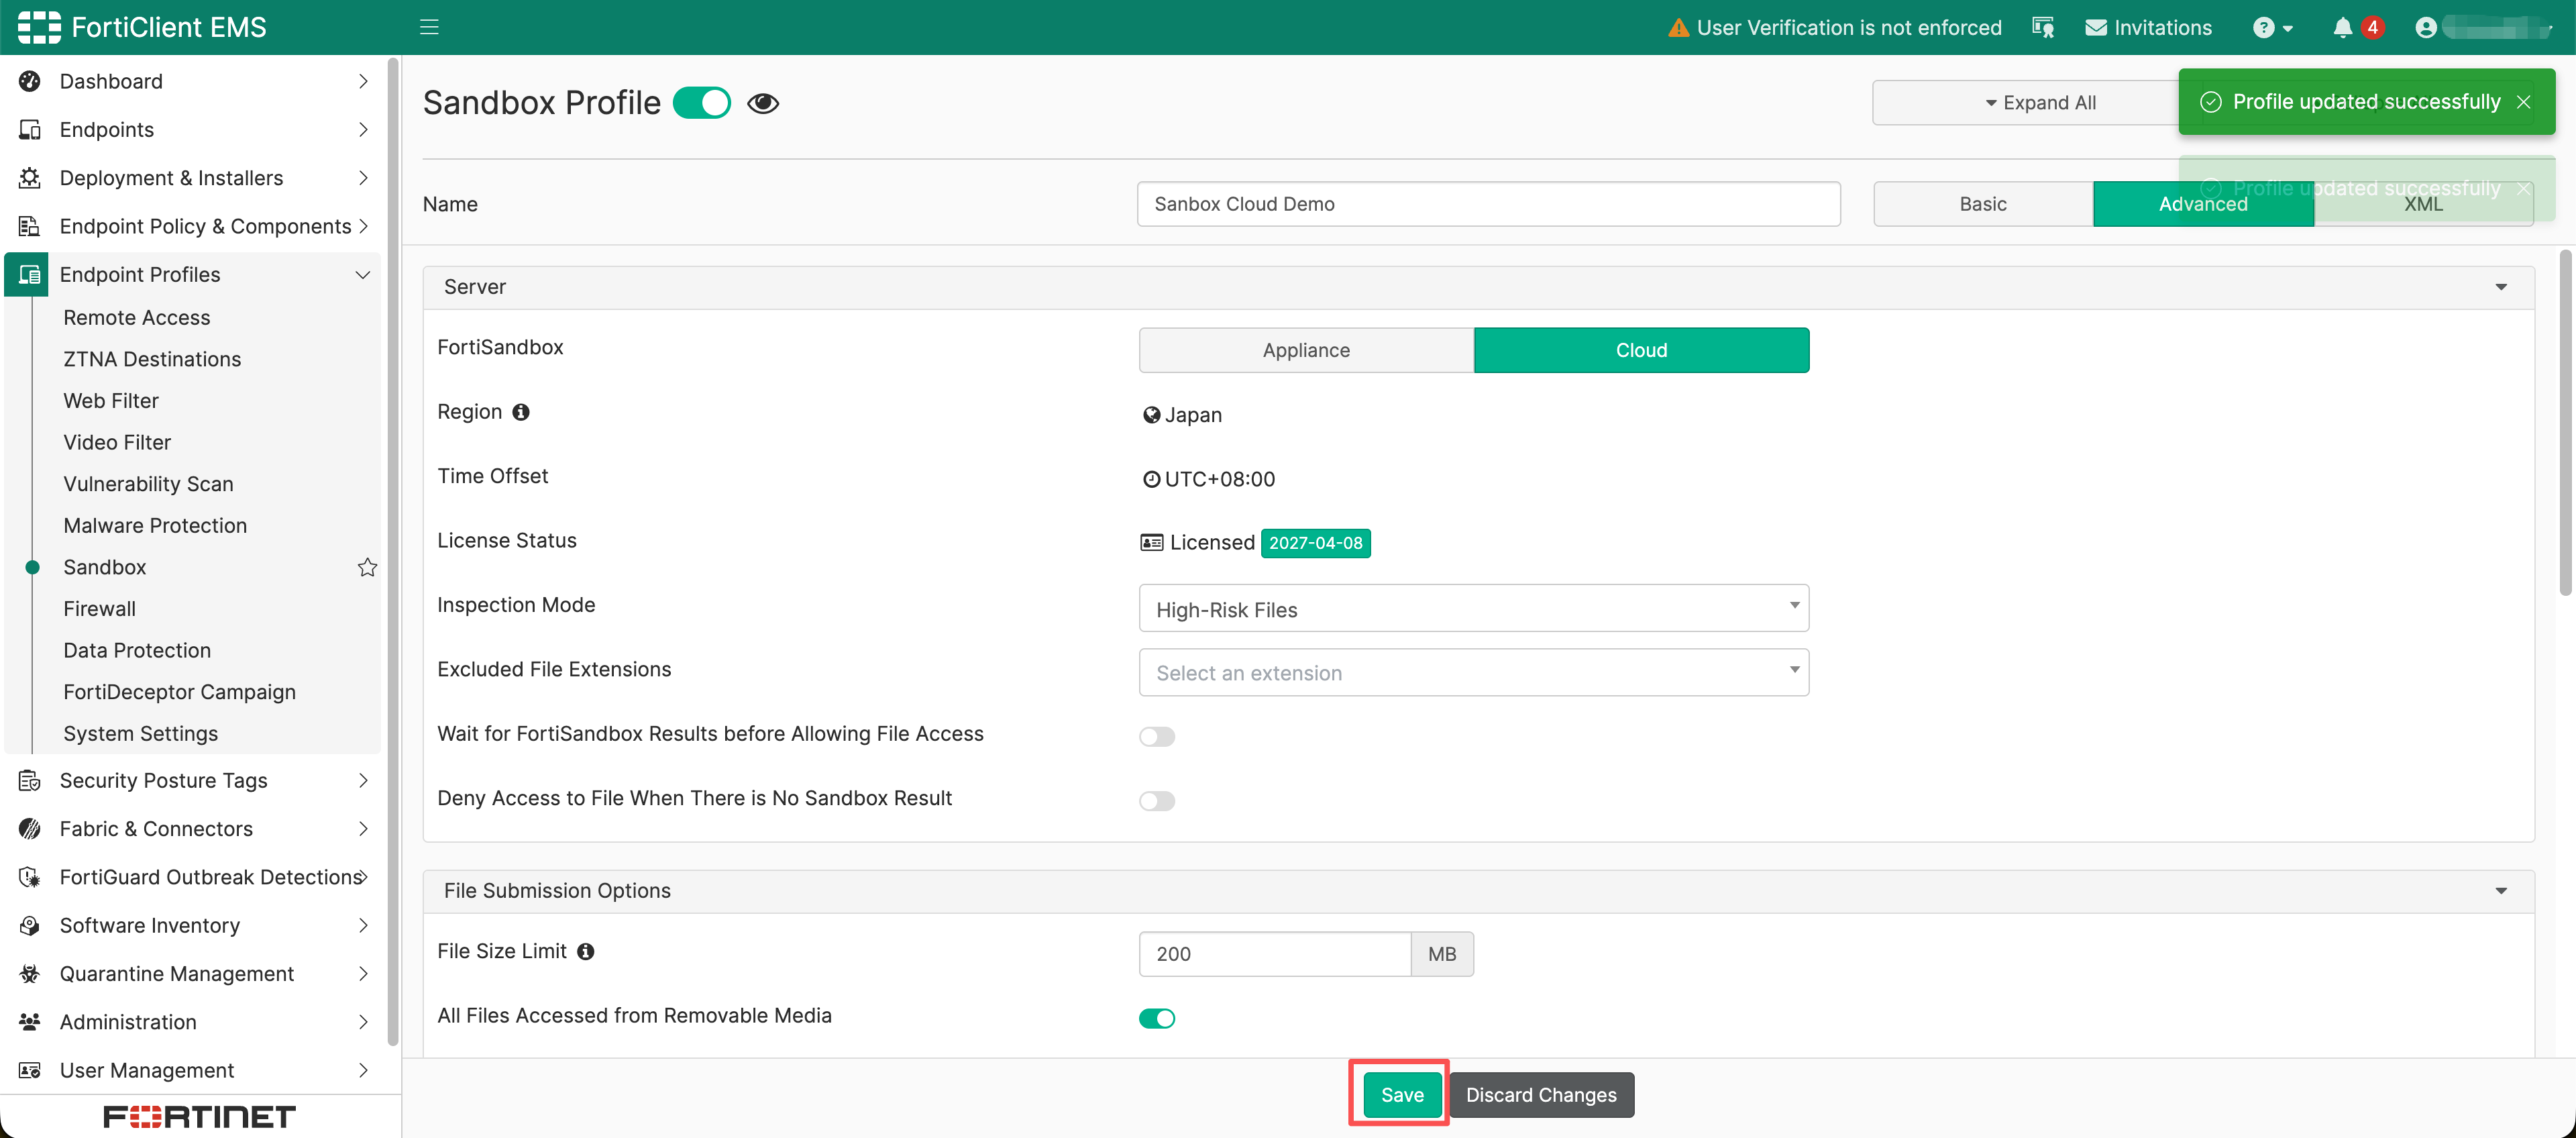
- 进入 Endpoint Policy & Components > Manage Policies。创建新策略或者编辑现有策略

- 让测试组策略引用该 Sandbox 配置文件,检查策略优先级并保存。
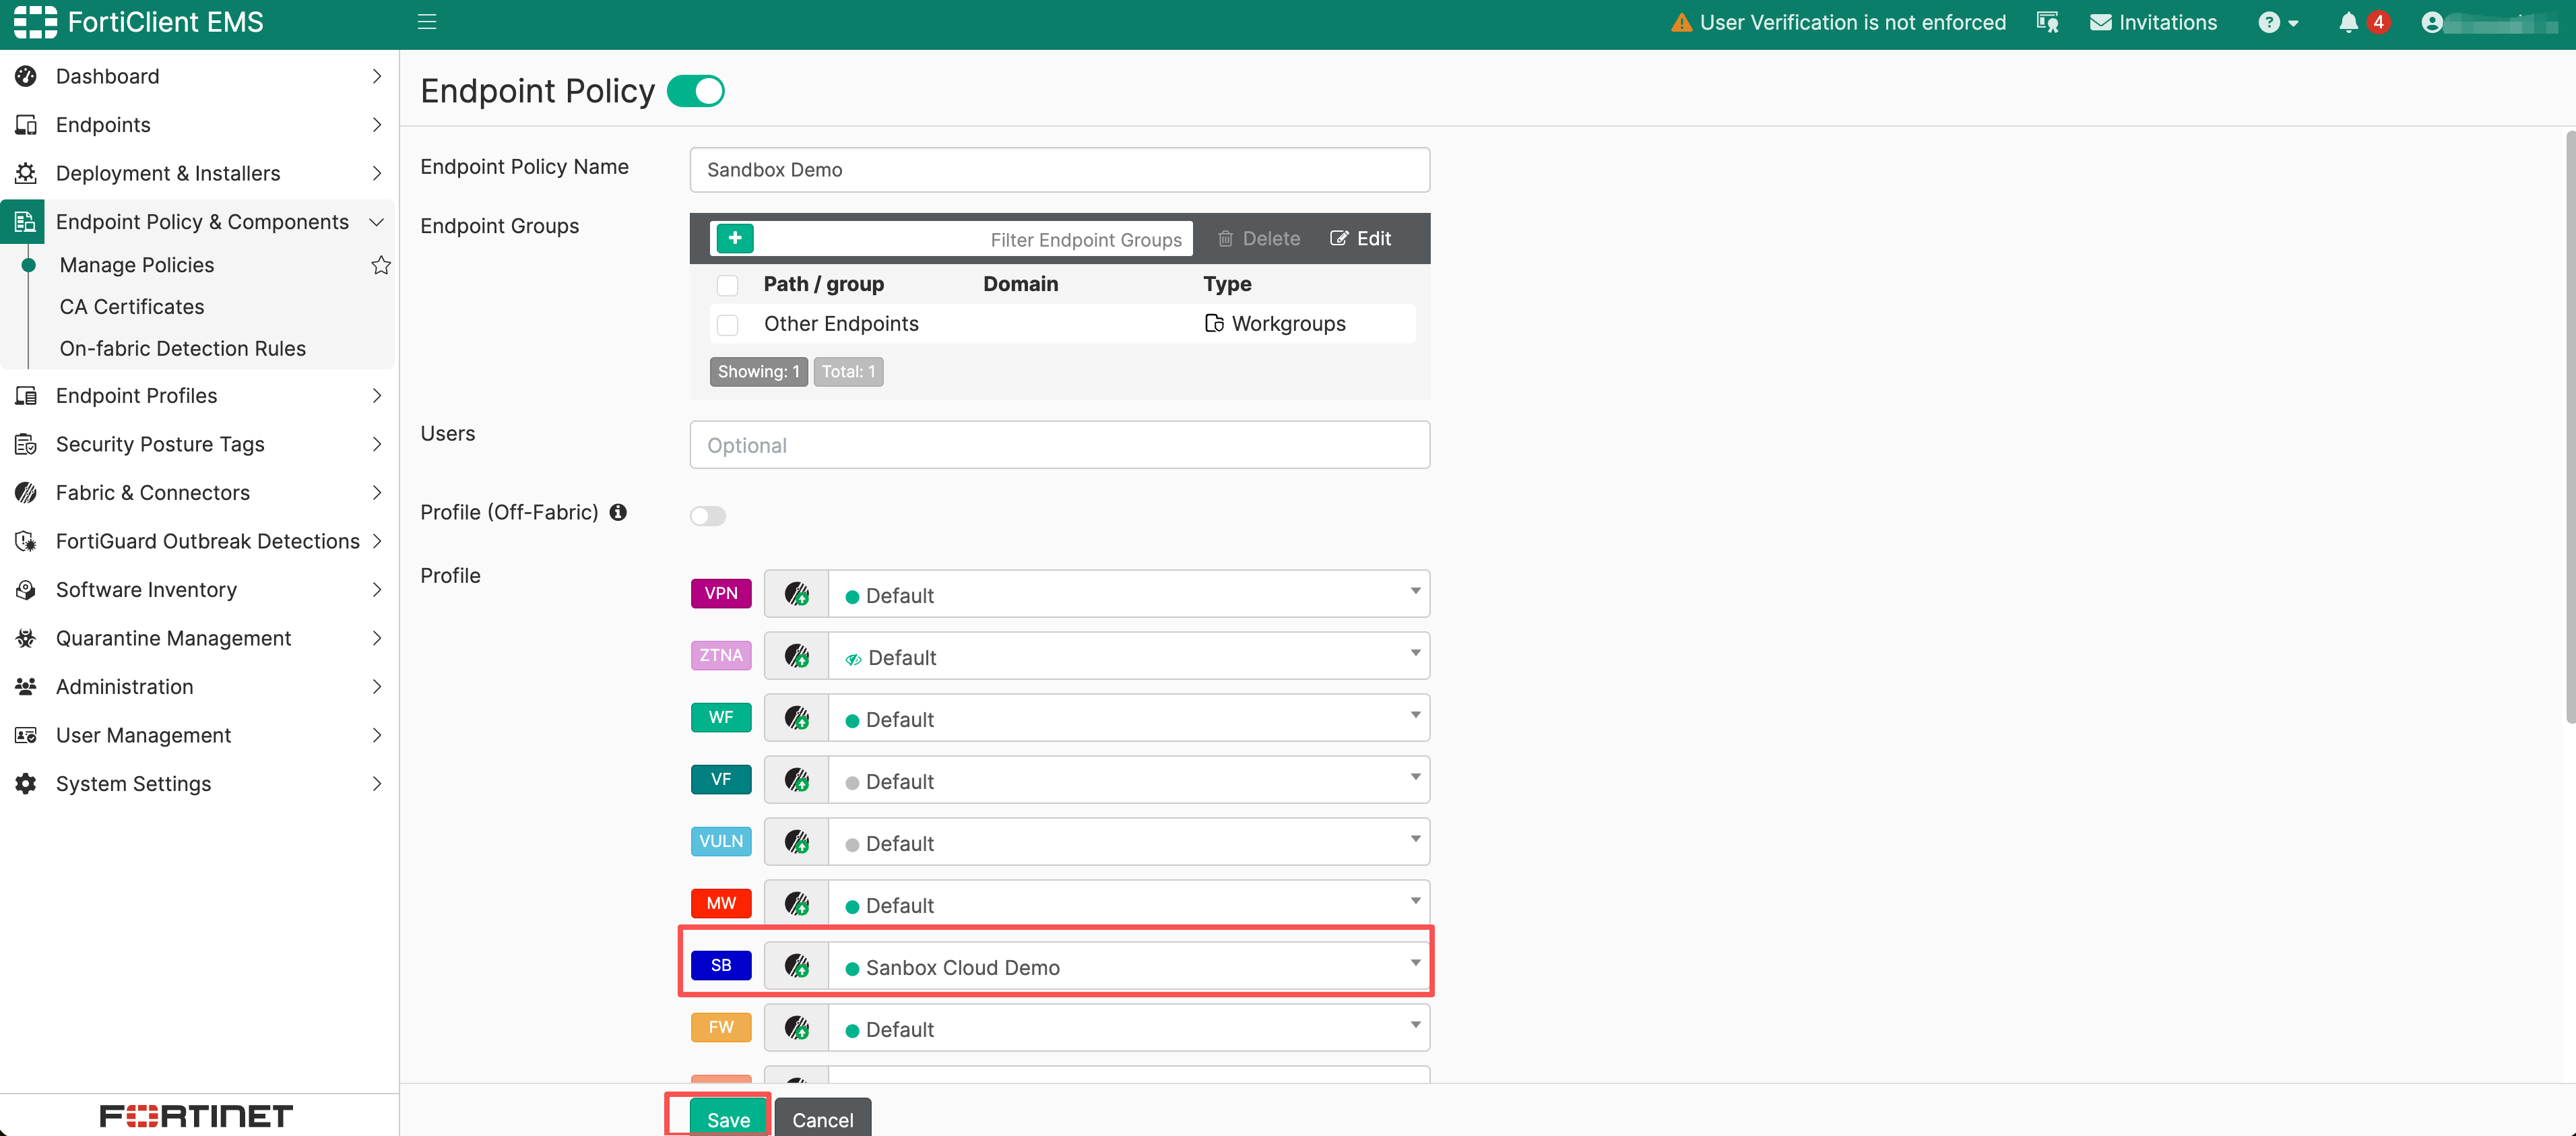
- 等待 Telemetry 通信,在终端详情中确认配置已经生效。
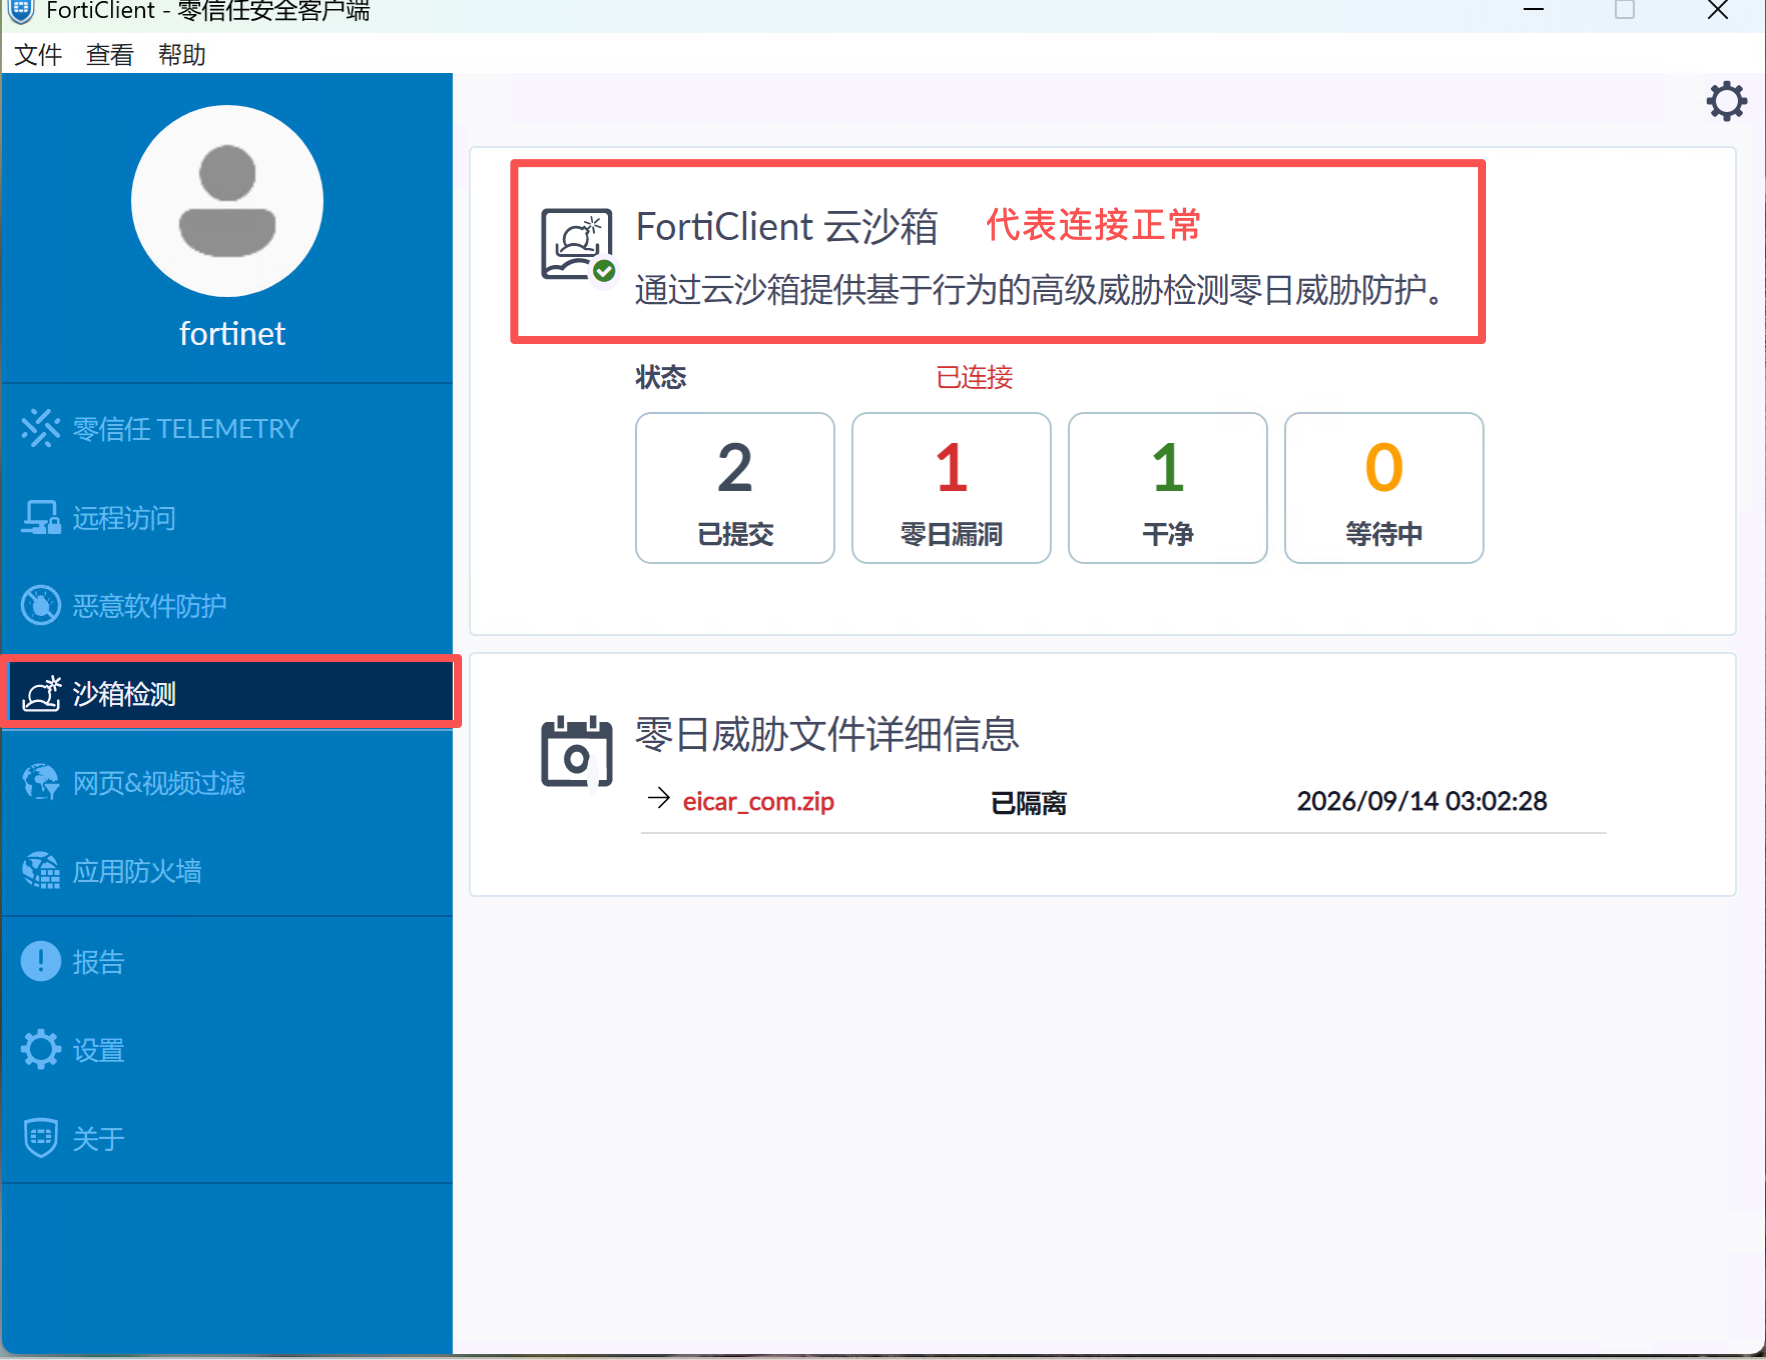
注意
建议观察至少一个完整业务周期,再分批扩大终端范围。
验证与验收示例
| 检查项 | 通过标准 |
|---|---|
| 许可证 | License Status 有效,测试终端具备相应授权 |
| 连通性 | 办公网、VPN 和常见离网环境均可访问所选云区域 |
| 策略 | 终端命中预期 Sandbox 配置,组件状态正常 |
| 提交 | 经批准的无害测试文件进入云分析队列 |
| 判定 | EMS Sandbox Events 能显示风险等级、终端和动作 |
| 处置 | Alert & Notify 或 Quarantine 与配置一致 |
| 性能 | 文件首次访问延迟、队列和每日提交量可接受 |
| 故障 | 断网、代理失败和无结果时的行为符合设计 |
| 审计 | 上传范围、排除项、误报恢复和策略变更有记录 |
不要用真实恶意软件在生产终端测试。优先使用 Fortinet 认可的测试方法、组织批准的无害文件和隔离实验环境。
所有选项的中文说明
配置文件界面
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Sandbox Profile / Sandbox Detection | 沙箱配置文件/沙箱检测 | 启用或停用沙箱功能;截图显示为 Sandbox Profile,7.4 文档使用 Sandbox Detection。 |
| Name | 名称 | 配置文件的识别名称,便于在终端策略中选择和维护。 |
| Basic | 基本视图 | 显示常用配置。 |
| Advanced | 高级视图 | 显示更多高级配置项。 |
| XML | XML 配置 | 查看或编辑配置 XML;使用前需确认版本支持。 |
| Eye icon | 可见性图标 | 控制终端 FortiClient 是否显示该功能;不等同于启用检测。密码旁的眼睛图标用于显示或隐藏密码。 |
| Save | 保存 | 保存配置;还需在终端策略中引用才能下发。 |
| Discard Changes | 放弃更改 | 丢弃未保存的修改。 |
| Expand All | 全部展开 | 展开所有配置分组。 |
| Collapse All | 全部折叠 | 收起所有配置分组。 |
Server(服务器)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| FortiSandbox: Appliance | 设备模式 | 对接本地 FortiSandbox appliance;该模式也可用于 FortiSandbox Cloud,不能仅凭 Appliance 判定数据一定留在本地。 |
| FortiSandbox: Cloud | 云模式 | 对接 FortiClient Cloud Sandbox(SaaS),本地部署不选择此项。它与 Appliance 模式下连接的 FortiSandbox Cloud 是不同服务。 |
| IP address/Hostname | IP 地址/主机名 | 填写 FortiSandbox 的 IP、完整域名 FQDN 或主机名;使用名称时需确保可解析且网络可达。 |
| Account ID | 账号 ID | 用于通过 FQDN 配置 FortiSandbox Cloud。本地 appliance 通常留空,不是本地 FortiSandbox 用户名。 |
| Username | 用户名 | FortiSandbox 用户名;从 EMS 查看详细沙箱报告需要填写。 |
| Password | 密码 | 上述账号的密码;从 EMS 查看详细沙箱报告需要填写。 |
| Test Connection | 测试连接 | 检查 EMS 能否与指定 FortiSandbox 通信;成功后仍需确认设备授权、终端提交和报告访问。 |
| Region | 区域 | FortiClient Cloud Sandbox(SaaS)服务区域,本地部署无需配置。 |
| Time Offset | 时间偏移 | FortiClient Cloud Sandbox(SaaS)时间偏移,本地部署无需配置。 |
| License Status | 许可证状态 | 显示云沙箱许可证状态,本地部署不使用此项。 |
| Inspection Mode | 检查模式 | 决定检查哪些文件类型;还需结合来源、大小、包含和排除规则判断是否提交。 |
| Excluded File Extensions | 排除的文件扩展名 | 选择不参与沙箱检查的扩展名,可多选。 |
| Wait for FortiSandbox Results before Allowing File Access | 允许访问文件前等待沙箱结果 | 暂缓文件访问,等待沙箱判定;关闭时用户可在结果返回前访问文件。 |
| Timeout | 超时时间 | 等待结果的时长,单位为秒;需与无结果拒绝策略一起验证。 |
| Deny Access to File When There Is No Sandbox Result | 无沙箱结果时拒绝访问文件 | 没有判定时拒绝访问下载文件,例如沙箱离线。 |
检查模式
| 英文取值 | 中文名称 | 行为 |
|---|---|---|
| None | 无 | 不提交文件检查。 |
| High-Risk Files | 高风险文件 | 检查支持的高风险类型并按条件提交。 |
| All Supported Extensions | 所有受支持扩展名 | 检查沙箱支持的全部扩展名并按条件提交;7.4 文档中仅 appliance 提供。 |
File Submission Options(文件提交选项)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| File Size Limit | 文件大小限制 | 限制单个提交文件大小,单位为 MB;配置范围及实际客户端限制见上文。 |
| All Files Executed from Removable Media | 从移动介质执行的所有文件 | 提交从 U 盘等移动介质执行的文件,这是 7.4 文档的字段名称。 |
| All Files Accessed from Removable Media | 从移动介质访问的所有文件 | 本文截图的字段名称。Accessed 表示“访问”,范围表述与 Executed(执行)不同,应按当前版本的字段帮助和实测确认触发条件。 |
| All Files Executed from Mapped Network Drives | 从映射网络驱动器执行的所有文件 | 提交从映射盘执行的文件;部分版本或视图可能不显示该项。 |
| All Web Downloads | 所有网页下载 | 提交网页下载文件;仍需符合其他提交条件。 |
| All Email Downloads | 所有邮件下载 | 提交邮件客户端下载文件;仍需符合其他提交条件。 |
Remediation Actions(处置动作)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Action | 动作 | 选择检测达到风险阈值后如何处置文件。 |
| FortiSandbox Detection Verdict Level | 沙箱检测判定级别 | 执行动作的最低风险阈值。选 Medium 时,Medium、High 和 Malicious 均触发所选动作。 |
处置动作
| 英文取值 | 中文名称 | 行为 |
|---|---|---|
| Quarantine | 隔离 | 达到阈值时隔离文件。 |
| Alert & Notify | 告警并通知 | 不自动隔离;访问仍受等待和无结果拒绝策略影响。 |
判定风险级别
| 英文取值 | 中文名称 | 含义 |
|---|---|---|
| Clean | 干净 | 未判定为风险文件。 |
| Low Risk / Low | 低风险 | 风险低于 Medium。 |
| Medium | 中风险 | 以此为阈值时,Medium、High、Malicious 均触发动作。 |
| High | 高风险 | 以此为阈值时,High、Malicious 触发动作。 |
| Malicious | 恶意 | 以此为阈值时,仅恶意判定触发动作。 |
上表说明判定顺序,实际下拉框可选阈值以当前版本为准;不要把风险等级名称与 XML 数字评分直接等同。
Exceptions(排除项)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Exclude Files from Trusted Sources | 排除可信来源文件 | 不提交由可信来源签名的文件;这不是跳过所有已下载或管理员认为可信的文件。 |
| Exclude Specified Folders/Files | 排除指定文件夹/文件 | 启用并配置排除列表,列表中的路径不提交;应限制排除范围。 |
| Folders | 文件夹 | 填写当前包含或排除列表中的目录路径。 |
| Files | 文件 | 填写当前包含或排除列表中的文件路径。 |
排除路径支持 * 通配符及 %allusersprofile%、%appdata%、%localappdata%、%systemroot%、%systemdrive%、%userprofile%、%windir%。例如 Edb*.jrs 匹配指定前缀和扩展名的文件,*.jrs 匹配该扩展名的文件;通配符与上述变量可以组合使用。
Inclusions(包含项)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Include Specified Folders/Files | 包含指定文件夹/文件 | 启用并创建包含列表,把指定路径纳入提交;不应解释成仅提交这些路径。 |
| Folders | 文件夹 | 填写当前包含或排除列表中的目录路径。 |
| Files | 文件 | 填写当前包含或排除列表中的文件路径。 |
Other(其他设置)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Hide Sandbox Scan from Windows Explorer's Context Menu | 在 Windows 资源管理器右键菜单中隐藏沙箱扫描 | 启用后隐藏右键的手动提交入口,自动沙箱检测仍由策略控制。 |
| Notification Type | 通知类型 | 控制终端通知显示方式。7.4 EMS 文档在云沙箱场景描述此项;本地版本如显示该项,应结合客户端验证。 |
通知类型
| 英文取值 | 中文名称 | 行为 |
|---|---|---|
| Lite | 简洁通知 | 提交发现恶意软件时显示气泡通知。 |
| Full | 完整通知 | 对每次文件提交显示弹窗。 |
| None | 无通知 | 不显示提交、恶意软件检测或隔离通知。 |
推荐部署基线
| 项目 | 建议起点 |
|---|---|
| Inspection Mode | High-Risk Files |
| 文件来源 | Web Downloads、Email Downloads |
| File Size Limit | 根据带宽与数据策略设置,且不超过云模式上限 |
| 动作 | Alert & Notify 观察后转为 Quarantine |
| 判定阈值 | 从较高风险等级开始,依据事件数据调整 |
| 等待结果 | 先对测试组启用 |
| 无结果拒绝 | 默认关闭;仅高安全组完成可用性验证后启用 |
| 排除项 | 默认不配置;优先精确路径并定期复审 |
常见问题与排错
| 现象 | 检查方向 |
|---|---|
| Cloud 选项不可用或许可证无效 | 确认 EMS 许可证包含 Sandbox Cloud 功能、席位未耗尽、EMS 能访问 FortiGuard 授权服务,且服务区域与账号开通信息一致。仅有 ZTNA 许可通常不能使用云沙箱选项。 |
| 文件没有上传 | 检查策略命中、组件安装、Inspection Mode、扩展名、文件大小、来源选项和排除规则;同时查看是否已达到每终端每日提交上限,或前一个文件仍在等待判定。其他安全产品已隔离的文件不能再由 FortiClient 提交。 |
| 判定返回慢 | 检查互联网、代理、DNS、区域选择、文件大小和本地等待队列。自动分析通常比需要进一步复核的样本更快;不要把等待时间固定等同于恶意或服务故障。 |
| 正常文件被隔离 | 在 EMS 关联 Sandbox 报告、文件哈希、签名和来源,确认误报后按隔离文件的管理执行恢复。优先精确排除已确认文件或路径,不要降低所有终端的检测能力。 |
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.08.31 |
| 0.1 | Draft Version | - | - | 2026.08.04 |