漏洞扫描功能的部署
漏洞扫描功能的部署
FortiClient Vulnerability Scan(漏洞扫描)用于检查终端操作系统及受支持应用程序中的已知漏洞,并向 EMS 上报检测结果。管理员通过 Vulnerability Scan 配置文件定义扫描触发条件、扫描计划、修补方式和合规例外,再通过 Endpoint Policy 将配置下发给终端。
部署的目标是完成 发现漏洞 → 确认影响 → 安装修复 → 必要时重启 → 重新扫描验证。检测到漏洞只表示存在需要处理的风险;提交修补任务或把应用加入合规排除列表,都不能作为修复完成的依据。
重要
Windows 已停止支持,或 Windows Update 未处于活动状态时,FortiClient 不会上报操作系统漏洞及通过 KB 更新的 Microsoft Office 漏洞。此时“没有结果”不能视为系统安全。
功能组成与工作流程
| 环节 | 负责的工作 |
|---|---|
| 扫描 | 按签名检查受支持的软件及系统漏洞,生成检测记录 |
| 修补 | 自动或由管理员发起补丁任务;不支持的项目人工处理 |
| 合规检查 | 按已配置规则评估漏洞状态及例外 |
| 结果上报与复扫 | 更新 EMS 风险视图,确认目标漏洞是否仍存在 |
重要
- 漏洞扫描检查“软件是否存在已知漏洞”;反漏洞利用检查“应用运行时是否出现利用行为”。两者作用不同,不能以运行了反漏洞利用防护代替安装补丁。
按以下顺序实施:
- 先让测试终端完成扫描并向 EMS 上报,确认检测链路正常。
- 选择经验证的应用和维护窗口,验证补丁下载、安装及重启。
- 复扫确认修复结果,再扩大自动修补范围。
- 如需以漏洞状态限制访问,最后单独验证标签、合规和网络策略。
先决条件
- EMS 正常运行,管理员具备 Profile、Endpoint Policy 和所需终端任务的操作权限。
- 授权包含计划使用的功能,且有可用席位;目标终端已安装包含 Vulnerability Scan 的 FortiClient。
- 终端已连接 EMS,实际命中策略明确;EMS、FortiClient 与操作系统组合受支持。
- 漏洞引擎及签名能够更新。计划安装补丁时,另行验证软件厂商或操作系统的更新源可达。
- 已明确操作系统与应用补丁由谁管理,避免与 WSUS、Intune、MDM 或其他更新工具重复安排。
- 已准备测试终端组、业务验证用例,以及软件更新和重启的维护窗口。
平台支持参见 FortiClient 7.4.8 功能比较。网络依赖参阅EMS安装需求。FortiGuard 签名更新成功,并不能证明软件补丁下载也正常。
重要
配置文件定义“如何扫描和修补”,终端策略决定“下发给谁”。保存 Profile 不会自动安装缺失的客户端组件,也不会代替策略关联和配置同步。
部署步骤
1. 创建漏洞扫描配置文件
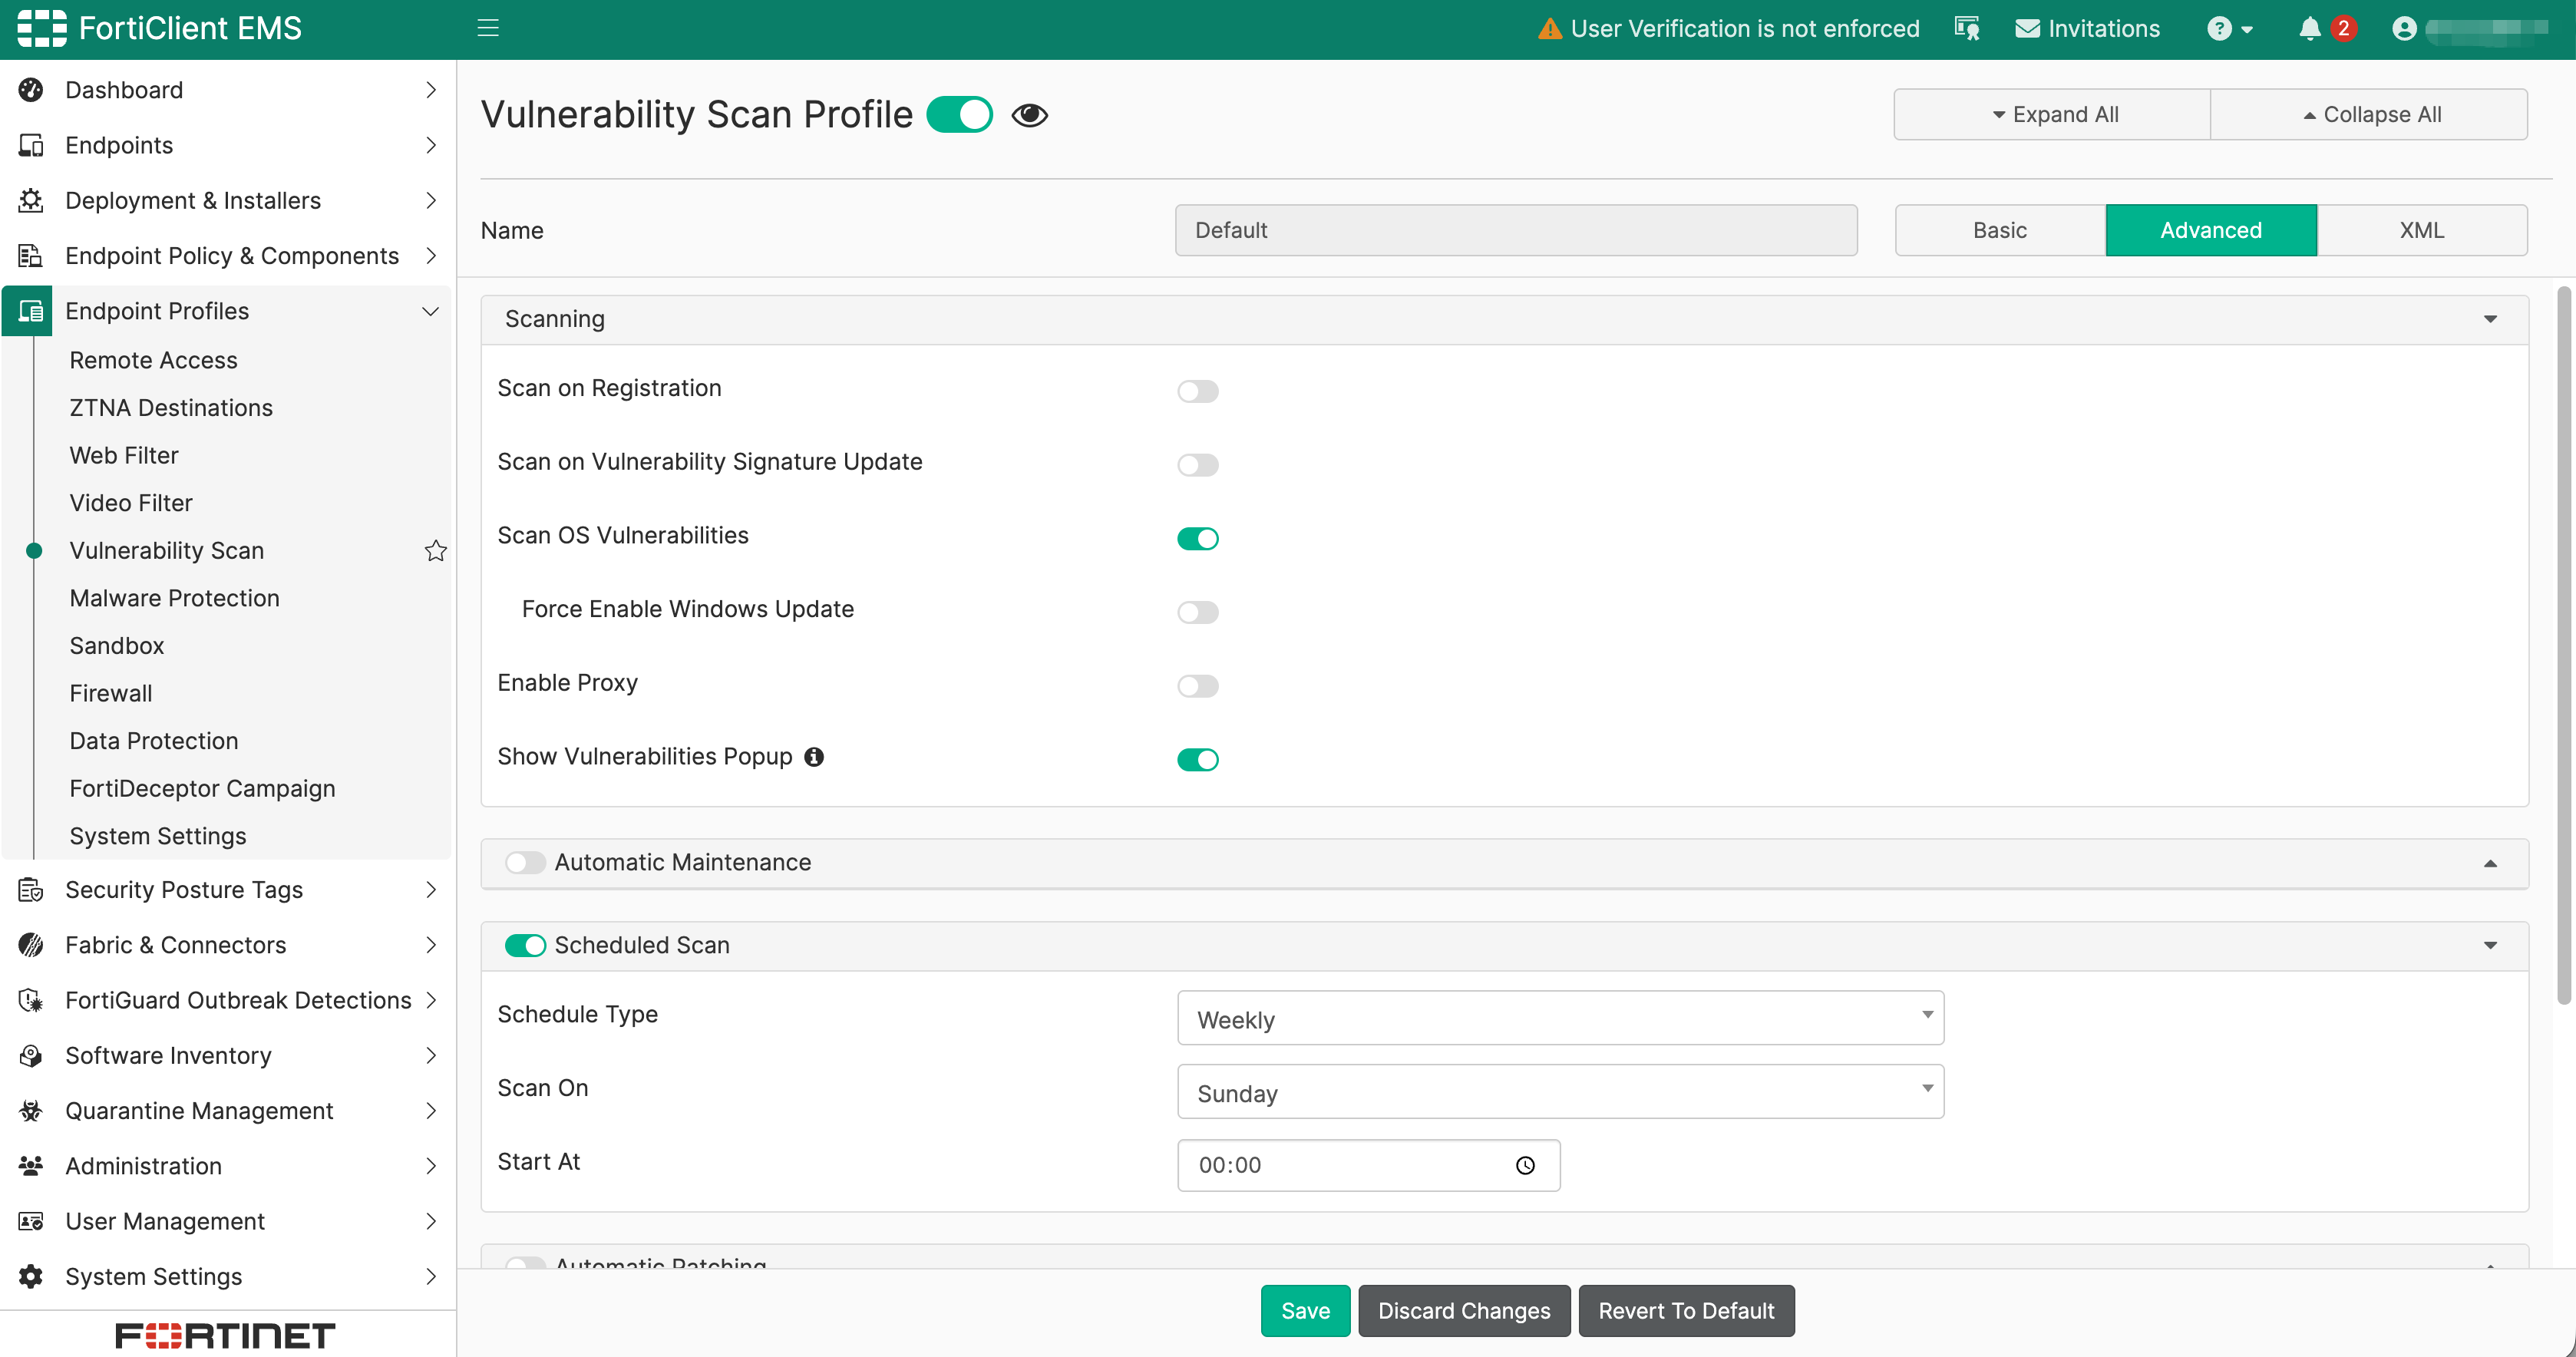
登录 EMS,进入 Endpoint Profiles > Vulnerability Scan。
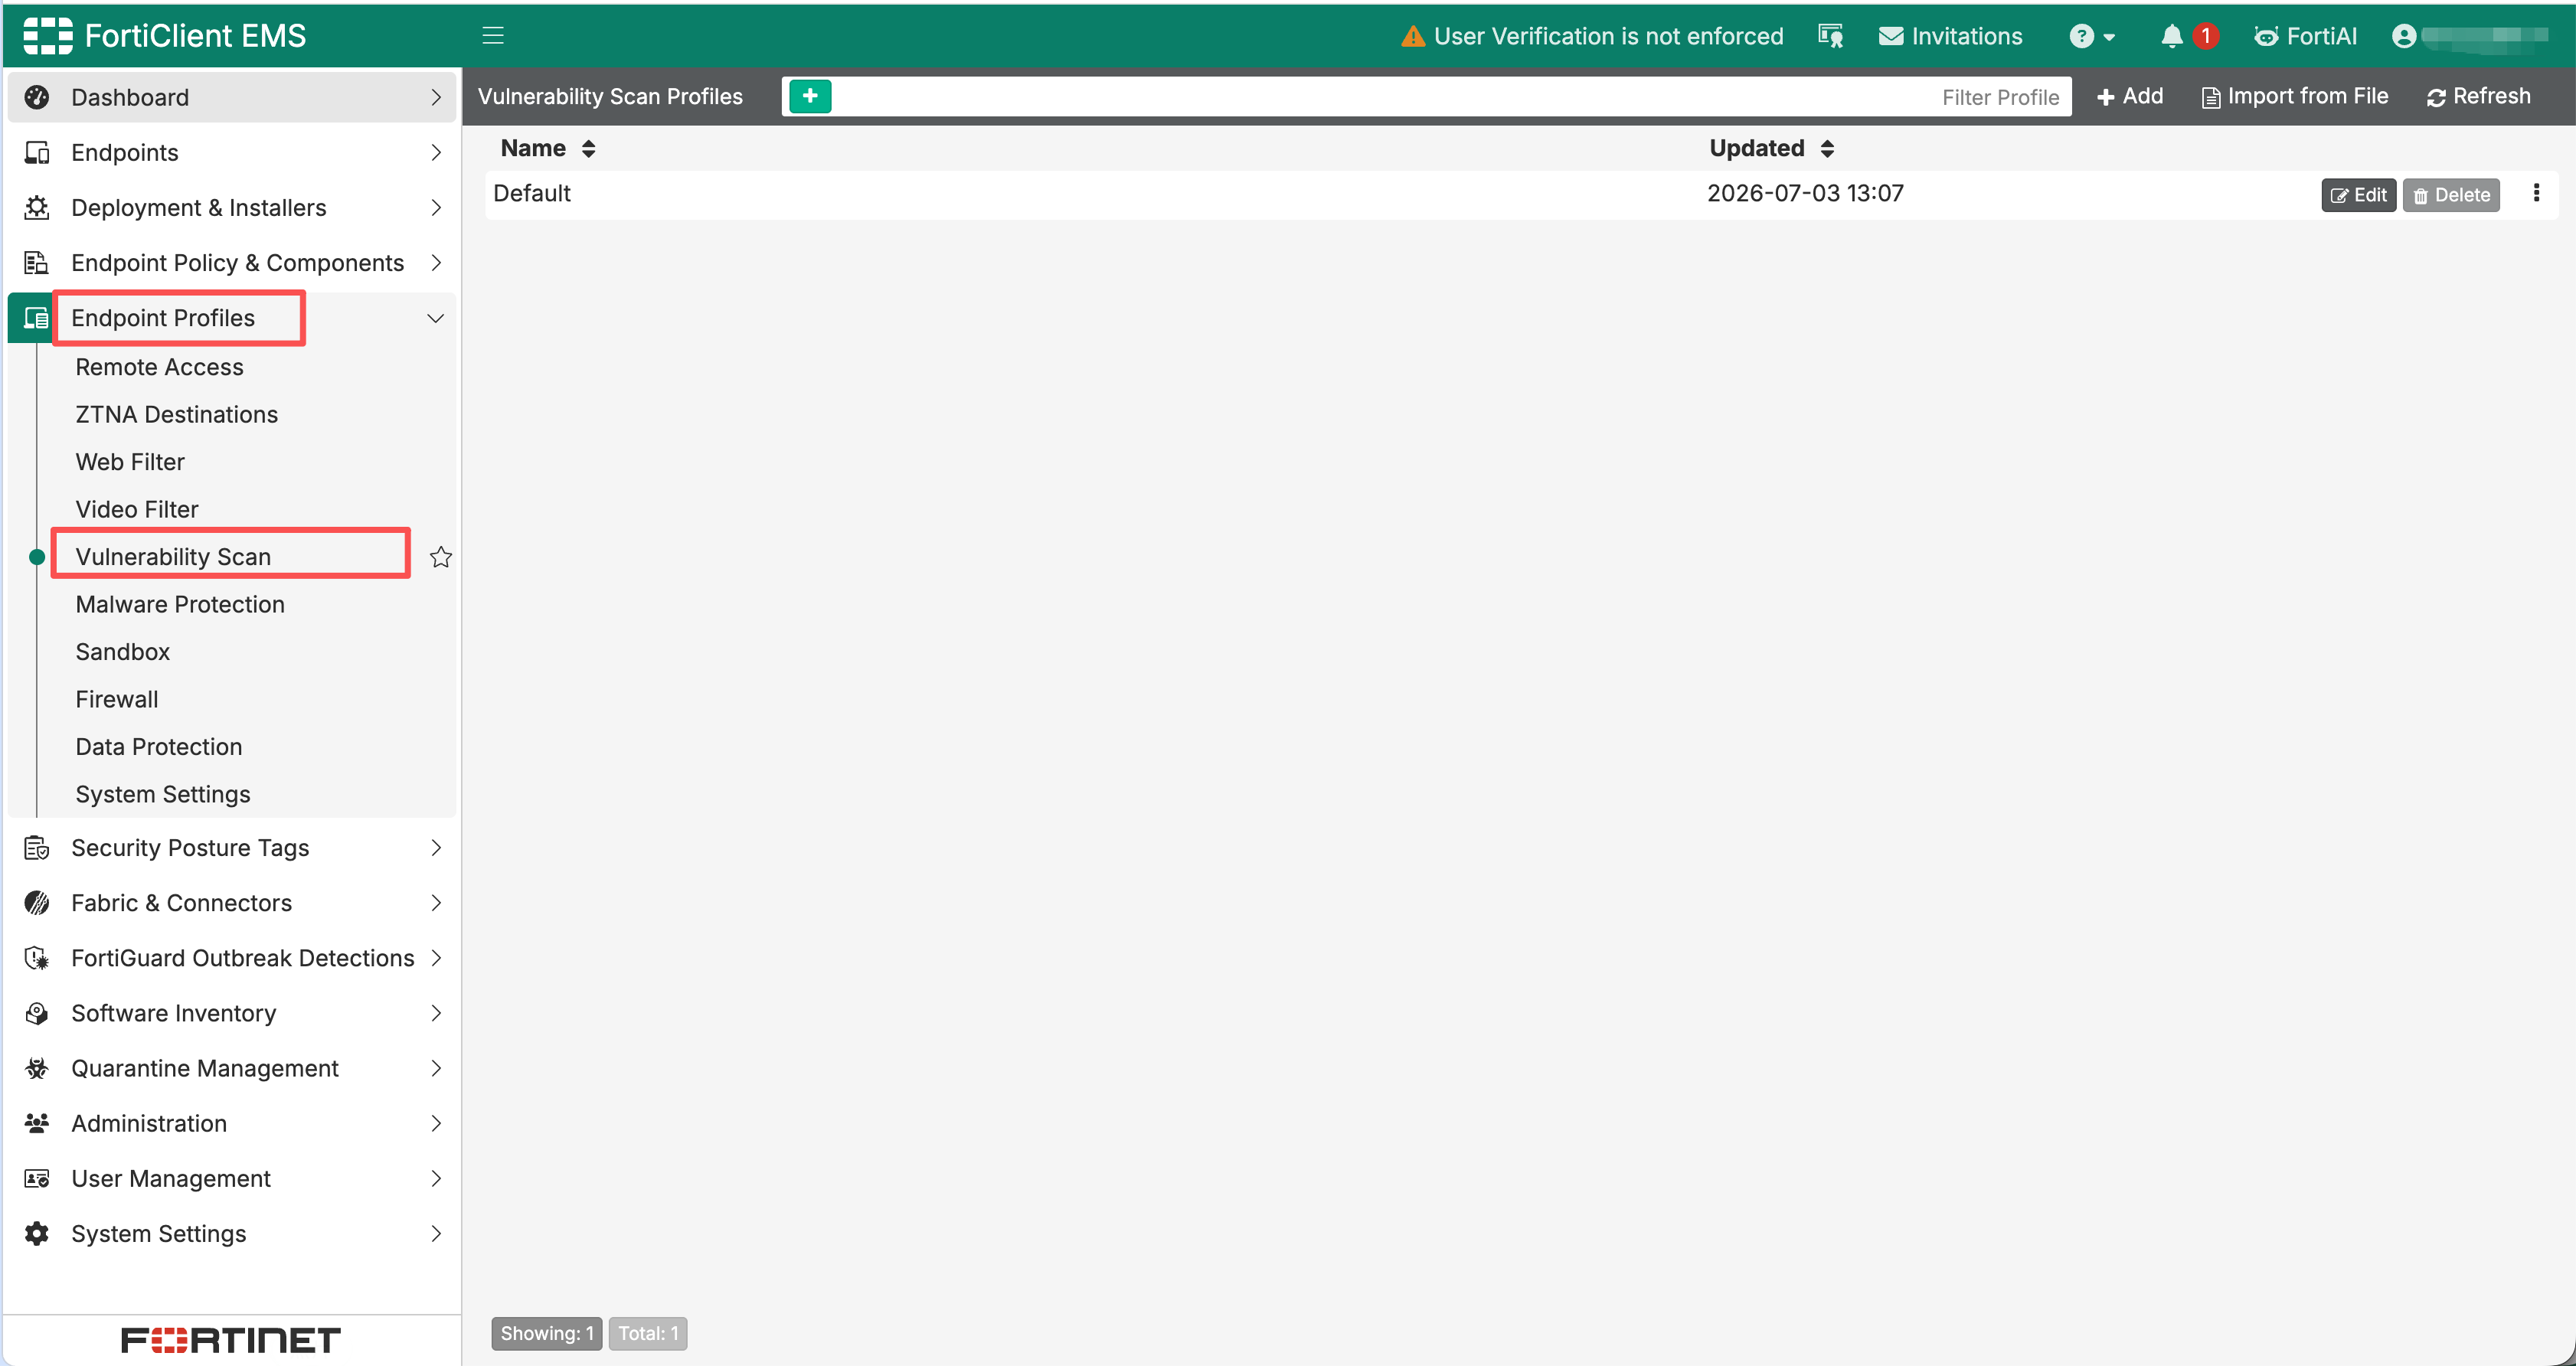
新建或复制配置文件,按平台和用途命名,例如 Pilot-Windows-Vulnerability,切换到 Advanced 视图。

打开 Vulnerability Scan。按需使用眼睛图标显示客户端页面;该图标控制用户可见性,不是扫描引擎的启停开关。

配置页中的 Basic / Advanced / XML 用于切换配置视图,Expand All / Collapse All 用于展开或折叠设置组。完成修改后使用 Save;Discard Changes 用于放弃尚未保存的修改。各按钮说明见下文“配置页按钮与视图”。
2. 配置扫描触发条件与通知
在 Scanning 中配置事件触发、更新相关行为和用户通知。
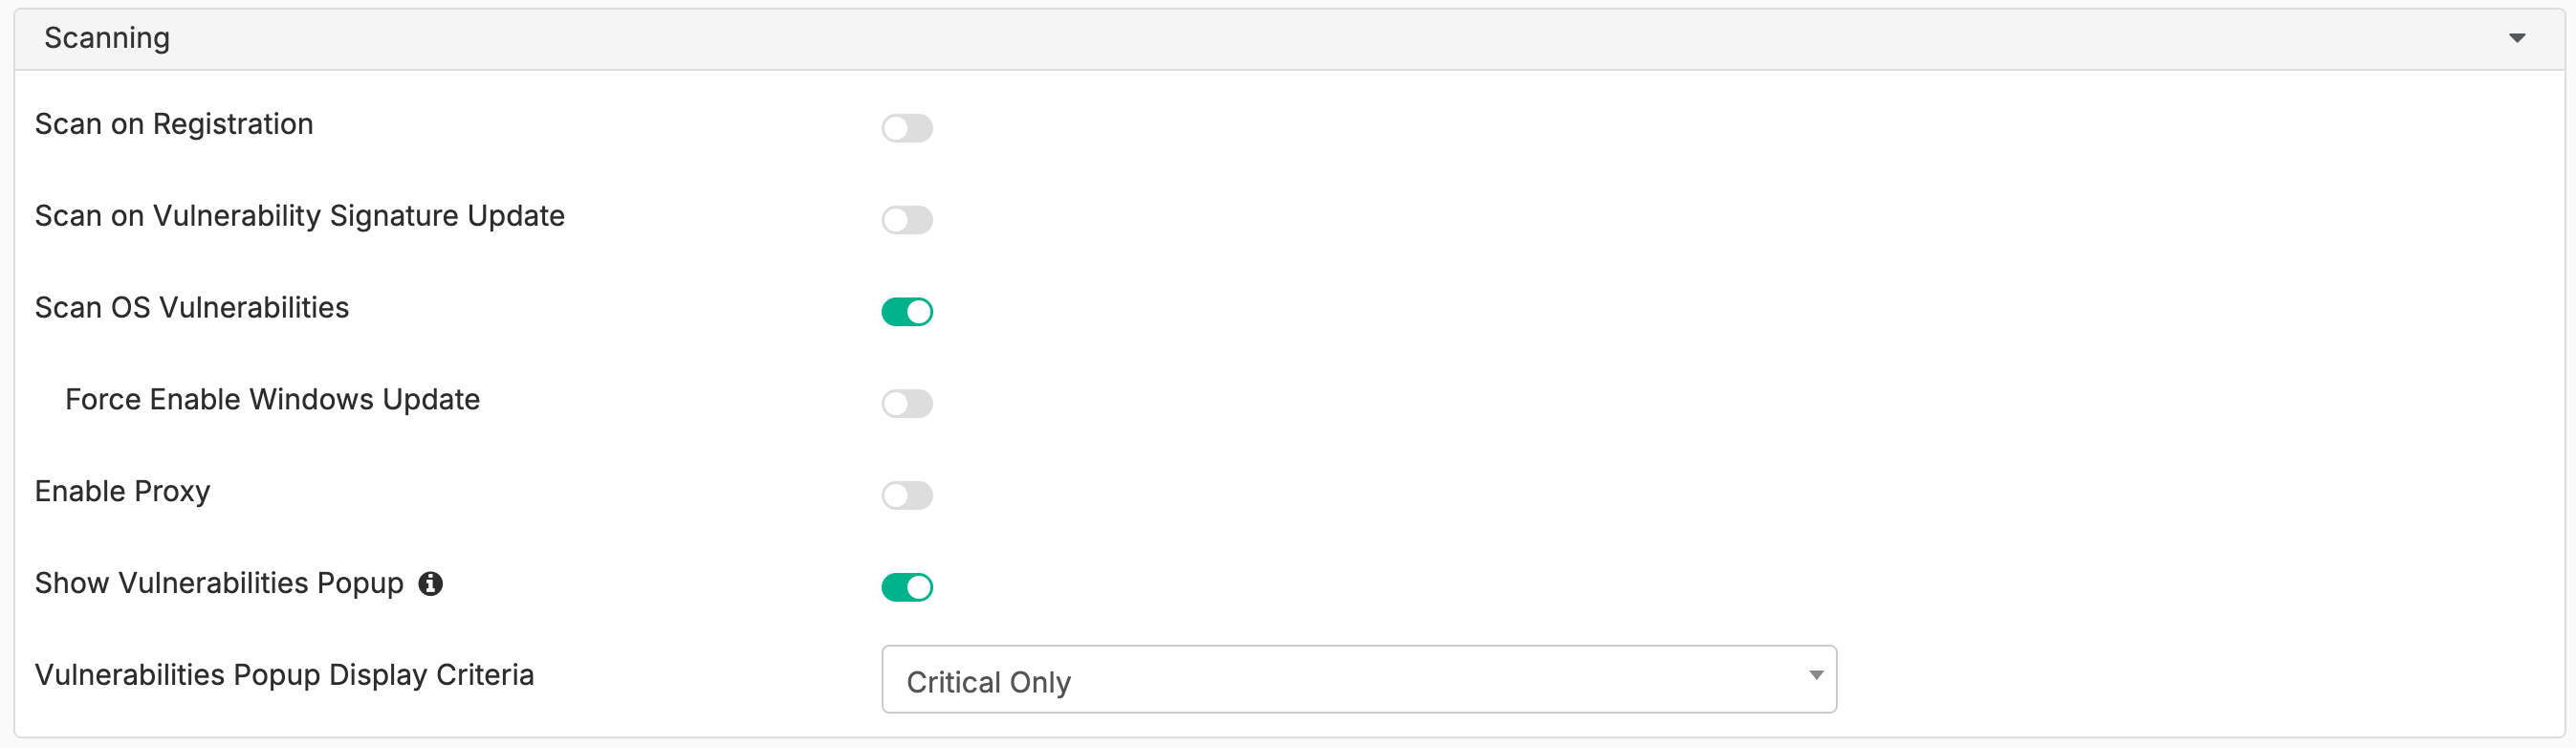
| 设置 | 用途 | 部署建议 |
|---|---|---|
| Scan on Registration | 终端连接 EMS 时触发扫描 | 试点启用并观察集中上线时的负载 |
| Scan on Vulnerability Signature Update | 漏洞签名更新后扫描 | 用于重新评估新签名覆盖的风险,观察扫描频率 |
| Show Vulnerabilities Popup | 扫描结束后向用户提示结果 | 交互式办公终端可开启;服务器及 IoT 版本另需检查 WebView2 |
| Vulnerabilities Popup Display Criteria | 漏洞弹窗显示条件 | 现有截图显示 Critical Only;取值范围和触发规则需按实际构建验证 |
| Enable Proxy | 补丁下载使用配置的代理 | 仅在环境需要时启用,并实际验证下载 |
重要
- Scan OS Vulnerabilities 会通知底层操作系统执行更新:Windows 检查并应用系统安全补丁,macOS 执行系统软件更新。
- Force Enable Windows Update 可能恢复被暂停的 Windows Update。已有企业更新管理策略时,应先确定责任边界,再在测试设备验证行为,不为取得扫描结果直接在全网强制恢复更新。
开启弹窗后,用户可通过 View All Vulnerabilities 进入客户端漏洞结果页。Windows Server 和 Windows IoT Enterprise 需要手动安装 Microsoft WebView2 Runtime 才能使用该弹窗;弹窗不可用与扫描失败应分别排查。
3. 选择一种周期扫描方式
EMS提供了两种周期扫描方式,分别是Automatic Maintenance和Scheduled Scan。
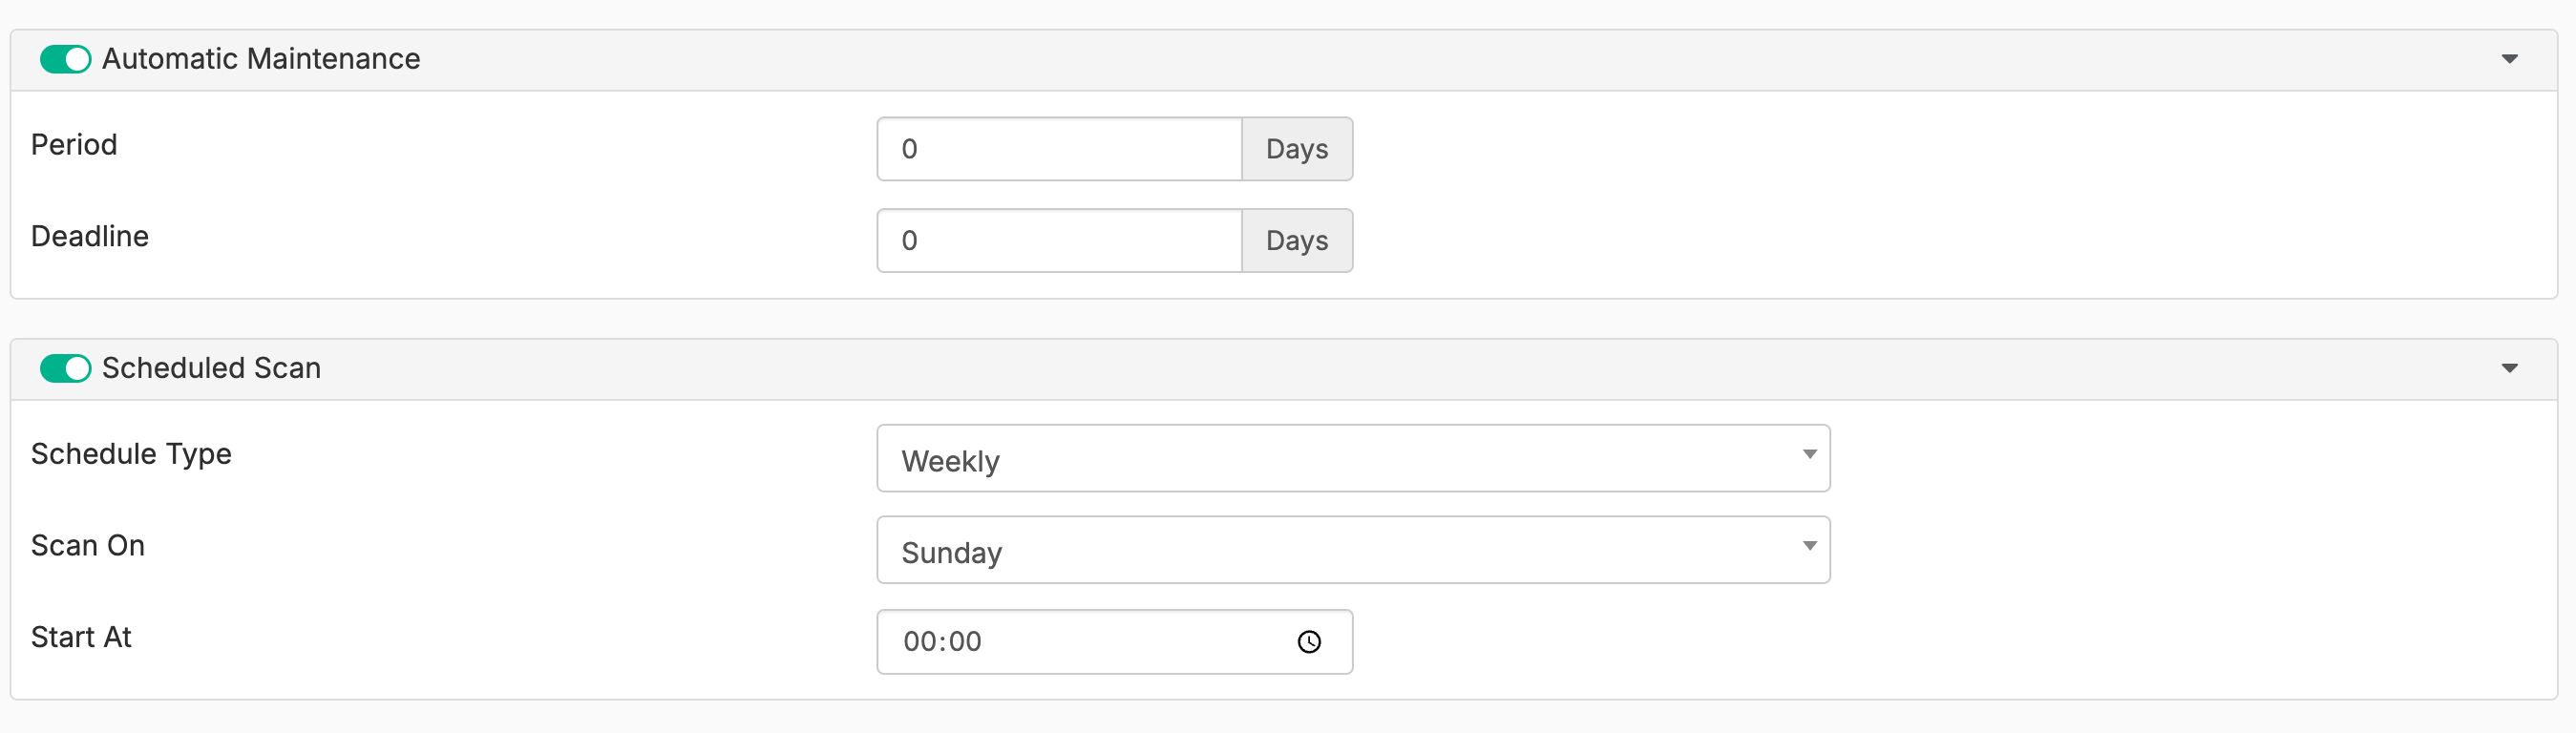
- Automatic Maintenance(自动维护):开启这个功能后,FortiClient 会把漏洞扫描交给 Windows 自动维护功能来安排,由 Windows 根据空闲状态和电源条件安排扫描。
- 比如:
- 电脑空闲、你没怎么使用的时候,Windows 会尽量安排扫描。
- 你正在忙着工作时,尽量避免扫描影响电脑性能。
- Windows 还会考虑电脑的运行状态和耗电情况,选择更合适的扫描时机。
- 比如:
- Scheduled Scan(计划扫描):允许管理员配置漏洞扫描的执行计划,让 FortiClient 按照预先设定的时间自动进行扫描。 两种方式的区别:
| 方式 | 适用场景 | 需要配置的内容 |
|---|---|---|
| Automatic Maintenance | 希望 Windows 在合适的维护时机运行扫描 | Period 为间隔天数;Deadline 大于 Period,用于常规维护未完成时的期限 |
| Scheduled Scan | 需要按每日、每周或每月计划启动扫描 | Schedule Type、相应日期及 Start At |
需要固定计划时,选择 Daily、Weekly 或 Monthly,再填写适用的星期 / 日期与启动时间。上线后验证实际执行时刻、终端时区和完成情况,不把计划配置存在视为扫描已经运行。
4. 决定是否启用自动修补
在 Automatic Patching 中决定是否让 FortiClient 自动安装受支持的补丁。初次部署先关闭,完成一次扫描及受控修补测试后,再为适合的终端组启用。
重要
首次试点如果只准备验证应用检测与上报,应先保持 Automatic Patching 关闭,并暂不启用尚未验证的系统更新及强制恢复更新选项。这样做会限制本次试点的系统漏洞覆盖范围,验收记录中必须说明,不能将其视为完整的系统漏洞基线。
启用后,Patch Level 定义自动修补的最低严重性:例如 High 包括 High 和 Critical。它不限制扫描只发现高危漏洞,也不是应用白名单。选择 All 同样不能为不支持自动修补的软件增加自动更新能力。
启用前应验证:
- 补丁可下载并安装,应用运行时是否影响安装。
- 是否需要用户配合或重启,如何安排与通知。
- 软件升级后关键业务是否正常。
- 连接 EMS、签名更新或人工扫描触发新结果时,自动修补是否符合变更要求。
扫描计划不是独立的补丁安装和重启窗口。 必须严格限定补丁时间的业务,应采用经验证的受控修补流程,不能只设置一个扫描时间就假定所有更新均受其约束。
5. 配置合规例外与修补例外
默认保持 Exclusions 为空;确有暂时无法更新的业务应用时,分别处理两个问题:
| 需求 | 对应配置 | 结果 |
|---|---|---|
| 豁免需要人工更新的应用漏洞合规要求 | Exempt Application Vulnerabilities Requiring Manual Update from Vulnerability Compliance Check | 影响这类应用的合规判定,仍然扫描 |
| 豁免指定应用的漏洞合规要求 | Exclude Selected Applications from Vulnerability Compliance Check | 仅对选定应用设置合规例外,仍然扫描 |
| 同时阻止上述指定应用被自动修补 | Disable Automatic Patching for These Applications | 在所选应用例外基础上额外停用自动修补 |
合规豁免不自动意味着停止修补。与恶意软件保护中跳过文件扫描的 Exclusions 不同,此处不能用于隐藏漏洞记录。
每项例外记录原因、负责人和复审日期。若还使用 ZTNA 标签或防火墙访问策略,应单独测试关联规则;不要假定此处的例外会覆盖所有网络侧判断。
6. 保存并下发配置
- 单击 Save 保存 Vulnerability Scan Profile。
- 进入 Endpoint Policy & Components > Manage Policies,新建或编辑测试组策略。
- 在 Profile 区域引用该漏洞扫描配置,选择目标终端组并启用策略。
- 检查策略优先级及终端实际命中的策略。
- 等待 Telemetry 同步,核对终端收到的配置及功能状态。
完整策略操作参见客户端配置的推送。在测试结果明确前,不直接修改覆盖全网的共享配置文件。
所有选项的中文说明
配置页按钮与视图
| 英文选项 | 中文名称 | 用途 |
|---|---|---|
| Name | 配置名称 | 标识配置文件,建议包含平台和部署用途。 |
| Basic / Advanced | 基本 / 高级视图 | 切换配置视图;本文使用 Advanced 对照详细选项。 |
| XML | XML 视图 | 查看或编辑 XML 配置时,对照同版本 XML Reference Guide,不自行添加未确认的字段。 |
| Expand All / Collapse All | 全部展开 / 全部折叠 | 改变设置组的展开状态,不改变模块开关。 |
| Save | 保存 | 保存配置;仍需由 Endpoint Policy 关联并同步到终端。 |
| Discard Changes | 放弃修改 | 放弃当前尚未保存的修改,不是已下发配置的回退。 |
| Revert To Default | 恢复默认值 | 旧截图可见的默认值恢复入口;使用前应保留原配置,并检查恢复后的各项值。不能用它卸载已安装补丁。 |
Vulnerability Scan(漏洞扫描)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Vulnerability Scan | 漏洞扫描 | 模块启用开关。 |
| Eye icon | 可见性图标 | 显示或隐藏客户端功能入口;不负责启停扫描引擎。 |
Scanning(扫描设置)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Scan on Registration | 注册时扫描 | 终端连接 EMS 时触发扫描。 |
| Scan on Vulnerability Signature Update | 漏洞签名更新后扫描 | 更新漏洞签名后重新检查终端。 |
| Scan OS Vulnerabilities | 扫描操作系统漏洞 | 调用系统更新;Windows 检查并应用系统安全补丁,macOS 执行系统软件更新。Windows 停止支持或 Windows Update 未活动时不适用。 |
| Force Enable Windows Update | 强制启用 Windows Update | 恢复暂停的 Windows Update,使 VCM 可以继续检测系统漏洞;关闭时向 EMS 报告暂停状态。 |
| Enable Proxy | 启用代理 | 下载漏洞补丁时使用已配置的代理。 |
| Show Vulnerabilities Popup | 显示漏洞结果弹窗 | 扫描完成后显示摘要;通过 View All Vulnerabilities 查看结果。Windows Server / IoT Enterprise 需手动安装 WebView2 Runtime。 |
| Vulnerabilities Popup Display Criteria | 漏洞弹窗显示条件 | 现有截图显示 Critical Only(仅严重级别)。7.4.8 配置指南及 XML 参考未列出此字段,不能据截图补全其他取值或精确触发规则。 |
注
- Force Enable Windows Update 在检测到更新暂停时,会删除
Computer\HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsUpdate\UX\Settings注册表项并恢复 Windows Update,以便 VCM 检测漏洞。这里描述的是产品行为,不是手动删除注册表的操作步骤;上线前应核对它与组织更新策略的交互。
Automatic Maintenance(自动维护)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Automatic Maintenance | 自动维护 | 将扫描加入 Windows 维护队列,由系统安排执行。 |
| Period | 周期 | 扫描间隔,单位为天。 |
| Deadline | 最后期限 | 常规维护未完成扫描时,进入紧急维护的期限,单位为天;必须大于 Period。 |
Scheduled Scan(计划扫描)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Scheduled Scan | 计划扫描 | 按指定日历计划运行。 |
| Schedule Type | 计划类型 | Daily 为每日,Weekly 为每周,Monthly 为每月。 |
| Scan On | 扫描日期 | 每周选择星期;每月选择日期;每日计划无需此项。 |
| Start At | 开始时间 | 设置计划启动时刻。 |
Automatic Patching(自动修补)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Automatic Patching | 自动修补 | 对支持自动安装补丁的检测结果执行修补。 |
| Patch Level | 修补级别 | 设置最低严重性;安装后可能需要重启。 |
| 英文取值 | 中文名称 | 自动修补范围 |
|---|---|---|
| Critical | 严重 | 仅严重漏洞 |
| High | 高危 | 高危及严重漏洞 |
| Medium | 中危 | 中危及以上漏洞 |
| Low | 低危 | 低危及以上漏洞 |
| All | 全部 | 全部可自动修补漏洞 |
Exclusions(合规排除项)
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Exempt Application Vulnerabilities Requiring Manual Update from Vulnerability Compliance Check | 豁免需要人工更新的应用漏洞 | 将需要用户手动安装补丁的应用从漏洞合规检查中豁免,仍然扫描。 |
| Exclude Selected Applications from Vulnerability Compliance Check | 豁免所选应用 | 在应用列表与排除列表之间选择或移除应用,仍然扫描。 |
| Disable Automatic Patching for These Applications | 停止这些应用的自动修补 | 对上述所选豁免应用额外停止自动修补。 |
推荐部署基线
以下是试点与推广的建议,实际配置请以客户需求为准。
| 项目 | 检测试点阶段 | 完成验证后 |
|---|---|---|
| 功能及页面可见性 | 启用模块,便于测试人员查看结果 | 按用户使用需求调整可见性 |
| 事件触发扫描 | 选定触发条件并观察频率 | 根据资源消耗与风险发现时效调整 |
| 周期扫描 | 选择一种适合的机制 | 验证至少一个实际周期,再推广 |
| 操作系统更新 | 未确认与现有平台协作前暂不启用相关选项 | 确认更新源、策略、安装及重启行为后启用所需能力 |
| 应用自动修补 | 关闭,先验证检测和受控修补 | 对适合的终端组启用经验证的严重性阈值 |
| 合规排除项 | 留空 | 仅添加有负责人及期限的例外 |
| 网络访问联动 | 先观察检测结果 | 再单独测试标签变化、限制与修复后的恢复 |
查看漏洞仪表盘
进入 Dashboard > Vulnerability Scan。可以单击图表分区或表格行查看明细。
| 区域 | 显示内容与交互 |
|---|---|
| Current Vulnerabilities Summary | 按 Total、Operating System、Browser、Microsoft Office、Third Party App、Service、User Config、Other 分类。单击分类卡片后,严重性统计随所选分类更新。 |
| Endpoint Scan Status | 显示 Vulnerable Endpoints(有漏洞)、Un-Scanned Endpoints(未扫描)、Secured Endpoints(安全状态)及 Scanning Endpoints(扫描中)。未扫描不能视为无漏洞。 |
| Top 10 Vulnerable Endpoints With High Risk Vulnerabilities | 显示高风险漏洞终端排行及相应严重性数量,用于定位优先处理对象。 |
| Top 10 Vulnerabilities | 显示漏洞及受影响主机数量;单击漏洞名称可进入 FortiGuard 查看详情。 |
汇总数字应结合扫描时间和覆盖范围解读。尤其是系统更新不可用、终端尚未扫描或结果尚未上报时,不能只凭图表判断修复完成。
扫描和修补
客户端自行发起扫描
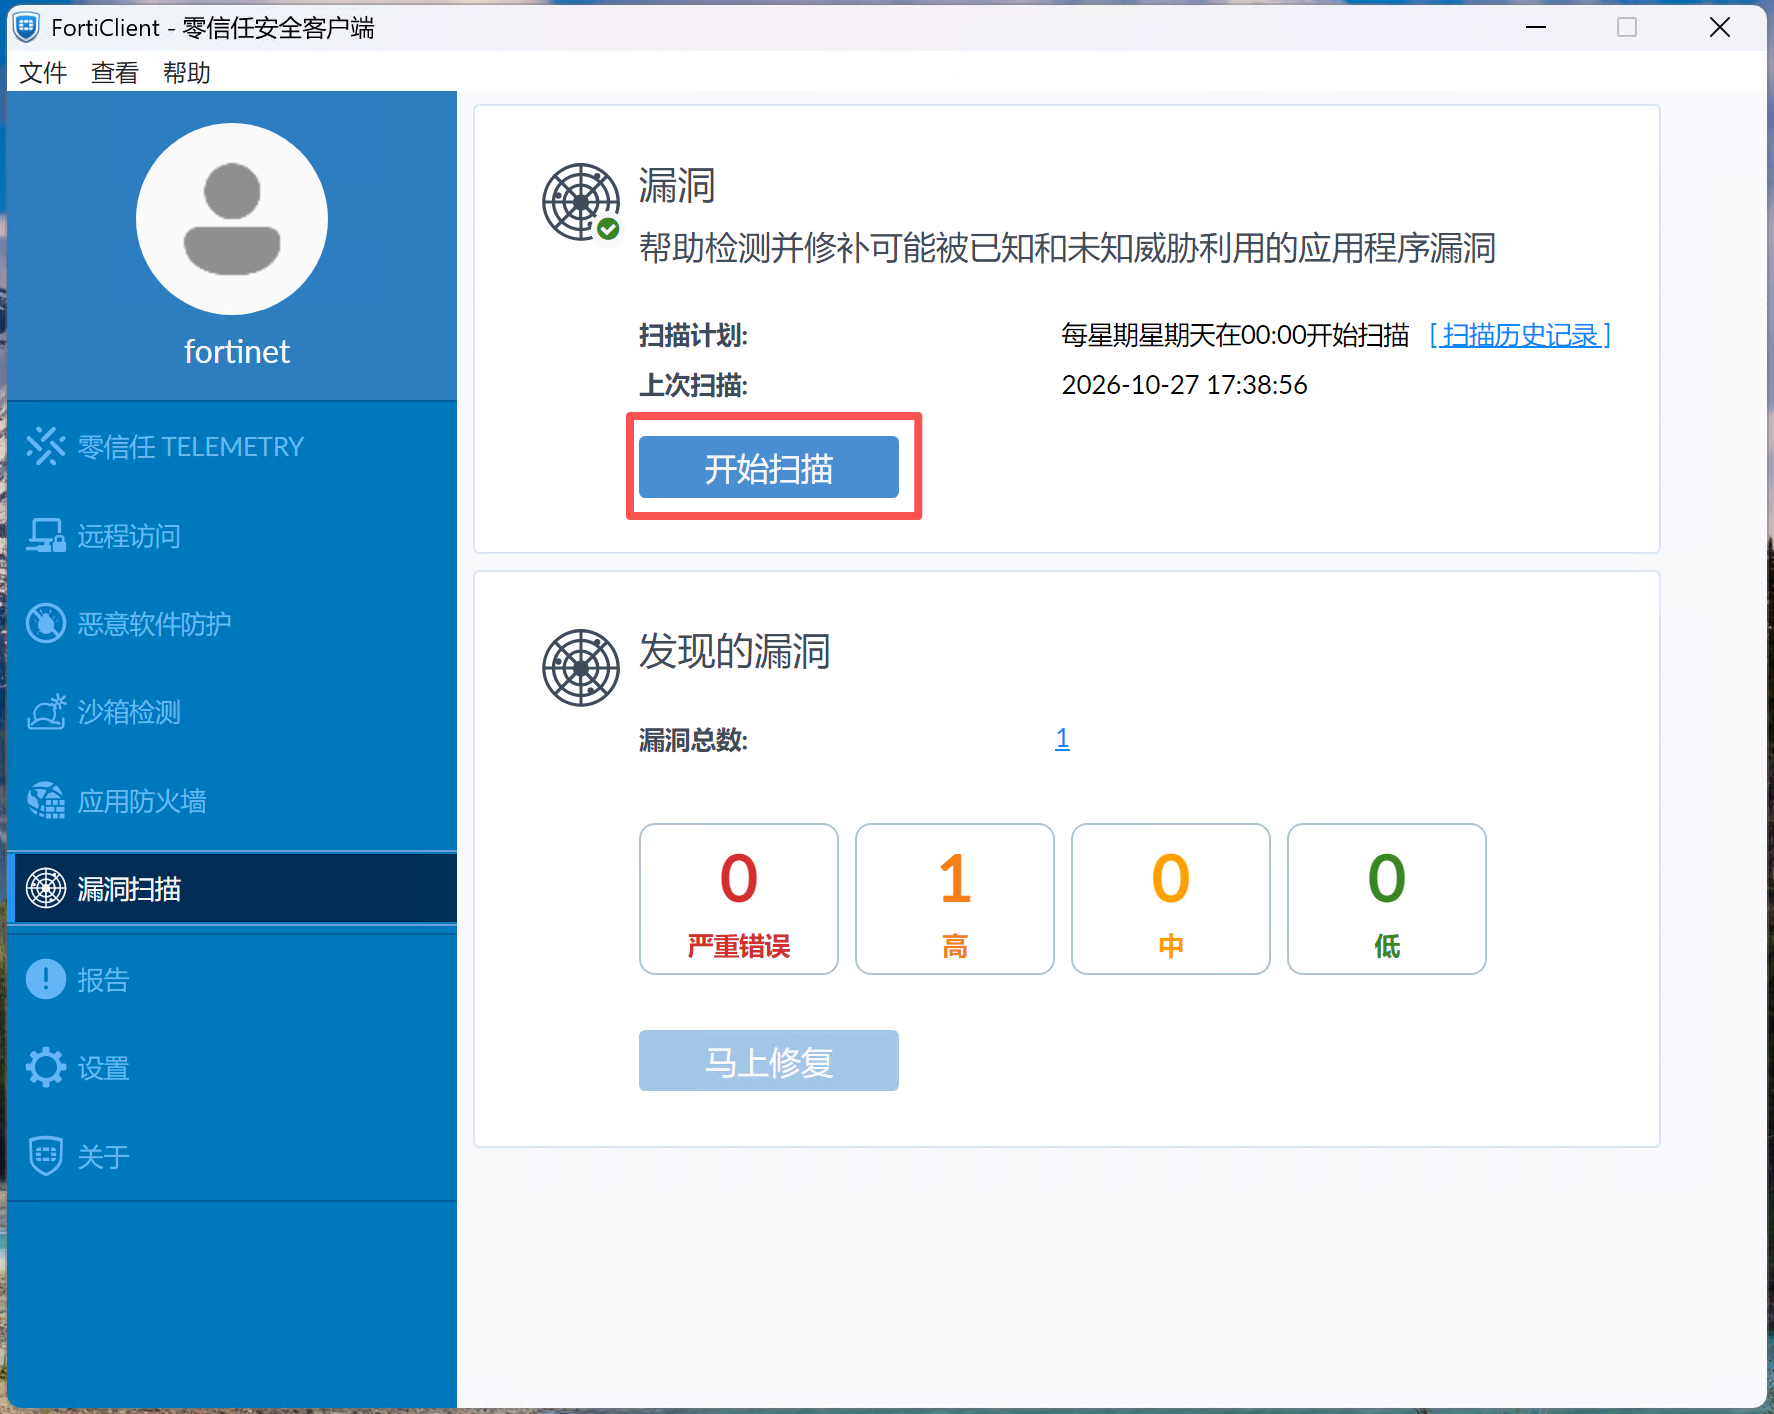
打开FortiClient,进入漏洞扫描页面,点击开始扫描即可扫描漏洞。
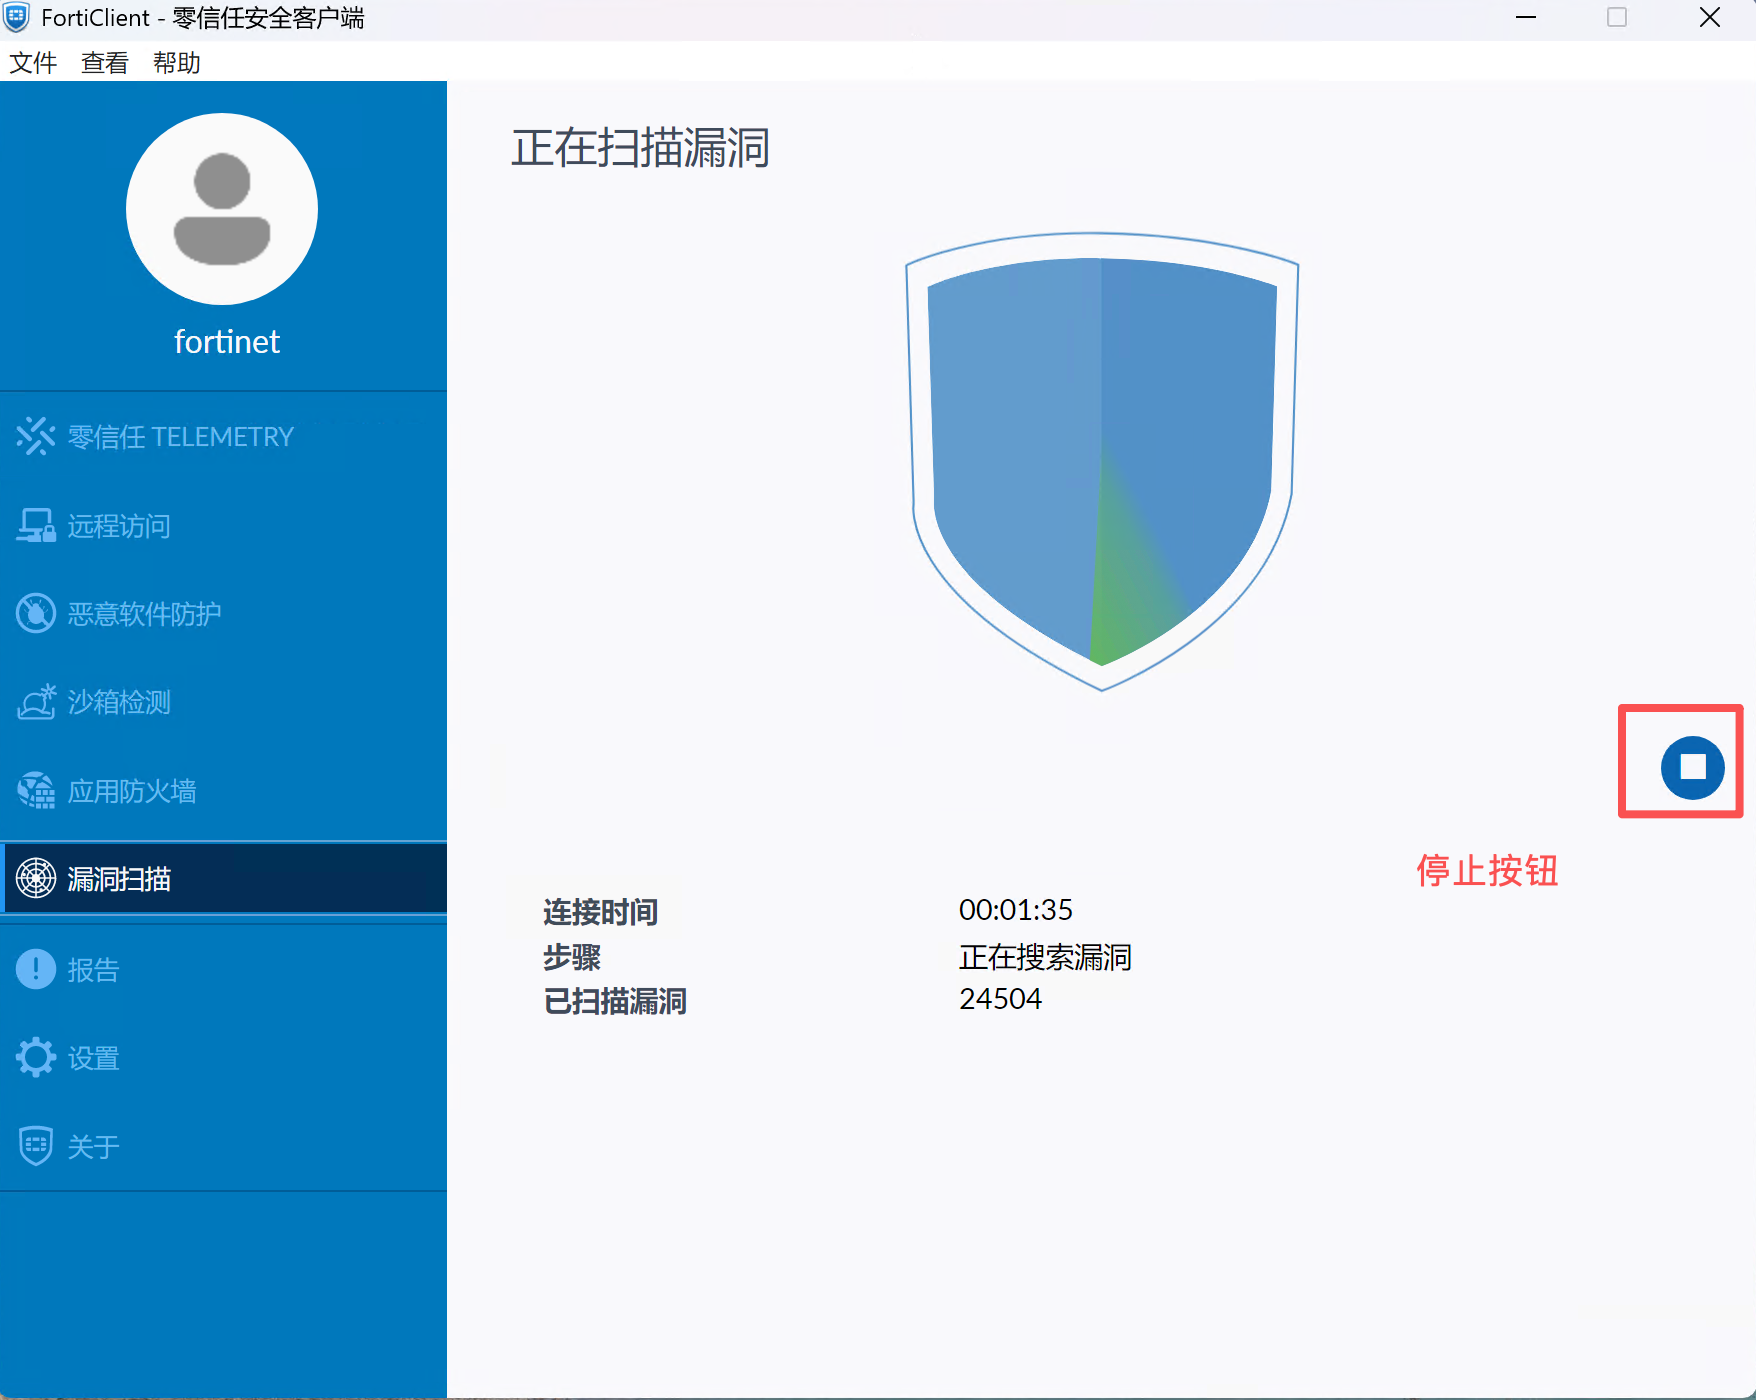
进入扫描过程中,可以通过单击停止按钮强行停止扫描进程。
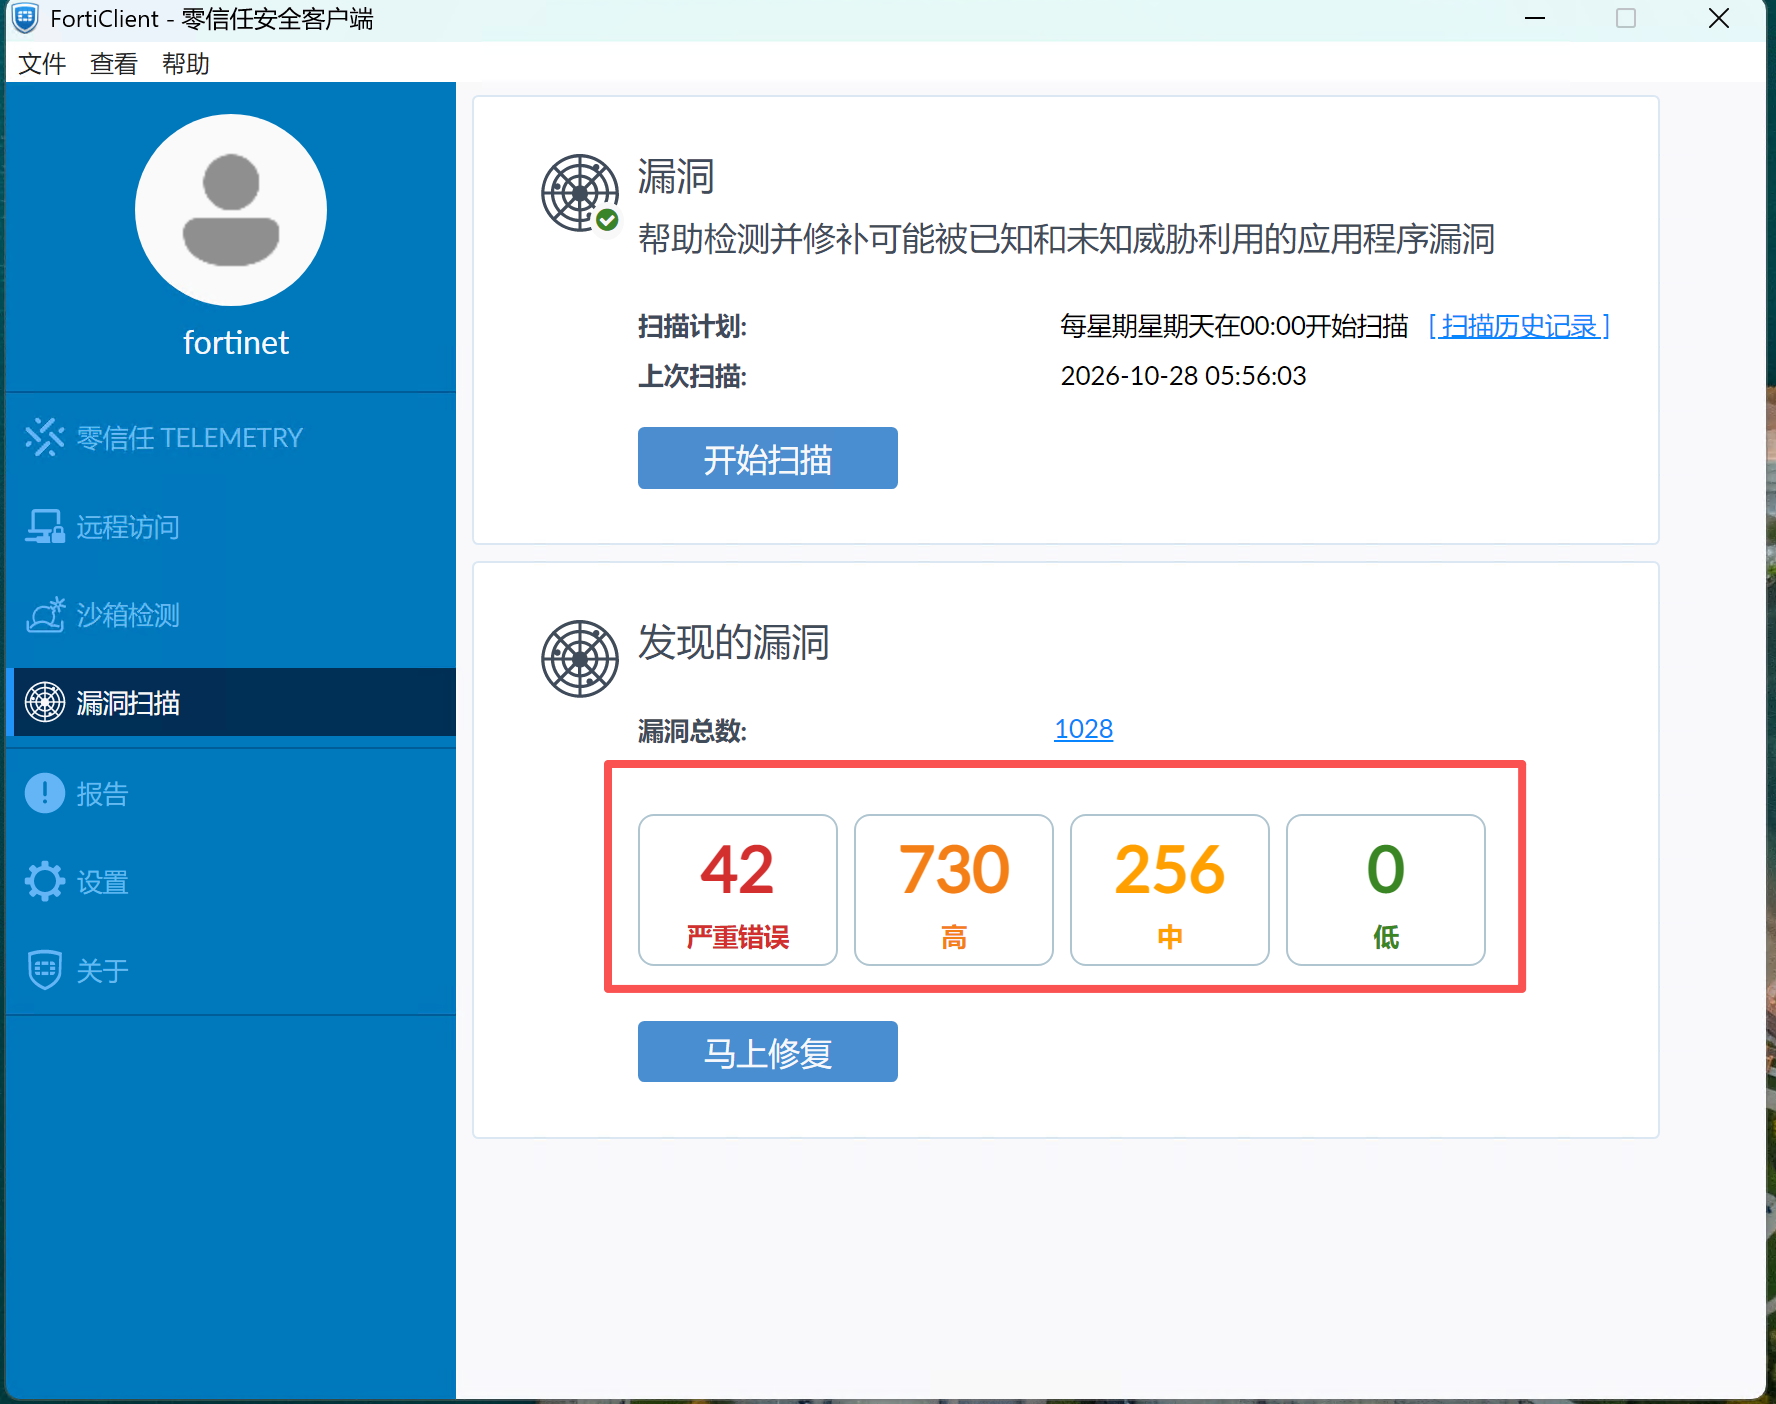
扫描完成后,单击各个种类的漏洞数量可以查看完整的漏洞信息:
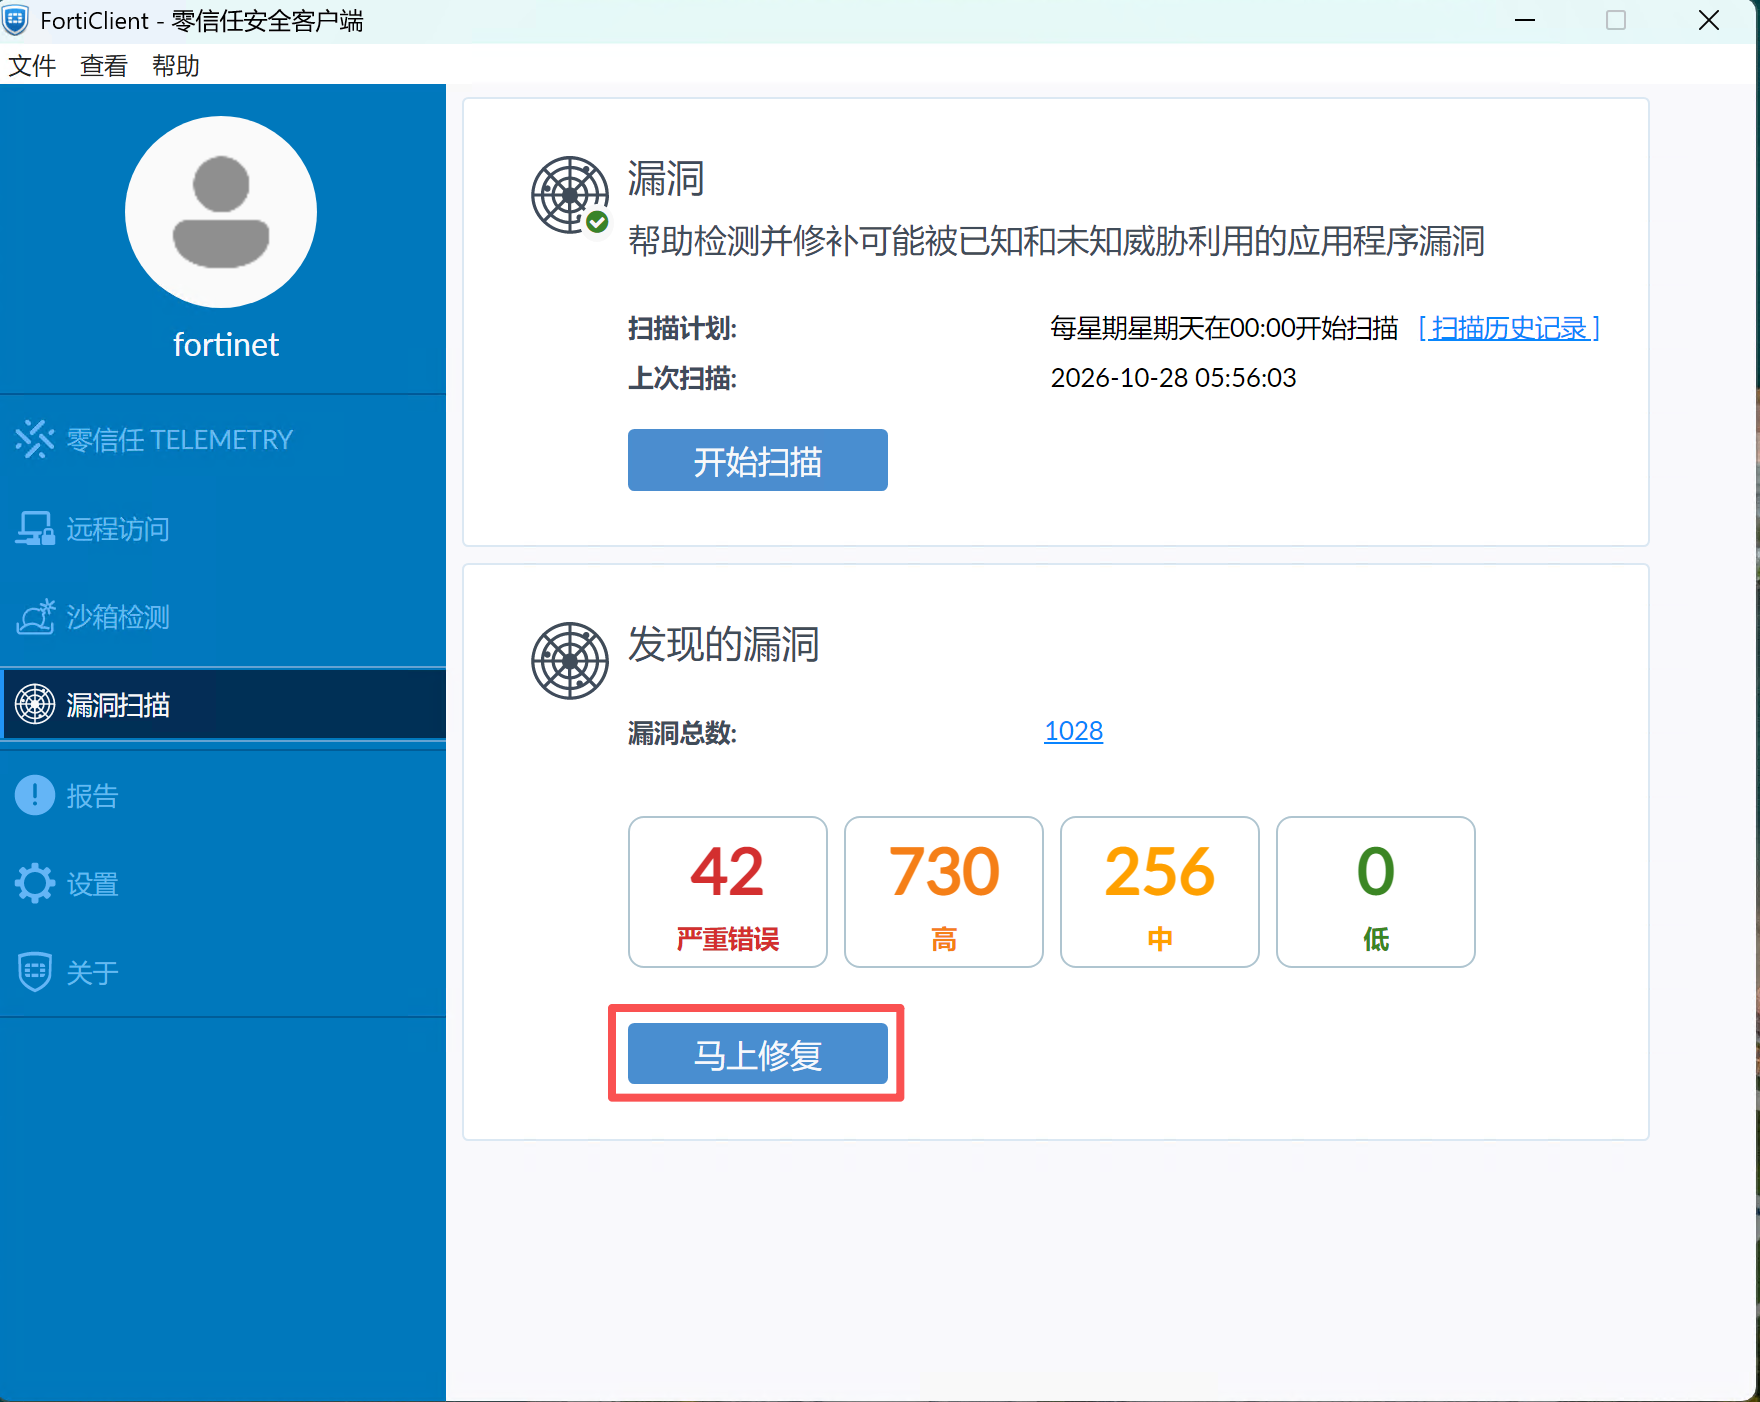
单击马上修复按钮可以对现有可以自动修复的漏洞进行修复。
从 EMS 发起扫描和修补
| 对象 | 操作入口 | 执行时机 |
|---|---|---|
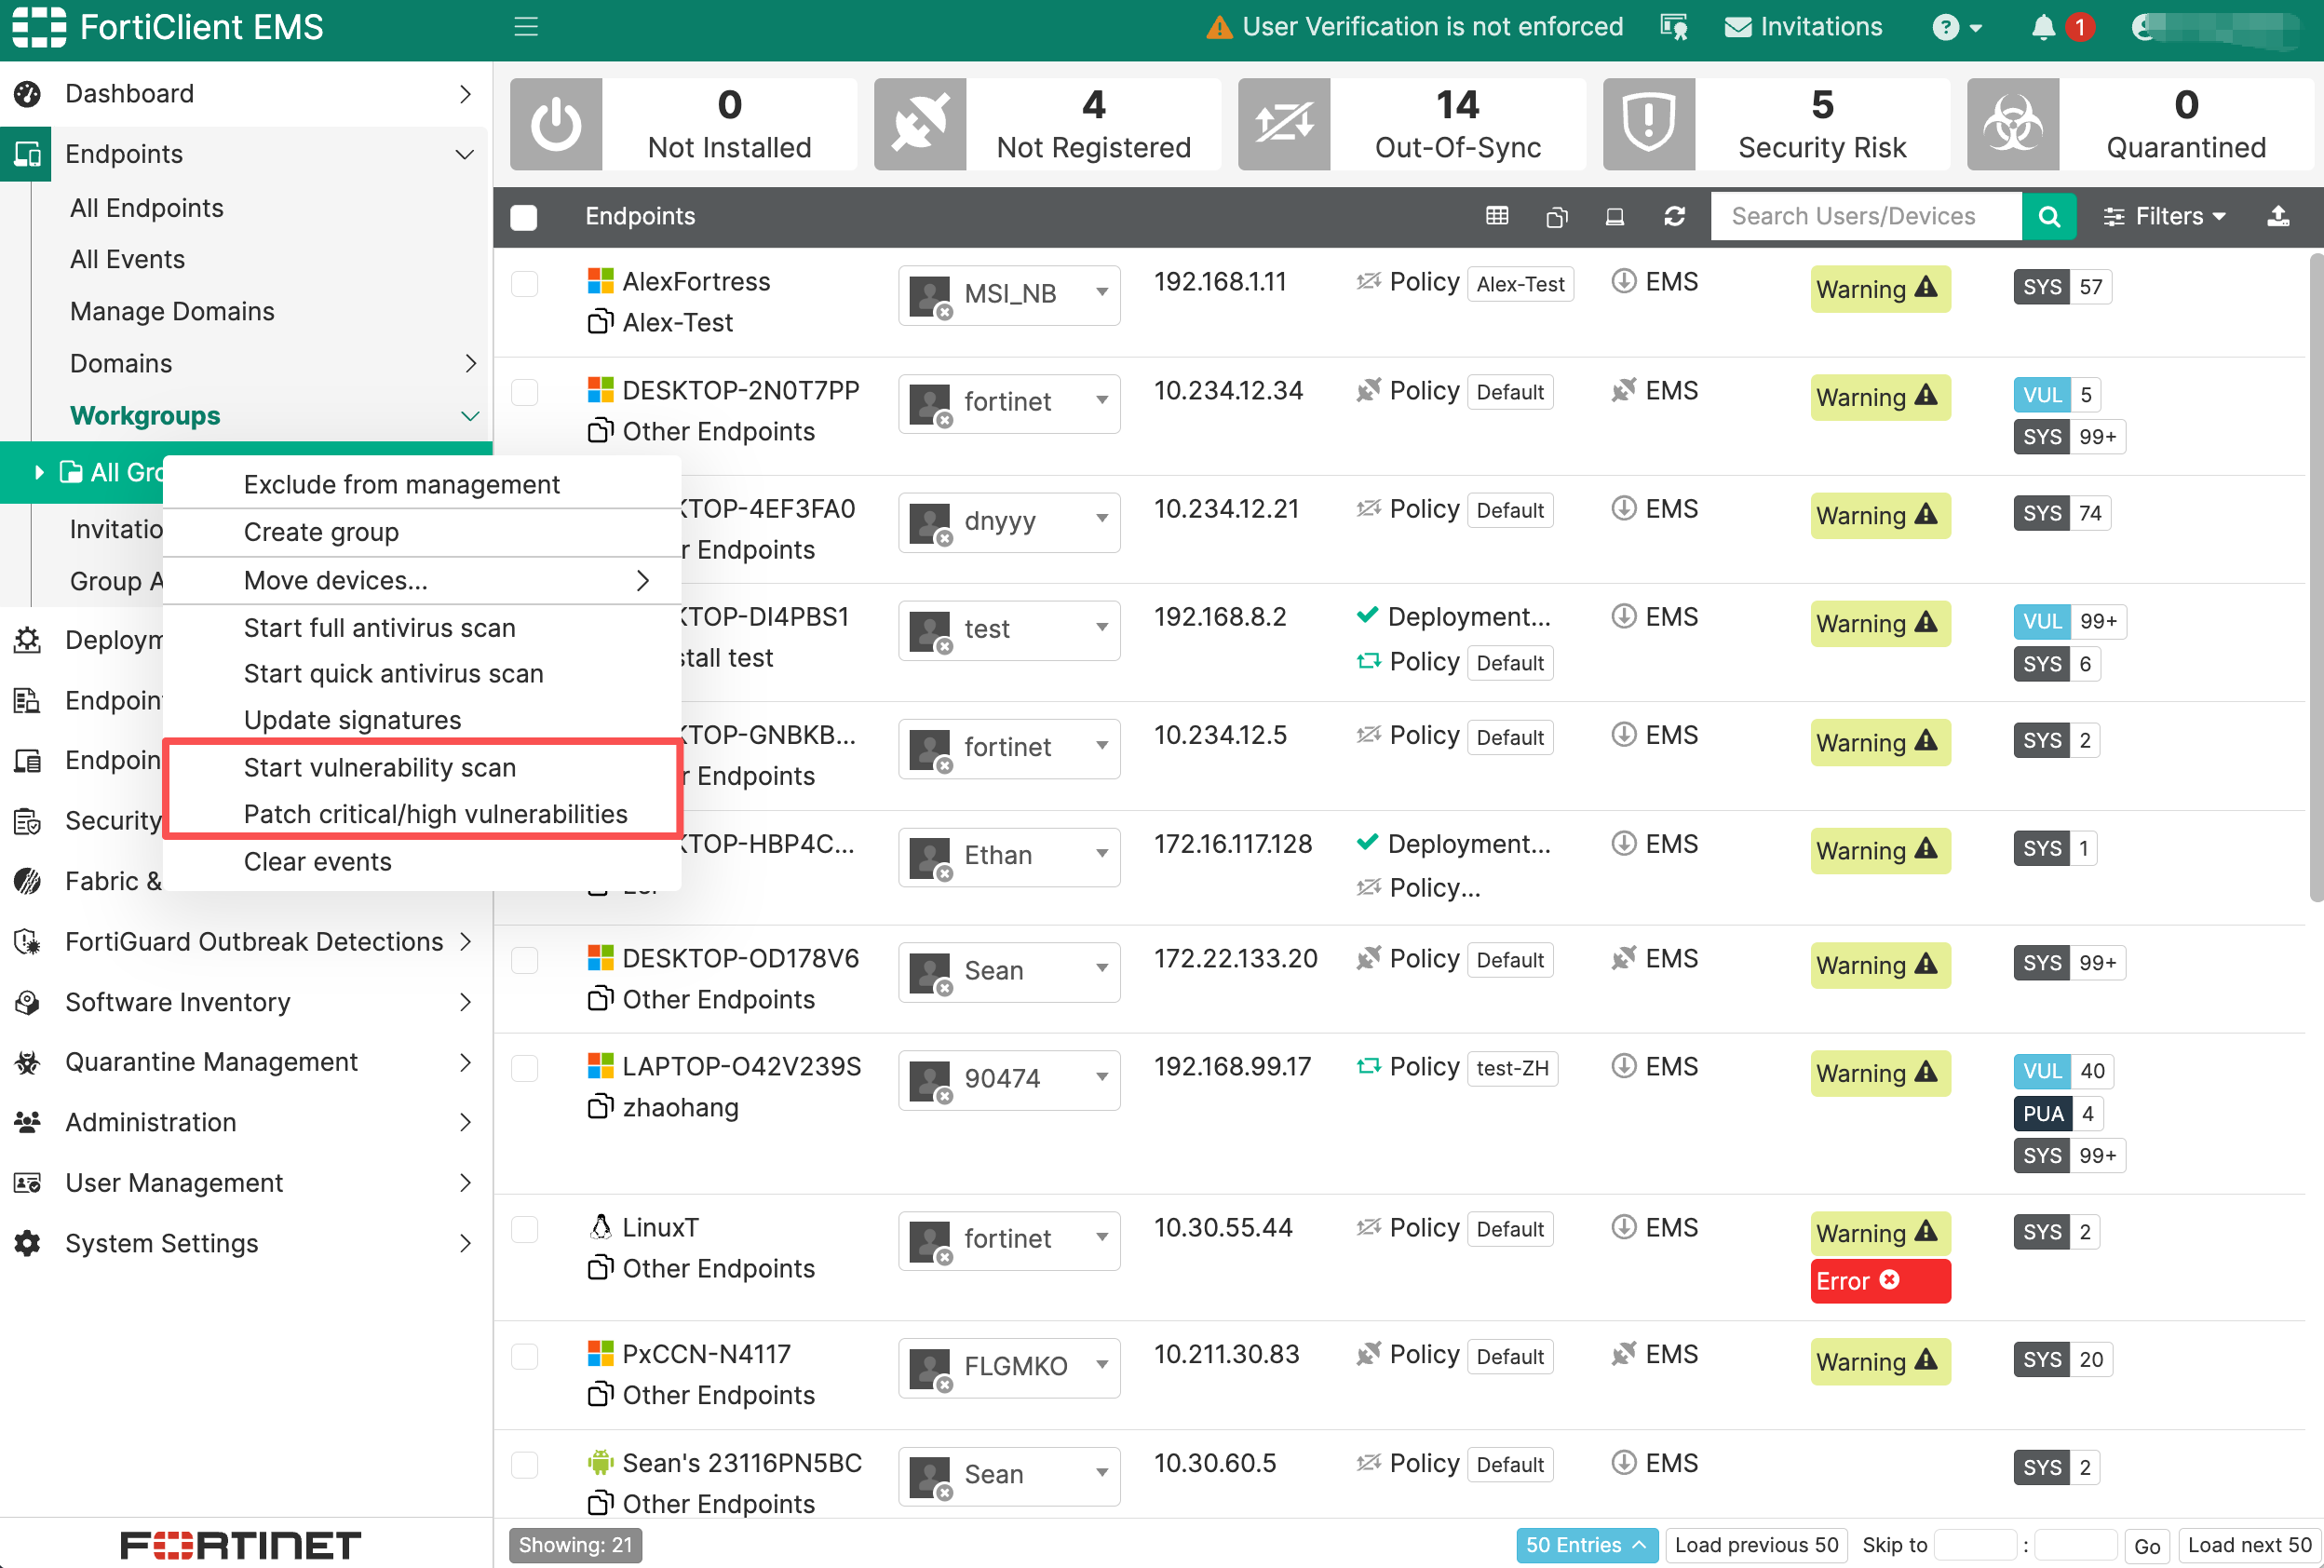
| 域或工作组 | 在 Endpoints 中右键目标域或工作组,选择 Start vulnerability scan | 终端下一次 Telemetry 通信时启动任务。 |
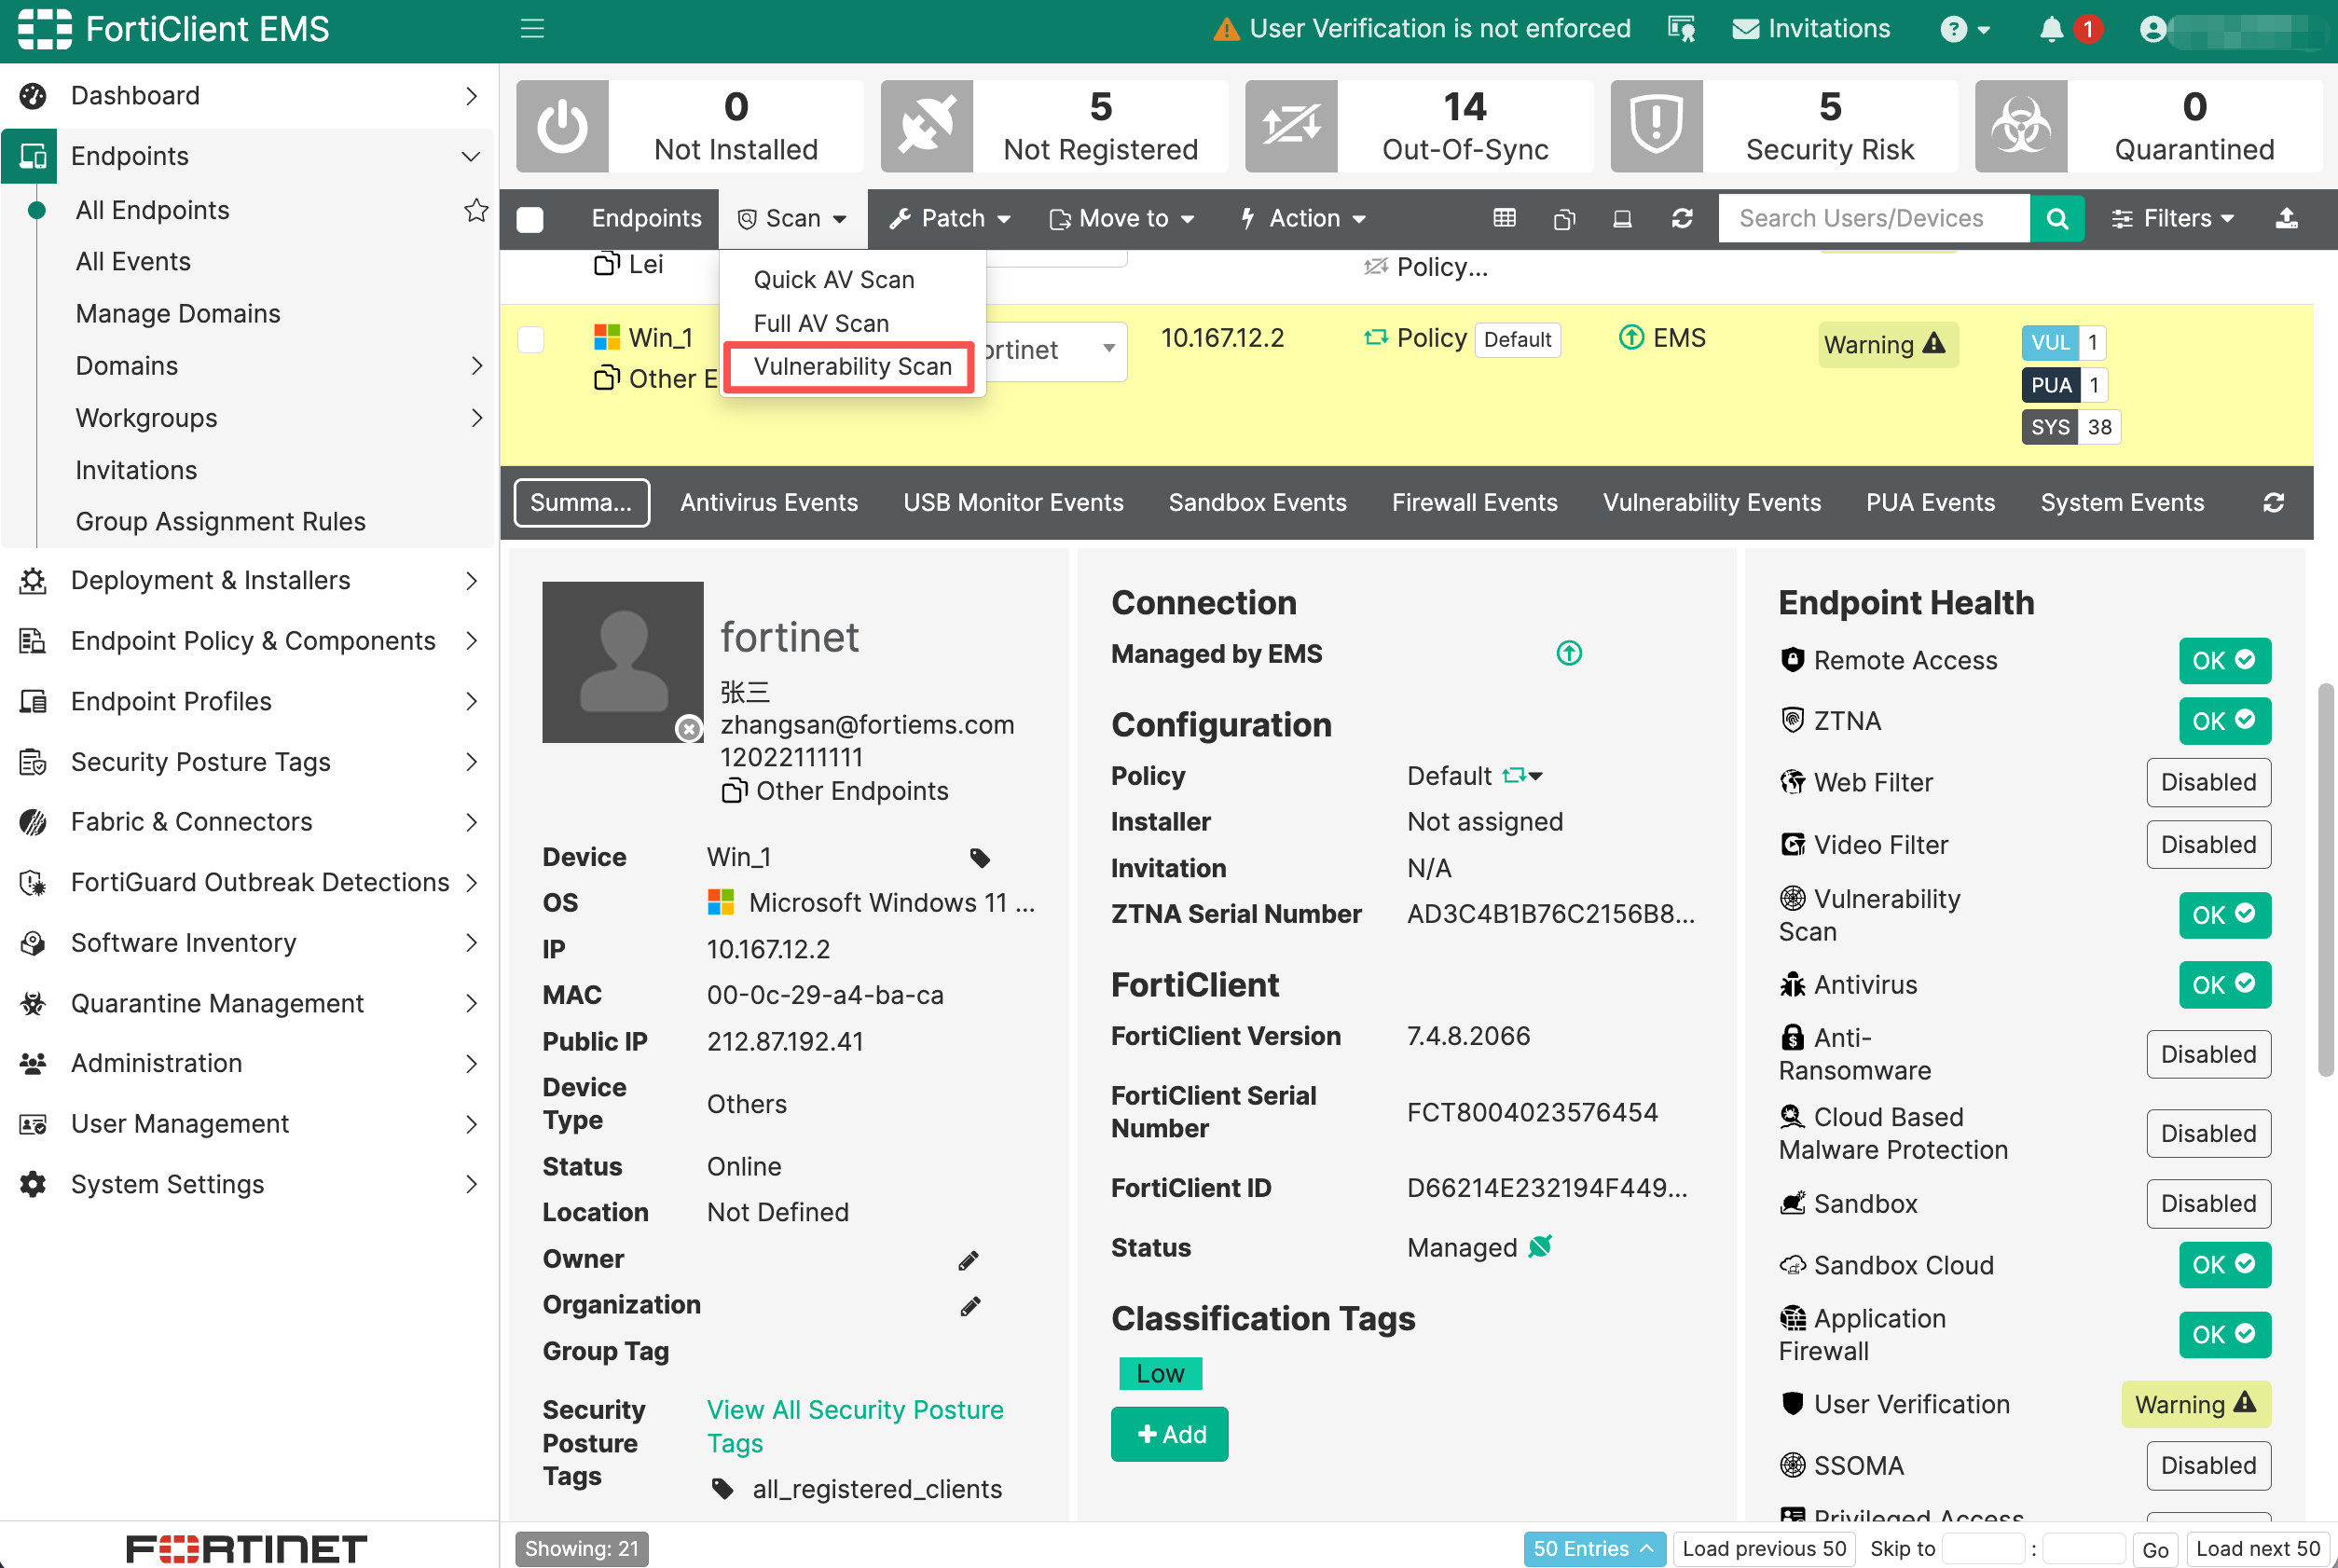
| 单个终端 | 在 Endpoints > All Endpoints 或相应域 / 工作组中选中终端,选择 Scan > Vulnerability Scan | 终端下一次 Telemetry 通信时启动任务。 |
对单个终端发起扫描和修补:
对整个工作组发起扫描和修补:
验证部署结果
管理端与客户端验证
- 在 EMS 确认终端在线、命中正确策略、配置同步完成。
- 检查扫描组件、引擎和漏洞签名状态。客户端页面被隐藏时,从管理端和日志核对,不能仅根据页面是否出现判断功能状态。
- 在支持的 FortiClient 界面打开 Vulnerability Scan,执行 Scan Now;或在 EMS 的 Endpoints 中选择测试终端,通过 Scan > Vulnerability Scan 发起漏洞扫描。
- 等待扫描完成及结果上报,核对扫描时间、软件版本、漏洞详情和受影响终端。
- 在 EMS Dashboard > Vulnerability Scan 查看相应分类与终端明细,确认结果与最新扫描匹配。
- 观察一个真实周期任务,验证计划执行和用户体验。
离线终端不能立即执行管理端请求。提交任务、终端开始执行、扫描完成及结果上报应分别确认。
修补与复扫验证
选择测试终端已有的、受支持且获准更新的应用进行验证。无需在生产设备上故意安装有漏洞的旧软件。
- 保存修补前的软件版本、目标漏洞、检测时间和业务状态。
- 在维护窗口内,从 EMS Patch 菜单选择所需范围发起修补;试点优先使用 Selected Vulnerabilities on Selected Clients,核对目标终端及漏洞范围。
- 确认实际补丁下载、安装和返回结果。人工更新项目使用软件厂商可信渠道处理。
- 如要求重启,完成重启后核对应用与系统版本,并验证关键业务。
- 重新扫描,再检查目标漏洞是否消失及 EMS 是否收到新的结果。
补丁失败、待重启、安装完成但未复扫,是不同状态。目标漏洞修复后,终端仍可能存在其他漏洞,不应期待整个终端立即变为“无漏洞”。
合规例外与联动验证
对设有例外的应用,确认漏洞记录仍能显示,并分别验证合规判定和自动修补行为。若基于漏洞状态生成标签或限制访问,补充以下测试:
- 风险条件出现时是否产生预期标签,访问策略是否按设计处理。
- 修补并复扫后,EMS、FortiGate 的状态是否更新,访问是否恢复。
- 终端离线或扫描结果过旧时,策略如何处理,避免将“未发现记录”误当作健康。
一次完整验收应能串起 策略命中—扫描完成—结果上报—修补安装—必要重启—复扫确认,网络合规联动则作为独立验收项。
常见问题
| 问题现象 | 排查方向 |
|---|---|
| 客户端没有漏洞扫描功能或没有开始扫描 | 先检查授权、安装组件和平台支持,再检查策略命中、Telemetry 和配置同步。功能页面隐藏仅影响可见性;只有保存 Profile、尚未关联策略时,配置不会下发。触发条件未满足时也不会立即扫描。 |
| 计划扫描没有按设定时间执行 | 检查终端时间、开机状态、所选周期机制和扫描记录。启用了 Automatic Maintenance 时,核对 Period、Deadline 及维护任务执行记录;Windows 自动维护不等于每日固定时刻执行。 |
| 关闭自动修补后,操作系统仍然更新 | 检查 Scan OS Vulnerabilities,以及 Windows Update、MDM 或其他软件分发任务。应用自动修补与操作系统更新不能只用同一个开关判断;应对照任务时间与系统更新记录定位实际触发者。 |
| 系统漏洞没有检测结果 | 首先确认 Windows 是否仍在支持期,以及 Windows Update 是否处于活动状态。然后检查系统漏洞相关选项、更新源、组织策略和本次扫描范围。不要只因应用漏洞检测正常就判断系统更新链路正常,也不要将无数据直接解释为没有漏洞。 |
| 扫描完成但没有弹窗或没有看到显示条件选项 | 先检查 Show Vulnerabilities Popup;Windows Server 和 Windows IoT Enterprise 还需检查是否已手动安装 WebView2 Runtime。 |
| 自动修补没有执行或安装失败 | 依次核对自动修补是否启用、严重性阈值、软件是否支持自动修补、是否命中停用修补的例外,再检查下载源、代理、安装日志和待重启状态。网络可达但安装失败时,应继续调查安装器结果,而不是反复扩大修补范围。 |
| 软件已更新,但 EMS 仍显示原漏洞 | 核对补丁是否真正安装、是否待重启、是否有其他安装实例或旧版本残留,再检查最新扫描和上报时间。保存实际版本与漏洞详情后调查,不先通过豁免或删除终端记录掩盖差异。 |
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.1 | Change topic title and split the behavior to another topic | ysheng | tanga | 2026.11.06 |
| 1.0 | First Complete | ysheng | tanga | 2026.10.28 |
| 0.1 | Draft Version | - | - | 2026.08.04 |