创建动态TAG
创建动态TAG
Security Posture Tag(安全态势标签,EMS 7.2 及更早版本称 Zero Trust Tag)根据终端实时上报的操作系统、用户、进程、文件、软件和安全状态动态分组。EMS 将规则下发给 FortiClient,FortiClient 计算结果并回报 EMS。
先决条件
- 目标终端已连接 EMS,Telemetry 和系统信息上报正常。
- EMS、FortiClient 和操作系统版本兼容;所选 Rule Type 支持目标平台。
- 使用 AD Group、漏洞、AV 或磁盘加密条件时,相应数据源已经配置并能在 Endpoint 详情中看到。
- 已定义标签满足与不满足时的访问动作、用户提示和恢复步骤。
- 已准备测试终端,能够安全地切换条件验证标签加入和移除。
创建标签
- 进入 Security Posture Tags > Tags,单击 Create。
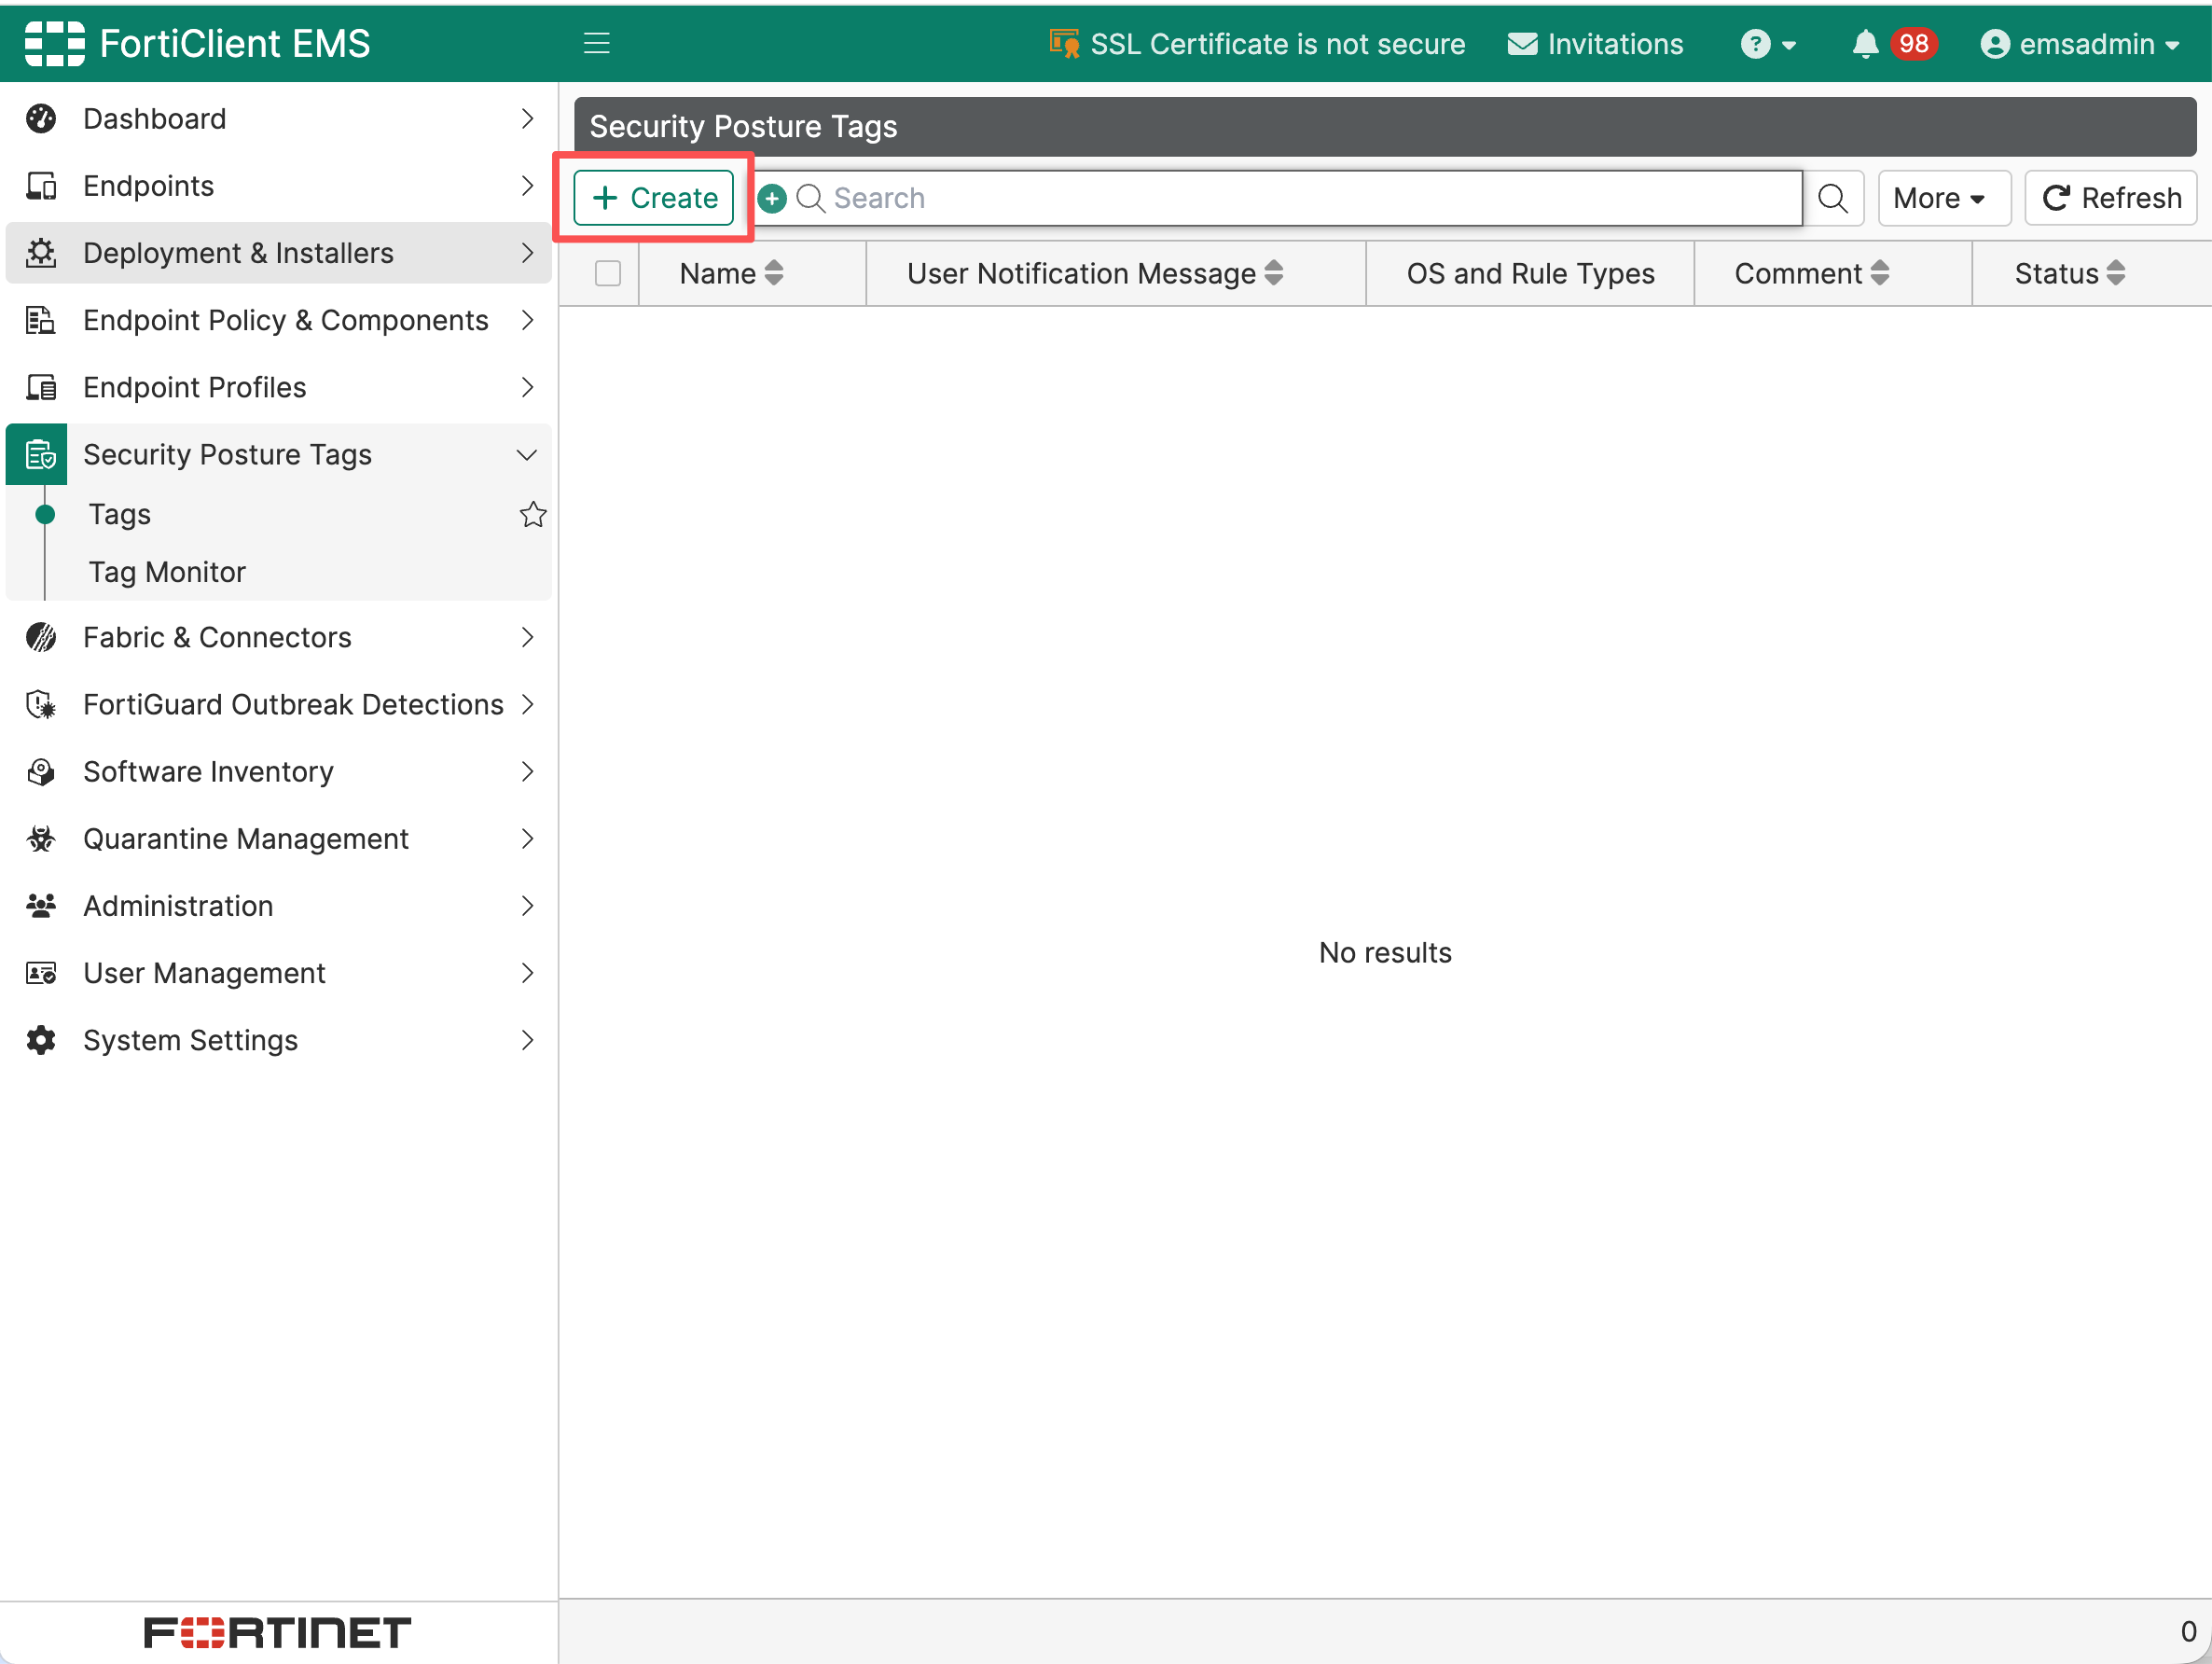
- 输入稳定且可识别的 Name,在 User Notification Message 中说明用户为何被拒绝及如何修复。该消息可同步为 FortiOS 标签的 Comments,并打开 Enabled,按需填写管理员 Comments。
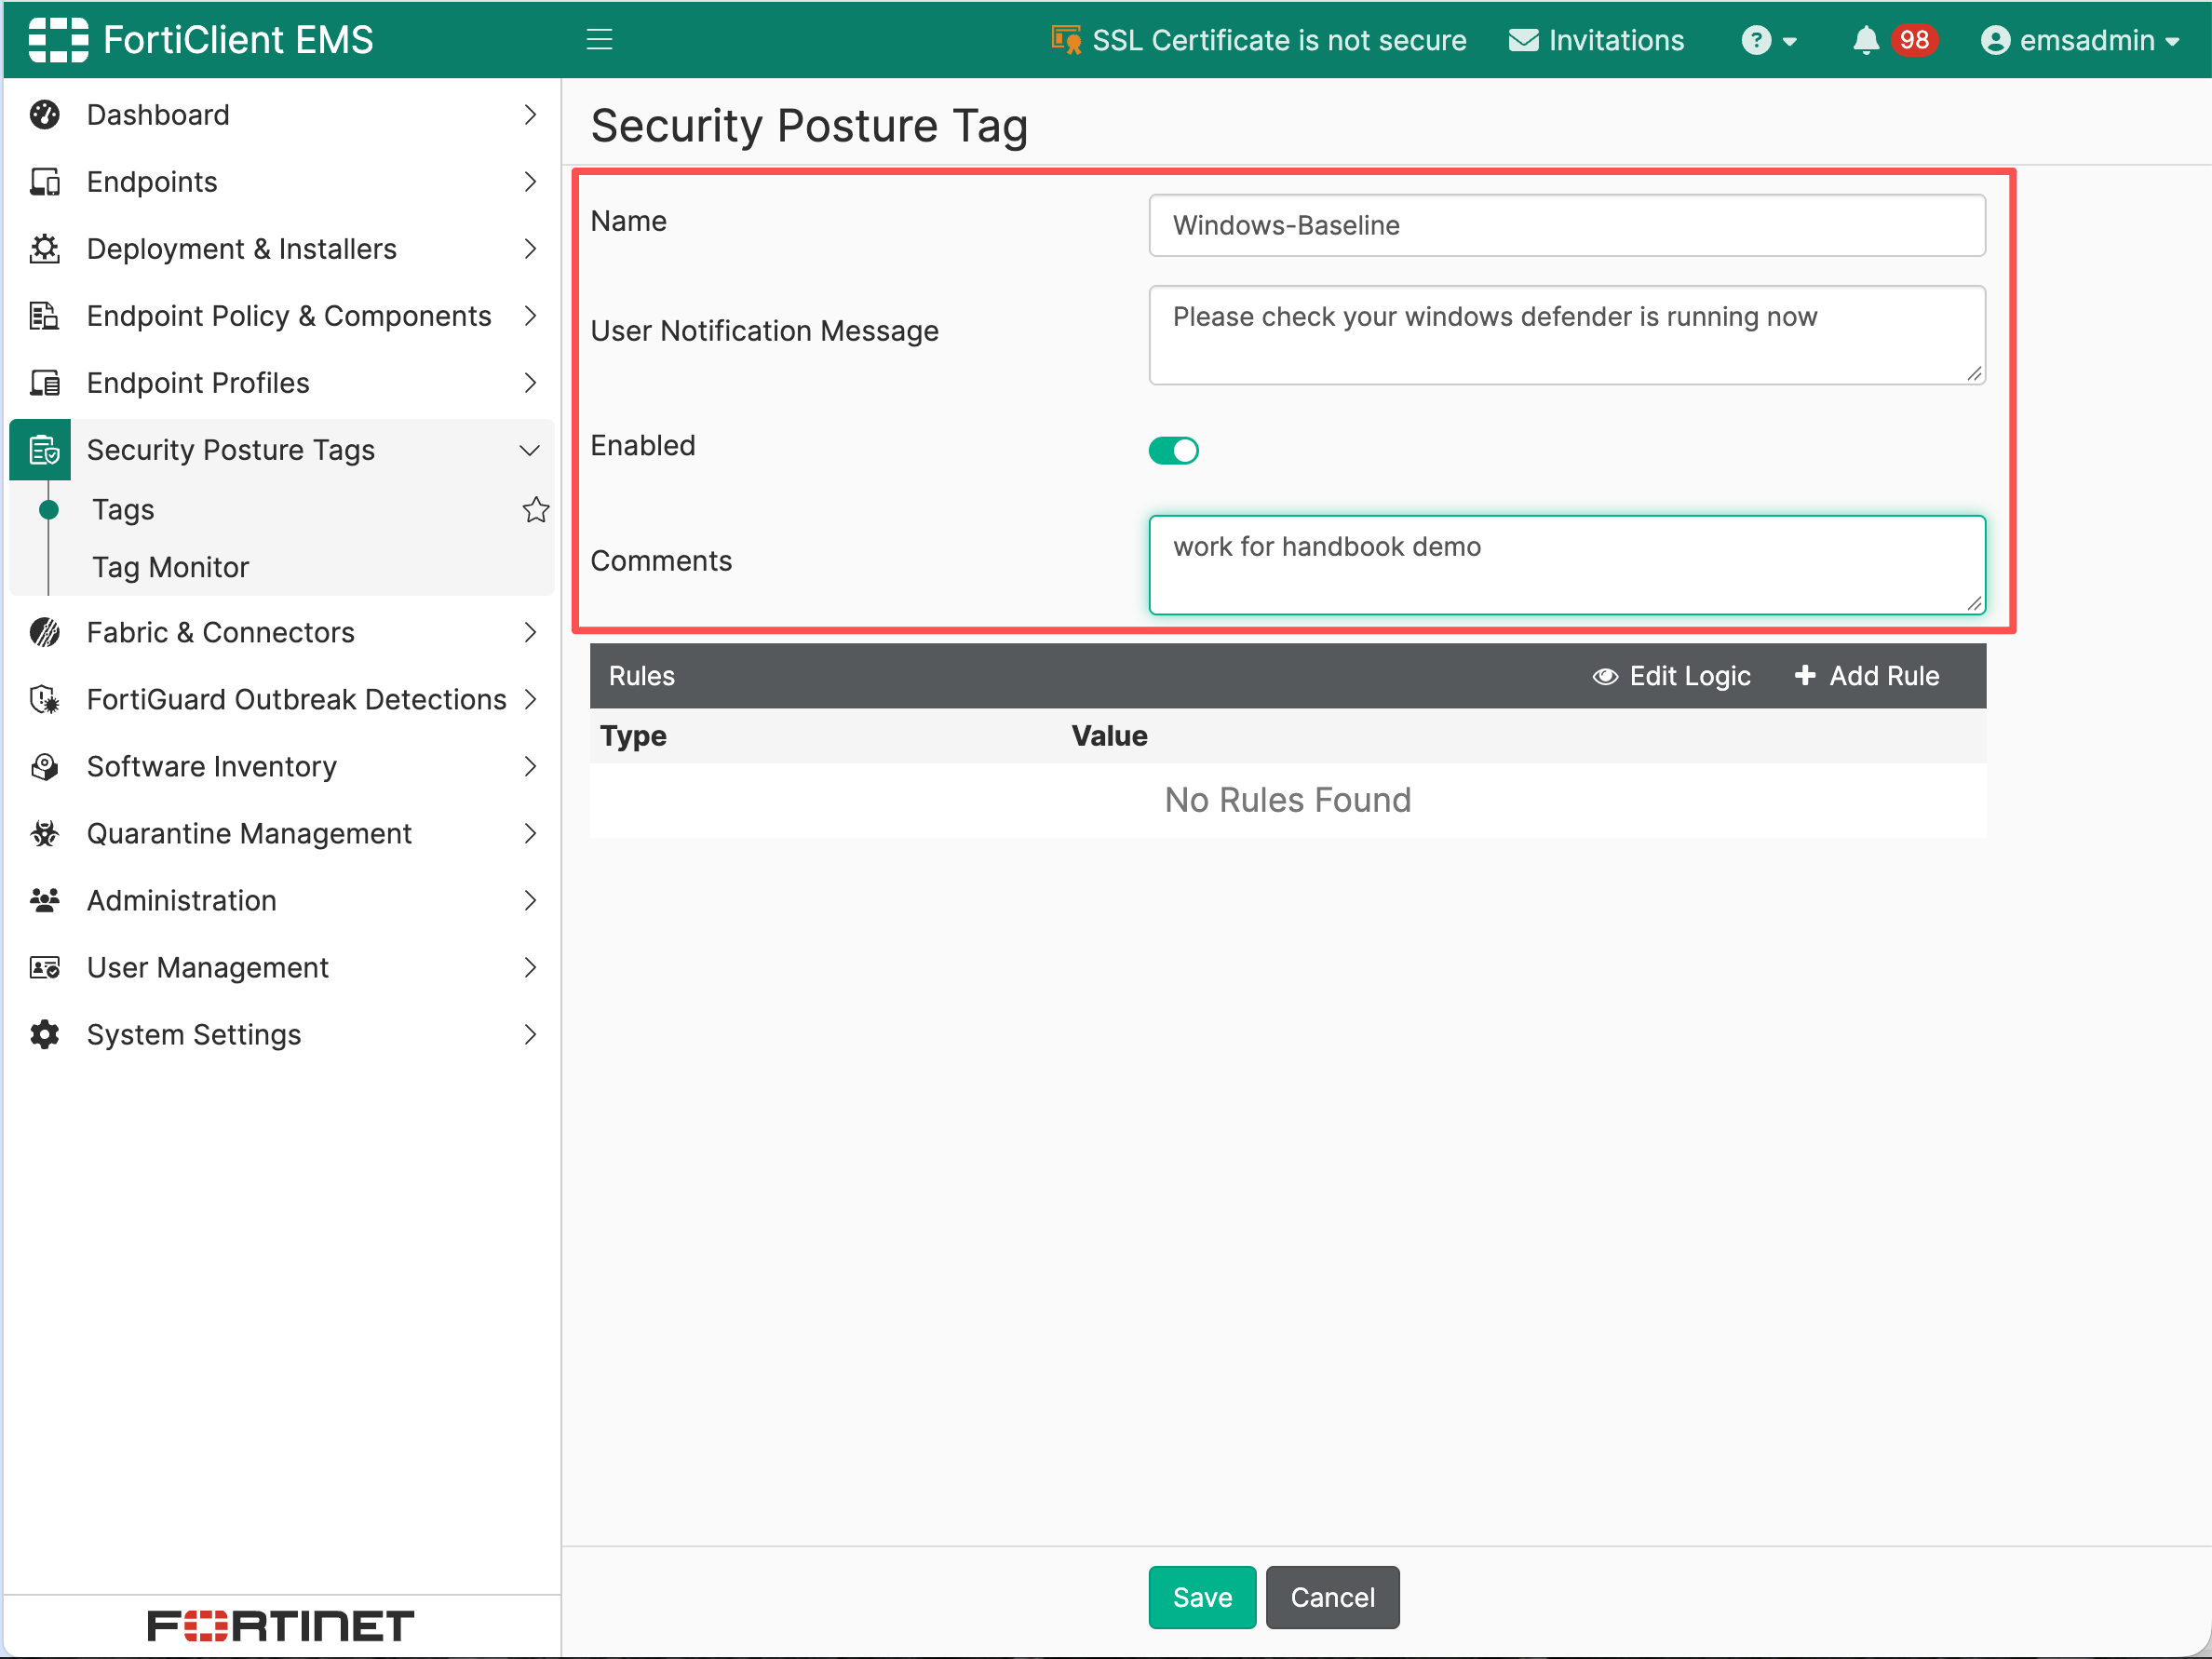
- 单击 Add Rule,进入TAG添加页面。
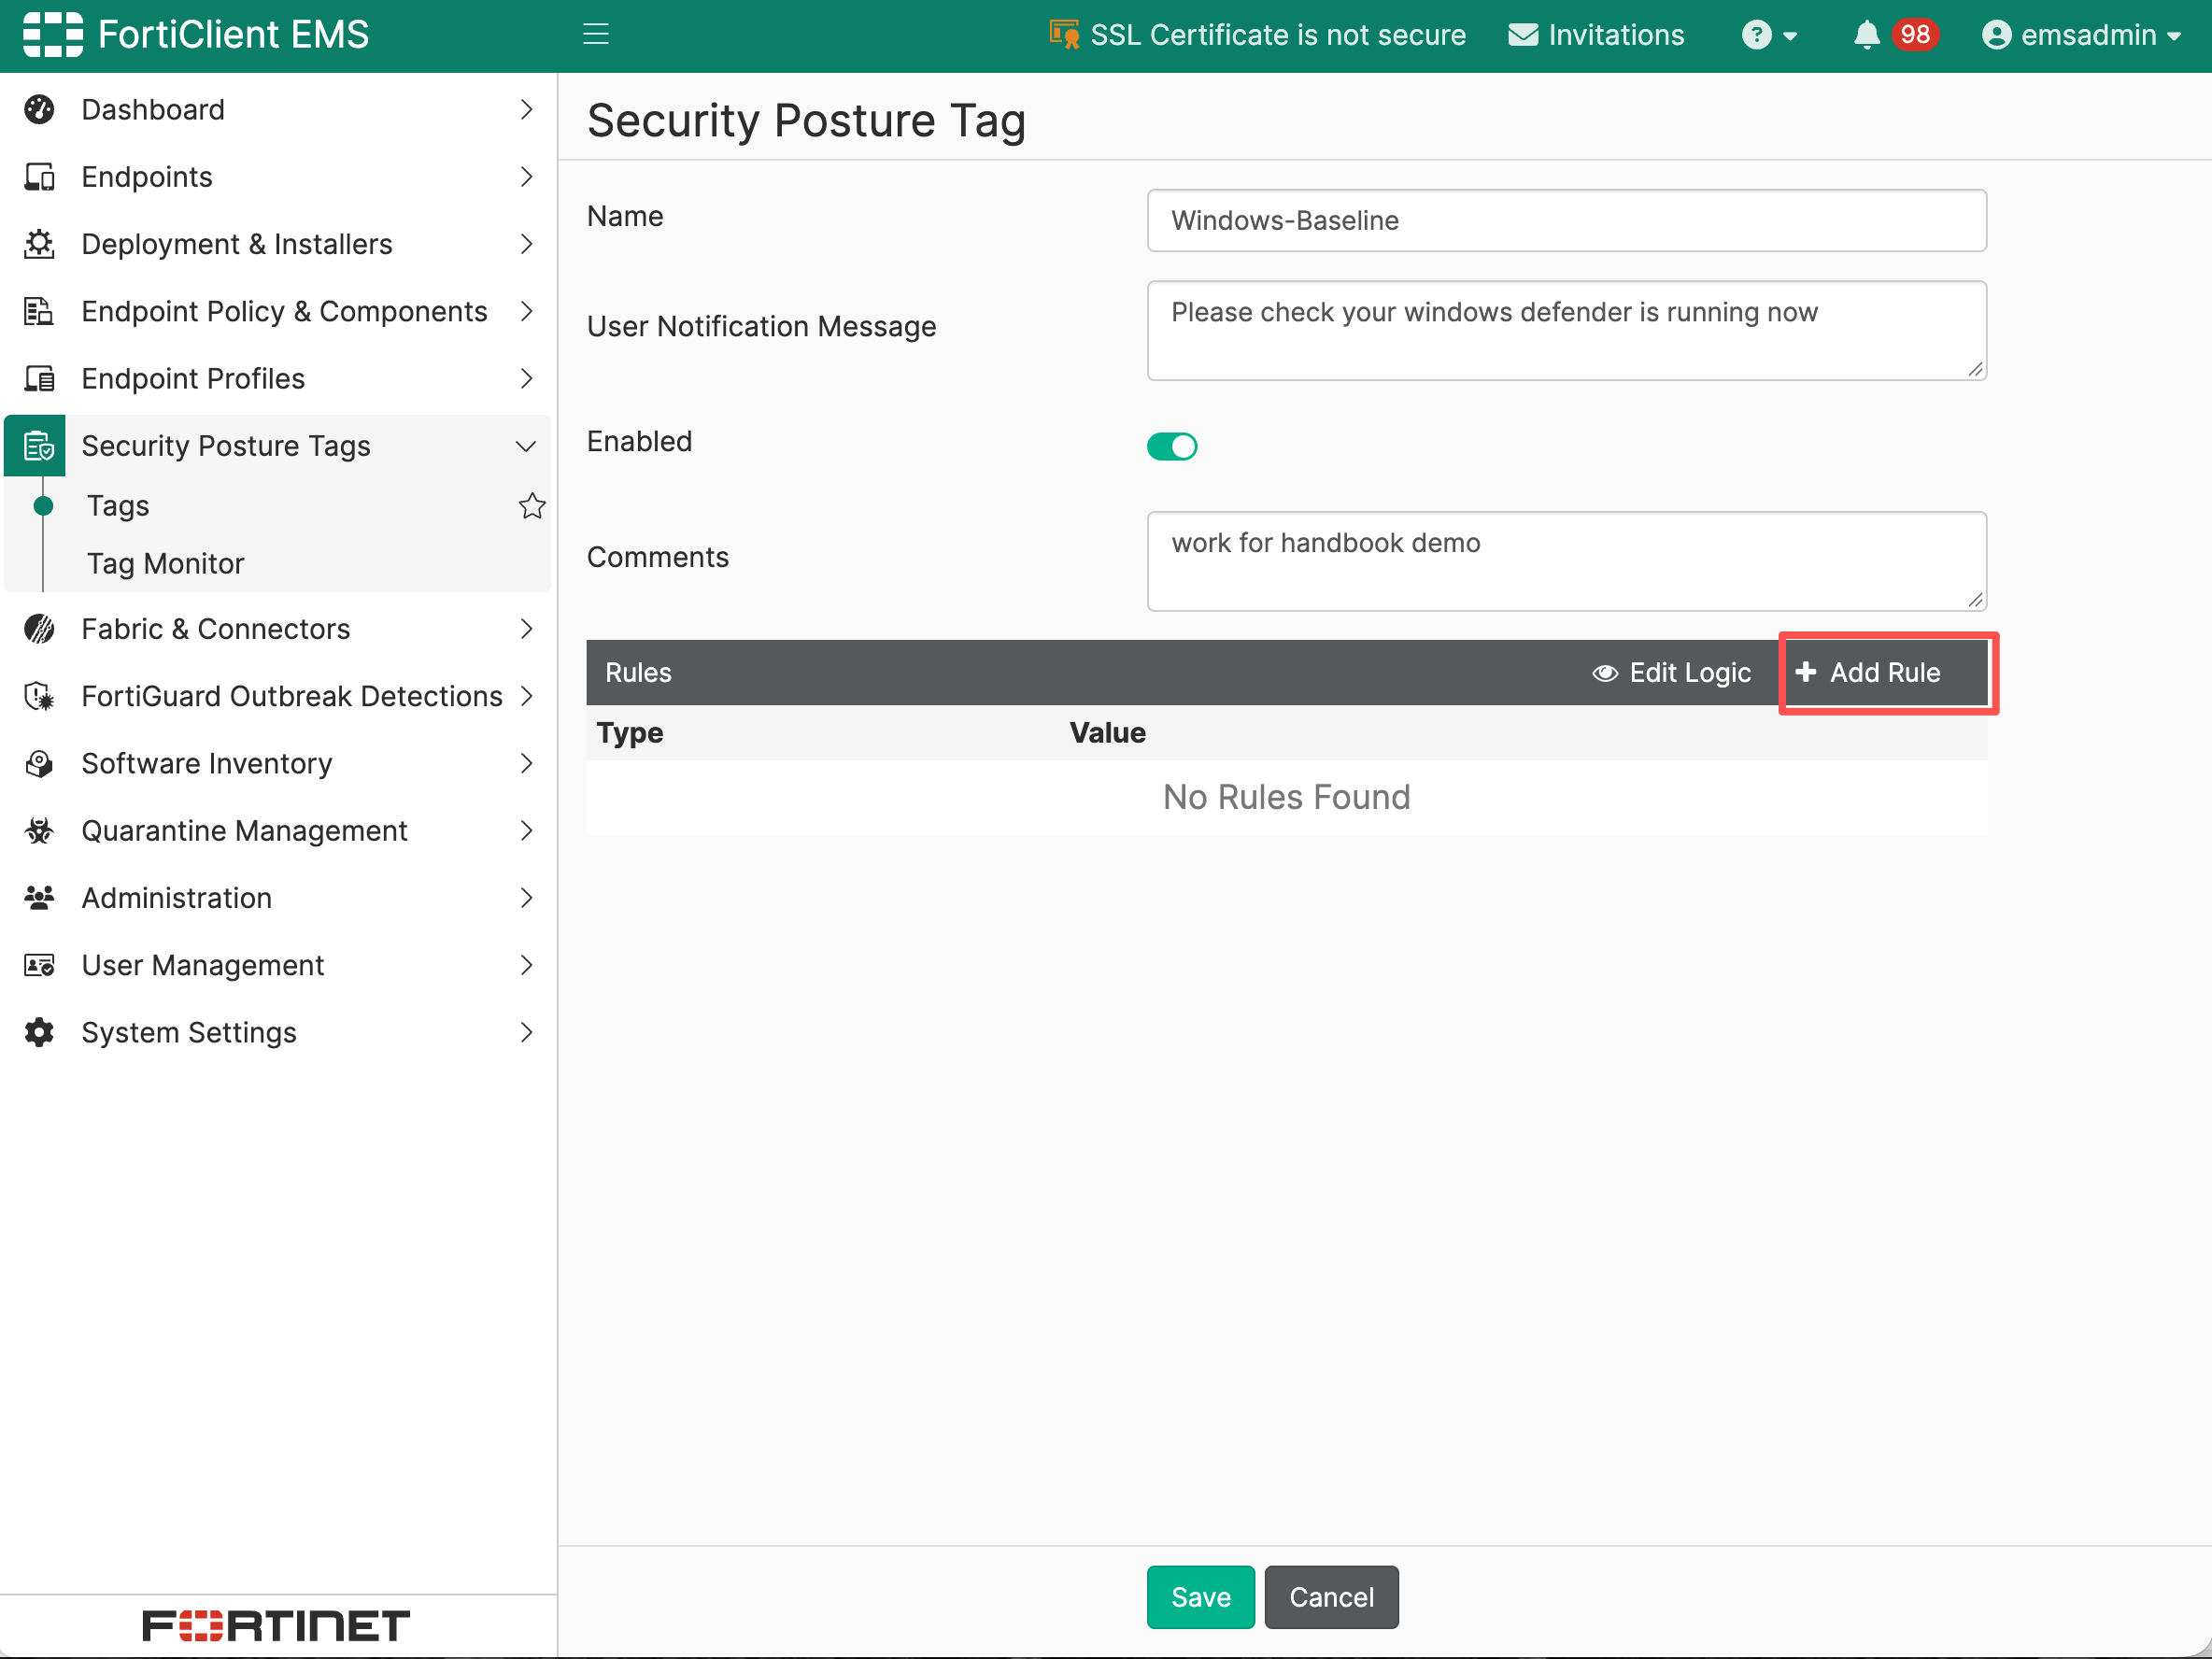
- 选择 OS。操作系统会决定可用 Rule Type。
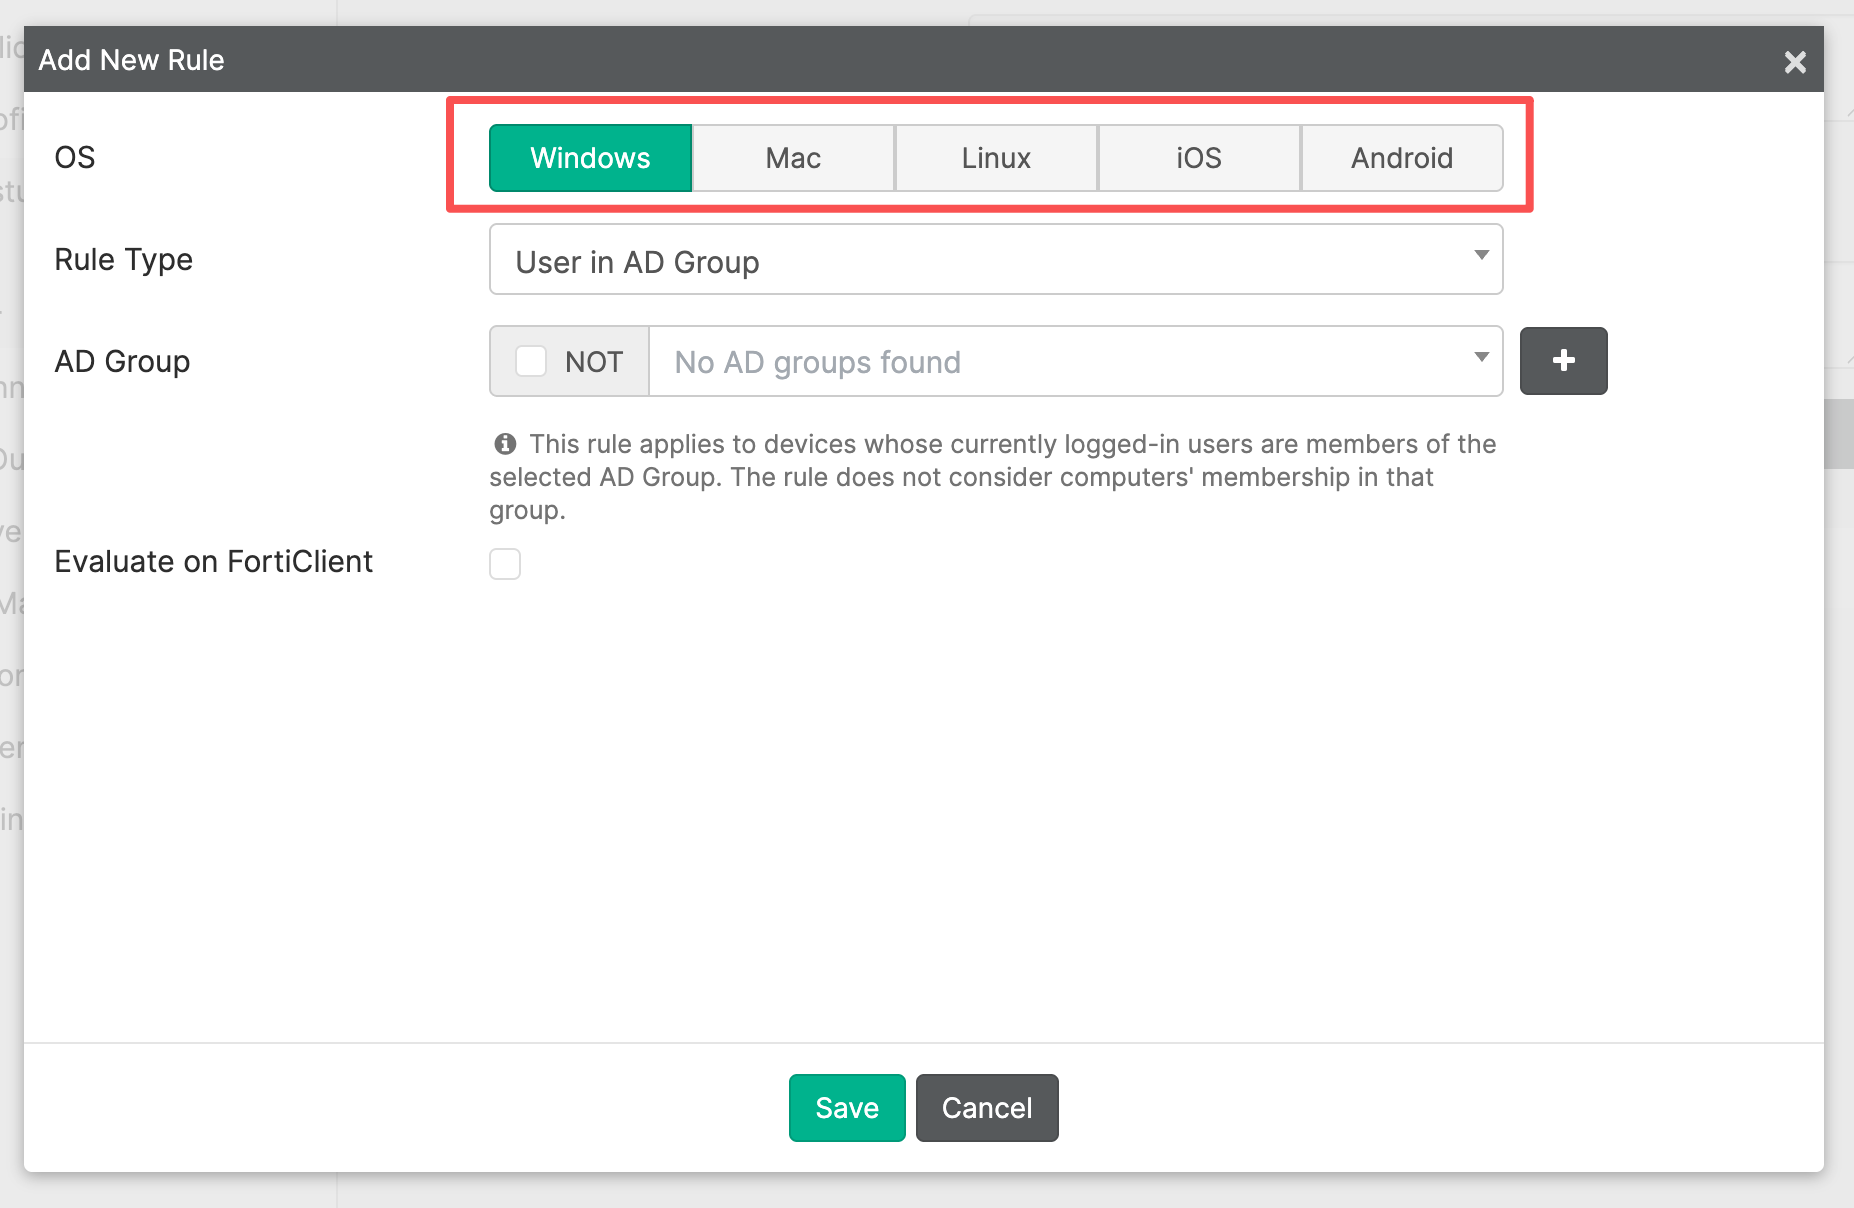
- 选择 Rule Type 并填写条件;输入每项后单击
+。
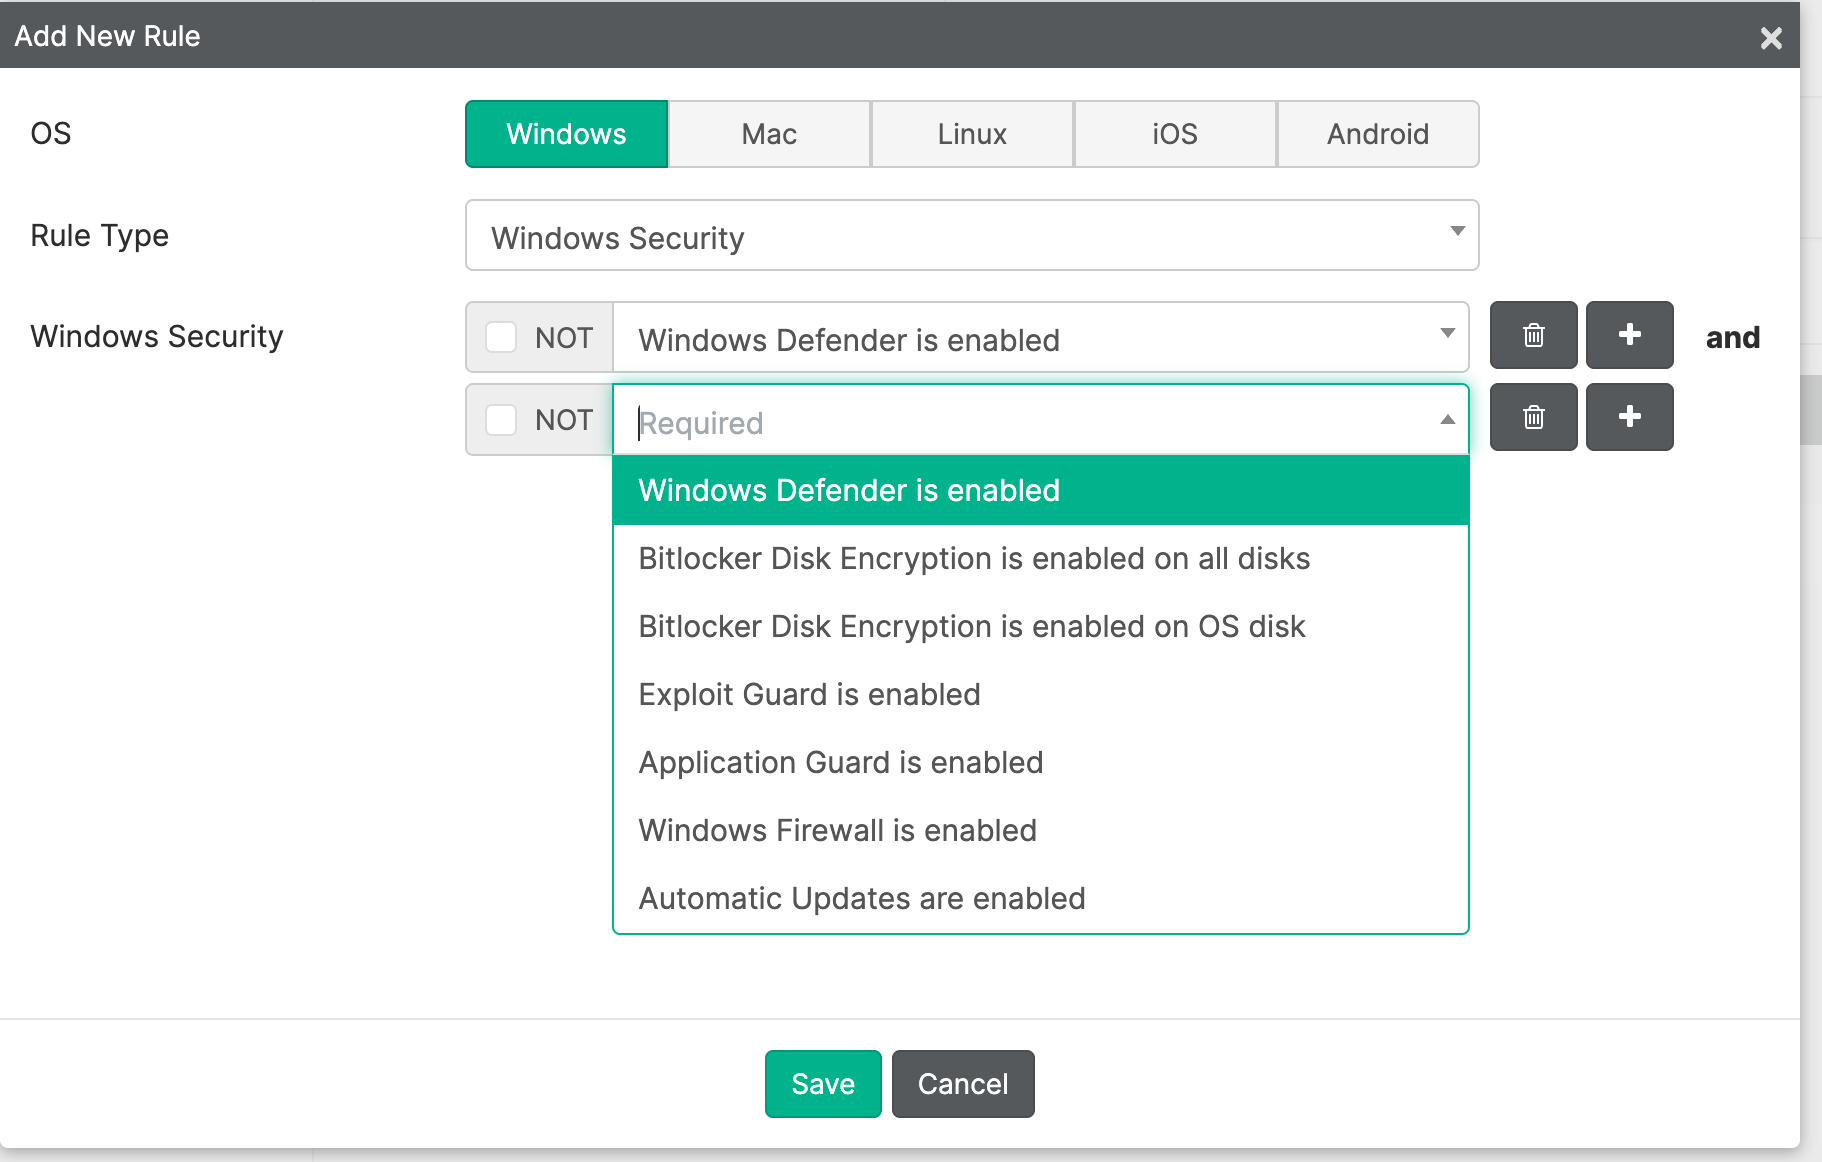
- 保存规则,按需添加更多规则。

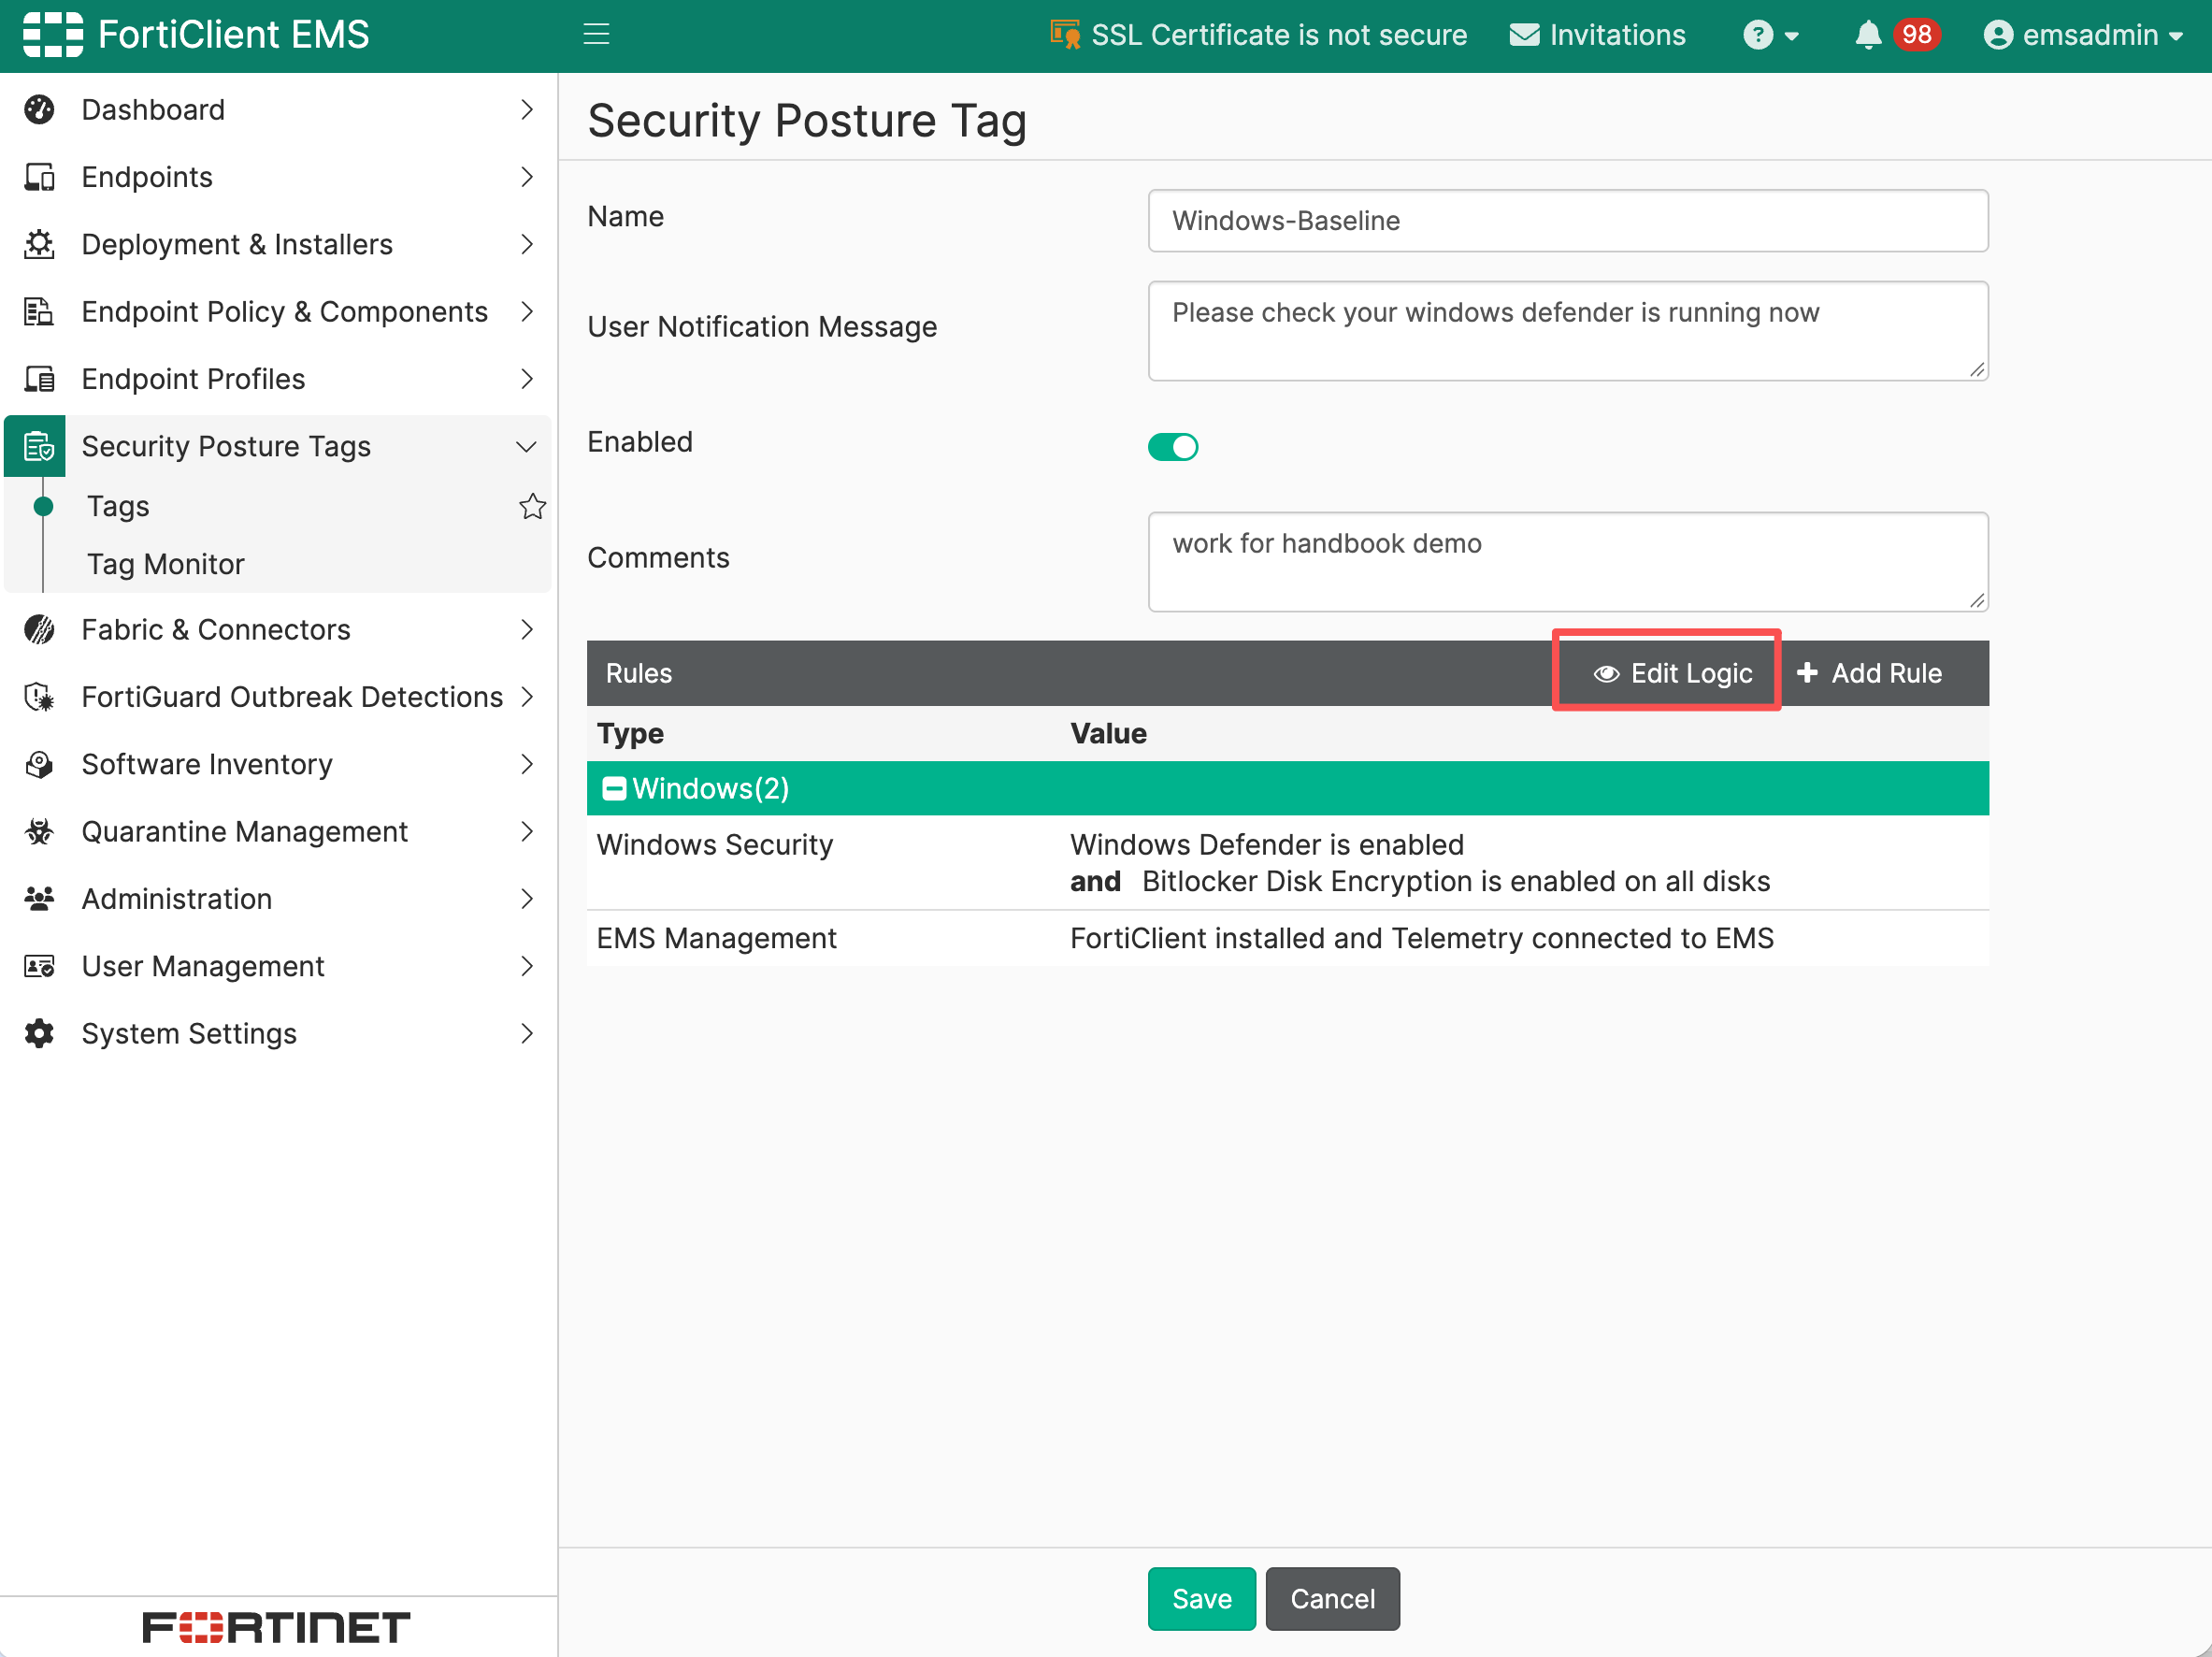
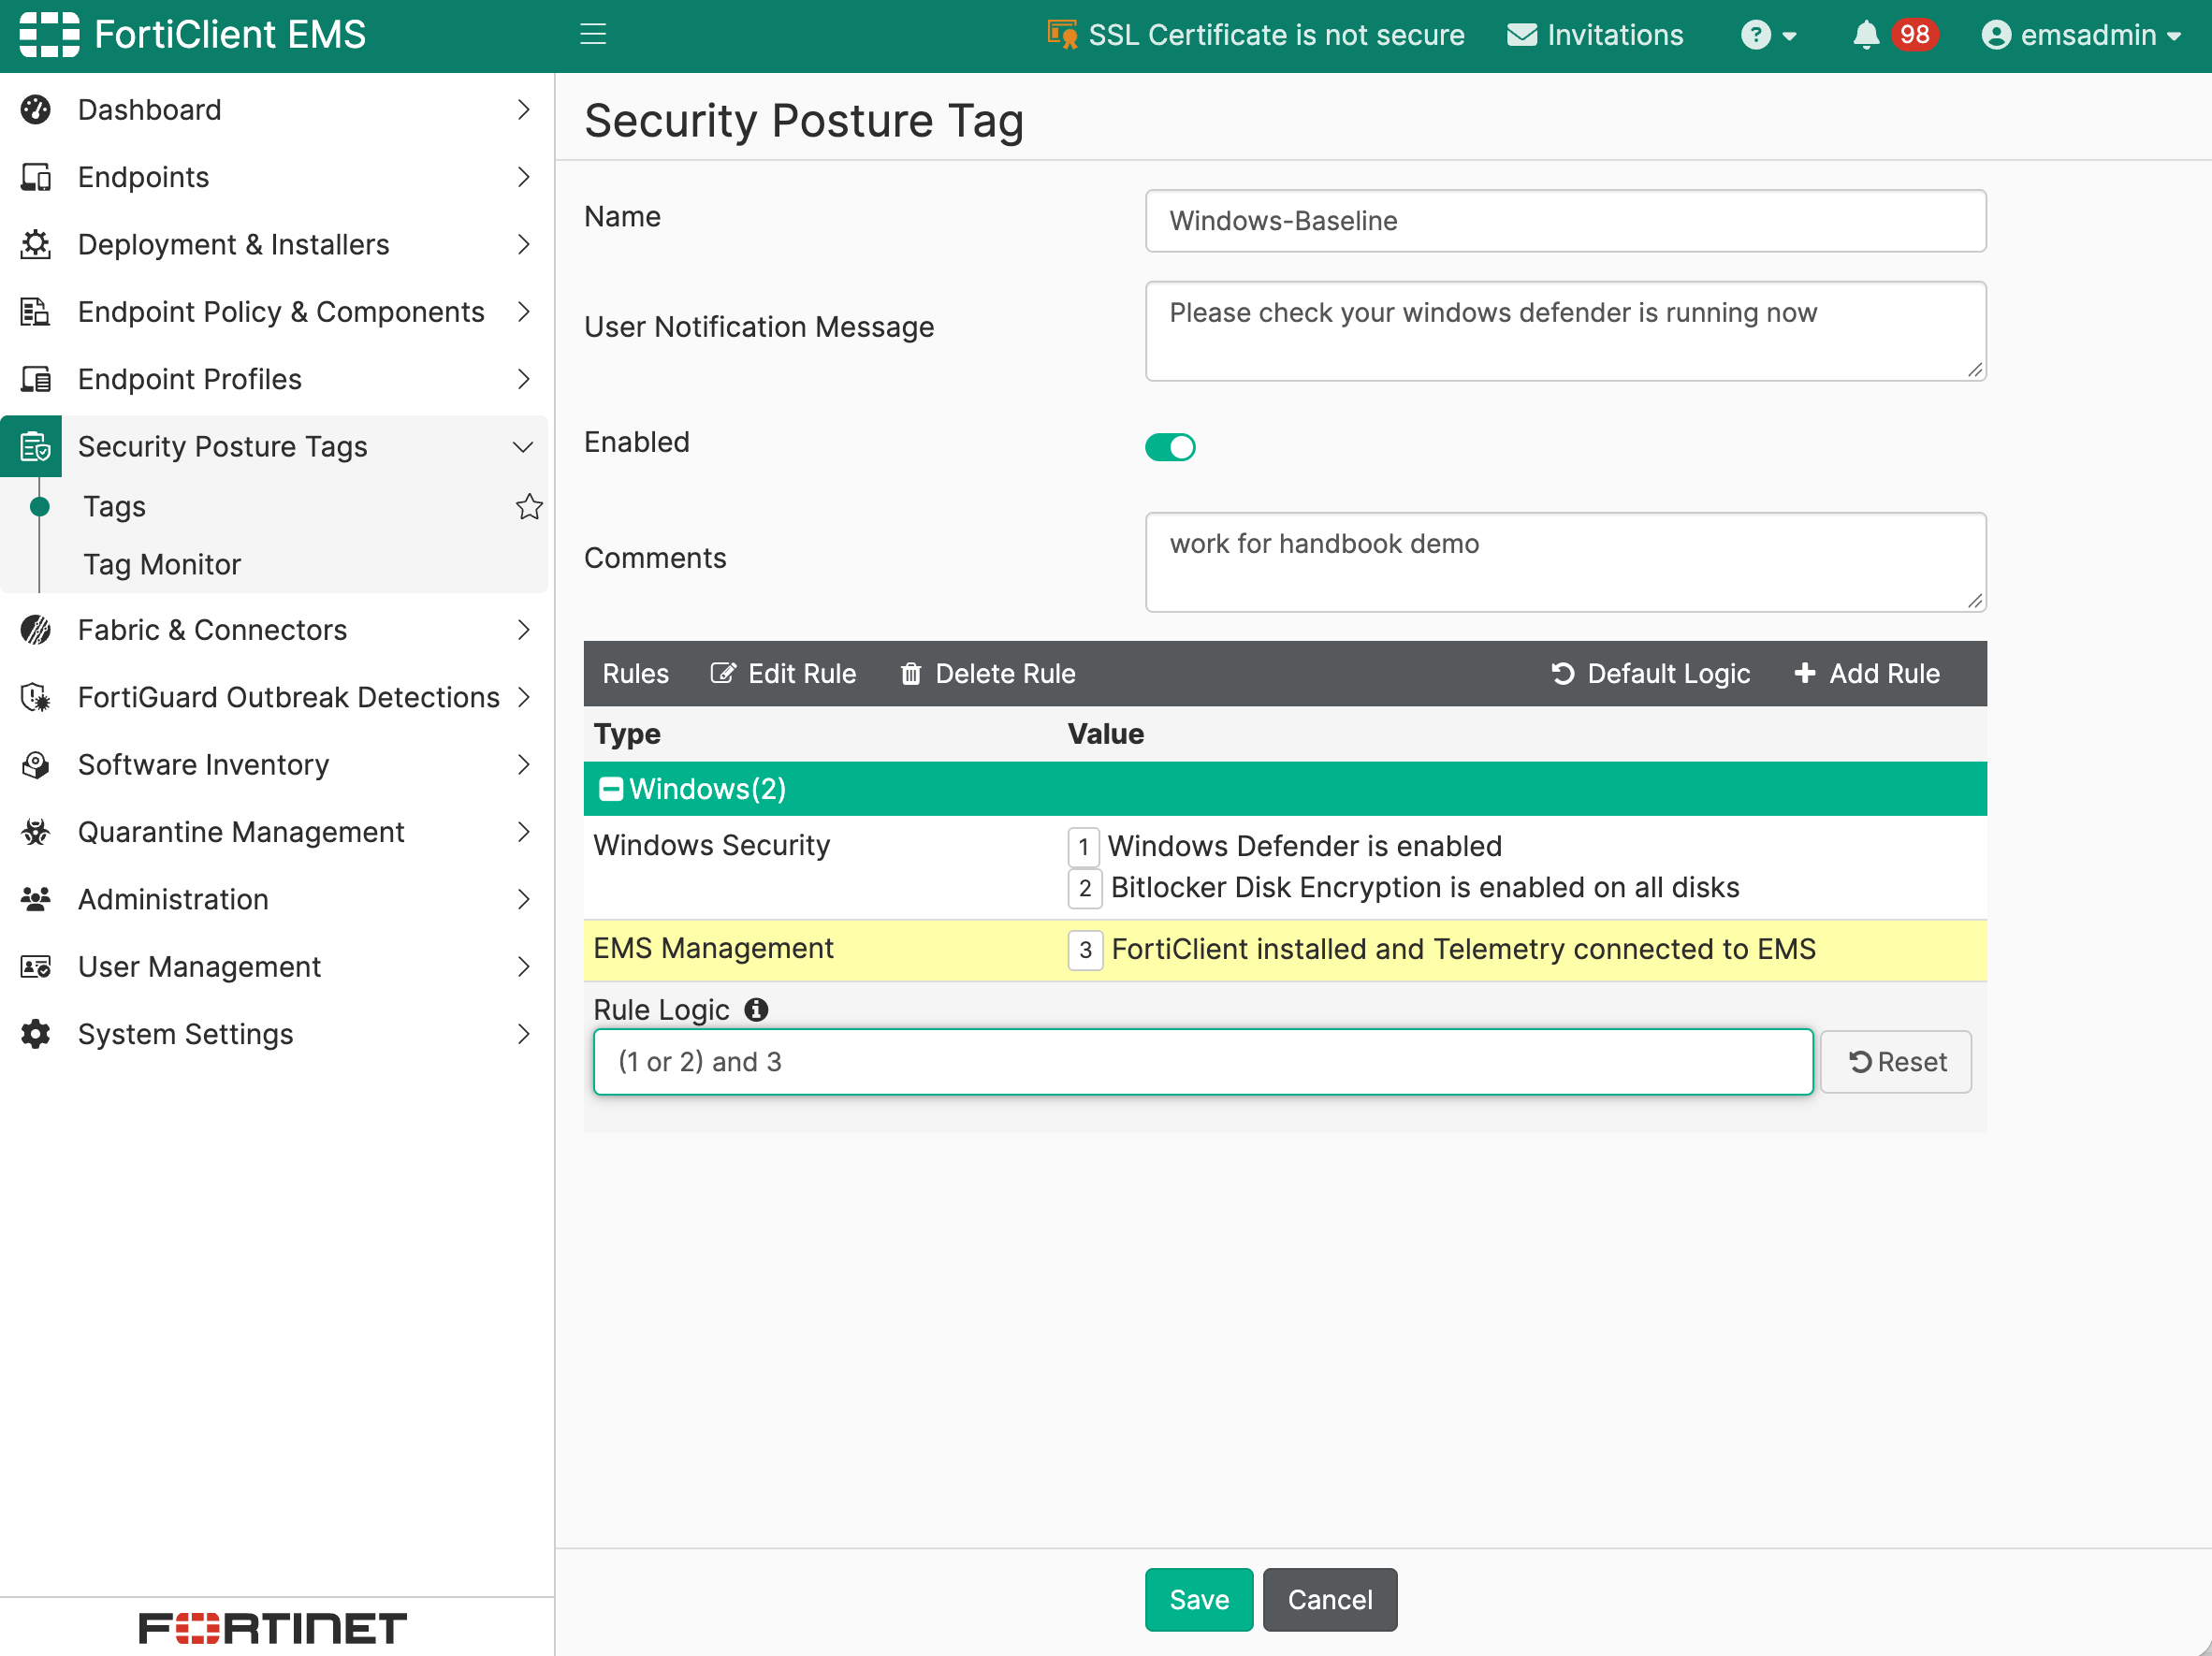
- 默认情况下,终端必须满足标签中的全部规则才获得标签,如果需要修改逻辑,需要单击Edit Logic按钮。
- 编辑逻辑,完成后单击Save按钮保存标签
常用 Rule Type
实际清单随 EMS/FortiClient 版本和平台变化:
| 条件类别 | 示例用途 |
|---|---|
| Operating System / OS Version | 只允许受支持系统或最低版本 |
| Logged in Domain / User in AD Group | 区分公司域用户和授权用户组 |
| Running Process / Application | 要求安全代理运行,或识别禁止软件 |
| File / Registry | 检查文件、版本或 Windows 注册表标志 |
| AntiVirus Software | 要求 AV 已安装、运行且签名为最新 |
| Vulnerability | 根据漏洞严重性、数量或修复状态分组 |
| Windows Update | 检查近期系统更新状态 |
| BitLocker / Disk Encryption | 要求磁盘加密已启用 |
| On-net / Off-net / Network | 根据位置、地址或网络状态分组 |
注意
“进程存在”只表示采样时看到进程,不等同于软件健康或防护有效。高风险授权应组合 AV 状态、版本、签名、漏洞、磁盘加密和身份条件。
推荐标签示例
| 标签 | 规则思路 | 用途 |
|---|---|---|
POSTURE_Windows-Compliant | Windows 受支持版本 + AV 运行且最新 + 高危漏洞为 0 | 一般业务访问 |
POSTURE_Corporate-Domain | 登录域或 AD Group 符合公司身份 | 身份辅助判断 |
POSTURE_Disk-Encrypted | BitLocker/磁盘加密开启 | 敏感数据访问 |
RISK_Unsupported-OS | OS 版本低于基线或已停止支持 | 拒绝或隔离网络 |
RISK_Prohibited-Process | 检测到明确禁止的进程 | 告警和限制访问 |
避免创建永远成立的复杂“万能合规”标签。将身份、设备健康和资产类型拆成少量可复用标签,更容易在 FortiGate 用 All/Any 组合。
可供使用的标签规则
| 英文名 | 中文对照 | 支持的操作系统 | 作用 |
|---|---|---|---|
| AntiVirus Software | 防病毒软件 | Windows、macOS、Linux | 检查防病毒软件是否安装、运行,以及病毒特征库是否为最新。Windows 支持检测注册到 Windows 安全中心的第三方防病毒软件;Windows Server、macOS 和 Linux 仅检查 FortiClient AV 防护是否启用。 |
| Certificate | 证书 | Windows、macOS、Linux | 根据主体通用名称(Subject CN)和颁发者通用名称(Issuer CN),检查指定证书是否存在。Linux 仅检查系统根 CA 证书,不检查用户证书。 |
| Common Vulnerabilities and Exposures | 通用漏洞和披露(CVE) | Windows、macOS、Linux | 根据指定的 CVE 编号,检查终端是否存在对应漏洞。 |
| CrowdStrike ZTA Score | CrowdStrike 零信任评估分数 | Windows | 根据 CrowdStrike ZTA 分数匹配终端,支持设置 1~100 的分数及比较条件。 |
| EMS Management | EMS 管理状态 | Windows、macOS、Linux、iOS、Android | 检查终端是否已安装 FortiClient,并通过 Telemetry 连接到 EMS。 |
| File | 文件 | Windows、macOS、Linux | 检查指定路径的文件是否存在,可进一步匹配 SHA256 哈希值以校验文件完整性。哈希检查需要 FortiClient 7.4.4 或更高版本。 |
| Firewall Threat | 防火墙威胁 | Windows、macOS | 根据指定的防火墙威胁 ID,检查终端是否存在对应威胁。 |
| FortiClient Version | FortiClient 版本 | Windows、macOS、Linux、iOS、Android | 检查终端安装的 FortiClient 版本,可使用比较运算符匹配指定版本或版本范围。 |
| FortiEDR | FortiEDR 运行状态 | Windows、macOS、Linux | 检查终端是否已安装并正在运行 FortiEDR。 |
| IP Range | IP 地址范围 | Windows、macOS、Linux、iOS、Android | 检查终端 IP 地址是否属于指定范围;配置多个范围时,匹配其中任意一个即可。 |
| Logged in Domain | 登录域/设备所属域 | Windows、macOS、Linux | 检查设备所属域或当前登录用户所属域是否匹配指定域;可配置多个域。 |
| OS Version | 操作系统版本 | Windows、macOS、Linux、iOS、Android | 检查操作系统版本,支持指定版本或版本比较条件;Windows 还可检查最近一次系统更新是否在指定时间范围内。 |
| Registry Key | 注册表项 | Windows | 根据注册表路径、值名称及值数据检查系统配置,支持 REG_DWORD 和 REG_SZ 类型。 |
| Running Process | 正在运行的进程 | Windows、macOS、Linux | 根据进程名称,检查指定进程是否正在终端上运行。 |
| Sandbox Detection | 沙箱检测结果 | Windows、macOS | 检查沙箱是否在过去 7 天内检测到终端上的恶意软件。 |
| Security | 安全设置(macOS) | macOS | 检查终端是否启用 FileVault 磁盘加密。 |
| Security Status | 安全状态(移动终端) | iOS、Android | 检查越狱状态、屏幕锁启用状态,以及指纹或面部识别等生物识别保护状态。 |
| User Identity | 用户身份 | Windows、macOS、Linux、iOS、Android | 根据手动填写的身份信息、社交账号登录或 EMS 已验证用户(Verified User)状态匹配终端。iOS 不支持 LinkedIn、Salesforce 社交登录;Android 不支持 Salesforce 社交登录。 |
| User in AD Group | 用户所属 AD 组 | Windows、macOS、Linux | 检查当前登录用户是否属于指定 AD 组,判断对象是用户组成员关系,而非计算机对象属性;默认由 EMS 执行组查询。 |
| Vulnerable Devices | 存在漏洞的设备 | Windows、macOS、Linux | 按漏洞严重程度匹配终端,识别存在指定严重程度或更高严重程度漏洞的设备。 |
| Windows Security | Windows 安全设置 | Windows | 检查 Windows Defender、BitLocker、Exploit Guard、Application Guard、Windows 防火墙及自动更新等功能是否启用;配置多个条件时,必须全部满足。 |
查看标签匹配
创建标签后,可以分别查看标签的规则配置、匹配的终端以及单台终端已获得的标签,确认实际匹配结果是否符合预期。
查看标签匹配的终端
- 进入 Security Posture Tags > Tag Monitor,查看动态标签对应的终端分组。
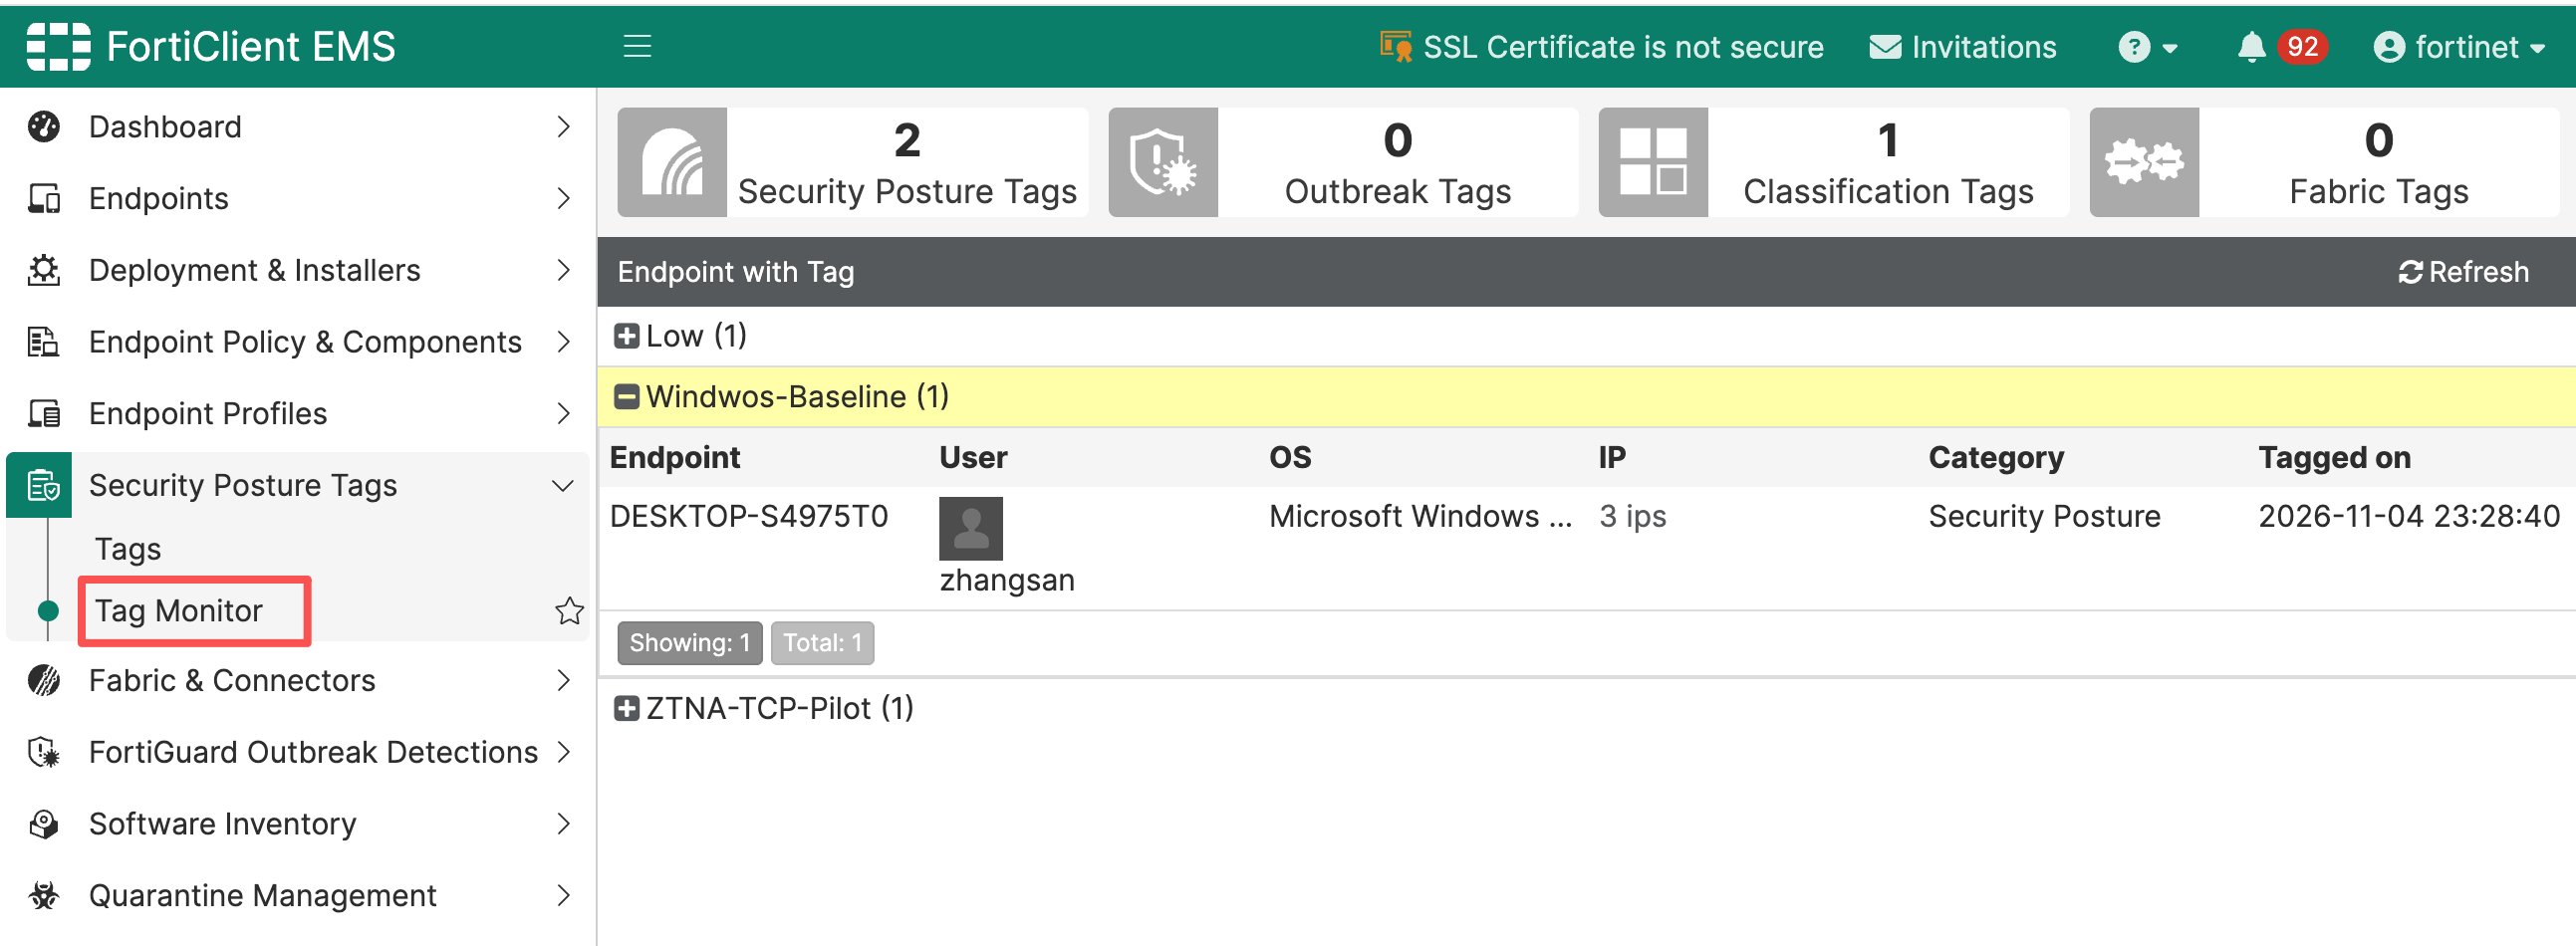
- 找到目标标签,查看其匹配的终端列表,并核对以下信息:
| 字段 | 查看内容 |
|---|---|
| Endpoint(终端) | 匹配该标签的终端主机名。 |
| User(用户) | 终端当前登录的用户,可用于核对用户身份或 AD 组规则。 |
| OS(操作系统) | 终端操作系统,可用于核对规则适用的平台。 |
| IP(IP 地址) | 终端上报的 IP 地址。 |
| Category(类别) | 标签所属类别,用于区分动态安全态势标签与其他来源的标签。 |
| Tagged on(打标时间) | EMS 将终端加入该动态分组的日期和时间,不代表最近一次检查规则的时间。 |
- 单击 Refresh 刷新列表,确认测试终端是否出现在预期标签下。
查看单台终端的标签
- 进入 Endpoints,找到并选择目标终端。
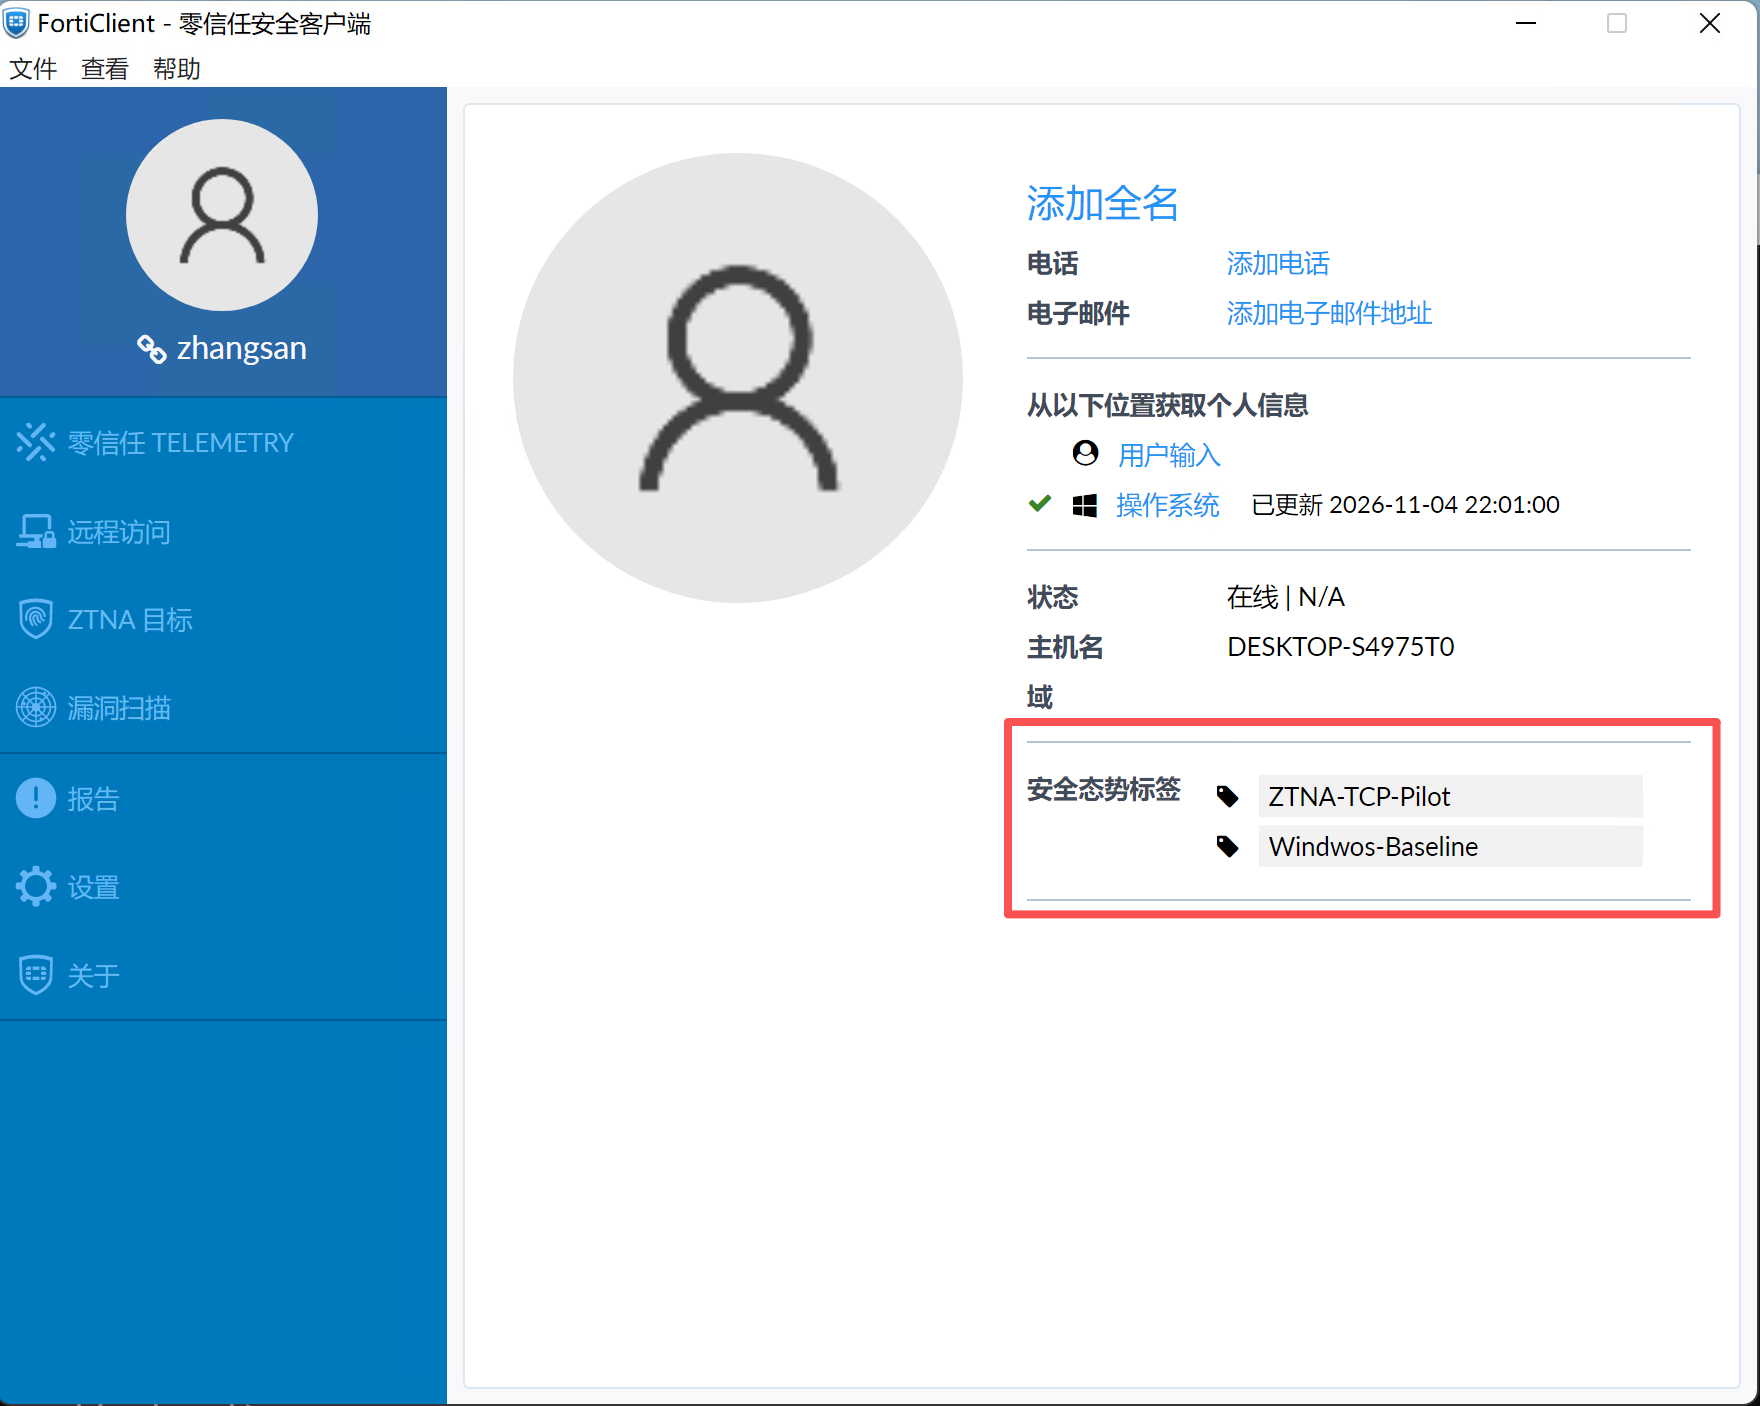
- 在终端详情的 Security Posture Tags 区域查看该终端已获得的安全态势标签。
注
- 如果在FortiClient上没有看到标签信息,请确认用户的system setting profile里是否开启了Show Security Posture Tag on FortiClient GUI选项。详细配置方法请参考:客户端基本的系统设置
验证时,先让测试终端满足规则,确认标签出现;再使其不满足规则,确认标签移除。终端状态变化后,需要等待 FortiClient 重新评估并通过 Telemetry 上报,刷新页面本身不会强制终端立即重新计算标签。
如果标签未按预期出现或移除,先检查终端与 EMS 的连接和上报状态,再核对标签是否启用、规则是否支持该操作系统、匹配条件及组合逻辑是否正确。对于 AD 组、漏洞或安全软件状态等条件,还应确认对应数据已更新。EMS 中已有标签,仅能证明 EMS 已收到匹配结果;用于 FortiGate 访问控制时,还需核对 FortiGate 上的标签同步和策略匹配结果。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.08.31 |
| 0.1 | Draft Version | - | - | 2026.08.04 |