

配置 PKI 用户
配置 PKI 用户
PKI 用户通过持有的数字证书进行身份认证。在 FortiGate 上创建 PKI 用户时,需要指定用于验证客户端证书的 CA,以及用于识别用户的证书字段和匹配值。
创建后的 PKI 用户可以加入 FortiGate 用户组,也可以加入对等证书组,供使用 RSA 证书认证的 IPsec VPN 引用。以下配置和参数说明以 FortiOS 7.6.8 为准。
X.509 证书字段
配置前先查看客户端证书,确认需要匹配的字段和证书颁发机构。以下为官方文档中的证书示例。
Subject(主题)包含证书持有者的名称、组织和国家等属性,可以通过
subject或cn匹配。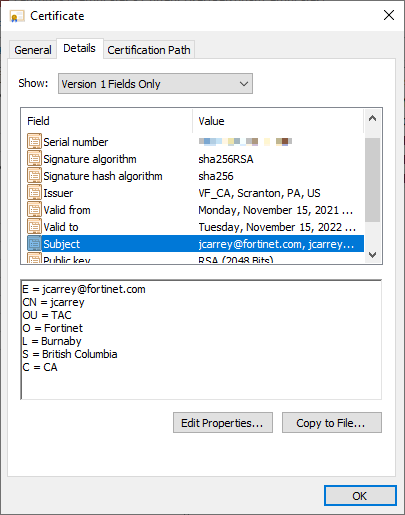
Subject Alternative Name(主题备用名称,SAN)可以包含 UPN、电子邮件地址或 DNS 名称,供 LDAP 集成证书认证使用。
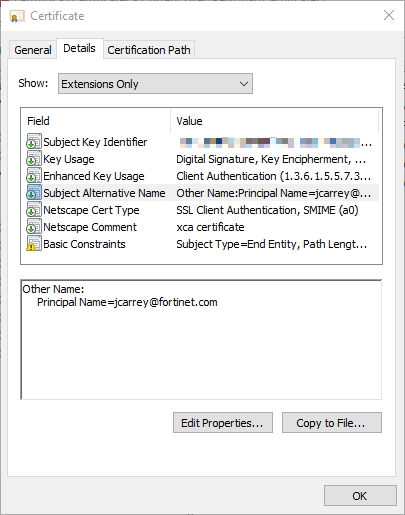
Certification Path(证书路径)显示证书的签发关系。示例中,用户
jcarrey的证书由VF_CA签发。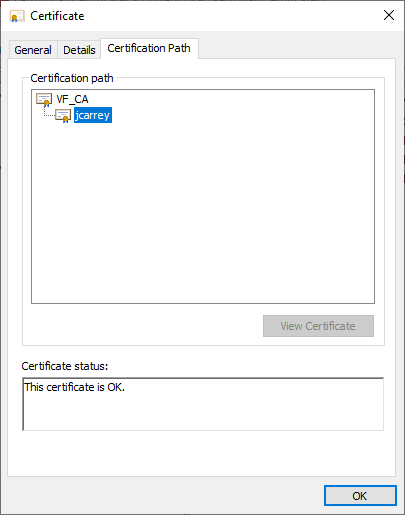
创建 PKI 用户
通过 config user peer 创建 PKI 用户。以下为参数语法,按实际认证方式选择需要的参数。
config user peer
    edit <name>
        set ca <ca_certificate_name>
        set mandatory-ca-verify {enable | disable}
        set subject <subject_string>
        set cn <common_name>
        set cn-type {string | email | FQDN | ipv4 | ipv6}
        set mfa-server <ldap_server_name>
        set mfa-username <username>
        set mfa-password <password>
        set mfa-mode {none | password | subject-identity}
    next
endca指定 FortiGate 上用于验证客户端证书的 CA 证书,可以选择客户端证书链中的任一 CA。需要时先将对应的 CA 证书导入 FortiGate。mandatory-ca-verify控制是否强制校验 CA,默认值为enable。当签发客户端证书的 CA 证书未安装在 FortiGate 上时,该参数决定如何处理。subject指定客户端证书 Subject 的匹配条件。cn指定客户端证书 Common Name(CN)的匹配值。cn-type指定 CN 类型,可选string、email、FQDN、ipv4或ipv6,同时控制匹配方式和输入格式校验。mfa-server指定已经在config user ldap中创建的 LDAP 服务器,用于检查客户端的访问权限。mfa-mode指定远程对等用户认证模式,可选none、password或subject-identity。mfa-username和mfa-password用于mfa-mode password模式下的远程认证服务器绑定。
重要
将 mandatory-ca-verify 设置为 disable 后,FortiGate 会将对端提交的证书视为有效,随后继续检查配置的证书字段匹配条件。
例如,以下配置使用已经导入的 Example_CA 校验证书,并匹配 Subject 中的 CN=user1。CA 名称和 Subject 需要替换为实际证书中的值。
config user peer
    edit "pki_user1"
        set ca "Example_CA"
        set mandatory-ca-verify enable
        set subject "CN=user1"
    next
end
根据客户端证书识别用户
证书校验通过后,FortiGate 会按配置检查证书中的身份字段。支持 Subject、CN 和 LDAP 集成三种方式,字符串比较均区分大小写。
Subject 匹配
subject 用于匹配客户端证书 Subject 中的属性值或子字符串。具体匹配行为还受以下 VPN 证书设置控制。
config vpn certificate setting
    set subject-match {substring | value}
    set subject-set {superset | subset}
    set cn-match {substring | value}
    set cn-allow-multi {enable | disable}
end
subject-match 控制相对可分辨名称(Relative Distinguished Name,RDN)的值如何匹配。
substring按子字符串匹配,例如set subject "user1"。value按属性值精确匹配,例如set subject "OU=Engineering",也可以指定多个属性,例如set subject "C=CN, CN=user1, OU=Engineering"。
subject-set 控制 Subject 中 RDN 集合的匹配关系。
superset要求证书包含subject中配置的全部 RDN。例如,可以配置完整的主题条件set subject "E=user1@example.com, CN=user1, OU=Engineering, O=Example, L=Beijing, S=Beijing, C=CN"。subset允许使用证书 Subject 的 RDN 子集作为匹配条件,例如set subject "CN=user1, OU=Engineering"。
cn-match 控制 CN 的值如何匹配。
substring按子字符串匹配。value按属性值精确匹配。
cn-allow-multi 控制是否允许证书 Subject 中存在多个 CN 条目,默认值为 enable。
CN 匹配
cn 用于将证书 Subject 中的 Common Name 与配置值比较,例如 set cn "user1"。cn-type 决定具体的匹配逻辑。
cn-type | 匹配行为 |
|---|---|
string | 根据 cn-match 在证书 Subject 中进行子字符串匹配或精确匹配。 |
email | 在证书 Subject 中查找匹配值。 |
FQDN | 先在证书 Subject 中查找匹配值,再比较该 FQDN 映射的 IP 地址与客户端 IP 地址。FQDN 只从 CN 中获取。 |
ipv4 | 先在证书 Subject 中查找匹配值,再比较 IP 地址。 |
ipv6 | 先在证书 Subject 中查找匹配值,再比较 IP 地址。 |
cn-type 还会校验 cn 的格式。例如,当类型为 email 时,cn 必须使用电子邮件地址格式。
config user peer
    edit "pki_email_user"
        set ca "Example_CA"
        set mandatory-ca-verify enable
        set cn-type email
        set cn "user1@example.com"
    next
end
LDAP 集成认证
LDAP 集成认证可以通过用户名和密码,或从证书提取的主体身份,在 LDAP 服务器上检查连接用户。
password方式需要输入每个待认证用户的用户名和密码。官方文档建议 PKI 用户使用subject-identity方式。subject-identity方式使用客户端证书 SAN 中的身份信息查询 LDAP 目录,找到匹配用户后认证成功。
SAN 身份匹配默认使用 AD LDAP 服务器上的 UPN,也可以使用 RFC 822 Name(企业电子邮件地址)或 DNS Name。这种方式可以让多个客户端通过同一个 PKI 用户配置认证,各客户端使用自己的用户证书在指定 LDAP 服务器中匹配身份。
以下示例引用已经配置的 LDAP 服务器 AD_LDAP,使用证书身份进行 LDAP 查询。
config user peer
    edit "pki_ldap_users"
        set ca "Example_CA"
        set mandatory-ca-verify enable
        set mfa-server "AD_LDAP"
        set mfa-mode subject-identity
    next
end
相关信息
SAN 字段选择与完整配置示例见 Fortinet 官方文档使用 SAN 字段进行 LDAP 集成证书认证。