反勒索软件功能的部署
反勒索软件功能的部署
Anti-Ransomware(反勒索软件)通过监控受保护文件夹中文件的异常修改行为,识别疑似批量加密或破坏文件的进程。根据 EMS 下发的策略,FortiClient 可以记录事件、等待用户判断,或终止可疑进程并隔离其修改的文件;启用文件备份后,还可以尝试从本地备份恢复文件。
重要
该功能不支持 FortiClient macOS。实际平台支持范围还可能随 FortiClient 版本变化,部署前应核对相应版本的许可和兼容性说明。
工作原理
下图简述反勒索软件模块的工作原理。
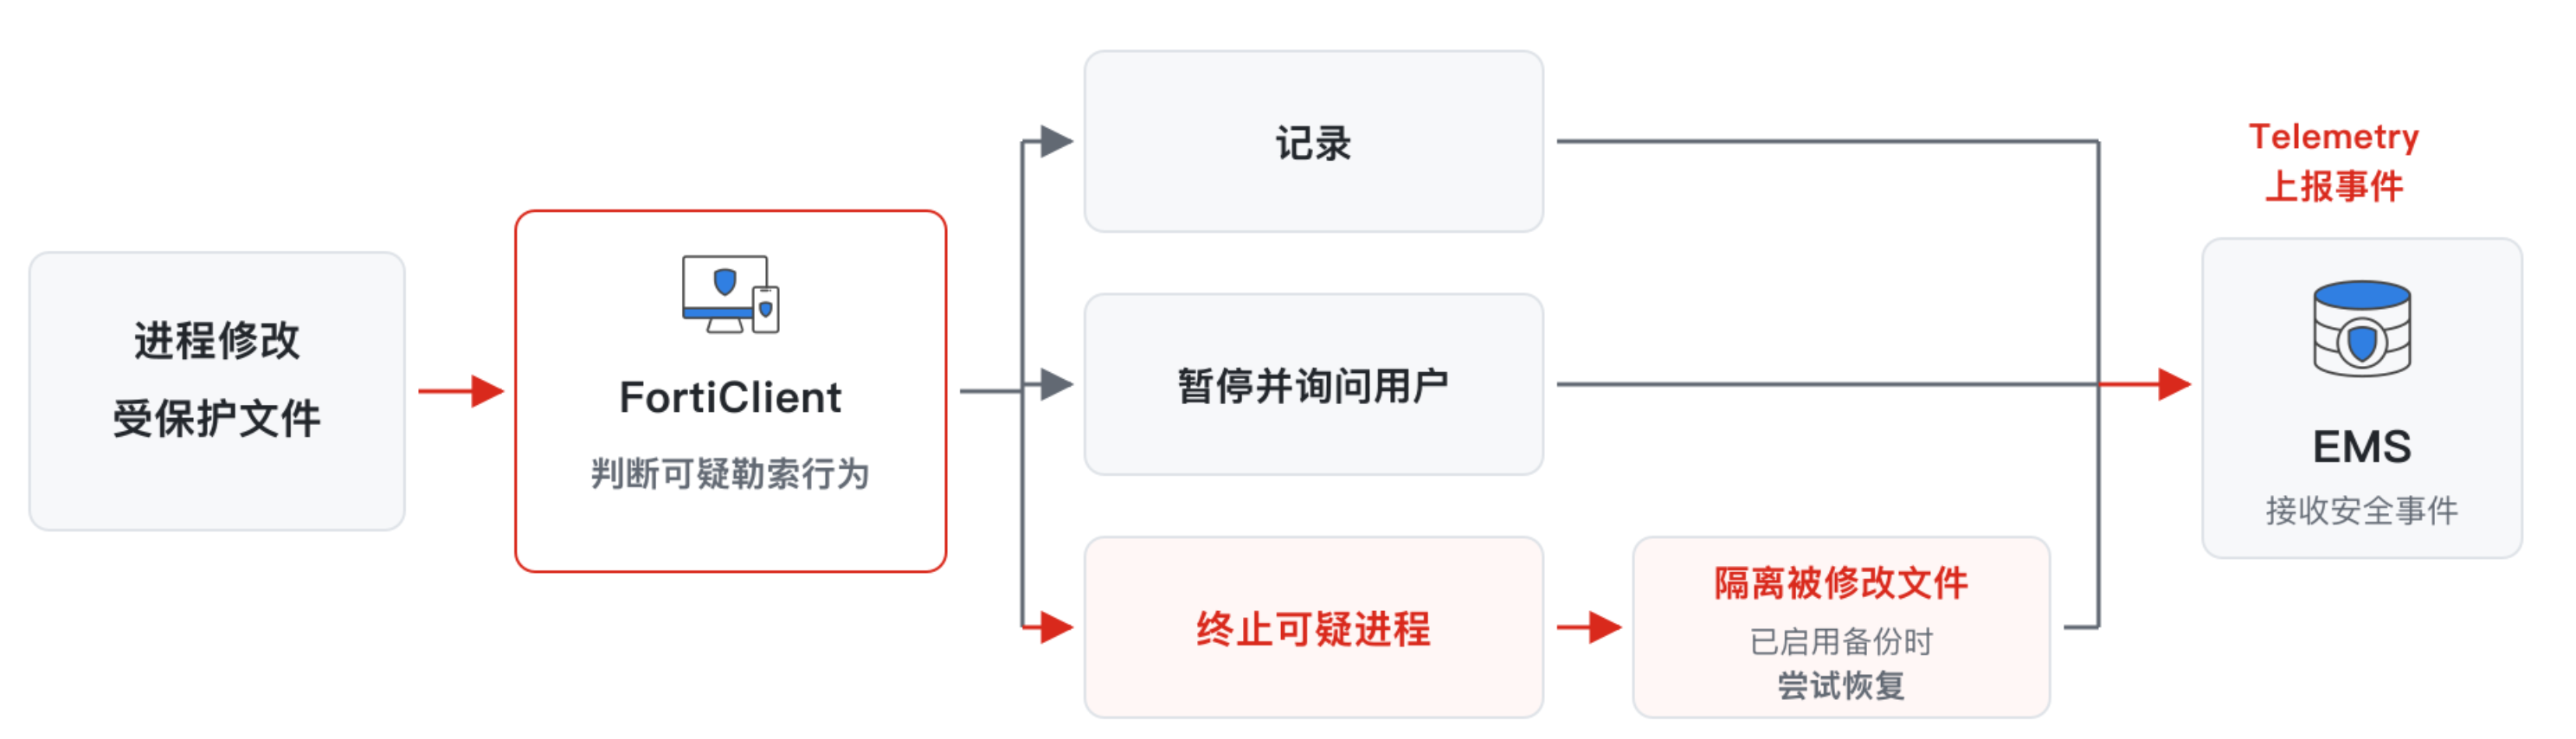
进程修改受保护文件
        ↓
FortiClient 判断是否为可疑勒索行为
        ↓
记录 / 暂停并询问用户 / 终止可疑进程
        ↓
隔离被修改文件,并在已启用备份时尝试恢复
        ↓
通过 Telemetry 向 EMS 上报事件
注意
反勒索软件用于补充反病毒实时防护,不能替代离线备份、最小权限、补丁管理和事件响应流程。本地备份与原终端处于同一故障域,也不能替代不可变或离线备份。
先决条件
- FortiClient EMS 正常运行,管理员具有配置终端配置文件和终端策略的权限。
- EMS 已导入支持该功能的有效许可证,并有可用席位。
- 目标 Windows 终端已连接 EMS,安装包包含 Malware Protection 组件。
- 已明确需要保护的业务目录、文件类型、允许修改这些文件的正常应用和恢复要求。
- 已准备少量测试终端以及无生产数据的测试目录。
部署步骤
1. 创建配置文件
- 登录 EMS管理控制台。
- 进入 Endpoint Profiles > Malware Protection。
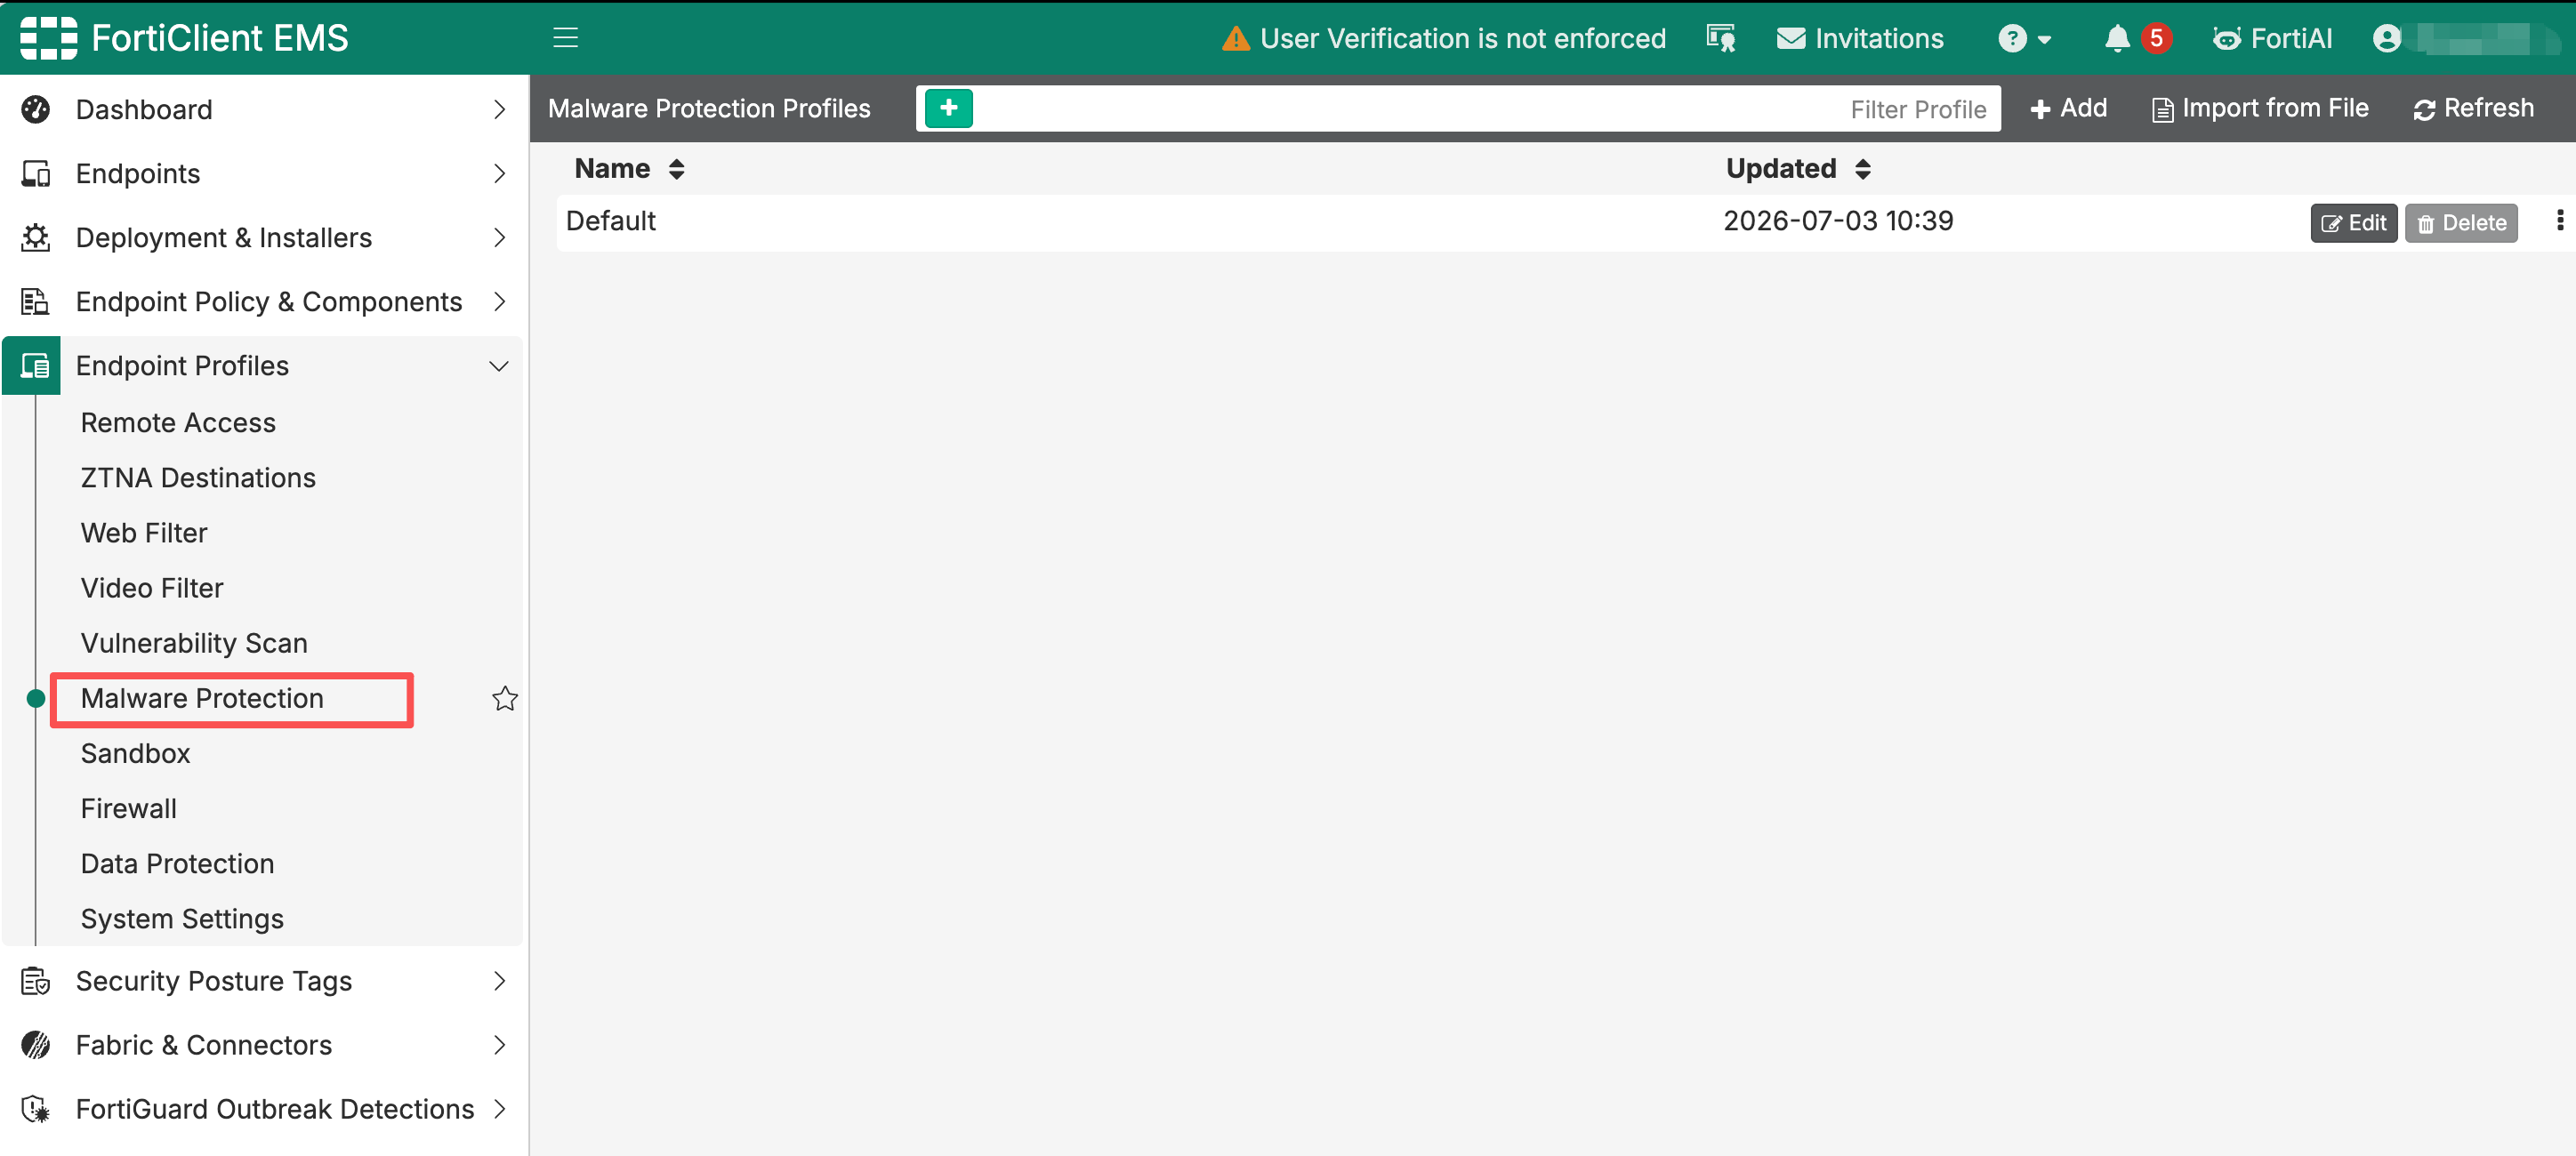
- 新建或复制一个配置文件,并切换到 Advanced 视图。
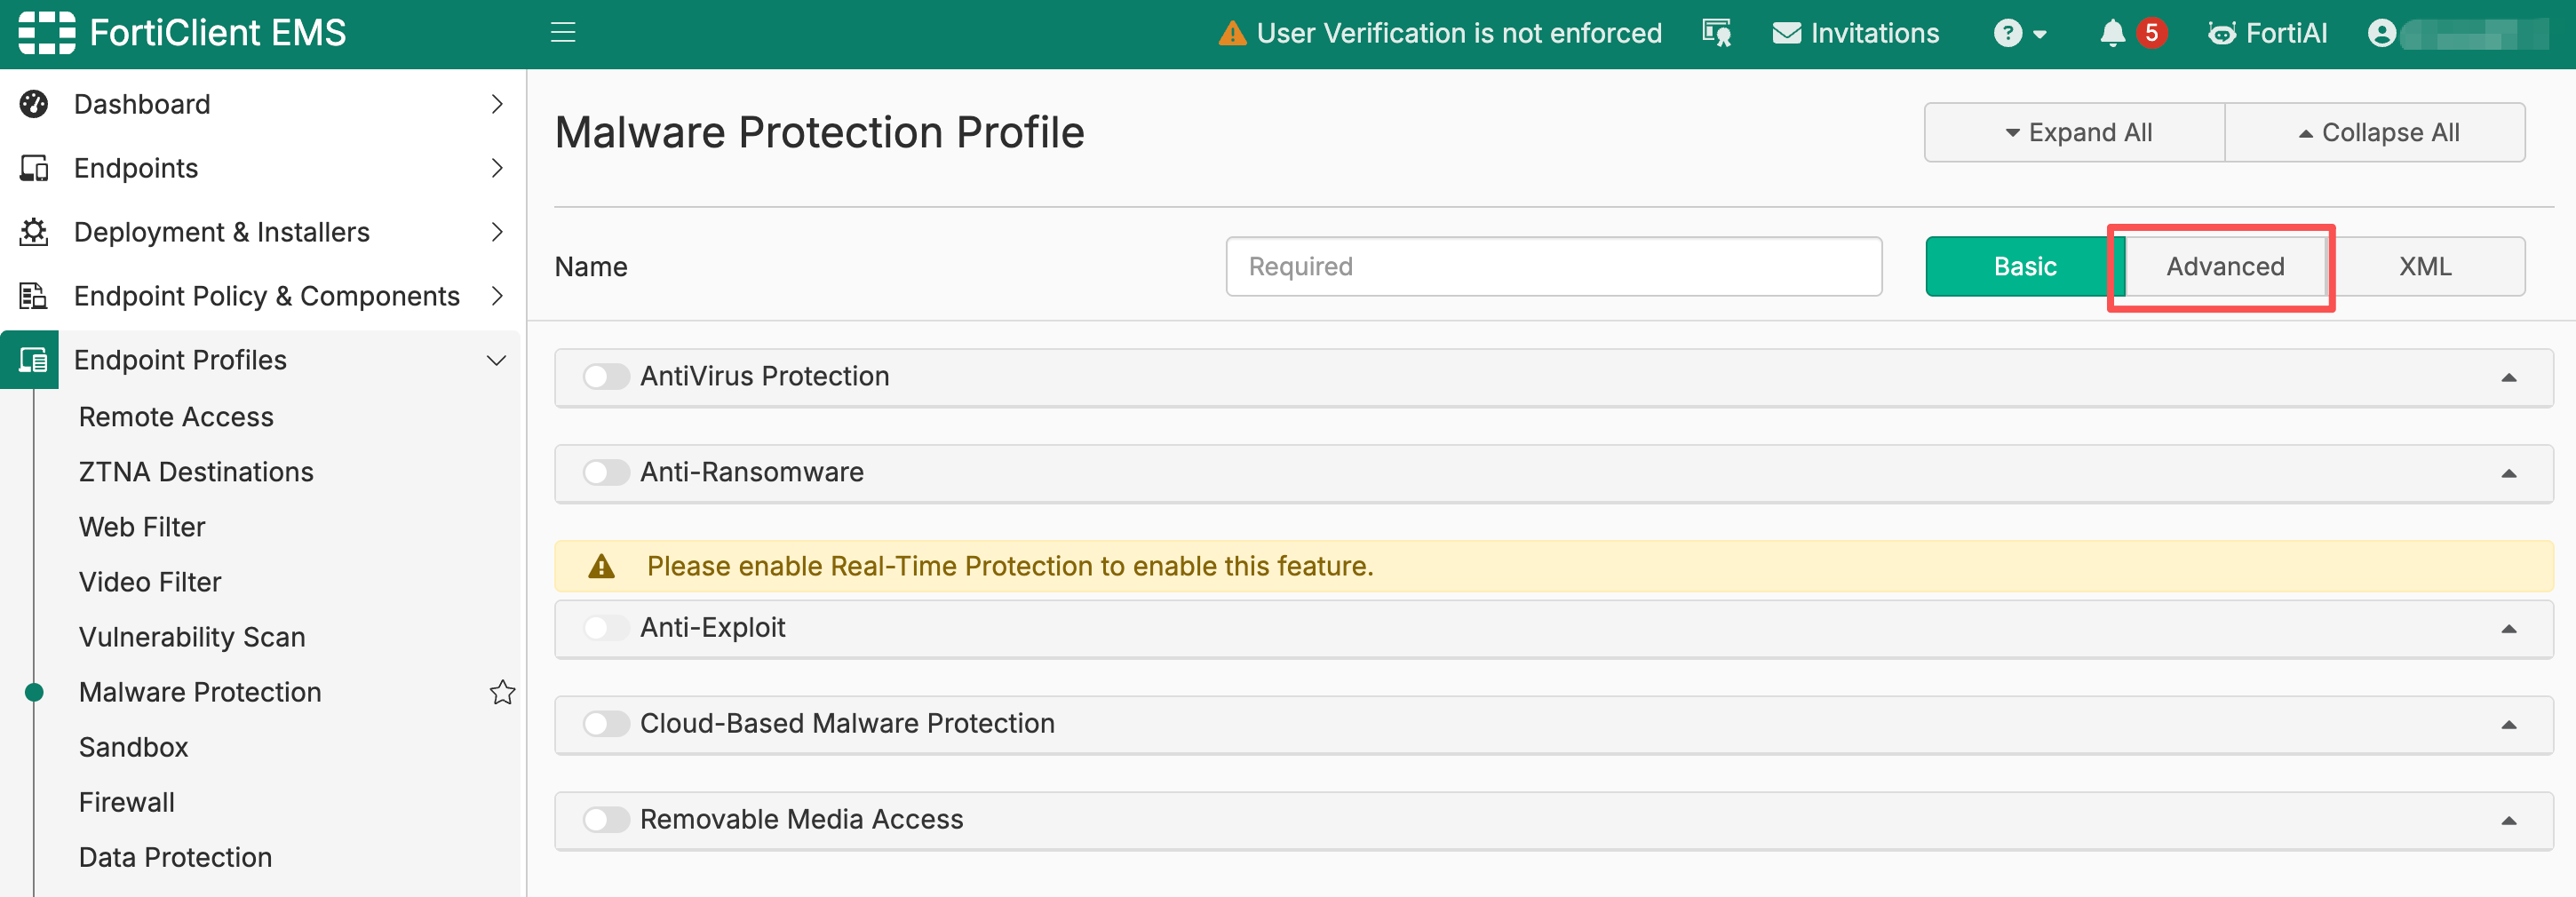
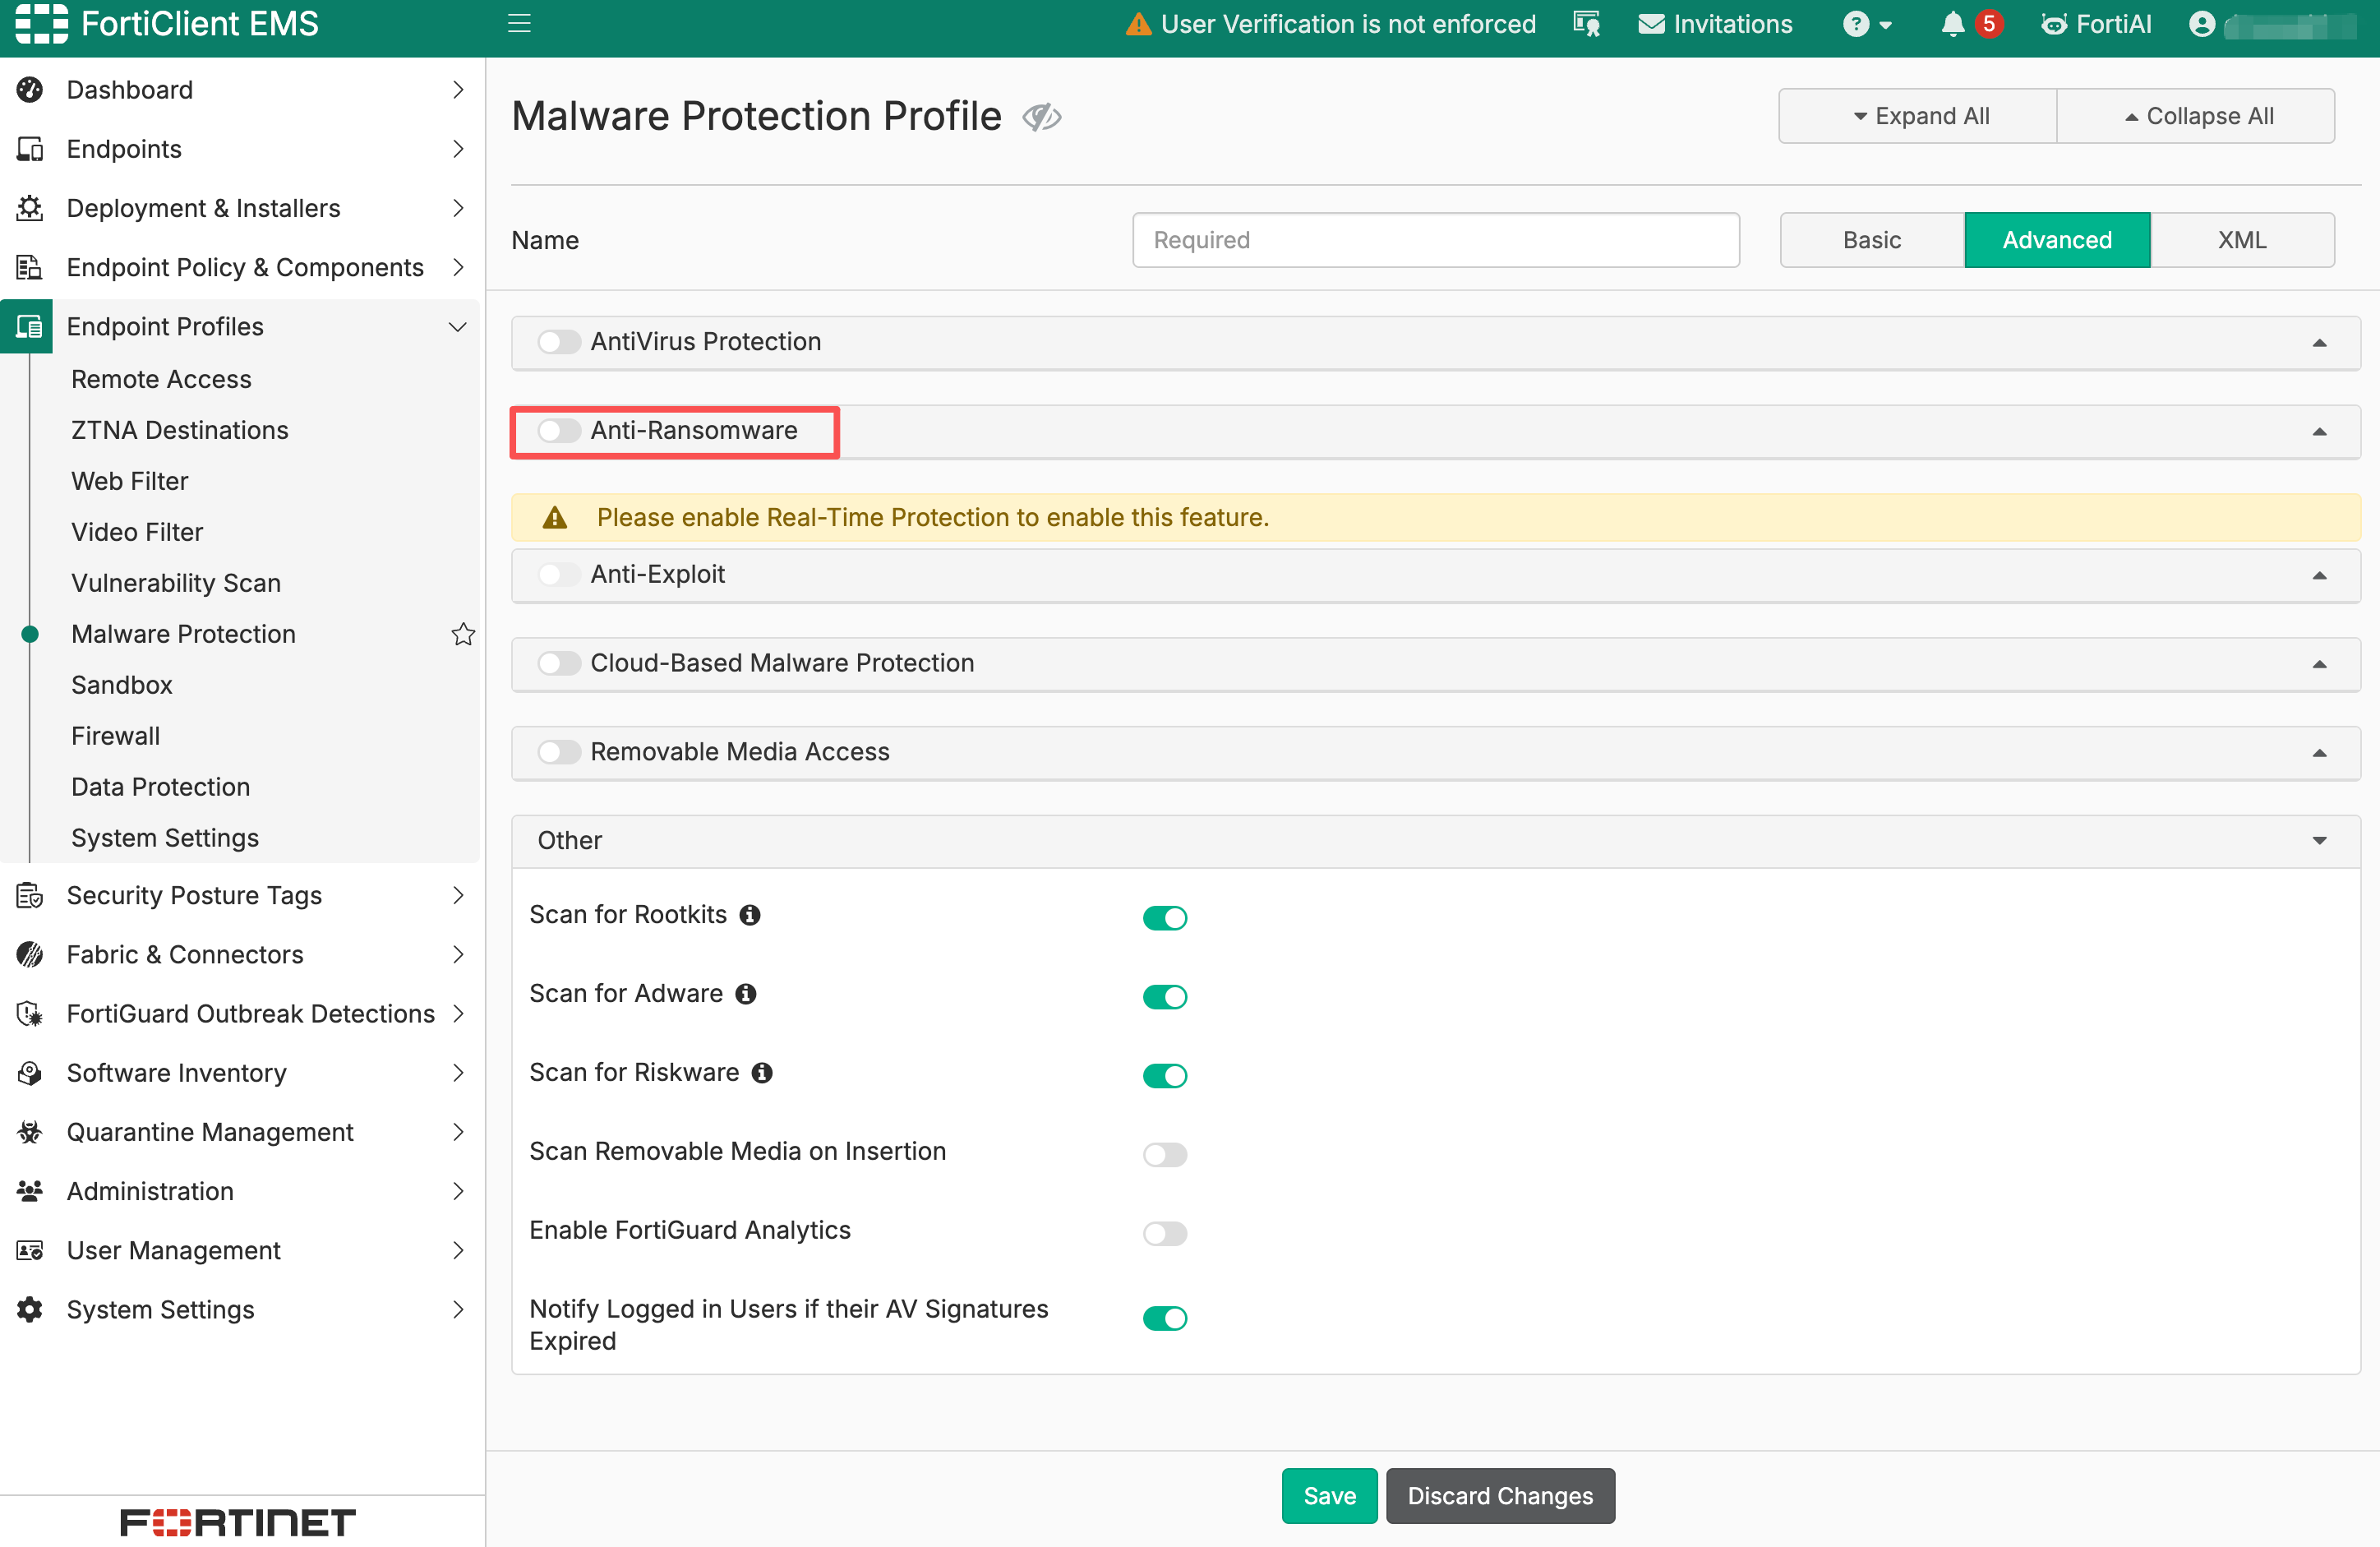
- 找到 Anti-Ransomware,打开总开关。
2. 定义保护范围
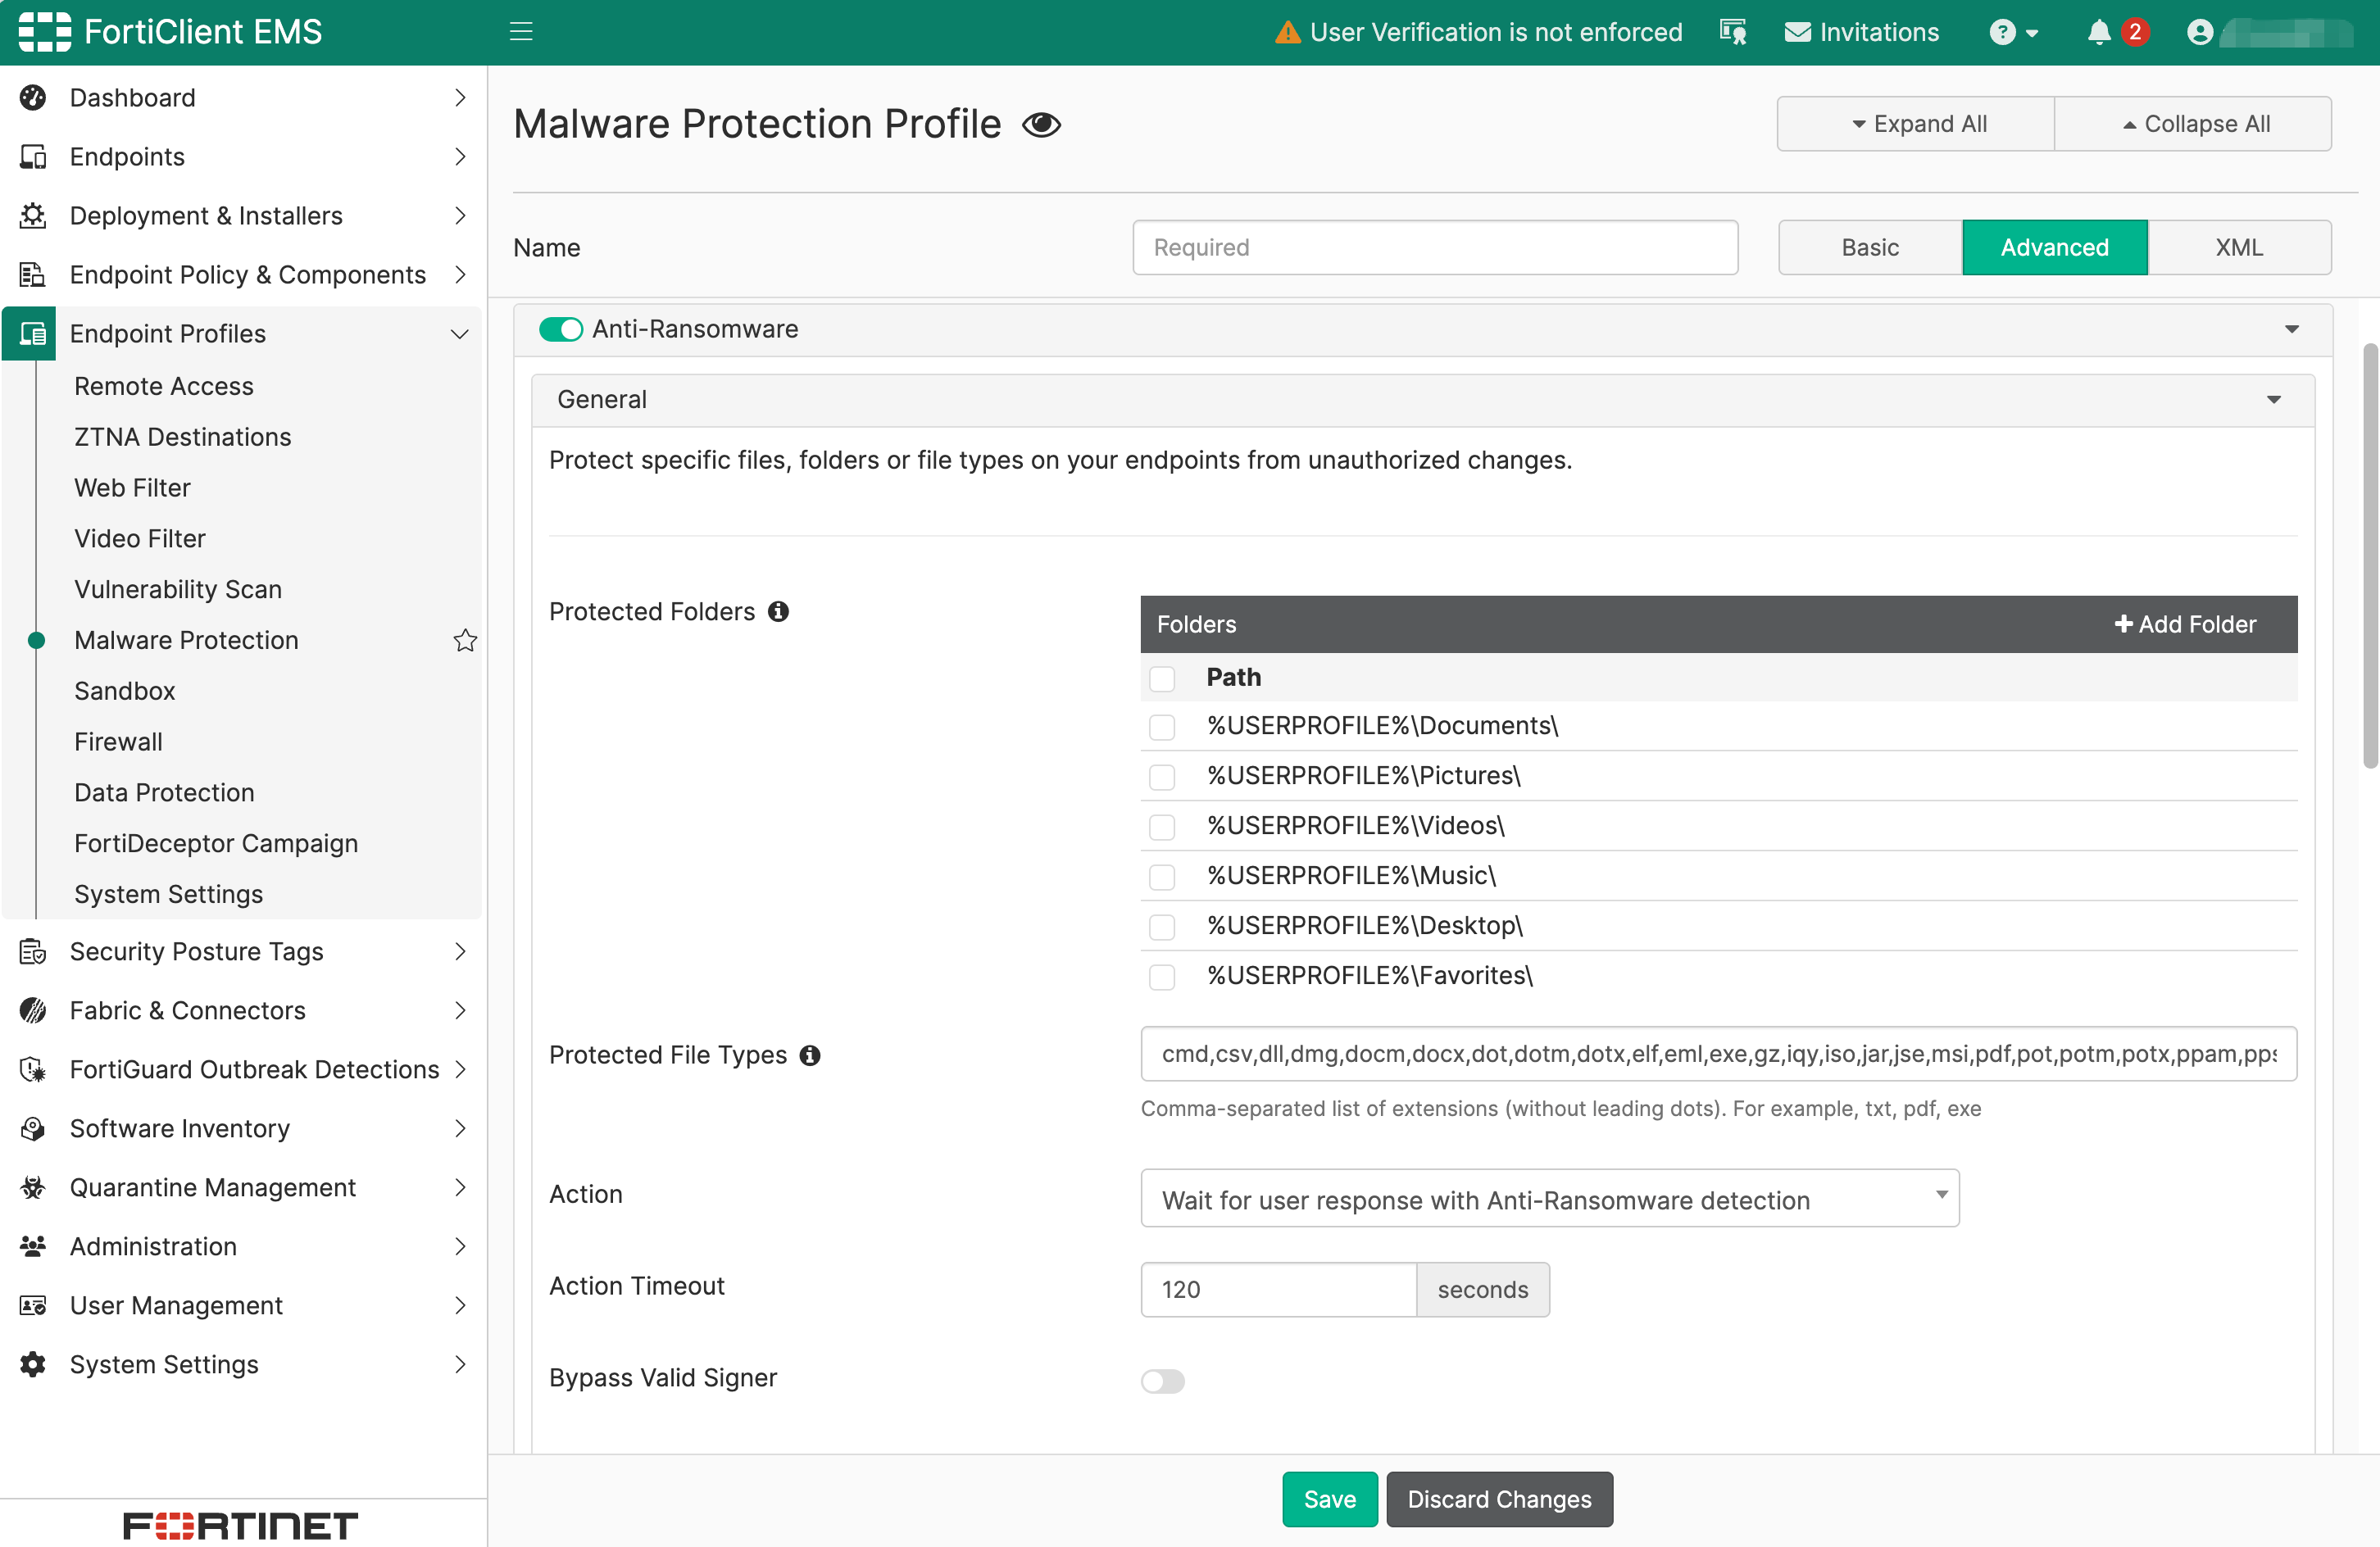
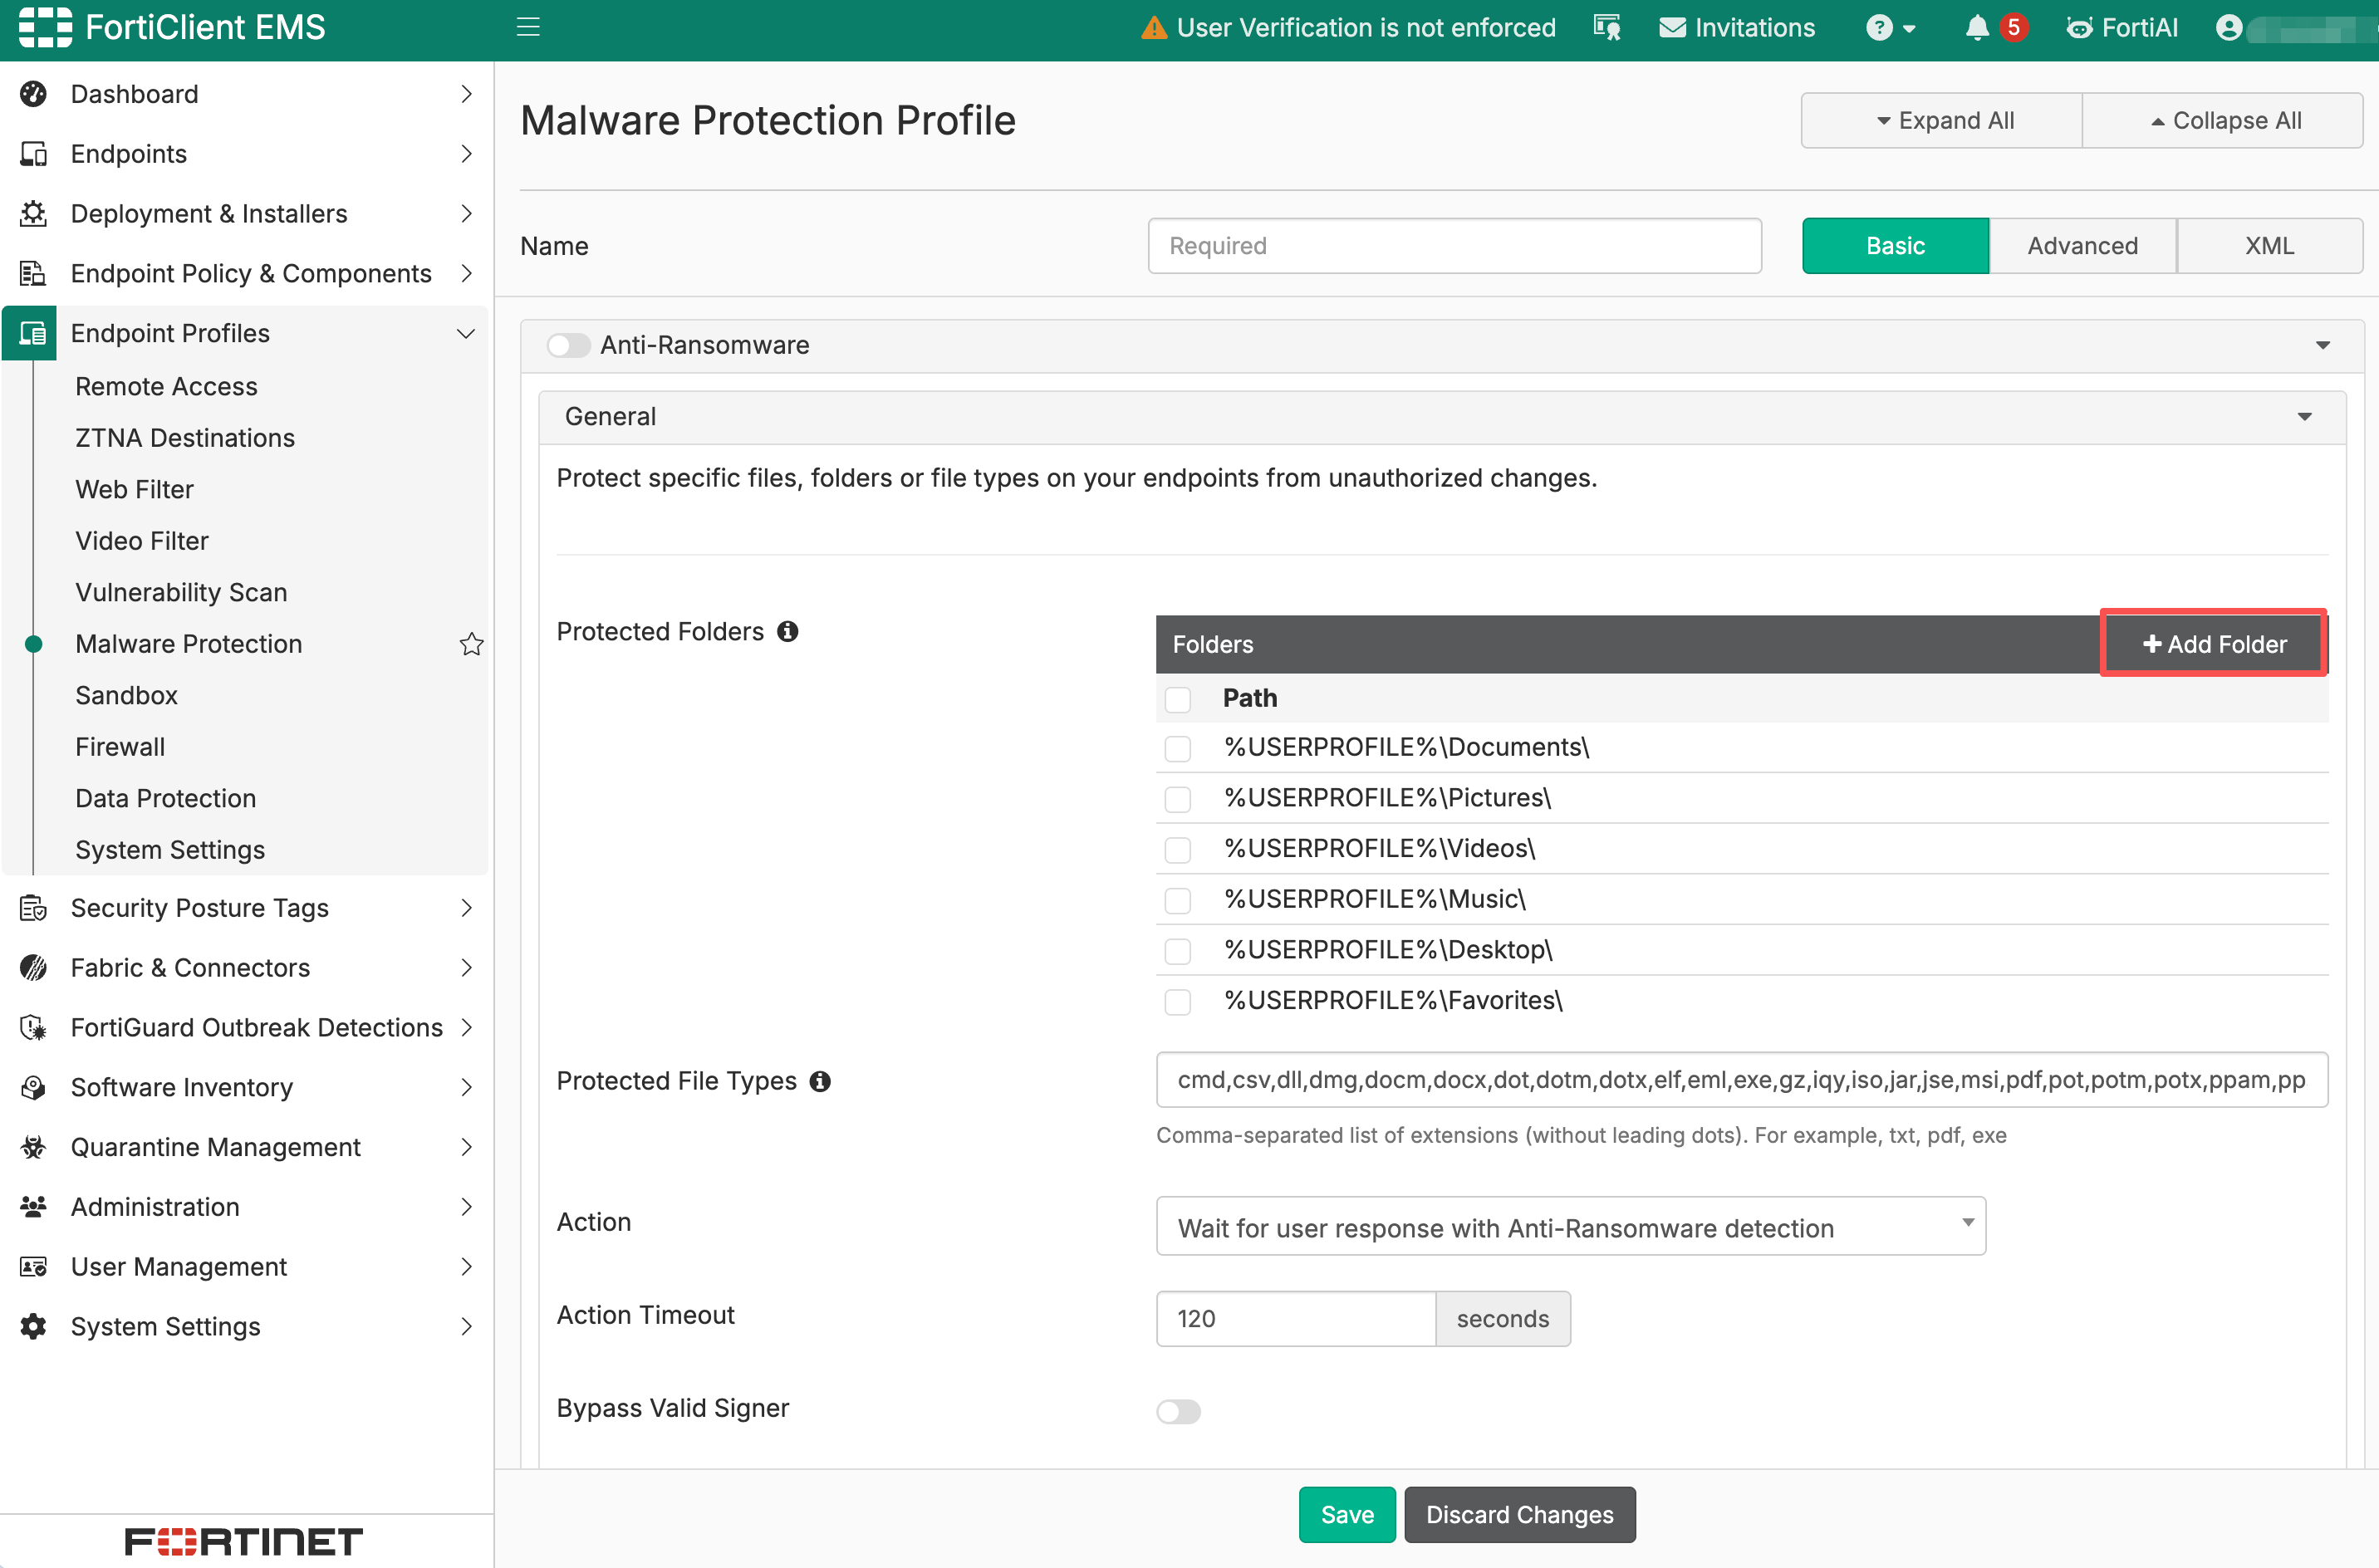
- 在 Protected Folders 中选择内置目录,或单击 Add Folder 添加自定义路径。
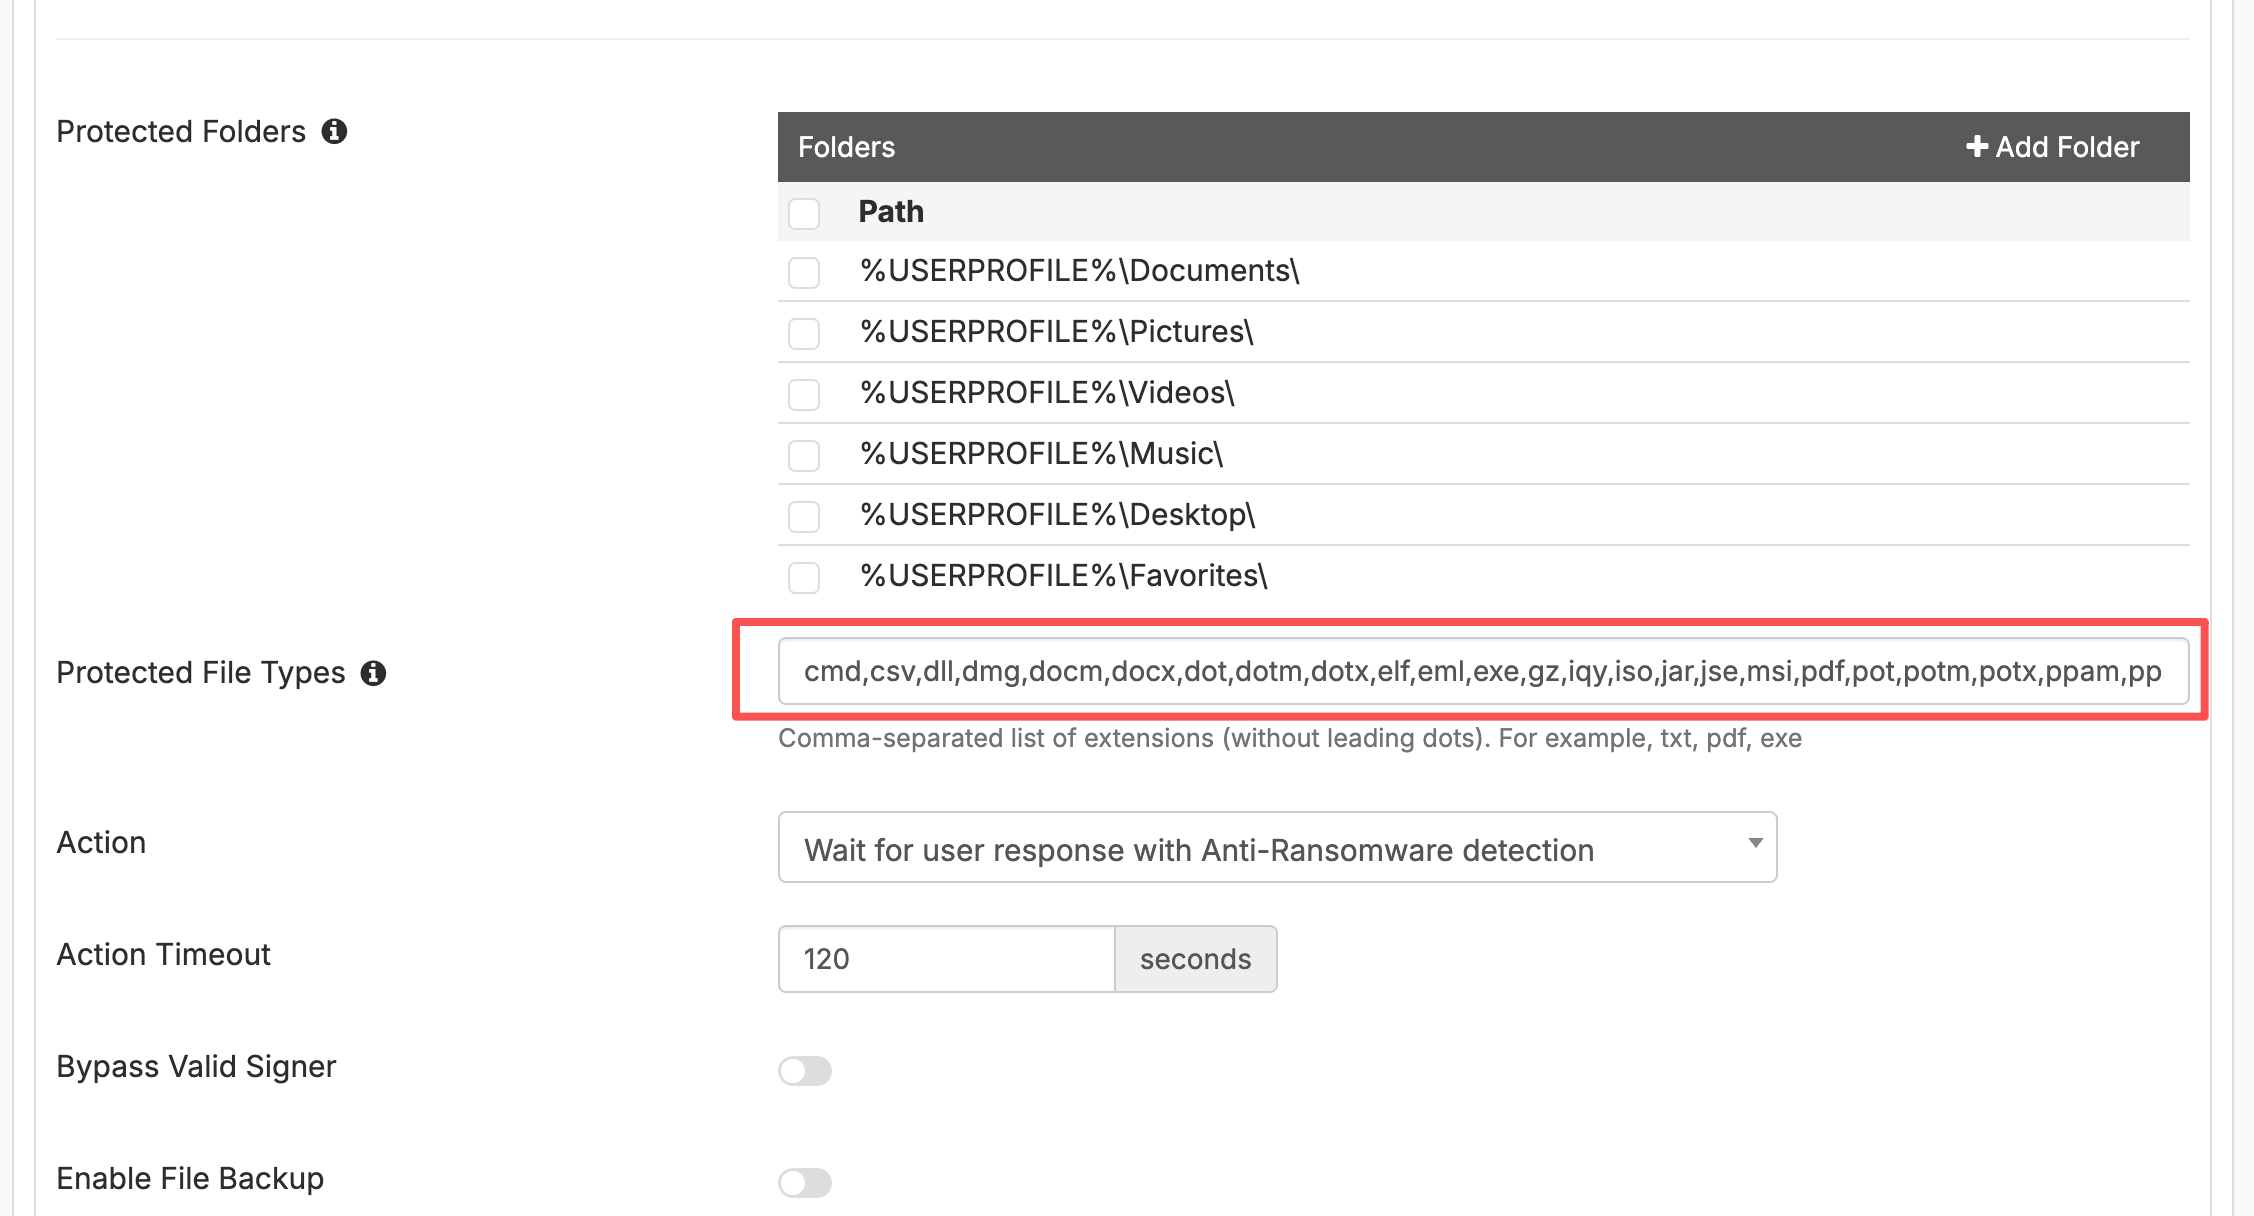
- 在 Protected File Types 中输入需要保护的扩展名,使用英文逗号分隔,不要输入扩展名前的点。例如:
docx,xlsx,pptx,pdf,txt。
- 优先保护用户数据和关键业务数据目录,不要未经测试直接保护操作系统、应用安装或高频缓存目录。
注
先从 Documents、Desktop 以及明确的业务数据目录开始。保护范围过大会增加行为监控和备份开销,也更容易让正常批处理、同步、编译或数据库任务触发检测。
3. 选择检测动作
在 Action 中选择:
- Terminate ransomware behavior with Anti-Ransomware detection:自动终止可疑进程,并隔离被该进程修改的文件。适合完成测试后的生产防护。
- Wait for user response with Anti-Ransomware detection:暂停可疑进程并询问用户是否终止。用户不响应时,等待 Action Timeout 后按配置终止。
- Monitor only with Anti-Ransomware detection:仅记录事件,不终止进程或恢复文件。适合部署初期观察,但不能阻止破坏继续发生。

4. 配置签名信任和文件备份
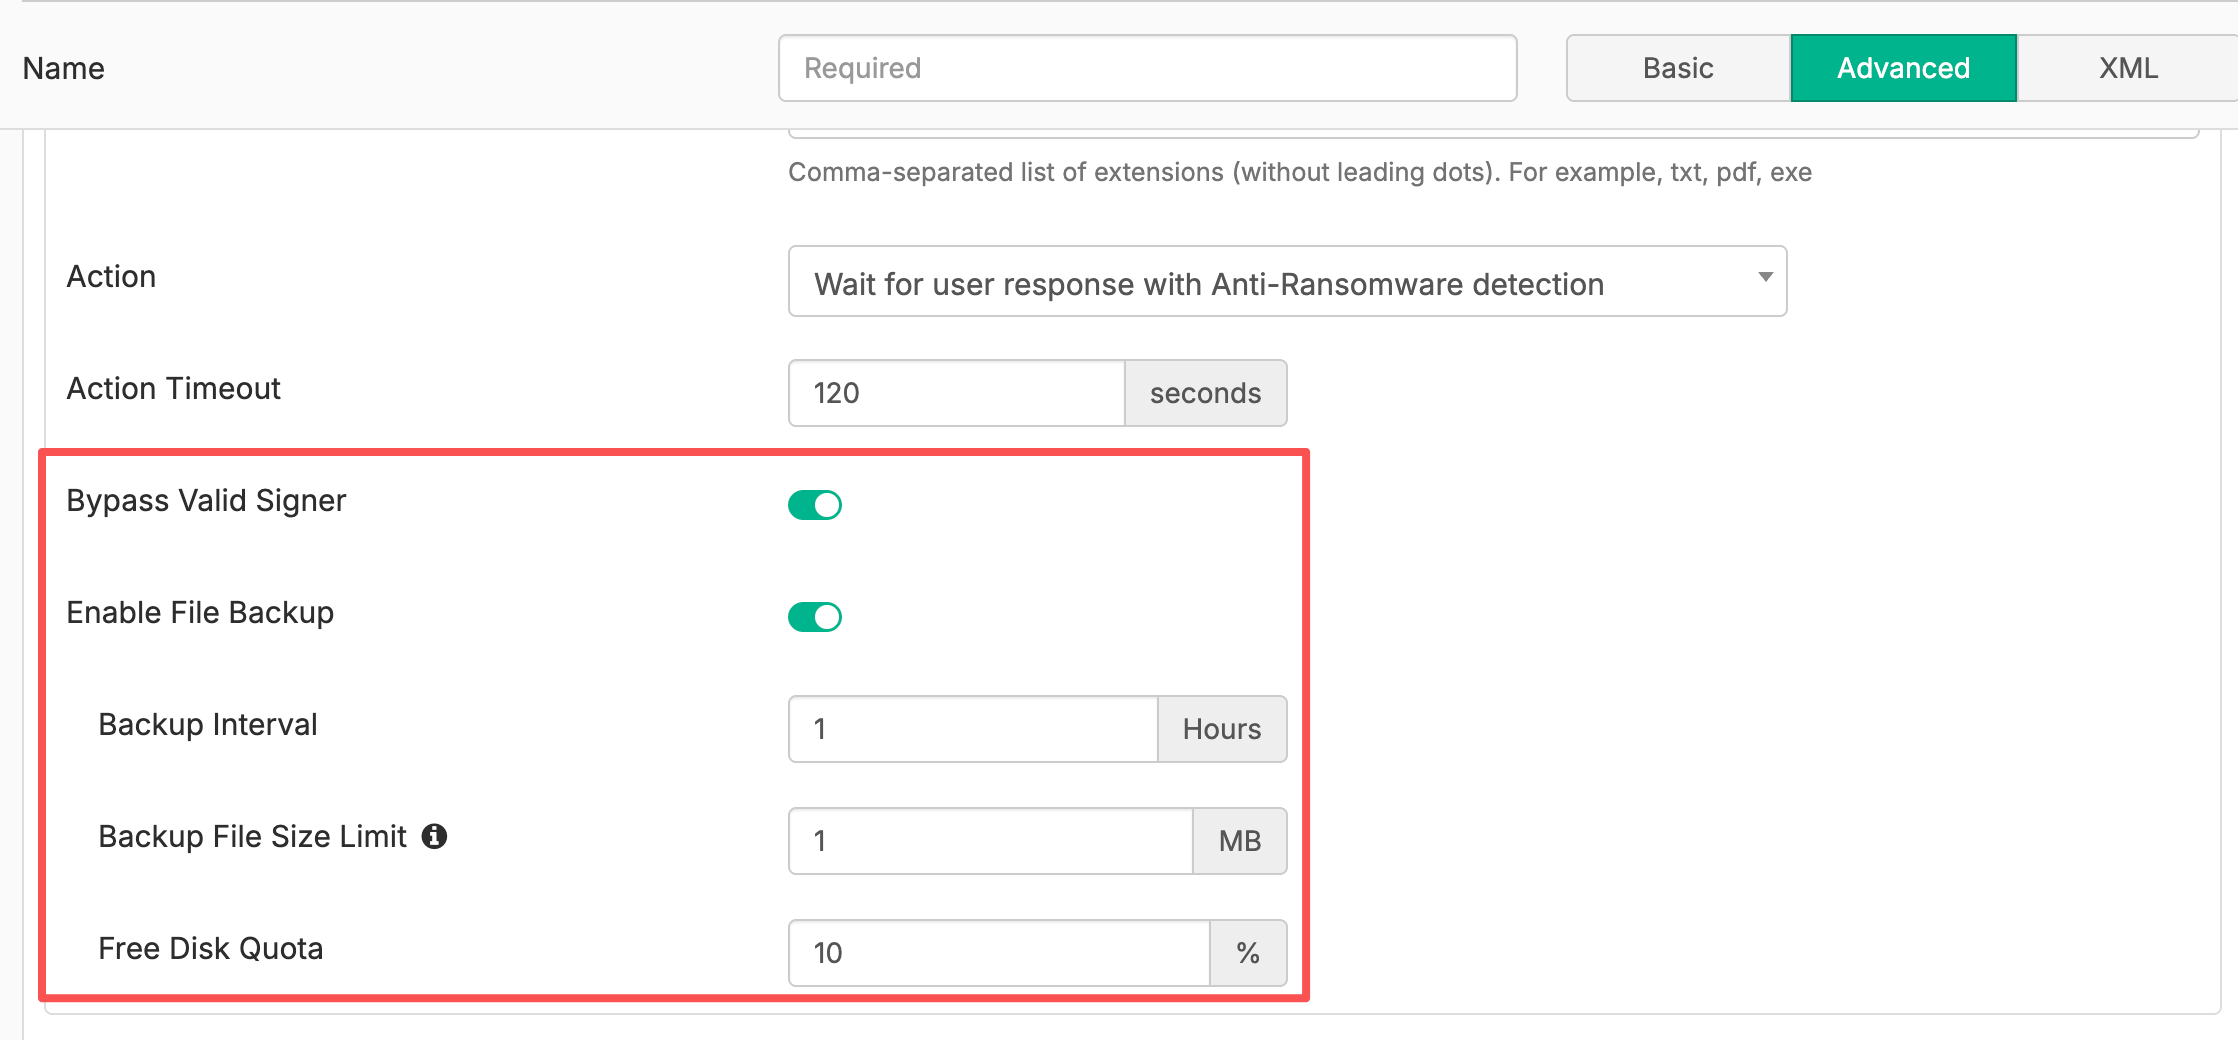
- 按风险决定是否开启 Bypass Valid Signer。启用后,具有可信有效签名的进程不会执行所选反勒索动作。
- 如需自动恢复,开启 Enable File Backup。
- 设置 Backup Interval、Backup File Size Limit 和 Free Disk Quota。
- 检查测试终端磁盘空间和备份增长情况,确认不会挤占操作系统或业务应用所需空间。
5. 保存并下发
- 单击 Save 保存 Malware Protection 配置文件。
- 进入 Endpoint Policy & Components > Manage Policies。
- 在测试组使用的已启用策略中选择该 Malware Protection 配置文件。
- 检查策略优先级,保存后等待终端完成下一次 Telemetry 通信。
- 在 Endpoints > All Endpoints > Summary > Configuration 中确认测试终端实际命中了预期策略。
完整的配置文件下发方法请参阅客户端配置的推送。
所有选项的中文说明
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Anti-Ransomware | 反勒索软件 | 功能总开关。启用后监控受保护目录和文件类型的异常修改行为。 |
| Protected Folders | 受保护文件夹 | 指定需要防止未授权修改的目录。所选目录内的内容都会受到反勒索监控;支持部分路径变量。 |
| Add Folder | 添加文件夹 | 添加自定义受保护目录。应填写目标终端上存在或可解析的路径。 |
| Remove Folder | 删除文件夹 | 从保护范围移除所选目录;不会删除终端上的真实文件夹。 |
| Protected File Types | 受保护文件类型 | 指定需要监控的文件扩展名,多个值以英文逗号分隔,且不包含前导点。 |
| Action | 检测动作 | 指定发现可疑勒索行为后是自动终止、等待用户响应还是仅监控。 |
| Action Timeout | 操作超时时间 | 使用等待用户响应动作时,用户未操作情况下等待的秒数。超时后 FortiClient 按终止勒索行为方式处置。 |
| Bypass Valid Signer | 绕过有效签名进程 | 若进程具有由可信 CA 签发的有效数字签名,则不对其执行所选反勒索动作。可减少误报,但签名有效不等于行为一定安全。 |
| Enable File Backup | 启用文件备份 | 在可疑进程修改文件前维护本地备份,使终止勒索行为后具备恢复条件。关闭时 FortiClient 无法从此机制恢复文件。 |
| Backup Interval | 备份间隔 | 单位为小时。FortiClient 在文件即将被修改时,对上次修改时间早于该间隔的文件进行备份;不是无条件按固定周期复制全部文件。 |
| Backup File Size Limit | 备份文件大小限制 | 单位为 MB,按原始文件大小判断是否备份,而不是按加密后文件大小判断。超过限制的文件不会由此机制备份。 |
| Free Disk Quota | 空闲磁盘配额 | 允许反勒索备份使用的空间上限,以终端空闲磁盘空间的百分比表示。 |
Action(检测动作)取值
| 英文取值 | 中文名称 | 行为 |
|---|---|---|
| Terminate ransomware behavior with Anti-Ransomware detection | 终止反勒索检测到的勒索行为 | 终止可疑进程,可能包括子进程,并隔离被其修改的文件;开启备份时尝试恢复。 |
| Wait for user response with Anti-Ransomware detection | 等待用户响应 | 暂停可疑进程并弹窗。用户选择 Yes 时终止,选择 No 时恢复;不响应则等待超时后终止。 |
| Monitor only with Anti-Ransomware detection | 仅监控 | 记录可疑活动,不阻断进程、不隔离或恢复文件。 |
推荐部署基线
| 项目 | 建议起点 |
|---|---|
| 部署范围 | 先进入 Windows 测试组,再分批扩大 |
| Protected Folders | 用户文档、桌面及明确的业务数据目录 |
| Protected File Types | 办公文档、文本、PDF 和关键业务数据文件;避免无依据地加入全部扩展名 |
| Action | 试运行阶段使用 Monitor only;确认正常业务后改为 Terminate |
| Wait for user response | 仅用于有判断能力且能及时响应的交互式终端 |
| Bypass Valid Signer | 默认谨慎关闭;确认正常签名应用大量误报后再评估开启 |
| Enable File Backup | 需要自动恢复且磁盘容量允许时开启 |
| Backup File Size Limit | 覆盖关键文件常见大小,同时避免备份超大镜像、数据库或归档文件 |
| Free Disk Quota | 根据终端空闲空间和恢复目标压测后确定,并设置磁盘告警 |
验证部署结果
- 确认测试终端收到预期 Endpoint Policy,Anti-Ransomware 显示为启用。
- 在无生产数据的测试目录创建若干测试文件,确认目录和扩展名属于保护范围。
- 使用组织批准的安全测试方法触发行为检测。不要运行真实勒索软件,也不要在生产文件上模拟批量加密。
- 核对所选动作是否生效:Monitor only 应只产生日志;Wait 模式应显示提示;Terminate 模式应停止测试进程。
- 开启备份时,验证符合间隔和大小限制的测试文件能否恢复。
- 检查 EMS 事件、终端日志和隔离记录是否完整,并记录检测进程、父子进程、文件路径和时间。
变更与回退
- 将试运行策略保留为独立配置文件,确认无误后再把生产策略指向阻断版本。
- 回退时优先将 Action 改为 Monitor only 或把策略重新指向原配置文件,而不是删除配置文件。
- 变更保护目录、文件类型或备份配额后,重新验证业务应用和磁盘空间。
- 将正常应用加入信任范围前,核对发布者、数字签名、哈希、安装来源和实际行为;不要仅凭文件名判断。
常见问题
| 现象 | 排查顺序 |
|---|---|
| Anti-Ransomware 选项不可见 | 确认 EMS 许可证、FortiClient 安装组件、操作系统和版本是否支持,并切换到 Advanced 视图。该功能不支持 FortiClient macOS。 |
| 检测到勒索行为但文件没有恢复 | 检查 Enable File Backup 是否开启、文件是否位于 Protected Folders、扩展名是否受保护、原始文件大小是否超过限制,以及备份间隔和磁盘配额是否允许创建备份。反勒索检测成功不代表所有文件一定存在可用备份。 |
| 正常同步或批处理软件被终止 | 先把测试组动作改为 Monitor only,收集进程路径、签名、父子进程和文件操作范围。确认程序可信后,再评估调整保护范围或 Bypass Valid Signer;不要直接排除整个用户目录。 |
| 用户没有看到确认弹窗 | 确认 Action 为等待用户响应、终端存在交互式登录会话,并检查 FortiClient 通知权限。无人值守设备不适合依赖用户确认,应使用自动终止或仅监控策略。 |
| 终端磁盘空间持续下降 | 检查 Free Disk Quota、受保护目录范围、文件修改频率和单文件大小限制。缩小保护范围或调整备份参数前,应先确认组织的恢复目标,并保留独立的企业备份。 |
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.1 | Complete deployment, all option explanations, validation and troubleshooting | ysheng | tanga | 2026.08.30 |
| 1.0 | First Complete | ysheng | tanga | 2025.10.18 |