可移动媒体访问控制的部署
可移动媒体访问控制的部署
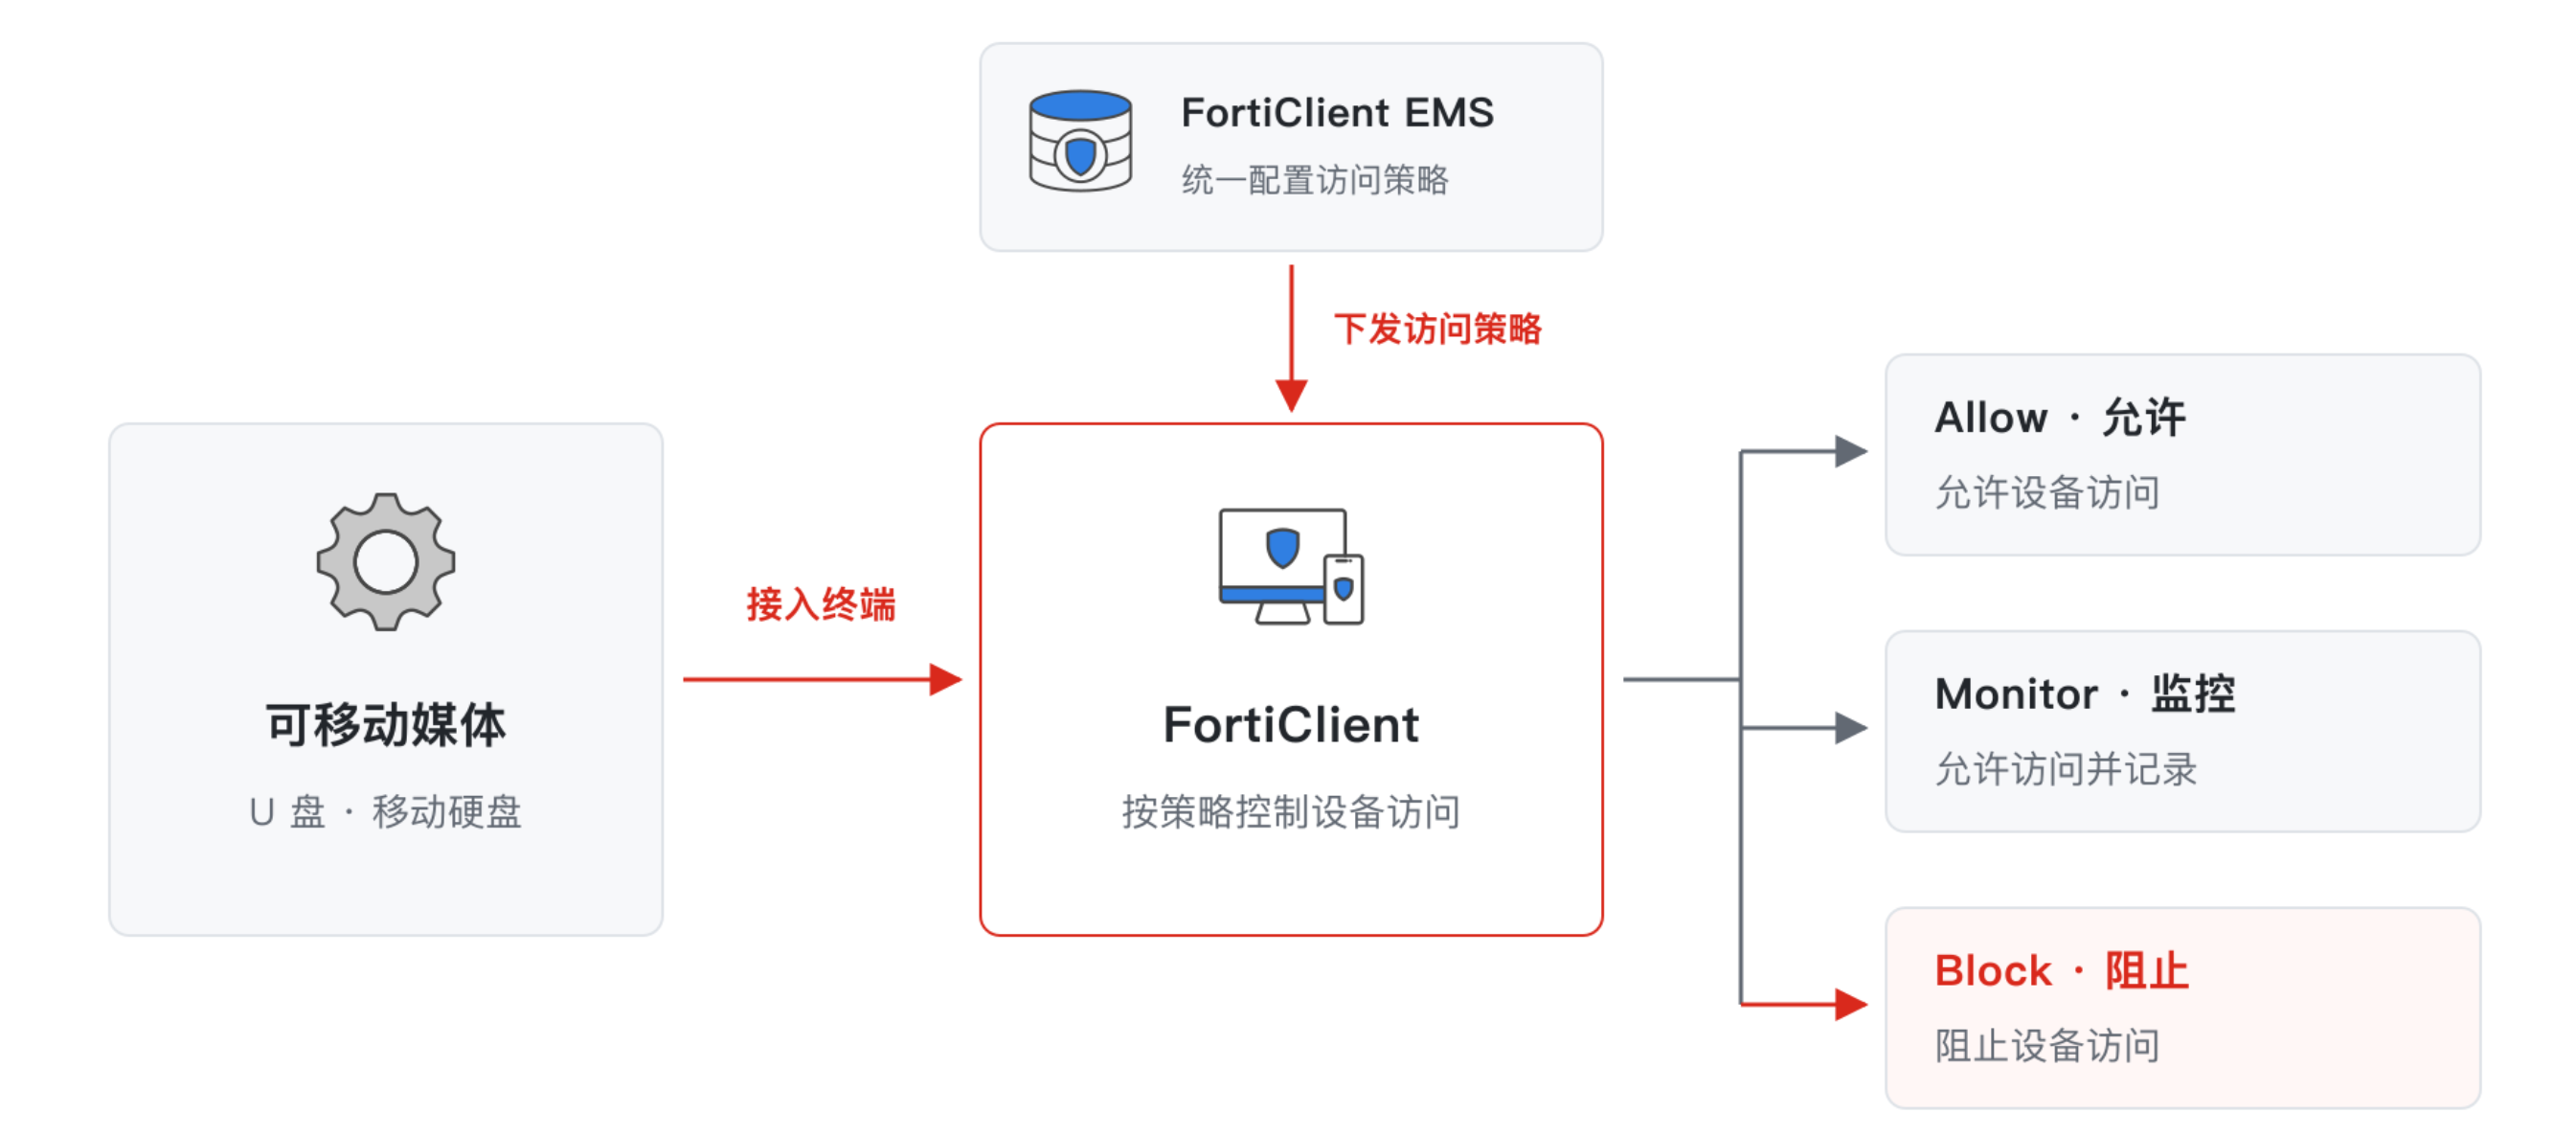
Removable Media Access(可移动媒体访问控制)用于控制 U 盘、移动硬盘等可移动设备能否接入终端。管理员可以设置默认动作,并在 Windows 终端上根据设备类别、制造商、Vendor ID、Product ID 和 Revision 创建精细规则,实现允许、阻止或仅监控指定设备。
重要
- FortiClient macOS 和 Linux 只支持 Default removable media access(默认可移动媒体访问)动作,不支持 EMS 下发的其他精细设备规则。实际平台支持范围应以所部署 FortiClient 版本为准。
与反病毒扫描的区别
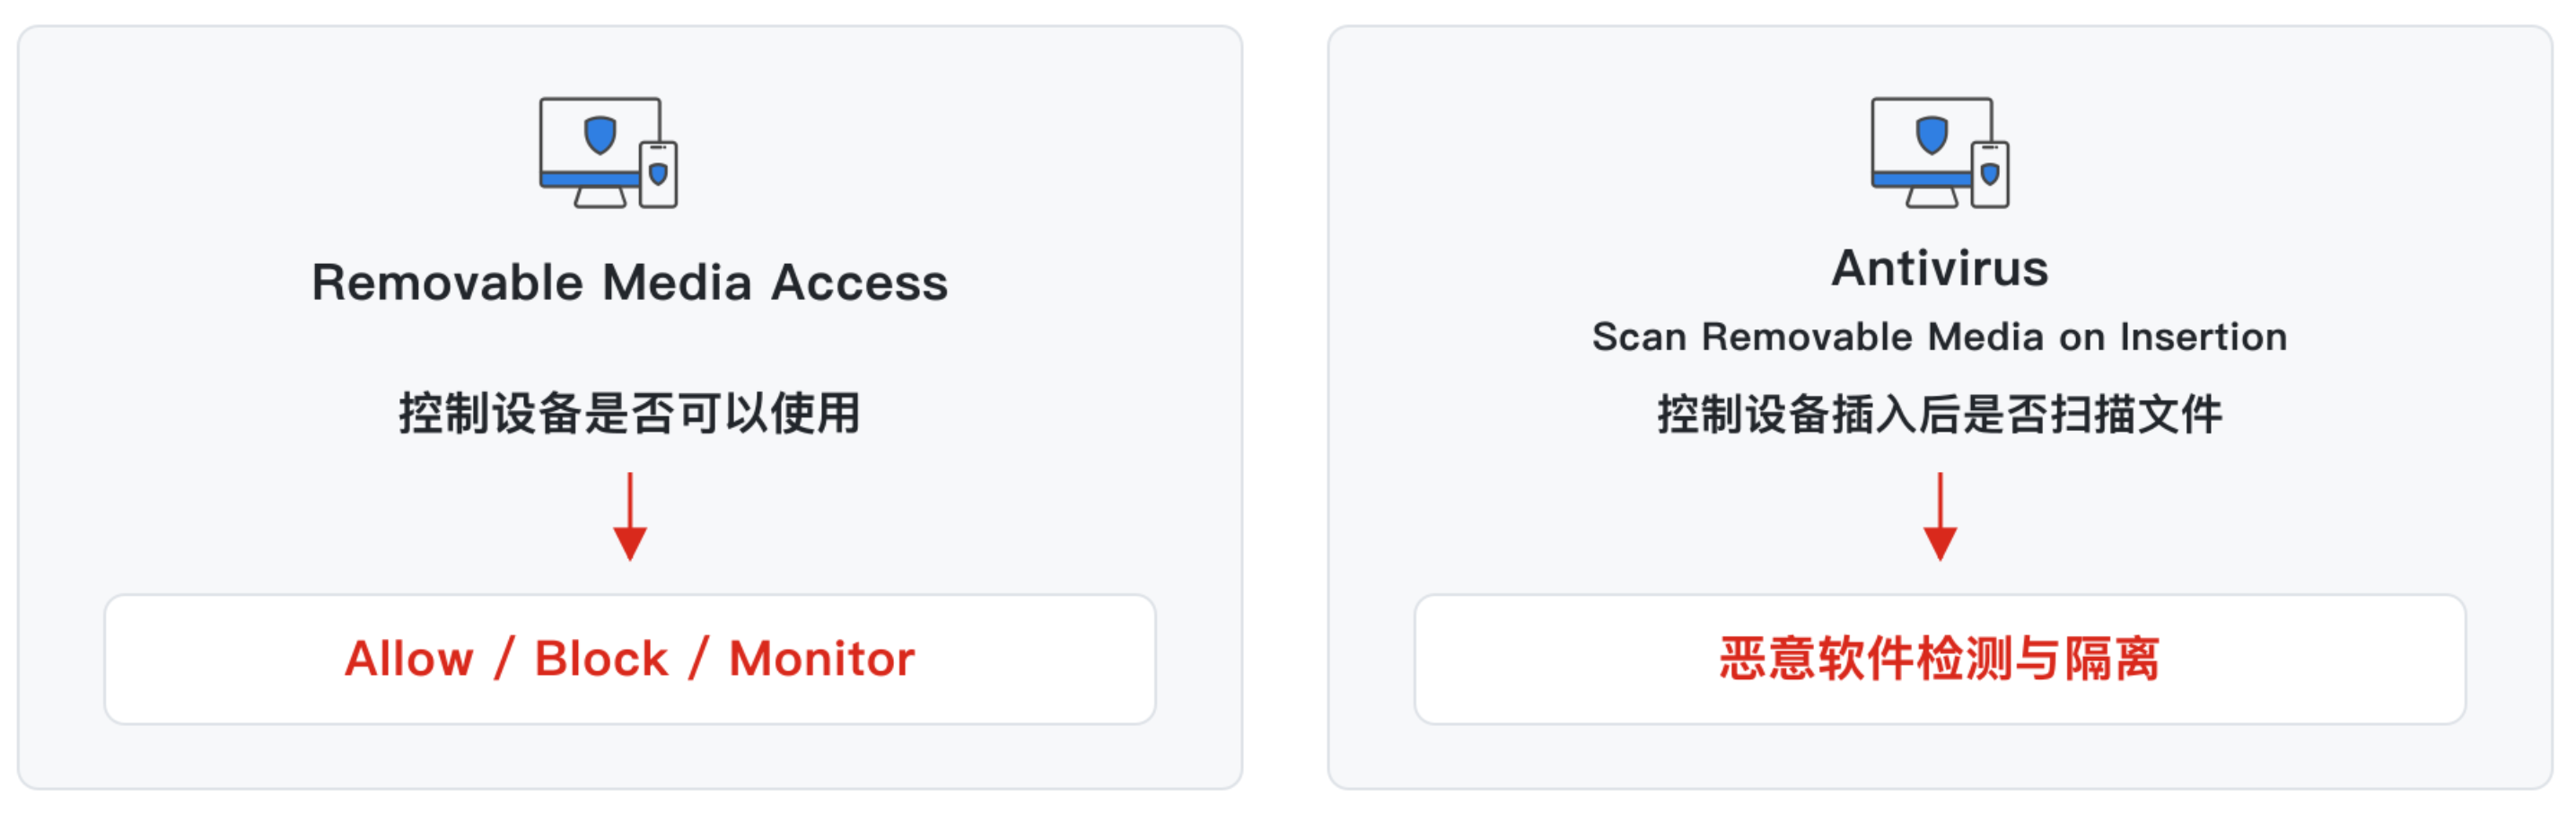
允许设备访问不代表设备内容可信。对允许接入的存储设备,建议同时启用 Antivirus 实时防护和插入媒体扫描。
工作原理
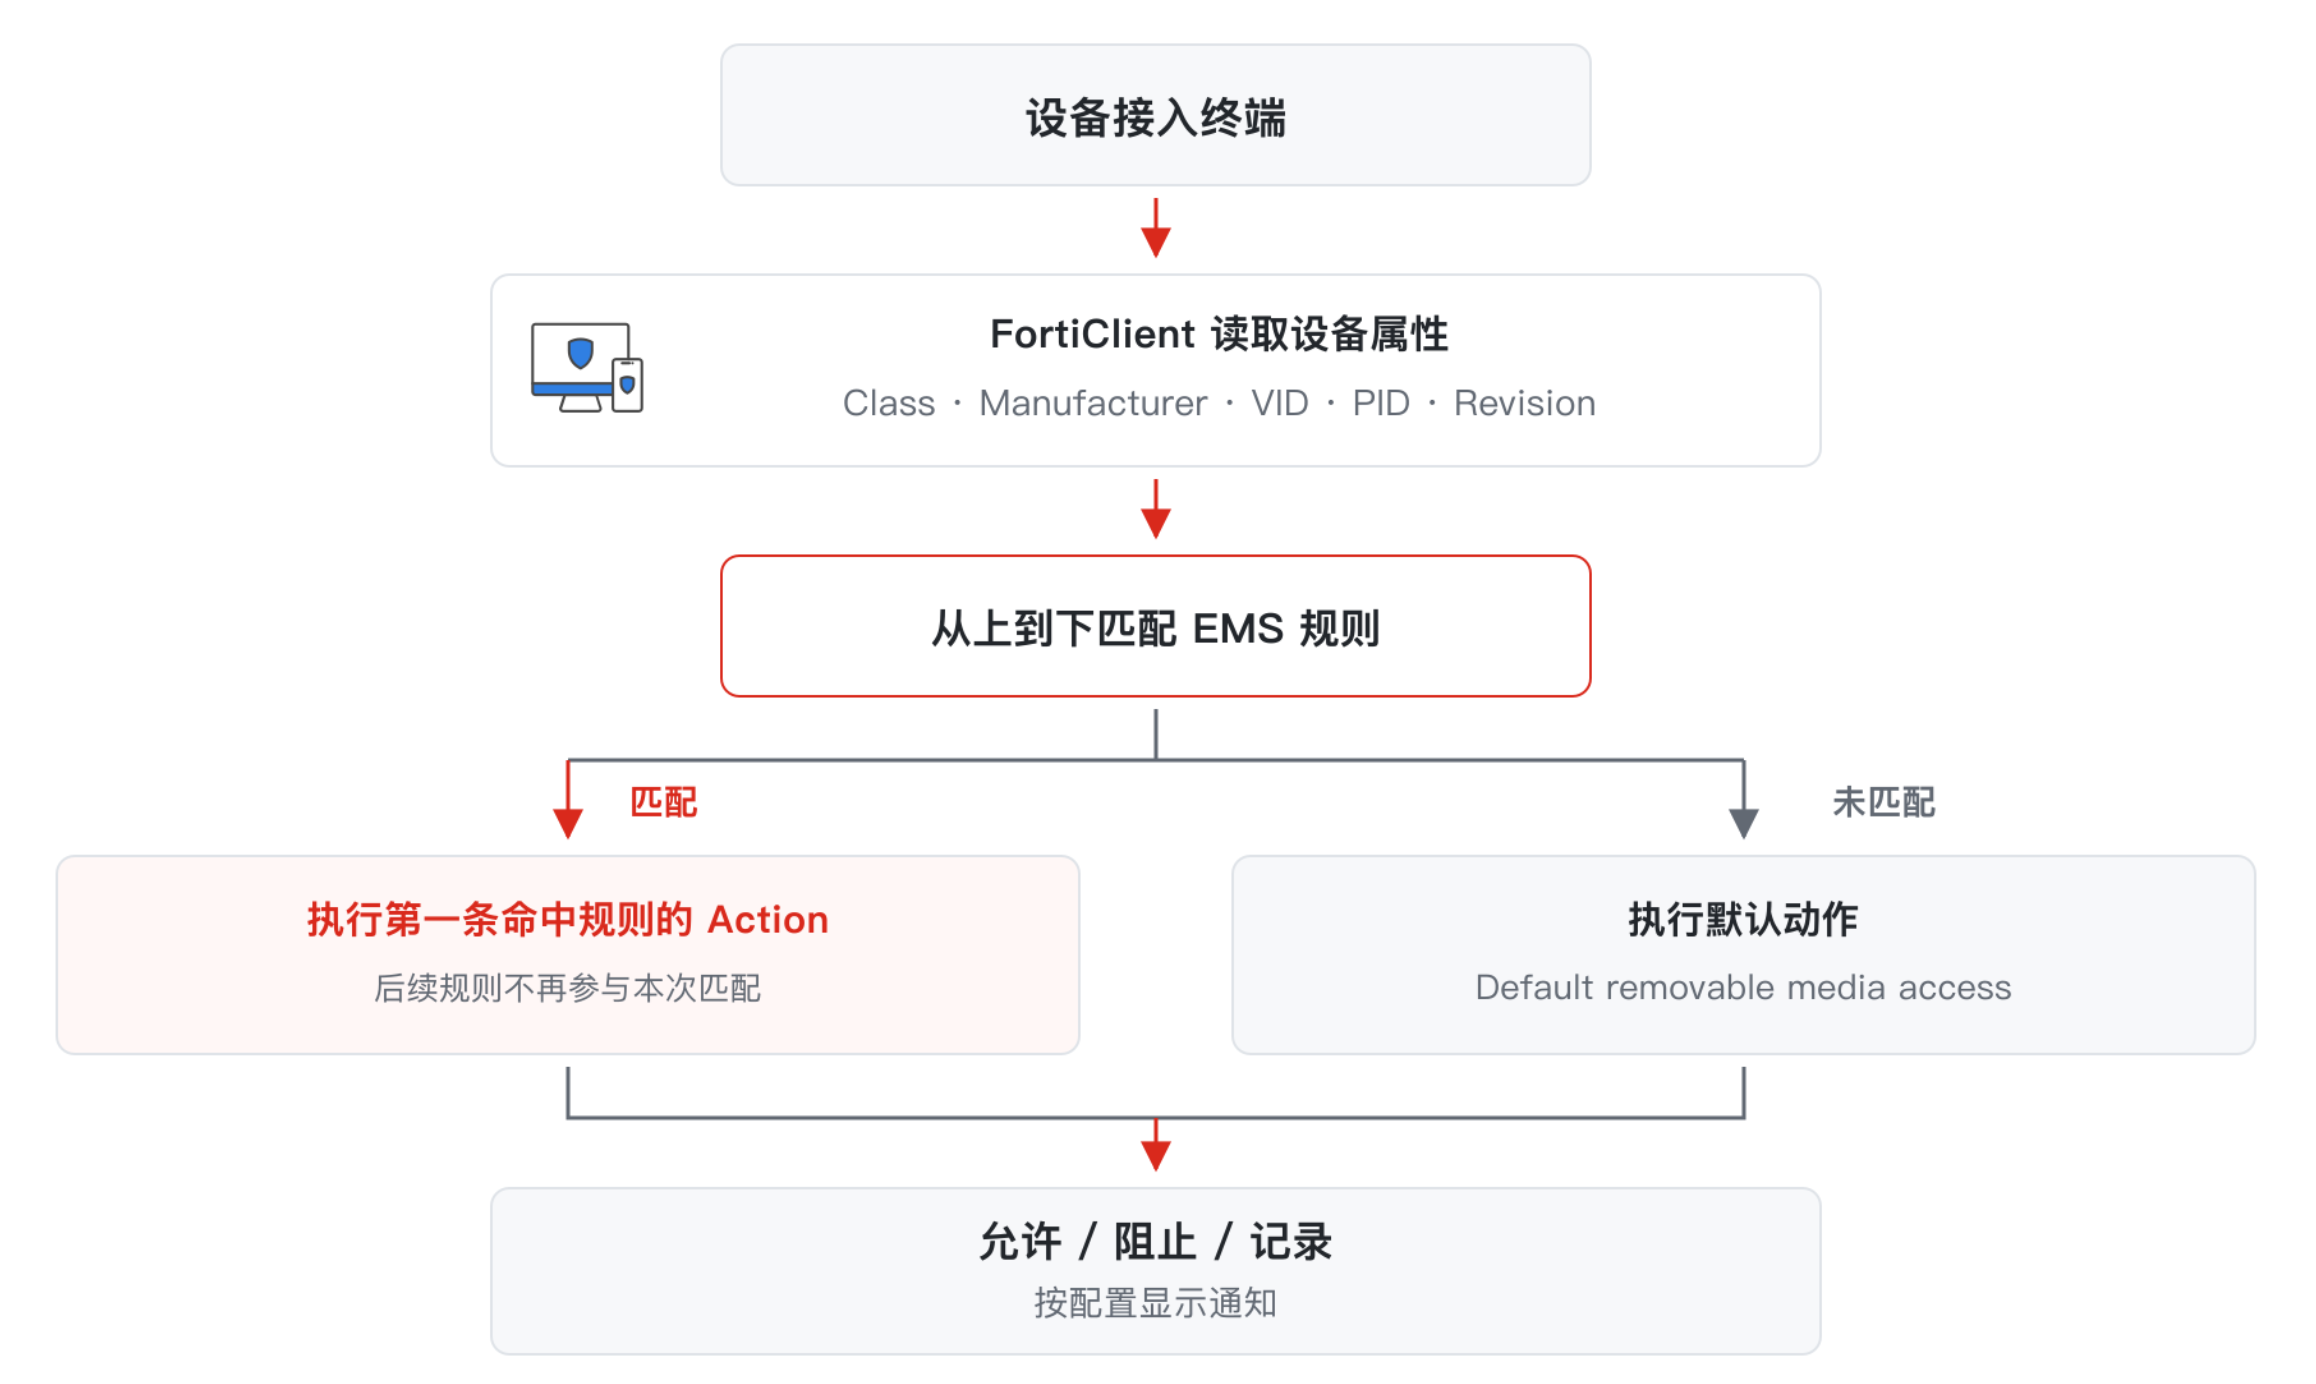
下图展示了可移动媒体访问控制的工作过程。
先决条件
- FortiClient EMS 正常运行,管理员具有管理 Malware Protection 配置文件和终端策略的权限。
- EMS 许可证和目标 FortiClient 安装组件支持 Removable Media Access。
- 目标终端已连接 EMS,并能正常完成 Telemetry 通信。
- 已建立测试终端组,并准备允许设备、禁止设备和未知设备作为测试样本。
- 已明确组织的外接存储使用政策、例外审批流程和设备资产登记方式。
收集设备识别信息
在创建精细规则前,应先从目标 Windows 终端获取设备实际报告的属性。可使用:
- Windows Device Manager(设备管理器):选择设备,打开 Properties,并在 Details(详细信息) 中查看硬件相关字段。

- 经组织批准的设备信息工具,例如USBDeview。
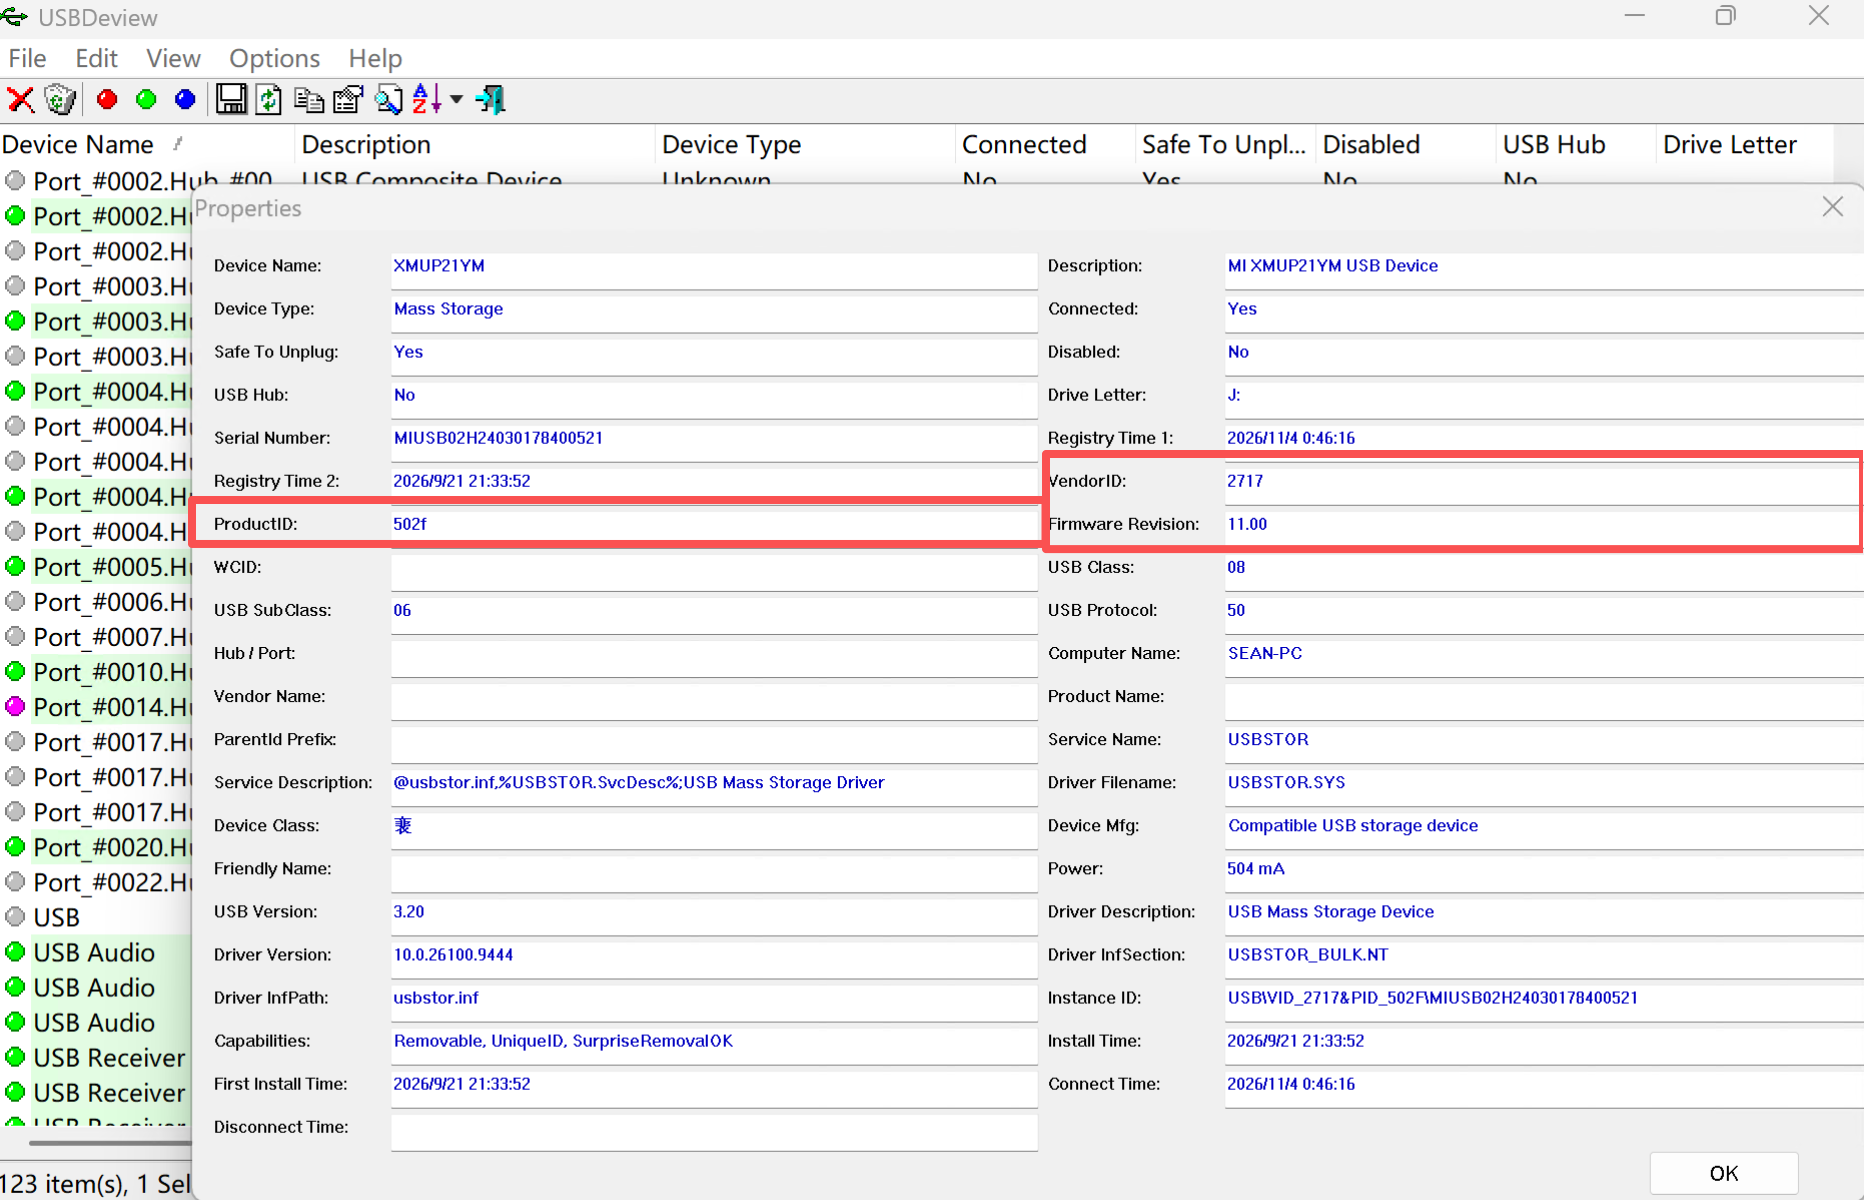
建议记录:
| 字段 | 设备管理器中参考名 | USBDeview的参考名 | 用途 | 举例 |
|---|---|---|---|---|
| Class | 类 | 区分设备类别 | WPD | |
| Manufacturer | 制造商 | 区分制造商 | MI | |
| Vendor ID | Vendor ID | 标识硬件厂商 | 2717 | |
| Product ID | Vendor ID | 标识厂商下的产品型号 | 502f | |
| Revision | Firmware Revision | 进一步区分硬件修订版本 | 11.00 |
注意
Vendor ID、Product ID 和 Revision 通常只能标识厂商、型号或硬件版本,不一定能唯一识别某一台物理设备。多支同型号 U 盘可能拥有相同属性。若安全目标要求“仅允许这一支设备”,必须先验证当前版本是否能提供更精确的唯一身份能力,不能把 VID/PID 规则误当成序列号白名单。
部署步骤
部署前注意
警告
- 请一定注意Class(类)为HID(Human Input Device)和NET设备的配置。
- 禁用全部 HID 设备可能使键盘和鼠标失效,导致无法操作计算机
- 禁用全部NET设备可能导致计算机不能访问网络
1. 创建配置文件
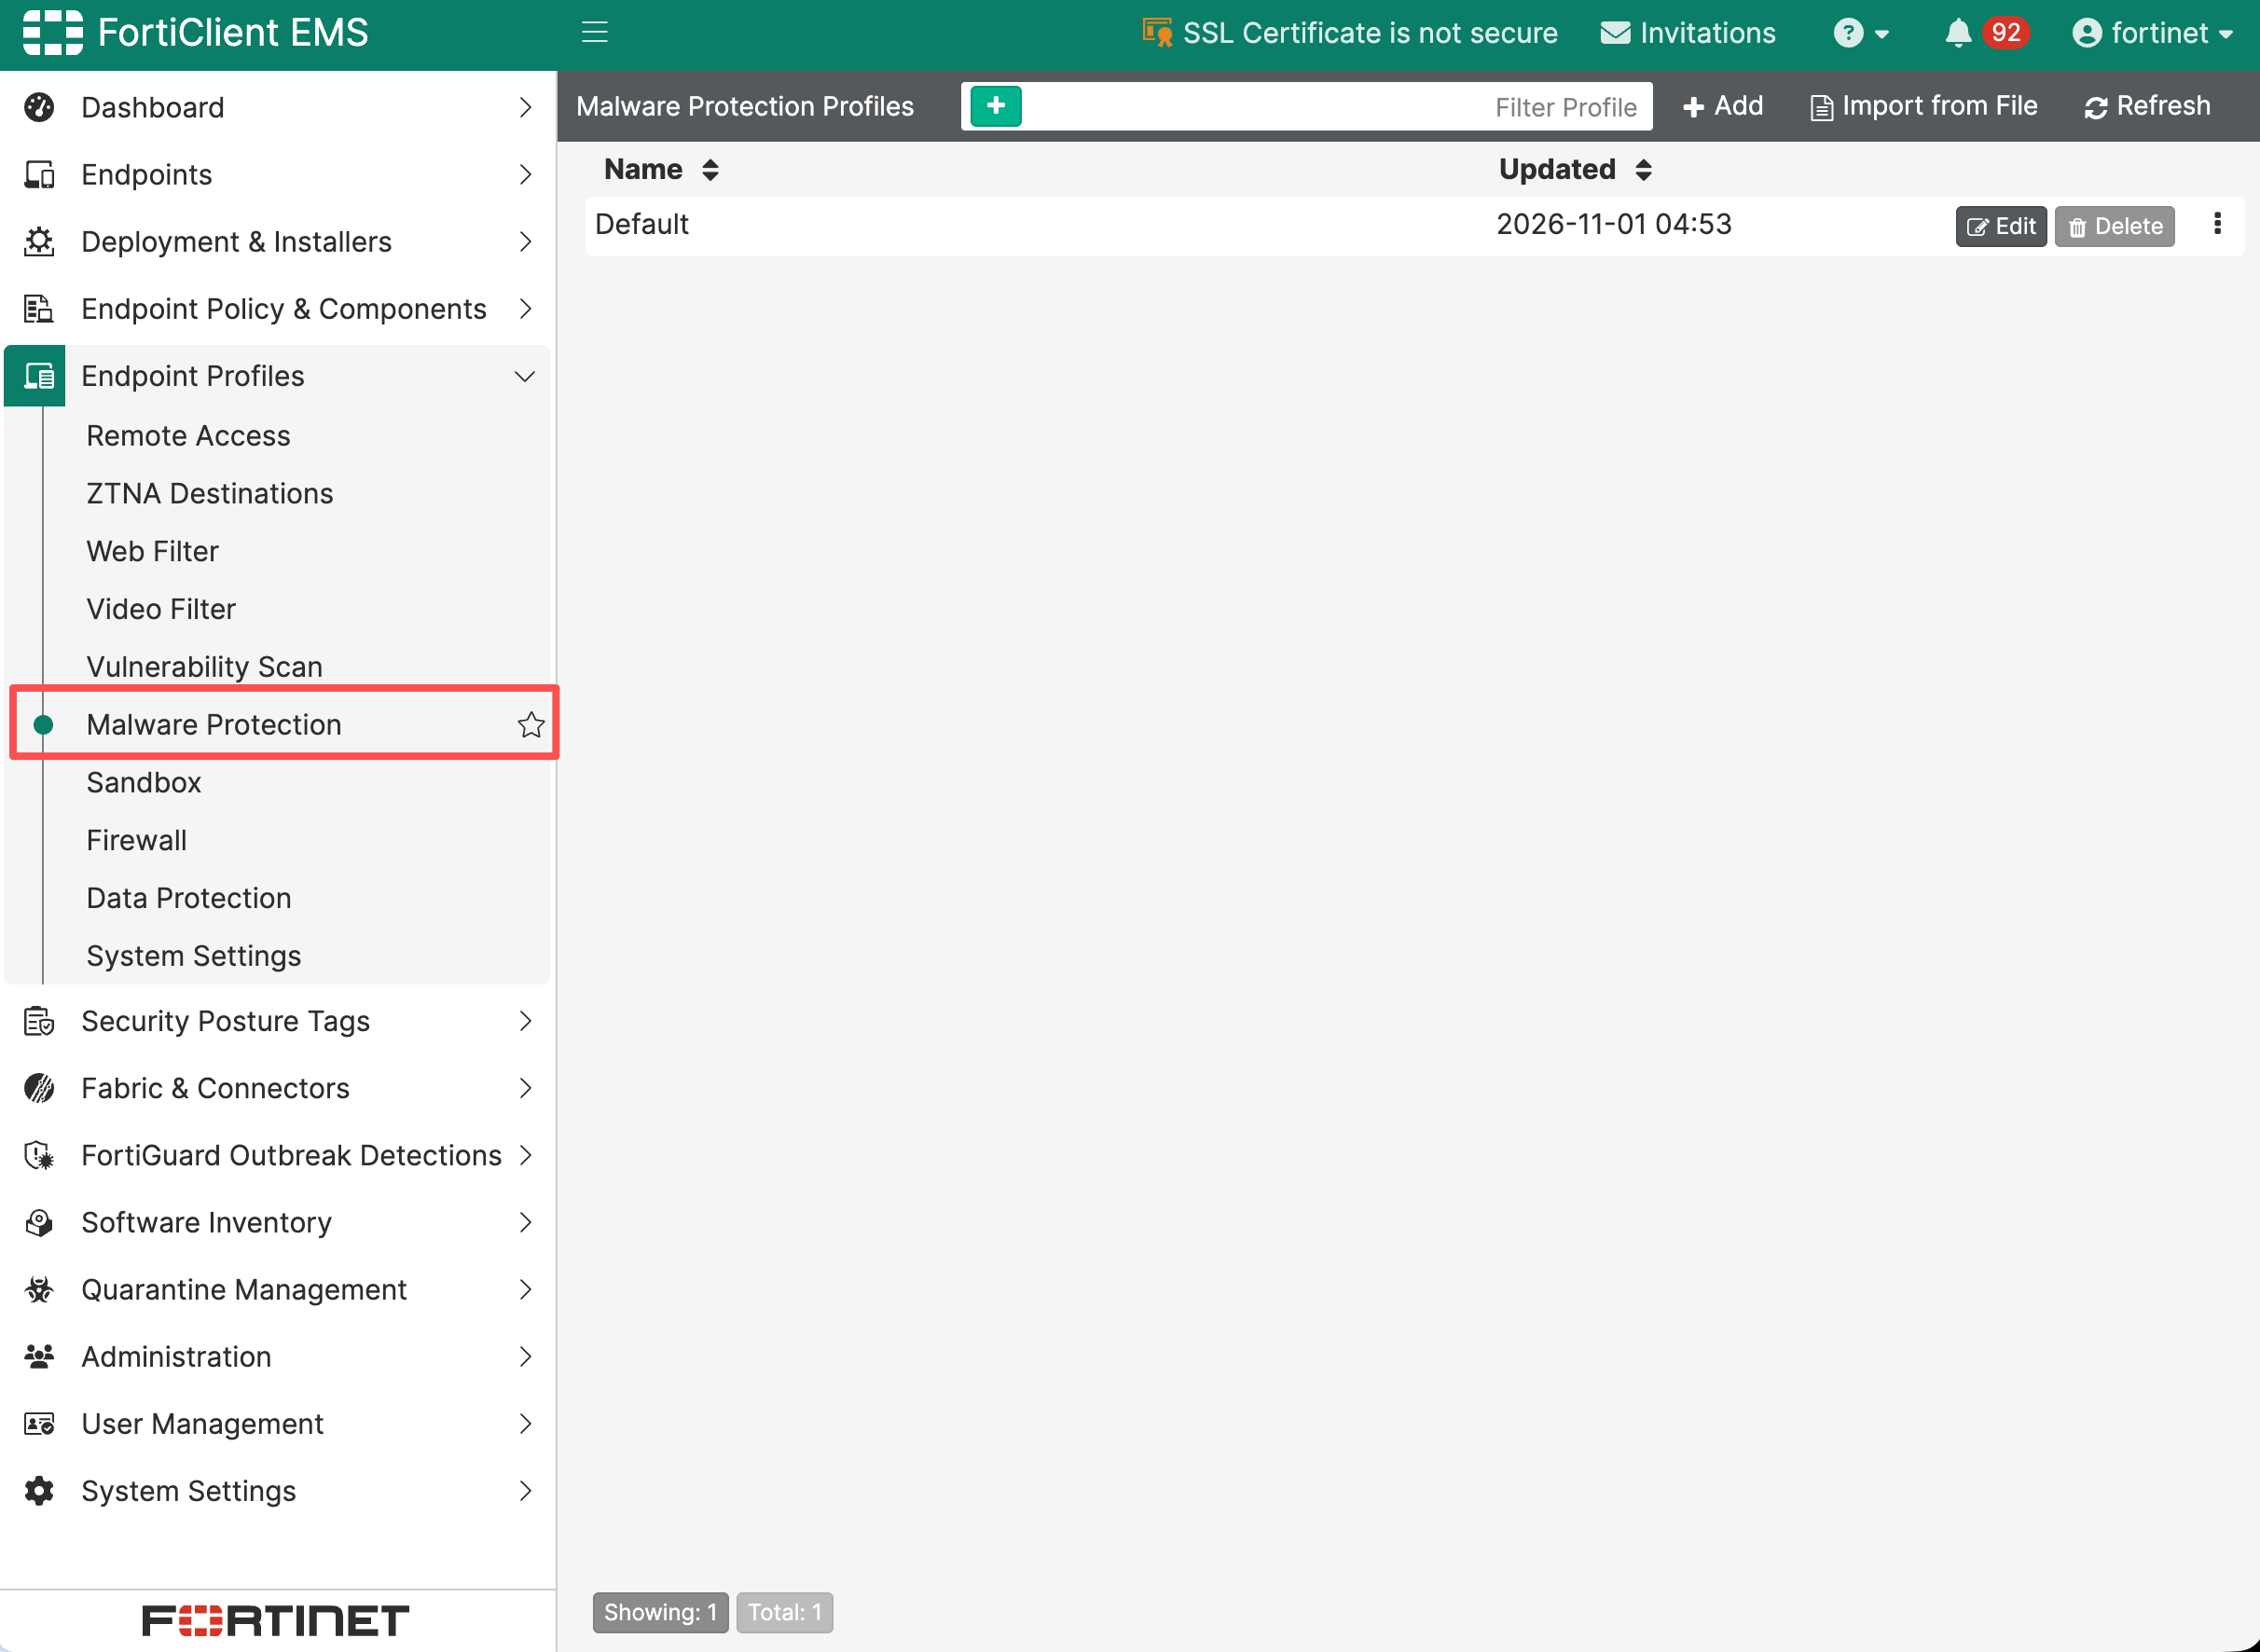
- 登录 EMS,并进入 Endpoint Profiles > Malware Protection。
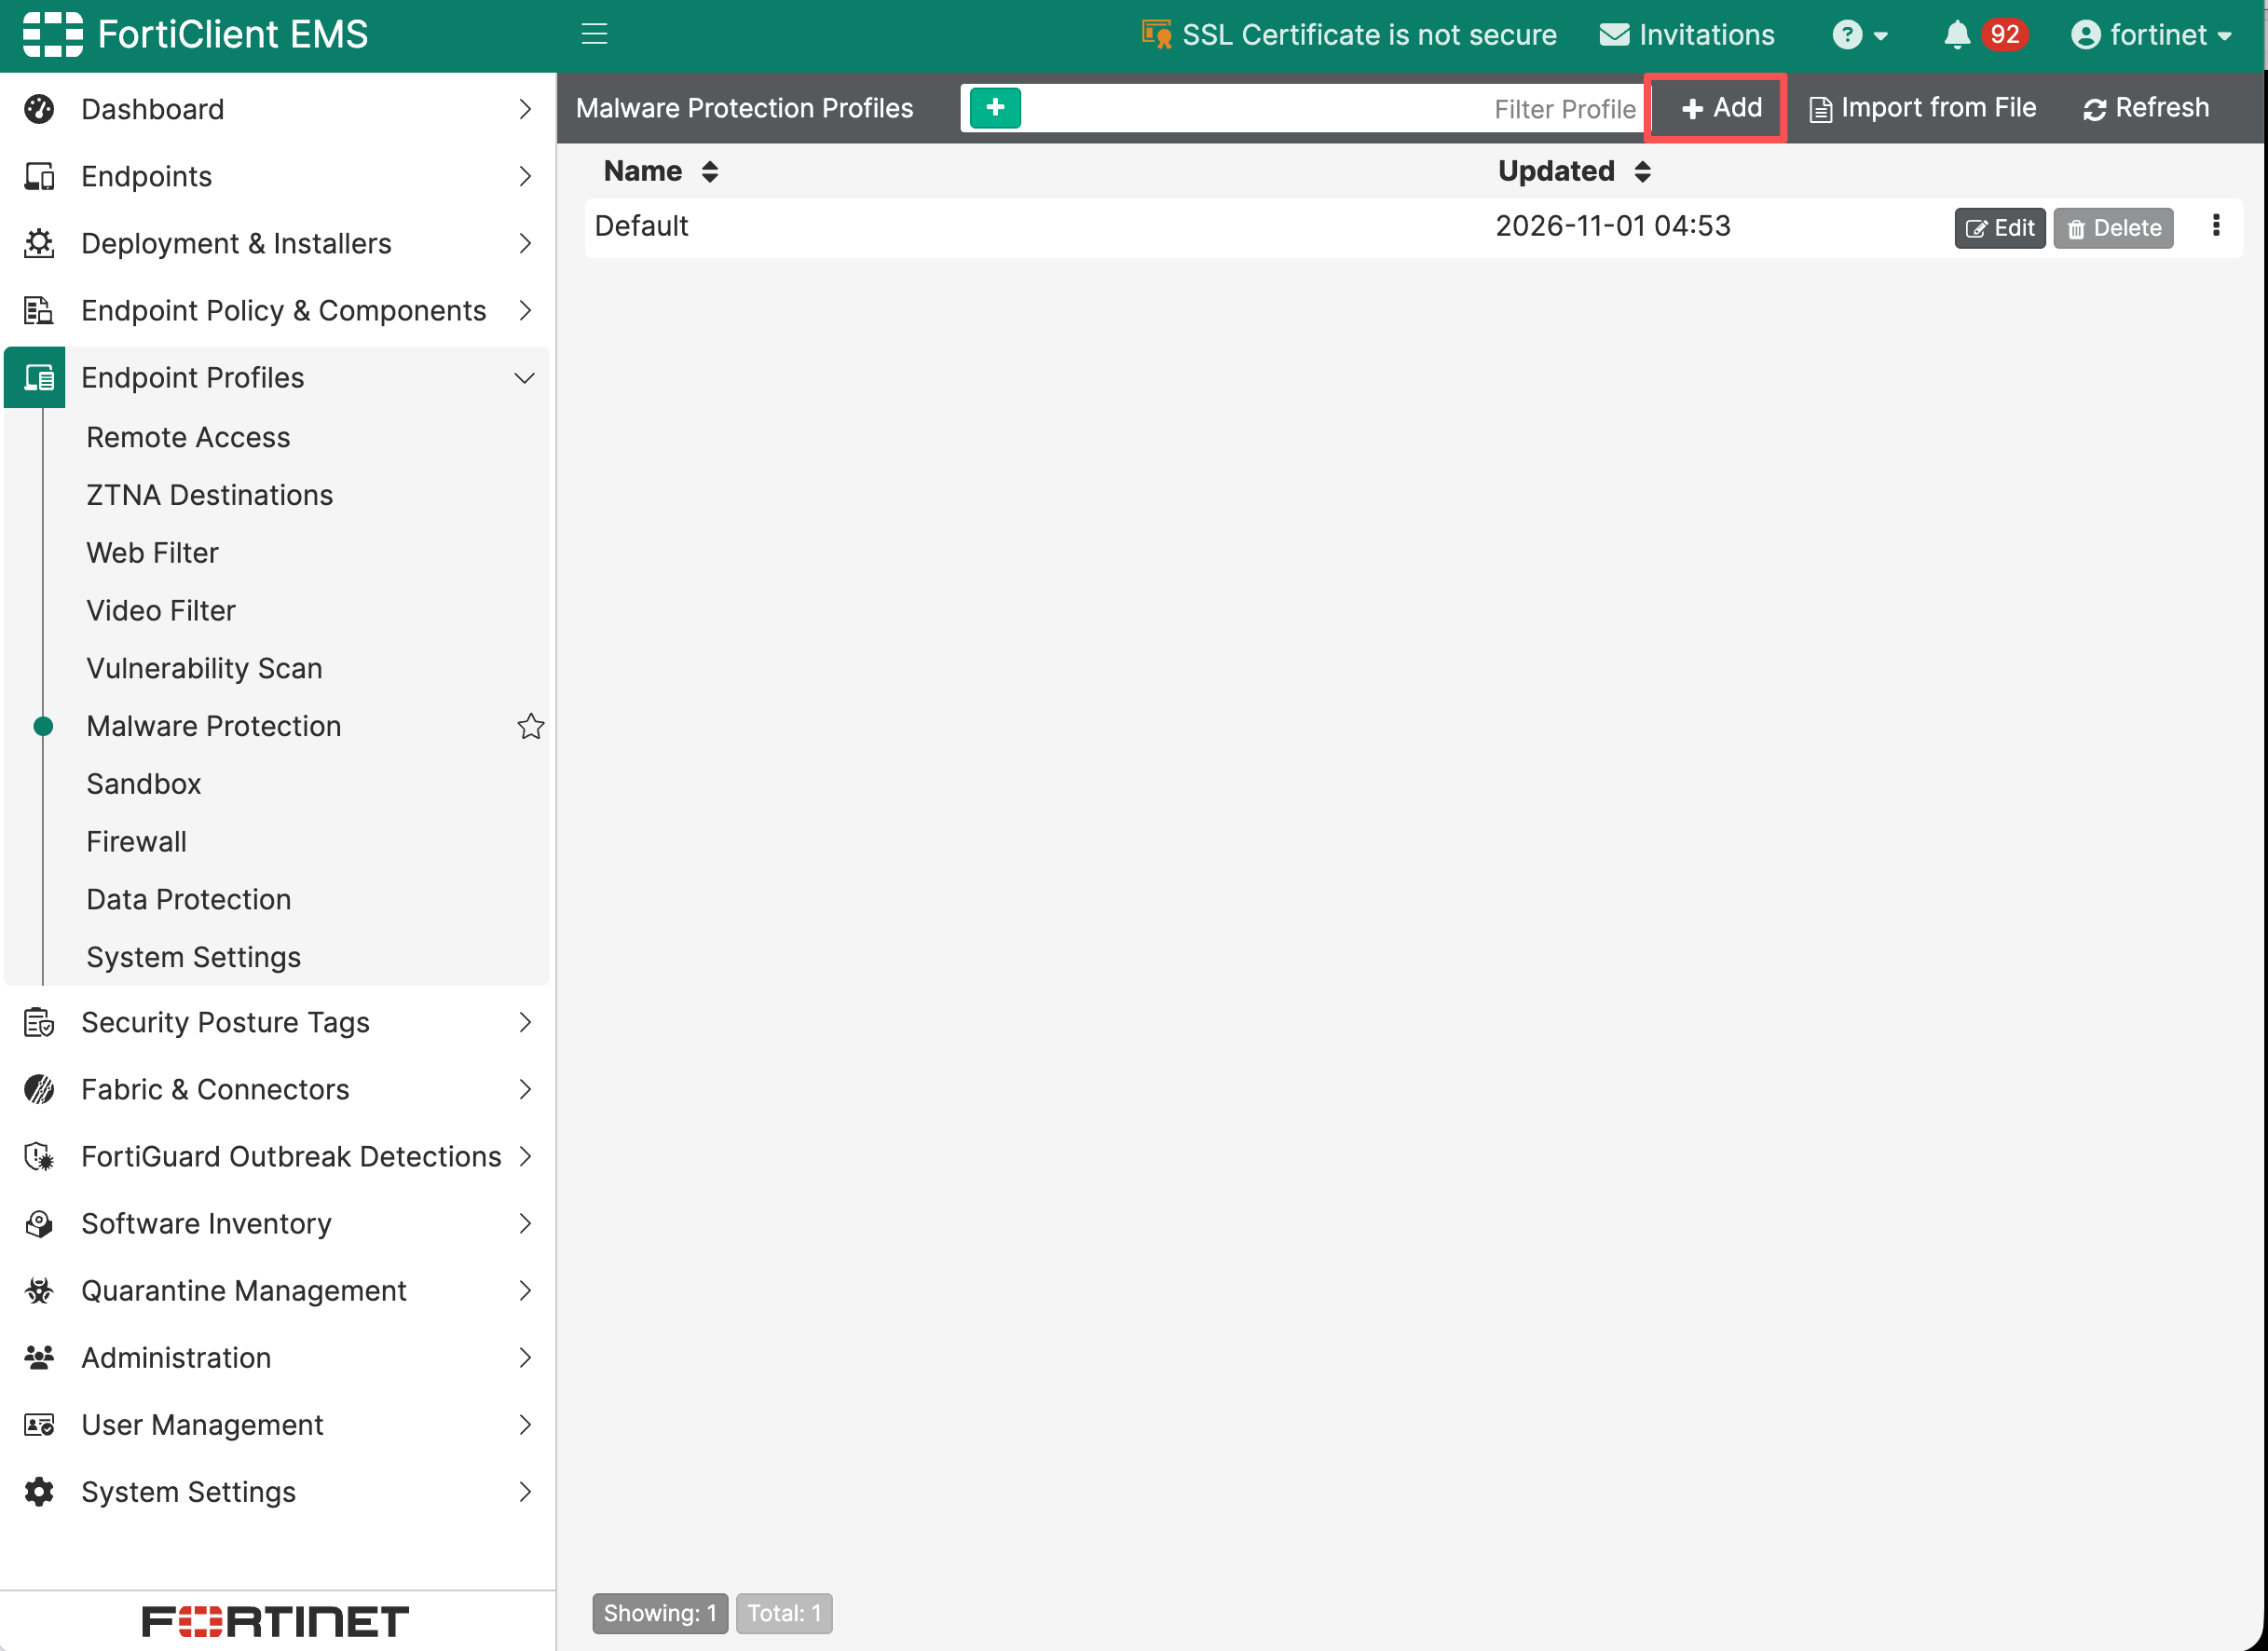
- 新建或复制一个测试配置文件。
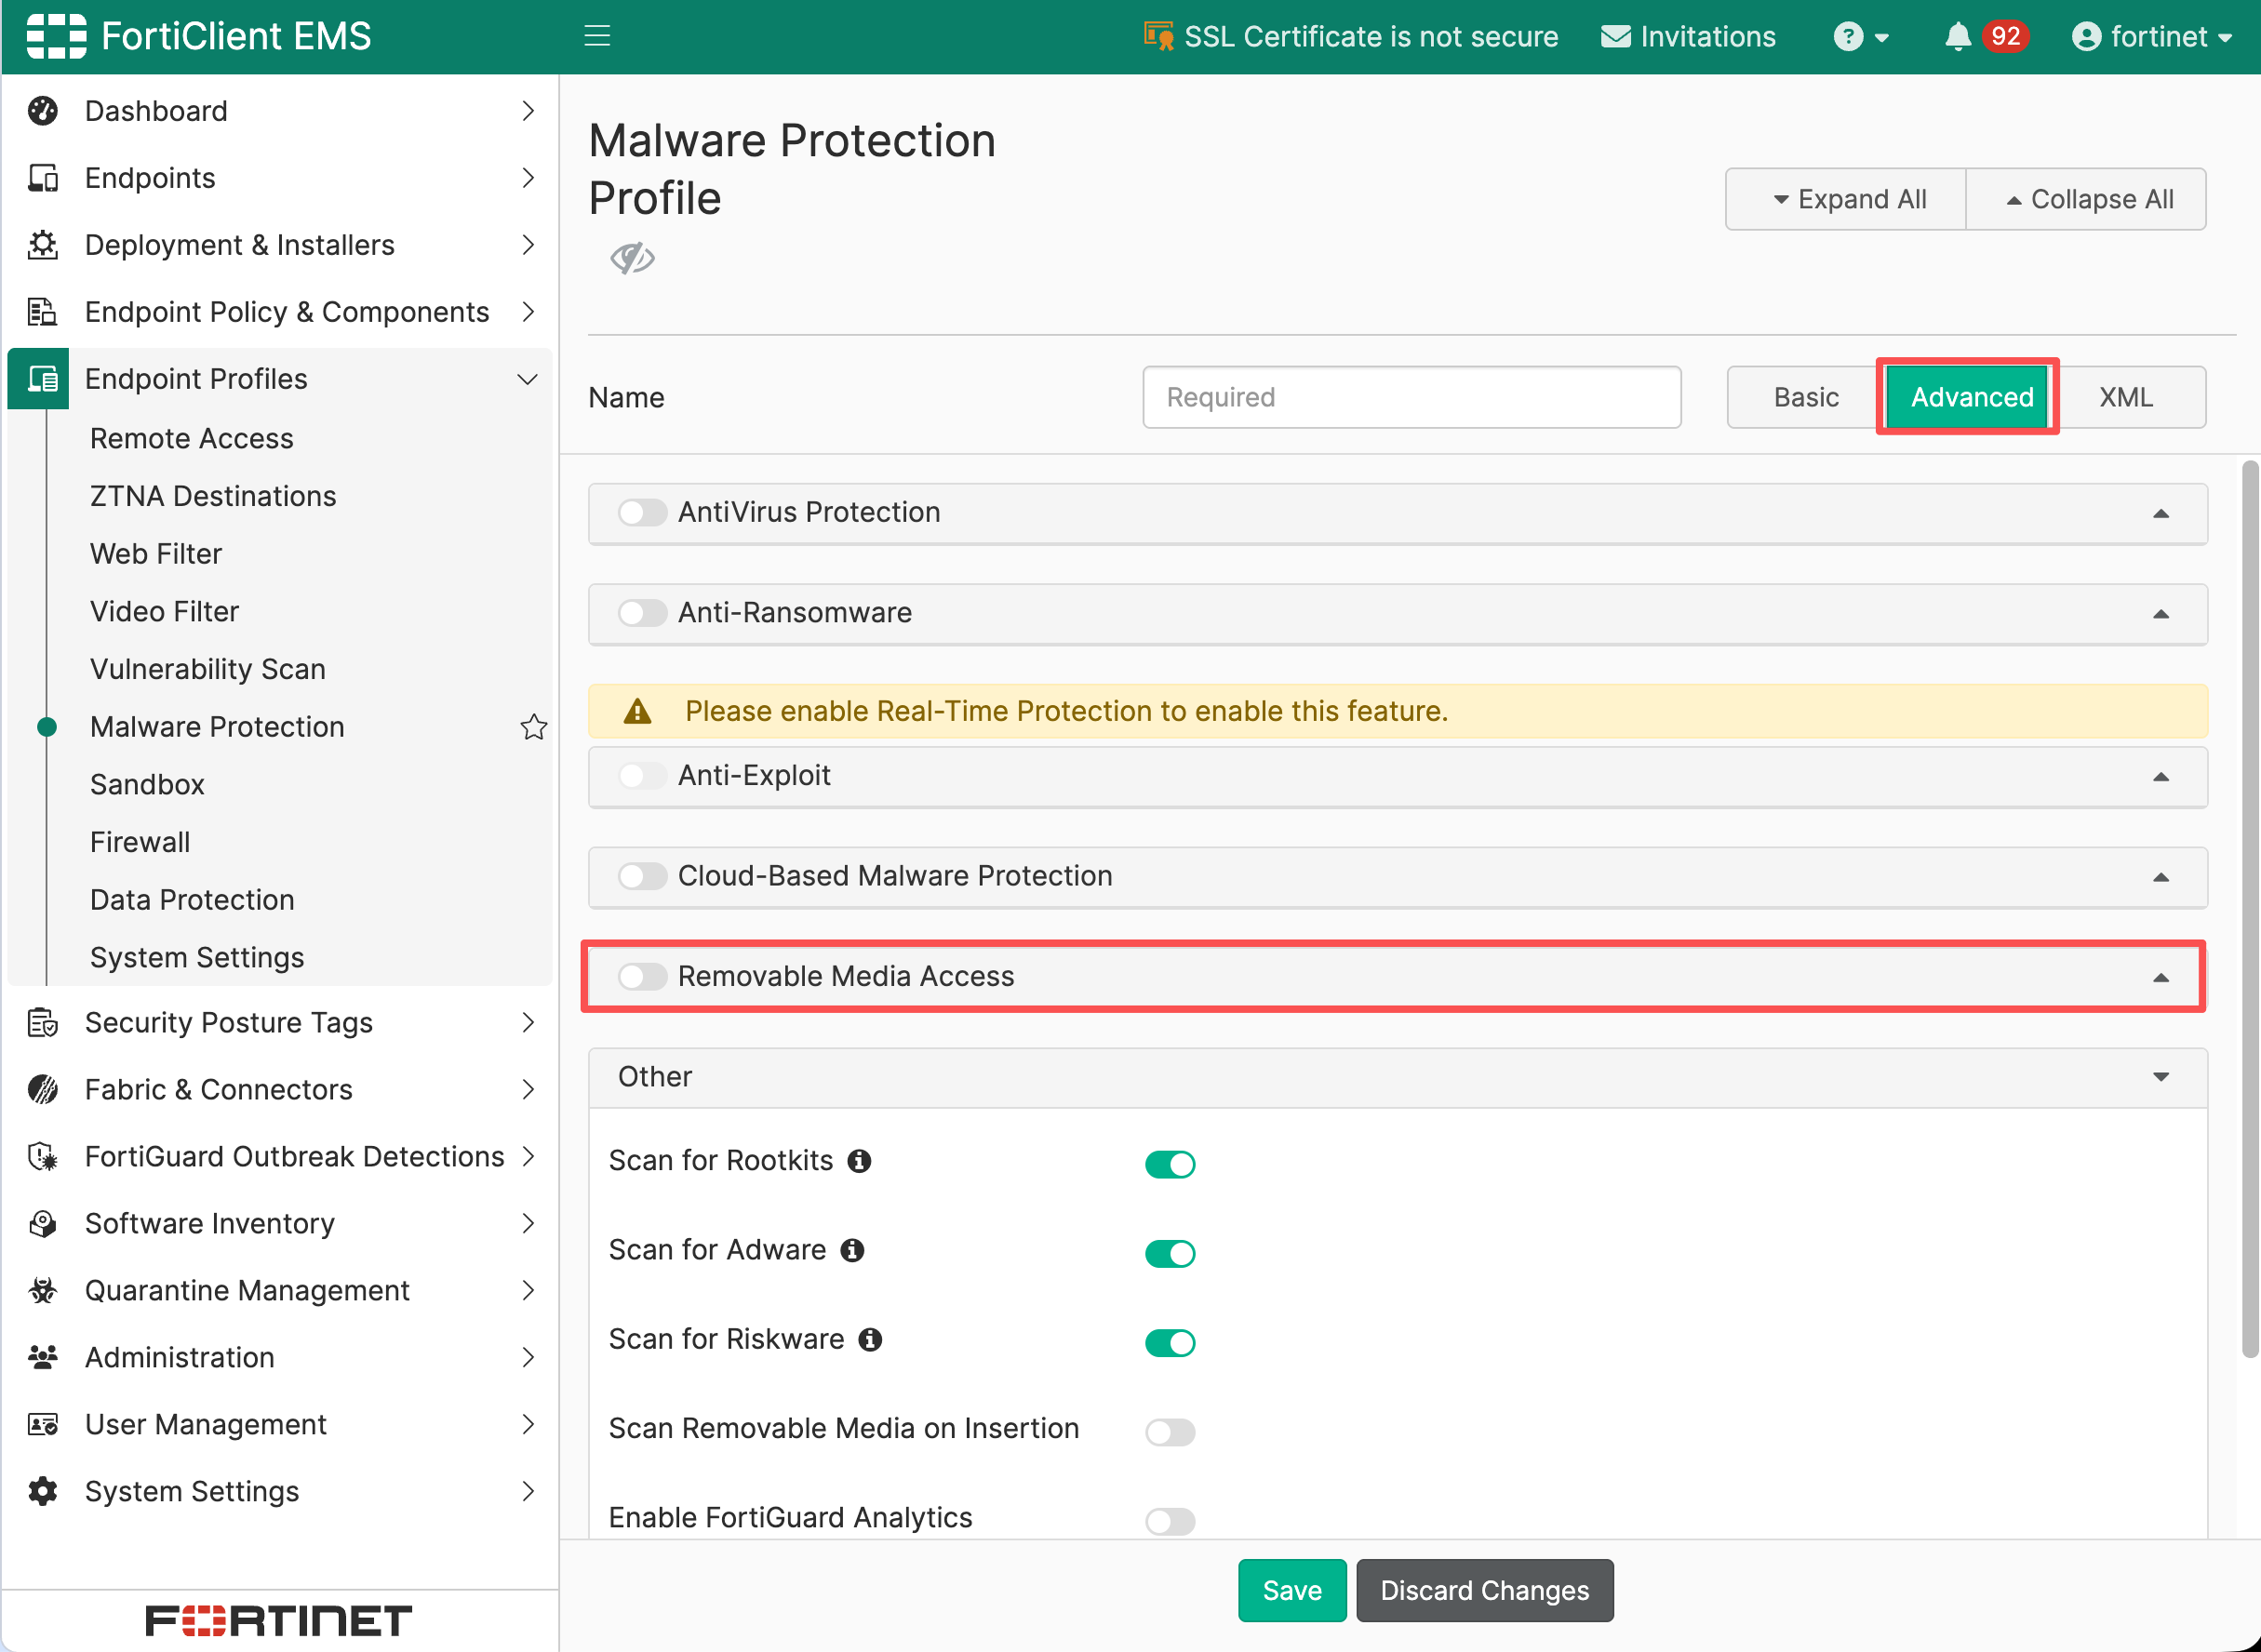
- 切换到 Advanced 视图,找到 Removable Media Access。
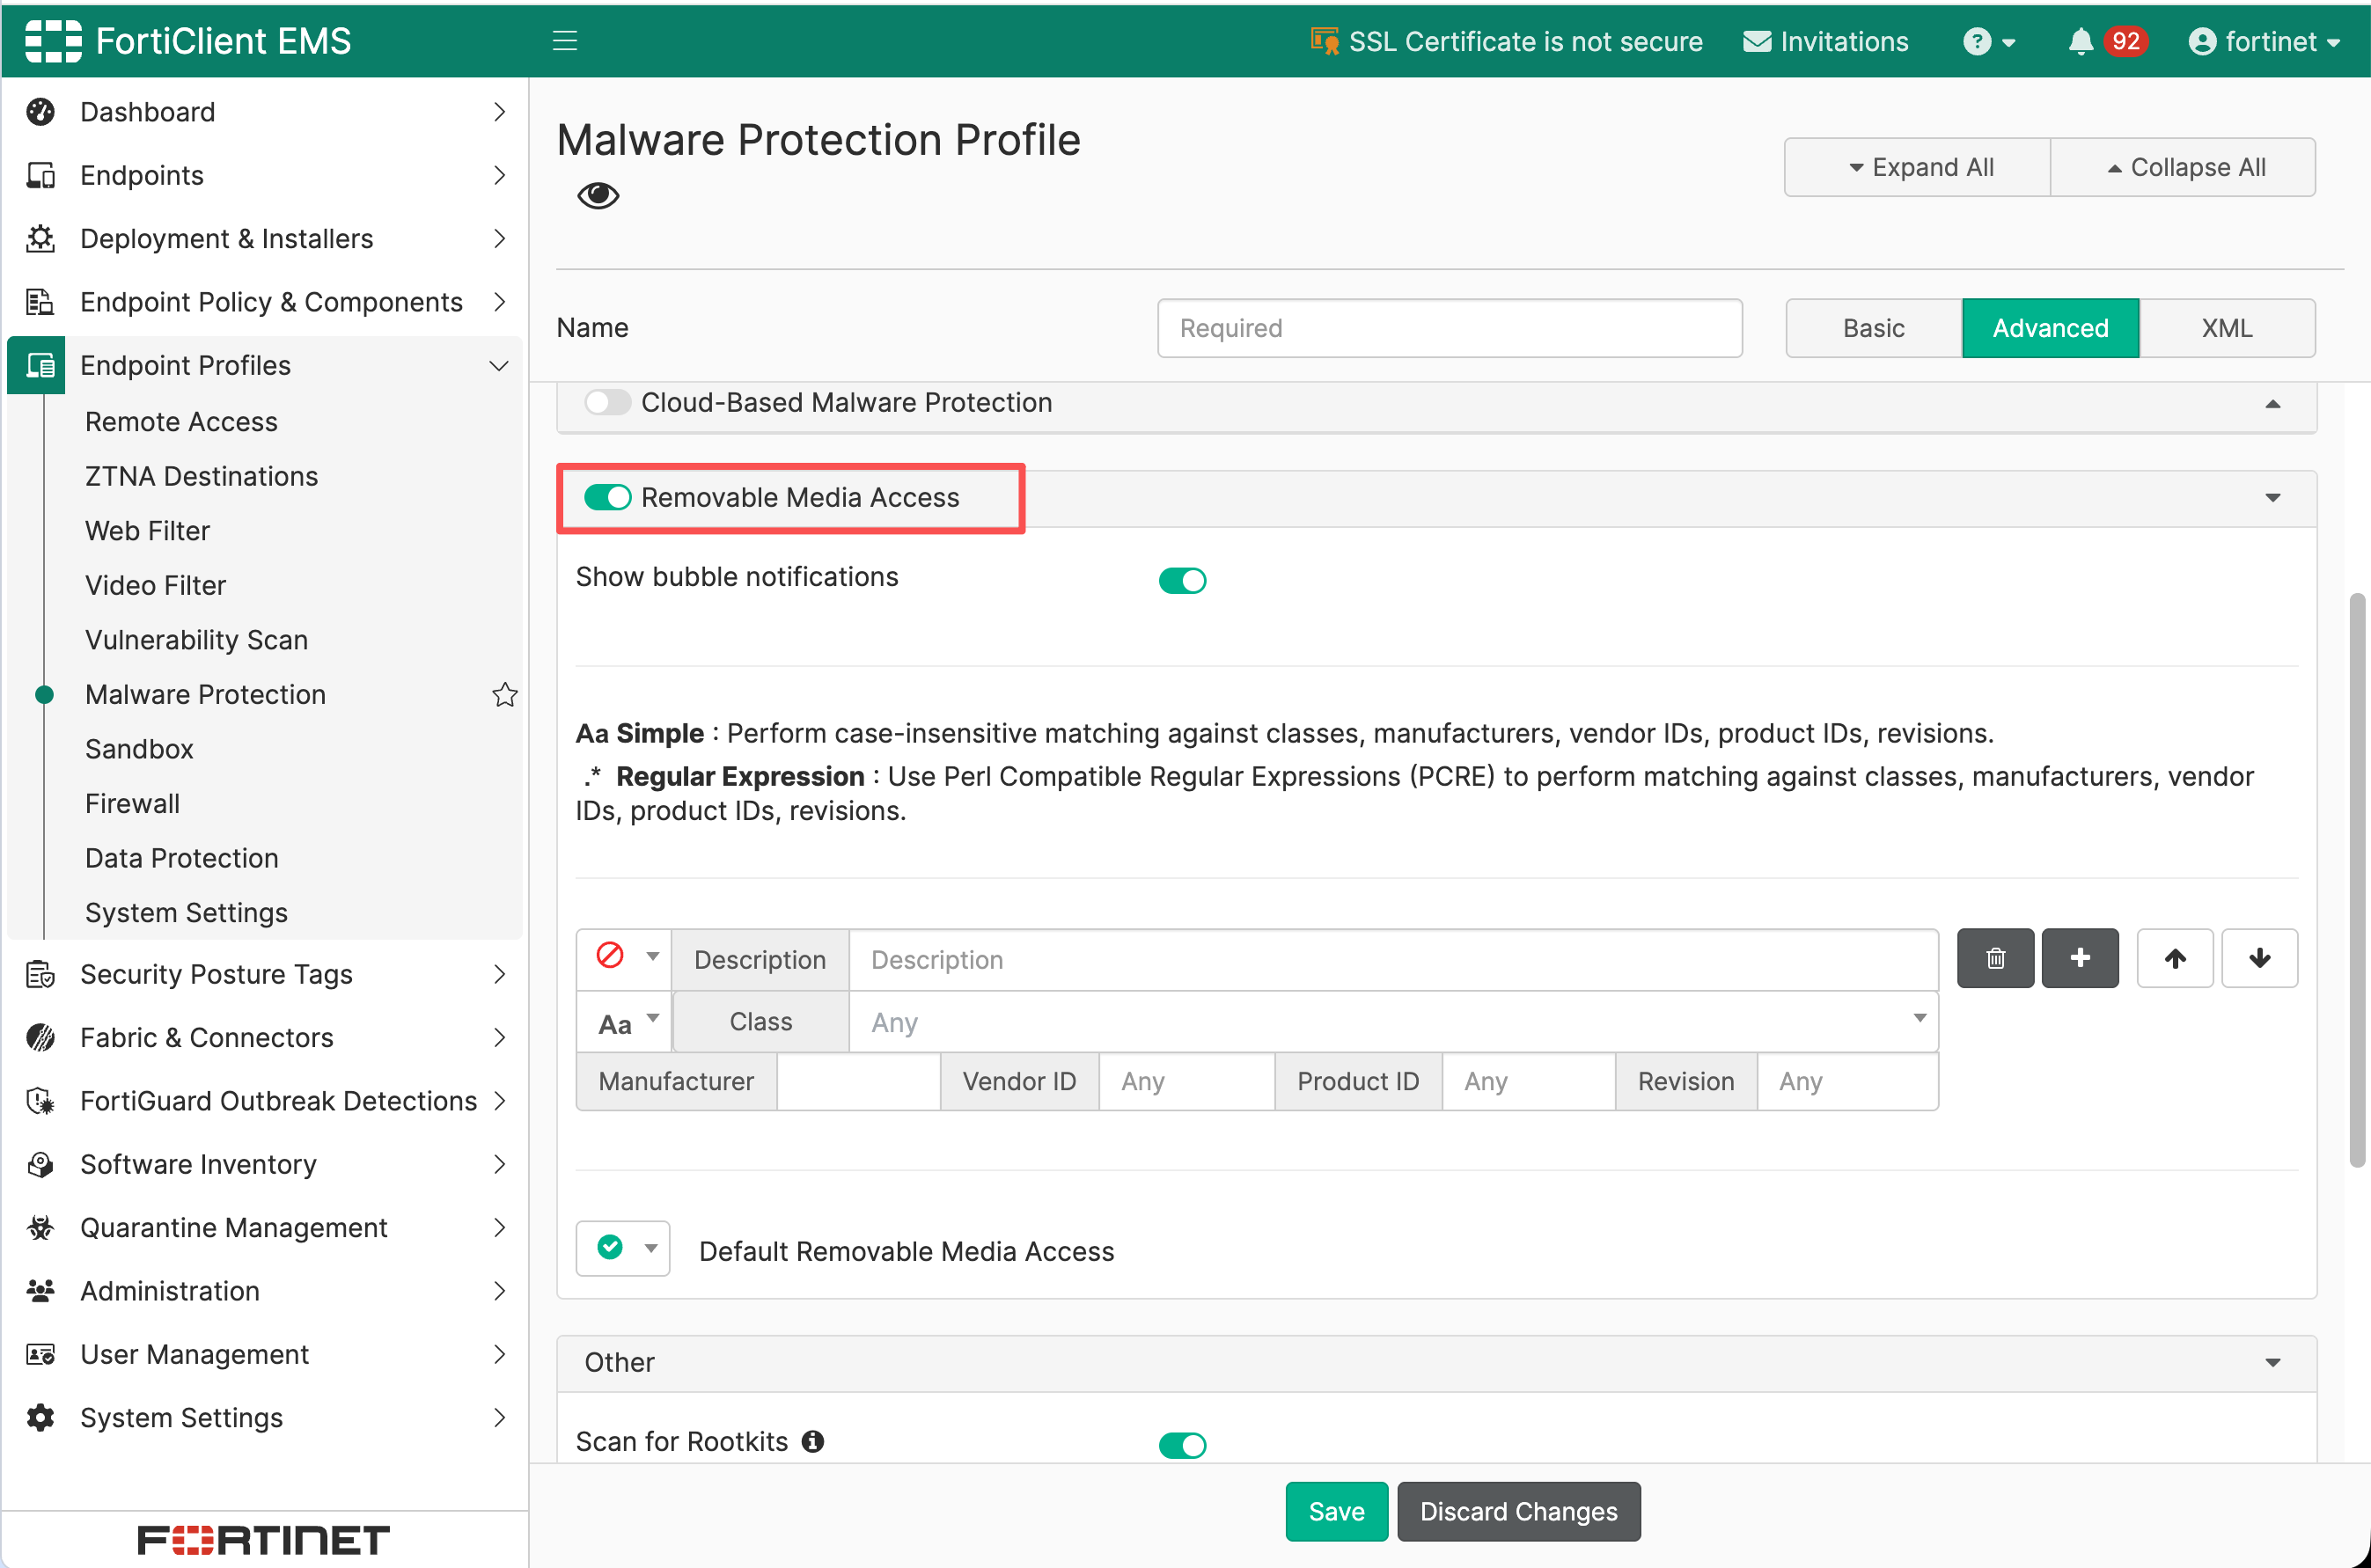
- 打开功能总开关,启用功能
2. 配置默认动作
在 Default removable media access 中选择未命中任何自定义规则的设备应执行的动作。
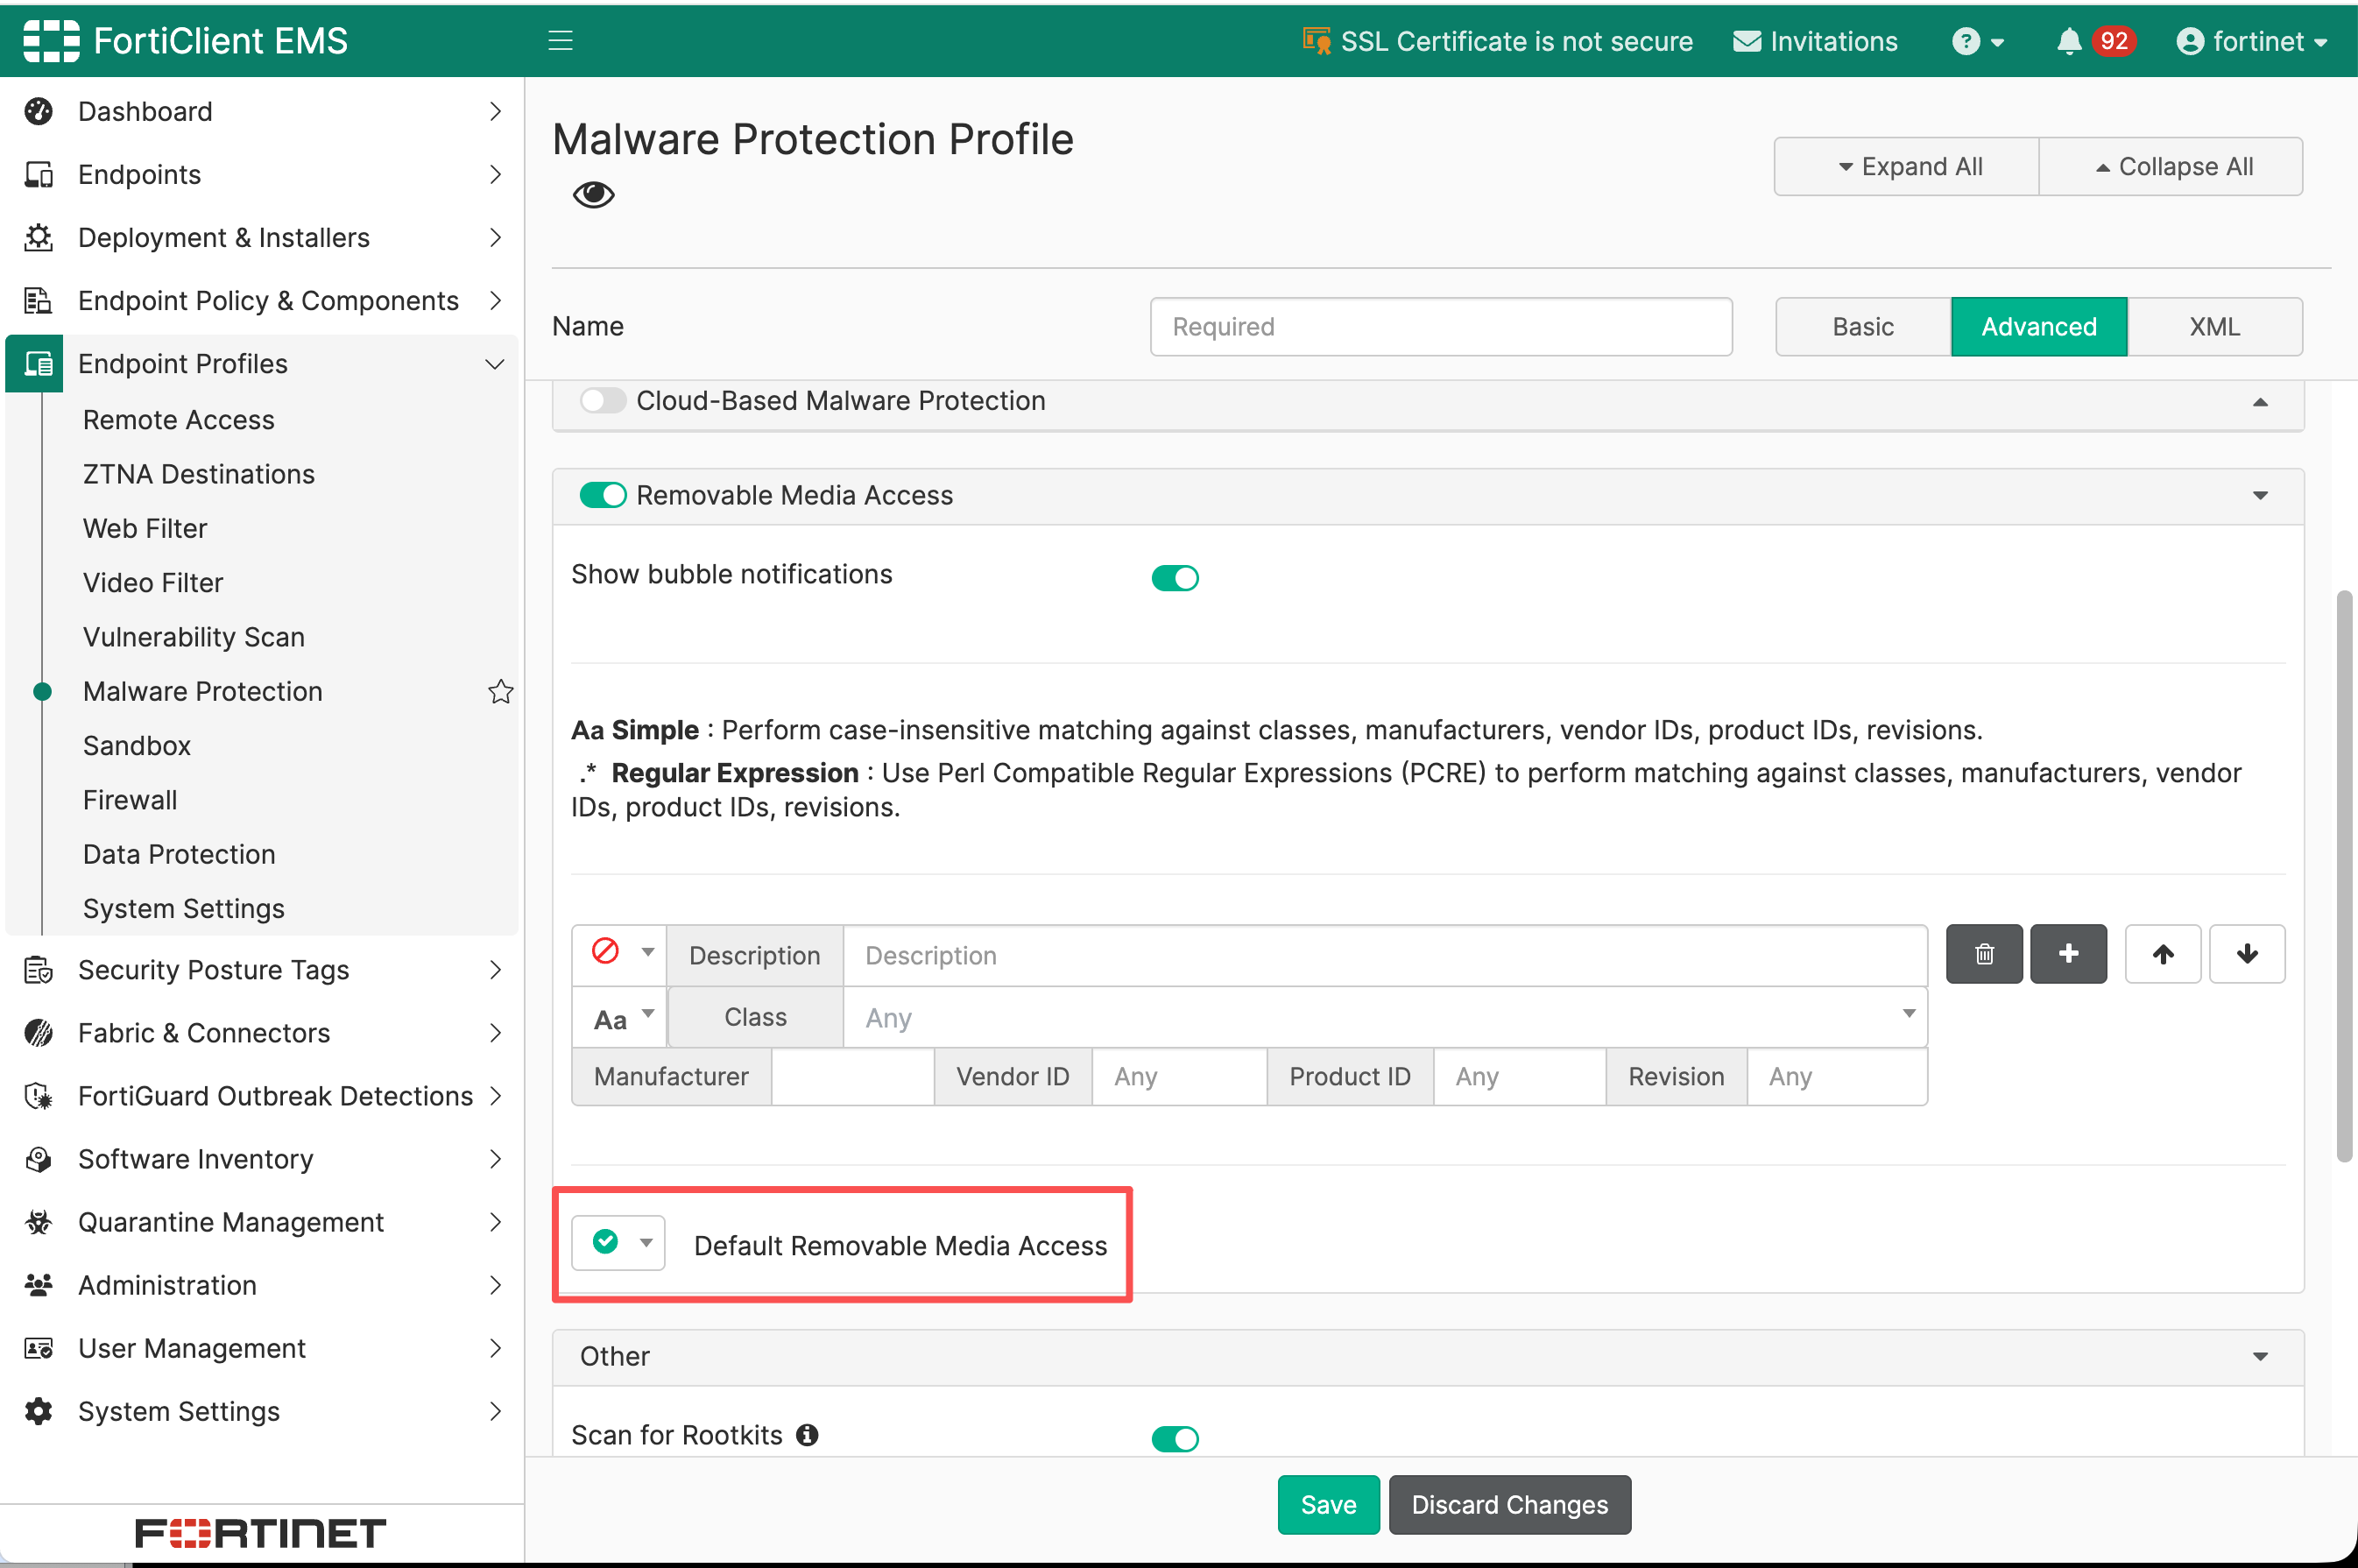
可以选择下面三个选项:
- Allow:允许设备访问。
- Block:阻止设备访问。
- Monitor:允许设备连接并记录事件,不阻止访问。
首次部署建议先使用 Monitor 盘点实际设备,再根据业务需求切换到 Block 或保持 Allow。
3. 添加精细规则
在规则视图中完善下面信息:
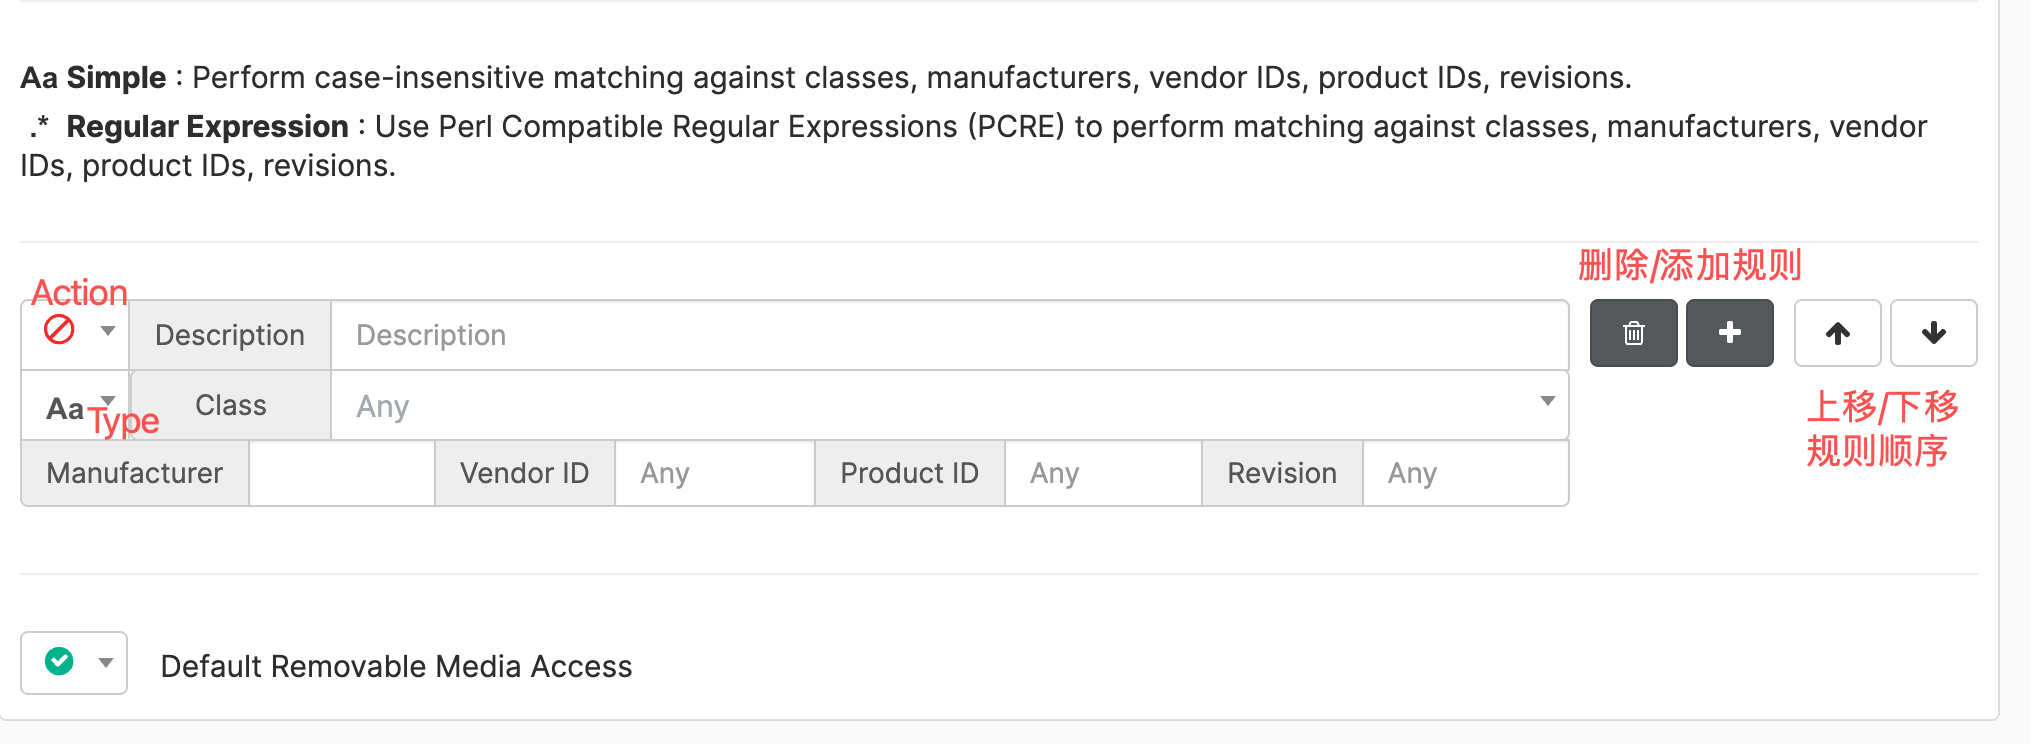
- Description(描述):说明设备用途、负责人或审批工单。
- Type(匹配类型):选择 Simple(简单匹配)或 Regular Expression(正则表达式)。
- Class(设备类别):填写需要匹配的设备类别。
- Manufacturer(制造商):填写需要匹配的设备制造商。
- Vendor ID(厂商 ID):填写需要匹配的硬件厂商标识。
- Product ID(产品 ID):填写需要匹配的产品型号标识。
- Revision(硬件修订版本):填写需要匹配的硬件修订版本。
- Action(动作):选择 Allow(允许)、Block(阻止)或 Monitor(监控)。
提示
只填写区分目标设备所必需的字段。字段太少可能扩大匹配范围,字段太多则可能因设备报告值变化而无法命中。每次添加规则后都应使用真实设备验证。
4. 调整规则优先级
使用上下箭头调整顺序。设备同时匹配多条规则时,FortiClient 应用列表中位置最高的规则。
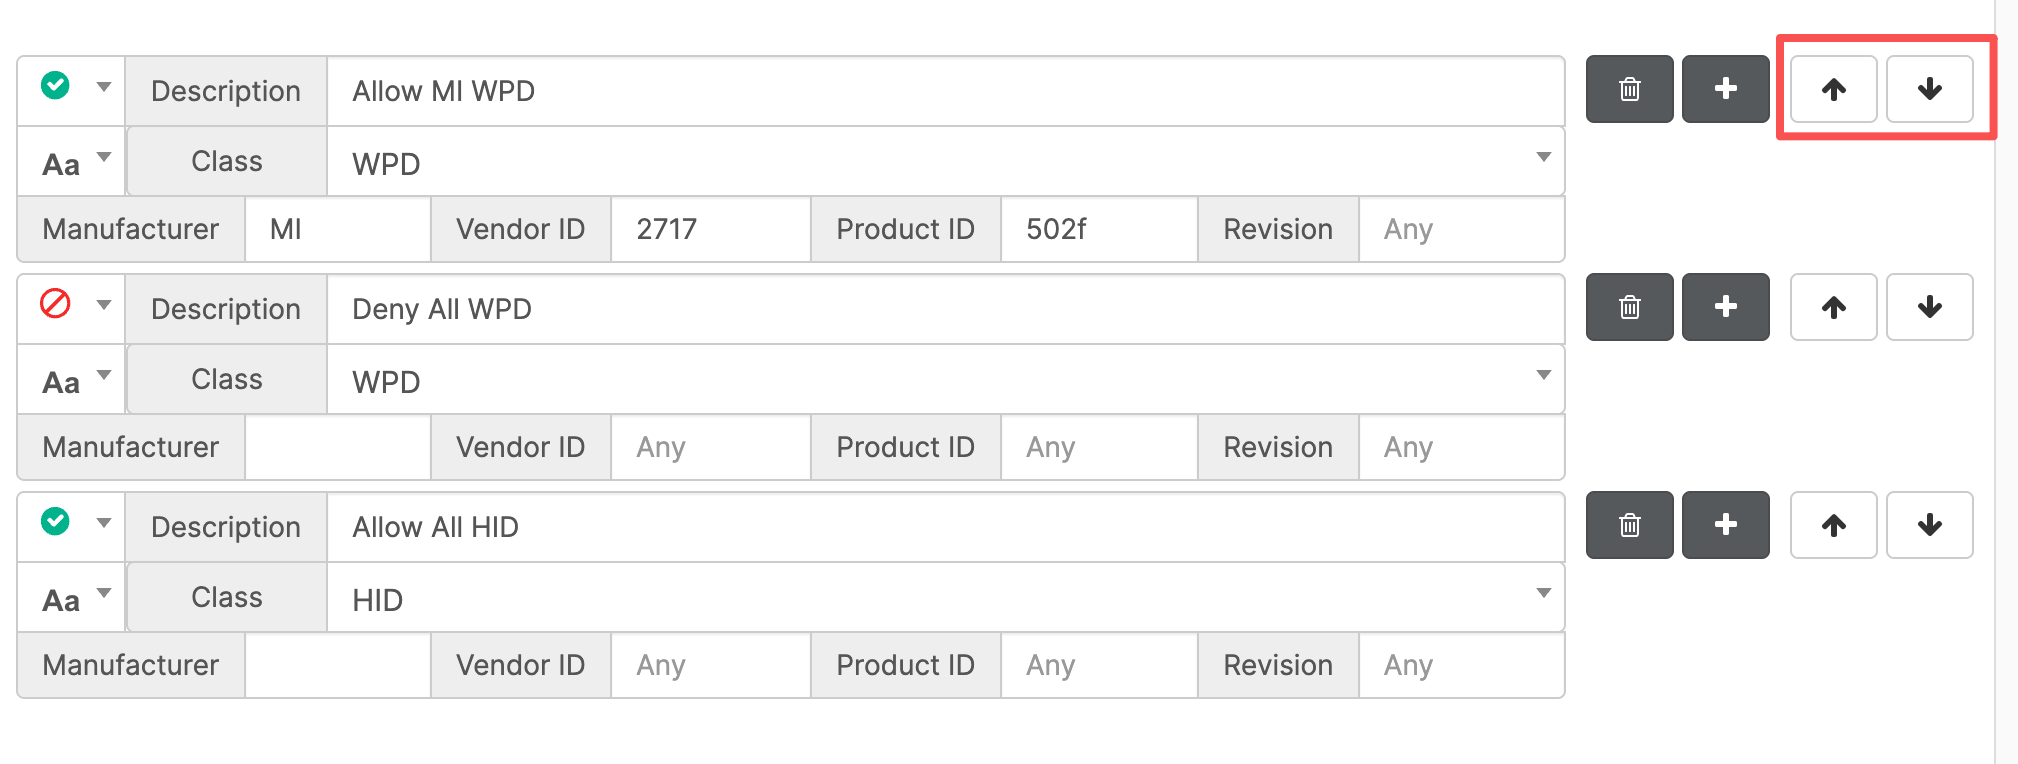
推荐采用:
精确例外规则
    ↓
特定型号或制造商规则
    ↓
通用类别规则
    ↓
Default removable media access
例如采用默认阻止策略时,应把批准设备的精确 Allow 规则放在较通用的 Block 规则之前。
5. 保存并下发
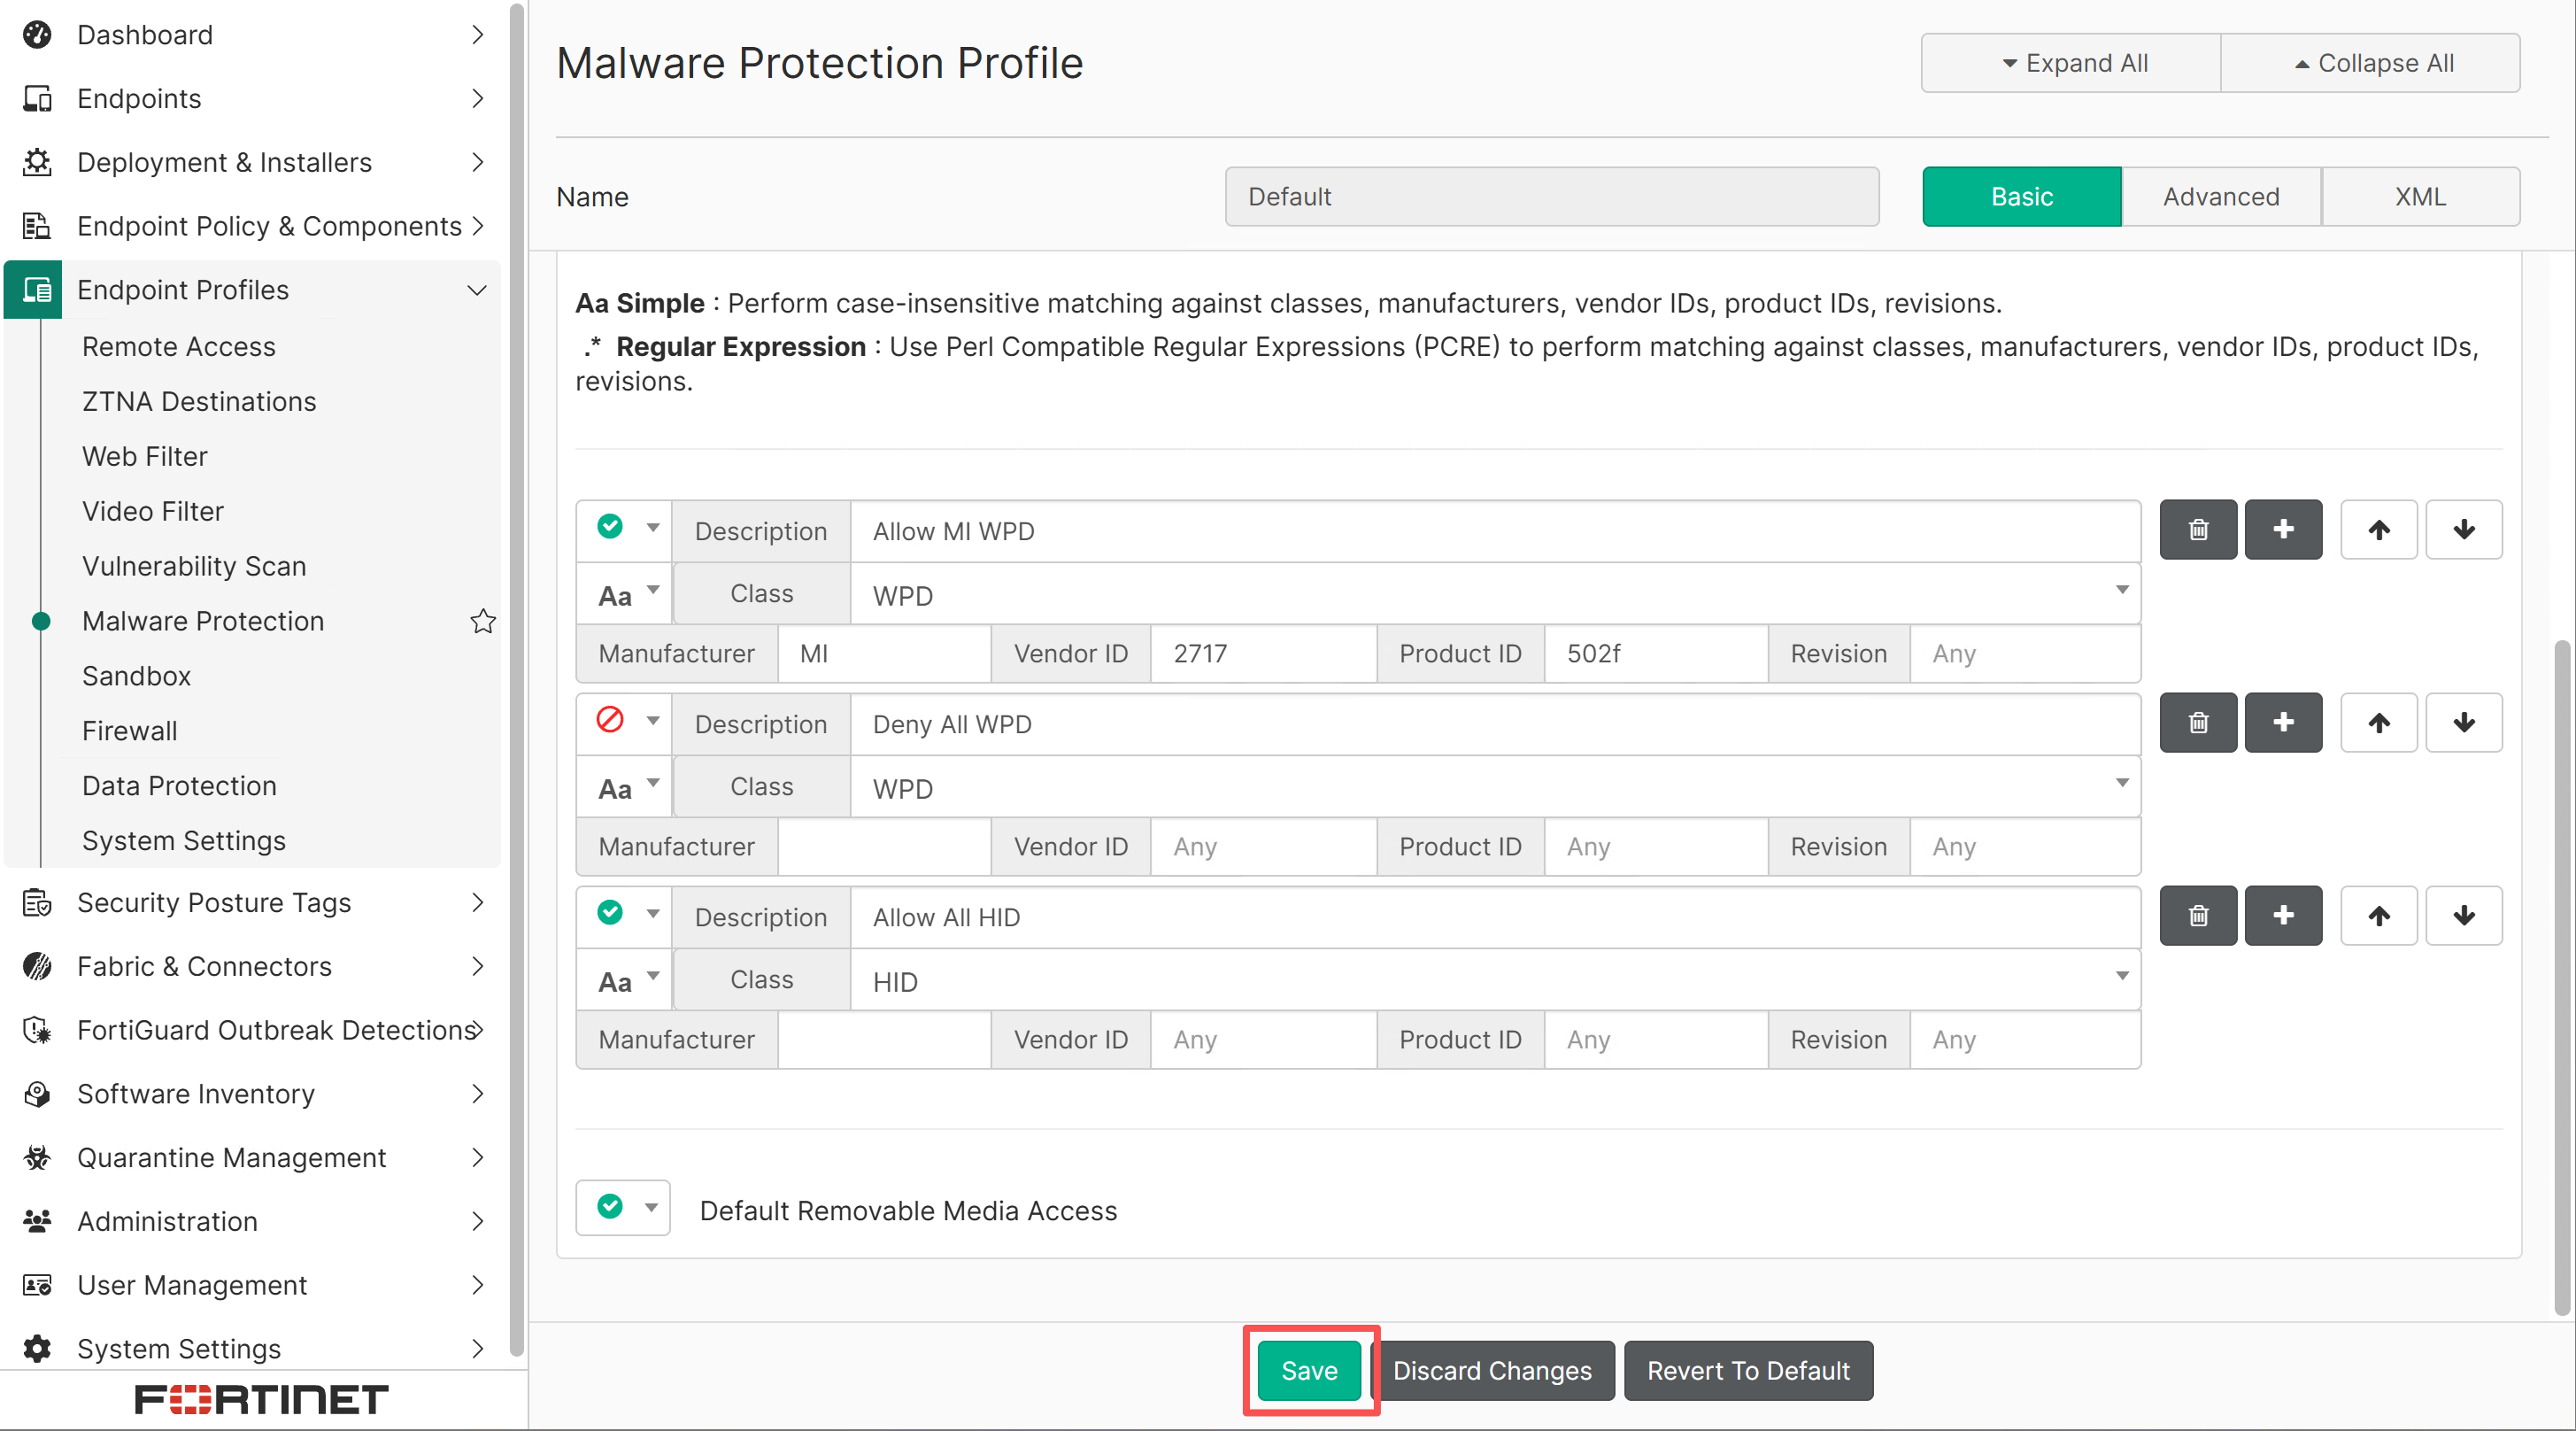
- 单击 Save 保存 Malware Protection 配置文件。
- 进入 Endpoint Policy & Components > Manage Policies。
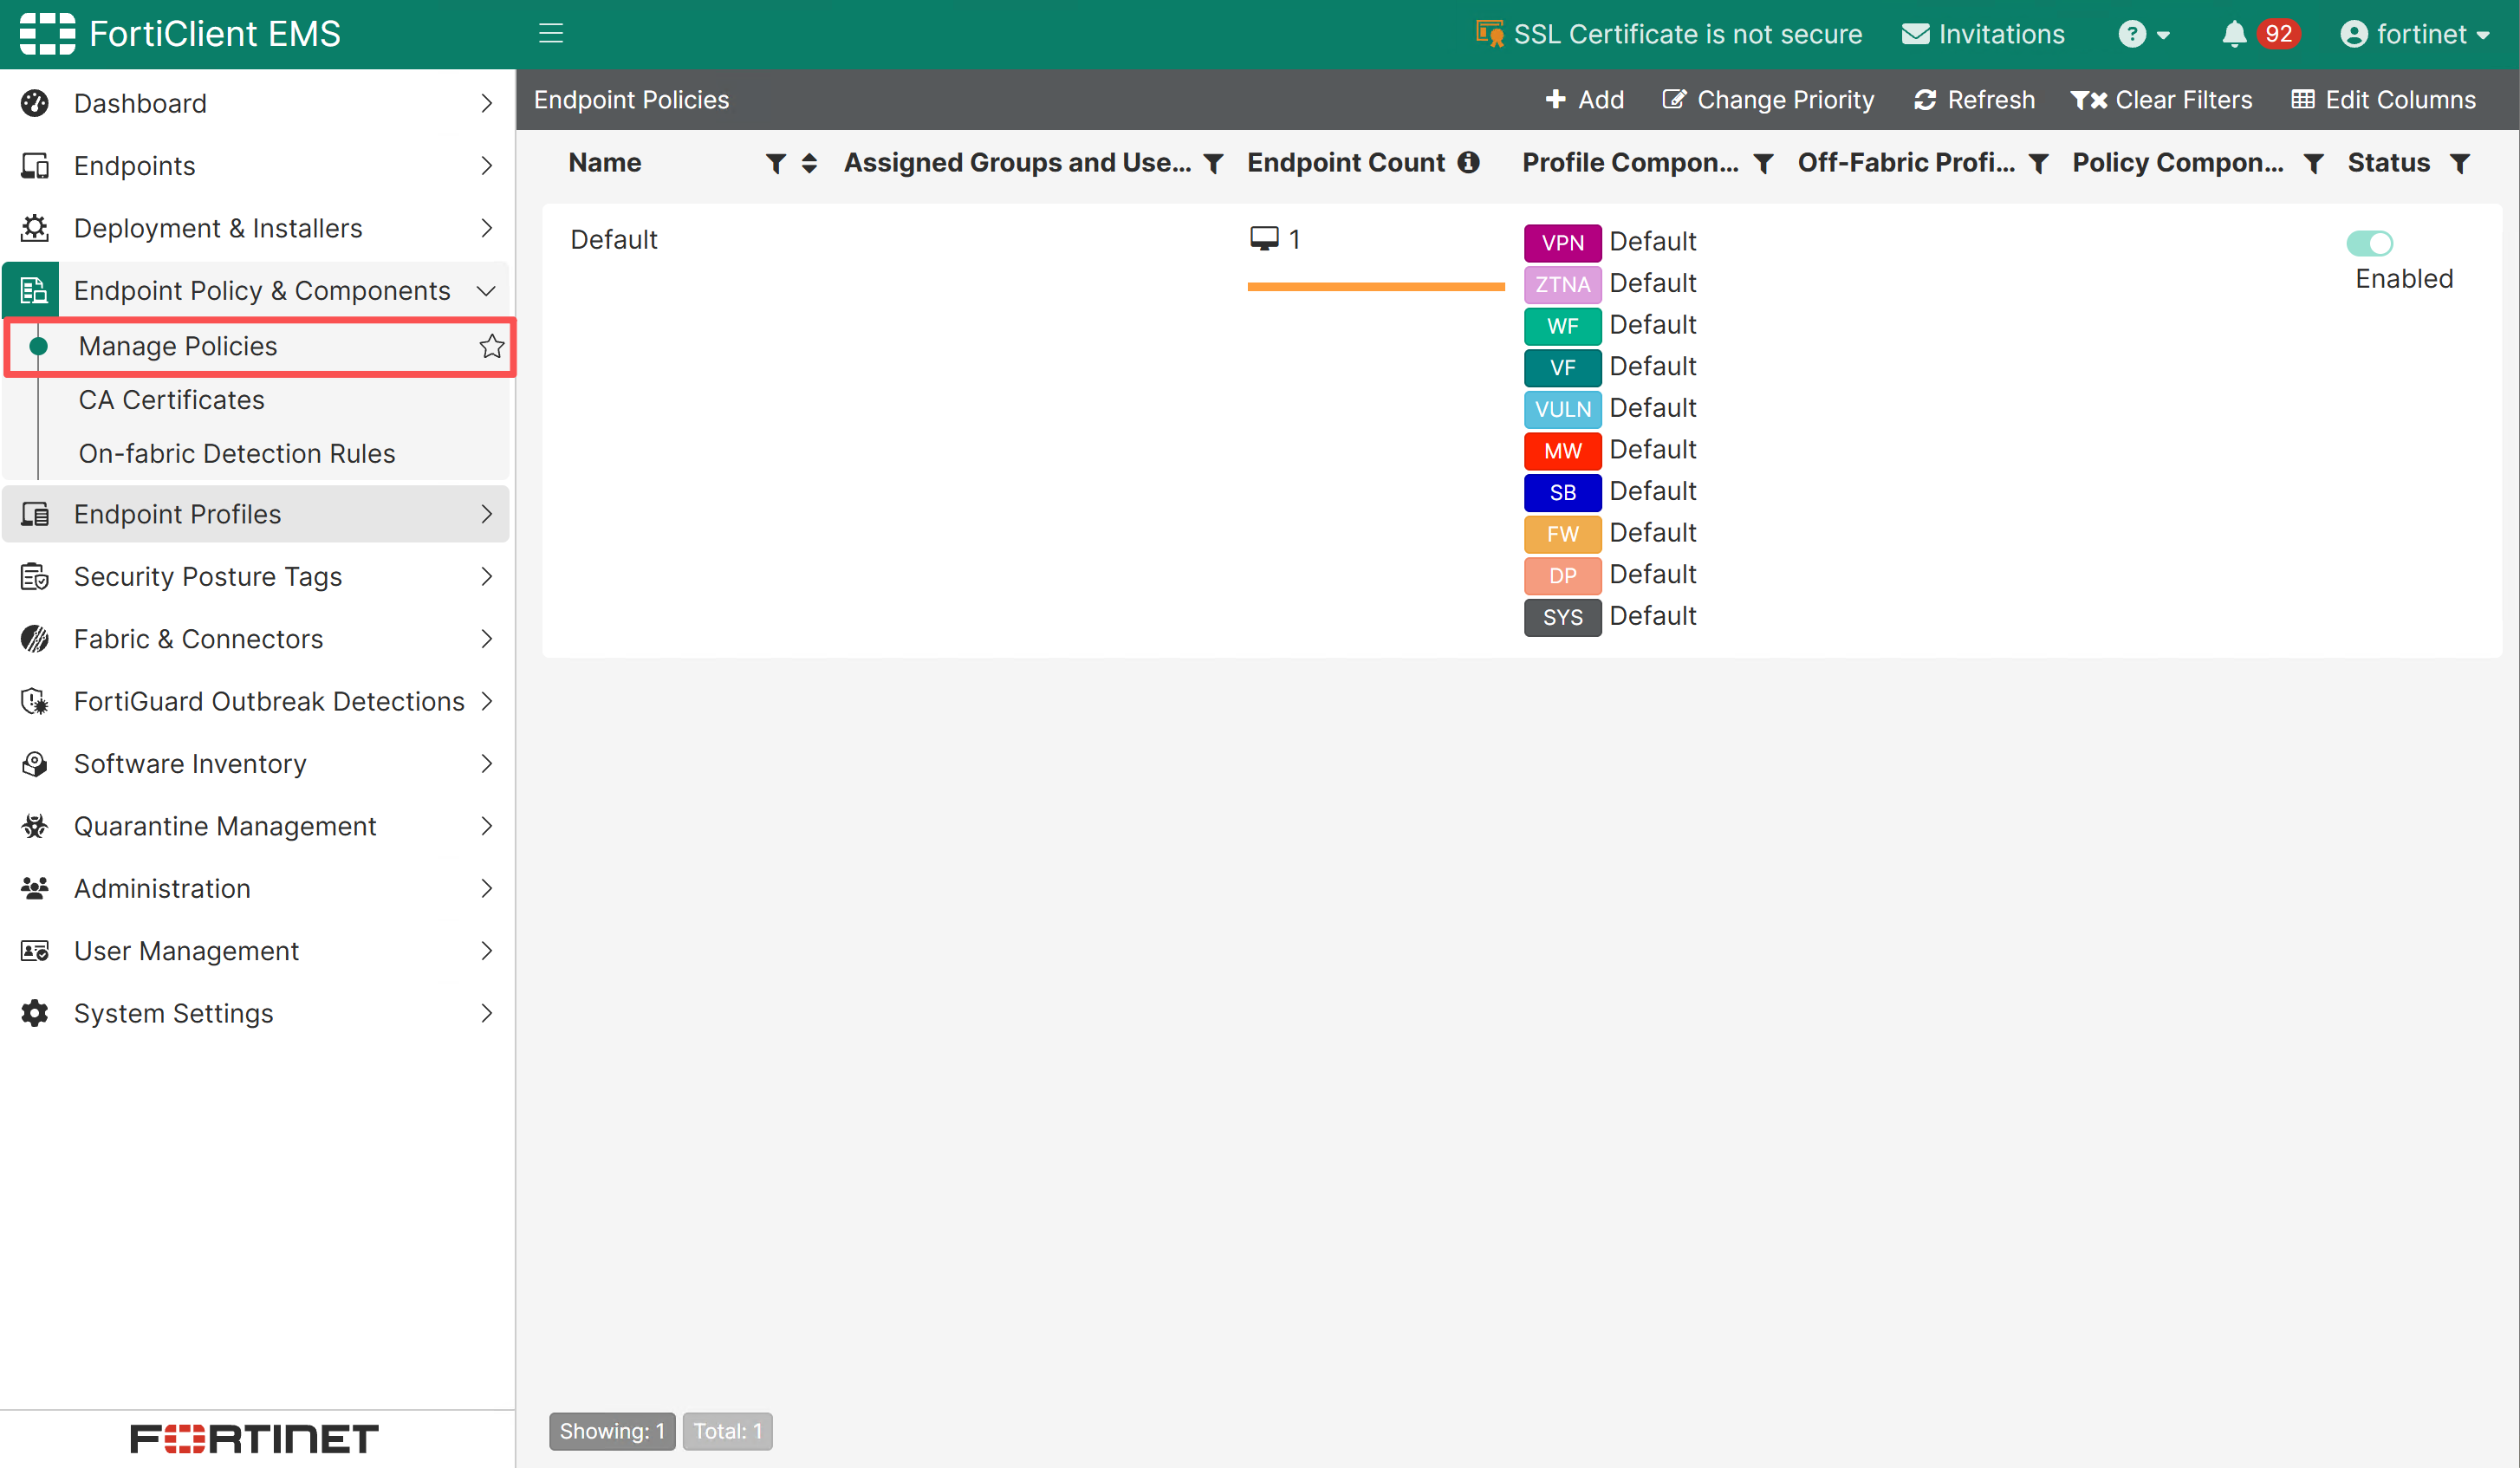
- 编辑/确认在测试终端组使用的已启用策略中选择/确认该 Malware Protection 配置文件。
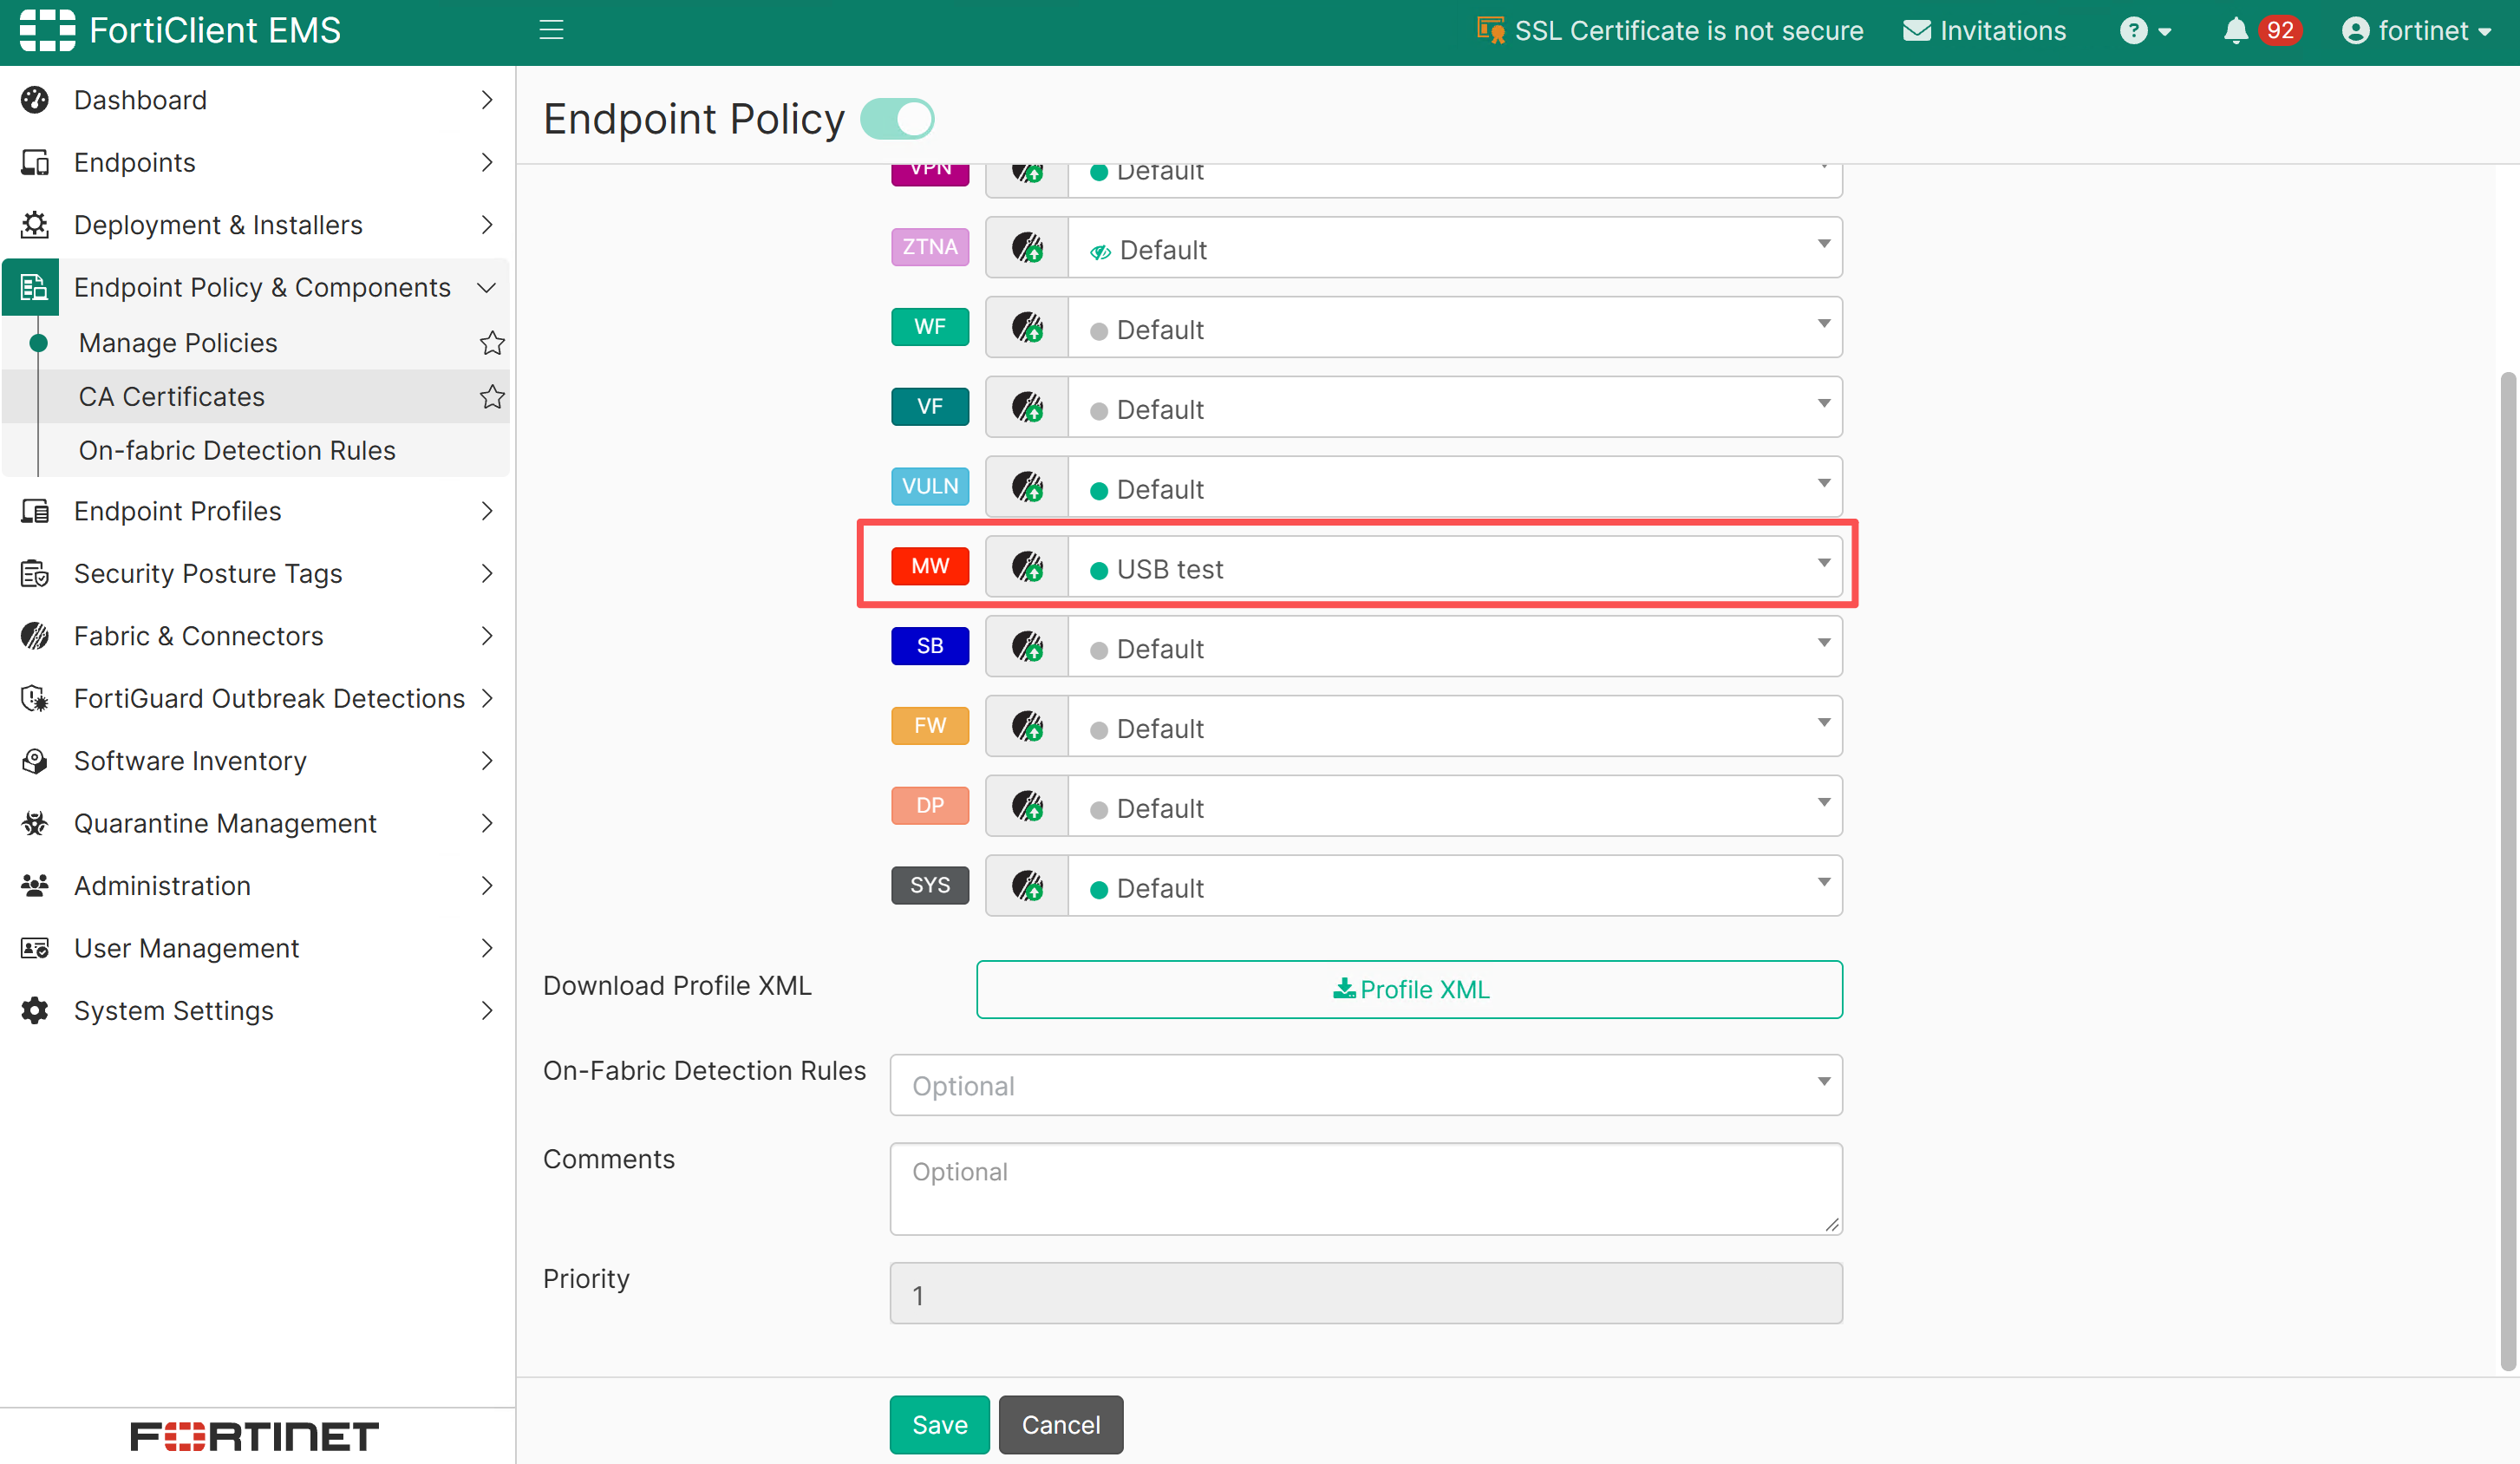
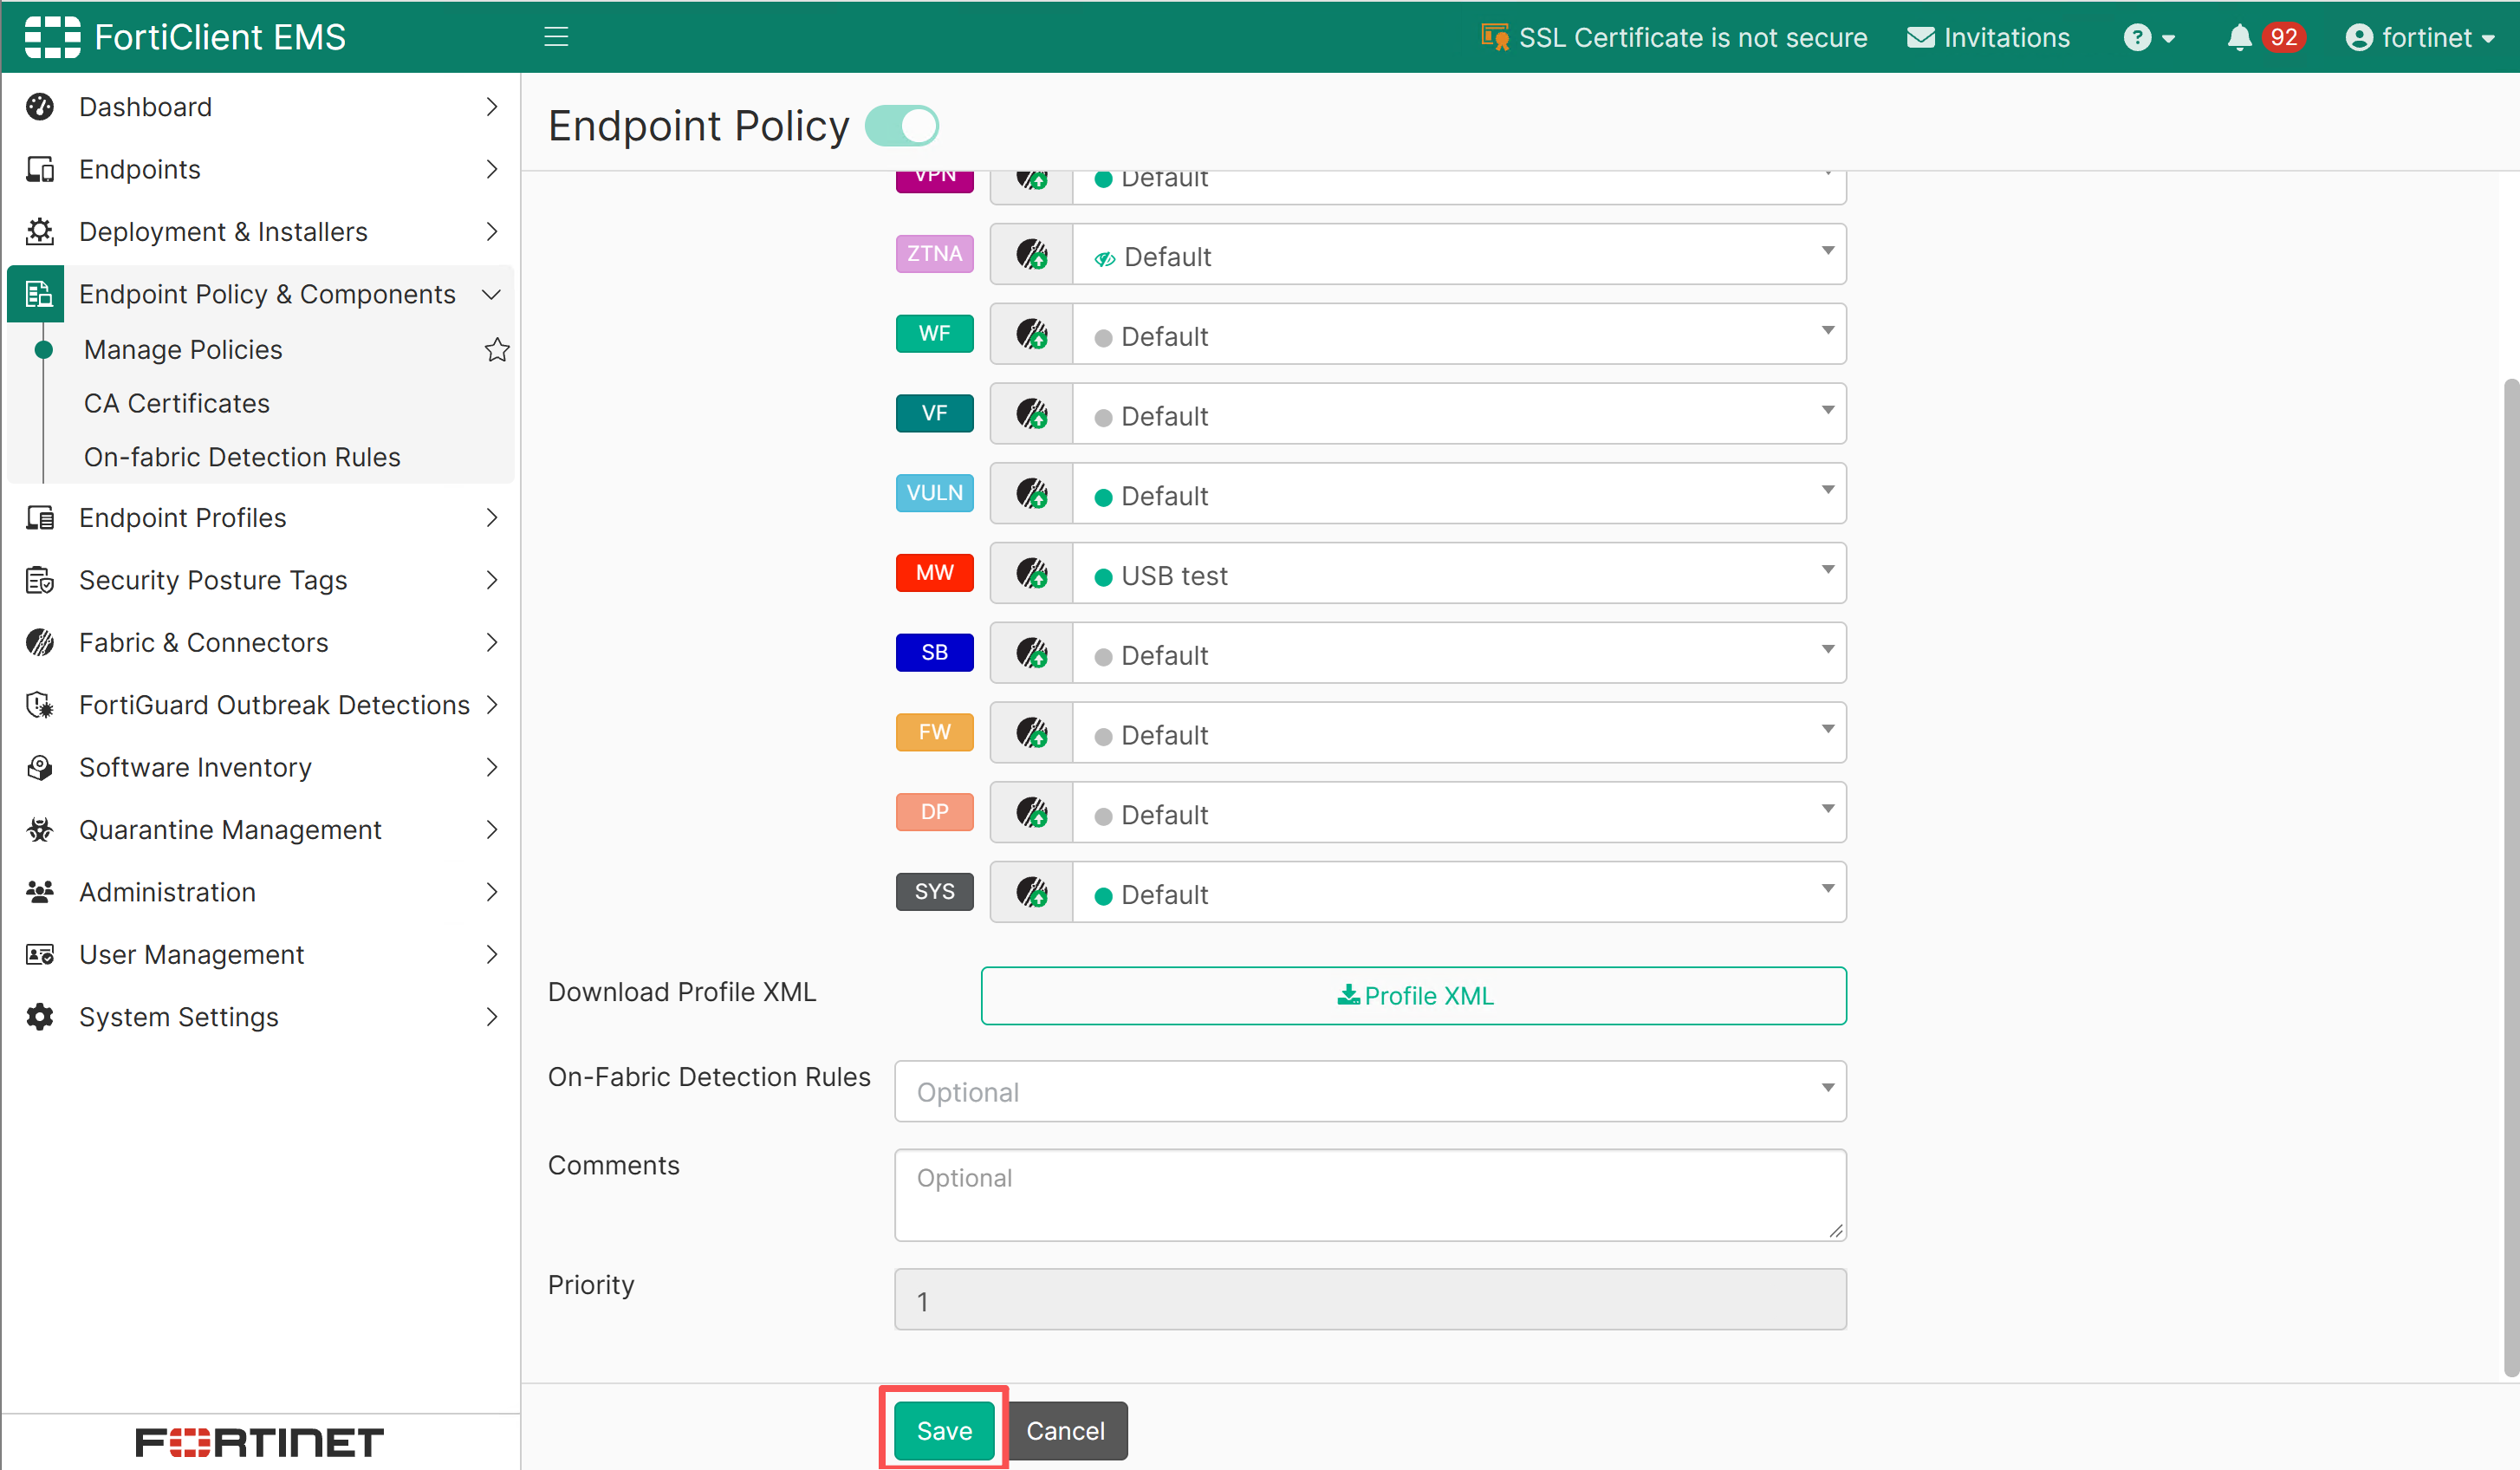
- 检查策略优先级并保存。
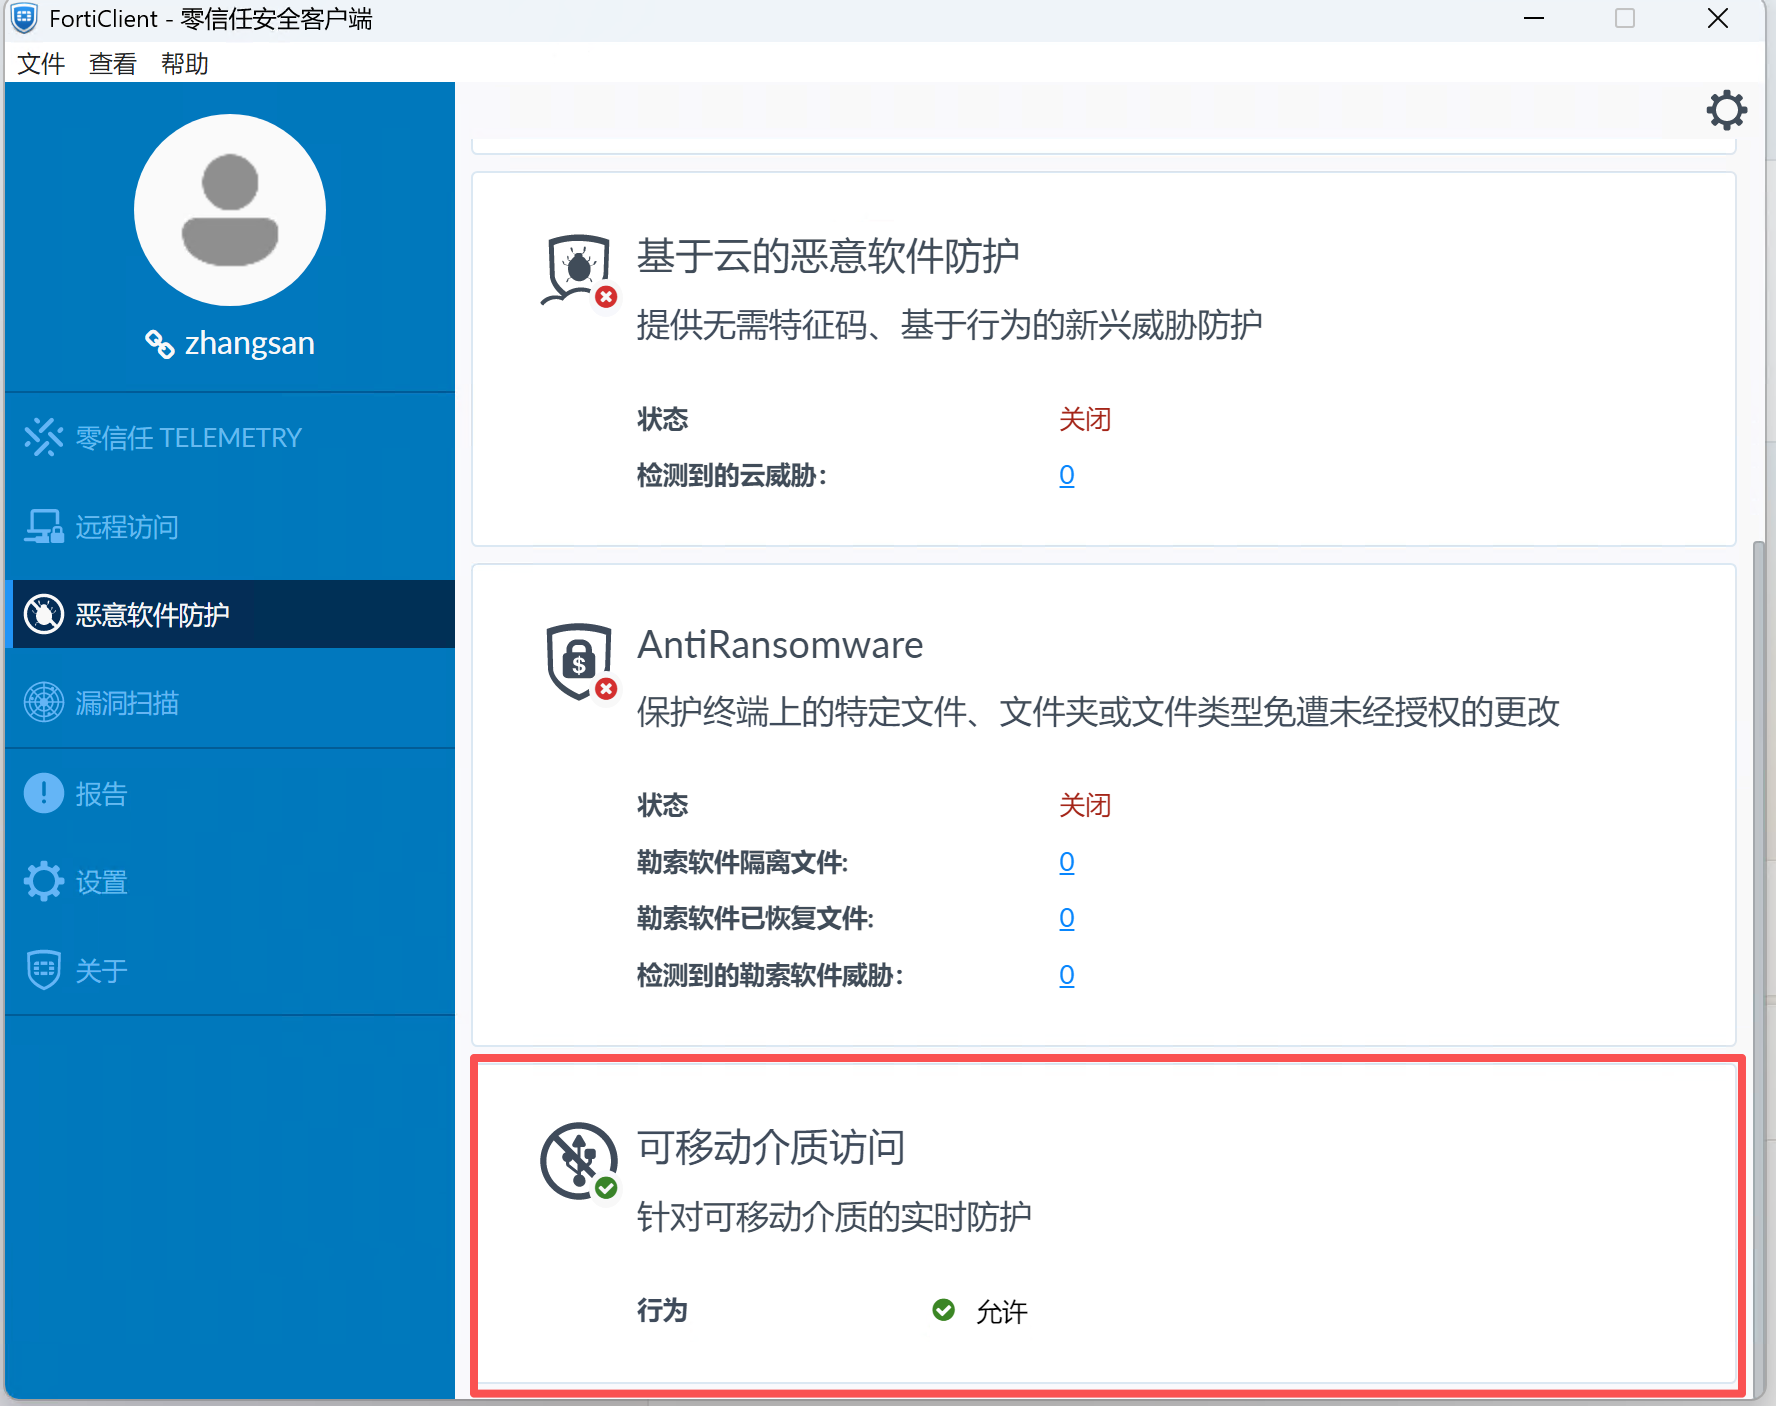
- 等待终端完成下一次 Telemetry 通信。可以看到FortiClient上出现可移动介质访问条目。
- 在 Endpoints > All Endpoints > Summary > Configuration 中确认终端实际命中预期策略。
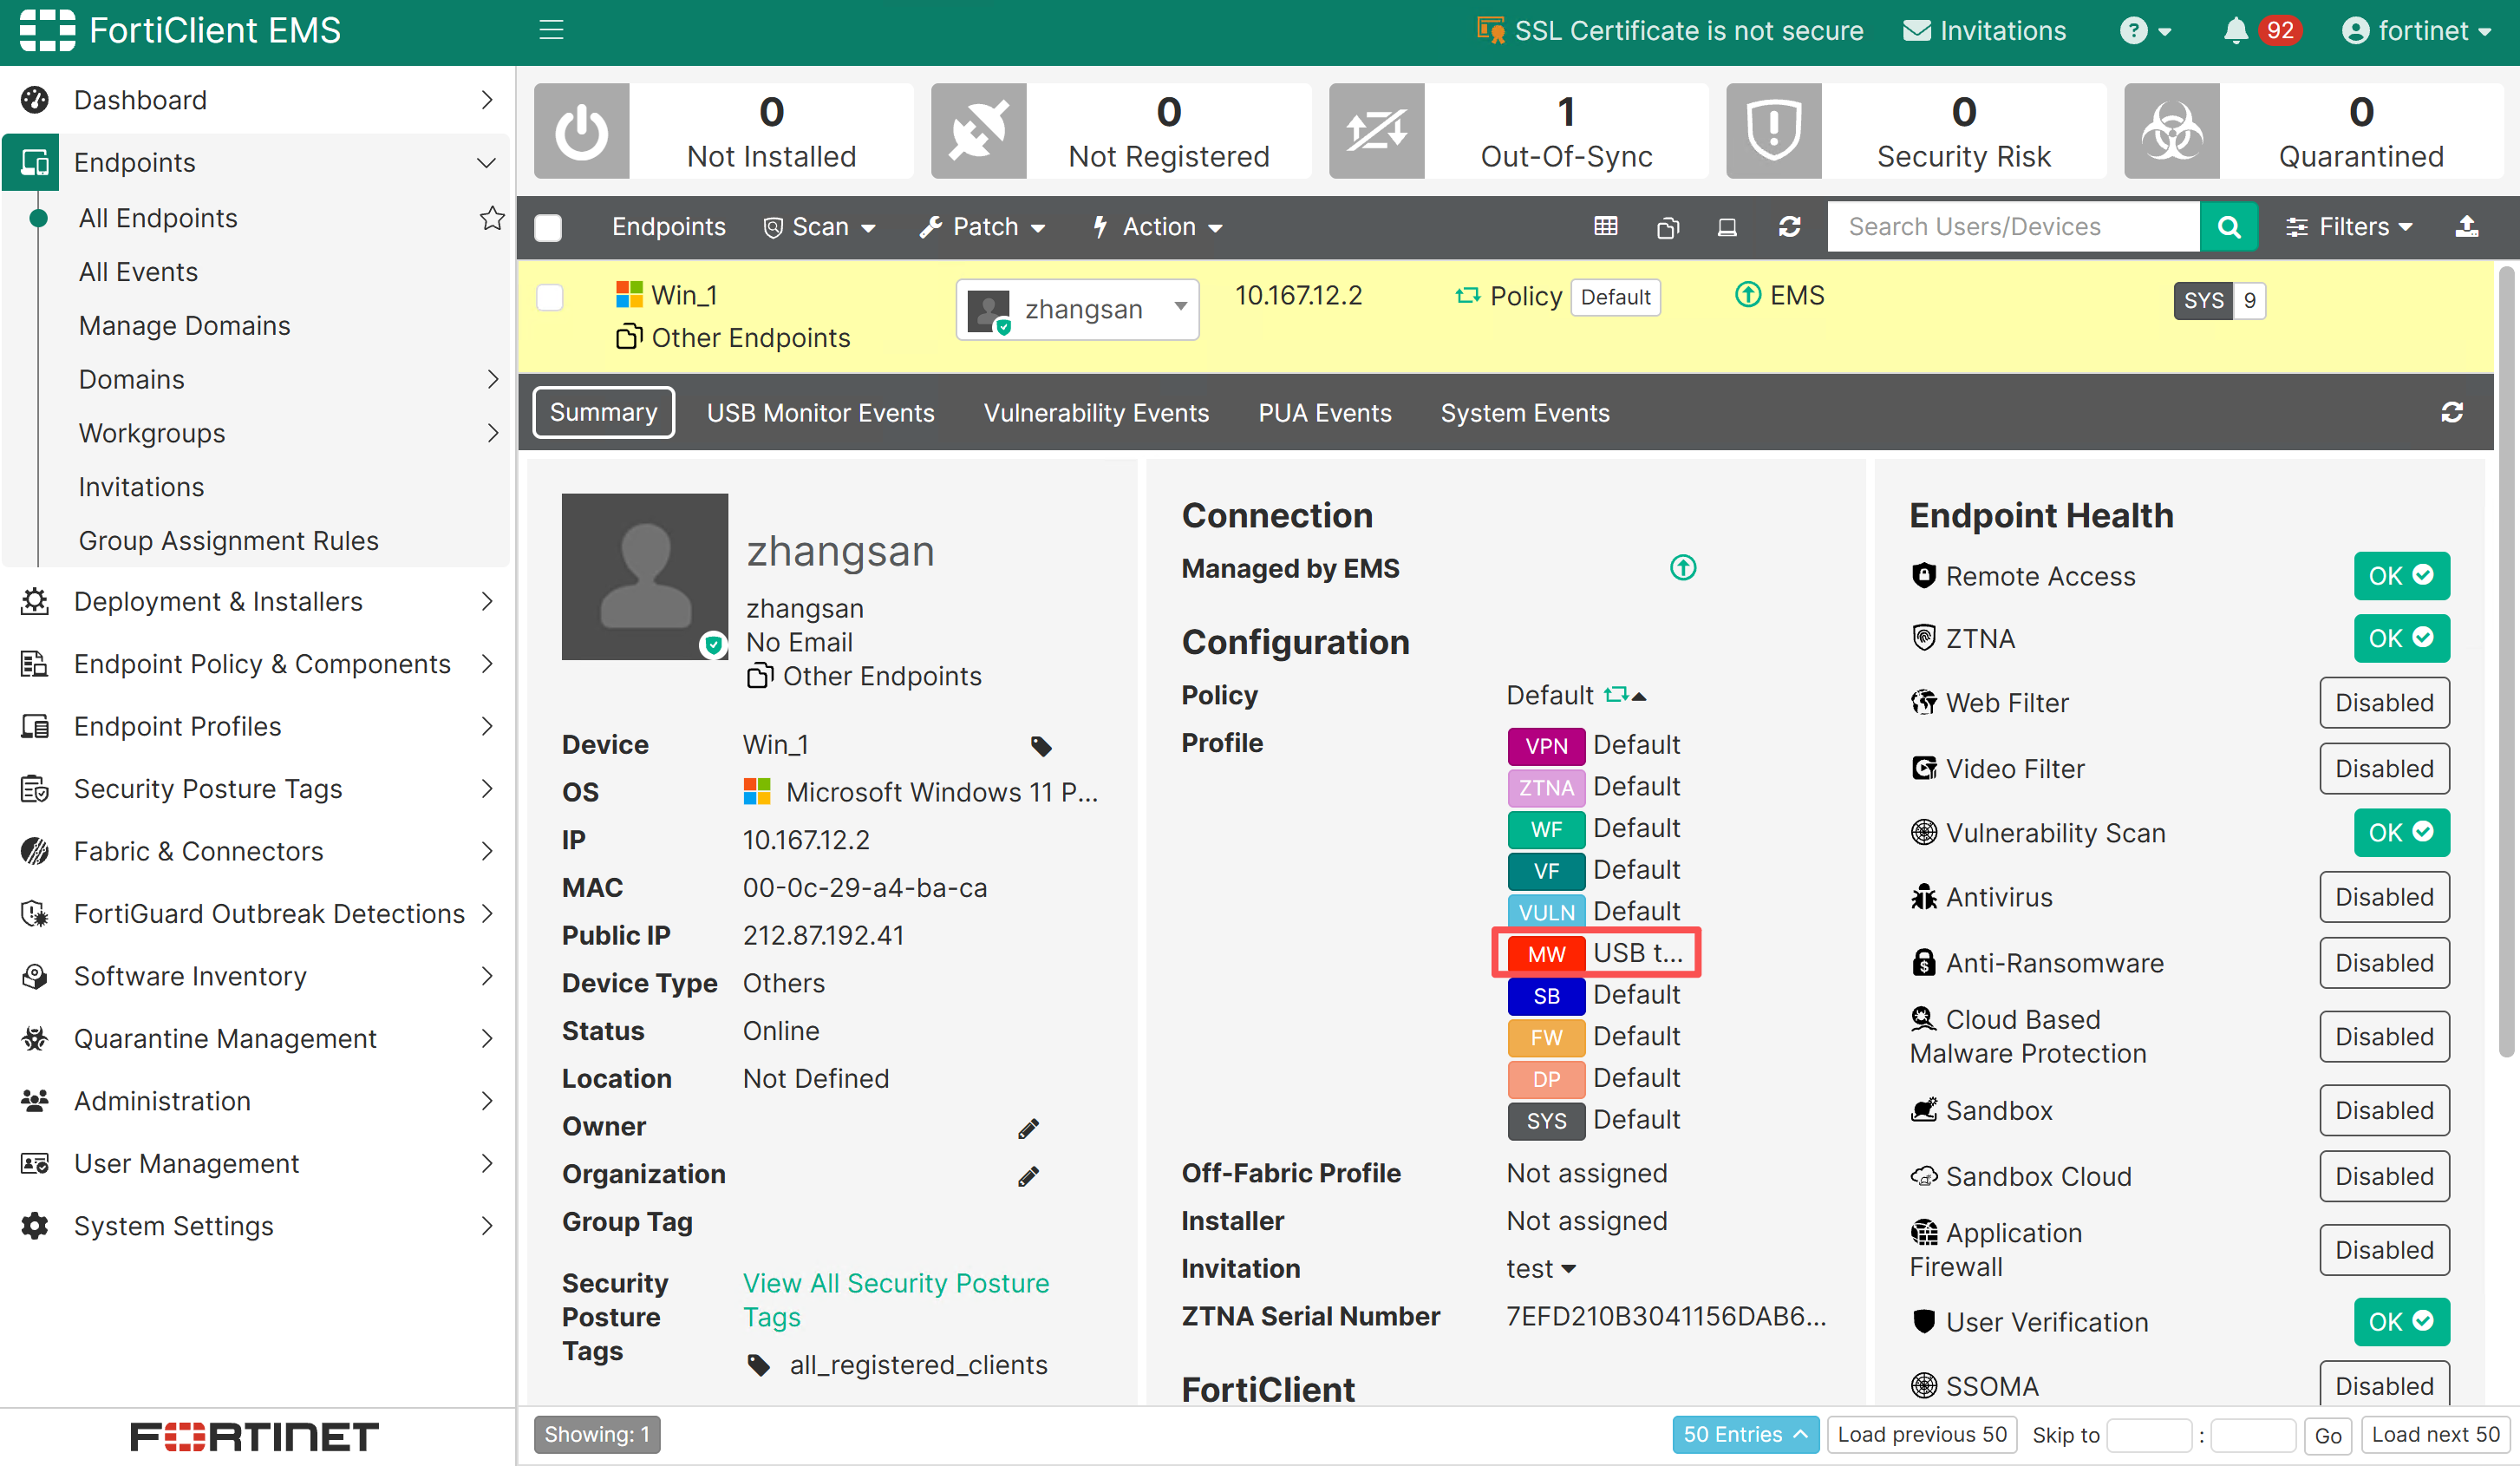
完整下发流程请参阅客户端配置的推送。
所有选项的中文说明
| 英文选项 | 中文名称 | 说明 |
|---|---|---|
| Removable Media Access | 可移动媒体访问控制 | 功能总开关,用于控制 U 盘、移动硬盘等设备的访问。 |
| Eye icon | 可见性图标 | 控制终端用户能否在 FortiClient 界面看到此功能,不代表启用或关闭规则执行。 |
| Show bubble notifications | 显示气泡通知 | FortiClient 对设备执行规则动作时显示系统通知。通知是否可见还取决于操作系统权限和交互式登录会话。 |
| Action | 动作 | 当前规则命中时执行 Allow、Block 或 Monitor。 |
| Description | 描述 | 记录规则用途、设备范围、负责人和审批依据。不会参与设备匹配。 |
| Type | 类型 | 选择 Simple 或 Regular Expression,决定设备字段的匹配方式。 |
| Class | 设备类别 | 使用终端报告的设备类别参与匹配。不要凭经验猜测字段值。 |
| Manufacturer | 制造商 | 使用设备报告的制造商字符串参与匹配。 |
| Vendor ID | 厂商 ID | 使用硬件 Vendor ID 参与匹配。 |
| Product ID | 产品 ID | 使用硬件 Product ID 参与匹配。 |
| Revision | 修订版本 | 使用设备报告的硬件 Revision 值进一步限定匹配。 |
| Remove this rule | 删除此规则 | 从配置文件移除当前规则,不会删除或修改物理设备。 |
| Add a new rule | 添加新规则 | 新建一条设备访问规则。 |
| Move this rule up/down | 上移/下移规则 | 调整规则优先级;多个规则同时命中时使用位置最高的规则。 |
| Default removable media access | 默认可移动媒体访问 | 对未命中任何自定义规则的设备执行 Allow、Block 或 Monitor。macOS 和 Linux 仅支持此默认动作。 |
Type(匹配类型)取值
| 英文取值 | 中文名称 | 行为 |
|---|---|---|
| Simple | 简单匹配 | 对 Class、Manufacturer、Vendor ID、Product ID 和 Revision 执行不区分大小写的简单匹配。适合精确、固定的设备属性。 |
| Regular Expression | 正则表达式 | 使用 PCRE 正则表达式匹配设备字段。适合一组设备,但错误或过宽的表达式可能造成意外允许或阻止。 |
Action(动作)取值
| 英文取值 | 中文名称 | 行为 |
|---|---|---|
| Allow | 允许 | 允许匹配设备访问终端。此动作不会自动扫描设备内容。 |
| Block | 阻止 | 阻止匹配设备访问终端。已经打开的文件或正在进行的操作在不同平台上的表现可能不同,应实机验证。 |
| Monitor | 监控 | 允许设备连接并记录事件,不阻止访问。适合资产盘点和策略试运行。 |
常见策略场景
场景1:先盘点再管控
适用于首次部署:
- Default 设置为 Monitor。
- 运行一段观察期,收集部门使用的设备类型和业务需求。
- 建立批准设备清单和例外流程。
- 在测试组切换到默认 Block,再验证批准设备 Allow 规则。
场景2:默认阻止,批准设备例外
适用于高安全终端:
- Default 设置为 Block。
- 为批准的设备或型号建立精确 Allow 规则。
- 将 Allow 规则放在较通用的 Block 规则之前。
- 开启通知并为用户提供例外申请渠道。
场景3:默认允许,阻止高风险设备
适用于兼容性优先环境:
- Default 设置为 Allow。
- 对已确认高风险或不允许的设备类别、制造商或型号建立 Block 规则。
- 对其余设备连接进行日志审计,并逐步收紧范围。
推荐部署基线
| 项目 | 建议起点 |
|---|---|
| 初次部署 | Default=Monitor,观察实际设备使用情况 |
| 高安全 Windows 终端 | Default=Block,批准设备使用精确 Allow 规则 |
| macOS/Linux | 仅设计 Default 动作,不依赖精细规则 |
| 规则顺序 | 精确例外在上,通用规则在下 |
| Type | 优先 Simple;确需批量匹配时才使用正则表达式 |
| Notifications | 交互式终端开启,避免用户只看到设备失效而不知道原因 |
| Antivirus | 同时开启实时防护和 Scan Removable Media on Insertion |
| 规则治理 | Description 记录工单、负责人和复审日期,定期清理过期规则 |
验证部署结果
策略验证
- 确认测试终端收到预期 Endpoint Policy。
- 确认 Removable Media Access 已启用,默认动作和规则顺序与 EMS 一致。
- 验证终端在线、Last Seen 正常,避免把未收到策略误判为规则失效。
设备测试内容
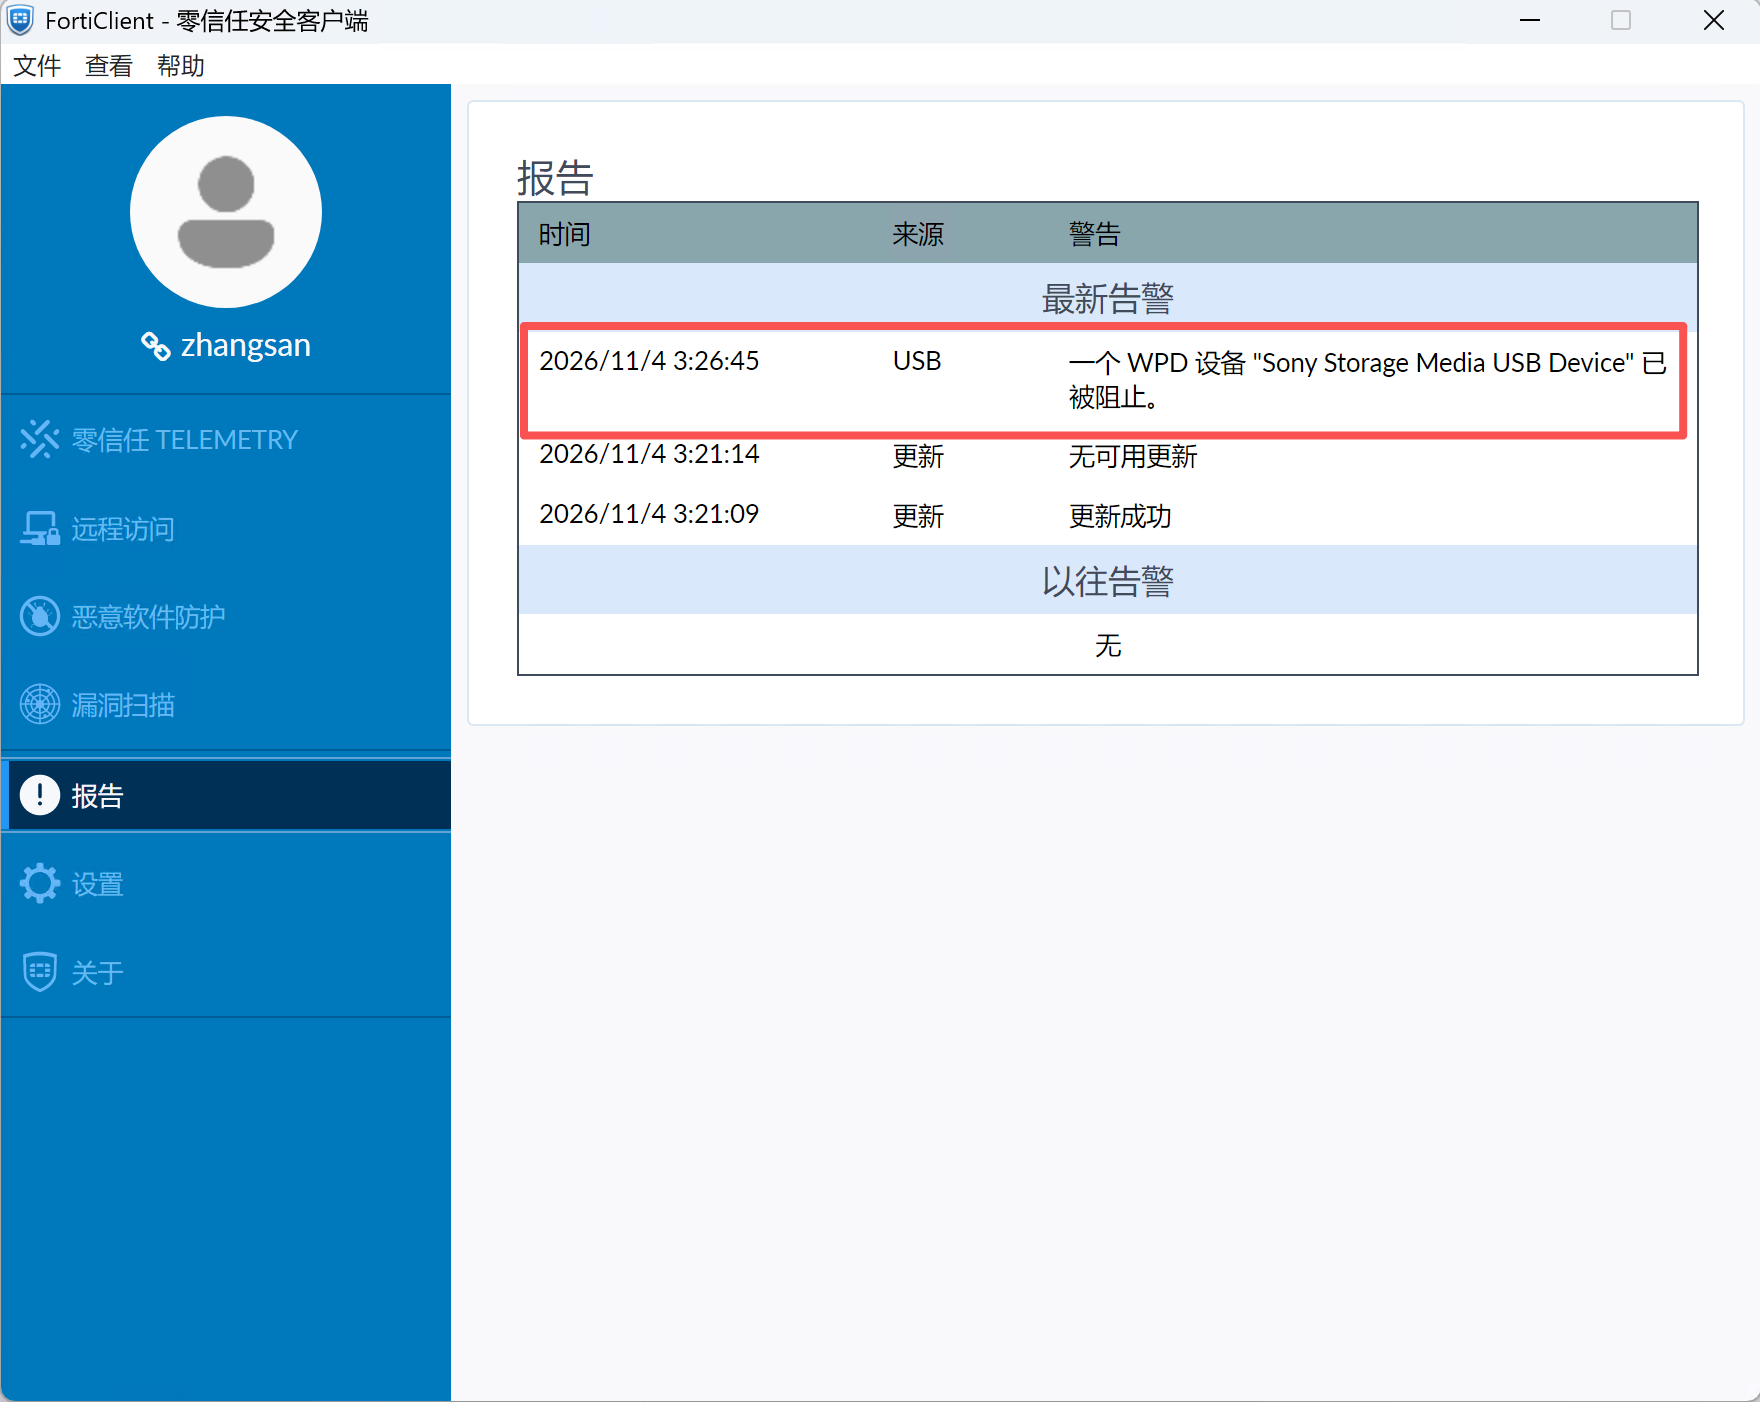
插入USB的时候会出现气泡通知(如果开启),在报告中能看到设备被阻止。
| 测试对象 | 预期结果 |
|---|---|
| 明确允许的设备 | 可访问,并命中预期 Allow 规则 |
| 明确禁止的设备 | 无法访问,并命中预期 Block 规则 |
| 仅监控设备 | 可以访问,同时产生日志 |
| 未登记设备 | 执行 Default removable media access |
| 与允许设备同型号的另一台设备 | 验证 VID/PID 规则是否会同时放行,确认匹配粒度 |
| 同时匹配多条规则的设备 | 执行位置最高的规则 |
还应检查:
- 用户通知是否与动作一致。
- 设备连接和规则动作是否出现在 FortiClient/EMS 日志中。
- 允许设备插入后是否触发反病毒扫描。
- 设备拔插、重新登录、重启和离网场景下策略是否保持一致。
- 键盘、鼠标、智能卡、手机及其他 USB 外设是否受到意外影响。
变更与回退
- 切换 Default 为 Block 前,先确认远程支持、身份认证、备份恢复和关键业务依赖的 USB 设备。
- 修改生产配置前复制原 Malware Protection 配置文件,并先应用到测试组。
- 出现大范围设备不可用时,将策略重新指向原配置文件,或临时把 Default 调整为 Monitor;保留日志用于分析。
- 删除 Allow 规则前确认设备已退役或业务已有替代方案。
- 正则表达式规则每次修改后都应重新测试允许、阻止和未知设备。
常见问题
| 问题现象 | 调查方向 |
|---|---|
| 已创建 Allow 规则,但设备仍被阻止 | 检查终端实际命中的策略、规则顺序和设备真实属性。确认是否存在位置更高的 Block 规则,并核对 Type 是 Simple 还是 Regular Expression。 |
| 同型号的其他设备也被允许 | 这是 VID、PID、Manufacturer 和 Revision 匹配粒度造成的常见结果。这些字段通常标识型号而不是单台设备。应重新评估规则范围和组织的设备唯一识别方案。 |
| Monitor 模式下设备仍能读写 | 这是预期行为。Monitor 只记录连接,不阻止访问;需要禁止时选择 Block。 |
| macOS 或 Linux 没有应用自定义规则 | 这是平台限制。macOS 和 Linux 只支持 Default removable media access,应为这些平台单独设计配置文件和策略。 |
| Block 生效但没有弹出通知 | 检查 Show bubble notifications、FortiClient 功能可见性、操作系统通知权限和当前用户会话。没有提示不代表规则没有执行。 |
| 插入设备后没有进行病毒扫描 | Removable Media Access 不负责病毒扫描。需要在 Antivirus 的 Other 设置中启用 Scan Removable Media on Insertion,并确认实时防护和反病毒组件正常。 |
| 正则表达式规则没有命中 | 确认表达式符合 PCRE 语法,并与终端实际报告值匹配。先使用 Simple 规则验证字段,再在测试配置中逐步引入正则表达式。 |
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.11.04 |