

多 VDOM 配置备份及恢复
多 VDOM 配置备份及恢复
FortiGate 运行在多 VDOM 模式时,可以通过 GUI 或 CLI 备份和恢复配置。操作前需要确认管理员能够管理的 VDOM 范围,以及本次备份或恢复的目标。
权限范围
| 管理员类型 | 可以备份和恢复的范围 |
|---|---|
全局 super_admin 管理员 | 全局配置或指定 VDOM 的配置 |
| 仅管理一个 VDOM 的管理员 | 当前 VDOM 的配置 |
| 管理多个 VDOM 的管理员 | 被分配的多个 VDOM 的配置 |
重要
恢复前应确认配置文件属于目标 VDOM,避免将其他 VDOM 的配置导入当前 VDOM。恢复操作会覆盖目标配置,应先备份现有配置,并安排在维护窗口执行。
GUI 备份配置
以
super_admin管理员为例,点击页面右上角的管理员用户名,选择“配置 → 备份”。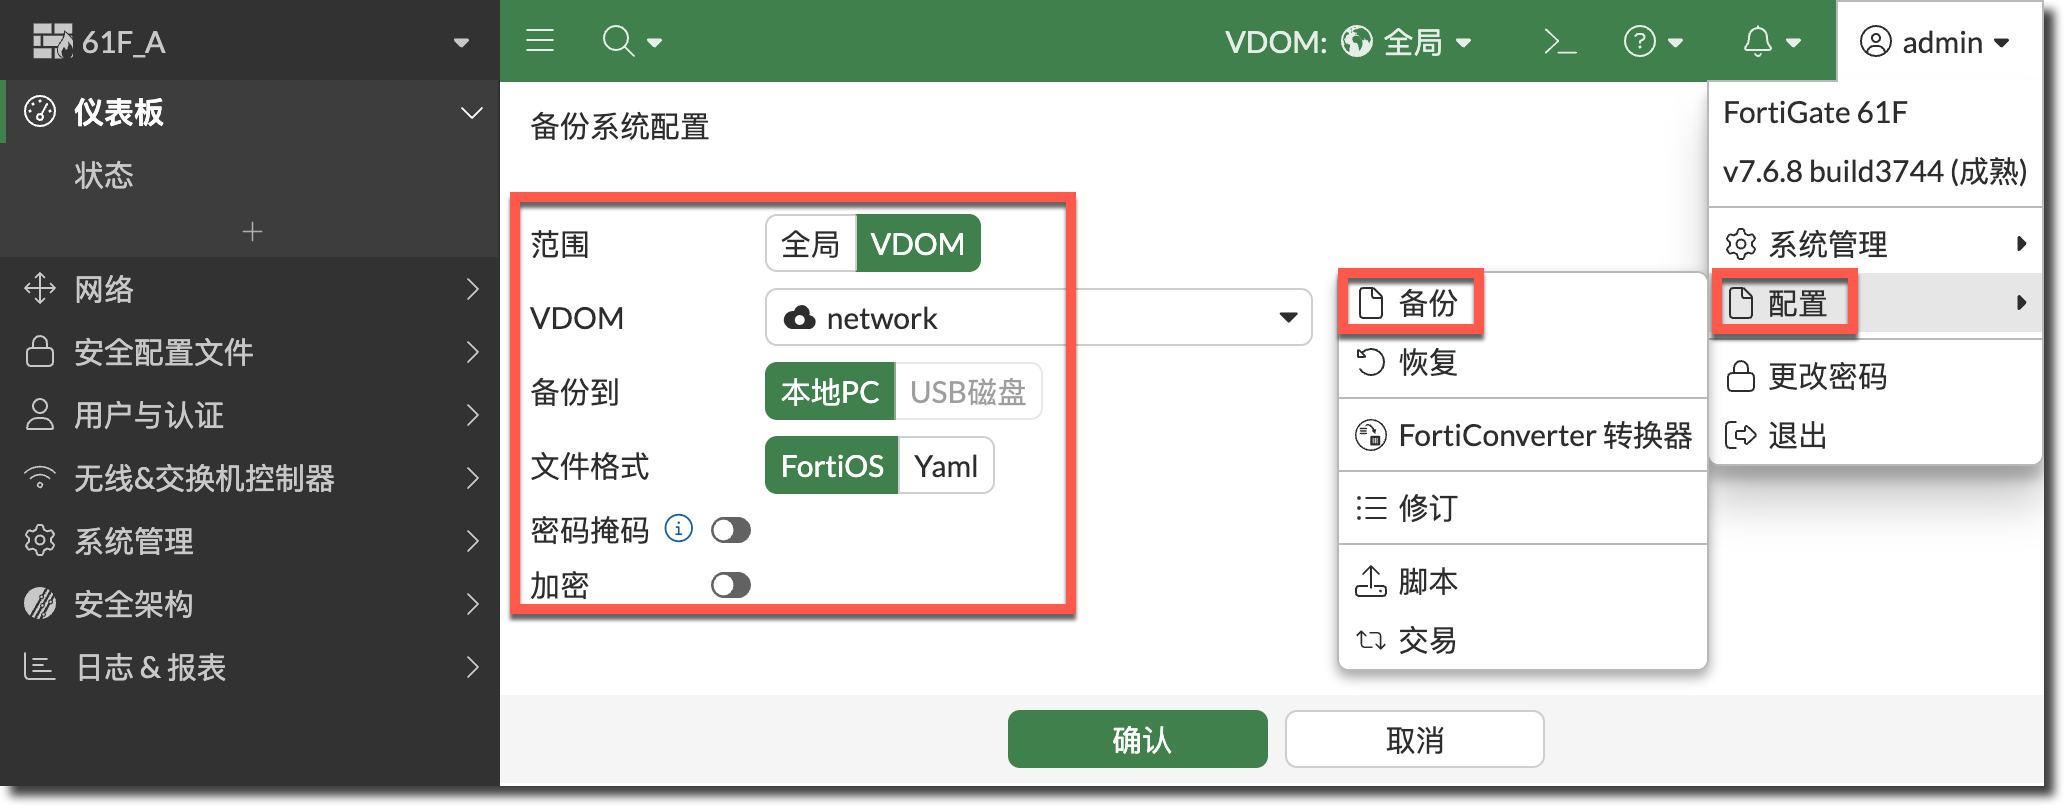
将“范围”设置为
VDOM,在出现的 VDOM 下拉列表中选择需要备份的 VDOM。选择将配置备份到“本地 PC”或“USB 磁盘”。
按需决定是否开启“加密”,开启后输入备份文件的加密密码,并再次输入确认。
点击“确认”,按提示将配置文件保存到指定位置,文件扩展名为
.conf。
GUI 恢复配置
点击页面右上角的管理员用户名,选择“配置 → 恢复”。
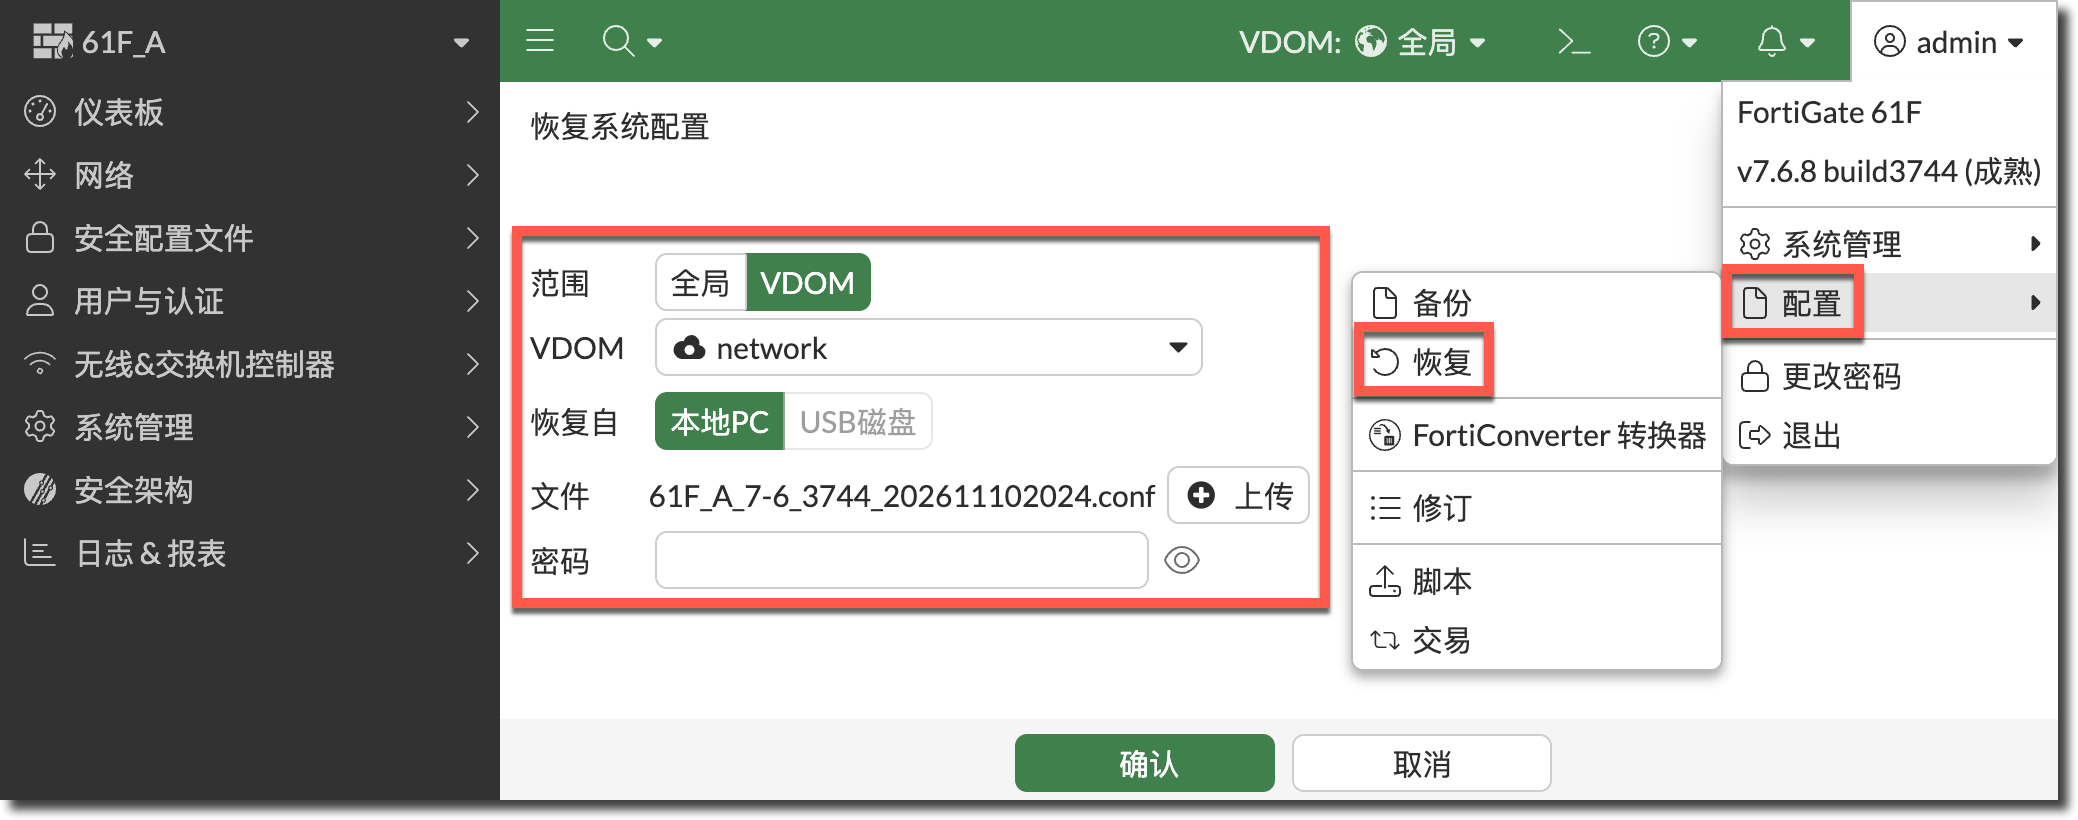
将“范围”设置为
VDOM,在 VDOM 下拉列表中选择需要恢复配置的 VDOM。选择配置文件来源:“本地 PC”或“USB 磁盘”。
相关信息
- 未插入 USB 存储设备时,
USB Disk选项无法选择。 - 从 FortiManager 恢复配置需要通过 CLI 操作。
- 未插入 USB 存储设备时,
点击“上传”,选择备份文件并打开,确认该文件属于本次选择的 VDOM。
如果配置文件已加密,输入备份时设置的加密密码,点击“确认”执行恢复。
恢复某个 VDOM 的配置不需要设备重启。
CLI 备份配置
备份格式与保存位置
execute backup 支持 FortiOS 配置格式和 YAML 格式,不同命令支持的保存位置不同。
| 命令 | 备份内容 | 保存位置 |
|---|---|---|
execute backup config | FortiOS 格式配置 | flash、ftp、sftp、tftp、usb |
execute backup full-config | 包含默认配置项的完整配置 | ftp、sftp、tftp、usb |
execute backup yaml-config | YAML 格式配置 | ftp、tftp |
flash:保存到设备 Flash。ftp、sftp、tftp:保存到对应协议的服务器。usb:保存到插入 FortiGate 的外部 USB 存储设备。
相关信息
- 备份单个 VDOM 时,应先通过
config vdom和edit <vdom_name>进入目标 VDOM,再执行备份命令。不要将 VDOM 备份与全局配置备份混淆。 - Flash 配置修订的操作参见系统管理 → 固件与配置管理 → 配置管理 → 备份配置文件到 Flash。
备份 FortiOS 格式配置
进入需要备份的 VDOM,以下以
network为例。FortiGate # config vdom FortiGate (vdom) # edit network FortiGate (network) #按保存位置选择一种备份命令。
FTP:
execute backup config ftp <backup_filename> <ftp_server>[:<ftp_port>] [<user_name>] [<ftp_password>] [<backup_password>]

示例:
execute backup config ftp network_backup.conf 192.0.2.10 backupuser ExampleLoginPass1 ExampleBackupPass2
TFTP:
execute backup config tftp <backup_filename> <tftp_server> [<backup_password>]

示例:
execute backup config tftp network_backup.conf 192.0.2.10 ExampleBackupPass2
SFTP:
execute backup config sftp <backup_filename> <sftp_server>[:<sftp_port>] <user_name> <sftp_password> [<backup_password>]

示例:
execute backup config sftp network_backup.conf 192.0.2.10:2222 backupuser ExampleLoginPass1 ExampleBackupPass2
USB:
execute backup config usb <backup_filename> [<backup_password>]

示例:
execute backup config usb network_backup.conf ExampleBackupPass2
提示
- 方括号表示可选参数,FTP 端口号(默认为 21)和用户名是否需要填写取决于服务器设置。
- FTP 的服务器登录密码使用
<ftp_password>参数,<backup_password>是配置文件的备份密码,不要混淆这两类密码。
备份完成后,执行
end退出 VDOM 配置上下文,并在目标服务器或 USB 存储设备上确认备份文件已保存。
CLI 恢复配置
execute restore config 可以恢复 FortiOS 格式或 YAML 格式的配置文件,支持通过 DHCP、Flash、FTP、TFTP 和 USB 加载配置。
确认配置文件属于目标 VDOM,进入需要恢复配置的 VDOM,以下以
network为例。FortiGate # config vdom FortiGate (vdom) # edit network FortiGate (network) #按配置来源选择一种恢复命令。
FTP:
execute restore config ftp <file_path> <ftp_server>[:<ftp_port>] [<user_name>] [<ftp_password>] [<backup_password>]

示例:
execute restore config ftp network_backup.conf 192.0.2.10 backupuser ExampleLoginPass1 ExampleBackupPass2
TFTP:
execute restore config tftp <file_name> <tftp_server> [<backup_password>]

示例:
execute restore config tftp network_backup.conf 192.0.2.10 ExampleBackupPass2
DHCP:
execute restore config dhcp <port> [<VLAN_ID>]

示例:
execute restore config dhcp port1 100
Flash:
execute restore config flash <revision_ID>

示例:
execute restore config flash 7
USB:
execute restore config usb <file_name> [<backup_password>]

示例:
execute restore config usb network_backup.conf ExampleBackupPass2
相关信息
- 方括号表示可选参数,FTP 端口号(默认为 21)和用户名是否需要填写取决于服务器设置。
- 恢复加密配置文件时,
<backup_password>必须与备份时设置的加密密码一致。 - FTP 的服务器登录密码使用
<ftp_password>参数,不要混淆这两类密码。
恢复某个 VDOM 的配置不需要设备重启。
恢复完成后,重新进入目标 VDOM,检查接口、路由和防火墙策略等关键配置,并测试对应业务是否恢复。