概念和名词解释
概念和名词解释
本章介绍 FortiClient 与 EMS 的协作方式、常用功能模块及相关术语。
FortiClient 与 EMS 如何协作
FortiClient 是安装在终端上的客户端,EMS 是集中管理这些客户端的平台。 管理员在 EMS 中定义配置和分配对象,FortiClient 接收配置后,在终端执行防护、连接和状态检查,并把相关结果上报。
涉及 VPN 或 ZTNA 时,还需要访问网关参与:FortiGate 提供相应的网络或应用访问入口,并按访问策略决定是否放行。EMS 管理连接参数和设备态势,不承担 VPN 隧道或 ZTNA 业务流量的网关转发。
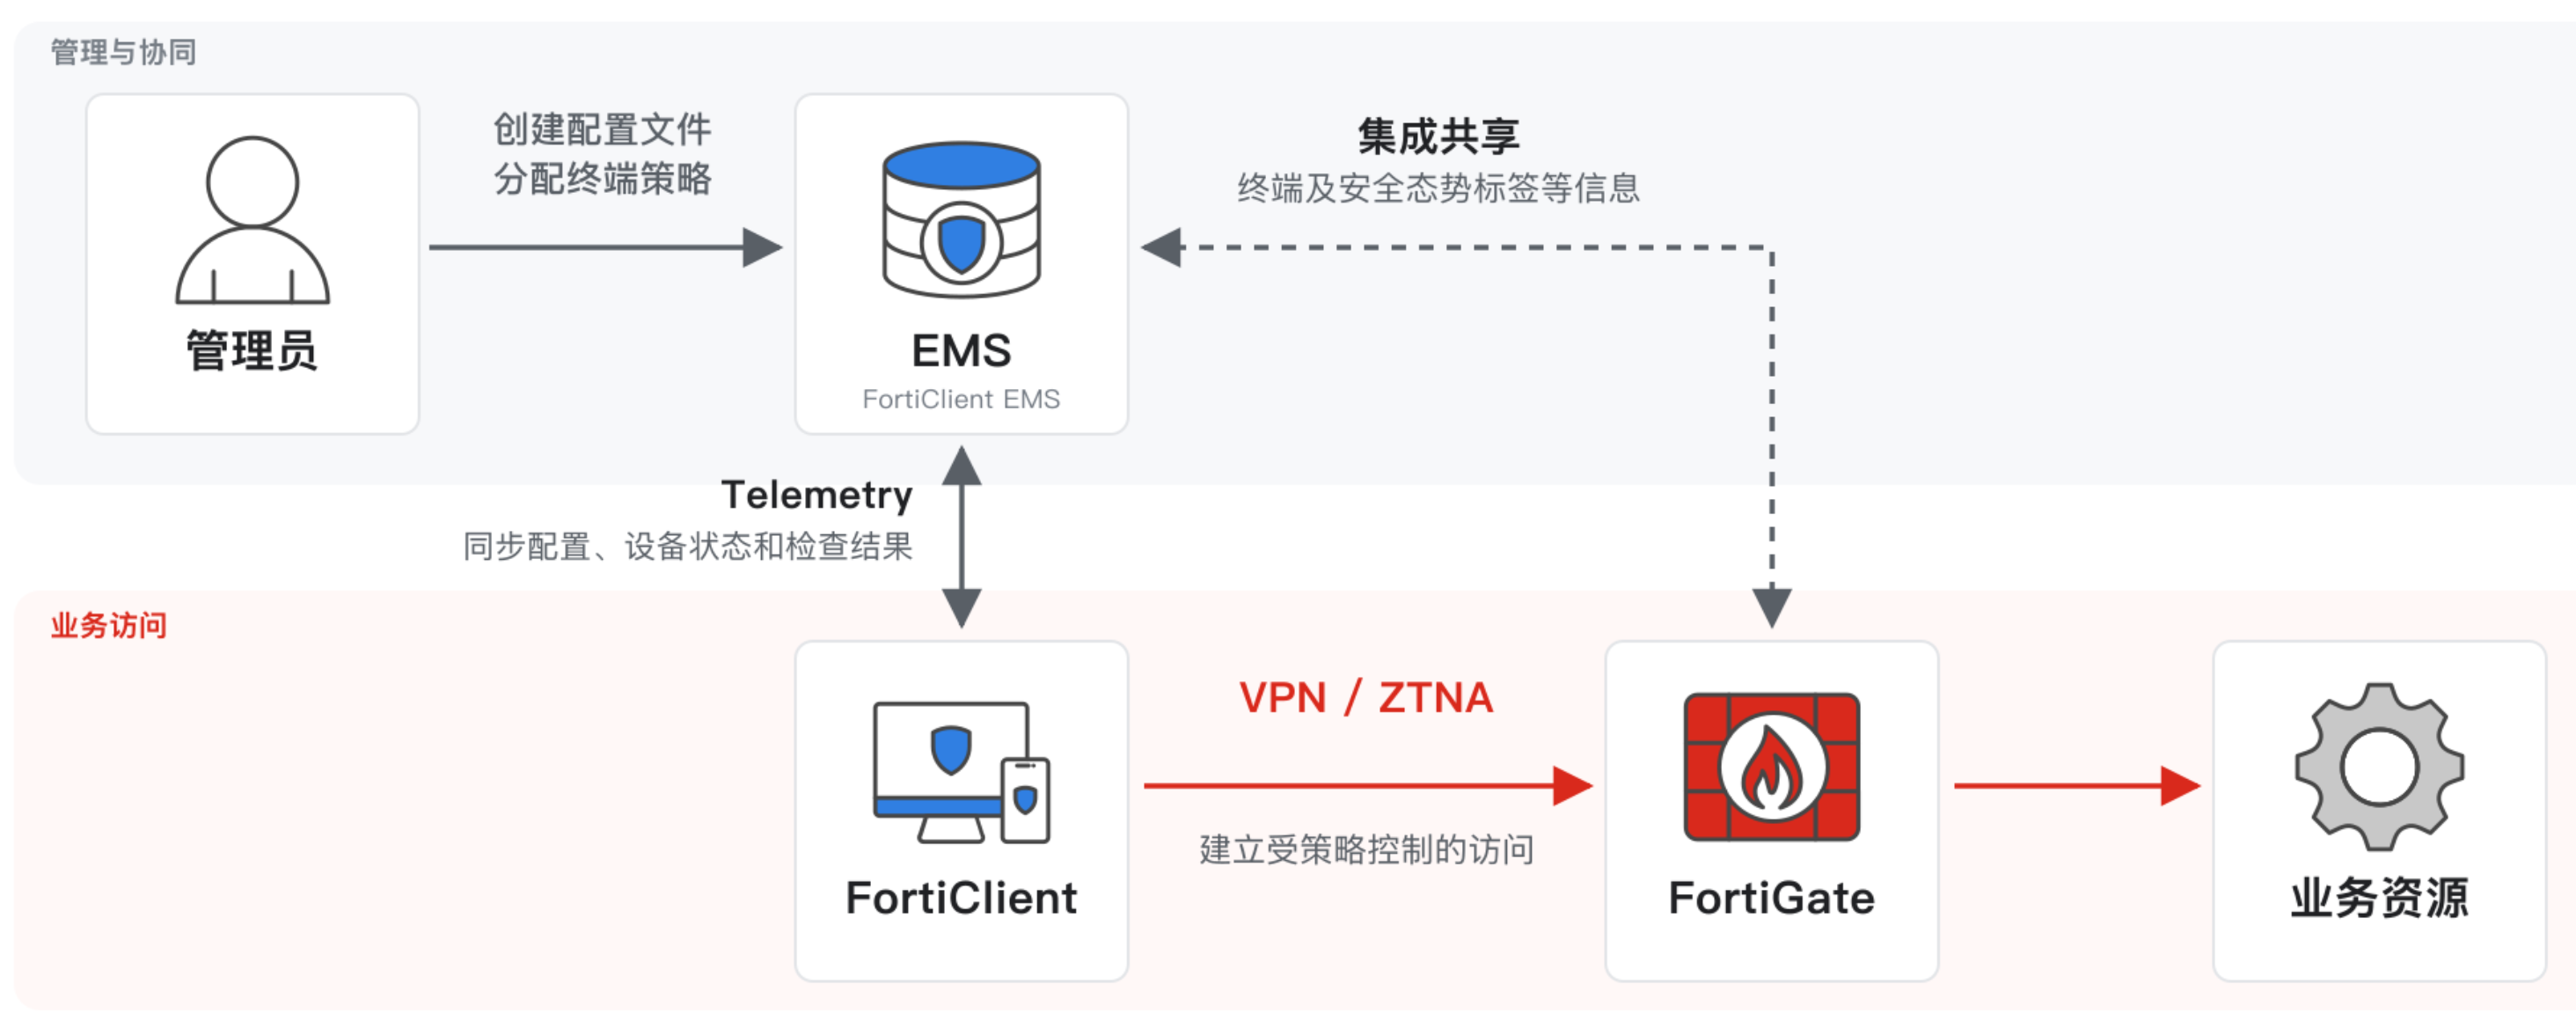
管理员 → EMS:创建配置文件、分配终端策略
EMS ↔ FortiClient:通过 Telemetry 同步配置、设备状态和检查结果
FortiClient → FortiGate → 业务资源:建立受策略控制的 VPN / ZTNA 访问
EMS ↔ FortiGate:通过集成共享终端及安全态势标签等信息
例如,为财务电脑启用网页过滤并提供远程办公访问,需要先安装包含对应组件的 FortiClient、注册到 EMS,再由终端策略引用网页过滤和远程访问配置。客户端负责执行网页访问限制和发起 VPN 连接,FortiGate 负责 VPN 接入及业务资源的访问控制。
“模块”在本手册中的三种含义
| 类型 | 指的是什么 | 示例 |
|---|---|---|
| FortiClient 安装组件 | 安装到终端的程序能力 | VPN、恶意软件保护等组件;是否安装影响功能能否执行 |
| FortiClient 功能模块 | 用户在客户端使用或由客户端后台执行的功能 | 远程访问、漏洞扫描、网页过滤;后台运行的功能不一定显示为独立页面 |
| EMS 管理模块 | 管理员在控制台完成某类工作的入口 | Endpoints、Endpoint Profiles、Endpoint Policy、部署安装包管理 |
判断一个功能是否生效,需要依次确认:支持且有授权 → 已安装组件 → 配置已启用并分配 → 终端已收到并应用。客户端界面的可见性是另一项设置,隐藏页面不等于停止执行。
FortiClient 常用功能模块
下表说明功能用途,不表示每个安装包都会包含所有模块。VPN-only 客户端也不能直接视为具备完整 EMS 管理和终端防护能力的企业客户端。
| 模块 / 常见界面名称 | 作用 | 使用方式及与 EMS 的关系 |
|---|---|---|
| Zero Trust Telemetry(零信任遥测) | 建立客户端与 EMS 的受管通信,同步设备信息、配置和安全态势 | 用于确认 EMS 连接及管理状态;连接成功后,业务访问仍需经过相应认证和授权 |
| Remote Access(远程访问) | 使用受支持的 IPsec VPN 或 SSL VPN 连接企业网络 | 管理员通过 EMS 配置连接参数,用户在客户端发起连接;网关端还需配置认证、路由和访问策略 |
| ZTNA(零信任网络访问) | 配合设备身份和态势检查访问指定应用;TCP 转发场景中将匹配流量送往访问代理 | EMS 下发相关配置并管理设备标签,FortiGate 执行应用访问控制;不一定需要用户手动点击“连接” |
| Malware Protection(恶意软件保护) | 检测和处理恶意文件或行为,按支持范围提供实时防护、扫描、反勒索等能力 | EMS 设置扫描、检测动作及例外,客户端执行防护并上报事件;本地可操作范围受策略控制 |
| Sandbox Detection(沙箱检测) | 将符合条件的可疑文件提交到配置的沙箱服务进行分析 | EMS 配置服务及提交规则,客户端根据集成能力使用判定结果;与本地反病毒检测互补 |
| Web Filter(网页过滤) | 按网址、分类等规则允许、阻止或记录网页访问 | 管理员定义规则,客户端执行;用于网页访问管理,不等于控制所有应用流量 |
| Application Firewall(应用防火墙) | 按受支持的应用识别及规则控制终端应用的网络访问 | 在 EMS 中定义动作,由客户端执行;与 FortiGate 上的应用控制分别配置 |
| Vulnerability Scan(漏洞扫描) | 检查系统或已安装软件的已知漏洞 | EMS 配置扫描及受支持的修复选项,客户端执行并上报;发现漏洞后仍需确认修复结果 |
| Removable Media Access(可移动媒体访问控制) | 控制可移动存储设备的访问权限 | 通常作为 Malware Protection 下的配置能力使用,平台之间支持的控制粒度不同 |
| Software Inventory(软件清单采集) | 采集已安装软件信息,供管理员查看资产情况 | 主要在后台采集并在 EMS 查看,不一定有独立客户端页面 |
| 日志与诊断 | 记录客户端连接、策略应用和安全模块运行情况 | 用于定位故障;本地日志、上传事件和诊断报告是不同形式的资料 |
FortiClient 的安全接入、设备态势及集中管理定位可参考 Fortinet 产品说明。各防护模块的配置和平台差异见本手册的恶意软件保护、网页过滤、应用防火墙、漏洞扫描和沙箱章节。
EMS 常用管理模块
EMS 的使用顺序通常是:接入终端和用户 → 准备安装包 → 定义配置 → 分配策略 → 查看结果并维护。以下名称用于理解常见界面职责,具体菜单路径以所部署版本为准。
| 模块 / 常见界面名称 | 管理对象与用途 | 典型使用场景 |
|---|---|---|
| Dashboard(仪表盘) | 汇总终端连接、防护或漏洞等状态 | 快速了解总体情况,再进入具体终端或事件查看原因 |
| Endpoints(终端) | 查看设备、组、用户关联、客户端版本和策略等信息,执行受支持的终端操作 | 确认某台电脑是否已接入、是否在线以及应用了什么策略 |
| 用户与目录管理 | 维护本地用户,对接 AD / LDAP、SAML 等身份来源或认证方式 | 为用户注册、身份验证和按用户分配管理配置提供基础 |
| Deployment & Installers(部署与安装包) | 创建自定义安装包并管理受支持的部署、升级任务 | 预置 EMS 连接信息,选择所需组件,向目标终端部署客户端 |
| Endpoint Profiles(终端配置文件) | 定义远程访问、网页过滤、恶意软件保护、系统设置等具体参数 | 创建“财务网页过滤”或“远程办公 VPN”配置;仅保存配置不代表已分配给终端 |
| Endpoint Policy(终端策略) | 关联目标终端与各功能配置文件 | 让指定终端组使用选定配置,检查终端实际命中的策略 |
| Security Posture Tags / Zero Trust Tags(安全态势标签 / 零信任标签) | 定义状态检查规则并查看匹配终端,供访问控制集成使用 | 标记符合基线或存在风险的设备,由相应访问策略决定放行或限制 |
| Vulnerability(漏洞管理) | 汇总漏洞、受影响终端及扫描或修复状态 | 定位需要修补的软件,安排修复并确认复扫结果 |
| Software Inventory(软件清单) | 按软件或主机查看终端已安装的应用 | 盘点软件版本、查找安装某软件的终端 |
| Quarantine Management(隔离管理) | 集中查看受支持终端的隔离文件记录及执行允许、恢复等操作 | 调查检测结果,在确认后处理误报文件;文件隔离与设备网络隔离需分别理解 |
| 日志、事件与告警 | 查看管理端及受支持的终端事件,配置相关记录和通知 | 排查连接故障、审计配置操作、跟进安全事件;长期集中分析可配合 FortiAnalyzer |
| System Settings(EMS 系统设置) | 配置服务器访问、证书、管理员、邮件、维护及集成等管理端参数 | 维护 EMS 服务本身;具体配置项及入口随版本变化 |
两个 System Settings 需要区分:EMS 系统管理中的设置作用于管理平台;Endpoint Profiles 中的 System Settings 配置文件作用于 FortiClient,例如客户端界面、日志和其他终端行为。
EMS 的配置文件划分可参考 Endpoint Profiles 官方说明;标签职责可参考 Security Posture Tags 官方说明。
相关的产品和服务名词
| 名称 | 含义 | 在部署中的角色 |
|---|---|---|
| FortiClient | 安装在终端上的客户端/安全代理 | 执行终端策略、采集状态、提供受支持的安全防护和远程访问功能 |
| Endpoint(终端) | 被管理的电脑、服务器或其他受支持设备 | 是策略配置、状态检查、软件清单和日志的对象;不等同于用户账号 |
| EMS(Endpoint Management Server) | FortiClient 终端管理服务器 | 集中管理客户端、安装包、策略、用户和安全态势,并与其他产品联动 |
| FortiClient EMS Cloud | 云端提供的 EMS 管理服务 | 减少本地服务器运维;与本地 EMS 的部署方式、限制和维护责任不同 |
| FortiGate / FortiOS | Fortinet 防火墙产品及其操作系统 | 执行网络防火墙、VPN、ZTNA 访问代理及相关访问控制 |
| FortiGuard | Fortinet 威胁情报与安全更新服务 | 提供特征、分类、信誉或漏洞相关数据;不是终端管理服务器 |
| FortiSandbox | 文件沙箱分析产品/服务 | 在受控环境中分析可疑文件,向防护组件提供判定结果 |
| FortiAnalyzer(FAZ) | 集中日志分析平台 | 保存和查询日志,提供分析、报表及受支持的安全运营能力 |
| FortiManager(FMG) | 集中网络设备管理平台 | 主要管理 FortiGate 等设备;客户端日志接收能力需核对版本和部署模式 |
| FortiEDR | Endpoint Detection and Response,终端检测与响应产品 | 提供行为检测、调查与响应能力;并非安装 FortiClient 后就自动具备,可以作为FortiClient的标签规则,但是实际上FortiClient不和FortiEDR有协作行为 |
| Security Fabric | Fortinet 安全架构和产品协同机制 | 让终端、网络设备和安全平台共享信息并联动处置 |
| FortiCloud / FortiCare | 云账号与服务体系、产品支持服务 | 用于产品注册、授权和支持等;账号相同不代表不同云服务权益相同 |
客户端管理和策略名词
Telemetry、注册与在线状态
Telemetry(遥测) 是 FortiClient 与 EMS 之间的管理通信,用于传递设备状态、策略和安全态势相关信息。Telemetry 连接成功后,终端可以接收 EMS 下发的策略;它不是 VPN 隧道,也不代表用户已经取得业务应用访问权限。参见客户端连接到EMS
Registration(注册) 表示终端建立受管关系;Online/Offline(在线/离线) 表示 EMS 对终端通信状态的判断。已注册终端仍可能离线,离线终端也可能继续按已收到的策略运行(如VPN),但配置更新和事件上报会延迟。
Policy、Profile 与 Group
| 名称 | 含义 | 示例 |
|---|---|---|
| Endpoint Policy(终端策略) | 确定目标终端使用哪些配置及相关设置 | 给财务终端分配网页过滤、系统设置和远程访问配置 |
| Endpoint Profile(终端配置文件) | 定义一个或多个功能的具体参数;组织方式随版本变化 | Web Filter 分类动作、漏洞扫描计划、日志上传目标 |
| Component(组件) | 可被策略引用的功能配置单元;也可能指软件模块,需结合上下文 | System Settings 策略组件、FortiClient 安装组件 |
| Group(组) | 用于组织终端和分配配置 | 测试组、生产组、部门组 |
| Group Assignment Rule(分组规则) | 根据条件把终端分配到组 | 根据设备或用户属性分组 |
| Deployment Installer(部署安装包) | 包含客户端安装文件及预配置的部署参数 | 预置 EMS 地址的企业安装包 |
| XML Configuration | 使用 XML 描述客户端配置 | 配置 GUI 未提供的受支持高级选项 |
配置推送 表示 EMS 把配置传递给终端;配置生效还需要终端收到、应用并满足相关模块条件。保存配置文件后,应确认策略引用、目标分配和终端同步状态。
安装包中的初始配置 用于客户端首次安装或接入;EMS 持续下发的策略 用于后续管理。修改安装包并不等于已安装终端会立即收到新配置。
操作流程参见客户端和用户管理。
用户、身份和权限
| 名称 | 含义 | 注意事项 |
|---|---|---|
| Administrator(管理员) | 登录 EMS 控制台并执行管理操作的账号 | 与终端用户分开管理 |
| Endpoint User(终端用户) | 使用受管设备的用户身份 | 一名用户可能使用多台终端 |
| Local User(EMS 本地用户) | 在 EMS 中维护的用户身份 | 不会自动成为 EMS 管理员或操作系统本地用户 |
| AD(Active Directory) | Microsoft 目录服务 | 提供域用户、组和计算机信息 |
| OU(Organizational Unit) | AD 中组织用户、组和计算机的容器 | OU 不是安全组,也不等同于 EMS 组 |
| LDAP / LDAPS | 目录查询协议及其受 TLS 保护的形式 | 目录连接不等于完成 SAML 单点登录 |
| IdP(Identity Provider) | 身份提供方 | 例如企业身份平台,负责认证并提供身份声明 |
| SP(Service Provider) | 使用外部身份认证的服务提供方 | 在 SAML 场景中消费 IdP 的认证结果 |
| SAML | 传递认证声明的联合身份协议 | 常用于 SSO;身份认证成功后仍需执行授权 |
| SSO(Single Sign-On) | 单点登录 | 是用户体验/能力名称,不是单一协议 |
| MFA(Multi-Factor Authentication) | 多因素认证 | 使用不同类别的认证因素,不能用两次同类密码替代 |
| RBAC(Role-Based Access Control) | 基于角色的权限控制 | 按职责授予查看、修改和操作权限 |
| FSSO / SSOMA | Fortinet 单点登录机制及其相关代理 | 向受支持的身份系统提供登录信息;不等同于 ZTNA 设备认证 |
注
Authentication(认证) 回答:“你是谁”; Authorization(授权) 回答:“你可以访问或操作什么”; Security Posture(安全态势) 回答:“当前设备是否满足安全条件”。 三者是不同检查环节。
零信任、标签和远程访问
Zero Trust 与 ZTNA
Zero Trust(零信任) 是一种访问控制原则:不因用户或设备位于内网就默认可信,而是结合身份、设备和上下文进行验证,并限制访问范围。
ZTNA(Zero Trust Network Access) 通常面向指定应用提供访问控制。在 Fortinet 的典型实现中,FortiClient 上报设备态势,EMS 管理设备与标签,FortiGate 根据身份、设备证书、标签和策略执行访问控制。
VPN(Virtual Private Network) 通过加密隧道提供远程网络连接,包括 IPsec VPN 和 SSL VPN。
Access Proxy(访问代理) 是应用访问路径上的代理入口。TCP Forwarding(TCP 转发) 是通过受支持的客户端和网关代理承载指定 TCP 应用流量的方式,不等同于传统网络层 VPN。
Tag、Rule 和 Enforcement
| 名称 | 含义 | 注意 |
|---|---|---|
| Zero Trust Tag / Security Posture Tag(安全态势标签) | 表示终端满足某类安全条件的标记 | 标签本身不执行允许或阻断 |
| Tagging Rule(标签规则) | 根据系统、进程、证书或其他受支持条件判断是否标记终端 | 条件能力和逻辑随版本、OS 和授权变化 |
| Tag Monitor(标签监视器) | 查看被标记终端的页面 | 用于观察匹配结果,不是业务访问日志 |
| Fabric Connector(Fabric 连接器) | 产品间交换设备、标签等信息的集成入口 | 与客户端 Telemetry 是不同通信关系 |
On-Fabric、Off-Fabric 与合规
On-Fabric / Off-Fabric 表示终端是否满足配置的网络位置识别条件;也可以称为 On-net / Off-net。它们是位置判断,不是设备安全结论。例如内网终端可能存在漏洞,外网终端也可能满足安全基线。
Compliance(合规) 表示终端符合所定义的检查条件。合规结果取决于组织规则和最新状态。
详细部署参见零信任标签、零信任网络访问 ZTNA和远程访问。
安全防护与软件资产
| 名称 | 含义 | 注意 |
|---|---|---|
| Malware(恶意软件) | 用于破坏、窃取、勒索或其他恶意目的的软件 | 病毒只是恶意软件的一类 |
| AV(AntiVirus) | 反病毒检测能力 | 是 Malware Protection 的一部分,不等于所有终端响应能力 |
| Malware Protection | 终端恶意软件防护功能集合 | 可包含反病毒、反勒索和其他受支持的检测防护 |
| Real-time Protection(实时防护) | 在文件访问或相关操作时进行检查 | 与按计划进行的全盘扫描不同 |
| Anti-ransomware(反勒索) | 针对勒索相关行为的防护 | 不能替代离线/不可变备份和恢复演练 |
| Anti-exploit(反漏洞利用) | 检测或阻止利用漏洞的攻击行为 | 不等于安装补丁,也不保证覆盖所有漏洞 |
| Sandbox(沙箱) | 在隔离分析环境中检查可疑文件行为 | 本地沙箱和云沙箱的接入方式、授权及数据外发边界不同 |
| Web Filter(网页过滤) | 基于网址、分类或相关规则限制网页访问 | 不等同于应用网络访问控制或 VPN |
| Application Firewall / Application Control | 基于受支持的应用识别与规则控制终端网络访问 | 与 FortiGate 上的应用控制配置分别管理 |
| Signature(特征) | 用于识别威胁、应用或类别的数据 | 特征更新不等于客户端程序升级 |
| PUA(Potentially Unwanted Application) | 潜在不受欢迎应用 | 需要结合用途和企业允许清单调查,不宜仅凭分类直接判定事件 |
| Allowlist / Blocklist | 允许清单/阻止清单 | 文件、网址、应用等对象分别生效,不能相互替代 |
| Software Inventory(软件清单) | 终端已安装软件的名称、厂商和版本信息 | 不代表软件正在运行或已联网,也不是漏洞结论 |
| Vulnerability Scan(漏洞扫描) | 识别系统或软件中的已知漏洞 | 扫描发现风险不等于已完成修复 |
| CVE(Common Vulnerabilities and Exposures) | 公开漏洞的统一编号 | 是漏洞标识,不是严重性分数或修复状态 |
| CVSS(Common Vulnerability Scoring System) | 漏洞严重性评分框架 | 应结合暴露面、利用情况和资产价值确定修复优先级 |
| Remediation(修复) | 升级、补丁、配置加固或其他风险处理 | 修复后应重新扫描并验证业务功能 |
两种不同的“隔离”
File Quarantine(文件隔离) 将可疑或恶意文件转移到受控位置,限制文件继续被使用。
Endpoint Quarantine(终端隔离) 限制设备网络通信或访问权限,具体执行方式与 FortiGate、FortiEDR 或相应产品能力有关。
注
文件已隔离不代表设备网络已隔离;设备已隔离也不代表恶意文件已清除。调查完成前,不应仅为恢复访问而随意还原文件或解除终端隔离。
相关章节:恶意软件保护、网页过滤、漏洞扫描、沙箱、应用防火墙、软件清单。
日志和排错
| 名称 | 含义 | 使用方式 |
|---|---|---|
| EMS Log | EMS 服务器运行、管理操作和组件相关记录 | 排查管理端运行问题 |
| Client Log | FortiClient 组件和功能产生的记录 | 排查策略、连接和安全模块问题 |
| System/Security Event | 客户端系统或安全事件 | 用于审计和集中分析,不能与所有本地调试日志画等号 |
| OS Event | 操作系统原生事件 | 与 FortiClient 自身事件分开规划 |
| Diagnostic Report(诊断报告) | 收集配置、状态和日志的排错资料包 | 按需生成,可能包含敏感信息 |
| Log Level(日志级别) | 控制记录消息的严重性范围 | 日常采用适当等级,Debug 仅短期排错使用 |
| Log Retention(日志保留期) | 日志在指定位置保存的时间 | 本地、EMS 和集中平台分别设置 |
| UTM(Unified Threat Management) | 统一威胁管理;日志选项中常指相关流量/安全日志类别 | 实际包含哪些事件以版本和日志字段为准 |
| ADOM(Administrative Domain) | FortiAnalyzer/FortiManager 中的管理域 | 用于隔离管理或日志范围,不是 AD 域或 EMS 终端组 |
“EMS 看不到日志”需要先确定是客户端没有生成、没有上报、没有集中保存,还是查询条件不正确。配置方法参见客户端日志的设置和EMS日志设置和查看。
部署、证书与授权
| 名称 | 含义 | 注意事项 |
|---|---|---|
| On-premises(本地部署) | 在组织管理的服务器或云基础设施上部署 EMS | 自行承担系统、备份和维护责任 |
| SaaS(Software as a Service) | 软件即服务,由服务商运营平台 | 仍需配置客户侧策略、网络与身份权限 |
| VM(Virtual Machine) | 虚拟机 | VM 镜像部署不等于 SaaS |
| SA(Standalone) | 本手册部署章节中的单机方式 | 与 HA 相对;其他产品可能使用不同含义 |
| HA(High Availability) | 高可用,减少单点故障造成的服务中断 | 不等于备份,数据库也需相应设计 |
| Backup / Restore | 备份与还原 | 必须验证可恢复性及版本兼容性 |
| Hotfix | 针对特定问题的修补程序 | 按适用版本和支持指导安装 |
| FQDN | Fully Qualified Domain Name,完整域名 | 地址解析、证书名称和客户端可达性需一致 |
| TLS | 传输层安全协议 | 用于加密通信和验证身份;界面仍可能沿用 SSL 名称 |
| CA(Certificate Authority) | 证书颁发机构 | 用于建立证书信任链 |
| CSR(Certificate Signing Request) | 证书签名请求 | 提交给 CA 申请证书,不包含应被外发的私钥 |
| SAN(Subject Alternative Name) | 证书中的可用名称扩展 | 访问域名/IP 应与证书适用名称匹配 |
| Client Certificate | 客户端身份认证证书 | 与 EMS 管理网页的服务器证书用途不同 |
| EPP(Endpoint Protection Platform) | 终端防护平台;也用于授权套餐名称 | 具体包含功能以对应版本授权说明为准 |
| ATP(Advanced Threat Protection) | 高级威胁防护 | 可表示能力或历史套餐名称,不应直接等同于当前 EPP/EDR 权益 |
| Per-endpoint / Per-user | 按终端/按用户计费或授权 | 一名用户拥有多台设备时,授权计算方式不同 |
| Entitlement(服务权益) | 合同中已启用的功能、服务与期限 | 安装了模块或看到配置入口不代表具有相应权益 |
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.10.17 |
| 0.1 | Draft Version | - | - | 2026.08.04 |