客户端连接到EMS
客户端连接到EMS
FortiClient 必须注册到正确的 EMS Site,并保持 Telemetry 通信,才能获取许可证、Endpoint Policy、安全配置和证书,并向 EMS 上报终端、用户和安全状态。
连接方式
客户端有多种方式连接到EMS,包括以下几种:
- 通过在FortiClient中输入IP/FQDN以及站点(site)名称
- 通过在FortiClient中输入邀请码
- 通过安装FortiClient的安装包,获取到对应的IP/FQDN/邀请码
- 通过组策略/MDM自行推送
下面是几种方式的区别
| 连接方式 | 身份验证 | 适用场景 | 建议 |
|---|---|---|---|
| EMS FQDN/IP 手工连接 | 仅当 EMS 允许非邀请注册;可结合 Telemetry Key | 测试和排错 | 官方建议主要用于排错 |
| 邀请码 | 可设置None(不验证)、Local(本地认证)、LDAP/Domain 或 SAML认证 | 用户自助、外部人员、多租户、移动设备 | 生产推荐,优先 Individual + 到期时间 |
| 预配置安装包自动注册 | 由安装包和 EMS 策略决定,可结合用户验证 | Windows/macOS 批量部署 | 生产首选 |
| AD/Entra ID 发现和部署 | 目录身份与部署配置 | 域环境集中部署 | 大规模企业推荐 |
邀请码中可编码注册地址、端口、Site 和唯一标识,减少用户输入错误;Base64 或其他编码不等于加密,也不应被视为秘密保护。安全性来自邀请码生命周期、用户验证、TLS 证书和 EMS 注册策略。
先决条件
- EMS 服务、许可证和目标 Site 正常。
- 终端能够解析 EMS FQDN,并访问实际配置的 Telemetry 端口。
- 本地 EMS 默认使用 TCP 8013 进行 FortiClient Telemetry;若修改过端口,客户端地址必须使用同一端口。
- 使用邀请码下载安装包时,终端还能访问部署包下载地址。
- Local、LDAP 或 SAML 验证后端已经配置和测试。
- 终端时间、DNS、代理和中间 TLS 检查正确。
规划 EMS 注册安全
登录EMS,进入 System Settings > EMS Settings:
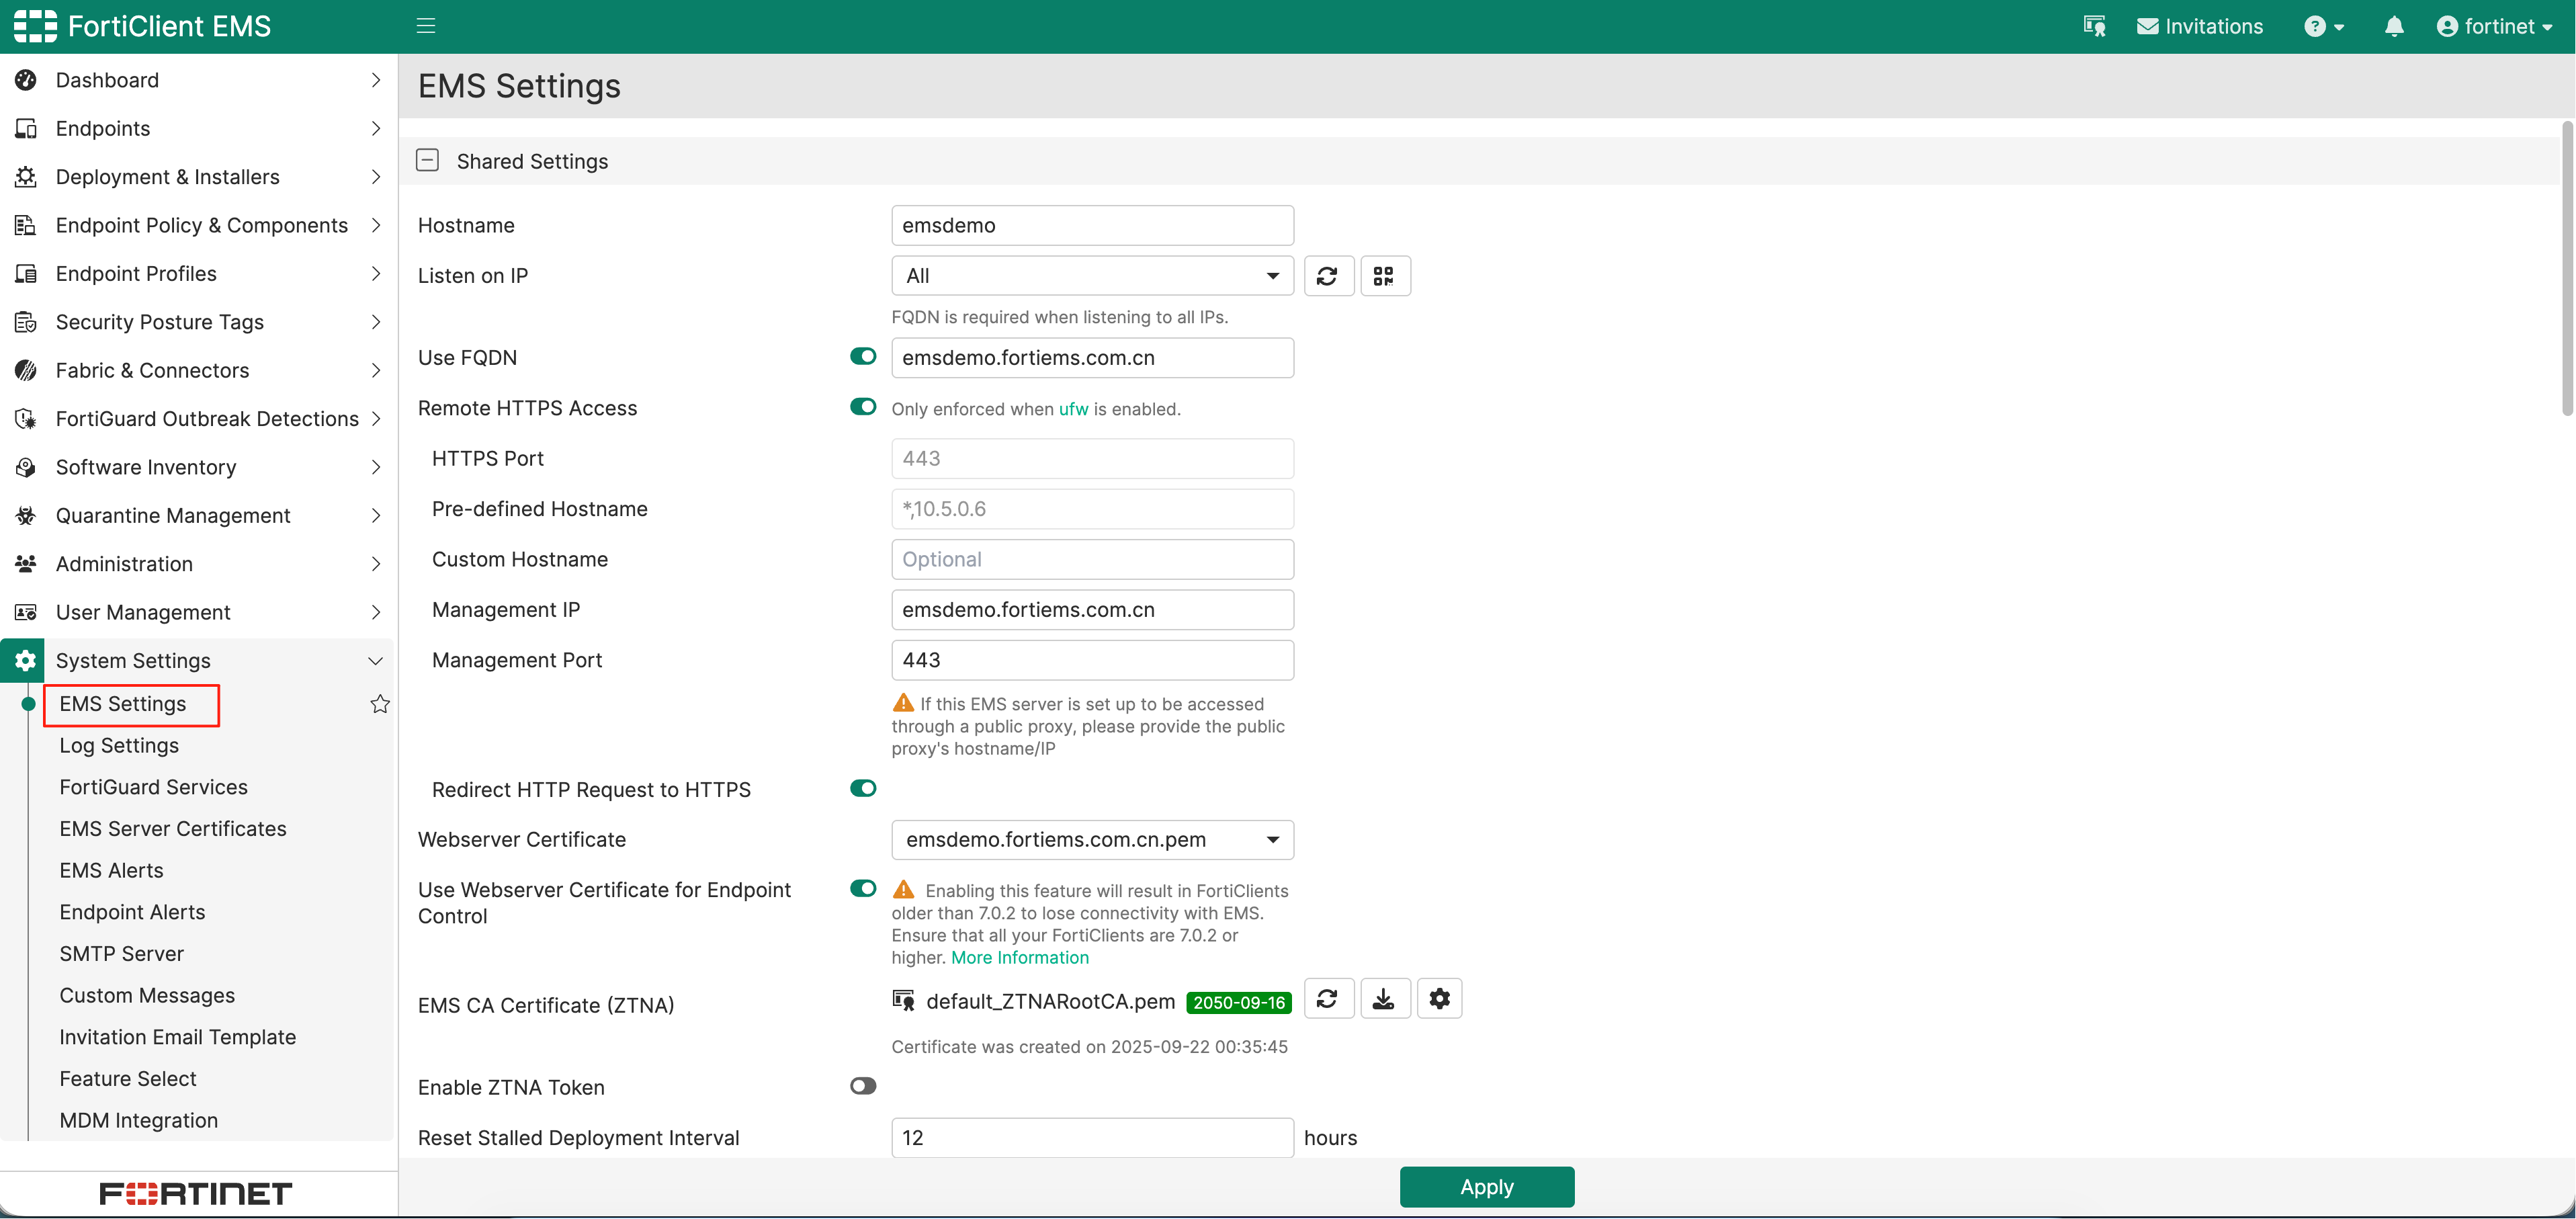
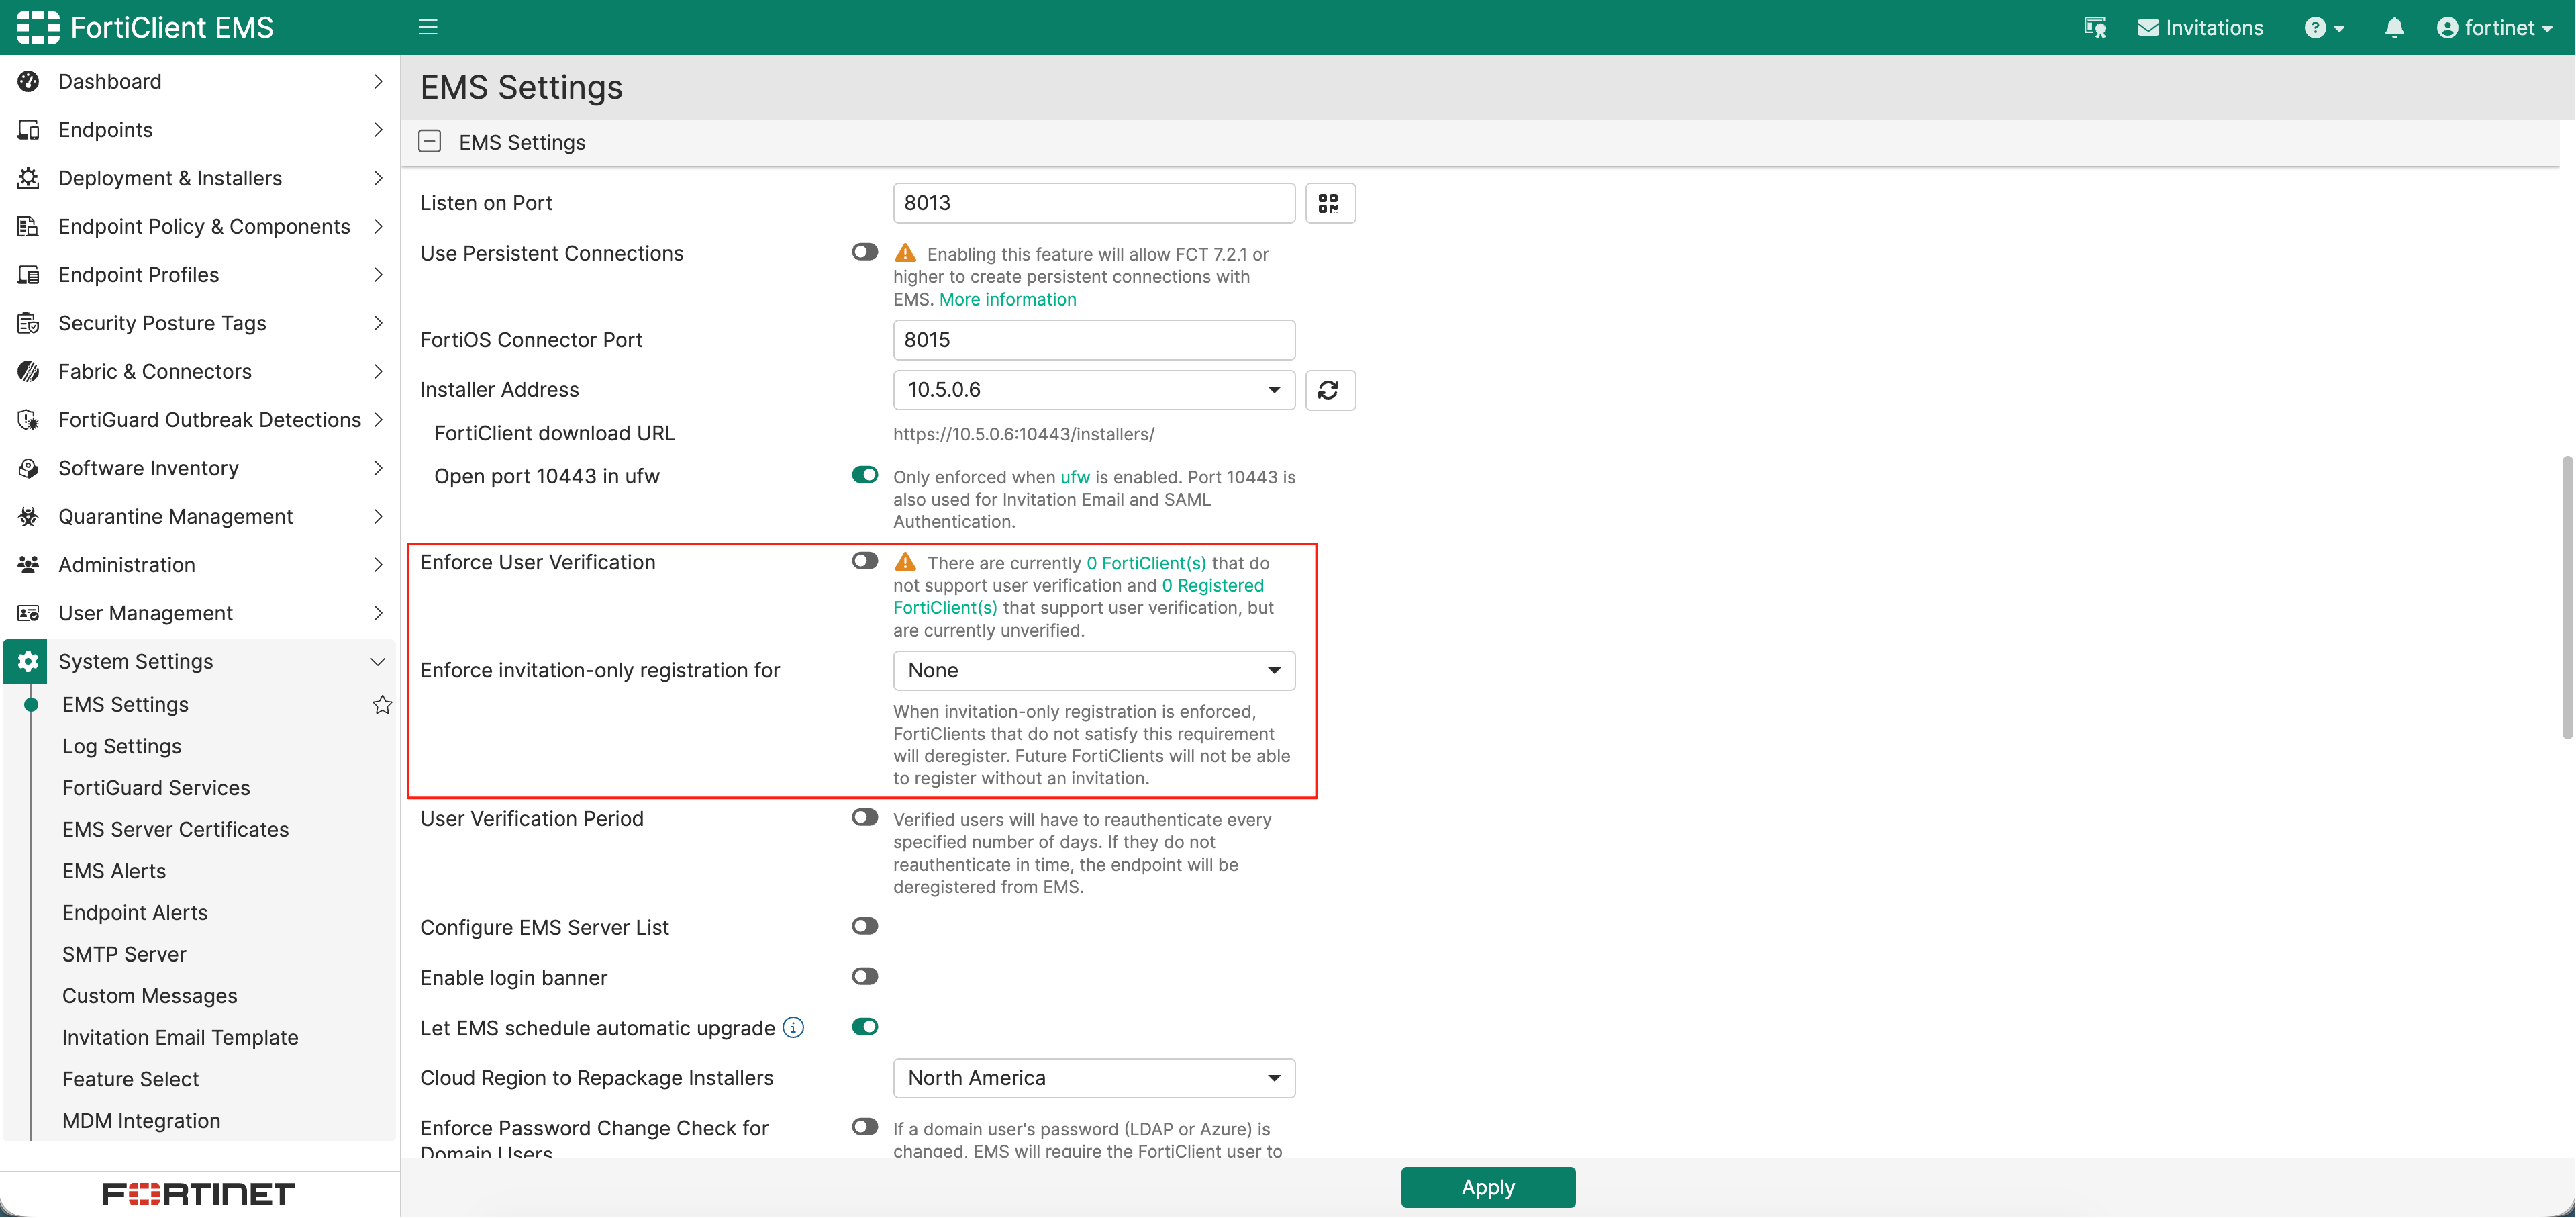
- Enforce User Verification:要求用户使用邀请中配置的验证类型登录已验证账号后注册。
- Enforce invitation-only registration for:对部分或全部用户强制使用邀请码。
- User Verification Period:设置重新验证周期,超过期限的用户失去验证状态。
- EMS Listen Address / Server List:选择终端实际可达且证书匹配的注册地址。
注意
在已有生产环境中启用 Enforce User Verification,会使当前未验证用户断开或要求重新认证。应先统计用户和终端、配置身份源、创建邀请并分批迁移。
配置实现效果
| Enforce User Verification配置 | Enforce invitation-only registration for 配置 | 配置效果 | 是否需用户认证 |
|---|---|---|---|
| Disable | None | 可以使用IP/FQDN/邀请码连接到EMS | 可以不需要 |
| Disable | All | 只允许通过邀请码连接到EMS | 可以不需要 |
| Enable | 不显示 | 只允许通过邀请码连接到EMS | 必须要 |
使用邀请码连接
管理员创建邀请
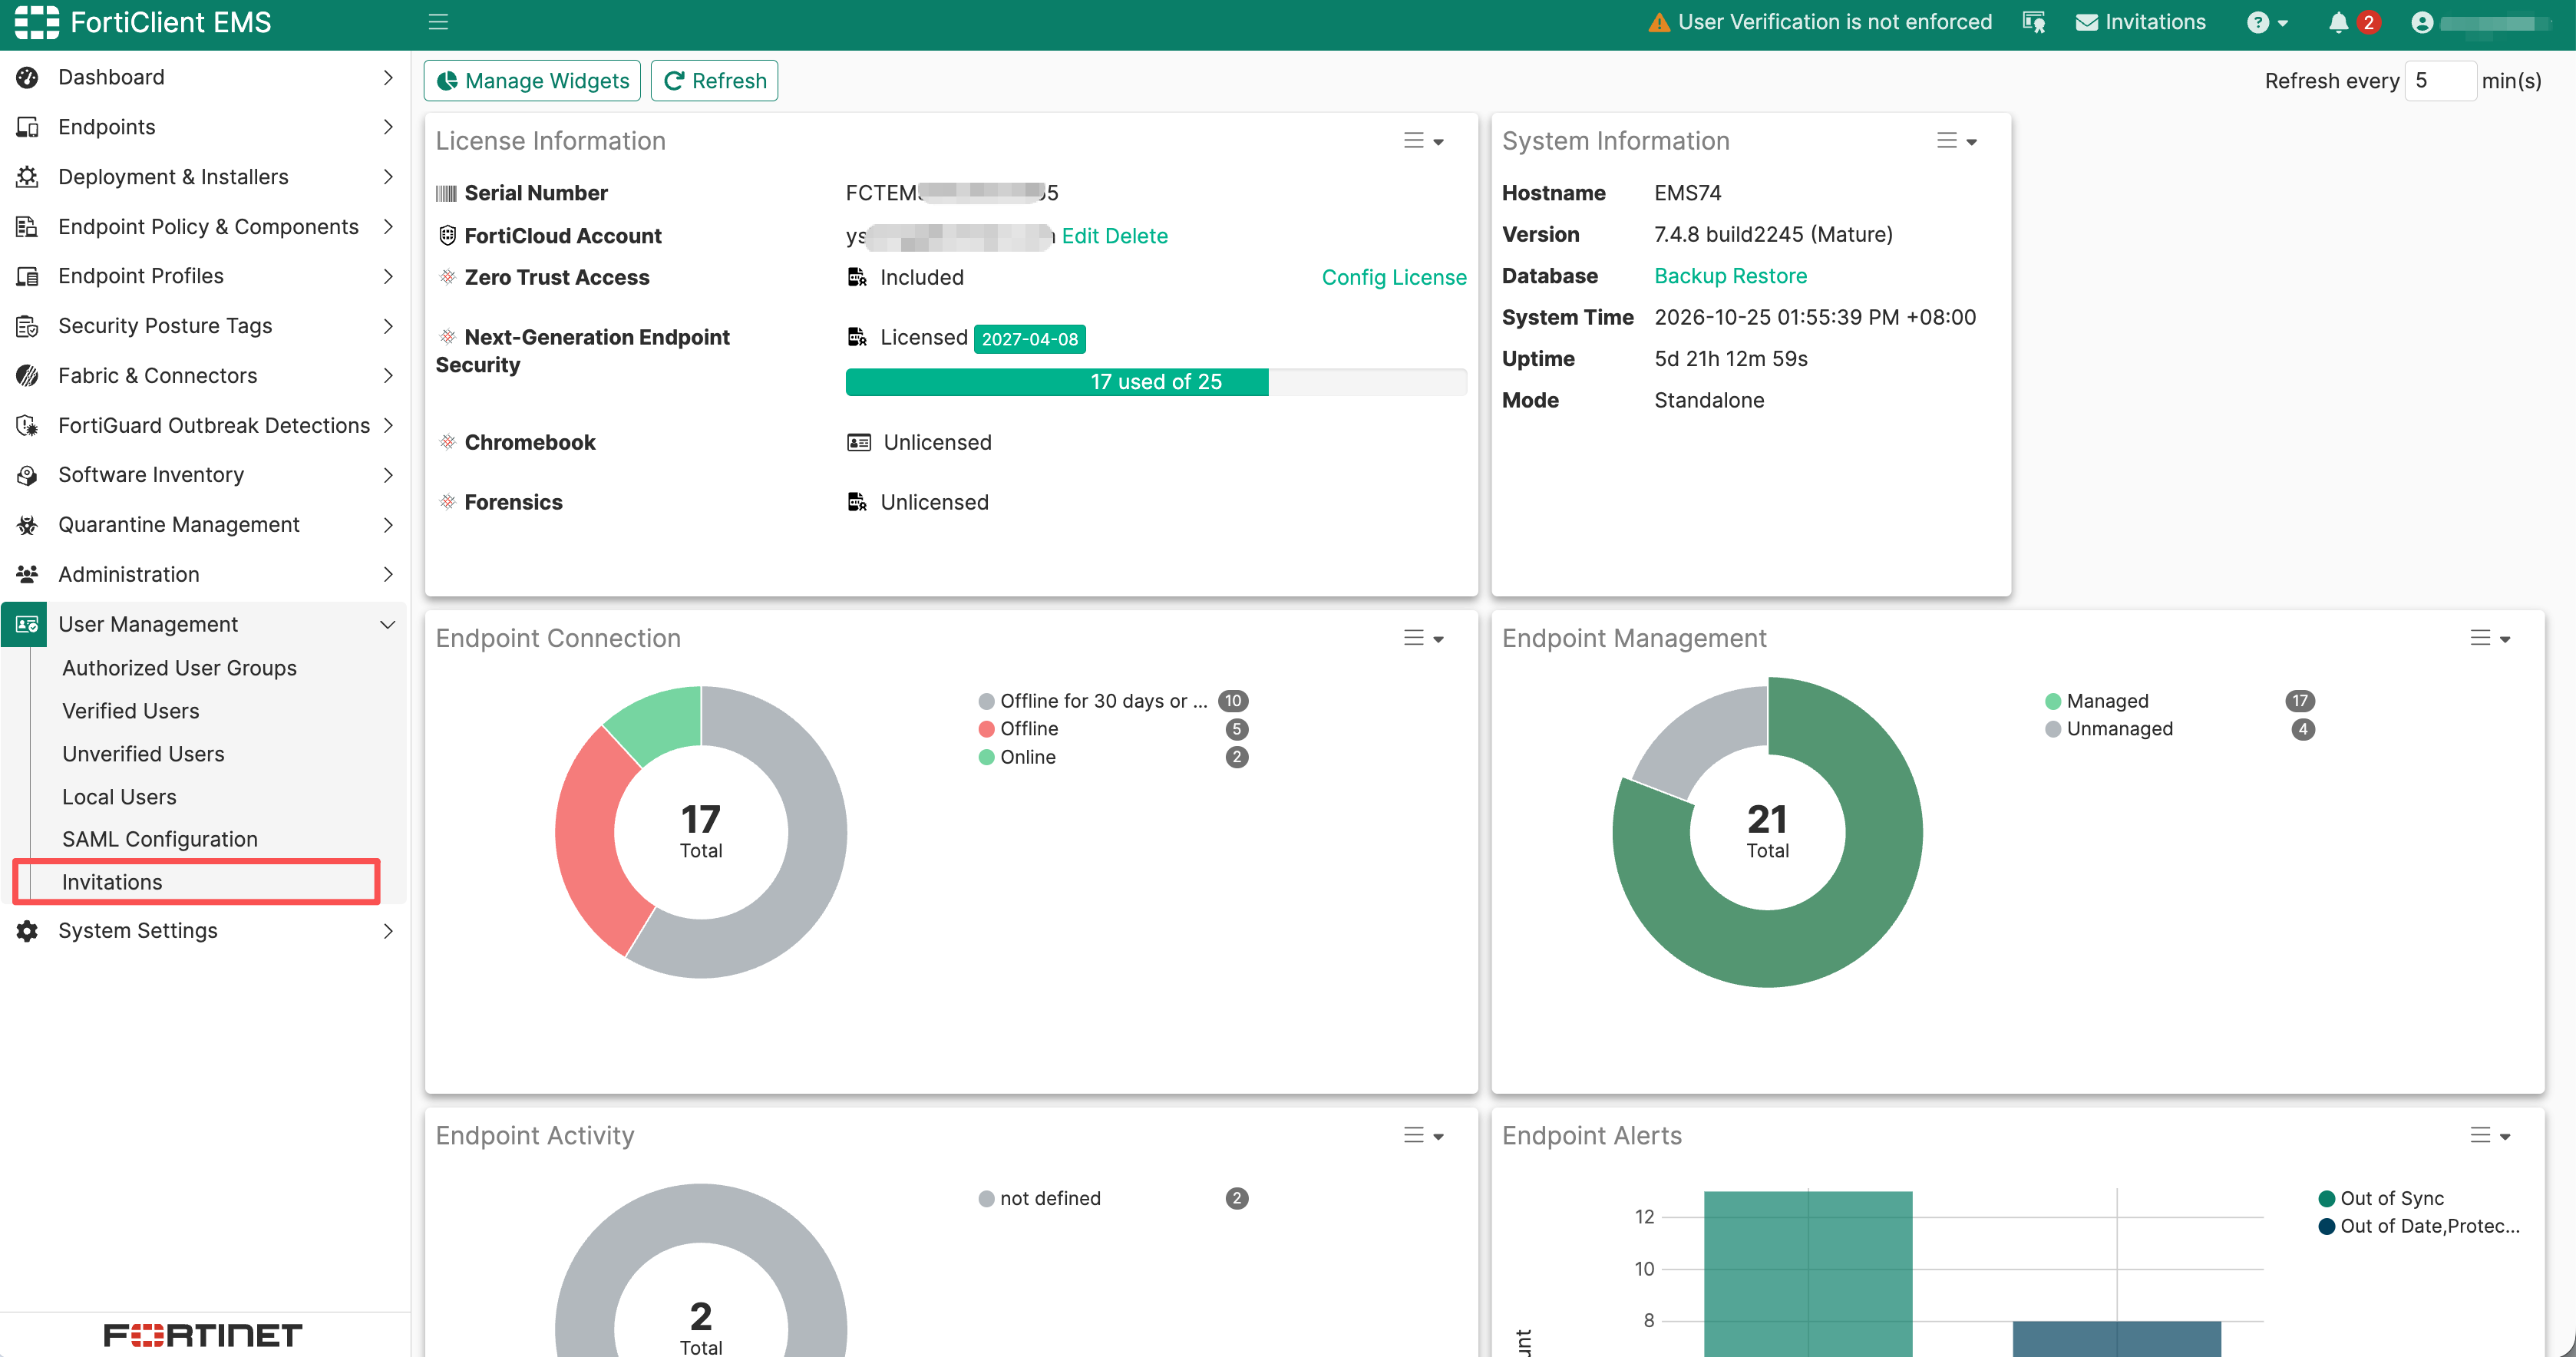
- 登录EMS,进入 User Management > Invitations。
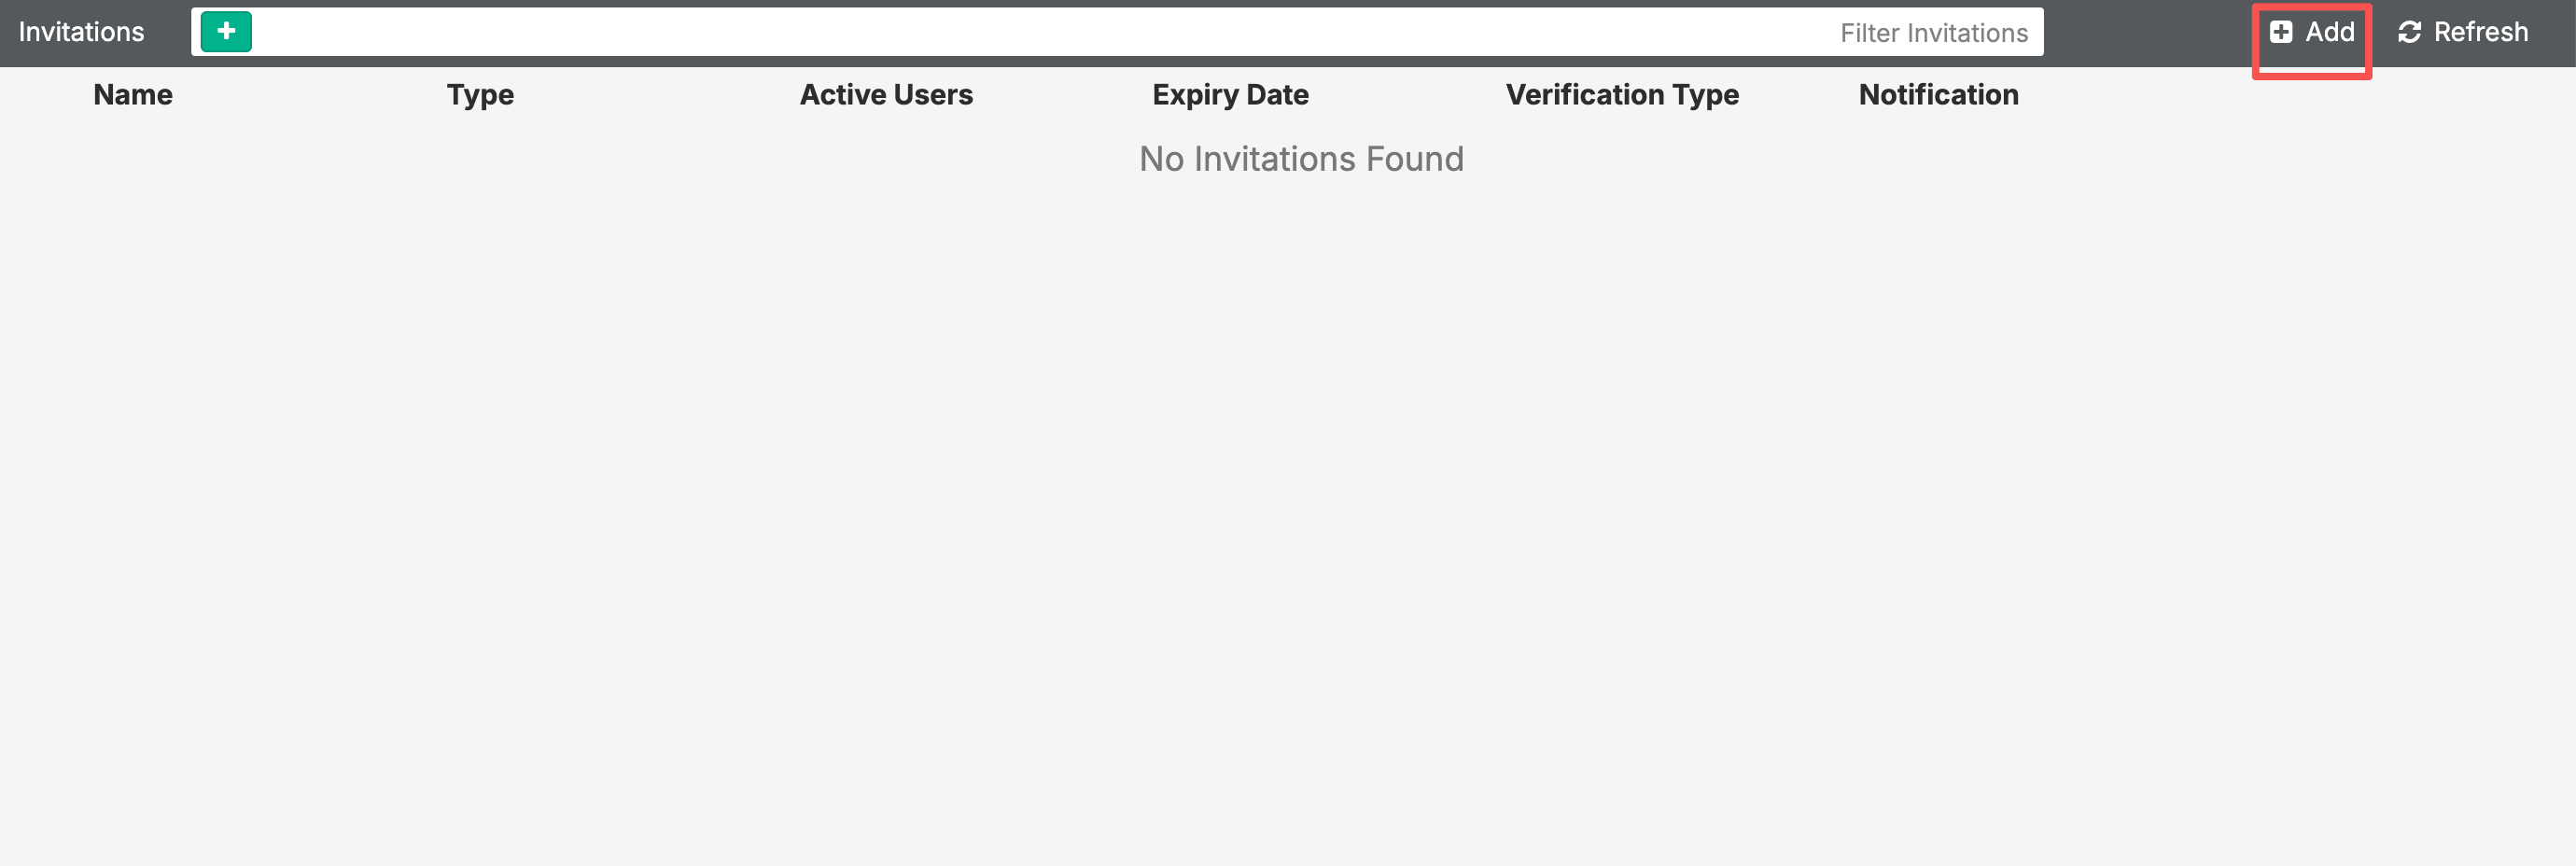
- 单击 Add按钮,进入邀请码创建界面。
- 进入创建邀请码页面,配置以下信息:
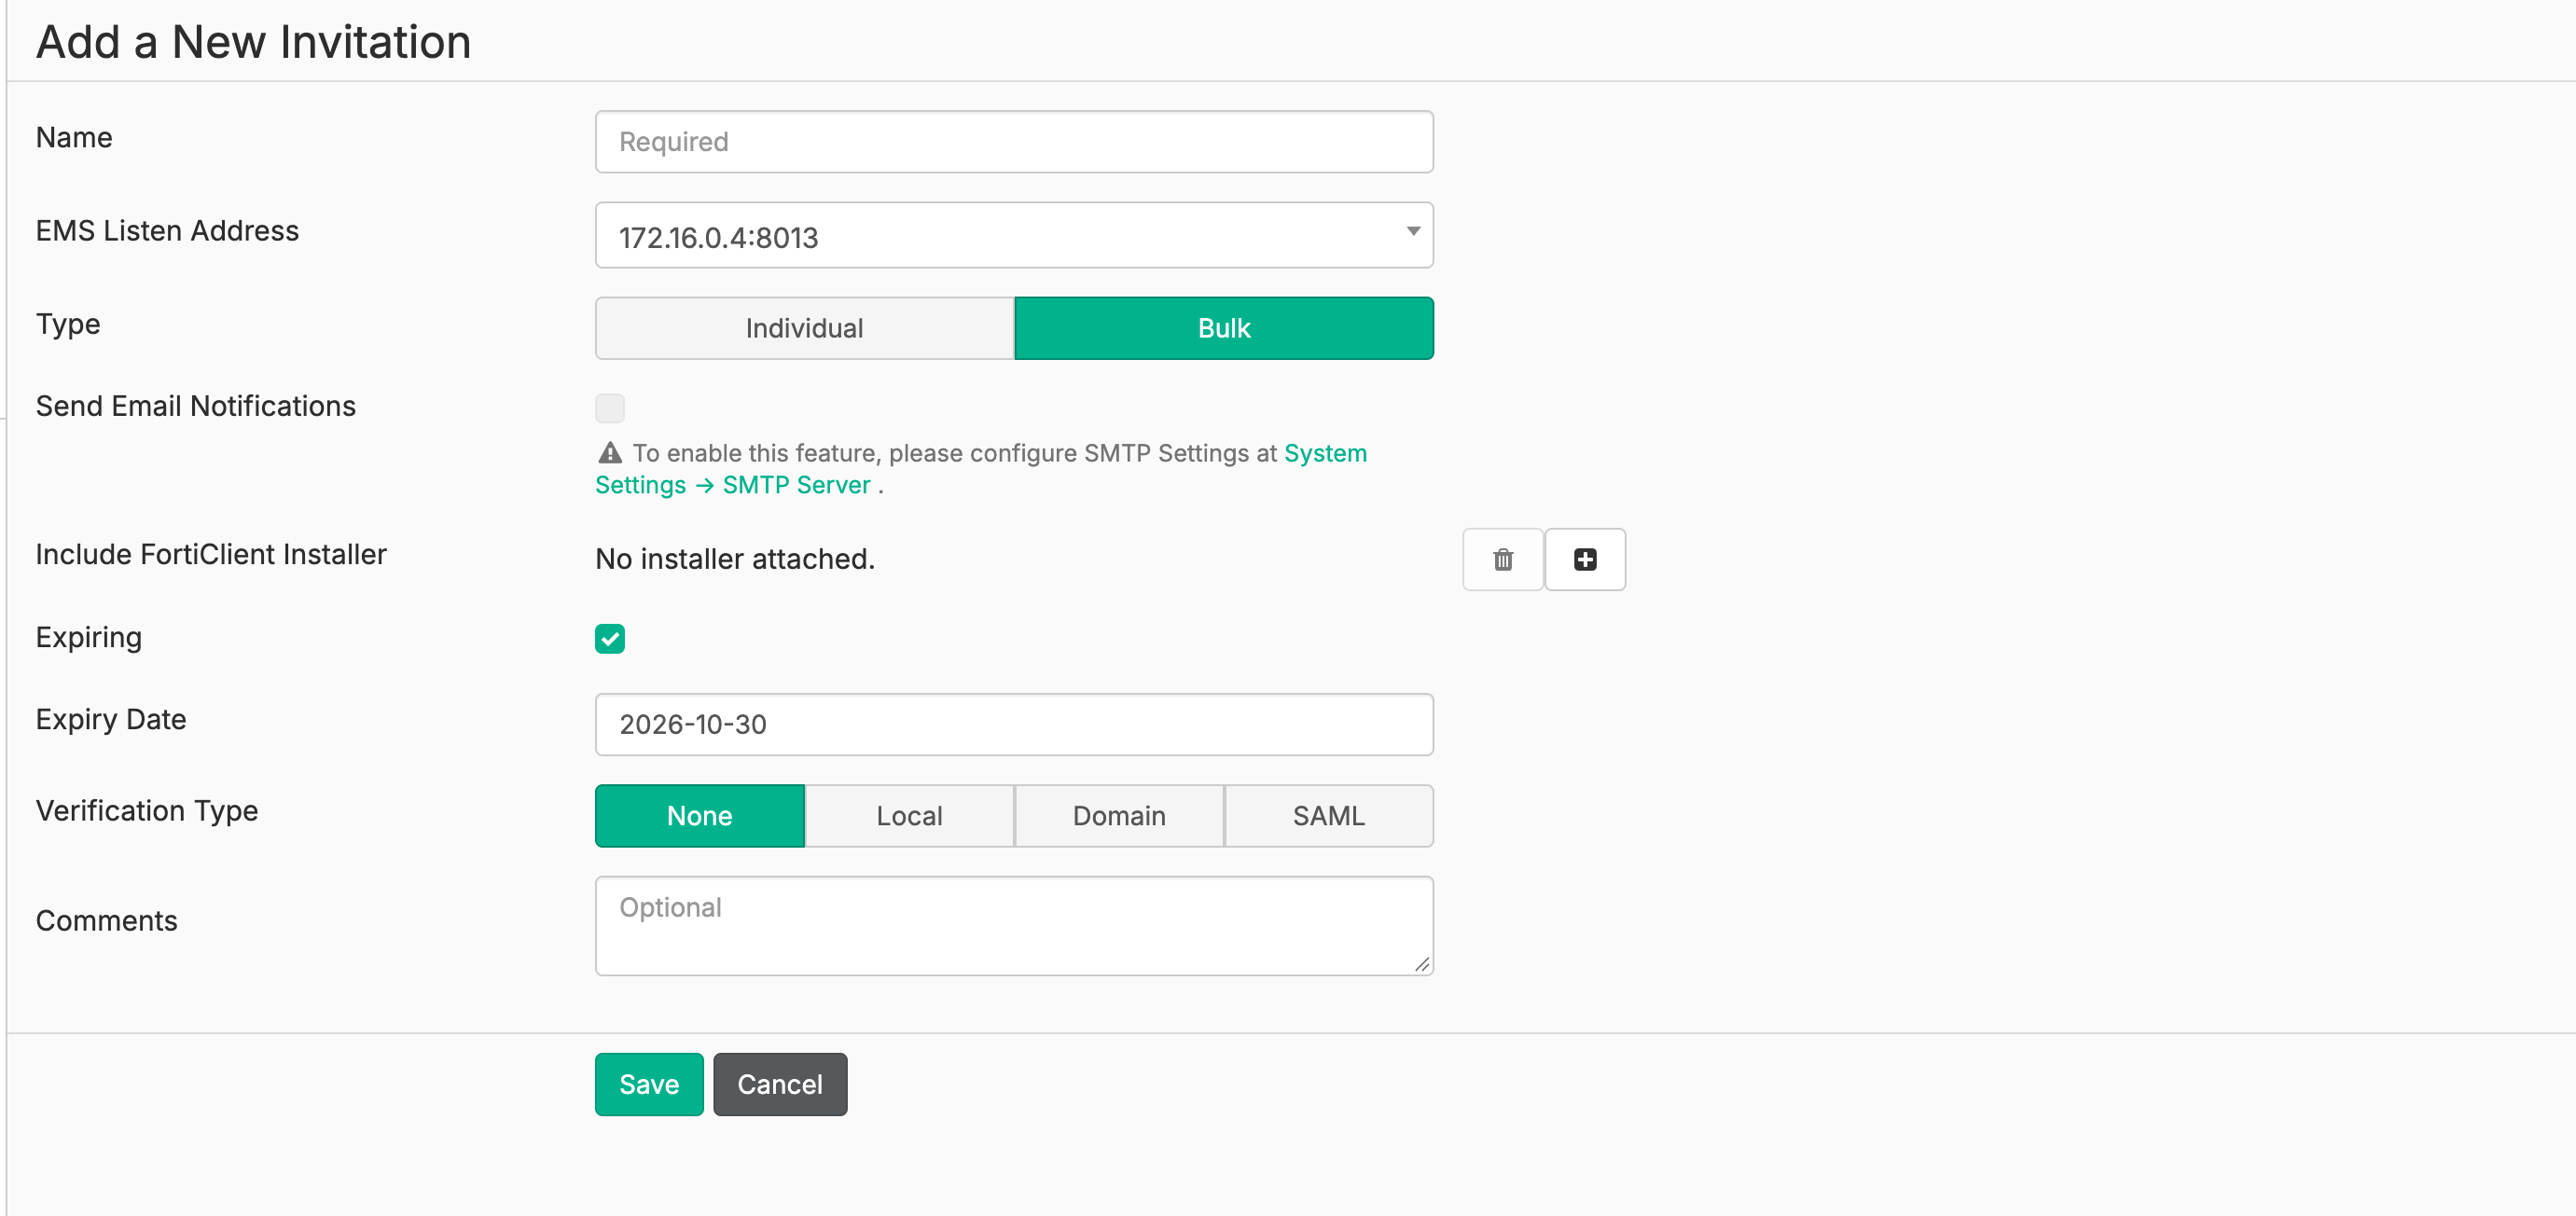
- 邀请码名称、选择EMS监听地址以及邀请码类型:
- Individual:只允许单个用户,其他终端需要使用该邀请码,需要断开已注册的客户端。
- Bulk:允许多个用户使用同一个邀请码
- 按需附加安装包,配置邮件。
- 按需开启 Expiring,设置到期时间。
- 选择 Verification Type,下面是不同类型和区别:
| 类型 | 用户操作 | 前置配置 |
|---|---|---|
| None | 不输入凭据;适合无用户/headless 场景 | Enforce User Verification 关闭或允许例外 |
| Local | 输入 EMS 本地用户凭据 | 已创建 Local User |
| LDAP/Domain | 输入域凭据 | EMS 已连接 LDAP/AD |
| SAML | 跳转 IdP 登录,可结合 MFA | EMS 已完成 SAML 配置 |
- 单击保存按钮并通过受批准的渠道发送邀请。
终端用户连接
- 在终端上运行FortiClient。
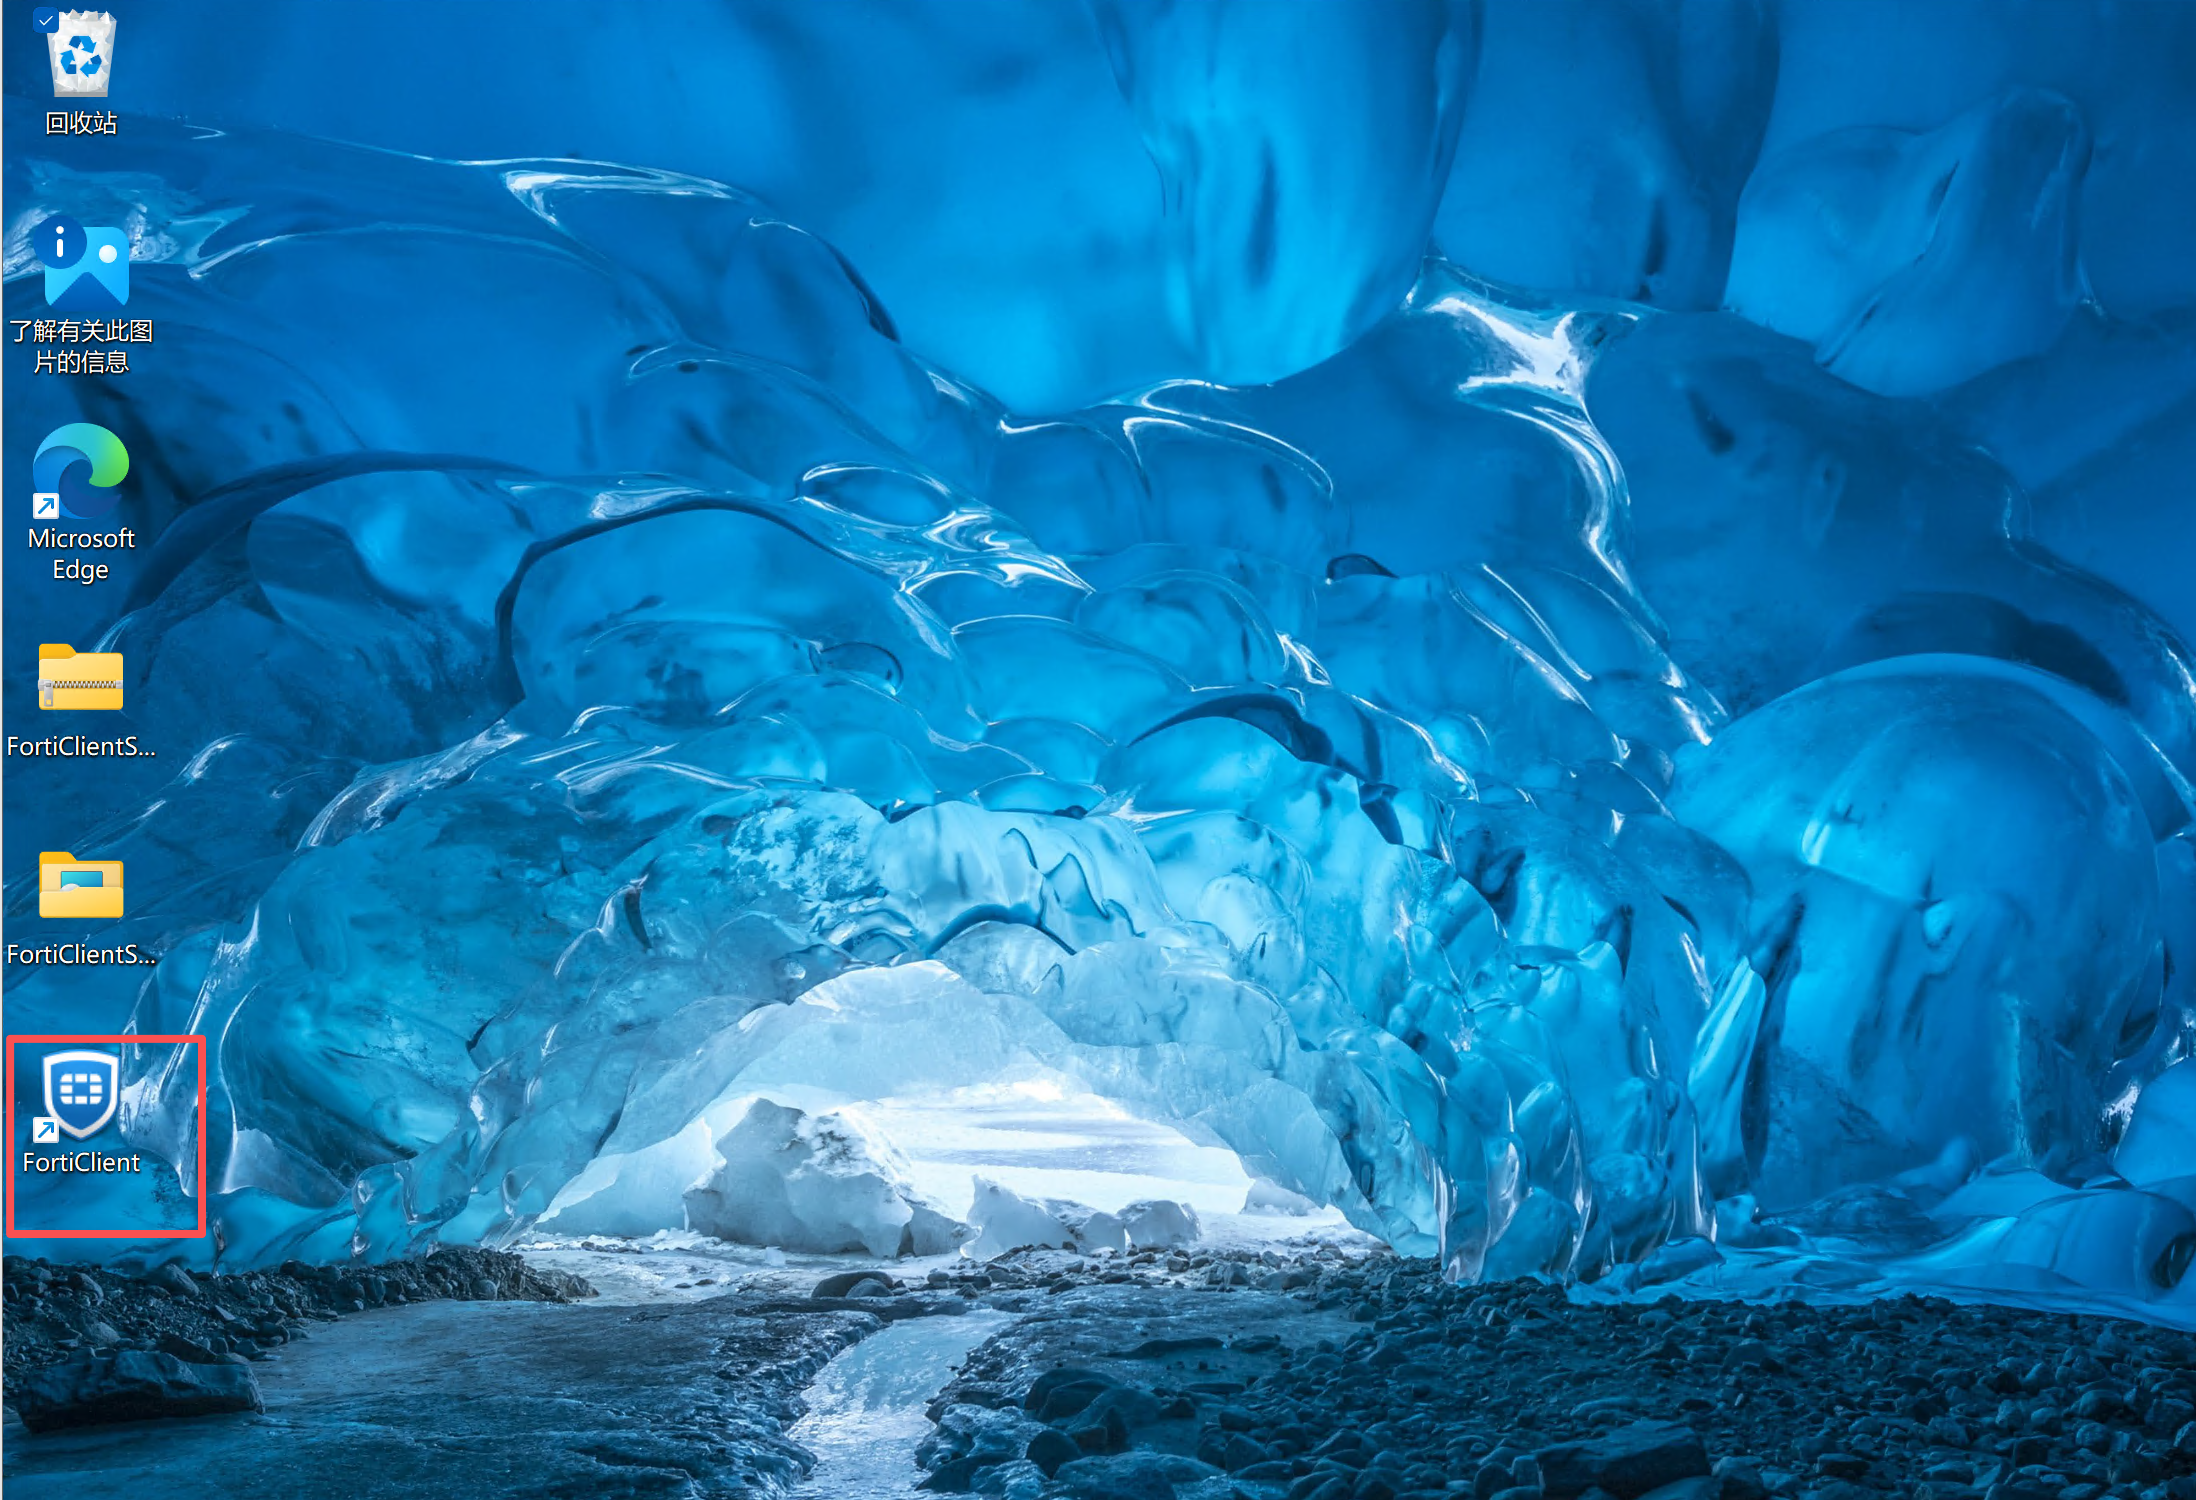
- 打开 Zero Trust Telemetry/零信任TELEMETRY。
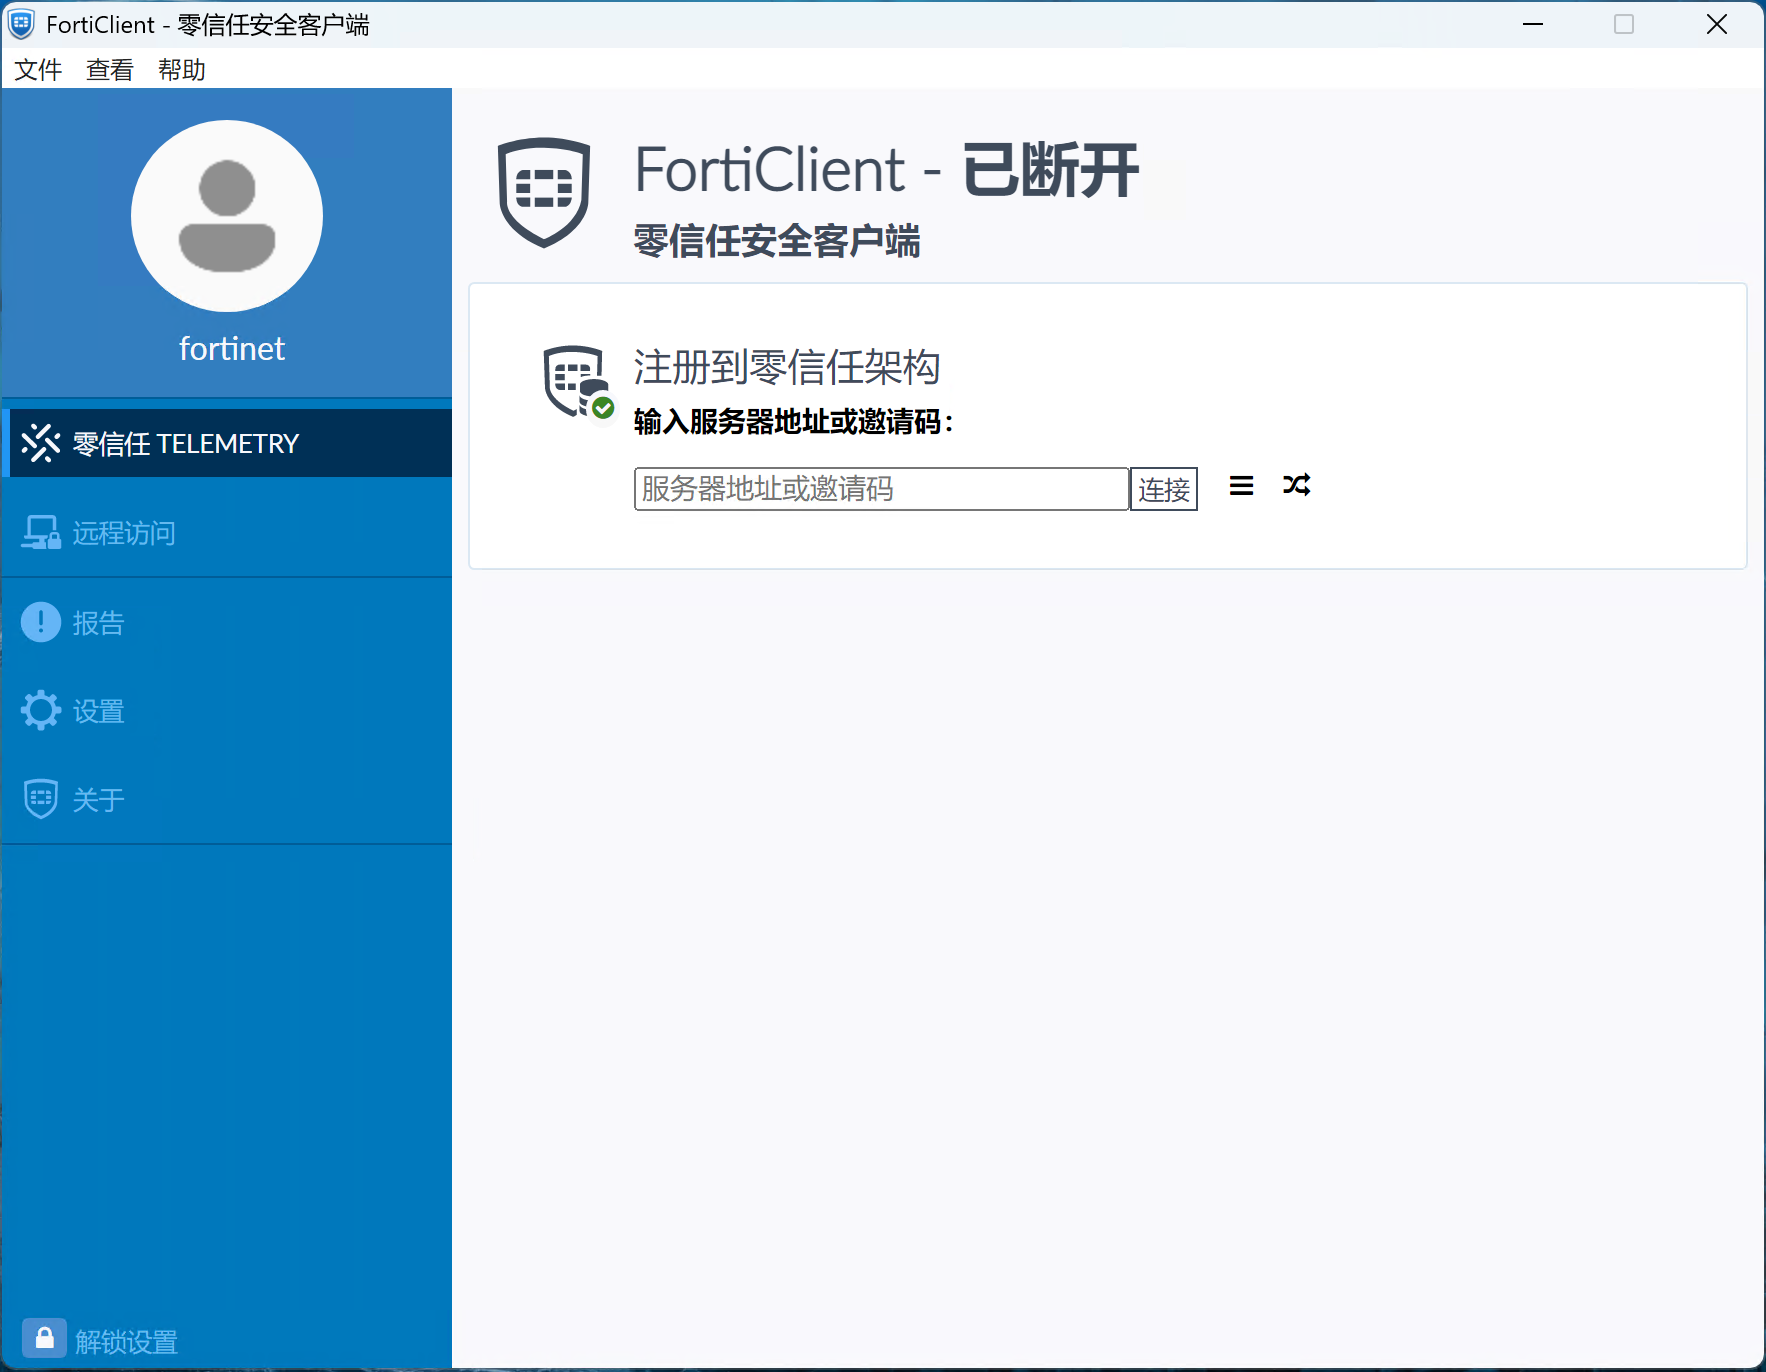
- 在邀请码输入框粘贴完整代码,不添加空格或换行,随后单击 Connect/连接按钮。
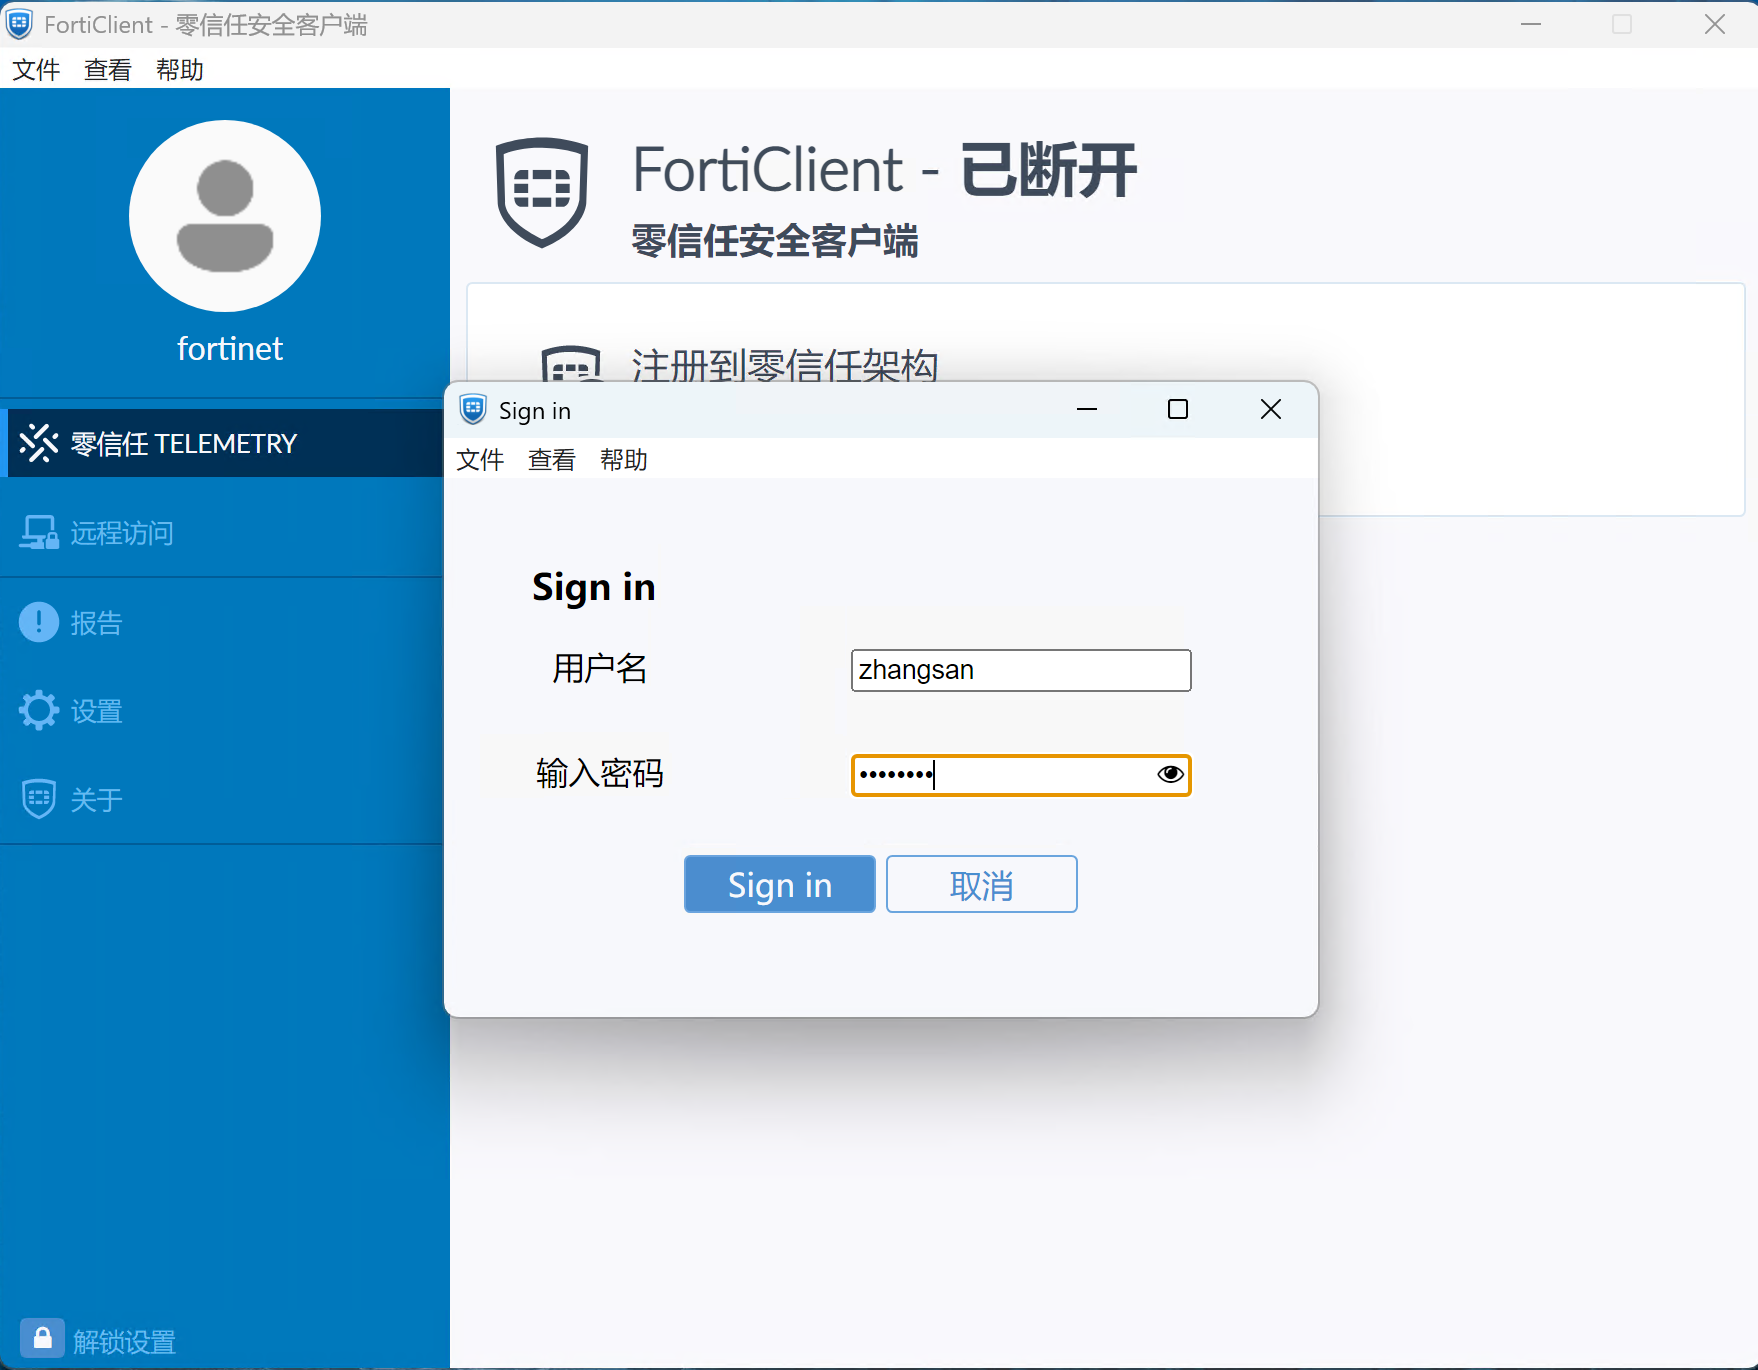
- 按邀请的 Verification Type 完成身份验证,完成验证后单击Signin按钮继续注册
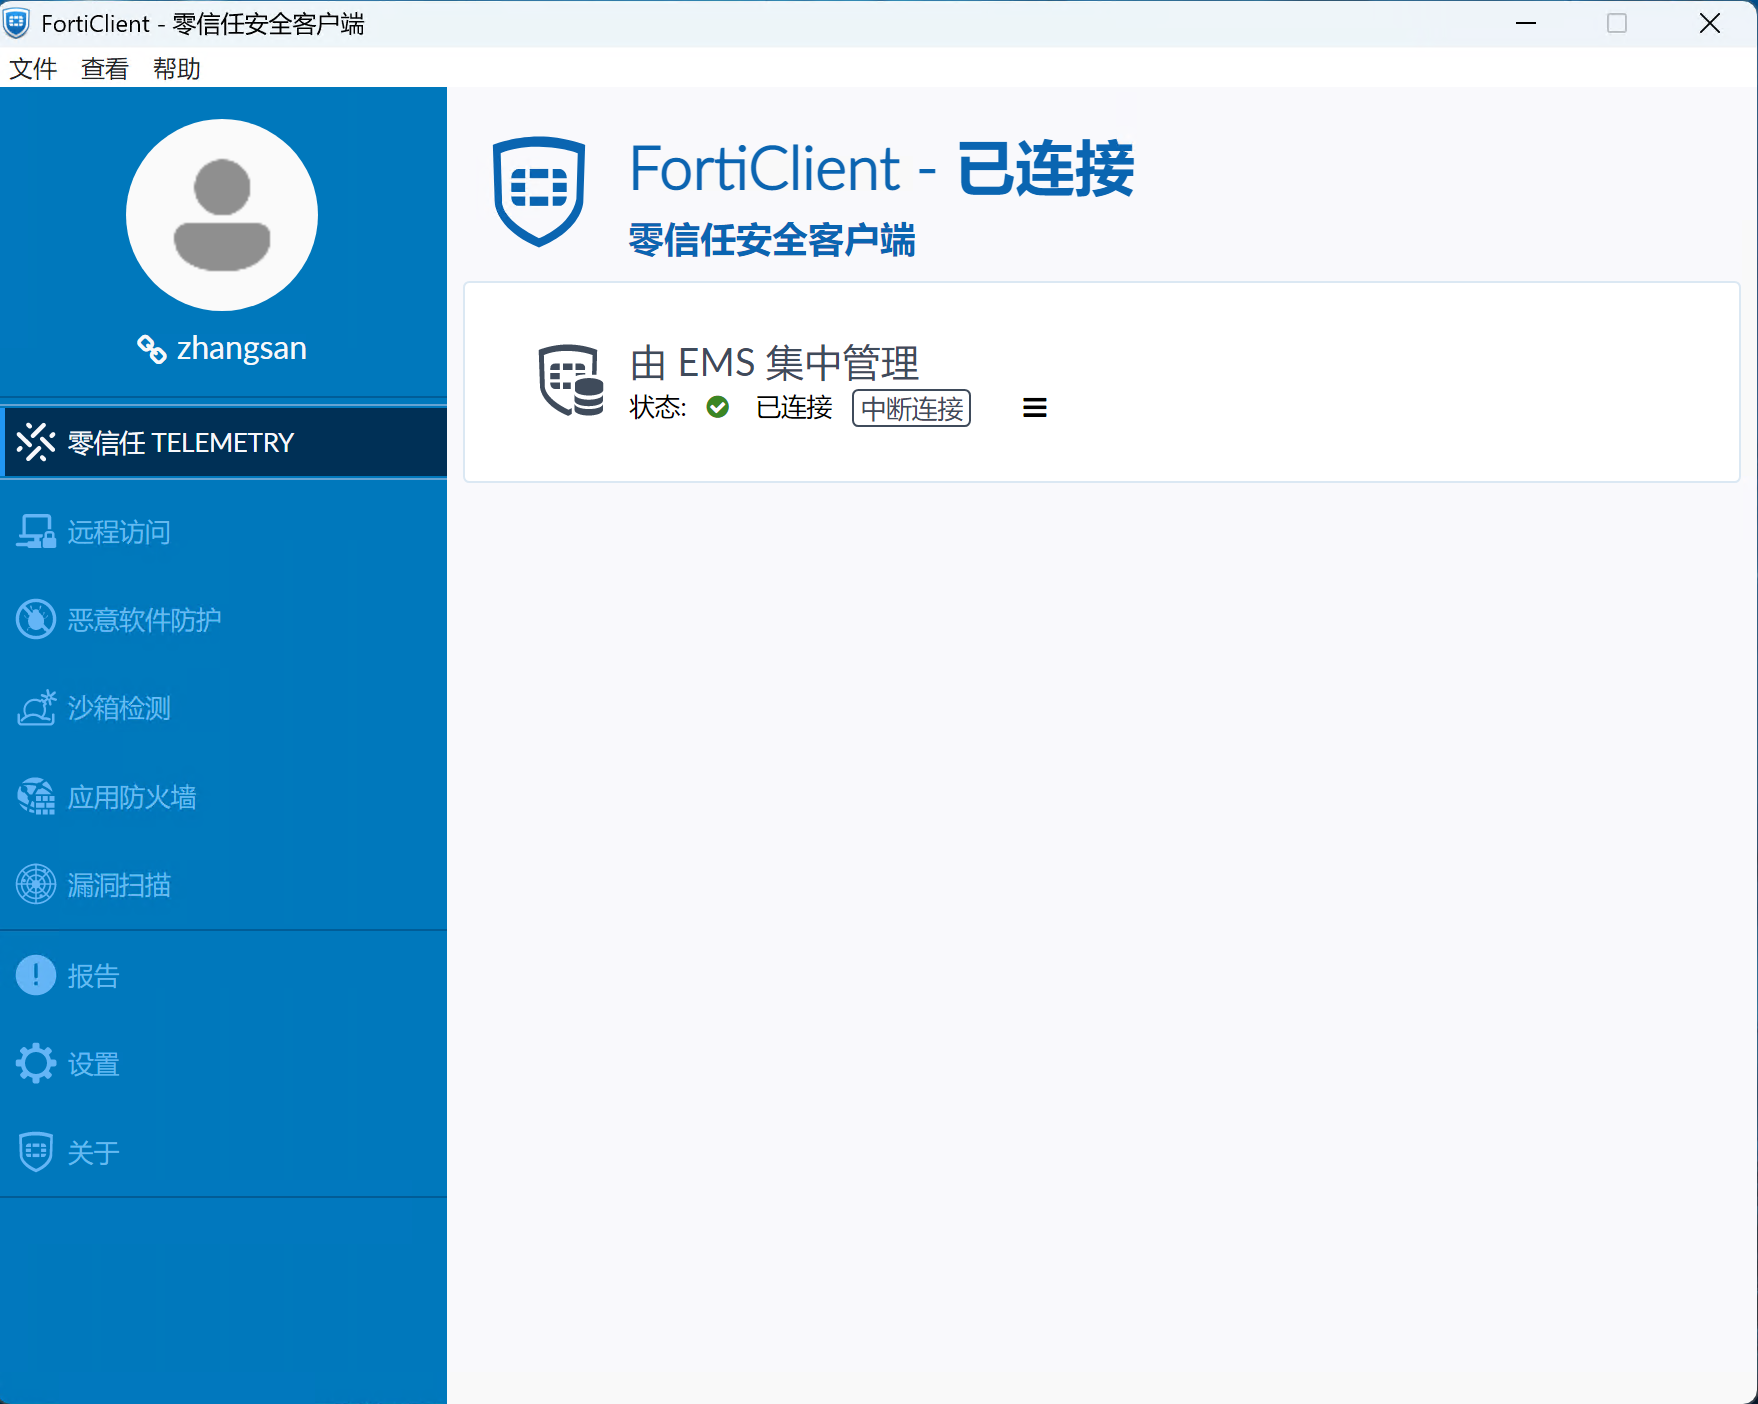
- 确认 Status 为 Connected,且显示正确 EMS/Site。
使用预配置安装包自动注册
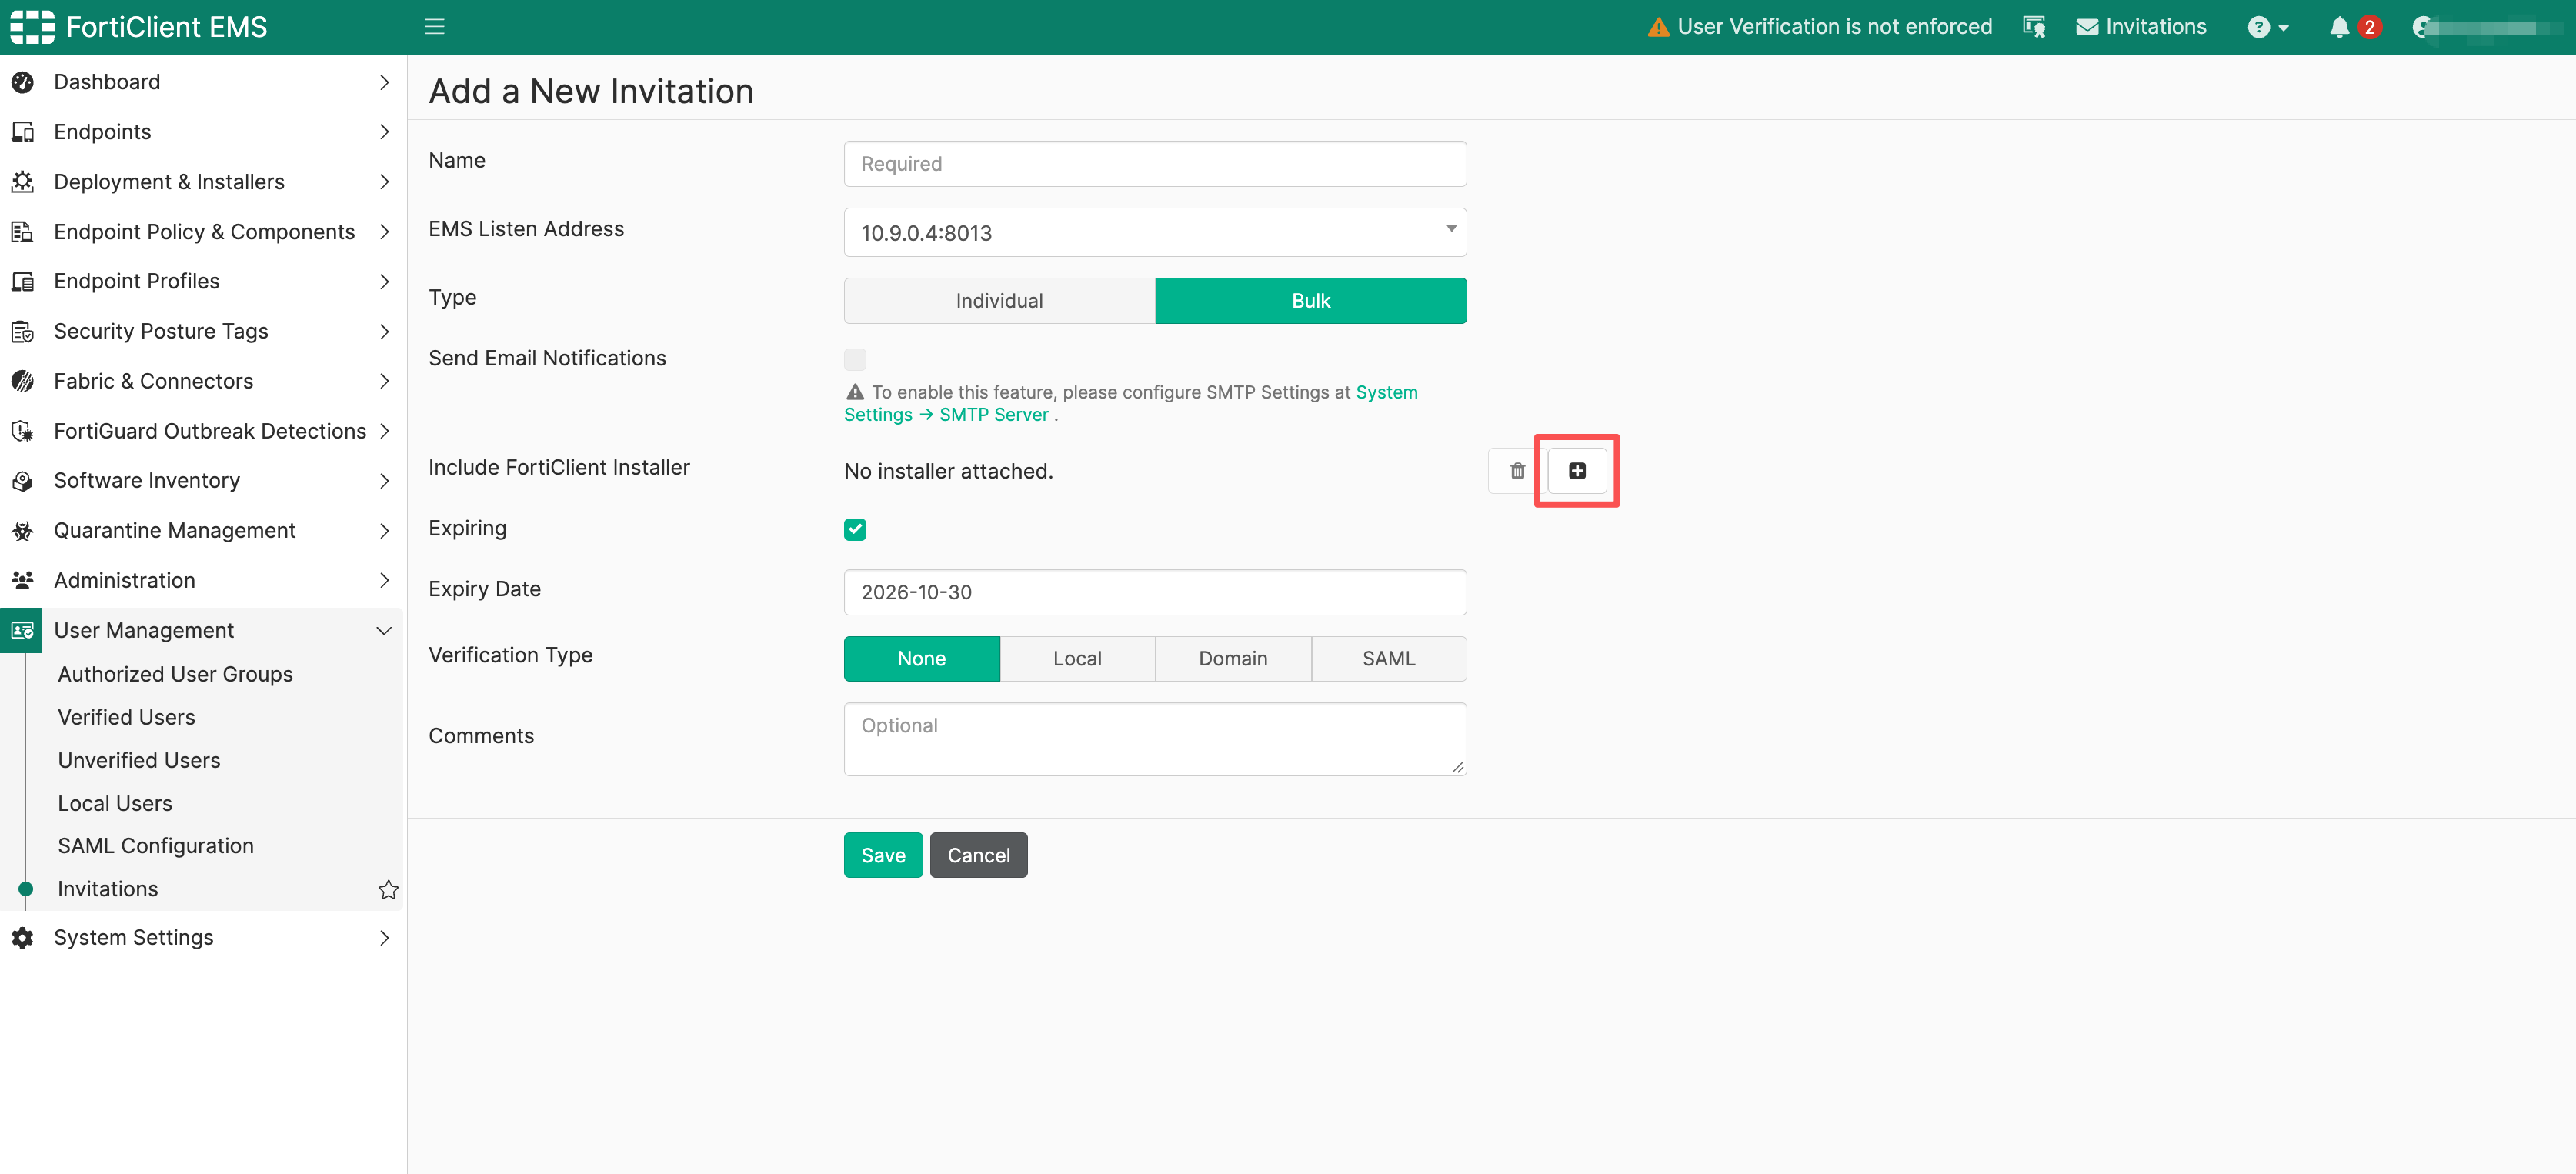
- 创建邀请码,创建的过程中,在Include FortiClient Installer处点击创建按钮
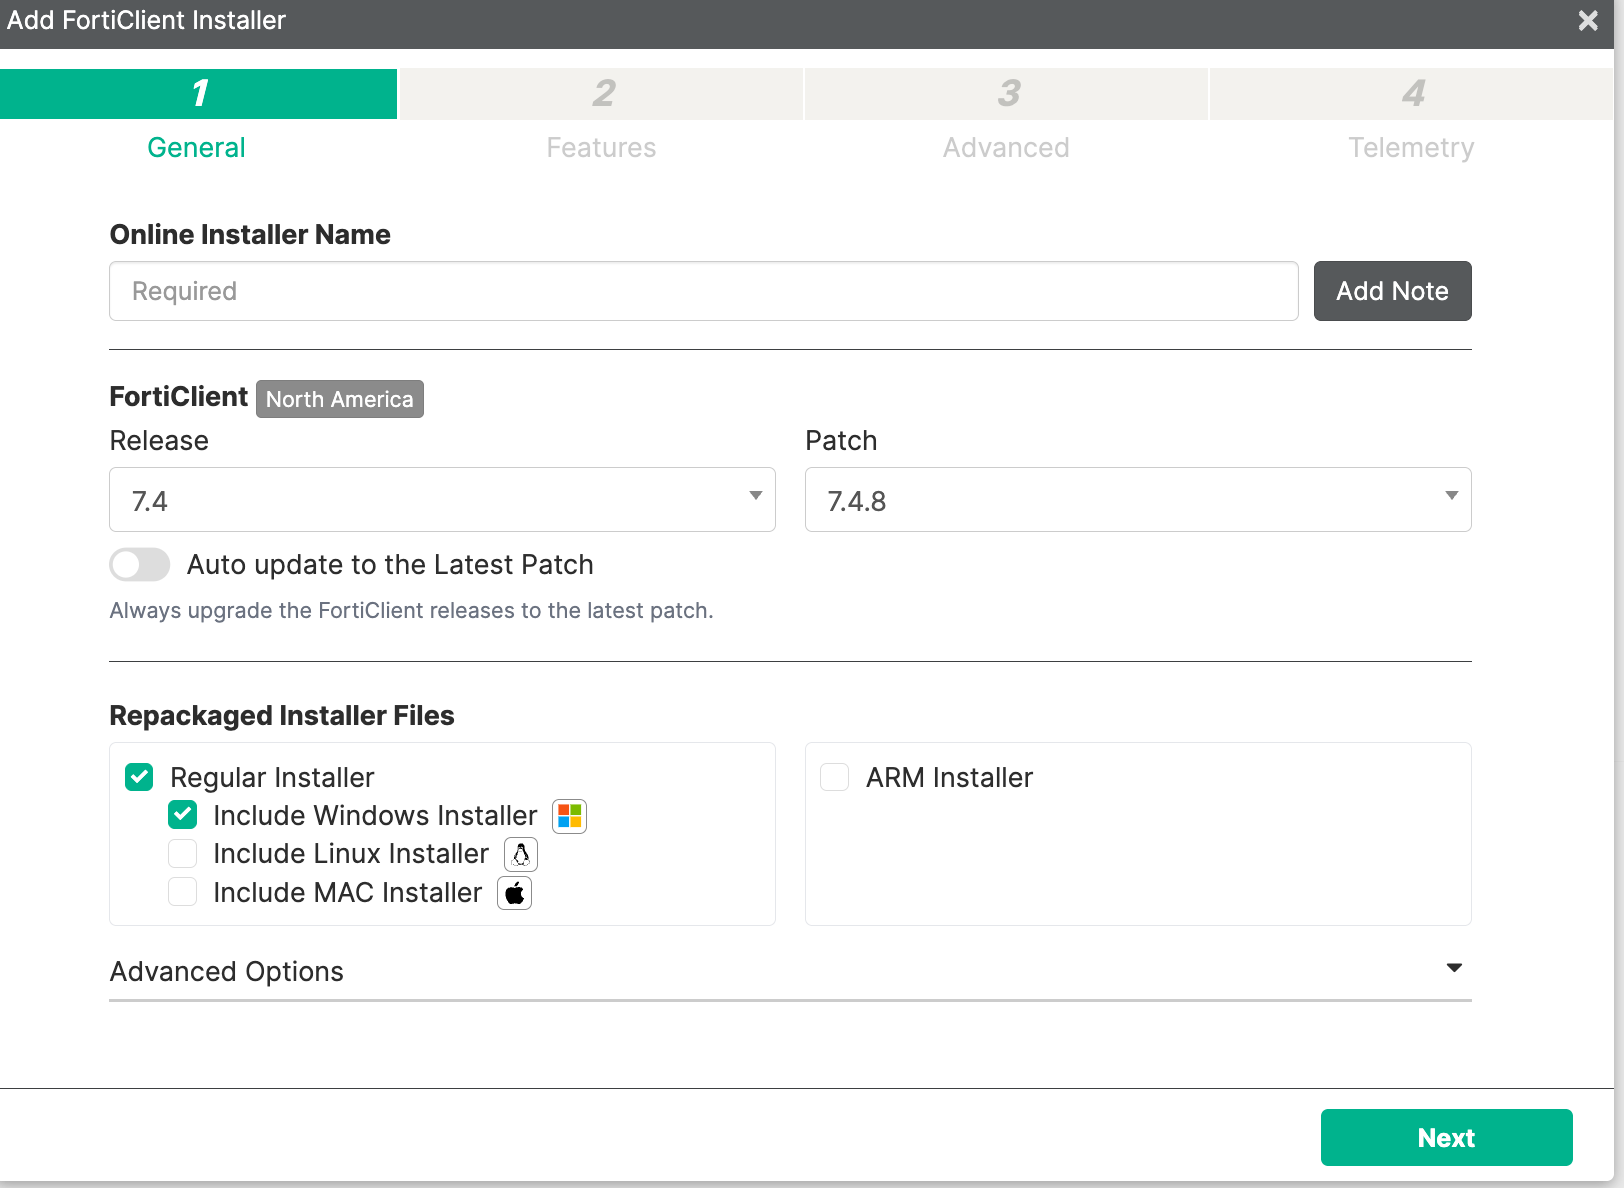
- 进入创建页面,创建安装包。
- 创建完成后,单击Save按钮正常保存。
预配置安装包减少手工输入,是 Windows/macOS 大规模部署的首选。
使用 FQDN/IP 手工连接
该方法只应在 EMS 允许直接注册时使用:
EMS设置
- 登录EMS,进入 System Settings > EMS Settings:
- 配置以下内容:
- Enforce User Verification:修改为Disable
- Enforce invitation-only registration for:修改为None
- 单击Apply按钮正常保存
终端用户连接
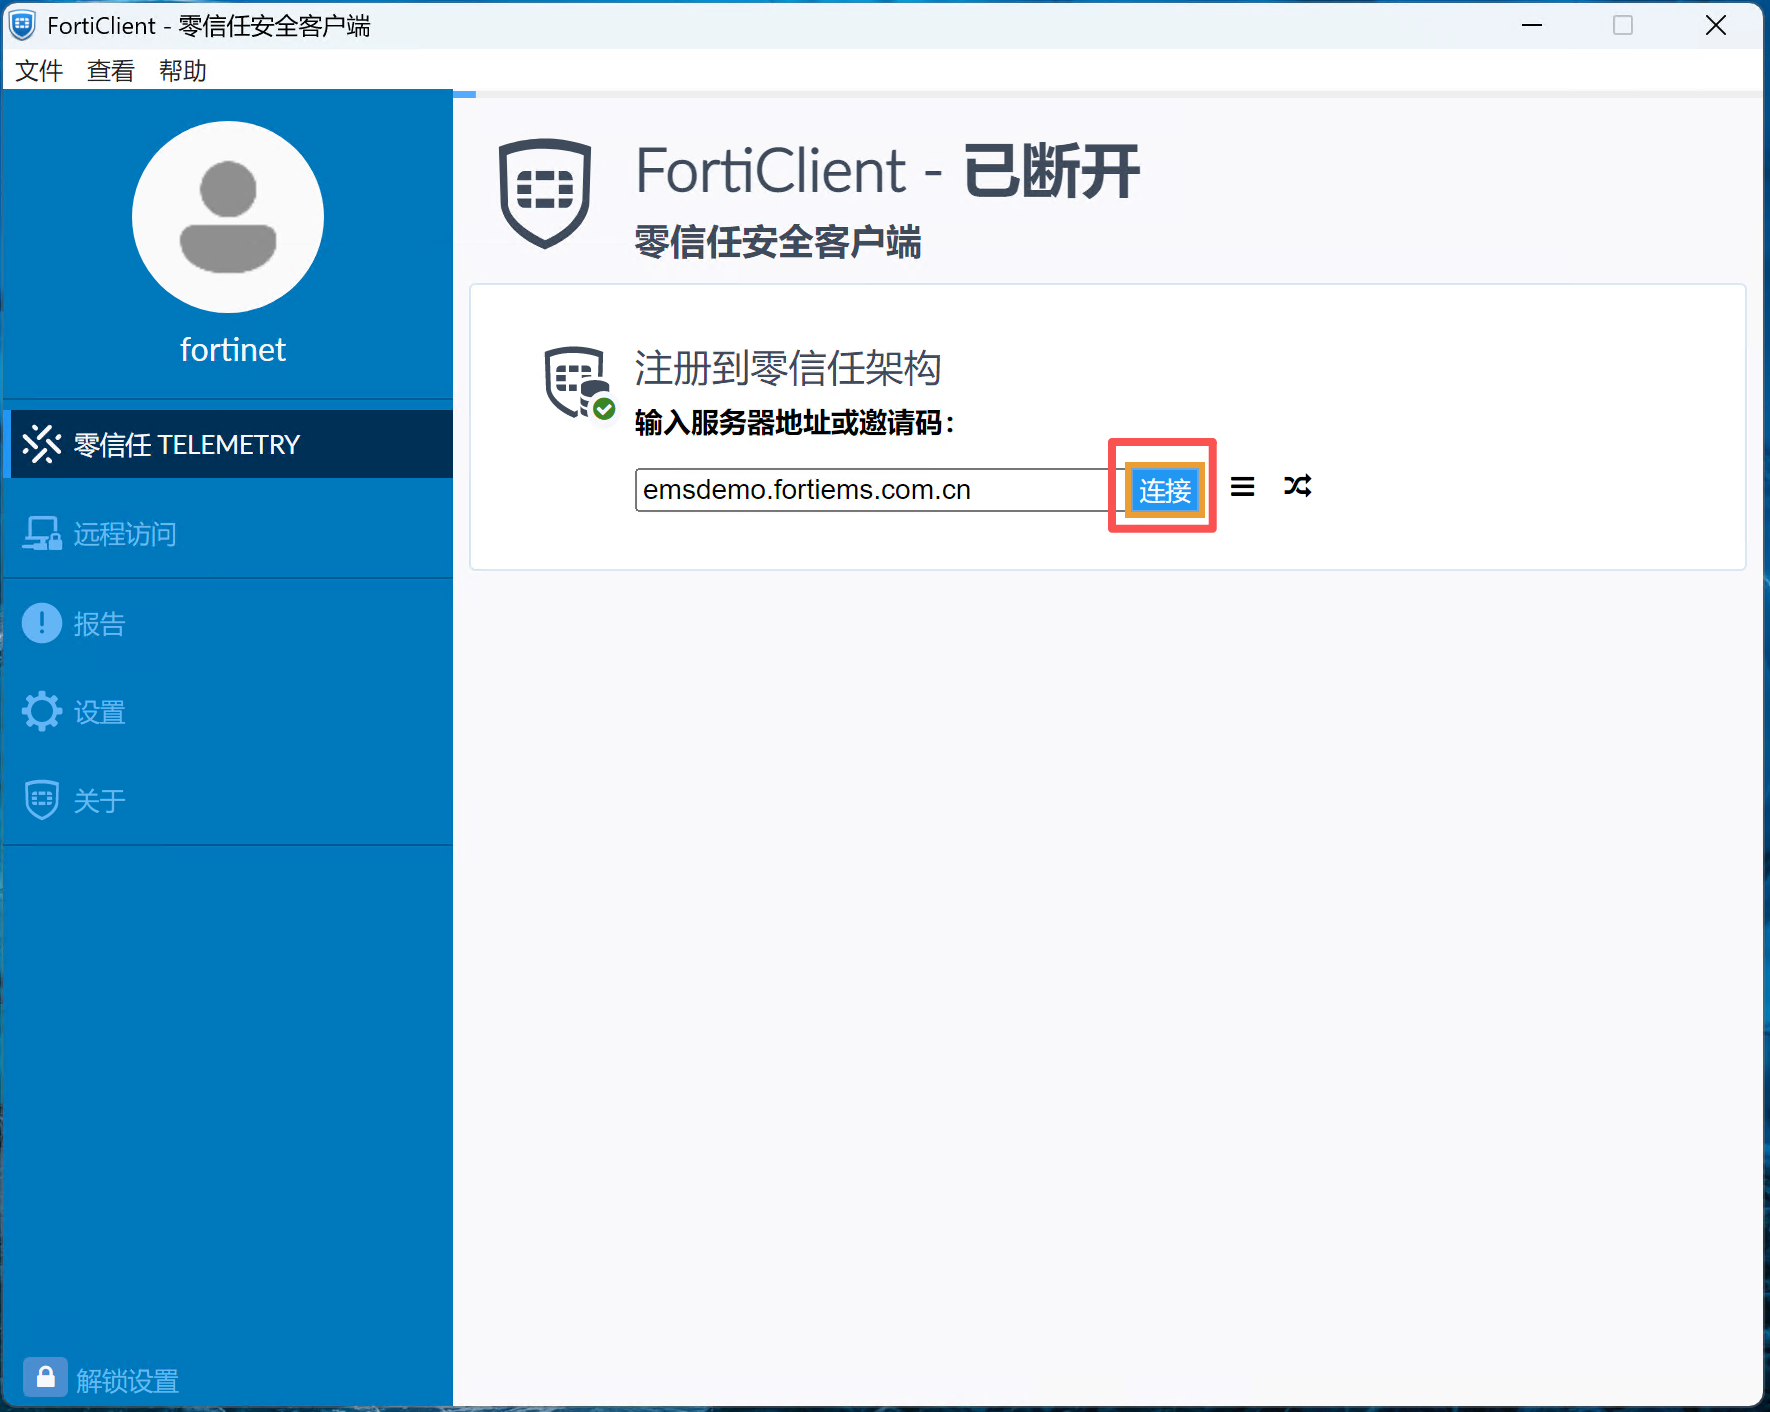
- 在终端上运行FortiClient。
- 打开 Zero Trust Telemetry/零信任TELEMETRY。
- 在邀请码输入框输入ems地址,随后单击 Connect/连接按钮。
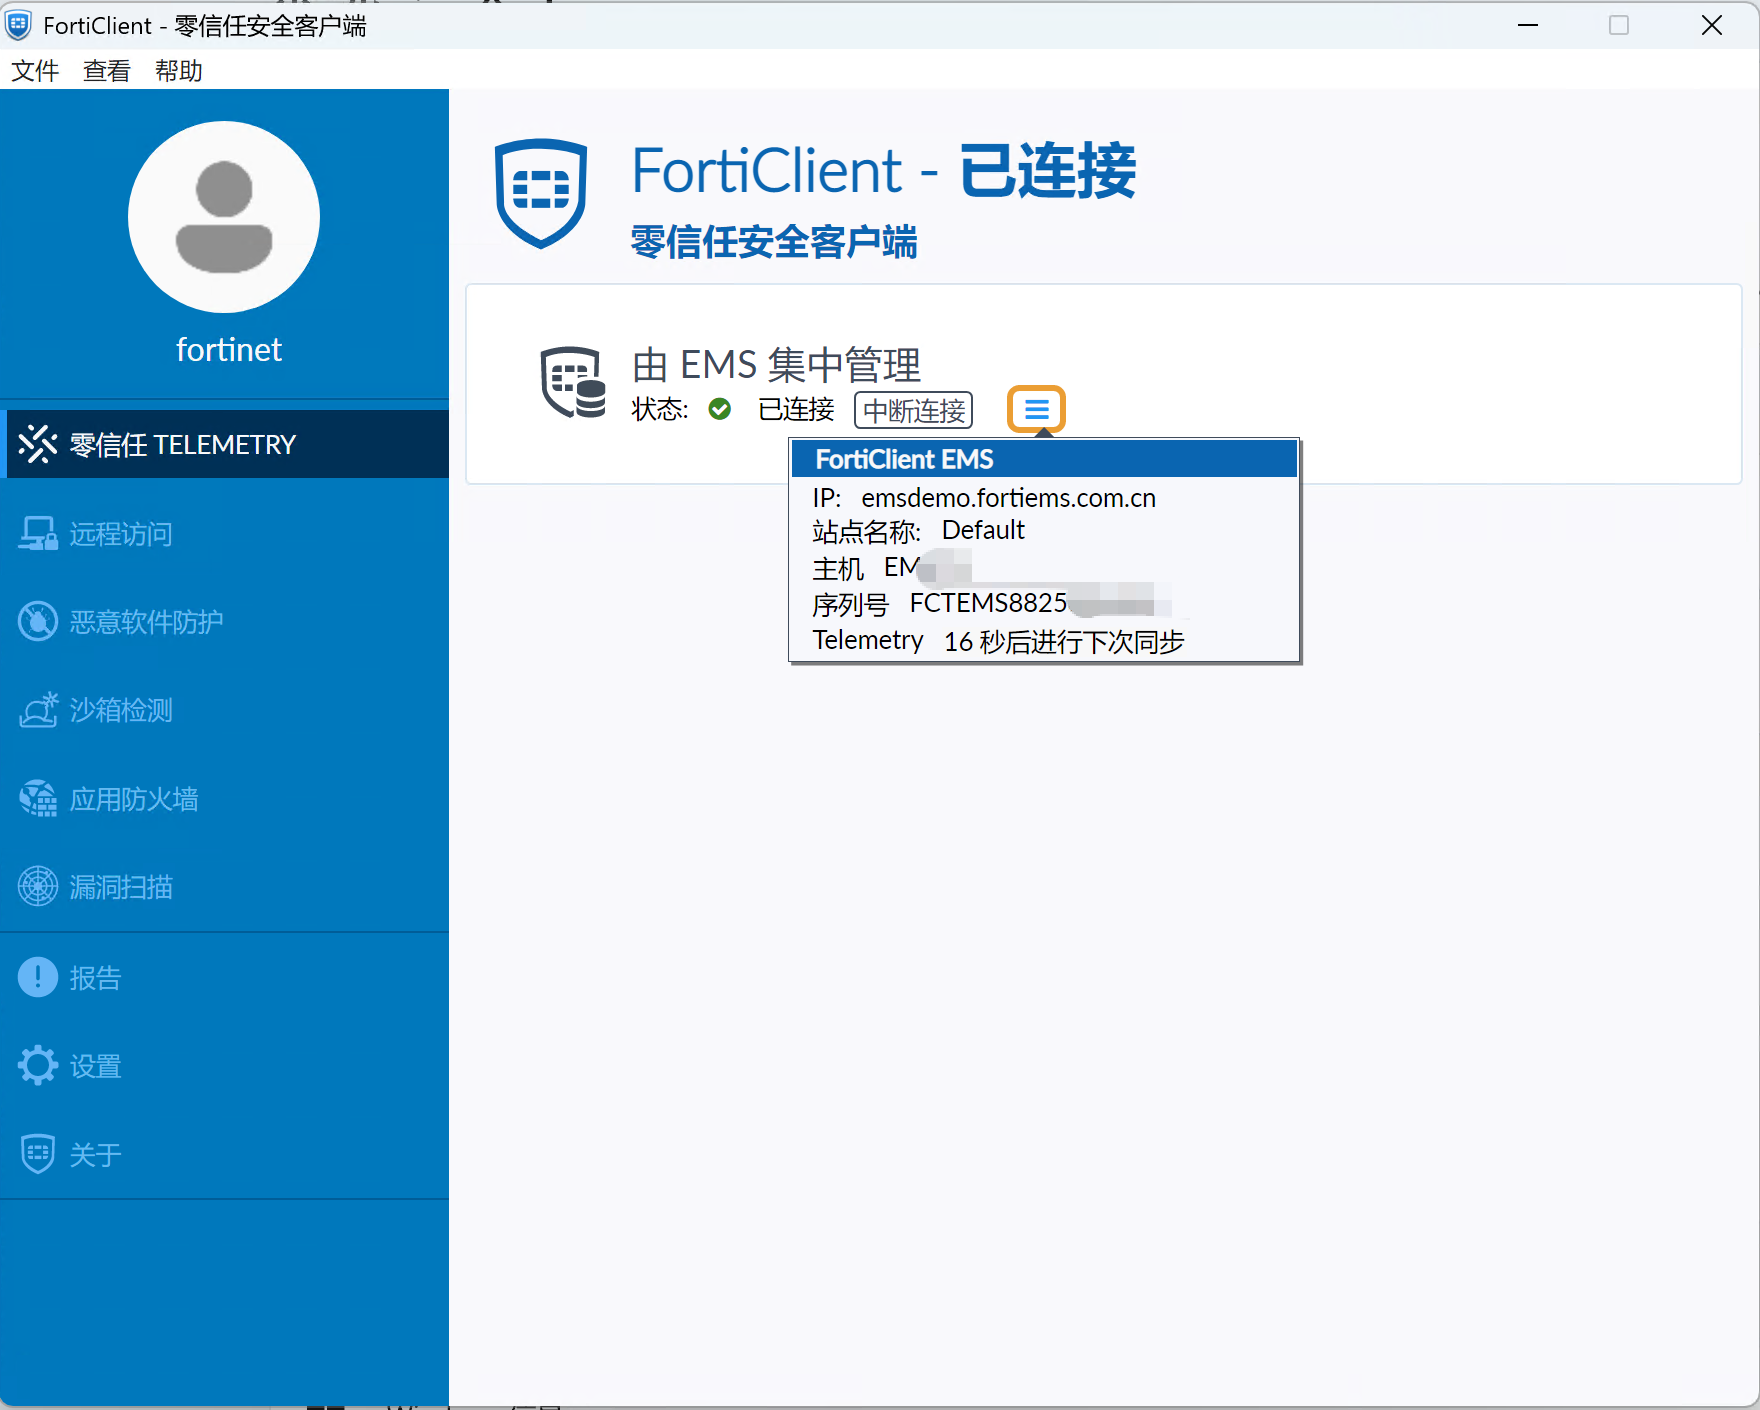
- 确认 Status 为 Connected,且显示正确 EMS/Site。
重要
- 不要为方便手工注册而长期关闭用户验证。知道 EMS 地址不应成为生产接入的唯一条件。
常见问题
| 现象 | 排查顺序 |
|---|---|
| 无法连接 EMS | 按顺序检查 DNS、端口、路由、代理、TLS 证书和 EMS 服务状态。使用 FQDN 和 IP 分别测试只能帮助定位 DNS/证书问题,不要因 IP 可达就长期改用不匹配证书的 IP。 |
| 邀请码无效 | 检查是否完整复制、是否过期、是否属于正确 Site/部署包,以及 EMS Listen Address 是否仍有效。不要尝试修改或重新编码邀请码,直接由管理员生成新邀请。 |
| 身份验证失败 | 确认 Verification Type 与实际身份源一致。Local 检查本地用户;LDAP 检查域连接和账号状态;SAML 检查重定向 URL、证书、时间和 IdP 分配。 |
| 显示 Connected 但没有策略 | 检查终端是否进入正确 Site/组、Group Assignment Rules、Endpoint Policy 优先级和配置文件引用。等待下一次 Telemetry 后比较终端详情中的实际策略。 |
| 证书无效 | 检查终端连接名称是否在 SAN、证书链是否受信任、证书是否过期及中间 TLS 检查。System Settings 的 Invalid Certificate Action 应保持 Deny;不要通过 Allow 掩盖生产证书错误。 |
| 重装后出现重复终端或许可证占用 | 比较 FortiClient ID、主机名、序列号和最后活动时间,确认旧记录是否已退役。不要直接删除仍在线的记录;先完成断开、卸载和许可证生命周期检查。 |
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tang | 2026.10.25 |
| 0.1 | Draft Version | - | - | 2026.08.04 |