软件清单
软件清单
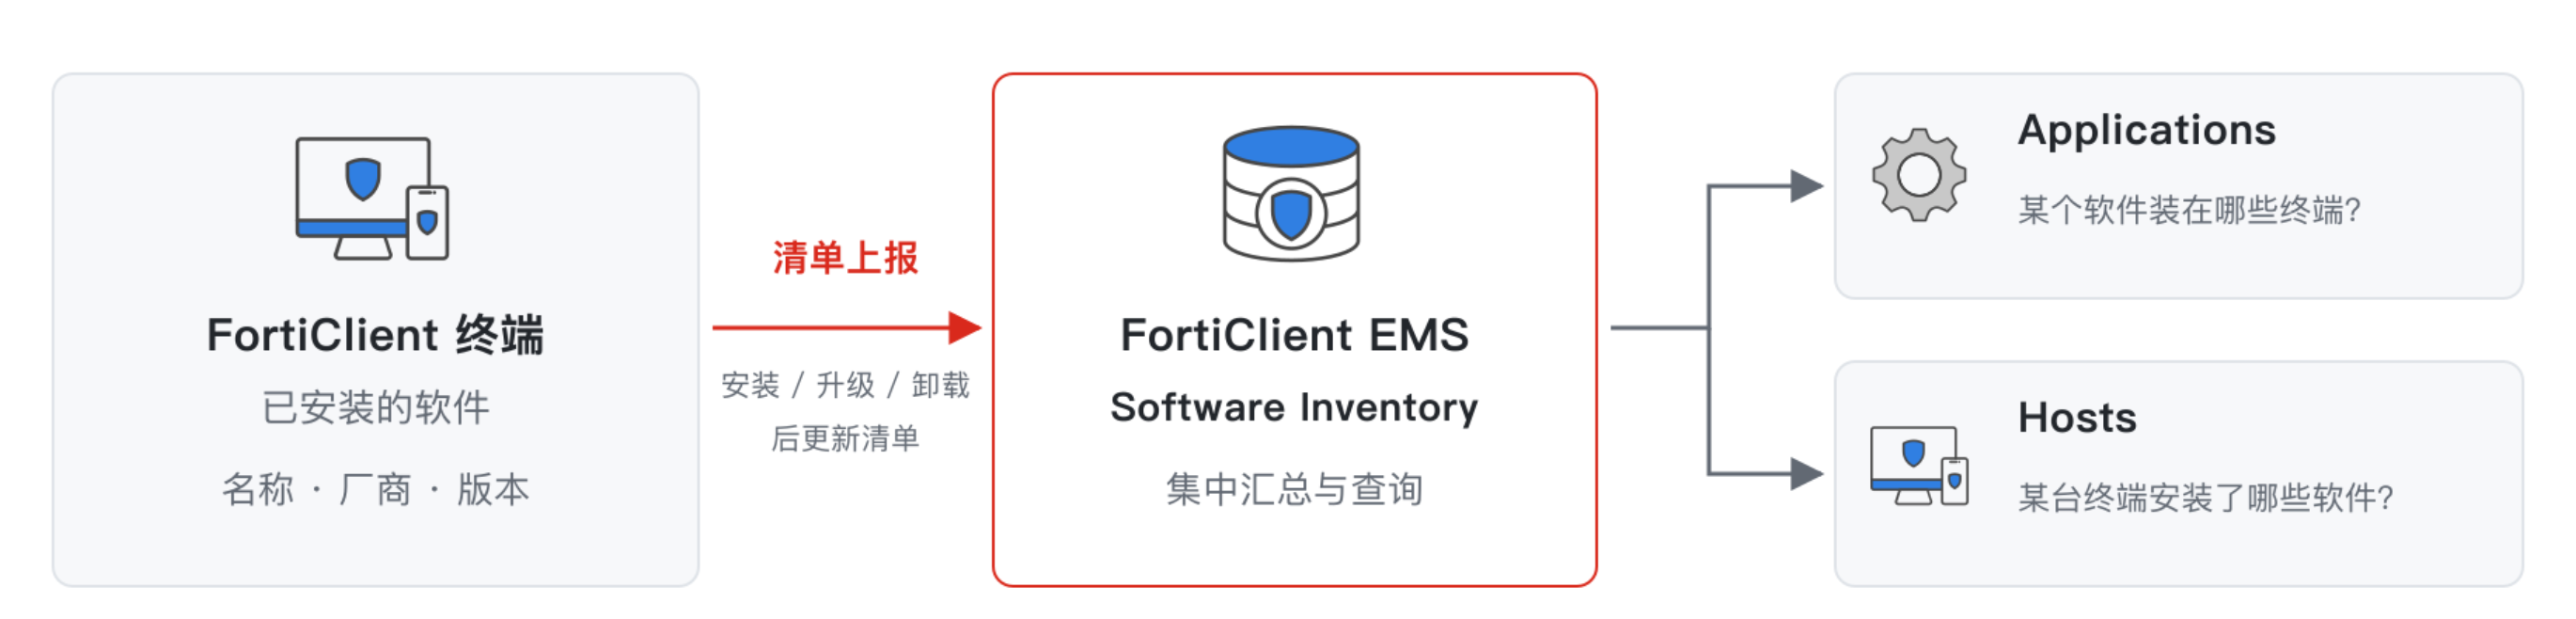
软件清单用于集中查看受管终端上已安装的应用程序、厂商、版本和安装分布。它可以帮助管理员完成资产盘点、许可证审计、禁用软件发现、升级范围评估和漏洞修复优先级分析。
注
- 软件清单和漏洞扫描实际上是不同的功能:软件清单回答“安装了什么”;漏洞扫描回答“已安装的软件或系统是否存在已知漏洞”。两者应结合使用,但不能把软件清单结果直接当作漏洞结论。
功能概述
FortiClient 在首次注册到EMS时会发送终端已安装软件信息。之后发生安装、升级或卸载变化时,客户端会继续发送更新后的清单。但是软件清单不会立即更新,会在24小时内逐步更新客户端安装的软件信息。
软件清单提供两个主要视角:
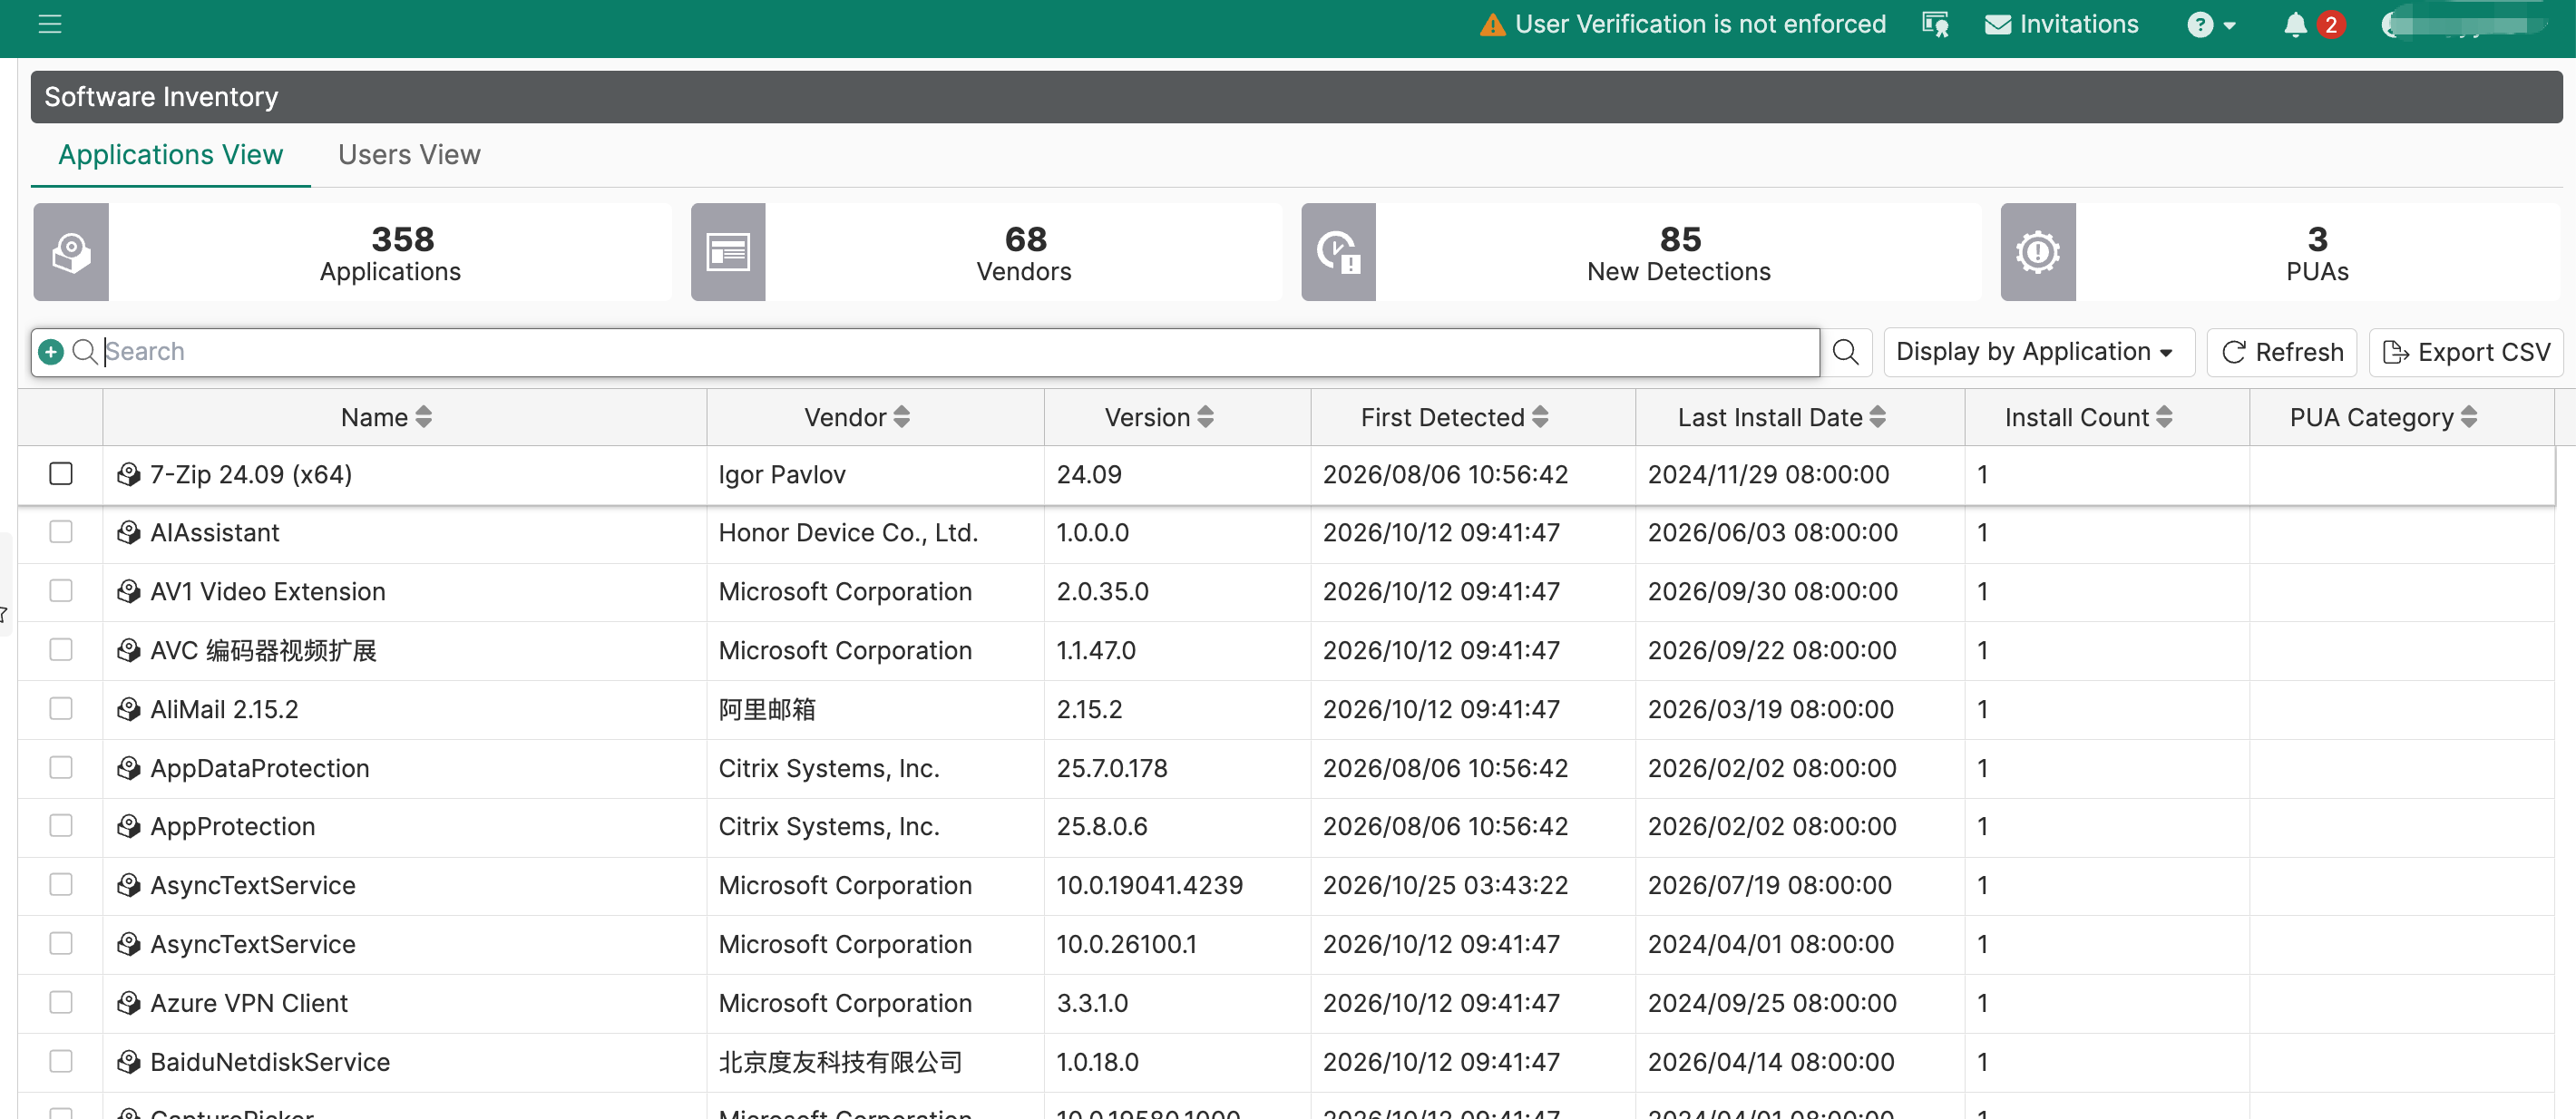
- Applications View
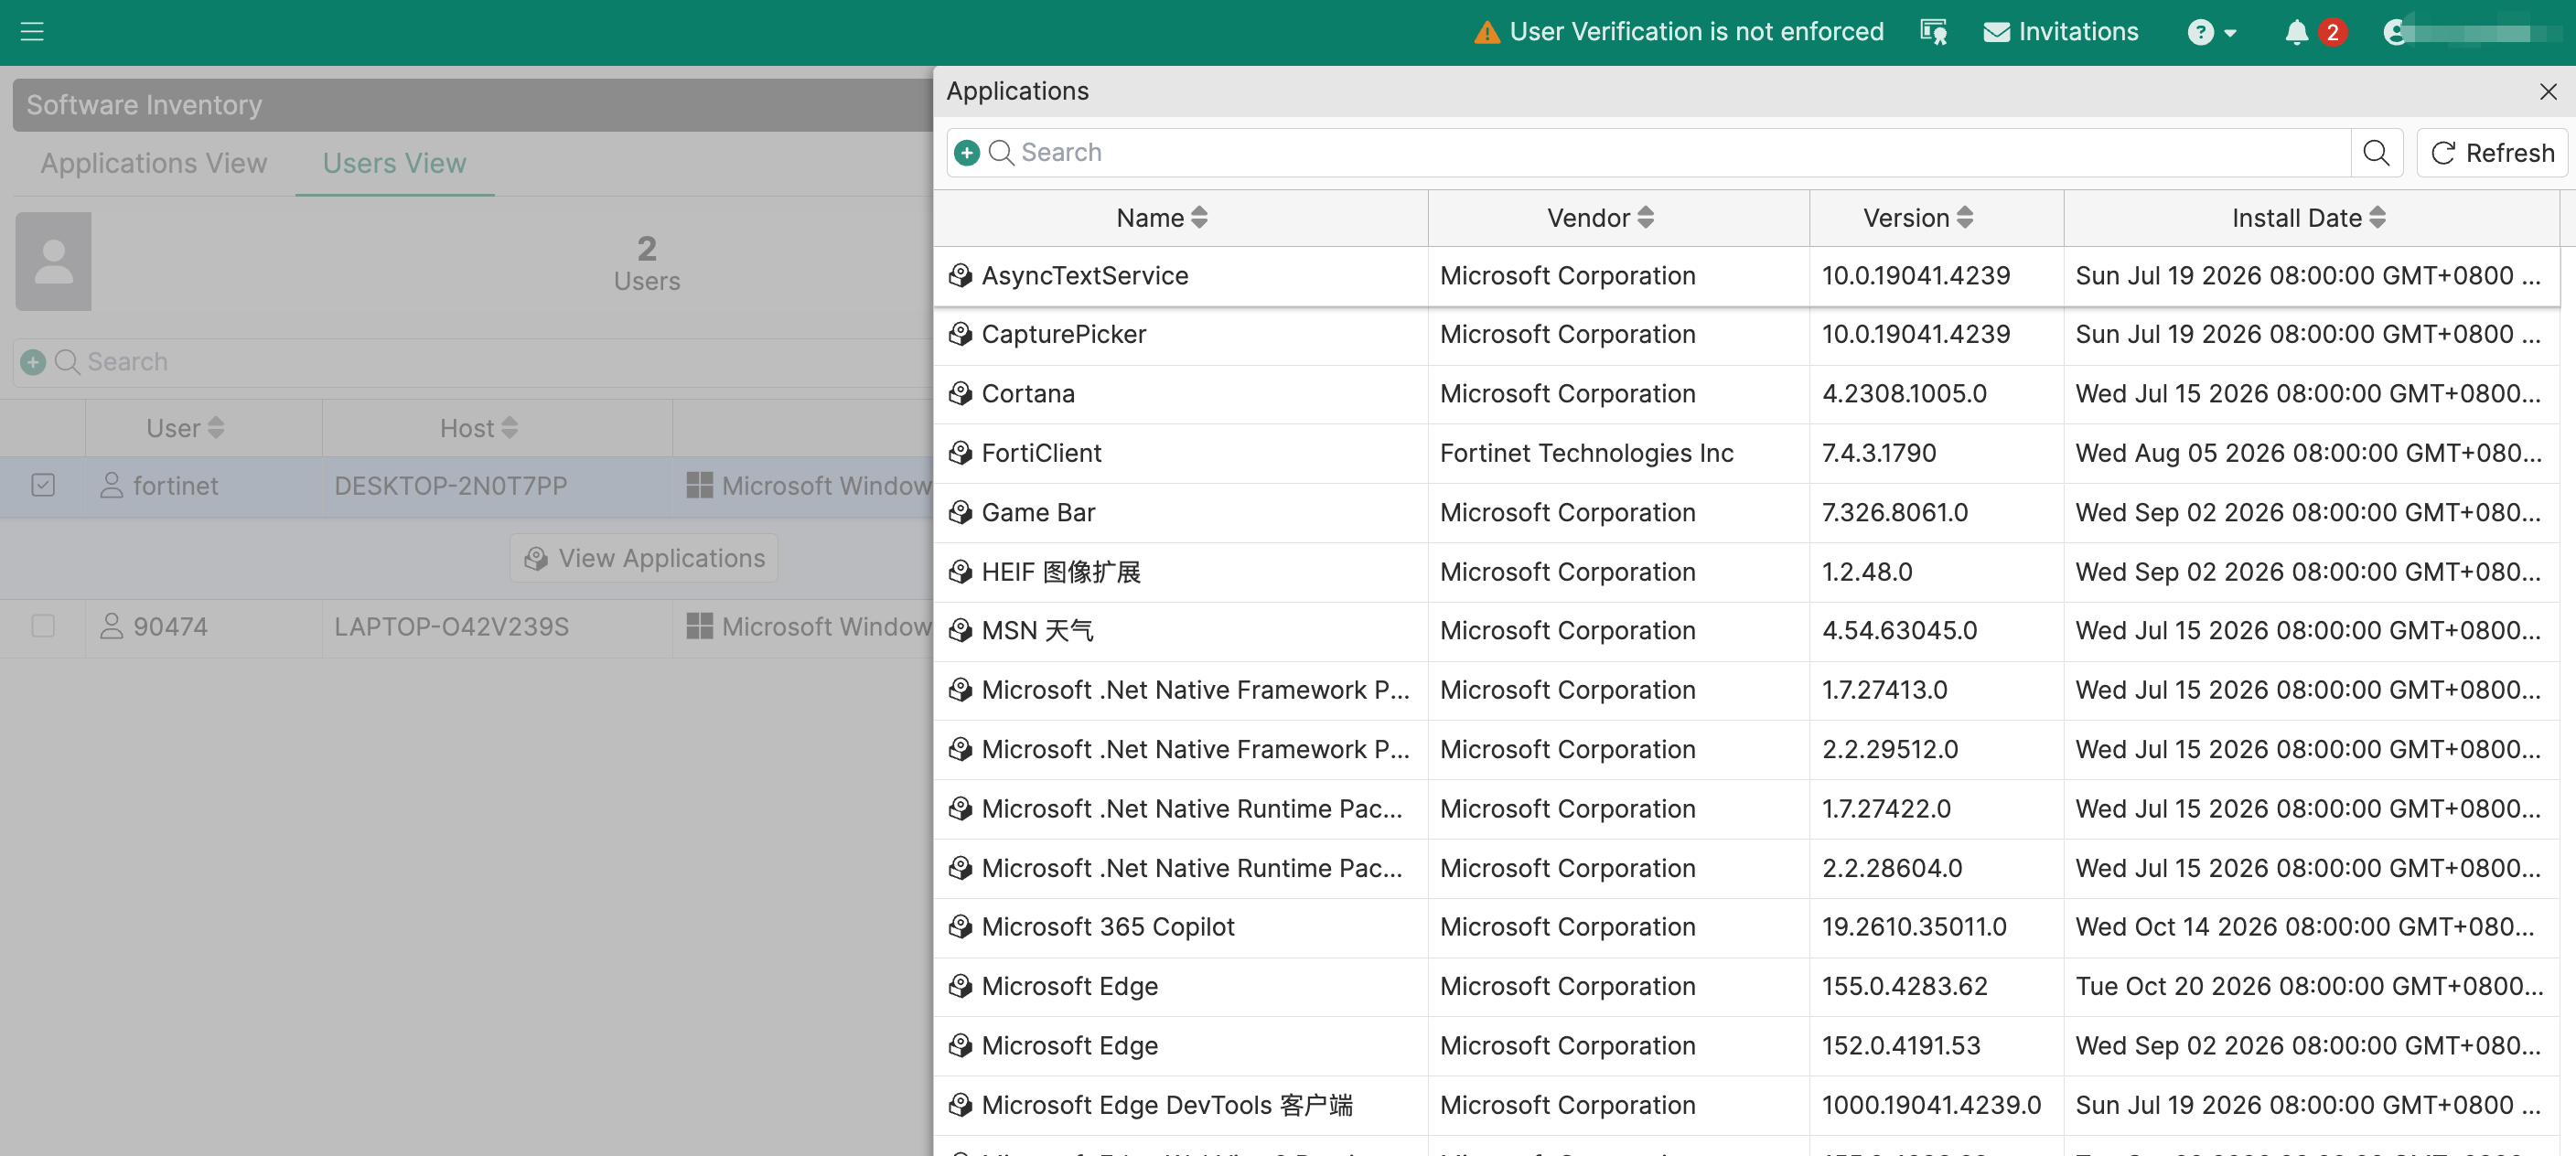
- Users View
| 视角 | 适合回答的问题 | 常见字段 |
|---|---|---|
Applications | 某个应用或版本安装在哪些终端;某厂商软件的覆盖范围 | 名称、厂商、版本、首次发现、最近安装、安装数量、PUA 分类 |
Hosts | 某台终端安装了哪些软件;终端的软件总量是否异常 | 主机名、用户、操作系统、IP、应用数量、最近安装时间 |
重要
软件清单不是软件分发平台,也不会仅因清单中出现某个应用就自动卸载或隔离终端。处置动作需要结合应用控制、防恶意软件、零信任标签、终端分组或企业软件管理流程完成。
先决条件
- 终端已安装受支持的 FortiClient,并连接到 EMS。
- 终端已收到包含
System Settings的有效终端策略。 - EMS存在EPP许可,且许可还有剩余。
- 管理员至少具有查看软件清单权限;导出或管理功能还需相应角色权限。
- 如需把清单发送到 FortiAnalyzer/FortiManager,需要提前完成日志目标、授权、证书和网络连接配置。
启用软件清单
配置 System Settings
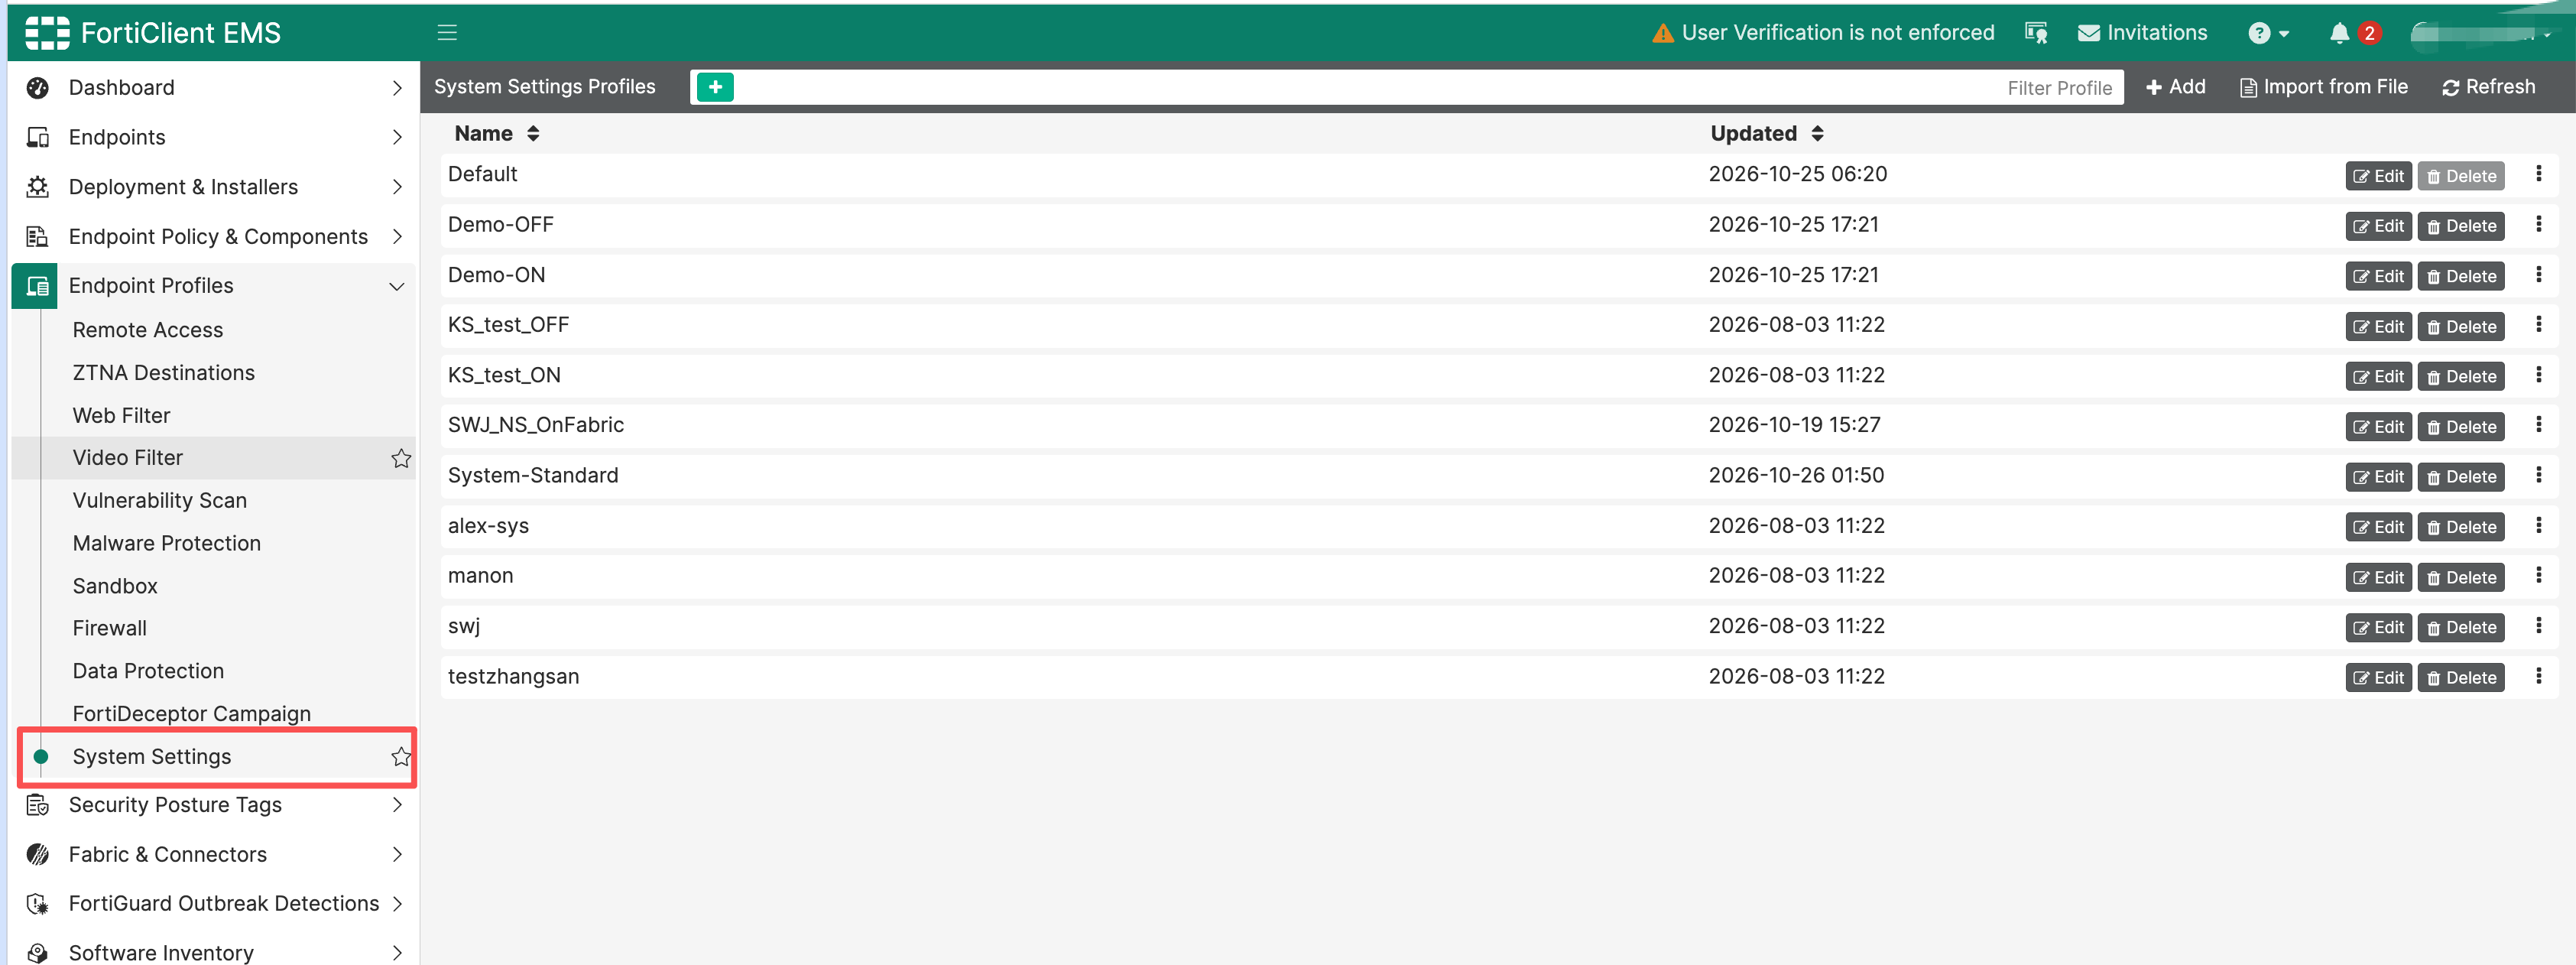
- 登录EMS,进入Endpoint Profiles > System settings,新建或编辑配置文件。
- 在
Endpoint Control区域启用Send Software Inventory。
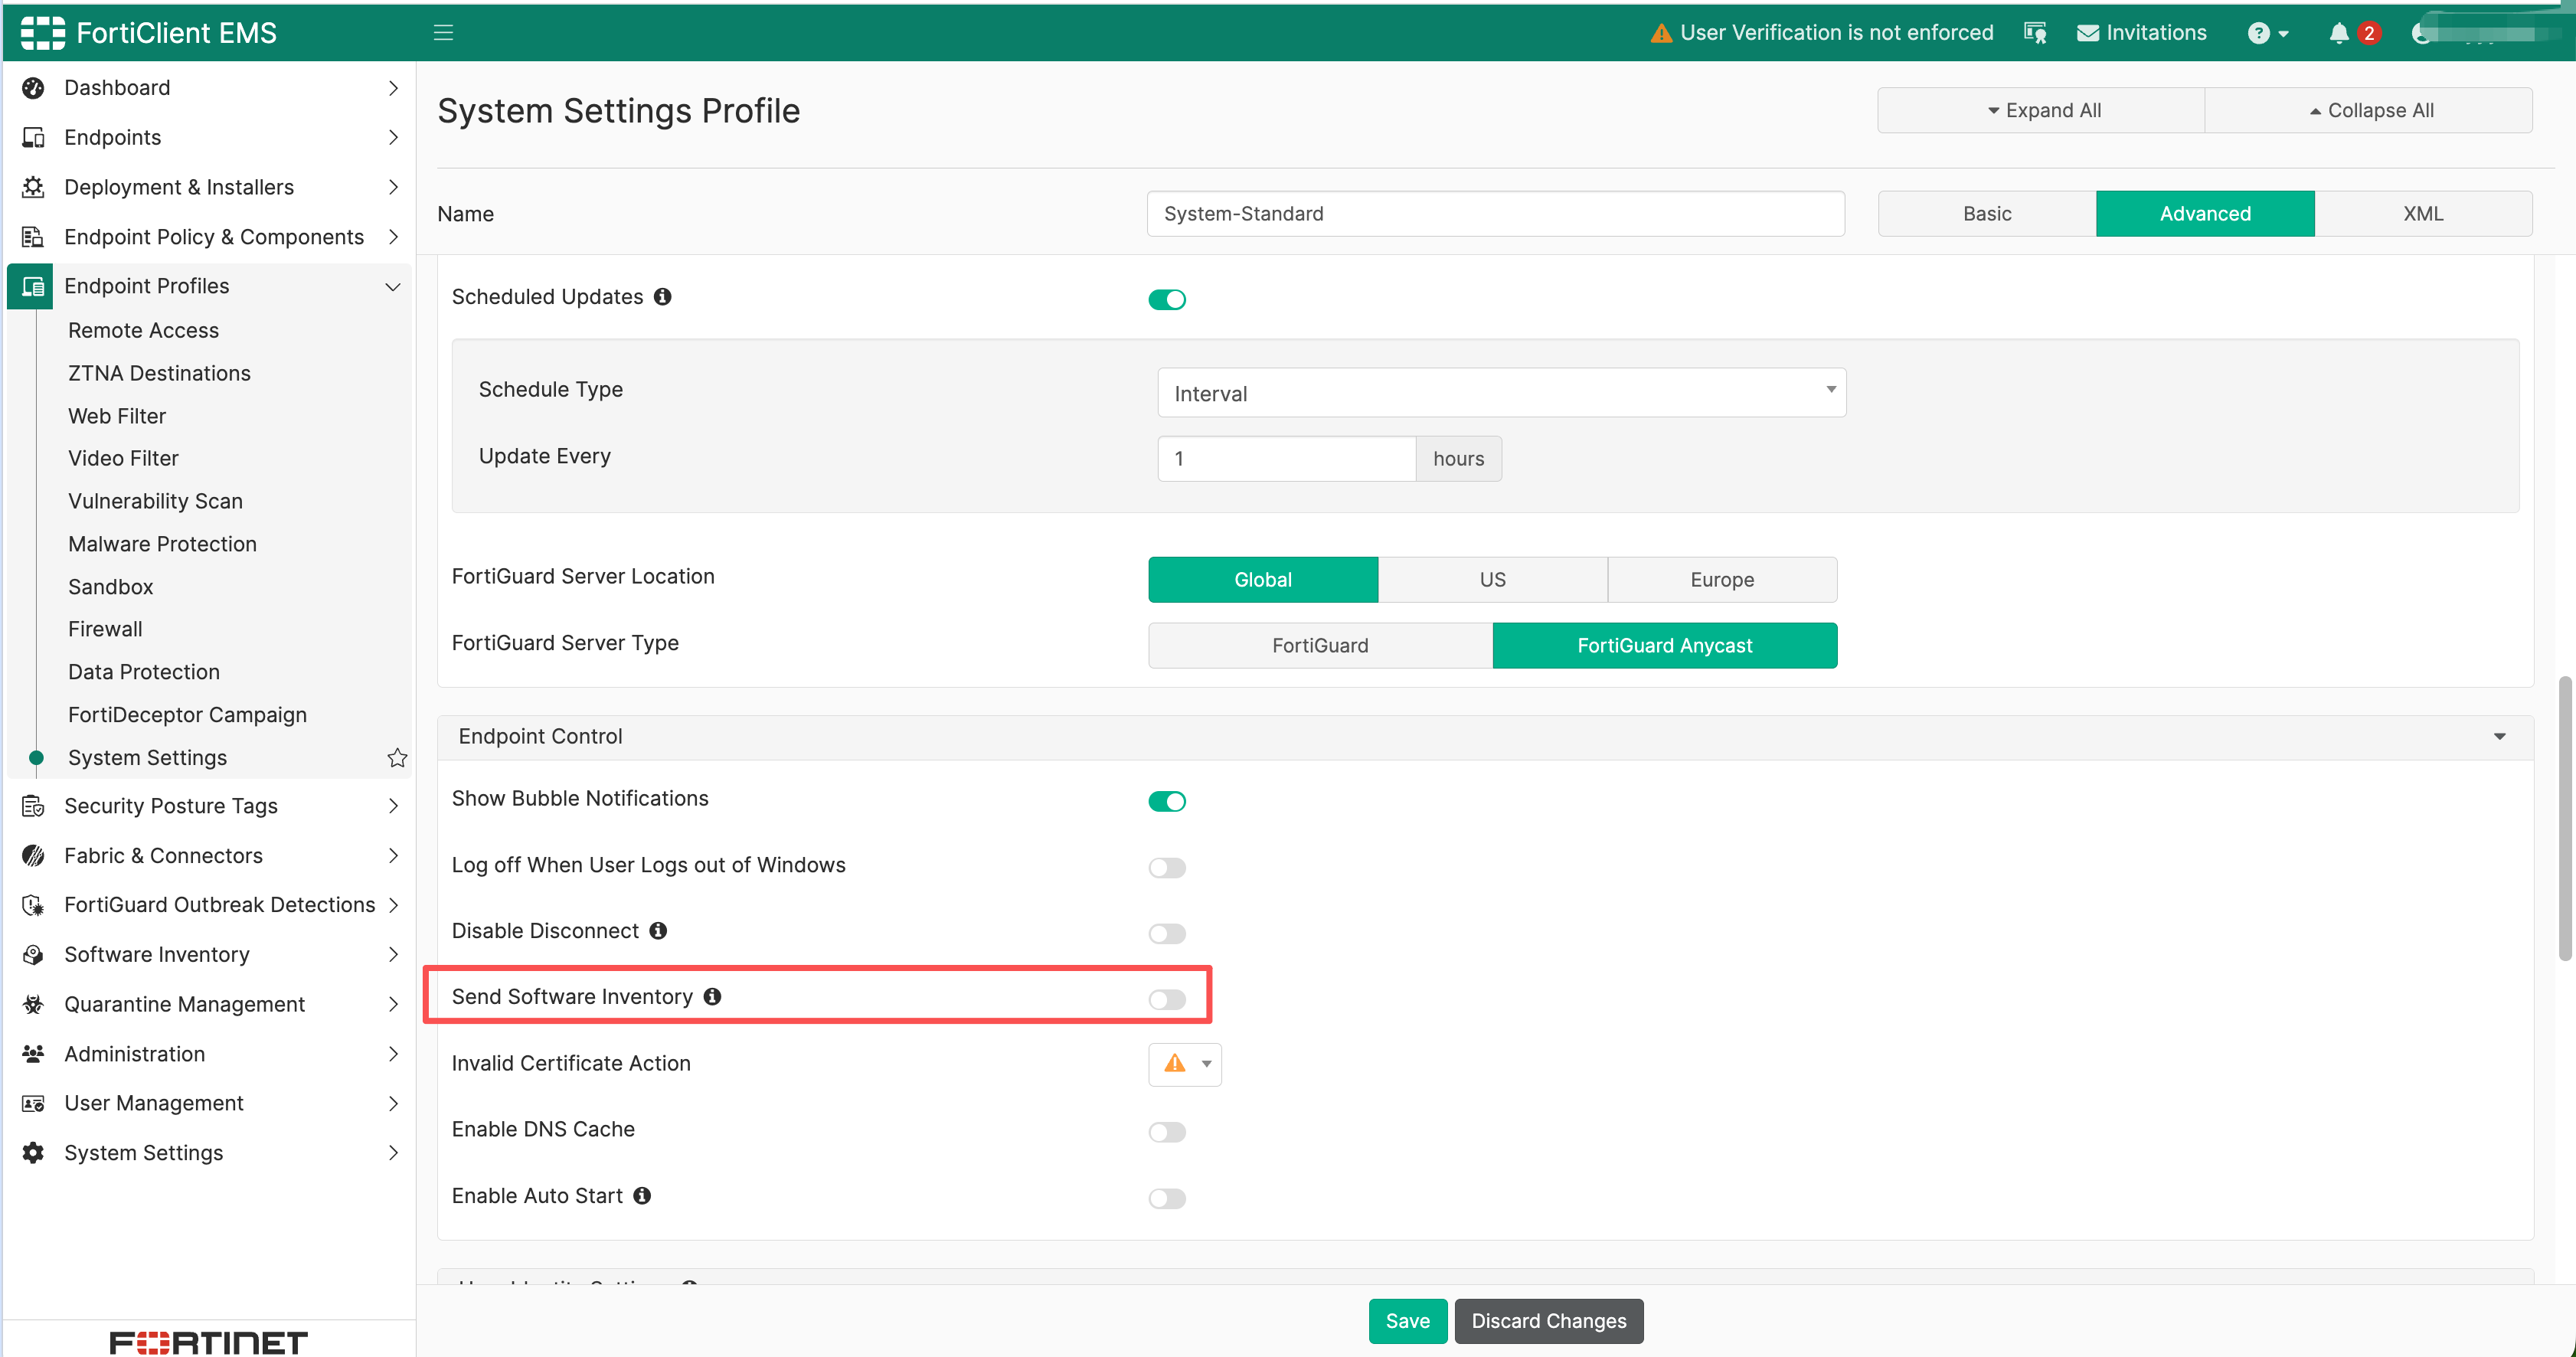
- 保存配置文件。
- 确认该配置文件已被终端策略引用,并将策略分配给目标终端组。
- 等待终端上线并完成策略同步。
集中发送到 FortiAnalyzer/FortiManager
如果还需要历史留存、集中查询和报表:
在同一
System Settings中启用Upload Logs to FortiAnalyzer/FortiManager。配置目标地址、端口和 SSL。
确认
Send Software Inventory已启用。
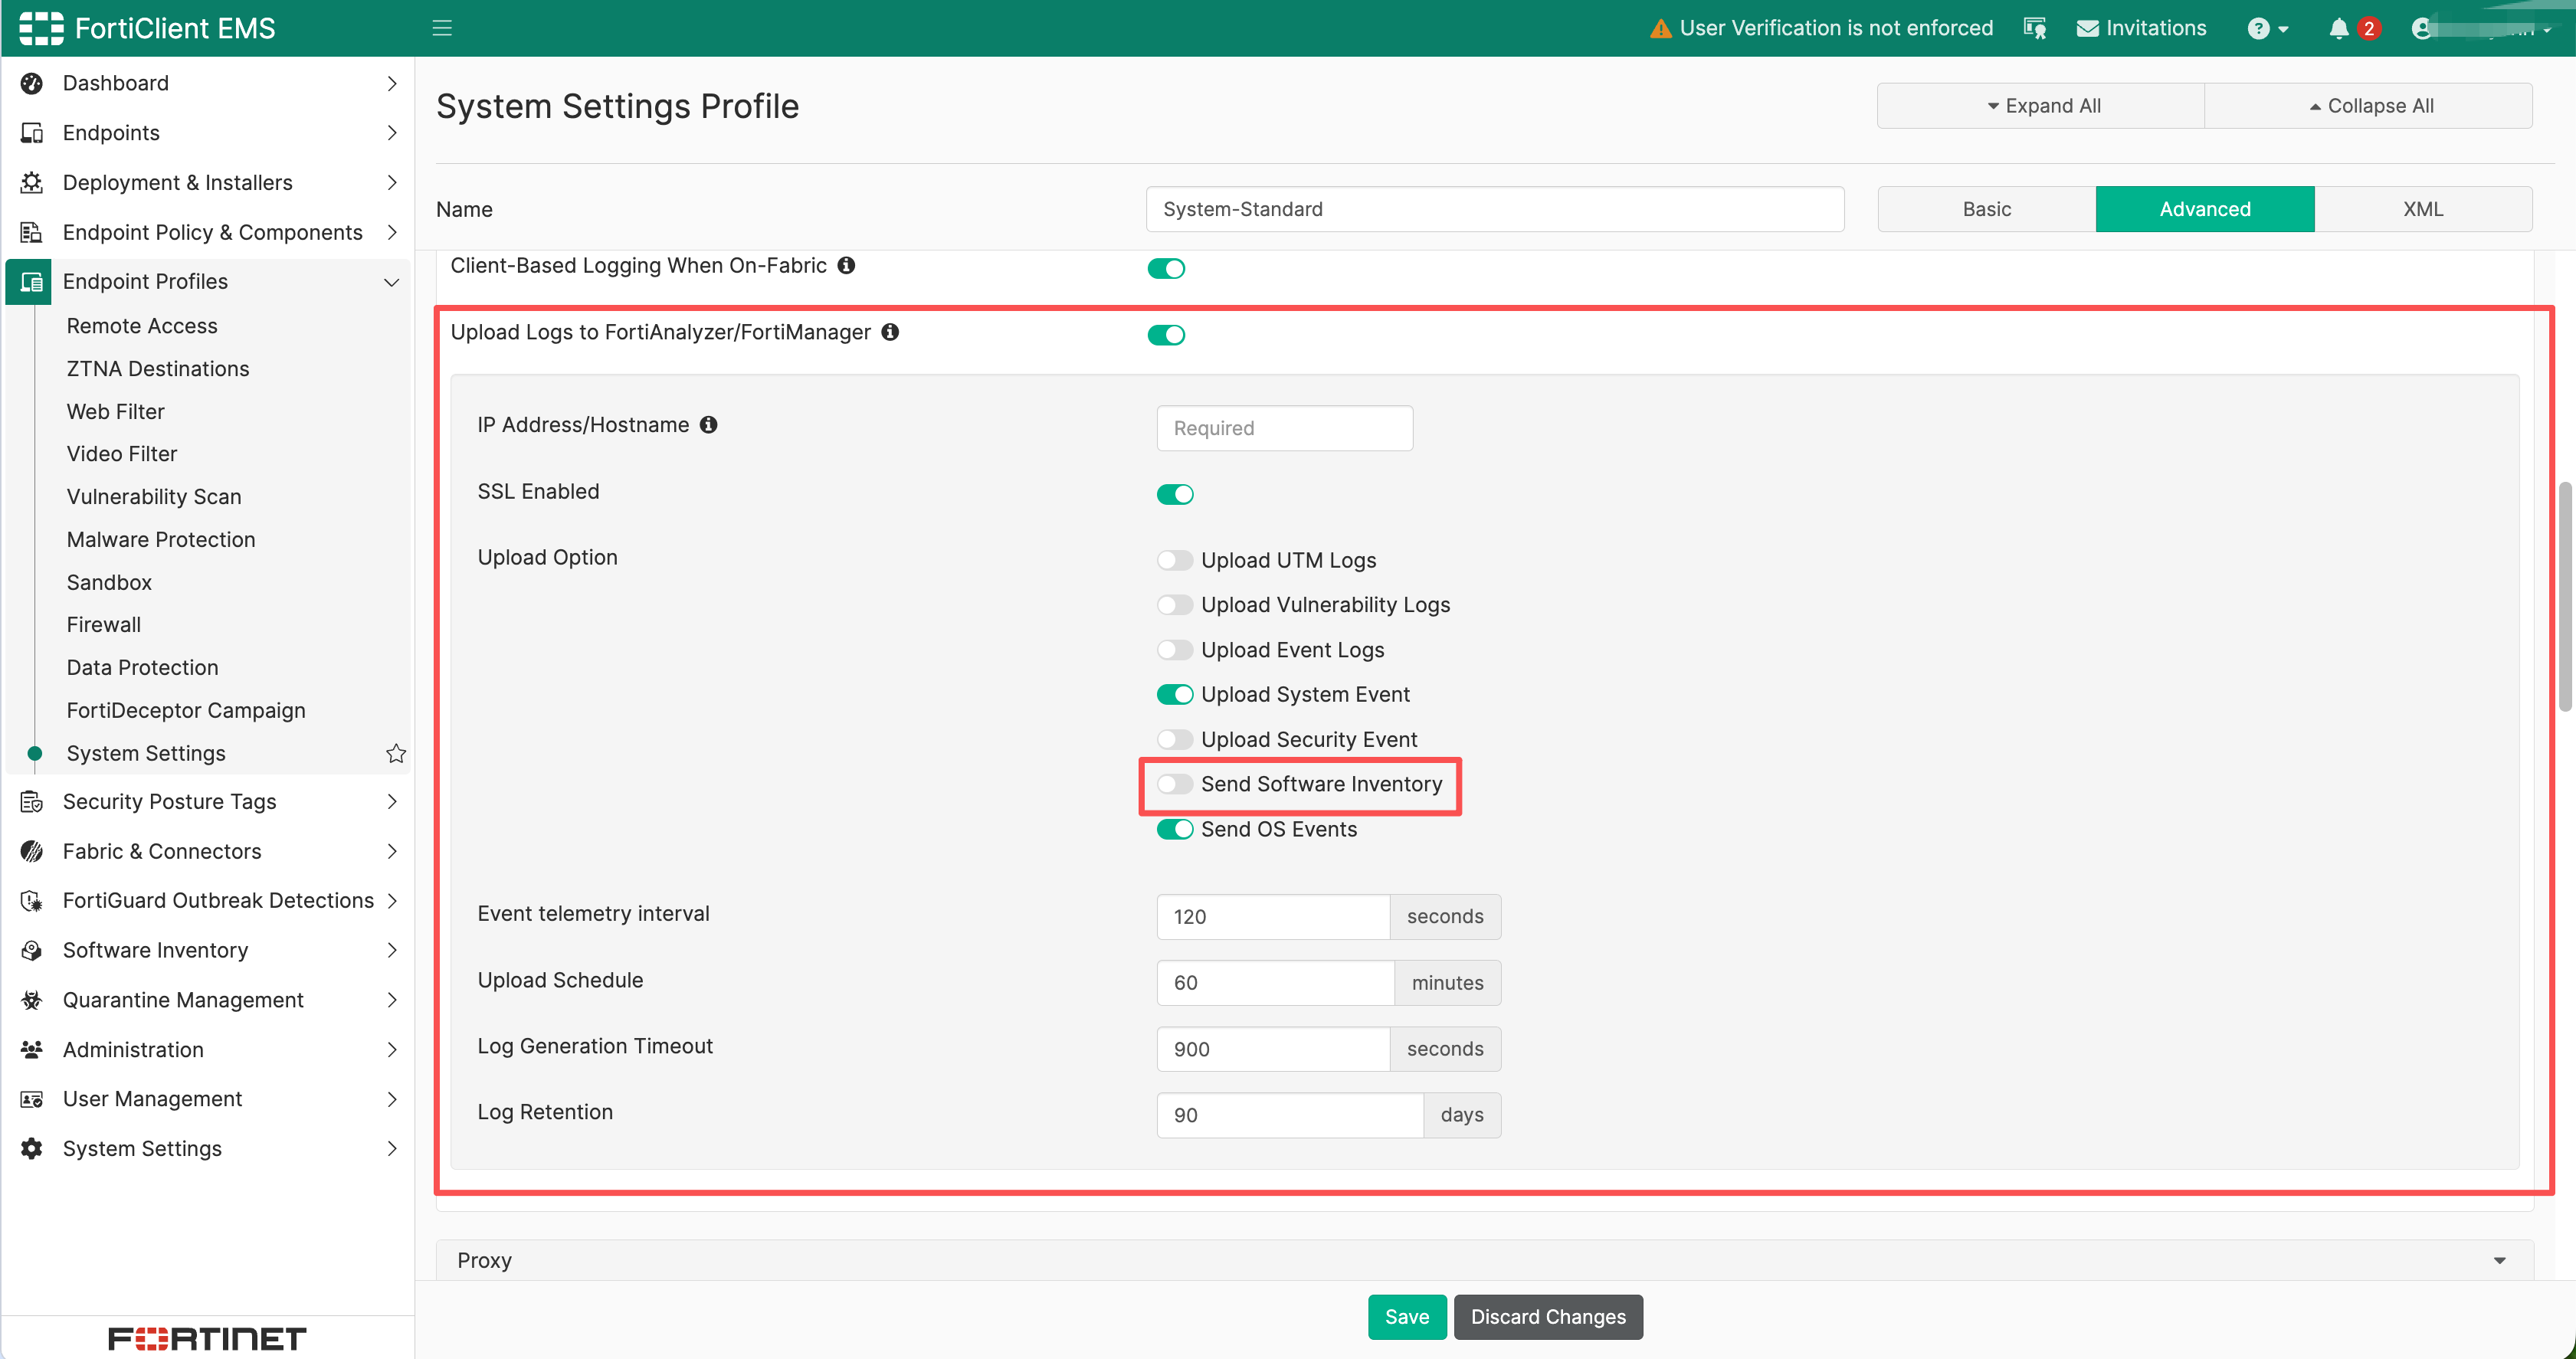
- 在 FortiAnalyzer/FortiManager 上授权设备,并确认清单进入正确的 ADOM 或日志域。
EMS 本身的 Software Inventory 页面用于当前集中视图;FortiAnalyzer 更适合长期历史、变化追踪和报表。目标能力和菜单名称可能随平台版本与授权不同,应以当前产品兼容矩阵为准。
配置系统设置和集中发送,可结合客户端基本的系统设置一并规划。
查看应用清单
进入 Software Inventory > Applications。
页面通常提供以下概览:
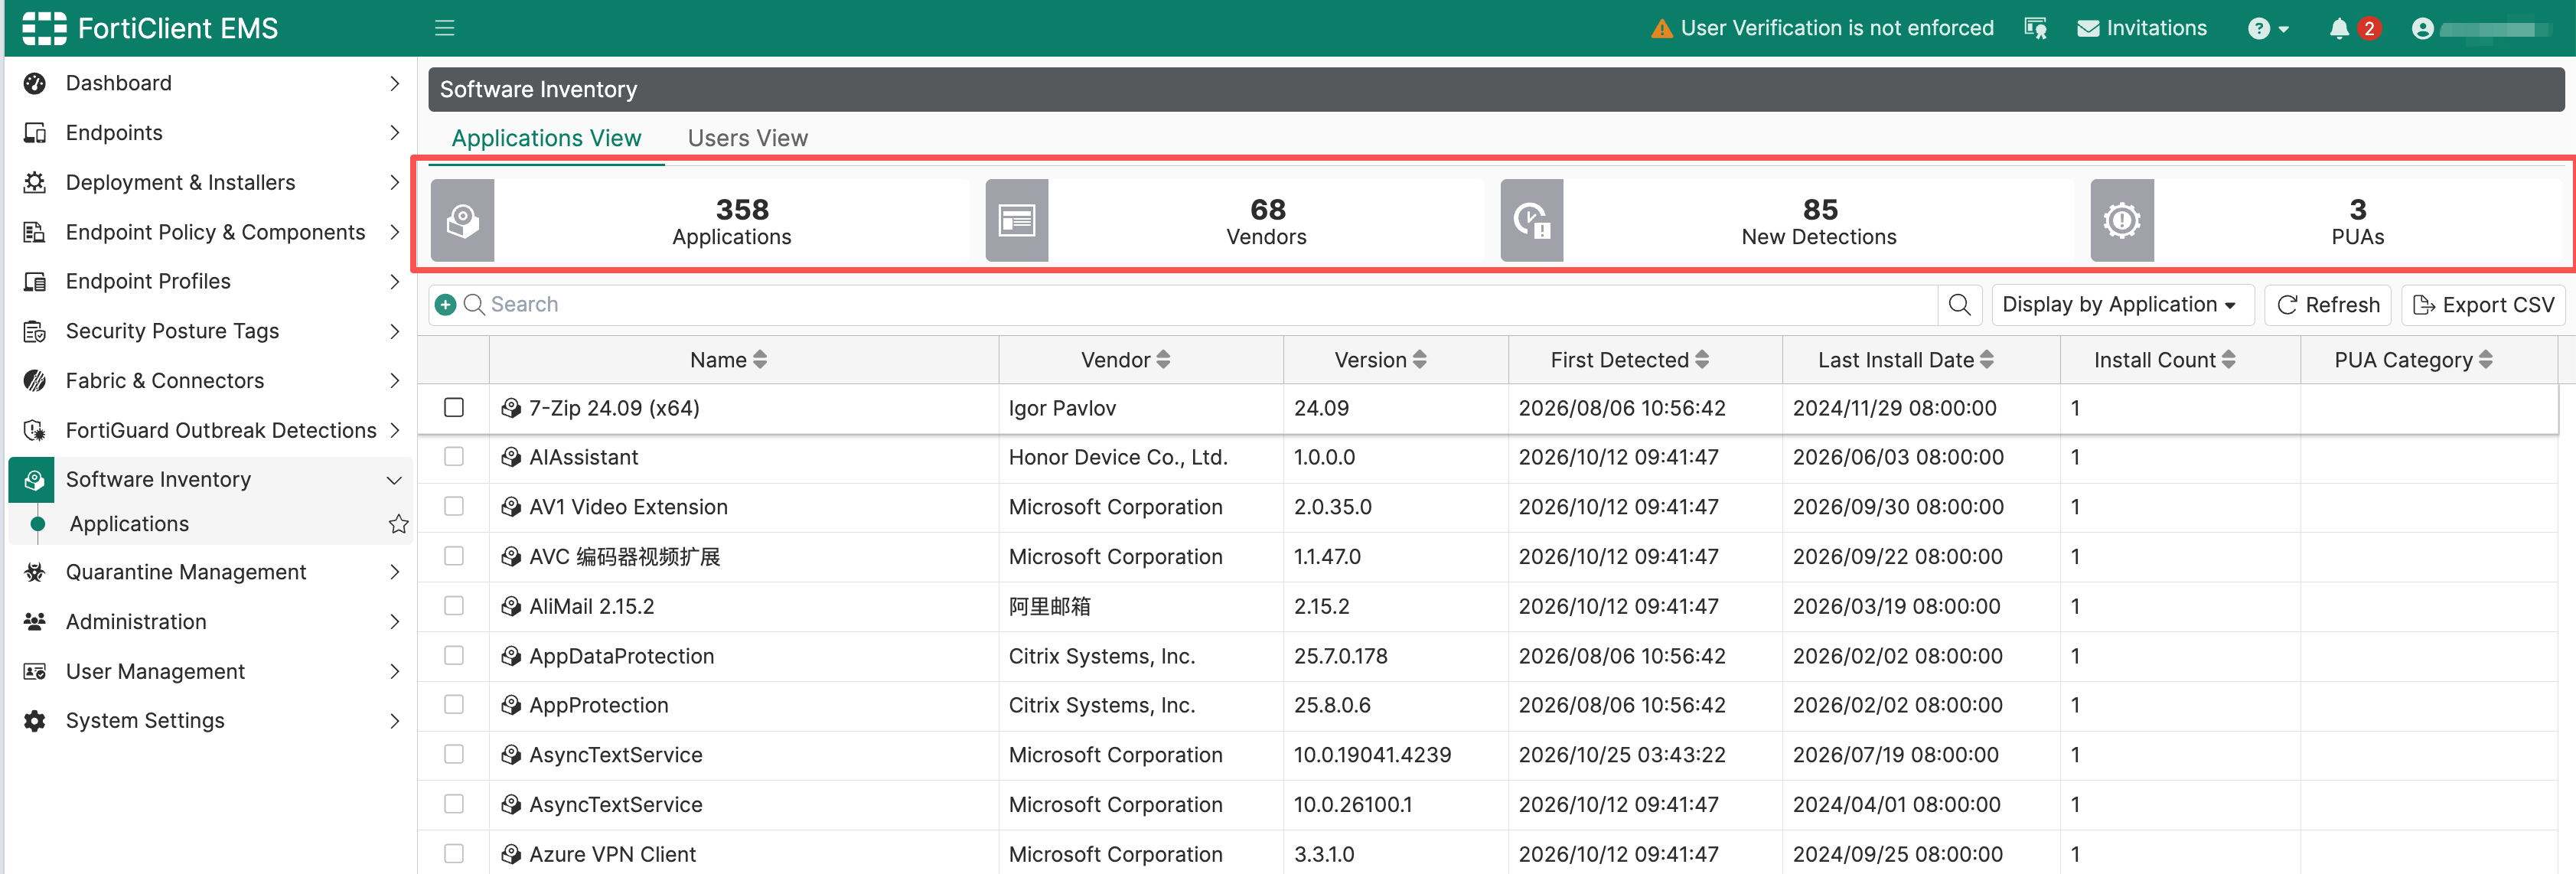
Total Applications:受管终端上发现的应用总数。Total Vendors:应用厂商数量。New Detections:自上次 Telemetry 通信后新发现的应用。PUAs:依据 FortiGuard PUA 特征识别的潜在不受欢迎应用。Display by:按应用名称或厂商查看。
可以按名称、厂商和版本筛选,并使用 All、Any、Not 组合条件。例如:
- 查找所有低于企业基线版本的浏览器。
- 查找某厂商软件在终端中的安装范围。
- 排除已批准版本,定位未批准或未知版本。
- 查看最近发现的应用,判断是否属于变更窗口内安装。
PUA 分类
EMS 可根据 FortiGuard PUA 特征在软件清单中标记潜在不受欢迎应用。界面可能显示非法或不道德、加密货币挖矿、黑客工具、不常见、钓鱼和恶意等分类。
重要
- PUA 标记应作为调查线索,而不是直接处置结论。管理员应核对软件用途、签名、安装来源、用户和企业允许清单,再决定阻止、卸载、隔离或例外处理。
按用户查看清单
进入 Software Inventory > Users View。
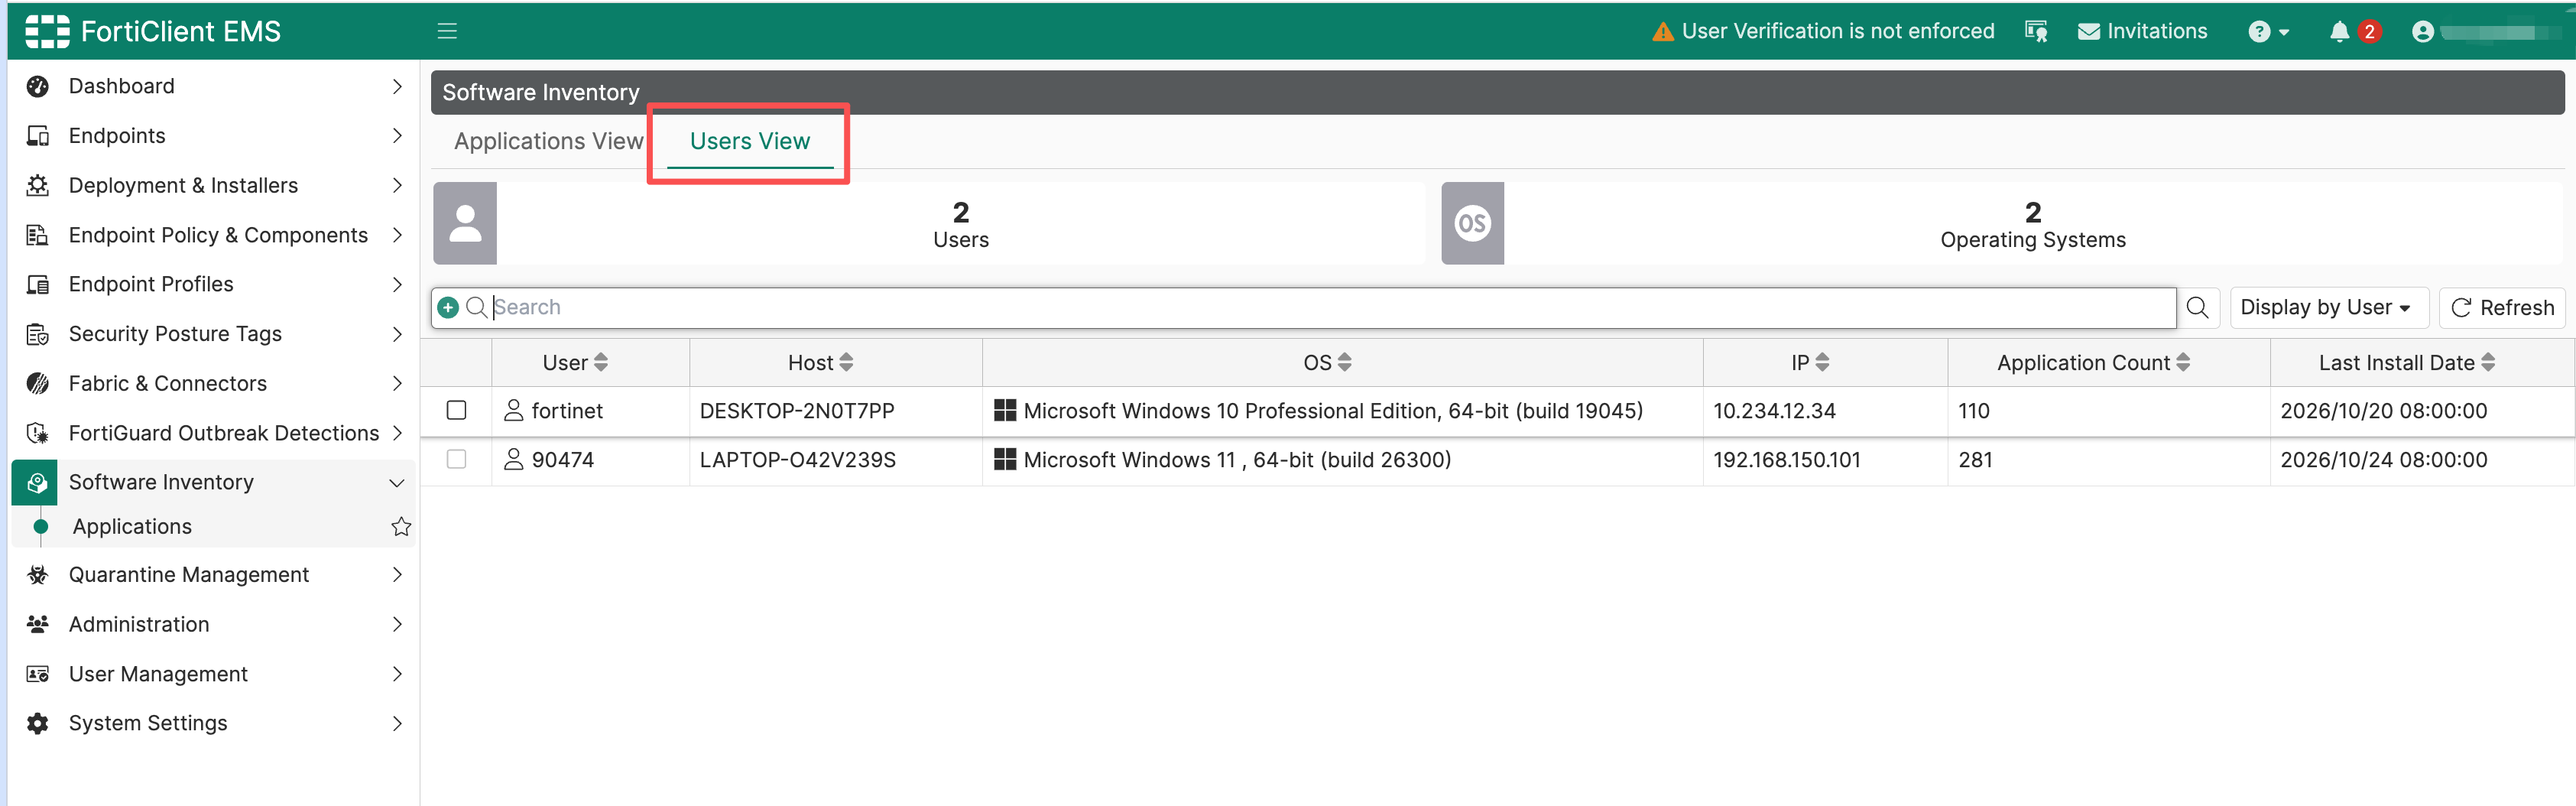
- 按主机名、用户名、操作系统或 IP 筛选终端。
- 查看
Application Count和Last Installation,识别应用数量异常或最近发生安装变化的终端。 - 选择终端并点击
View Details,查看该终端上的完整应用列表。 - 结合终端的策略、漏洞、标签和安全事件判断是否需要处置。
按主机查看适合事件调查。例如某终端触发恶意软件或应用防火墙事件时,可以快速确认是否安装了远程控制、代理、挖矿或其他高风险工具。
导出软件清单
在 Software Inventory > Applications 中点击 Export CSV。新版 EMS 通常提供两种导出模式:
| 模式 | 内容 | 适合用途 |
|---|---|---|
Processed | 按操作系统分别生成 CSV 并打包为 ZIP,包含名称、厂商、PUA 分类和安装数量等汇总字段 | 管理报表、软件标准化、厂商和版本概览 |
Raw | 为所有操作系统生成明细 CSV,包含主机、操作系统、用户名、名称、厂商、版本、安装日期和目录等 | 审计、数据分析、逐终端追踪和与 CMDB 对账 |
导出文件可能包含用户名、终端地址、安装路径和软件使用线索,应按敏感资产数据处理。设置保存期限、访问控制和安全传输,不要通过未经批准的公共渠道分享。
运维建议
- 每月导出一次基线,并与批准软件目录、采购记录或 CMDB 对账。
- 每周检查
New Detections和PUAs,对未知厂商、远程控制、代理和挖矿工具优先调查。 - 为常用软件建立厂商和版本规范,避免只按显示名称判断,因为同一软件可能存在不同安装名称。
- 记录例外的责任人、业务原因和到期时间,定期复审。
- 软件卸载或升级后,同时核对清单变化和漏洞扫描结果,避免只完成动作而未验证效果。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.10.26 |