客户端日志的设置
客户端日志的设置
FortiClient 日志用于记录终端侧的安全检测、策略应用、组件运行和连接状态。合理设置日志可以满足日常审计和故障排查需求,也能避免长期启用调试日志所造成的磁盘、网络和隐私压力。
重要
- 本章配置的是终端客户端日志。EMS 服务器自身的运行日志、告警和事件请参考:EMS日志设置和查看。
日志类型和边界
| 类型 | 典型内容 | 主要用途 | 常见位置 |
|---|---|---|---|
| FortiClient 系统和安全事件 | 终端控制、升级、恶意软件、网页过滤、漏洞扫描、应用防火墙事件 | 集中审计、告警和报表 | FortiAnalyzer/FortiManager,部分摘要可在 EMS 中查看 |
| 操作系统事件 | Windows System/Security/Application 事件,macOS 系统事件 | 登录审计、主机行为分析和威胁狩猎 | FortiAnalyzer/FortiManager |
| EMS 服务器日志(不在本章说明范围) | 管理员操作、配置变化、EMS 组件状态、EMS 告警 | EMS 运维和审计 | EMS 数据库、EMS 服务器或外部 Syslog/FortiAnalyzer |
| FortiClient 模块日志 | Malware Protection、Web Filter、Application Firewall、Vulnerability、Sandbox、VPN、Telemetry、Update 等 | 客户端排错、安全事件调查 | 终端本地 |
注
- 客户端日志、EMS 日志和诊断包的用途不同:集中日志适合持续监控,诊断包适合一次性排错,不能用其中一种完全替代另一种。
- FortiClient模块日志详细信息请参考:
- Windows:FortiClient(Windows)模块日志
- macOS:FortiClient(macOS)模块日志
- Linux:FortiClient(Linux)模块日志
部署前规划
配置前建议确认以下内容:
- 终端已经连接到 EMS,并已收到正确的终端策略。
- 明确需要记录的模块、最低日志级别、终端本地保留天数和集中保存周期。
- 如需集中日志,准备 FortiAnalyzer 或 FortiManager 的地址、端口、证书和设备授权。
- 放通终端到日志服务器的通信路径;异地终端还需要考虑代理、VPN、DNS 和证书校验。
- 确认日志中可能包含用户名、主机名、访问网址、文件路径和 IP 地址,并按照组织要求设置访问权限与保存周期。
重要
- 建议先在测试组启用并观察日志量,再逐步扩大范围。
Debug级别只应在排错期间临时启用。
配置客户端本地日志
登录EMS:进入 Endpoint Profiles > Manage Profiles,新建或编辑 System Settings 配置文件。可以修改日志等级/功能/日志转发。
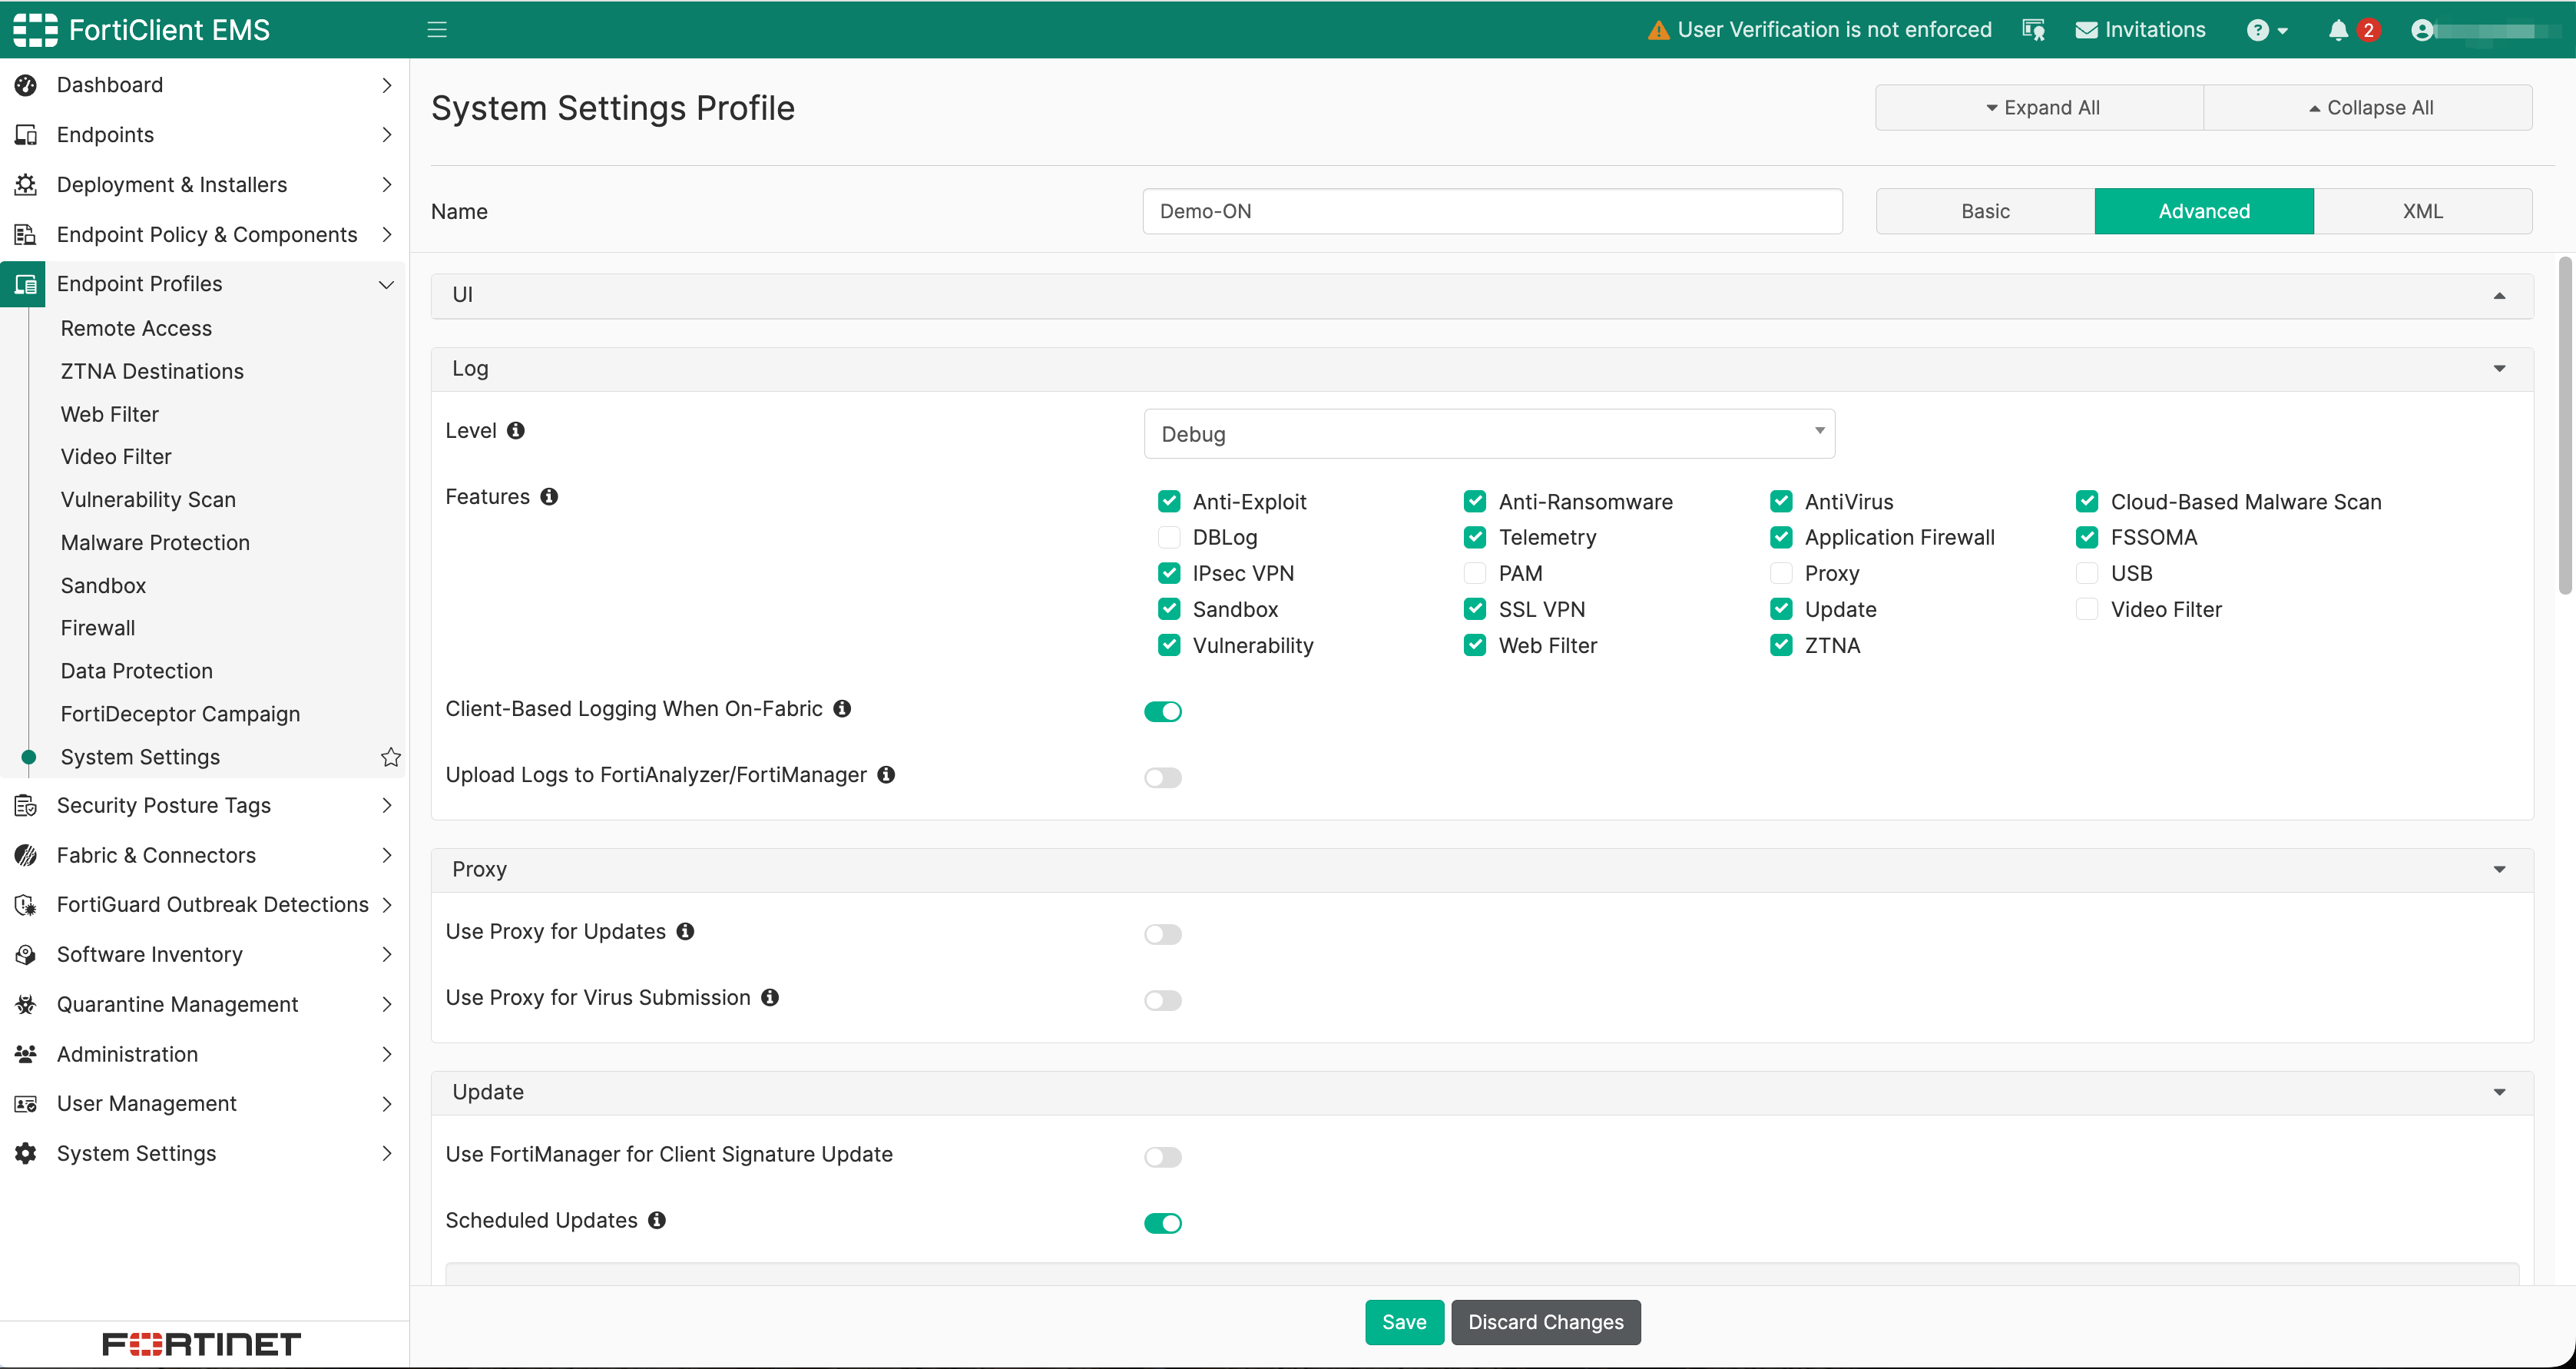
设置日志级别
在 Logging 区域选择日志级别。选择某一等级后,将记录该等级及更严重的消息。
下面阐述了不同的日志级别及其含义。
| 级别 | 含义 |
|---|---|
| 1)Emergency//记紧急情况 | 严重故障,紧急,系统或组件无法正常运行 |
| 2)Alert//警报 | 关键服务异常,严重异常,需要立即处理 |
| 3)Critical//严重 | 核心功能故障, 属于关键错误 |
| 4)Error//错误 | 某项操作失败、存在错误情况,可能会影响功能 |
| 5)Warning//警告 | 警告,存在潜在问题 |
| 6)Notice//通知 | 值得关注的正常事件,状态变化、连接事件等 |
| 7)Information//信息 | 有关系统运行的一般信息,默认配置等级 |
| 8)Debug//调试 | 生成详细调试信息,仅用于短期问题调查,所选功能的详细调试日志将在终端上生成。您可以请求创建并下载包含这些日志的诊断工具输出 |
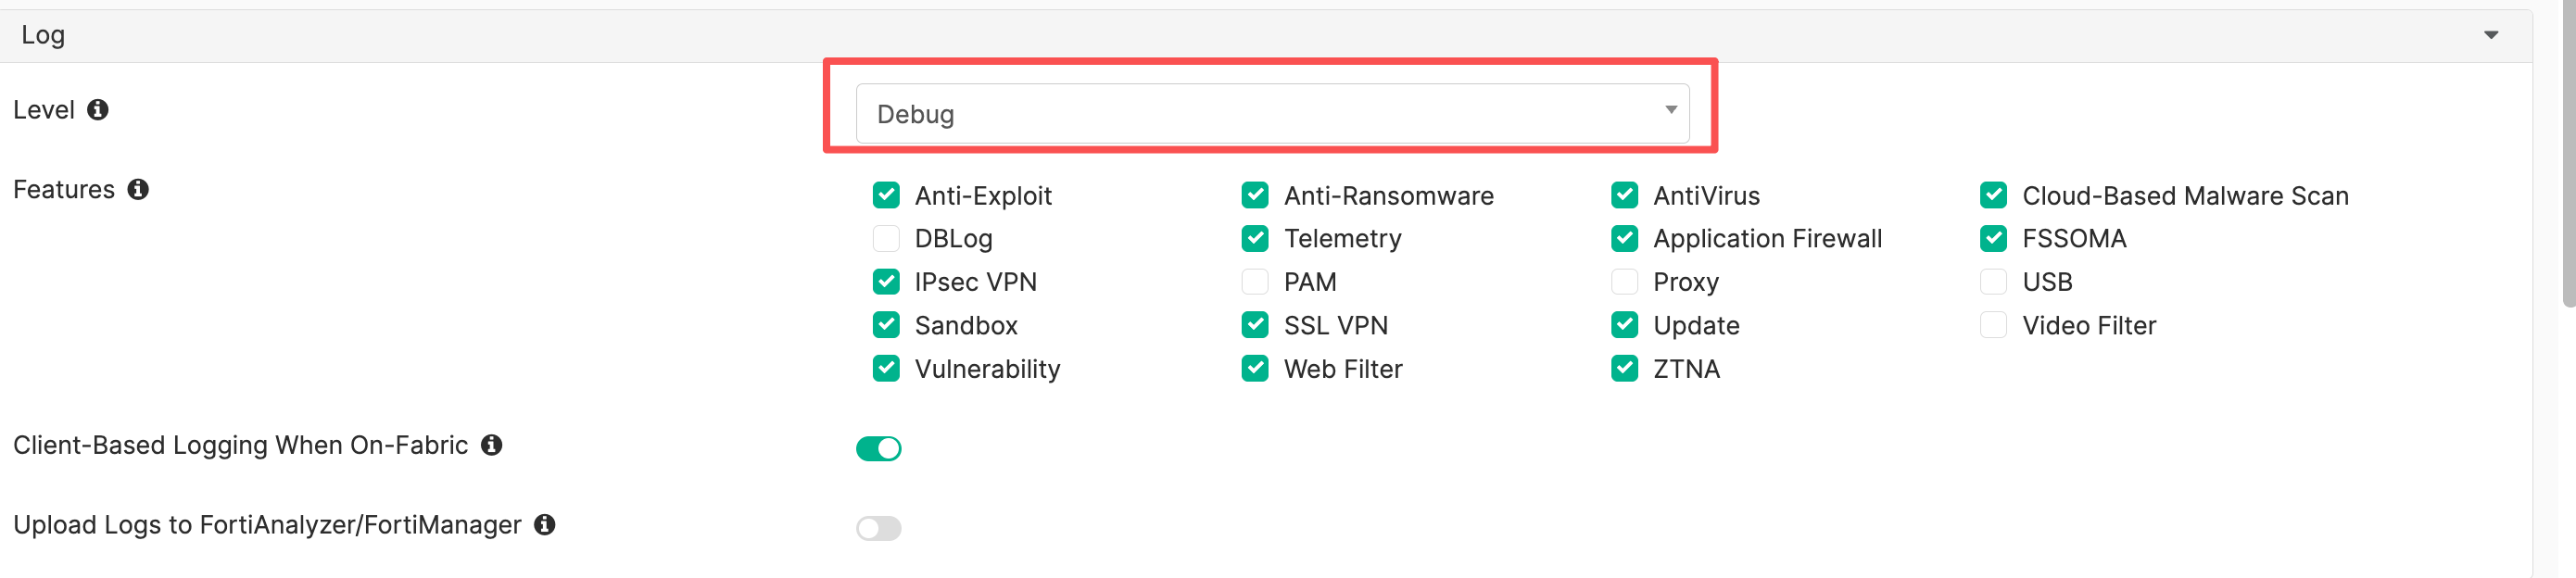
选择日志模块
只启用业务需要的模块。可选项目随操作系统、FortiClient 版本和授权变化,包括:
| Log Type | 中文含义 | 记录的事件 |
|---|---|---|
| Anti-Exploit | 漏洞利用防护 | 检测并阻止针对终端应用程序的漏洞利用行为 |
| Anti-Ransomware | 勒索软件防护 | 检测和阻止可疑文件加密及勒索软件行为 |
| Antivirus | 防病毒 | 病毒扫描、恶意文件检测、隔离和清除 |
| Cloud-Based Malware Scan | 云端恶意软件扫描 | 使用 Fortinet 云端服务扫描可疑文件的结果 |
| DBLog | 数据库日志 | FortiClient 内部数据库相关日志,具体内容依版本而异 |
| Telemetry | 遥测日志 | FortiClient 与 EMS 的连接、注册、断开及通信状态 |
| Application Firewall | 应用防火墙 | 终端应用程序网络访问的允许或阻止事件 |
| FSSOMA | FSSO Mobility Agent | FortiClient FSSO Mobility Agent 的用户身份和登录状态相关事件 |
| IPsec VPN | IPsec VPN | IPsec VPN 连接、断开、IKE 协商及错误事件 |
| PAM | 特权访问管理 | 特权访问或权限管理相关事件,具体功能依版本而异 |
| Proxy | 代理 | FortiClient 代理组件的连接及相关操作事件 |
| USB | USB 设备控制 | USB 设备插入、移除、允许或阻止等事件 |
| Sandbox | 沙箱 | 可疑文件提交 FortiSandbox 分析及检测结果 |
| SSL VPN | SSL VPN | SSL VPN 连接、断开、认证和隧道错误事件 |
| Update | 更新 | FortiClient 程序、病毒库和安全组件更新事件 |
| Video Filter | 视频过滤 | 视频内容访问及过滤策略触发事件 |
| Vulnerability | 漏洞扫描 | 终端软件或操作系统漏洞扫描及检测结果 |
| Web Filter | 网页过滤 | URL 访问、网站分类及网页访问阻断事件 |
| ZTNA | 零信任网络访问 | ZTNA 标签、终端状态检查及访问相关事件 |
如需终端用户在本机查看和导出日志,可结合 Client-Based Logging When On-Fabric 设置。启用该选项后,终端处于 On-Fabric 状态时包含本地日志;终端处于 Off-Fabric 状态时,客户端界面的导出和清除入口可能被隐藏,但已配置的 FortiAnalyzer 上报仍可继续。日志服务器暂时不可达时,客户端会在本地保留日志,恢复连接后再转发,实际保留能力受本地保留设置和磁盘空间限制。
设置终端本地保留
根据终端磁盘空间设置 Log Retention。保留期达到后,客户端会覆盖旧日志。移动办公和长期离线设备应预留足够的本地缓冲,但不建议无限延长保存时间。
上传日志到 FortiAnalyzer/FortiManager
在 System Settings 中启用 Upload Logs to FortiAnalyzer/FortiManager,填写日志服务器 IP 地址、主机名或 FQDN,并根据部署选择 SSL、端口和上传周期。
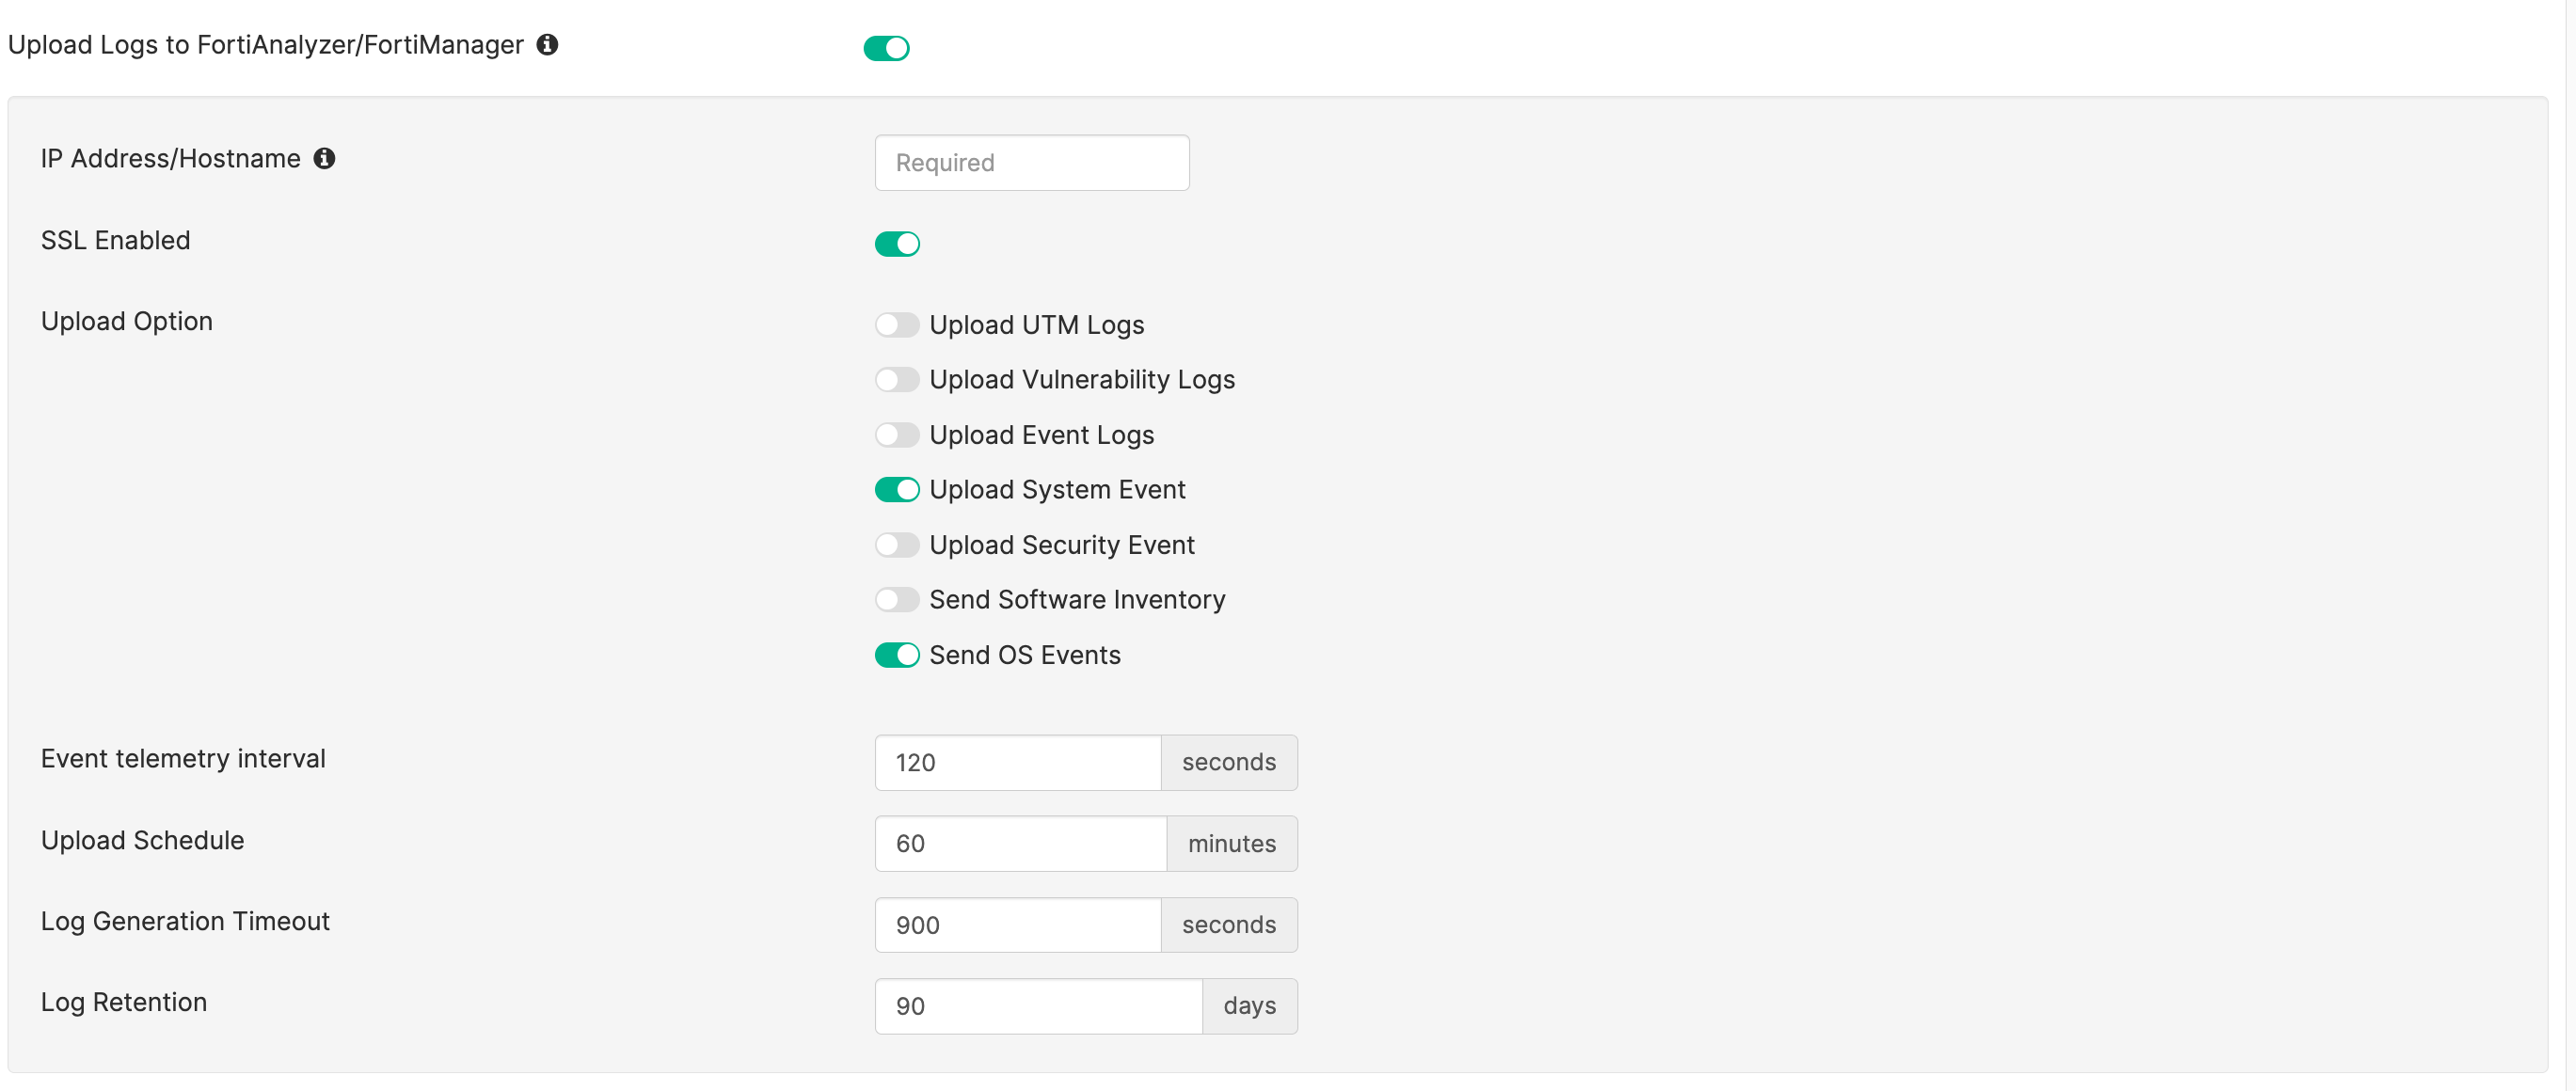
| 选项 | 作用 |
|---|---|
SSL Enabled | 加密终端到日志服务器的通信;同时需要验证证书和服务器名称 |
Upload UTM Logs | 上传终端流量/UTM 日志 |
Upload System Event | 上传终端控制、更新和 FortiClient 系统事件 |
Upload Security Event | 上传恶意软件、网页过滤、漏洞扫描和应用防火墙安全事件 |
Send Software Inventory | 将软件清单数据发送到支持的集中日志平台 |
Send OS Events | 上传 Windows 或 macOS 主机操作系统事件 |
Event telemetry interval | 设置操作系统事件上报间隔 |
Upload Schedule | 设置客户端集中上传日志的周期 |
Log Generation Timeout | 设置客户端收集一批日志的最长时间 |
注
- FortiClient 日志不支持第三方syslog 服务器,只能上传到FortiManager/FortiAnalyzer
操作系统事件注意事项
- Windows 支持发送事件查看器中
System、Security和Application类别的事件,包括用户登录和注销事件。 - macOS 可发送系统事件;具体来源和可见范围受系统版本与隐私权限影响。
- 操作系统事件量可能很大。应先确定审计目标,再设置合理的上报间隔和集中端保存周期。
应用配置并验证方法参考
- 保存
System Settings配置文件。 - 确认该配置文件已被终端策略引用,并把策略分配给测试终端或测试组。
- 等待终端在线同步,确认终端显示的策略版本或配置状态已经更新。
- 生成一个安全的测试事件,例如策略更新、一次允许或阻止的网页访问,或者应用防火墙规则命中。
- 在 FortiClient 本地日志中确认模块产生记录。
- 如已配置集中日志,在 FortiAnalyzer/FortiManager 中按主机名、序列号、用户名、模块和时间范围查询事件。
- 检查时间、时区、源主机、策略名称、动作和事件类型是否正确。
从 EMS 请求客户端日志
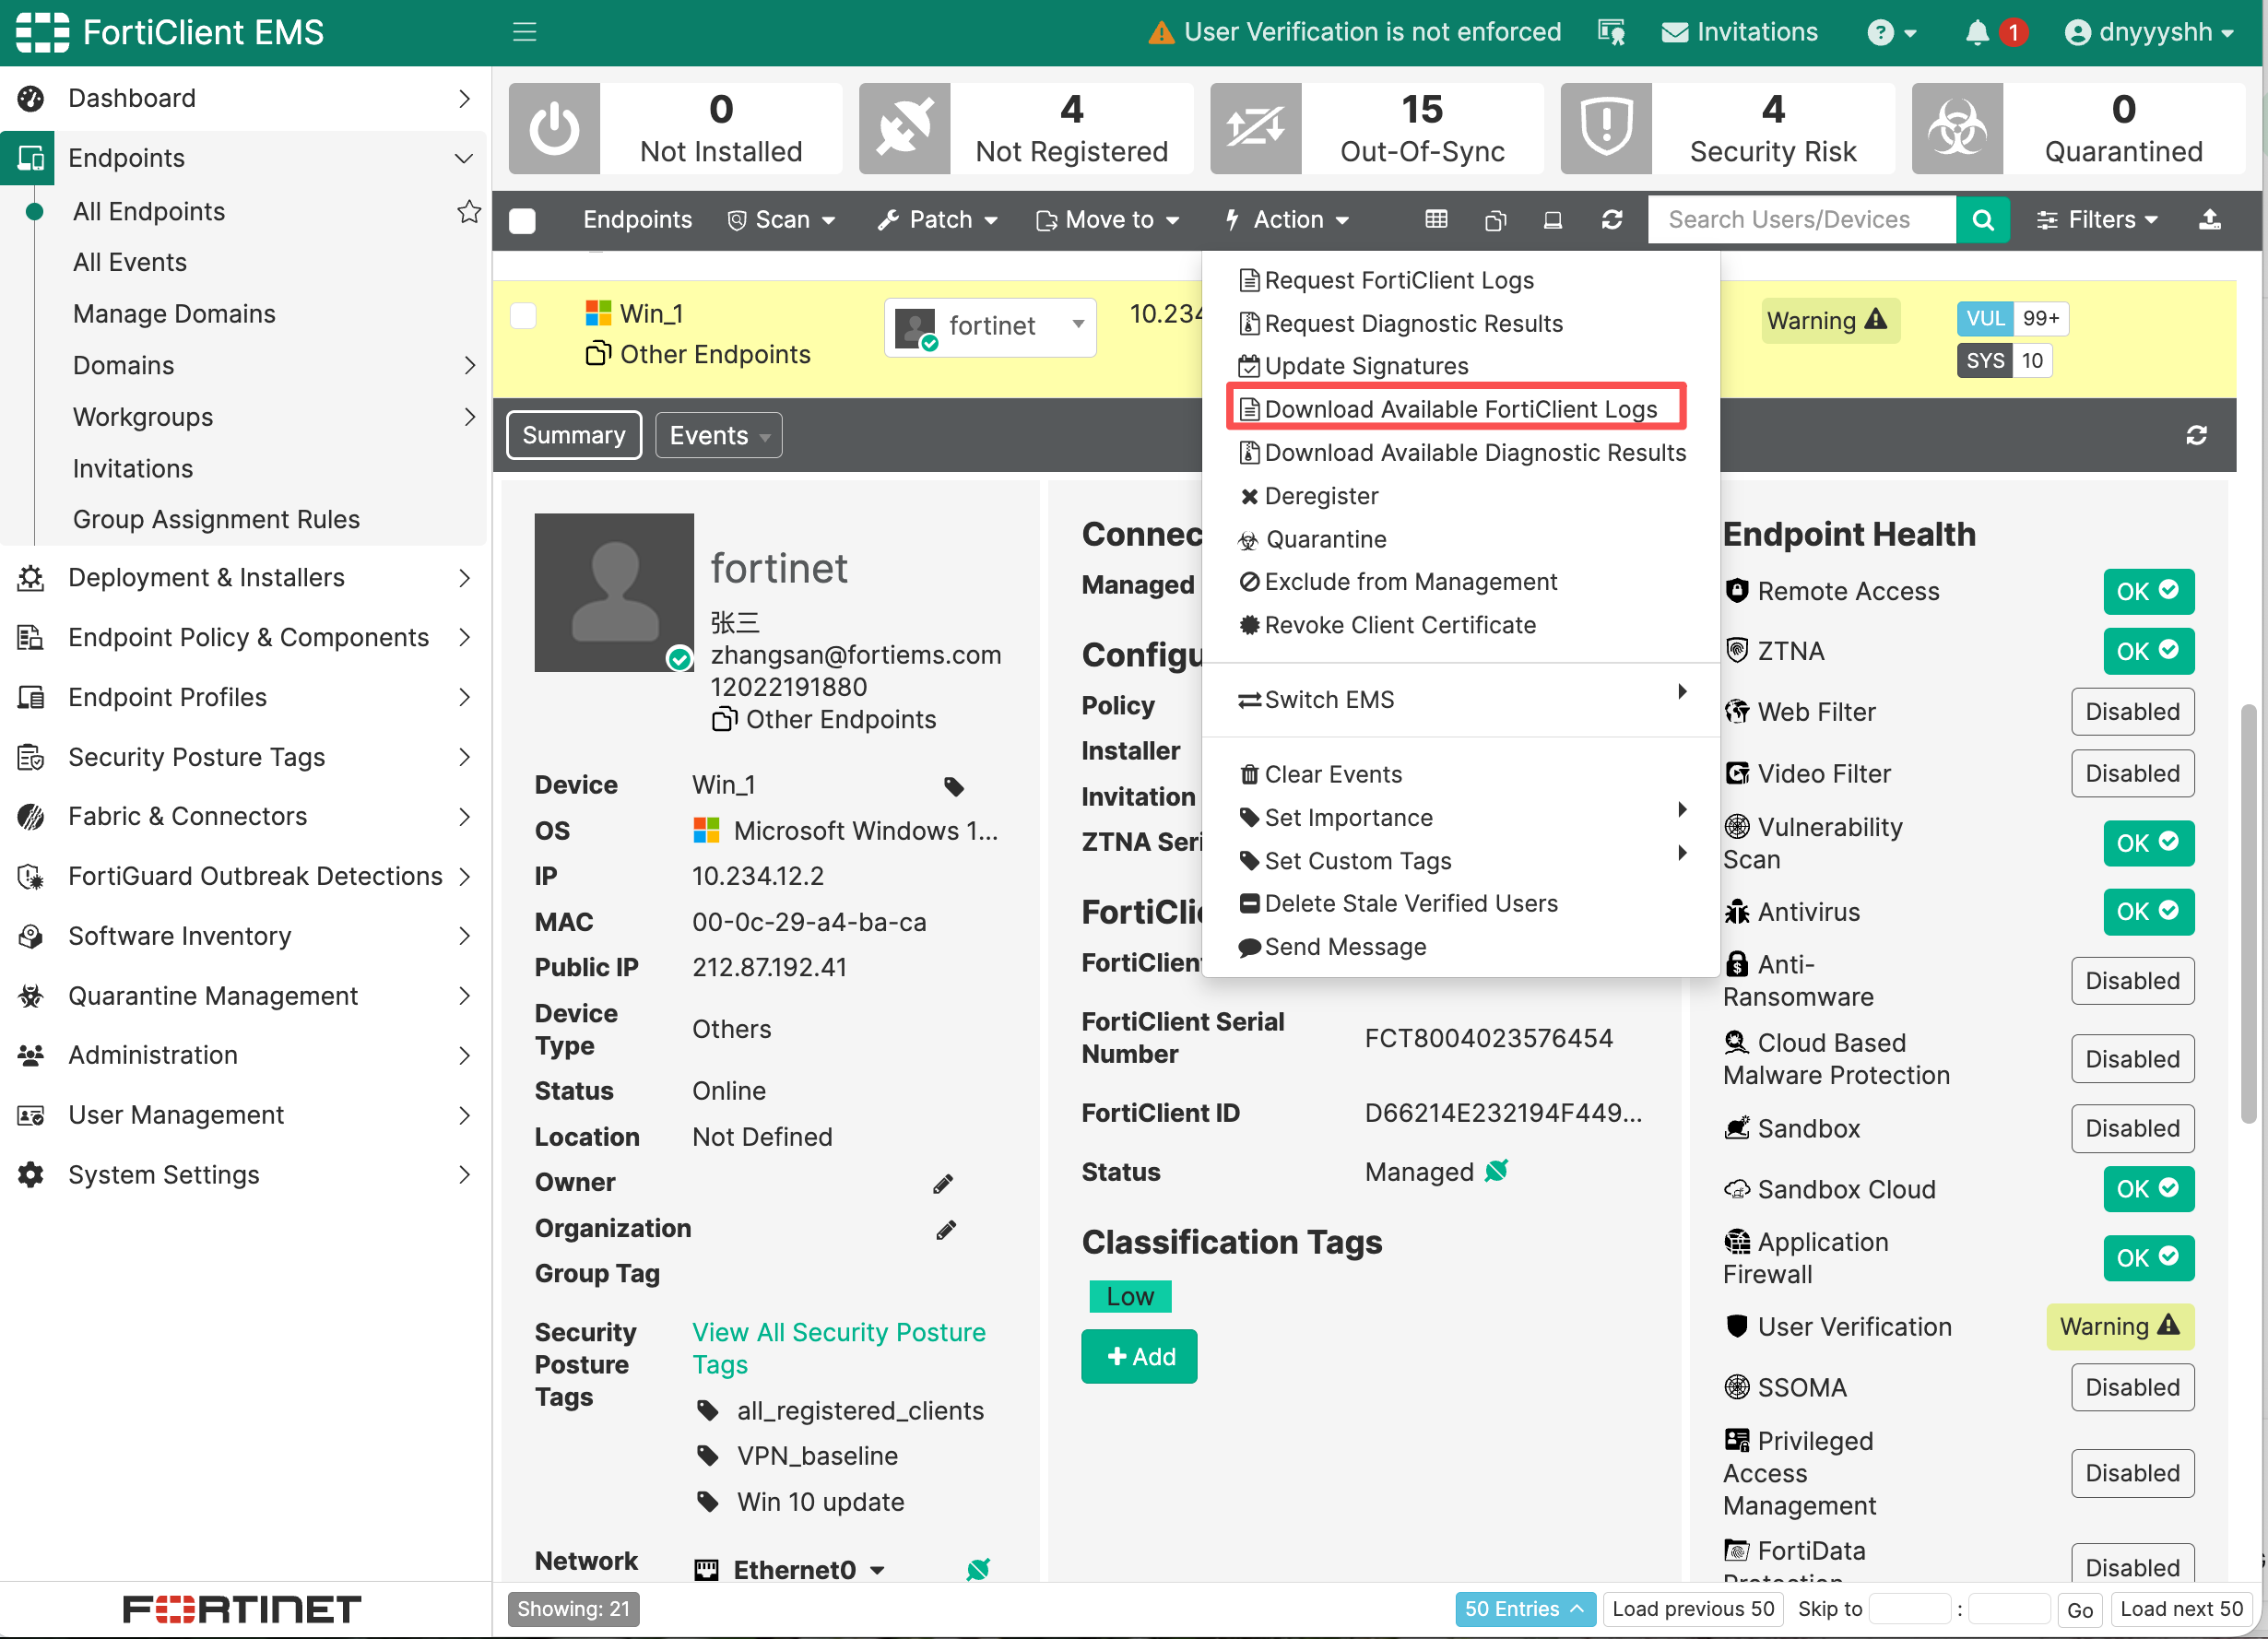
当单个或多个终端出现异常时,可以从 EMS 主动收集 FortiClient 日志:
- 进入 Endpoints>All Endpoints。并选择出现问题的终端。
- 在 Action菜单中选择 Upload FortiClient Logs。
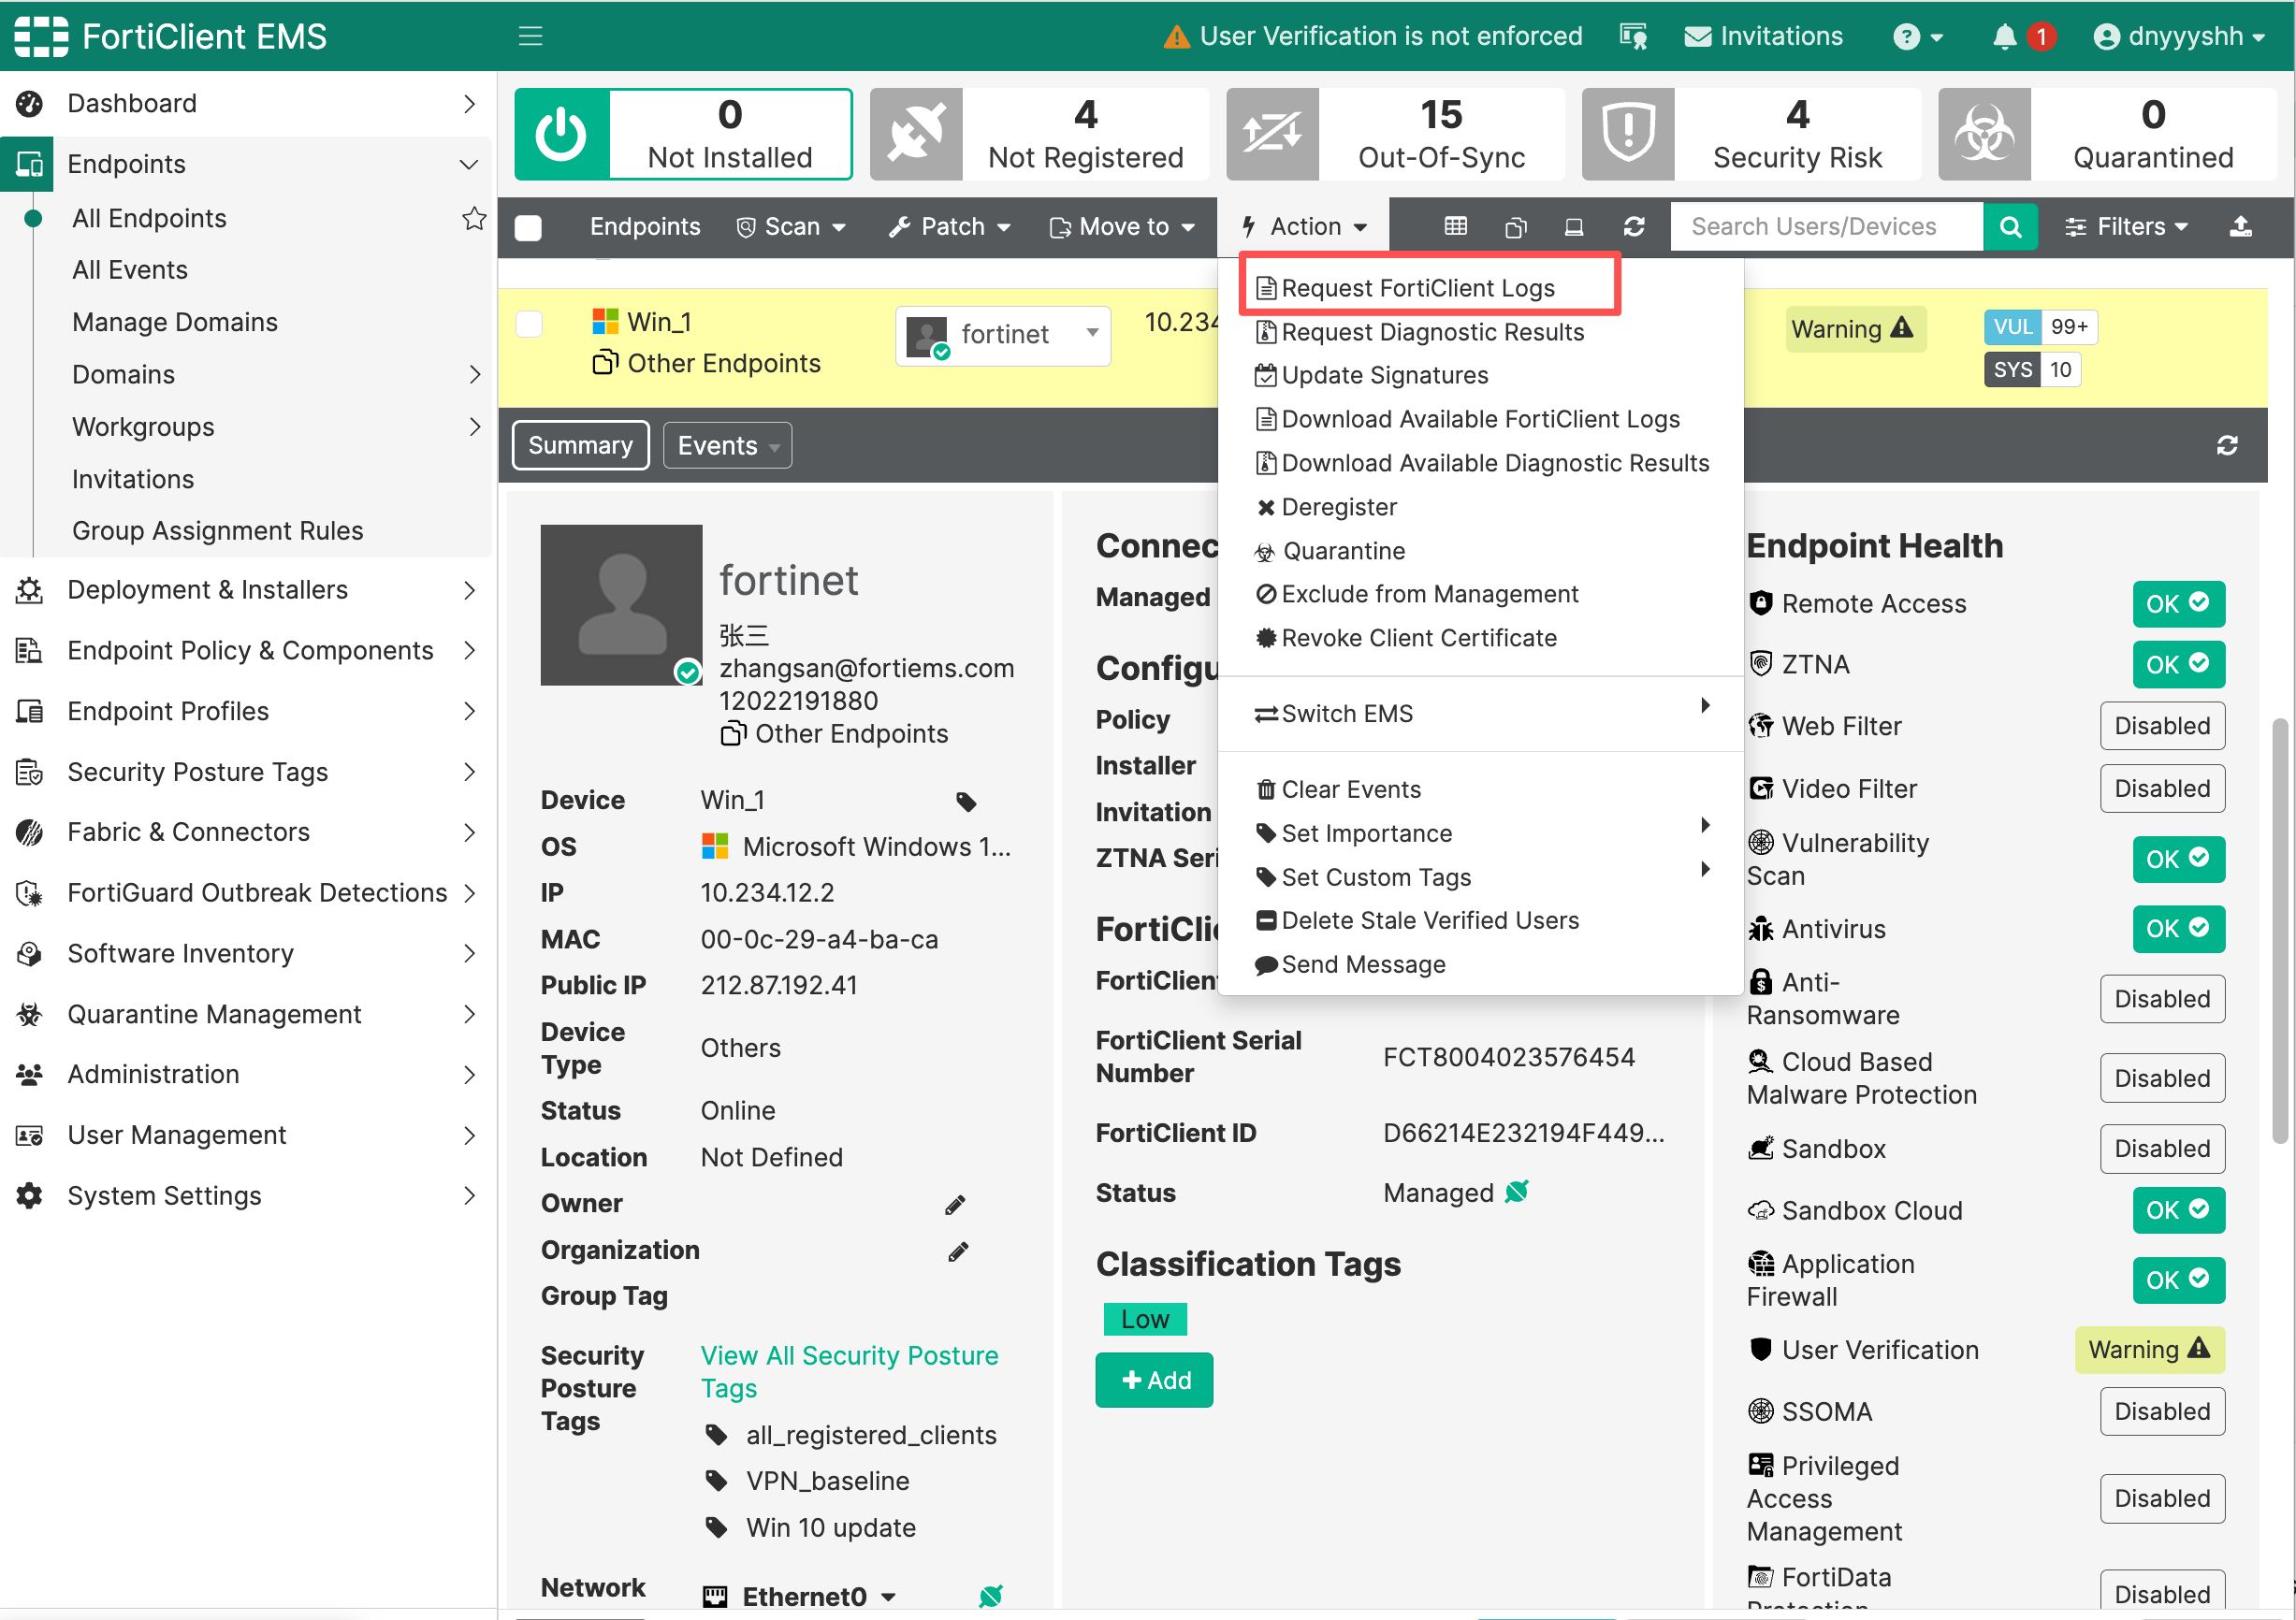
- 等待客户端完成收集和上传后单击Download Available FortiClient Logs按钮下载可用日志。
注
- 终端离线、策略尚未同步、磁盘空间不足或 EMS 文件权限异常时,日志请求可能无法完成。批量收集会占用终端、网络和 EMS 存储资源,应限制并发范围。
各操作系统本地日志的位置和组件说明参见:
常见问题排查
| 问题现象 | 排查方向 |
|---|---|
| 终端没有生成日志 | 1. 确认终端在线并收到了正确的 System Settings。2. 确认相应模块和日志级别已启用。 3. 确认被测试功能本身已安装并启用。 4. 检查终端时间、磁盘空间和 FortiClient 服务状态。 |
| EMS 请求日志后没有文件 | 1. 确认终端在请求期间在线并能连接 EMS。 2. 等待日志打包和传输完成,大型诊断日志需要更长时间。 3. 检查 EMS 安装目录的可用空间和服务账户写入权限。 |
| FortiAnalyzer/FortiManager 没有收到日志 | 1. 检查地址、端口、DNS、路由、防火墙和 SSL 证书。 2. 确认目标设备已授权 EMS/FortiClient,并检查日志所属 ADOM。 3. 确认已启用正确的日志类别,而不是只启用了软件清单或 OS 事件。 4. 检查终端本地是否已经产生对应事件;没有本地事件时不会发生上传。 5. 比较终端、EMS 和日志服务器时间,避免因时区偏差导致查询不到记录。 |
| 日志量或磁盘占用过高 | 1. 把长期启用的 Debug 恢复为 Info、Warning 或组织规定的级别。2. 只开启必要模块,降低 OS 事件频率。 3. 缩短终端本地保留期,调整 FortiAnalyzer 保留策略。 4. 分批部署策略并观察每类终端的实际日志速率。 |
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.09.02 |