创建远程接入实例
创建远程接入实例
远程接入实例是下发到 FortiClient 的 VPN 连接配置,用于定义隧道名称、VPN 类型、远端网关及相关连接参数。管理员可以在 EMS 的 Remote Access(远程访问)配置文件中统一创建 SSL VPN 或 IPsec VPN 隧道,再通过 Endpoint Policy(终端策略) 将配置分配给目标终端,减少用户手工配置的工作量,并统一管理连接参数。
创建隧道后,还需要将其所在的 Remote Access 配置文件关联到目标终端实际匹配的策略。终端通过 Telemetry 与 EMS 同步并应用配置后,用户即可在 FortiClient 的远程访问页面选择相应连接,完成认证后按 VPN 网关的访问策略访问内部资源。
下图展示了 EMS 下发 VPN 配置与 FortiClient 建立 VPN 连接的关系:
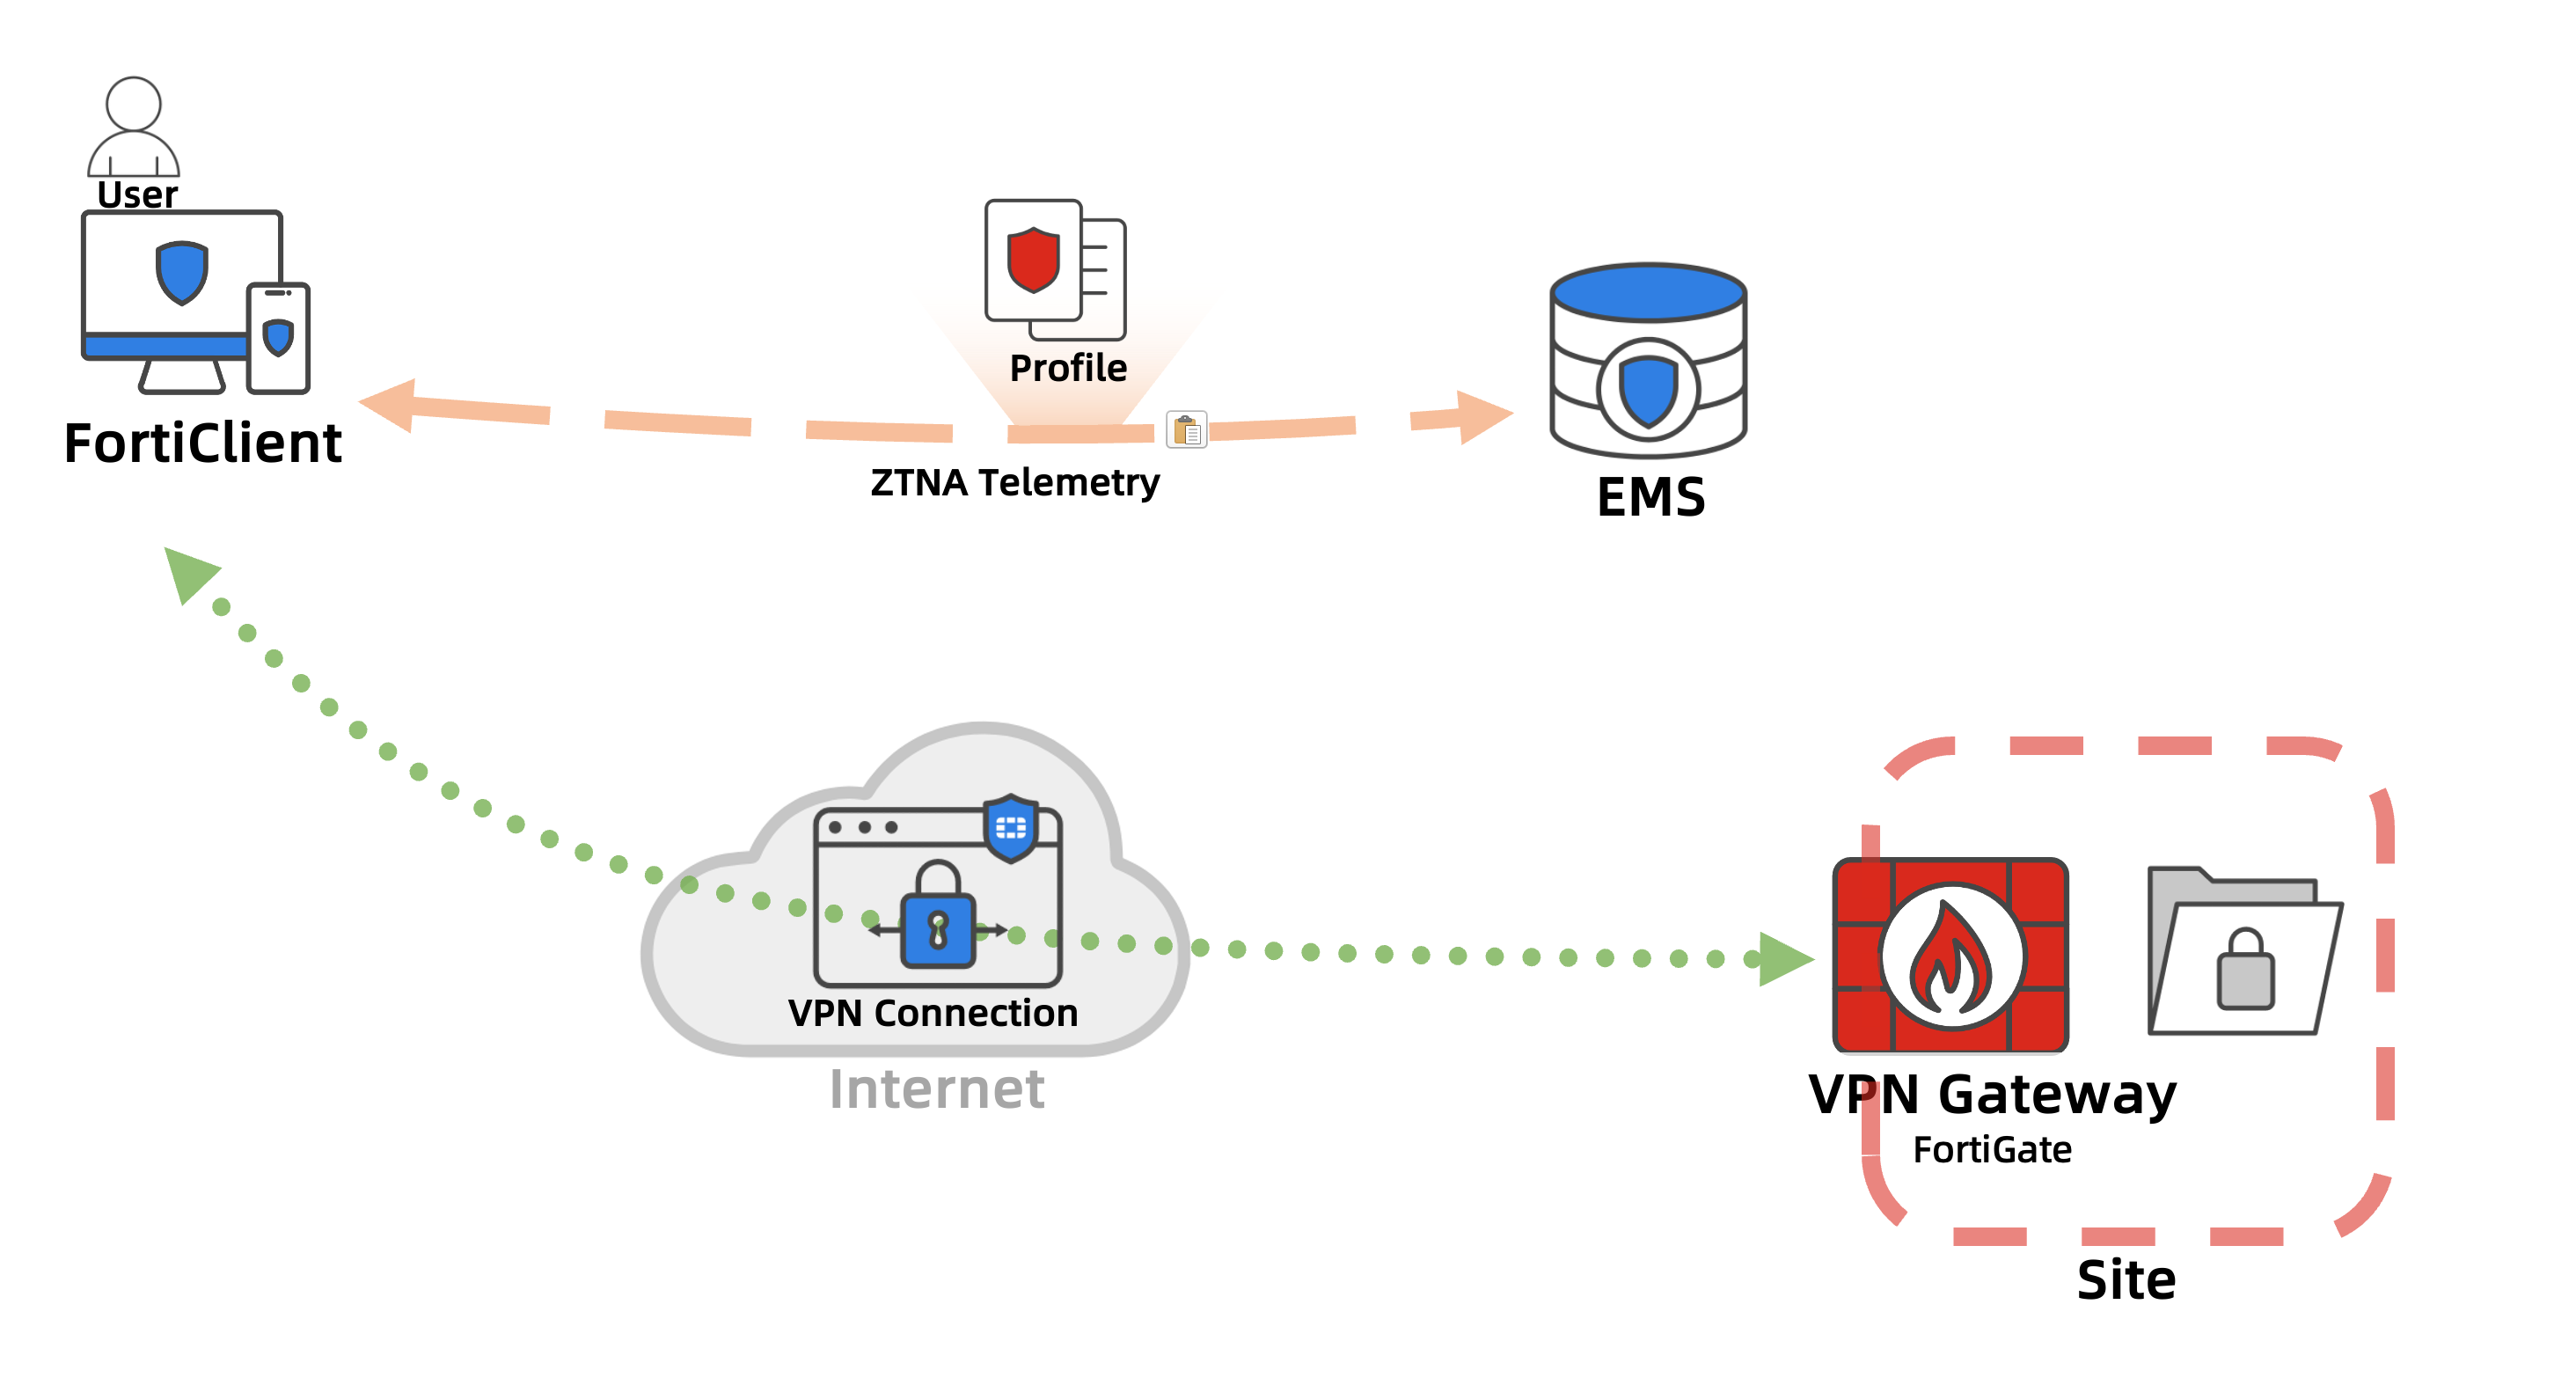
EMS 负责配置管理与下发;FortiClient 使用收到的配置直接连接 FortiGate,由 FortiGate 完成 VPN 接入及资源访问控制。VPN 业务流量不经过 EMS,因此,客户端出现已下发的隧道仅表示配置已同步,仍需连接 VPN 并验证内部资源访问是否正常。
本文分别介绍 SSL VPN 和 IPsec VPN 实例的创建、策略关联与下发验证,各版本和终端平台的界面及功能支持存在差异。
重要
SSL VPN 仅适用于仍支持 SSL VPN 隧道模式的 FortiGate 版本和型号。FortiOS 7.6.3 起不再支持 SSL VPN 隧道模式,相关环境应使用 IPsec VPN,详见 FortiOS 7.6.3 版本说明。
先决条件
- EMS正常运行,且FortiClient正常连接到EMS;
- FortiGate中SSL VPN/IPsec VPN已经配置完成且可被正常连接;
- 能够获取到VPN网关的相关配置。
重要
本文不展开 FortiGate 端 VPN 的完整配置,详细内容请参考FortiGate一本通: IPsec VPN 原理与配置SSL VPN FortiClient 隧道配置
配置步骤
进入Remote Access Profile
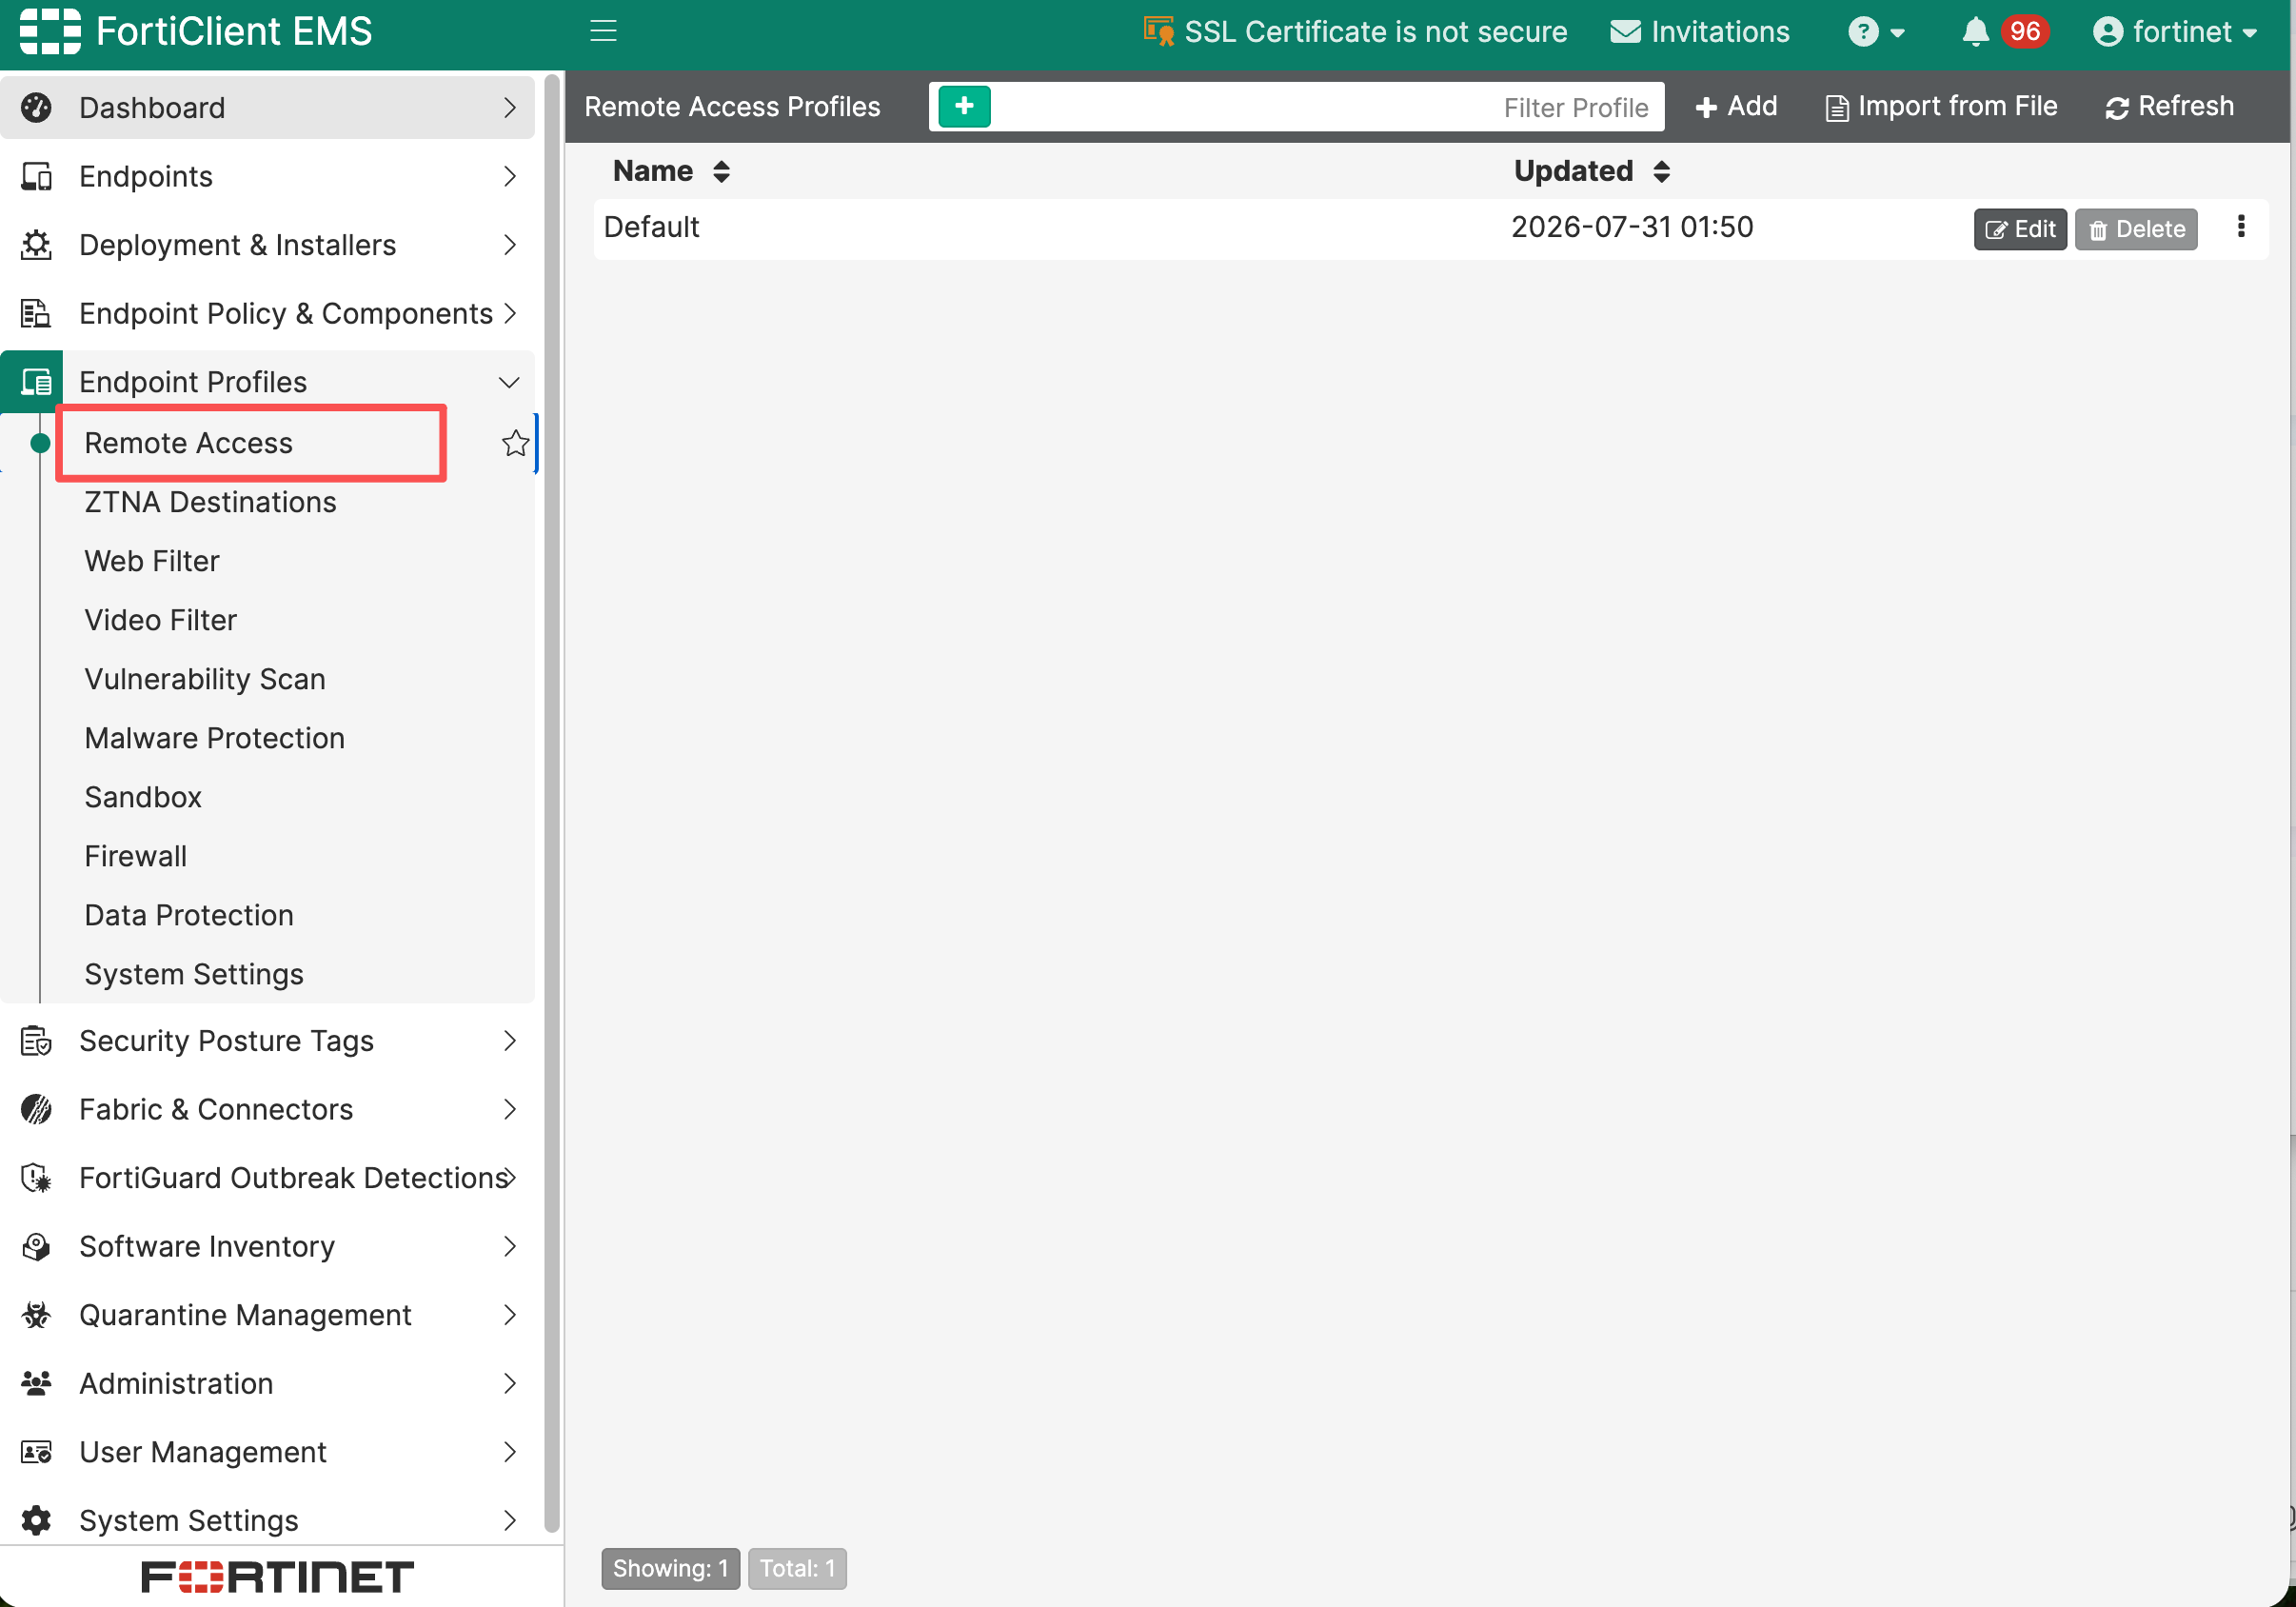
- 进入
Endpoint Profiles>Remote Access页面。
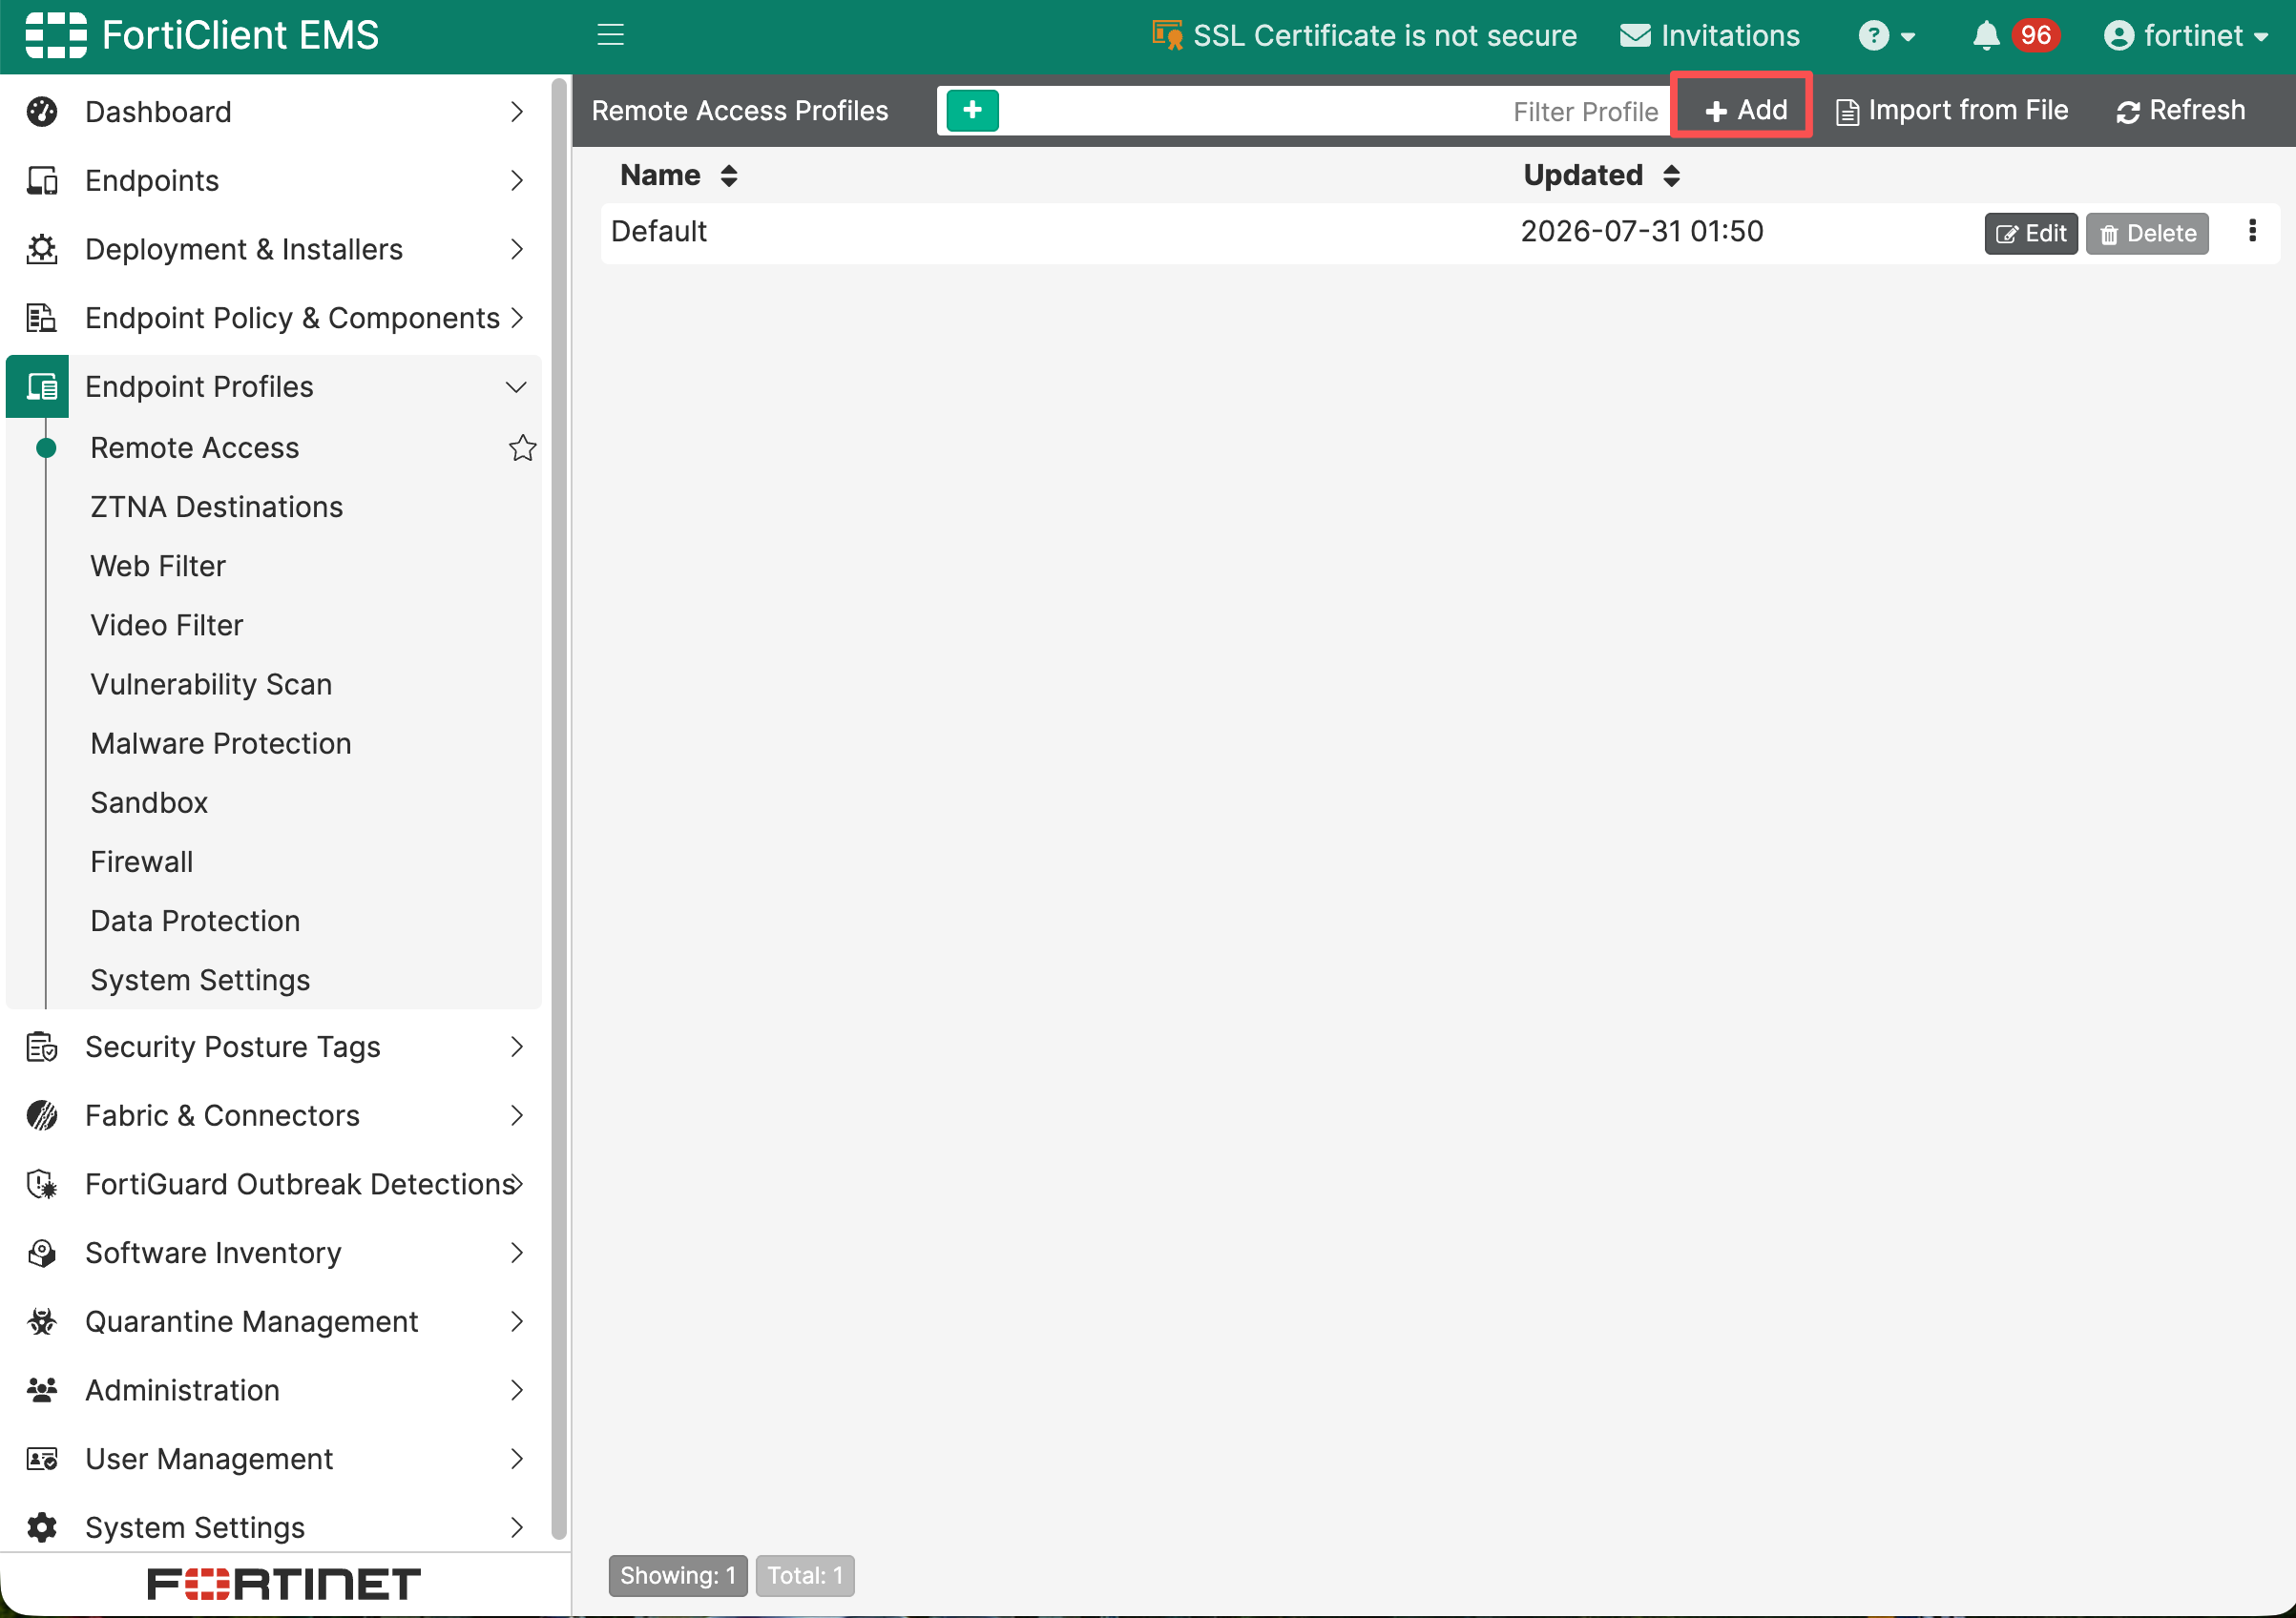
- 点击
Add(新增)按钮,以创建新的配置文件。
- 确保该配置文件已启用,如果没有启用,请启用该配置文件。
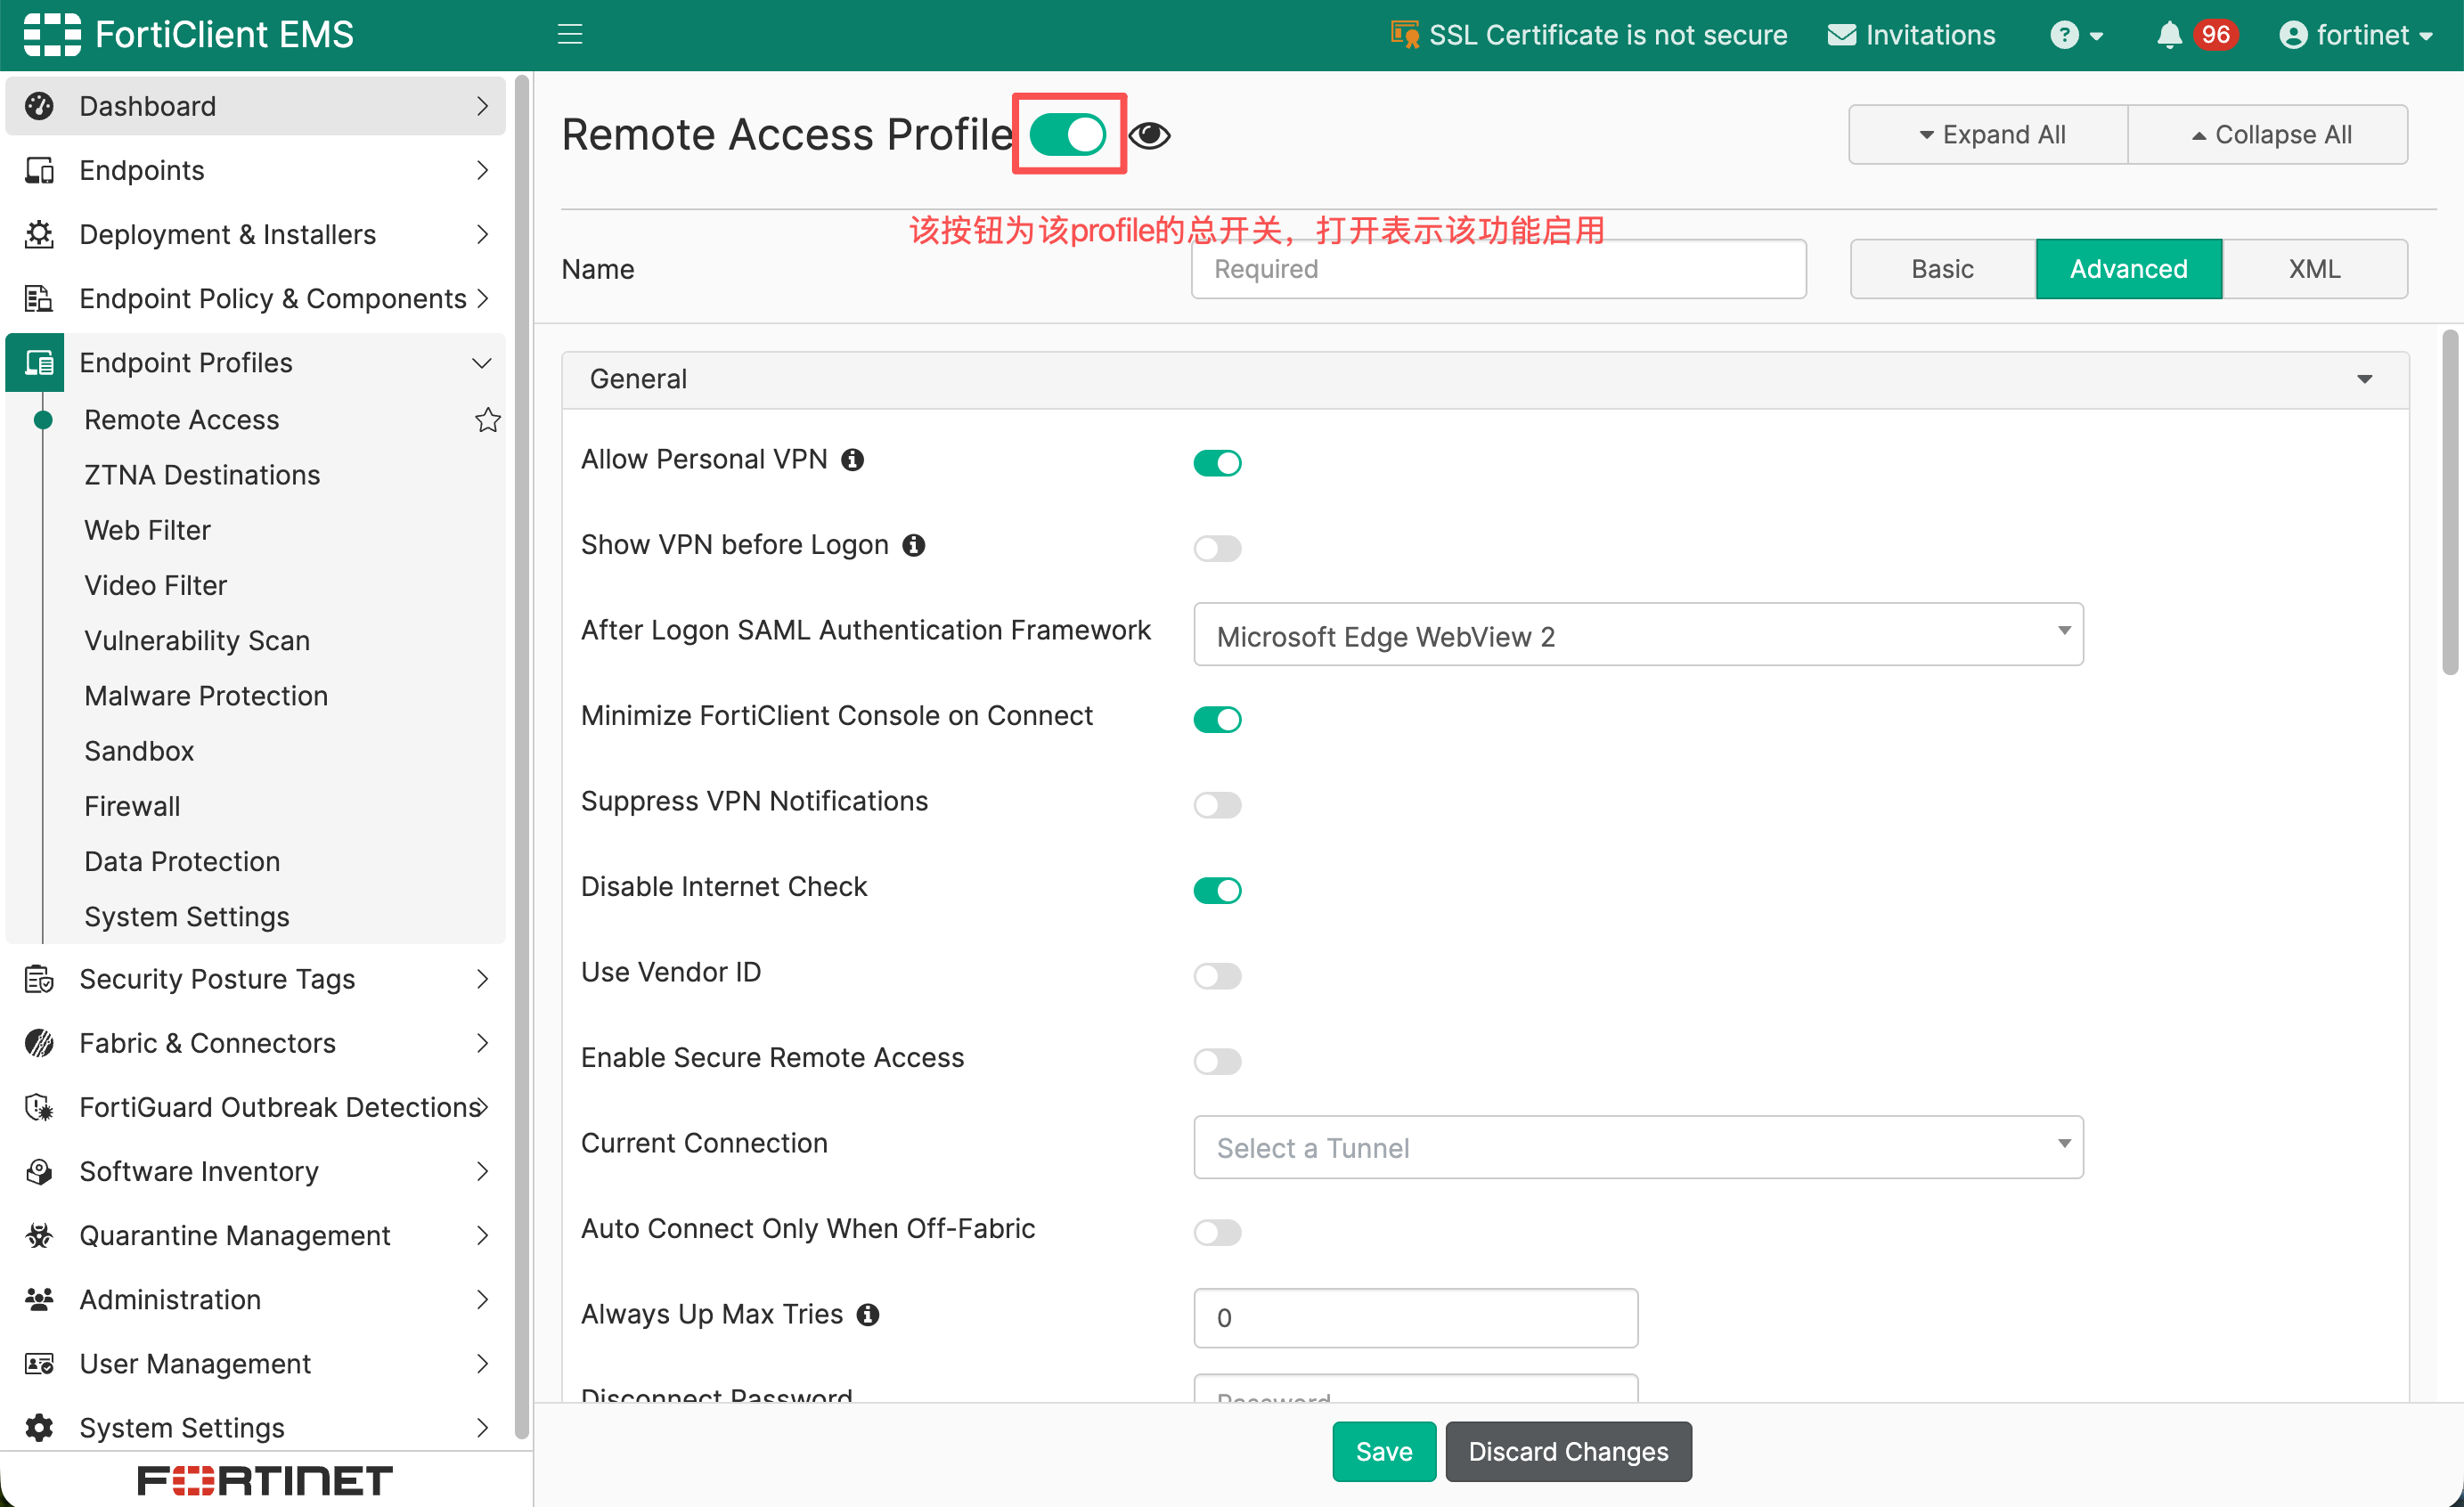
- 为该配置文件填写名称,
RAPilotSSL,否则不能保存。
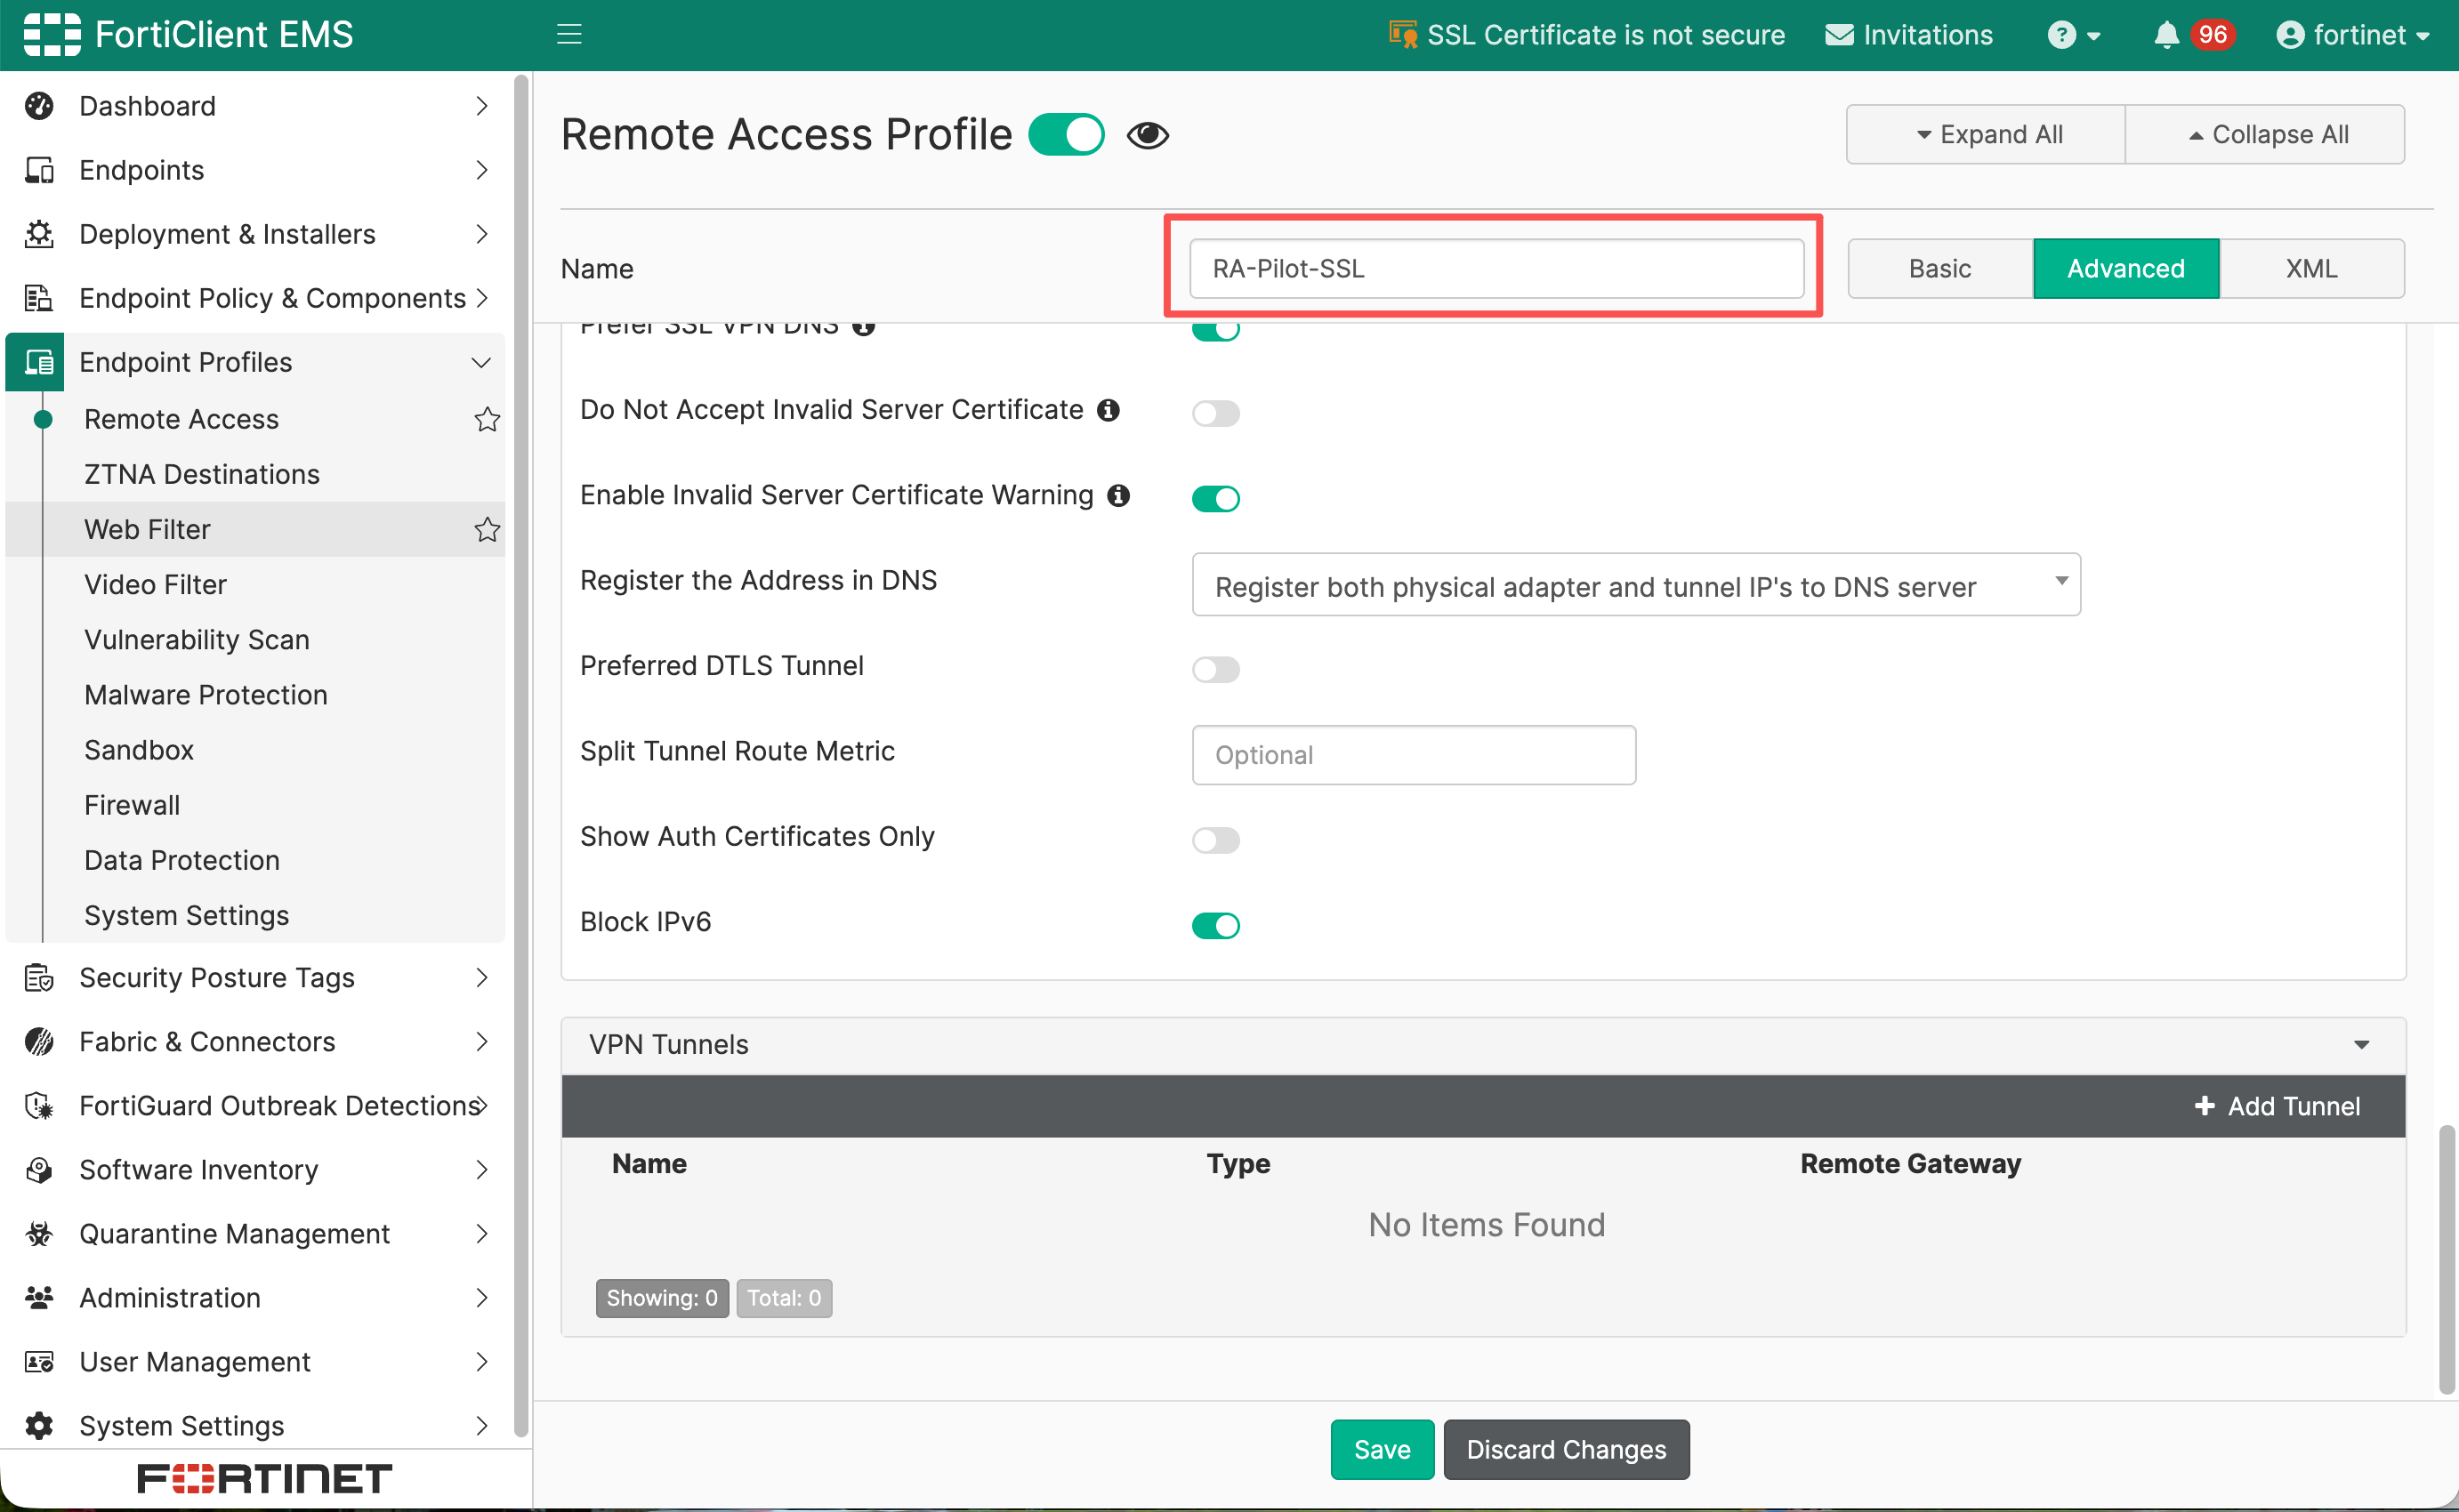
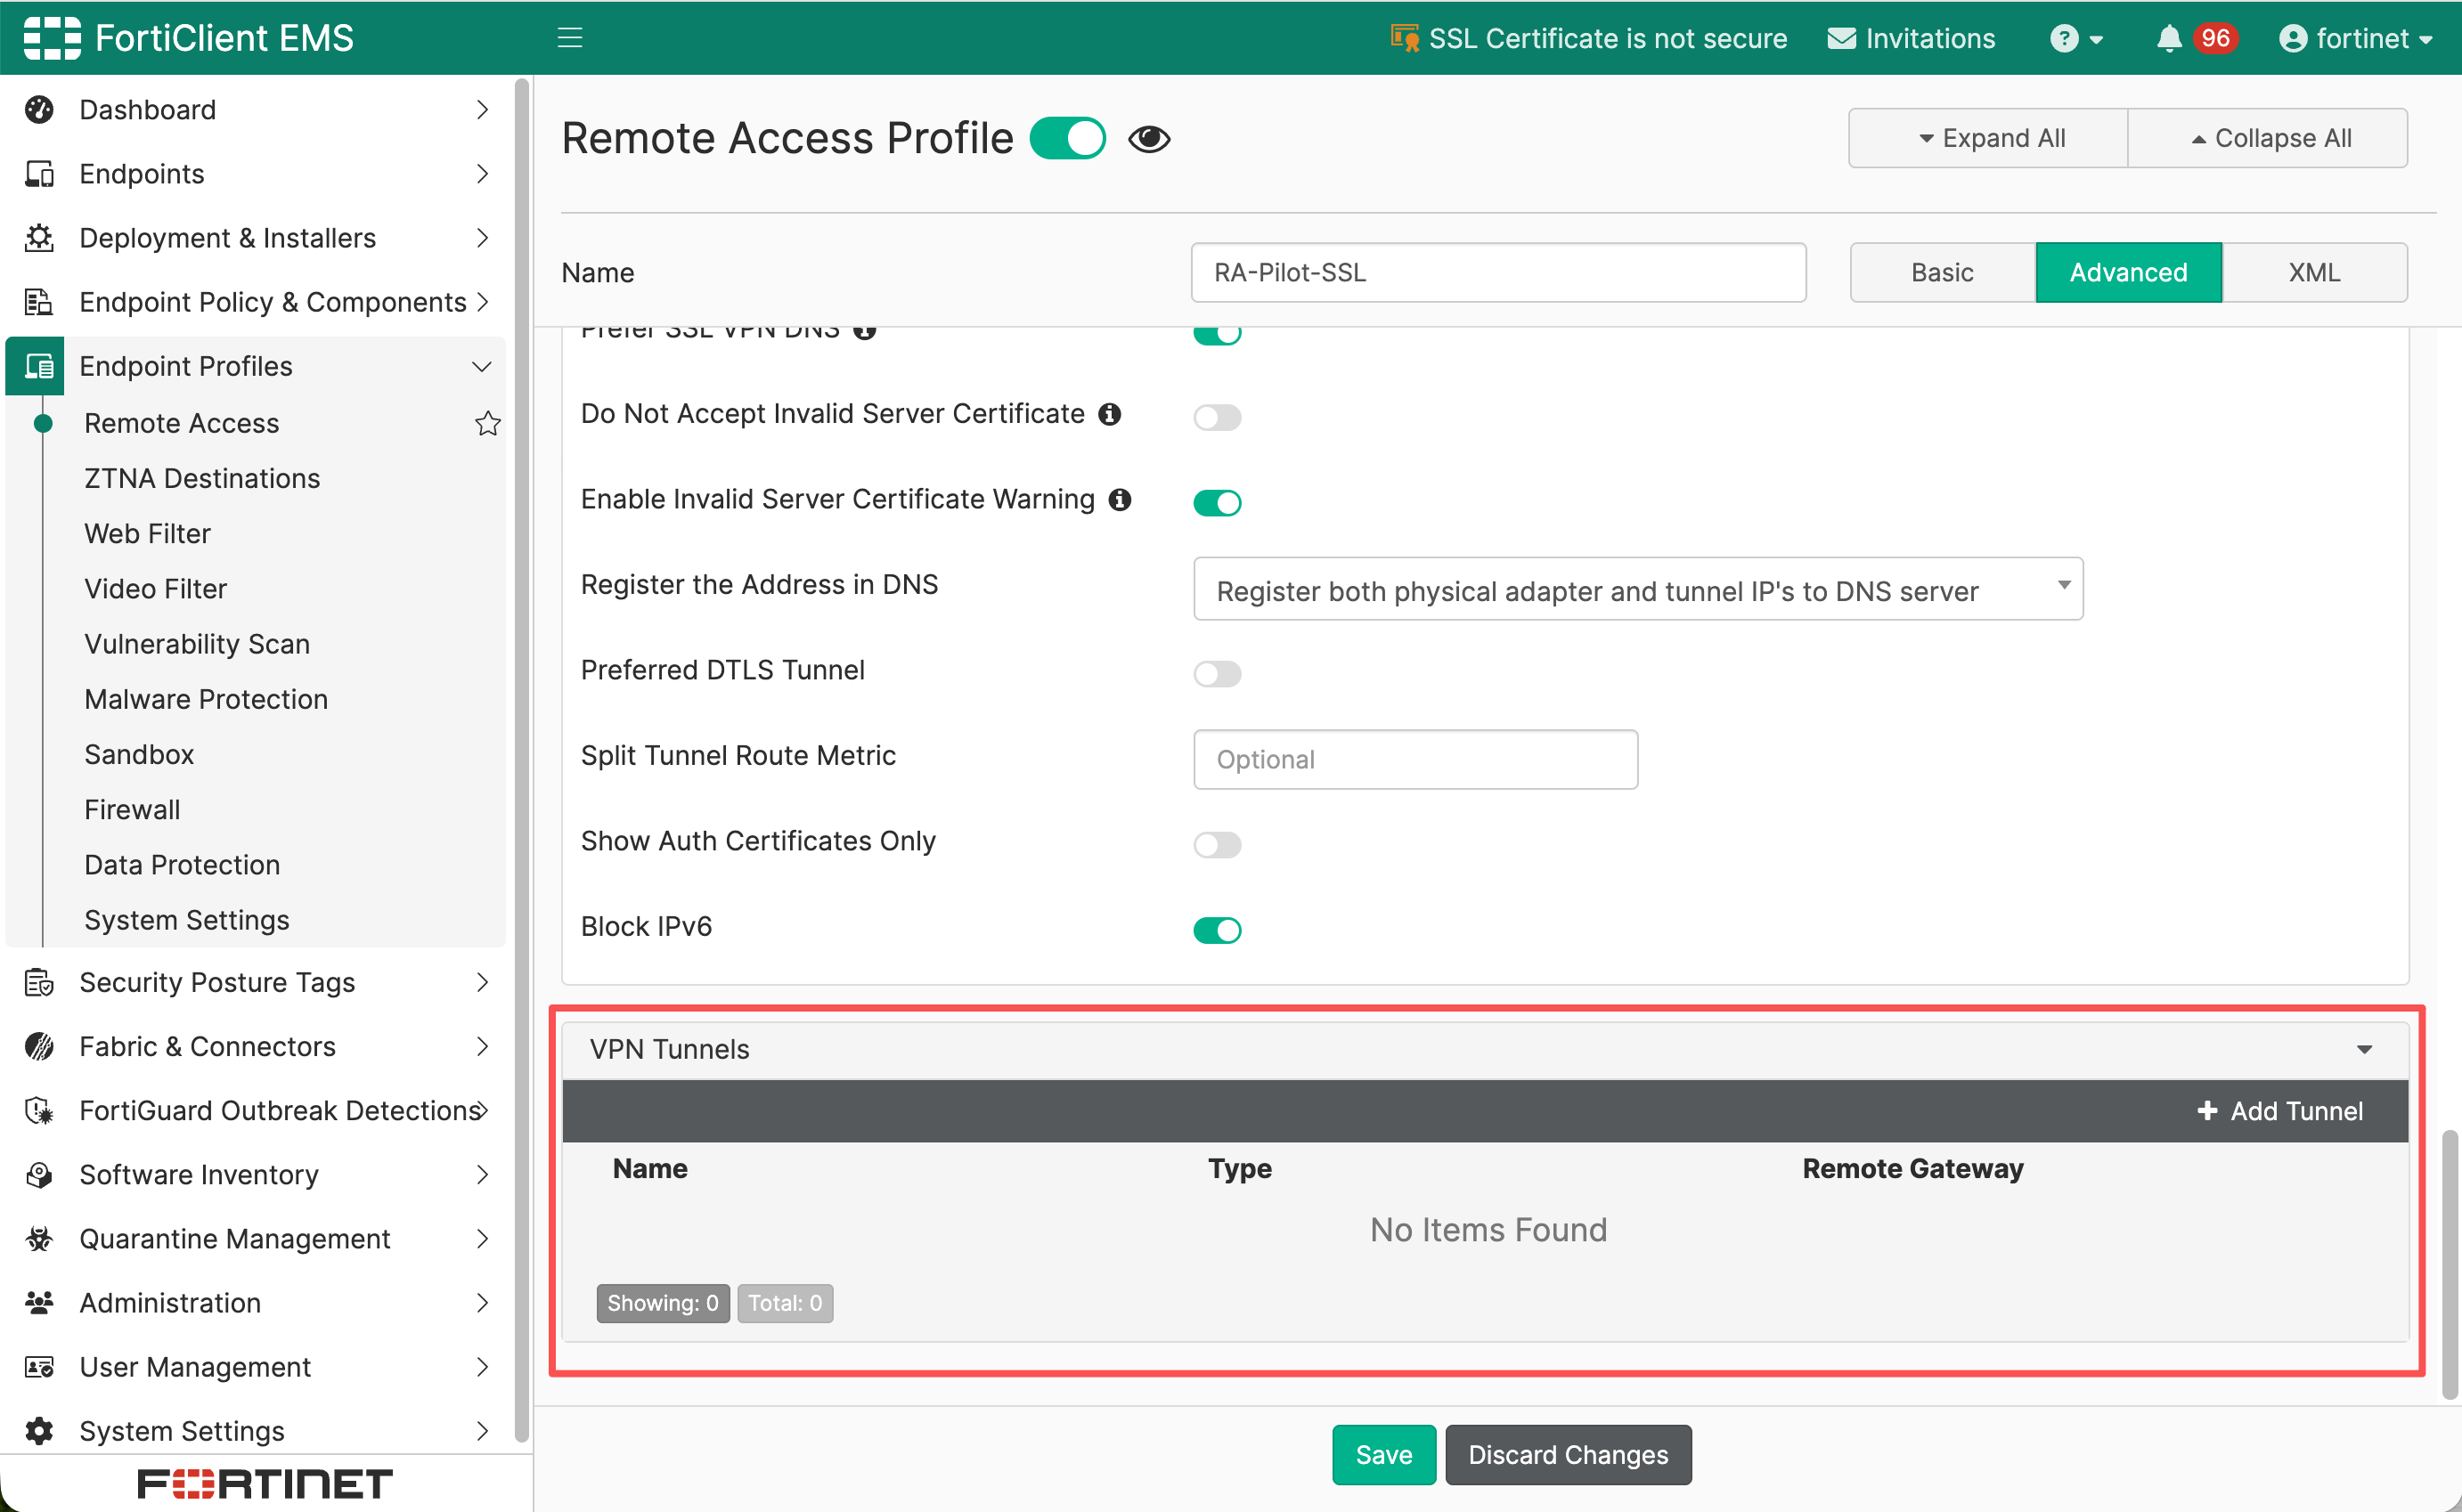
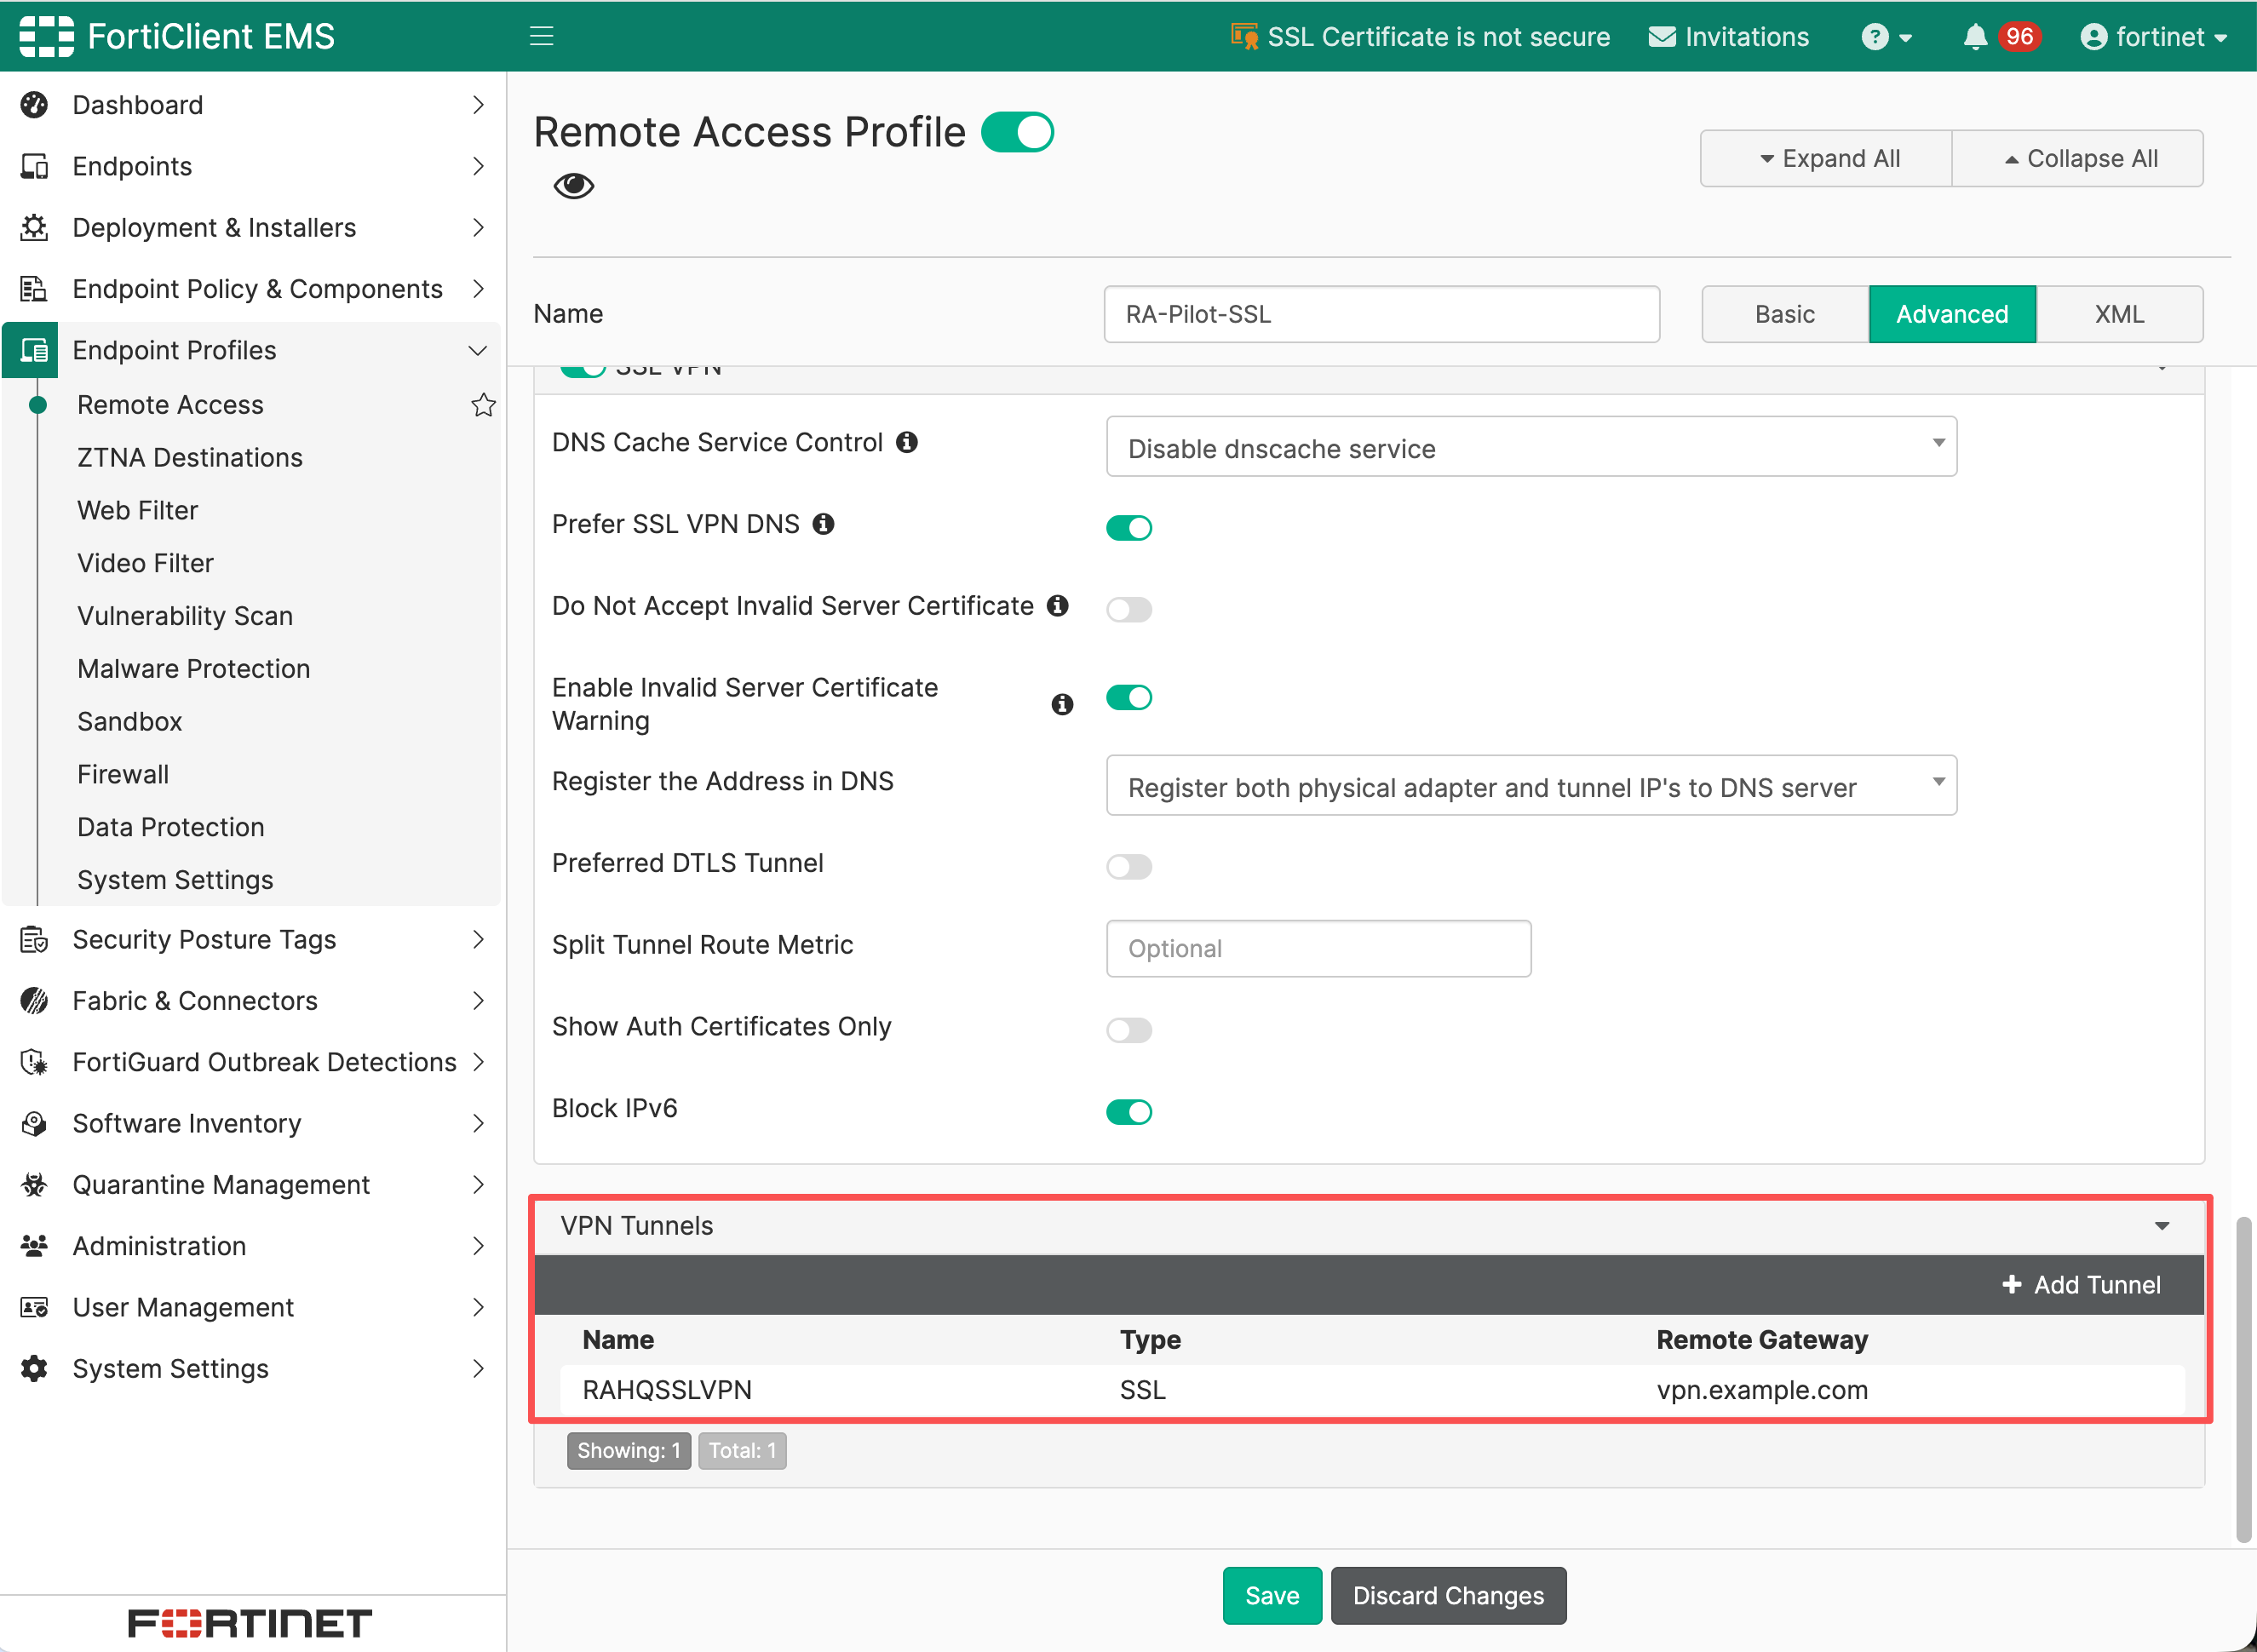
- 滑动配置文件到下方,可以看到VPN隧道的列表,这里会记录所有添加的VPN实例。
注
- EMS8.0修改了隧道显示界面,隧道信息会在最上面显示。
SSL VPN
创建 SSL VPN 远程接入隧道前,FortiGate 端需完成拨入 VPN 配置。
重要
- 如果要配置SSL VPN,需要先确保
System Settings>Feature Select下SSL VPN选项打开,否则不能配置SSL VPN 如果没有看到SSLVPN的选项,需要在后台通过emscli feature set --enable --name sslvpn(linux)或者feature set --enable --name sslvpn(EMS VM)命令打开
1. 收集并核对参数:
EMS下发隧道的参数信息需要和FortiGate SSLVPN 的配置匹配,所以在部署SSLVPN实例前先需要和FortiGate核对相对应的参数信息。
| EMS 参数 | 配置内容 | 与 FortiGate 核对的内容 |
|---|---|---|
| Name / Type | RAHQSSLVPN /SSLVPN | 名称用于客户端展示和自动连接引用 |
| Remote Gateway | vpn.example.com | 网关地址及公网可达性 |
| Port | SSLVPN网关端口号 | 和FortiGate的VPN ssl setting配置相同 |
| Require Certificate | SSLVPN是否要求客户端证书认证 | 和FortiGate的VPN ssl setting配置相同 |
| 用户认证 | 按网关要求提示用户名或使用支持的认证方式 | 用户组、MFA 、PKI或 SAML 参数 |
2. 创建SSLVPN隧道
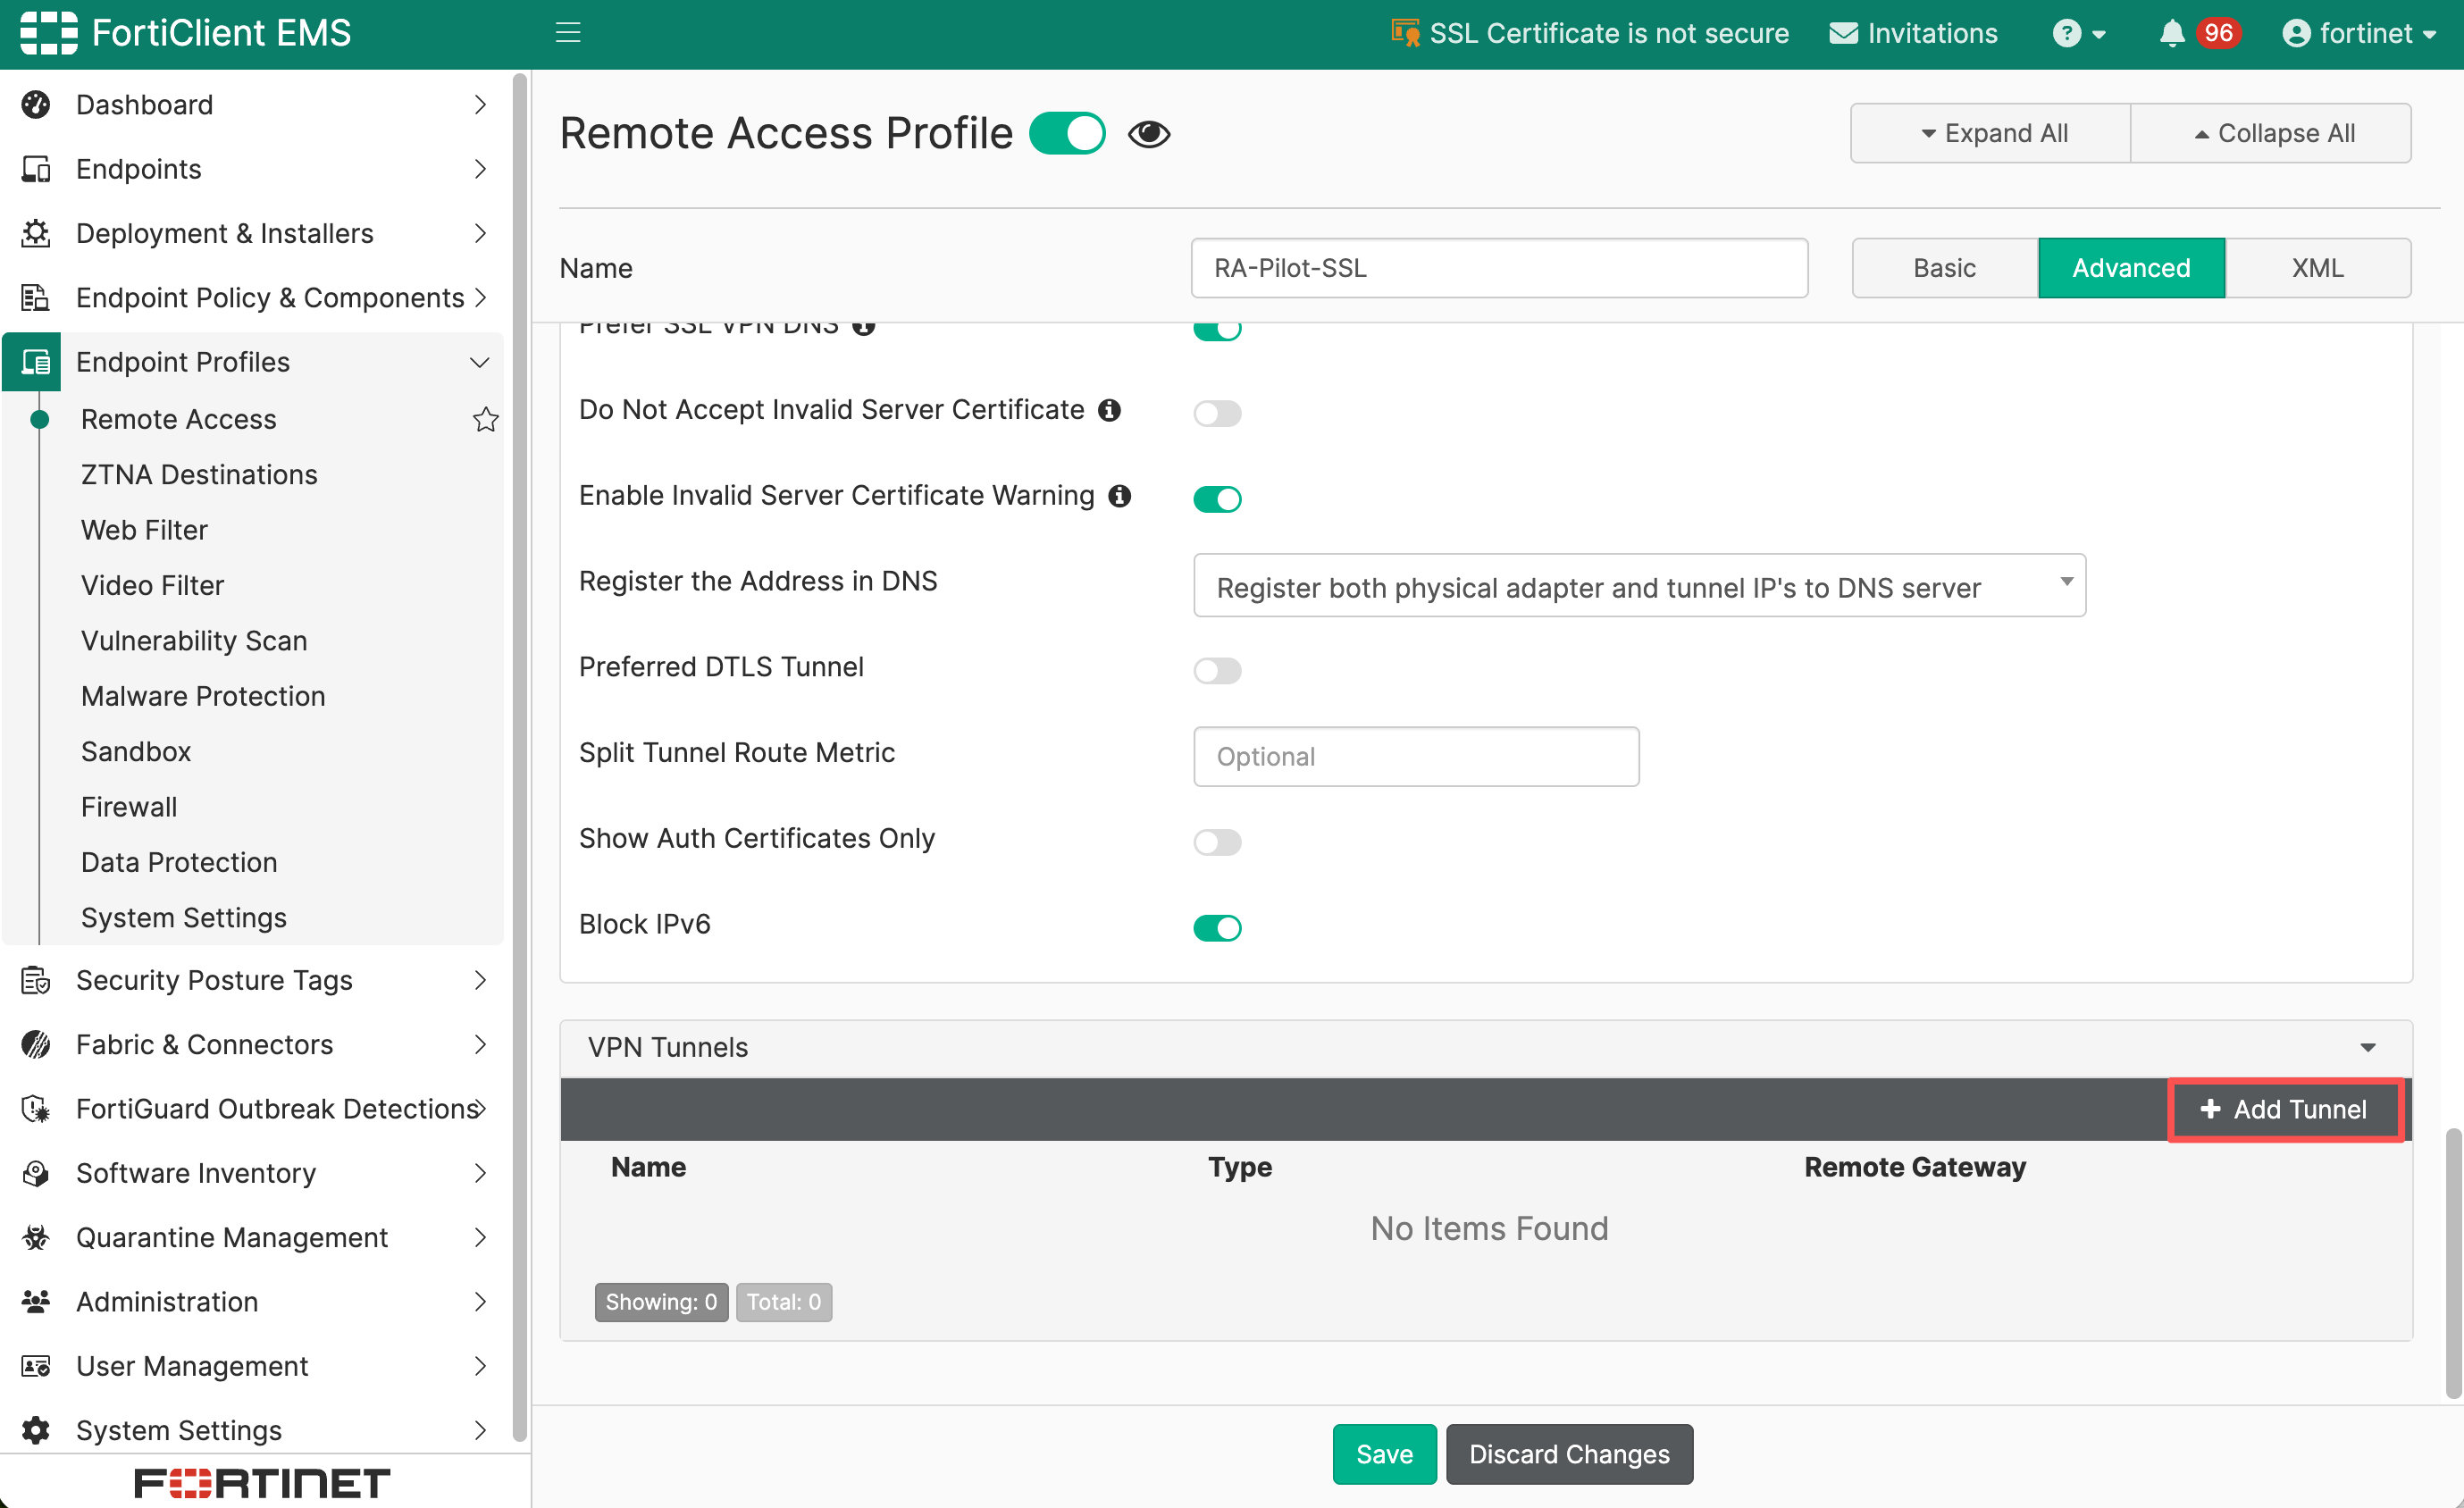
- 单击 +Add Tunnel 按钮,添加新的隧道实例。
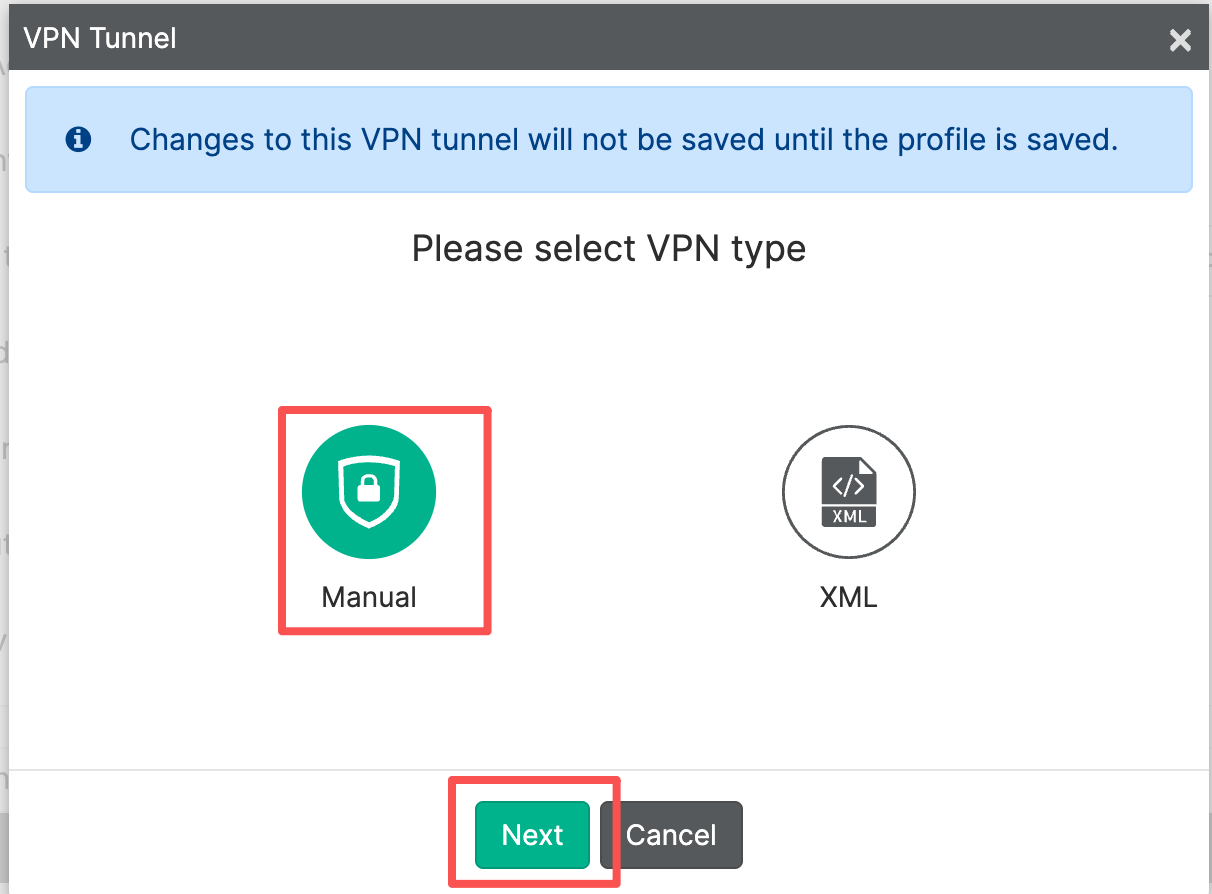
- 在向导中选择 Manual 手动配置,再单击Next按钮,继续进入隧道向导。
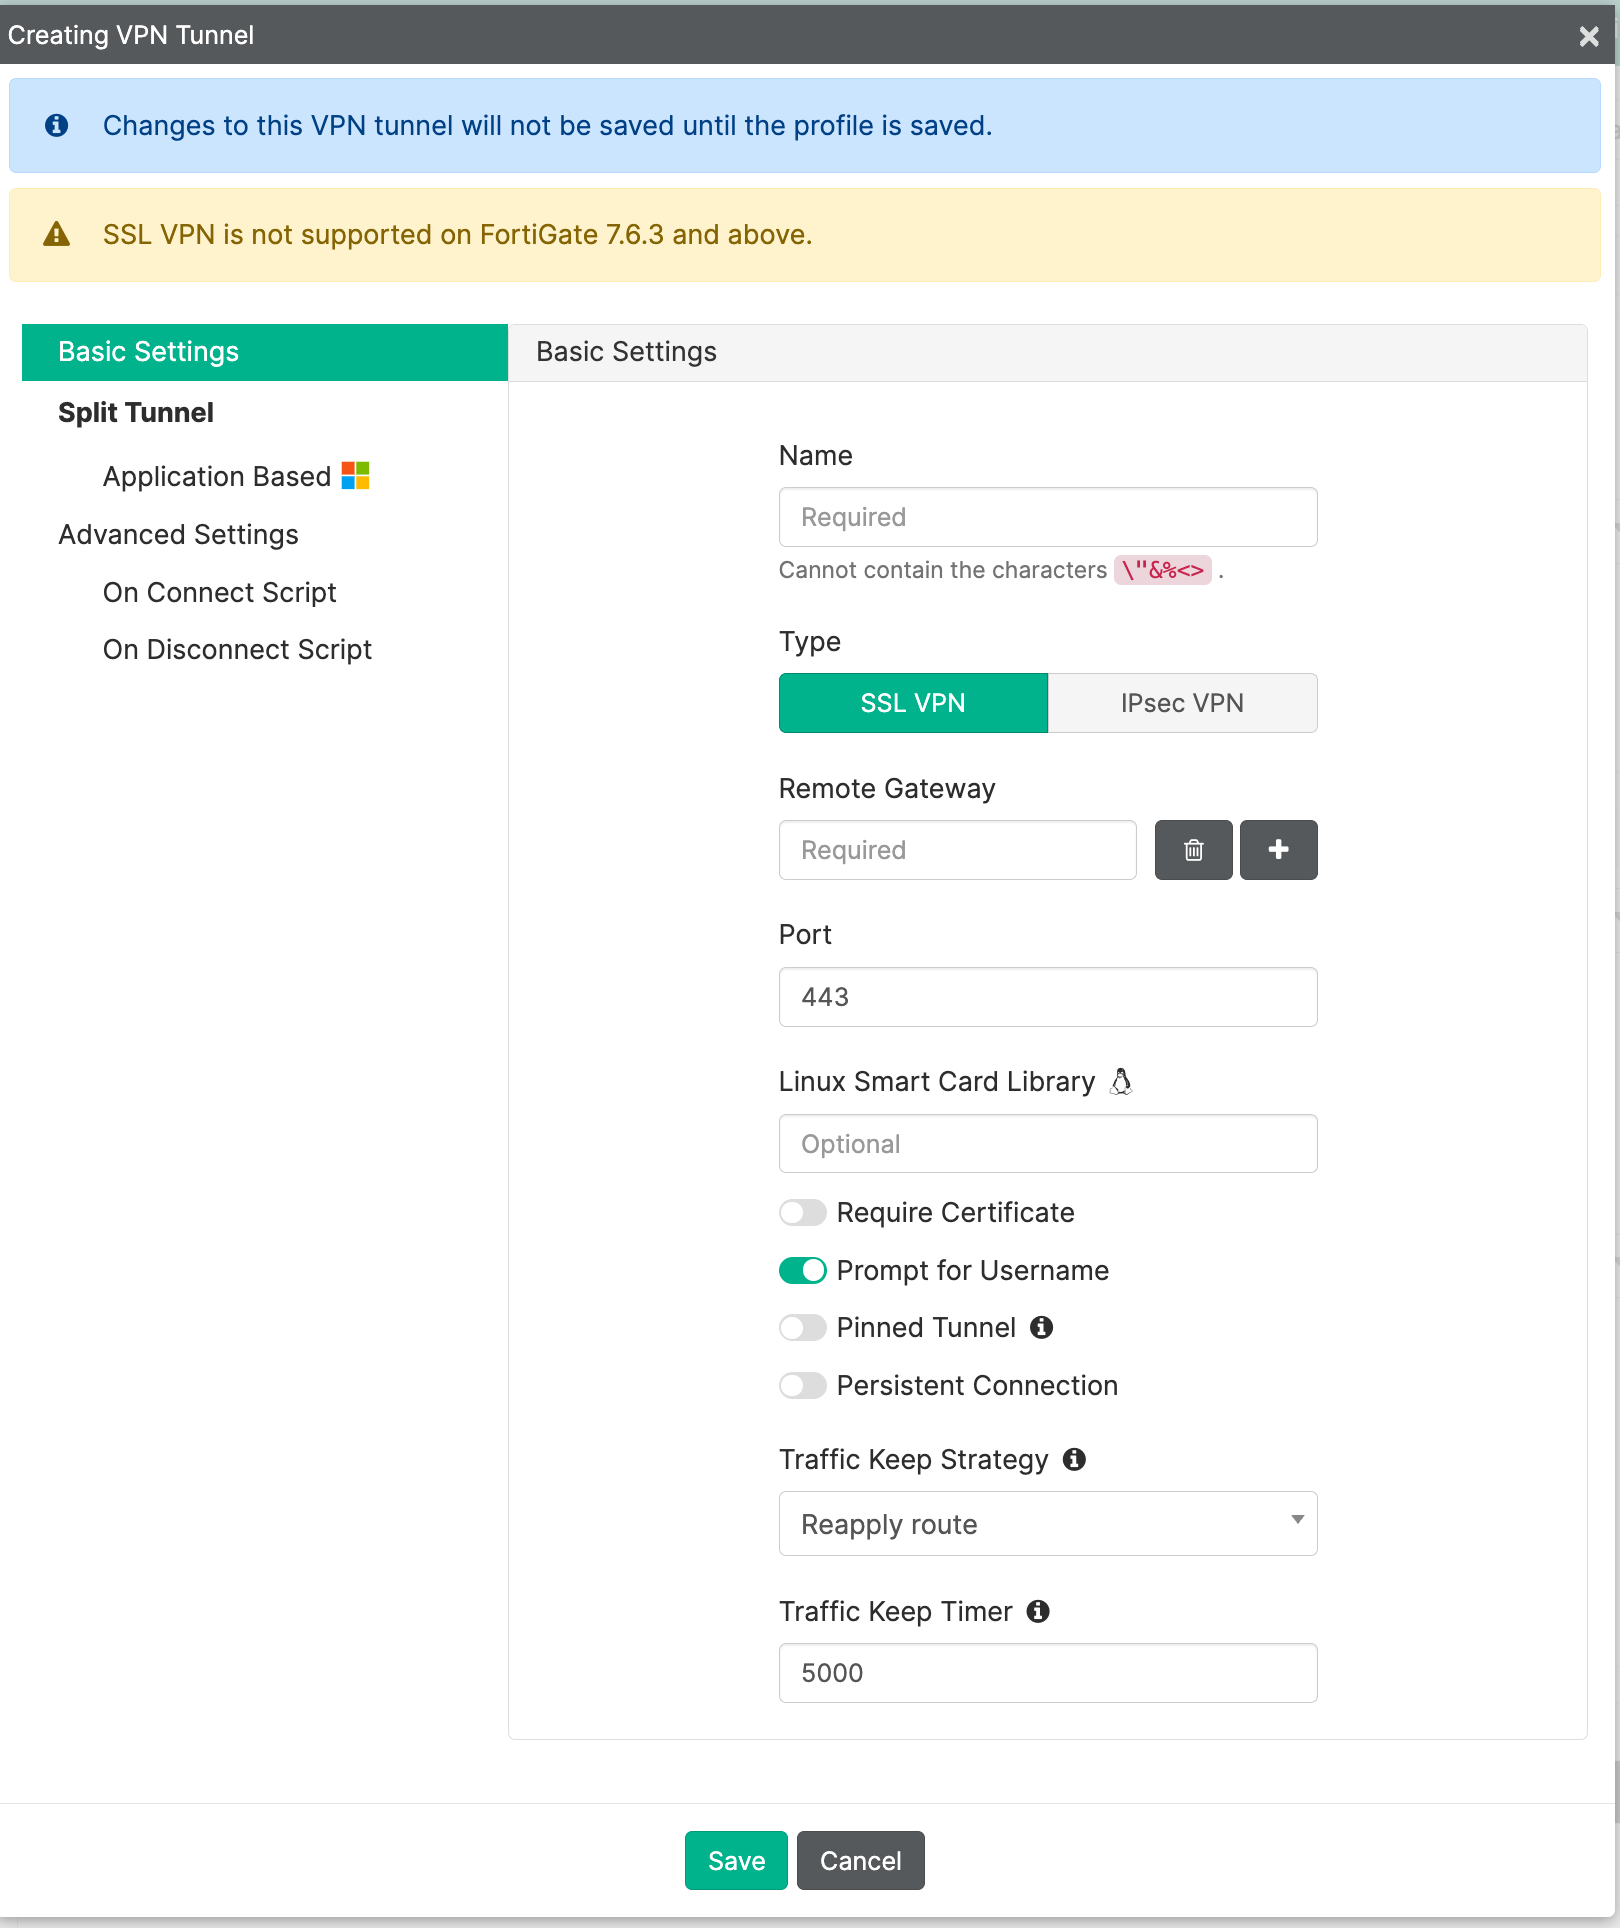
- 进入后类型选择SSLVPN,填写相关的参数,必须包括以下内容,其他内容根据上表按需填写。
- Name(名称):为该VPN隧道命名,使其可辨识;
- Type(类型):选择该隧道类型,选择 SSL VPN;
- Remote Gateway(远端网关):远端的网关门户,也就是SSLVPN的网关;
- Port(端口号):远端SSL VPN网关的端口号。
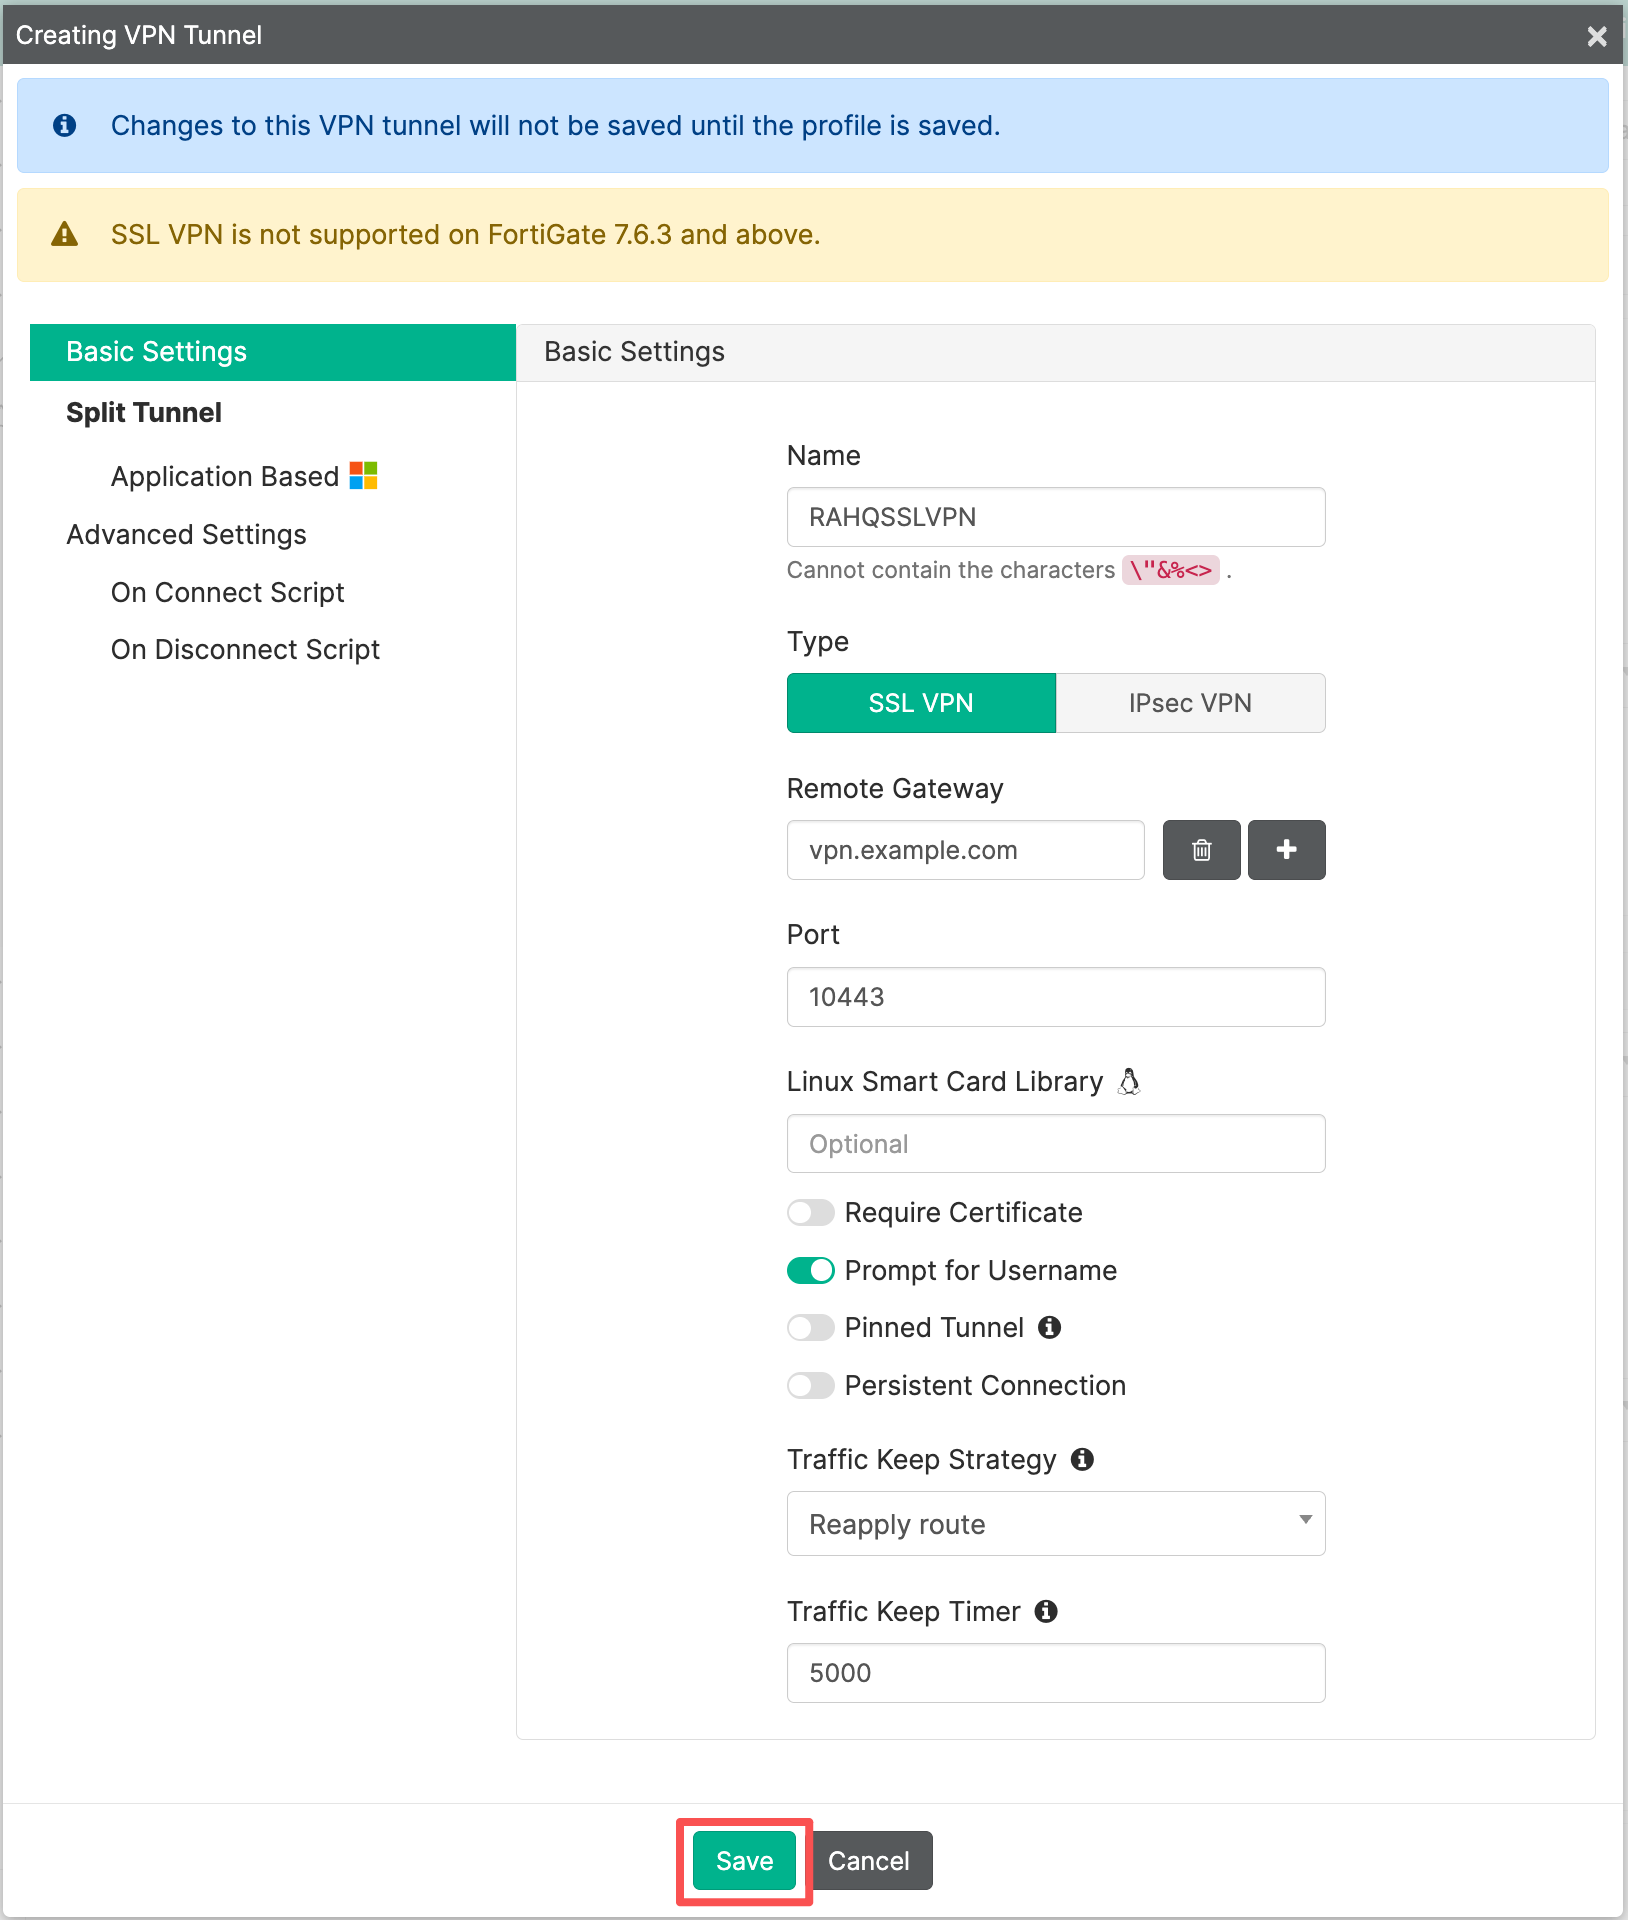
- 在填写完成后点击
Save按钮以保存隧道。
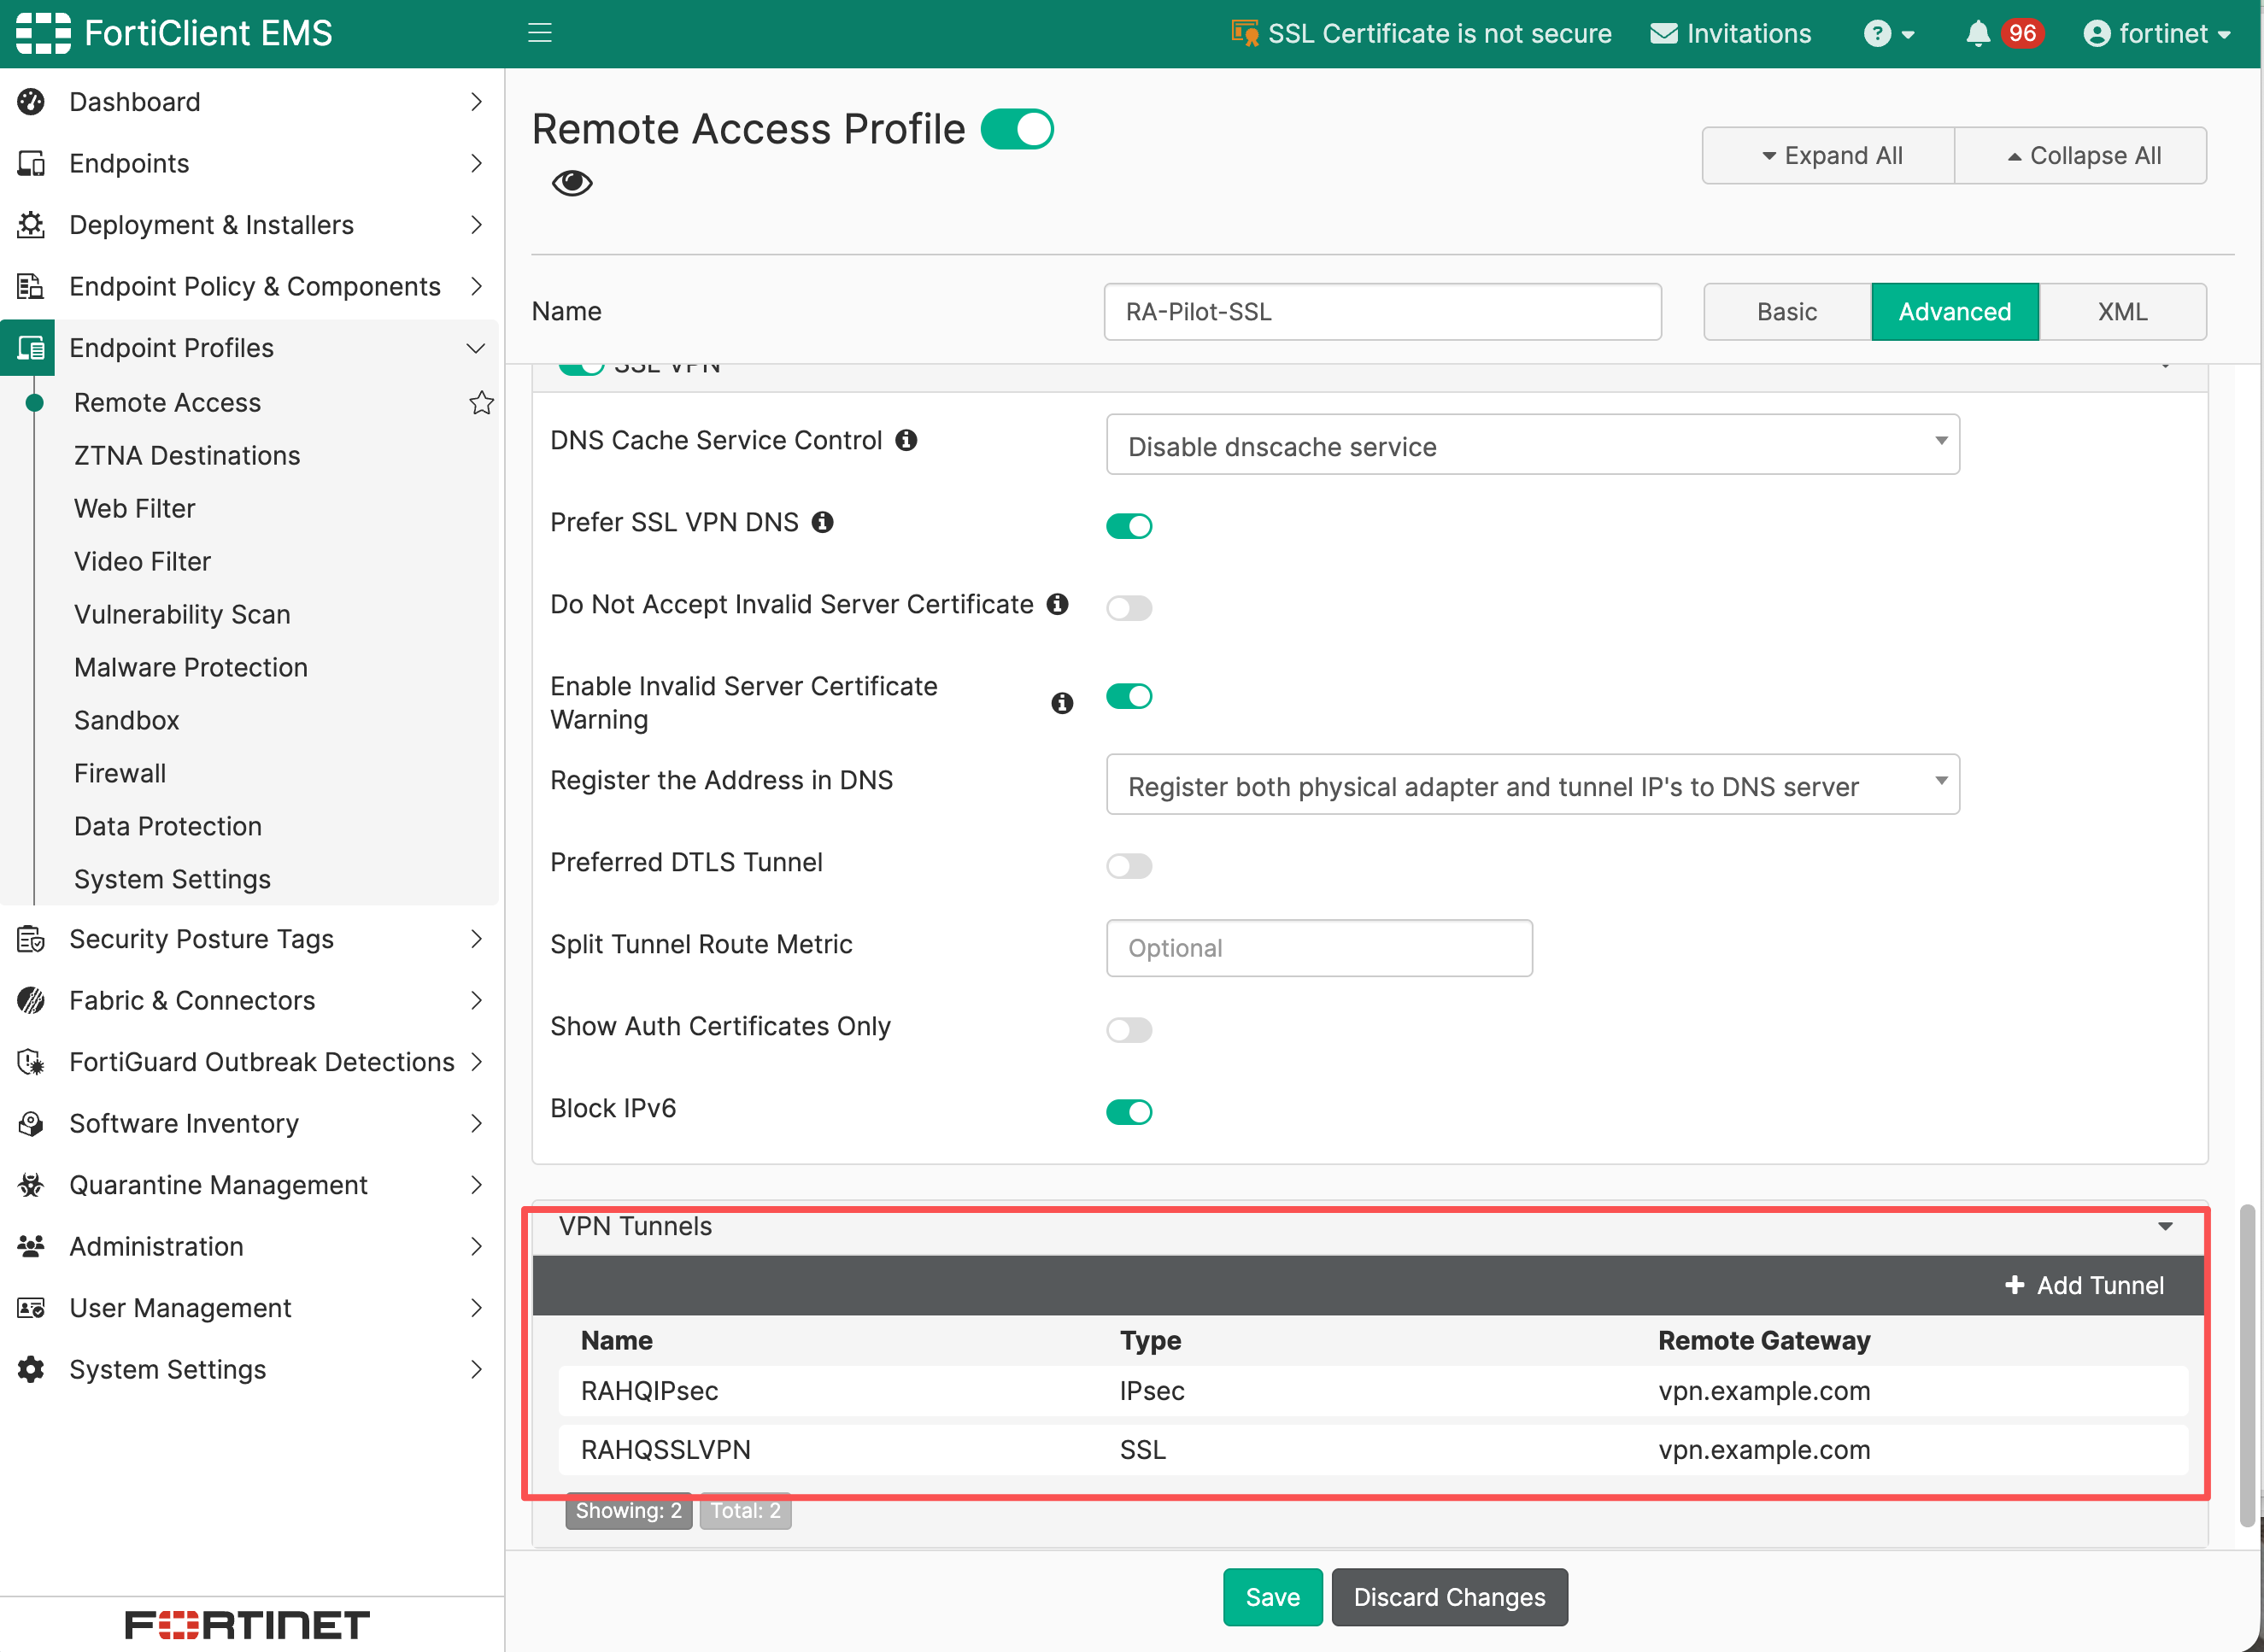
- 此时可以看到对应隧道实例已经添加成功进配置文件。
IPsec VPN
和创建SSLVPN隧道实例一样,在创建 IKEv2 远程接入隧道前,FortiGate 端需完成拨入 VPN 配置。
注
- 自FortiClient 7.4.4 开始, FortiClient不再支持基于IKEv1,所以本文以IKEv2配置为基准
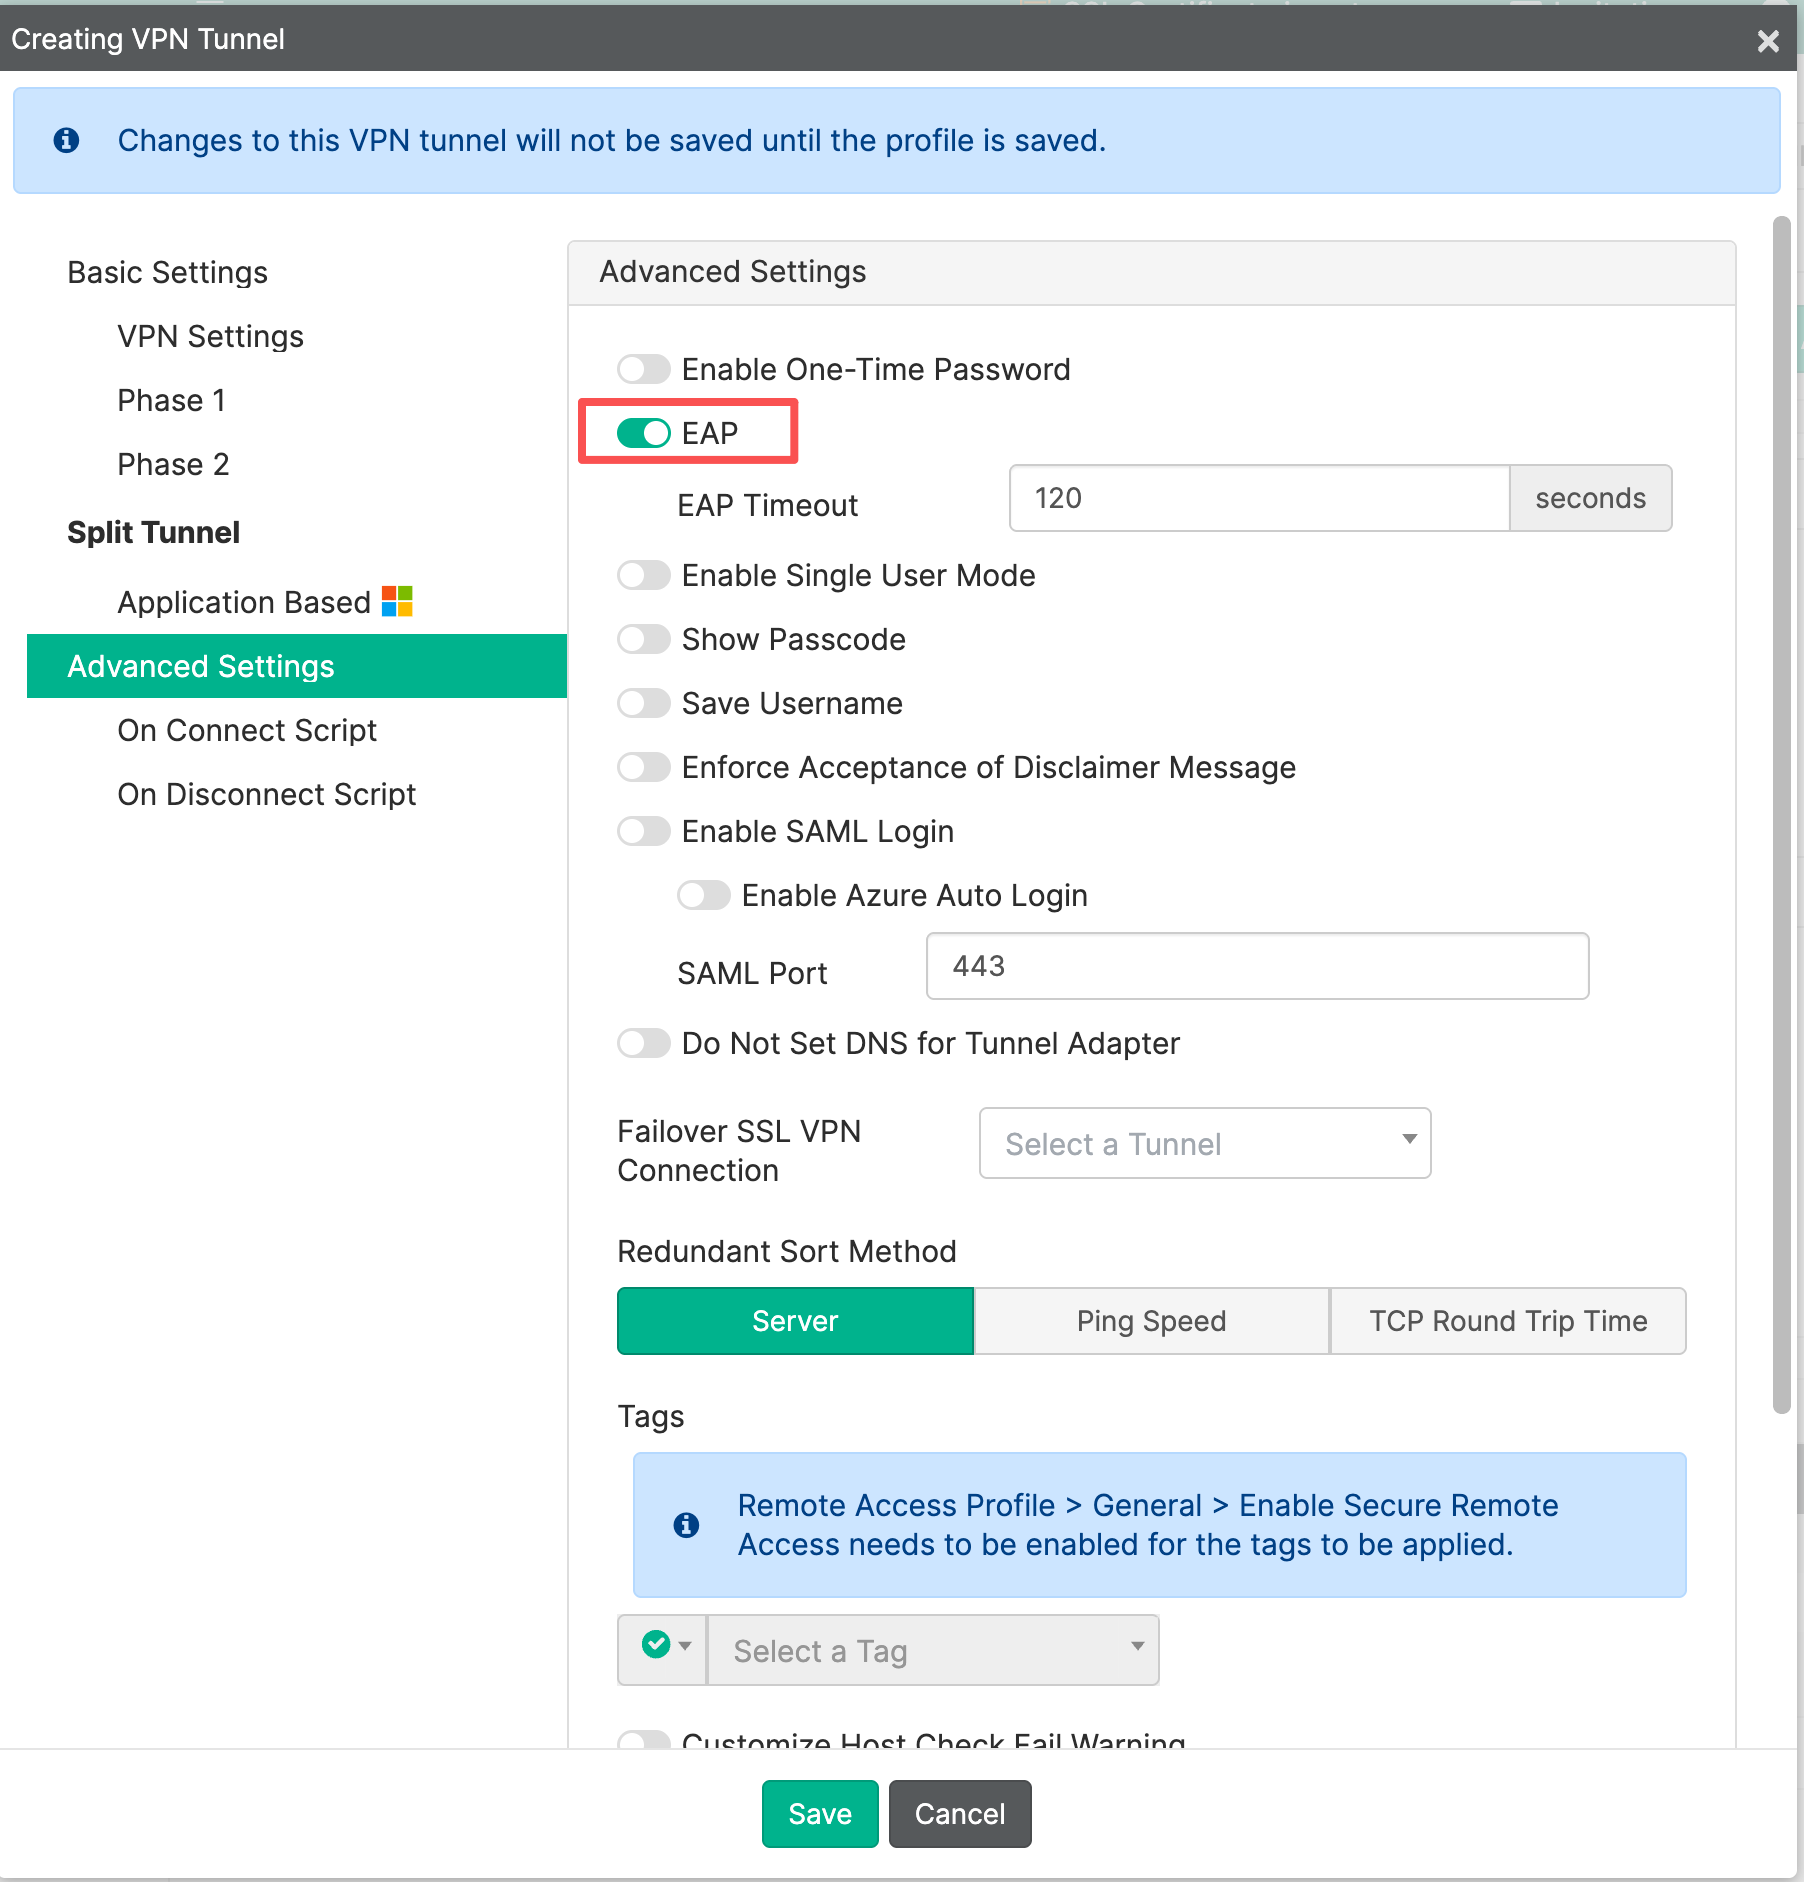
- IKEv2隧道必须要开启EAP参数,否则不能进行身份认证。详细配置案例请参考:
1. 收集并核对参数
| EMS 参数 | 配置内容 | 与 FortiGate 核对的内容 |
|---|---|---|
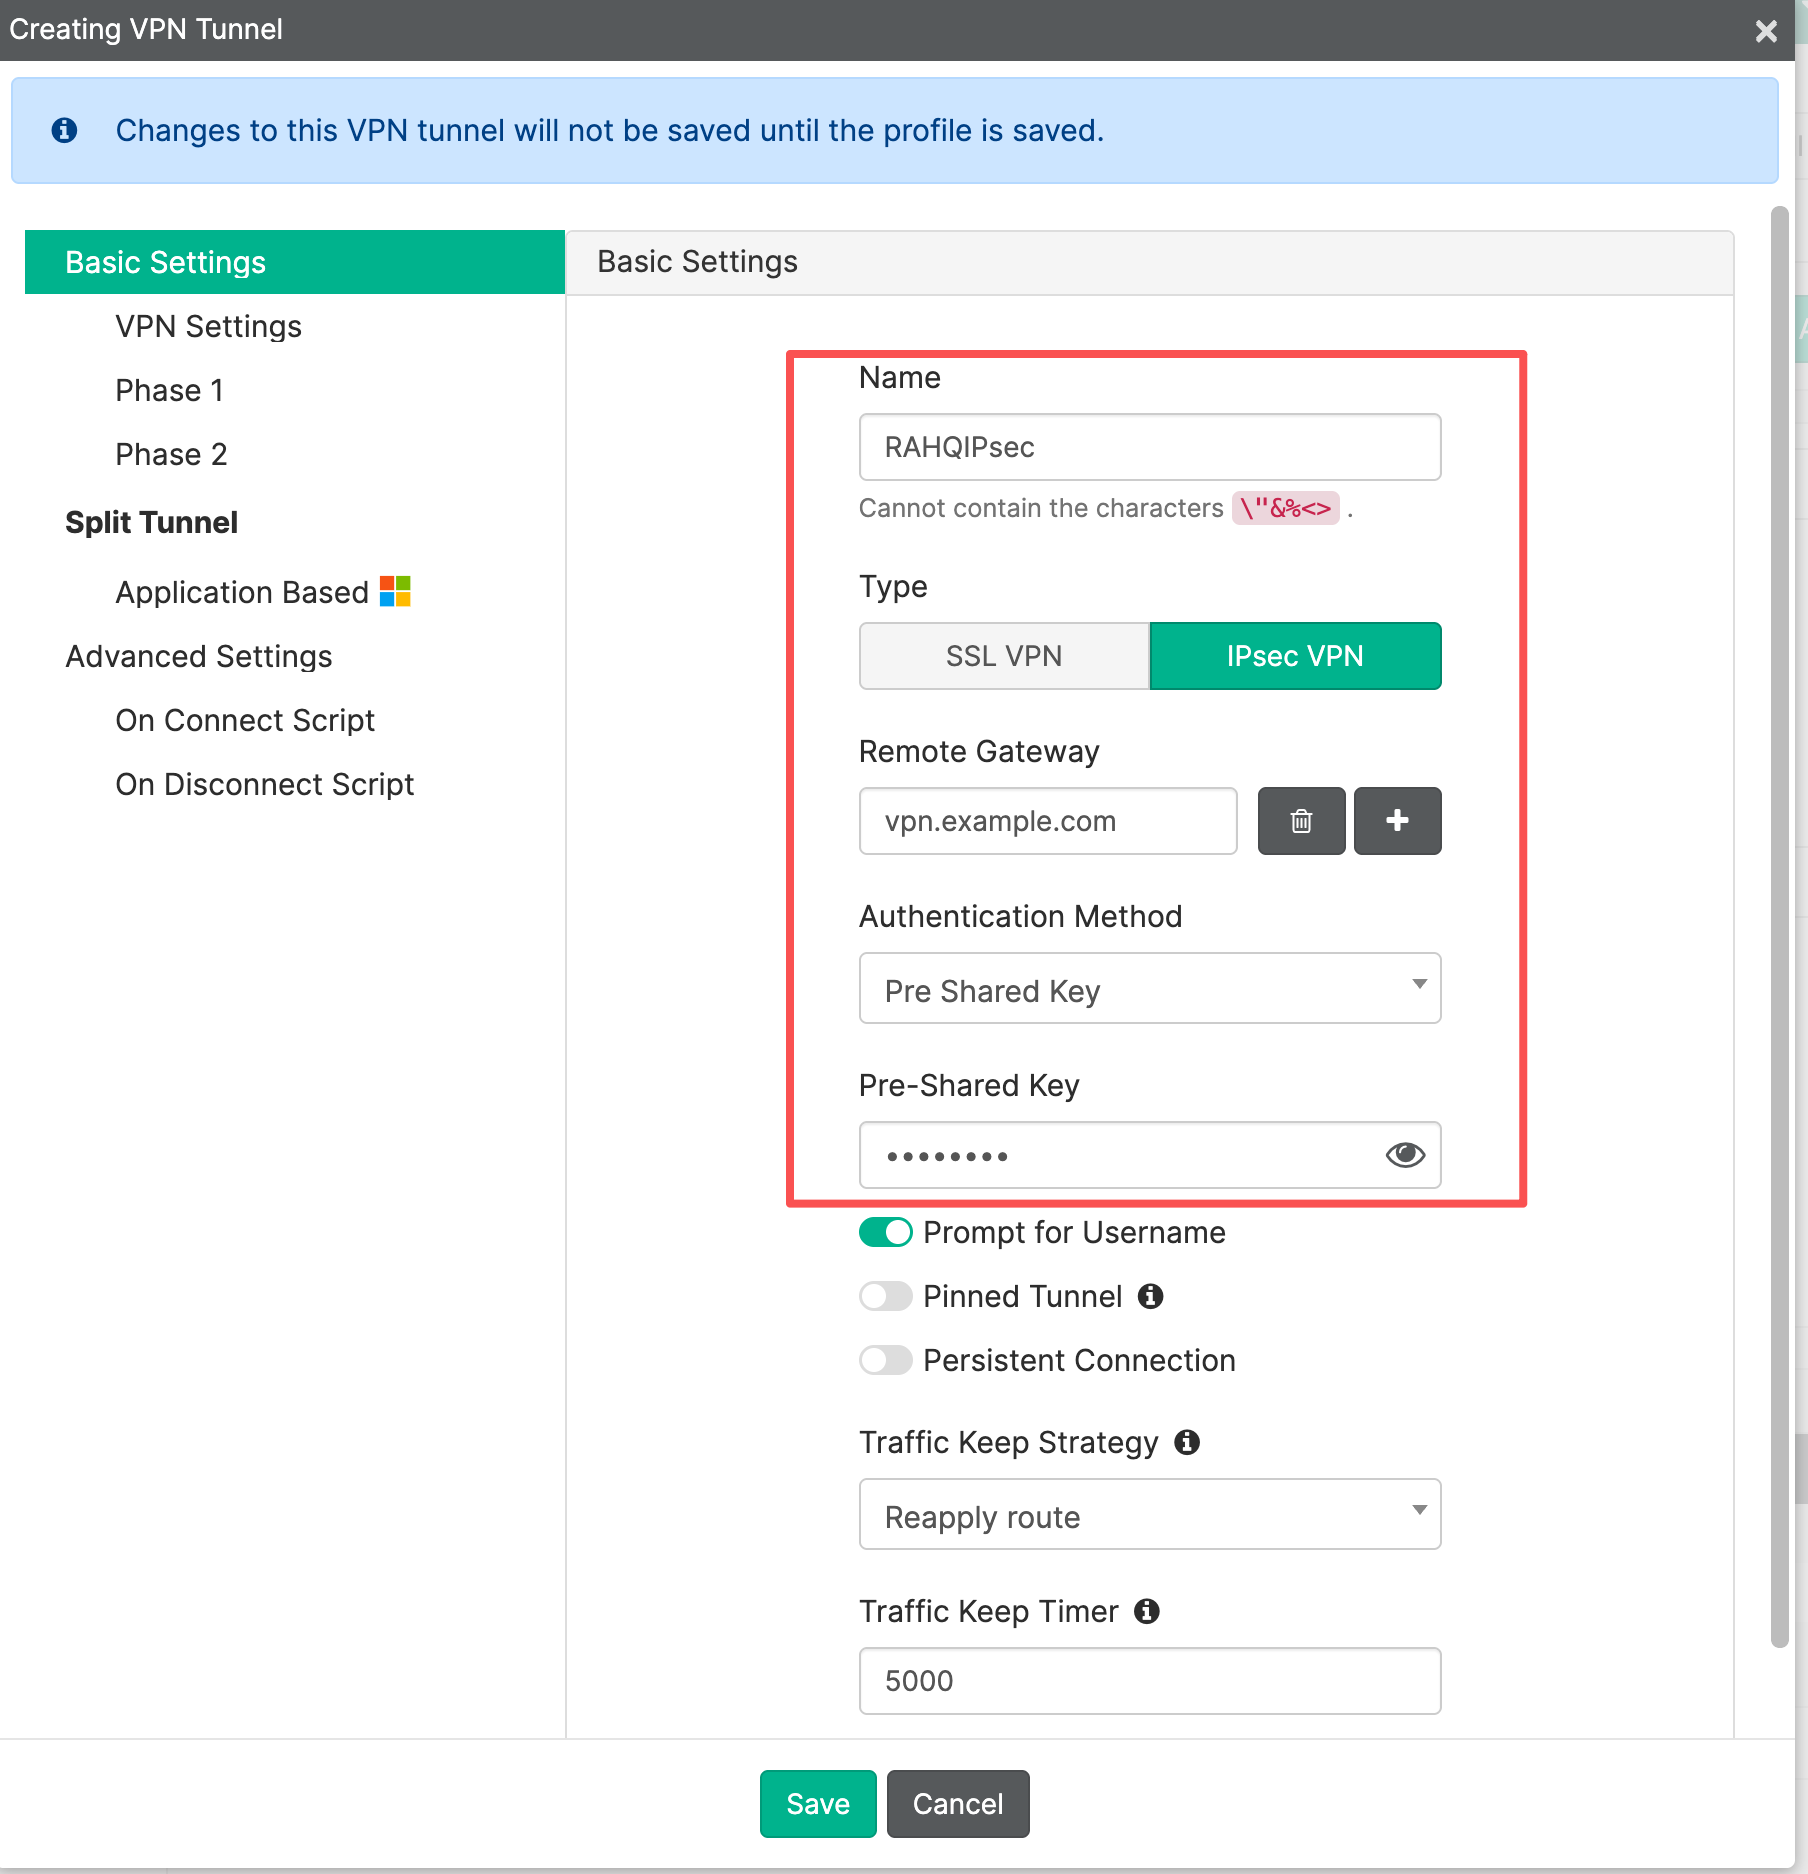
| Name / Type | RAHQIPsec / IPsec VPN | 名称用于客户端展示和自动连接引用 |
| Remote Gateway | vpn.example.com | 网关地址及公网可达性 |
| Authentication Method | Pre-Shared Key 或证书 | 与 Phase 1 认证匹配;PSK 不写入手册或截图 |
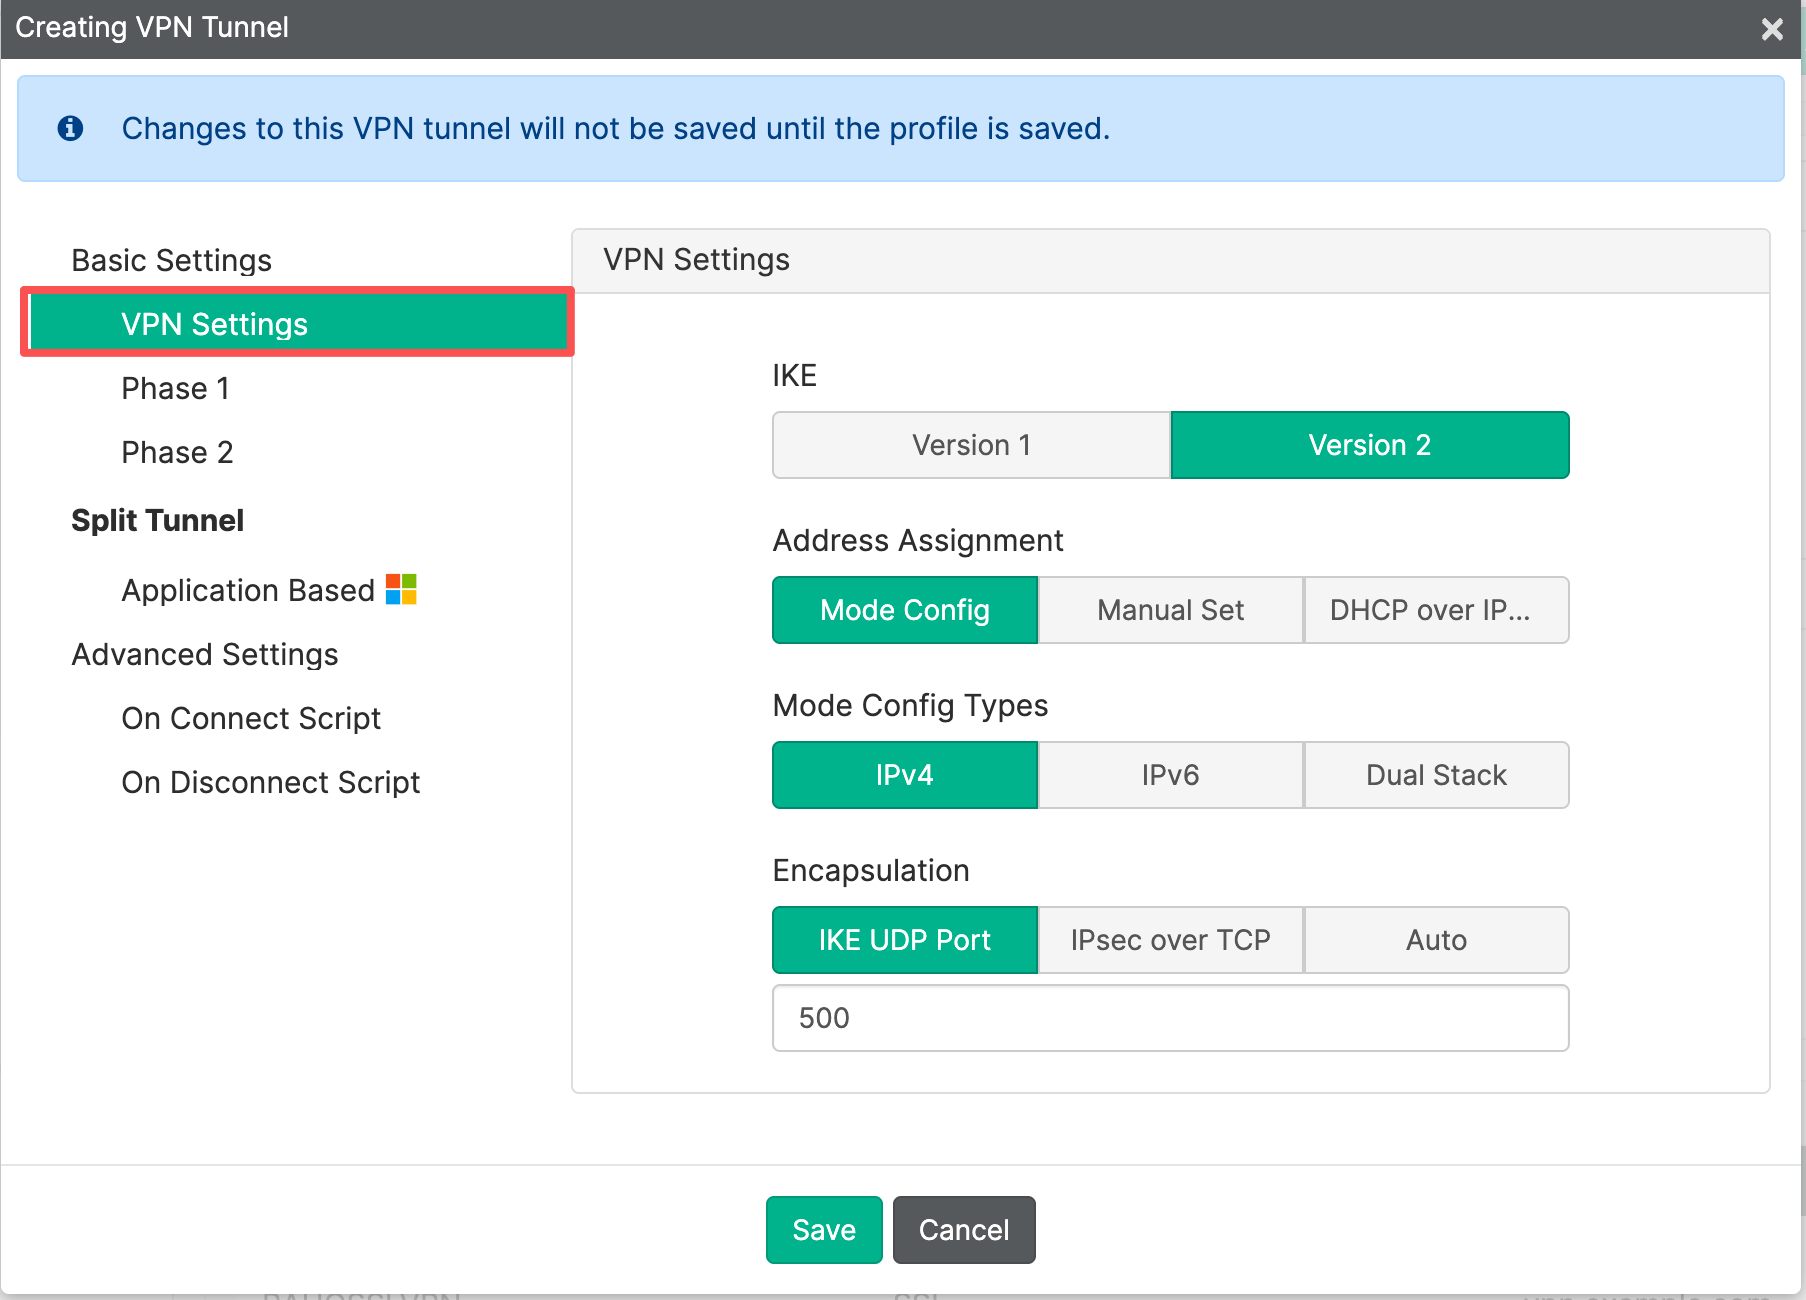
| IKE | Version 2 | 双方使用相同 IKE 版本 |
| 用户认证 | 按网关要求提示用户名或使用支持的认证方式 | IKEv2 EAP、用户组、MFA 或 SAML 参数 |
| Address Assignment | Mode Config | 从网关获取隧道地址及相关网络参数 |
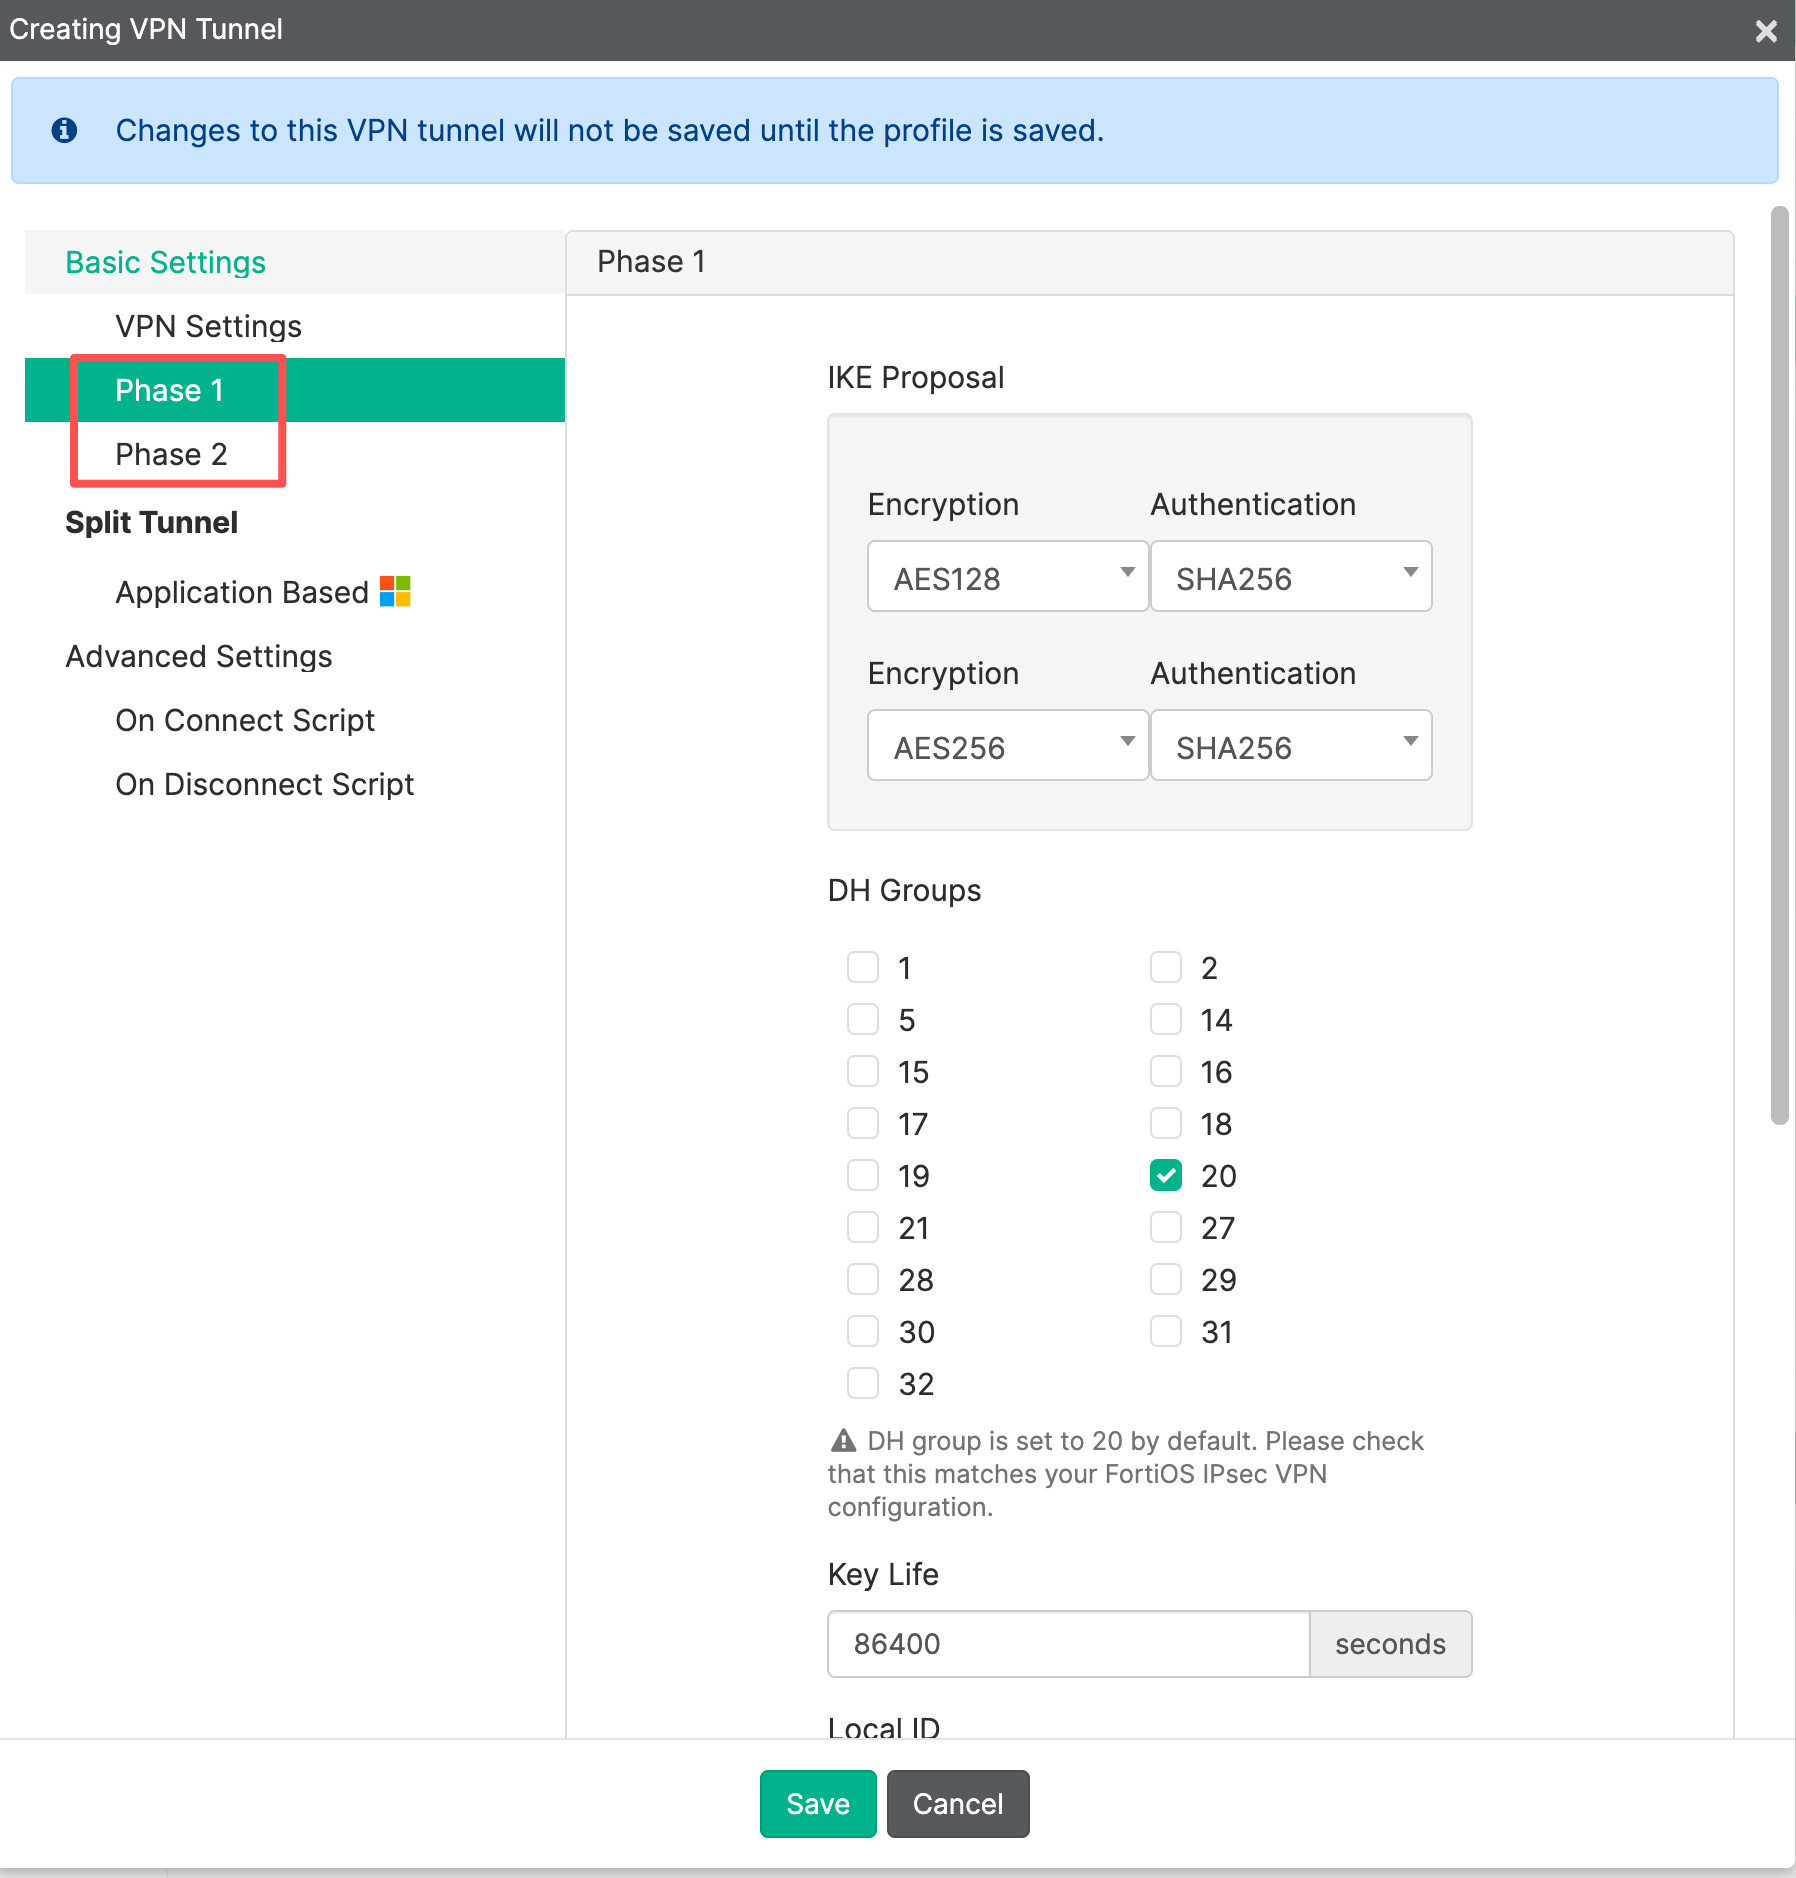
| Phase 1 | 按网关配置 | 加密、完整性/PRF、DH、生命周期及 Local ID |
| Phase 2 | 按网关配置 | 加密、完整性、PFS、生命周期及选择器兼容 |
| EAP | 打开 | 确保FortiGate中eap功能打开,IKEv2隧道必须 |
| Encapsulation | 首轮使用现场已验证的 UDP 模式 | 传输方式、端口、NAT-T 及中间网络 |
2. 创建隧道并分配策略
- 单击 +Add Tunnel 按钮,添加新的隧道实例。
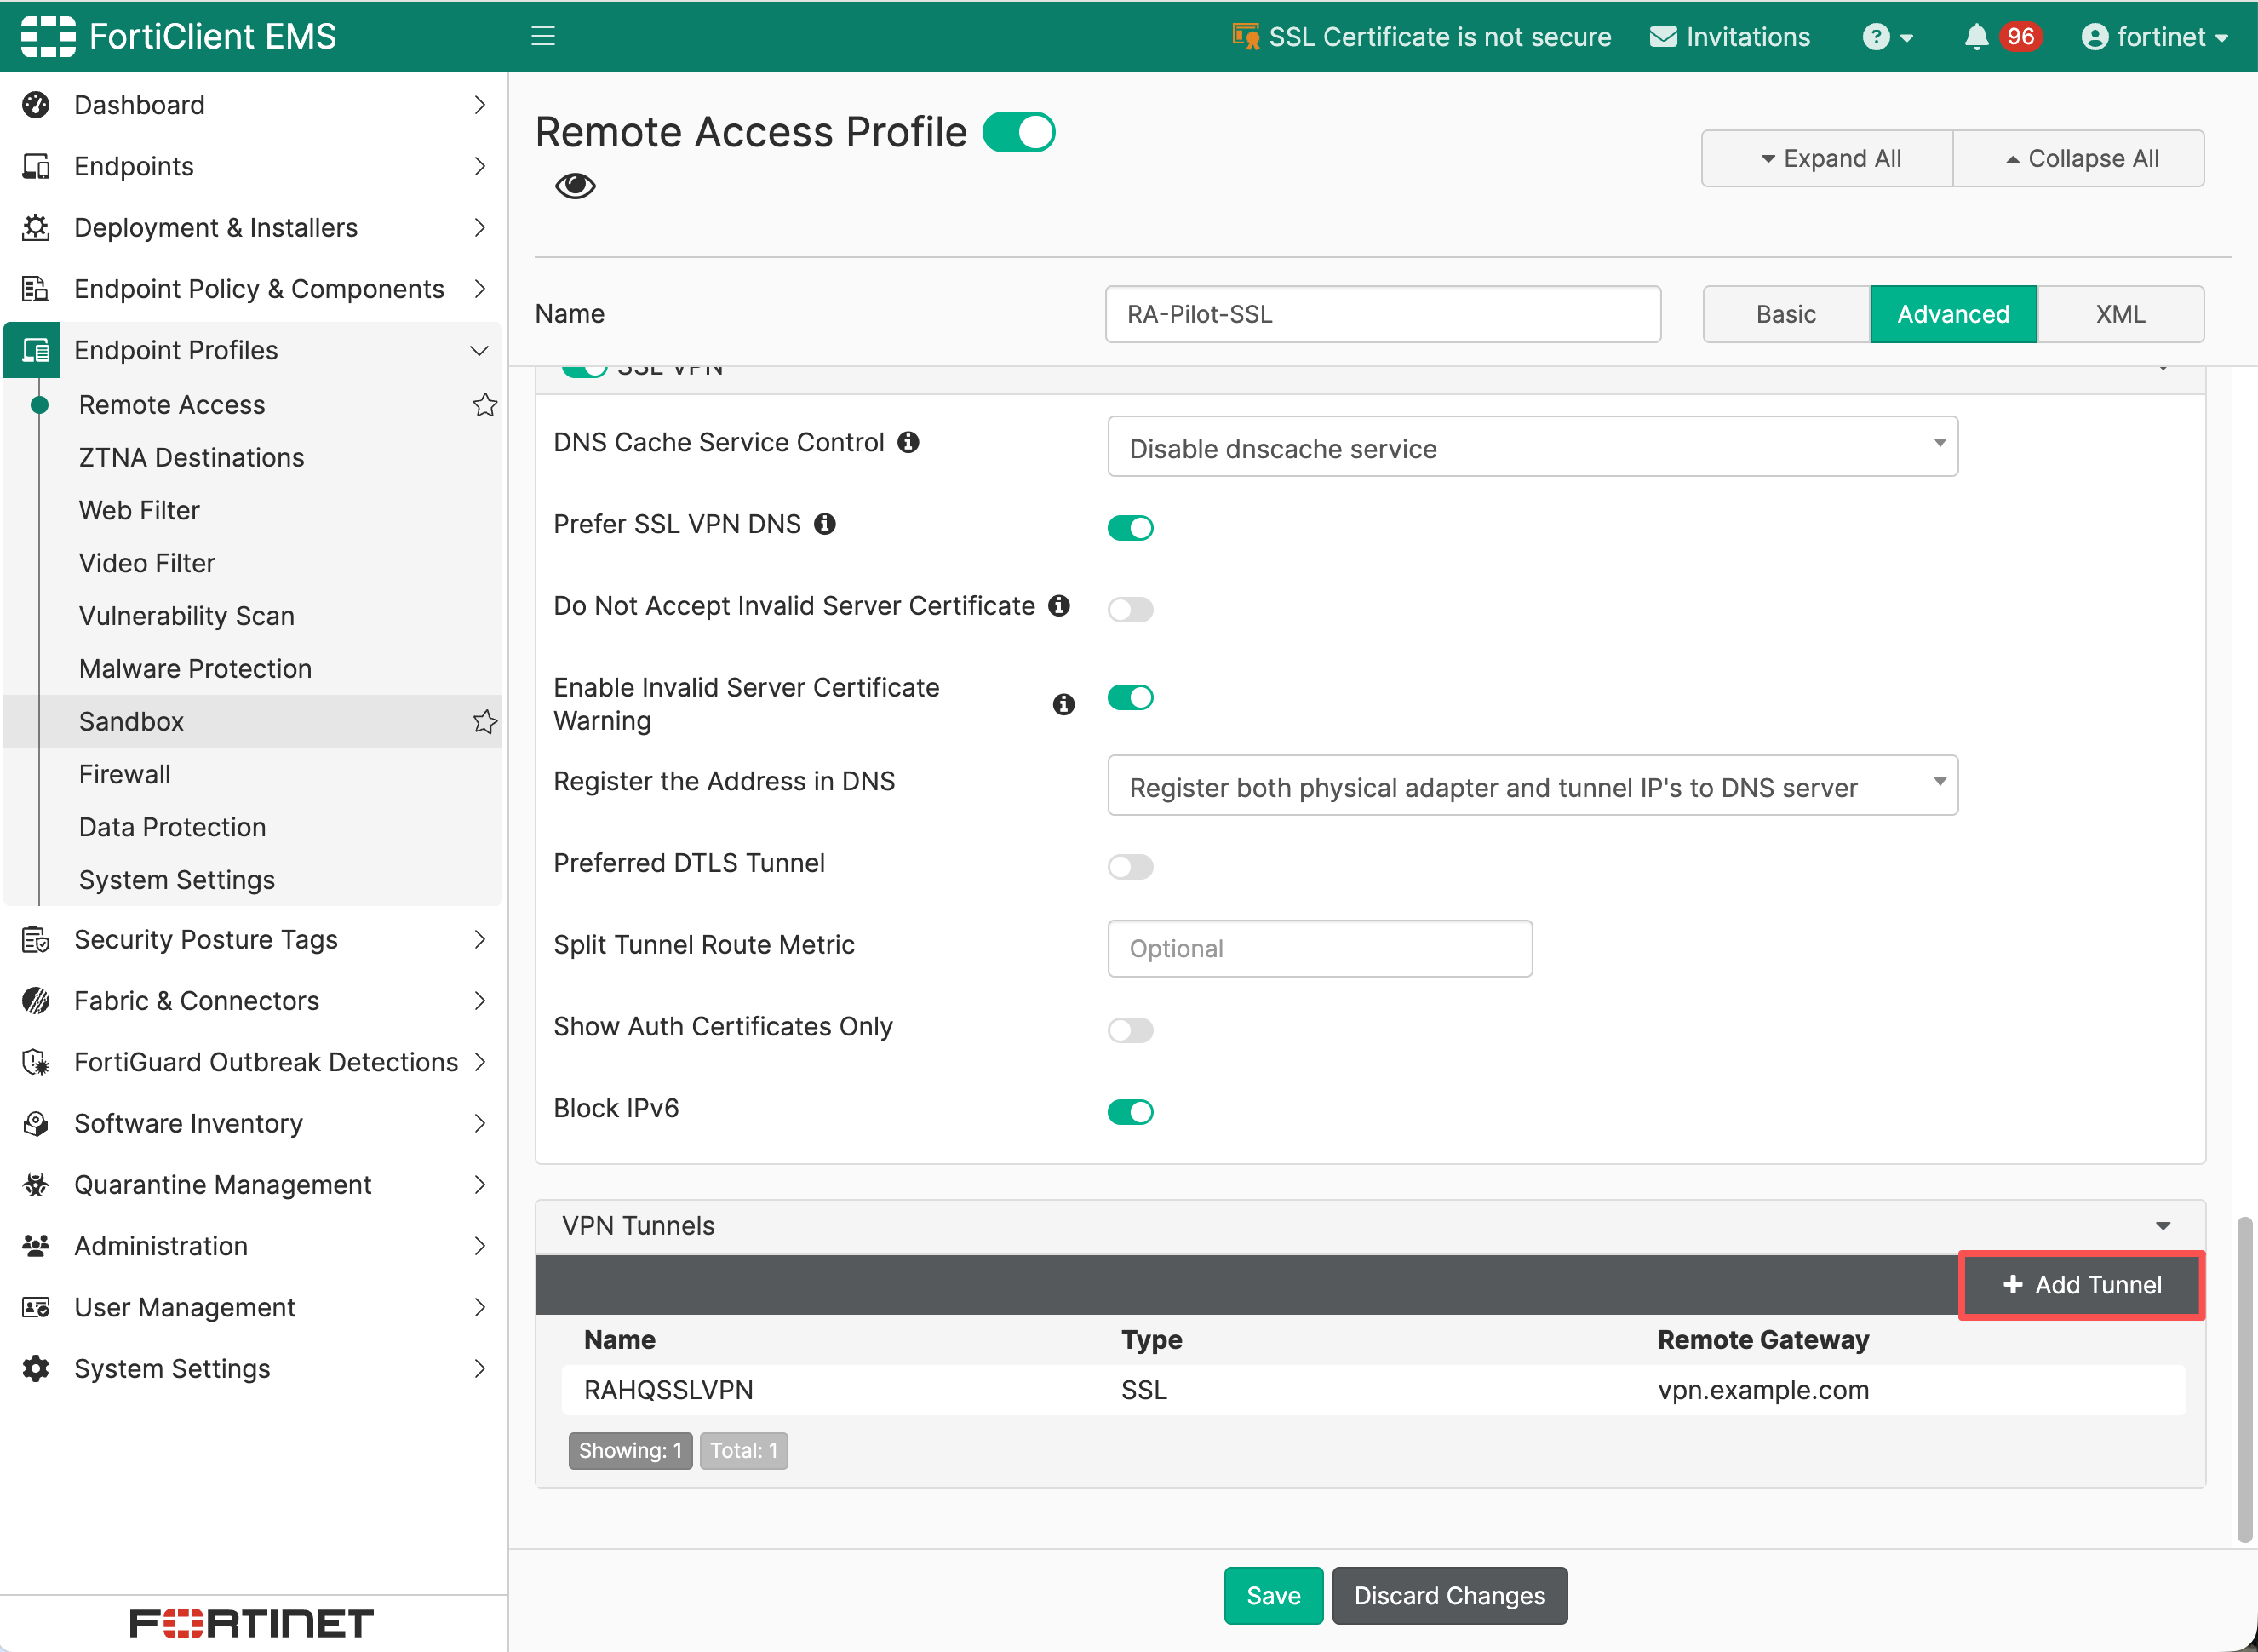
- 在向导中选择 Manual 手动配置,再单击Next按钮,继续进入隧道向导。
- 继续之后进入Basic Setting页面,Type 选择 IPsec VPN。填写上表核对的参数。包括Name、Remote Gateway、Authentication Method等。
- 进入VPN Settings页面,将 IKE 设为 Version 2,按 FortiGate 填写Mode Config 和身份等参数。
- 根据上表和FortiGate的配置,完成Phase 1/Phase2 参数,确保两端配置一致
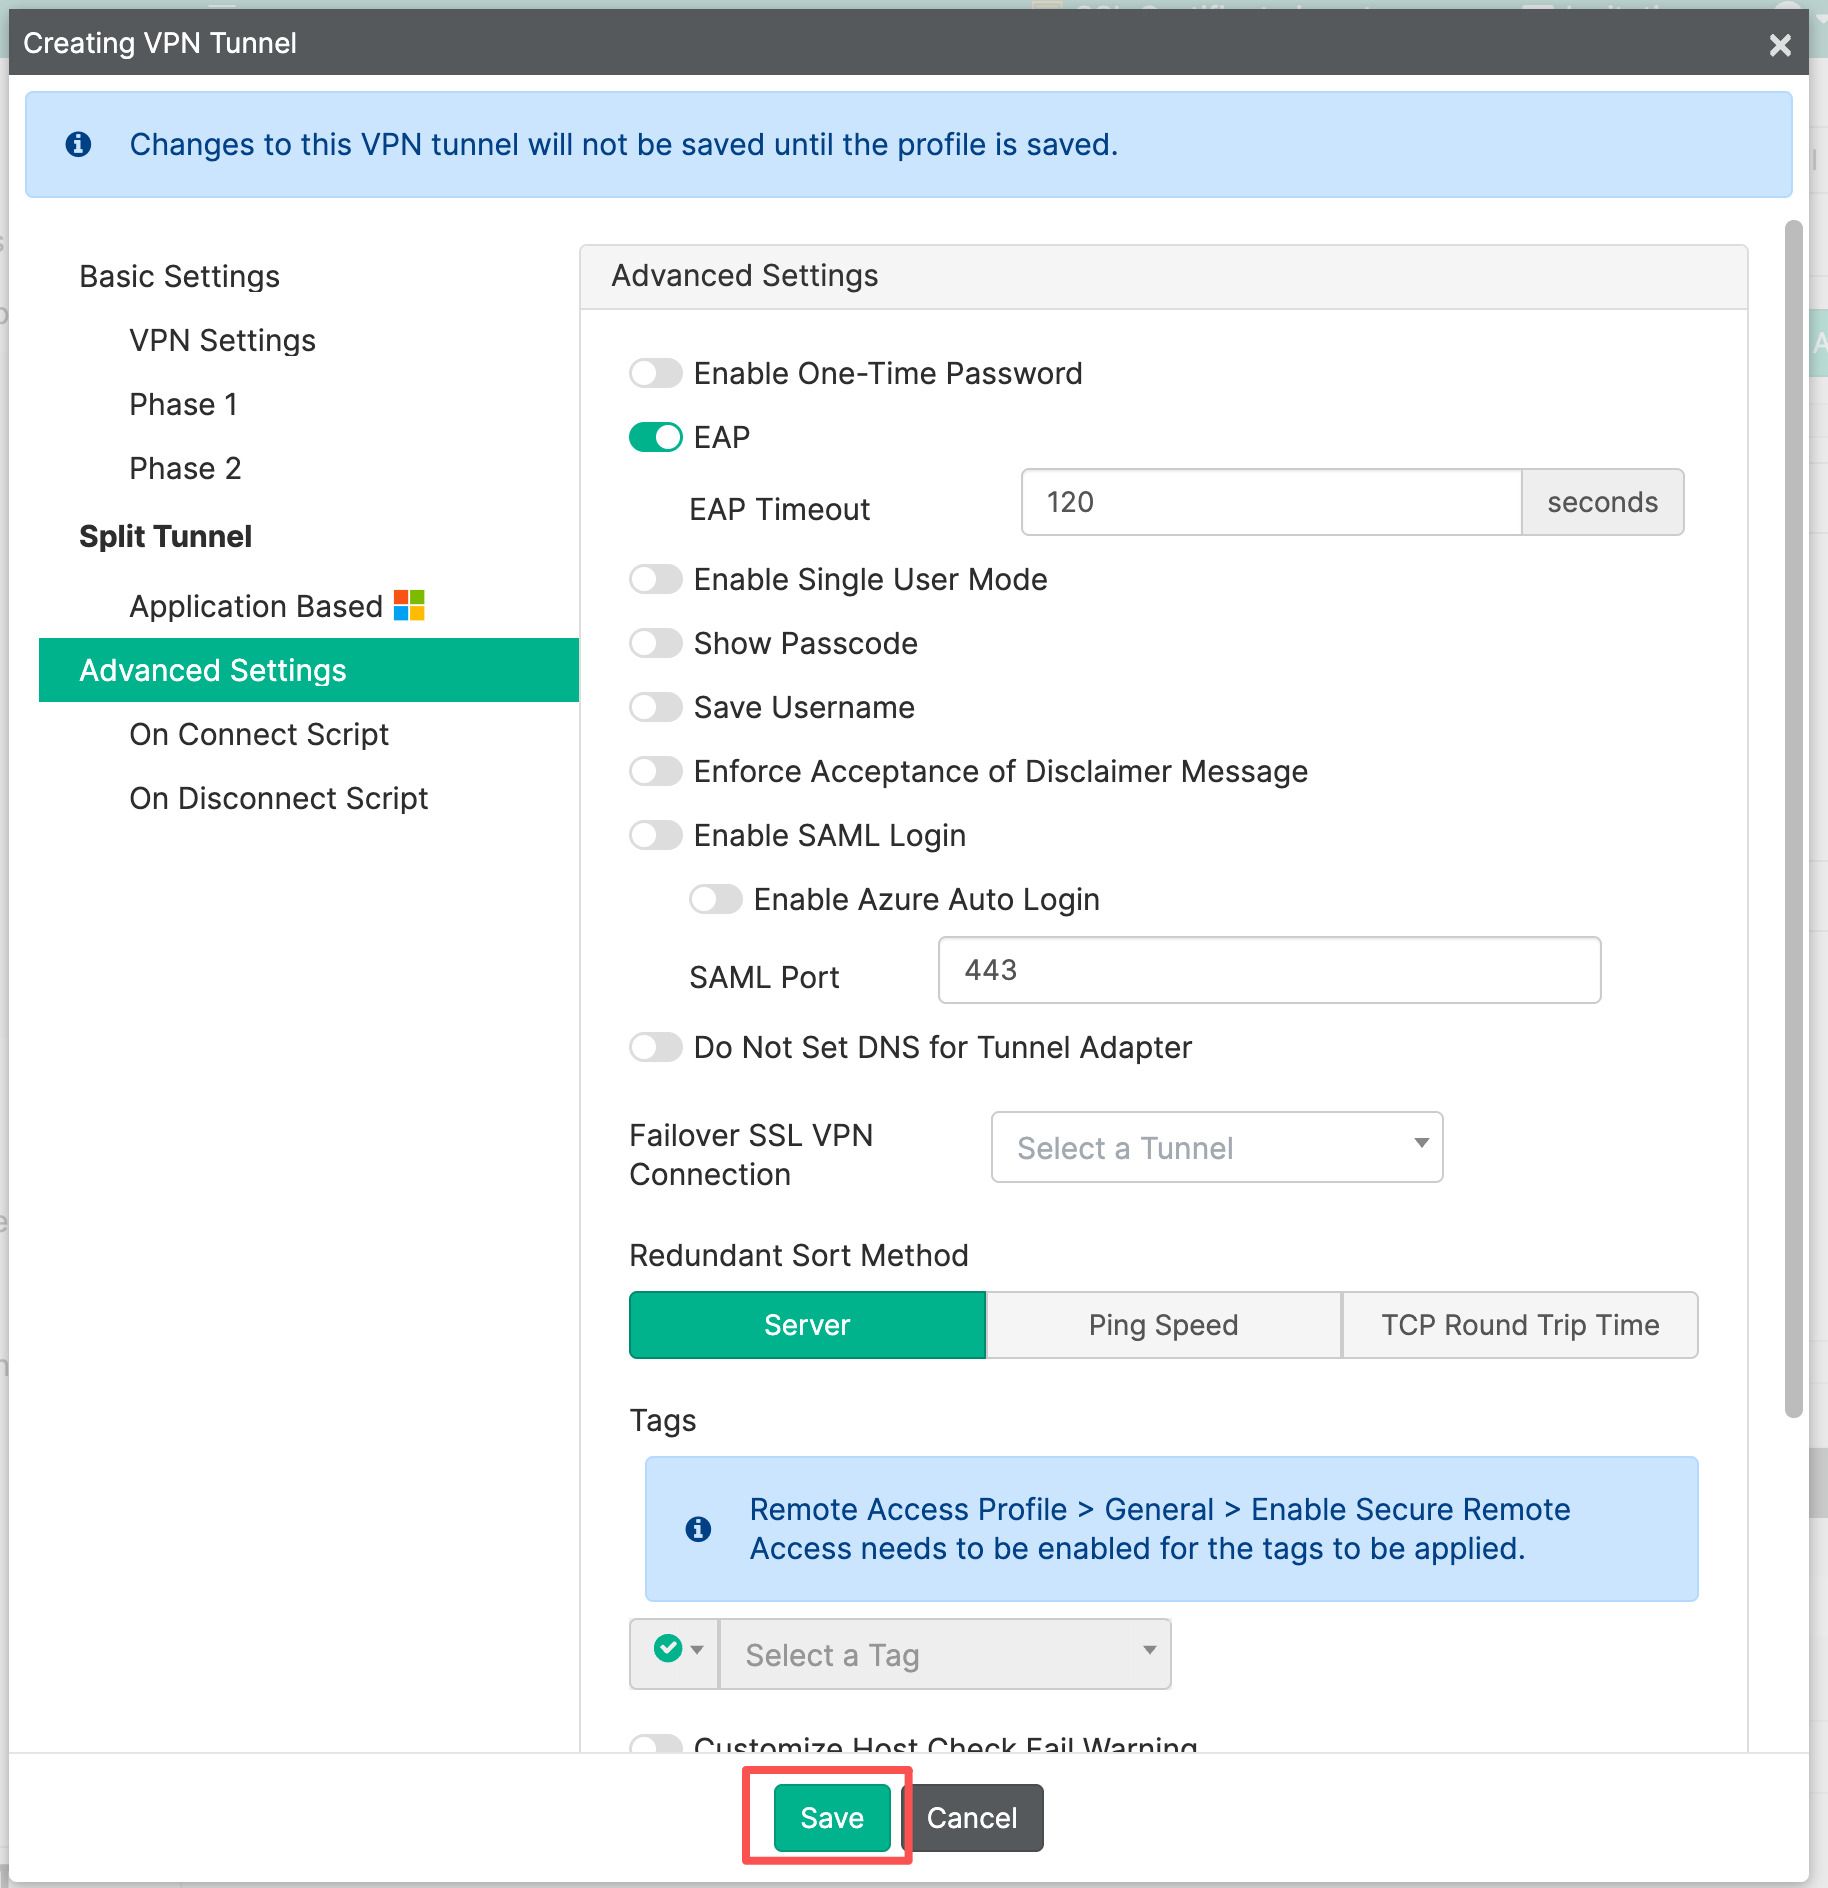
- 进入Advance Settings页面,确保EAP功能正常打开。
- 在完成配置后,单击Save按钮保存隧道。
- 保存完成后,可以看到对应隧道实例已经添加成功进配置文件。
配置下发与业务验收
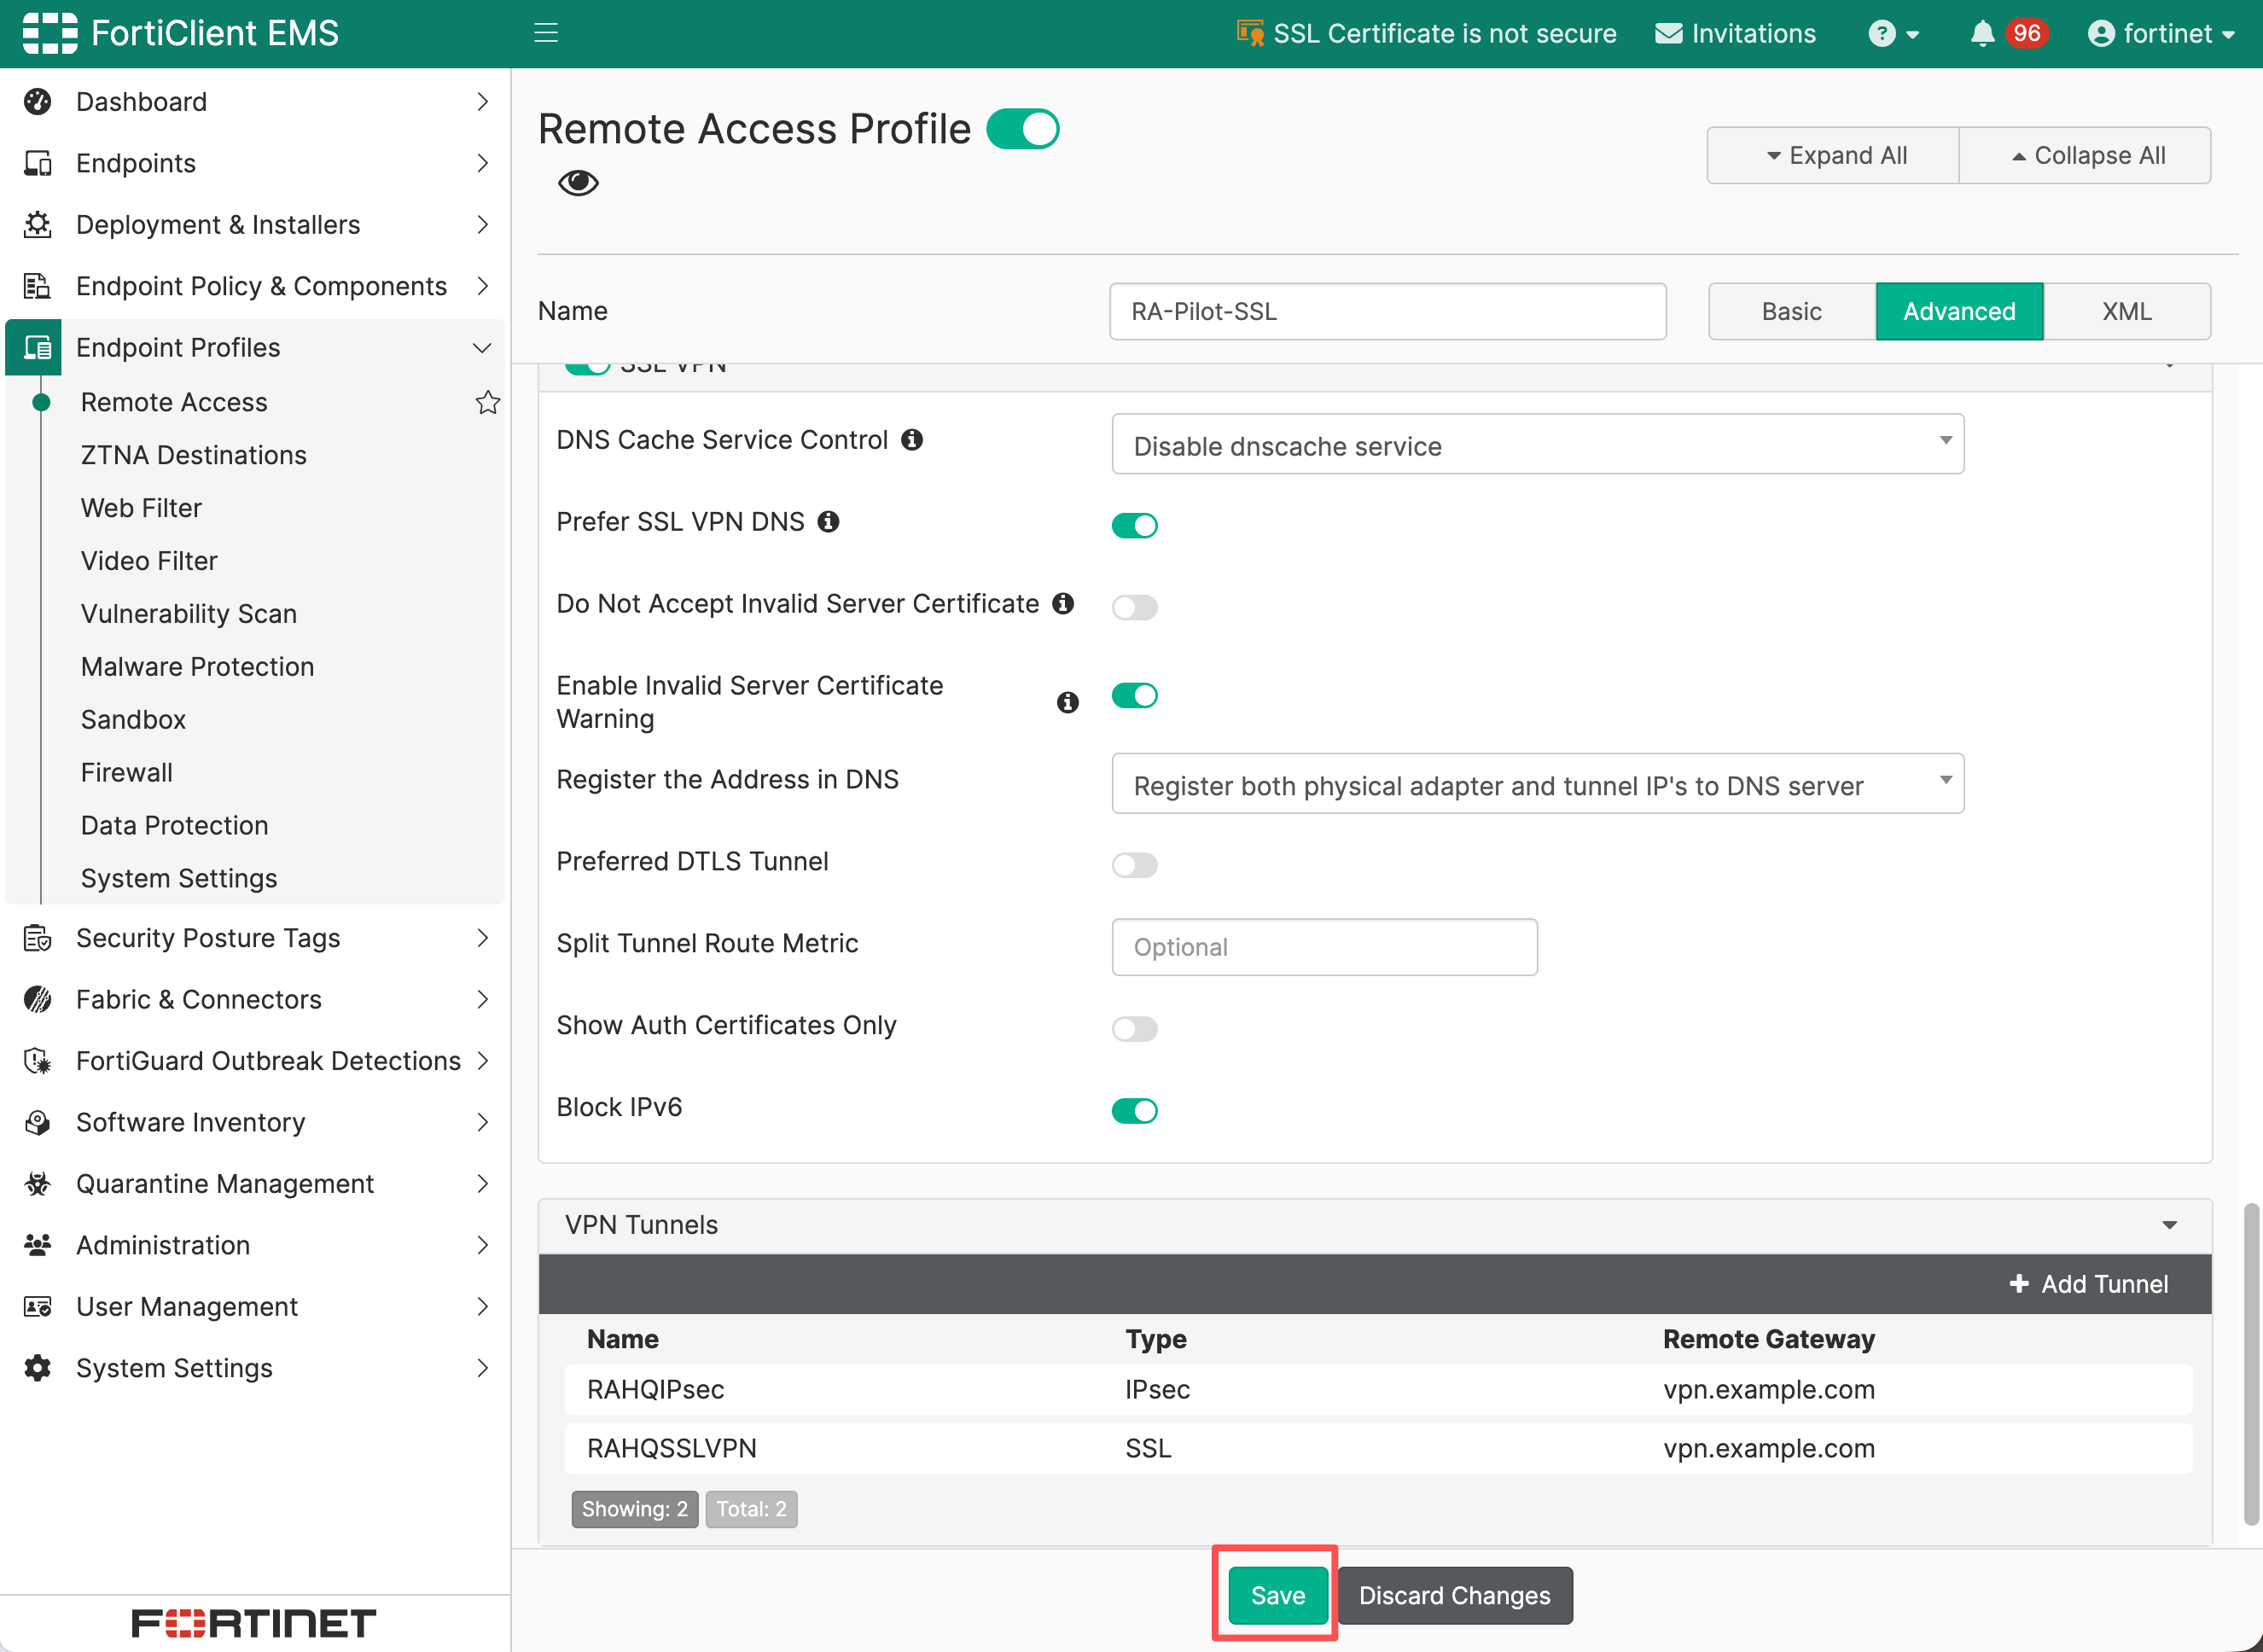
- 在VPN实例以及Profile配置完成后,单击Save按钮保存Profile。
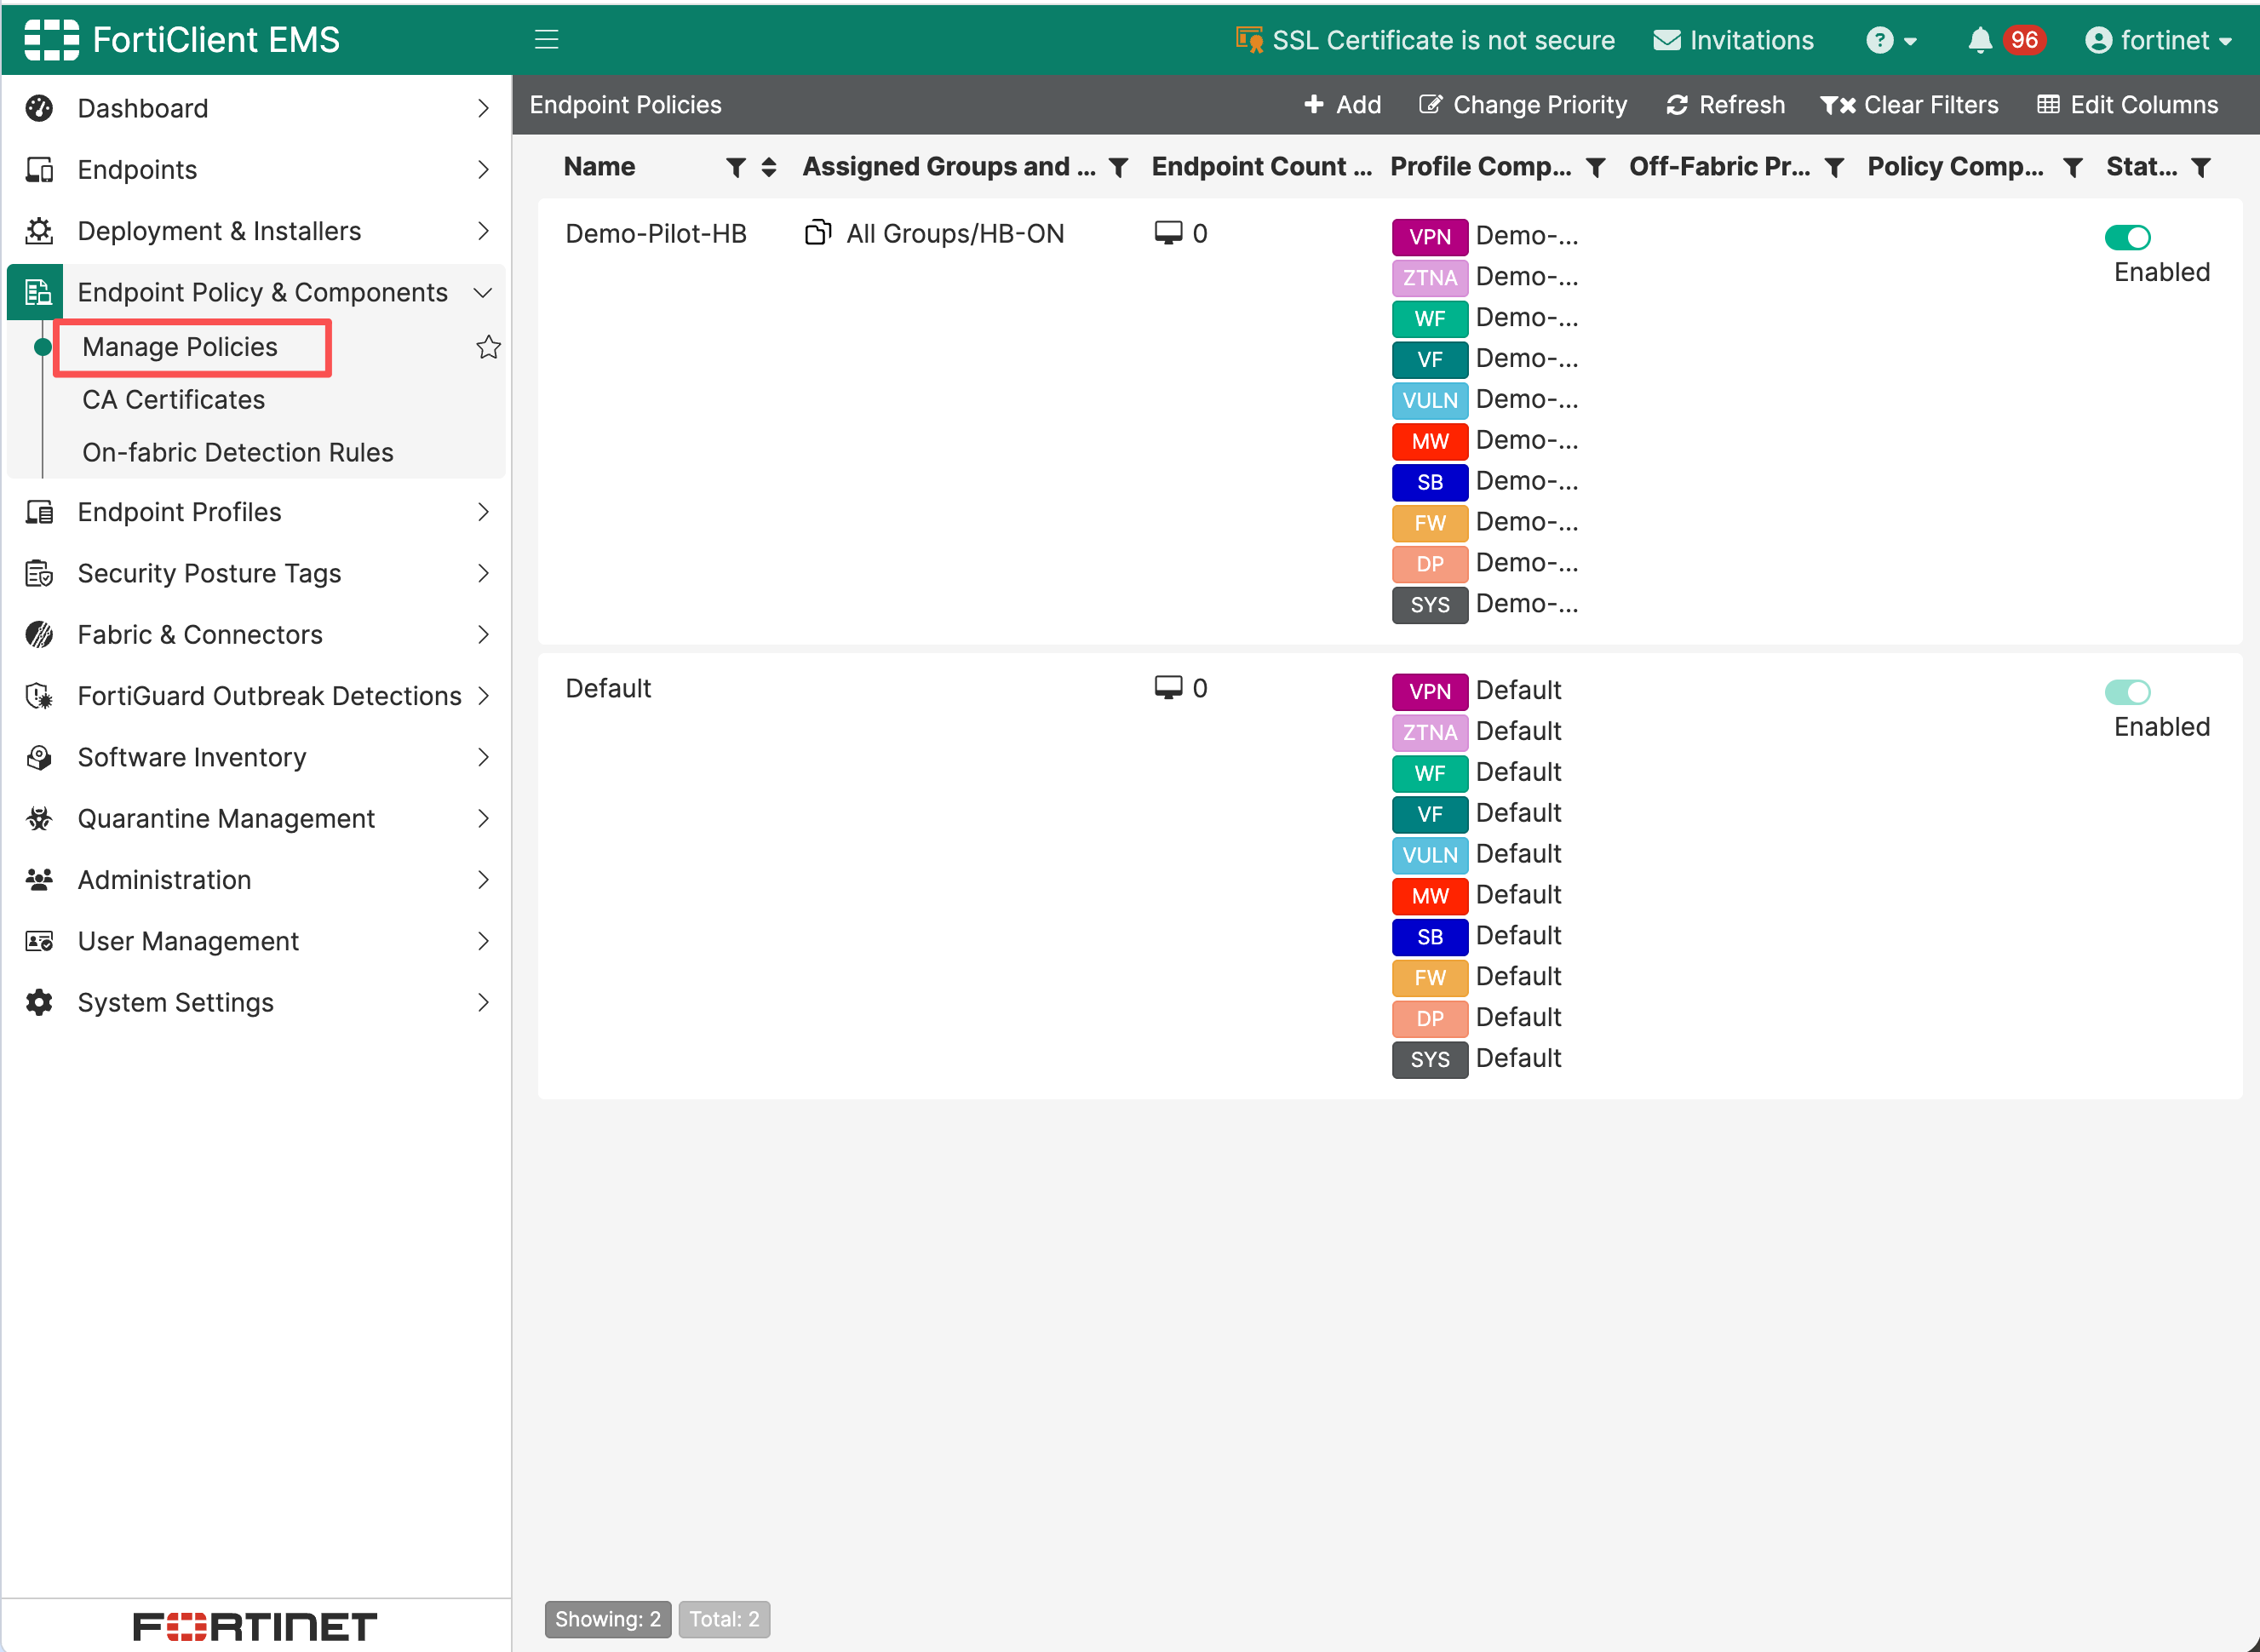
- 进入Endpoint Policy & Components>Manage Policies界面。
- 添加或选择需要修改的策略单击Edit按钮,进入策略编辑页面。
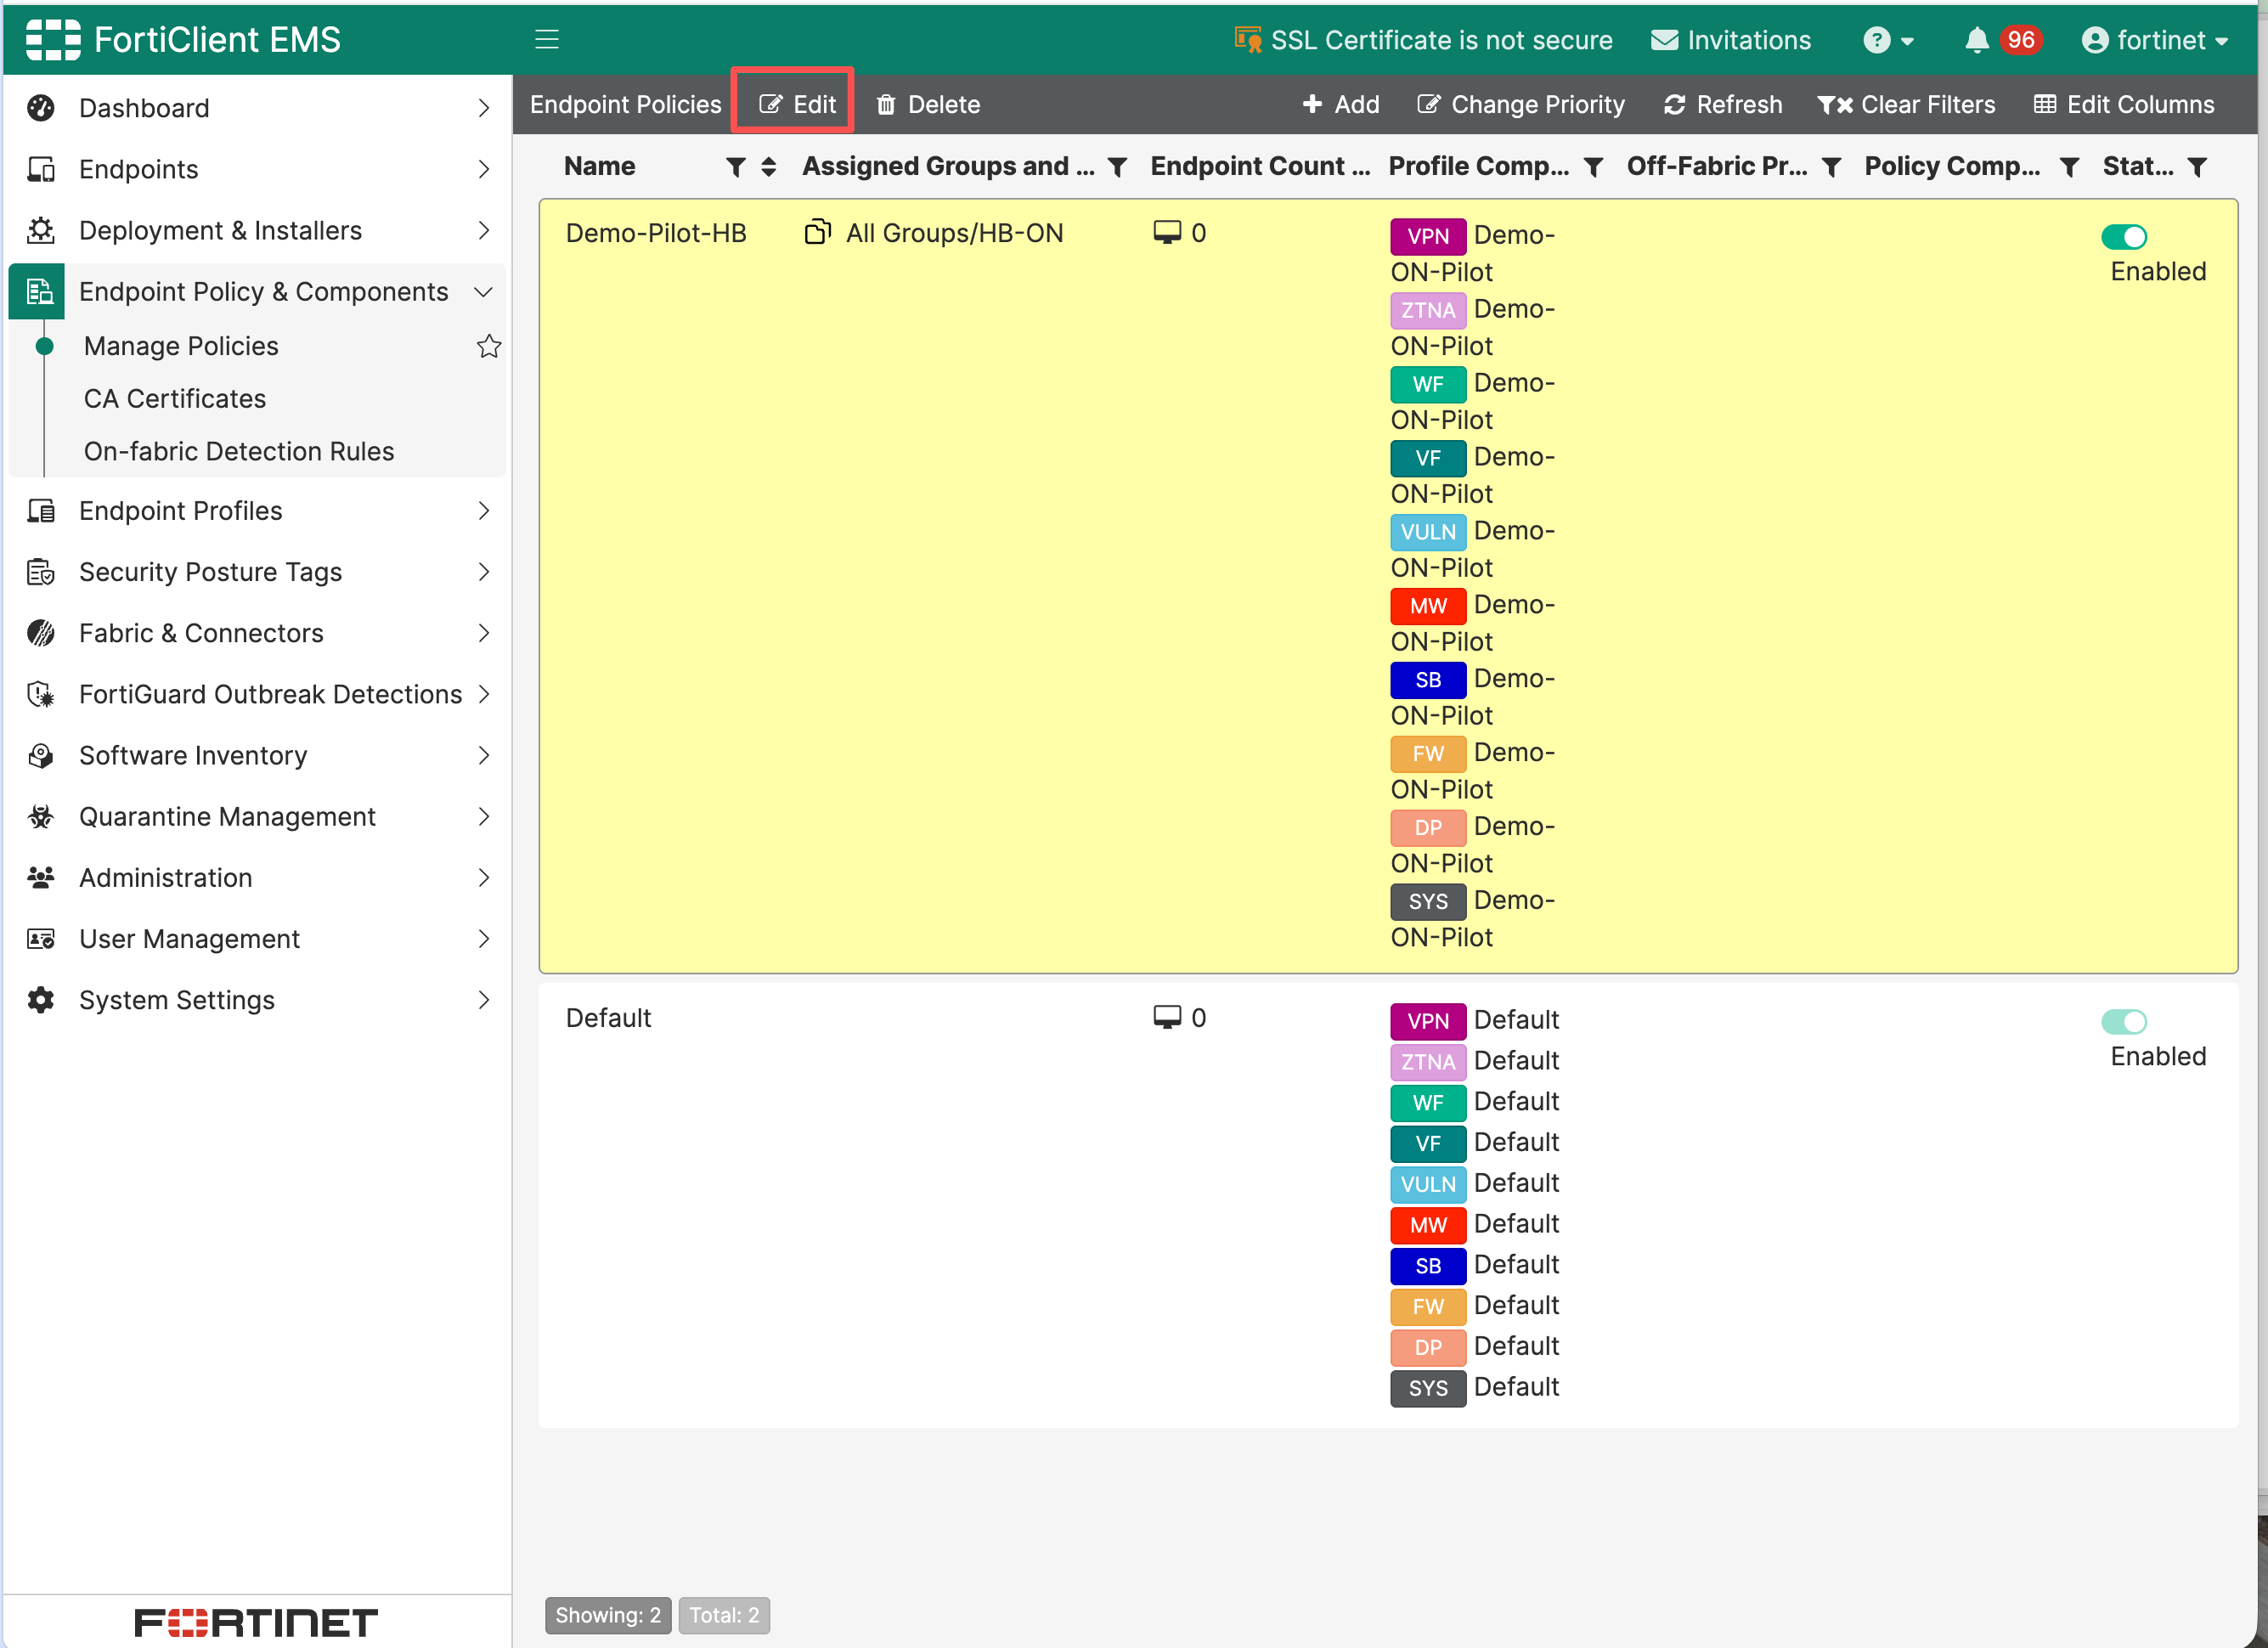
- 将 Profile 中 Remote Access/VPN 的配置文件选择为刚刚创建的配置文件,检查目标终端组、策略优先级和 Off-Fabric Profile 后,单击Save按钮保存策略。

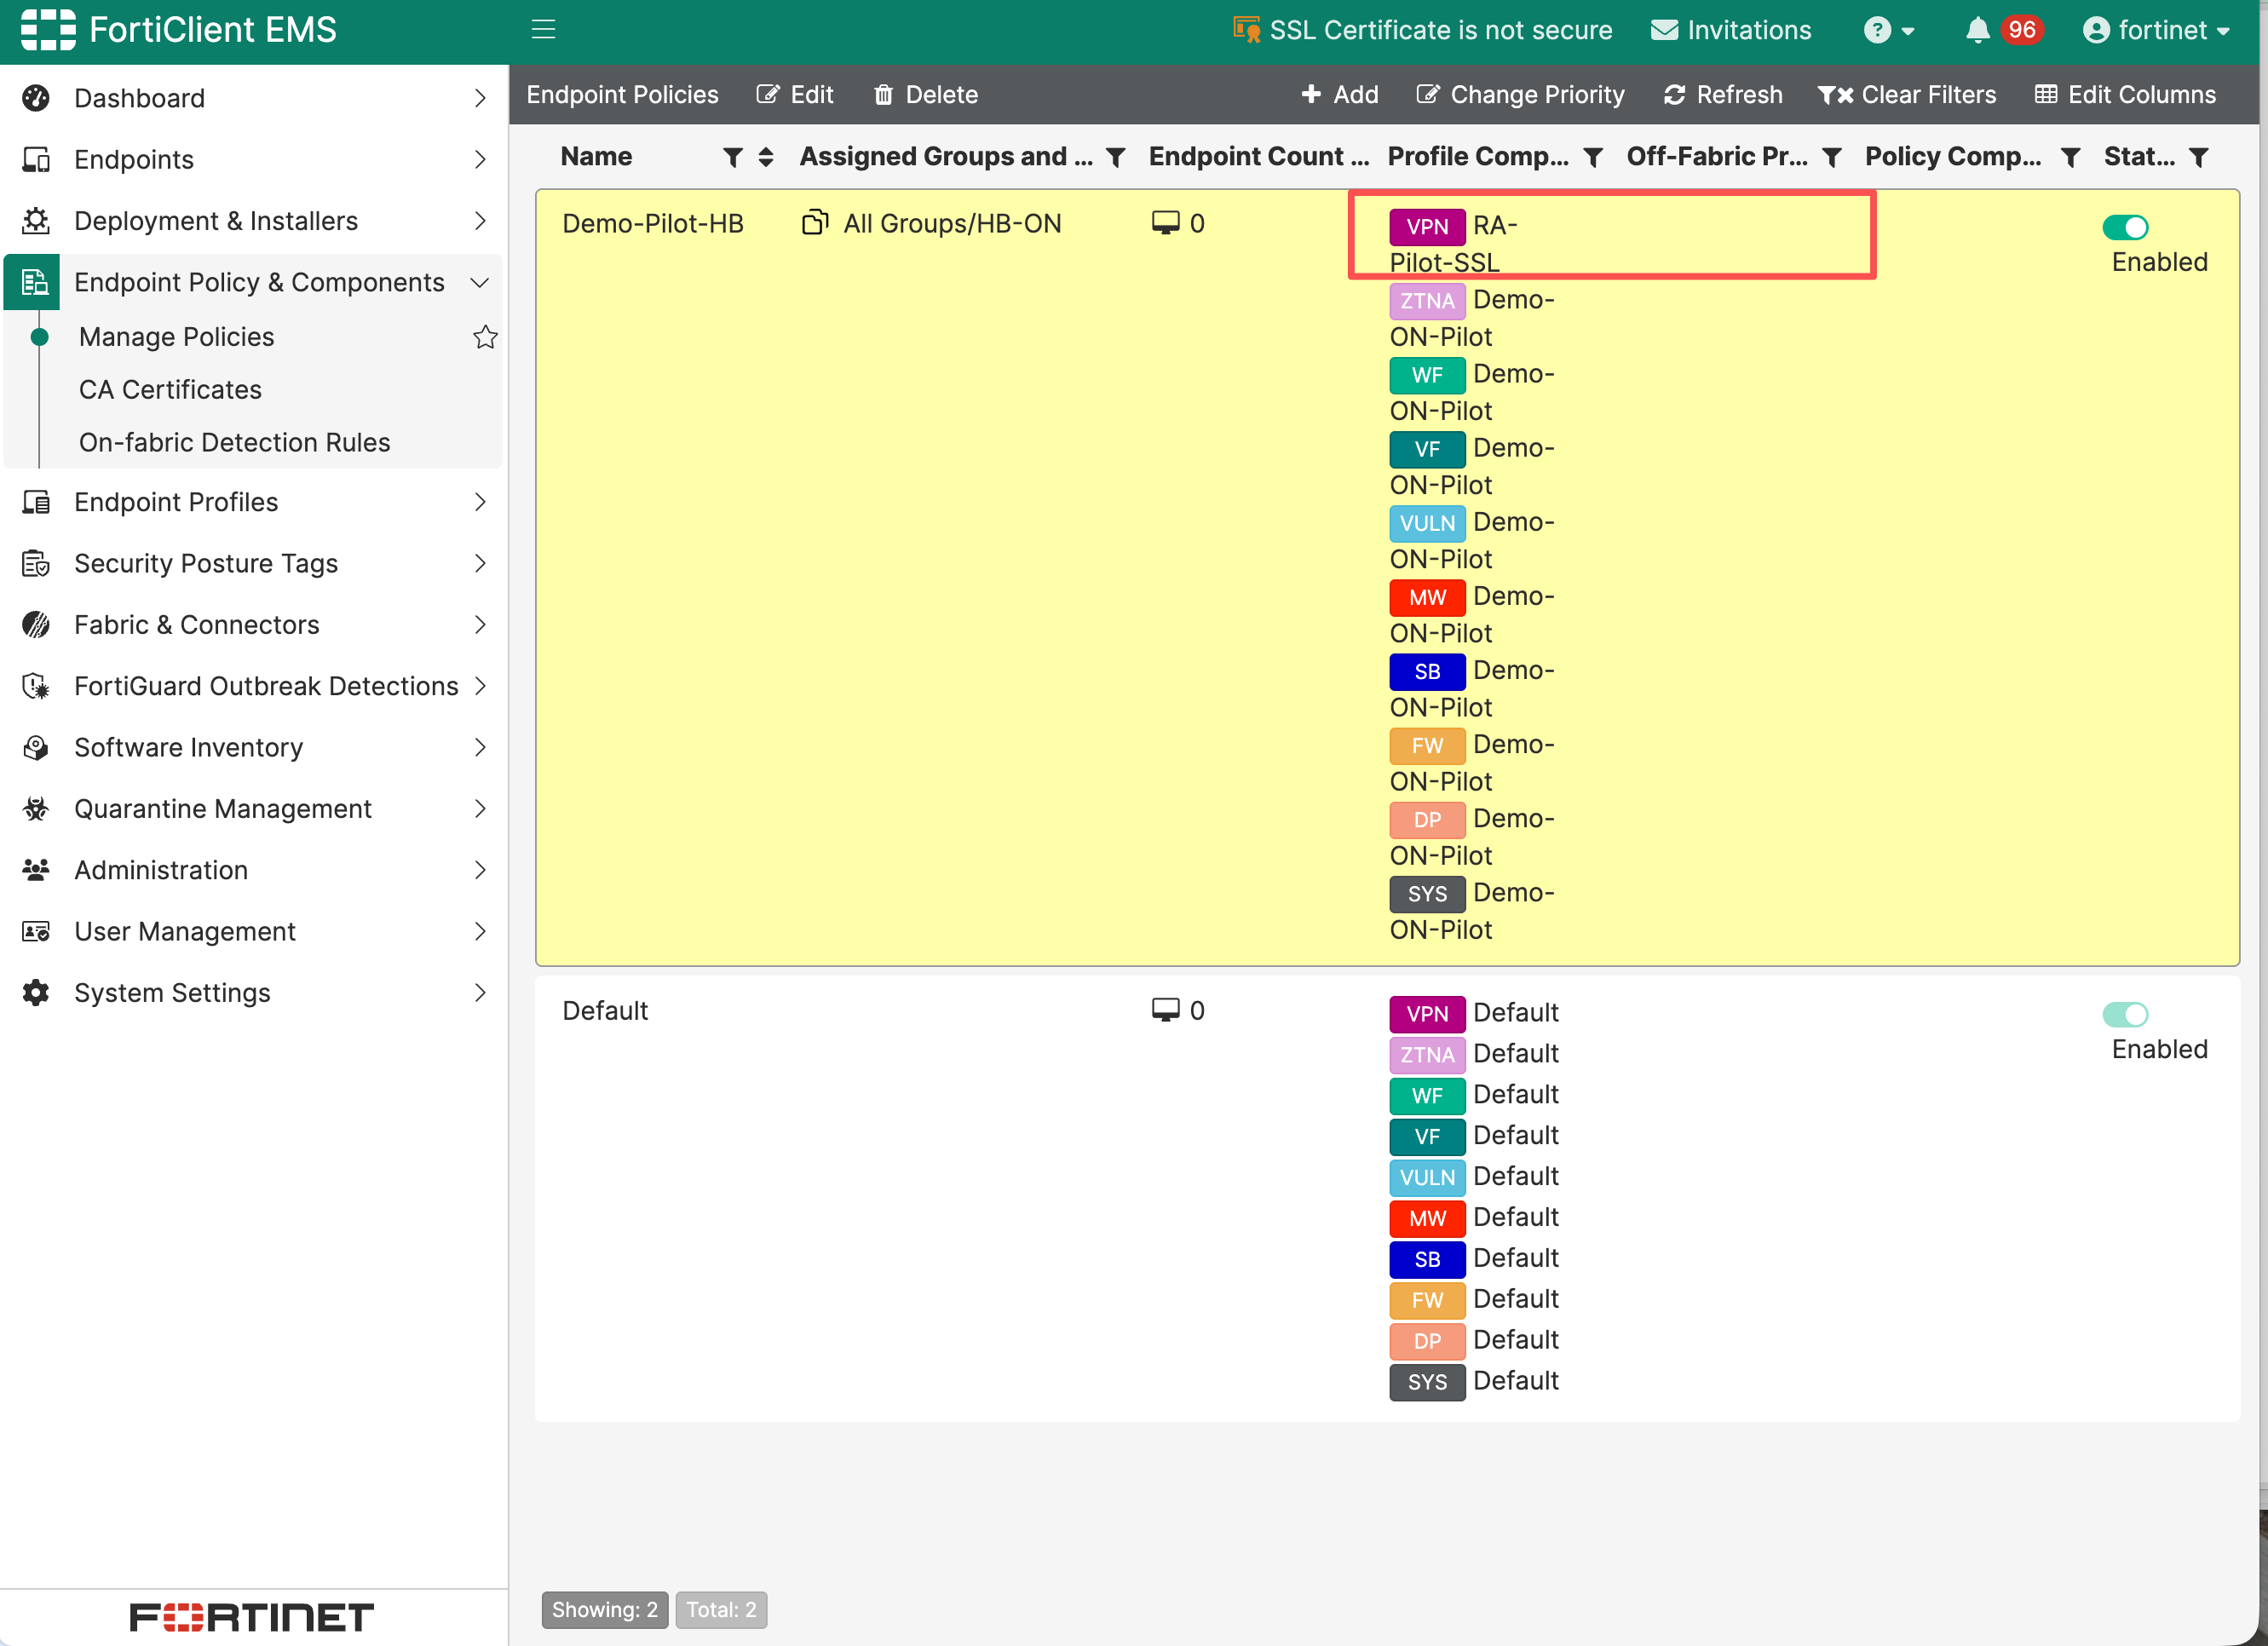
- 保存完成后会自动回到策略页面,可以看到对应的profile已经修改完成。
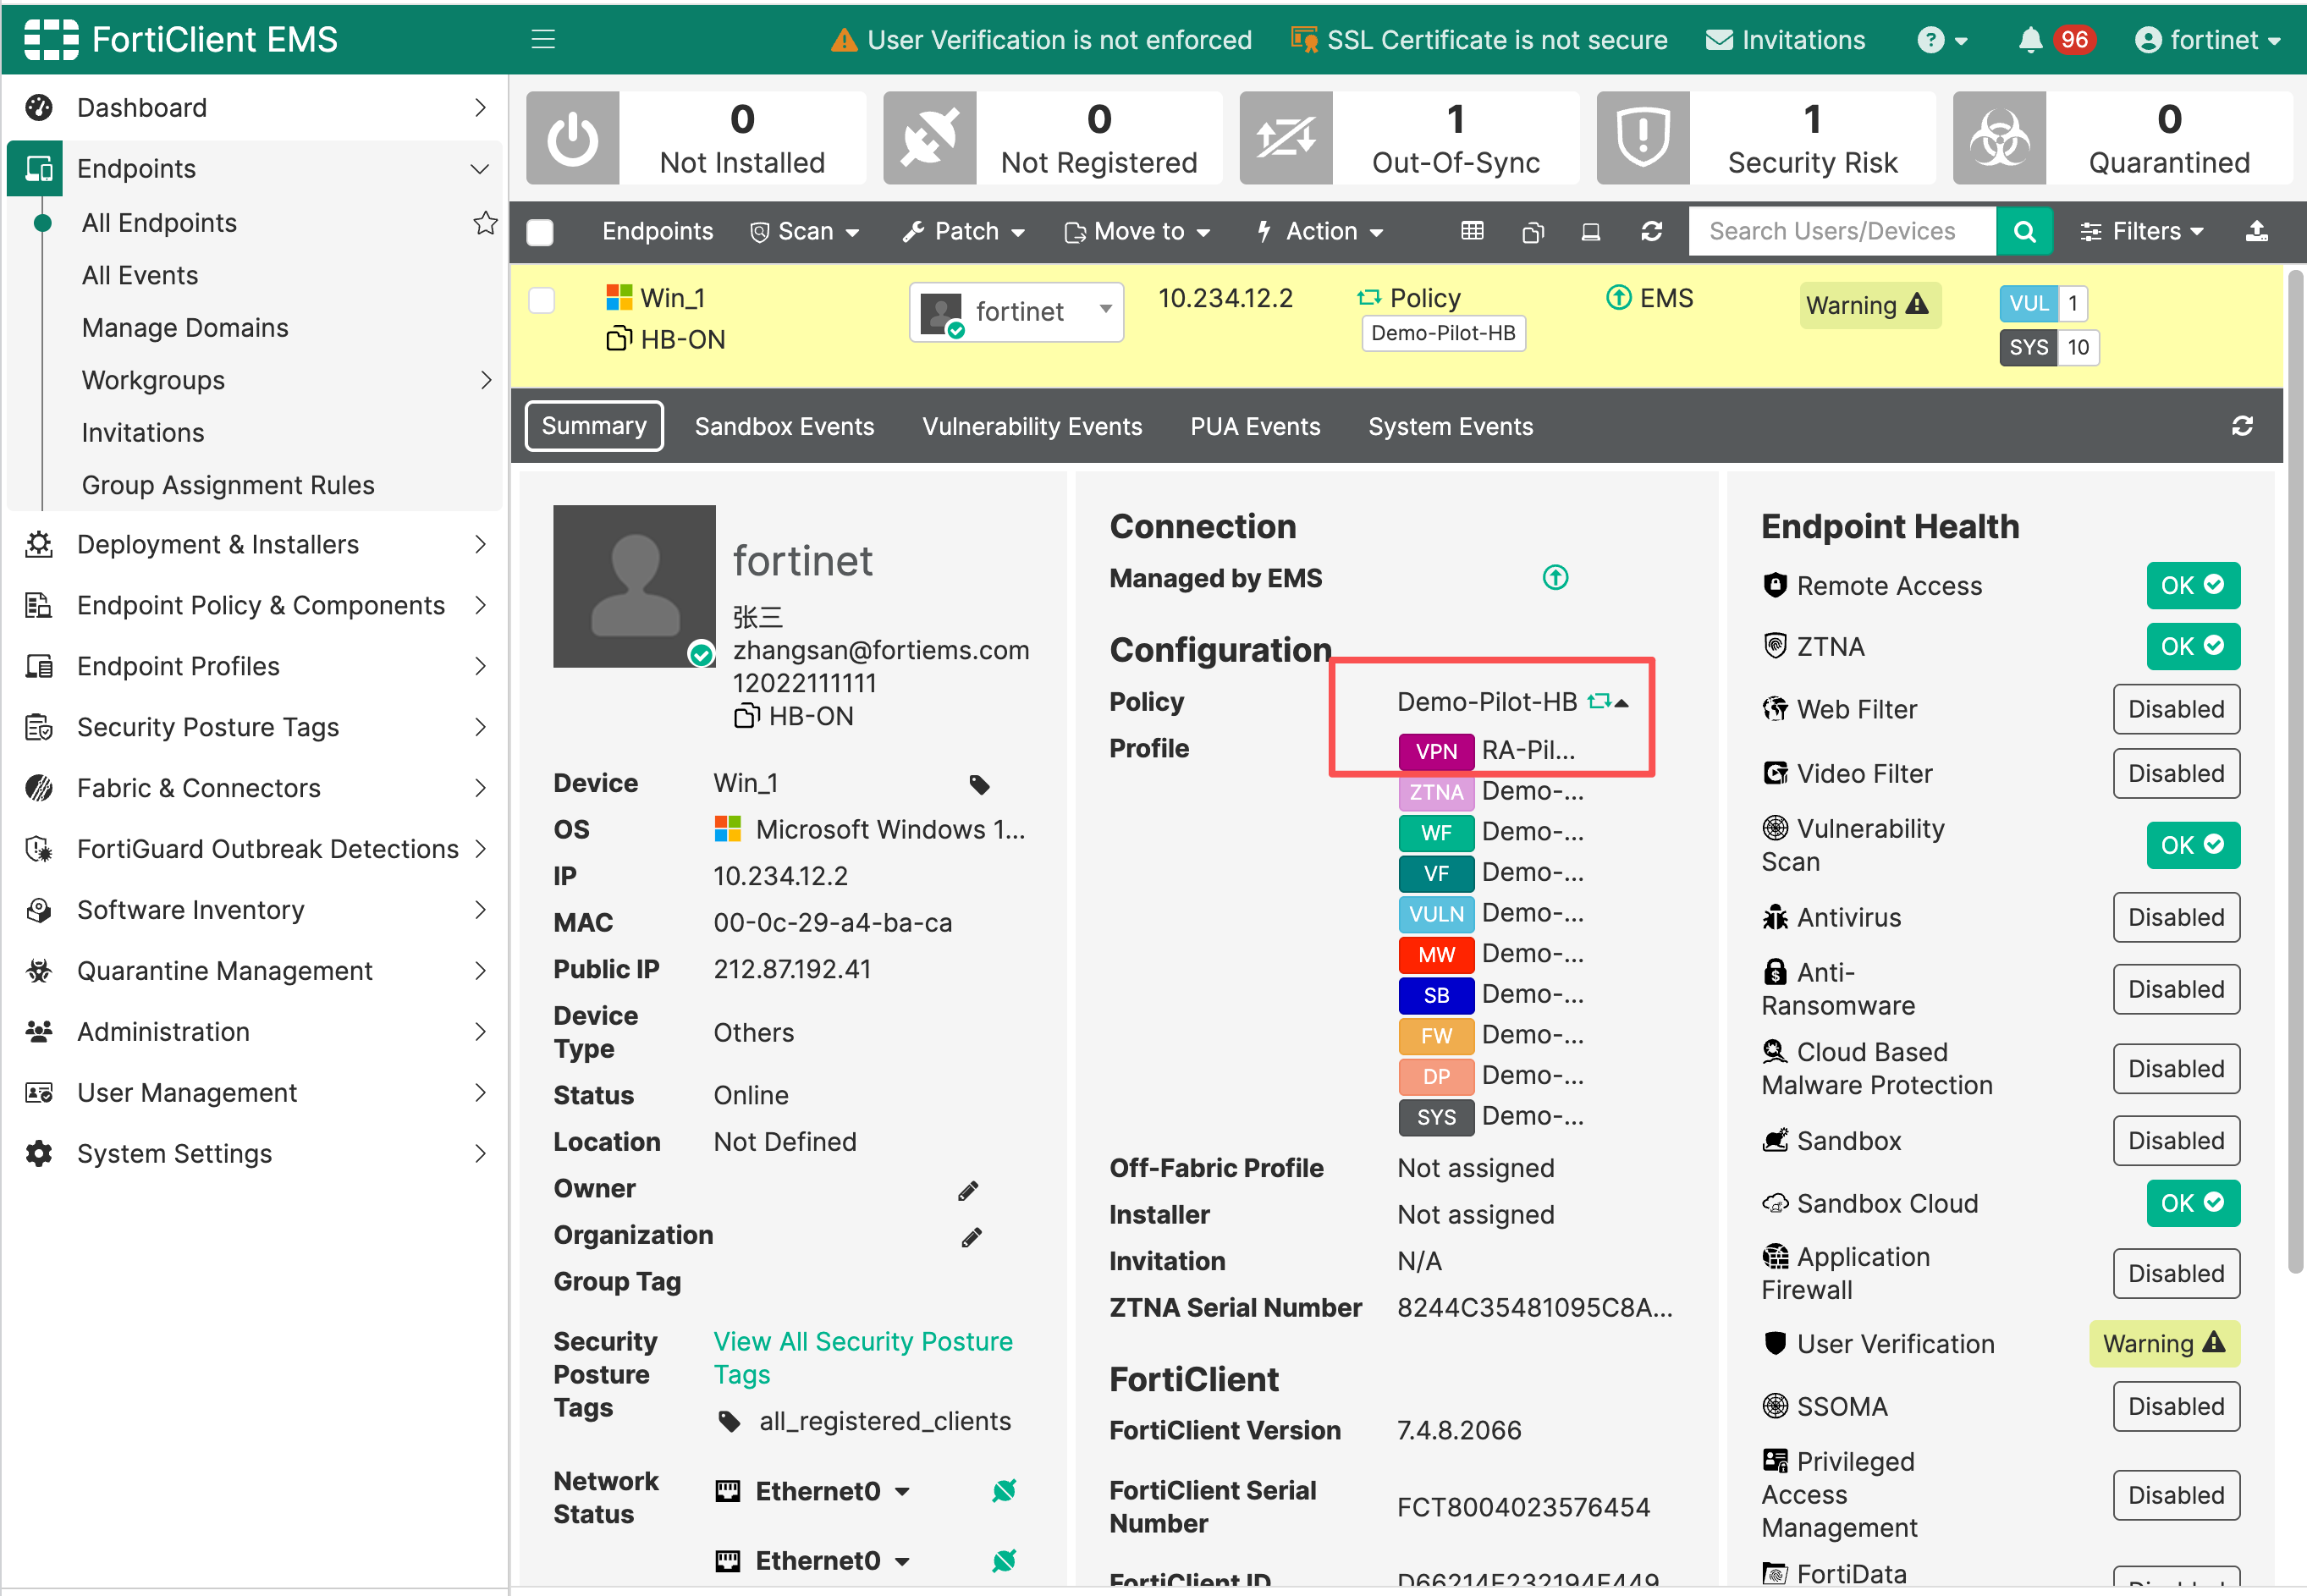
- 此时等待FortiClient更新完成,更新完成后可以在
Endpoint页面下检查对应的客户端的详细信息中,看到对应的配置文件已经变更。
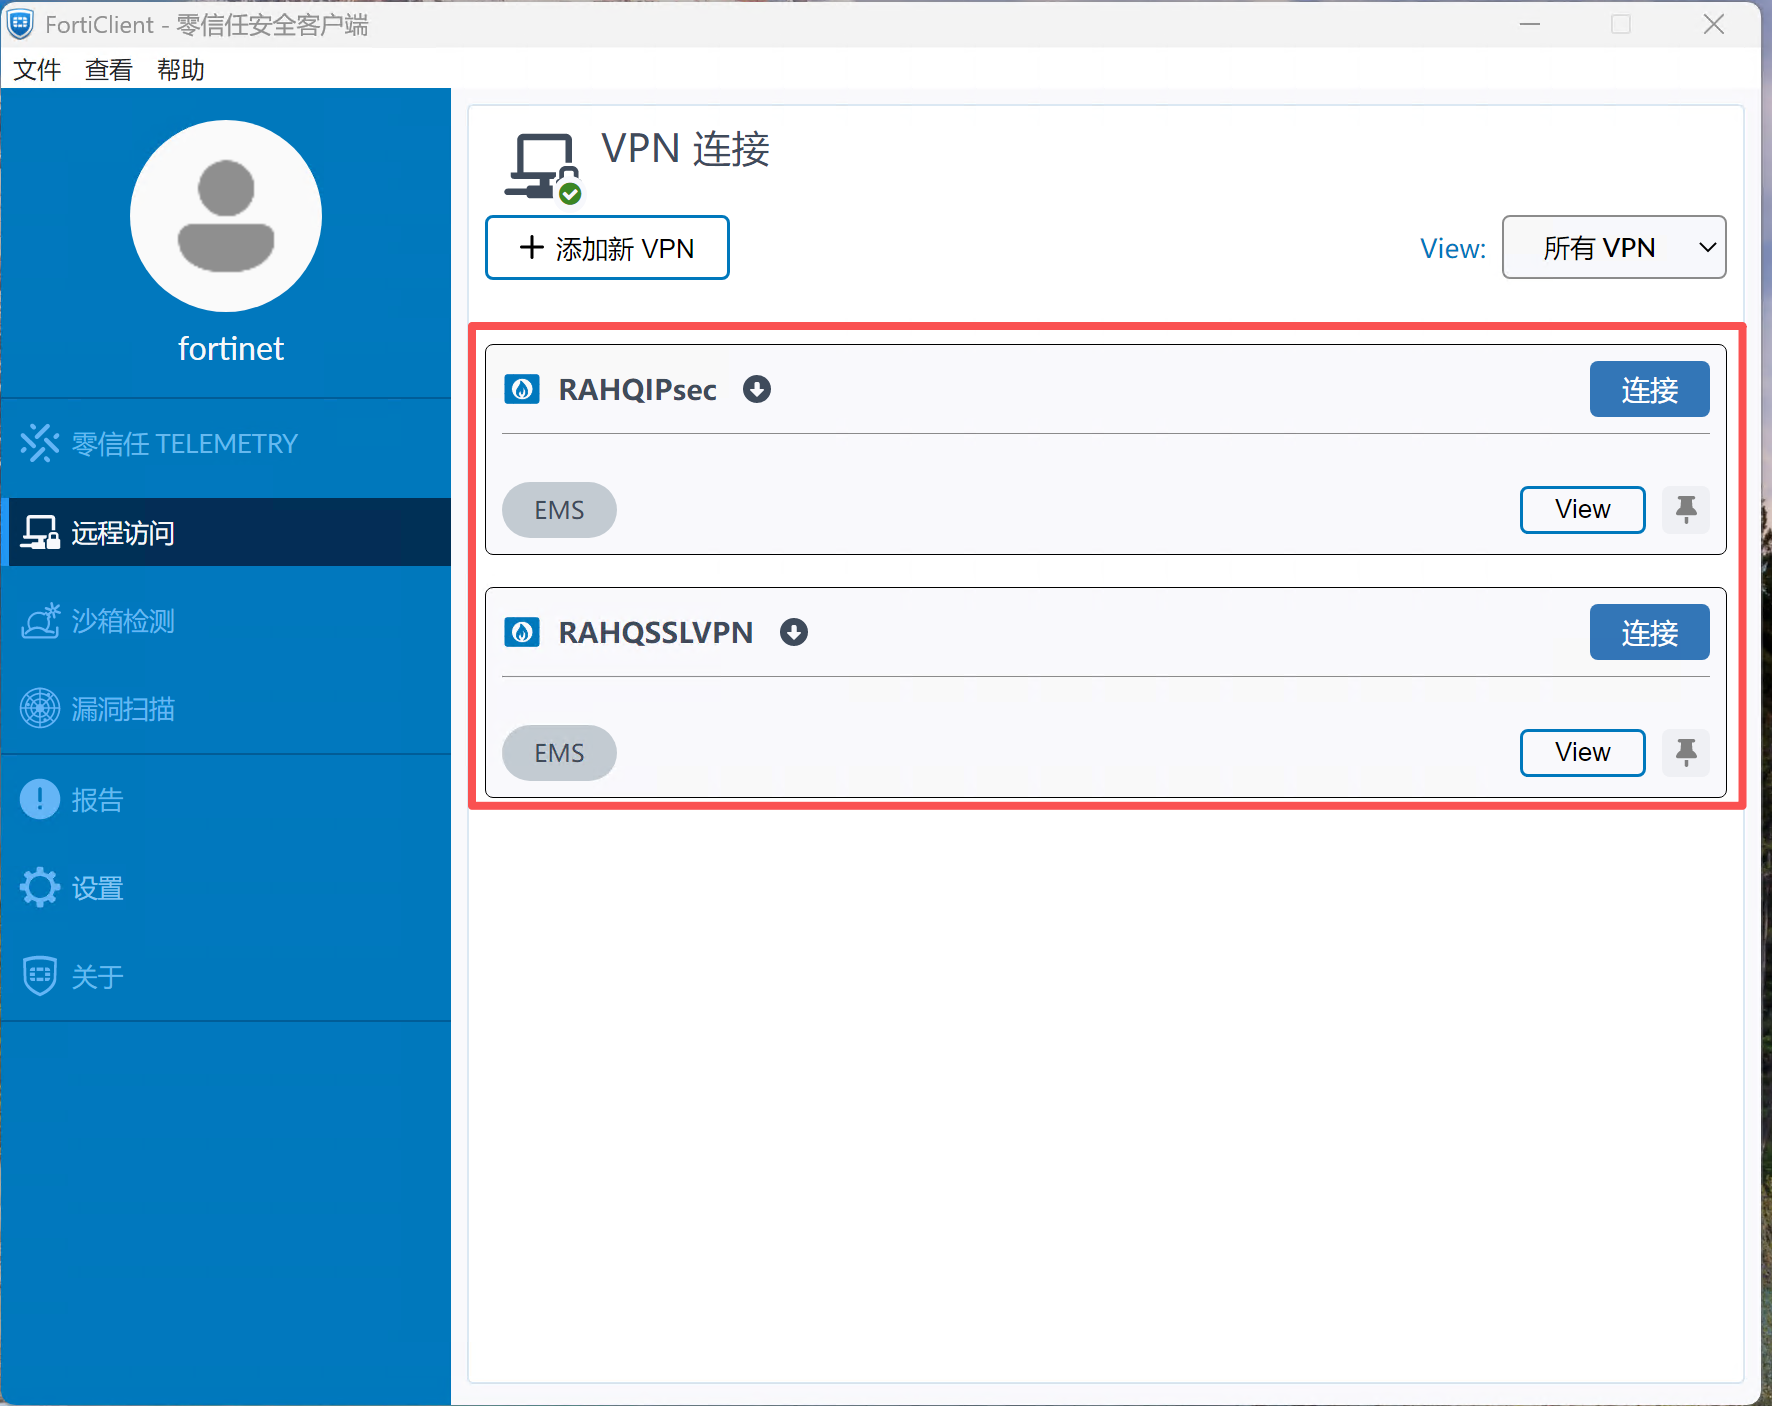
- 更新完成后在FortiClient上也可以看到Remote Access菜单中VPN连接已经变更完成。
配置选项说明
Remote Access 页面包含配置文件通用设置、SSL VPN 设置、IPsec VPN 设置和 VPN Tunnels(VPN 隧道)列表。通用设置控制客户端的整体连接行为;隧道设置定义每条连接的网关、认证和网络参数。部分字段在启用上级开关、选择特定认证方式或 IKE 版本后显示。
配置文件与通用设置(General)
| 选项 | 中文名称 | 说明和作用 |
|---|---|---|
| Name | 配置文件名称 | 标识 Remote Access 配置文件,供终端策略引用;与客户端显示的隧道名称分别配置。 |
| Remote Access / 眼睛图标 | 远程访问及可见性 | 控制远程访问功能及其在客户端中的显示。Android、iOS 的远程访问功能始终启用,不受该可见性设置控制。 |
| Allow Personal VPN | 允许个人 VPN | 允许用户自行创建、修改和使用个人 VPN 配置。关闭后由管理员集中管理连接。 |
| Disable Connect/Disconnect | 禁用连接和断开按钮 | 配合自动连接限制用户手动连接、断开 VPN;界面不同区域出现的同名选项作用相同。 |
| Show VPN before Logon | 登录系统前显示 VPN | 在系统登录前提供 VPN 连接入口,使终端能够先连接企业网络再登录系统。 |
| Use Windows Credentials | 使用 Windows 凭据 | 配合登录前 VPN 使用 Windows 用户名和密码进行认证。 |
| After Logon SAML Authentication Framework | 登录后的 SAML 认证框架 | 选择内嵌认证浏览器:WebBrowser 使用 Internet Explorer 引擎,Electron 使用 Chromium,WebView2 使用 Microsoft Edge。现代认证页面优先使用 WebView2 或 Electron。 |
| Minimize FortiClient Console on Connect | 连接后最小化客户端 | 单条 VPN 隧道成功连接后自动最小化 FortiClient 窗口;并发连接多条 IKEv2 隧道时不执行自动最小化。 |
| Suppress VPN Notifications | 抑制 VPN 通知 | 不显示 VPN 连接状态及错误通知,减少弹窗,也会减少用户可见的故障提示。 |
| Disable Internet Check | 禁用互联网检查 | 开启后,自动连接不再等待互联网可达性检查通过;关闭时,检测到可访问互联网后才启动自动连接。 |
| Use Vendor ID / Vendor ID | 使用厂商标识/厂商标识值 | 启用并指定连接使用的 Vendor ID,配合需要识别该标识的网关配置。 |
| Enable Secure Remote Access | 启用安全远程访问 | 根据隧道的 Tags 安全状态标签允许或禁止连接。Android、iOS 不支持此控制。 |
| Prelogon Auto Connect Tunnel | 登录前自动连接隧道 | 指定操作系统启动后、用户登录前自动建立的隧道;使用证书时需要计算机证书存储中的证书。 |
| Prelogon Auto Connect Priority | 登录前隧道优先 | 开启后,登录前隧道在用户登录后继续保持,并优先于用户级隧道;关闭后可切换至用户级隧道。仅在指定登录前隧道后显示。 |
| Current Connection | 当前连接 | 指定客户端当前选定的 VPN 隧道。 |
| Auto Connect | 自动连接 | 指定用户登录终端后自动连接的隧道;用户通常需要先在 FortiClient 界面手动成功连接一次。 |
| Auto Connect Only When Off-Fabric | 仅离网时自动连接 | 仅在 EMS 判定终端处于 Off-Fabric 状态时触发自动连接,需要配置在网检测规则。 |
| Auto Connect on Install | 安装后自动连接 | 客户端接收配置文件更新后,自动连接 Auto Connect 指定的隧道。 |
| Always Up Max Tries | 始终在线最大重试次数 | 限制因网络问题掉线后的重连次数;0 表示持续重试。 |
| Disconnect Password | 断开密码 | 要求用户输入密码才能断开 VPN。FortiClient 7.2、7.4 常规发布版本不支持,仅部分特殊构建支持;不能依赖此字段实现常规版本的强制连接。 |
| Enforce Disabling Smart Multi-Homed Name Resolution | 强制禁用智能多宿主名称解析 | 调整 Windows DNS 客户端策略,减少多个接口并行发起 DNS 查询。不能保证查询绝不经物理网卡发送。 |
| Enable Multi-Connect on Eligible Tunnels | 允许符合条件的隧道并发连接 | 允许同时连接多条 IPsec IKEv2 隧道;该功能处于 Beta 阶段。 |
| DNS Priority | DNS 优先级 | 启用多隧道连接后,通过拖动排列各 IKEv2 隧道的 DNS 查询优先级。优先级对应 Windows 隧道接口度量值;每个配置文件最多列出 50 条此类隧道。 |
| Enable View Selected VPNs | 默认显示选定 VPN | 默认仅显示已固定的隧道。用户在客户端修改 View > Selected VPNs 后,其本地显示选择具有优先权。 |
网络锁定(Network Lockdown)
网络锁定用于独立的 Off-Fabric 配置文件。离网终端未连接 VPN 且宽限期结束后,FortiClient 阻止非例外的入站、出站连接;连接 VPN 后恢复相应网络访问。部署前需配置在网检测规则及独立的在网、离网配置文件,避免终端失去必要网络连接。该功能支持 Windows 和 macOS。
| 选项 | 中文名称 | 说明和作用 |
|---|---|---|
| Network Lockdown | 网络锁定 | 控制离网且未连接 VPN 时的网络访问,将流量限制为管理员允许的例外。 |
| Grace Period | 宽限期 | 允许离网终端在连接 VPN 前继续访问网络的时间,范围为 20~3600 秒。 |
| Maximum Connection Attempts | 最大连接尝试次数 | 限制用户提交有效 VPN 凭据的尝试次数;达到限制后进入网络锁定状态。 |
| Paths to Excluded Applications | 例外应用路径 | 指定锁定期间仍允许联网的应用程序路径。 |
| Excluded IPs | 例外 IP 地址 | 指定锁定期间仍允许访问的 IP 地址。 |
| Excluded Domains | 例外域名 | 指定锁定期间允许访问的域名或 FQDN,不填写协议前缀和 URL 路径。客户端根据 DNS 响应获得的 IP 执行放行。 |
| Excluded SaaS Applications | 例外 SaaS 应用 | 从应用列表选择锁定期间仍允许访问的 SaaS 服务。 |
SSL VPN 配置文件设置
这些选项位于配置文件的 SSL VPN 区域,影响下发的 SSL VPN 连接。
| 选项 | 中文名称 | 说明和作用 |
|---|---|---|
| SSL VPN | 启用 SSL VPN | 控制配置文件中的 SSL VPN 功能;需要先在 EMS Feature Select 中开放该功能。 |
| DNS Cache Service Control | DNS 缓存服务控制 | 建立 SSL VPN 时禁用 Windows DNS 缓存,断开后恢复;需关注对其他单点登录组件的影响。 |
| Prefer SSL VPN DNS | 优先使用 SSL VPN DNS | 将 SSL VPN 分配的 DNS 服务器置于物理网卡 DNS 列表前部;关闭时不向物理网卡添加该 DNS。 |
| Do Not Accept Invalid Server Certificate | 拒绝无效服务器证书 | 服务器证书无效时终止连接,阻止继续访问不可信网关。 |
| Enable Invalid Server Certificate Warning | 无效服务器证书警告 | 证书无效时向用户显示警告。警告与强制拒绝属于不同控制。 |
| Register the Address in DNS | 在 DNS 中注册地址 | 控制是否向 AD DNS 注册 VPN 网卡地址,并可选择仅注册自身隧道接口地址。 |
| Preferred DTLS Tunnel | 优先使用 DTLS 隧道 | Windows 客户端优先使用基于 UDP 的 DTLS;网关未开启 DTLS 或建立失败时回退 TLS。关闭后使用 TLS。 |
| Split Tunnel Route Metric | 分流路由度量值 | 调整负向分流路由的优先级,仅在启用负向分流时生效;度量值较低的同等路由通常优先。 |
| Show Auth Certificates Only | 仅显示认证证书 | 证书选择列表仅显示含客户端认证用途 OID 1.3.6.1.5.5.7.3.2 的证书。 |
| Block IPv6 | 阻止 IPv6 | 连接 IPv4 隧道时阻止 IPv6 流量,避免绕过 IPv4 隧道。Linux 不支持。 |
IPsec VPN 配置文件设置
| 选项 | 中文名称 | 说明和作用 |
|---|---|---|
| VPN / IPsec VPN | 启用 IPsec VPN | 开启 IPsec VPN 功能;EMS 同时启用 SSL VPN 时,该区域显示为 IPsec VPN。 |
| Beep If Connection Fails | 连接失败时提示音 | IPsec 连接失败时发出声音提示。 |
| Use Windows Store Certificates | 使用 Windows 证书存储 | 允许从 Windows 证书存储选择认证证书。 |
| Current User Windows Store Certificates | 当前用户证书 | 在证书列表中显示当前用户证书存储中的证书。 |
| Local Computer Windows Store Certificates | 本地计算机证书 | 在证书列表中显示计算机证书存储中的证书。 |
| Use Smart Card Certificates | 使用智能卡证书 | 在证书列表中显示智能卡提供的证书。 |
| Show Auth Certificates Only | 仅显示认证证书 | 过滤证书列表,仅显示具有认证用途的证书。 |
| Block IPv6 | 阻止 IPv6 | 连接 IPv4 全隧道时阻止经 VPN 接口之外发送的 IPv6 流量;Linux 不支持。 |
| Enable UDP Checksum | 启用 UDP 校验和 | 为 UDP 数据包添加校验和,用于检测传输差错。 |
| Disable Default Route | 禁用默认路由 | 禁止添加指向 VPN 网关的默认路由;内部资源仍需有正确的专用路由。 |
| Check for Certificate Private Key | 检查证书私钥 | 隐藏无法直接访问私钥的证书,可能影响智能卡证书的显示。 |
| Enhanced Key Usage Mandatory | 强制检查增强型密钥用法 | 按私钥及增强型密钥用法条件过滤可选证书。 |
| Register the Address in DNS | 在 DNS 中注册地址 | 控制是否向 AD DNS 注册 VPN 地址,或仅注册自身隧道接口地址。 |
| Do Not Accept Invalid Server Certificate for SAML auth | SAML 认证时拒绝无效服务器证书 | 校验 SAML 认证连接的服务器证书;不替代 IKE 对端证书身份检查。 |
新增隧道与基本设置(Basic Settings)
| 选项 | 中文名称 | 说明和作用 |
|---|---|---|
| VPN Tunnels | VPN 隧道列表 | 展示配置文件中的隧道,供新增、编辑和管理。 |
| Add Tunnel | 添加隧道 | 在当前配置文件中创建 VPN 连接。 |
| Manual | 手动配置 | 通过界面字段填写隧道参数。 |
| XML | XML 配置 | 通过支持的 VPN XML 结构定义隧道;字段和结构须与目标客户端兼容。 |
| Next | 下一步 | 进入所选配置方式的参数页面。 |
| Name | 隧道名称 | 客户端展示及自动连接引用的连接名称。使用英文字母和数字,避免特殊符号。 |
| Type | VPN 类型 | 选择 SSL VPN 或 IPsec VPN;未开放 SSL VPN 功能时可能不显示类型选择。 |
| Remote Gateway / + | 远端网关/添加网关 | 输入网关 IP 地址或主机名;通过 + 添加多个网关,配合排序策略实现冗余连接。 |
| Port | SSL VPN 端口 | 指定 SSL VPN 服务监听端口,默认 443,必须与网关一致。 |
| Linux Smart Card Certificate | Linux 智能卡证书库 | SSL VPN 使用智能卡时,填写用于读取证书的共享库名称或路径。 |
| Require Certificate | 要求客户端证书 | SSL VPN 连接需提供客户端证书,配合网关的证书认证要求使用。 |
| Authentication Method | IPsec 认证方式 | 选择预共享密钥或证书认证;证书来源可包括智能卡和系统证书存储。该项定义 IKE 对端认证,不等同于用户认证。 |
| Pre-Shared Key | 预共享密钥 | 使用 PSK 认证时填写双方约定的密钥;客户端与网关必须一致。 |
| Android Certificate Location | Android 证书位置 | 指定 Android 选择证书时自动打开的位置;IPsec 使用智能卡或系统存储证书认证时提供此字段。 |
| Prompt for Username | 提示输入用户名 | 连接时提示用户填写 VPN 用户名。 |
| Pinned Tunnel | 固定隧道 | 将连接固定显示,用户不能取消管理员设置的固定状态。每个配置文件最多固定 3 条,用户可额外固定 1 条。 |
| Persistent Connection | 持续连接 | 在已建立连接的基础上维持连接并应对临时掉线;客户端的 Save Password、Always Up 被启用并置灰。 |
| Traffic Keep Strategy | 流量保持策略 | Reapply Route(默认)重新应用路由并保持度量值;Flush DNS 刷新 DNS;None 不处理。SSL VPN 个人隧道不生效;IPsec 仅适用于受管全隧道,不适用于分流或个人隧道。 |
| Traffic Keep Timer | 流量保持间隔 | 设置上述路由或 DNS 操作的间隔,单位毫秒;默认 5000,最小 3000,低于最小值时按 3000 执行。适用范围与 Traffic Keep Strategy 相同。 |
| Validate IKE Phase1 cert hostname | 校验 IKE 第一阶段证书主机名 | IPsec 证书认证时,将远端网关主机名与服务器证书中 FQDN 类型的 CN 比较,不匹配则连接失败;PSK 认证不提供该选项。 |
| Save / Cancel | 保存/取消 | 保存当前隧道或放弃本次编辑;隧道保存后还需保存其所在配置文件。 |
应用分流(Split Tunnel)
以下字段适用于 SSL VPN 和 IPsec VPN 的应用分流配置。基于源应用的分流由 Windows 客户端支持。
| 选项 | 中文名称 | 说明和作用 |
|---|---|---|
| Application Based | 基于应用的分流 | 按应用或域名控制流量是否进入 VPN,减少无需经过企业网络的业务流量。 |
| Type — Include / Exclude | 包含/排除 | Include 将匹配流量纳入隧道;Exclude 将匹配流量排除出隧道并交由物理网络接口发送。 |
| Local Applications | 本地应用 | 按进程名、完整路径或目录指定应用;仅支持排除。目录末尾需加 \,多条记录使用分号分隔,可使用环境变量。 |
| Cloud Applications | 云应用 | 从预定义列表选择需要包含或排除的云服务。 |
| Domain | 域名 | 按域名及其子域控制浏览器访问流量;多条域名用分号分隔,不填写完整 URL。 |
| Add / Add Application(s) / Add Domain(s) | 添加项目 | 打开应用或域名输入区域,将条目加入当前分流列表。 |
| Remove | 移除项目 | 删除选中的分流条目。 |
IPsec 网络参数(VPN Settings)
| 选项 | 中文名称 | 说明和作用 |
|---|---|---|
| IKE — Version 1 / Version 2 | IKE 版本 | 选择密钥交换协议版本。FortiClient 7.4.4 及以后不支持 IKEv1,需使用 IKEv2。 |
| Mode — Main / Aggressive | 主模式/积极模式 | IKEv1 的协商模式;不用于 IKEv2,新客户端不应配置此项。 |
| Address Assignment | 地址分配方式 | Mode Config 从网关获取地址;Manual Set 手工指定;DHCP over IPsec 通过 IPsec 获取 DHCP 地址,需要双方支持对应方式。 |
| Mode Config — IPv4 only / IPv6 only / IPv4 & IPv6 dual stack | 地址协议族 | 分别获取 IPv4、IPv6 或双栈地址;默认 IPv4,需与网关地址池和路由设置配合。 |
| Encapsulation — IKE UDP Port | UDP 传输 | 使用指定 UDP 端口进行 IKE 协商;业务流量封装还取决于 NAT-T 和网关配置,不能仅放通 IKE 端口。 |
| Encapsulation — IPsec over TCP | TCP 传输 | 将 IKE 和 ESP 封装到 TCP,适用于限制 UDP/ESP 的网络;网关需开启对应传输方式。 |
| Encapsulation — Auto | 自动选择传输方式 | 结合网络条件使用 UDP/TCP,必要时回退 TCP;须同时配置两类端口并启用网关对应的自动或回退模式。 |
| IKE UDP Port | IKE UDP 端口 | 指定 IKE 协商的 UDP 端口,常用 500;与网关 ike-port 一致,不等同于 NAT-T 的 UDP 4500。 |
| IKE TCP Port | IKE TCP 端口 | 指定 IPsec over TCP 端口,常用 443;与网关 ike-tcp-port 一致。 |
| Specify DNS Server (IPv4) | 指定 IPv4 DNS | 手工地址分配时指定隧道使用的 DNS 服务器。 |
| Assign IP Address (IPv4) | 分配 IPv4 地址 | 手工指定客户端隧道地址,避免与地址池或其他终端冲突。 |
| Split Table | 分流表 | 在手工或 DHCP over IPsec 地址分配方式下,填写需要经过隧道的目标网段地址和掩码。 |
IPsec 第一阶段(Phase 1)
第一阶段建立用于保护协商的 IKE 安全关联。加密和认证算法组成提议,双方至少需要匹配一组;界面可配置一至两组提议。
| 选项 | 中文名称 | 说明和作用 |
|---|---|---|
| Encryption | 加密算法 | 指定保护 IKE 协商的加密算法;需要与网关提议兼容。 |
| Authentication | 认证/完整性算法 | 指定提议中的认证或完整性算法,不是用户名密码认证开关。 |
| DH Groups | DH 密钥交换组 | 决定密钥交换使用的组,可多选,双方至少匹配一组。界面列出的组包括 1、2、5、14~21。 |
| Key Life | 密钥生命周期 | IKE 密钥有效时间,单位秒,范围 120~172800;到期触发重新协商。 |
| Local ID | 本地身份标识 | 客户端在 IKE 认证时发送的身份,需要符合网关的对端身份匹配条件。 |
| Network ID | 网络标识 | Fortinet 扩展标识,范围 0~255,用于区分相同网关地址上的 IKEv2 第一阶段配置;不等同于 Local ID。iOS、Android 不支持。 |
| EAP Authentication Method | EAP 用户认证方法 | EAP-MSCHAPv2 为默认方式;EAP-TTLS 通过 TLS 保护用户凭据,可用于 LDAP 用户认证。FortiClient iOS、Android 7.4 不支持 EAP-TTLS/PAP。 |
| Enable Block network access during IKE negotiation | IKE 协商期间网络访问控制 | 旧客户端的协商期非 IKE 流量控制字段;FortiClient 7.4.4 及以后忽略此项。旧版还涉及超时及 <implied_SPDO>、<implied_SPDO_timeout>,需核对对应版本的 XML 语义后使用。 |
| Dead Peer Detection | 对端存活检测 | 检测失效的 IKE 对端,清理无效连接并支持重新建立隧道。 |
| NAT Traversal | NAT 穿越 | 在经过 NAT 的链路上封装 IPsec 流量,通常使用 UDP 4500;需要与网关及 Encapsulation 设置配合。 |
| Enable Local LAN | 允许本地局域网 | VPN 连接期间允许访问终端所在本地局域网,仍受路由和安全策略约束。 |
| Enable IKE Fragmentation | 启用 IKE 分片 | 将较大的 IKE 消息分片,改善证书认证或路径限制导致的协商报文丢失。 |
| Allow non-administrators to use machine certificates | 允许非管理员使用计算机证书 | 允许普通用户通过本机计算机证书完成 IPsec 认证。 |
| Enable Session Resumption | 启用会话恢复 | 网络中断或设备休眠后,尝试在网关 client-resume-interval 允许的时间内恢复现有会话;超过时间需重新完整协商。 |
IPsec 第二阶段(Phase 2)
第二阶段建立用于承载业务流量的 IPsec 安全关联,最多配置两组提议,双方至少匹配一组。
| 选项 | 中文名称 | 说明和作用 |
|---|---|---|
| Encryption | 加密算法 | 指定隧道业务数据使用的加密算法。 |
| Authentication | 认证/完整性算法 | 指定业务数据的完整性保护算法;与网关提议配合配置。 |
| DH Group | DH 密钥交换组 | PFS 使用的 DH 组,选择值需与网关匹配。 |
| Key Life | 密钥生命周期 | 按秒数、处理数据量 KB 或两者限制密钥使用期限;同时配置时任一条件达到即触发更新。 |
| Enable Replay Detection | 启用重放检测 | 检测并拒绝重复或不符合接收窗口要求的 IPsec 报文,降低重放攻击风险。 |
| Enable Perfect Forward Secrecy (PFS) | 启用完美前向保密 | 建立或更新第二阶段密钥时进行新的 DH 交换,降低单个密钥泄露对其他会话密钥的影响。 |
| Negative Split Tunnel or Network Exclusion | 负向分流/网络排除 | 指定不进入隧道的子网或 FQDN;FQDN 在客户端解析为网络地址。FortiOS 同时下发该配置时,其设置优先,EMS 中此处的设置被忽略。 |
隧道高级设置(Advanced Settings)
| 选项 | 中文名称 | 说明和作用 |
|---|---|---|
| Enable Single User Mode | 启用单用户模式 | 启用客户端的单用户 VPN 使用模式,限制多用户会话中的 VPN 使用;具体会话处理取决于终端平台。 |
| Save Username | 保存用户名 | 记住用户名,减少后续连接输入;不代表保存密码。 |
| Allow Non-Administrators to Use Machine Certificates | 允许非管理员使用计算机证书 | SSL VPN 中允许普通用户使用计算机证书;IPsec 的对应字段位于 Phase 1。 |
| Enforce Acceptance of Disclaimer Message | 强制接受声明 | 设置连接前显示的声明文本,用户接受后才能继续连接。 |
| Single Sign On Settings / Enable Single Sign On (SSO) for VPN Tunnel | 单点登录设置 | 为隧道启用 SSO/SAML 认证,需要 FortiGate 与身份提供商完成对接。 |
| Use Internal Browser as User-Agent | 使用内嵌浏览器 | 在 FortiClient 内打开认证页面,登录后使用所选 SAML 认证框架。 |
| Use External Browser as User-Agent | 使用外部浏览器 | 使用外部浏览器执行 SAML,可复用身份提供商允许的浏览器登录会话。IPsec 仅 IKEv2 支持。 |
| Auto Login with Azure Active Directory | 使用 Entra ID 自动登录 | 客户端安装并取得配置后,使用 Microsoft Entra ID 身份自动连接指定隧道。 |
| Tenant Name / Client ID | 租户名称/客户端 ID | 指定 Entra ID 租户及应用标识,供上述自动登录使用。 |
| SAML Port | SAML 服务端口 | IPsec SAML 认证中,指定 FortiClient 访问 FortiGate SAML 服务的端口;与 IKE UDP/TCP 端口分别配置。 |
| FQDN Resolution Persistence | 保持 FQDN 解析结果 | 在一次连接过程中保持使用同一网关 IP,避免多地址或负载均衡解析导致认证、建隧道落到不同网关;仅 Windows 支持。 |
| Resolve to IPv4 Only | 仅使用 IPv4 解析结果 | SSL VPN 网关域名同时返回 IPv4/IPv6 时,仅使用 IPv4 建立连接。 |
| Redundant Sort Method | 冗余网关排序方式 | Server 按配置顺序;Ping Speed 按 ping 响应速度;TCP Round Trip Time 按 TCP 往返时间。每次连接前重新决定尝试顺序。 |
| Tags / Allow / Prohibit / Select a Tag | 安全标签/允许/禁止/选择标签 | 引用已创建的安全状态标签,决定匹配终端能否连接此隧道;需启用 Enable Secure Remote Access。 |
| Customize Host Check Fail Warning | 自定义主机检查失败提示 | 终端因标签检查被拒绝时显示自定义消息,向用户说明处理要求。 |
| Show "Remember Password" Option | 显示记住密码选项 | 允许用户选择保存密码,需要网关侧同时允许。SAML 能否复用登录取决于 IdP 持久会话,不能据此绕过 MFA。 |
| Show "Always Up" Option | 显示始终在线选项 | 允许用户启用掉线重连,需要网关支持并允许;重试次数受 Always Up Max Tries 控制。 |
| Show "Auto Connect" Option | 显示自动连接选项 | 允许用户启用自动连接,需要网关侧同时允许;与配置文件直接指定 Auto Connect 隧道分别管理。 |
| On Connect Script | 连接后脚本 | 隧道连接成功后执行配置的脚本,用于所需的终端操作。 |
| On Disconnect Script | 断开后脚本 | 隧道断开后执行脚本,用于清理连接期间的资源或设置。 |
| Enable One-Time Password | 启用一次性密码 | IPsec 用户认证中启用一次性密码功能,需要后端认证服务支持。 |
| Enable XAuth | 启用扩展用户认证 | IKEv1 使用 XAuth,IKEv2 对应 EAP 用户认证;字段名称保留 XAuth 不代表 IKEv2 使用 IKEv1 协议。 |
| XAuth Timeout | 用户认证超时 | 启用 XAuth 后配置等待时间,范围 120~300 秒,未配置时默认 120 秒。 |
| Prompt for Certificate | 提示选择证书 | IPsec 连接时提示用户选择认证证书。 |
| Show Passcode | 显示动态口令标签 | 将 IPsec 登录界面的 Password 标签改为 Passcode,适用于动态口令输入;不单独开启 MFA。 |
| Failover SSL VPN Connection | 故障切换 SSL VPN | IPsec 连接失败后尝试指定的 SSL VPN 隧道;需要客户端和网关仍支持 SSL VPN 隧道模式。 |
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.10.28 |
| 0.1 | Draft Version | - | - | 2026.08.04 |