网络锁定
网络锁定
功能介绍
Network Lockdown 用于控制终端离开企业网络后、尚未连接 VPN 时的网络访问。终端处于 Off-Fabric(离网) 状态时,FortiClient 先提供一段宽限期,供用户接入网络并完成 VPN 认证;宽限期结束仍未连接 VPN,则限制非例外的局域网和互联网连接,包括入站与出站流量。用户成功连接 VPN 后,按隧道路由和访问策略使用网络。
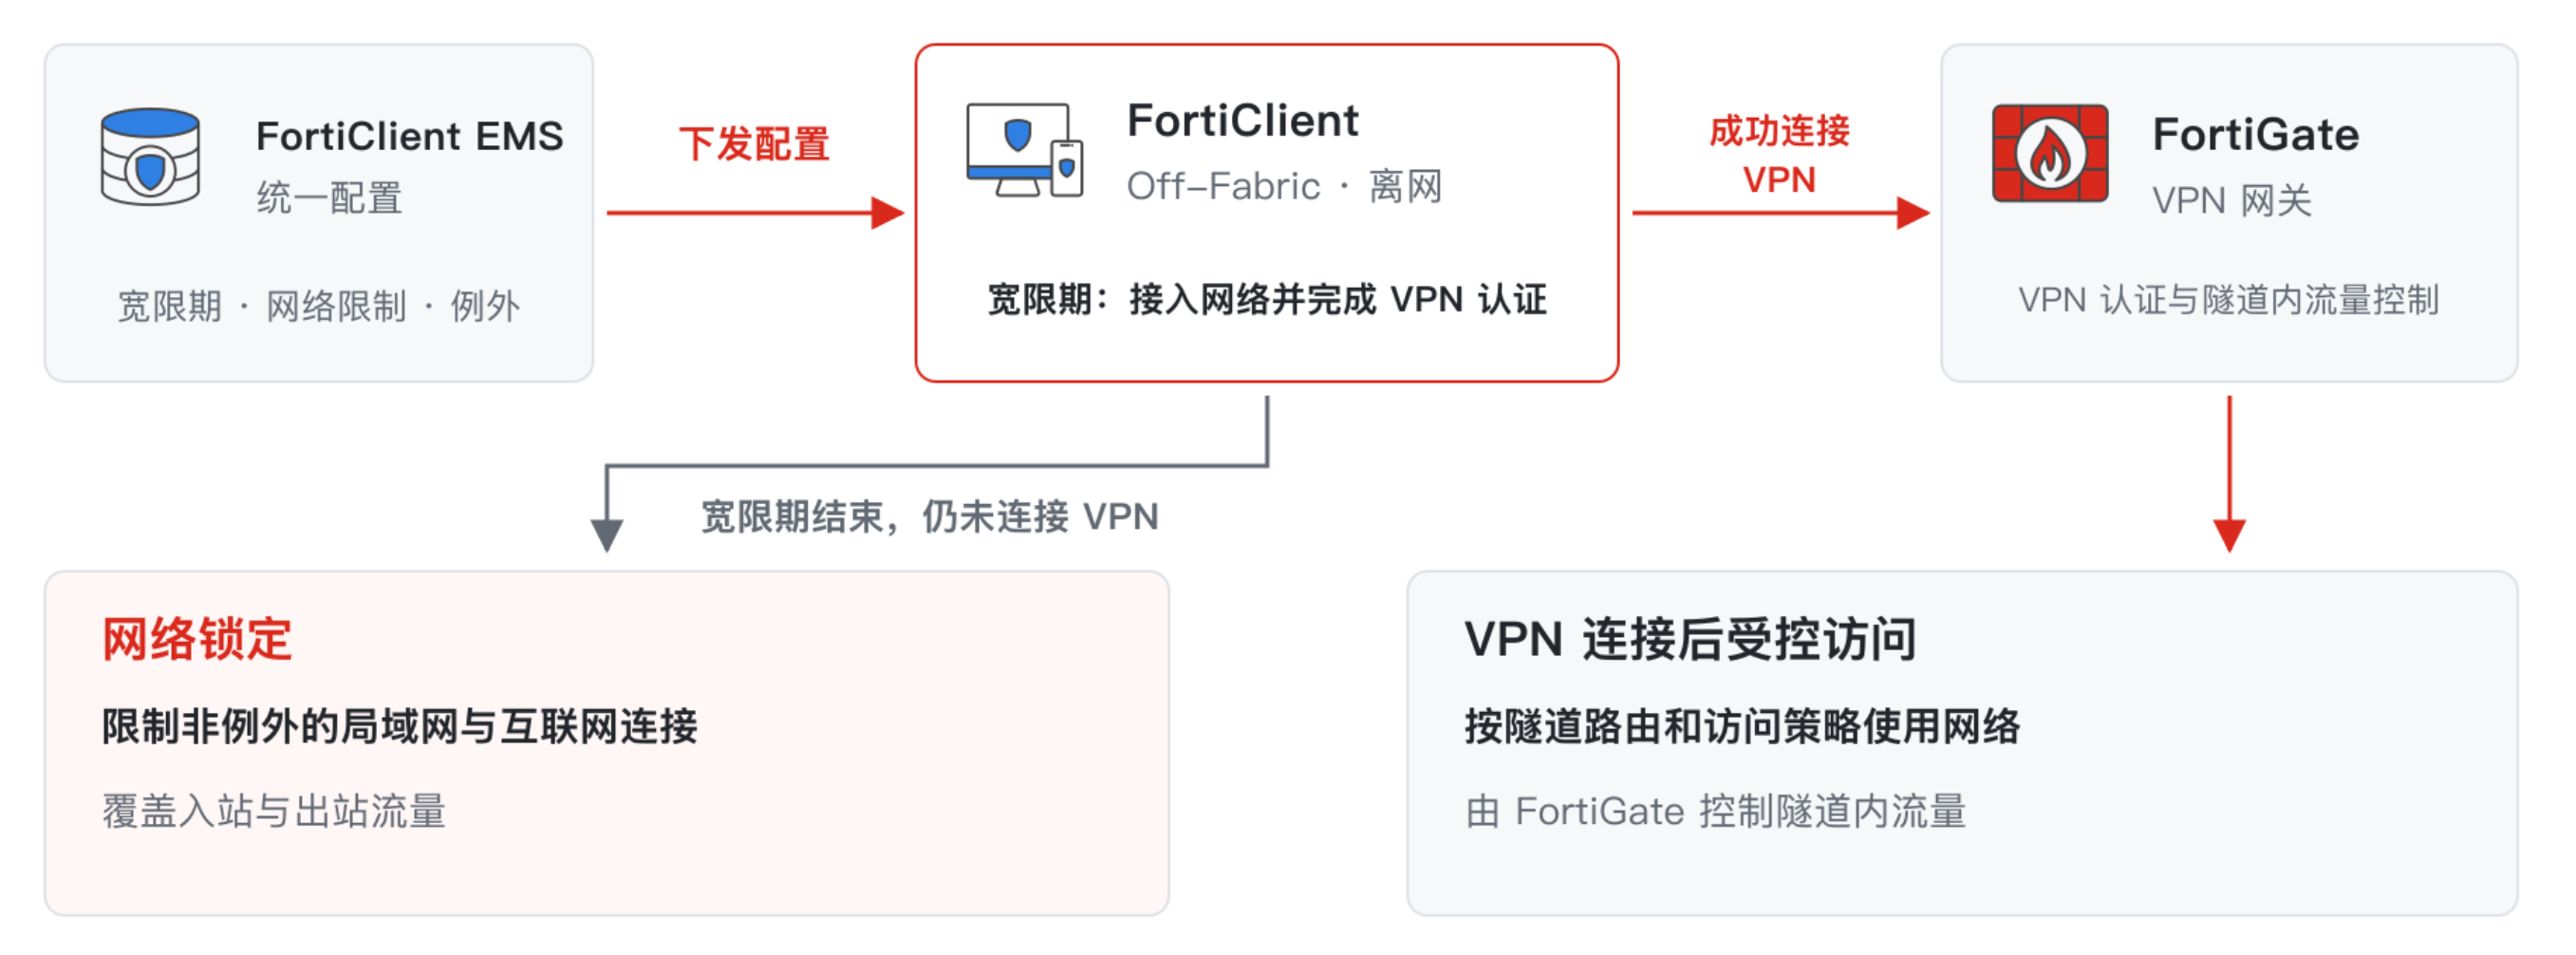
该功能适用于要求移动办公终端在访问网络前先建立企业 VPN 的场景。EMS 负责下发配置,FortiClient 在终端执行网络限制,FortiGate 负责 VPN 认证及隧道内流量控制。
部署时需要同时考虑以下设置:
| 设置 | 作用 |
|---|---|
| On-Fabric Detection | 判断终端当前是否位于企业网络,为在网、离网配置切换提供依据。 |
| Auto Connect | 自动发起指定的 VPN 连接,减少用户手工操作。 |
| Always Up | VPN 意外中断后尝试重新连接。 |
| Network Lockdown | 在离网且未连接 VPN 时,限制未被允许的网络访问。 |
重要
- 自动连接和断线重连可以配合网络锁定使用,但应先分别验证。Network Lockdown 与 EMS 的终端隔离属于不同功能,排障时应确认实际触发了哪一种限制。
适用版本与平台
不同版本支持的操作系统、VPN 类型和例外选项存在差异。部署前应确认 EMS 版本、FortiClient 版本、终端操作系统及 VPN 类型,不能仅凭 EMS 页面出现开关就判断所有终端均支持。
7.2 系列在 7.2.5 新增了 IPsec VPN 的 Network Lockdown 和 Hotel Mode 能力;具体平台及配置要求仍需按所用补丁版本确认。参阅 FortiClient 7.2.5 新增功能。
工作过程
| 终端状态 | 网络访问行为 |
|---|---|
| 在公司网络,正确识别为 On-Fabric | 使用在网配置;按本文的部署规划,不启用离网网络锁定。 |
| 离网、未连接 VPN,处于宽限期 | 暂时保留普通网络访问,用户可完成 Wi-Fi 入网及 VPN 认证。 |
| 离网、未连接 VPN,宽限期结束 | 进入锁定,非例外连接受到限制。 |
| 锁定期间成功连接 VPN | 按 VPN 配置恢复相应访问。 |
| VPN 凭据尝试达到配置上限 | 进入网络锁定状态;应排查认证失败原因并验证恢复流程。 |
VPN 连接成功后,实际可访问的范围仍由全隧道或分流配置、Exclusive Routing、DNS 和 FortiGate 策略共同决定。例如,全隧道场景若仍启用了 Exclusive Routing,本地局域网访问可能继续受到限制。
宽限期和凭据尝试上限是两个不同控制项。VPN 中断、网络切换或认证失败后的计时与重试行为,应在目标版本上分别验证。
部署前准备
启用网络锁定前,先完成以下准备:
- 验证 VPN:测试终端能够手工连接企业 VPN,并完成证书校验、用户认证、MFA 和业务访问。
- 验证在网检测:分别在公司网络和外部网络确认 On-Fabric、Off-Fabric 判定正确。配置方法参阅客户端在网和离网配置。
- 确定试点范围:选取少量可现场操作的终端,使用独立测试策略和 Remote Access 配置文件。
- 规划必要访问:梳理 EMS、DNS、VPN 网关、身份认证服务及公共 Wi-Fi 门户的连接依赖。
- 准备恢复方式:保留原配置文件,并确保测试人员可以通过本地控制台或其他已验证的管理方式恢复终端。
重要
如果终端锁定后无法连接 EMS,管理员在 EMS 中关闭 Network Lockdown 的修改可能无法下发。部署前必须验证锁定期间的管理链路和恢复方式。
部署步骤
1. 准备在网和离网配置文件
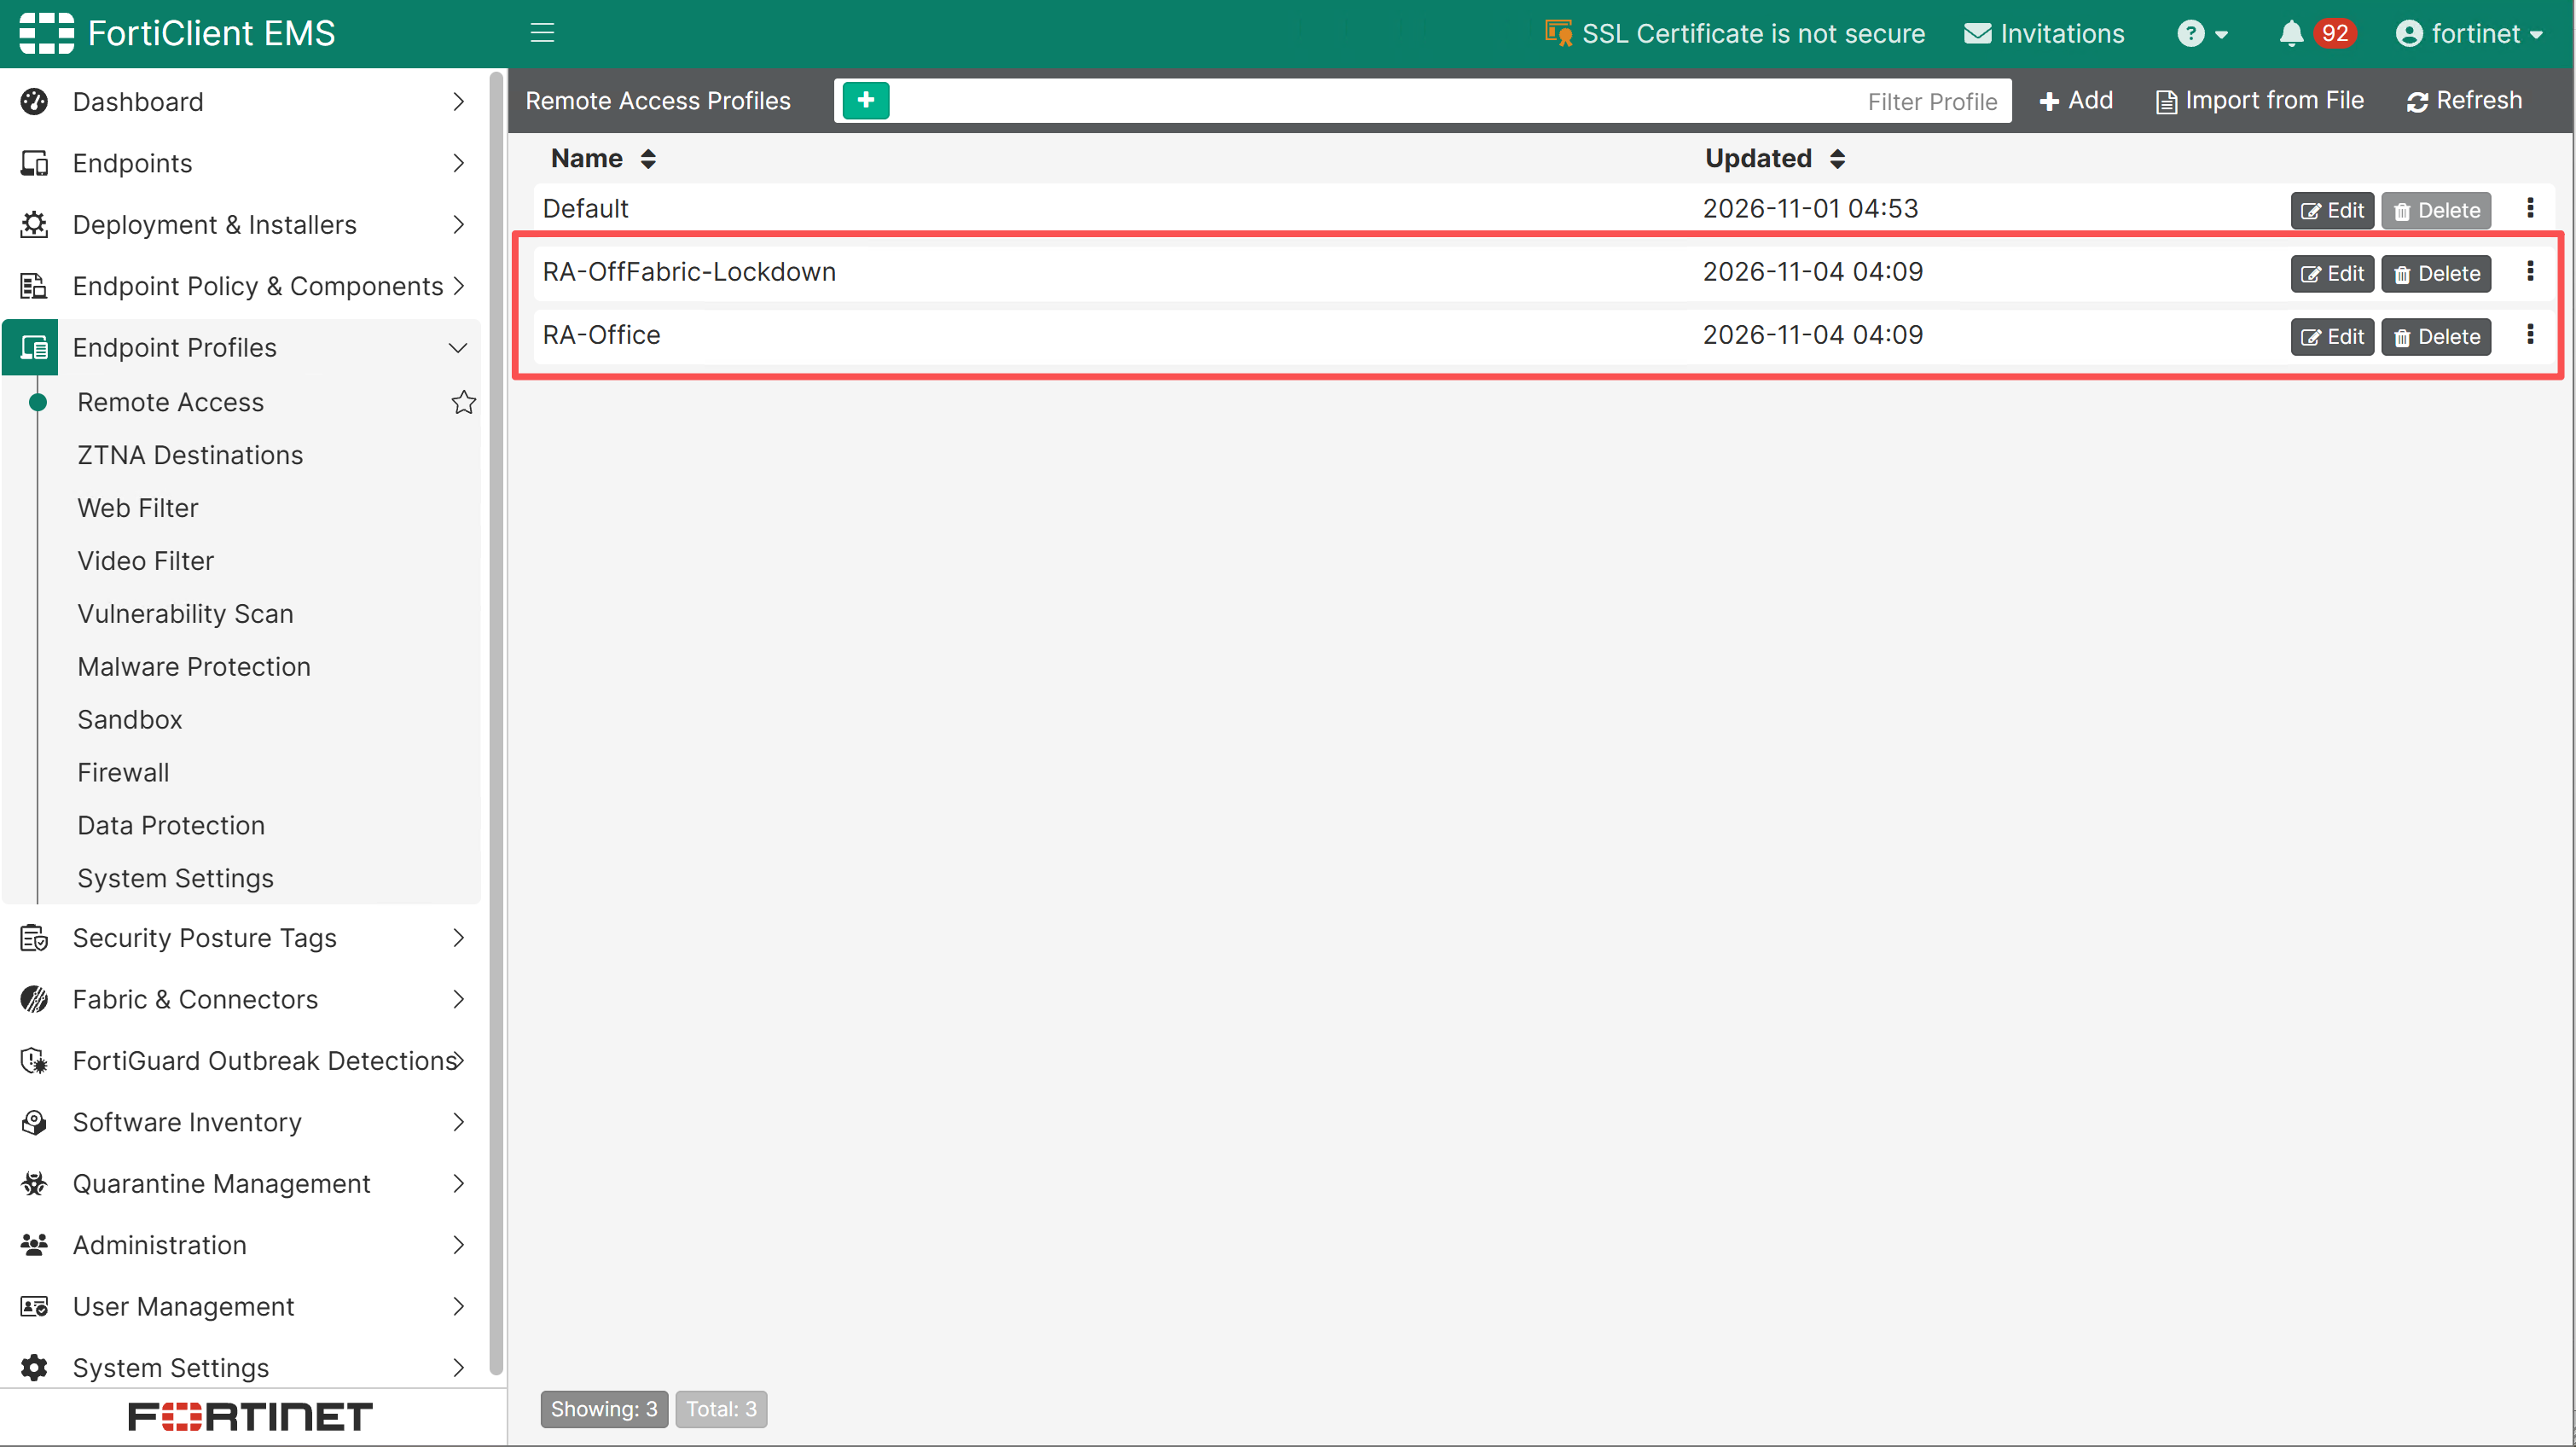
进入 Endpoint Profiles > Remote Access,复制已经验证可用的 VPN 配置文件,分别作为在网和离网配置:
| 配置文件示例 | 用途 | Network Lockdown |
|---|---|---|
RA-Office | 公司网络使用,保留企业 VPN 隧道配置。 | 关闭 |
RA-OffFabric-Lockdown | 外部网络使用,保留 VPN 及认证设置,并配置必要例外。 | 开启 |
如果 VPN 建立后也会被在网检测规则识别为 On-Fabric,应确认两侧配置都保留同名隧道及维持连接所需的参数,避免配置切换影响现有 VPN。
2. 配置网络锁定
- 编辑
RA-OffFabric-Lockdown,找到 Network Lockdown,根据页面提供的选项完善以下信息:
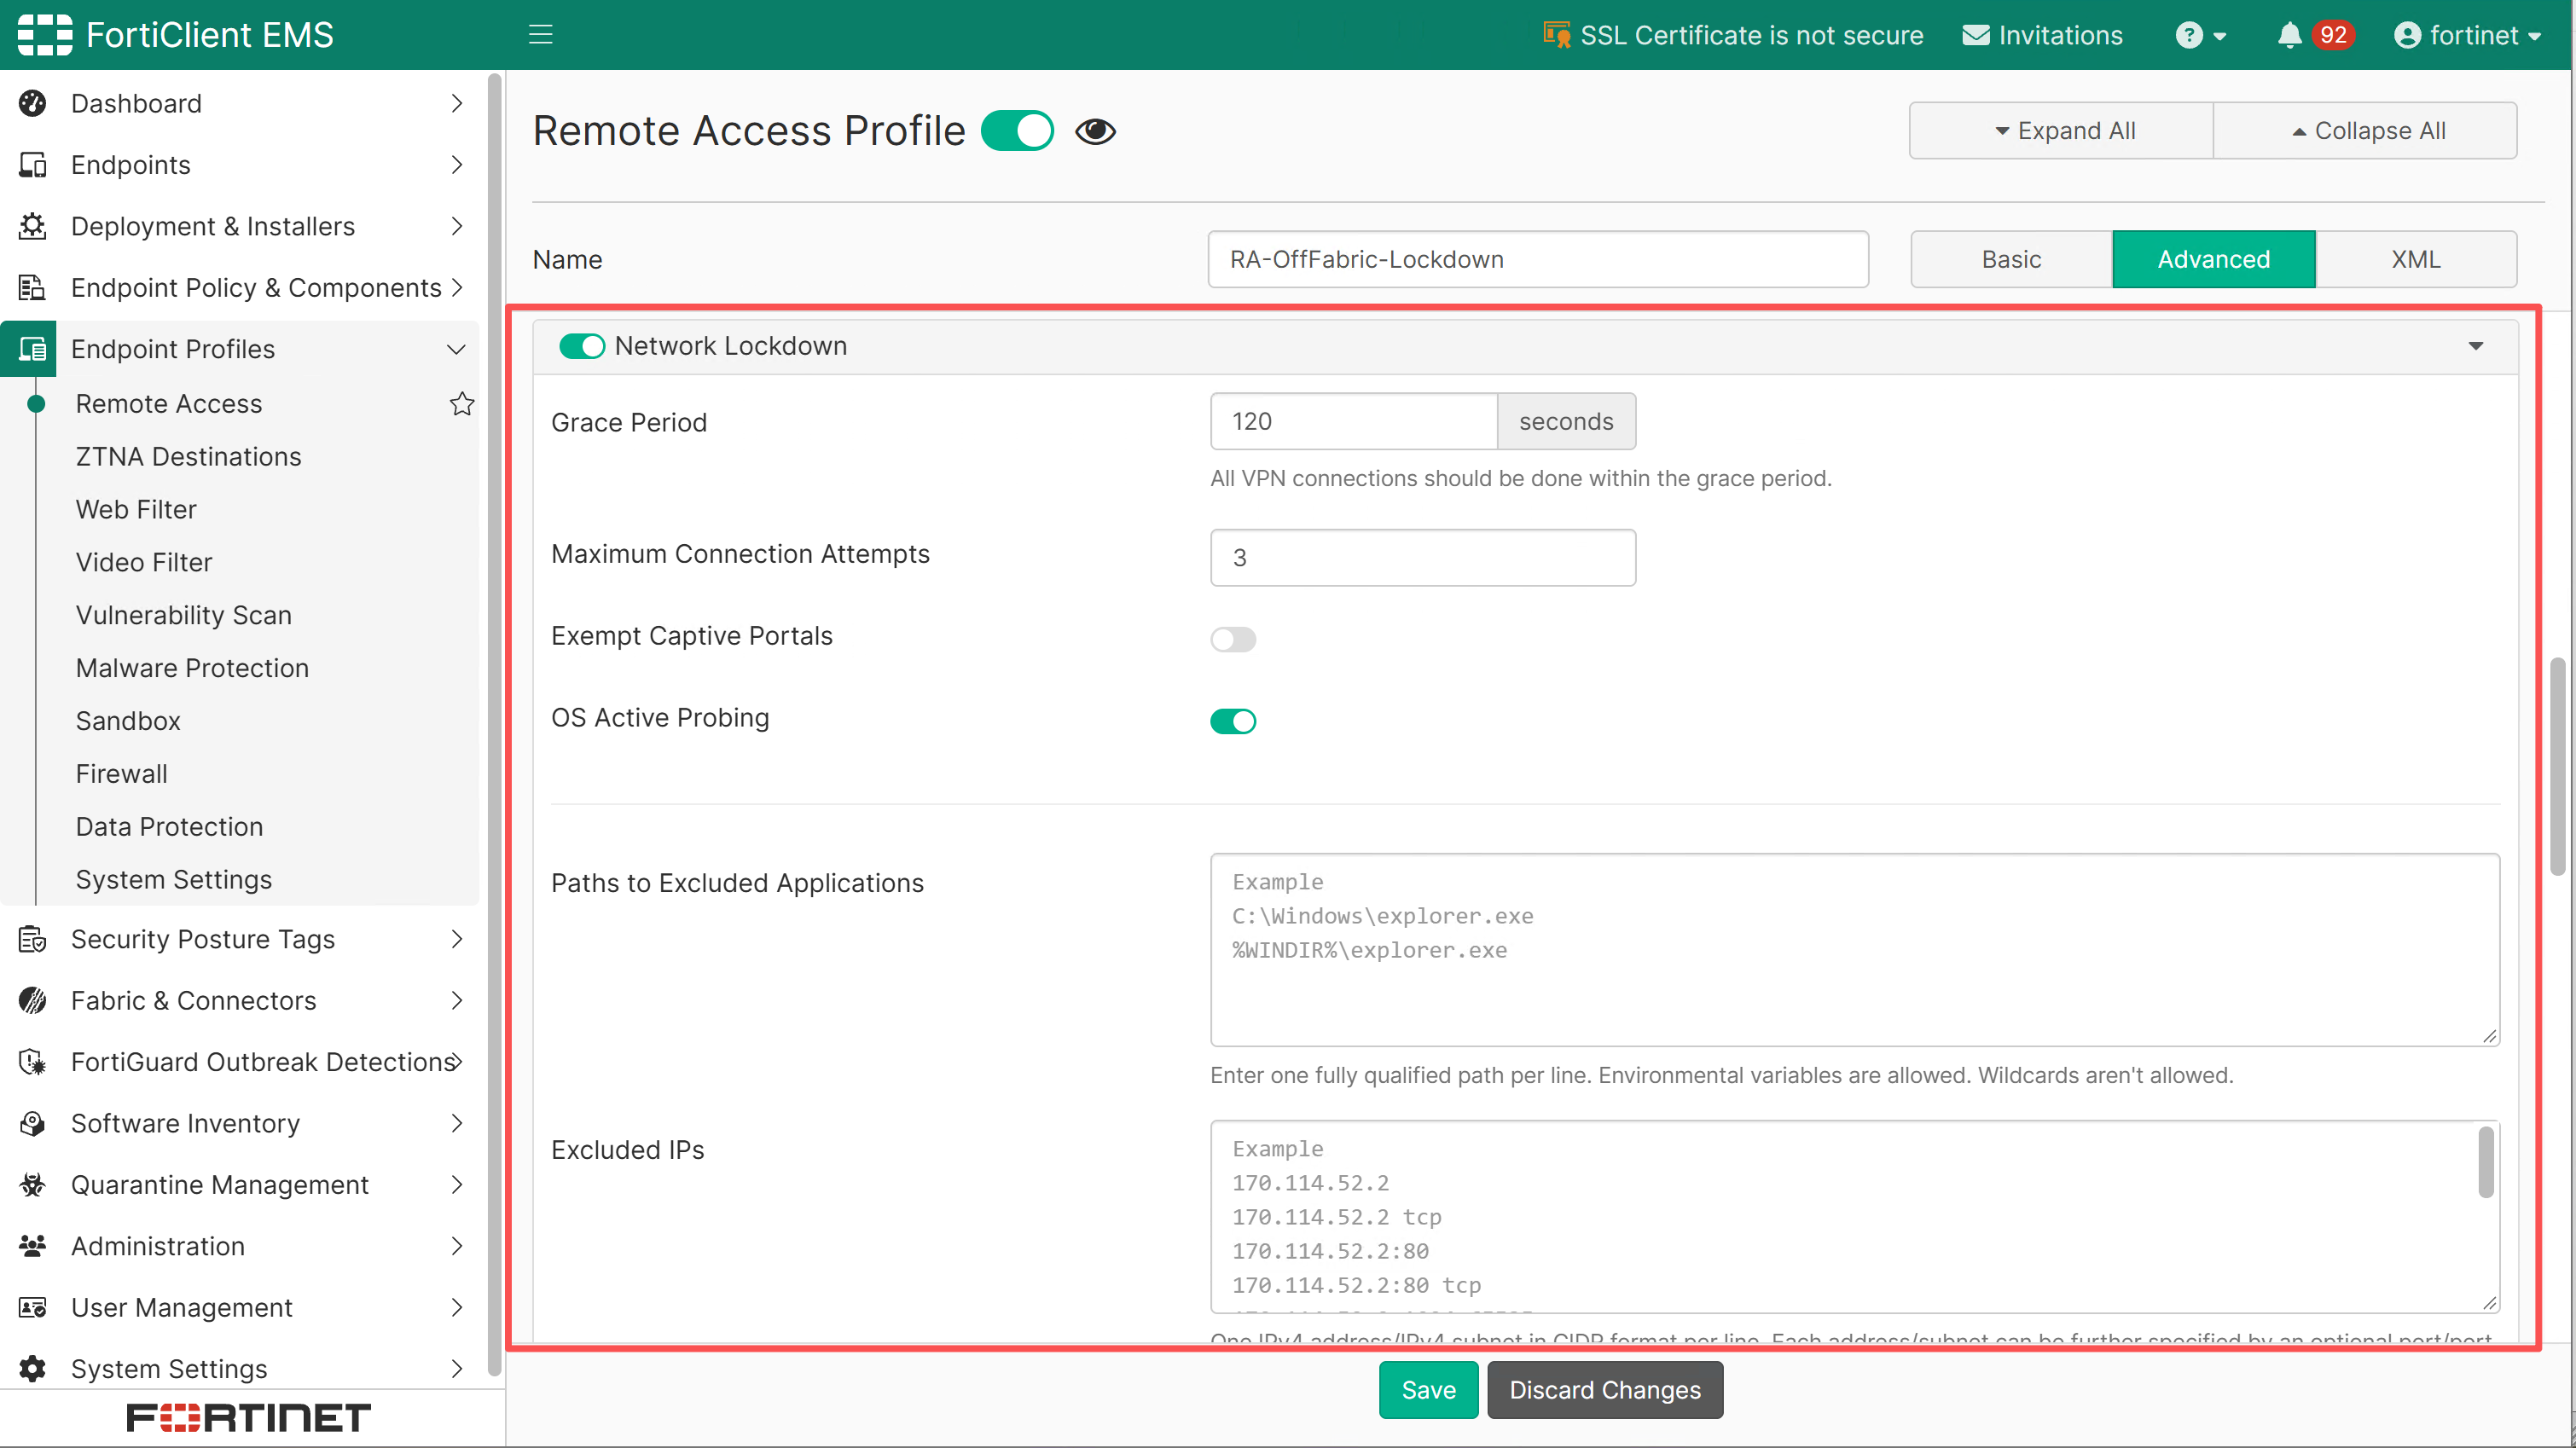
- Network Lockdown(网络锁定):启用离网终端未连接 VPN 时的网络访问限制。
- Grace Period(宽限期):设置锁定前保留普通网络访问的时间,单位为秒。7.4.5 的取值范围为 20~3600 秒。
- Maximum Connection Attempts(最大连接尝试次数):设置用户提交有效 VPN 凭据的最大尝试次数。 试点时可使用 120 秒宽限期和 3 次连接尝试,观察 Wi-Fi 入网、浏览器认证及 MFA 是否能顺利完成,再确定生产参数。这组数值仅用于测试,应结合实际认证耗时和账号锁定策略调整。、
3. 规划并配置例外
多数情况下,FortiClient需要配置例外,以保证必须的业务能够正常运行。例外应围绕锁定后必须完成的操作配置。先测试客户端已允许的连接,再补充缺失项,避免重复或扩大放行范围。
以下是常见的必须信息,需要核查并确认是否需要例外:
重要
- EMS的地址不需要配置例外,但是如果FortiClient需要通过FQDN连接EMS,需要放行能解析EMS地址的DNS
| 访问用途 | 核查内容 |
|---|---|
| DNS 解析 | VPN 网关、EMS 和认证域名能否解析;切换 Wi-Fi 后使用的新 DNS 是否正常。 |
| VPN 建连 | 网关地址及所用 VPN 协议是否可达。 |
| SAML / MFA | 登录页、重定向目标、必要页面资源及证书验证依赖是否可用。 |
| 酒店或访客 Wi-Fi | 能否打开门户、接受条款或登录,并随后建立 VPN。 |
| 服务台与修复 | 是否确实需要在 VPN 建立前访问帮助页面或修复服务。 |
应用例外允许指定程序联网。将整个浏览器或脚本解释器加入例外可能放开大量其他访问,配置前应评估实际范围。
域名例外根据 DNS 响应中的 IP 地址执行放行,不是按完整 URL 过滤。需要控制某个网站的具体页面路径时,应使用相应的网页访问控制策略。配置域名例外后,还应测试解析变化和跨域跳转,不能只验证登录首页。
添加例外配置:
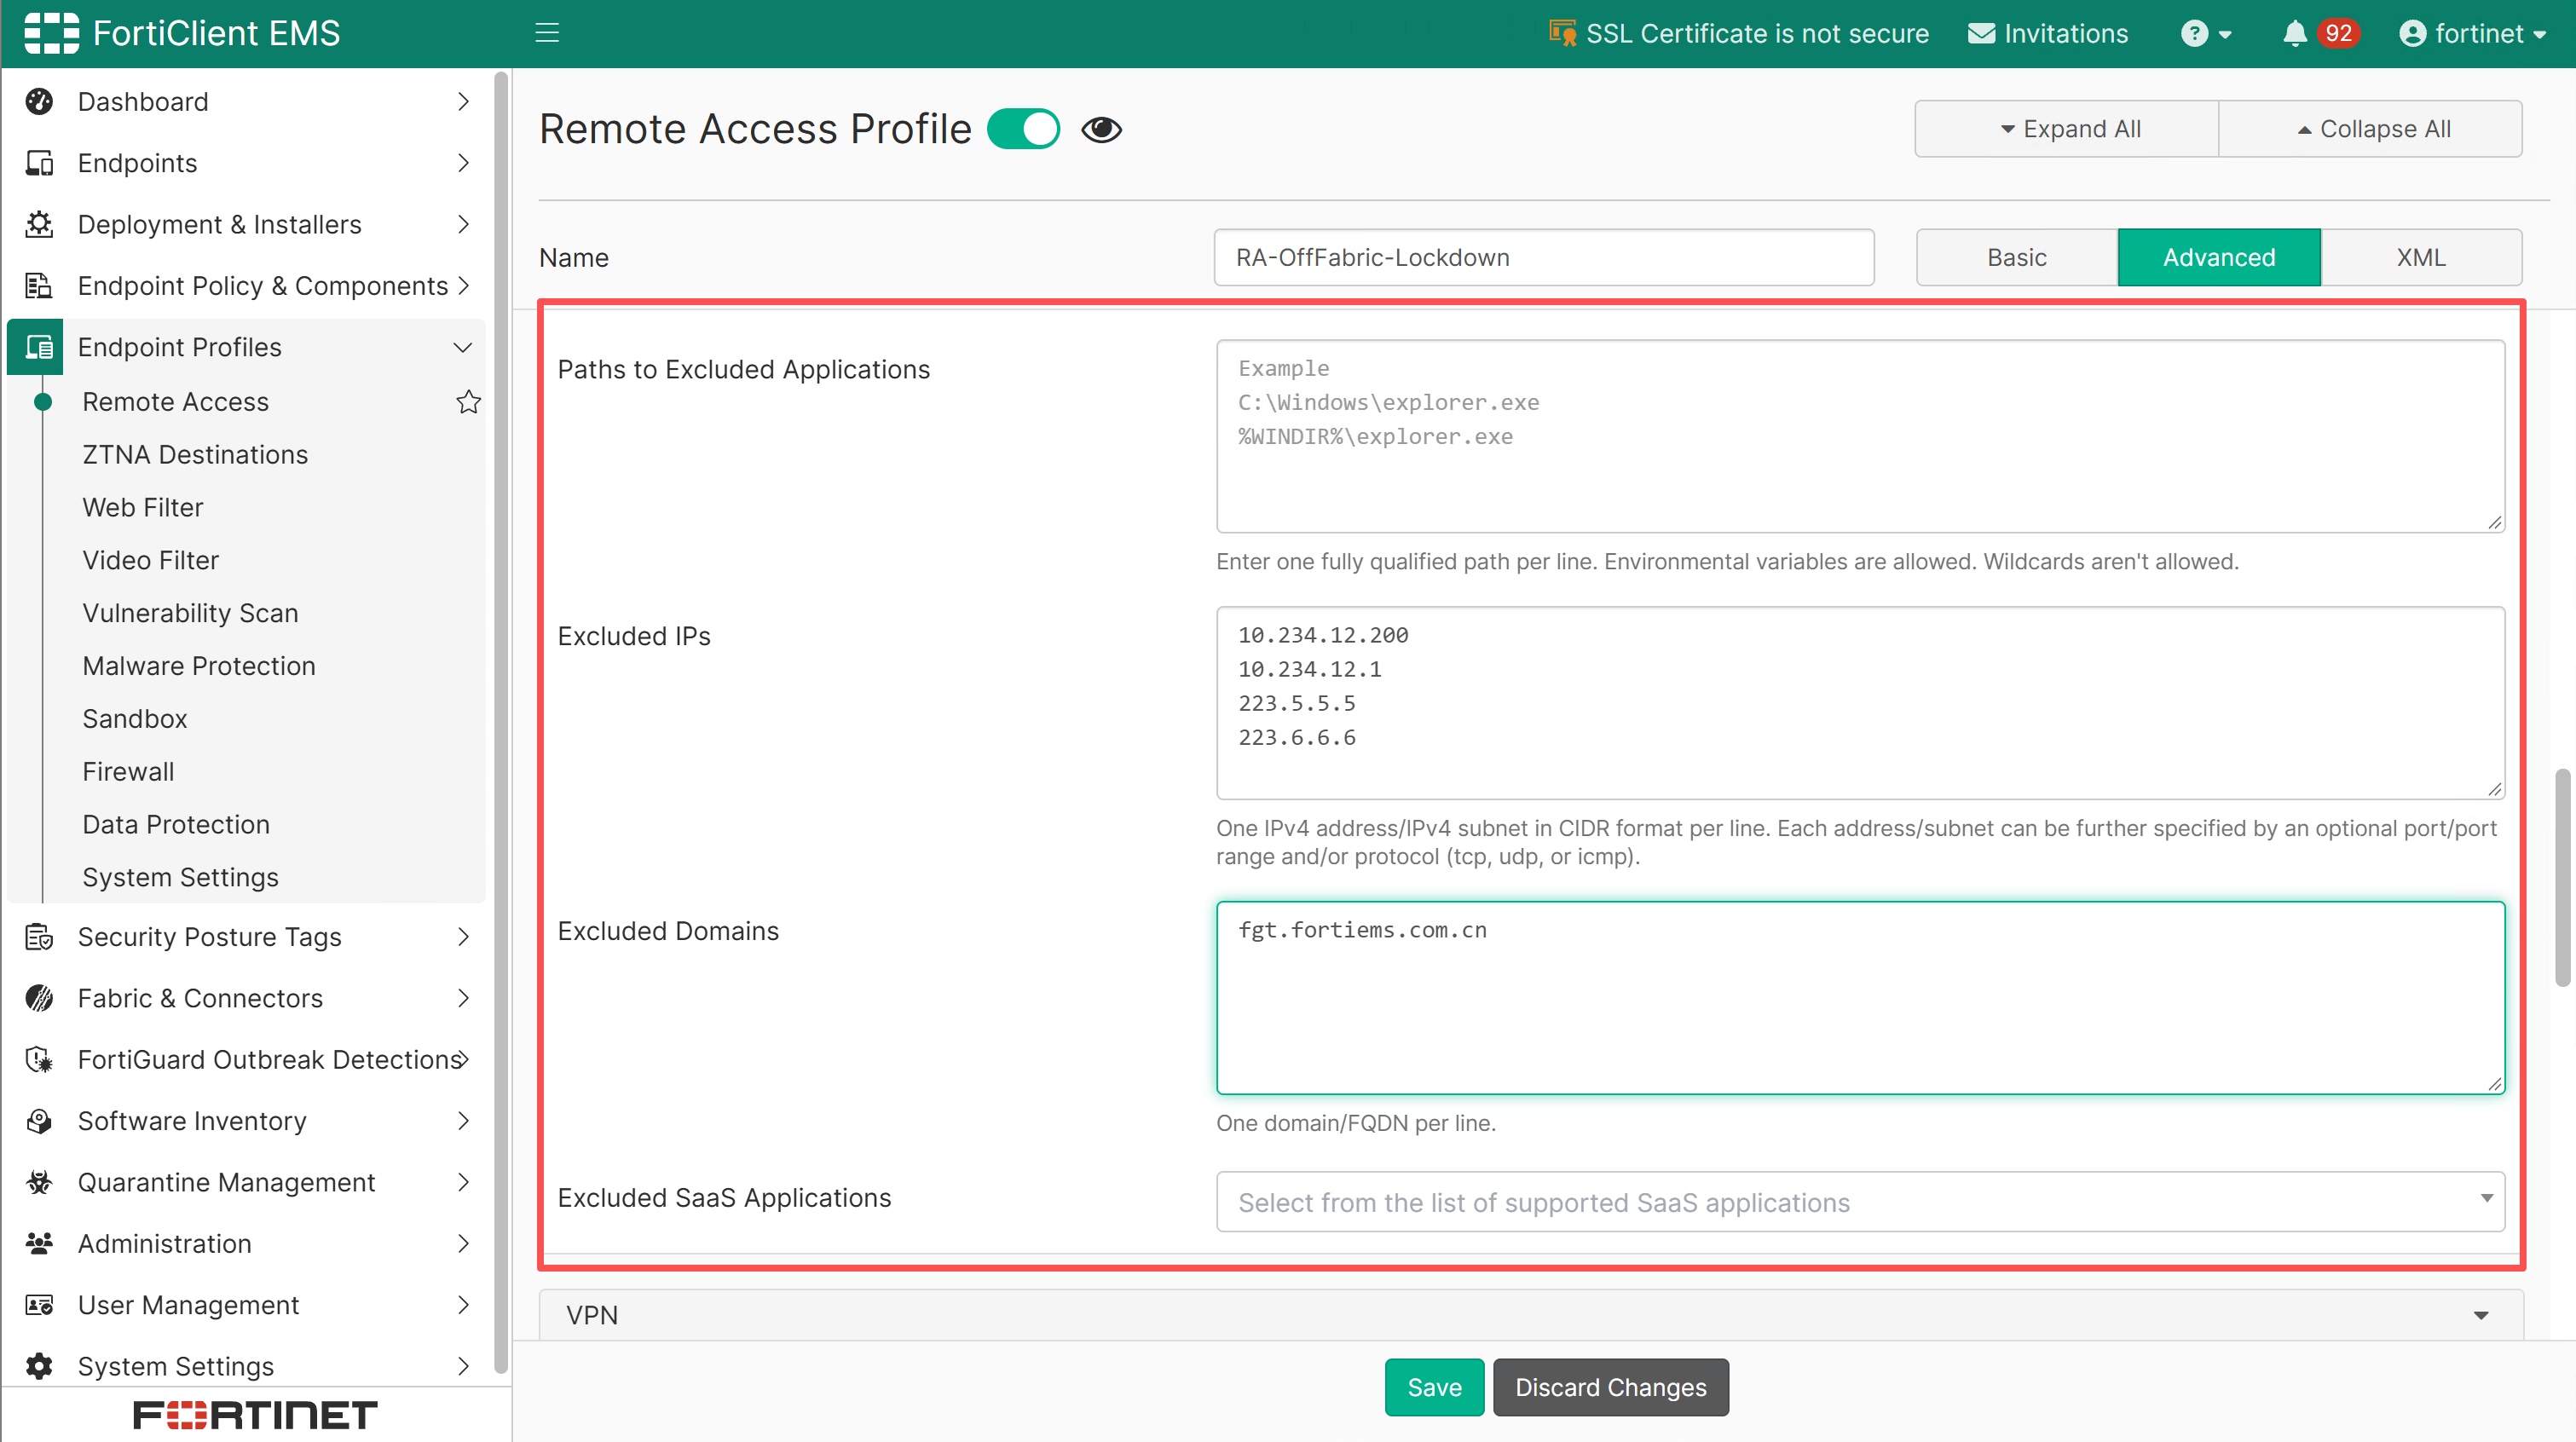
- Paths to Excluded Applications(例外应用路径):填写锁定期间仍允许联网的应用程序路径。
- Excluded IPs(例外 IP 地址):填写锁定期间仍允许访问的目标 IP 地址。
- Excluded Domains(例外域名):填写需要放行的域名或 FQDN,例如
support.example.com,不填写https://、末尾斜杠或网页路径。 - Excluded SaaS Applications(例外 SaaS 应用):从列表中选择锁定期间仍需访问的 SaaS 服务。
4. 将配置绑定到终端策略
- 进入 Endpoint Policy & Components > Manage Policies,新建或编辑试点终端使用的策略。

- 在 On-Fabric Detection Rules 中选择已经验证的在网检测规则集。
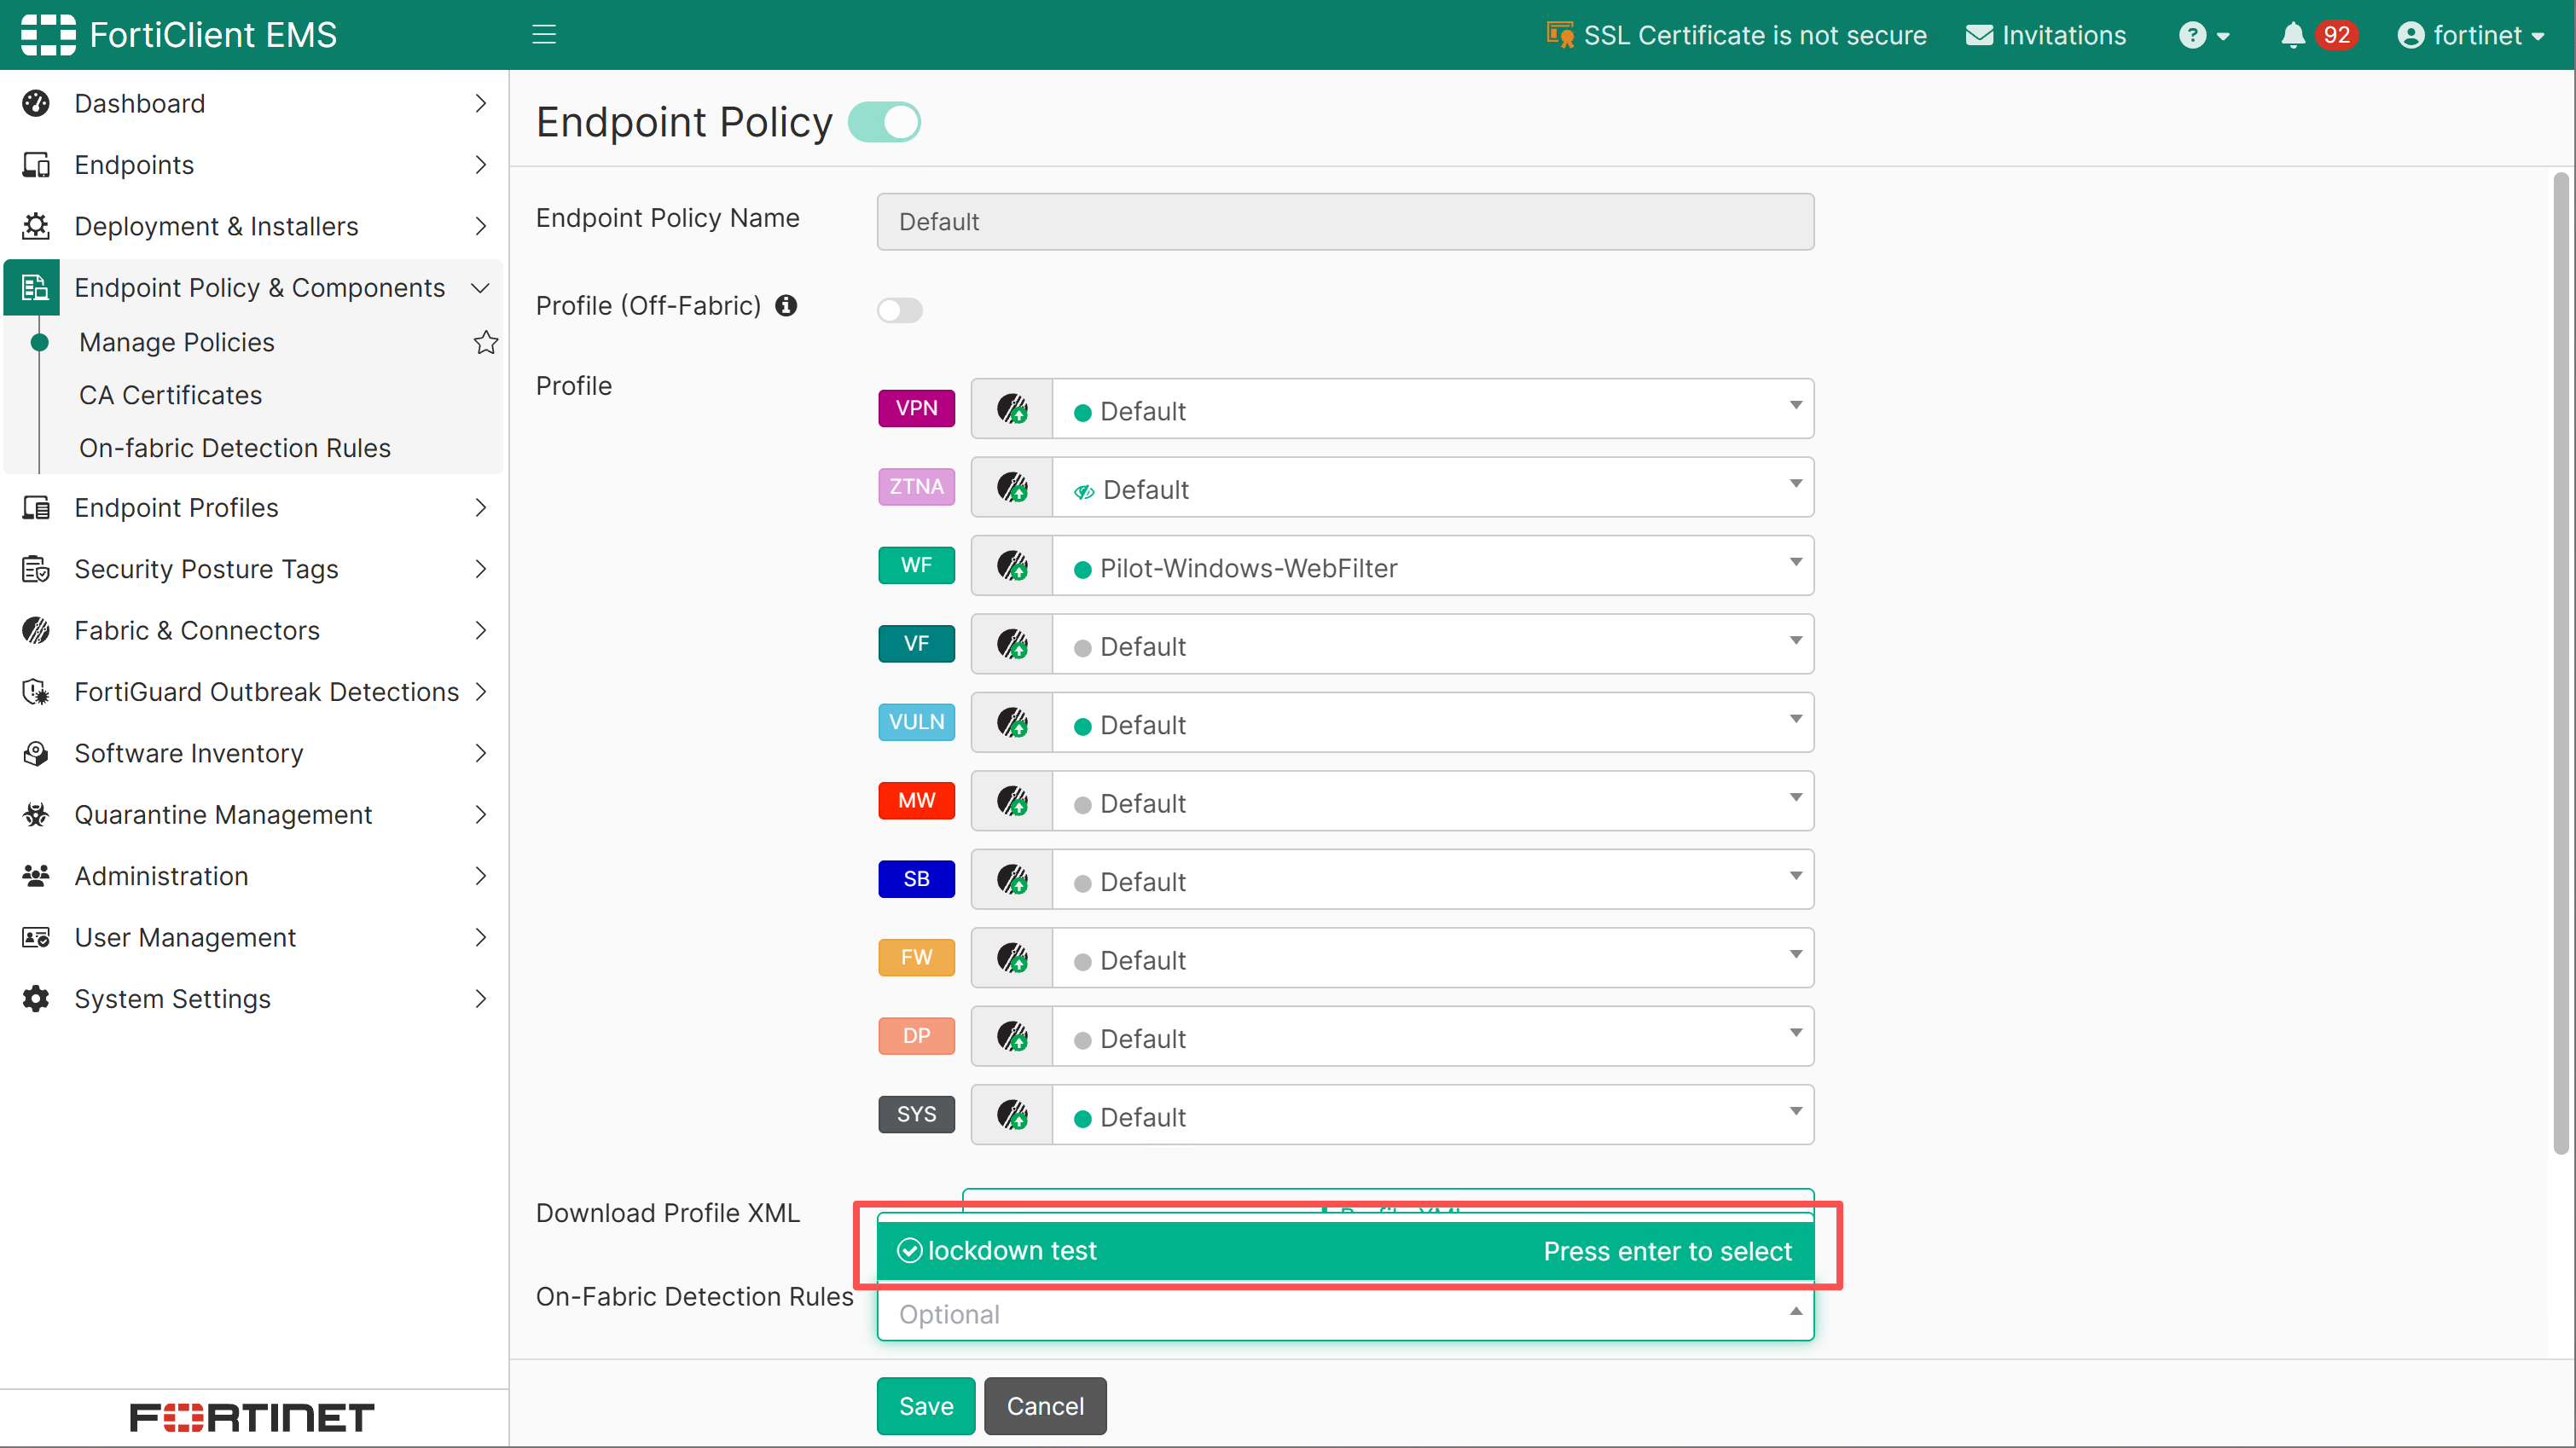
- 启用 Profile (Off-Fabric),显示在网和离网两组配置文件选择项。
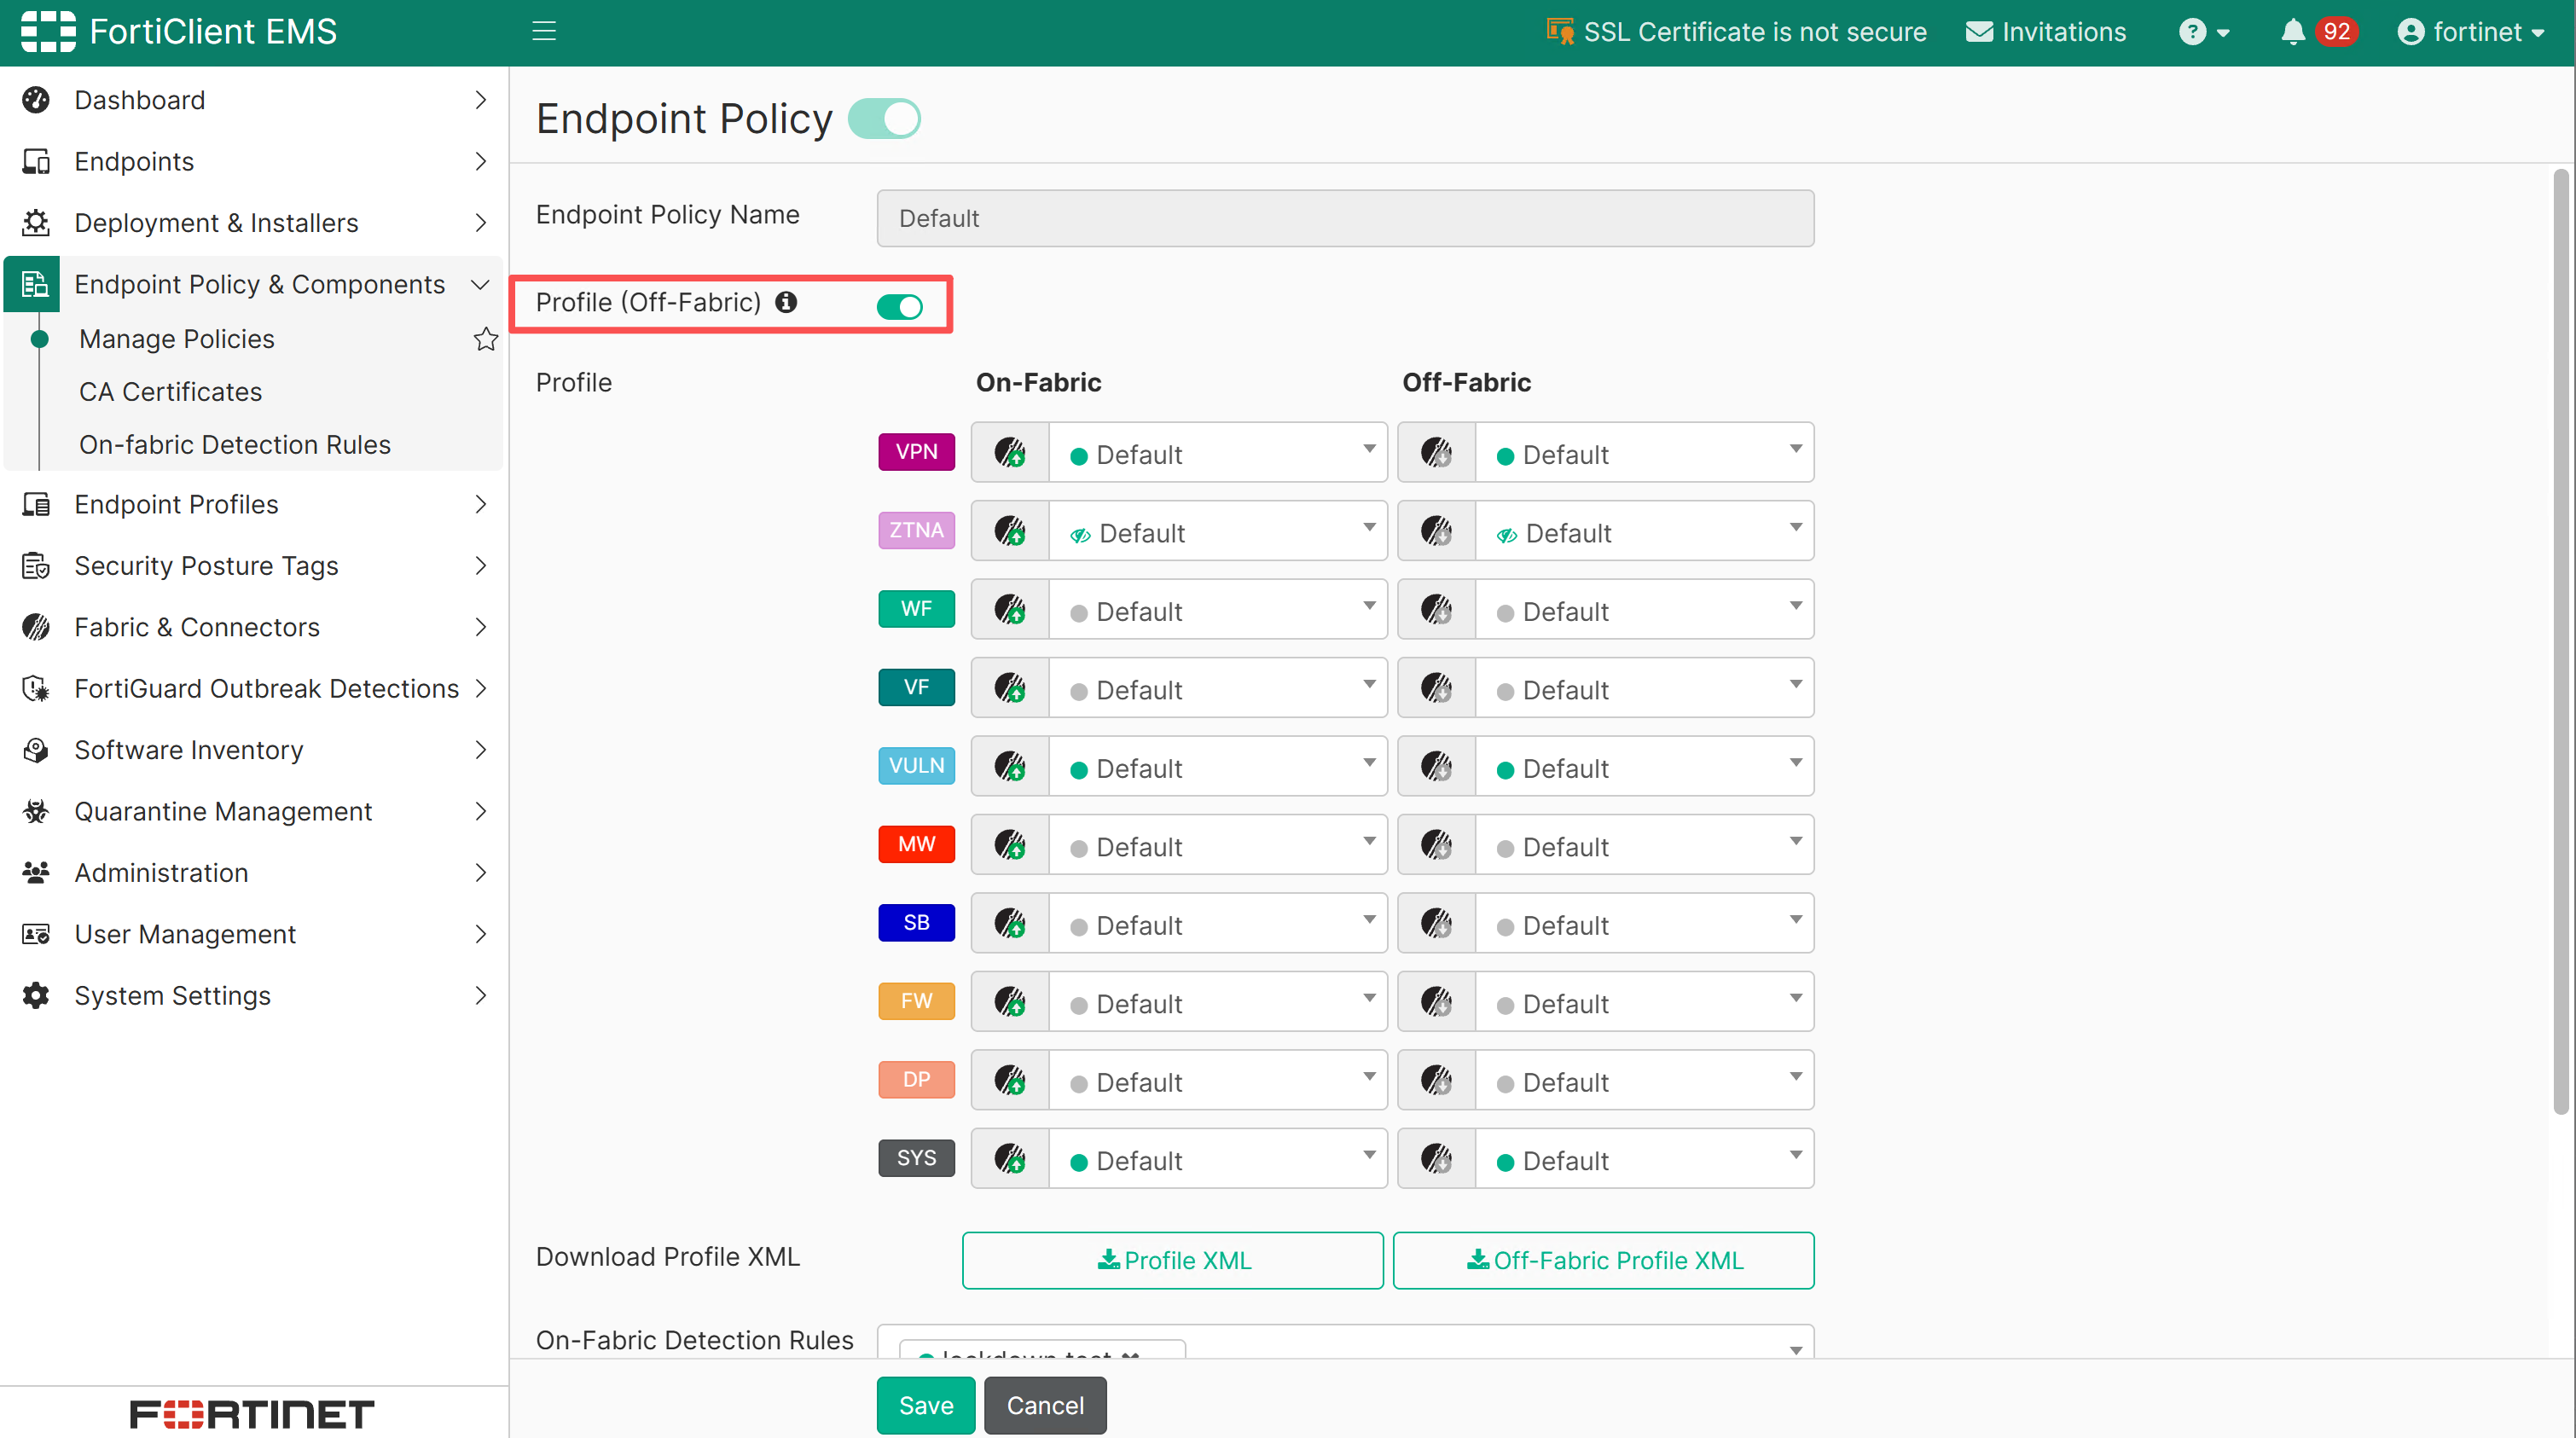
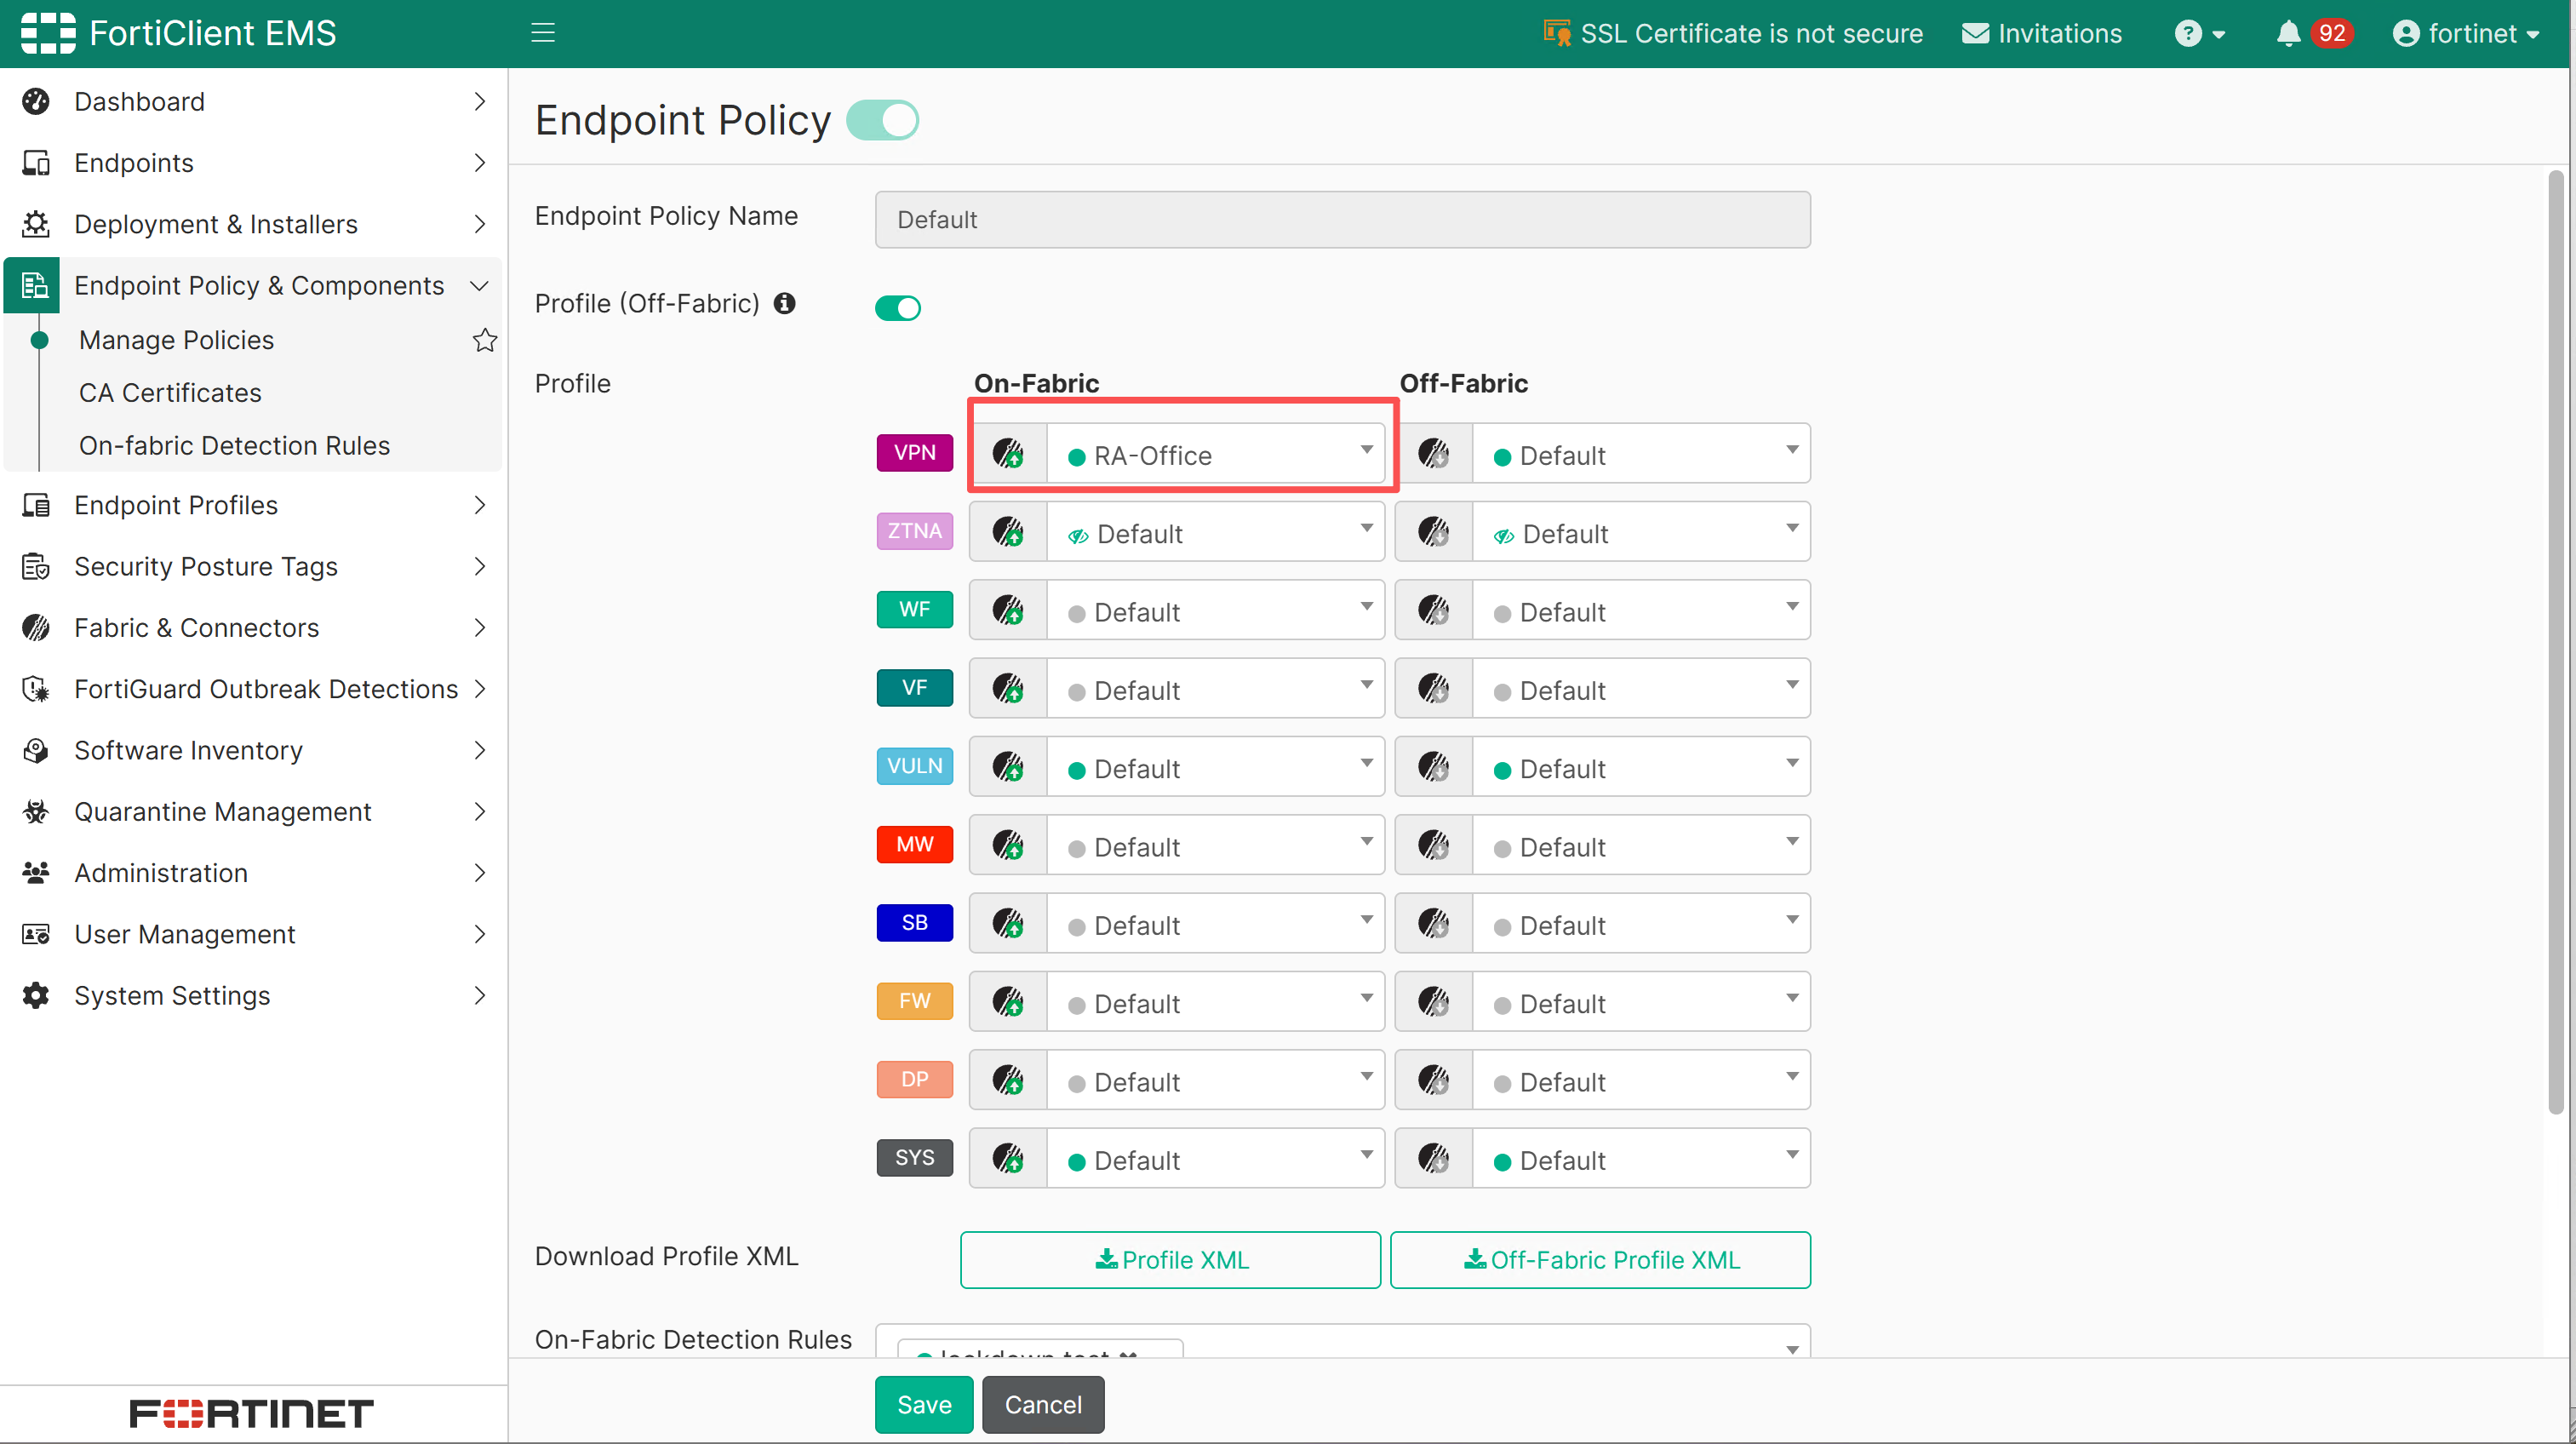
- 在 On-Fabric(在网)配置区域的 Remote Access 中选择
RA-Office。
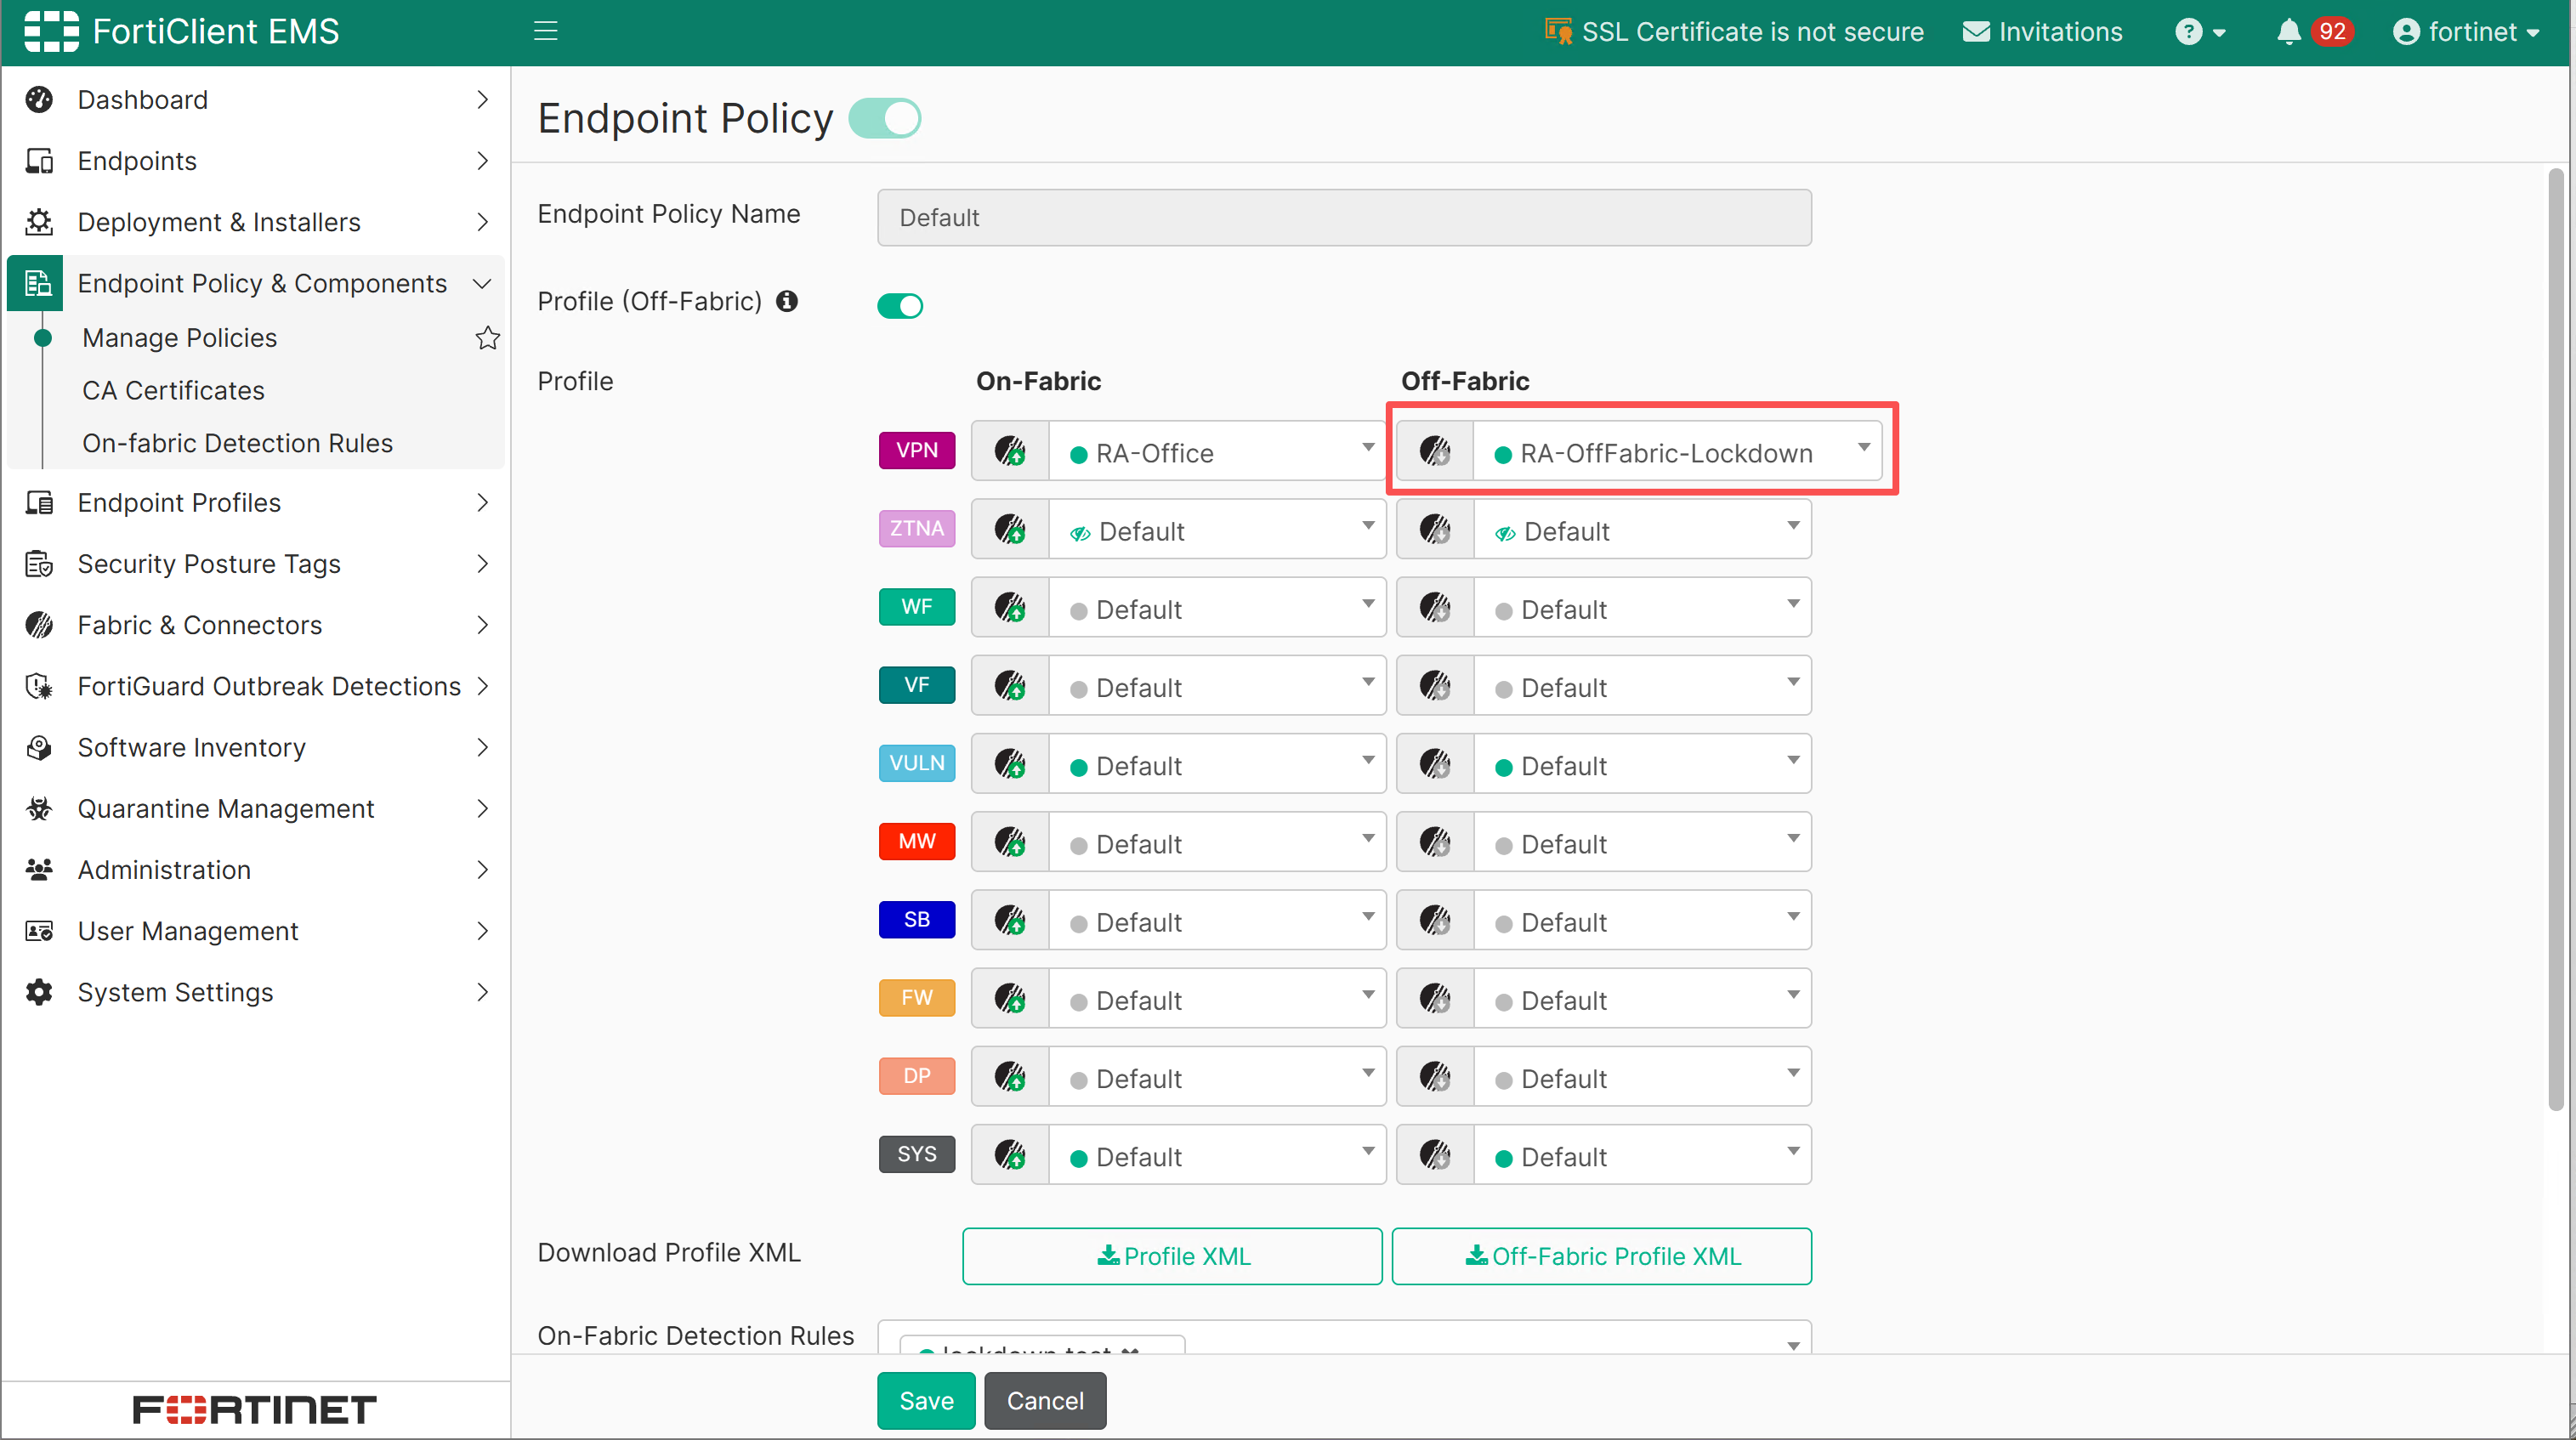
- 在离网侧的 Remote Access 中选择
RA-OffFabric-Lockdown。
- 检查其他功能配置及策略优先级,保存并启用策略。
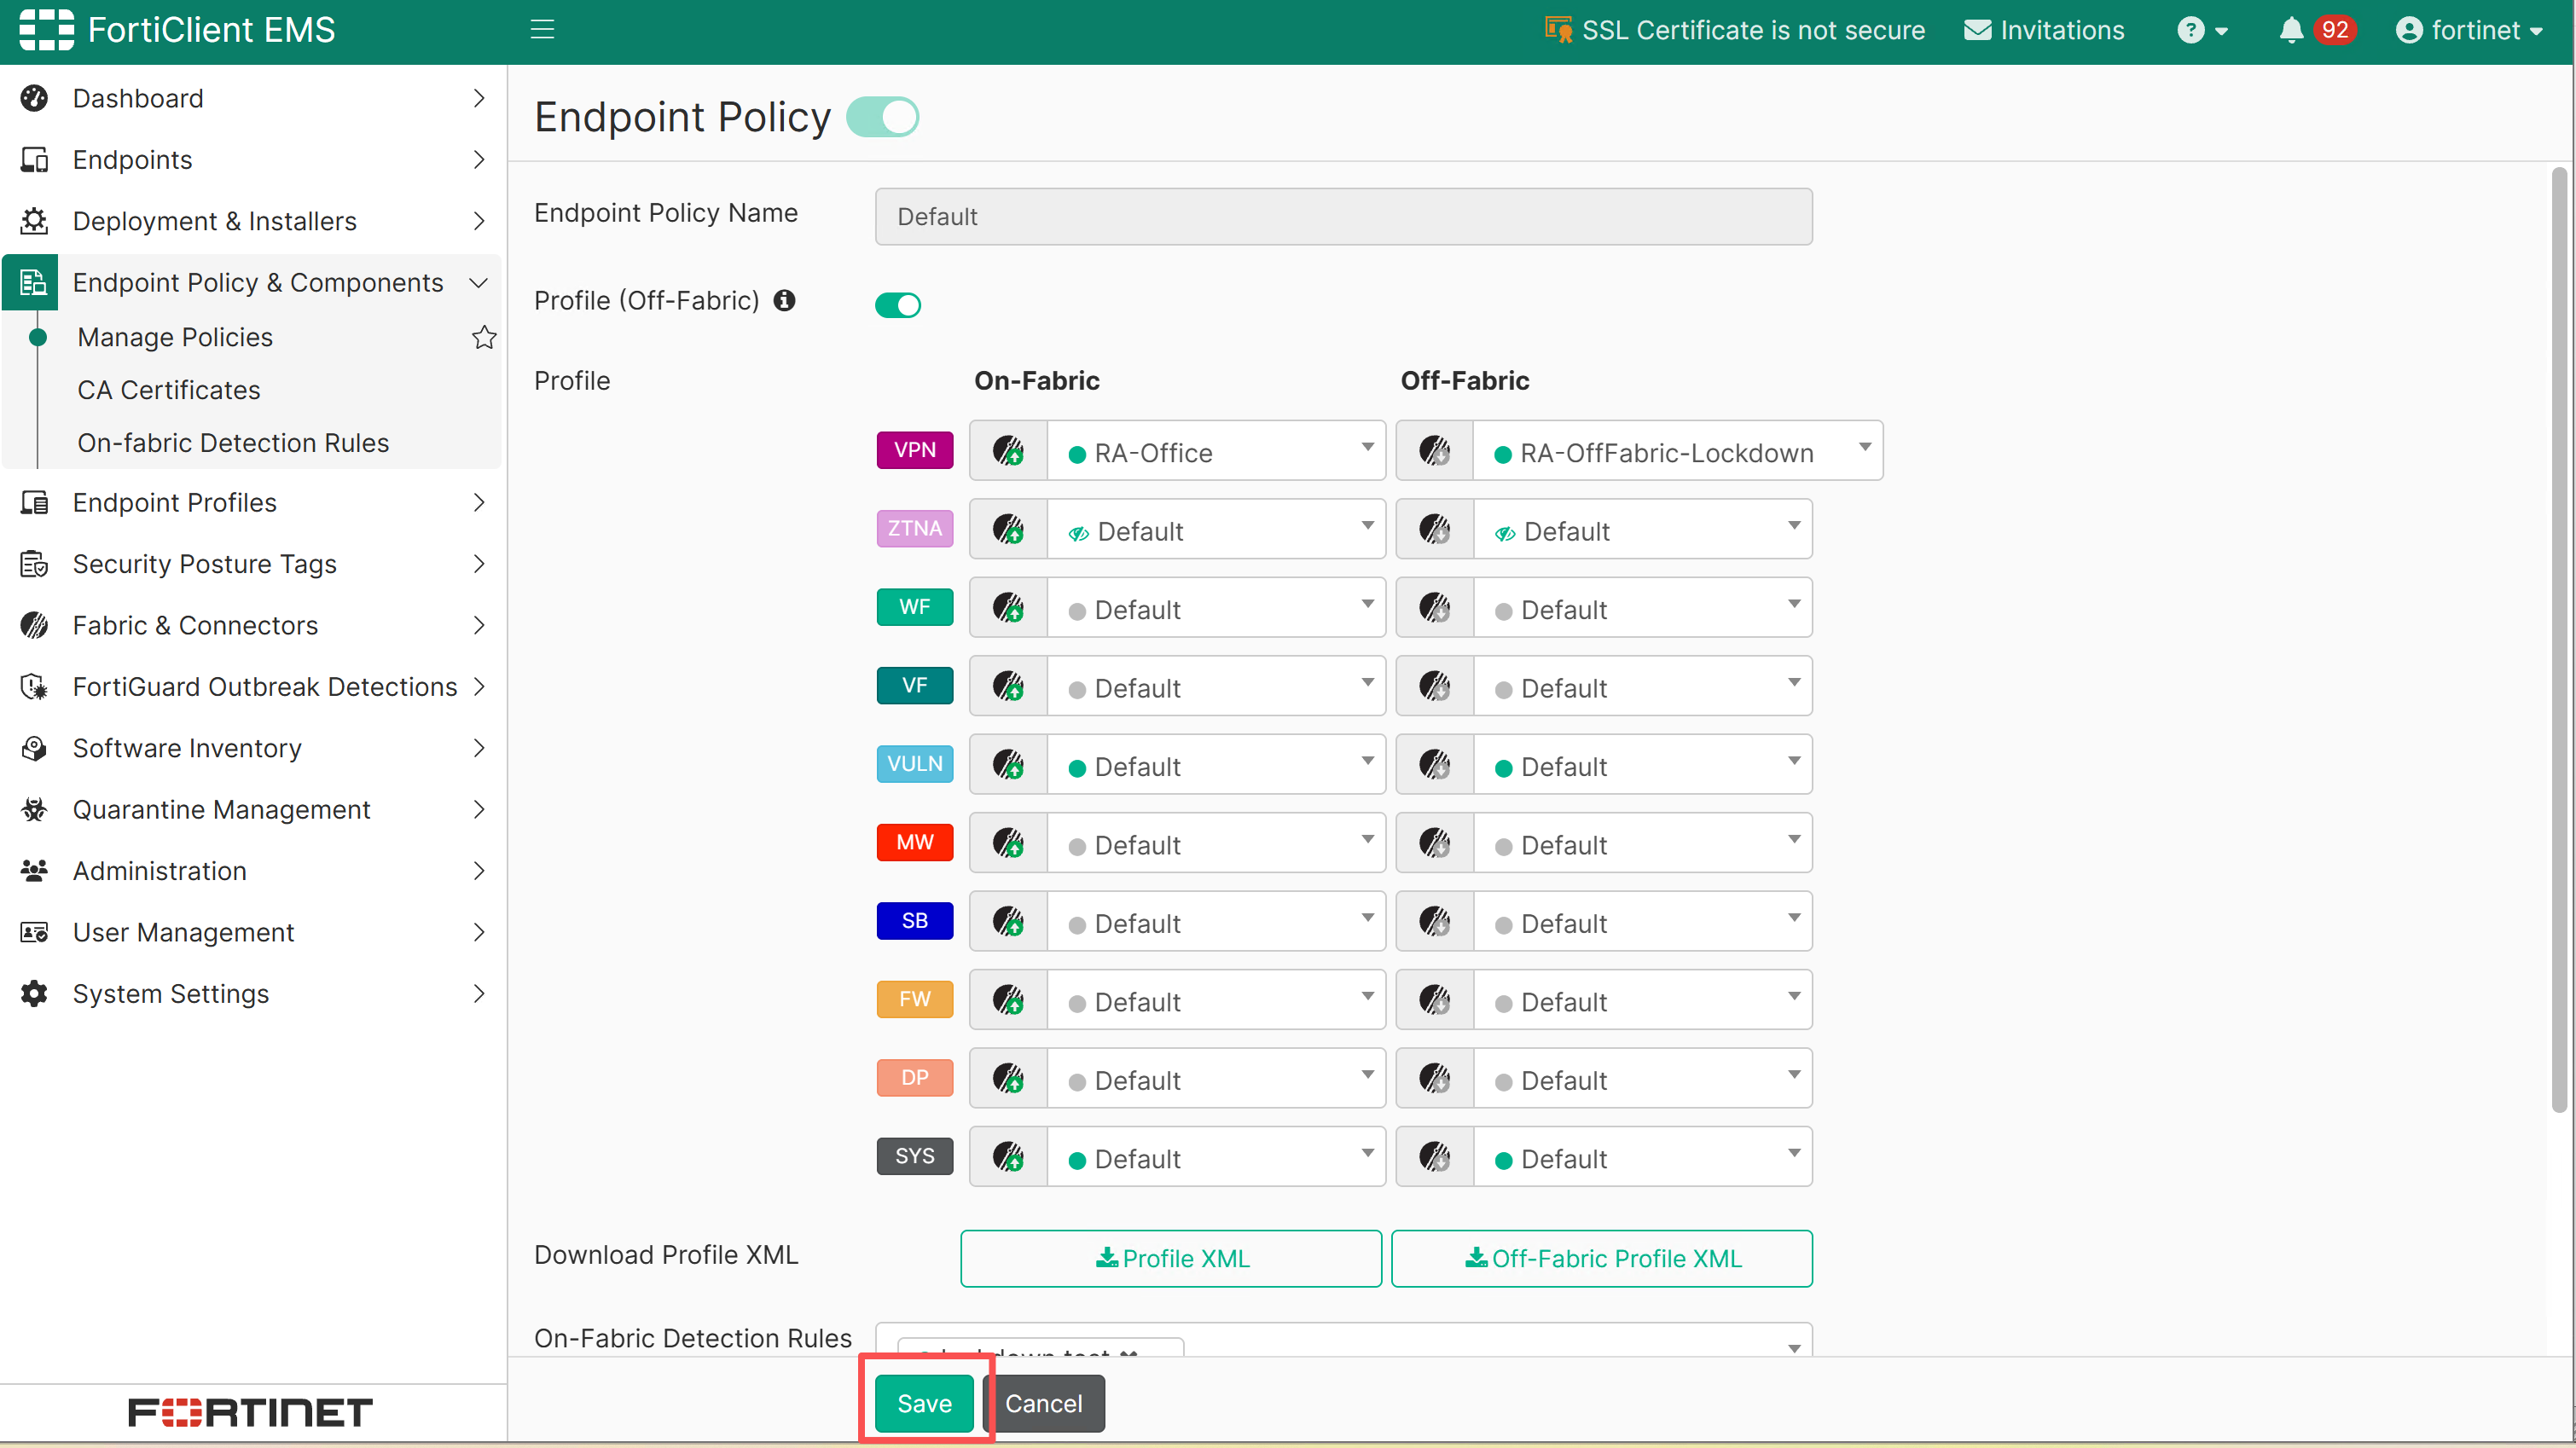
配置文件只是设置集合,需要由终端实际命中的策略引用后才能下发。完整绑定方法参阅客户端配置的推送。
5. 确认终端收到配置
- 等待终端与 EMS 完成配置同步。
- 进入 Endpoints > All Endpoints,打开测试终端详情,在 Configuration > Policy 中确认实际使用的策略。
- 核查当前网络位置及对应的 Remote Access 配置,确认在网、离网两侧没有选反。
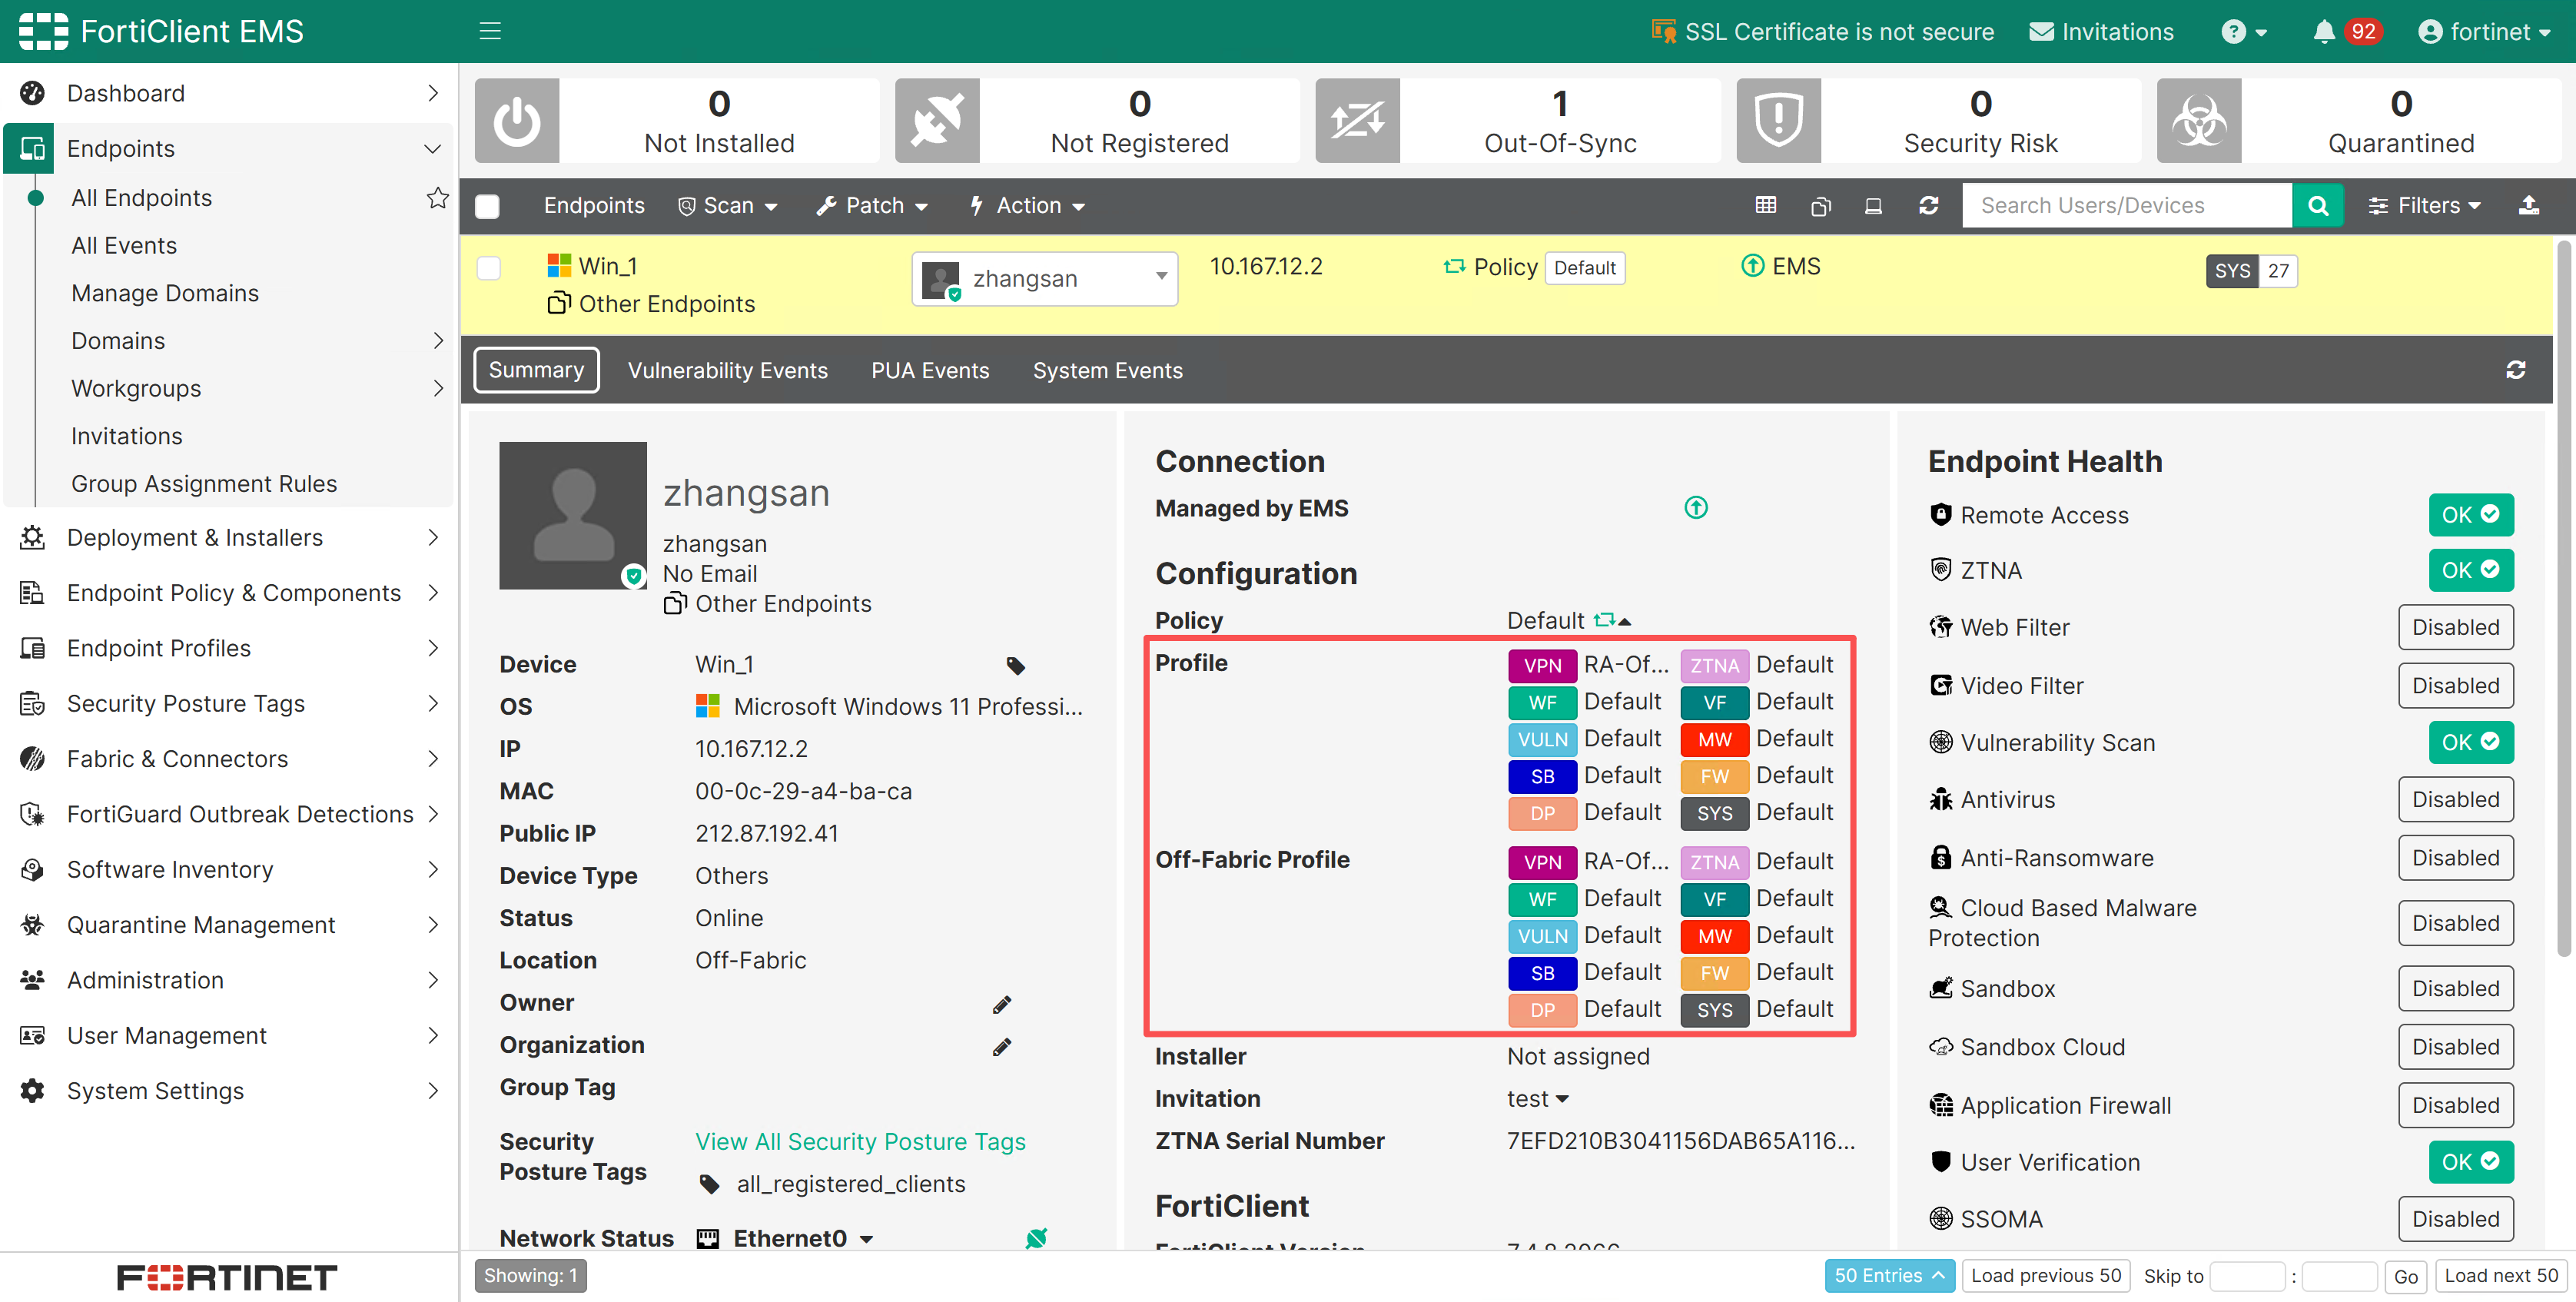
- 在可恢复的外部测试网络上验证锁定、例外访问和 VPN 连接。
酒店和公共 Wi-Fi 的处理
酒店、机场或访客 Wi-Fi 常要求用户先打开 Captive Portal(认证门户),接受条款或完成登录,之后才能访问互联网和 VPN 网关。因此,应把“门户认证 → VPN 认证 → 业务访问”作为完整流程测试。
支持门户检测的版本可通过 XML 中的 detect_captive_portal 配置相关行为。在EMS 7.4.5 之后,启用Captive Portal(认证门户) 后门户登录页的访问不受宽限期结束限制;仍需在所用终端版本和实际门户网络上验证。该选项属于 XML 配置,具体结构和参数应使用对应版本的 XML Reference Guide。参阅 EMS 7.4.5 门户检测说明。
至少测试首次接入、锁定后更换 Wi-Fi、门户会话过期,以及门户认证后使用外部浏览器完成 SAML 登录的场景。若门户无法打开,先区分门户检测失败、DNS 异常和认证页面依赖缺失,再调整配置。
部署验证
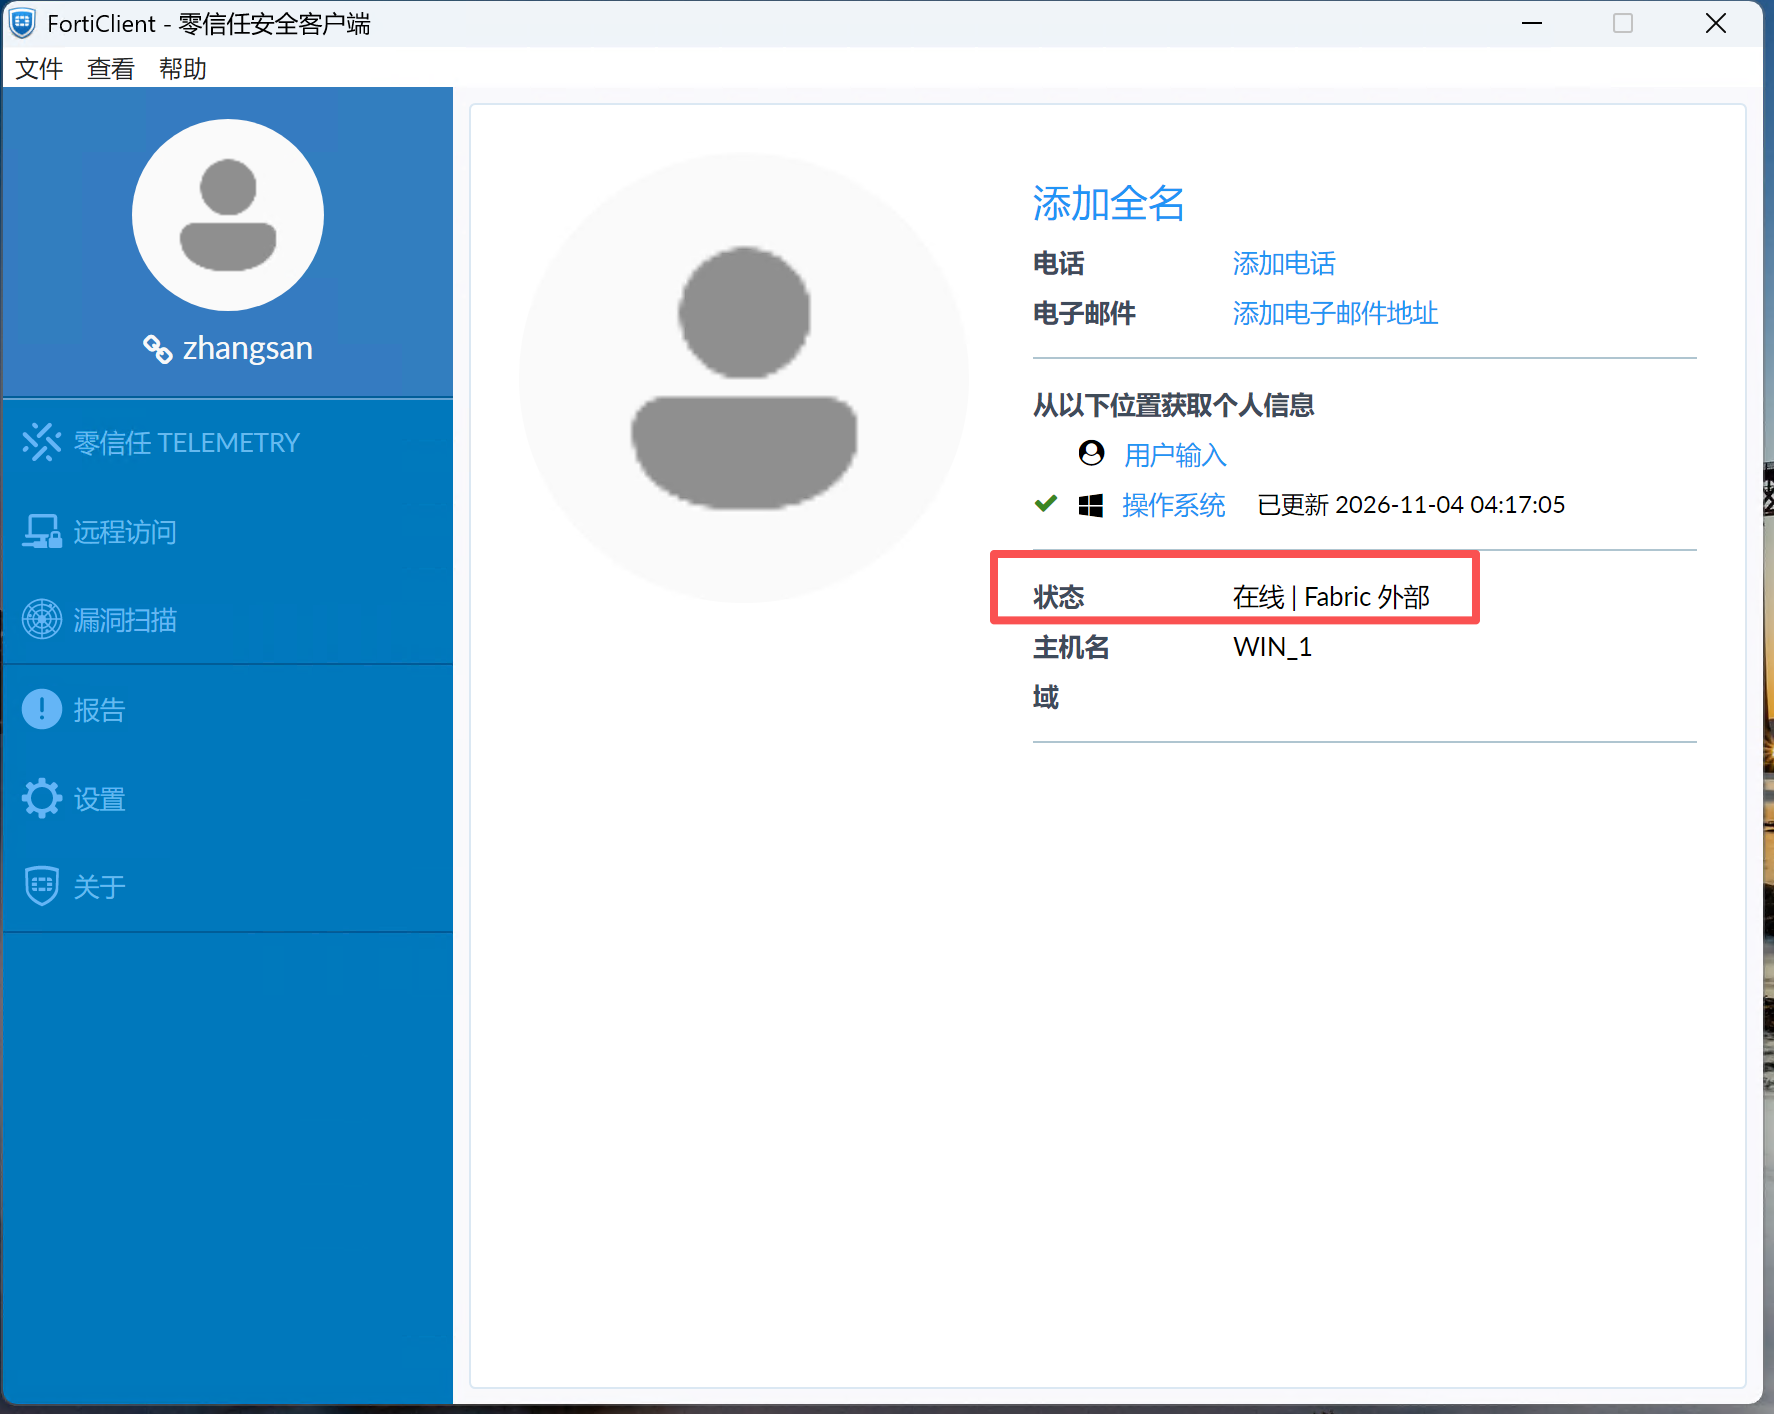
确认客户端在离网的环境中,FortiClient显示设备处于Fabric外部。
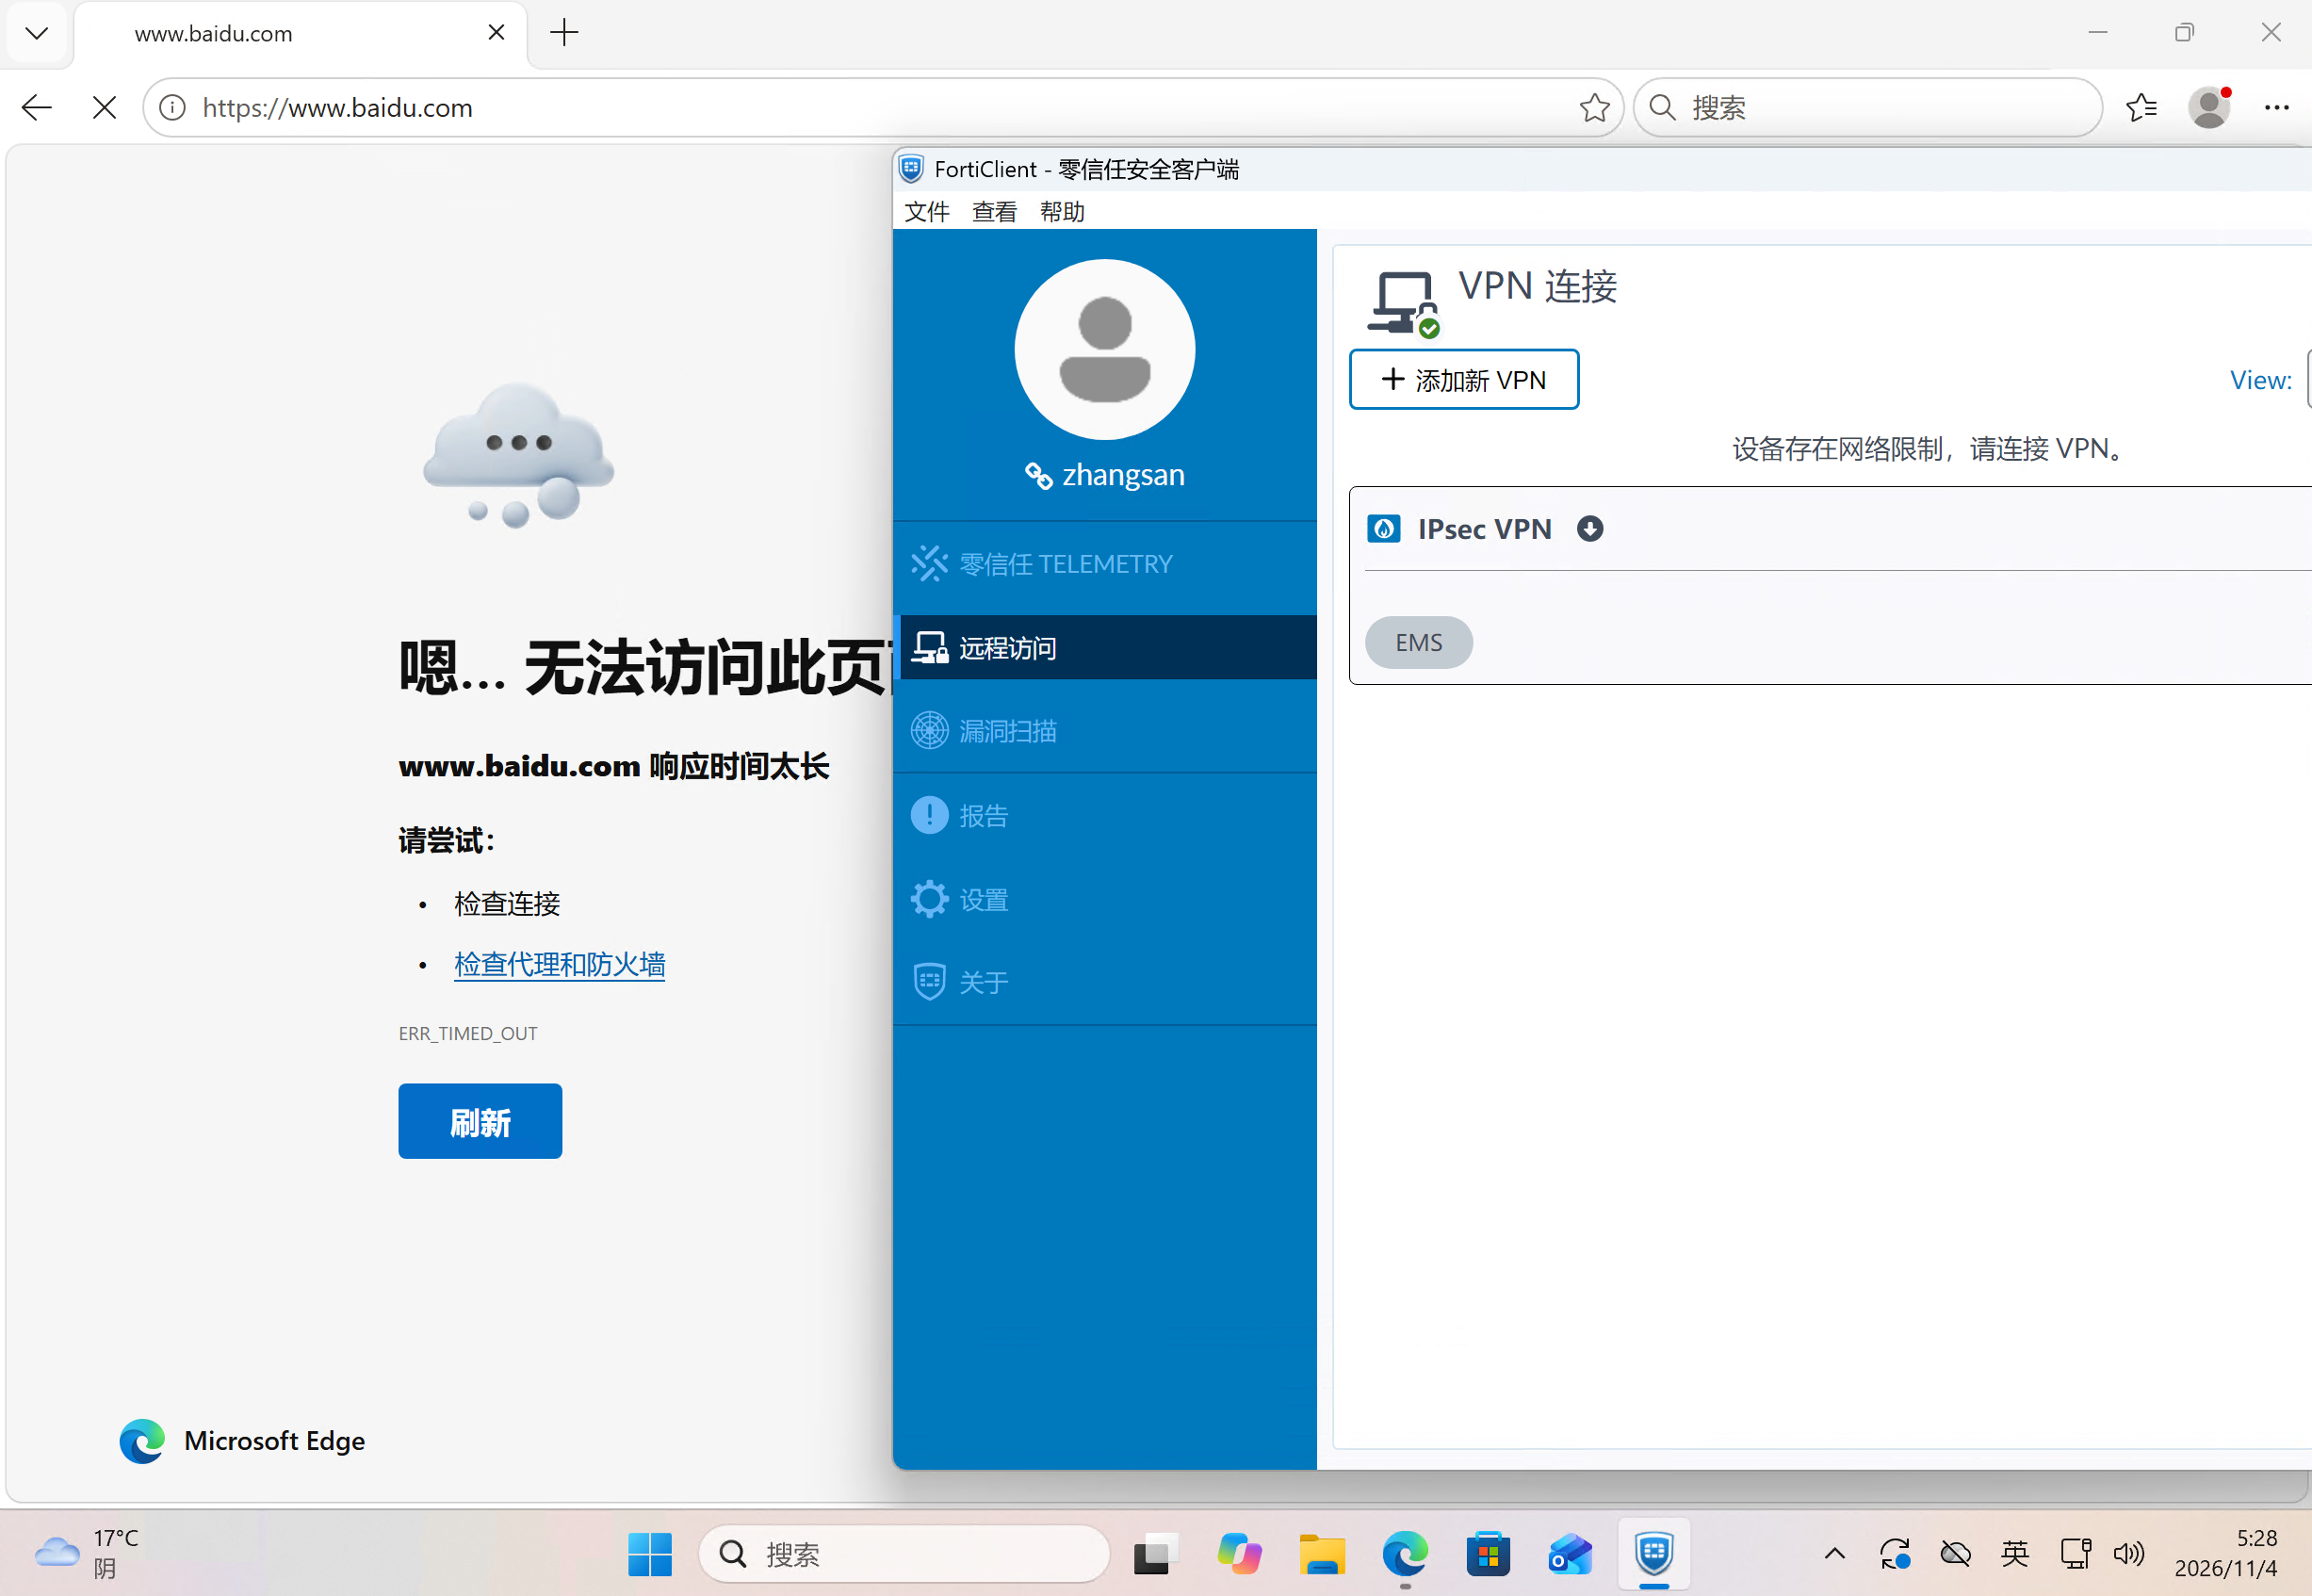
等到宽限期到达后,计算机会弹出气泡,显示设备存在网络限制,请连接VPN。
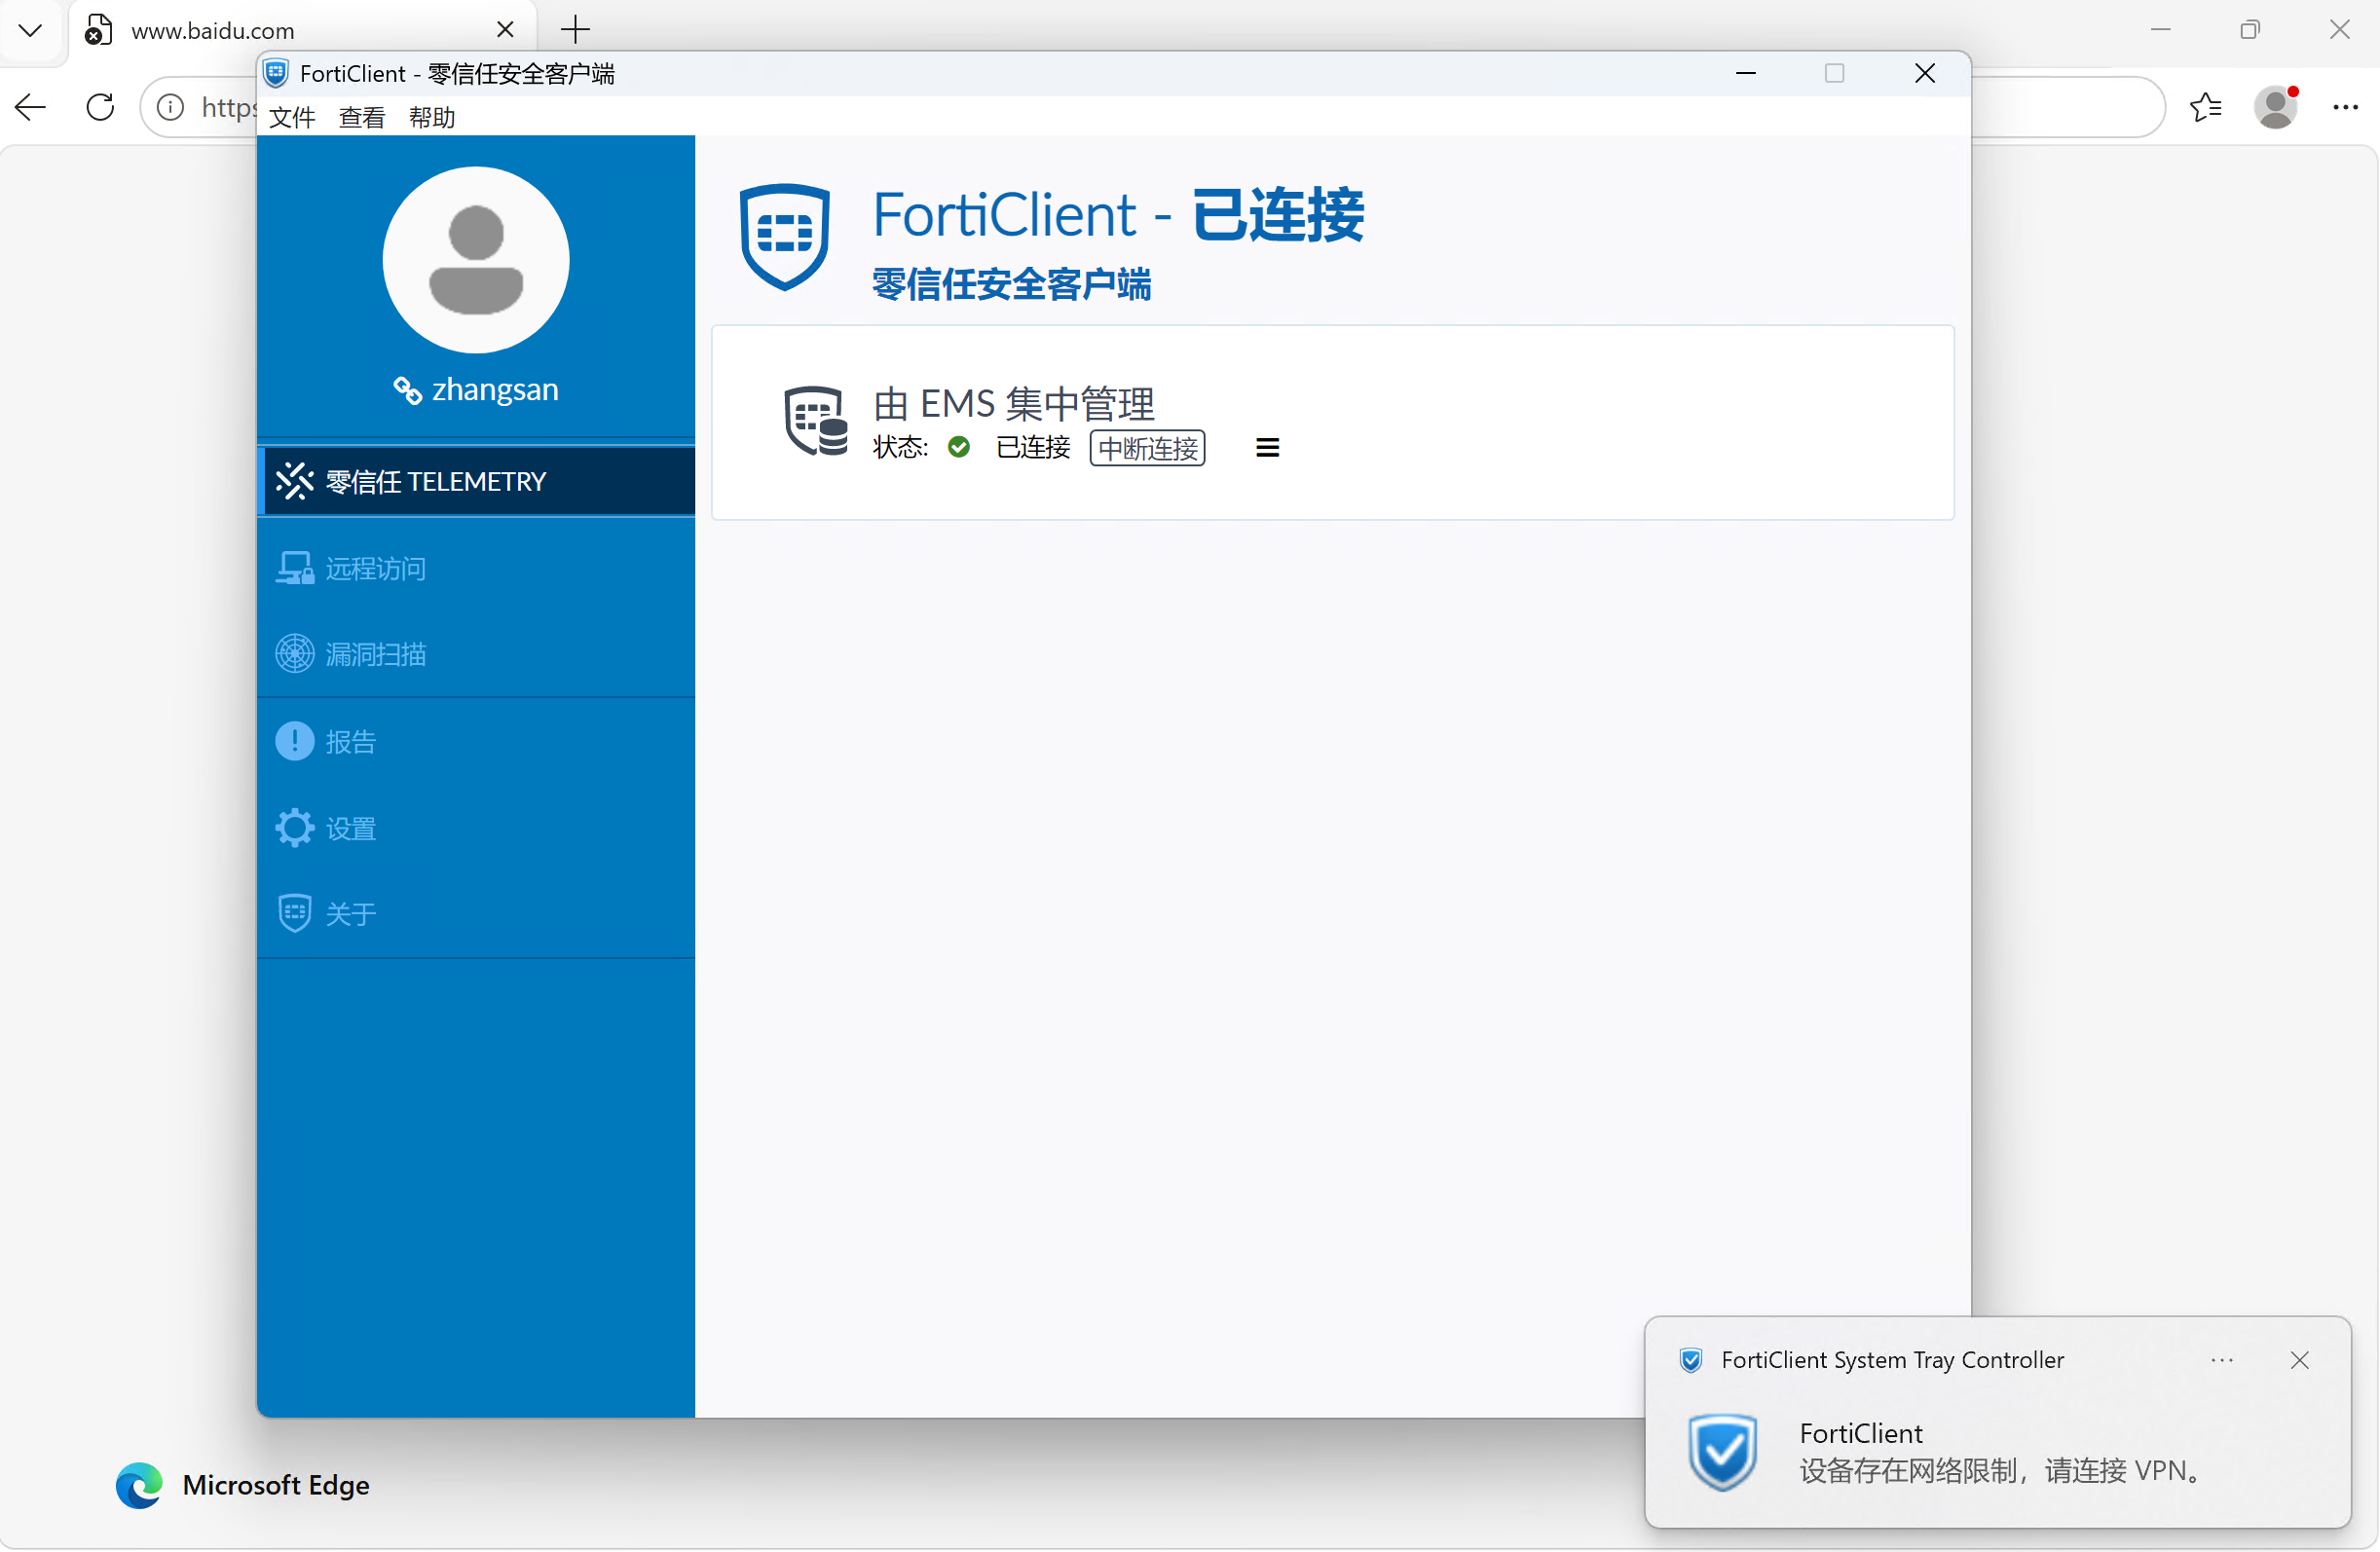
在网络锁定生效的情况下,FortiClient显示设备存在网络限制,请连接VPN。
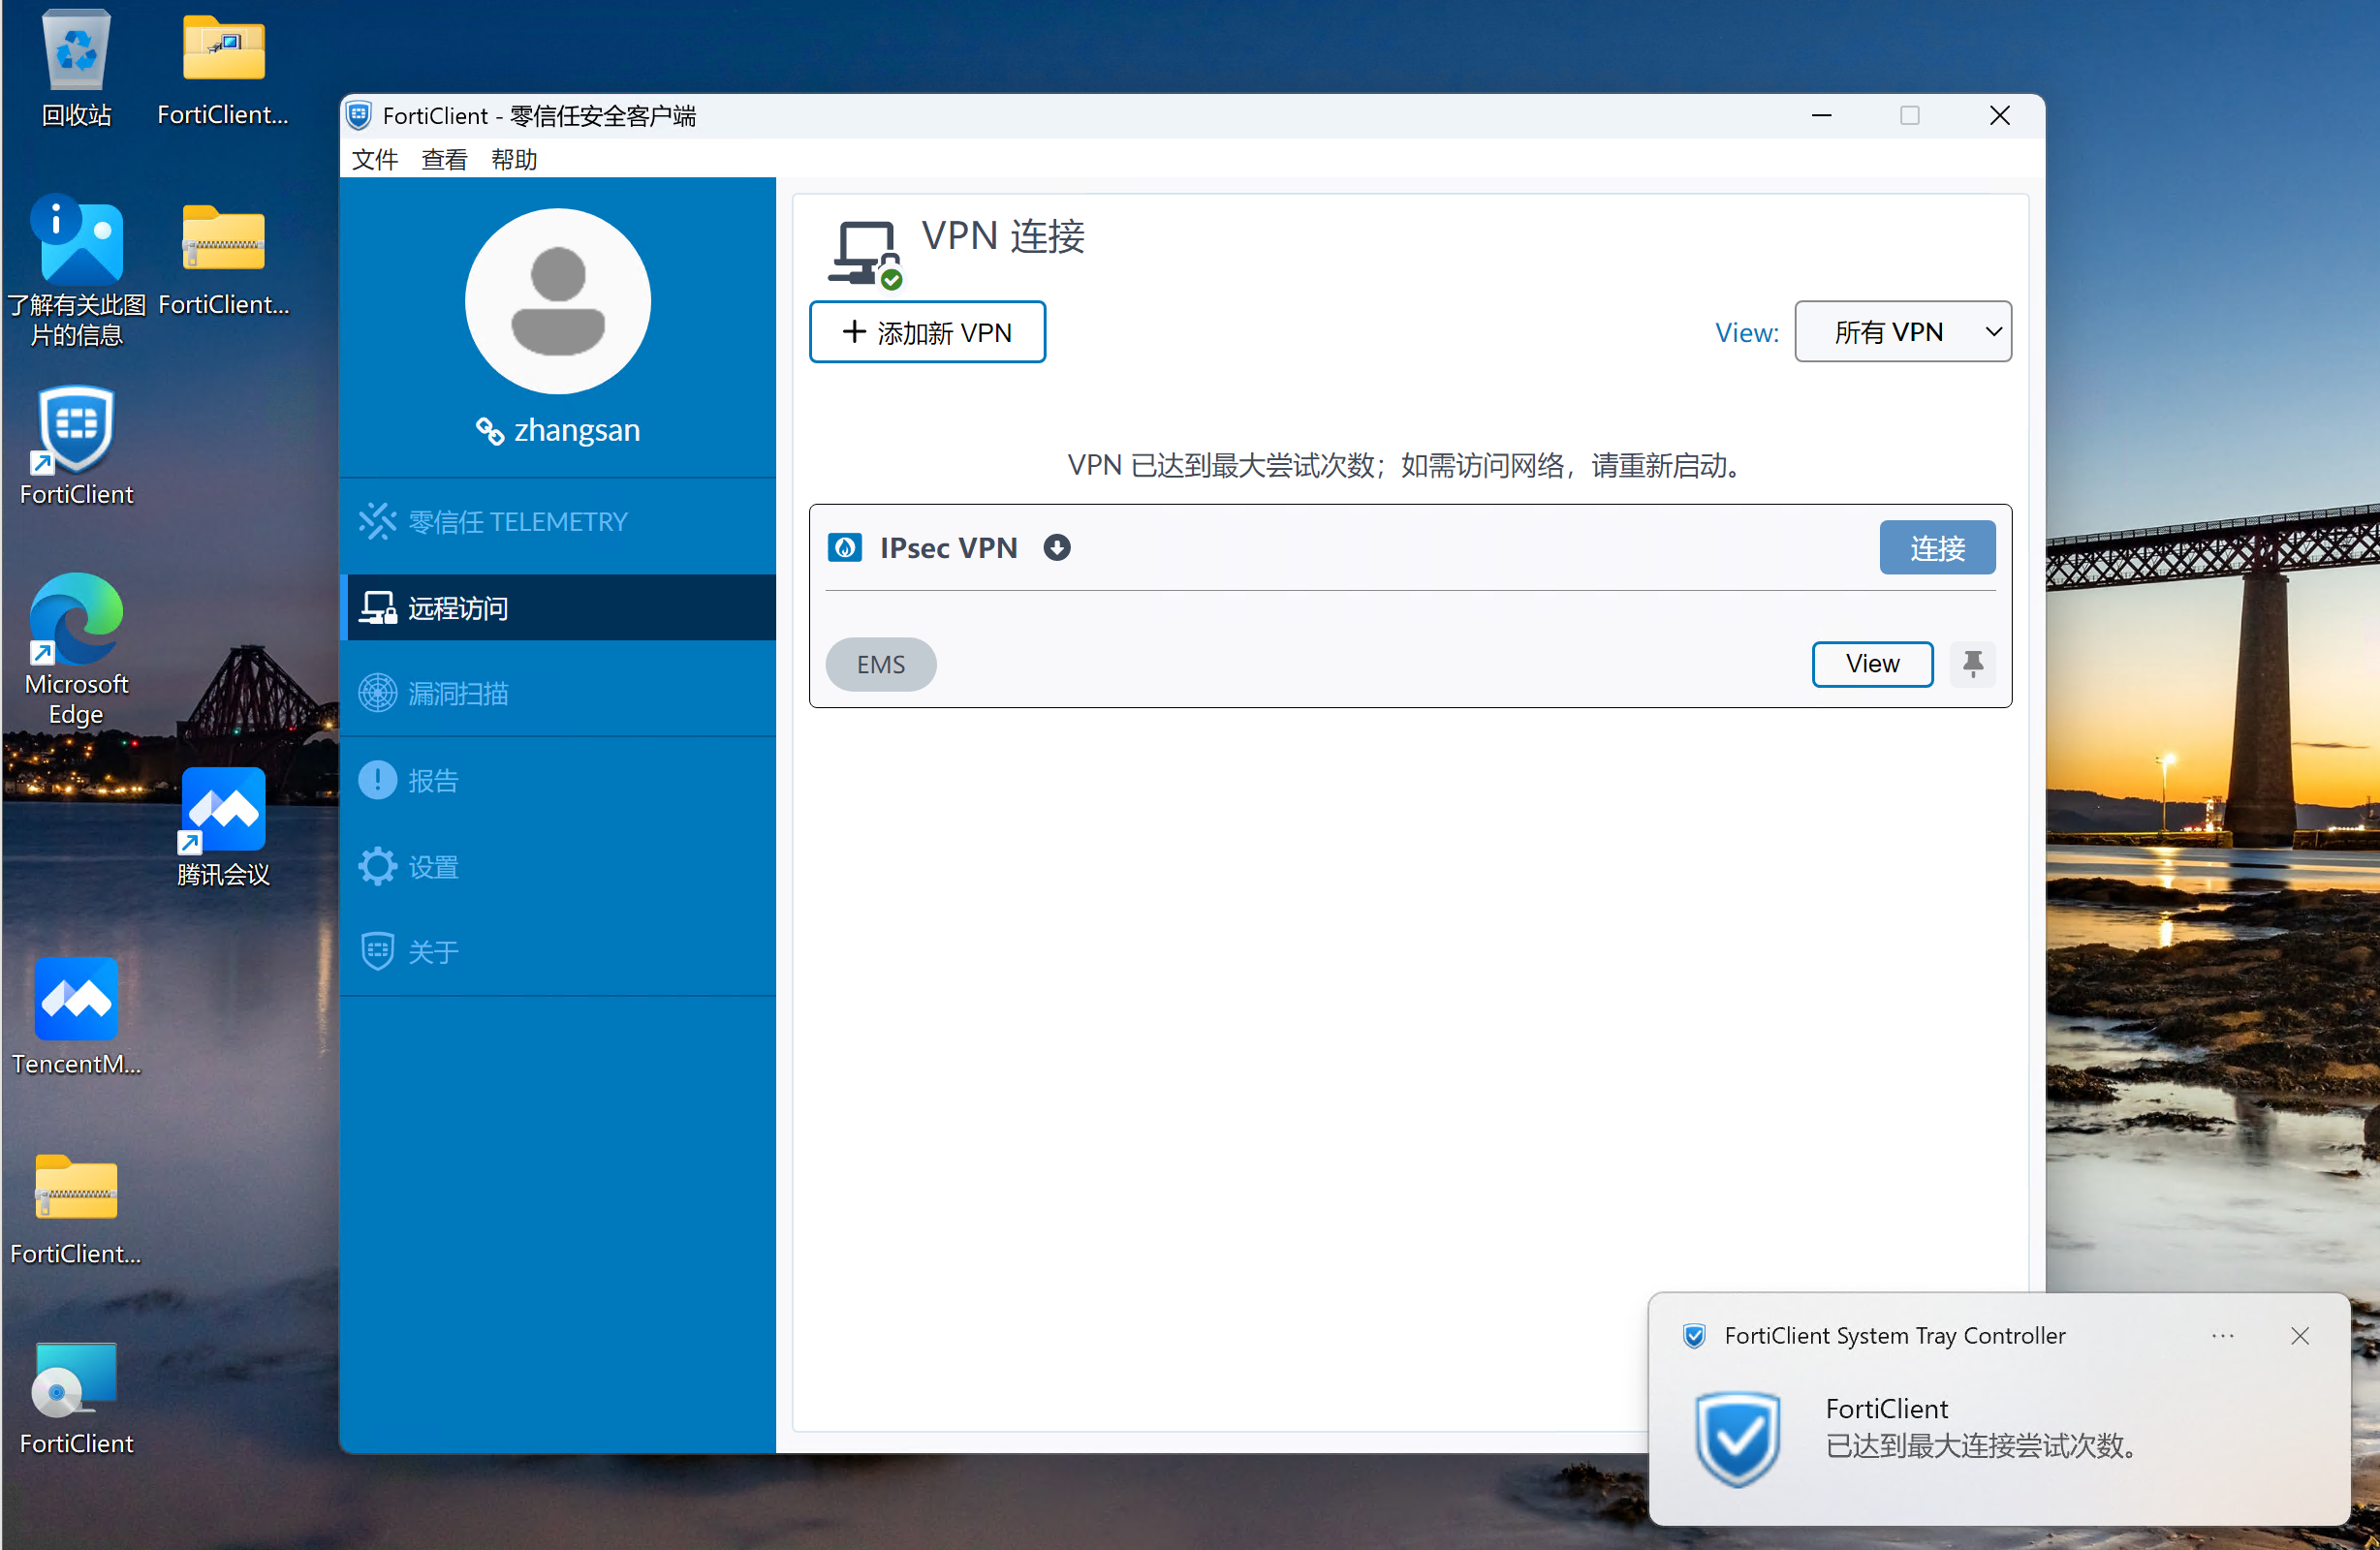
在多次宽限期到达后,会显示VPN已达到最大尝试次数;如需访问网络,请重新启动。
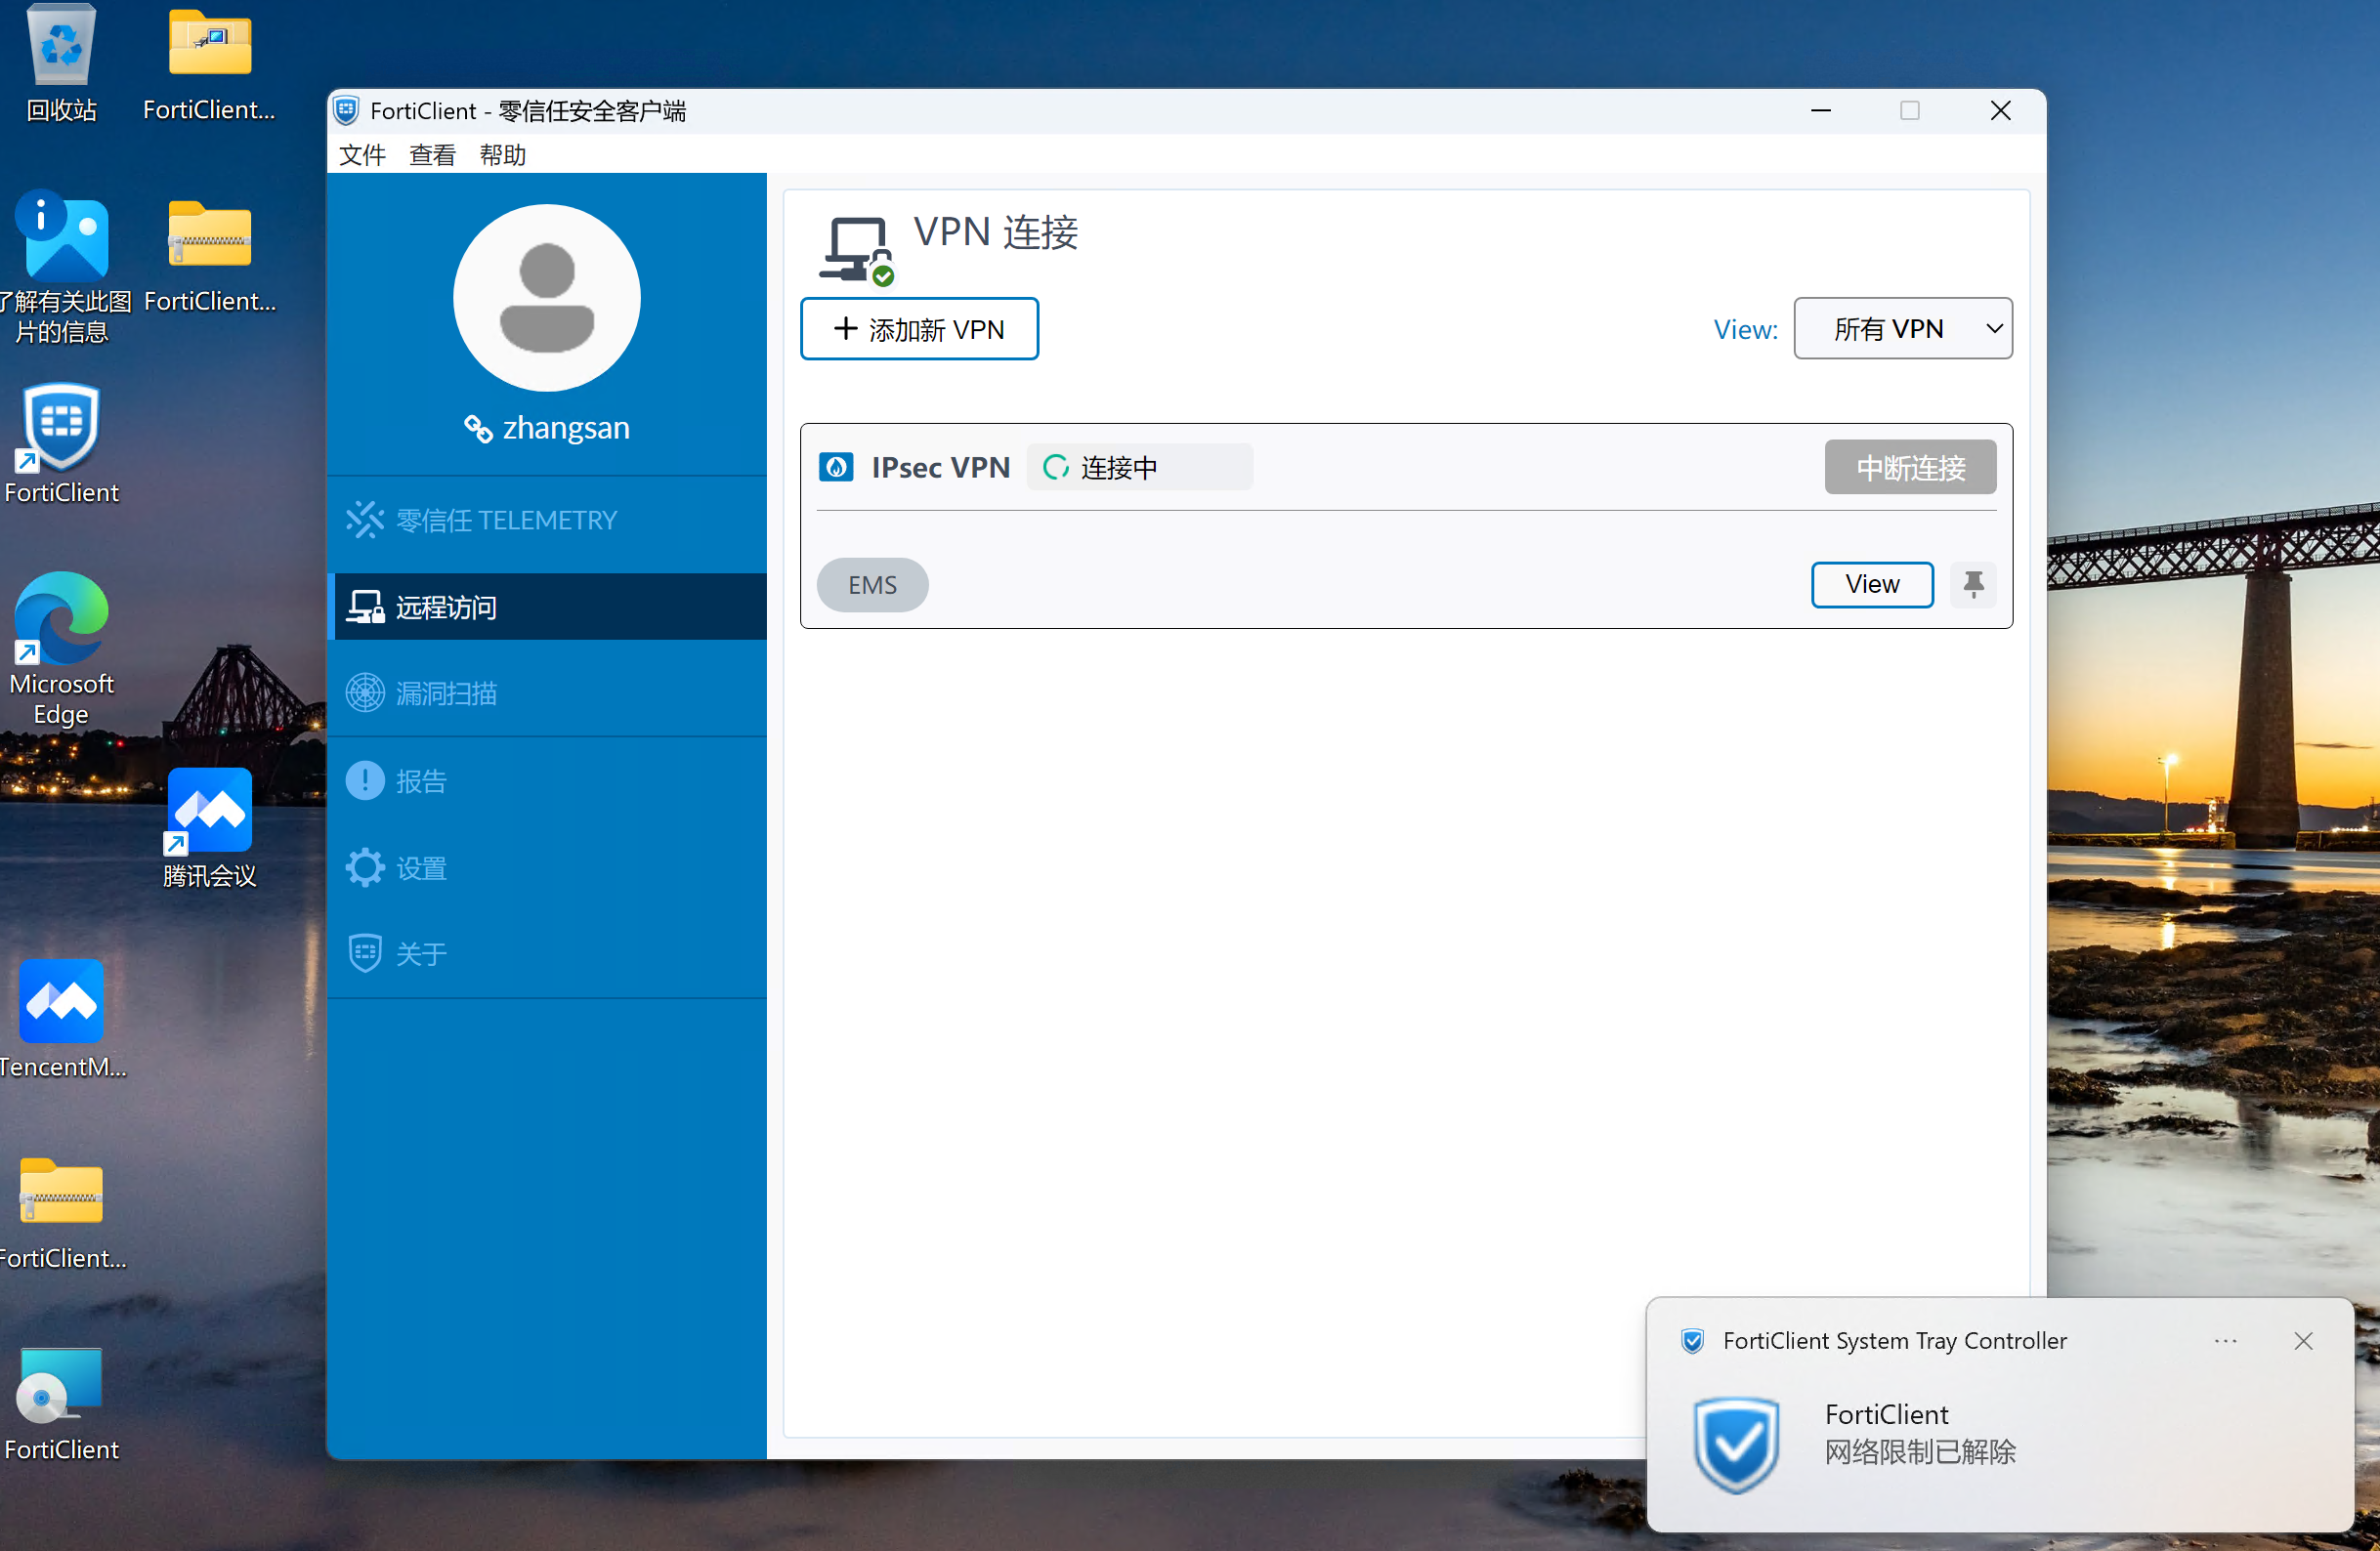
在连接VPN之后,FortiClient会通知网络限制已解除。
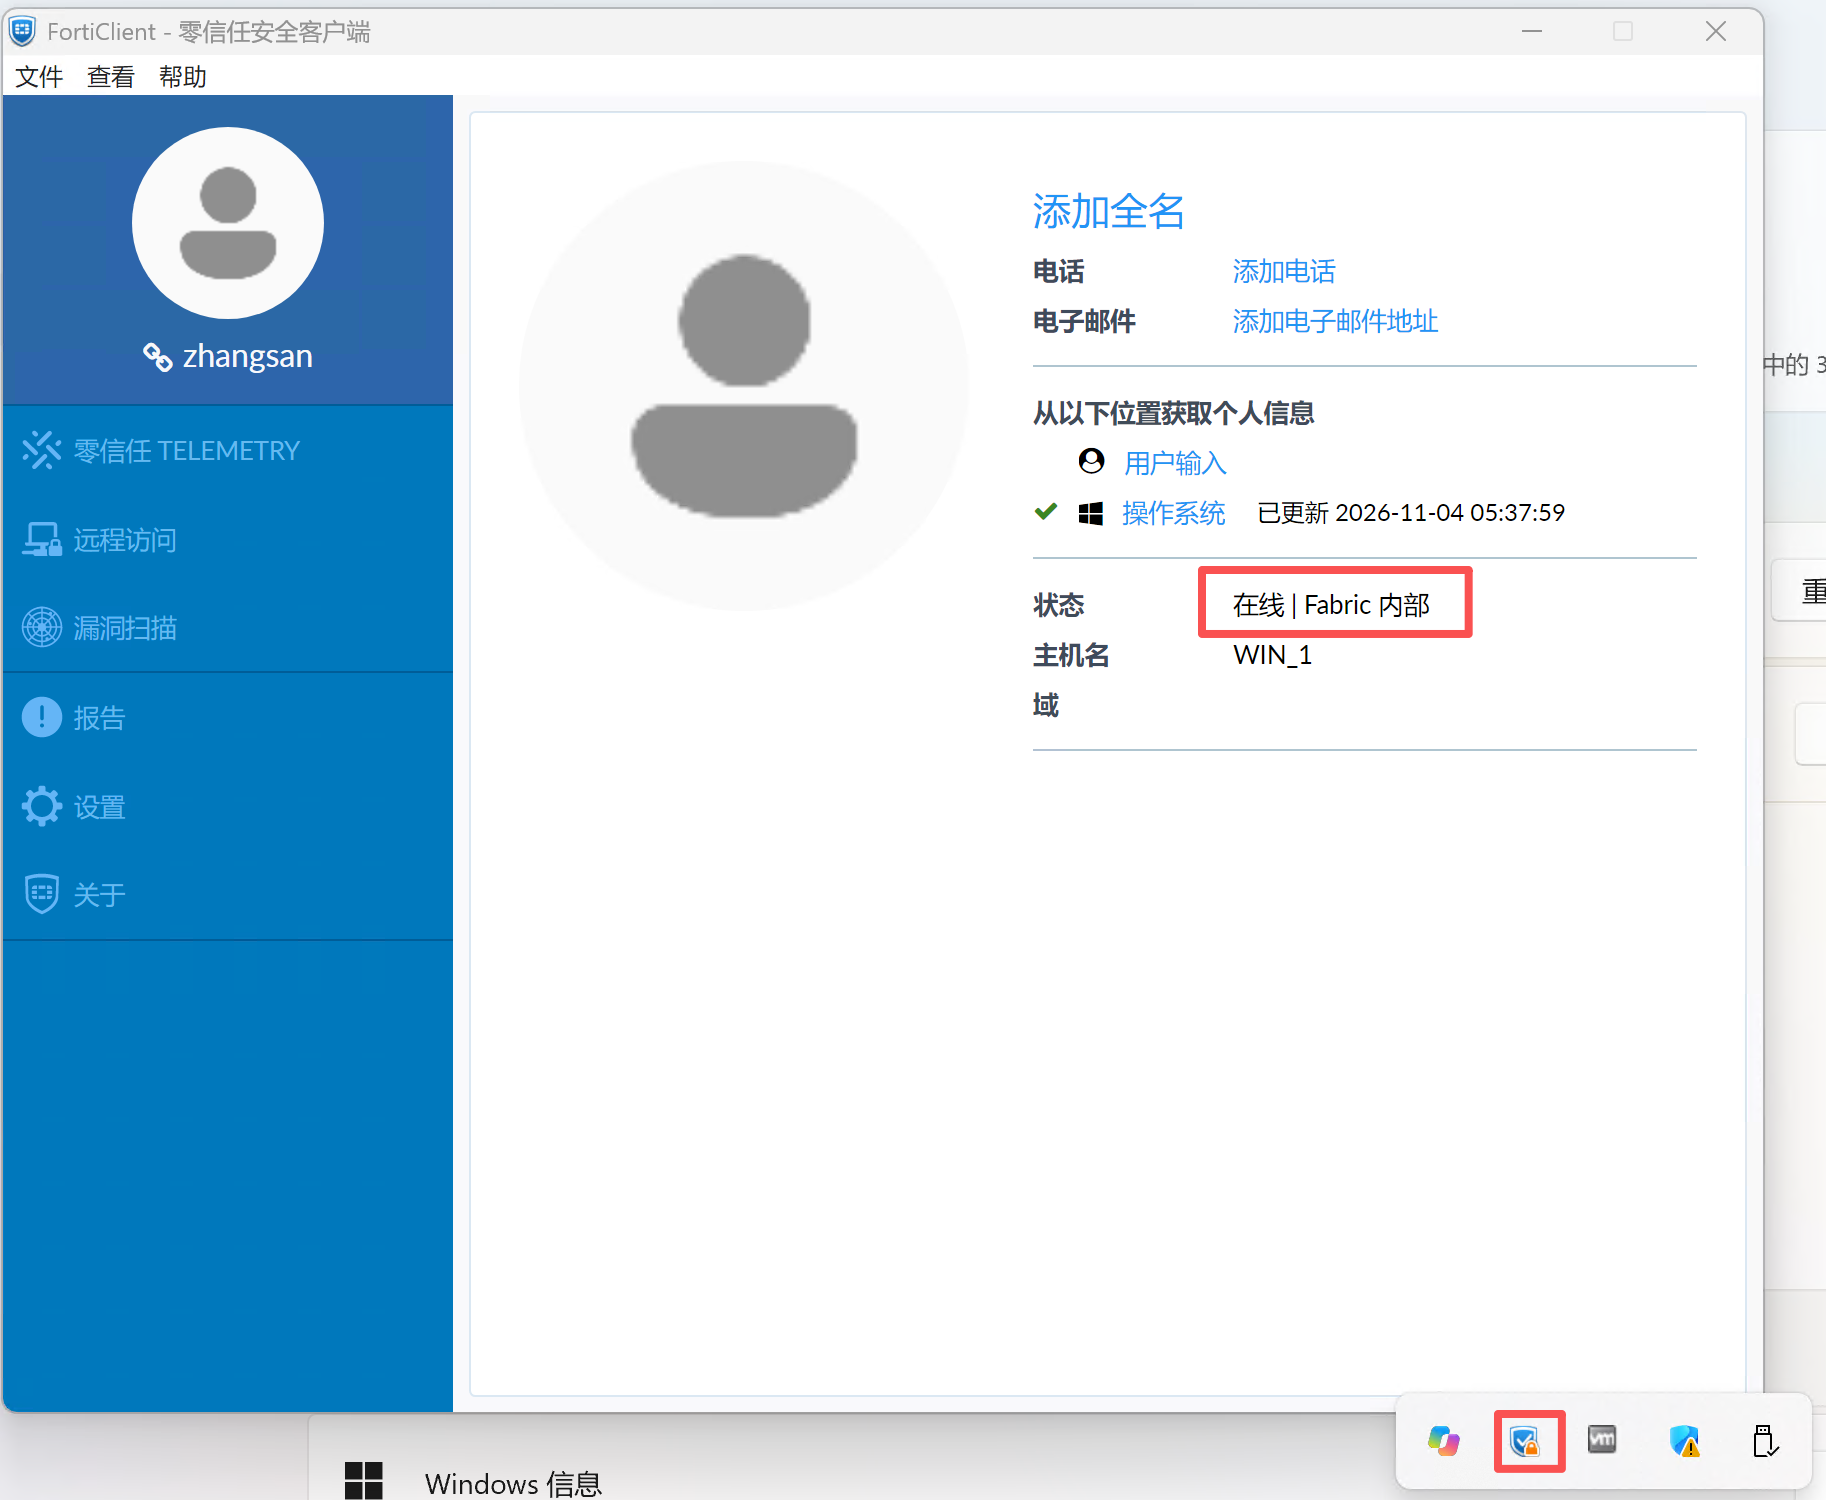
在连接VPN完成后,设备状态显示在线|Fabric内部。
其他验证项目:
| 测试场景 | 检查重点 |
|---|---|
| 公司网络、未连接 VPN | 正确判定为 On-Fabric,应用在网配置,网络访问符合公司策略。 |
| 外部网络、宽限期内 | 正确判定为 Off-Fabric,能够完成入网及 VPN 认证。 |
| 宽限期结束、仍未连接 VPN | 非例外的互联网及局域网连接受限。 |
| 锁定期间访问例外目标 | 管理和认证等必要连接可用,同时验证不应放行的目标仍受限。 |
| 锁定期间连接 VPN | 能完成认证,连接后业务访问符合路由、DNS 和网关策略。 |
| 认证失败达到上限 | 记录客户端提示、锁定状态及支持的恢复流程。 |
| VPN 意外中断 | 记录重新连接、网络限制及计时过程。 |
| 在网与离网切换 | 检查位置判定、配置切换及现有 VPN 的稳定性。 |
| IPv4 / IPv6、入站 / 出站 | 分别验证实际连接,避免只测试单一协议或方向。 |
| EMS 暂时不可达 | 验证终端现有策略行为及预留恢复方式。 |
测试时同时记录操作时间、网络位置、VPN 状态、实际策略及客户端日志。除了 Ping,还应验证 HTTPS、DNS、VPN 认证和实际业务连接。全部场景通过后,再逐步扩大部署范围。
常见问题与处理
| 现象 | 排查方向 |
|---|---|
| 公司网络也被锁定 | 检查在网检测条件、策略引用及在网和离网配置是否选反。 |
| 离网后一直没有锁定 | 检查是否仍被判定为在网、VPN 是否已连接、宽限期是否结束,以及例外范围是否过大。 |
| 锁定后 VPN 登录页打不开 | 检查 DNS、VPN 网关、IdP 重定向和认证资源依赖。 |
| VPN 已连接但业务无法访问 | 检查隧道路由、DNS、Exclusive Routing 和 FortiGate 访问策略。 |
| 添加域名例外后仍无法访问 | 检查填写格式、DNS 响应及是否跳转到了其他域名。 |
| 修改 EMS 配置后终端仍被锁定 | 检查终端是否在线、是否命中修改后的策略,以及是否实际完成配置同步。 |
需要回退时,先通过仍可用的 EMS 管理链路,将试点策略的离网 Remote Access 改回原配置,或关闭对应配置文件中的 Network Lockdown,并确认终端收到修改。
若终端已无法连接 EMS,使用预先验证的 VPN、公司网络或本地维护方式恢复。恢复后重新检查位置检测、认证依赖和例外设置。不要把重启当作通用解锁方法,也不要通过删除驱动或服务进行常规回退。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.11.04 |
| 0.1 | Draft Version | - | - | 2026.08.04 |