零信任VPN部署
零信任VPN部署
零信任 VPN 在用户身份认证之外增加终端安全状态判断。FortiClient 根据 EMS 管理的安全态势标签,决定是否允许终端连接指定的受管 VPN 隧道。
两个控制位置
| 控制位置 | 实现方式 | 控制结果 |
|---|---|---|
| FortiClient 终端侧 | Secure Remote Access + 隧道 Tags | 根据终端标签允许或禁止连接指定 VPN 隧道 |
| FortiGate 网关侧 | EMS 动态标签 + 防火墙策略 | 控制 VPN 连接后能够访问的资源 |
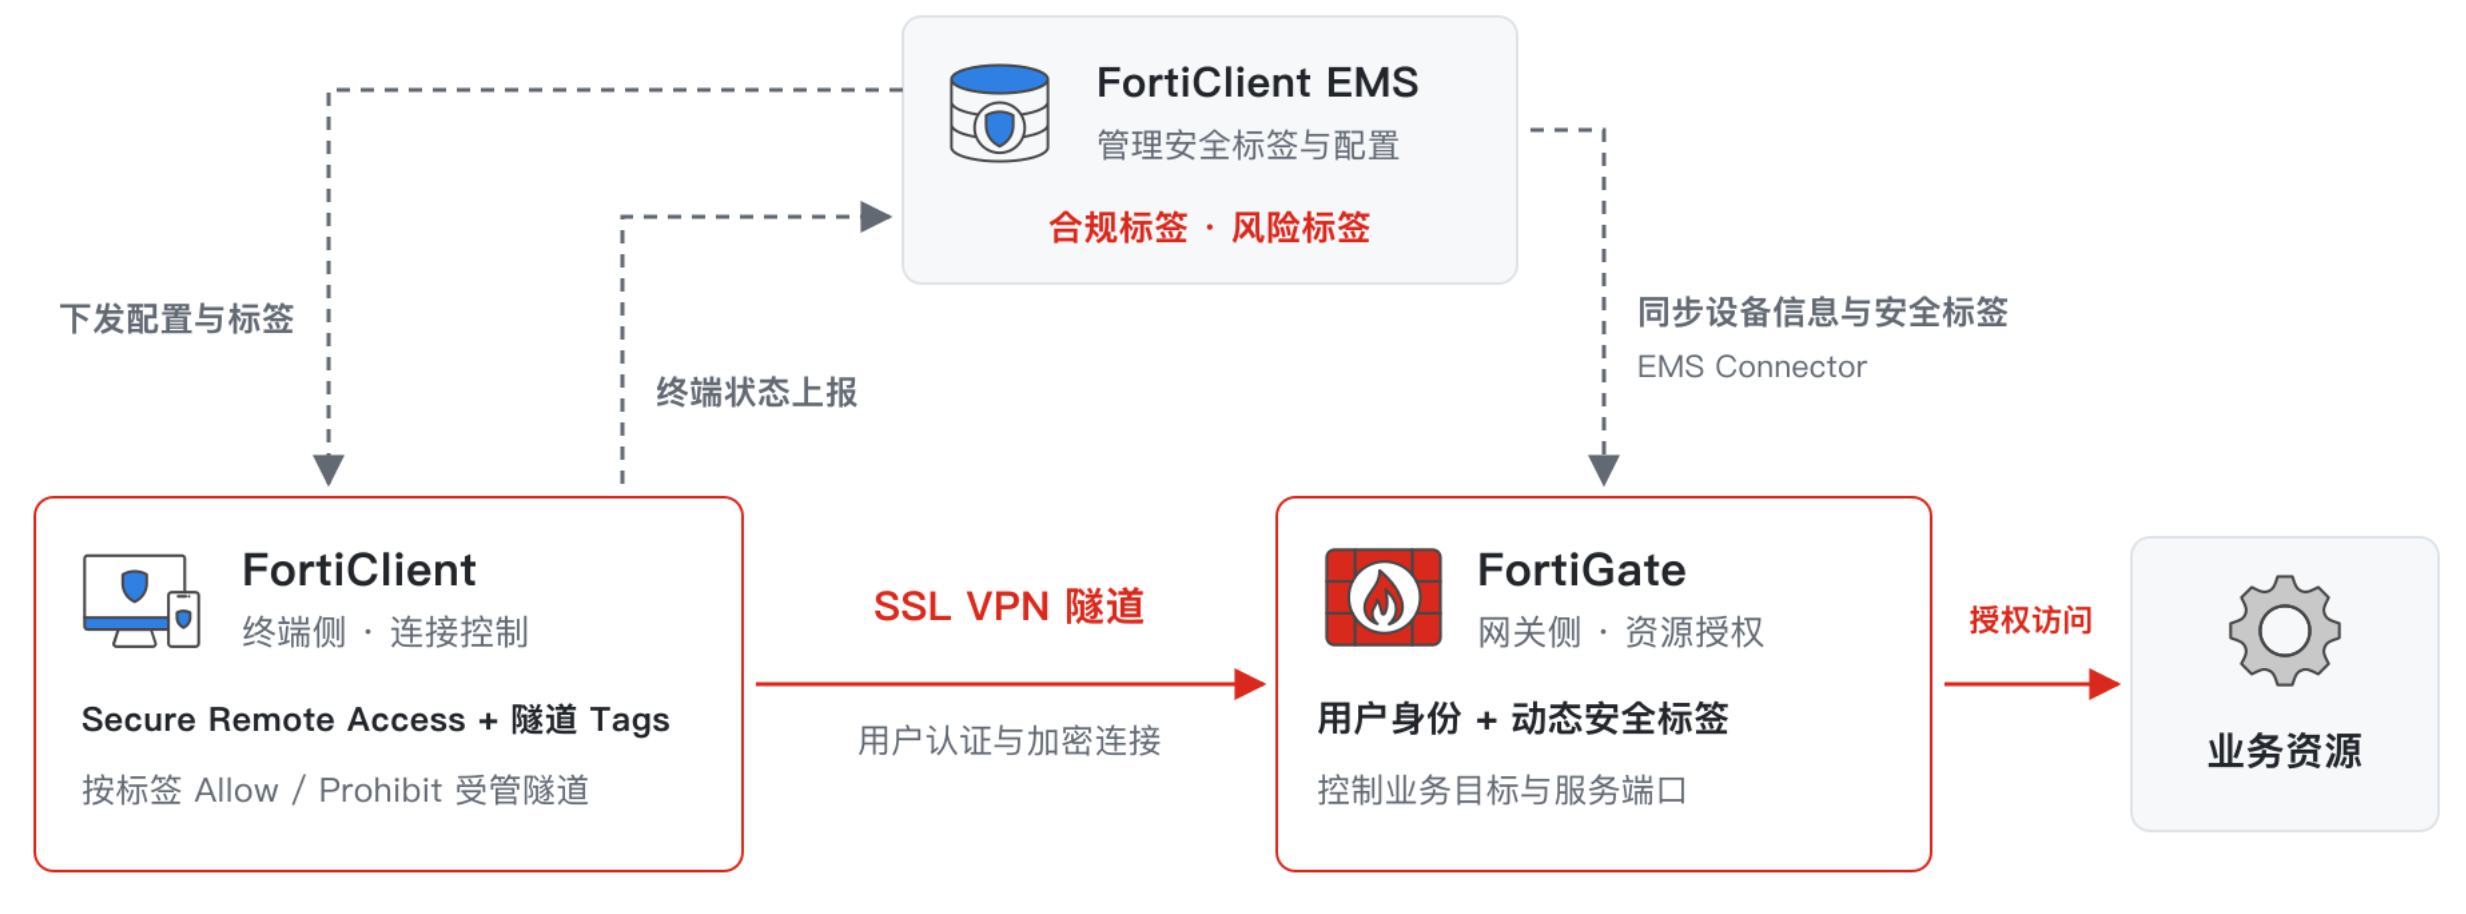
本文介绍终端侧的 Secure Remote Access 功能。FortiGate 网关侧的实现方式见基于TAG部署防火墙策略。
Secure Remote Access 功能
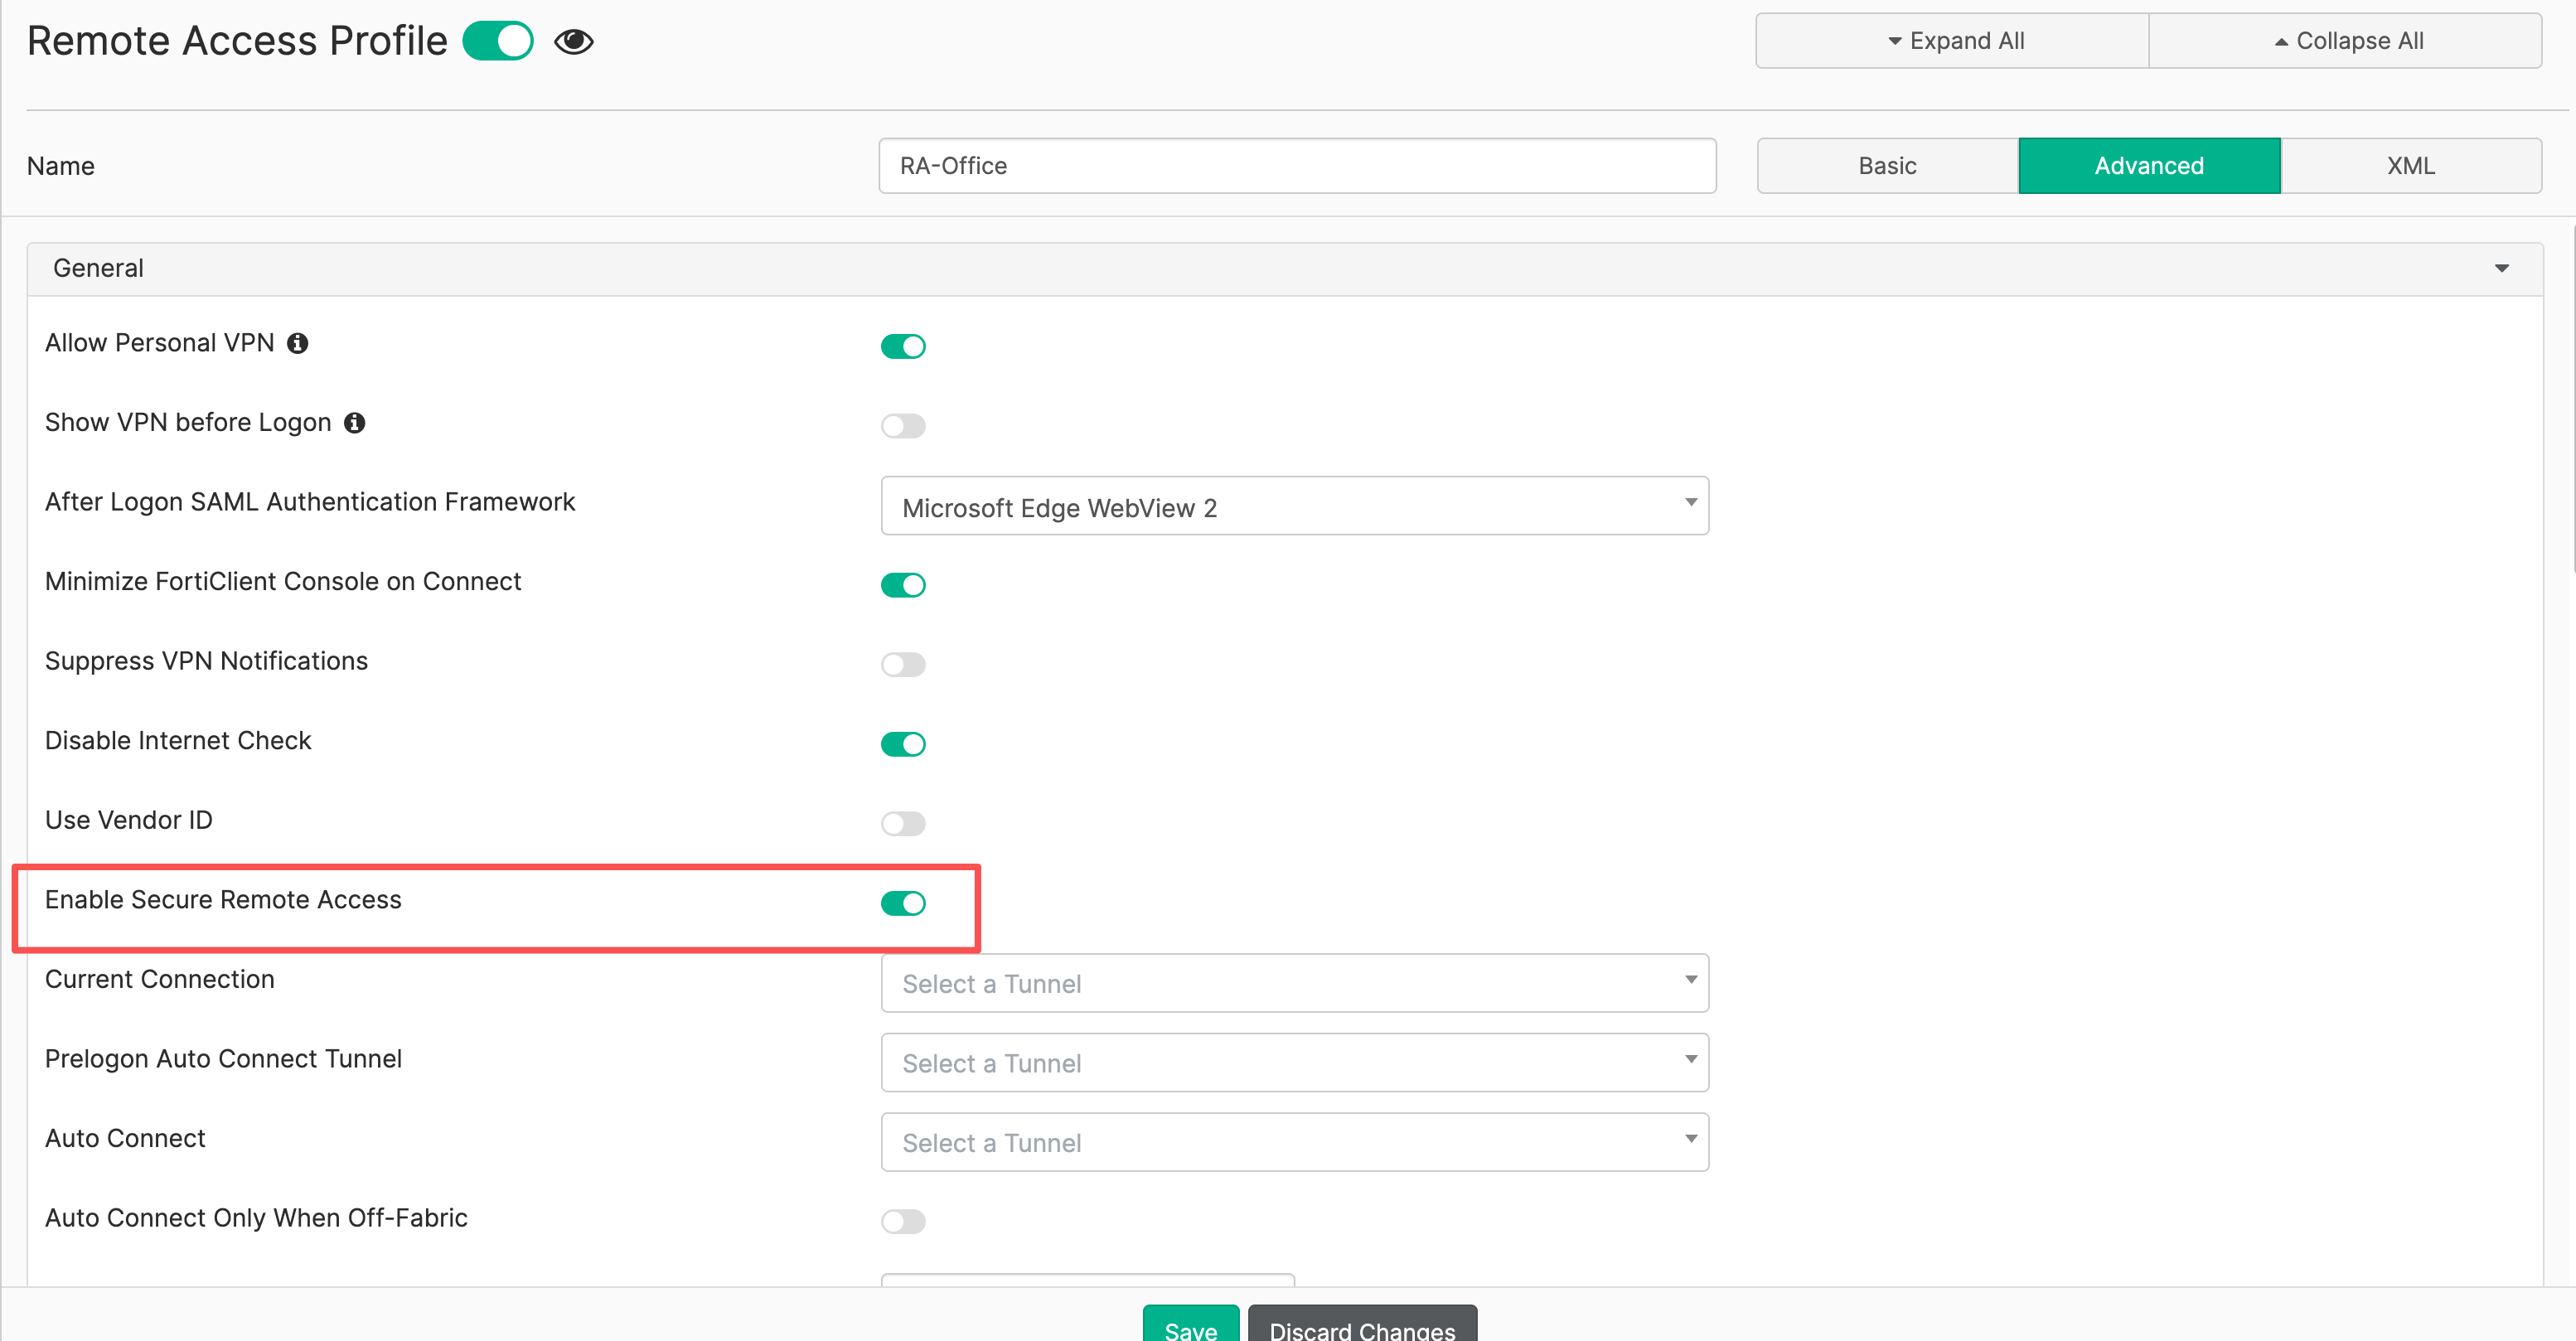
Enable Secure Remote Access(启用安全远程访问) 用于开启基于终端标签的 VPN 连接控制。启用后,可在受管 VPN 隧道的 Tags 中选择控制方式并引用标签,由 FortiClient 执行连接限制。
标签表达终端的安全状态,隧道设置决定如何使用该状态。例如,可以只允许获得合规标签的终端连接,也可以禁止获得风险标签的终端连接。标签规则的创建方法见创建动态TAG。
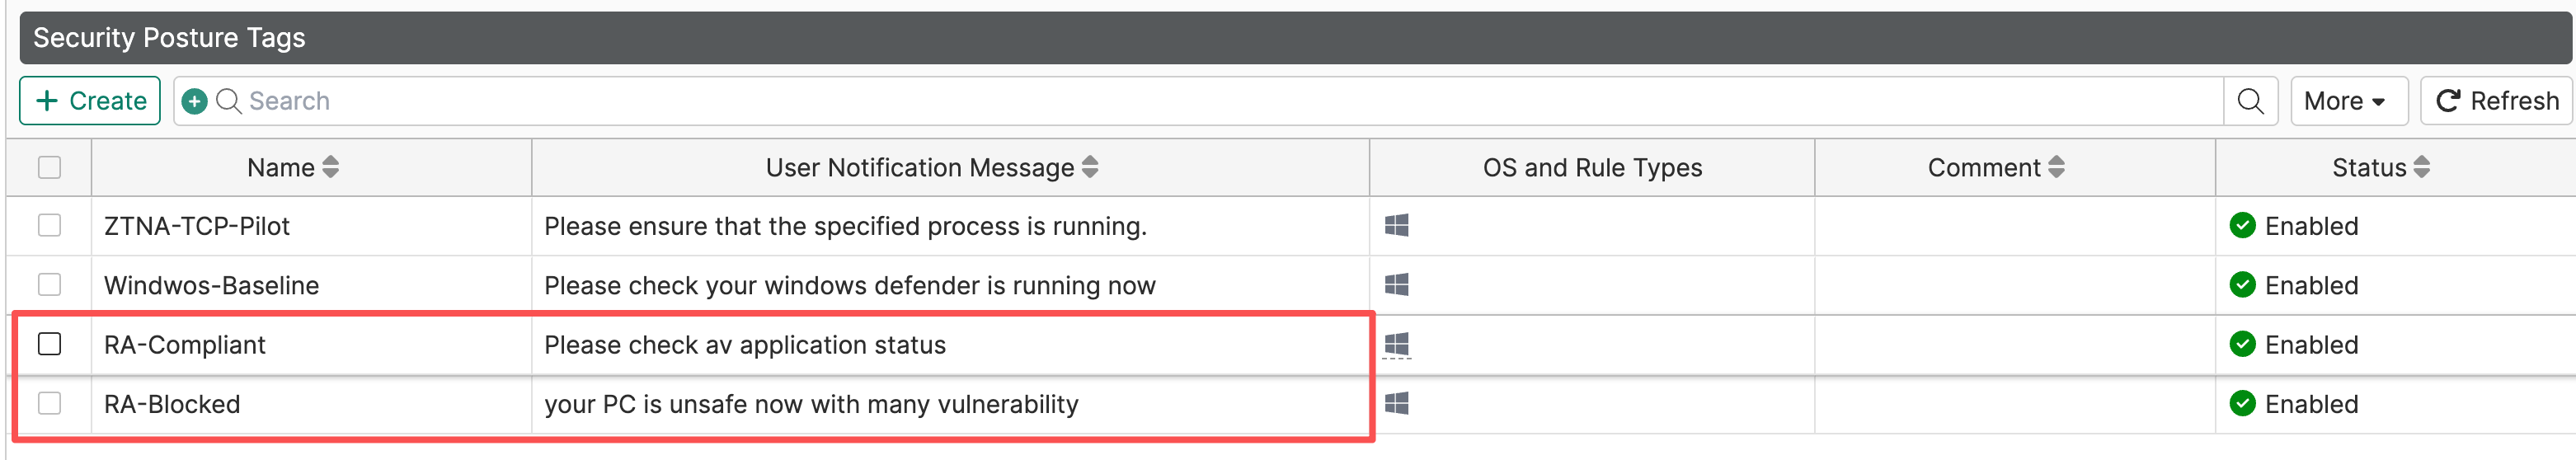
| 标签示例 | 用途 | 规则示例 |
|---|---|---|
RA-Compliant | 标识满足健康条件的终端 | 使用 AntiVirus Software 规则检查防病毒软件状态;多个必需条件使用 AND 组合,全部满足才获得标签。 |
RA-Blocked | 标识需要限制的终端 | 使用 Vulnerable Devices 规则匹配 Critical 级别漏洞,命中后获得风险标签。 |
上述名称用于说明标签与连接控制的关系。用户组、业务地址和修复地址属于网关资源授权对象,无需在隧道 Tags 中配置。
功能实现方式
整个过程由标签判断、隧道引用和终端执行组成:
- 判断终端状态:通过 EMS 的安全态势标签规则,将满足条件的终端标记为相应标签。
- 关联 VPN 隧道:在 Remote Access Profile 中启用 Enable Secure Remote Access,并在目标隧道的 Advanced Settings > Tags 中选择控制方式和标签。
- 下发配置:通过 Endpoint Policy 将 Remote Access Profile 应用到终端。FortiClient 与 EMS 通信后取得配置。
- 执行连接控制:FortiClient 根据终端标签与隧道条件,允许或禁止连接该隧道;条件不满足时显示相应提示。
重要
- 只有在启用 Enable Secure Remote Access时,TAG才能够被调用
Allow 与 Prohibit
在配置隧道实例关联TAG时,会出现两种对TAG命中采取不同的措施。一个隧道实例只能关联一个TAG。
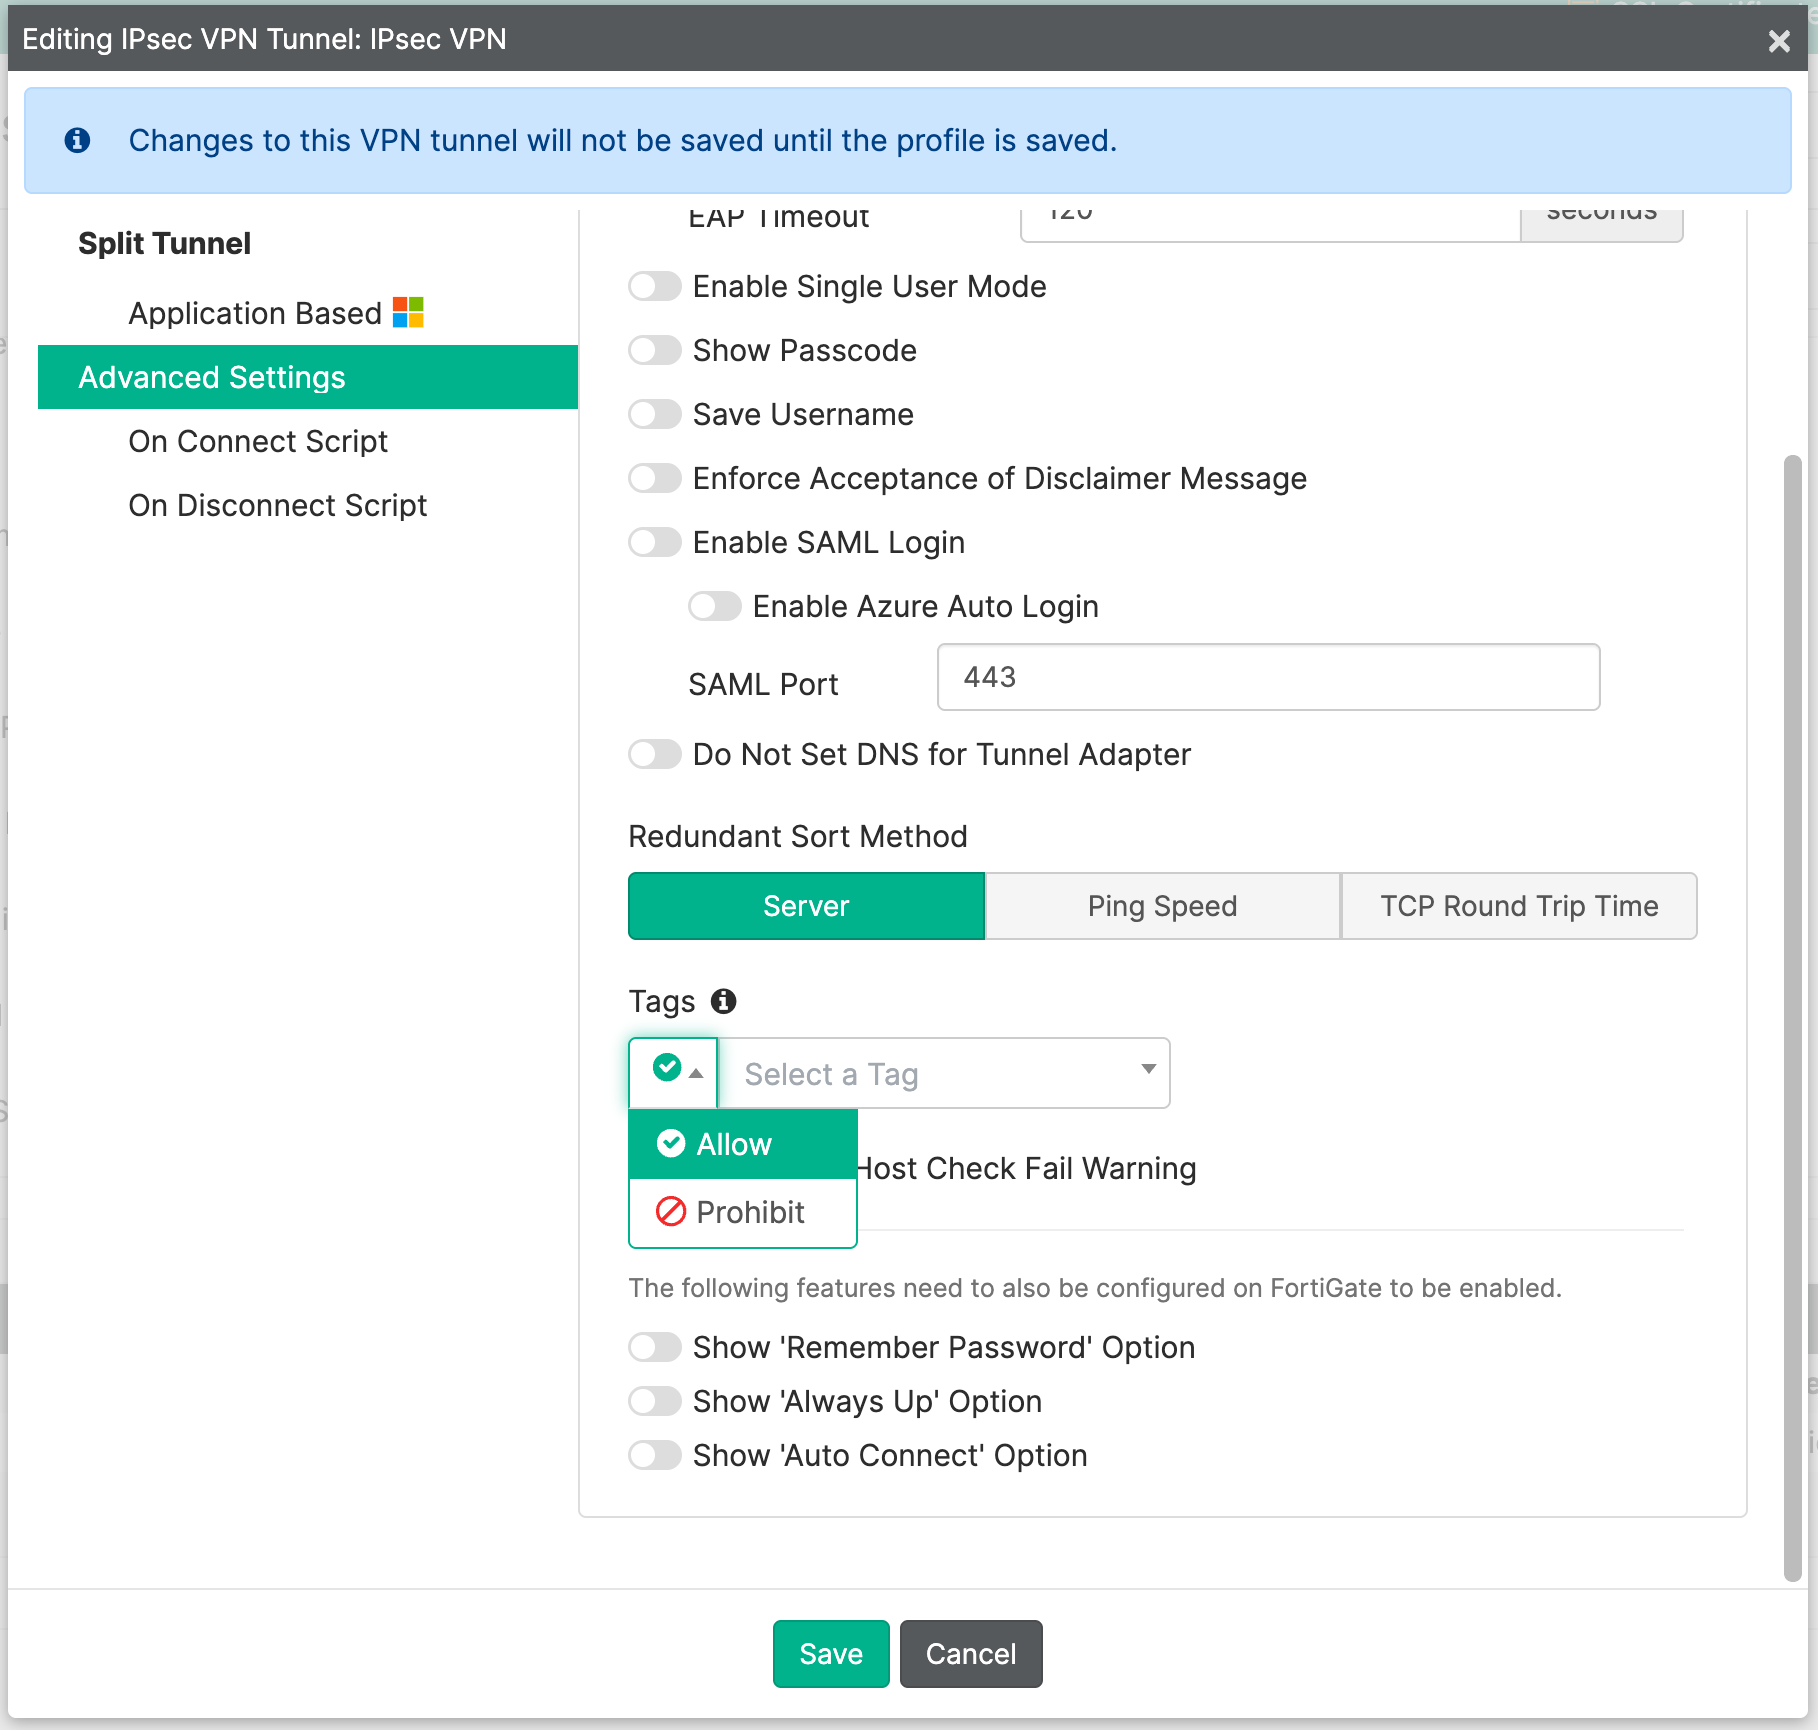
| 选项 | 含义 | 示例 |
|---|---|---|
| Allow(允许) | 只有满足所选标签条件的终端才允许连接该隧道 | 引用 RA-Compliant,将合规标签作为连接条件。 |
| Prohibit(禁止) | 满足所选标签条件的终端禁止连接该隧道 | 引用 RA-Blocked,阻止带有风险标签的终端连接。 |
Allow 表达“满足条件才允许”,Prohibit 表达“命中条件就禁止”。未获得风险标签不等于已满足合规条件,因此两种方式不能视为相同的健康检查。
Tags 中选择的是该隧道的控制模式。若终端同时具有合规和风险标签,判断依据是隧道当前引用的模式与标签;不能认为另一个未被引用的风险标签会自动覆盖 Allow 的结果。
连接失败提示
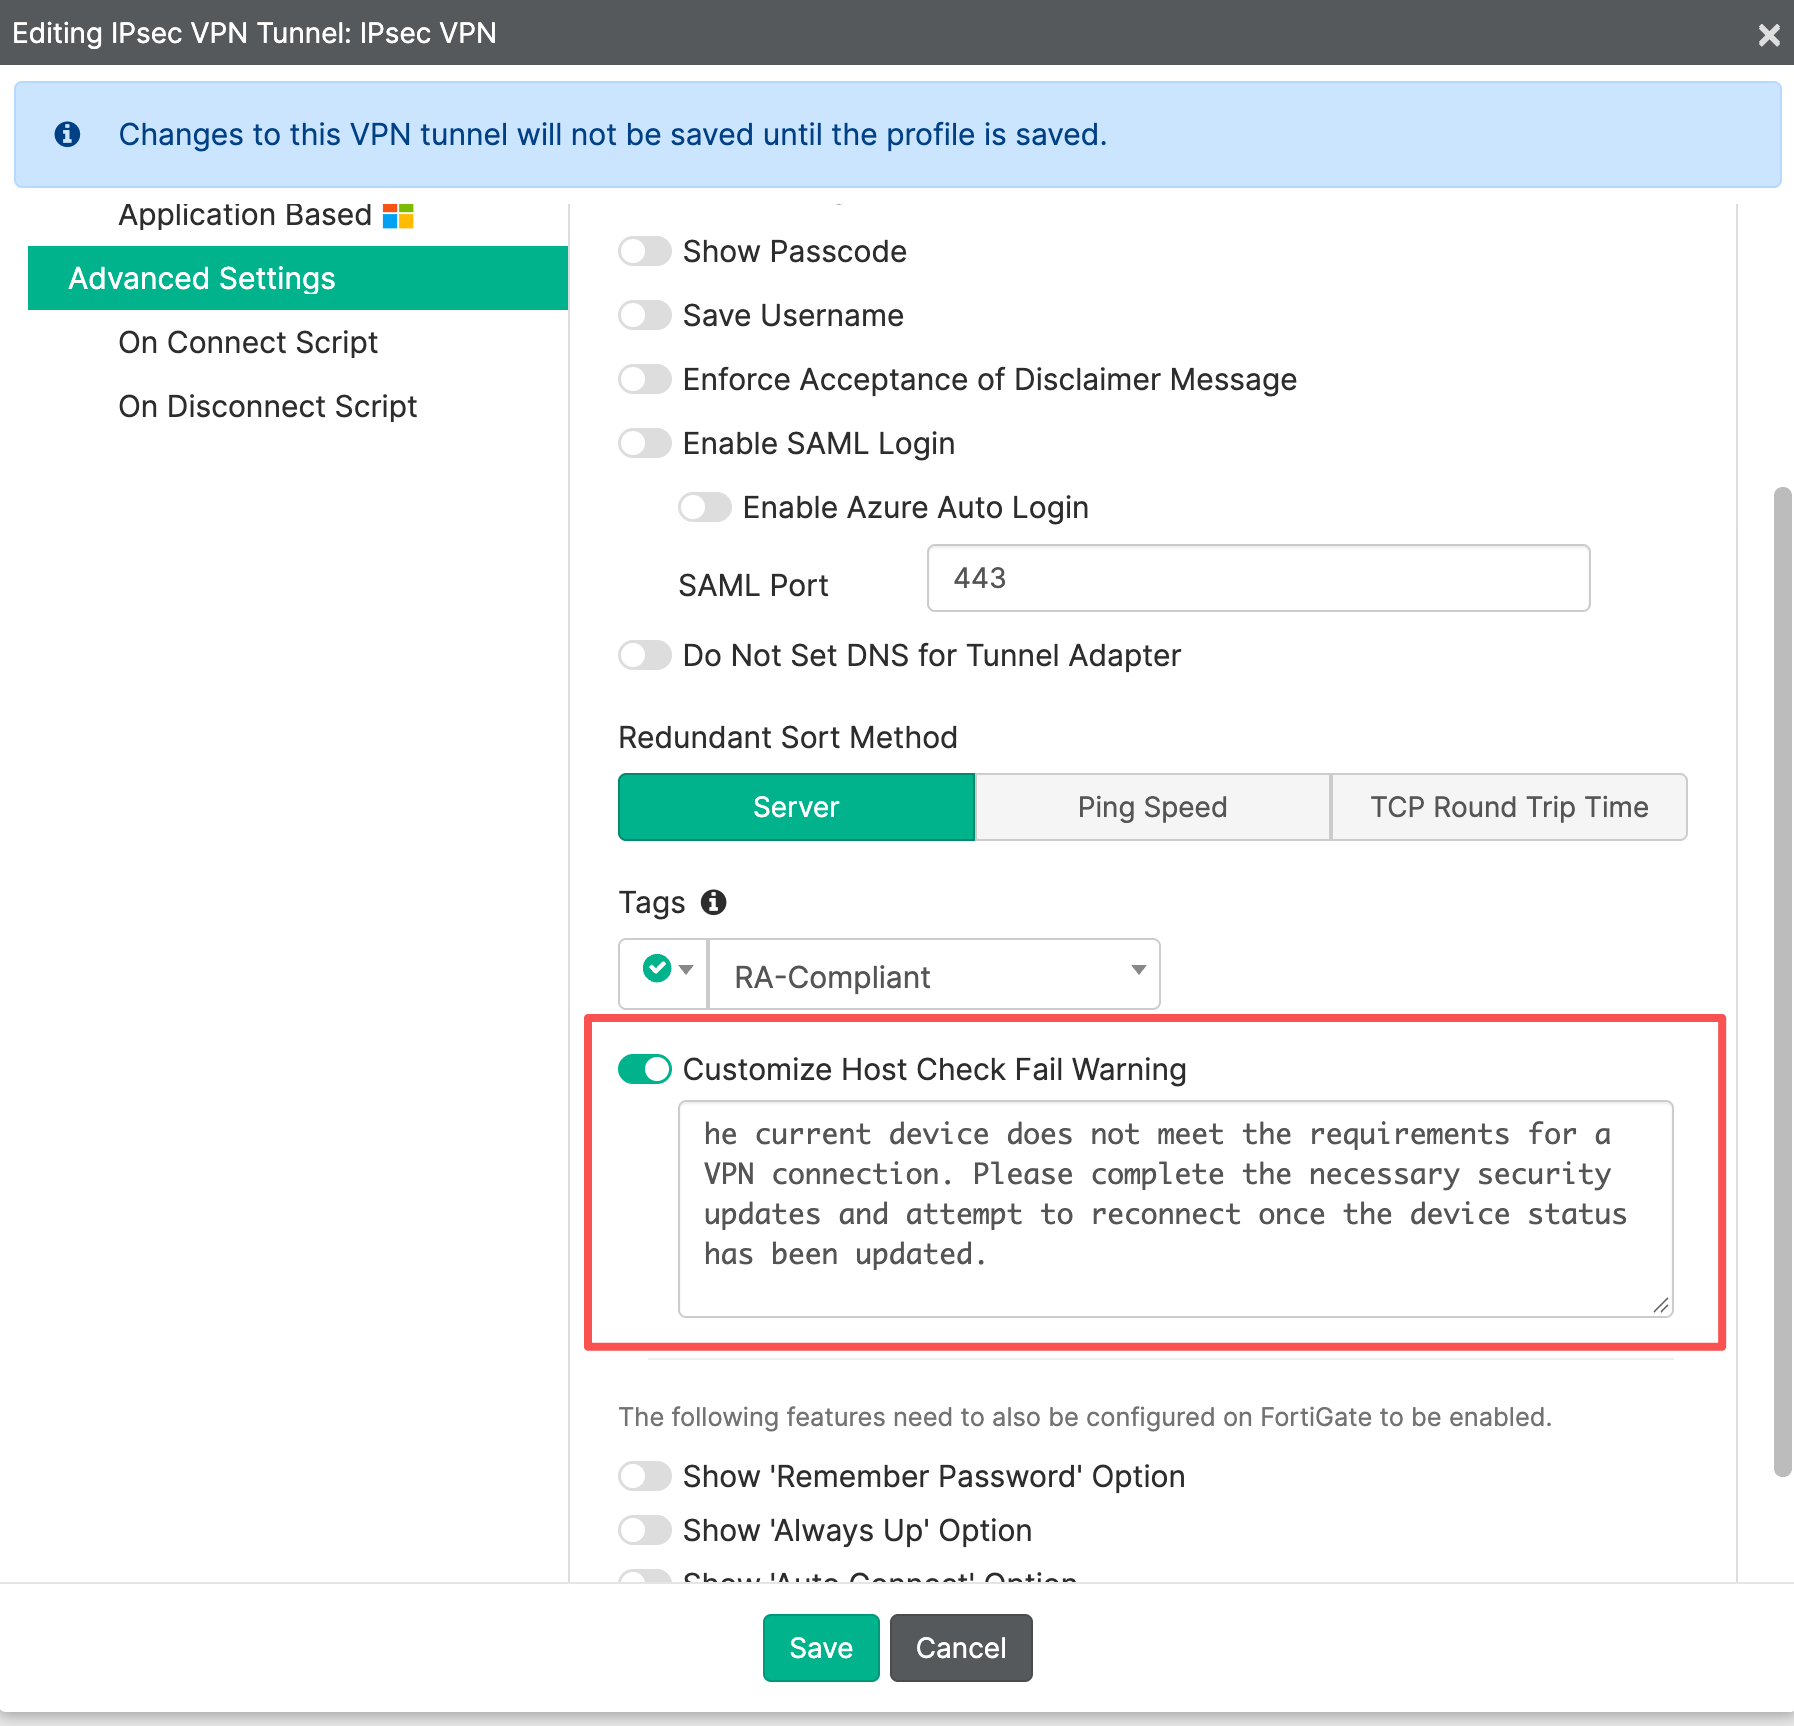
Customize Host Check Fail Warning(自定义主机检查失败警告) 用于设置终端不满足标签条件时显示的提示。例如:
The current device does not meet the requirements for a VPN connection. Please complete the necessary security updates and attempt to reconnect once the device status has been updated. (当前终端不满足 VPN 连接要求,请完成安全更新,待终端状态更新后重新连接。)
终端状态变化
终端状态改变后,连接控制会随更新后的标签重新判断。例如,风险条件解除、RA-Blocked 标签移除后,Prohibit + RA-Blocked 不再因该标签阻止连接;VPN 身份认证等其他条件仍需满足。
Secure Remote Access 也可在连接期间持续检查合规状态。终端重新出现指定风险后,FortiClient 会终止 VPN 连接并显示警告。功能说明见 Fortinet:基于安全态势标签允许或阻止 VPN 连接。
重要
- 需要注意的是,Secure Remote Access 控制的是受管隧道的连接资格,业务资源的访问权限仍由 FortiGate 防火墙策略决定。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.11.05 |
| 0.1 | Draft Version | - | - | 2026.08.04 |