客户端在网和离网配置
客户端在网和离网配置
FortiClient 可以根据当前网络环境判断终端是否处于企业定义的网络范围内,并应用相应的配置。例如,员工在公司办公时使用办公网网页过滤配置,离开公司后使用移动办公配置,并按需自动连接企业 VPN。
完成这一配置需要三个部分:在网检测规则、在网与离网配置文件,以及引用这些规则和配置文件的终端策略。检测规则负责判断网络位置,配置文件定义功能行为,终端策略决定把它们分配给哪些终端。
在网和离网的判断方式
区分网络位置与在线状态
| 状态 | 中文含义 | 判断依据 |
|---|---|---|
| On-Fabric | 在网 | 满足当前终端策略引用的在网检测条件 |
| Off-Fabric | 离网 | 不满足当前终端策略引用的在网检测条件 |
| Online / Connected | 在线/已连接 | FortiClient Telemetry 可以正常连接 EMS |
| Offline / Disconnected | 离线/已断开 | FortiClient Telemetry 无法正常连接 EMS |
在网和离网描述的是管理员定义的网络位置,不一定等同于物理位置。是否把已连接企业 VPN 的终端视为在网,取决于检测规则。
例如,员工在家办公时仍可通过公网连接 EMS,此时可以是“在线、离网”;员工在公司网络内,仍满足在网检测条件,但 EMS 暂时不可达时,也可以是“离线、在网”。因此,不能用 EMS 是否在线代替办公网位置判断。
重要
上述判断以策略已经引用有效检测规则为前提。不要把“不配置检测规则”理解成“所有终端均为离网”。官方文档还列出了未配置规则时出现 Offline On-Fabric 的情况。需要双配置切换时,应明确配置并引用检测规则。在网检测与离线状态说明。
在网检测规则(On-fabric Detection Rules)

在网检测规则用于定义“满足哪些网络条件的终端可以被视为在网”。管理员在 EMS 中配置检测条件,通过终端策略下发给 FortiClient,使终端能够依据当前网络环境判断自己的在网或离网状态,并按策略使用相应的配置。
检测条件可以来自终端的网络信息,也可以来自主动探测。例如,检查本地 IP 是否位于指定范围、默认网关是否符合要求、是否使用企业 DNS,或者是否能够访问内部探测服务器、是否已连接指定的企业 VPN。管理员应选择能够代表企业网络特征的条件,而不是仅以“终端可以访问互联网”作为依据。
在 EMS 中,需要区分以下三个对象:
| 对象 | 作用 | 示例 |
|---|---|---|
| 检测规则(Rule) | 定义一种检测方式及其参数 | 使用 Local IP/Subnet 检查办公网地址范围 |
| 规则集(Rule Set) | 将一个或多个检测规则组合为一组网络判定条件 | HQ-Network 同时检查办公网地址和内部服务器可达性 |
| 终端策略(Endpoint Policy) | 引用规则集,并指定适用终端及在网、离网配置文件 | 向总部员工组分配 HQ-Network 和两套 Profile |
检测规则负责判断位置,配置文件负责定义行为。 例如,规则集判断终端已经离开办公网后,终端可以按策略使用离网 Web Filter 配置;如果 Remote Access 中另外配置了仅离网自动连接 VPN,则可根据该状态触发相应的自动连接行为。检测规则本身不会创建 VPN 隧道,也不会自动生成网页过滤或其他防护配置。
配置与使用过程如下:
EMS 创建并启用在网检测规则集
                ↓
终端策略引用规则集及在网/离网 Profile
                ↓
FortiClient 通过 Telemetry 获取配置
                ↓
根据当前网络条件判断在网/离网状态
                ↓
按策略应用对应配置及已启用的联动功能
创建规则集后,必须在终端实际命中的策略中引用,才能用于该终端的网络位置判断。终端离开公司网络不等于脱离 EMS 管理;只要管理连接可用,离网终端仍然可以接收配置并上报状态。
注
在网检测用于识别网络环境,不代表用户已经通过身份认证,也不代表终端符合安全合规要求。需要控制业务访问时,还应结合相应的身份认证、终端安全检查和访问策略。功能定义参阅Fortinet 在网检测规则说明。
理解规则的匹配关系
配置时需要区分以下三个层次:
| 层次 | 匹配关系 | 示例 |
|---|---|---|
| 一个规则集内的不同检测规则 | AND,全部满足 | 本地地址符合办公网范围,并且能访问内部探测服务 |
| 一个终端策略引用的多个规则集 | OR,满足任意一个 | 满足总部规则集、分支规则集或企业 VPN 规则集之一 |
| 一条检测规则内的多个候选值 | 按该检测类型处理 | 多个 Ping 目标可作为备选;网关 IP 与选填 MAC 则需要同时匹配 |
重要
- 单条规则的候选值不能一律理解为 AND 或 OR,应核对具体字段。
- 规则集内部的 AND 关系见EMS 检测规则说明;
- 策略引用多个规则集的 OR 关系见扩展在网检测规则。
例如,总部办公网规则集包含“办公网地址范围”和“内部服务器 Ping”两条规则,终端必须同时满足两条规则。分支网络应另建规则集,不应把总部和分支的条件放入同一个规则集中,要求终端同时满足两个站点的条件。
创建在网检测规则
先决条件
- FortiClient 已连接 EMS,并能正常获取配置。连接方法参阅客户端连接到EMS。
- 明确需要识别的网络,包括总部、分支、有线网、无线网,以及企业 VPN。
- 收集实际网络参数,例如客户端地址范围、默认网关 IP/MAC、DNS 地址、内部探测服务地址和 VPN 隧道名称。
- 从测试终端确认探测目标在办公网、家庭网络和 VPN 下的可达性。探测从终端侧发起,EMS 服务器能访问目标不代表终端也能访问。
- 准备测试终端组,并记录原策略、配置文件引用和策略优先级,便于回退。
- 保留 EMS 管理、VPN 认证及远程维护路径,再逐步启用自动连接或网络限制。
新建规则集
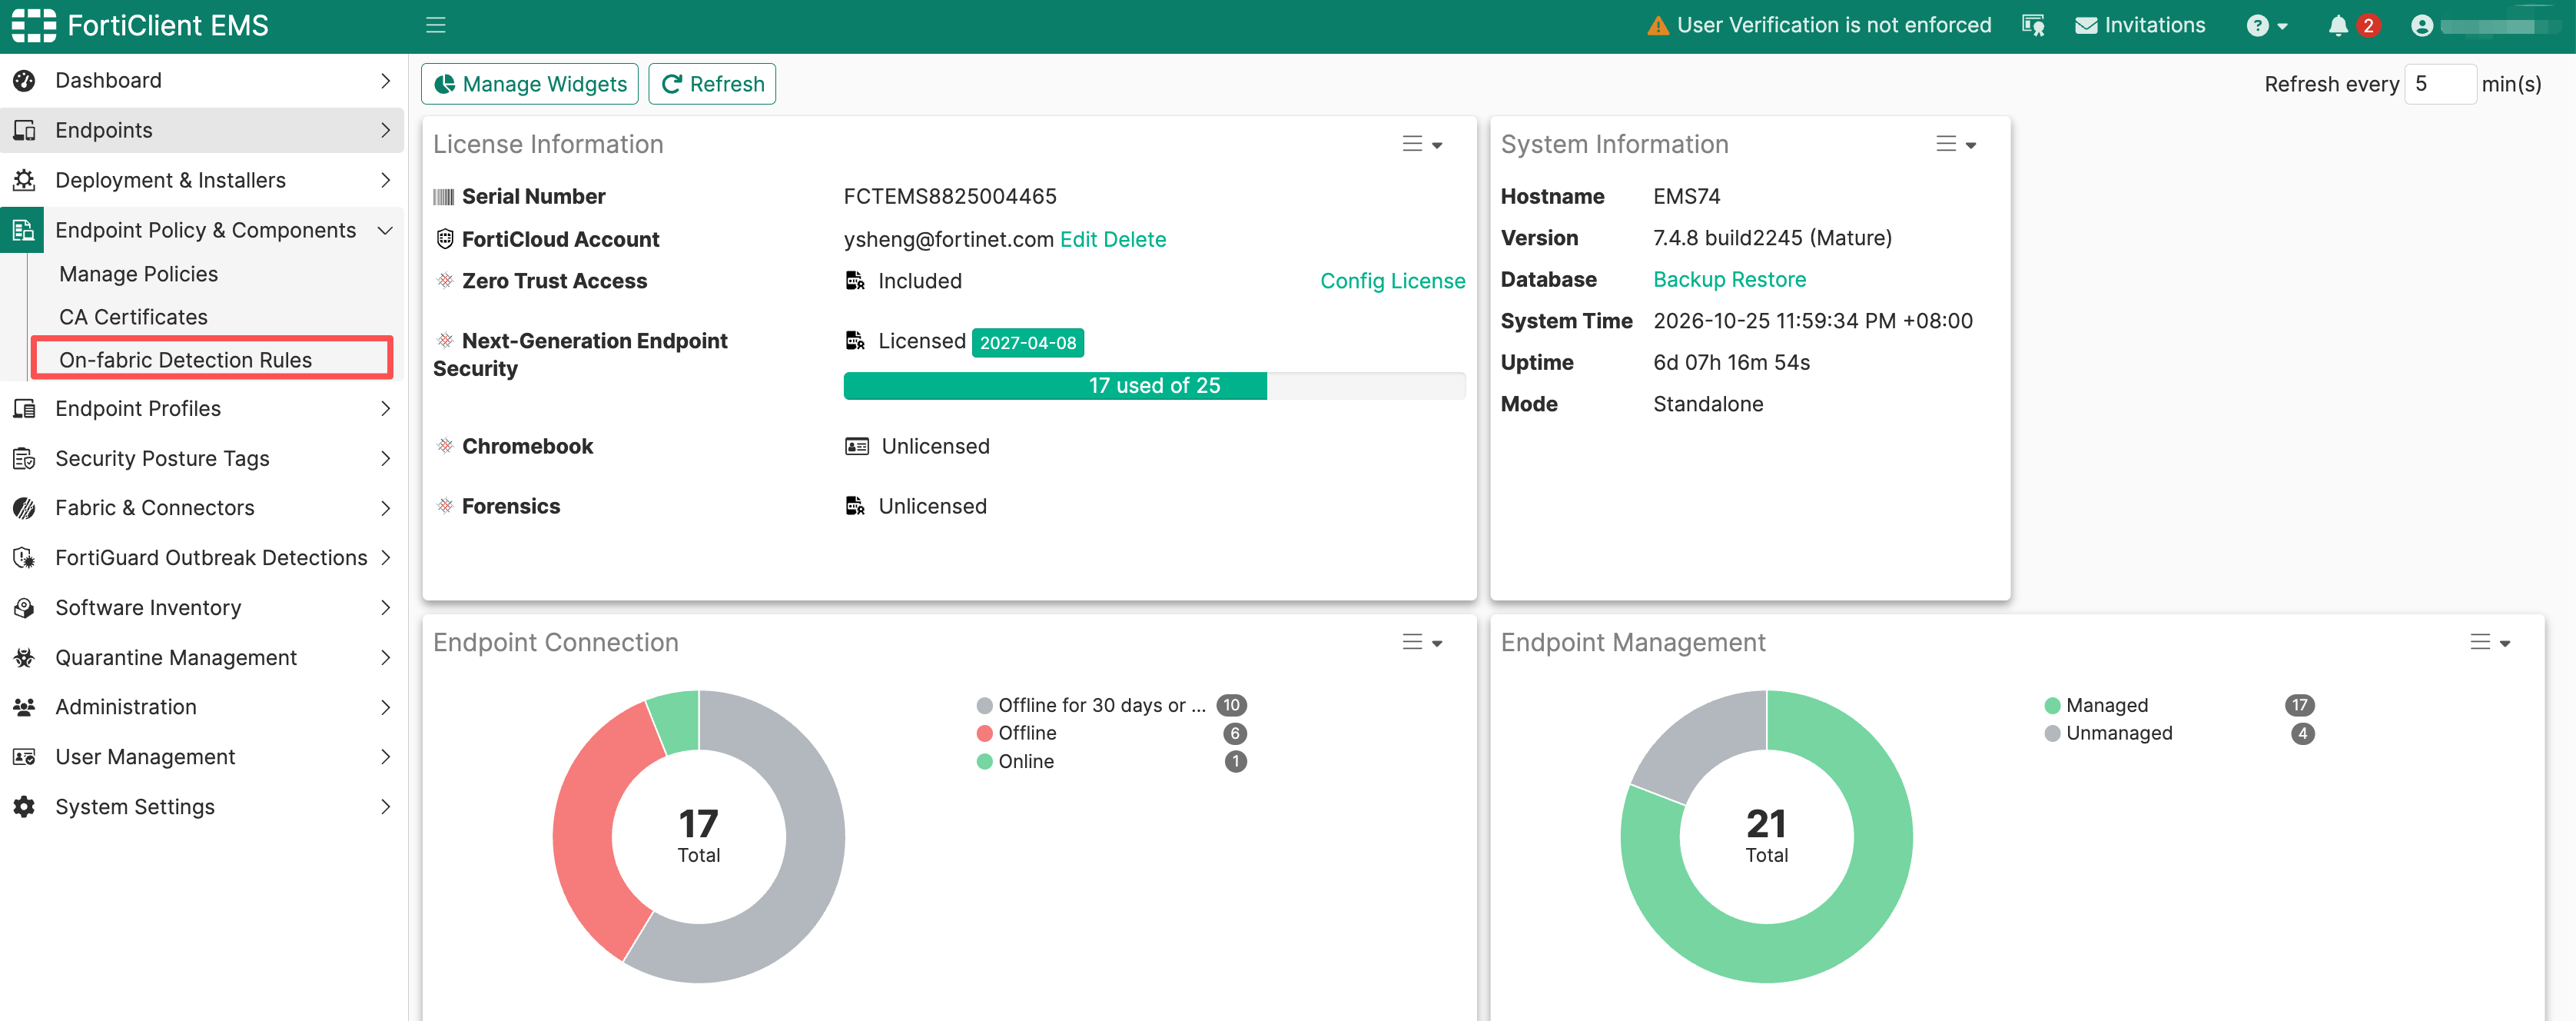
- 登录 EMS,进入 Endpoint Policy & Components > On-fabric Detection Rules。
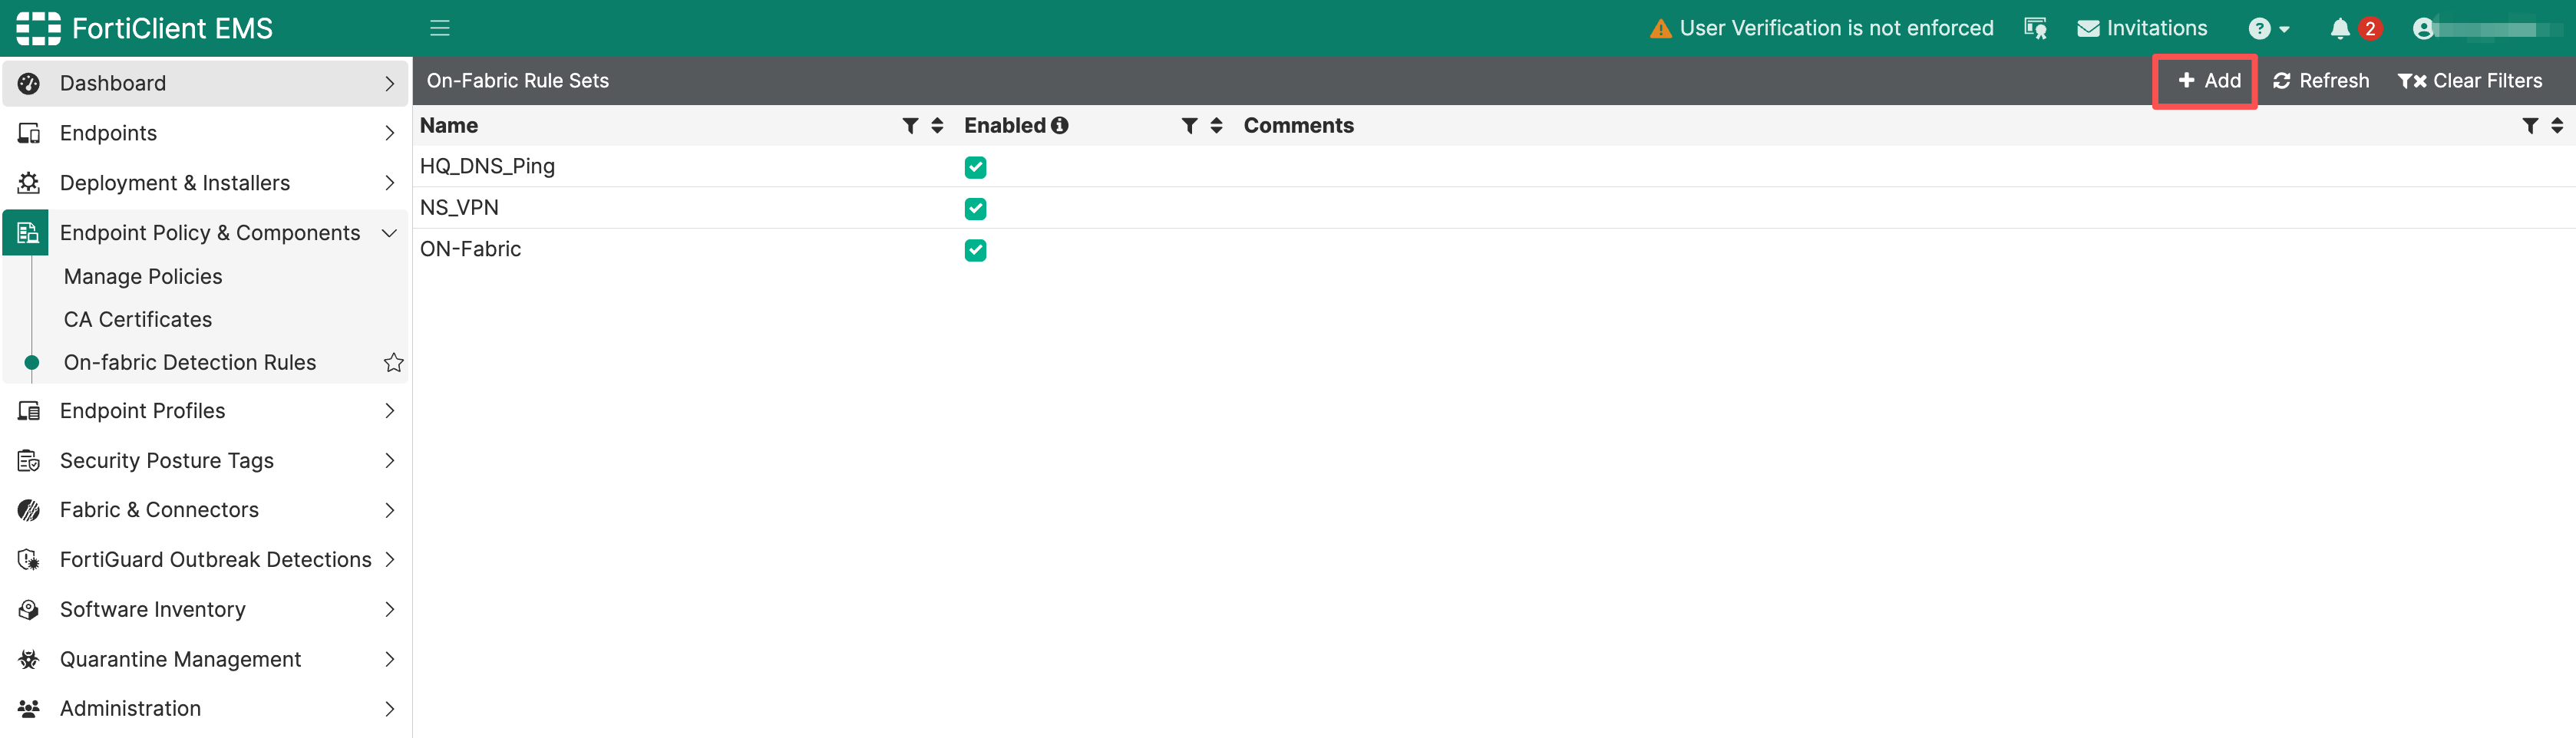
- 单击 Add,创建规则集。
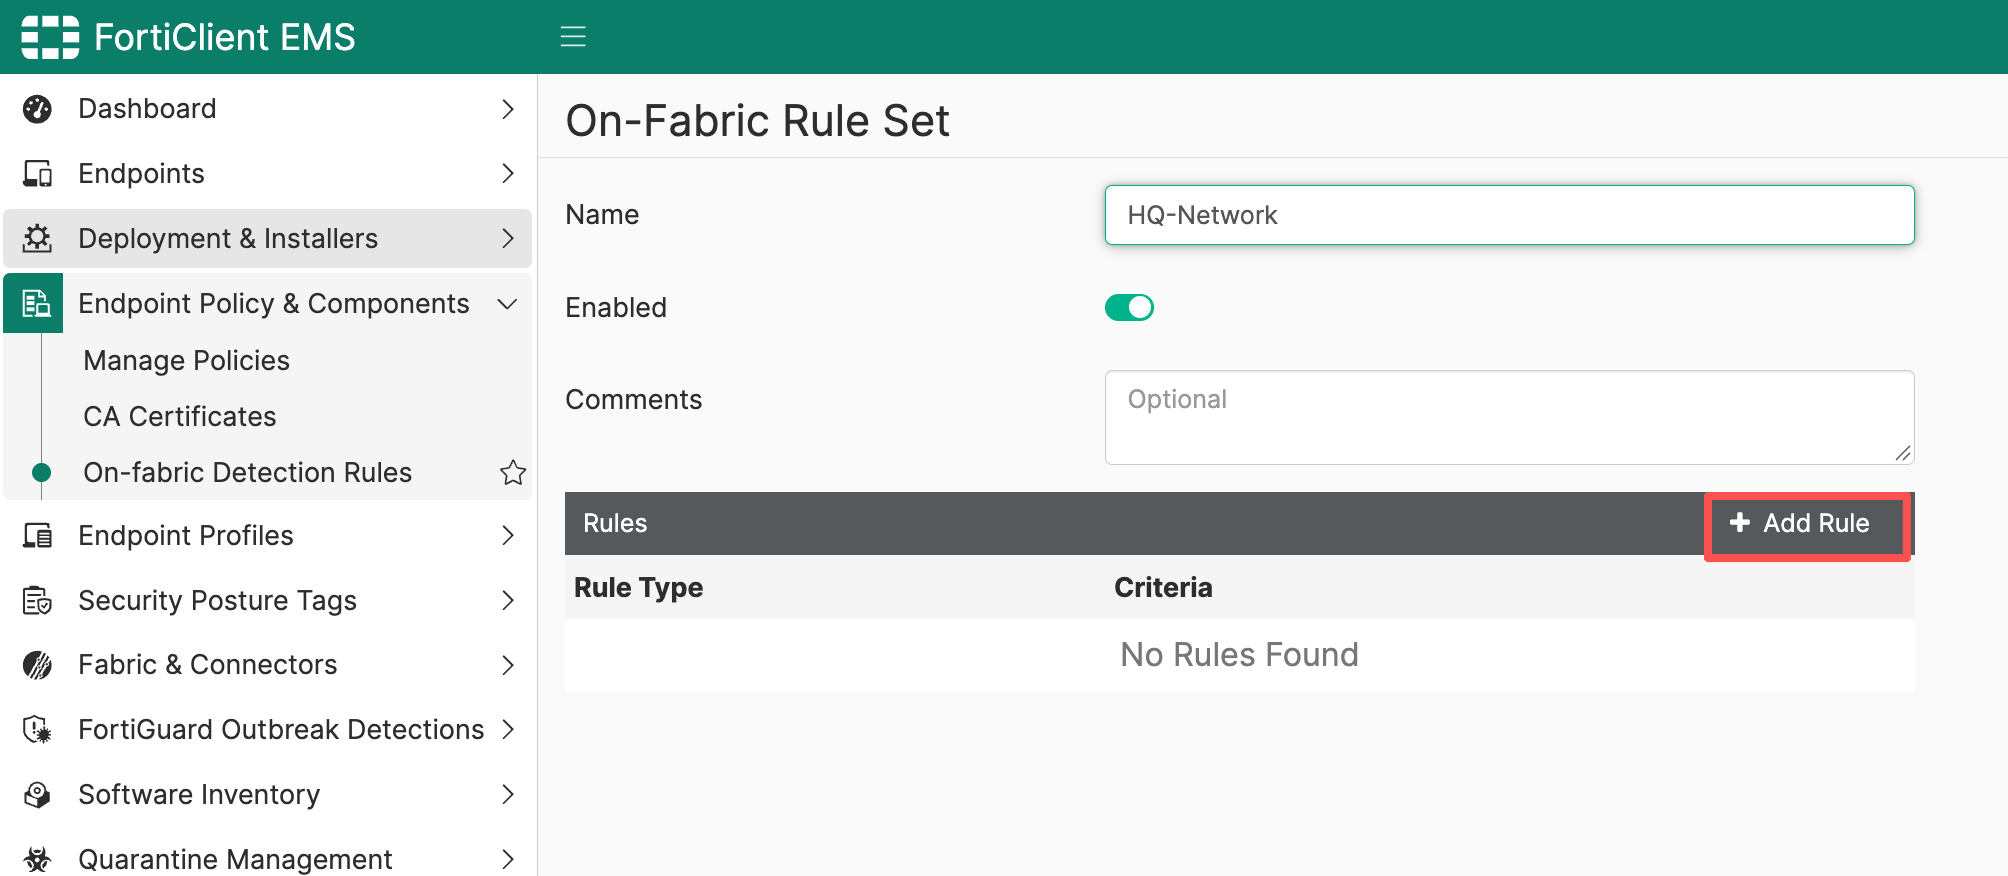
- 在 Name(名称) 中输入规则集名称,例如
HQ-Network,并打开 Enabled(启用)。

- 单击 Add Rule(添加规则)。
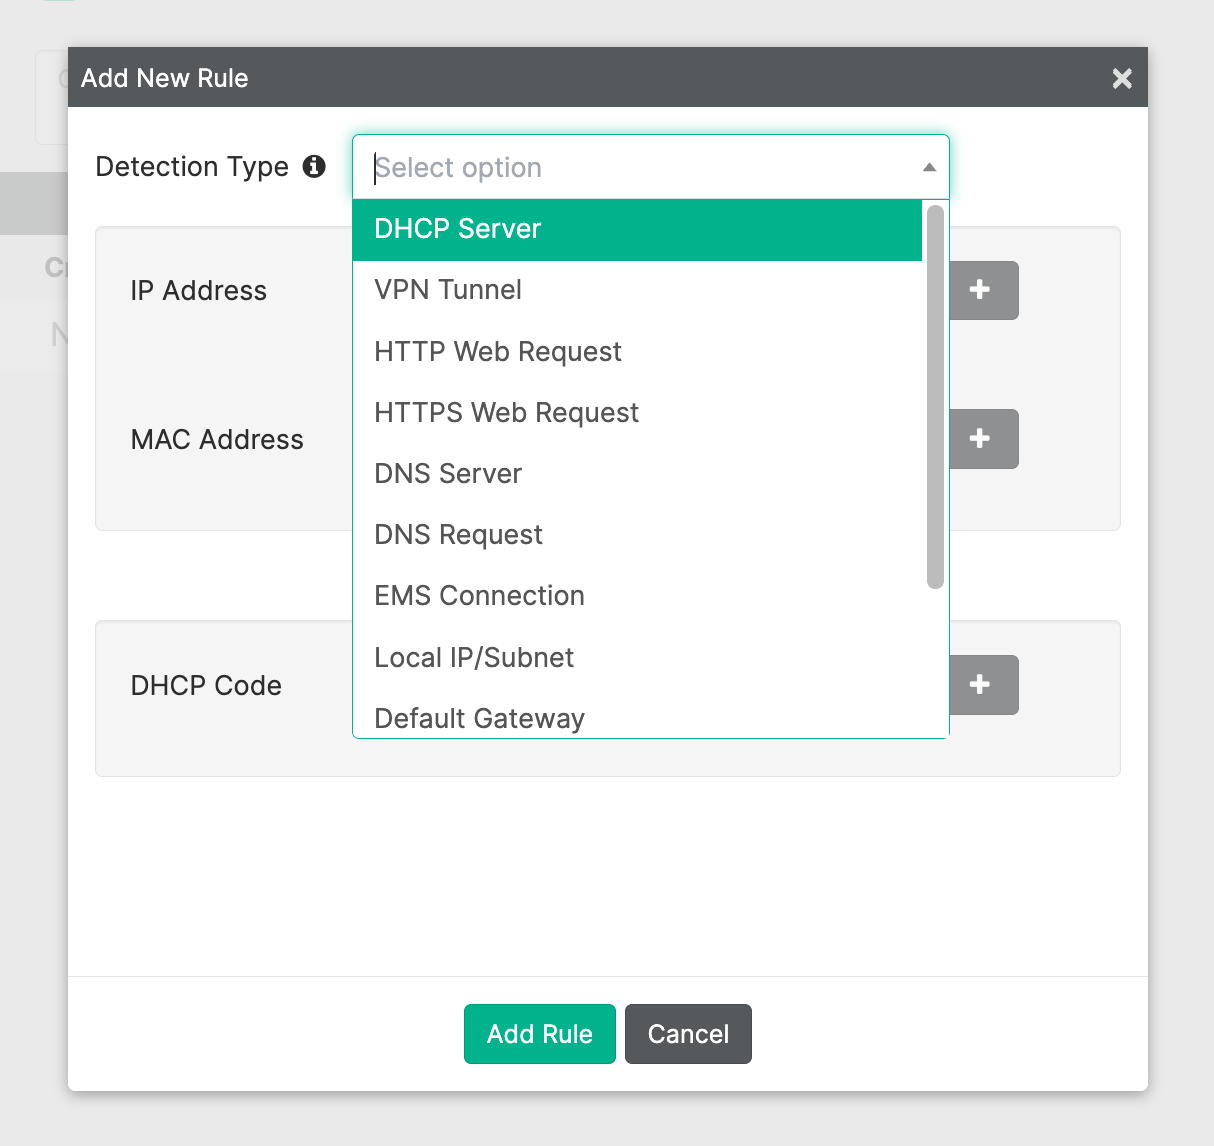
- 在 Detection Type(检测类型) 中选择检测方式,填写对应参数。
- 单击 Add Rule 保存该条规则。需要同时满足其他条件时,继续添加不同类型的检测规则。
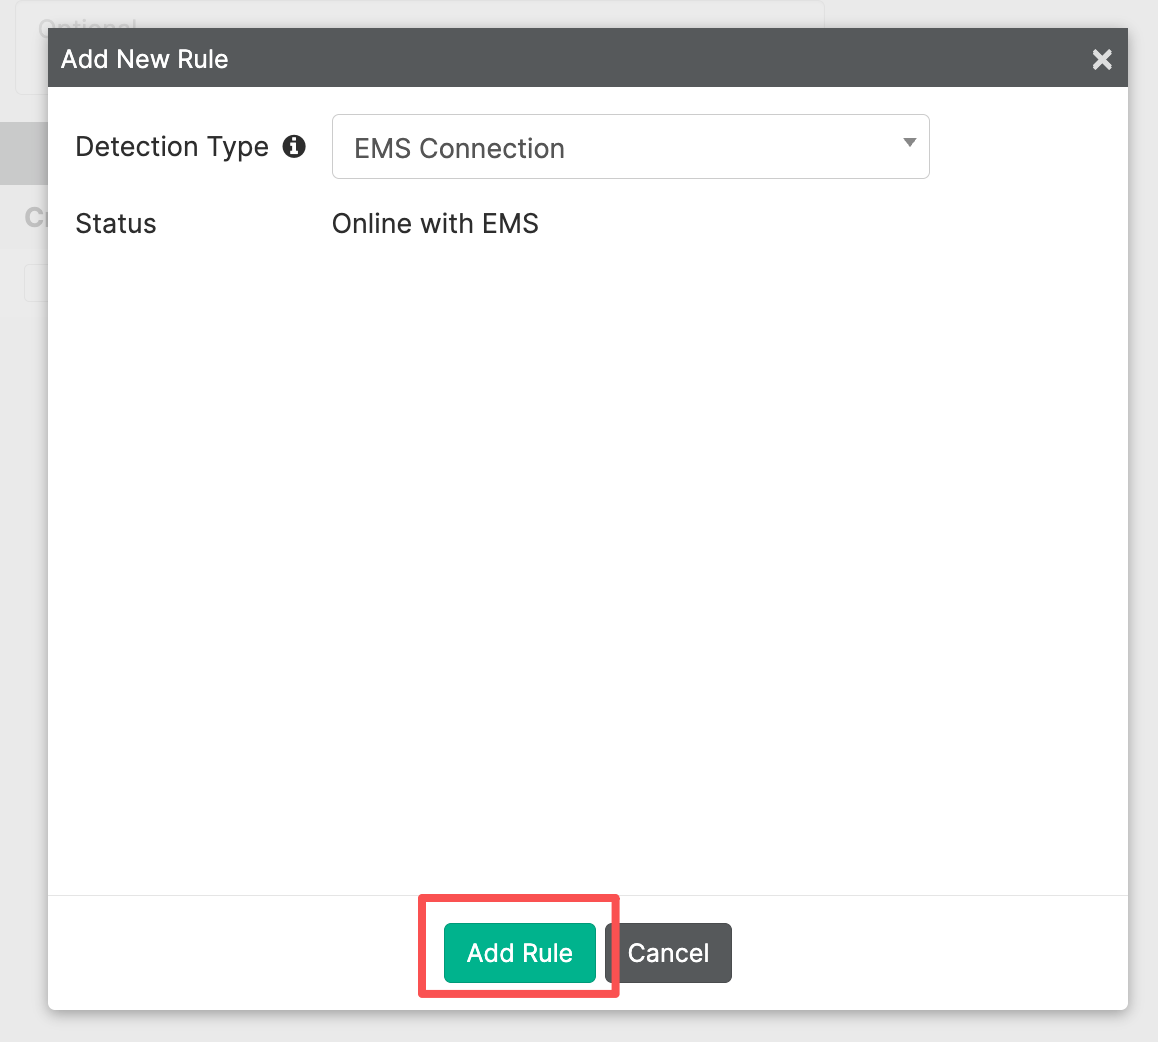
- 检查规则集内的全部条件,单击 Save 保存规则集。
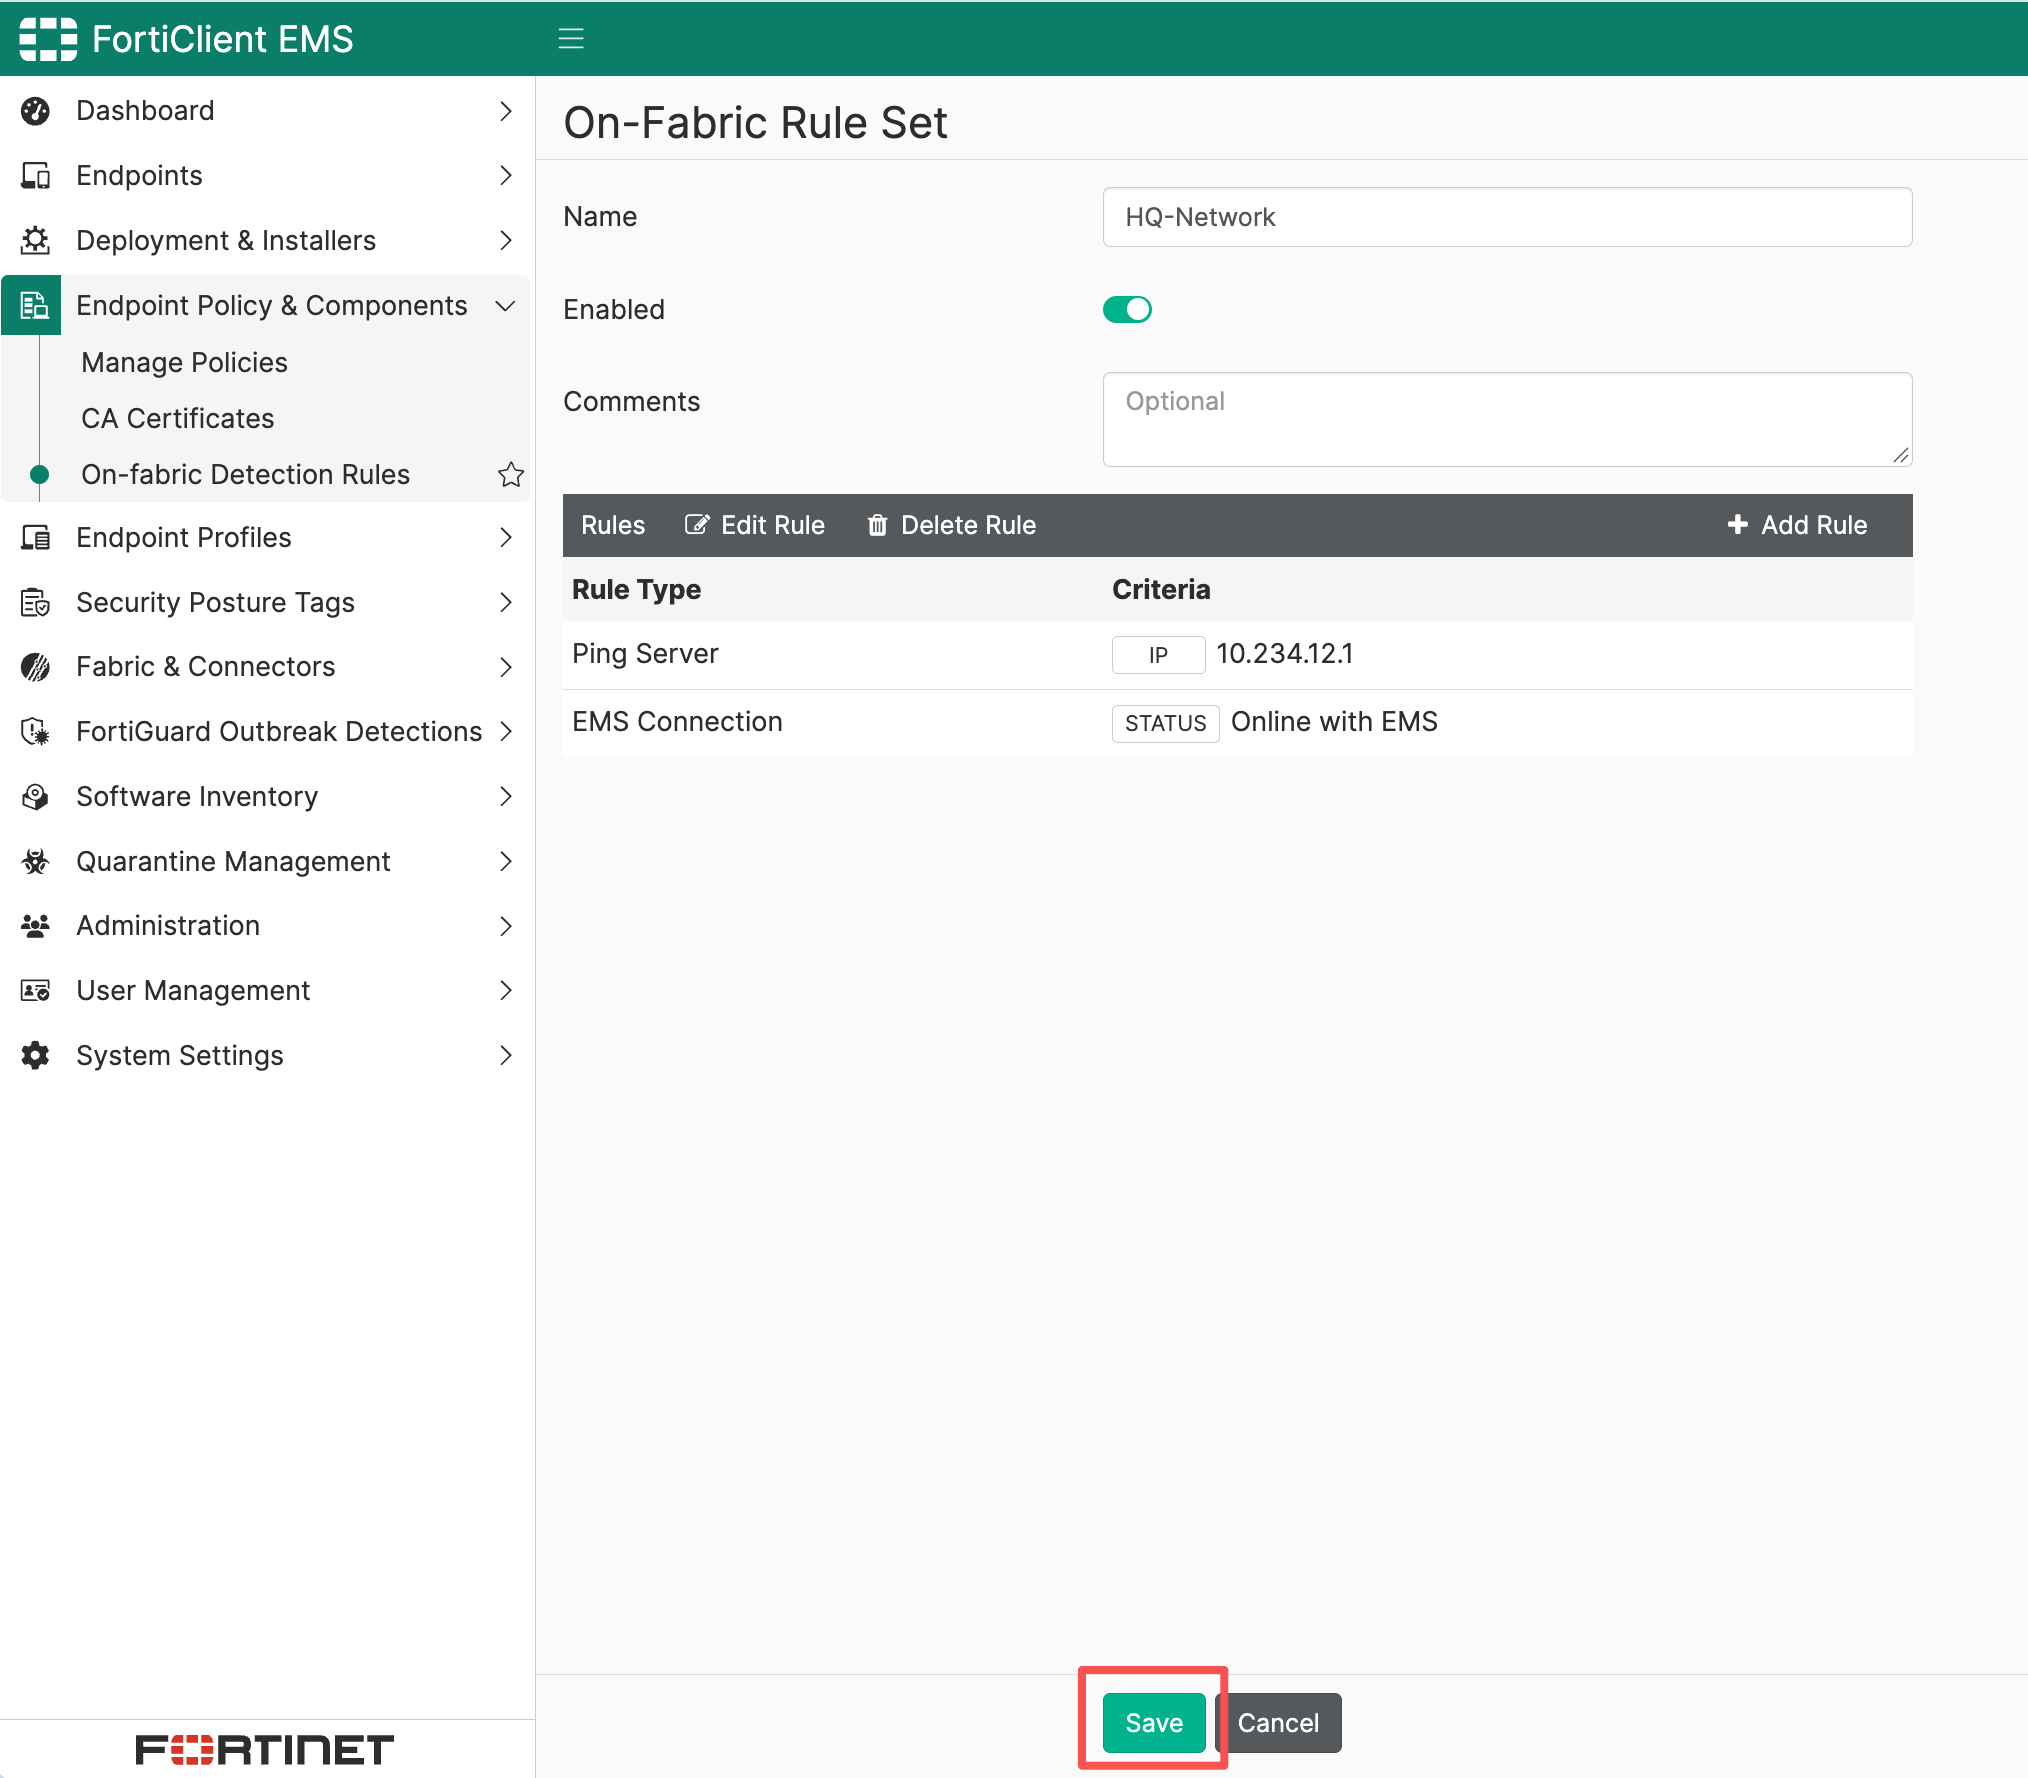
重要
- 规则集名称应体现网络范围,例如
HQ-Network、Branch-Network、Corporate-VPN。只创建规则集还不会影响终端,后续必须在终端实际命中的策略中引用。
检测类型及字段说明
| Detection Type | 中文名称 | 主要字段与匹配条件 |
|---|---|---|
| Connection Media | 连接介质 | 设置 Ethernet(有线)和 Wi-Fi(无线)的 Connected / Not Connected 状态;需满足已配置的字段 |
| Default Gateway | 默认网关 | IP Address 为网关地址;MAC Address 可选,填写后也需要匹配 |
| DHCP Server | DHCP 服务器 | 匹配服务器地址、可选 MAC 或 DHCP Code;Code 对应 DHCP Option 224 的字符串,仅支持本地 DHCP 服务器场景 |
| DNS Server | DNS 服务器 | 匹配终端所使用的 DNS 服务器 IP |
| DNS Request | DNS 请求 | 配置 IP、Hostname,向指定 DNS 发起请求并取得成功响应 |
| EMS Connection | EMS 连接 | 终端与 EMS 在线即满足条件 |
| Local IP/Subnet | 本地 IP/子网 | IP Range 为本地有线或无线地址范围;可附加 Default Gateway MAC Address 条件 |
| Ping Server | Ping 服务器 | 通过 Ping 探测指定服务器 IP |
| Public IP | 公网 IP | 匹配终端的公网出口地址 |
| VPN Tunnel | VPN 隧道 | Name 为隧道名称;连接到同名 IPsec 或 SSL VPN 隧道时满足条件 |
| HTTP Web Request | HTTP Web 请求 | 向内部 IP 发起 GET 请求,响应需为 200 OK |
| HTTPS Web Request | HTTPS Web 请求 | 配置内部 IP 及证书 CN 或 SNI,检查 HTTPS 请求返回的服务器证书是否符合要求 |
选择检测方式时,应考虑以下影响:
- 地址重叠: 家庭路由器也可能使用与公司相同的私网网段。仅匹配本地 IP 容易误判,可结合网关 MAC 或内部探测条件。
- 介质不代表位置: 使用有线或 Wi-Fi 只说明连接方式,不能单独证明终端位于公司网络。
- DNS 配置与 DNS 探测不同: DNS Server 检查配置,DNS Request 检查请求响应;不要把两者混用。
- 可达性随路由变化: VPN、代理和路由调整可能使外部终端也能访问内部服务。需要先决定这种情况是否应该算在网。
- 探测服务需要稳定: ICMP 被拦截、Web 服务重定向或探测服务器停机会导致检测失败。HTTP 登录页不能仅因浏览器能打开就视为符合 200 OK 条件。
- 公网 EMS 不能代表办公网: 如果 EMS 在公网可达,单独使用 EMS Connection 会使外网在线终端也满足在网条件。
配置示例
本示例通过创建总部办公网规则集 HQ-Network 和企业 VPN 规则集 Corporate-VPN,并将其添加到终端策略中,实现客户端在网与离网配置的自动切换。终端满足总部办公网检测条件,或连接指定的企业 VPN 时,使用在网配置;两个规则集均不满足时,使用离网配置。配置完成后,通过办公网、外部网络及 VPN 连接与断开场景,验证网络位置判断和配置切换是否符合预期。
配置在网检测策略
在网检测策略1:总部办公网
假设总部测试终端的地址范围为 10.20.10.1–10.20.10.254,内部探测服务器为 10.20.0.10,并且服务器允许测试终端发送 ICMP 请求。
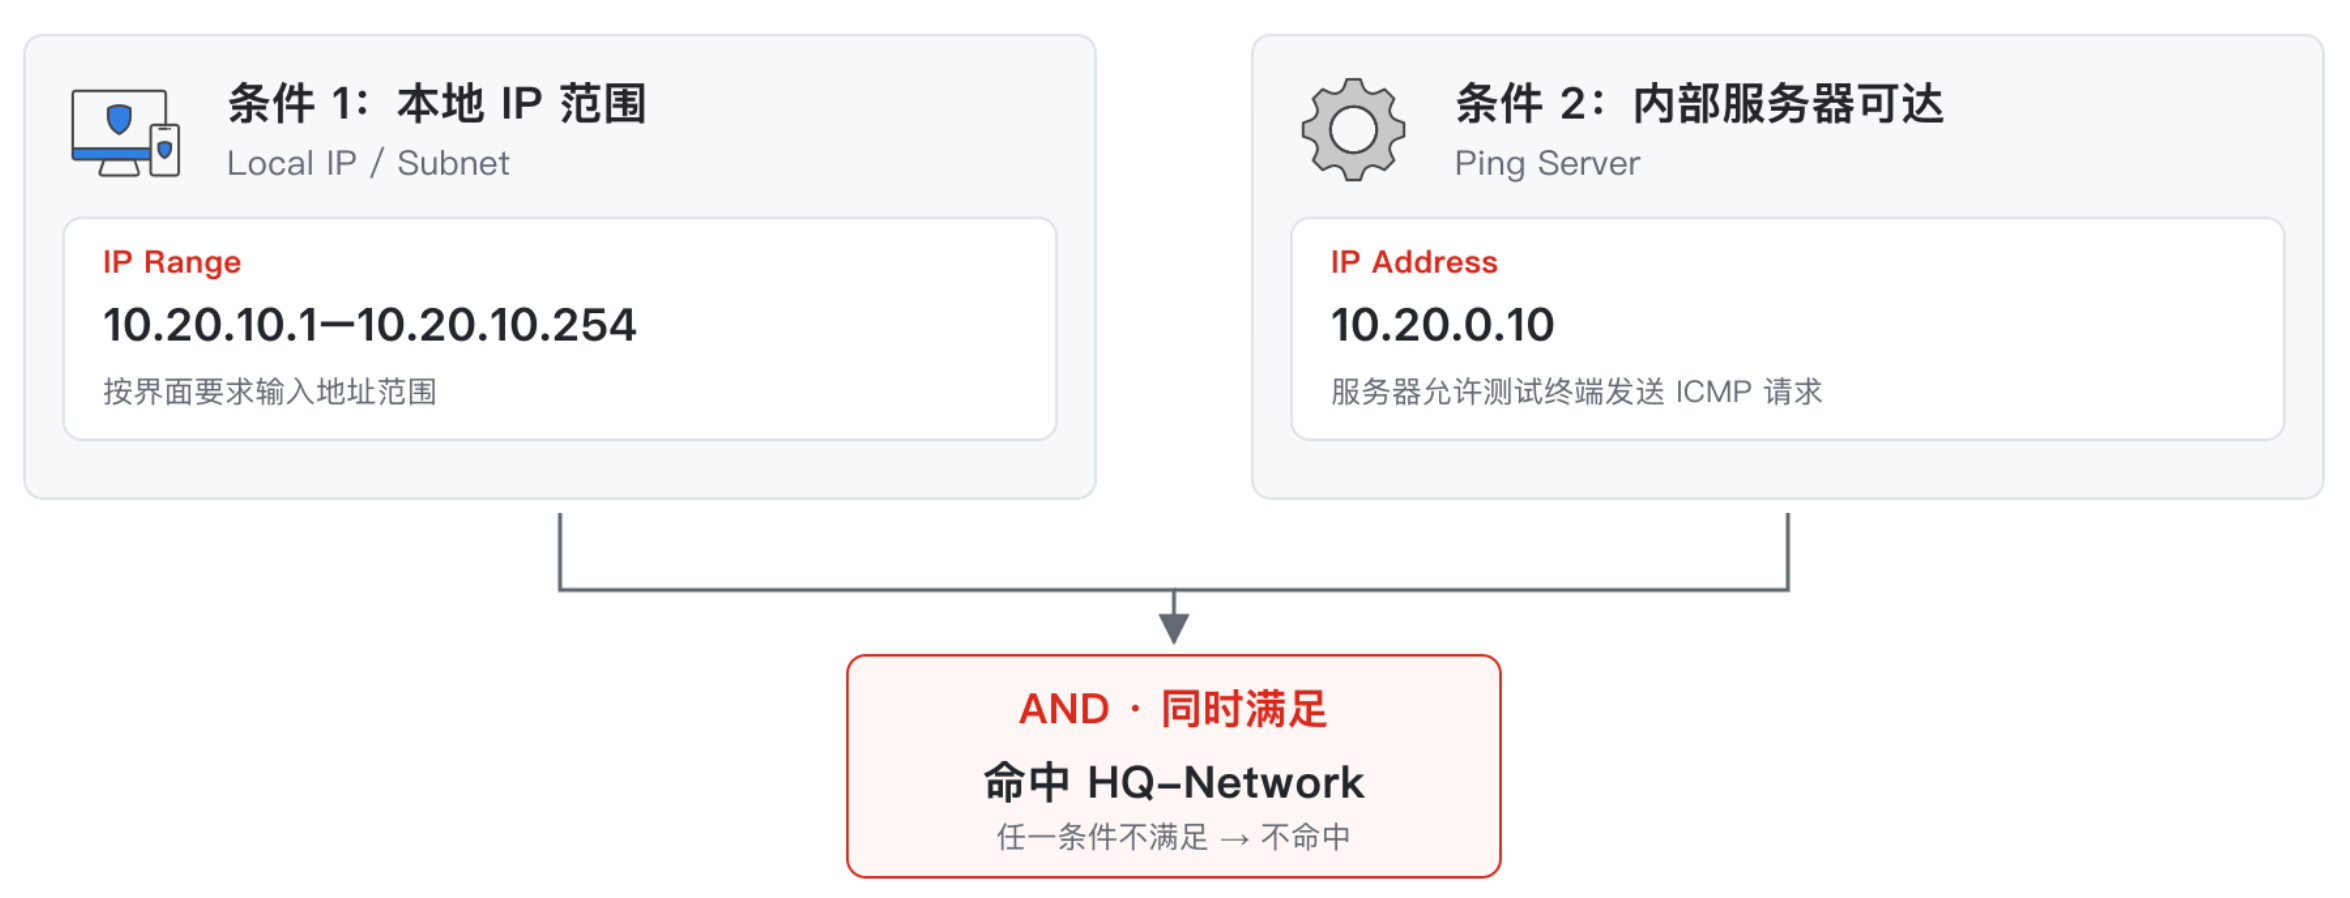
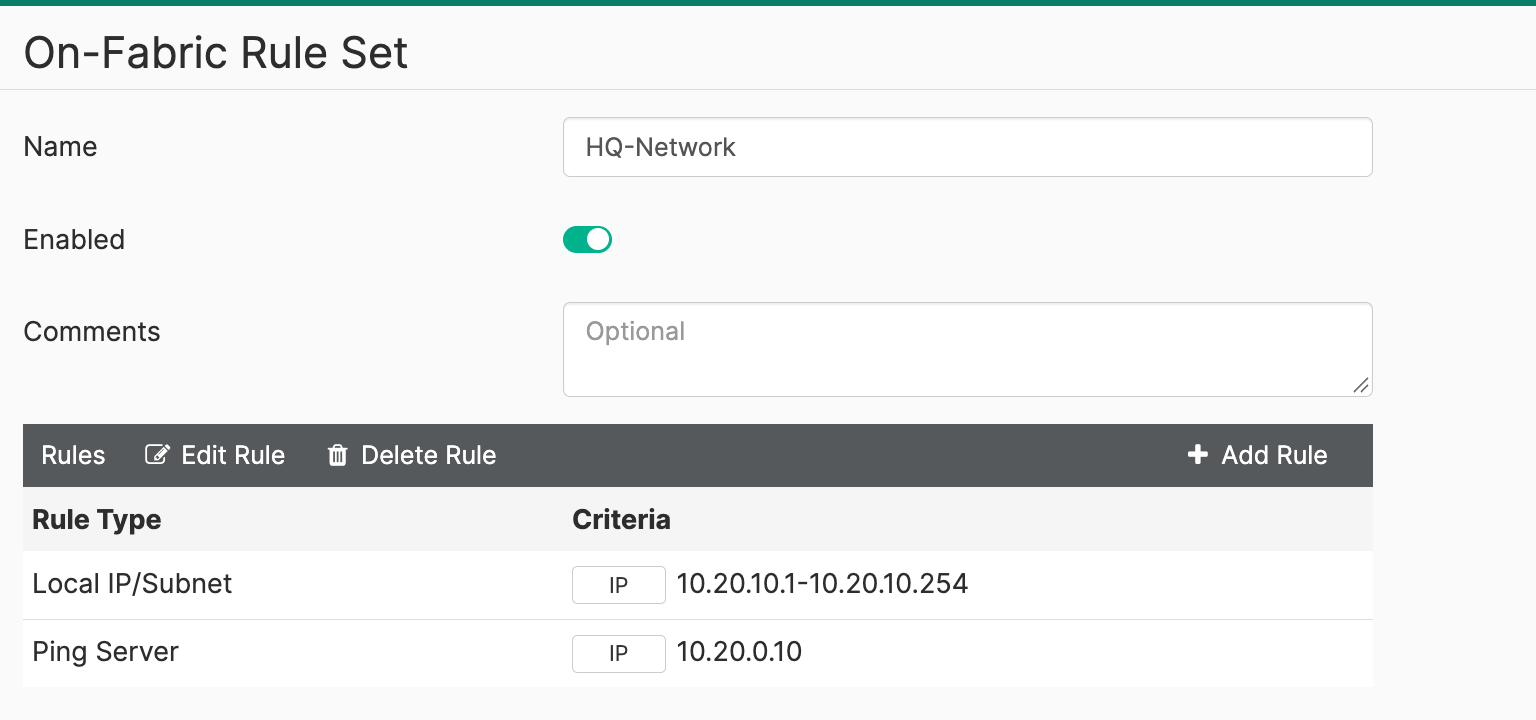
在 HQ-Network 规则集中添加以下两条规则:
| 检测类型 | 示例配置 | 目的 |
|---|---|---|
| Local IP/Subnet | 在 IP Range 中填写上述办公网地址范围,输入格式按界面要求 | 限定终端本地网络范围 |
| Ping Server | IP Address:10.20.0.10 | 验证内部探测服务器可达 |
终端只有同时满足这两个条件才命中 HQ-Network。
在网检测策略2:企业 VPN 也视为在网
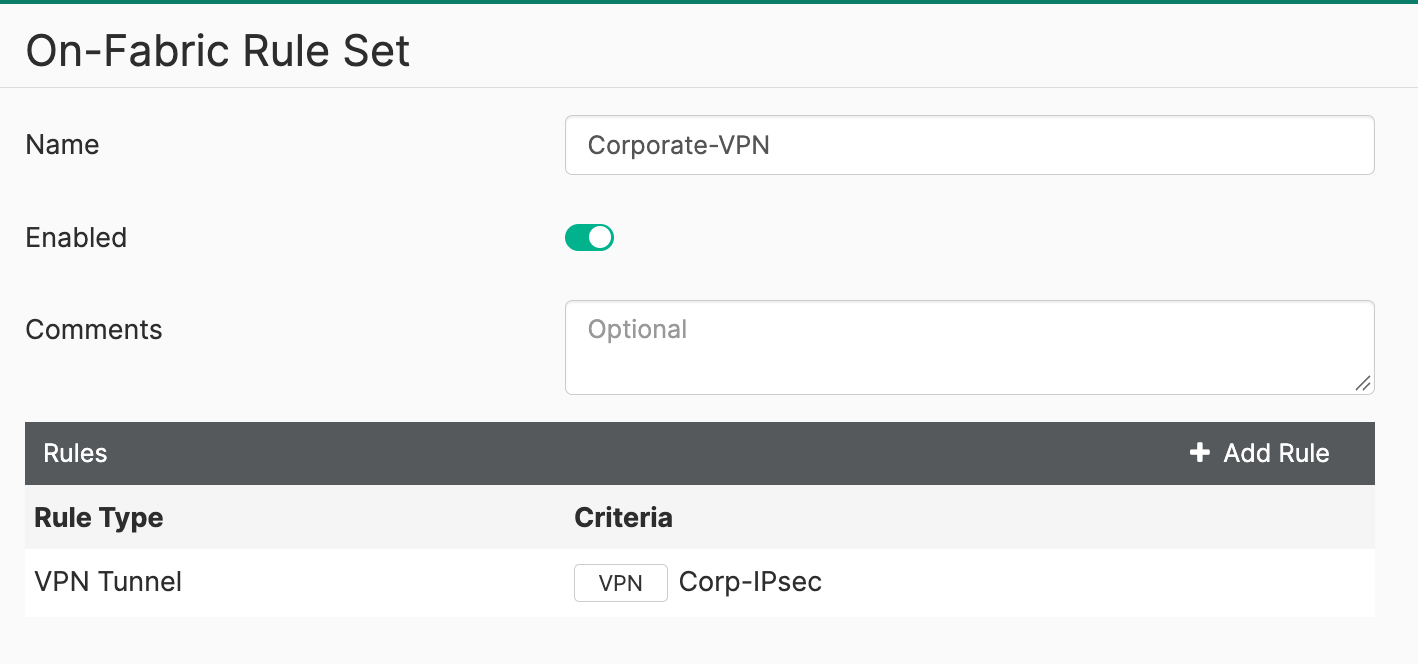
如果企业要求员工连接 VPN 后使用在网配置,另外创建 Corporate-VPN 规则集:
- 单击 Add,输入名称
Corporate-VPN并启用。 - 单击 Add Rule,选择 VPN Tunnel。
- 在 Name 中输入实际下发的隧道名称,例如
Corp-IPsec。 - 保存规则和规则集。
- 在同一个终端策略中同时引用
HQ-Network和Corporate-VPN。
此时的预期关系为:
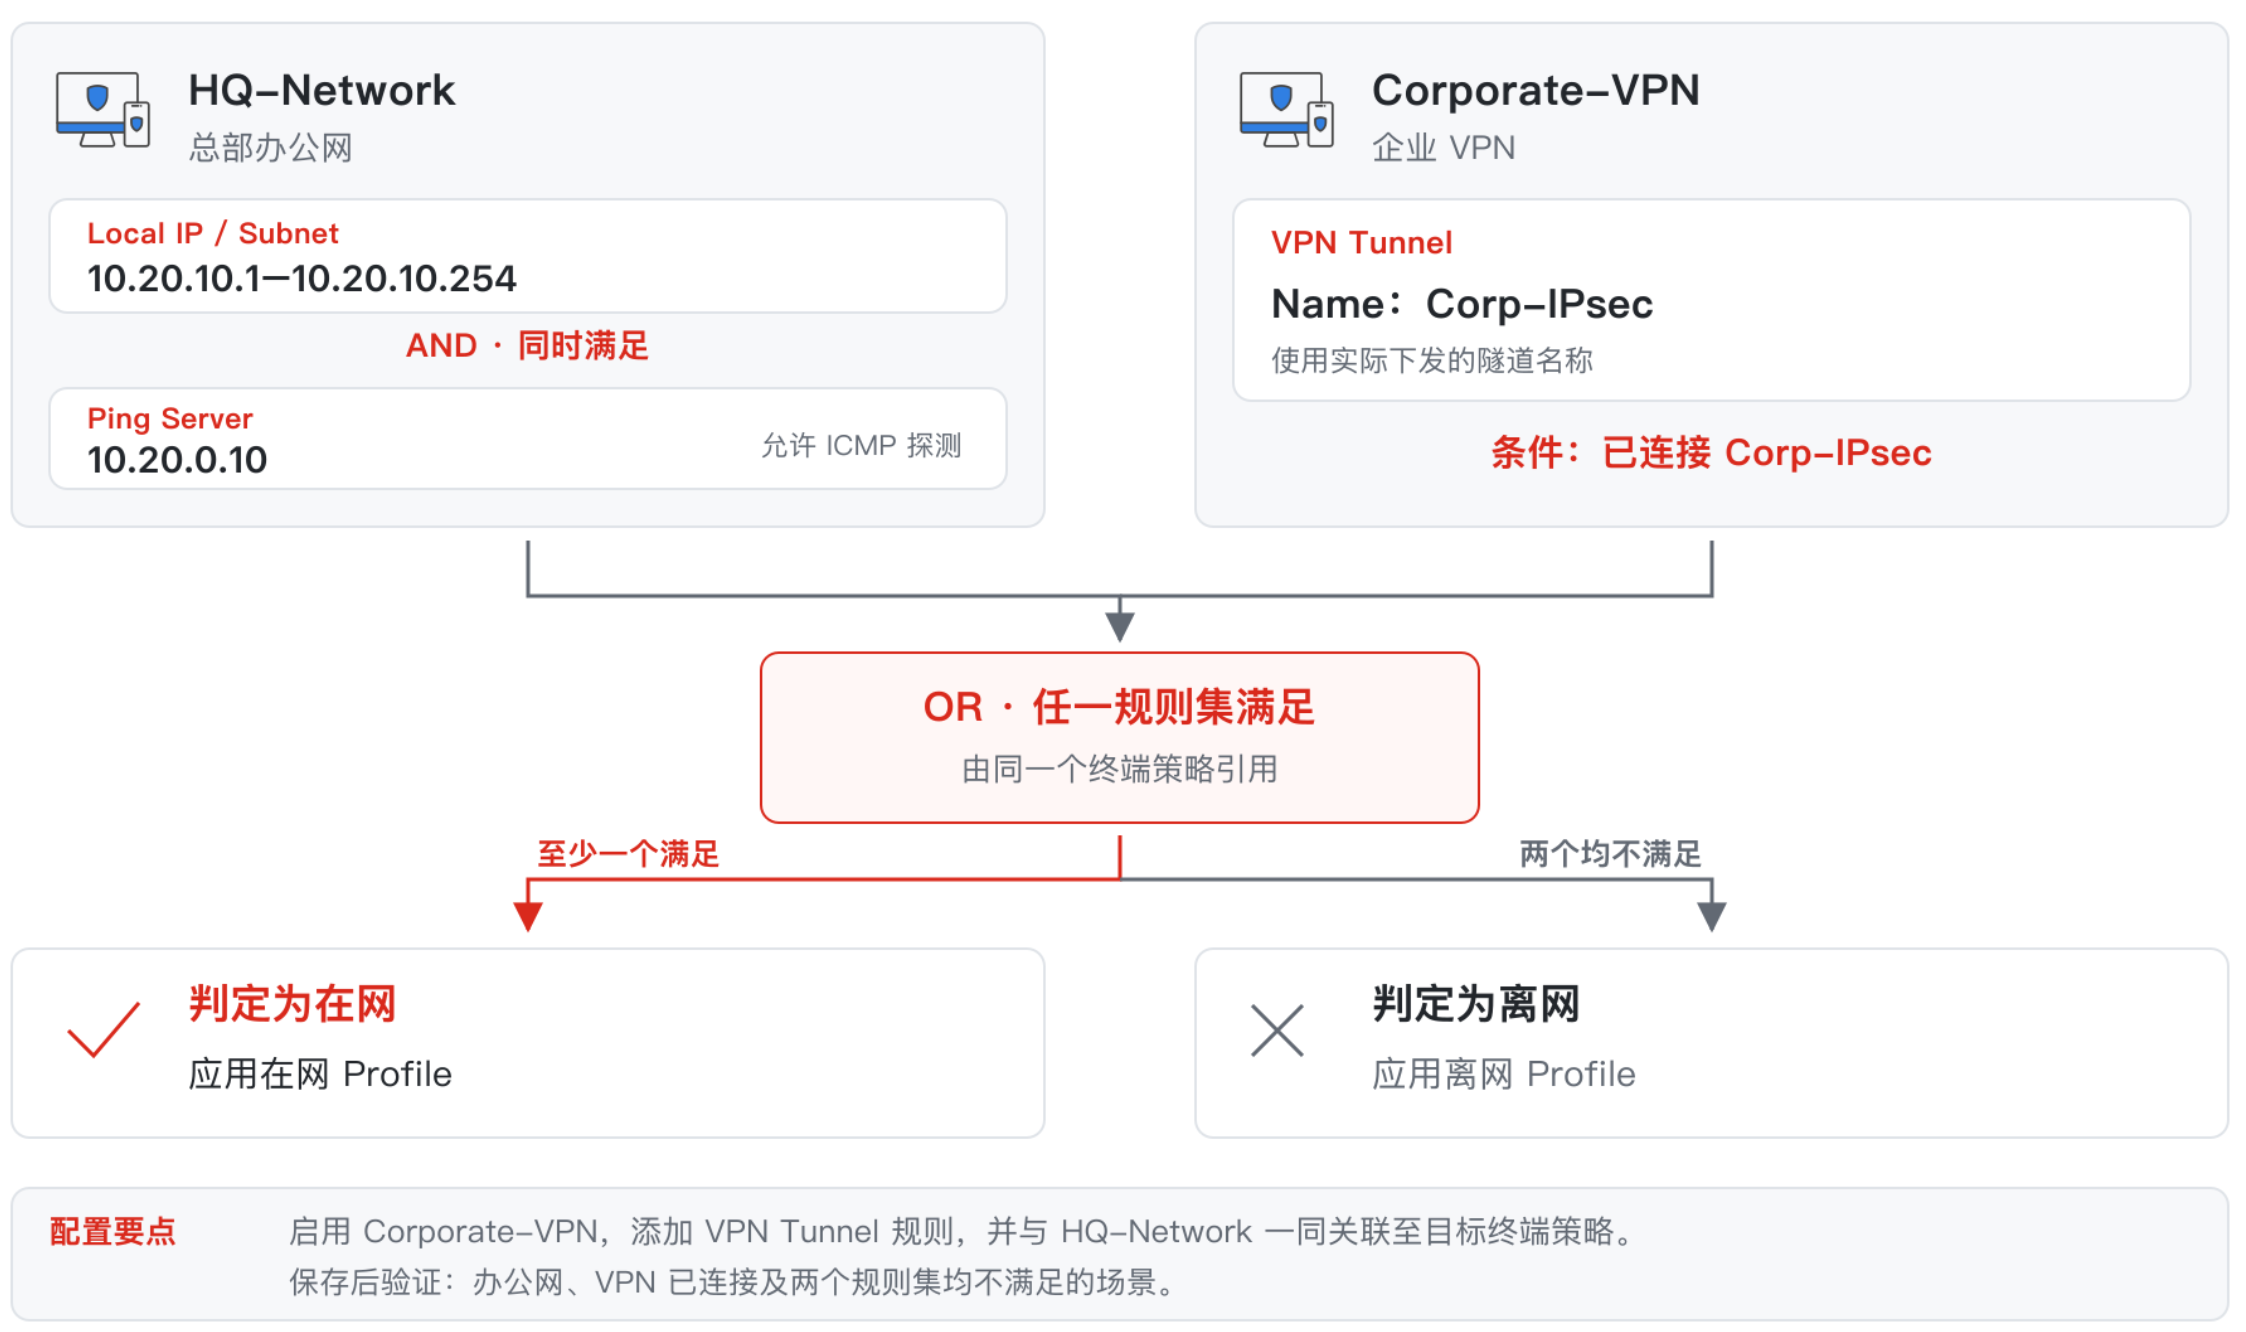
注
- 如果要求“只有公司物理办公网才算在网”,则不添加 VPN 规则集,并检查已有探测条件是否会因 VPN 建立而变为满足。仅删除 VPN Tunnel 检测,不能保证其他规则不会通过 VPN 命中。
创建在网和离网配置文件(Endpoint Profile)
进入 Endpoint Profiles,选择需要配置的功能类别,单击 Add 创建配置文件,或复制现有配置后修改。详细操作参阅客户端配置的推送。
以下为一组便于测试的配置规划:
| 功能 | 在网配置示例(on-fabric) | 离网配置示例(off-fabric) |
|---|---|---|
| Web Filter | WebFilter-Office:办公环境网页访问规则 | WebFilter-Remote:移动办公网页访问规则 |
| Remote Access | VPN-Corporate:保留企业隧道 | 引用同一个 VPN-Corporate,按需配置仅离网自动连接 |
| Malware Protection | Protection-Standard:保持基础防护 | 引用同一个 Protection-Standard |
| System Settings | System-Standard:统一管理、日志与更新设置 | 引用同一个配置;验证外网更新及日志路径可用 |
提示
- 不需要区别处理的功能可以在两侧选择相同的 Profile。不要仅因终端处于在网状态就关闭基础防护,也不要把检测规则当作用户认证或终端合规检查的替代品。
把在网检测规则添加到终端策略(Policy)
在 On-fabric Detection Rules 中创建规则集后,还需要把规则集添加到终端实际使用的 Endpoint Policy(终端策略) 中。终端通过策略获取检测规则,并根据检测结果使用相应的配置文件。
这里添加的是已经创建的规则集,例如 HQ-Network,不是在 Policy 中重新填写 IP、网关或探测服务器参数。需要修改检测条件时,应返回 On-fabric Detection Rules 编辑对应规则集。
编辑目标 Policy
- 登录 EMS,进入 Endpoint Policy & Components > Manage Policies。
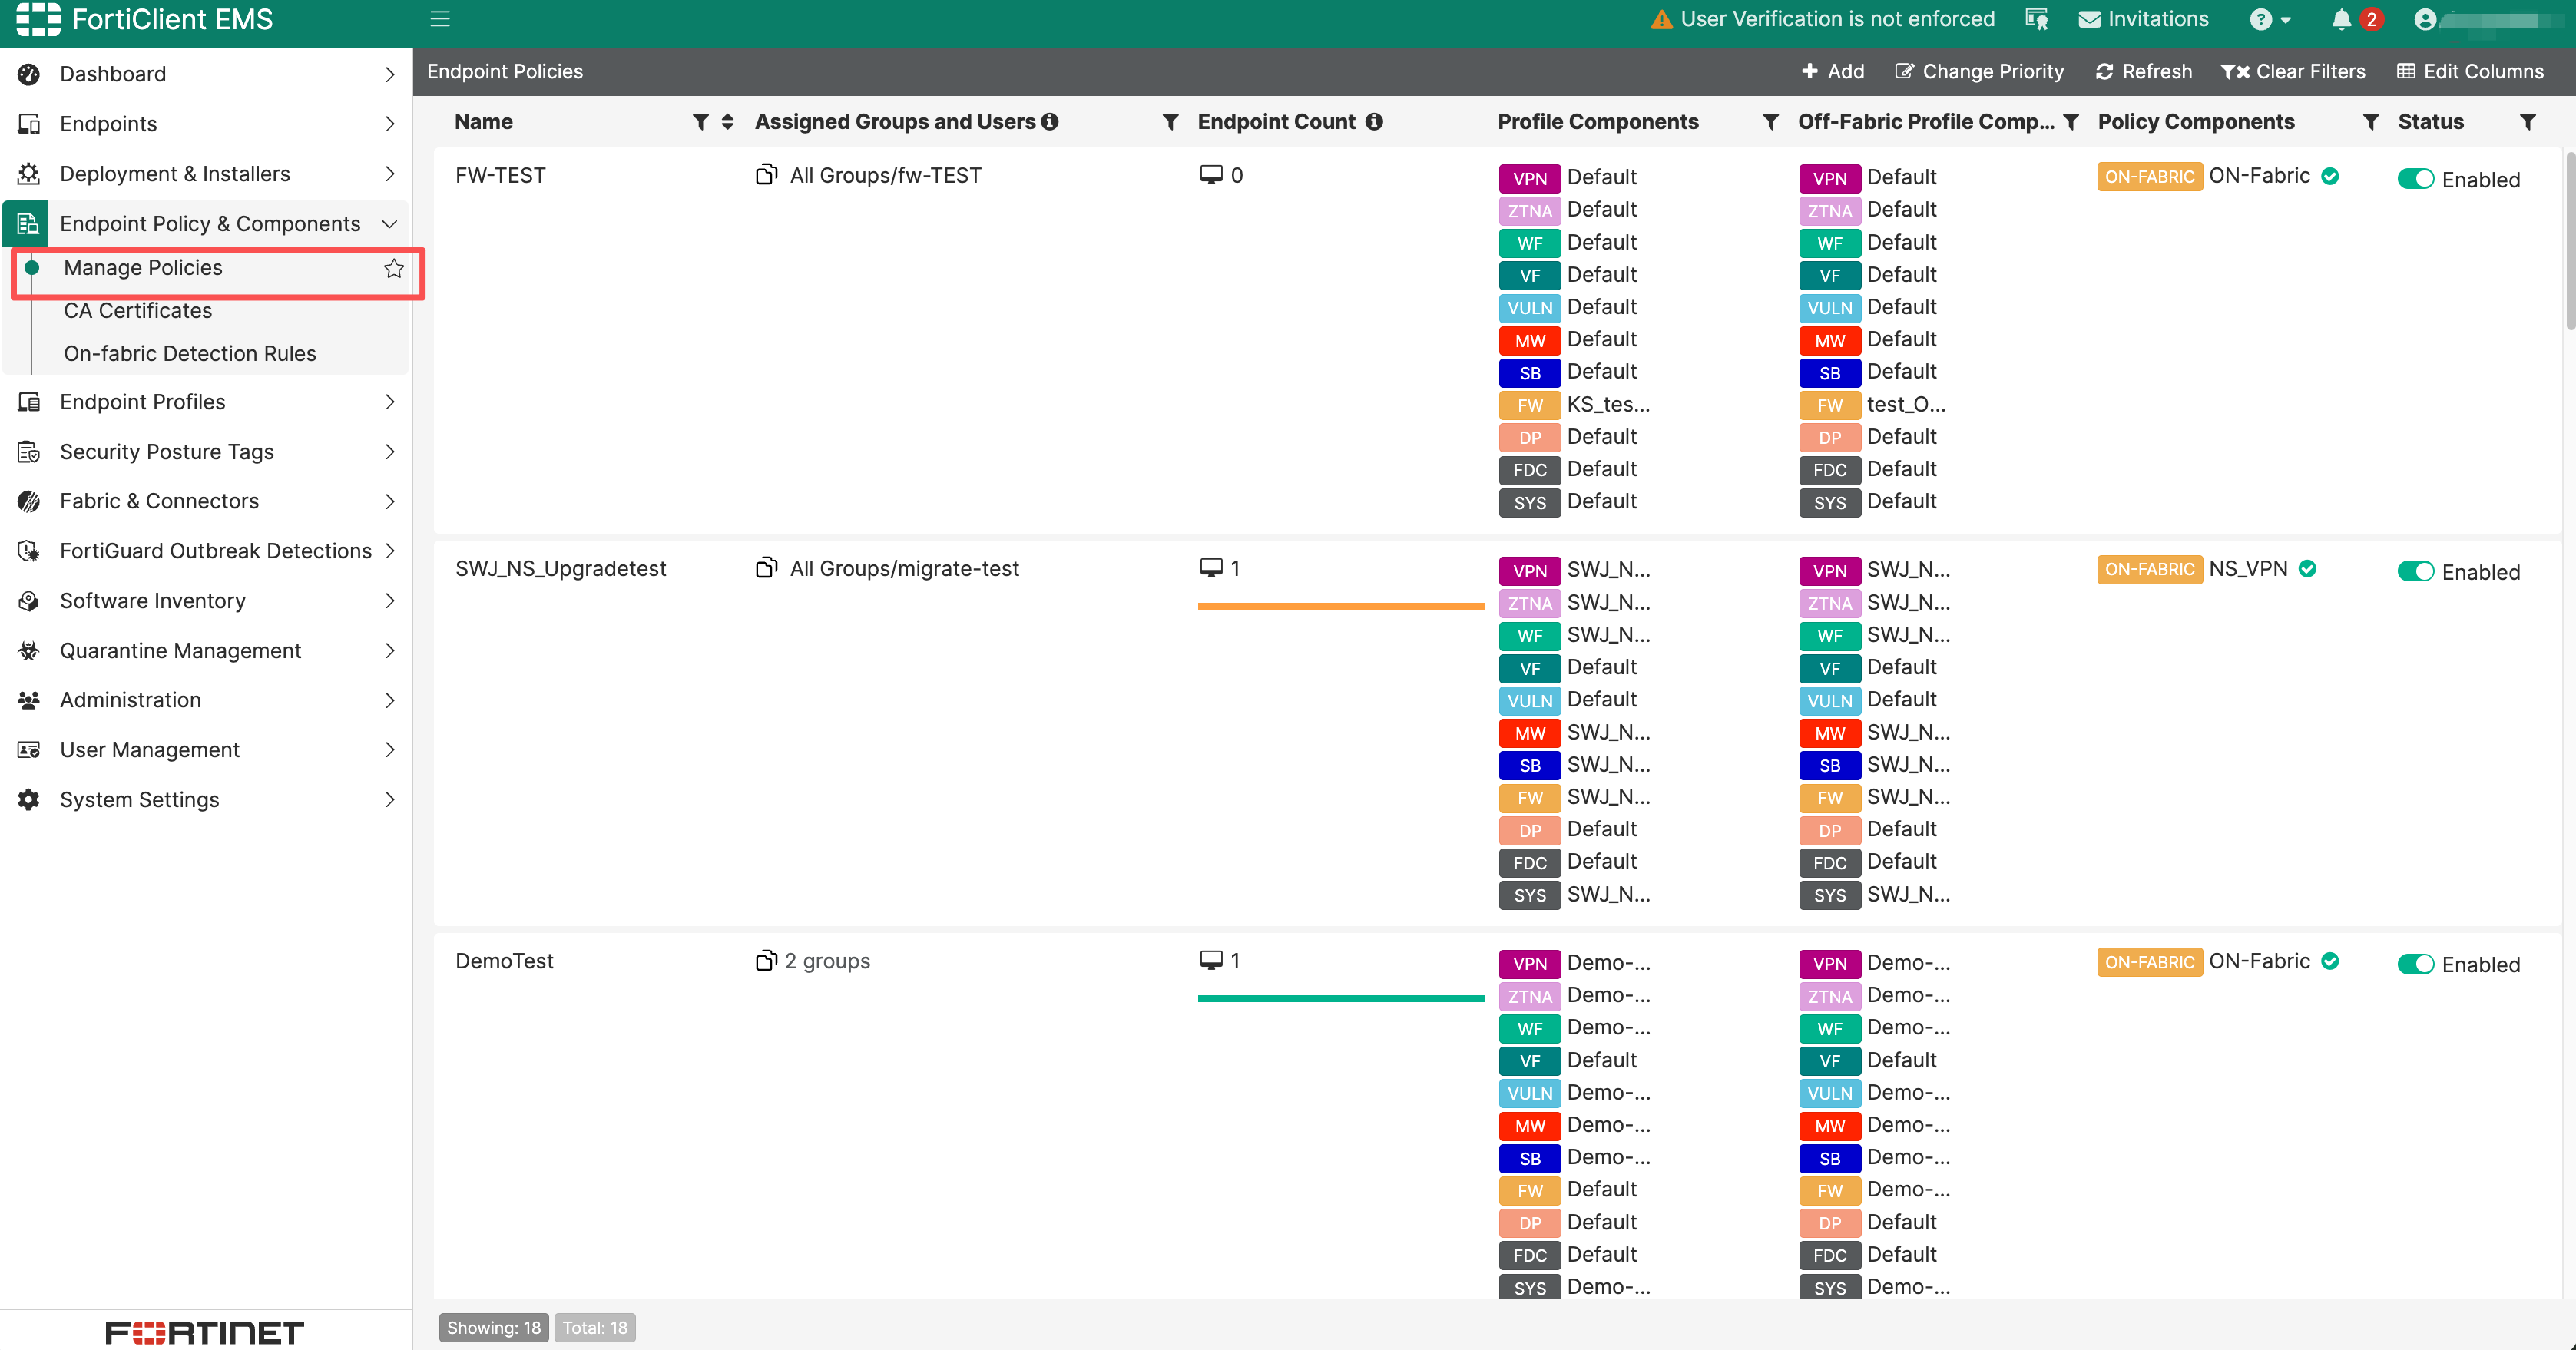
- 选择需要应用在网检测的终端策略,单击 Edit。如果尚未创建策略,单击 Add,填写 Endpoint Policy Name。
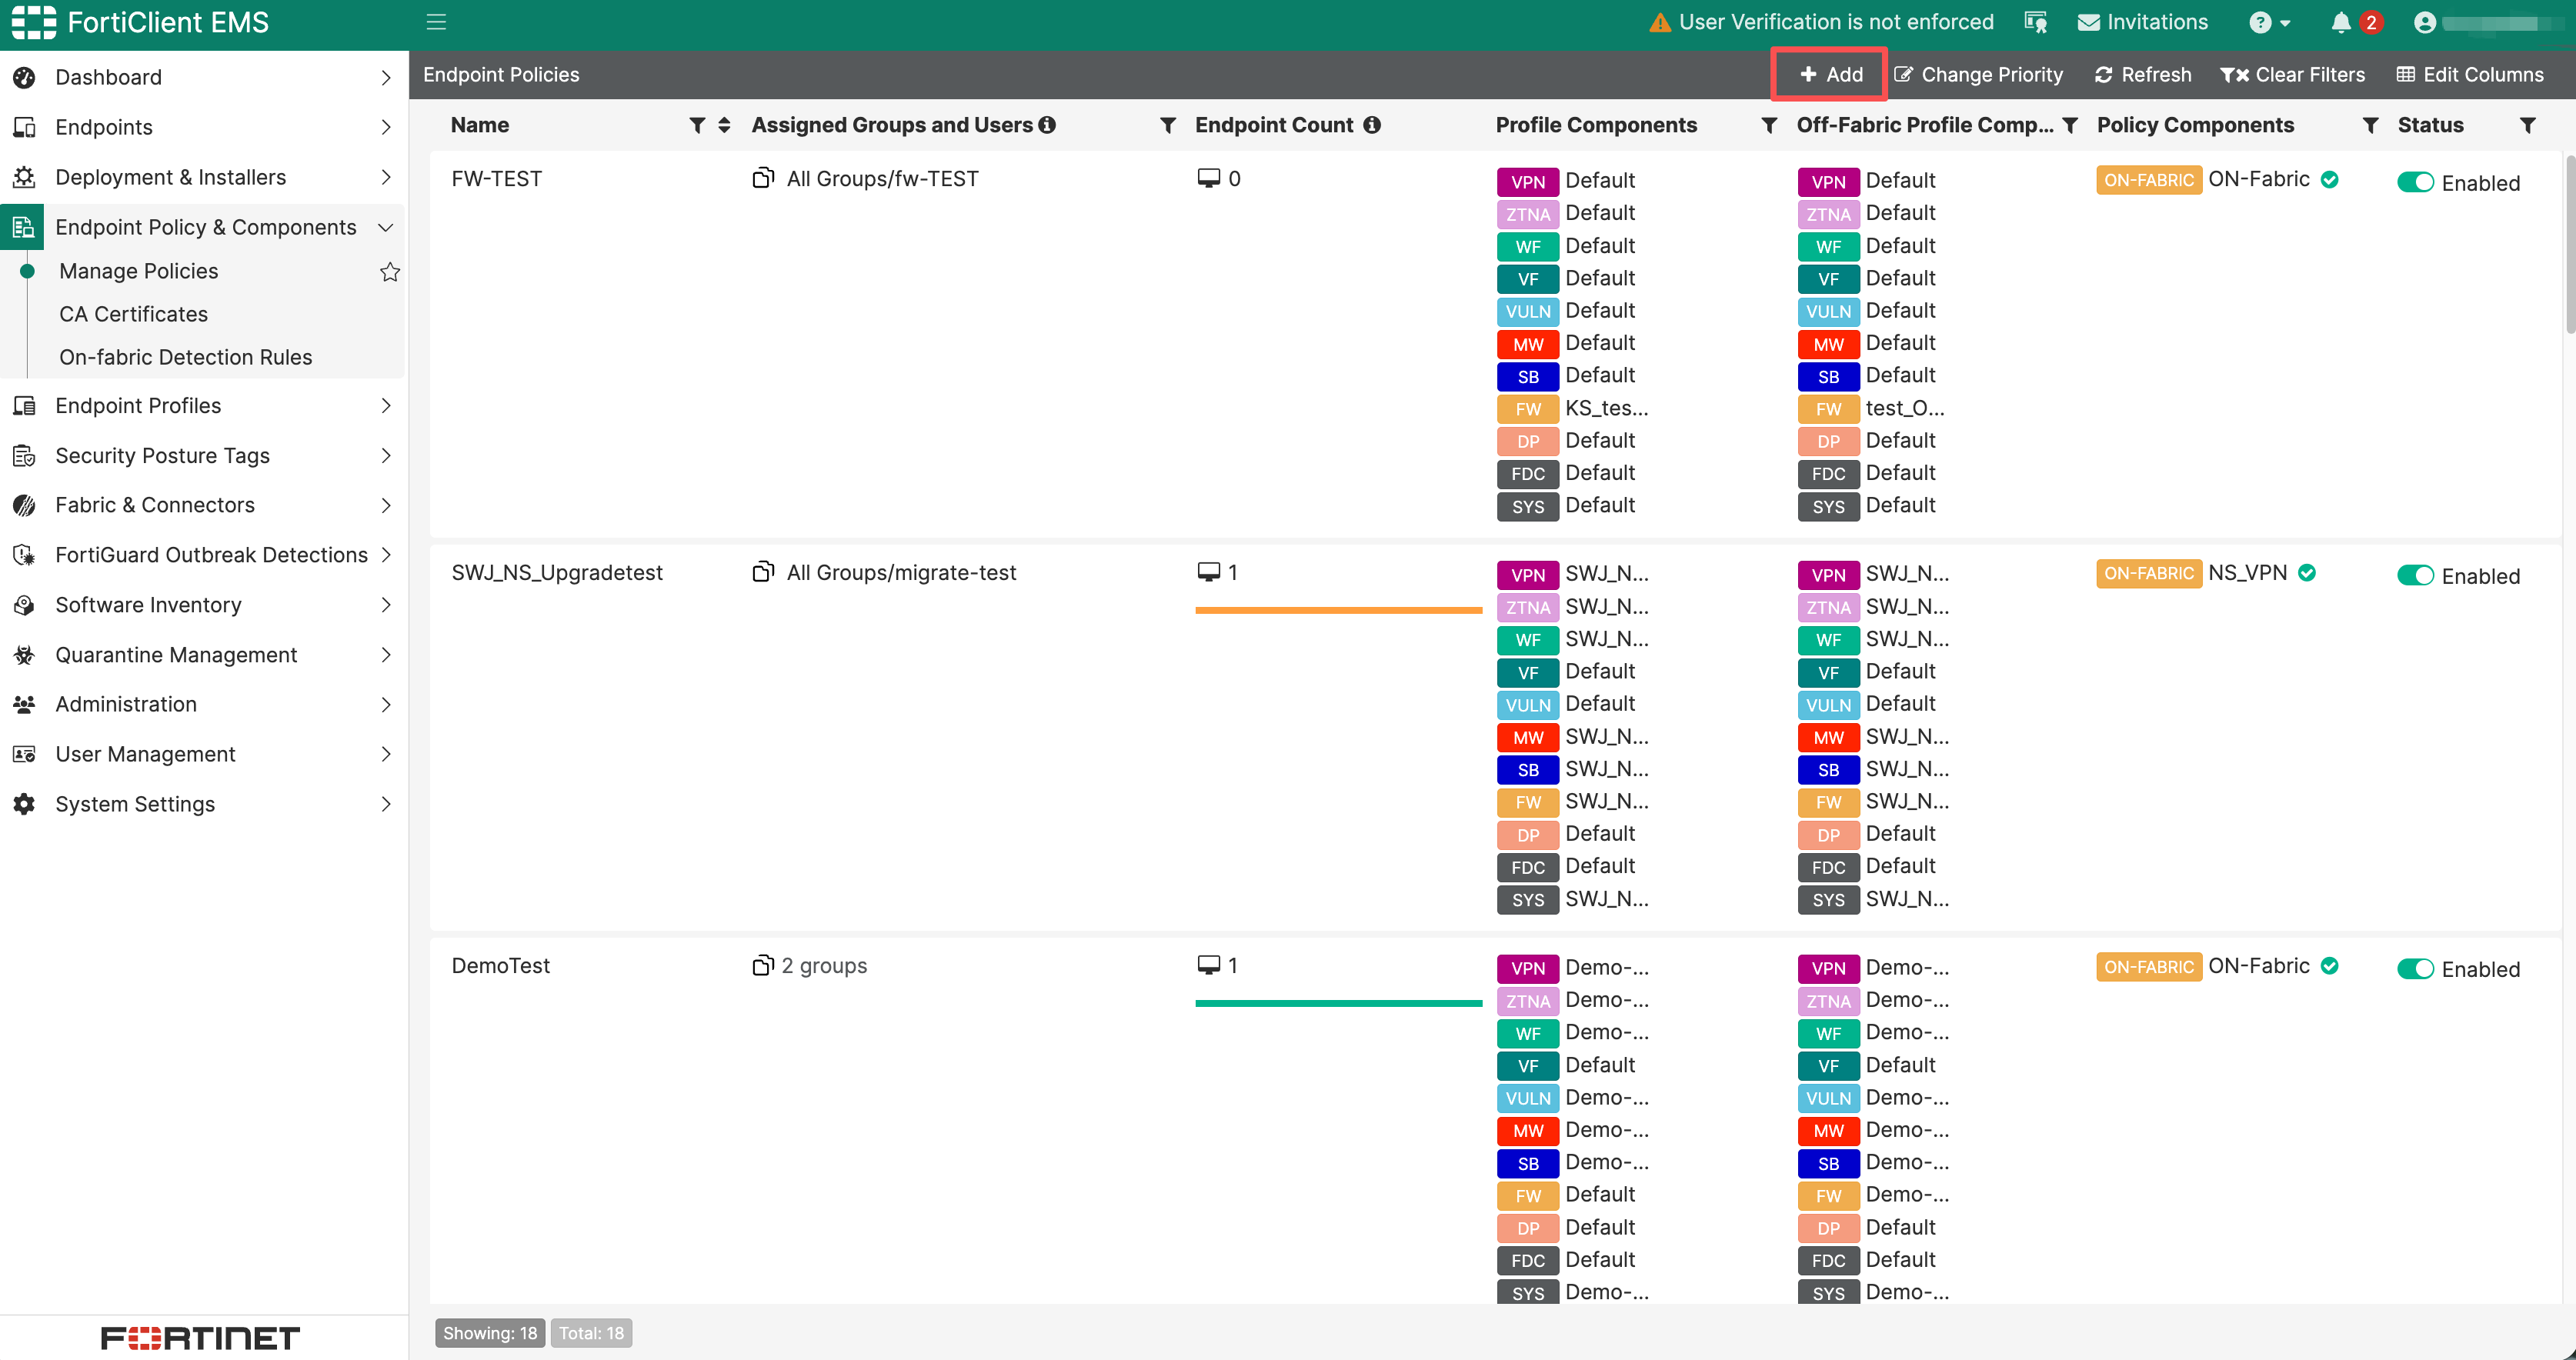
- 检查 Endpoint Groups 或 Users,确认目标终端或用户属于该策略的适用范围。

- 如果是修改现有终端的配置,可先进入 Endpoints > All Endpoints,在终端详情的 Configuration > Policy 中确认实际使用的策略名称,再编辑对应策略。
添加 On-Fabric Detection Rules
- 在策略编辑页面找到 On-Fabric Detection Rules(在网检测规则) 配置项。
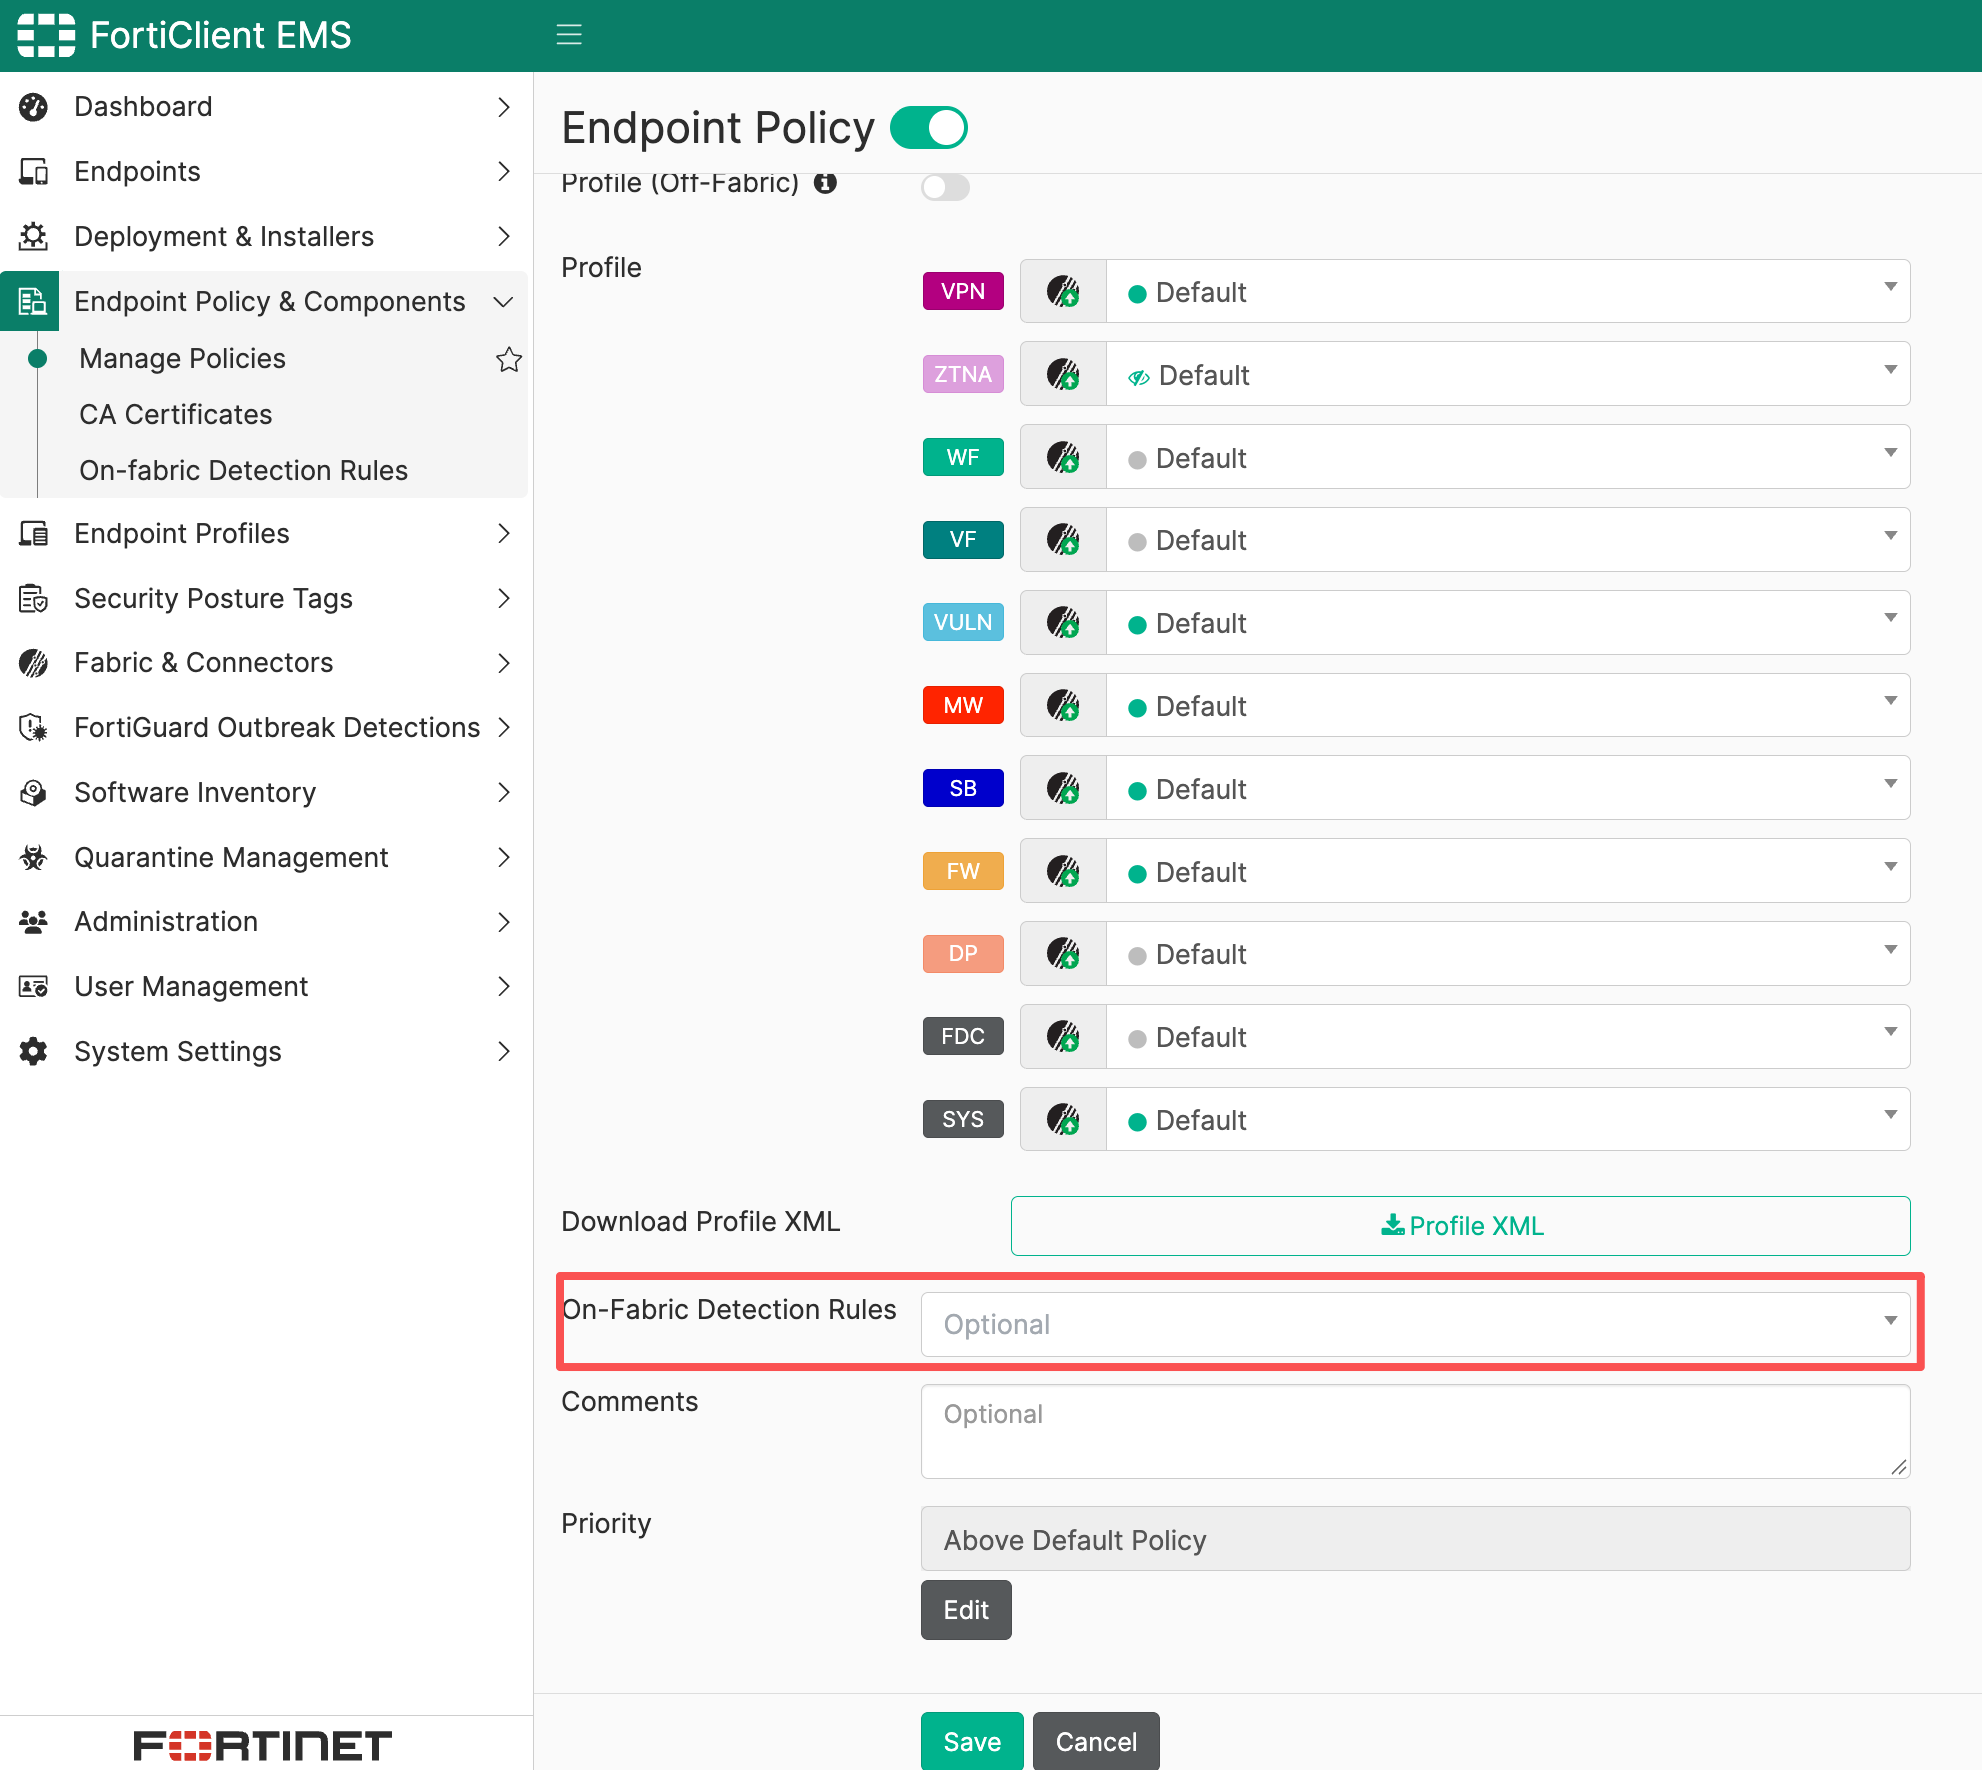
- 打开该字段的规则选择列表,选择前面创建并启用的规则集,例如
HQ-Network。
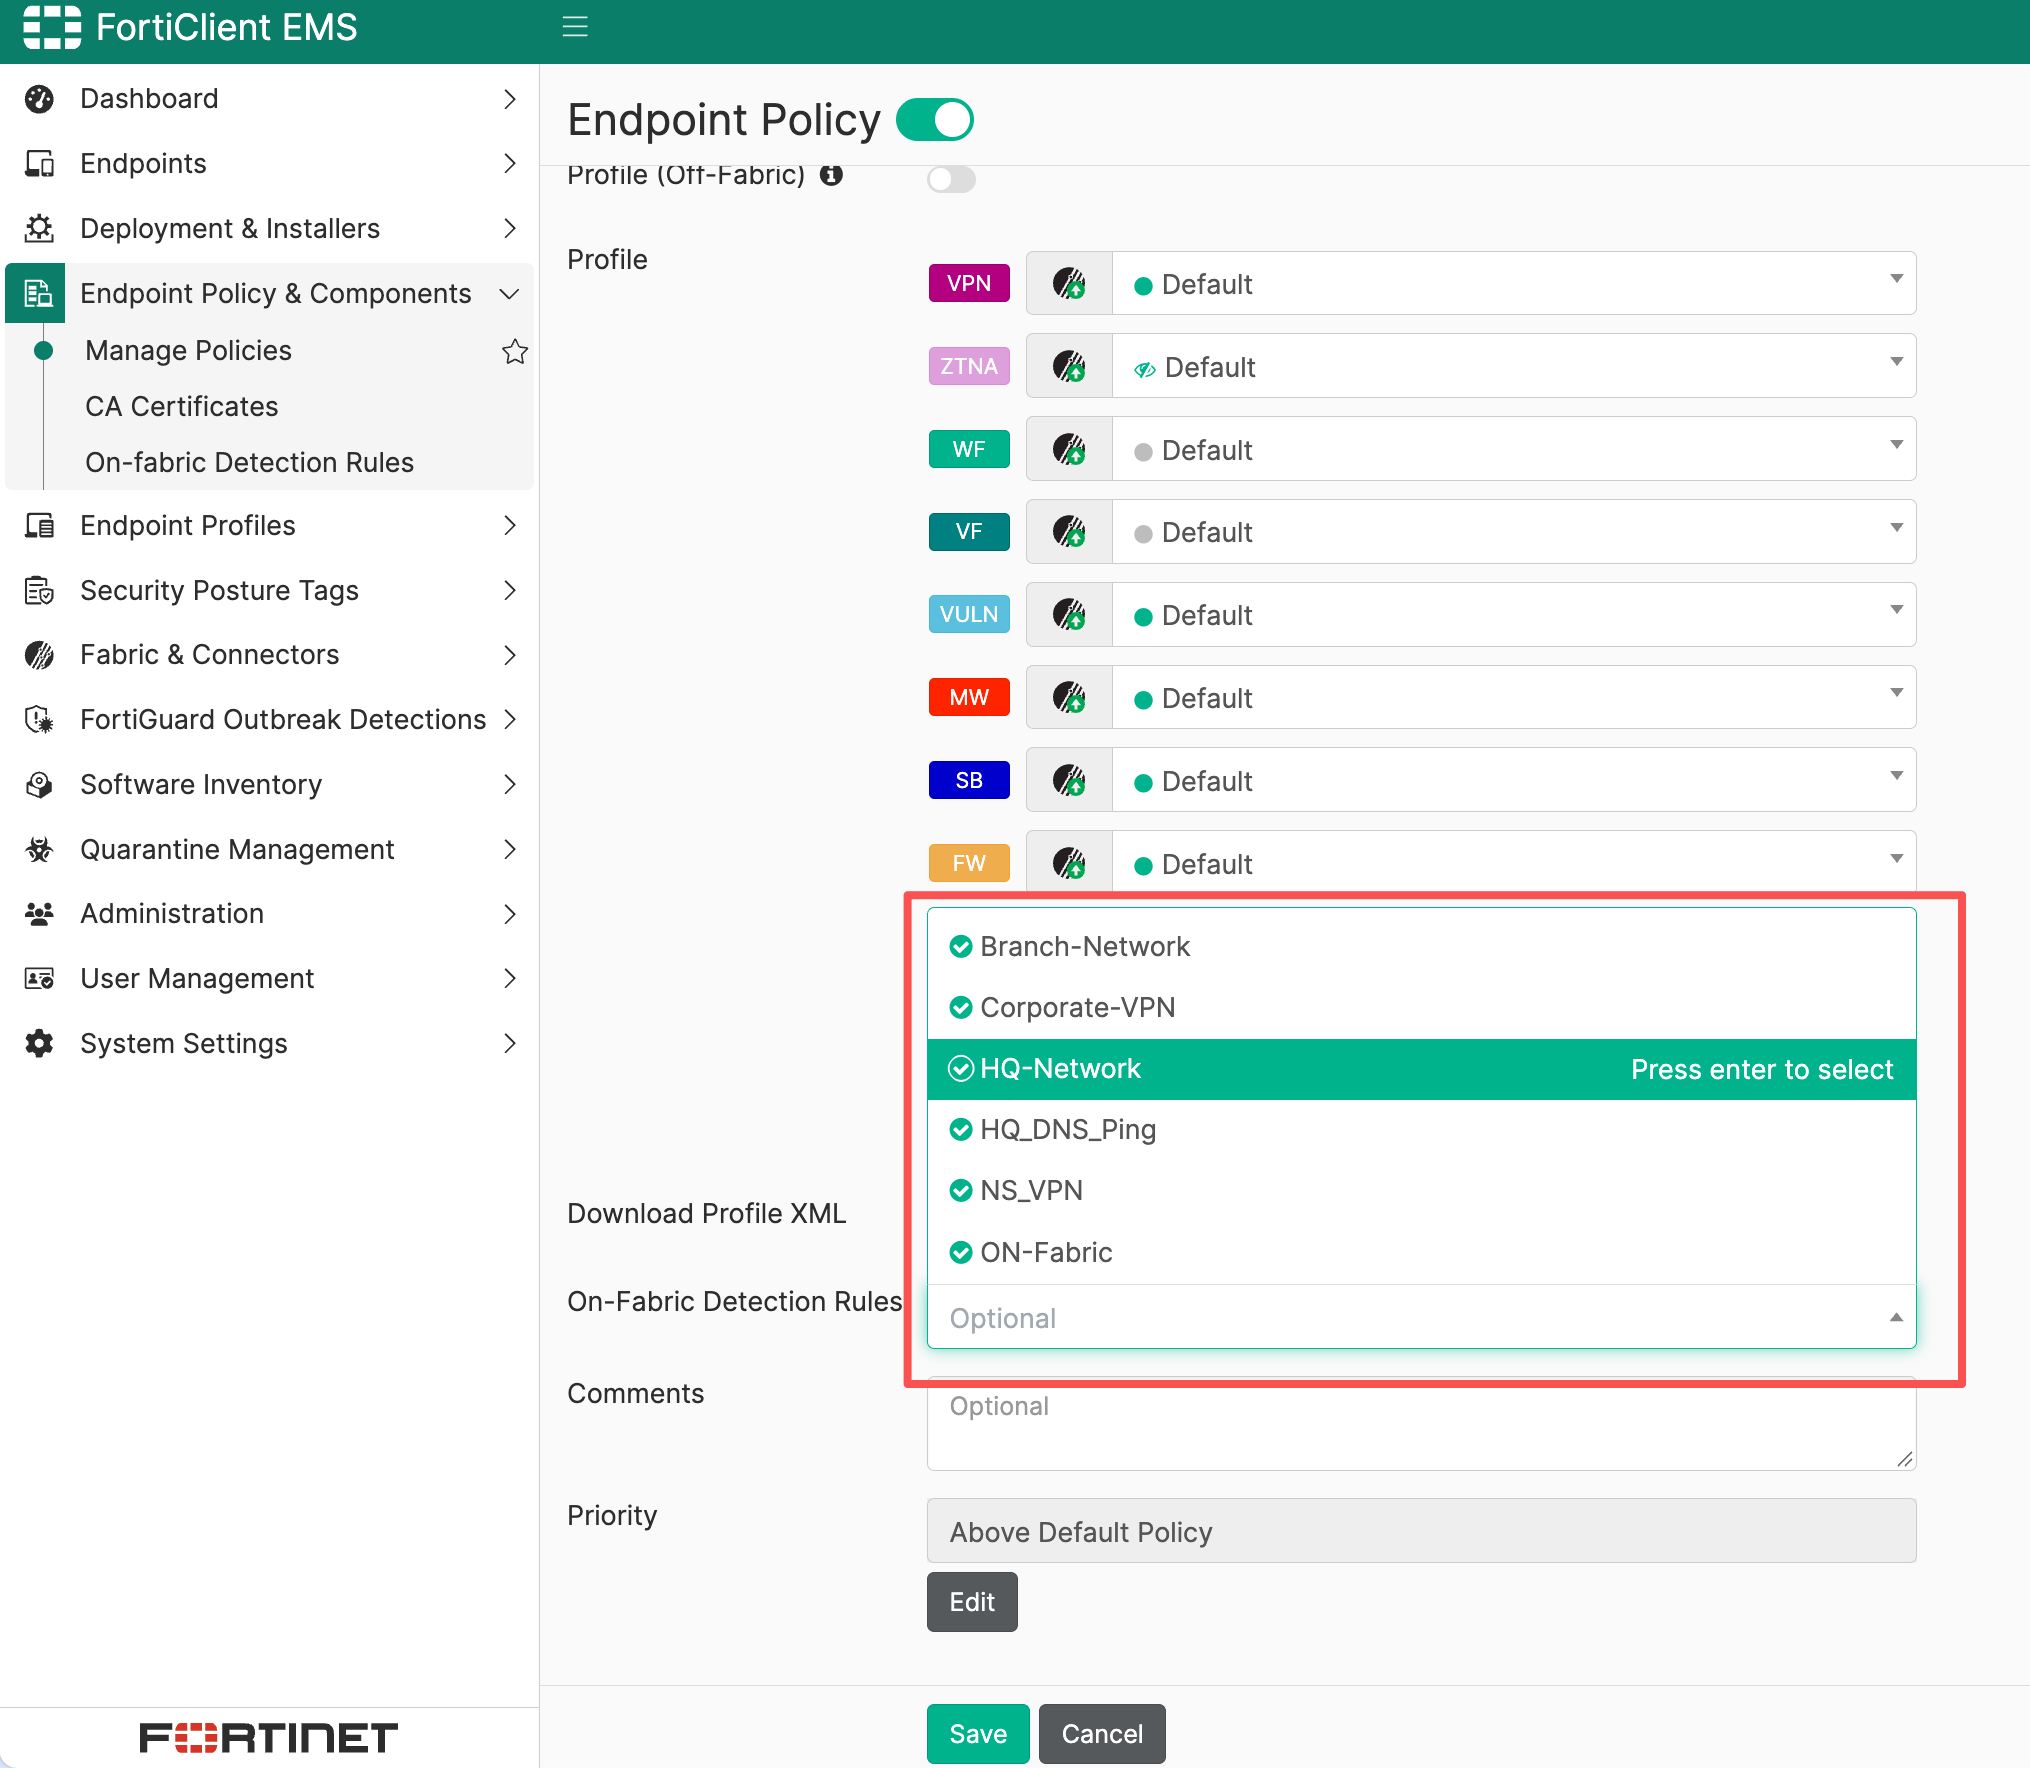
- 如果还需要识别分支网络或企业 VPN,可继续选择相应的规则集,例如
Branch-Network或Corporate-VPN。
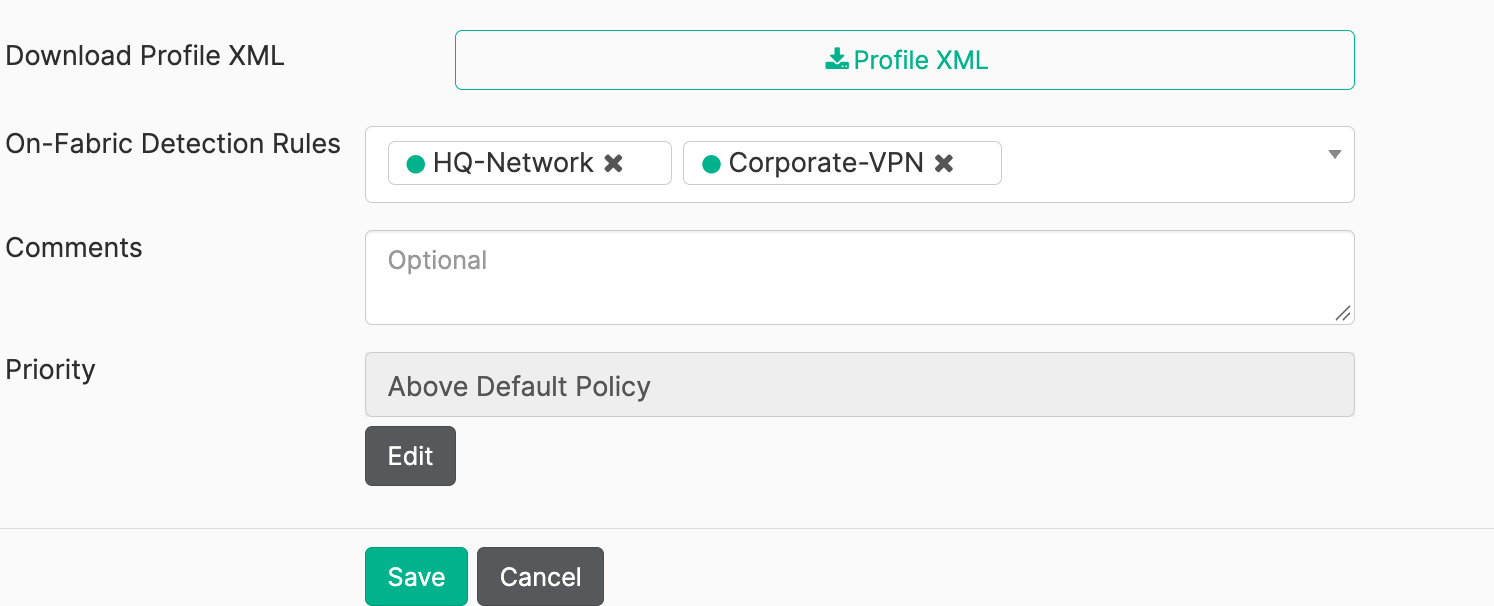
- 检查已选规则集,确认没有遗漏需要识别的网络,也没有保留不适用于此策略的规则集。
| 策略中的规则选择 | 判定结果 |
|---|---|
仅选择 HQ-Network | 满足总部规则集时判定为在网 |
选择 HQ-Network 和 Branch-Network | 满足总部或分支任意一个规则集时判定为在网 |
选择 HQ-Network 和 Corporate-VPN | 满足总部规则集,或已连接符合 VPN 规则集的企业隧道时,判定为在网 |
重要
策略引用多个规则集时,满足其中任意一个即可判定为在网;同一个规则集内的不同检测规则仍需全部满足。添加新的规则集可能扩大在网范围,保存前应确认这符合预期。
如果选择列表中找不到预期规则集,先返回 Endpoint Policy & Components > On-fabric Detection Rules,确认规则集已经保存、名称正确且已启用,再返回策略页面重新选择。
配置在网和离网 Profile
- 如需在两种网络状态下使用不同配置,打开 Profile (Off-Fabric)。
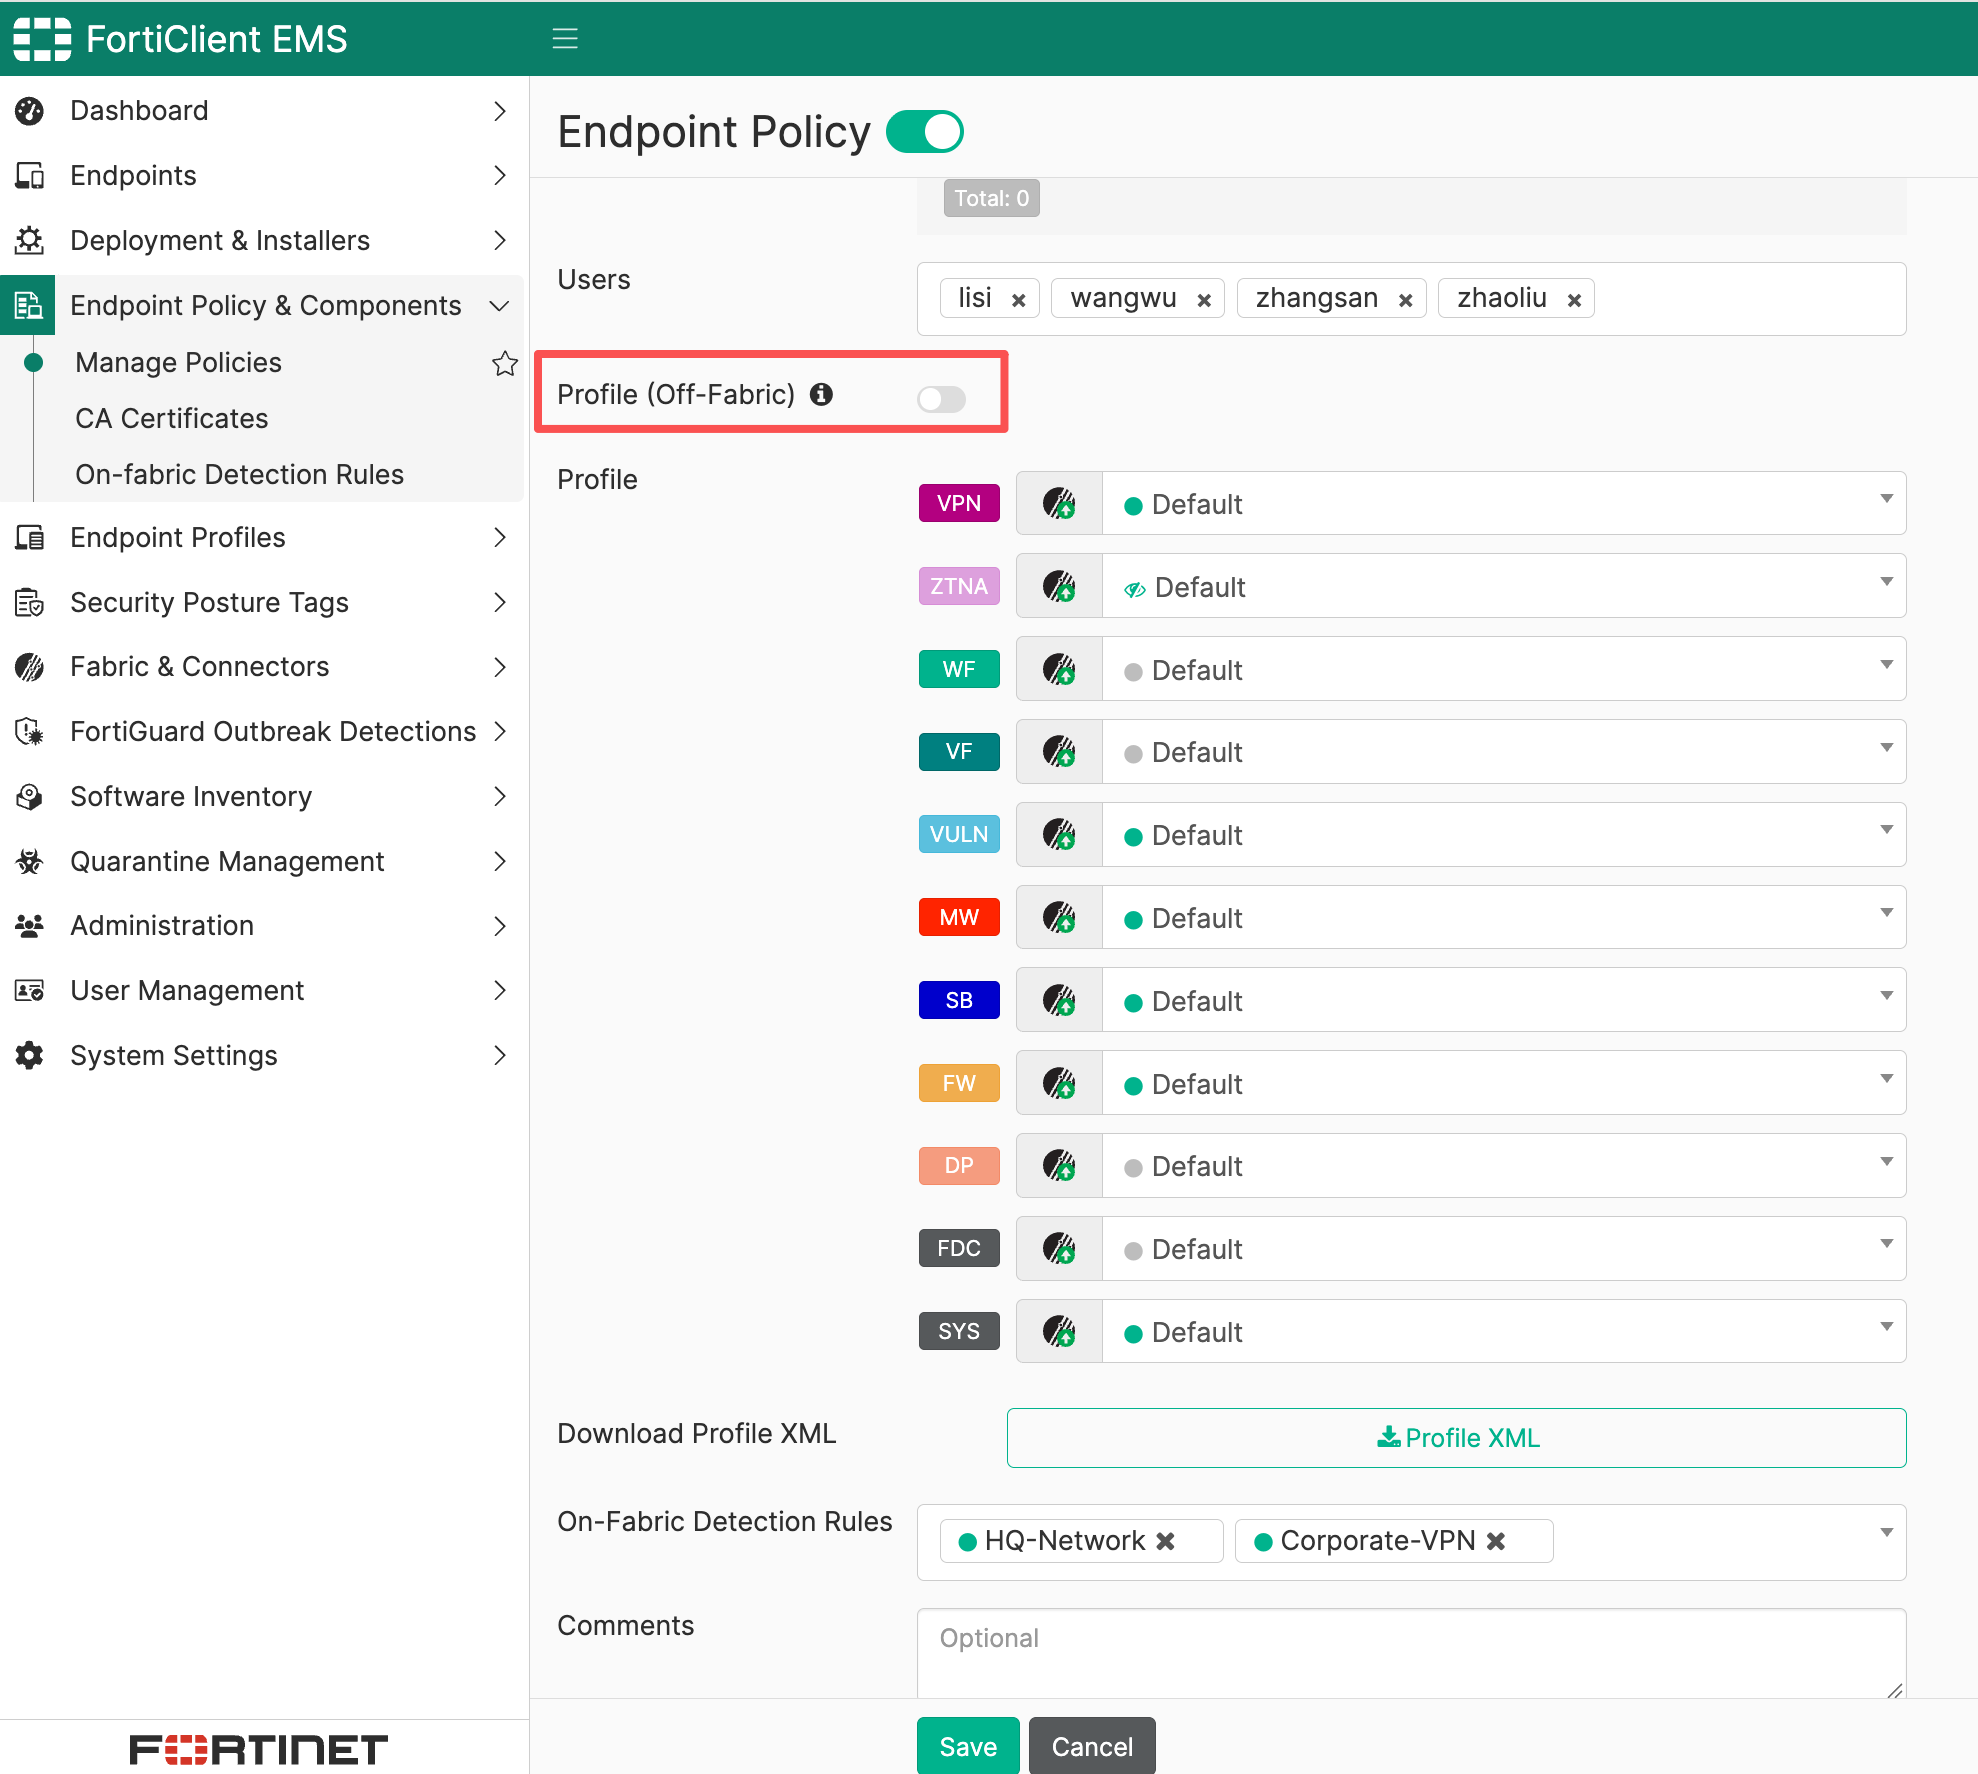
- 在出现的两组 Profile 选择项中,分别配置在网侧和离网侧的功能配置文件。以页面上的状态标识为准核对两侧,避免选反。
- 为在网侧选择办公环境配置,例如
WebFilter-Office;为离网侧选择移动办公配置,例如WebFilter-Remote。 - 逐项检查 Remote Access、Malware Protection、System Settings 等配置。不需要区分的功能,两侧可以引用同一个 Profile。
- 如果 VPN 连接后也会被判定为在网,确认两侧都保留维持 VPN 连接所需的隧道及设置。
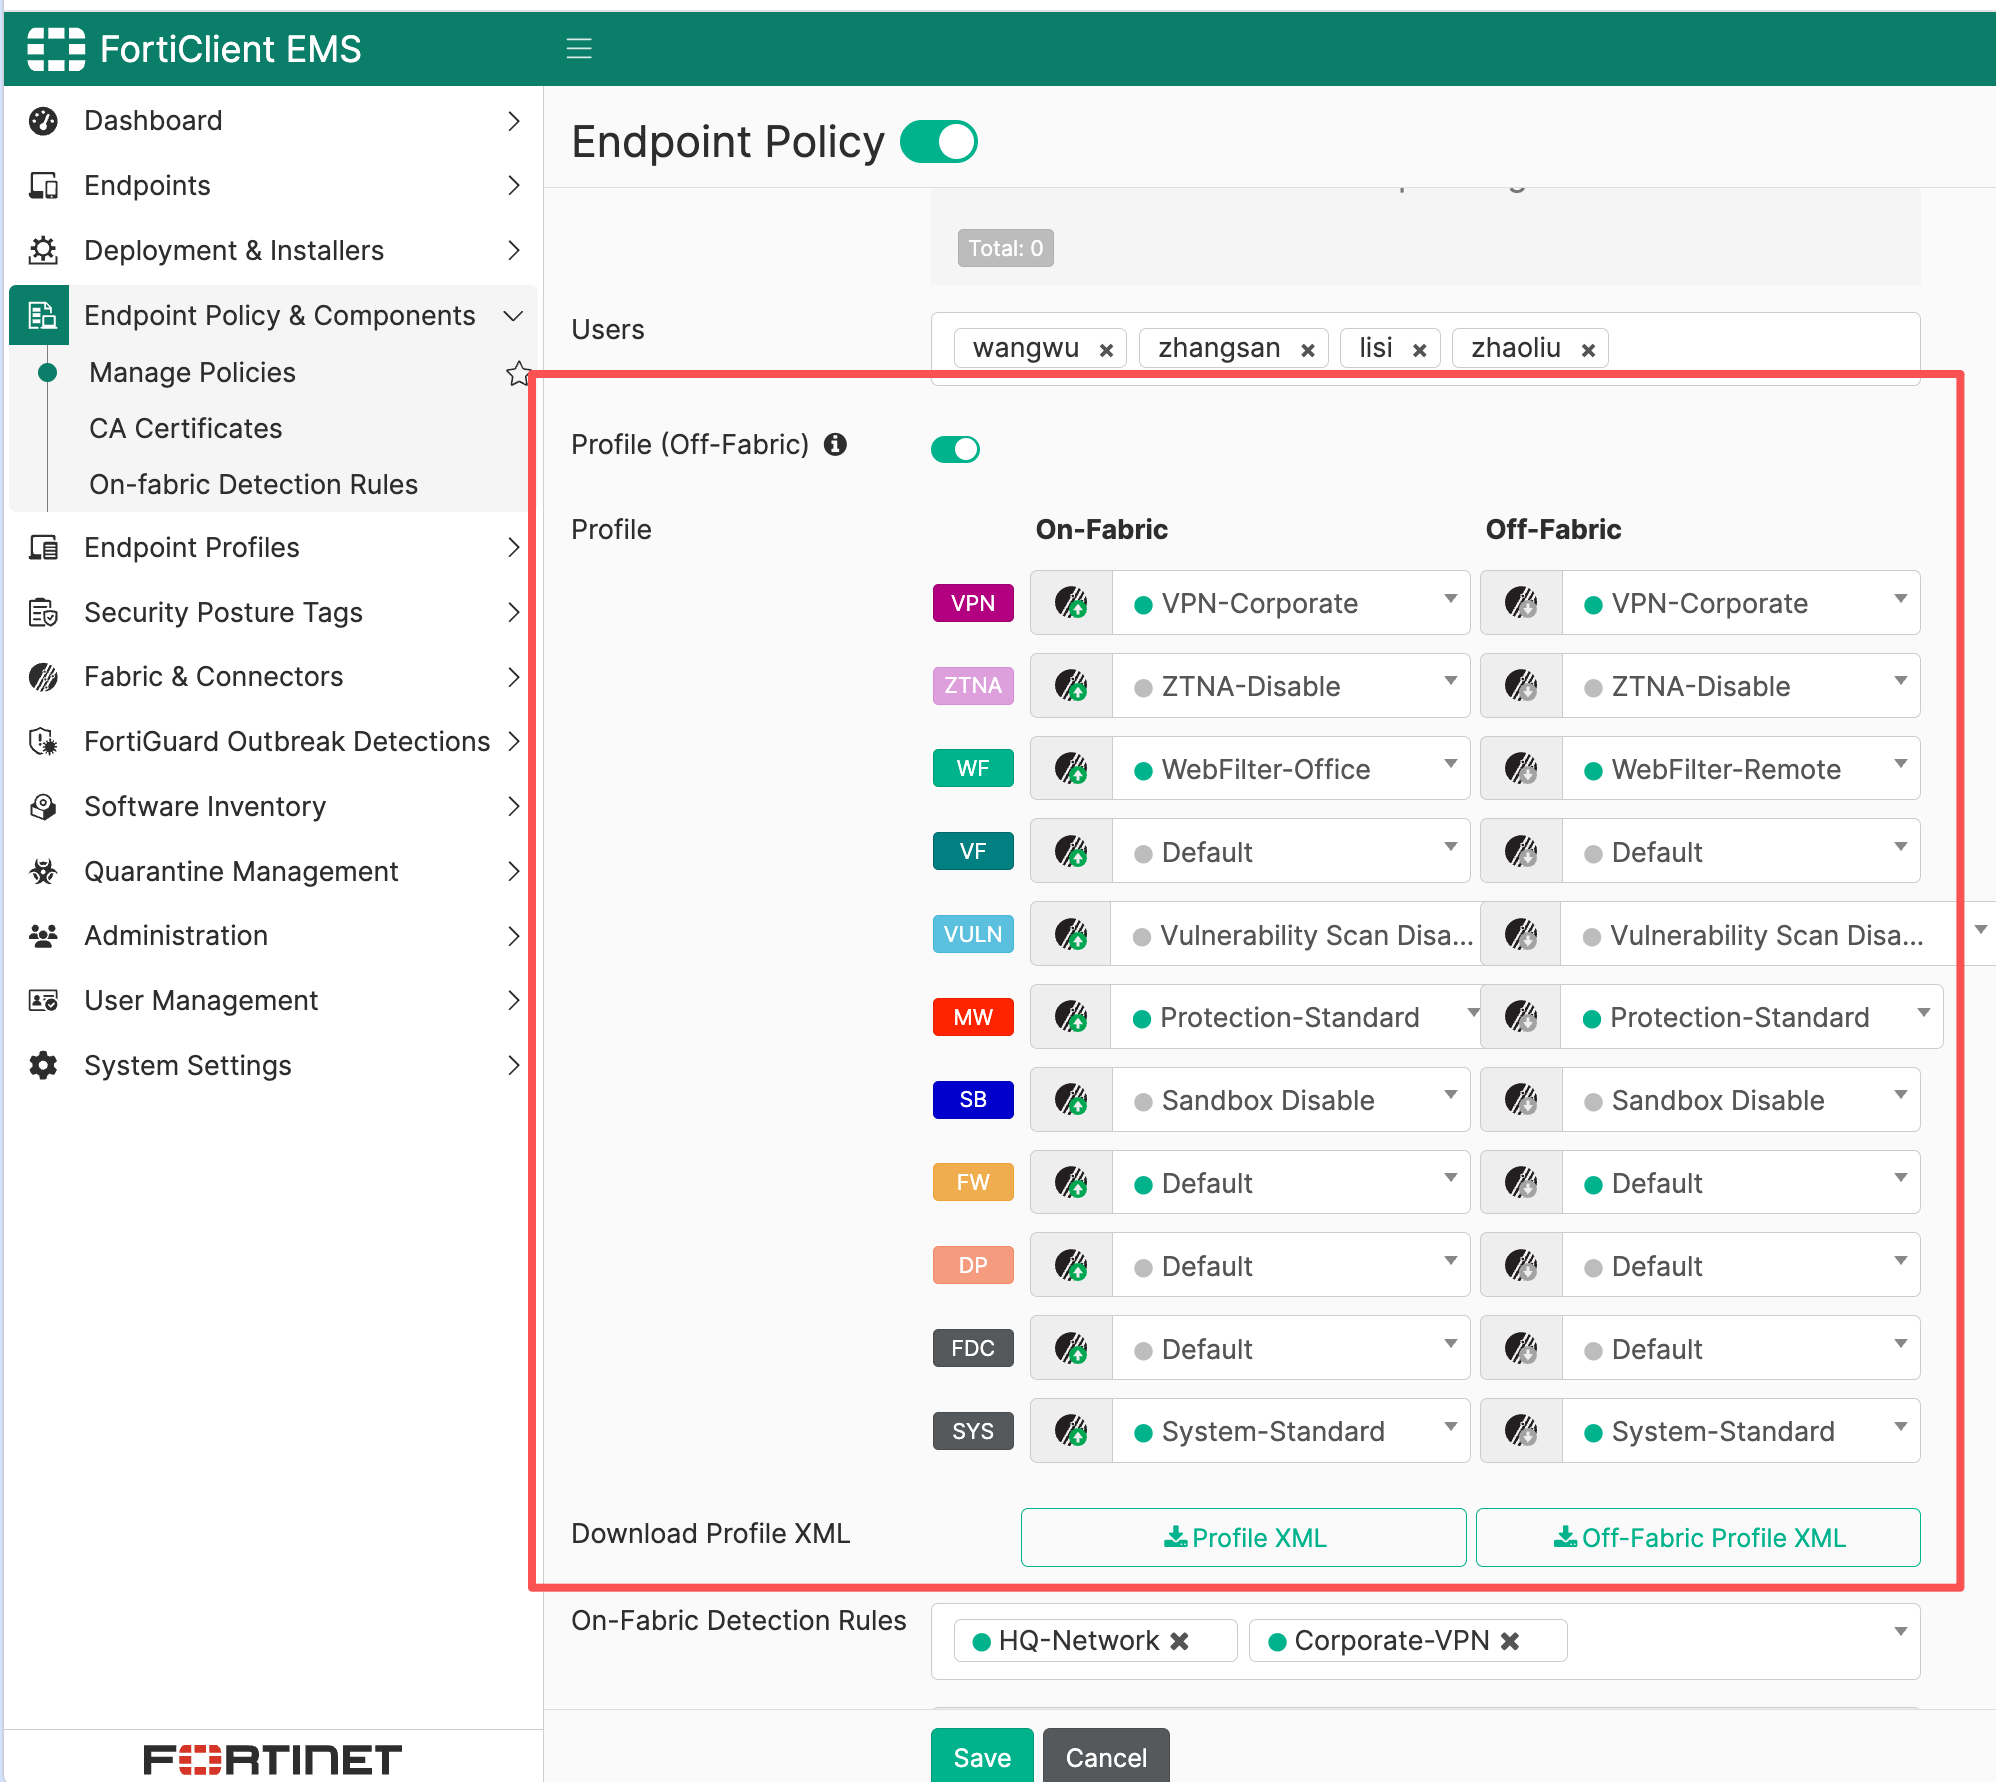
只添加检测规则不会自动创建离网配置。没有启用独立离网 Profile 时,不会自动获得另一套安全配置;启用后则应同时指定在网检测规则,以便按预期选择配置。
配置项定义及两套 Profile 的选择方式参阅终端策略配置说明。在支持的界面中,还可以分别单击 Profile XML 和 Off-Fabric Profile XML 导出配置,核对两侧内容。
保存策略并确认下发
- 确认策略处于启用状态,并检查策略优先级,保证目标终端能够命中该策略。
- 单击 Save 保存整个 Policy。仅在选择列表中选中规则集,还不代表策略已经保存。
- 重新打开策略,确认 On-Fabric Detection Rules 中保留了预期规则集,且两侧 Profile 引用正确。
- 等待 FortiClient 下一次 Telemetry 通信获取配置。
- 在 Endpoints > All Endpoints 中检查目标终端的实际 Policy 和配置同步状态,再按后面的“验证配置是否生效”章节测试办公网、外网及 VPN 切换。
例如,总部员工策略可以引用 HQ-Network 与 Corporate-VPN,并分别选择办公和移动办公 Profile。终端在总部办公,或在外部网络连接指定企业 VPN 时使用在网配置;两个规则集都不满足时使用离网配置。
注
在网与离网 Profile 属于同一条终端策略中的两组配置,不需要为了网络位置变化手动移动终端组。如果终端实际命中了其他策略,应先检查适用对象、用户策略及优先级,不能只修改一条未被该终端使用的 Policy。详细说明参阅客户端配置的推送。
与远程访问和安全功能联动
仅离网时自动连接 VPN
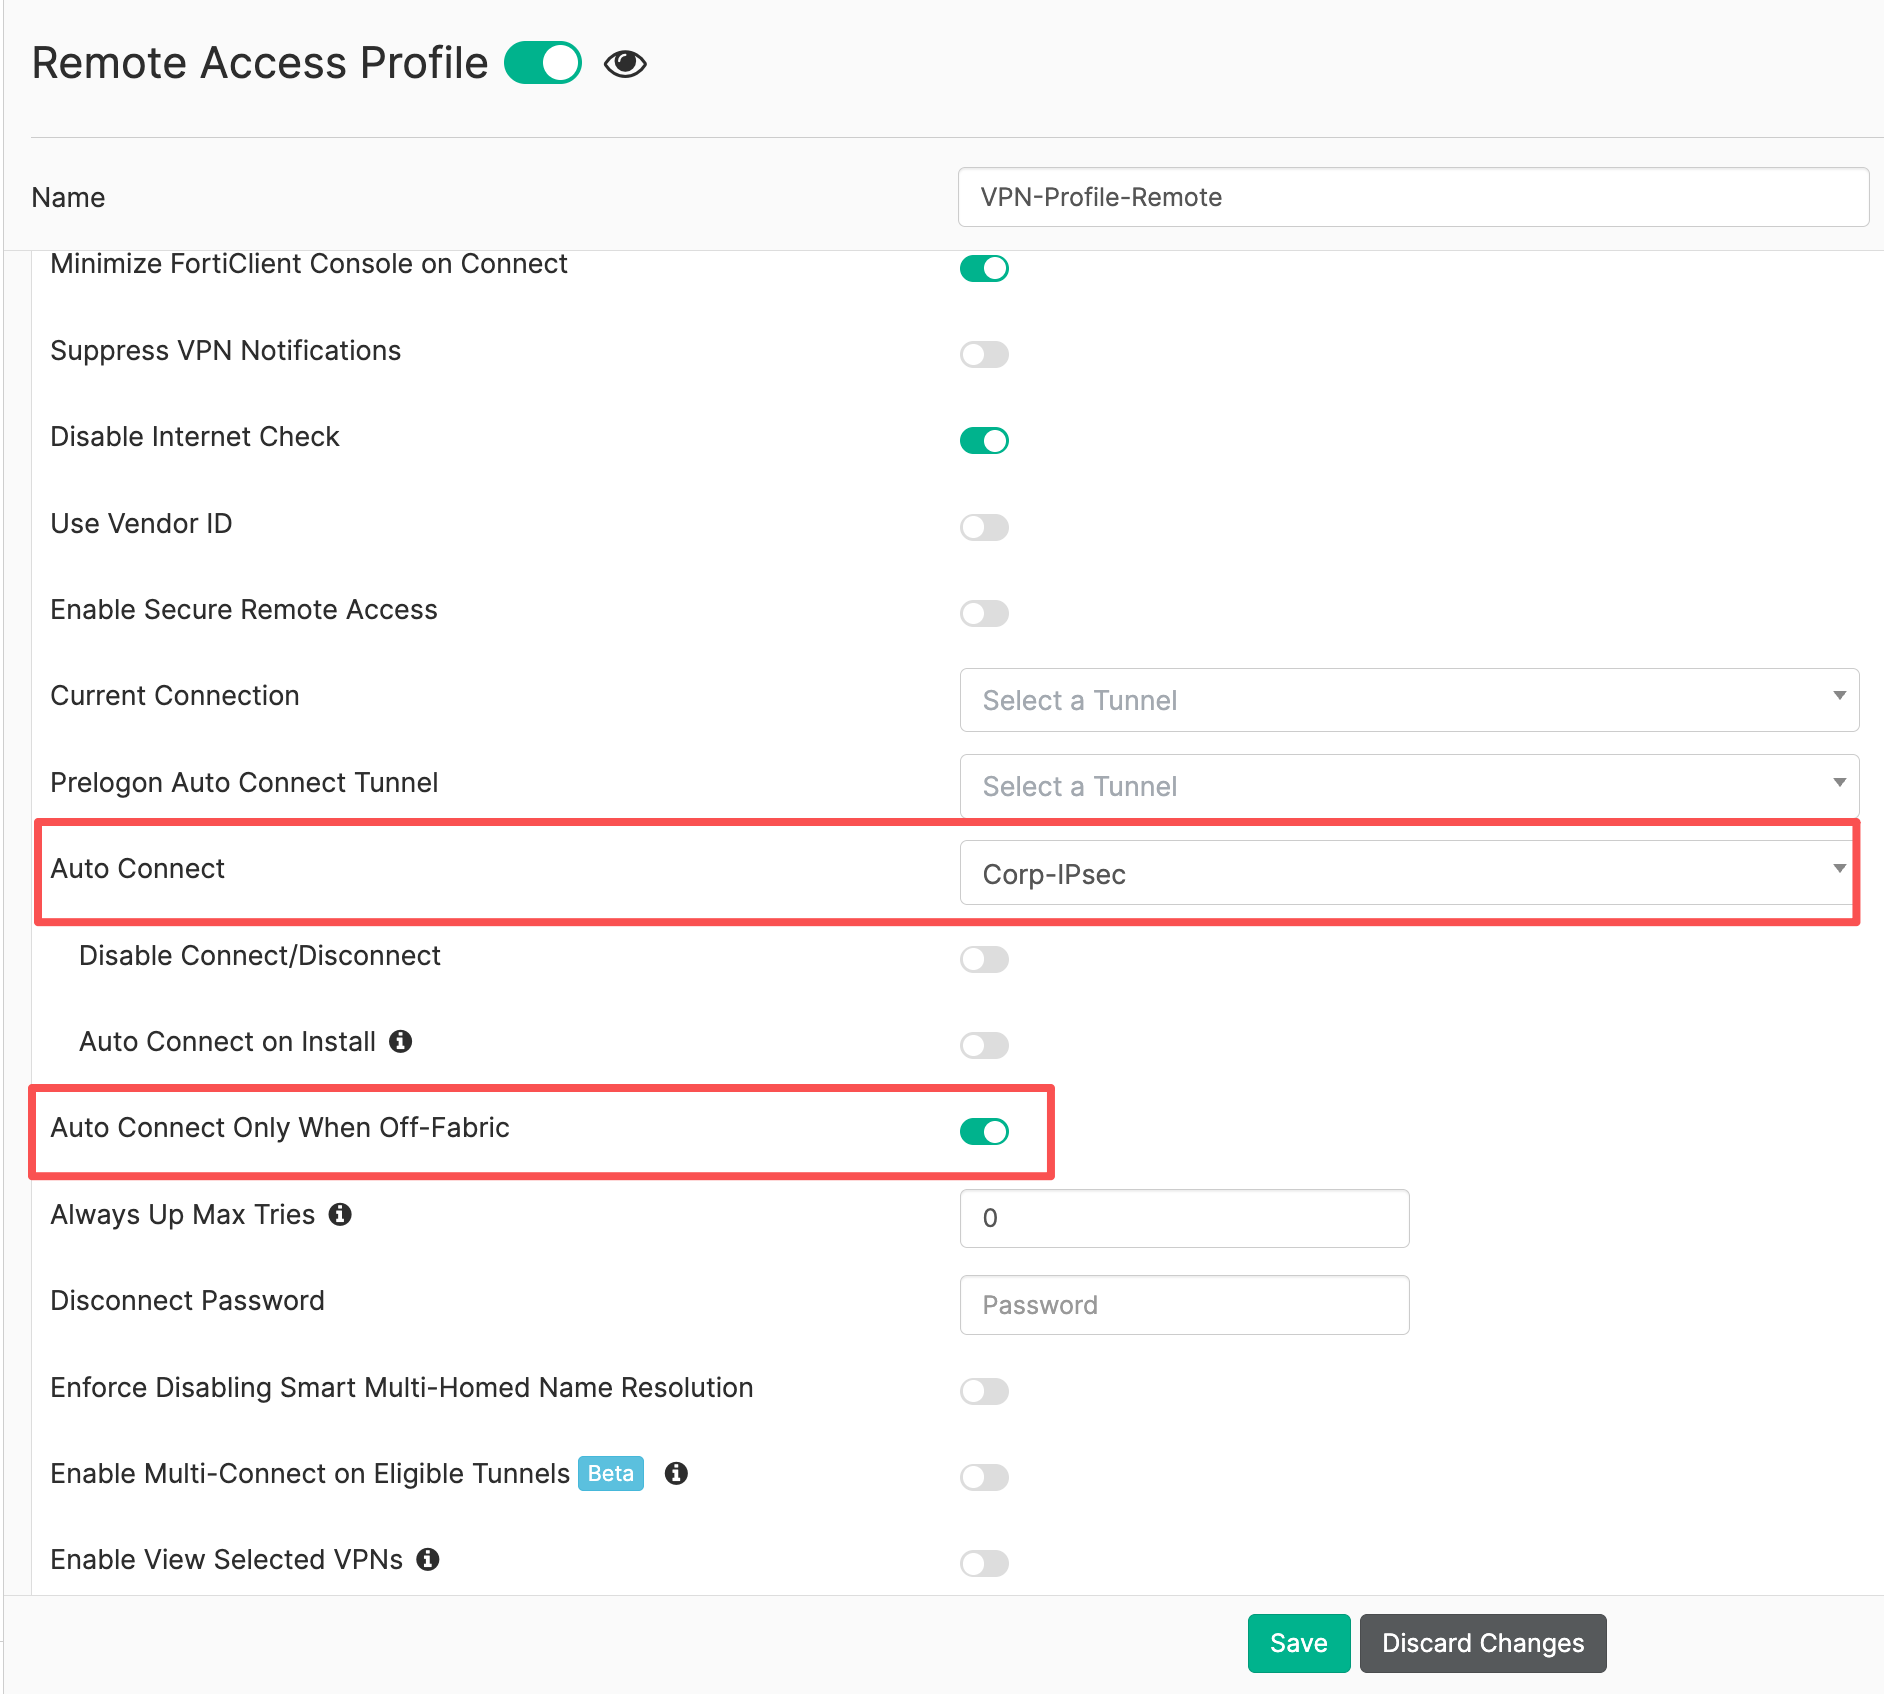
在 Remote Access 配置文件中:
- 配置企业 VPN 隧道,确认测试用户能够手动完成连接。
- 在 Auto Connect(自动连接) 中选择目标隧道。
- 启用 Auto Connect Only When Off-Fabric(仅离网时自动连接)。
- 保存配置,等待终端获取更新后,在外部网络测试。
重要
- 用户需要至少从 FortiClient GUI 手动建立过一次连接。自动连接仍需满足网络、凭据、证书及 MFA 等认证条件,不代表跳过身份验证。
- 如果 VPN 成功后会命中
Corporate-VPN在网检测策略,状态会变成在网(On-fabric)。 - SSL VPN 的相关操作可参阅[SSLVPN 自动连接]。具体平台和 VPN 类型的支持范围应以所用版本为准。
网页过滤与网络锁定
网页过滤可以通过两侧引用不同 Web Filter Profile 实现差异化控制。若使用版本提供的 Only When Endpoint is Off-Fabric 选项,还应核对该功能开关与两侧 Profile 的组合,防止某一侧实际没有启用过滤。Web Filter 官方说明。
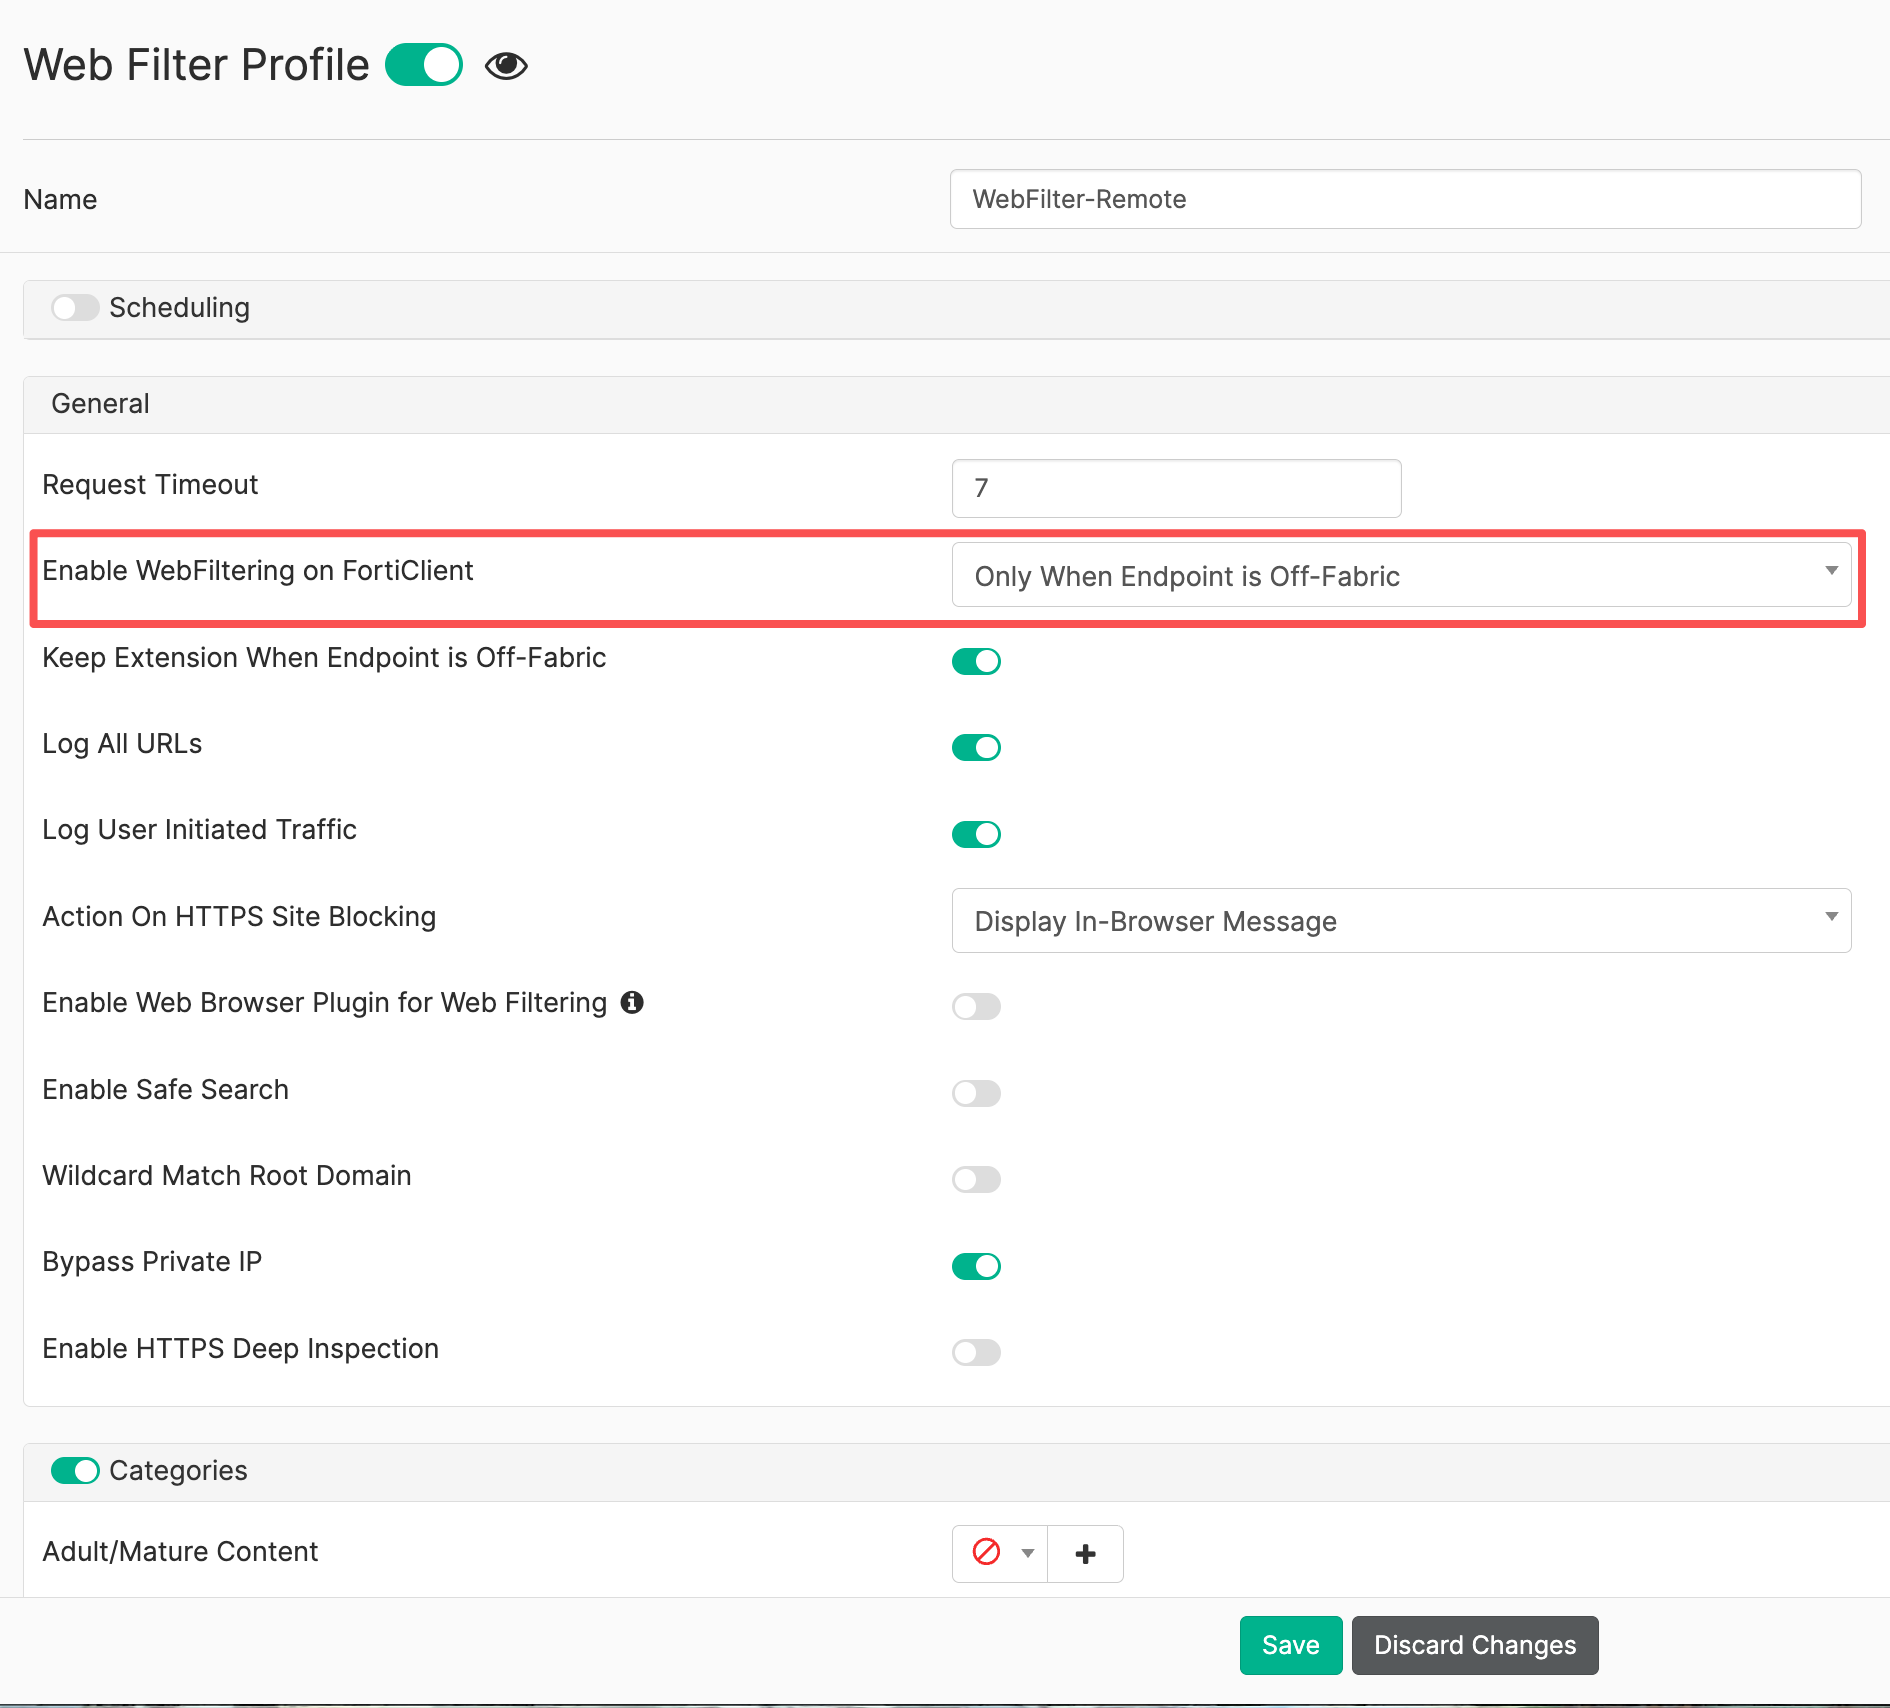
如果在网时(On-fabric)依赖 FortiGate 提供网页过滤,应验证有线、无线、IPv6、代理及分流出口均受预期控制。
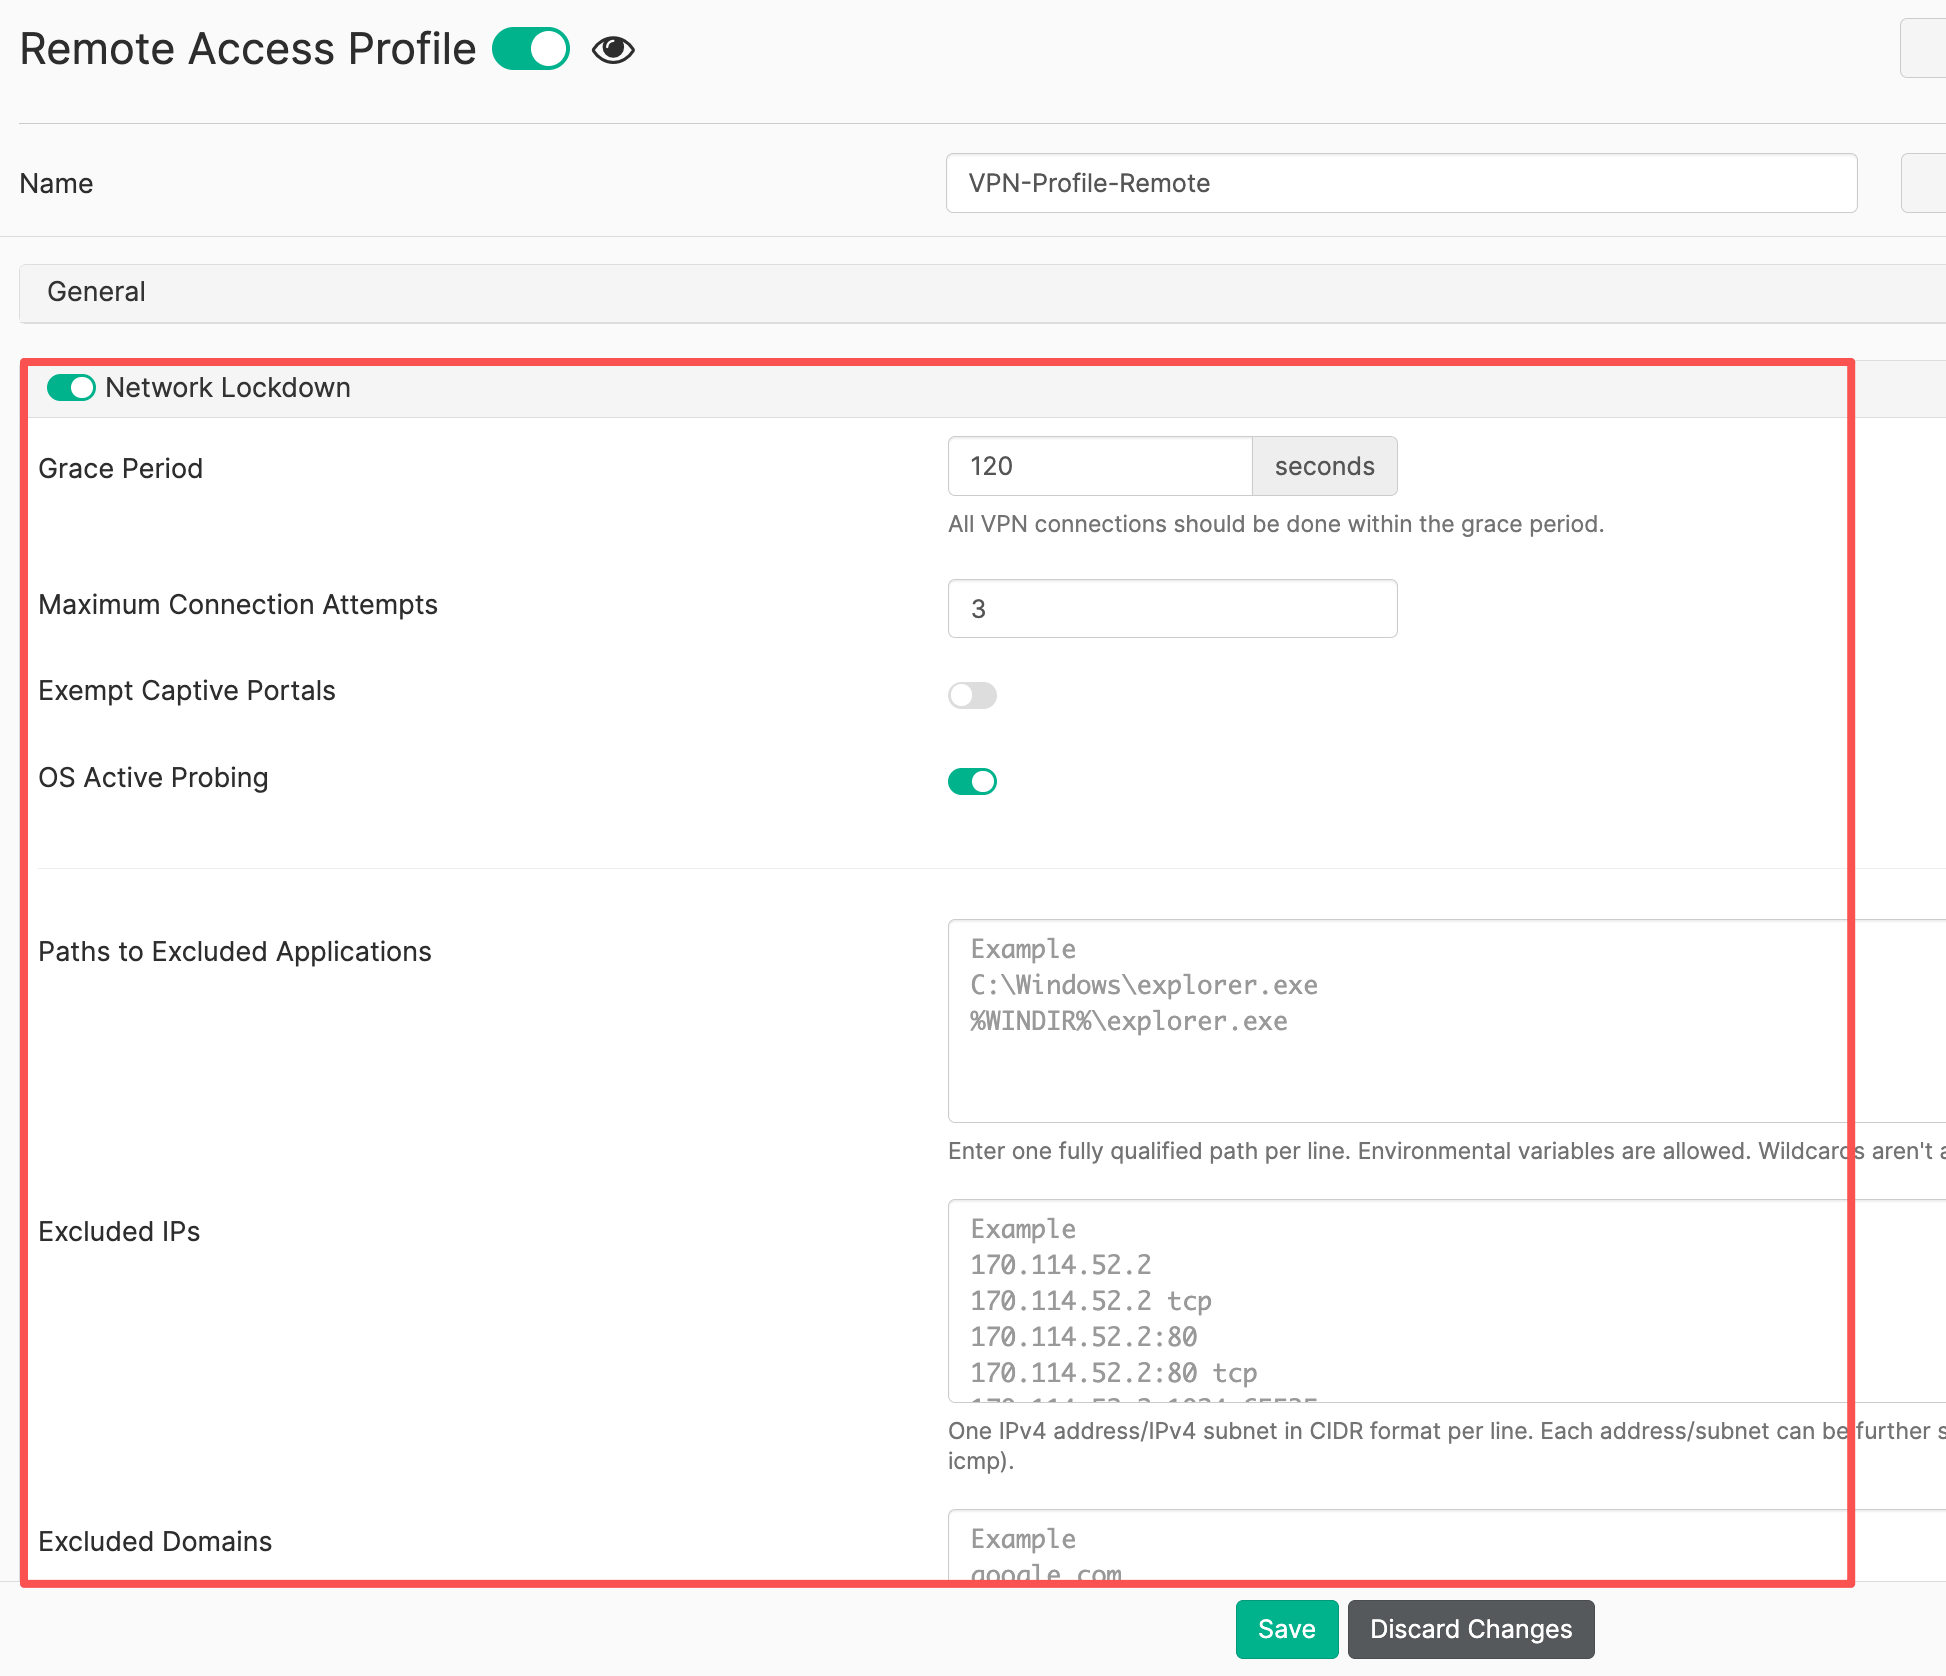
需要离网且未连接 VPN 时进一步限制网络访问,可参阅网络锁定。先验证网络位置和 VPN,再配置网络锁定,并按目标版本检查 DNS、EMS、VPN 网关、身份提供方及门户登录所需的例外路径。
验证配置是否生效
检查策略和配置同步
- 进入 Endpoints > All Endpoints,选择测试终端。
- 检查 Connection、Last Seen 及 Configuration 中的 Policy,确认终端近期通信正常且命中预期策略。
- 确认配置已同步,再检查 FortiClient 中的实际功能设置。
- 记录测试前的网络地址、网关、DNS、VPN 状态以及当前网络位置。
测试网络切换
以下预期基于前面的 HQ-Network 与 Corporate-VPN 示例:
| 测试场景 | 预期结果与检查内容 |
|---|---|
| 总部地址符合范围,内部 Ping 成功 | 在网,应用办公环境配置 |
| 总部地址符合范围,但内部 Ping 失败且 VPN 未连接 | 总部规则集不匹配;没有其他规则集命中时为离网 |
| 家庭网络或移动热点,VPN 未连接 | 离网,应用移动办公配置 |
| 外网能正常连接 EMS,但未连接 VPN | 仍为离网,不能因 EMS 在线而变成在网 |
外网连接 Corp-IPsec | 在网,切换后隧道继续正常工作 |
外网断开 Corp-IPsec | 若其他规则集也不匹配,则回到离网;检查自动连接行为 |
| 家庭网段恰好与总部相同 | 验证附加条件能否避免误判 |
| 双网卡、休眠恢复、本地/域用户切换 | 检查位置判定、实际策略和功能配置有无异常 |
| 终端与 EMS 断开后切换网络 | 检查已接收配置的本地执行行为,再与重新上线后的状态比较 |
选择一个能直接观察的配置差异进行测试,例如某个测试网站在两侧 Profile 下的访问结果。状态文字变化与实际配置效果都符合设计,才算完成验收。
常见问题排查
| 问题 | 排查步骤 |
|---|---|
| 在公司网络仍显示离网 | 先核对终端实际命中的策略,再逐条检查规则集;确认 IP 范围、网关 MAC、DNS 或探测响应全部满足 |
| 在家中却显示在网 | 查找是否有任意规则集被误命中,重点检查重复网段、EMS Connection、VPN 和外部可达探测服务 |
| 两个站点不能正常识别 | 检查是否把总部和分支条件放在同一规则集中;独立站点通常需要独立规则集 |
| 位置正确但功能没有变化 | 检查两侧是否引用同一个 Profile、功能是否启用、配置是否同步及平台是否支持 |
| VPN 建立后反复连接或掉线 | 检查连接后的网络位置变化、两侧隧道名称和 Remote Access 配置是否一致 |
| HTTP/HTTPS 探测失败 | 从终端检查目标可达性、HTTP 响应或证书 CN/SNI,排除重定向、代理及访问控制影响 |
| EMS 状态不更新 | 检查 Telemetry、Last Seen 和日志,区分旧状态与终端当前状态 |
| 切换用户后策略异常 | 核对本地用户与域用户的策略适用对象、用户策略优先级及目标版本已知限制 |
需要日志时,参阅客户端日志的设置。记录 EMS/FortiClient 版本、网络切换时间、规则集名称、策略名称、两侧 Profile 和现象,便于关联客户端检测与配置应用过程。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.10.26 |