

管理员权限配置
管理员权限配置
功能简介
管理员权限配置(Administrator Profile)用于控制管理员登录 FortiGate 后可以查看的内容、可以修改的配置,以及可以执行的 CLI 命令。创建管理员账号时,需要为账号指定权限配置,根据维护职责分配相应的访问权限。
默认管理员账号 admin 使用 super_admin 权限配置。全局管理员和 VDOM 管理员还可以通过权限配置限制 diagnose 命令的使用。
super_admin 权限配置
super_admin 可以访问 FortiOS 的所有组件,包括添加和删除其他管理员账号。备份和恢复完整 FortiOS 配置等管理操作需要 super_admin 权限。
为保证设备始终具有完整管理入口,super_admin 权限配置无法修改或删除。
提示
完成设备初始化后,建议为默认 admin 账号设置密码并修改账号名称。修改默认账号名称前,需要先创建第二个管理员账号,用于登录设备并执行重命名操作。
创建自定义权限配置
GUI 配置
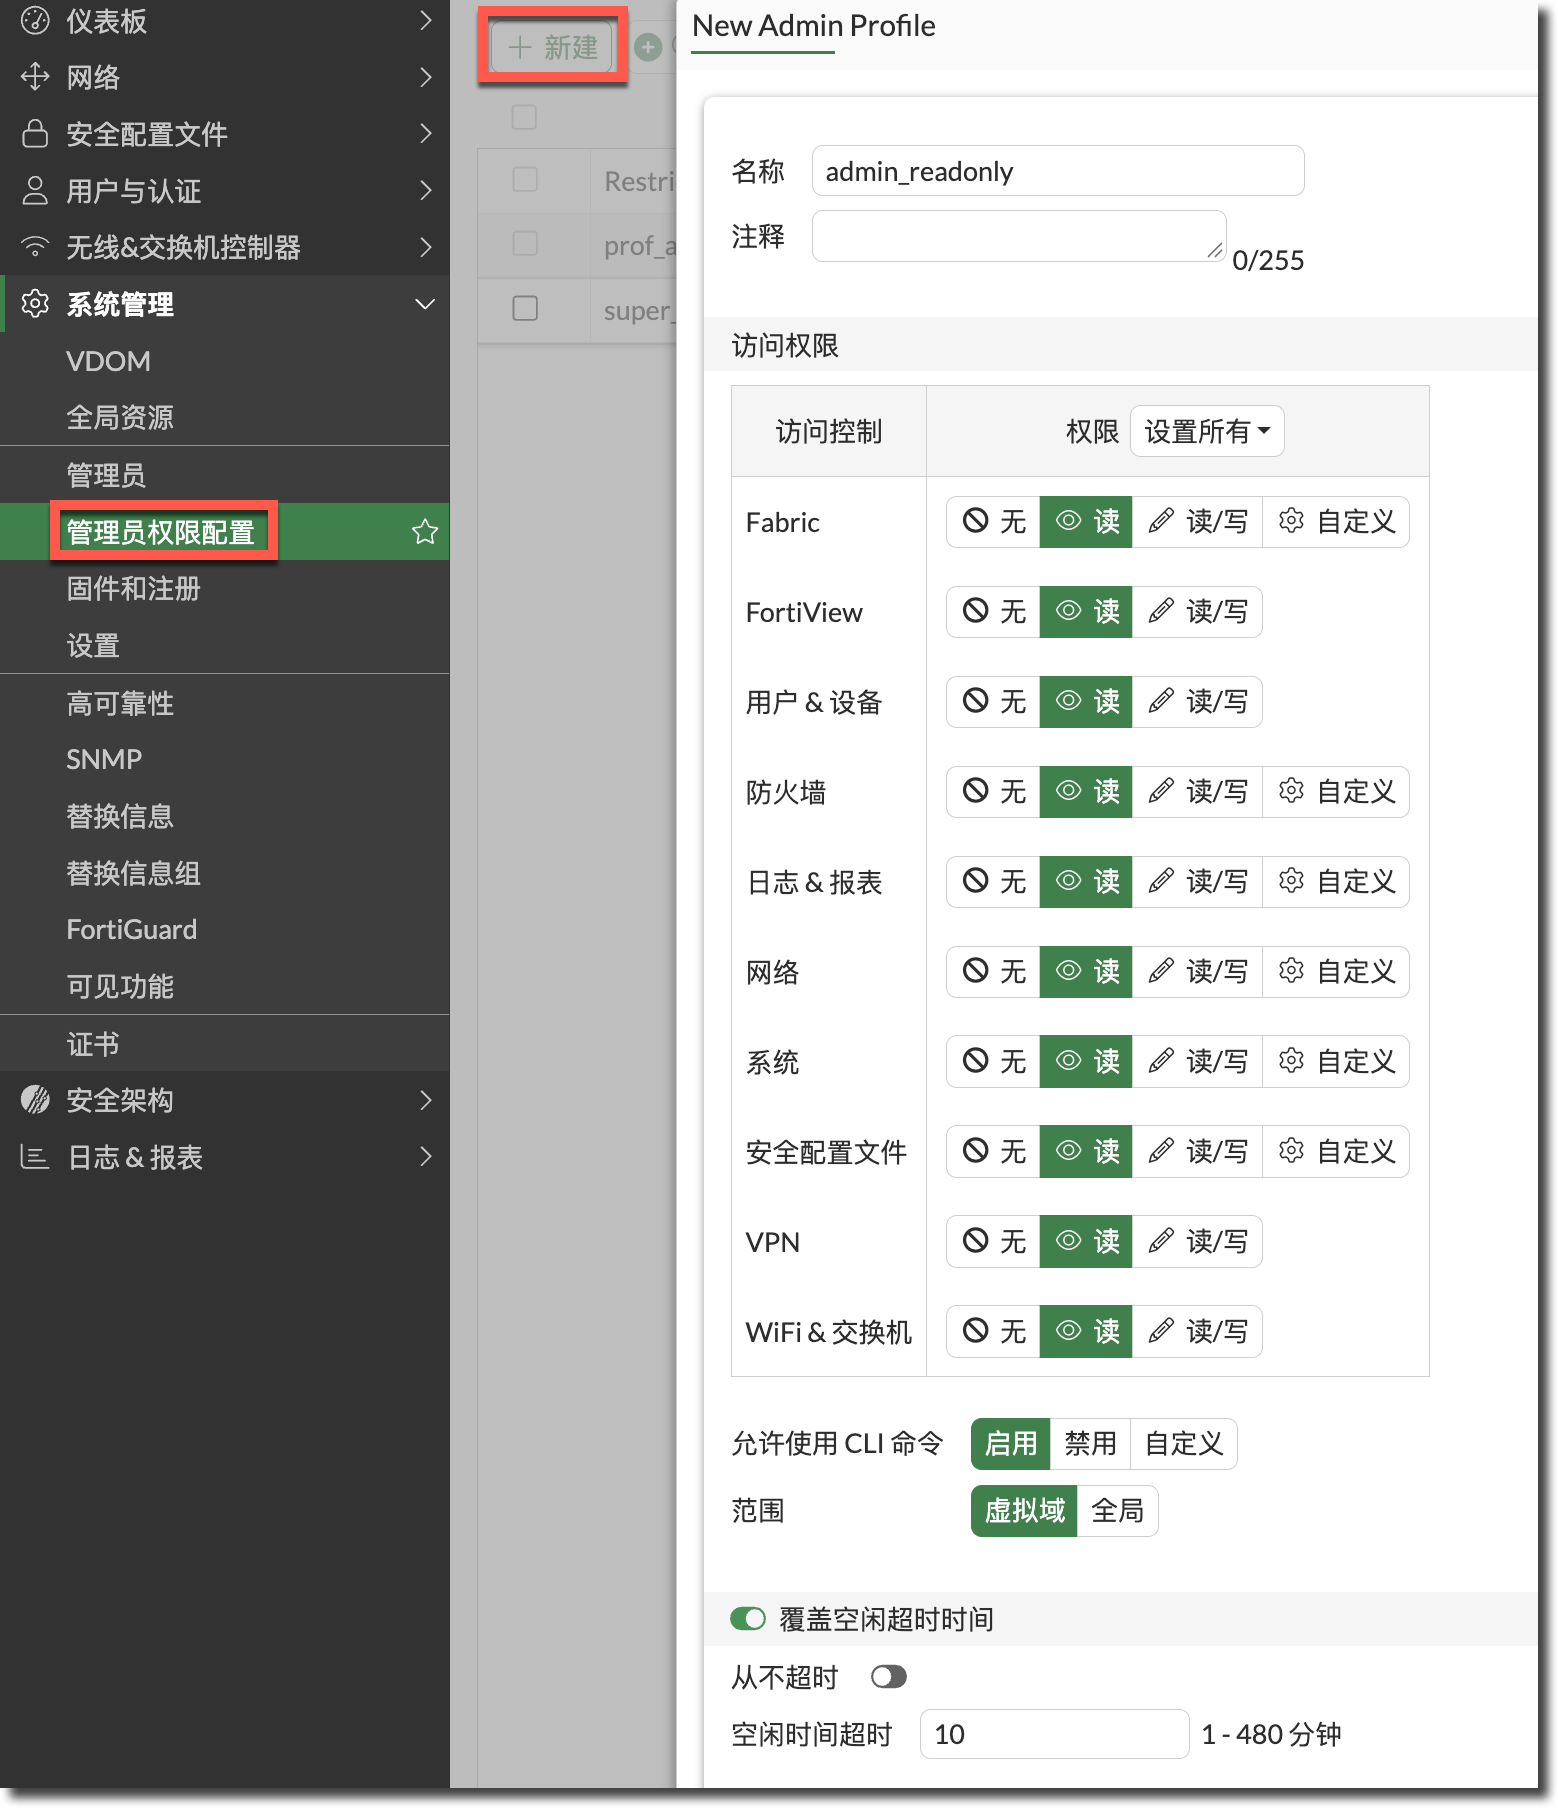
- 进入“系统 → 管理员权限配置”(System → Admin Profiles),点击“新建”(Create New)。
- 设置权限配置名称(Name),按管理职责配置各功能模块的访问权限(Access permissions)。
- 配置 CLI 命令使用权限(Usage of CLI commands),根据需要设置覆盖空闲超时(Override idle timeout)。
- 点击“确定”(OK)保存。
CLI 配置
在
config system accprofile中创建权限配置,设置各功能模块及 CLI 命令组的访问权限。config system accprofile edit <name> set secfabgrp {none | read | read-write | custom} set ftviewgrp {none | read | read-write} set authgrp {none | read | read-write} set sysgrp {none | read | read-write | custom} set netgrp {none | read | read-write | custom} set loggrp {none | read | read-write | custom} set fwgrp {none | read | read-write | custom} set vpngrp {none | read | read-write} set utmgrp {none | read | read-write | custom} set wanoptgrp {none | read | read-write} set wifi {none | read | read-write} set admintimeout-override {enable | disable} set cli-diagnose {enable | disable} set cli-get {enable | disable} set cli-show {enable | disable} set cli-exec {enable | disable} set cli-config {enable | disable} next end相关信息
- 功能模块权限中的
none表示无访问权限,read表示只读,read-write表示读写。支持custom的模块可以继续按子功能细分权限,各模块的字段和配置语法见下方“自定义权限范围”。 admintimeout-override用于控制是否覆盖config system global下的管理员空闲超时(admintimeout)设置。
- 功能模块权限中的
自定义权限范围
FortiOS 支持对 Fabric、防火墙、日志与报告、网络、系统和安全配置文件分别设置自定义权限。将父级权限设为 custom 后,在对应的 *-permission 子配置中为各子功能分配权限。
config system accprofile
    edit <profile_name>
        set secfabgrp custom
        config secfabgrp-permission
            set csfsys {none | read | read-write}
            set csffoo {none | read | read-write}
        end
        set fwgrp custom
        config fwgrp-permission
            set policy {none | read | read-write}
            set address {none | read | read-write}
            set service {none | read | read-write}
            set schedule {none | read | read-write}
            set others {none | read | read-write}
        end
        set loggrp custom
        config loggrp-permission
            set config {none | read | read-write}
            set data-access {none | read | read-write}
            set report-access {none | read | read-write}
            set threat-weight {none | read | read-write}
        end
        set netgrp custom
        config netgrp-permission
            set cfg {none | read | read-write}
            set route-cfg {none | read | read-write}
            set packet-capture {none | read | read-write}
        end
        set sysgrp custom
        config sysgrp-permission
            set admin {none | read | read-write}
            set upd {none | read | read-write}
            set cfg {none | read | read-write}
            set mnt {none | read | read-write}
        end
        set utmgrp custom
        config utmgrp-permission
            set antivirus {none | read | read-write}
            set ips {none | read | read-write}
            set webfilter {none | read | read-write}
            set dnsfilter {none | read | read-write}
            set emailfilter {none | read | read-write}
            set application-control {none | read | read-write}
            set dlp {none | read | read-write}
            set file-filter {none | read | read-write}
            set icap {none | read | read-write}
            set voip {none | read | read-write}
            set waf {none | read | read-write}
            set endpoint-control {none | read | read-write}
            set videofilter {none | read | read-write}
            set virtual-patch {none | read | read-write}
            set casb {none | read | read-write}
            set telemetry {none | read | read-write}
        end
    next
end| 功能模块 | 父级权限参数 | 子配置入口 |
|---|---|---|
| Fabric | secfabgrp | config secfabgrp-permission |
| 防火墙 | fwgrp | config fwgrp-permission |
| 日志与报告 | loggrp | config loggrp-permission |
| 网络 | netgrp | config netgrp-permission |
| 系统 | sysgrp | config sysgrp-permission |
| 安全配置文件 | utmgrp | config utmgrp-permission |
各子权限均支持 none、read 和 read-write,参数默认值均为 none。同一模块内可以混合设置,例如允许修改地址对象,同时将防火墙策略设置为只读。
Fabric
设置 secfabgrp custom 后,在 config secfabgrp-permission 中分别配置以下权限。
| 子权限 | 控制范围 |
|---|---|
csfsys | Security Fabric 系统配置文件和相关设置 |
csffoo | Fabric Overlay Orchestrator 配置文件和相关设置 |
防火墙
设置 fwgrp custom 后,在 config fwgrp-permission 中分别配置以下权限。
| 子权限 | 控制范围 |
|---|---|
policy | 防火墙策略配置 |
address | 地址对象配置 |
service | 服务对象配置 |
schedule | 时间表对象配置 |
others | 其他防火墙配置 |
例如,将 address 和 service 设置为 read-write,将 policy 设置为 read,可以分别授予对象维护和策略查看权限。
日志与报告
设置 loggrp custom 后,在 config loggrp-permission 中分别配置以下权限。
| 子权限 | 控制范围 |
|---|---|
config | 日志与报告的配置 |
data-access | 日志数据访问 |
report-access | 报告访问 |
threat-weight | 威胁权重配置 |
例如,将 data-access 设置为 read、config 设置为 none,可以单独授予日志数据读取权限。
网络
设置 netgrp custom 后,在 config netgrp-permission 中分别配置以下权限。
| 子权限 | 控制范围 |
|---|---|
cfg | 网络配置 |
route-cfg | 路由配置 |
packet-capture | 抓包配置 |
网络配置和路由配置可以分别授权。例如,路由维护账号可以将 route-cfg 设置为 read-write,同时将 cfg 设置为 read。
系统
设置 sysgrp custom 后,在 config sysgrp-permission 中分别配置以下权限。
| 子权限 | 控制范围 |
|---|---|
admin | 管理员用户管理 |
upd | FortiGuard 更新 |
cfg | 系统配置及相应的配置管理操作 |
mnt | 维护功能,包括 Ping、Traceroute 等工具,以及参与固件升级、HA 成员管理的授权检查 |
相关信息
网络模块的 netgrp-permission.cfg 和系统模块的 sysgrp-permission.cfg 各自控制所属模块的配置。重启、关机要求系统模块的 cfg read-write。
安全配置文件
设置 utmgrp custom 后,在 config utmgrp-permission 中分别配置以下权限。
| 子权限 | 控制范围 |
|---|---|
antivirus | 防病毒配置文件和相关设置 |
ips | IPS 配置文件和相关设置 |
webfilter | Web 过滤配置文件和相关设置 |
dnsfilter | DNS 过滤配置文件和相关设置 |
emailfilter | 邮件过滤配置文件和相关设置 |
application-control | 应用控制配置文件和相关设置 |
dlp | DLP 配置文件和相关设置 |
file-filter | 文件过滤配置文件和相关设置 |
icap | ICAP 配置文件和相关设置 |
voip | VoIP 配置文件和相关设置 |
waf | Web 应用防火墙配置文件和相关设置 |
endpoint-control | FortiClient 配置文件 |
videofilter | 视频过滤配置文件和相关设置 |
virtual-patch | 虚拟补丁配置文件和相关设置 |
casb | Inline CASB 过滤配置文件和相关设置 |
telemetry | Telemetry 配置文件和相关设置 |
例如,将 ips 设置为 read-write、antivirus 设置为 read,可以分别授予 IPS 配置文件维护和防病毒配置文件查看权限。防火墙策略引用这些配置文件的操作由防火墙模块的 policy 权限控制。
自定义权限示例
以下示例创建具有系统维护只读权限的自定义权限配置,将其分配给新管理员。
创建名为
maintenance_read的权限配置,将系统权限改为自定义,其中的维护权限设置为读。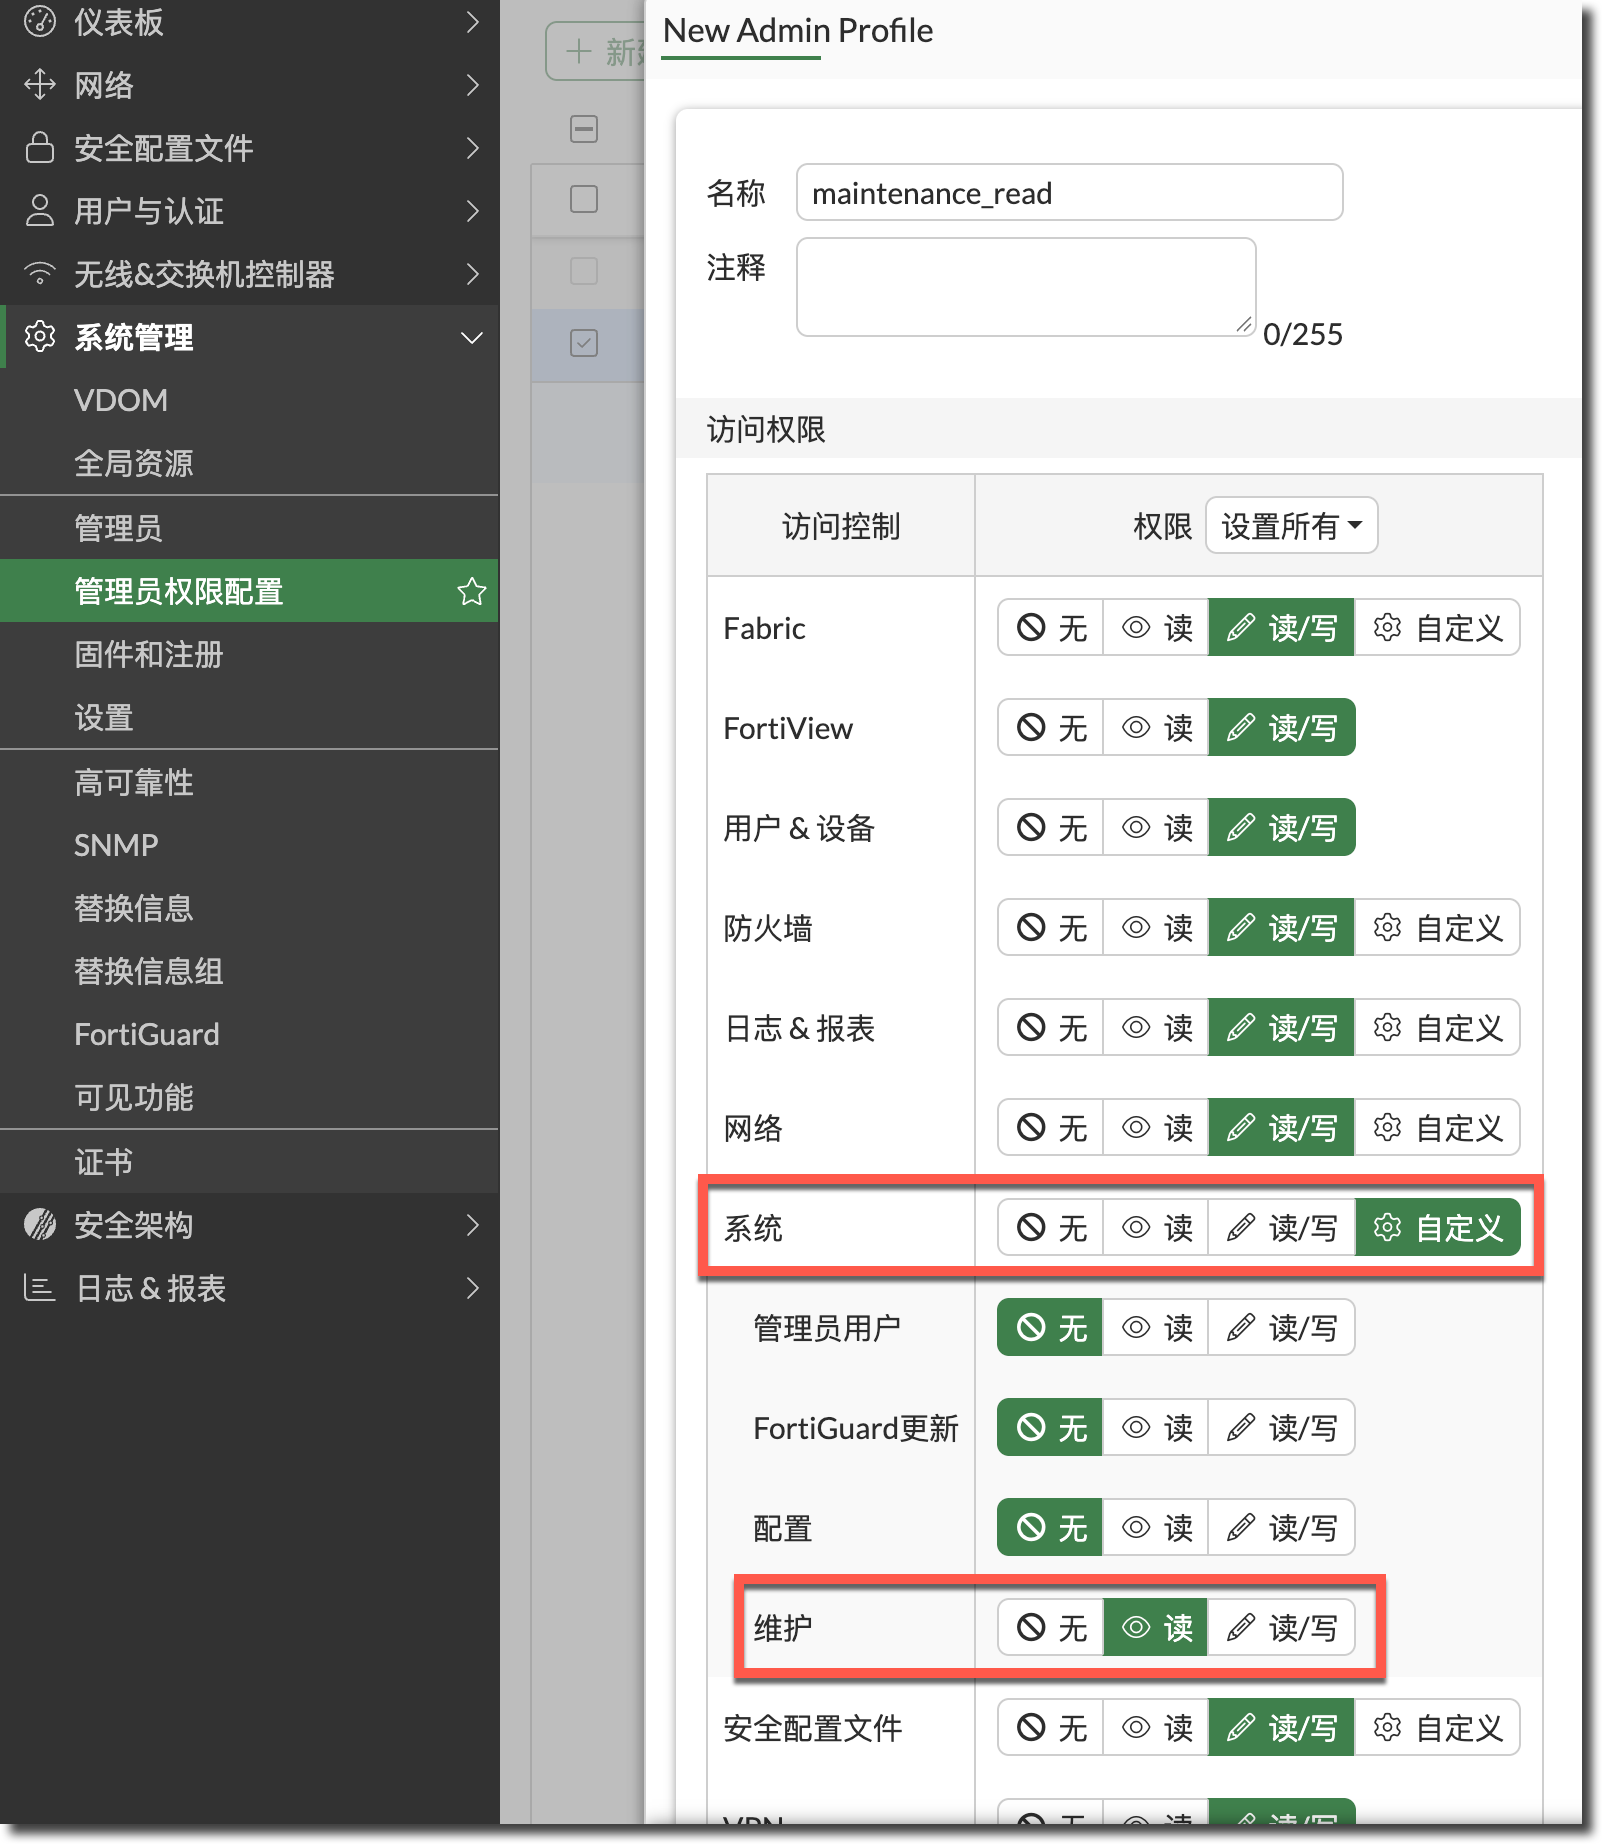
config system accprofile
    edit "maintenance_read"
        set sysgrp custom
        config sysgrp-permission
            set mnt read
        end
    next
end
创建本地管理员
ops_maint,分配maintenance_read权限配置,并指定其管理的 VDOM 为root。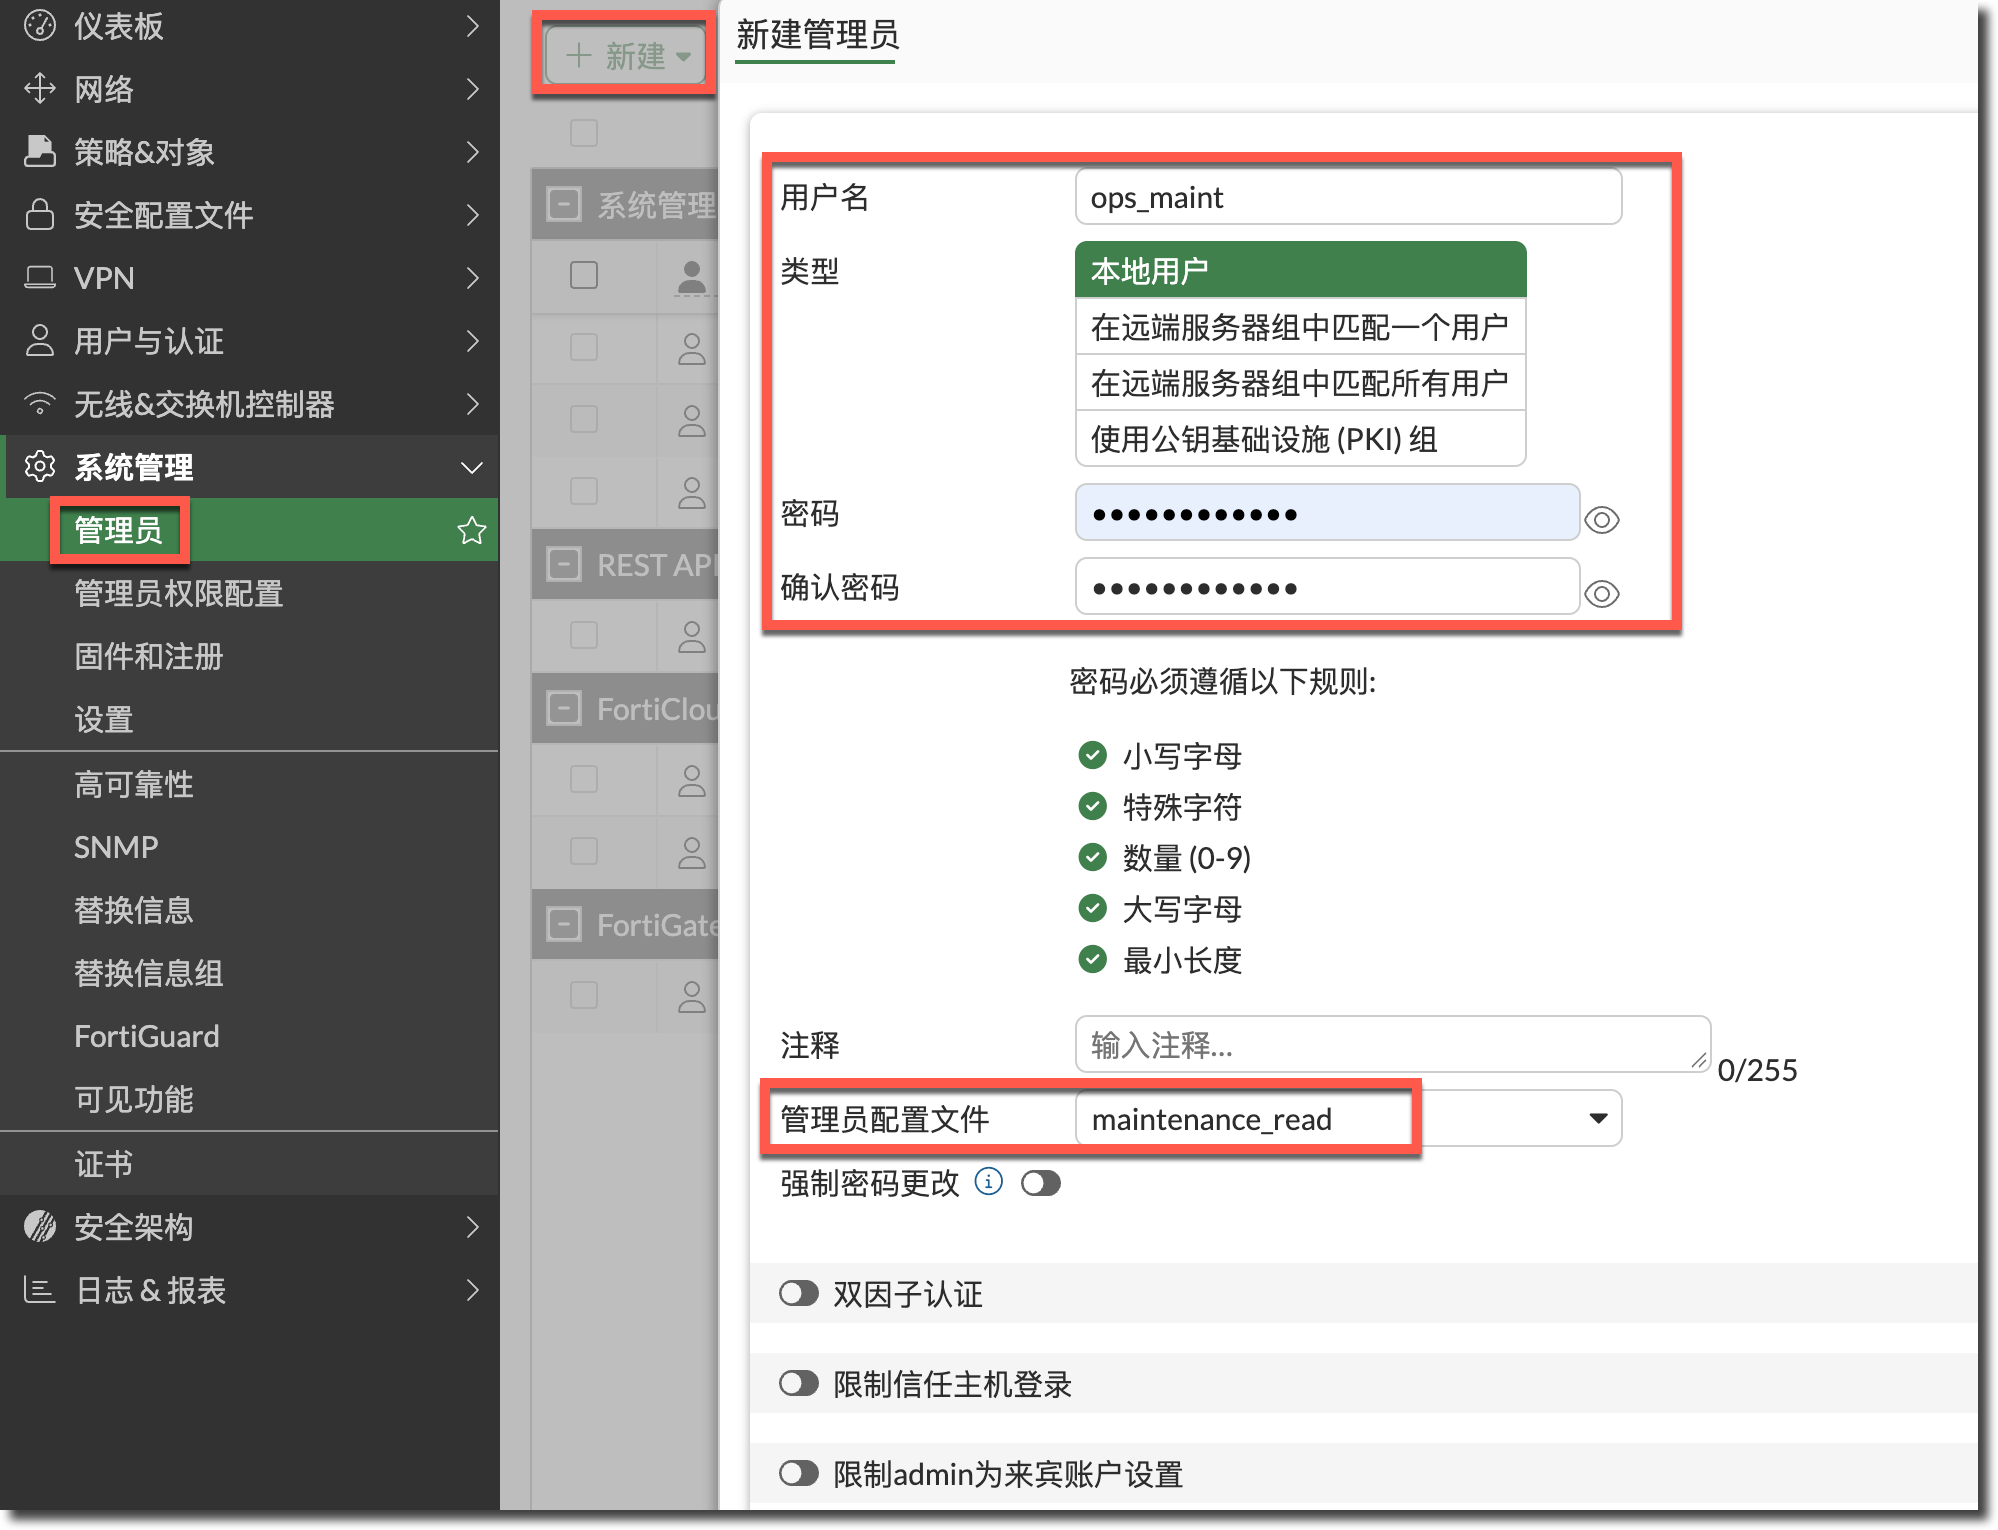
config system admin
    edit "ops_maint"
        set accprofile "maintenance_read"
        set vdom "root"
        set password <admin_password>
    next
end
使用
ops_maint登录 FortiGate 的 GUI,可以进入“固件和注册”页面并查看设备信息,但无法执行升级操作。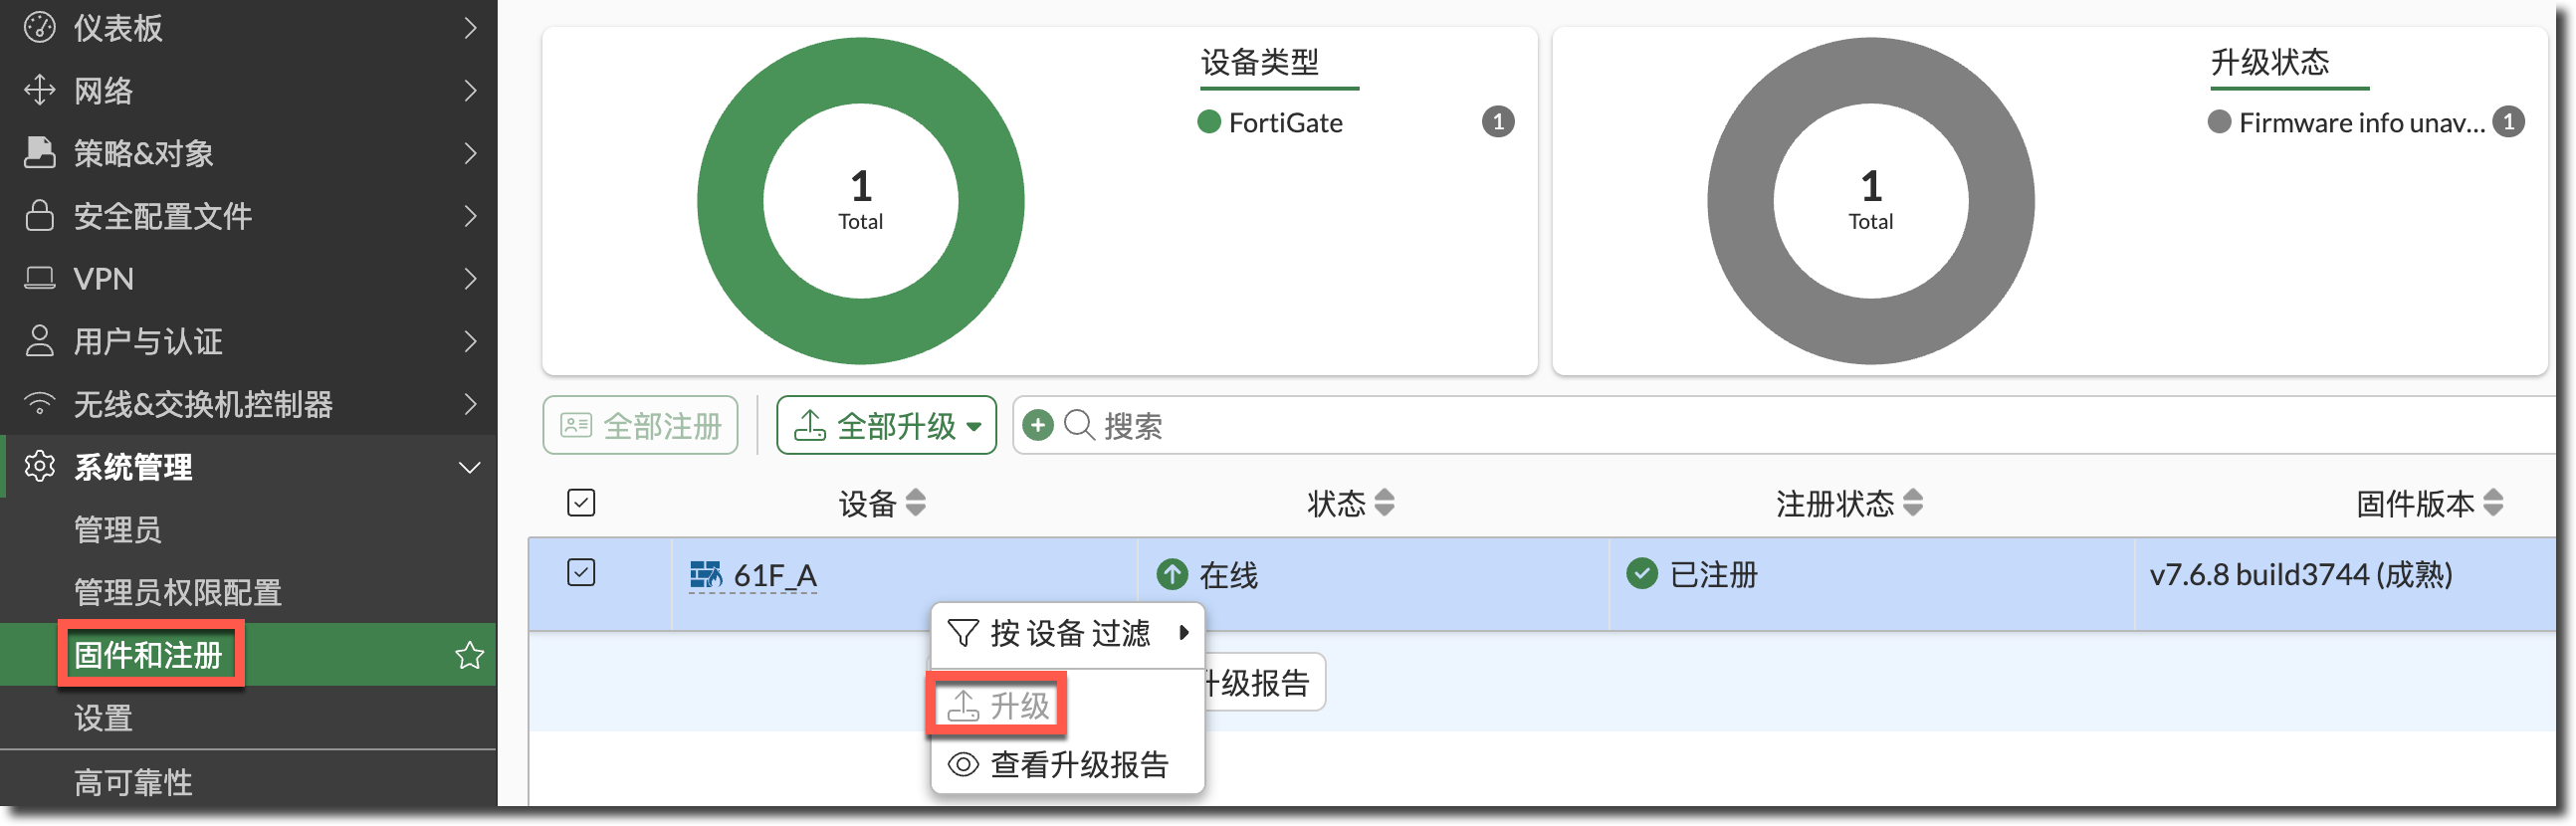
使用
ops_maint登录 FortiGate CLI,在 CLI 中无法执行镜像恢复(升级/降级)操作。$ execute restore image command parse error before 'restore'
CLI 命令权限控制
管理员权限配置可以分别控制以下 CLI 命令组。这些 CLI 权限选项的默认值均为 disable,可按管理职责设置为 enable。
| 参数 | 控制的命令组 |
|---|---|
cli-diagnose | diagnose 诊断命令 |
cli-get | get 状态查询命令 |
cli-show | show 配置查看命令 |
cli-exec | execute 执行命令 |
cli-config | config 配置命令 |
提示
关于功能区域权限、CLI 命令类别权限和 VDOM 范围的关系,参见系统管理 → 管理方式 → CLI 管理 → CLI 权限。