

初始管理接入
初始管理接入
首次配置 FortiGate 硬件设备时,先连接电源、管理电脑和上联网络,再通过管理接口访问 FortiOS GUI。
相关信息
FortiGate-VM 的部署方式取决于虚拟化或云平台。ESXi、KVM、Hyper-V 等环境的安装和虚拟网卡连接,参见 FortiGate Private Cloud 中对应平台的部署指南。公有云环境参见 FortiGate Public Cloud。
准备工作
将设备与服务注册到 FortiCare。注册方法参见系统管理 → FortiGuard 管理 → 服务指南 → 设备注册步骤和系统管理 → FortiGuard 管理 → 服务指南 → 服务注册步骤。
FortiGate 设备及配套电源线。
一台用于访问 FortiOS GUI 的管理电脑。
两根网线,一根连接管理电脑,另一根连接能够访问互联网的上游路由器、交换机或 Modem。随箱网线用于管理连接,上联连接需另备一根网线。
接入步骤
使用配套电源线连接 FortiGate 和电源,等待设备启动。
用一根网线连接管理电脑和 FortiGate 的初始管理接口。不同型号使用的接口不同。
- 只有一个专用管理接口的设备,接口通常标为
MGMT。 - 有多个专用管理接口的设备,接口通常标为
MGMT1、MGMT2。 - 没有专用管理接口的设备,通常使用
internal1、lan1、port1这样的接口进行初始管理,这些物理接口可能属于交换接口internal、lan的成员。
相关信息
- 下面以 FortiGate-80F 为例,管理电脑连接面板上标为
1的接口,即internal1,属于交换接口internal,internal默认 IP 地址为 192.168.1.99,所以使用internal2~internal6也都是可以的。 - 其他型号的初始管理接口和默认地址,应查看随箱 QuickStart Guide 或 FortiGate/FortiOS 硬件指南。
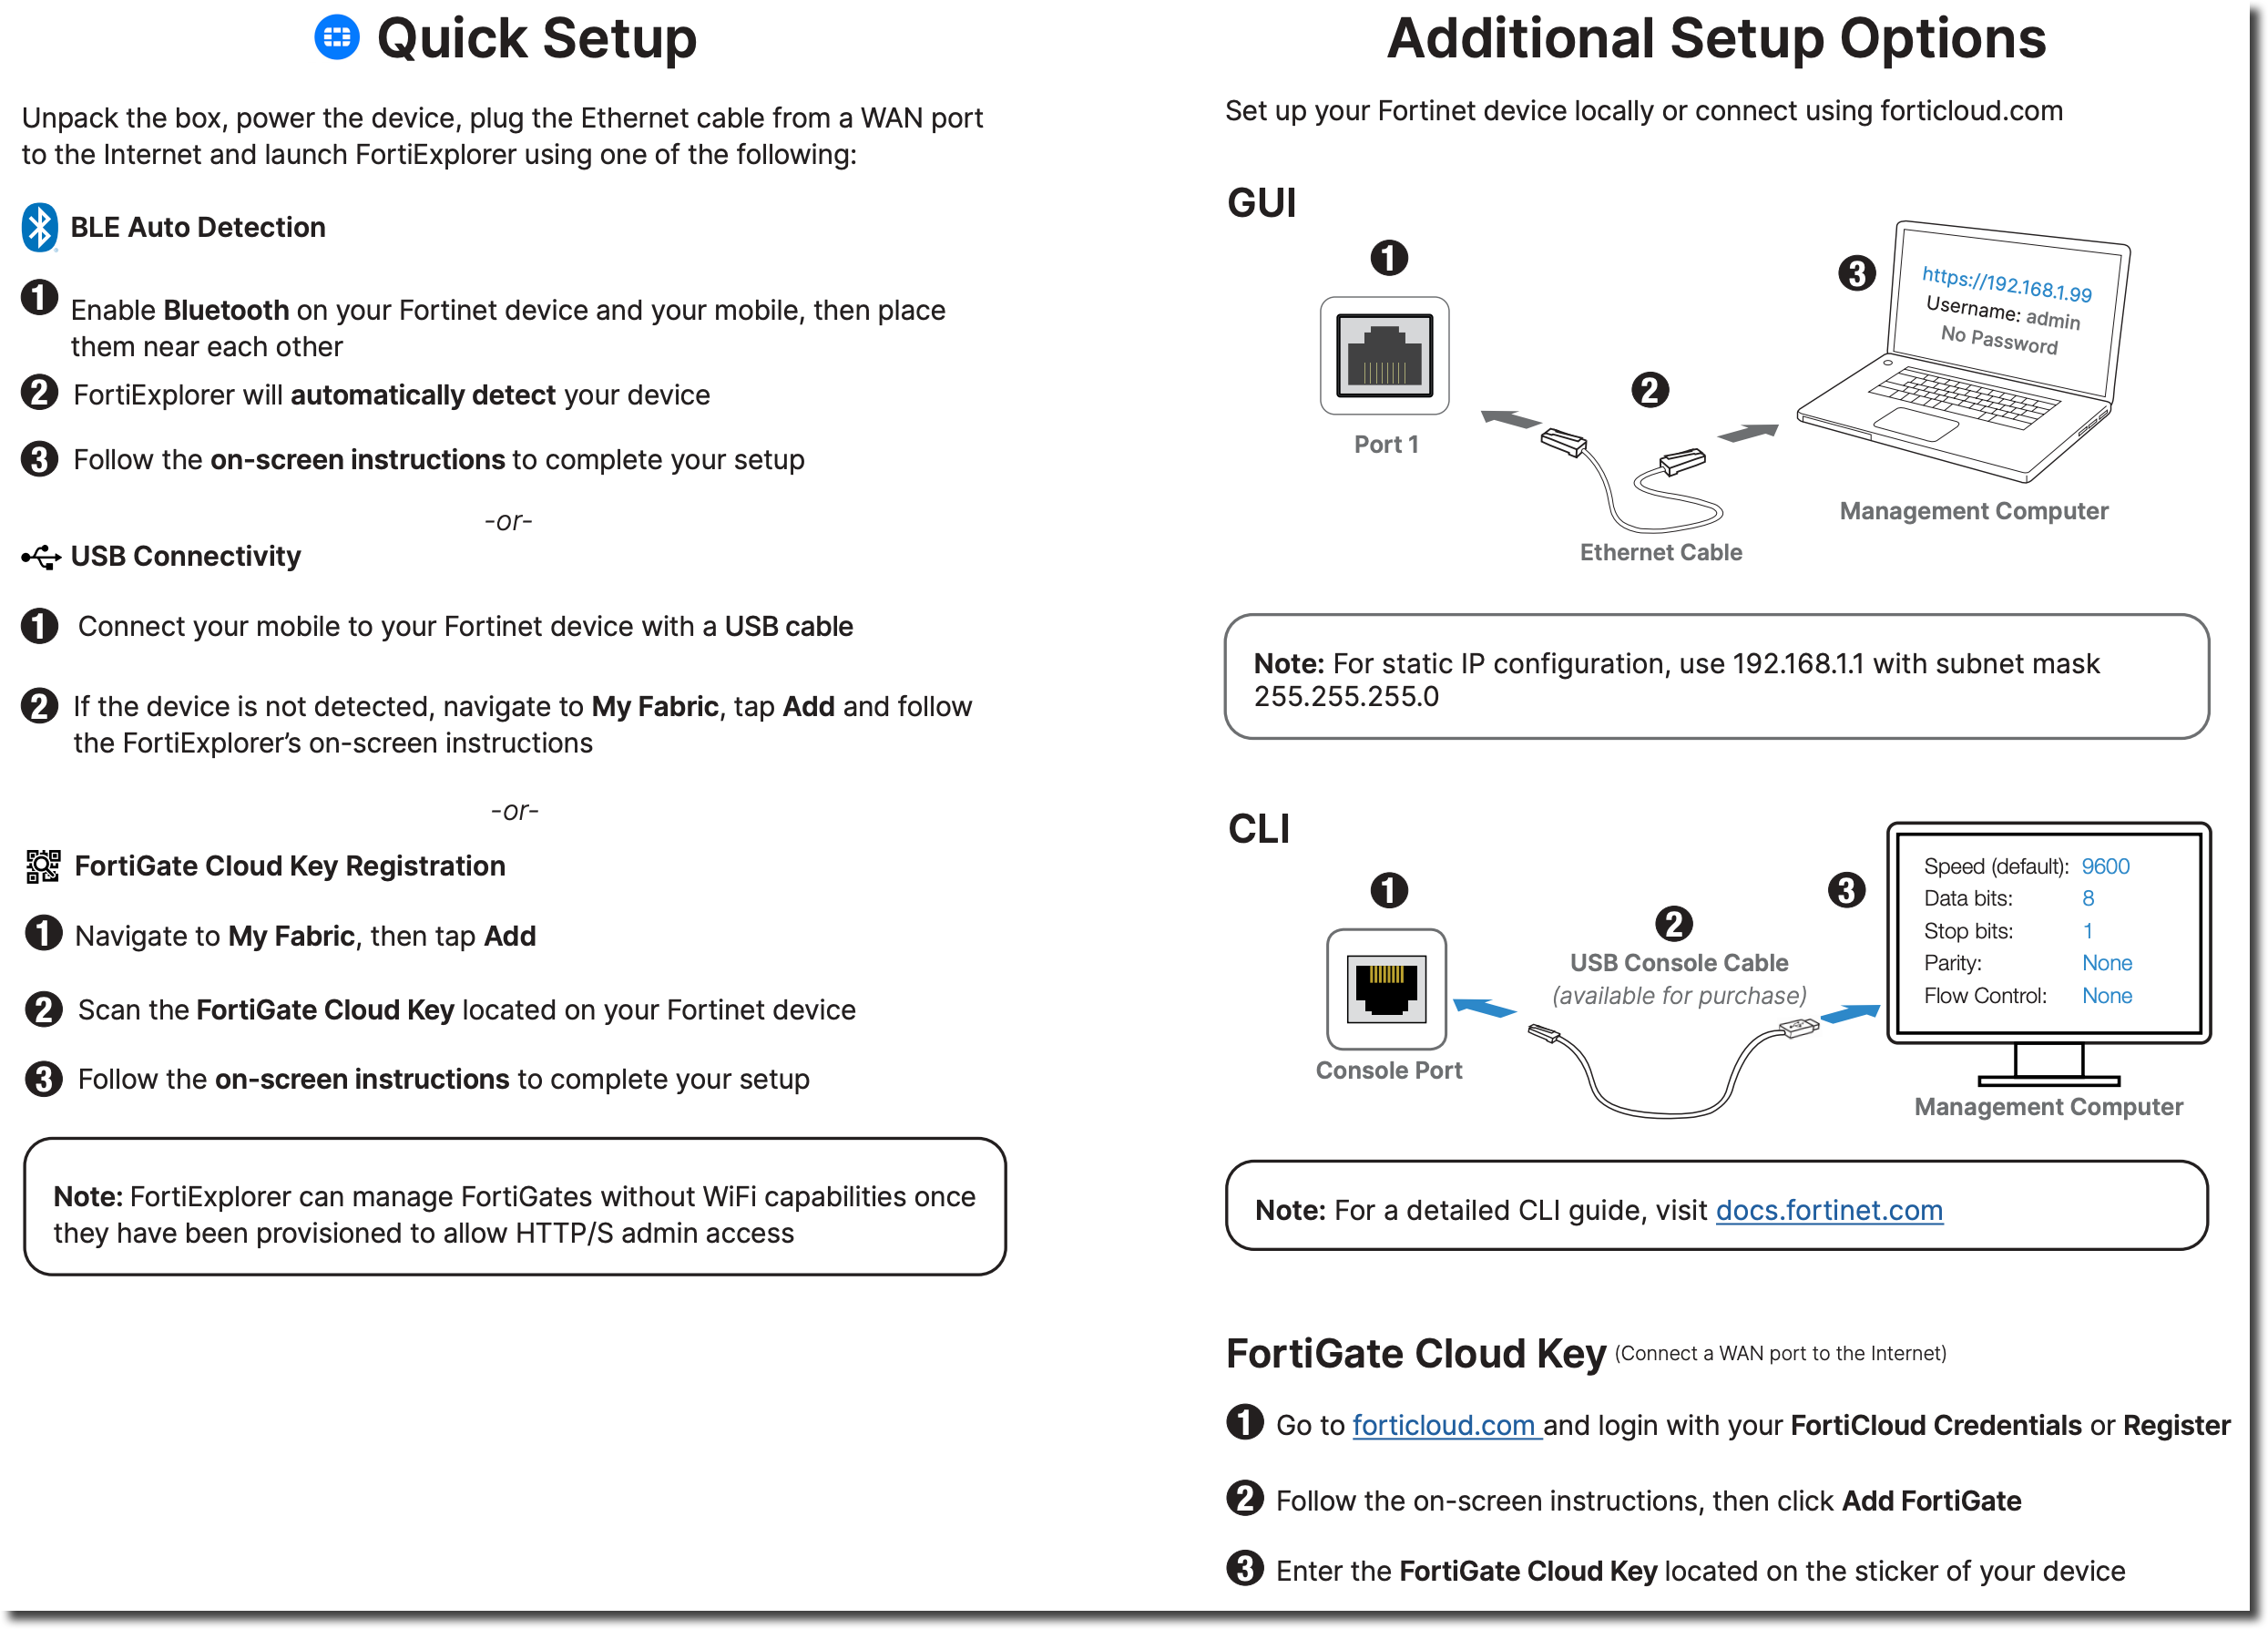
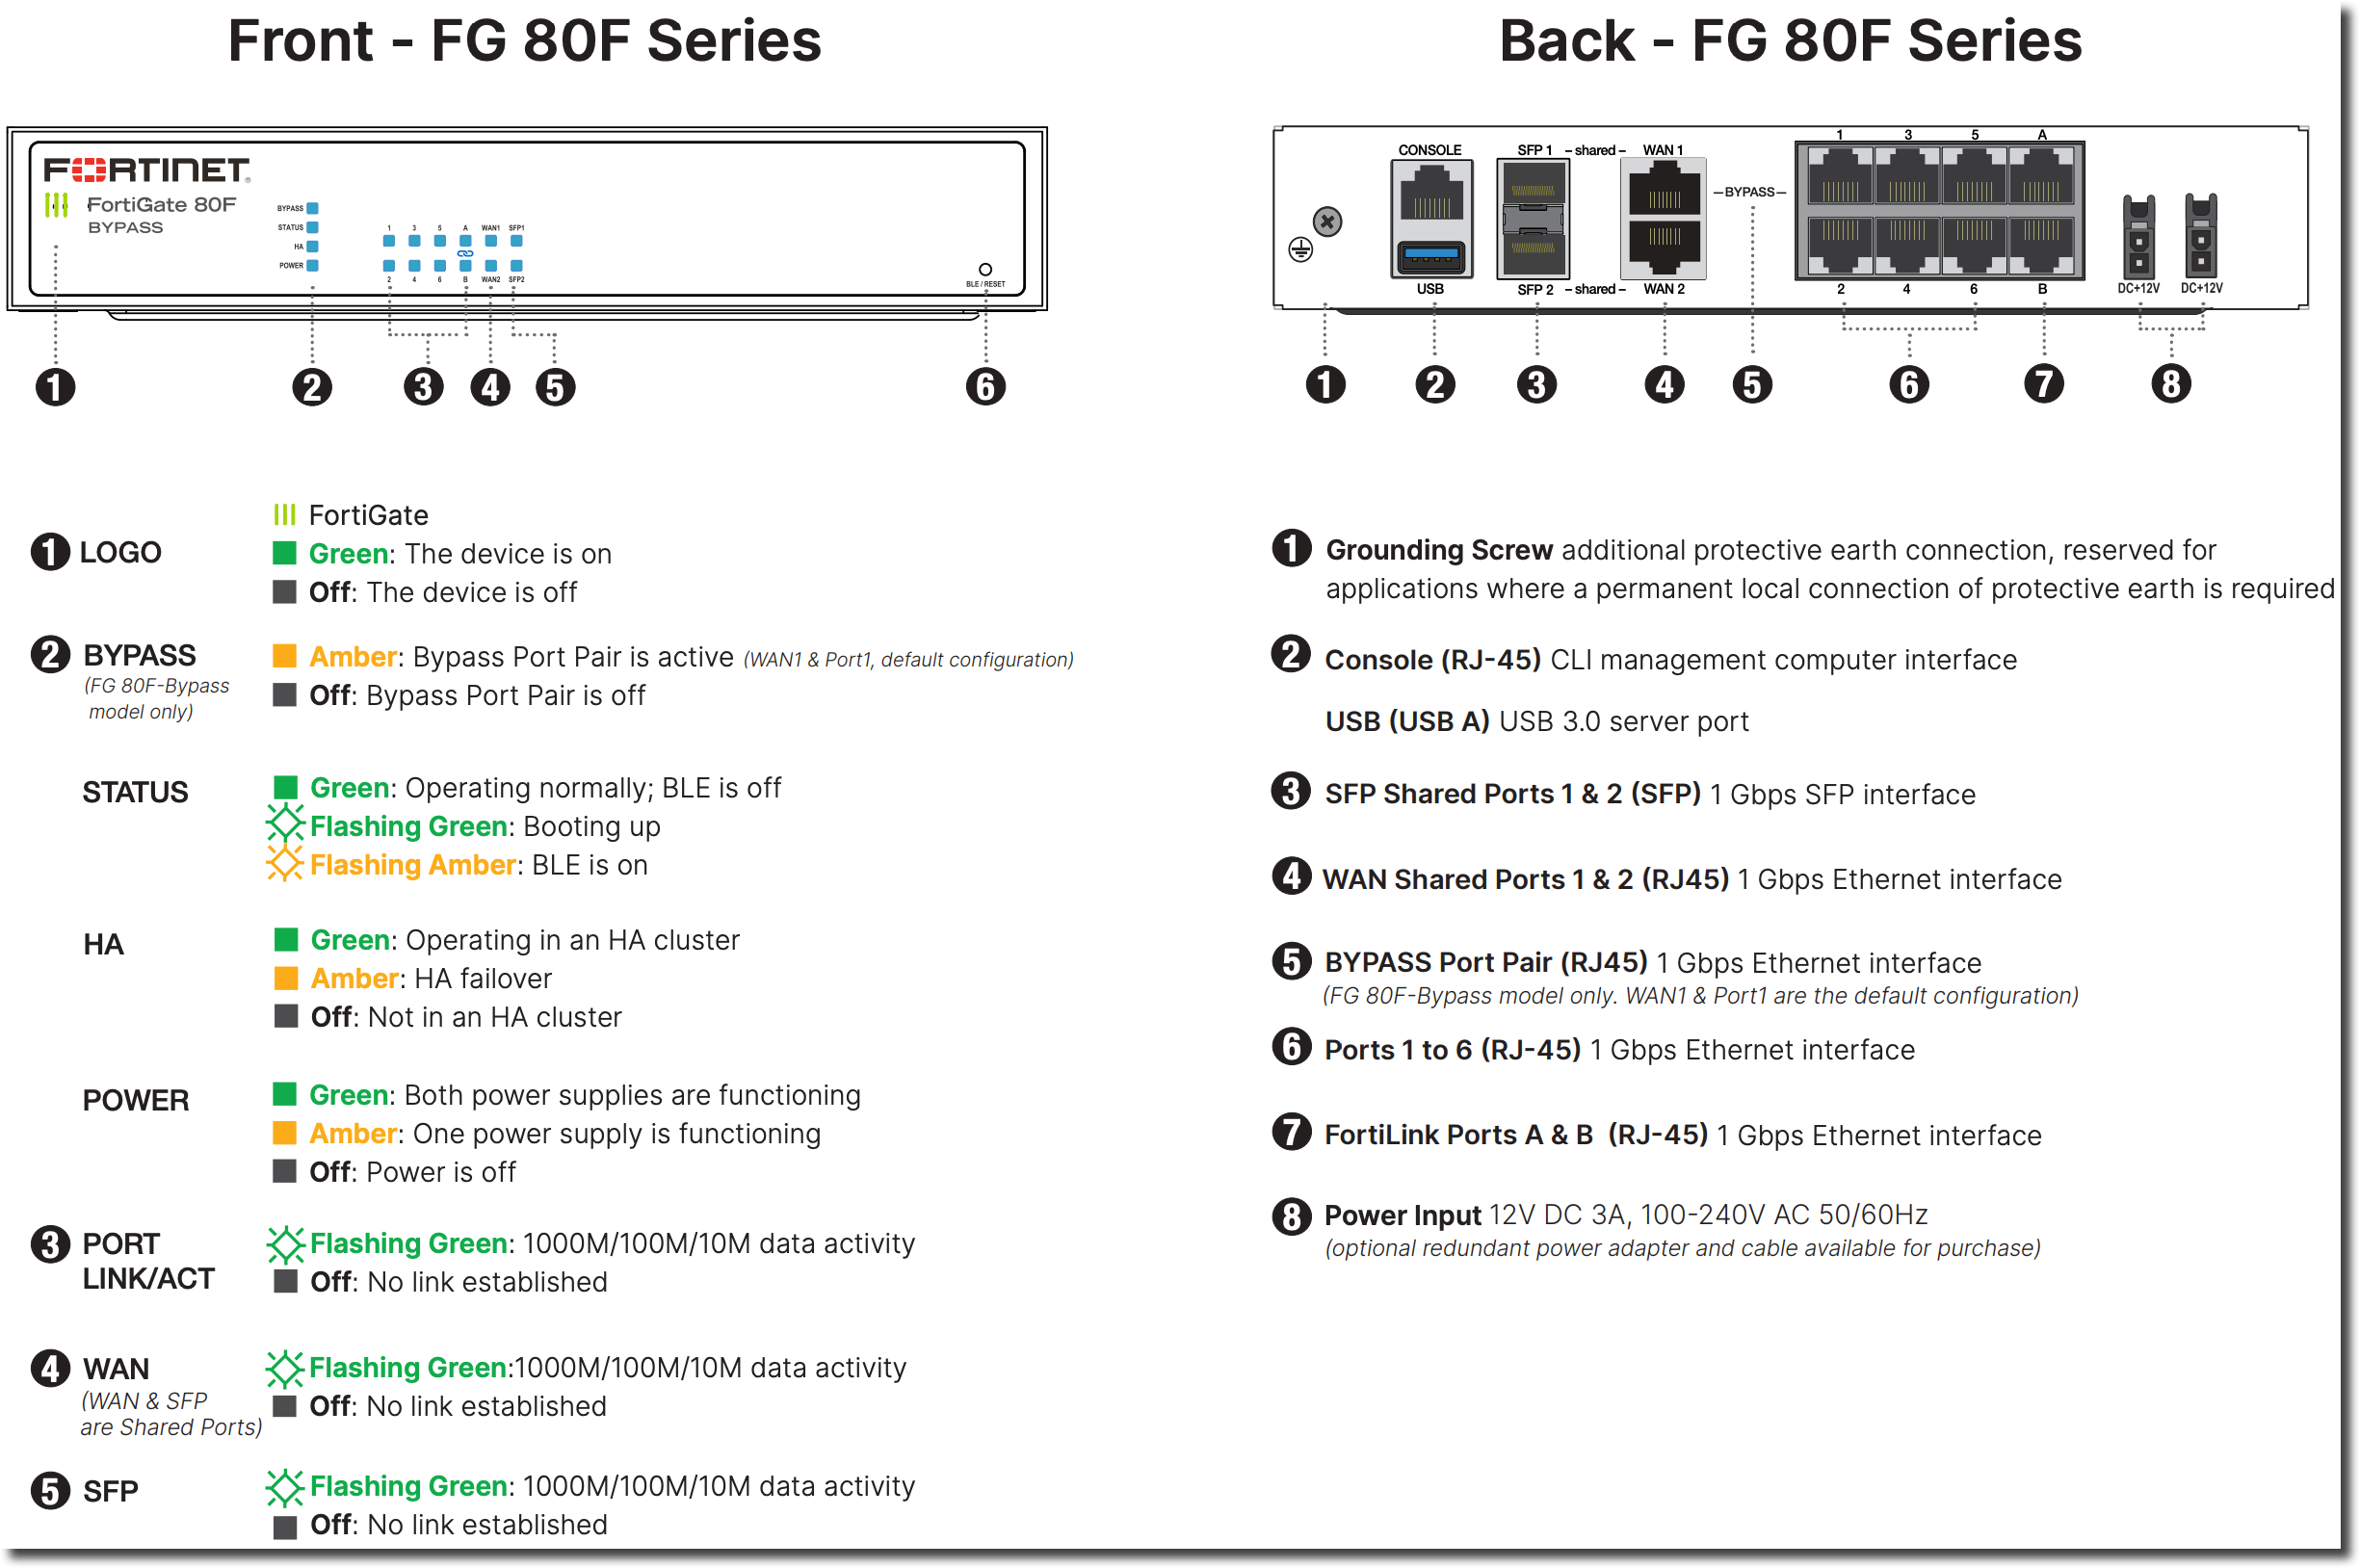
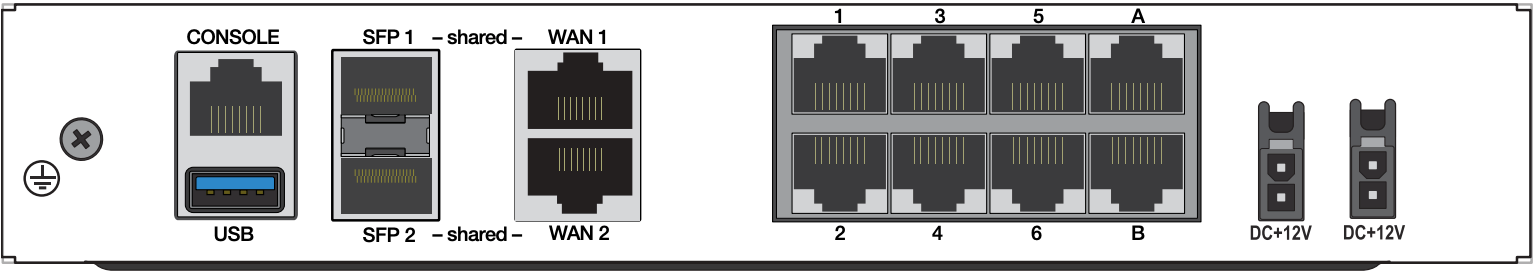
- 只有一个专用管理接口的设备,接口通常标为
用另一根网线连接 FortiGate 的 WAN 接口和上游网络。设备有
WAN1、WAN2等专用 WAN 接口时,优先选择对应接口连接。没有专用 WAN 接口时,选择一个可用接口作为上联接口。重要
连接网线后,FortiGate 能够自动获得互联网连接,需要同时满足以下条件。
- WAN 接口的出厂地址模式为 DHCP。
- 上游网络的 DHCP 服务器能够分配用于访问互联网的有效 IP 地址和网关。
提示
需要手动配置接口和上网参数时,参见策略与对象 → 单线路上网配置 → DHCP 线路上网配置或策略与对象 → 单线路上网配置 → 静态地址线路上网配置。
将管理电脑的有线网卡设置为与 FortiGate 管理接口同一网段的地址。例如,管理接口使用出厂地址
192.168.1.99/24时,电脑可以设置为192.168.1.10,子网掩码为255.255.255.0。重要
电脑地址不能与 FortiGate 或同网段其他设备冲突。若该型号的默认管理地址不在
192.168.1.0/24,应按对应型号的实际管理网段配置电脑地址。打开浏览器,访问 FortiGate 管理接口的 HTTPS 地址。例如,管理接口地址为
192.168.1.99时,访问https://192.168.1.99,确认显示 FortiOS 登录页面。相关信息
- 登录及接口管理权限的配置,参见系统管理 → 管理方式 → Web 管理。
- 如果无法打开登录页面,参见系统管理 → 管理方式 → GUI/CLI 连接问题。