EMS本地用户管理
EMS本地用户管理
EMS Local User(本地用户)用于在没有 AD/LDAP 或 SAML 身份源时验证终端注册。用户通过 Verification Type 为 Local 的邀请码连接 EMS,并输入与 EMS 本地用户匹配的凭据。
重要
- Local User 不是 EMS 管理控制台管理员。它只用于 FortiClient 注册和用户验证,不应授予管理界面权限,也不能替代管理员账号和角色管理。
- 大规模生产环境优先使用 LDAP/AD、Entra ID 或 SAML,以复用人员入转离、MFA 和集中密码策略。本地用户数量过多会增加密码分发、禁用和审计负担。
适用场景
- 小规模环境或独立测试环境没有 AD/SAML。
- 外部人员、实验设备或过渡期用户需要受控接入。
- 需要在身份系统故障演练中验证备用注册流程。
先决条件
- EMS计划在邀请中使用 Local 验证。
- 登录的用户具有管理员权限。
创建本地用户
- 登录 EMS。
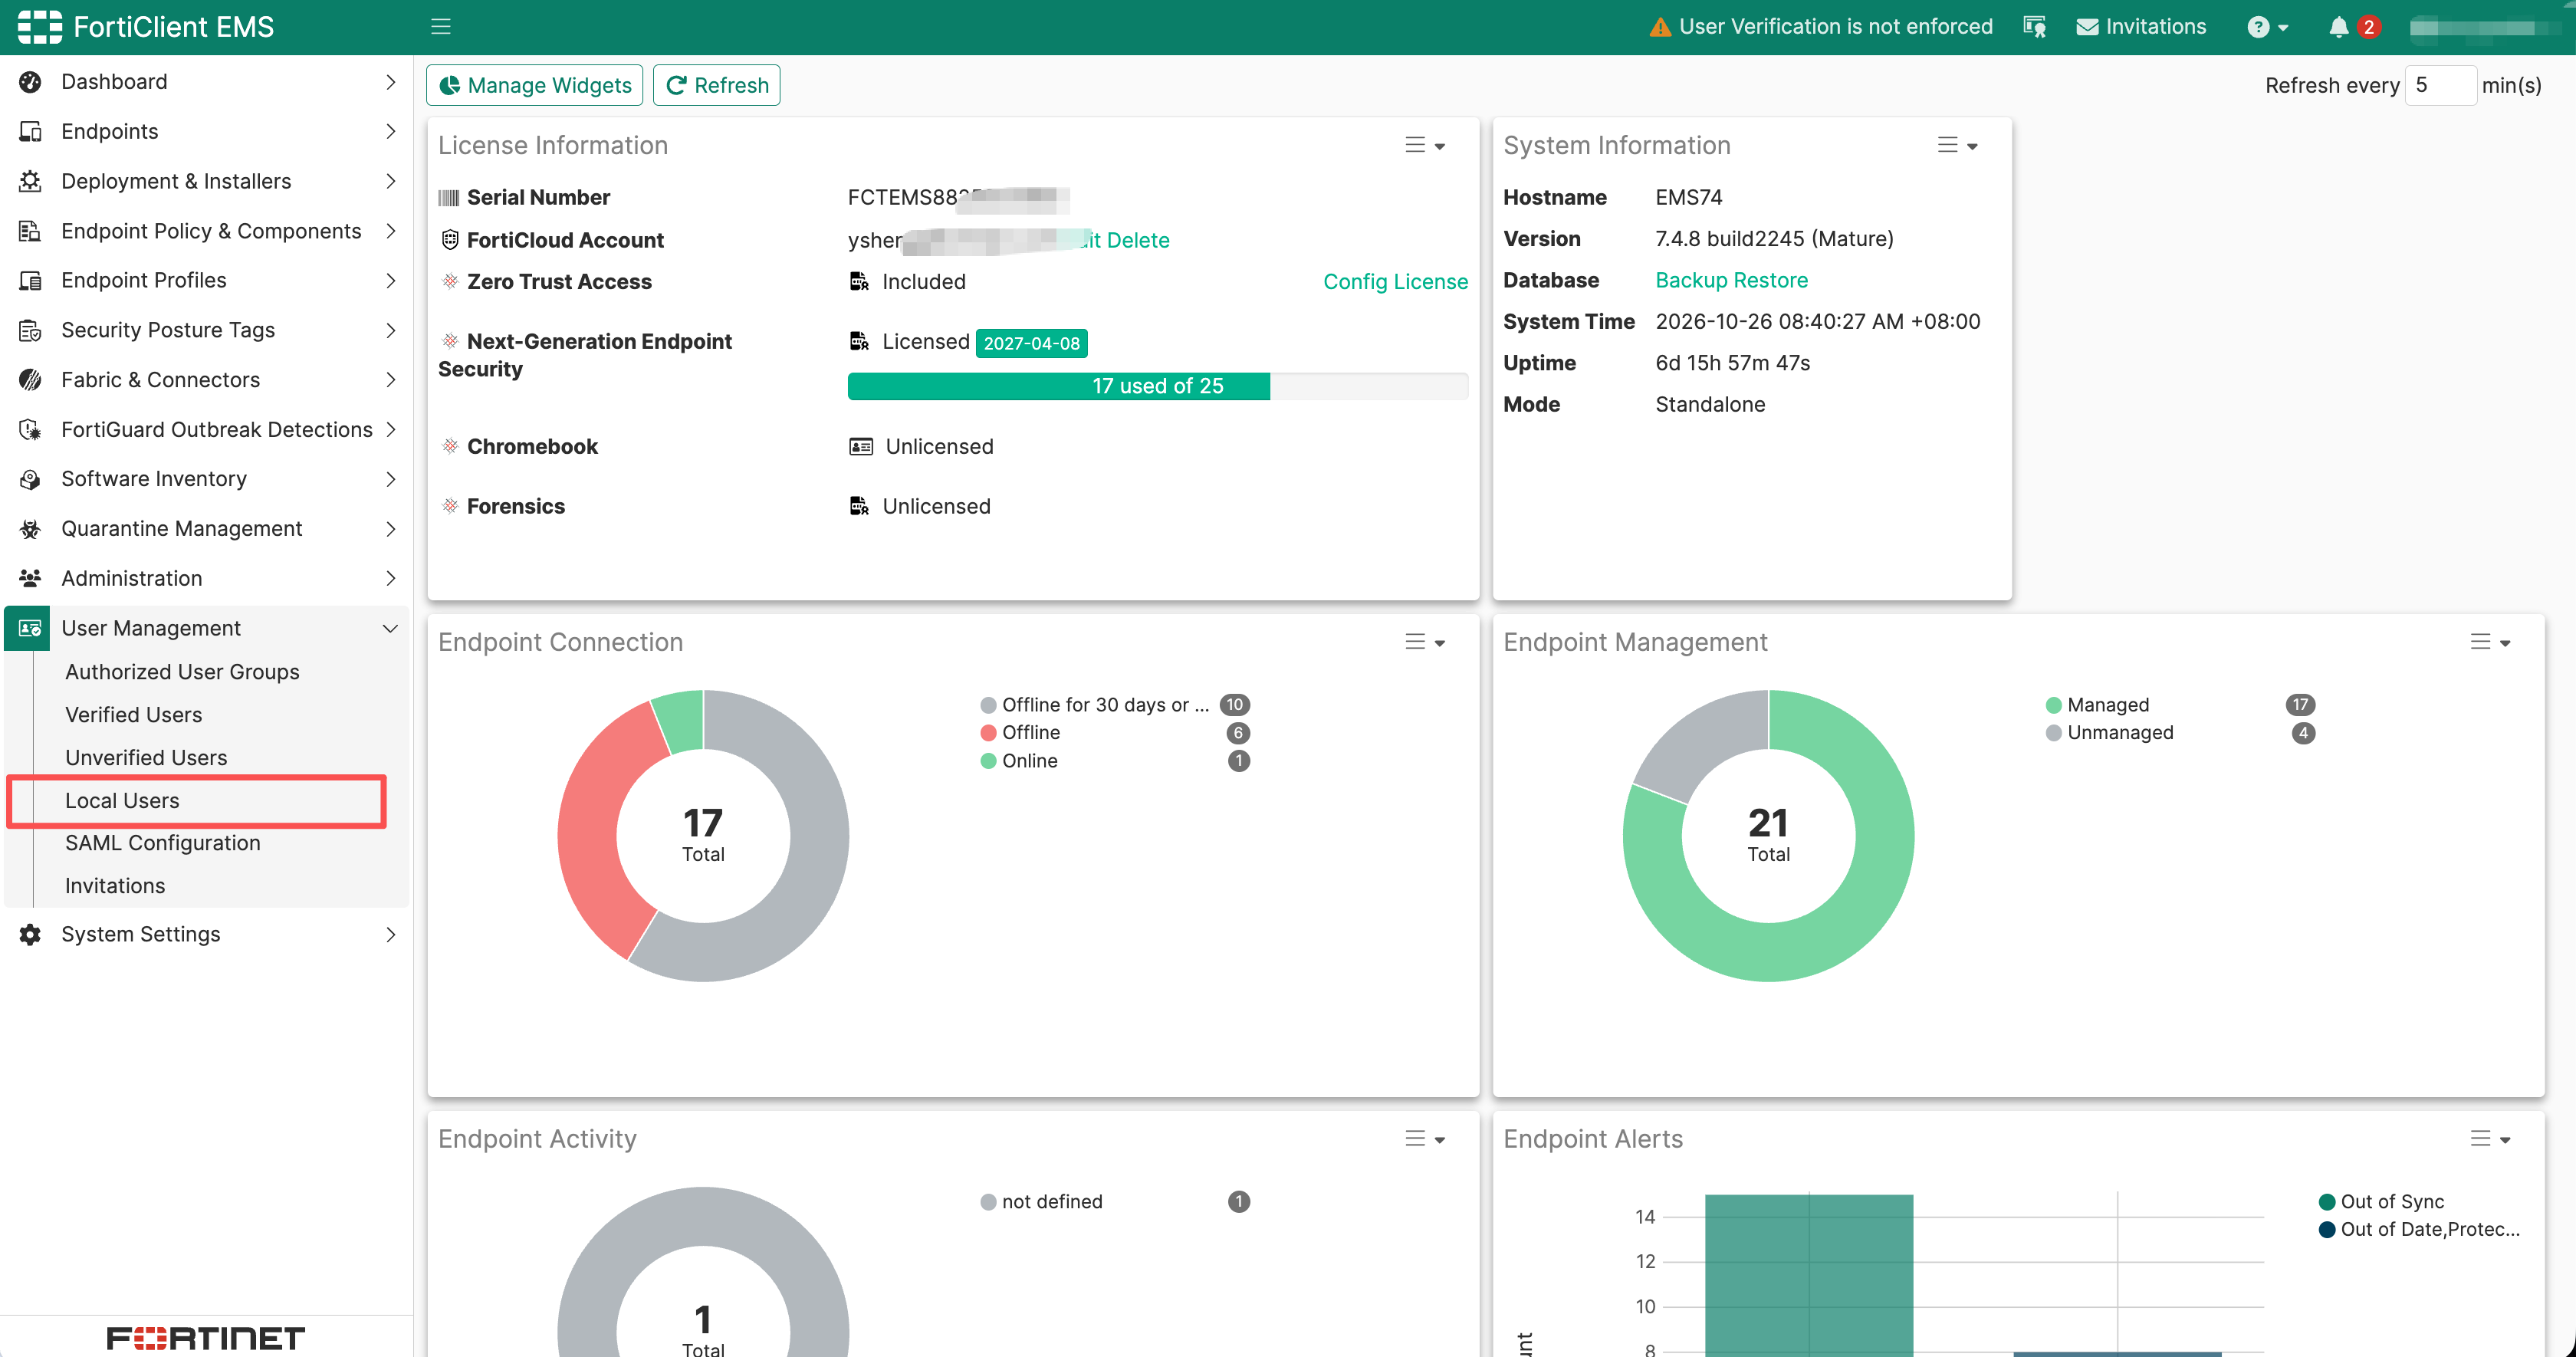
- 进入 User Management > Local Users。
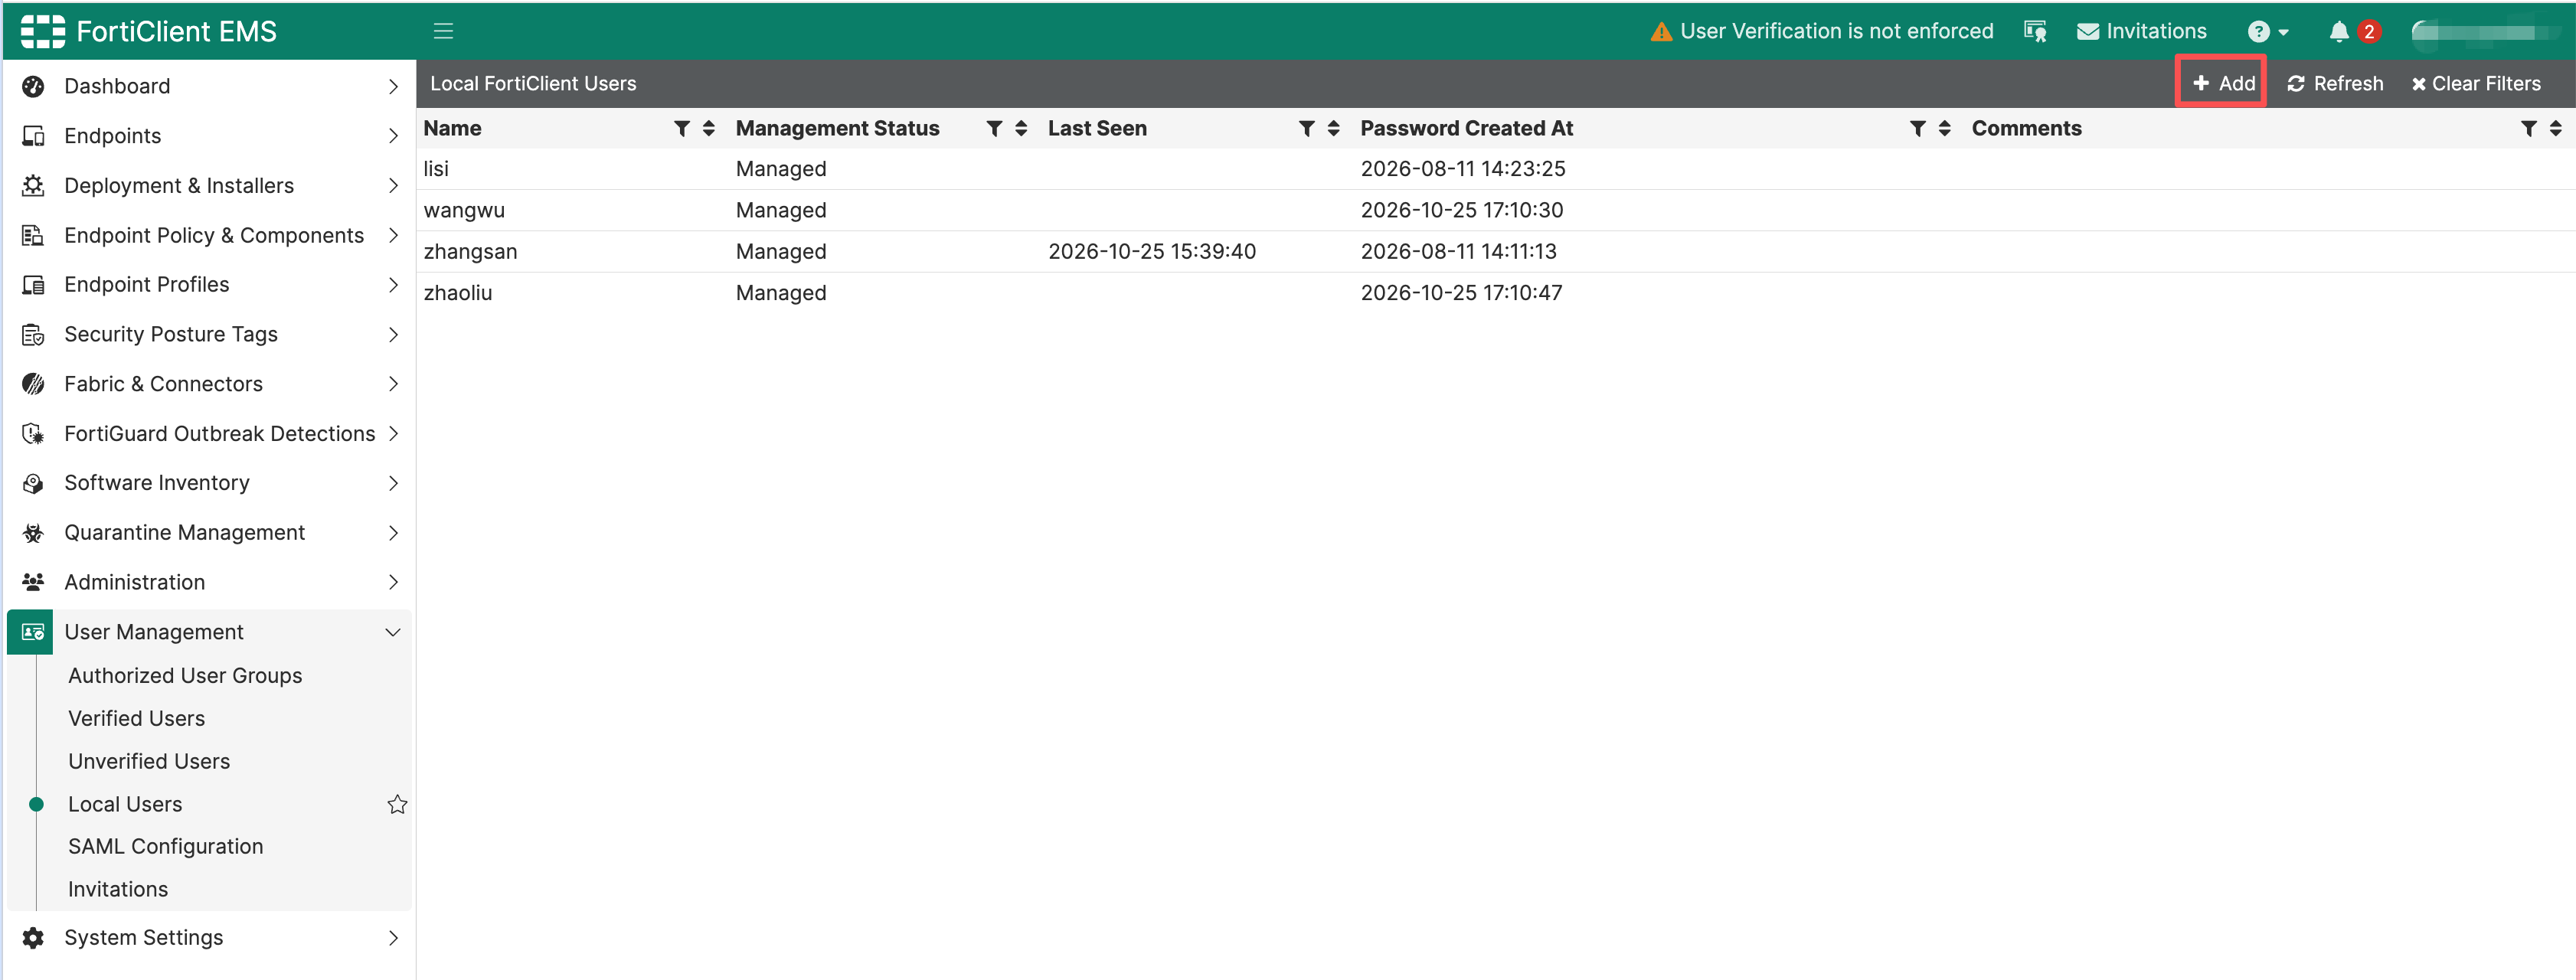
- 单击 Add。
- 在创建向导里填写用户名、密码、确认密码。
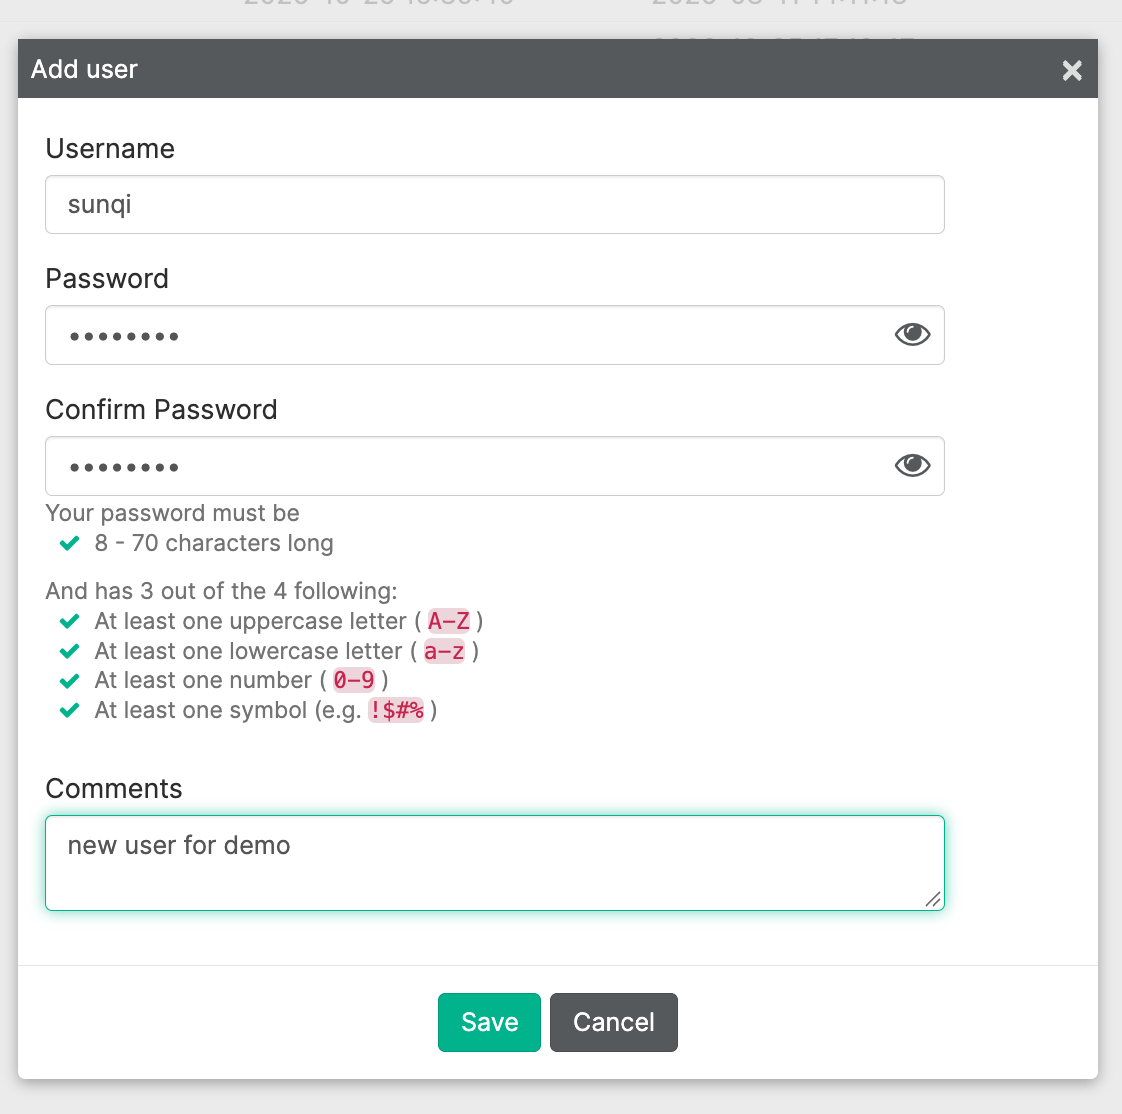
- Username:使用唯一、稳定且可审计的名称;不共享账号。
- Password / Confirm Password:满足界面显示的密码规则,使用随机高强度密码。
- Comments:记录负责人、业务用途、审批单和计划到期日,不写明文密码。
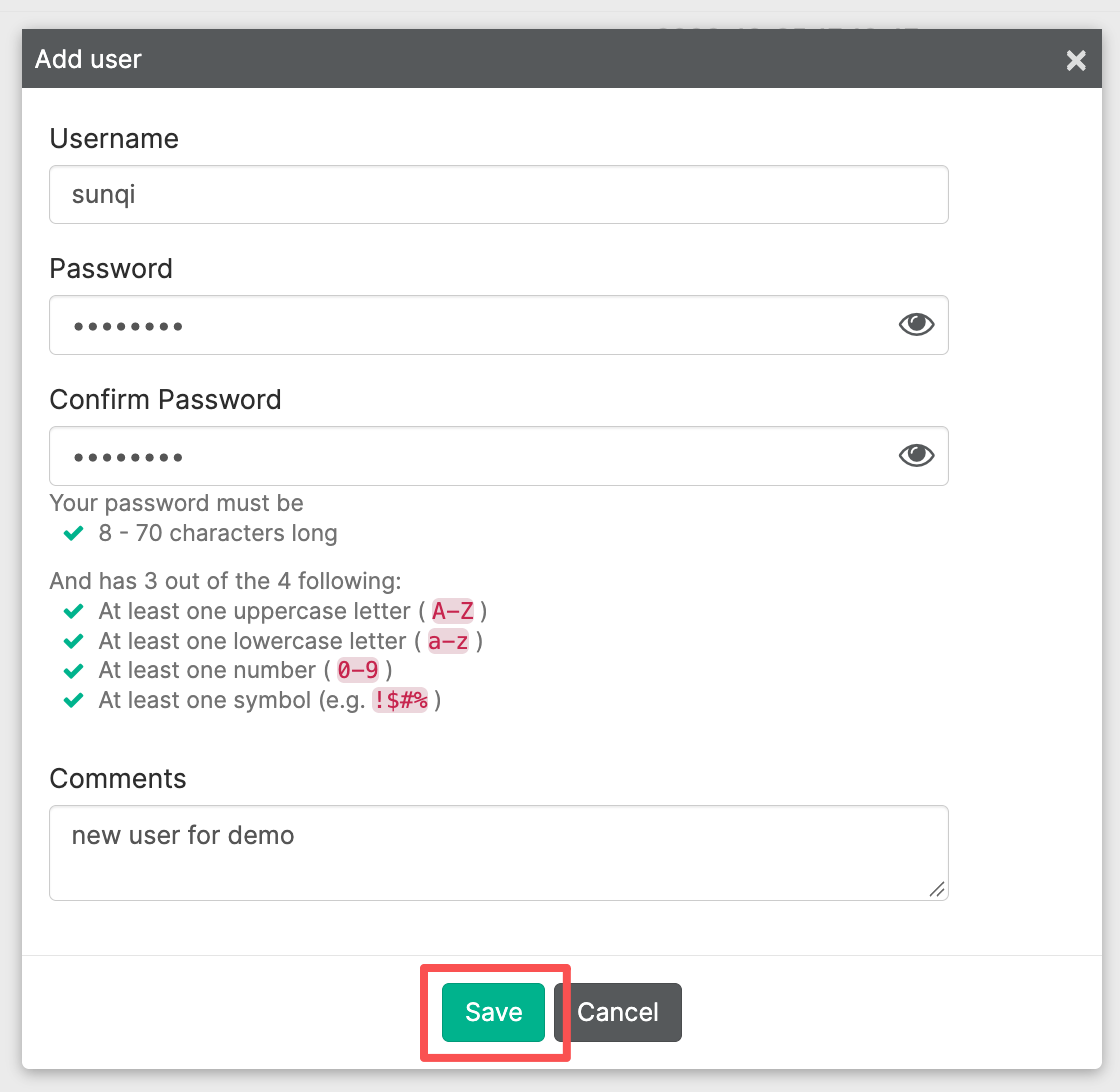
- 单击 Save按钮完成创建。
创建 Local 验证邀请
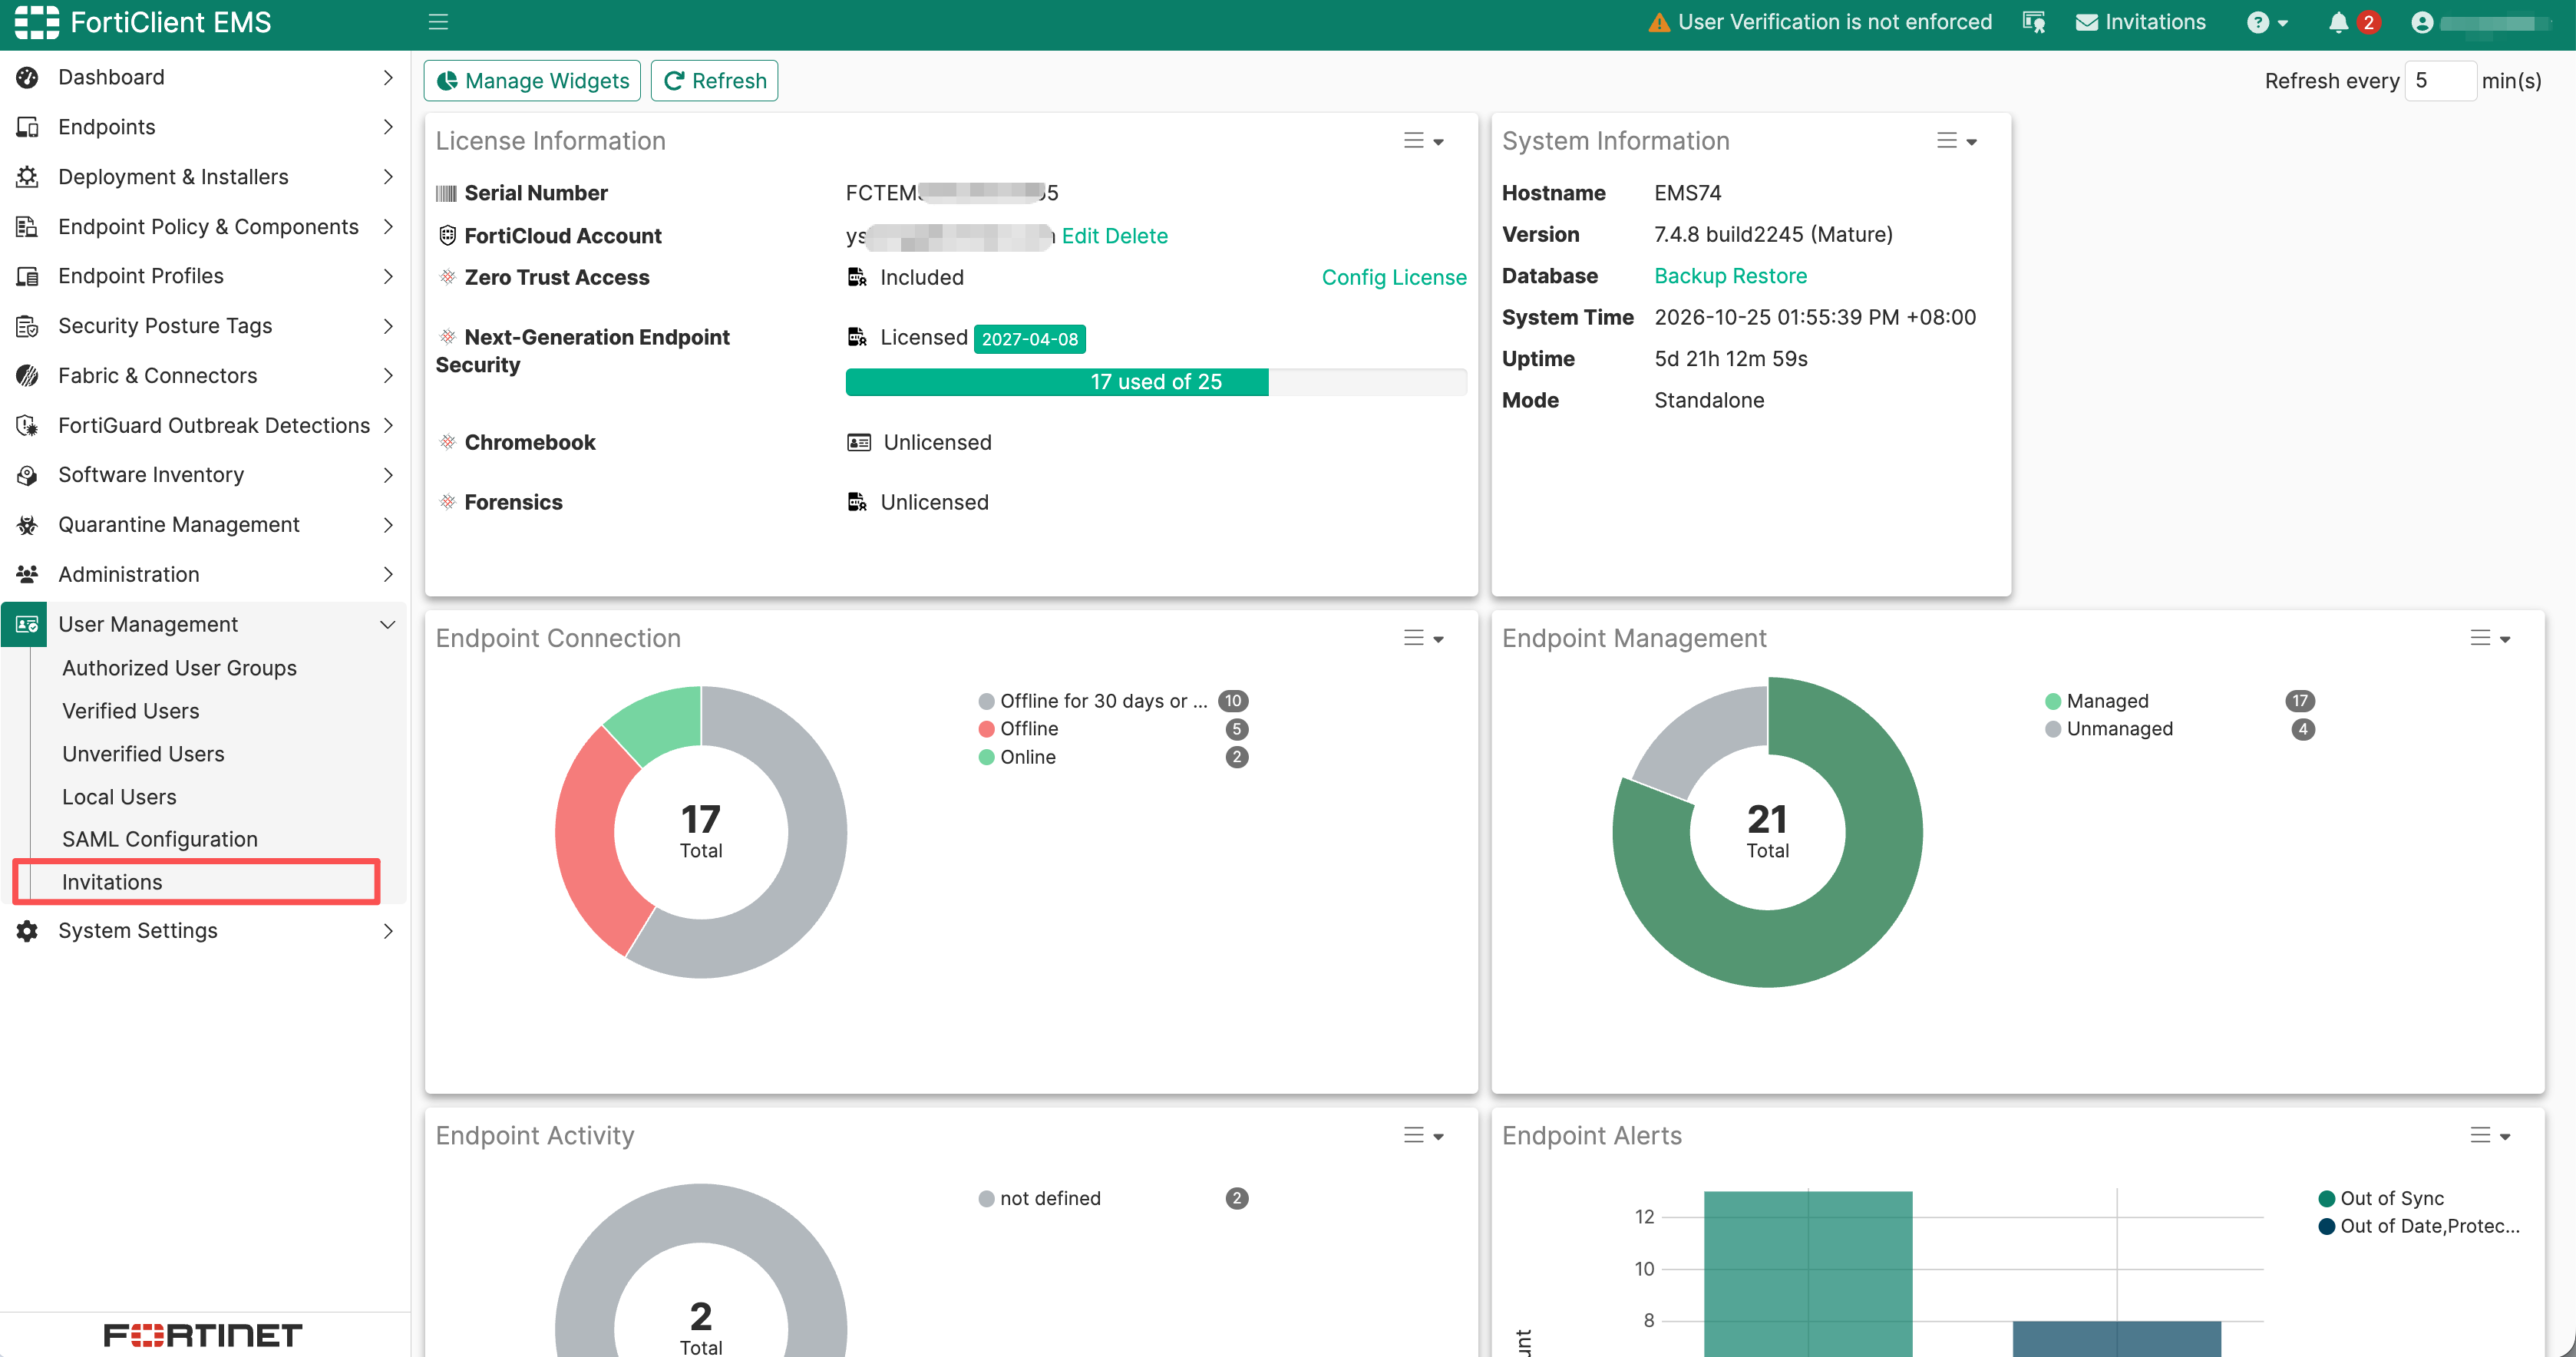
- 登录EMS,单击User Management > Invitations,进入邀请码界面
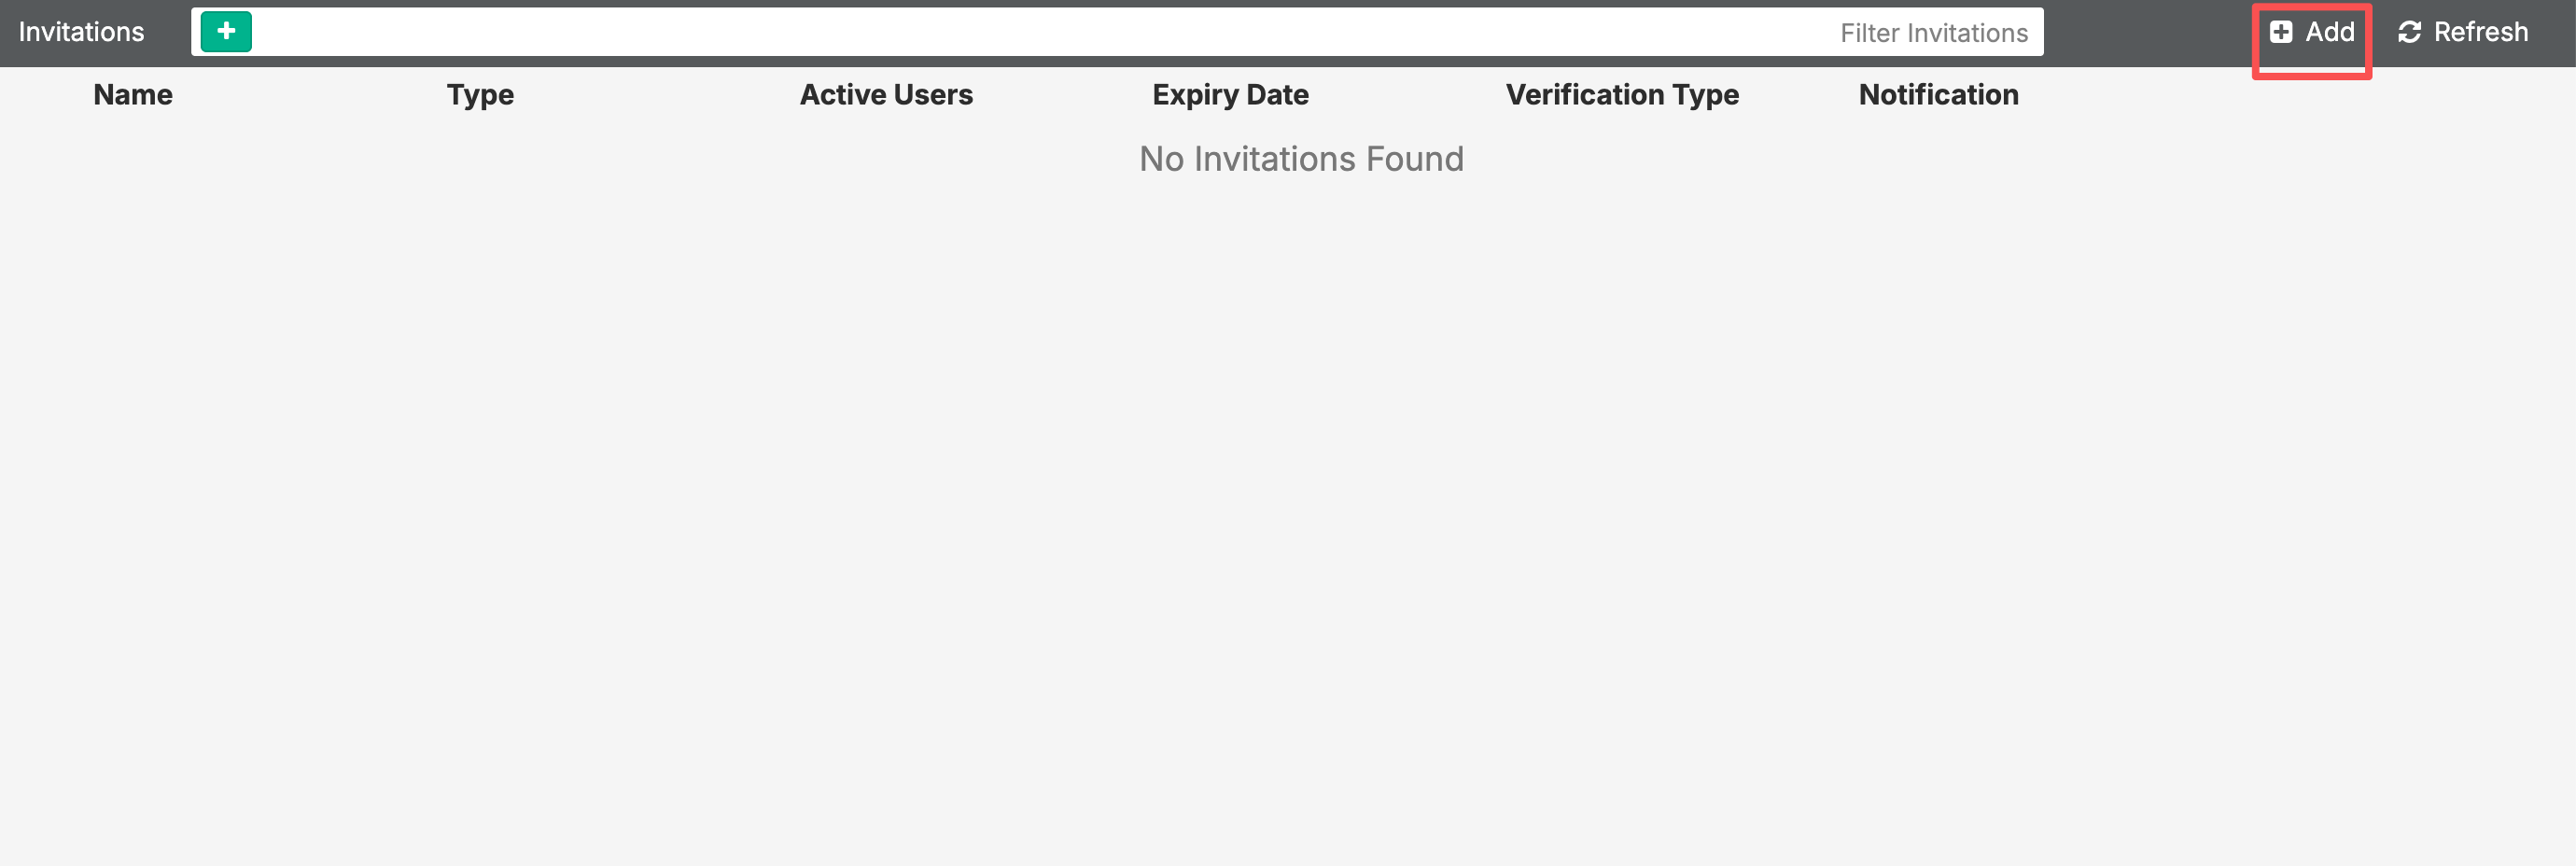
- 单击 Add按钮创建新邀请码。
- 进入创建邀请码页面,配置以下信息:
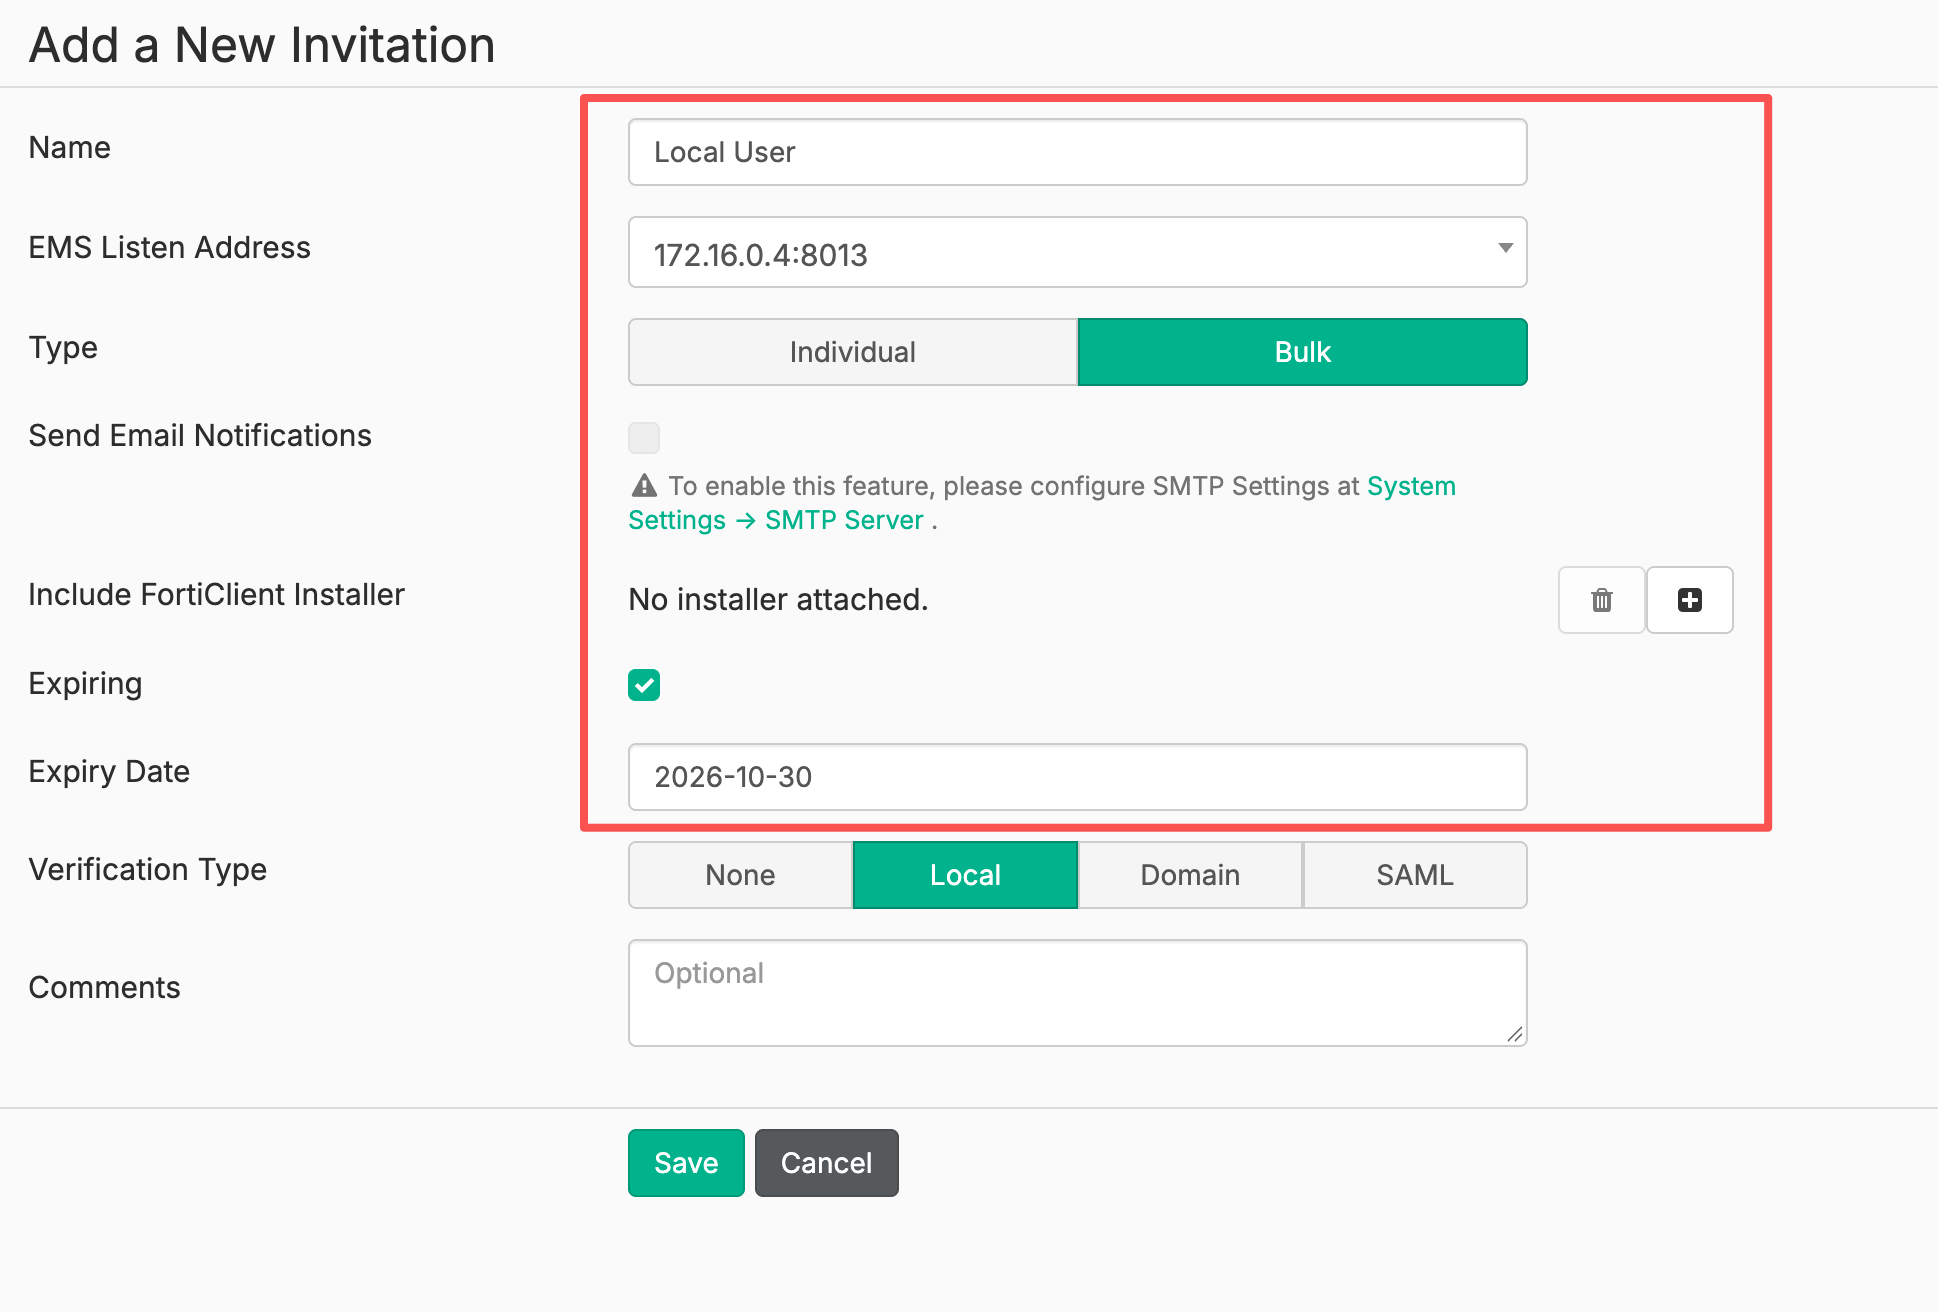
- 邀请码名称、选择EMS监听地址以及邀请码类型:
	- **Individual**:只允许单个用户,其他终端需要使用该邀请码,需要断开已注册的客户端。
	- **Bulk**:允许多个用户使用同一个邀请码
- 按需附加安装包,配置邮件。
- 按需开启 **Expiring**,设置到期时间。
- 将 Verification Type 设置为 Local。如果邀请码选择为Individual,填写对应的用户。
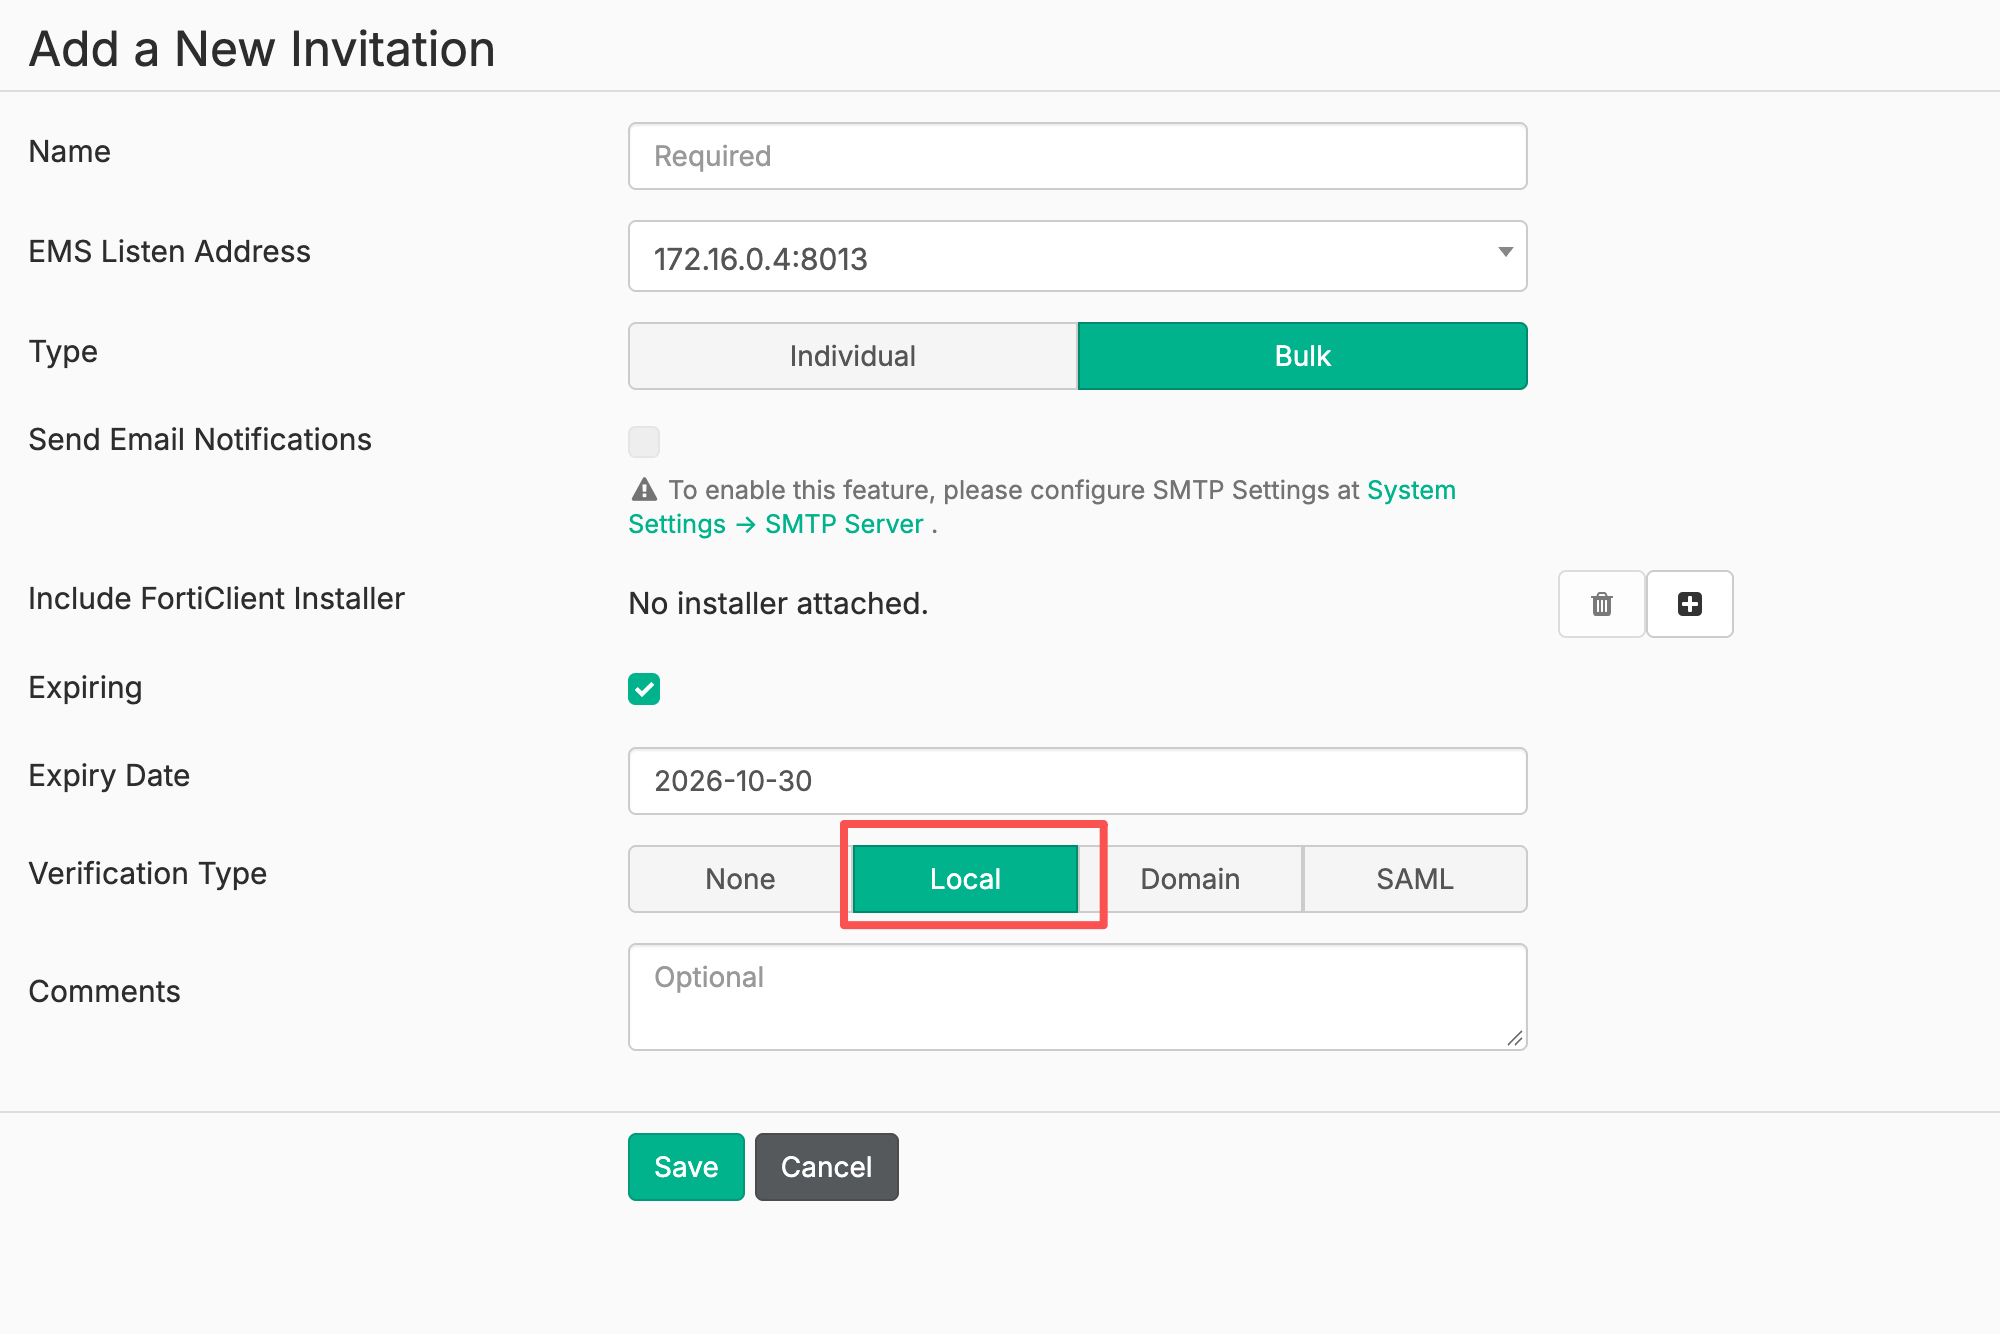
- 单击Save按钮保存邀请码配置。
用户注册流程
- 在终端上运行FortiClient。
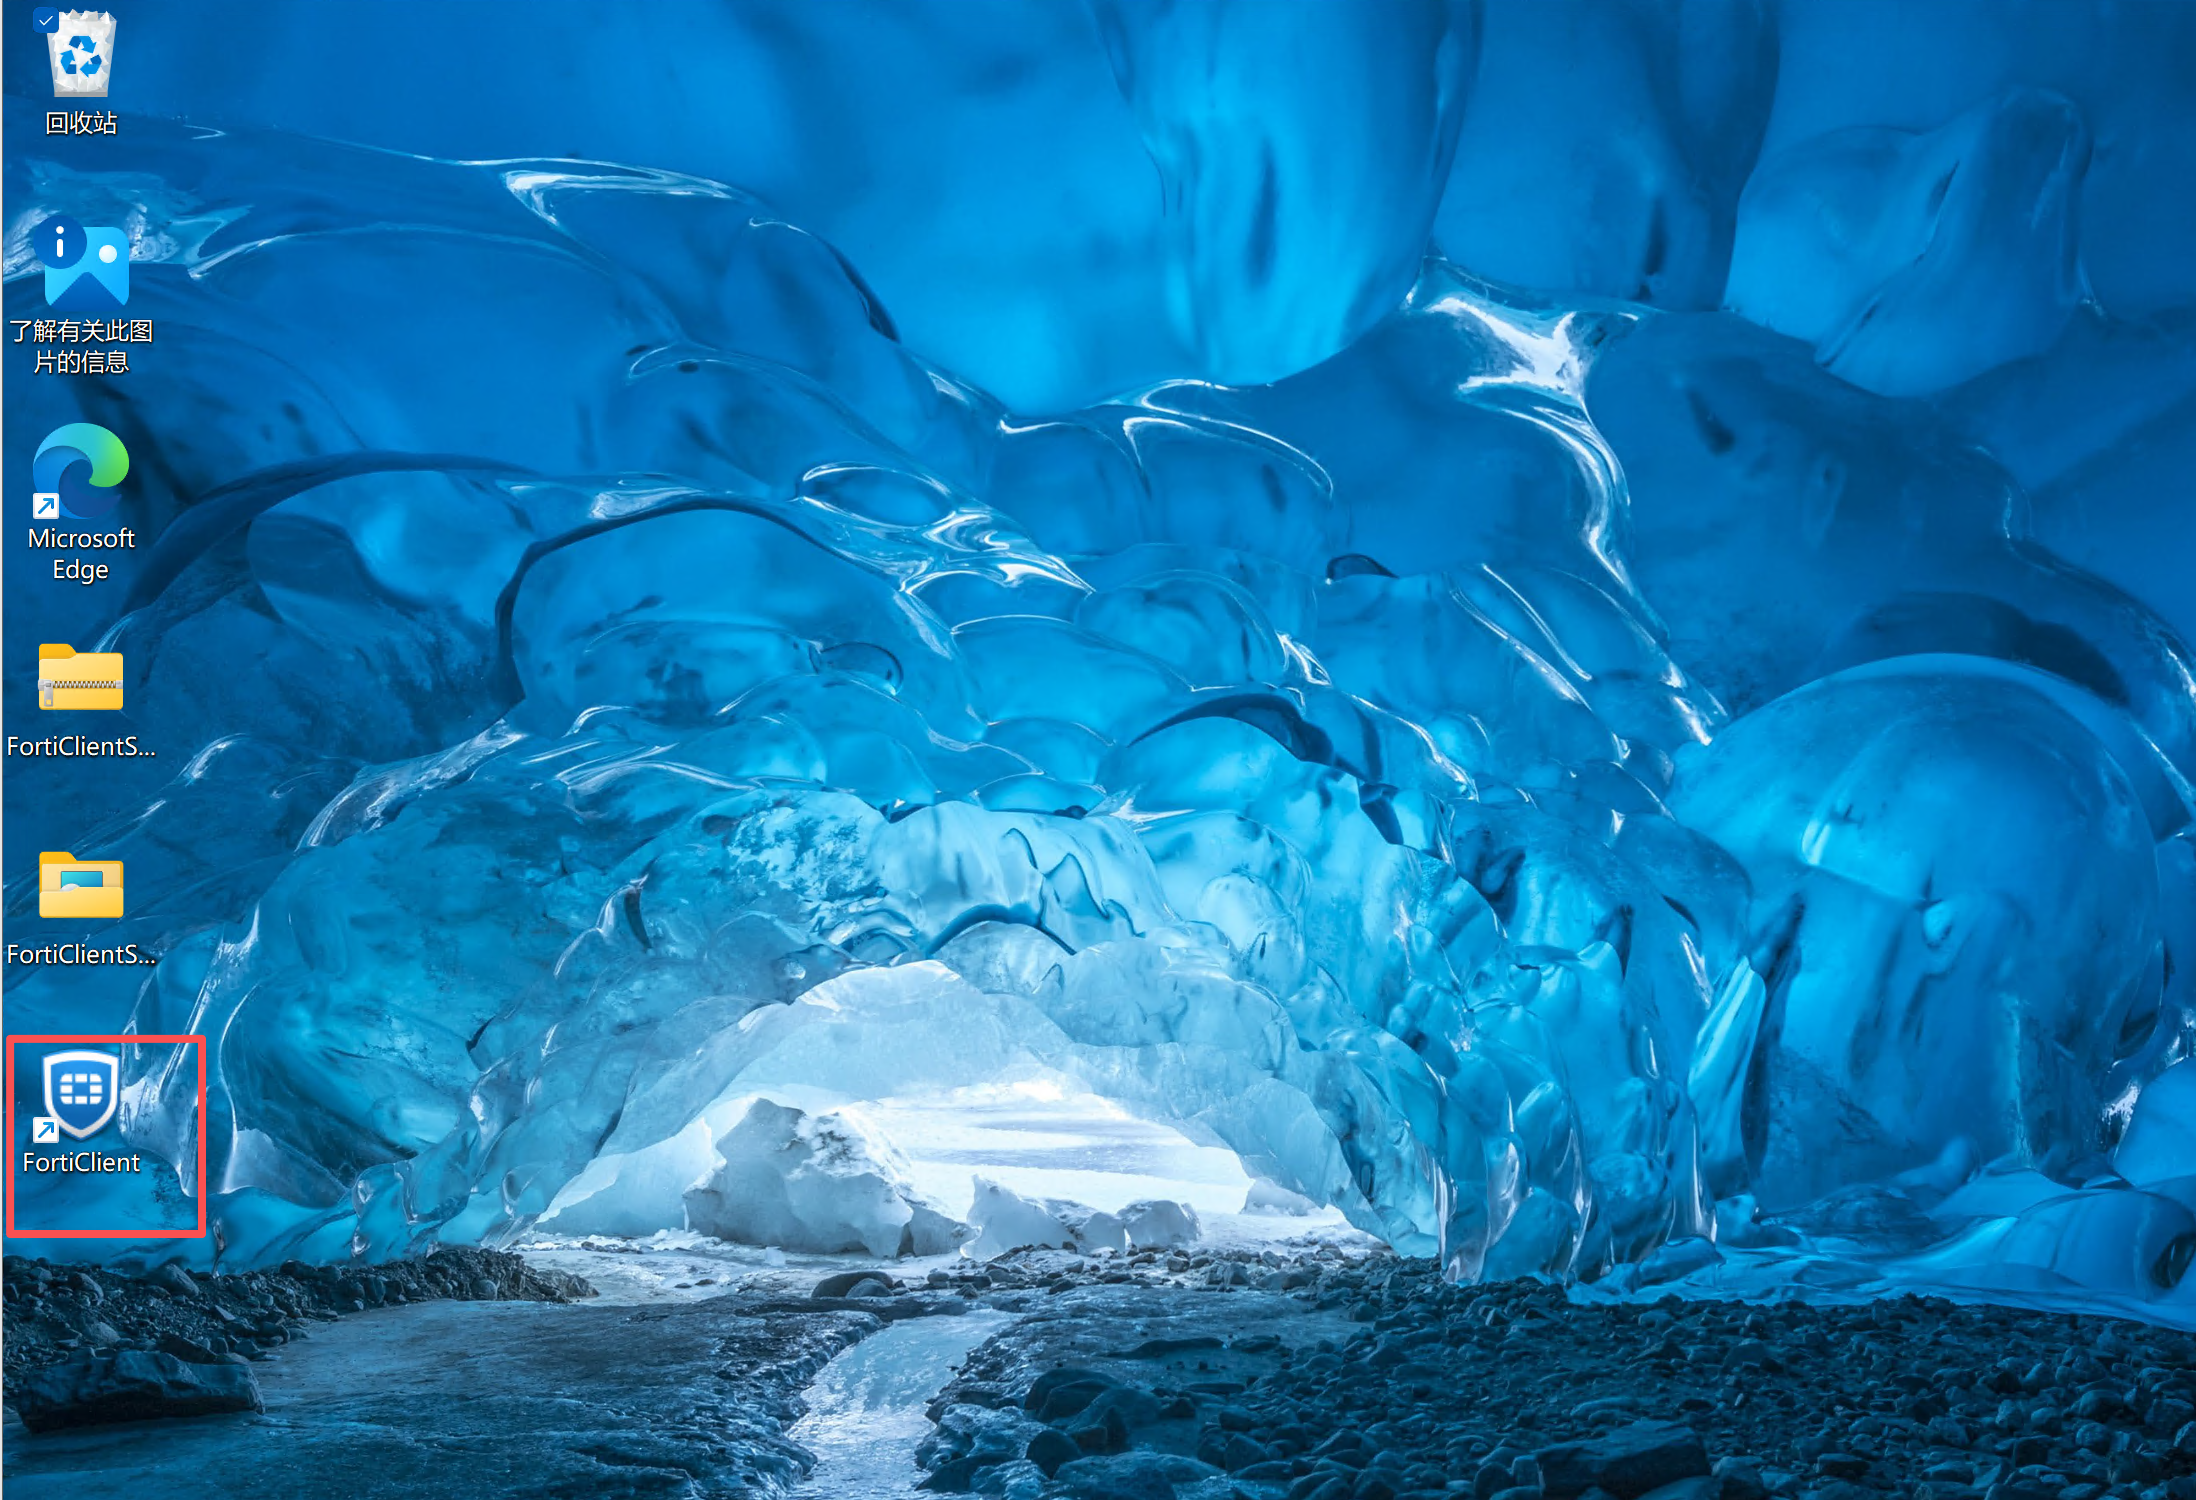
- 打开 Zero Trust Telemetry/零信任TELEMETRY。
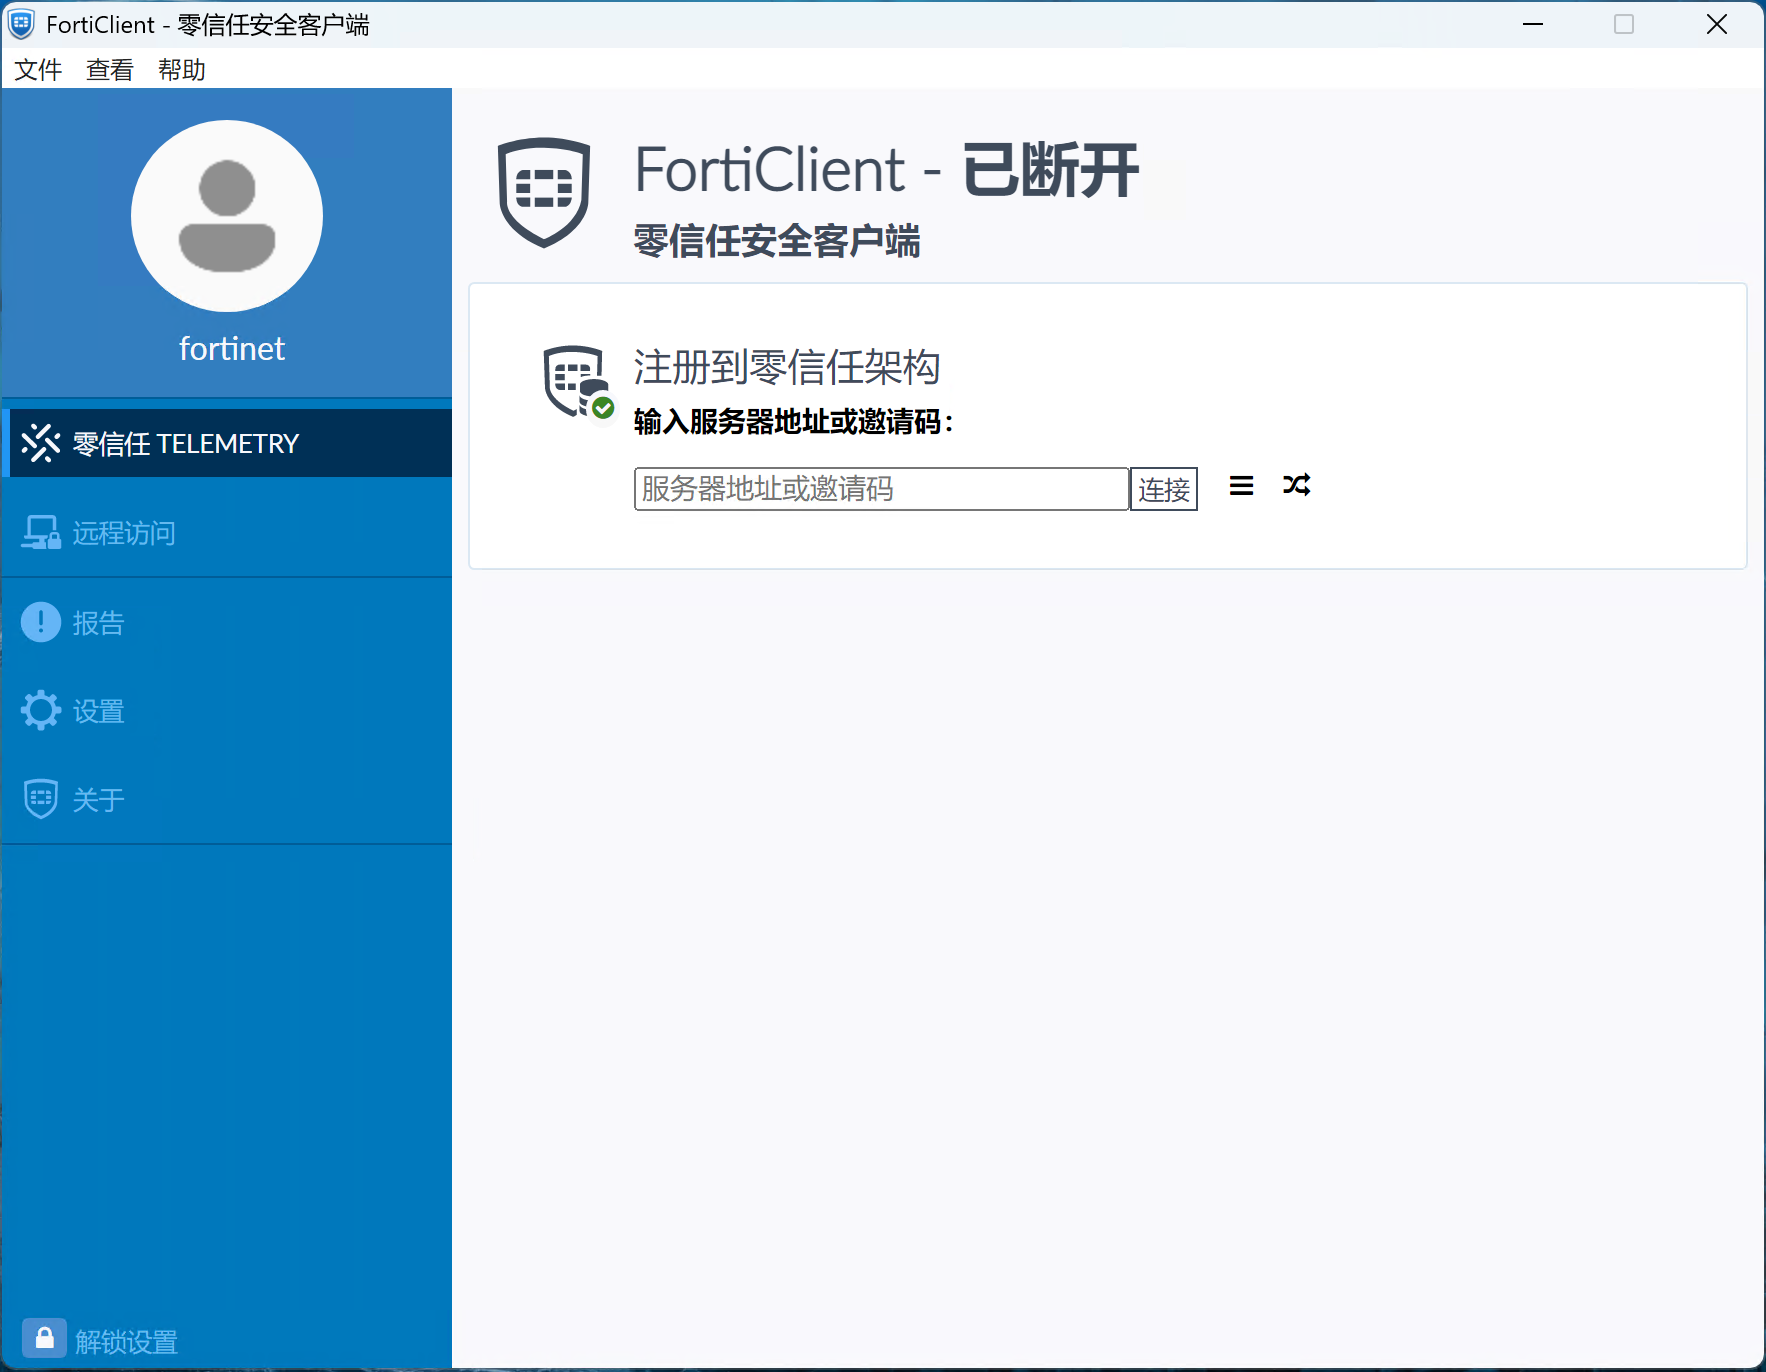
- 在邀请码输入框粘贴完整代码,不添加空格或换行,随后单击 Connect/连接按钮。
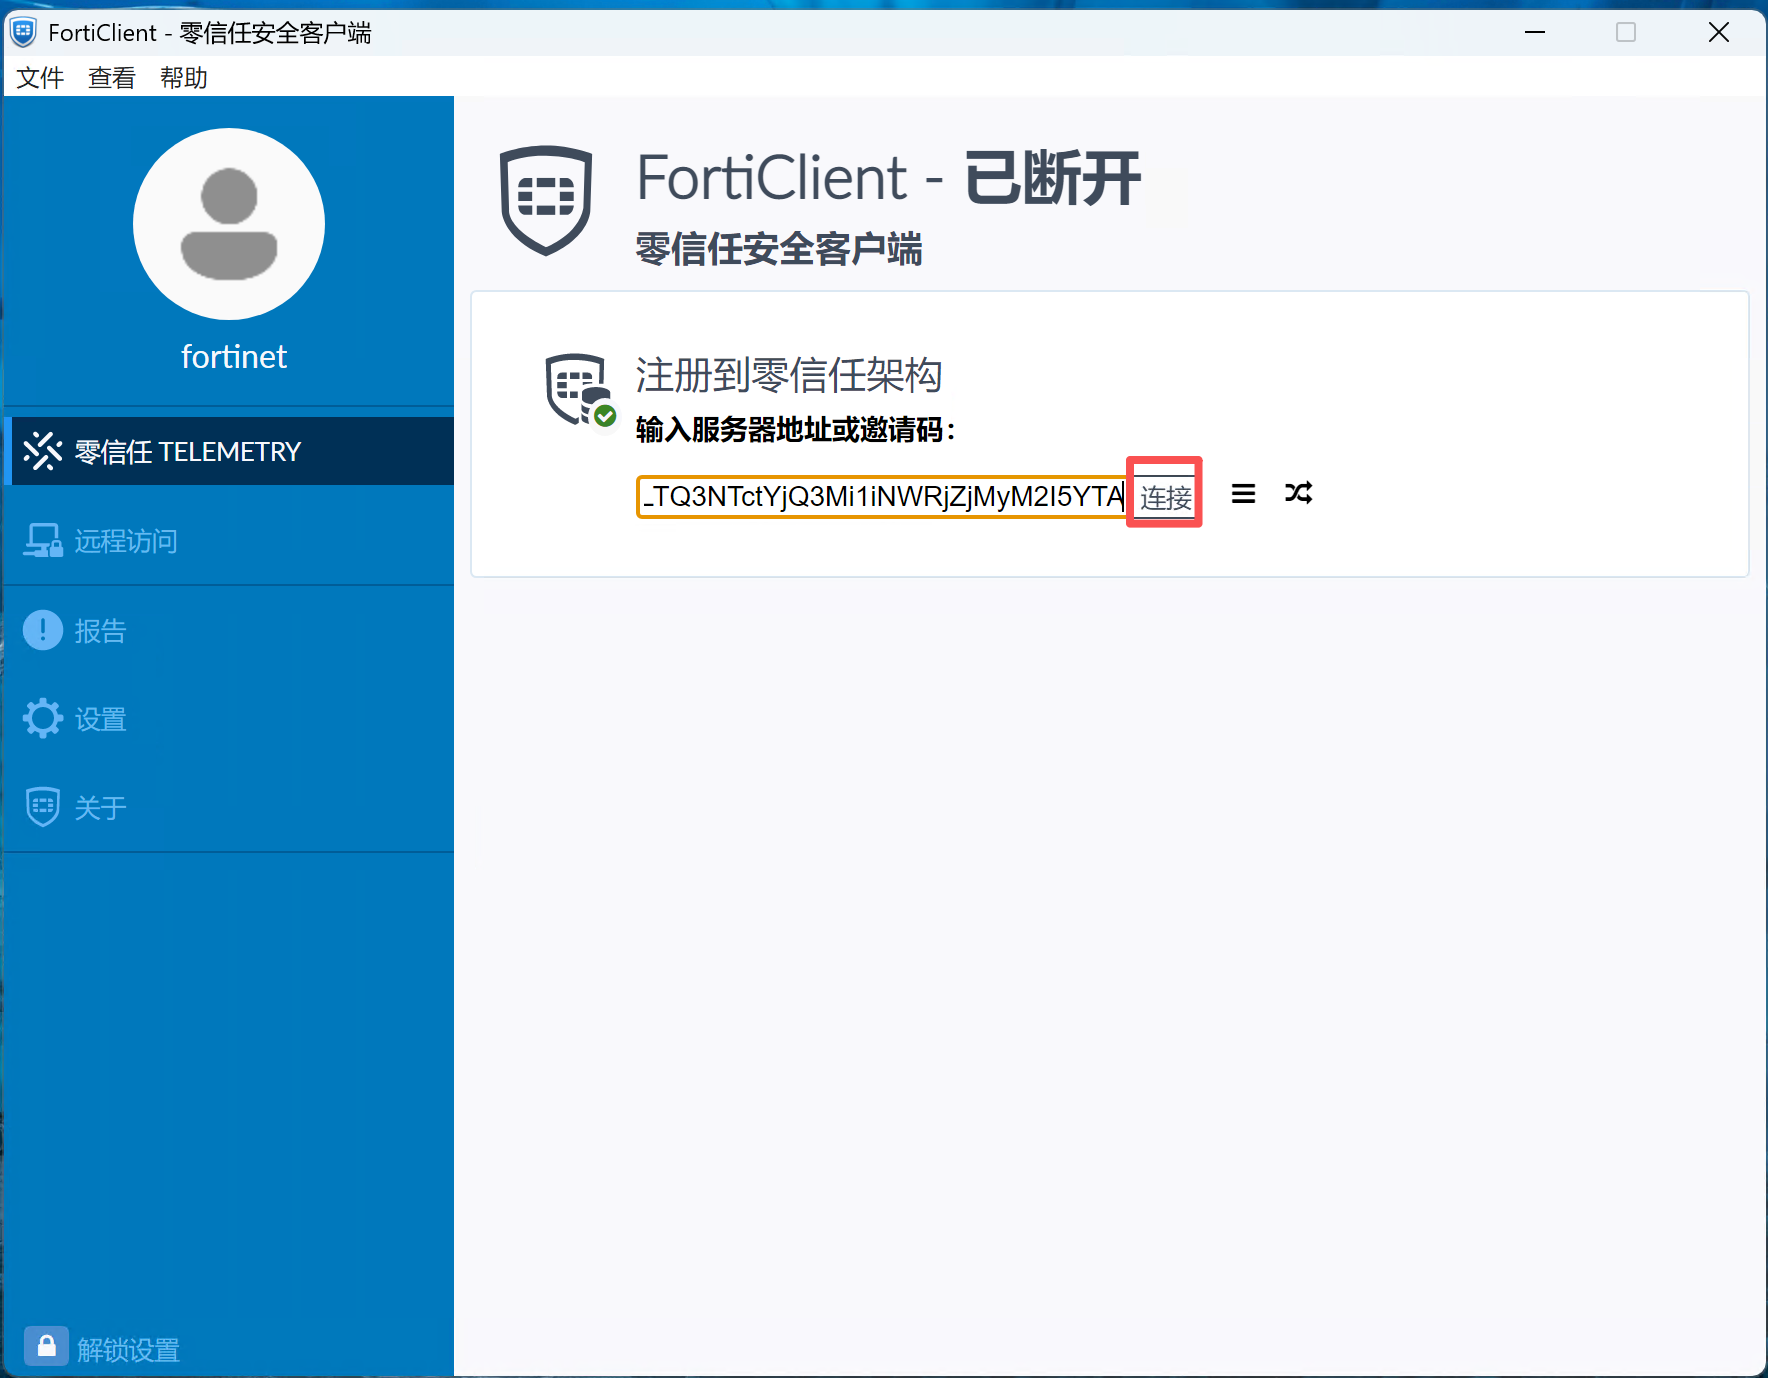
- 按邀请的 Verification Type 完成身份验证,完成验证后单击Signin按钮继续注册
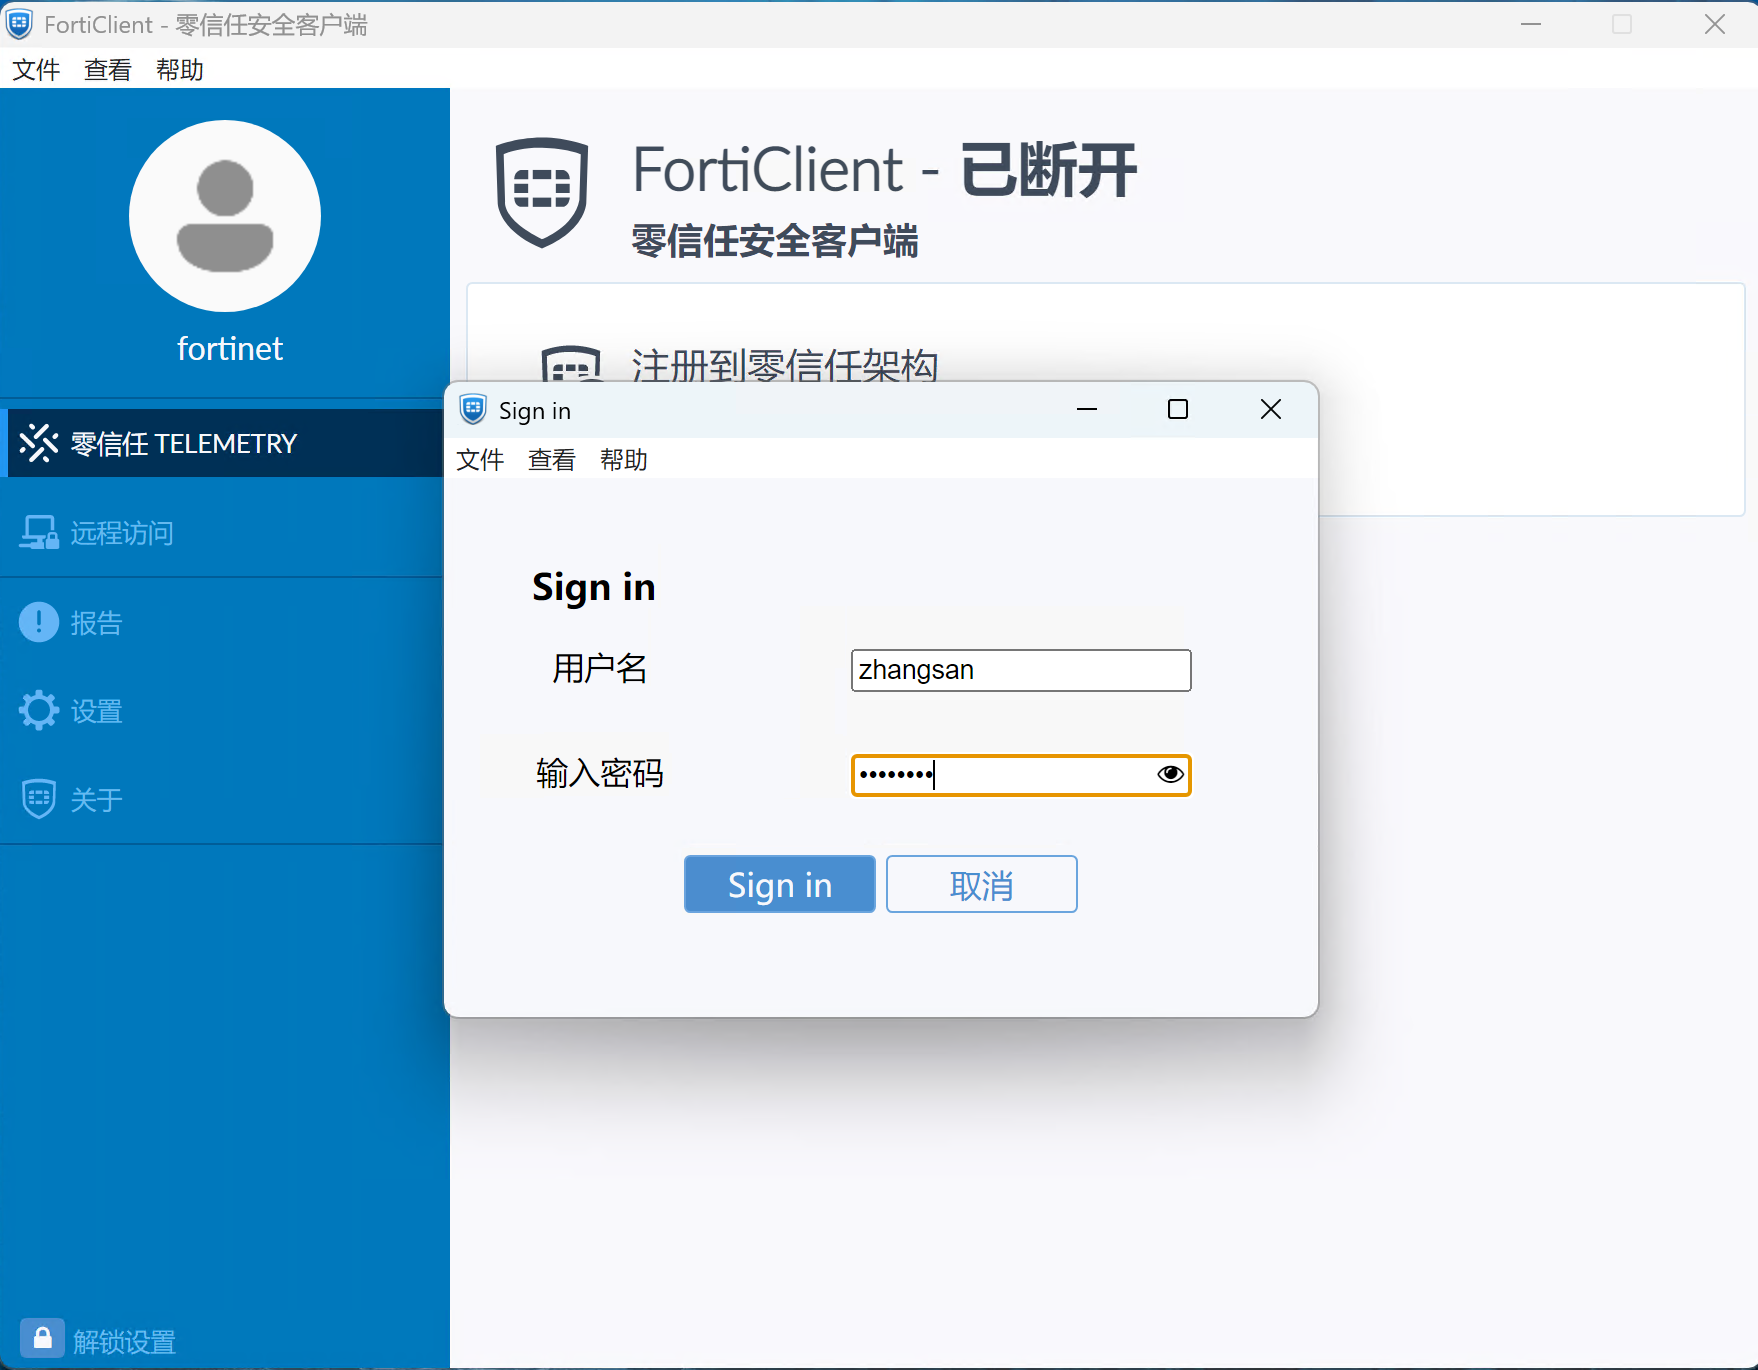
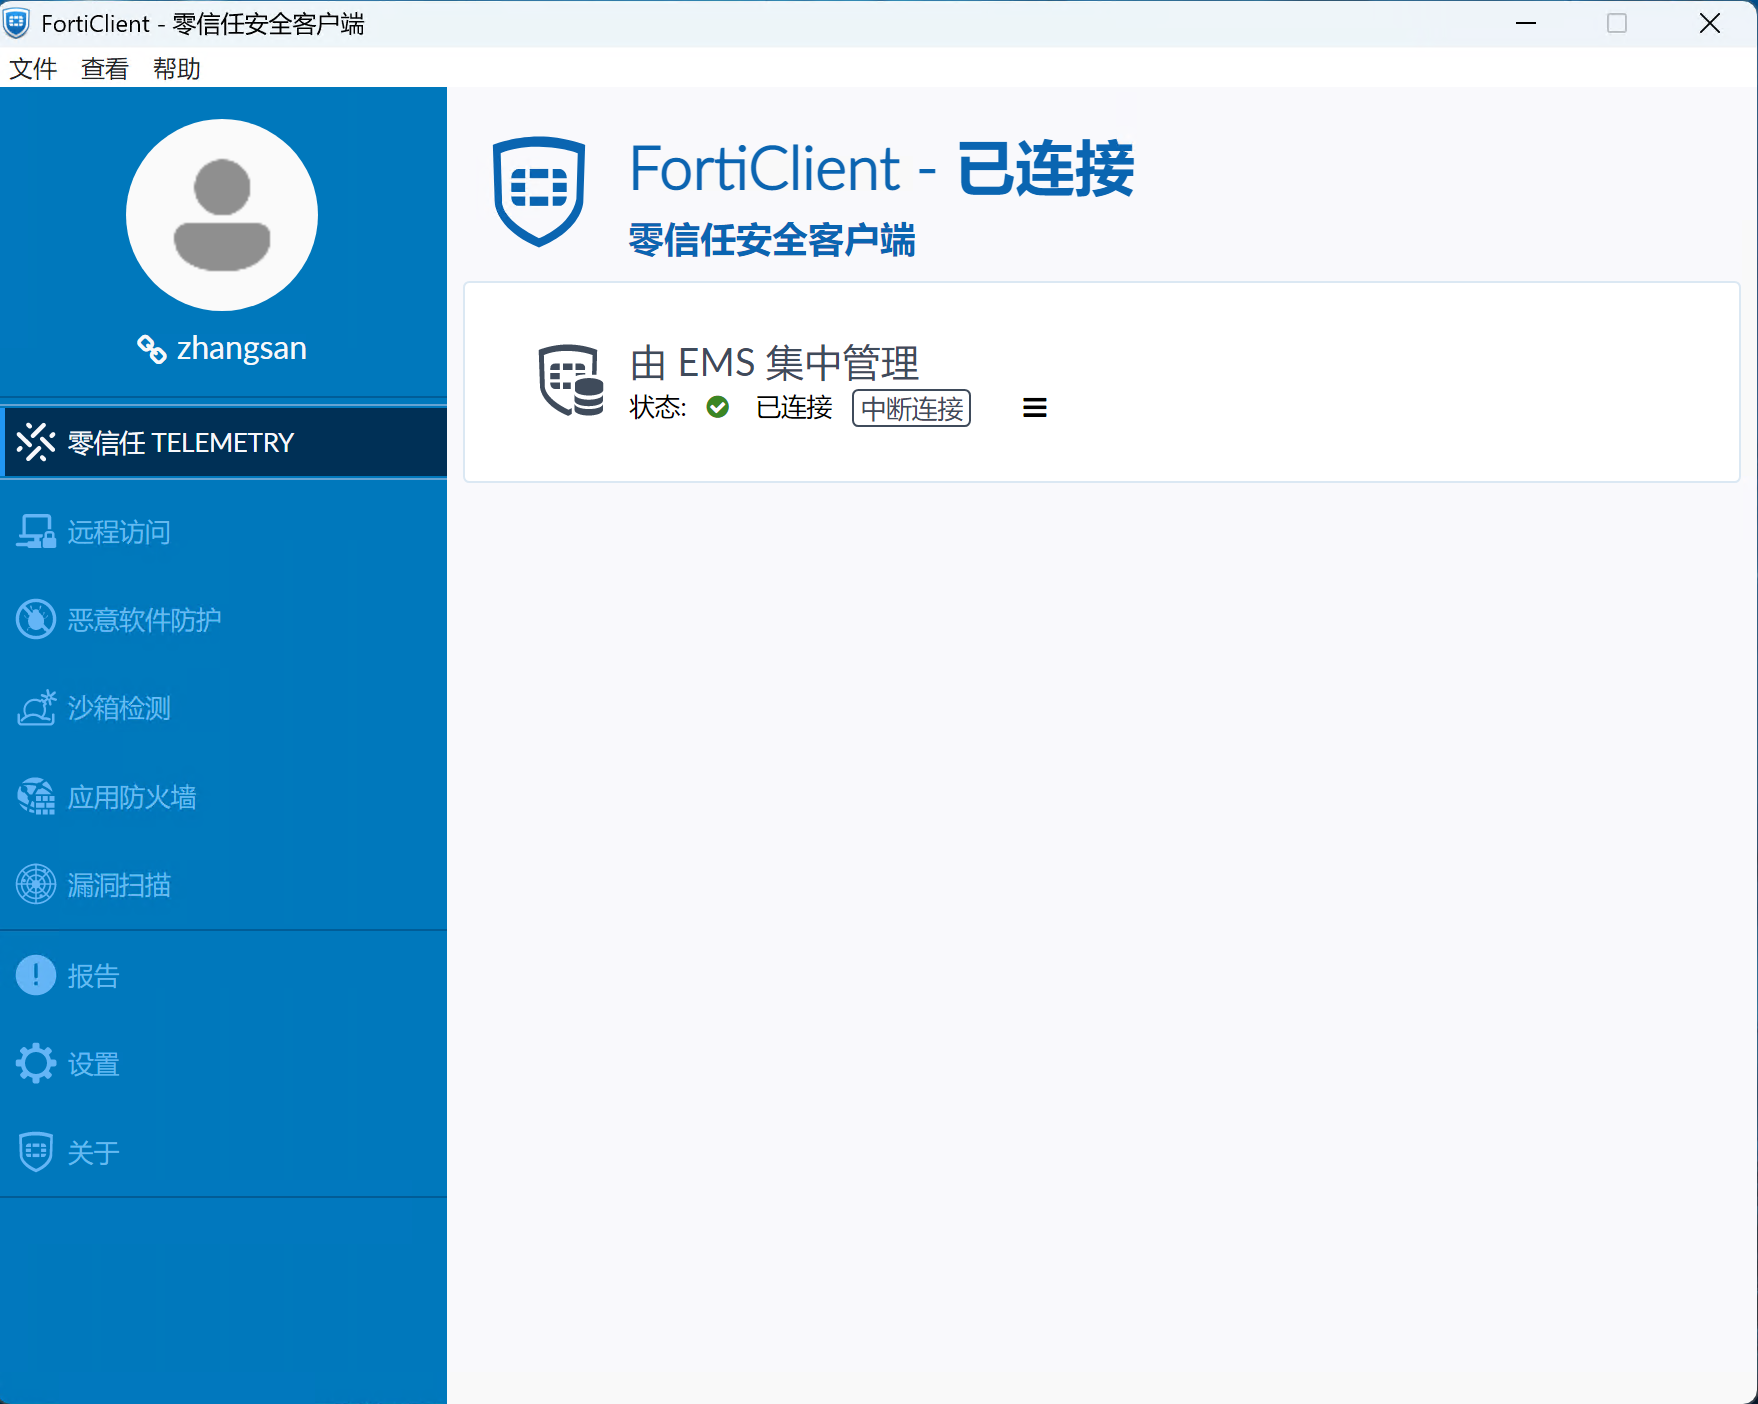
- 确认 Status 为 Connected,且显示正确 EMS/Site。
安全基线
- 每人唯一账号,禁止
test、guest等长期共享账号。 - 使用高强度随机密码并分离传递邀请码和密码。
- 邀请默认设置到期;生产环境优先 Individual。
- 开启 EMS 的 User Verification Period,定期要求重新验证。
- 定期导出并复审用户、已验证设备和最后活动时间。
- 需要 MFA、人员自动停用或大规模管理时迁移至 SAML/LDAP。
常见问题与排错
| 问题现象 | 排查方向 |
|---|---|
| 邀请中没有 Local 选项 | 先在 User Management > Local Users 创建至少一个用户,并确认当前许可证、站点和管理员角色有权使用该验证方式。 |
| 用户名或密码正确但验证失败 | 检查邀请码是否正确、是否属于正确 Site/部署包、账号是否仍存在、密码大小写和客户端时间。不要反复共享同一密码;必要时重置后通过安全渠道重新交付。 |
| 用户验证成功但终端不在预期组 | Local User 解决身份验证,不自动决定终端分组。检查 Group Assignment Rules、用户/终端属性和 Endpoint Policy 优先级。 |
| 同一用户出现多台非预期设备 | 检查账号是否共享或泄露、邀请是否为长期 Bulk、许可证类型允许的设备数和注册事件。更换密码并处理未知终端。 |
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tānga | 2026.10.20 |
| 0.1 | Draft Version | - | - | 2026.08.04 |