管理员账号和角色的管理
管理员账号和角色的管理
EMS 可以为不同运维人员分配独立的管理员账号,并通过角色控制可执行的操作。建议按职责授权,日常终端维护、策略配置和审计分别使用具名账号,避免共用内置 admin。
本文面向本地部署的 EMS介绍管理员用户的运维以及管理权限的分配。
管理思路与先决条件
管理员配置需要同时考虑以下范围:
| 配置 | 作用 | 示例 |
|---|---|---|
| Source(来源) | 决定身份与凭据由谁管理 | EMS 本地账号、LDAP 账号 |
| Role(角色) | 决定可查看或修改哪些功能 | 终端运维、只读查看 |
| Domain Access(域访问) | 限定可访问的已连接域 | 仅负责指定 AD 域 |
| Site(站点) | 多租户下限定可进入的管理范围 | 仅访问 customer-a |
| Trusted Hosts(可信主机) | 限定管理员登录来源 | 指定运维工作站 IP |
域访问不是 DNS 域名白名单,也不能替代多租户的站点授权。角色定义操作权限,域和站点定义管理范围,配置后应分别验证。
开始前确认:
- EMS 正常运行,已有可登录的超级管理员。
- 已明确新管理员的职责、身份源和管理范围;需要自定义角色时先创建角色。
- 使用 LDAP 时,已在 Administration > Authentication Servers 配置并测试认证服务器,目标用户已存在于对应目录中。
- 启用可信主机限制前,已确认管理连接到达 EMS 时的实际来源 IP,并保留可用的恢复账号。
- 多租户模式下先确认当前处于 Global 还是具体站点。
创建管理员账号
1. 进入管理员界面
选择 Administration > Admin Users,检查现有账号的来源、角色及状态。
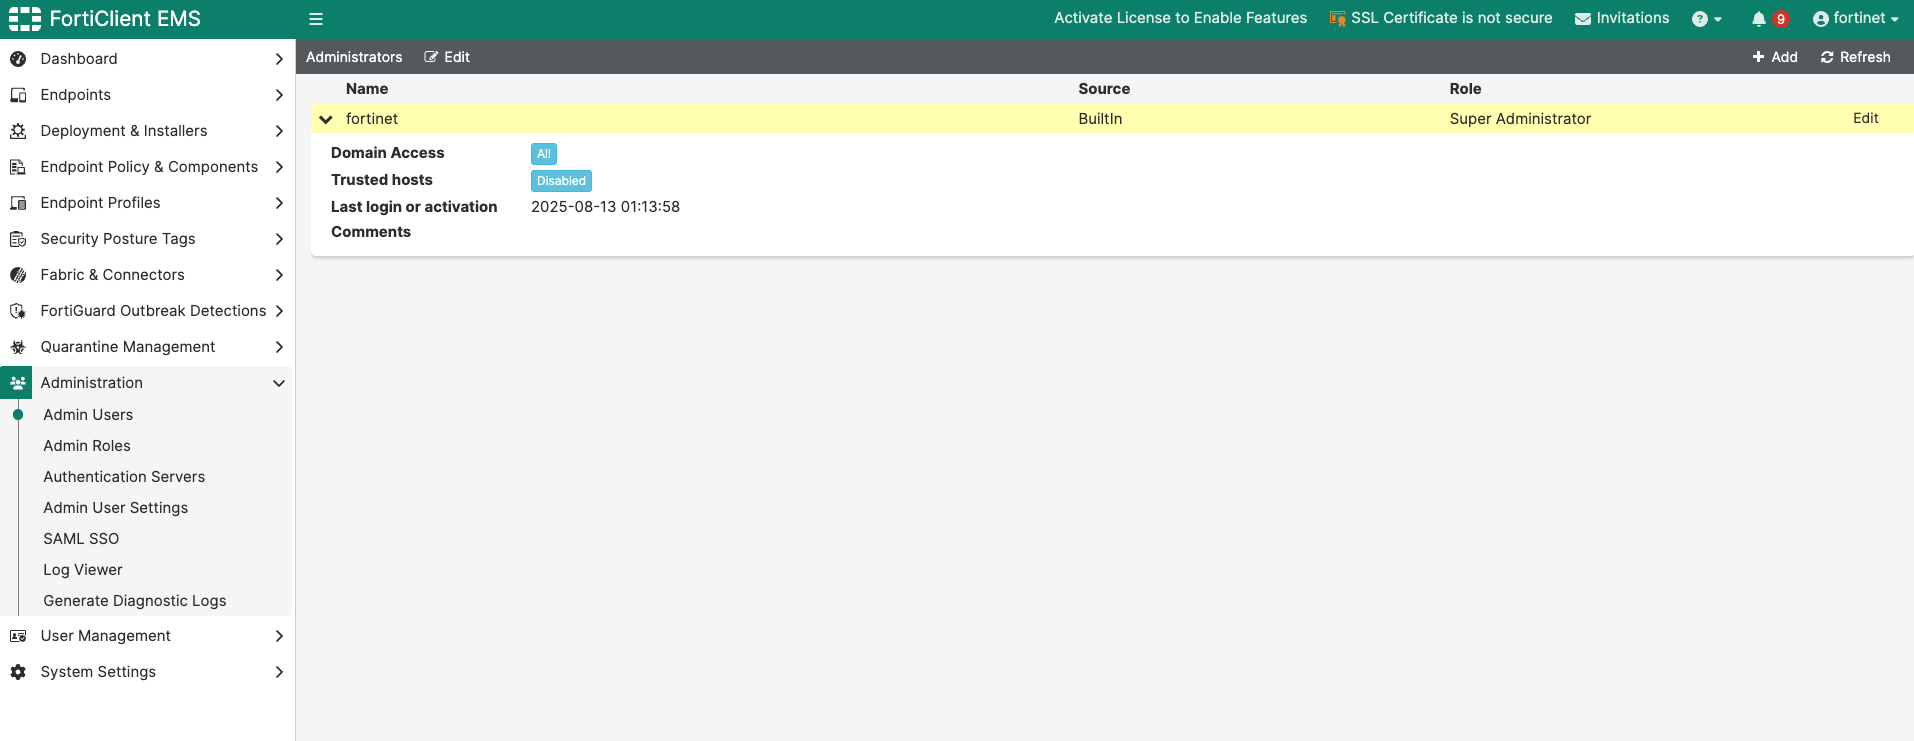
| 来源 | 含义 |
|---|---|
| BuiltIn | EMS 内置账号,例如默认 admin |
| EMS | 在 EMS 内创建并保存的本地管理员 |
| LDAP | 来自已配置目录服务的用户 |
| Windows | 来自 EMS 所在 Windows 服务器的用户,适用于对应 Windows 部署版本 |
2. 添加并选择来源
单击 Add按钮,进入创建管理员向导 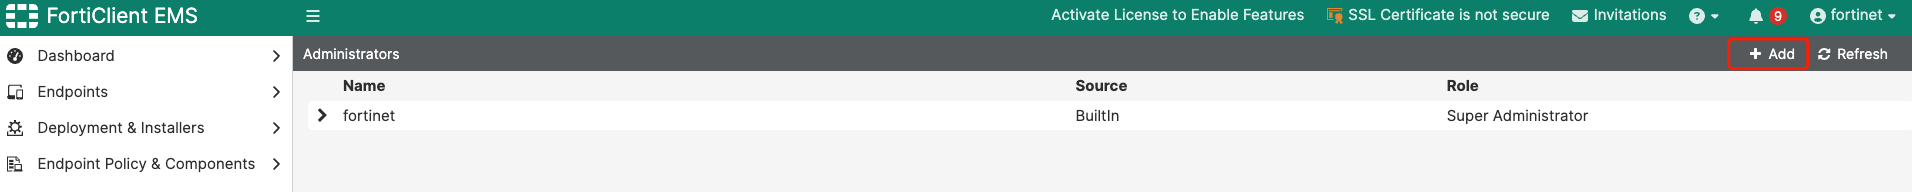 进入创建管理员向导后,选择用户来源,然后单击Next按钮继续。
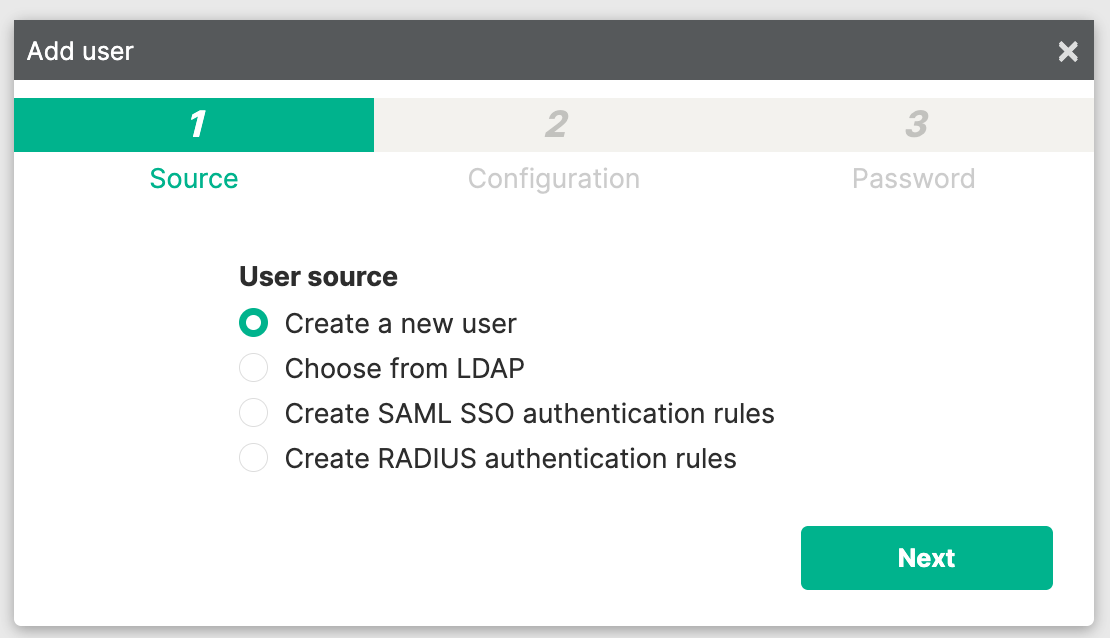
- Create a new user:创建 EMS 本地管理员,密码由 EMS 管理。
- Choose from LDAP:选择已配置的 Authentication Server,再选择目录用户。目录用户存在并不代表自动获得 EMS 管理权限,还需分配角色与访问范围。
- Create SAML SSO authentication rules:基于已配置的 SAML SSO 身份提供商(IdP) 创建认证授权规则,可按用户或用户组进行匹配,并分配对应的 EMS 管理员角色与访问范围。只有符合授权规则的用户才能通过 SAML SSO 获得 EMS 管理权限。
- Create RADIUS authentication rules:基于已配置的 RADIUS Server 创建认证授权规则,通过匹配 RADIUS 返回的属性及属性值,为符合条件的用户分配 EMS 管理员角色与访问范围。支持设置规则优先级,实现不同用户的权限控制。
3. 配置角色、域和登录限制
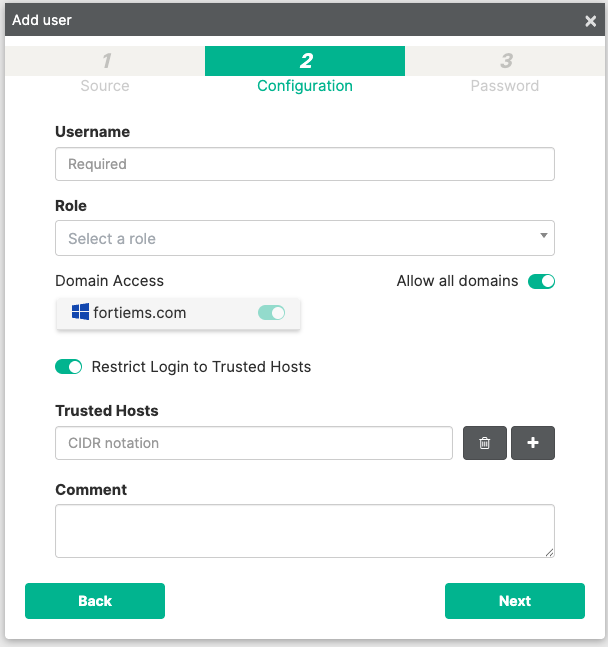
| 字段 | 配置说明 |
|---|---|
| Username / User | 本地账号填写用户名;Windows/LDAP 来源选择已有用户。建议使用可追溯到具体人员的账号 |
| Role | 选择与职责匹配的内置或自定义角色,参见下文 |
| Domain Access | 选择允许访问的域;开启 Allow all domains 表示允许访问 EMS 已连接的所有域,关闭后只添加所需域 |
| Restrict Login to Trusted Hosts | 开启后,仅允许从配置的可信主机登录;在 Trusted Hosts 输入主机 IP,可用 + 添加多个条目 |
| Comment | 记录负责人、用途或授权依据,不填写密码等敏感信息 |
如经 VPN、NAT 或代理访问,应先确认 EMS 实际识别的来源地址,再配置可信主机。保存后分别从允许和未允许的来源验证登录结果,避免将当前工作站的本地地址误当成服务端看到的地址。
本地账号按向导继续设置密码;外部来源账号按页面提示 Finish 或 Save 完成配置,其密码在 Windows/目录服务中维护。
4. 设置本地账号密码
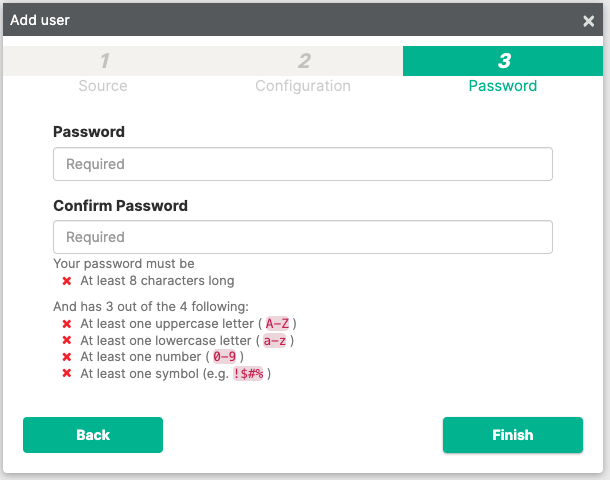
输入并确认密码,按页面提示完成创建。密码长度、复杂度及有效期以当前版本和实际配置的密码策略为准,不将旧版本的固定规则作为所有版本的要求。建议使用密码管理器生成并保存独立密码。
5. 验证授权
保留原超级管理员会话,在新的浏览器会话中使用新账号登录,确认:
- 来源、账号状态和角色符合预期。
- 能查看负责的域、终端及站点,不能访问未授权范围。
- 允许的操作可正常执行;只读账号不能保存配置或执行终端操作。
- 可信主机限制符合预期。
涉及策略修改、隔离或终端命令的验证,应使用测试终端和测试配置,避免影响生产终端。
编辑、停用和删除管理员
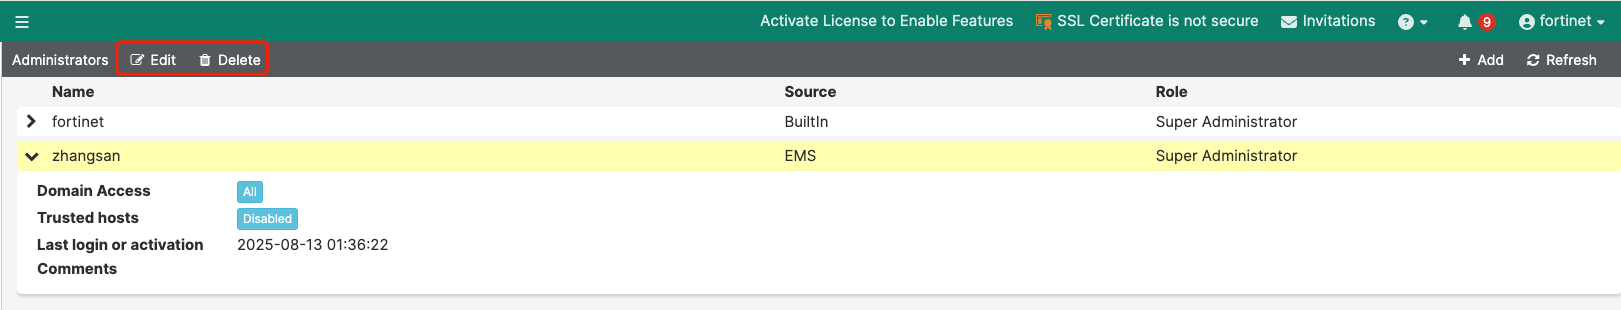
修改账号
- 在 Administration > Admin Users 选择目标账号并单击Edit按钮进入编辑界面。
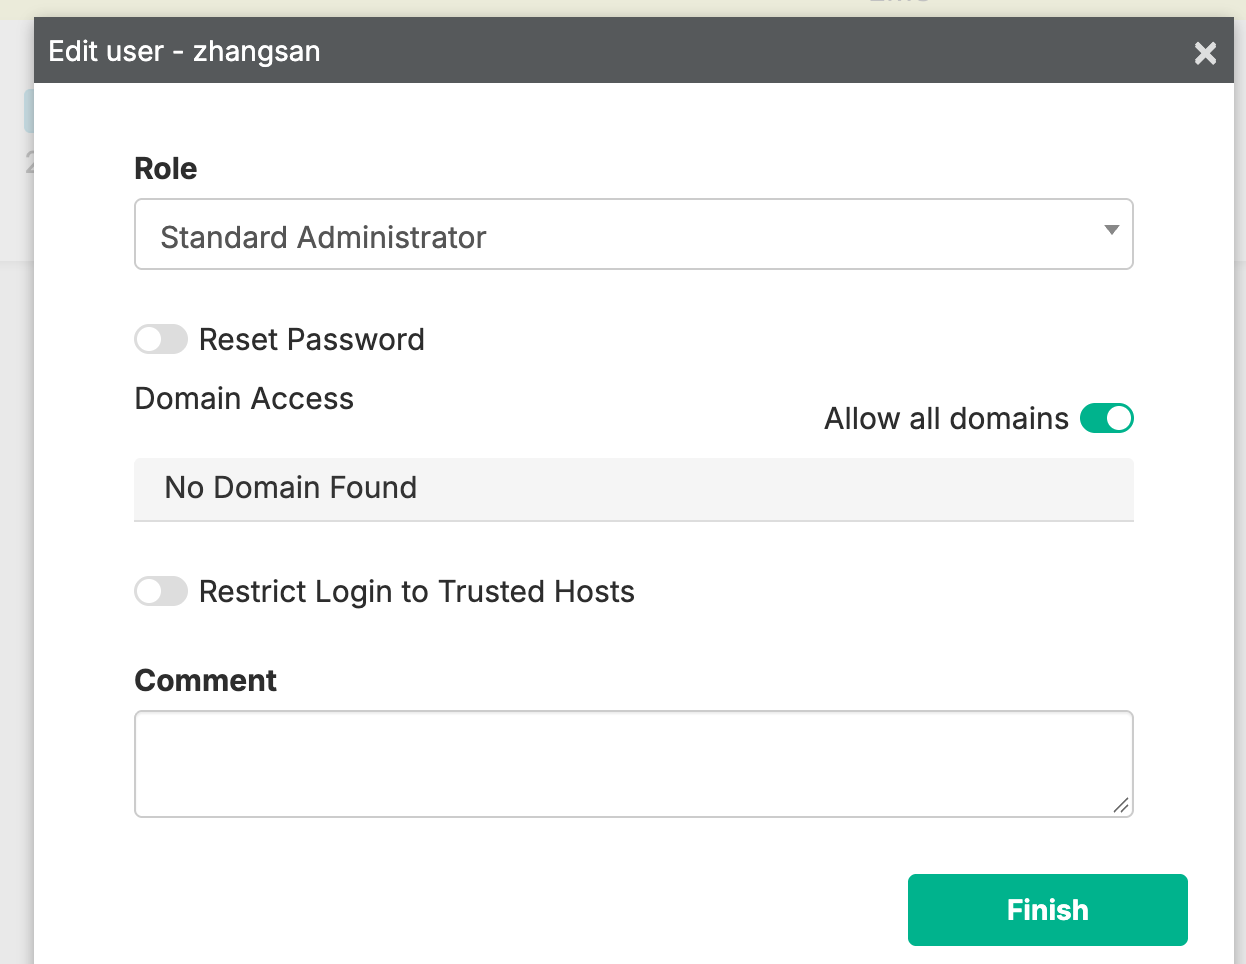
- 核对账号来源和负责人,再调整角色、域访问、可信主机或注释。
- 按页面提示保存,使用目标账号的新会话复核权限。
修改共享角色会影响所有引用该角色的账号;只调整某个人的权限时,优先分配另一个角色。默认 admin 固定为超级管理员,不能改为其他角色。
停用或移除账号
人员离岗、职责转移或临时授权到期后,应及时回收权限。若当前版本提供账号启用/停用选项,可先停用并验证不能建立新登录;需要删除时执行以下步骤:
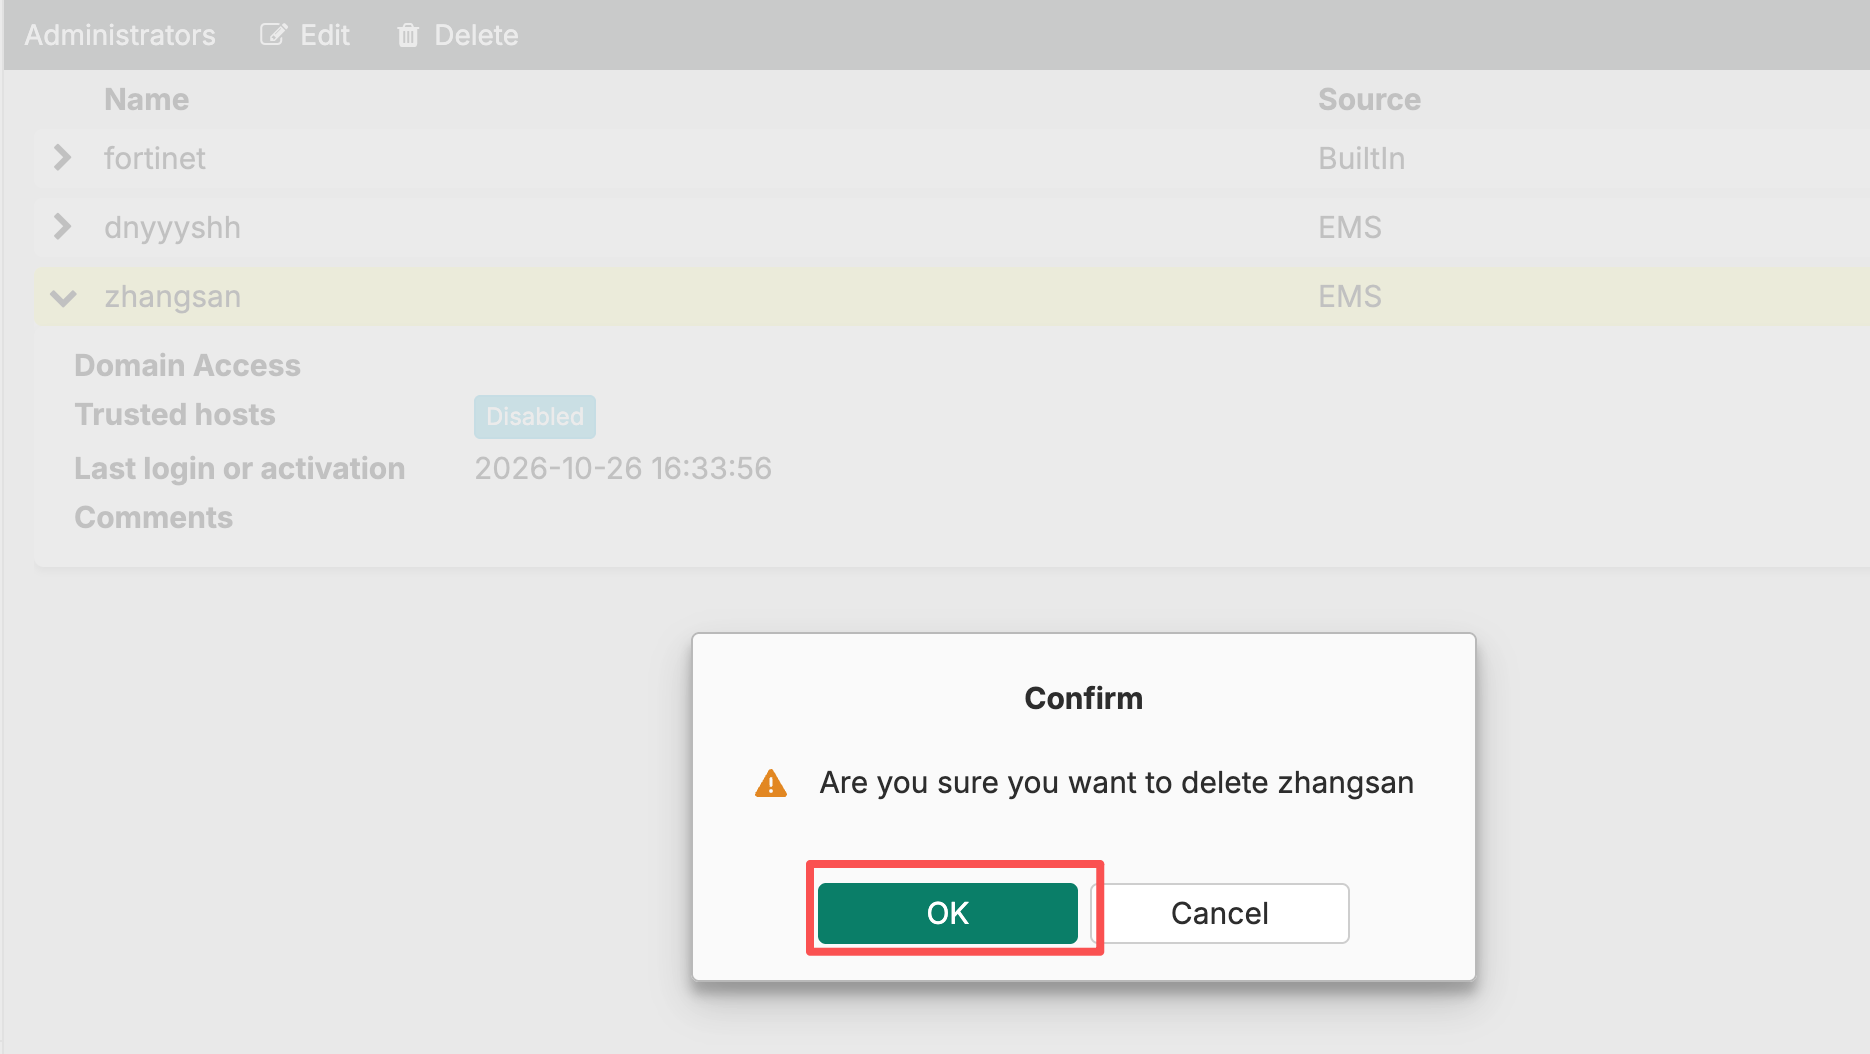
- 确认账号不再承担运维任务,并保留另一个已验证可用的超级管理员。
- 选择目标账号,单击 Delete,核对确认框后提交。
- 刷新列表确认已移除,并使用新会话检查原账号不能再次登录 EMS。
- 对 LDAP/Windows 用户,另按组织流程处理外部身份。删除 EMS 中的管理员授权不代表删除目录或操作系统账号。
不要假定删除账号或修改权限会立即终止所有已建立会话;需要即时回收访问时,应核对当前版本的会话处理能力。记录操作者、时间和原因,但不记录密码。
密码恢复
本地账号密码遗失时,优先由可用的超级管理员执行受支持的 GUI 重置流程;LDAP/SAML 等外部身份在对应目录或身份提供方恢复。版本差异、临时密码与 PasswordRecovery 工具的说明参见重置 EMS 的密码。
多租户下的管理员设置
多租户不仅分配角色,还需要分配站点。
- 使用全局超级管理员登录,切换到 Global。
- 进入 Administration > Administrators / Admin Users,单击 Add 并配置身份来源。
- 为需要跨站点管理的人员选择 Site administrator 并配置站点范围;仅负责单一客户的人员只授权相应站点。
- 切换到各授权站点,为该管理员分配所需角色。例如同一人员在 customer-a 为终端管理员,在 customer-b 为只读管理员。不要只完成 Global 中的站点选择而遗漏站点内角色核对。
- 保存后,用新账号登录,逐一检查可见站点、终端范围及操作权限,并验证无法进入未授权站点。
多租户的全局角色还包括 Settings administrator(仅管理 Global 的设置,不含管理员配置)和 Super administrator(访问 Global 及所有站点)。Site administrator 默认在获授权站点内具有超级管理员权限,因此必须完成站点内的角色收敛后再交付账号。
管理员角色
在 Administration > Admin Roles 查看内置及自定义角色。
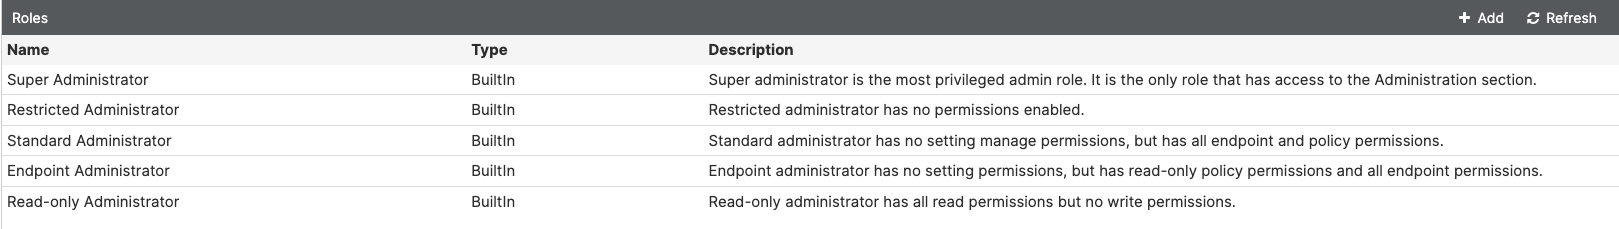
| 内置角色 | 权限概述 |
|---|---|
| Super Administrator(超级管理员) | 完整管理权限;内置角色中唯一可以访问 Administration 管理部分的角色 |
| Standard Administrator(标准管理员) | 终端和策略的全部权限;设置只读 |
| Endpoint Administrator(终端管理员) | 终端全部权限;策略和设置只读 |
| Read-only Administrator(只读管理员) | 终端、策略和设置只读 |
| Restricted Administrator(受限管理员) | 不启用任何权限,不应作为只读审计角色使用 |
内置角色不能编辑或删除。缺少权限时,EMS 会隐藏或禁用相应菜单和按钮。
新建或克隆角色
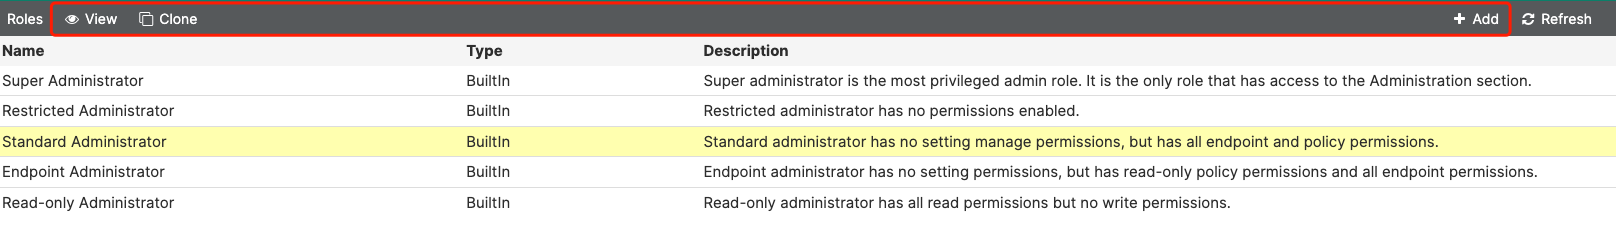
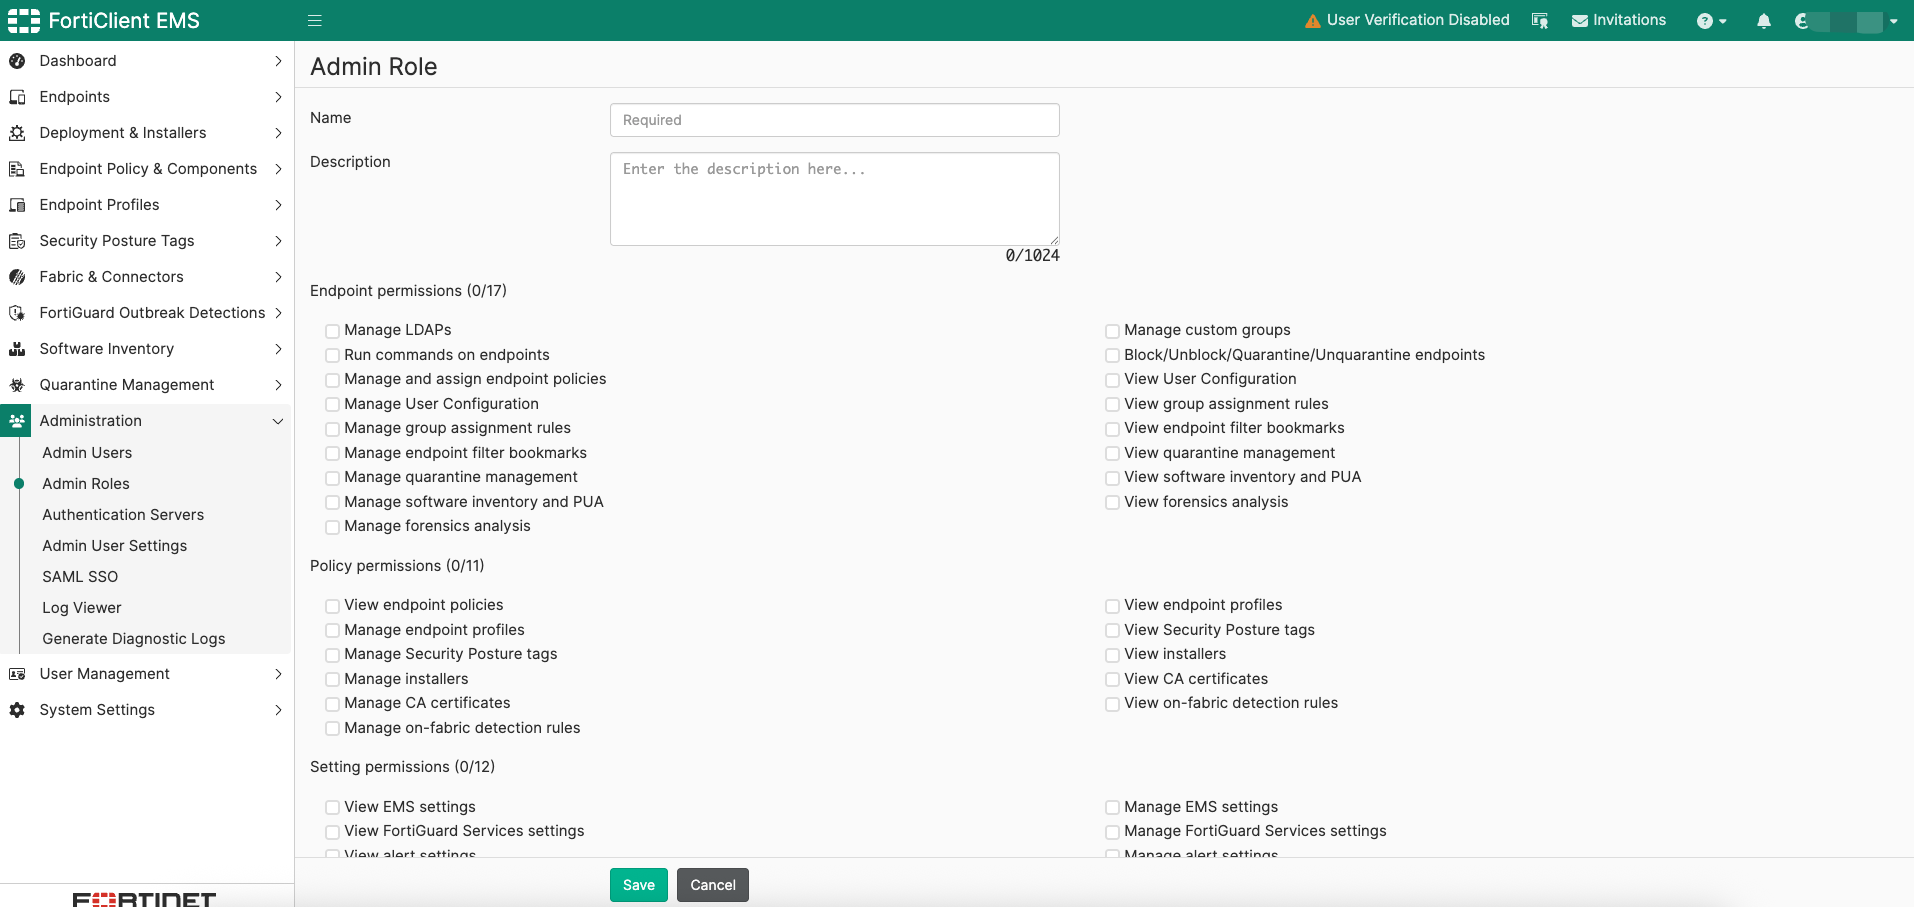
- 进入 Administration > Admin Roles,单击 Add 创建角色,或选择一个接近需求的角色后单击 Clone。
- 填写 Name 和可选的 Description,清楚说明该角色的职责。
- 按终端、策略和设置三类勾选权限,核对查看与修改权限的组合。
- 单击 Save。新建角色不会自动授予账号,需返回管理员页面分配。
- 使用测试账号验证允许和禁止的操作,再用于正式账号。
超级管理员角色不用于克隆;以页面提供的可克隆角色为基础配置。
调整和删除自定义角色
修改前先盘点引用该角色的账号及站点,确认影响范围,再编辑权限并保存。需要保留原有授权时,可先克隆新角色并分配给目标账号。 删除前先将引用该角色的管理员改配到合适角色,完成验证后,在 Admin Roles 选择自定义角色,单击 Delete 并确认。
按职责配置的示例
以下为授权设计建议,需结合实际功能验证:
| 职责 | 建议起点 | 需要重点核对 |
|---|---|---|
| 日常终端维护 | Endpoint Administrator 或按需自定义 | 是否确需隔离、重新注册及执行终端命令 |
| 策略维护 | 自定义角色 | 策略查看、配置文件编辑及策略分配分别授权 |
| 只读检查 | Read-only Administrator | 可见域/站点是否过宽,所需日志页面是否可访问 |
| 临时外部支持 | 自定义角色 | 限定职责、域/站点和登录来源,任务结束后回收 |
角色权限参考
以下保留现有章节的权限项并提供中文说明。其中View 表示查看,Manage 表示管理;有查看权限不代表允许修改。星号 * 表示该权限也适用于 Chromebook 管理,不表示必选项。
Endpoint permissions(终端管理权限)
| 权限 | 描述 |
|---|---|
| Manage LDAPs | 管理到LDAP服务器的连接以从中导入用户 |
| Manage Google domains* | 管理与谷歌域名的连接,以决定管理哪些Chromebooks(需要有Chromebooks管理许可) |
| Manage custom groups | 创建、重命名和编辑终端组 |
| Run commands on endpoints | 对终端窗格上的终端执行操作,包括上传FortiClient日志、请求诊断报告等。 |
| Block/Unblock/Quarantine/Unquarantine/Reregister endpoints | 通过阻止、隔离和注册来管理终端对网络的访问。 |
| Manage and assign endpoint policies | 管理和分配终端策略 |
| View group assignment rules | 查看终端分组规则。 |
| Manage group assignment rules | 创建、删除和编辑终端分组规则。 |
| View endpoint filter bookmarks | 查看终端筛选书签。 |
| Manage endpoint filter bookmarks | 创建、删除和编辑终端筛选书签。 |
| View quarantine management | 查看隔离文件和允许列表。 |
| Manage quarantine management | 将隔离文件加入允许列表、还原隔离文件,以及移除允许列表条目。 |
| View software inventory | 查看软件清单。 |
| Manage software inventory | 管理软件清单。 |
Policy permissions(策略权限)
| 权限 | 描述 |
|---|---|
| View endpoint policies* | 查看终端策略。 |
| View endpoint profiles* | 查看终端配置文件。 |
| Manage endpoint profiles* | 创建、删除和编辑终端配置文件。 |
| View Security Posture tagging rules | 查看安全态势标签规则。 |
| Manage Security Posture tagging rules | 创建、删除和编辑安全态势标签规则。 |
| View Zero Trust telemetry server lists | 查看 Telemetry 服务器列表。 |
| Manage Zero Trust telemetry server lists | 创建、删除和编辑 Telemetry 服务器列表。 |
| View installers | 查看安装包。 |
| Manage installers | 创建、删除和编辑安装包。 |
| View CA certificates | 查看 CA 证书。 |
| Manage CA certificates | 上传、导入和删除 CA 证书。 |
| View on-fabric detection rules | 查看在网检测规则。 |
| Manage on-fabric detection rules | 创建、删除和编辑在网检测规则 |
Setting permissions(设置权限)
| 权限 | 描述 |
|---|---|
| View server settings* | 查看EMS服务器设置。 |
| Manage server settings* | 修改服务器设置。 |
| View Fortinet services settings | 查看 FortiGuard 服务设置。 |
| Manage Fortinet services settings | 修改 FortiGuard 服务设置。 |
| View endpoint settings | 查看终端设置。 |
| Manage endpoint settings | 修改终端设置。 |
| View login banner settings* | 查看登录横幅设置。 |
| Manage login banner settings* | 修改登录横幅设置。 |
| View alert settings* | 查看告警设置。 |
| Manage alert settings* | 修改告警设置。 |
| View custom message settings | 查看终端隔离提示消息设置。 |
| Manage custom message settings | 修改终端隔离提示消息设置。 |
| View feature select settings | 查看功能选择设置。 |
| Manage feature select settings | 修改功能选择设置。 |
常见问题
| 现象 | 检查方向 |
|---|---|
| 看不到管理员管理菜单 | 核对账号角色及当前站点,确认是否具备超级管理员权限 |
| LDAP 用户不在选择列表中 | 检查认证服务器连接、目录用户存在性及检索范围 |
| 密码正确但无法登录 | 检查账号停用/锁定、可信主机、来源选择及域名格式 |
| 登录后看不到目标终端 | 检查站点、Domain Access 和角色,不直接扩大为全局权限 |
| 可以查看但无法修改 | 检查对应 Manage 权限及操作所需的其他权限 |
| 修改角色后权限表现未更新 | 保存后重新登录验证,同时核对账号实际引用的角色 |
| 无法编辑或删除角色 | 检查是否为内置角色,以及当前账号权限和角色引用情况 |
相关排查参阅EMS 日志设置和查看与EMS 访问设置。记录账号和授权变化便于审计,不在日志或截图中保存密码。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 0.2 | First Complete | ysheng | tanga | 2026.10.17 |
| 0.1 | Draft Version | - | - | 2026.08.04 |