客户端的告警设置
客户端的告警设置
本章配置由 EMS 发给运维或安全人员的终端事件邮件。它与终端屏幕上的提示、EMS 平台告警和客户端日志上传是不同功能。终端提示参阅EMS 的自定义消息,平台事件参阅EMS 的告警设置。
配置通知不会自动启用客户端的反病毒、沙箱或漏洞扫描功能;相关模块、授权和策略必须先正常工作。
先决条件
- FortiClient 已连接 EMS,并能上报相关事件。
- 所需防护组件、许可证、扫描或检测策略已经配置。
- SMTP 及收件人已设置并通过测试,参阅SMTP 设置。
- 操作账户具有权限,多租户环境已选中正确站点。
配置步骤
- 打开 System Settings > Endpoint Alerts。
- 在 Send an email every… 中选择通知频率。频率越高,响应越及时,但邮件数量可能更多,应结合终端规模和接收团队的处理能力选择。
- 勾选需要通知的终端事件。
- 保存设置,记录当前频率、事件范围和收件人。
- 在测试终端验证一个可控事件,核对事件记录和实际邮件。
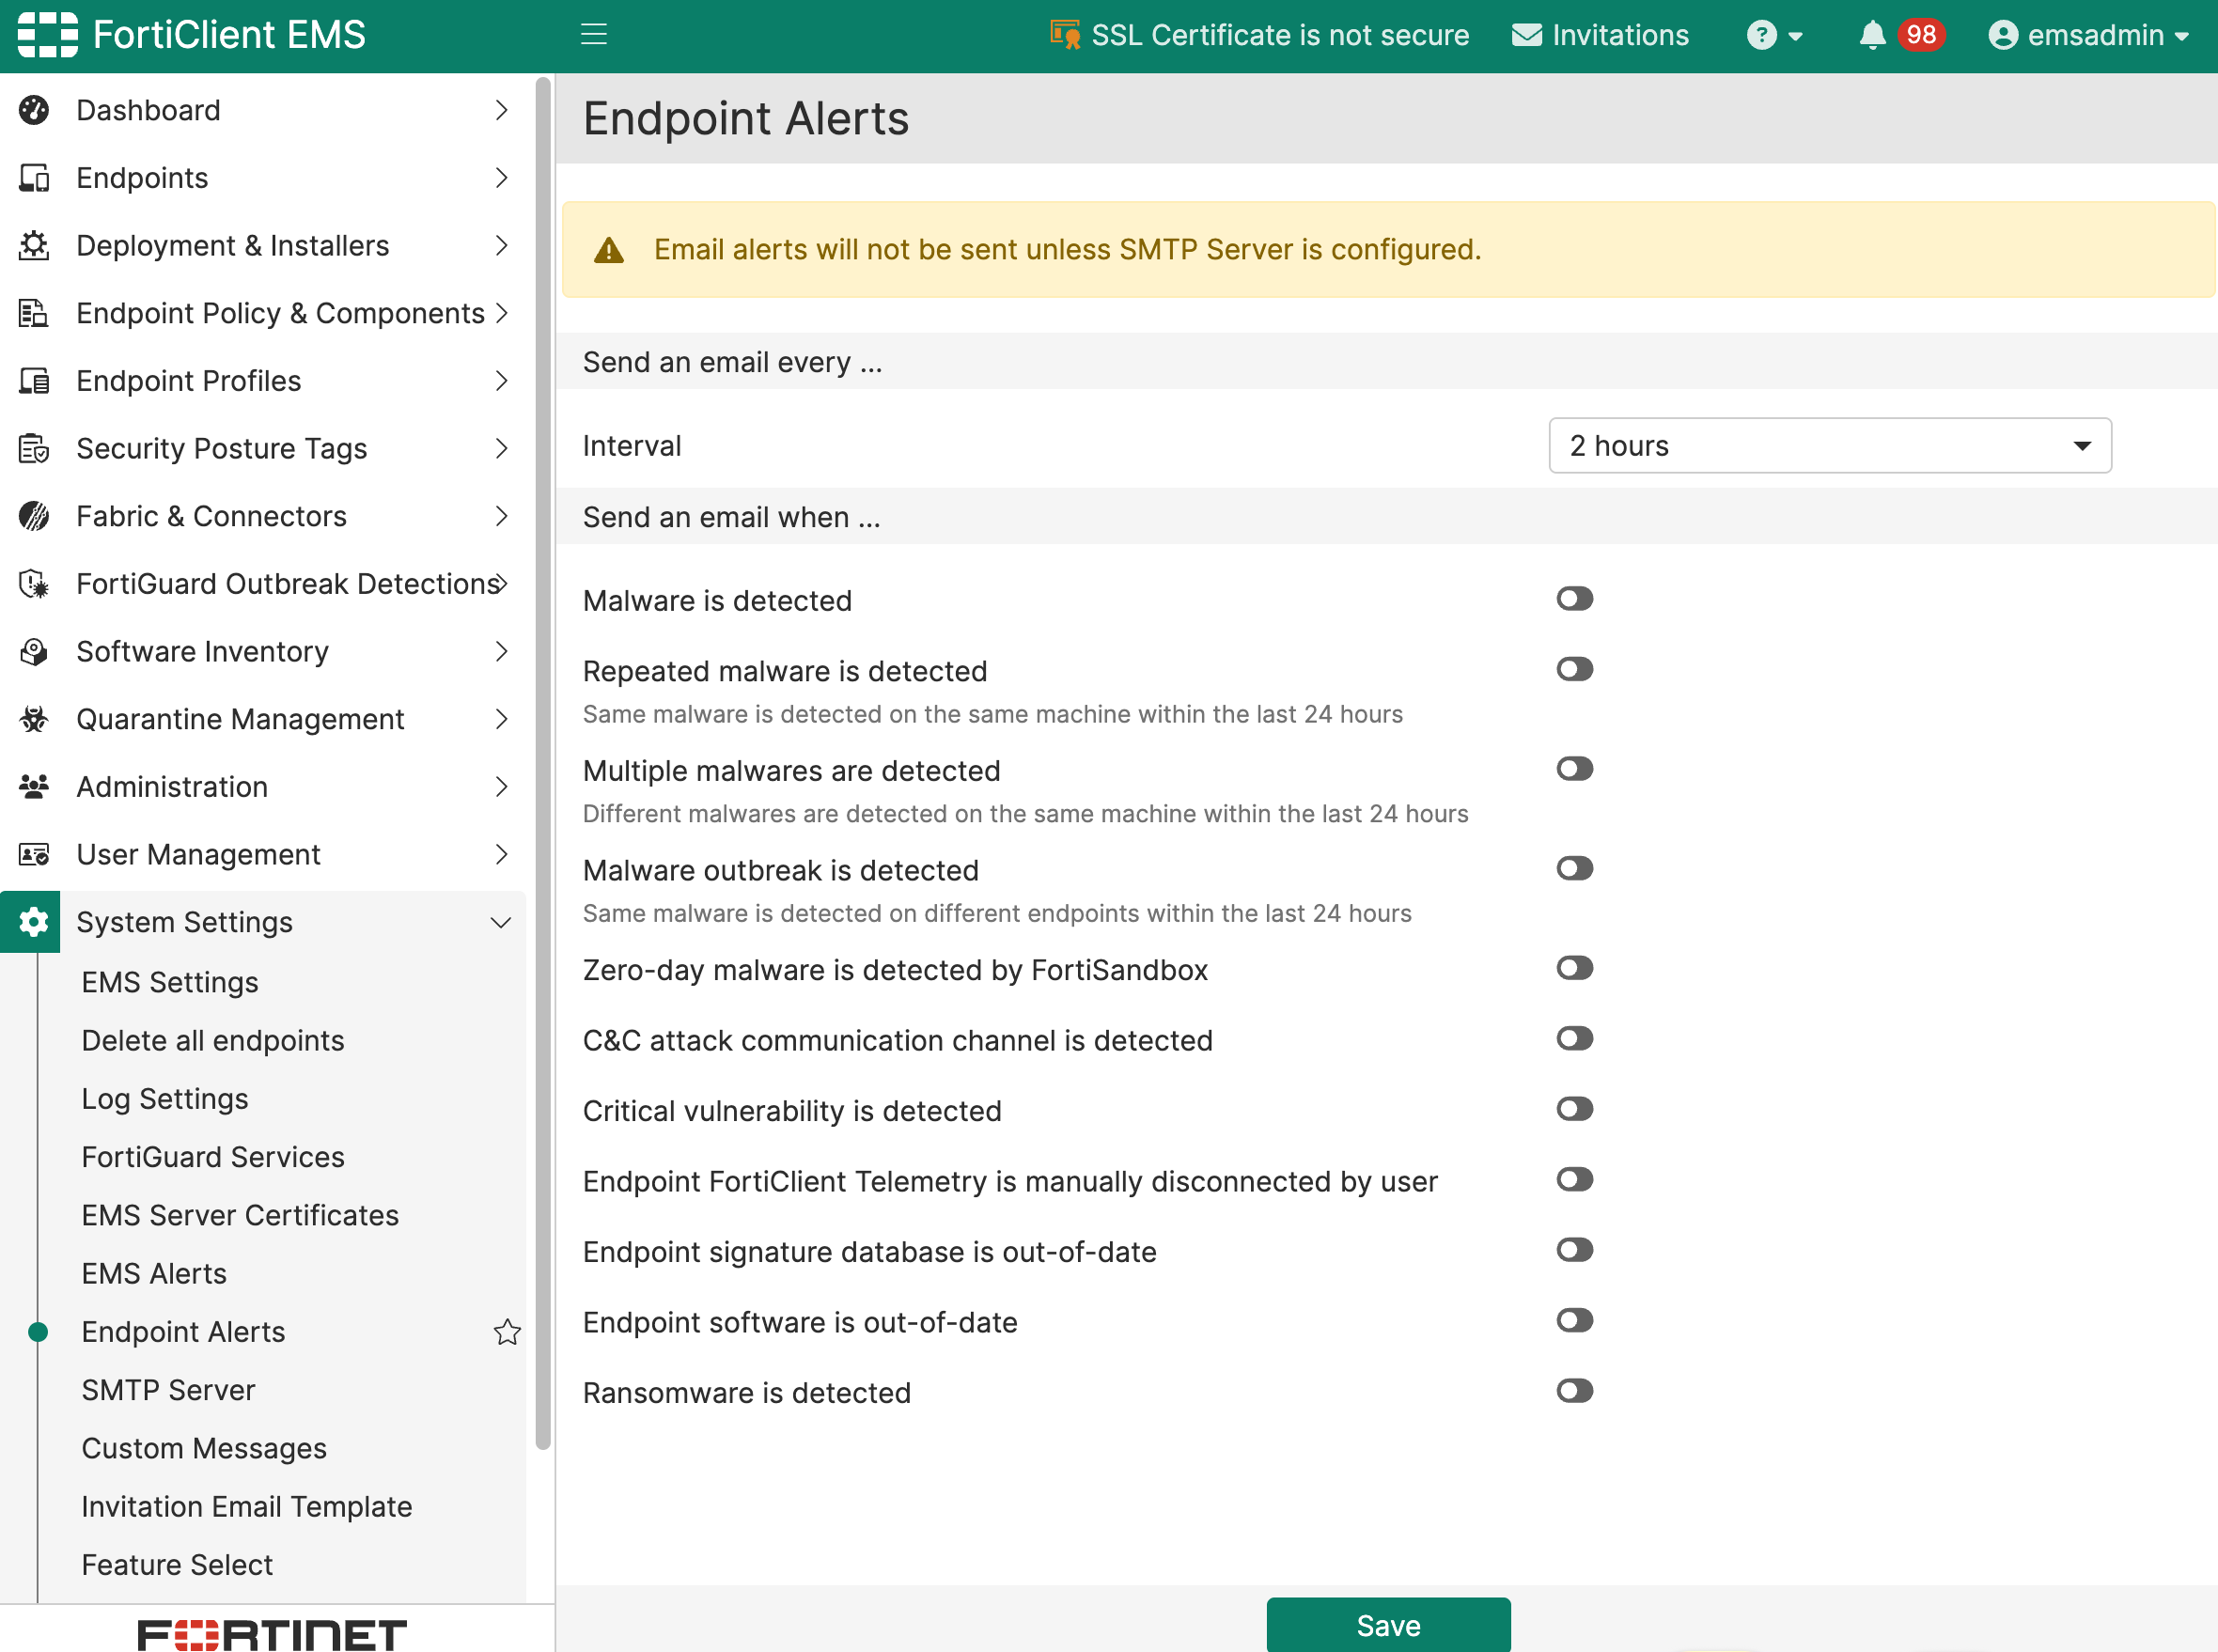
下面是针对客户端事件等说明:
| 事件 | 含义 |
|---|---|
| Malware is detected | 检测到恶意软件 |
| Repeated malware is detected | 24 小时内同一终端重复检测到同一恶意软件 |
| Multiple malwares are detected | 24 小时内同一终端检测到不同恶意软件 |
| Malware outbreak is detected | 24 小时内多个终端检测到同一恶意软件 |
| Zero-day malware is detected by FortiSandbox | 沙箱报告相关零日恶意软件事件 |
| C&C attack communication channel is detected | 检测到命令与控制通信 |
| Critical vulnerability is detected | 检测到严重漏洞 |
| Endpoint FortiClient Telemetry is manually disconnected by user | 用户手动断开管理连接 |
| Endpoint signature database / software is out-of-date | 特征库或终端软件过期 |
| Ransomware is detected | 检测到勒索软件,是否提供此项取决于版本 |
注
- “用户手动断开”不等于所有离线原因;关机、网络故障或设备长期失联需要结合终端状态检查。
通知策略建议
建议优先启用已部署模块对应的高影响安全事件,再结合实际噪声调整维护类提醒。对于同一终端反复检测到威胁的情况,应检查清除是否成功、是否再次感染以及检测路径,不应只删除重复邮件。
邮件用于提醒,处置应回到终端详情和安全日志核实对象、时间、检测结果及采取的动作。告警名称中包含“检测到”,不代表文件一定已经清除或隔离。
常见问题
| 现象 | 排查方向 |
|---|---|
| 终端有提示,EMS 没事件 | 终端连接、相关组件和日志上报配置 |
| EMS 有事件,但没邮件 | 事件勾选状态、通知周期、站点、SMTP 和收件人 |
| 某一平台始终无某类告警 | 该平台/版本是否支持检测能力,是否已安装和启用组件 |
| 邮件很多而无法处置 | 先定位重复源和未修复对象,再调整频率及响应分工 |
日志设置参阅客户端日志的设置。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.10.14 |
| 0.1 | Draft Version | - | - | 2026.08.04 |