EMS和FortiGate集成
EMS和FortiGate集成
EMS需要和FortiGate集成,将终端信息和标签同步到 FortiGate,供 FortiGate 的防火墙策略和 ZTNA 策略引用,以达到零信任的目的
先决条件
- FortiGate 能访问 EMS 的 TCP 443 端口
- EMS许可没有过期
注
- 一台FortiGate最多只能连接7台EMS,早期版本只能连接5台EMS
设置步骤
1. 验证FortiGate到EMS的网络连通性
可以在FortiGate上使用Telnet工具检查从FortiGate到FortiClient是否成功打开端口
EMS_FGT # execute telnet emstest.fortiems.com.cn 443
Trying 10.234.12.74...
Connected to 10.234.12.74.
2. 配置外部连接器
- 进入FortiGate控制台,选择
Security Fabric-->fabric-connector,进入外部连接器配置页面
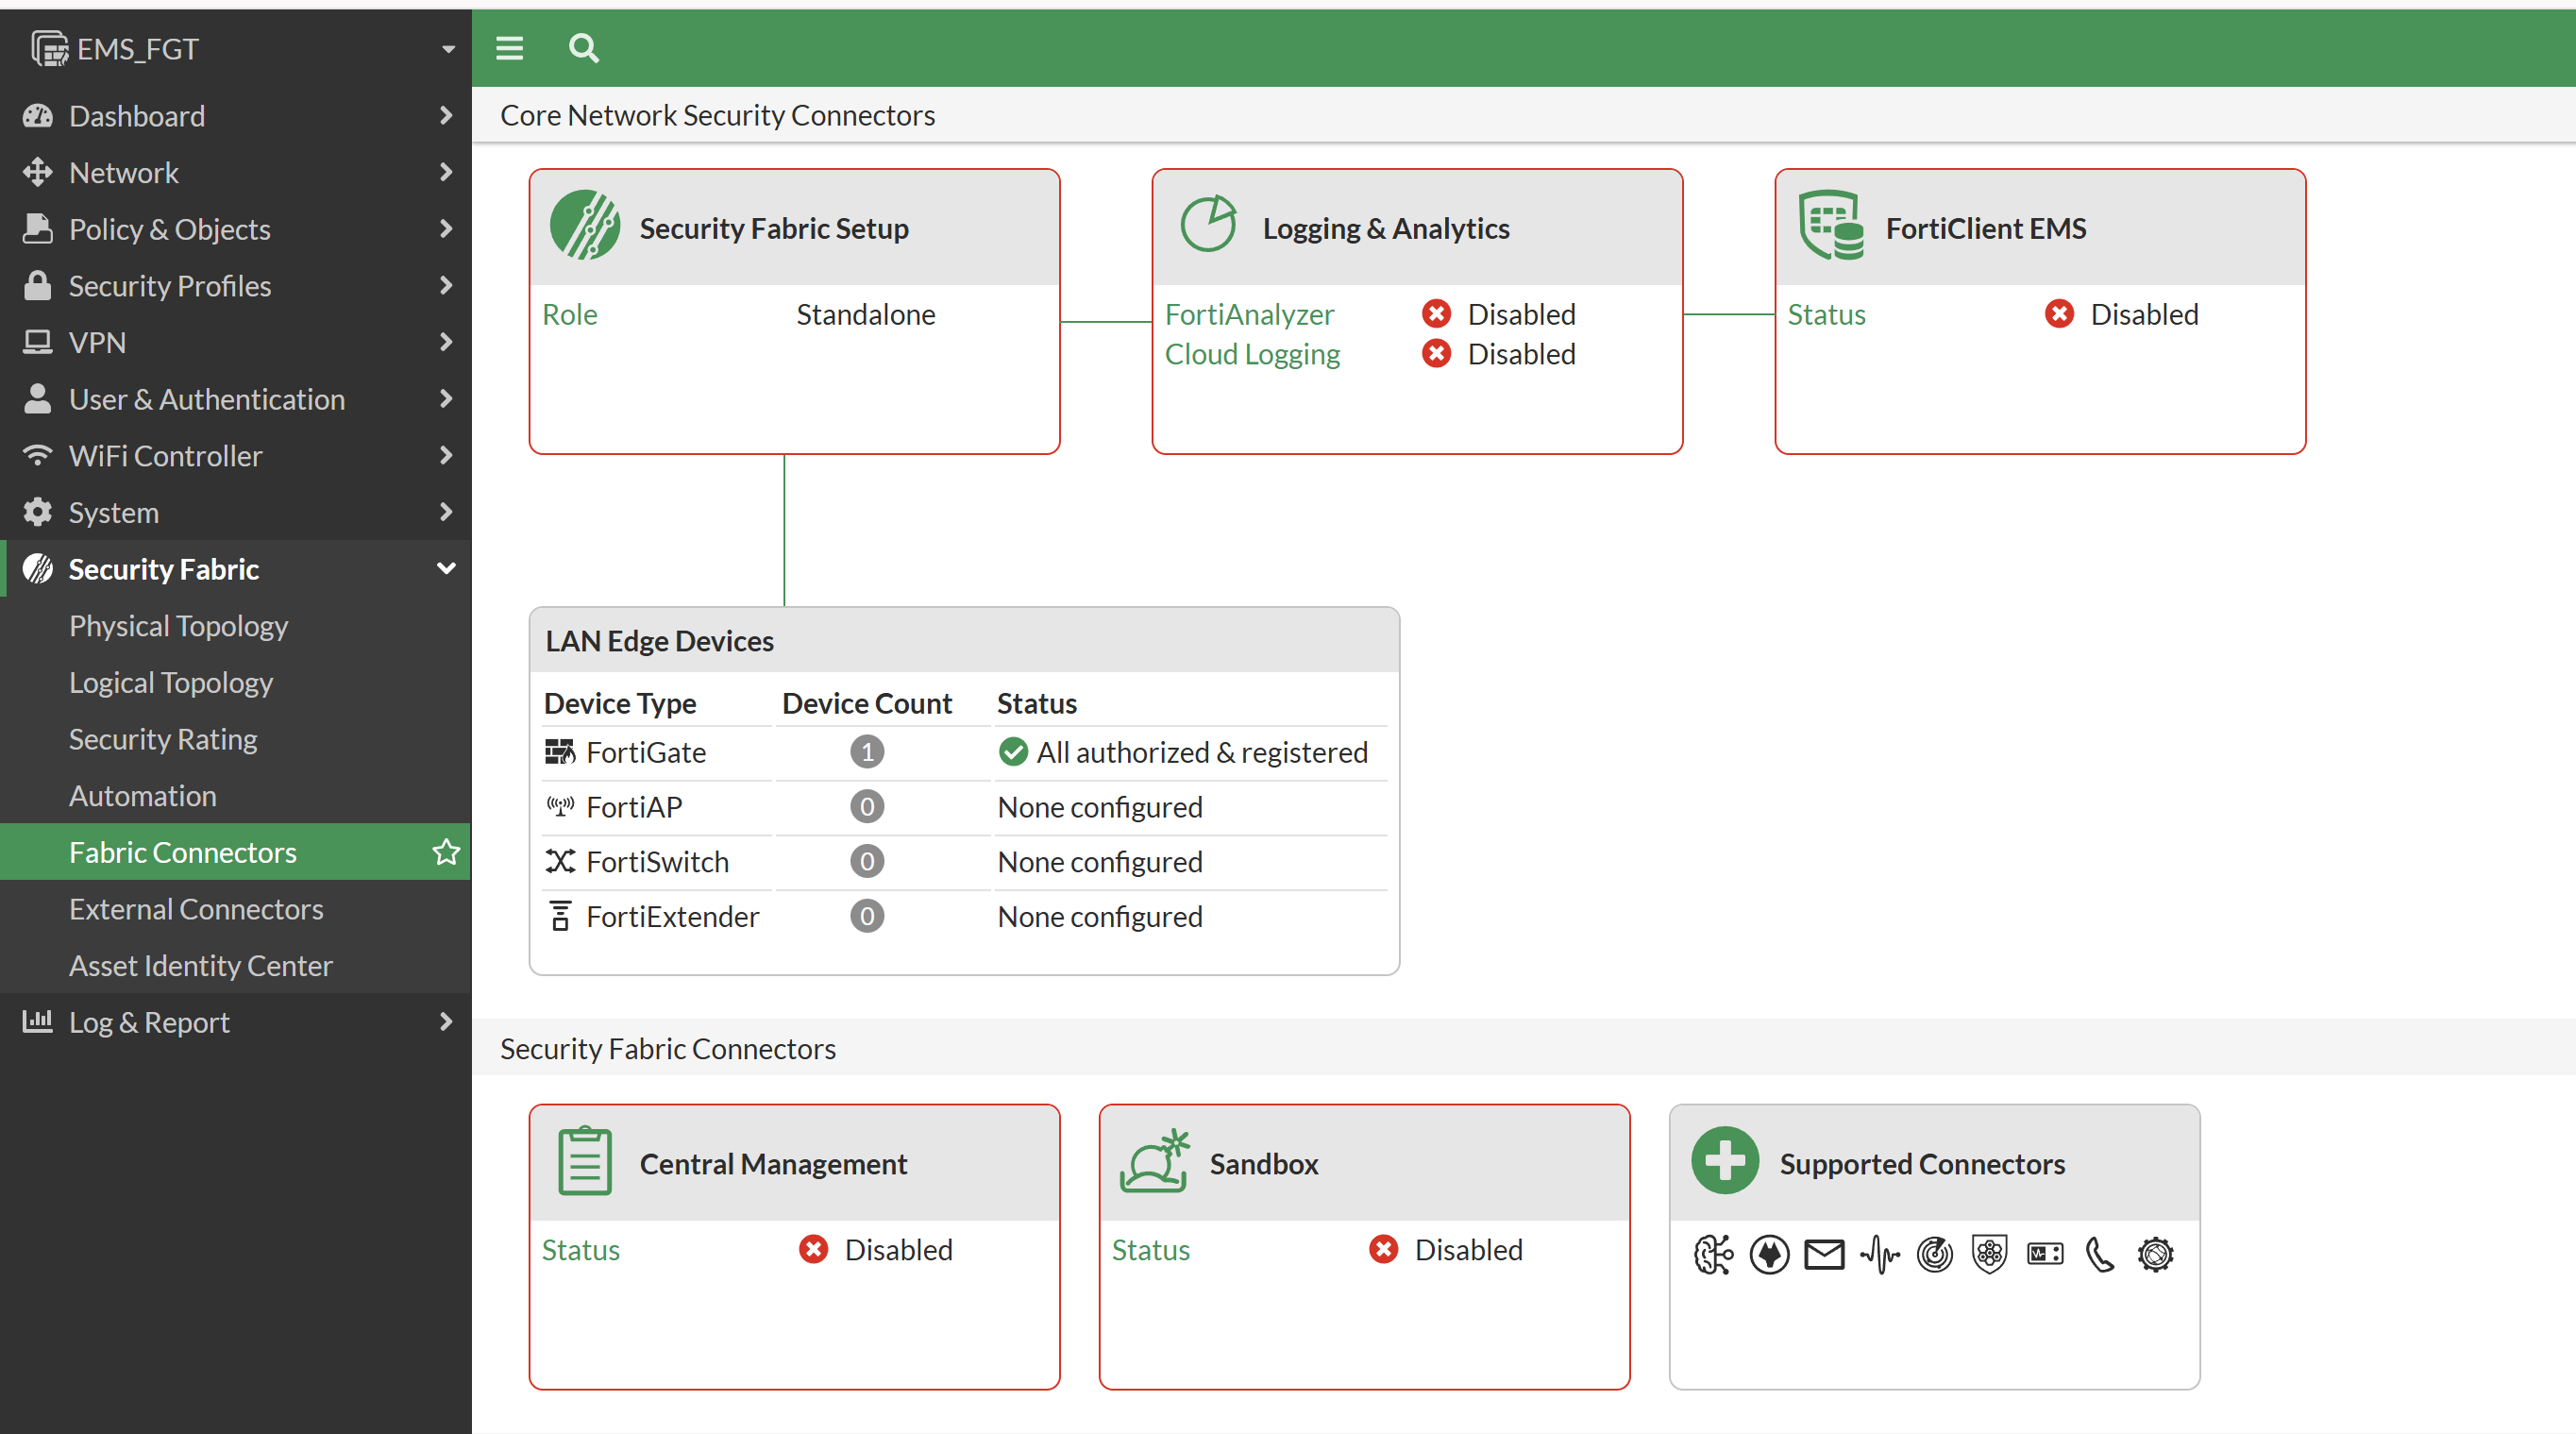
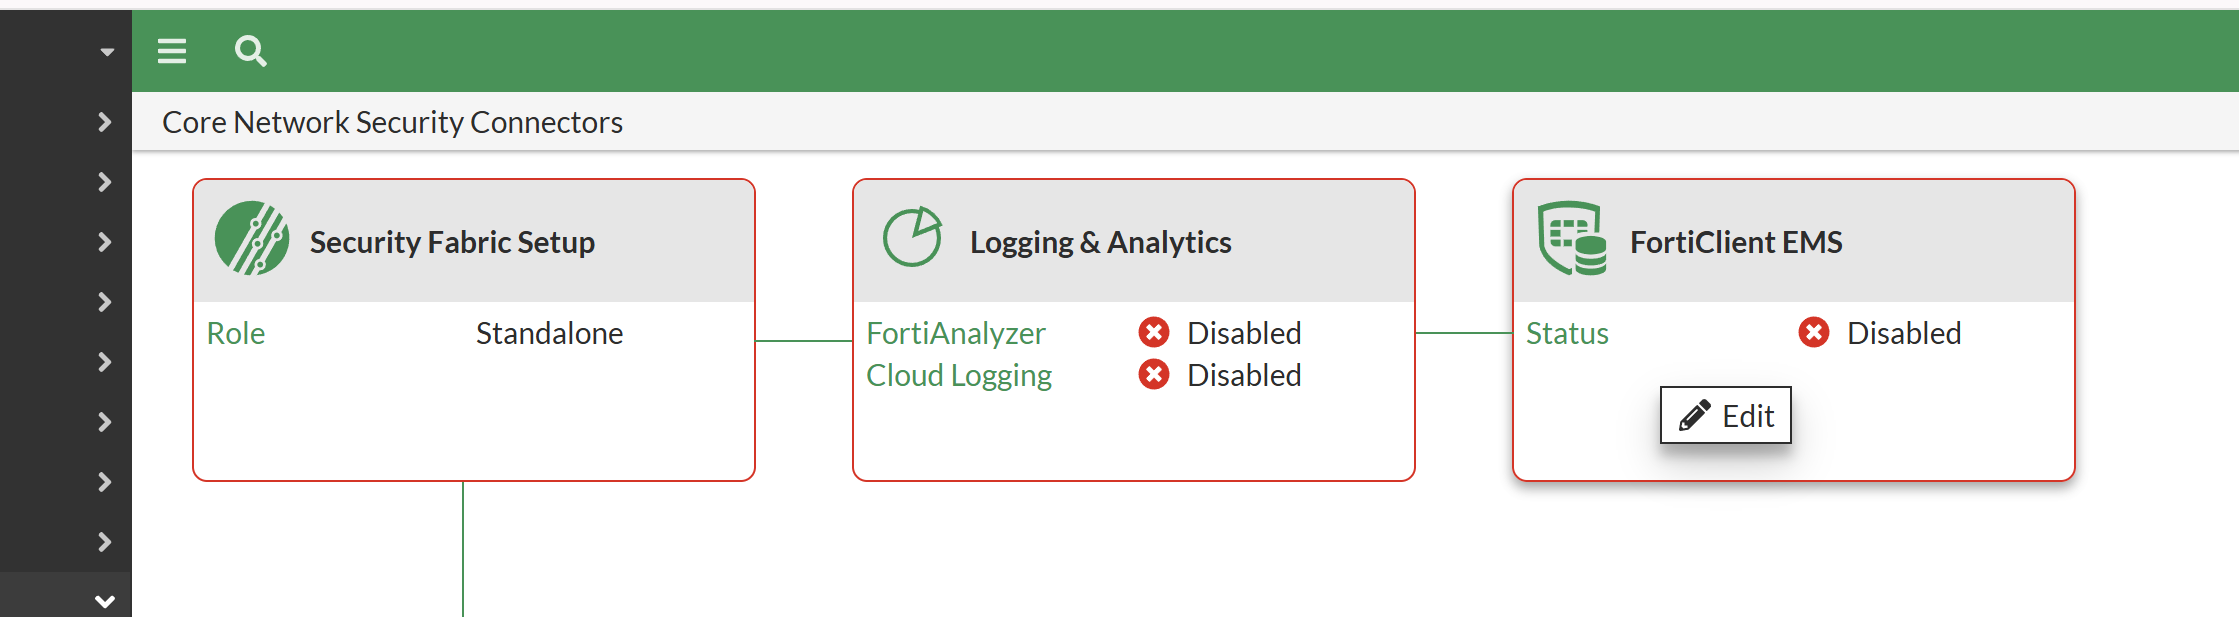
- 点击FortiClientEMS,再点击
Edit按钮,进入配置页面
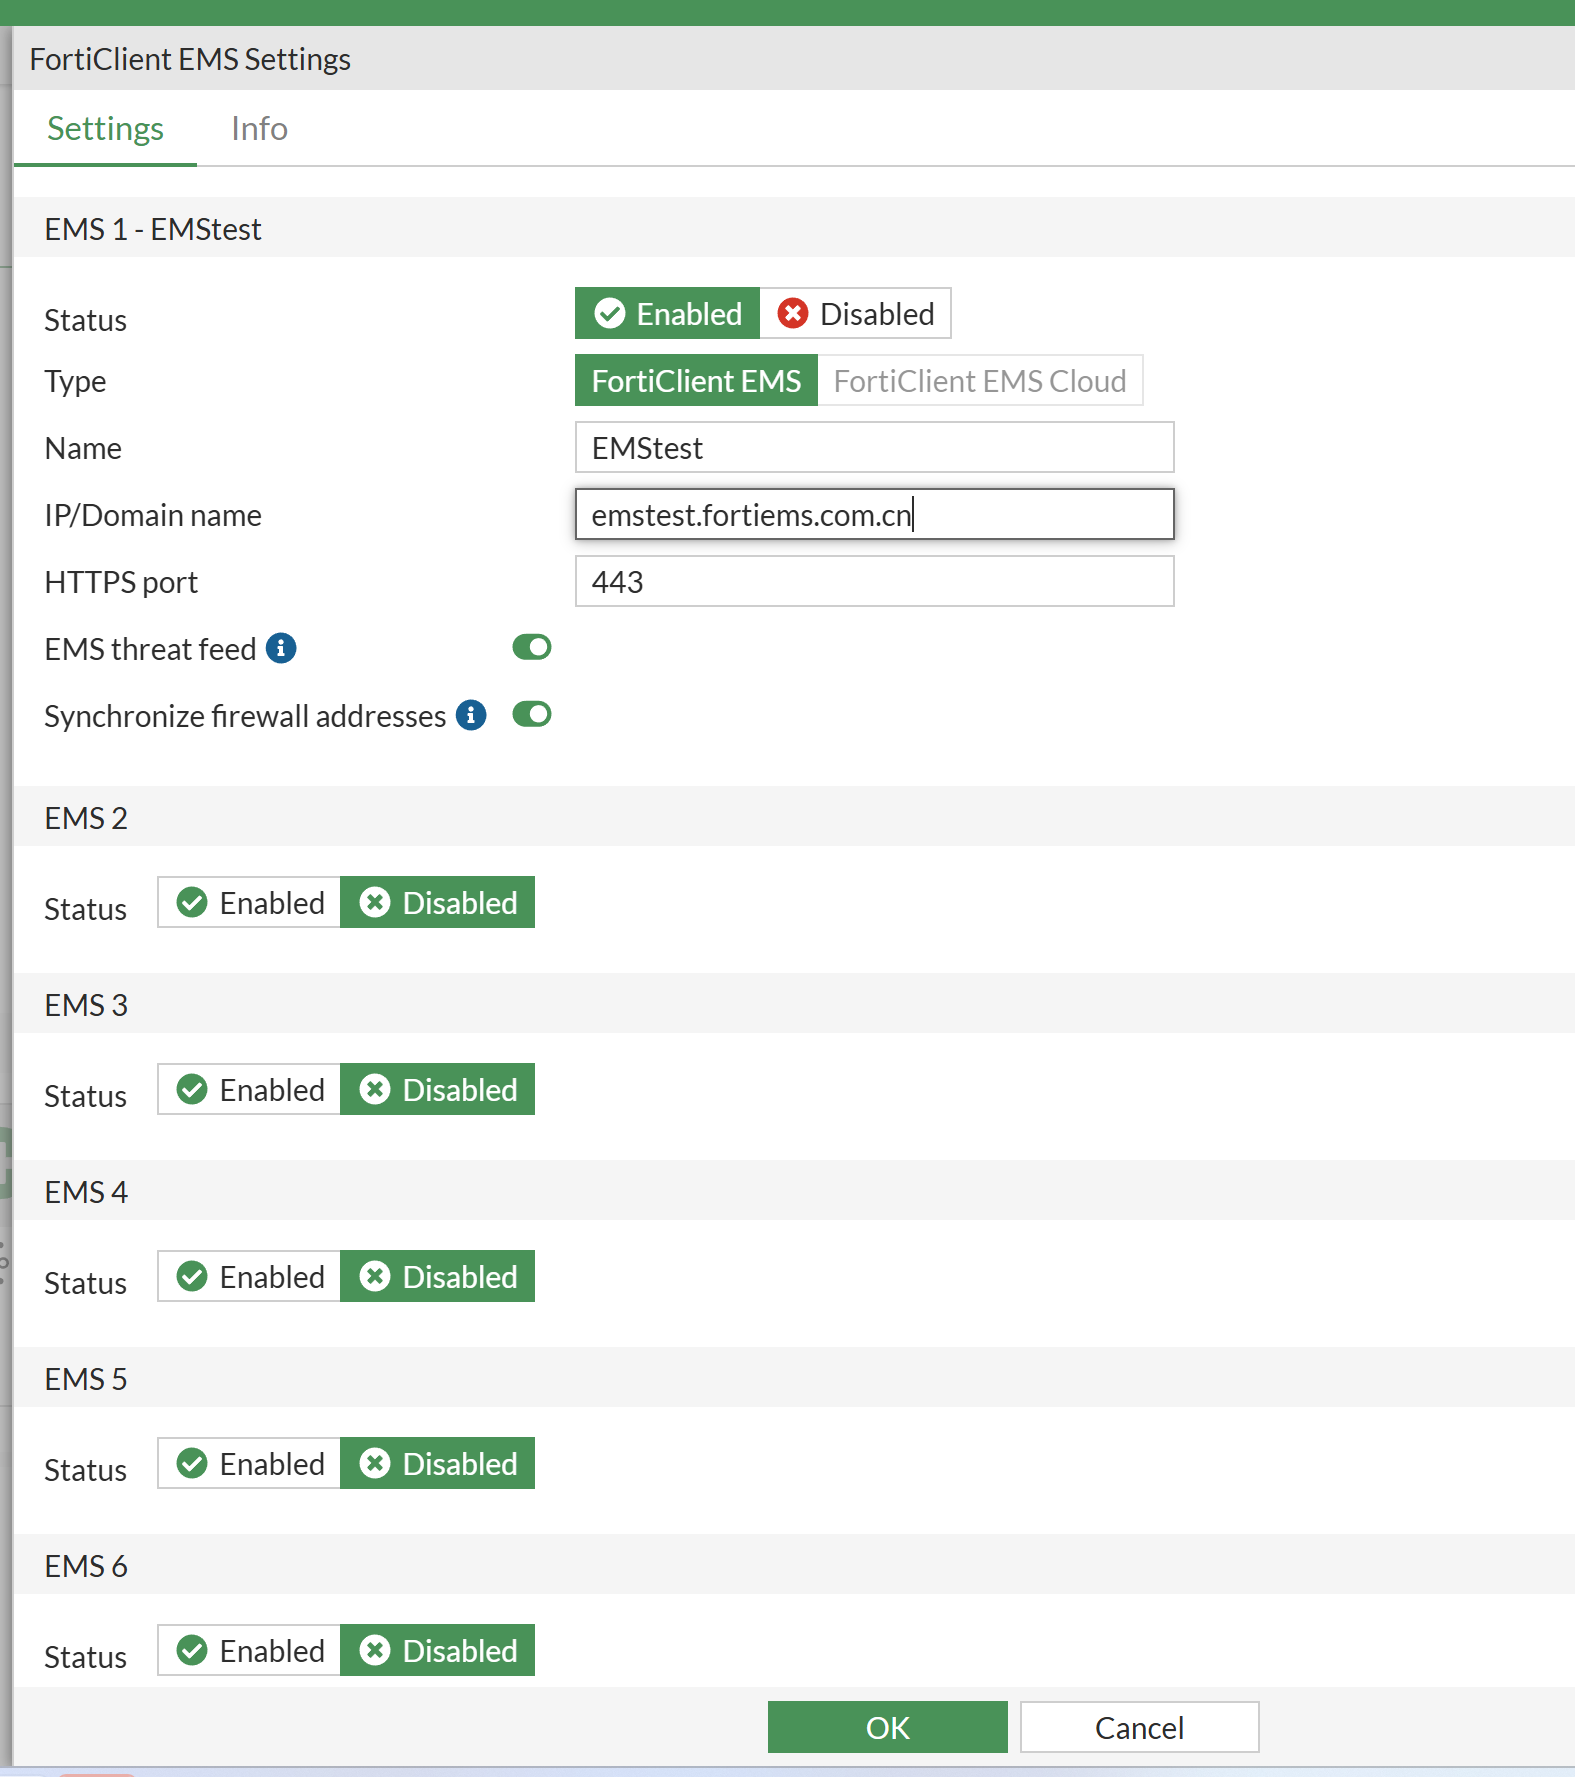
- 填写名称和域名,点击
Ok验证
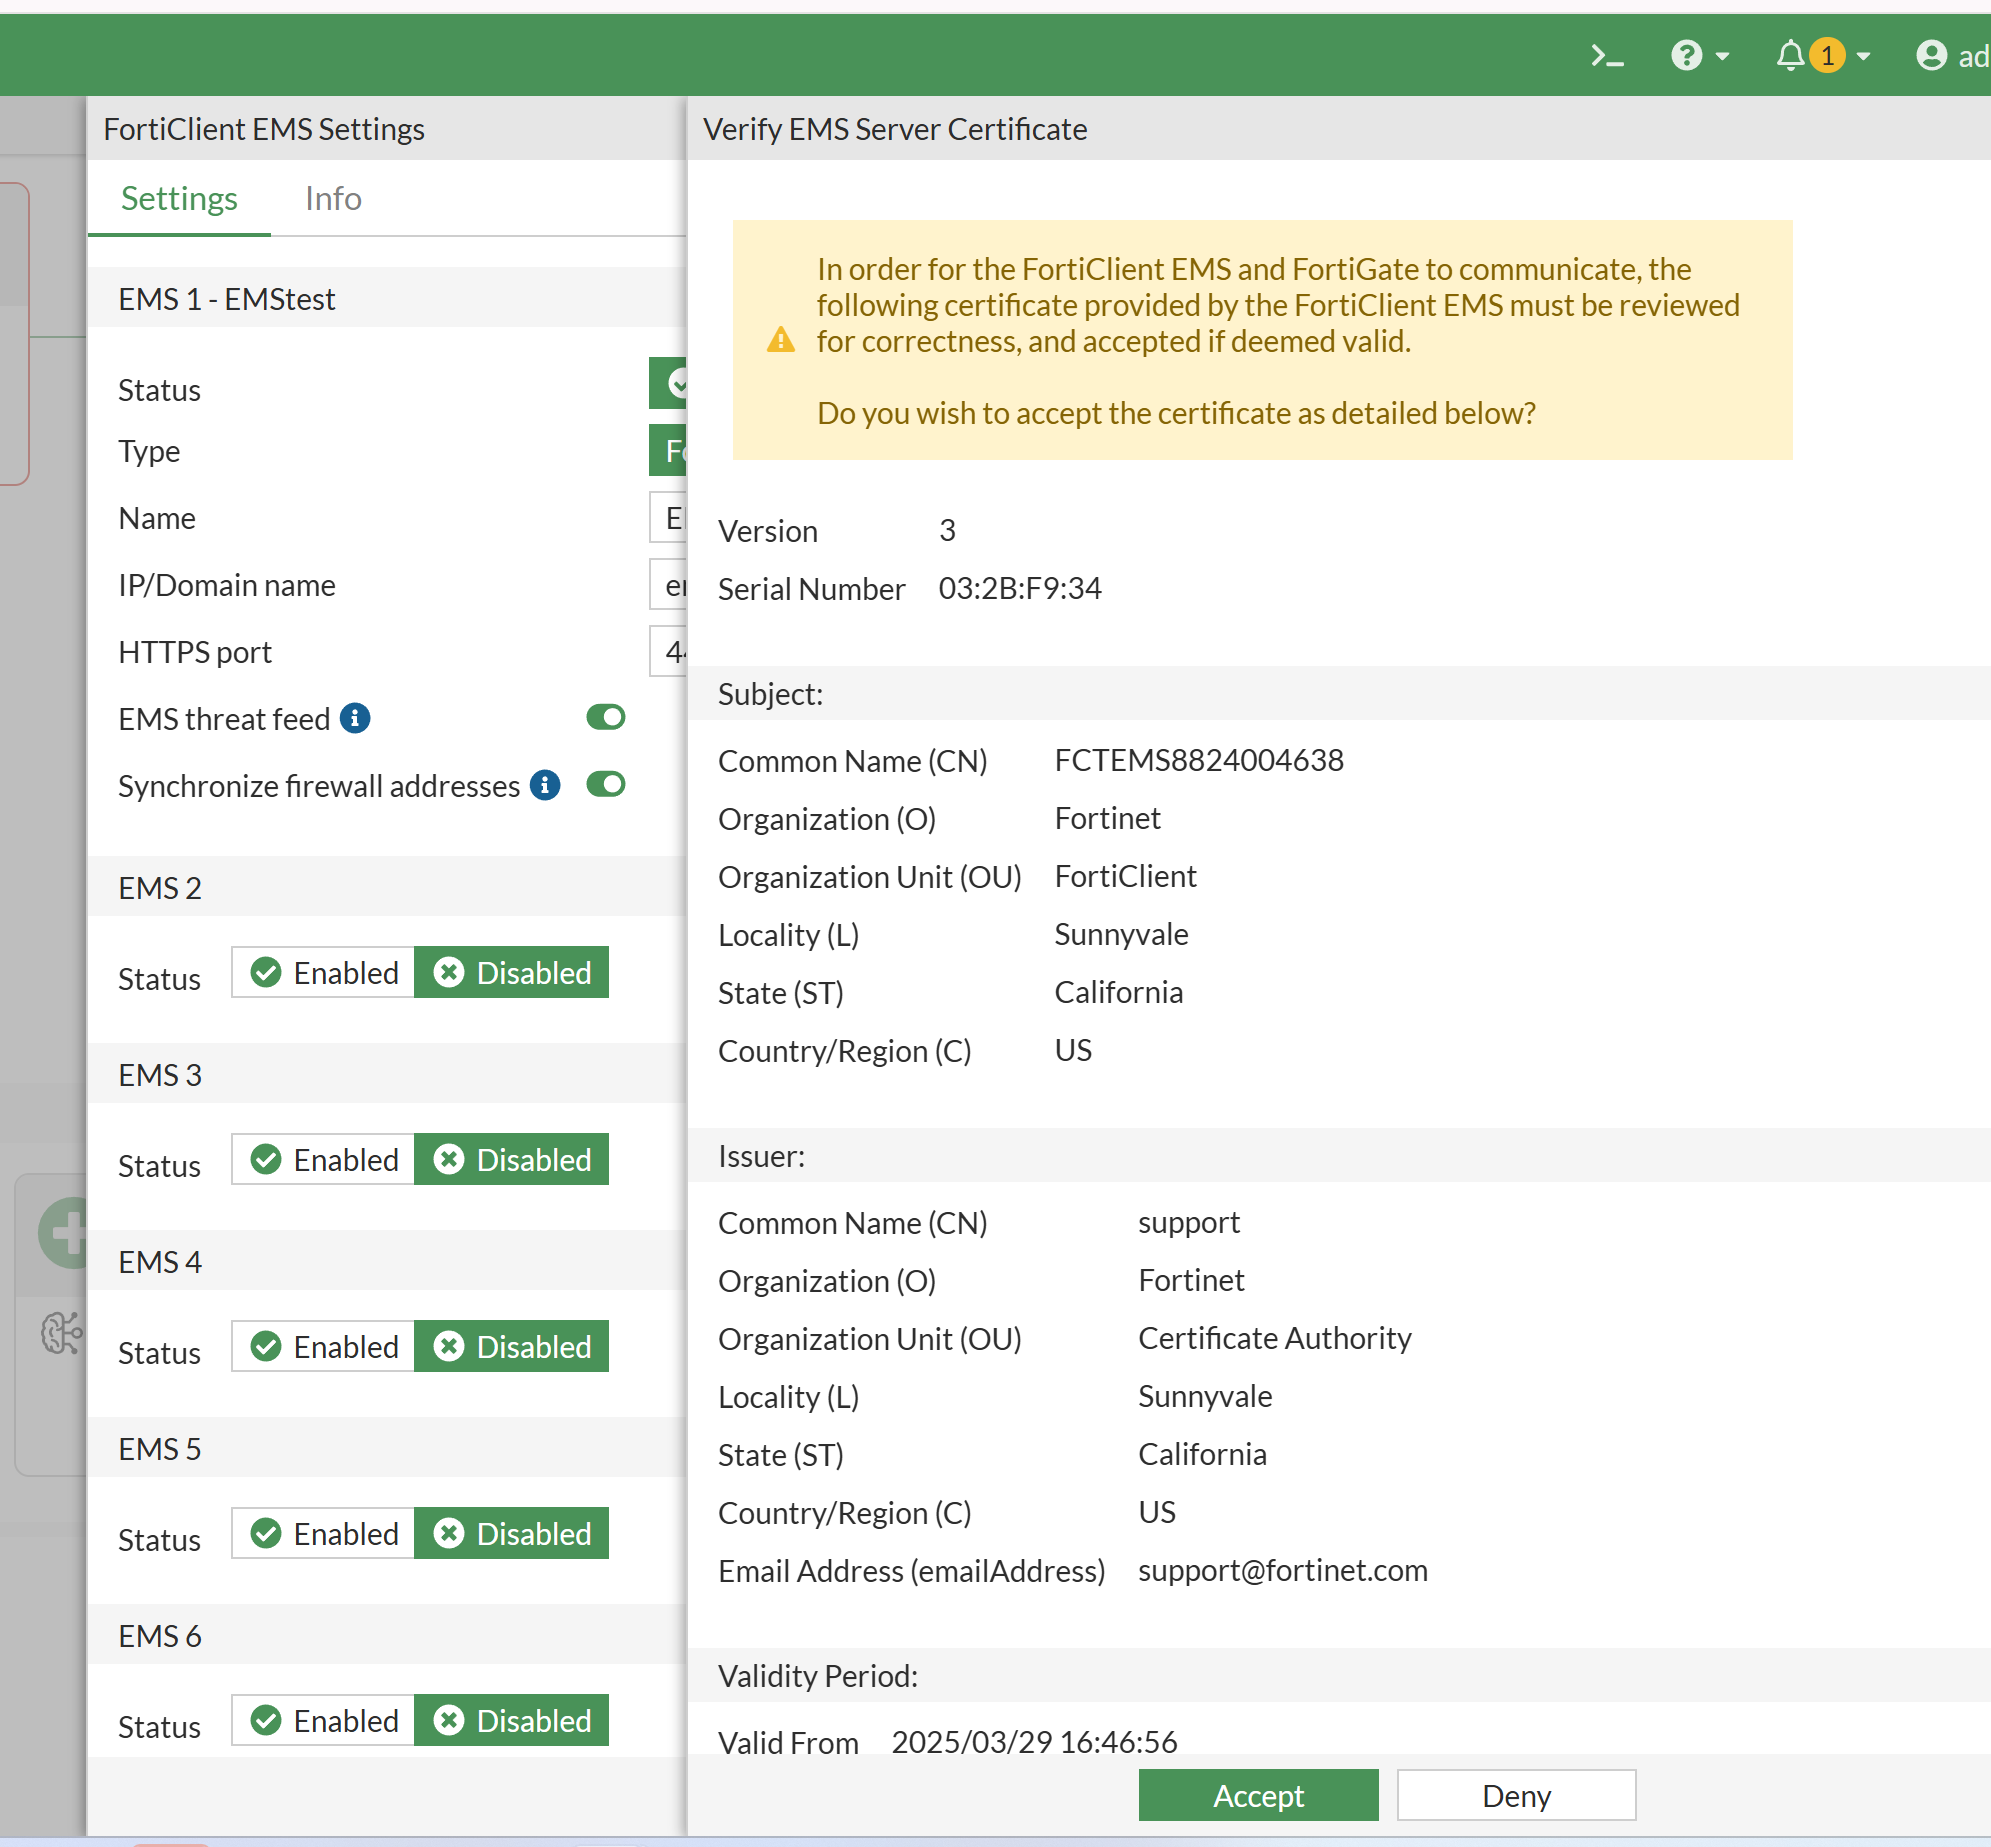
- 在配置完后会弹出证书的页面,确认无误后点击
Accept按钮来验证证书
对应CLI
###配置外部连接器
EMS_FGT # config endpoint-control fctems
EMS_FGT (fctems) #edit 1
EMS_FGT (1) #set status enable
EMS_FGT (1) #set name "EMStest"
EMS_FGT (1) #set server "emstest.fortiems.com.cn"
EMS_FGT (1) #set source-ip 10.234.12.5  <----如果必要,请填写FortiGate的源地址
EMS_FGT (1) # next
The configuration will not be effective unless server certificate is verified.
You can get and verify server certificate by the following command:
"execute fctems verify 1" (ems table id)
EMS_FGT (fctems) # end

###验证EMS
EMS_FGT # execute fctems verify 1

        Subject:     C = US, ST = California, L = Sunnyvale, O = Fortinet, OU = FortiClient, CN = FCTEMS8824004638
        Issuer:      C = US, ST = California, L = Sunnyvale, O = Fortinet, OU = Certificate Authority, CN = support, emailAddress = support@fortinet.com
        Valid from:  2025-03-29 08:46:56  GMT
        Valid to:    2038-01-18 22:34:39  GMT
        Fingerprint: B7:72:6D:78:6D:EA:D1:94:9B:63:EC:A4:25:CF:1E:91
        Root CA:     No
        Version:     3
        Serial Num:
                03:2b:f9:34
        Extensions:
                Name:     X509v3 Basic Constraints
                Critical: no
                Content:
                CA:FALSE

EMS configuration needs user to confirm server certificate.
Do you wish to add the above certificate to trusted remote certificates? (y/n)y

Certificate successfully configured and verified.

EMS_FGT #
3. 通过EMS验证FortiGate
- 在设置完连接器,并在FortiGate上验证完成后,会弹出EMS状态页面,这时候点击
Authorize按钮进入EMS授权FortiGate
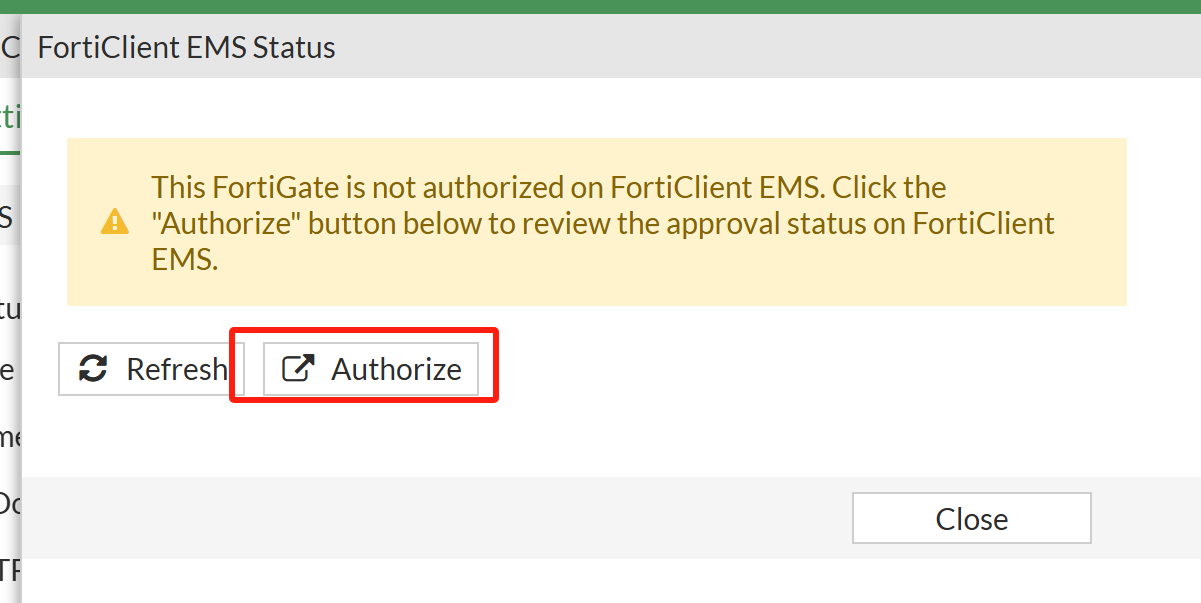
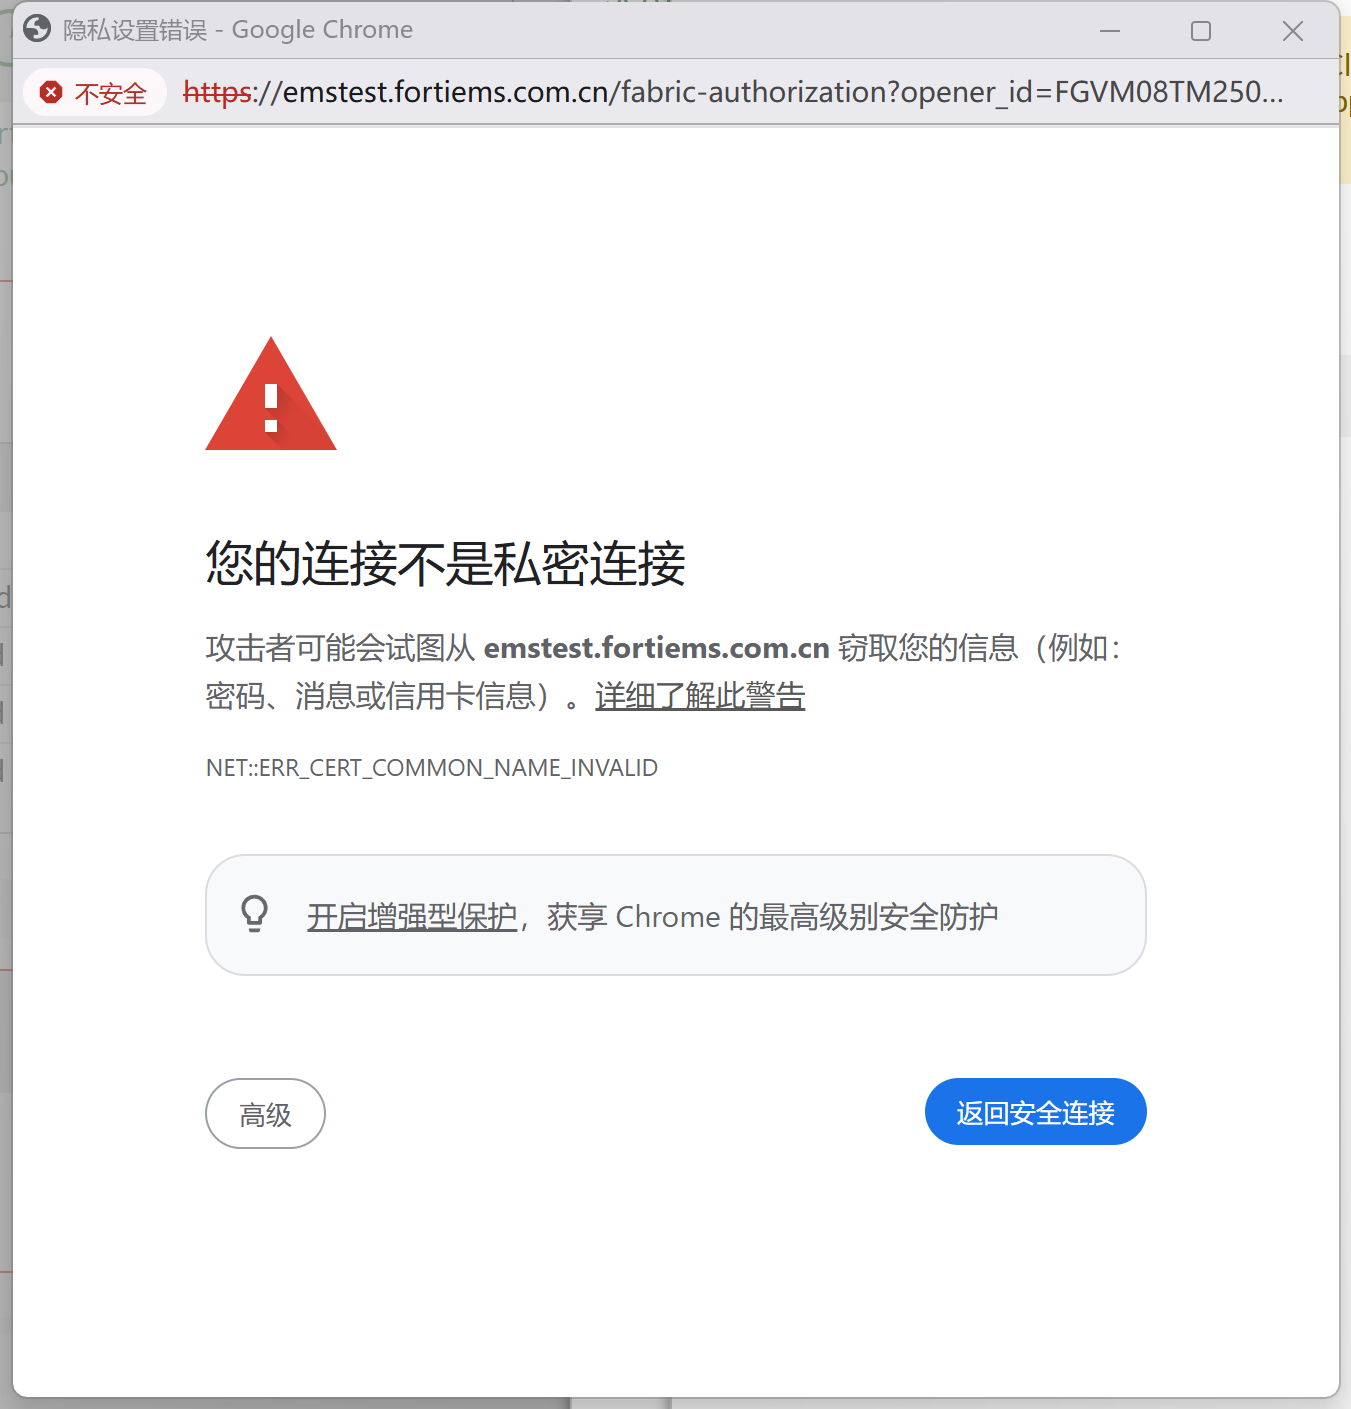
- 进入EMS的验证界面,因为没有上传可信证书,会显示页面问题。选择高级继续访问即可。
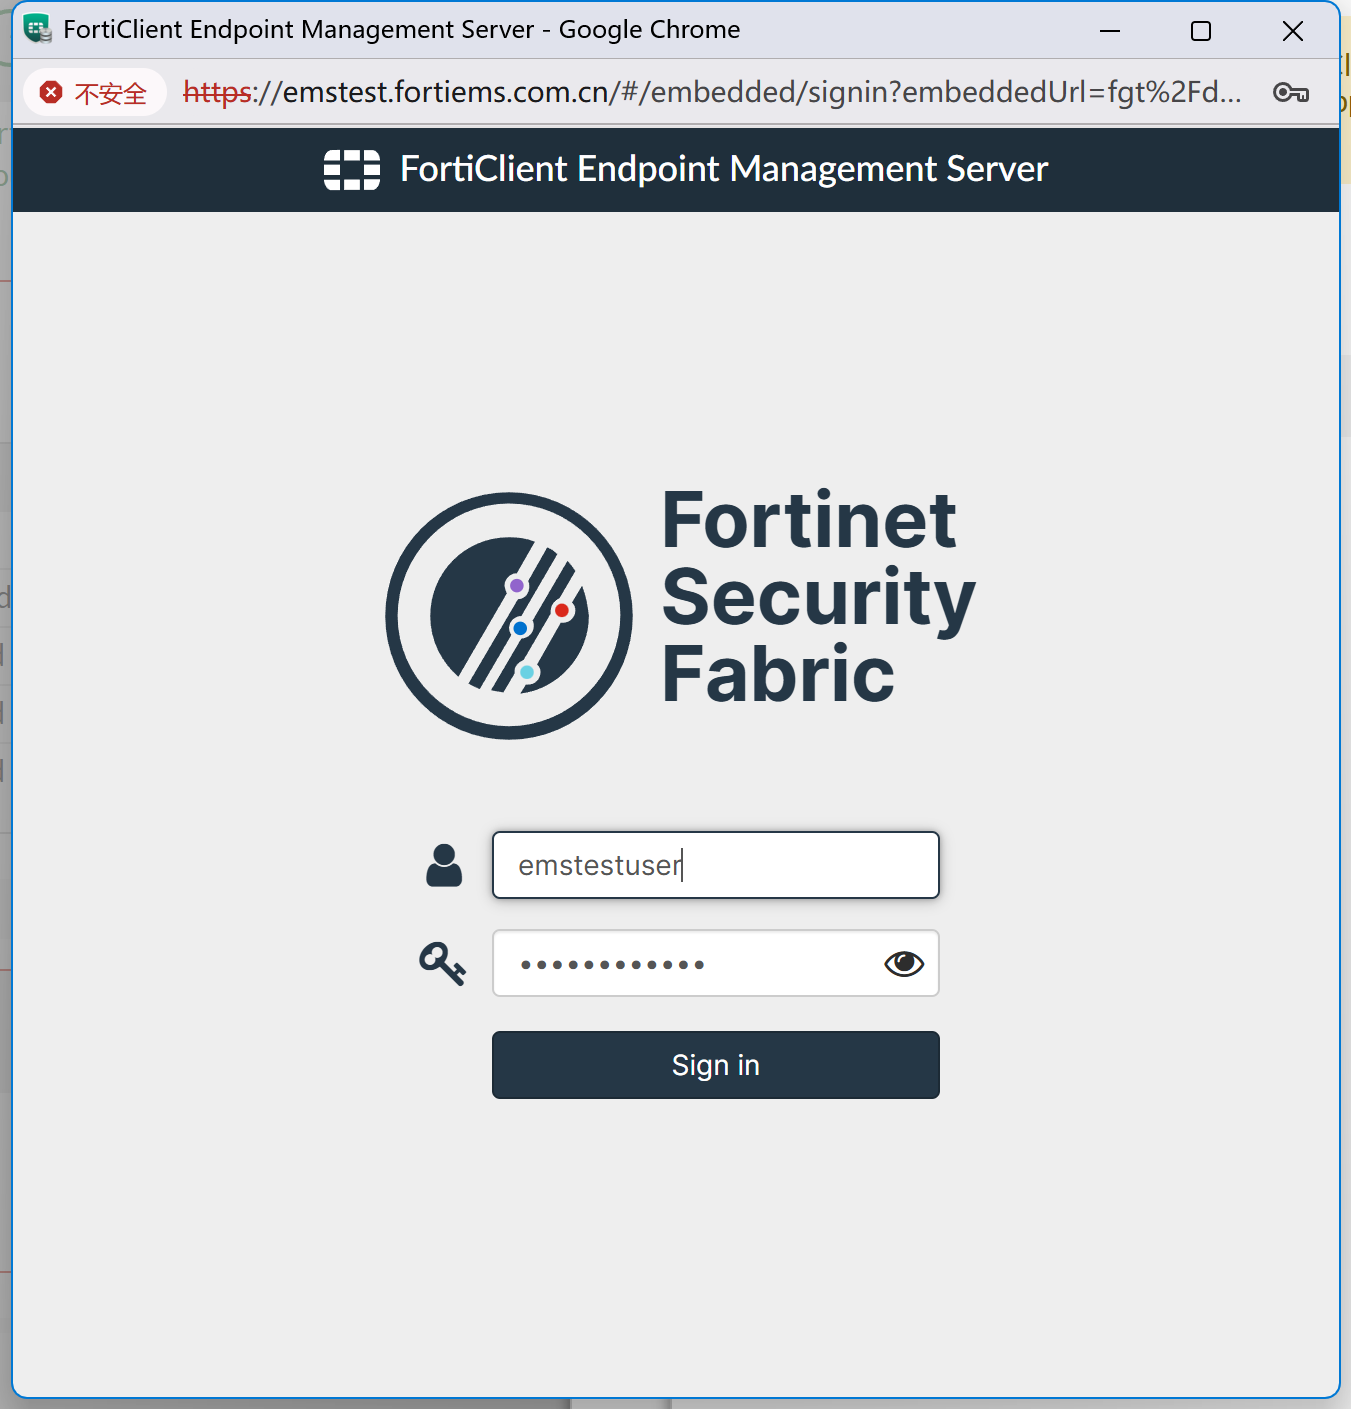
- 输入EMS的管理员账号和密码,登录EMS验证界面
- 核对序列号,选择
Authorize,点击Save按钮。
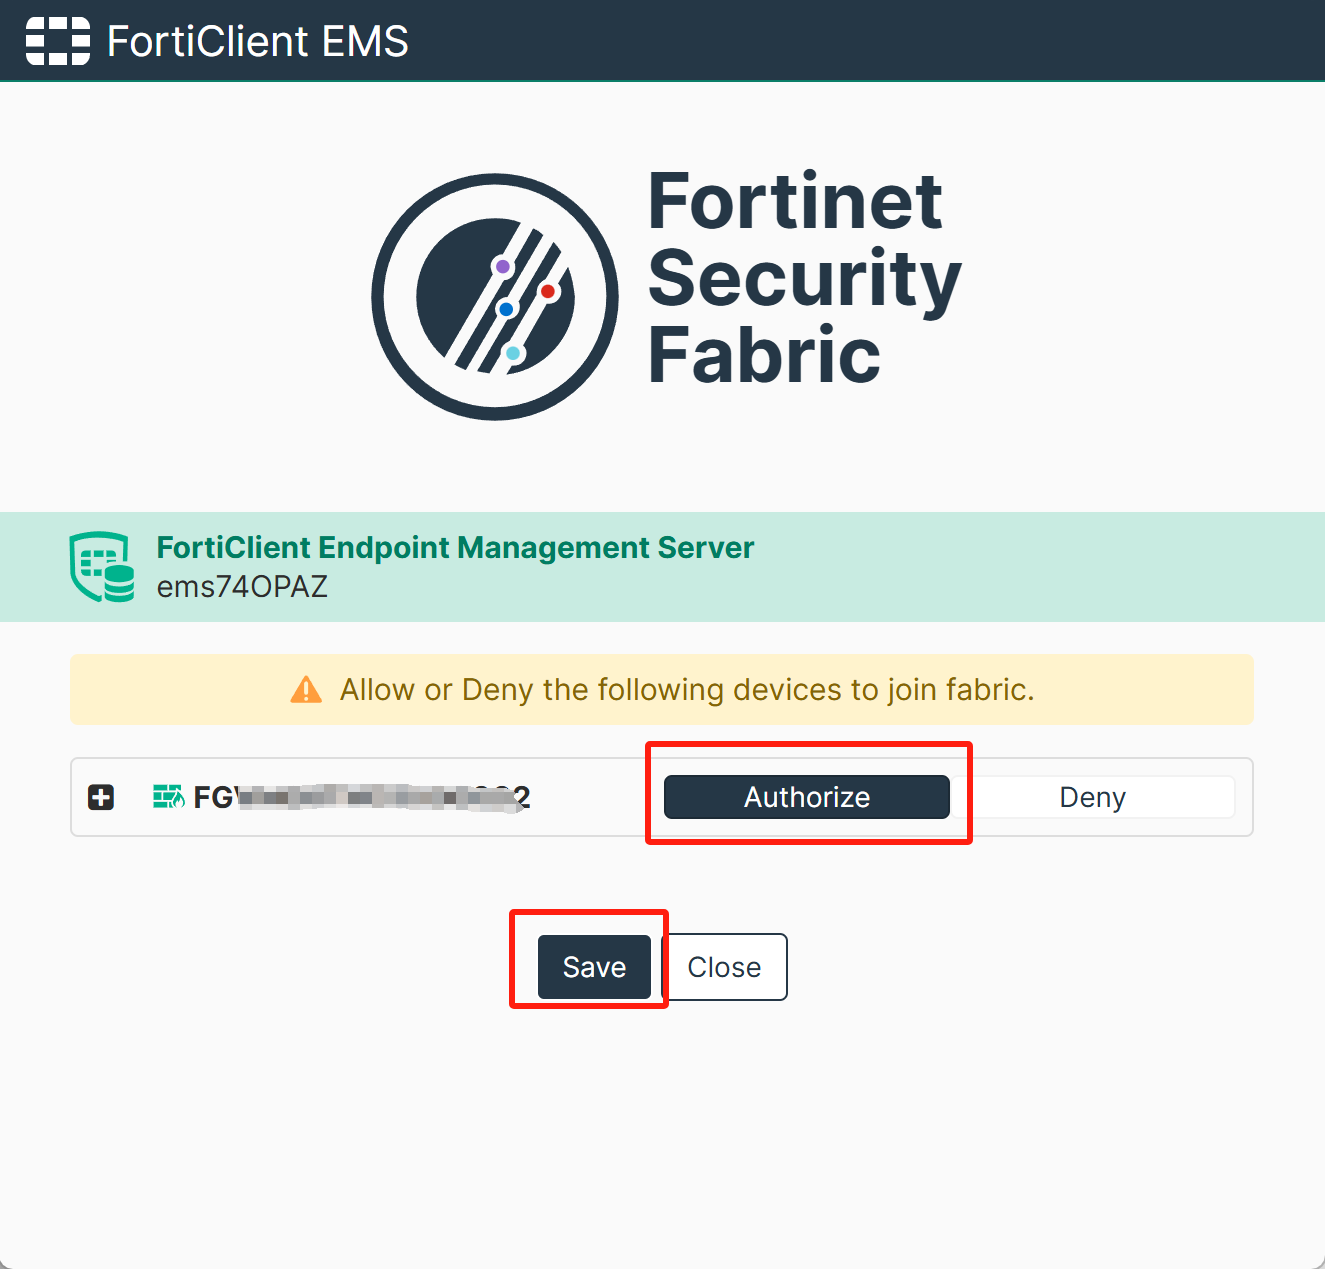
- 在保存完成后会显示FortiGate已经被EMS授权。
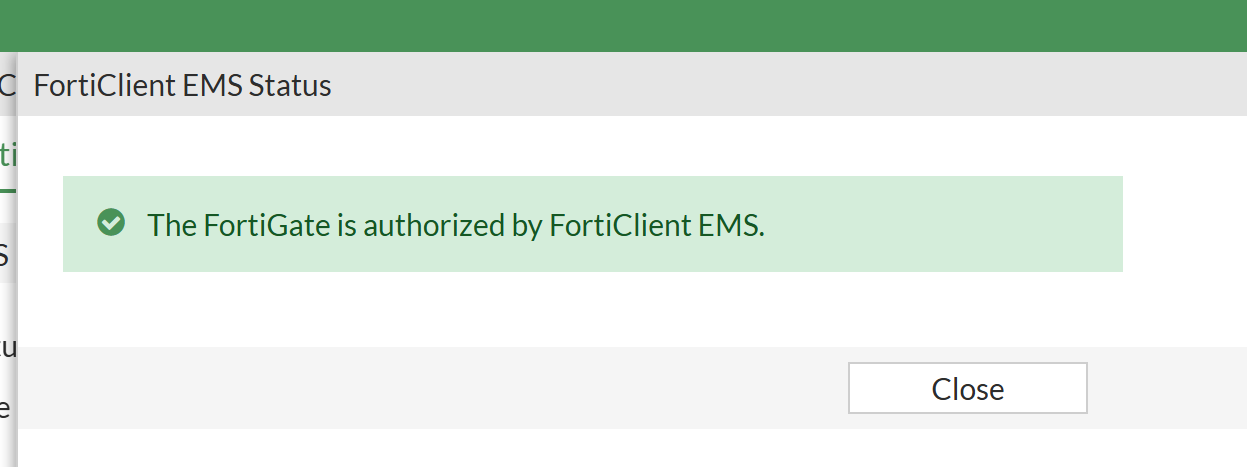
如果因为使用CLI配置,没有在FortiGate上显示EMS验证,也可以通过进入EMS的管理界面来验证FortiGate
在进入EMS就会弹出显示,选择Authorize即可
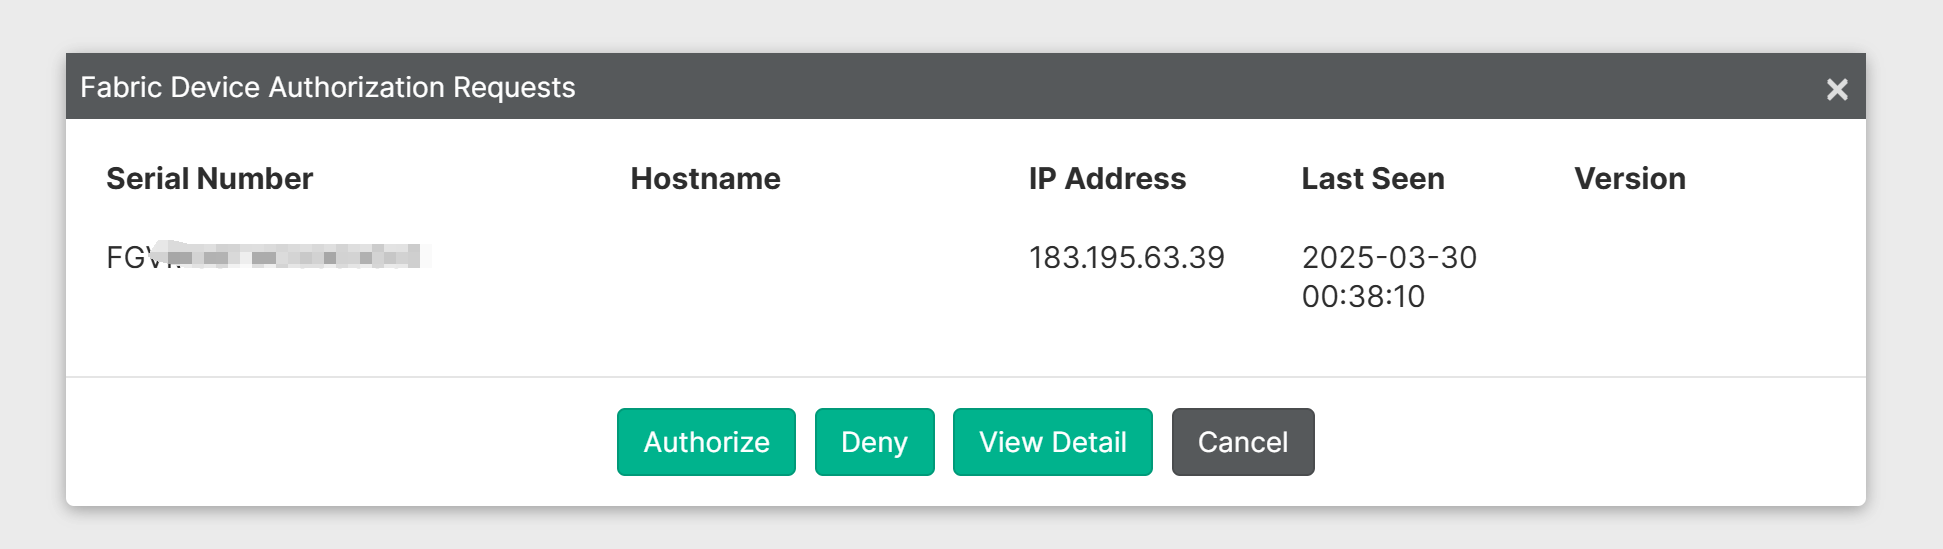
也可以选择Fabric&Connectors-->Fabric Devices,找到对应的设备,会看到这台设备在等待授权,选择Authorize即可 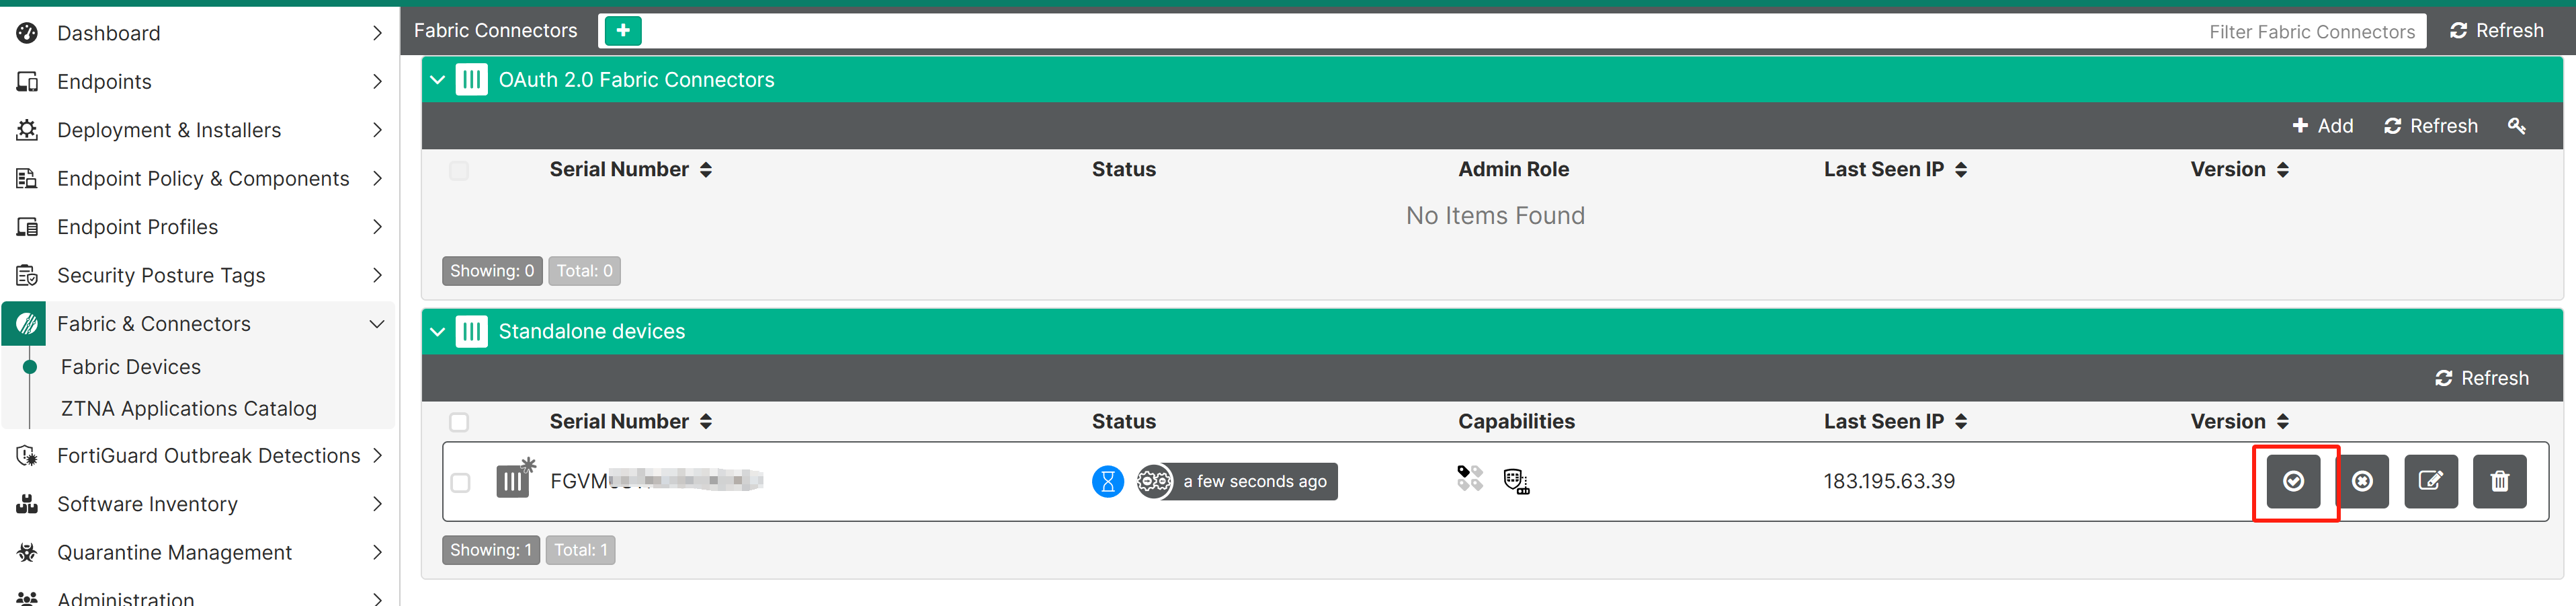
验证连接
打开EMS,选择
Fabric&Connectors-->Fabric Devices,会显示FortiGate正常连接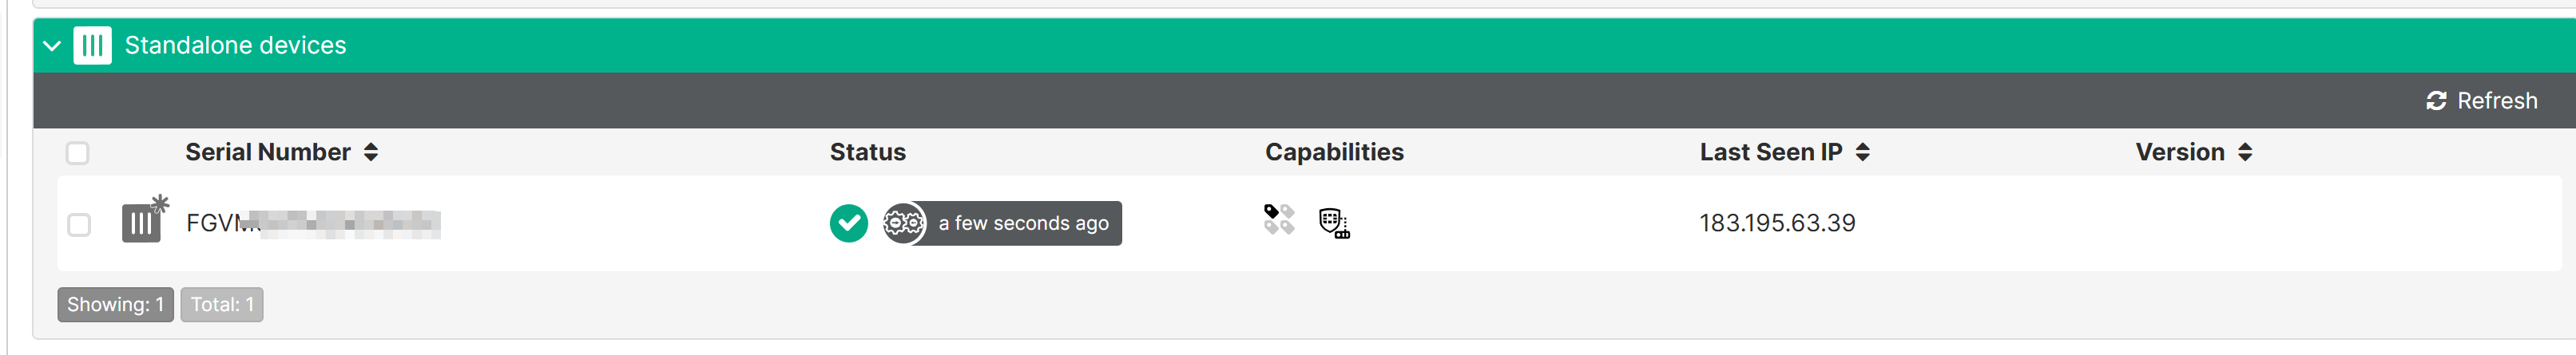
打开FortiGate,选择
Security Fabric-->fabric-connector可以看到EMS开启并被正常连接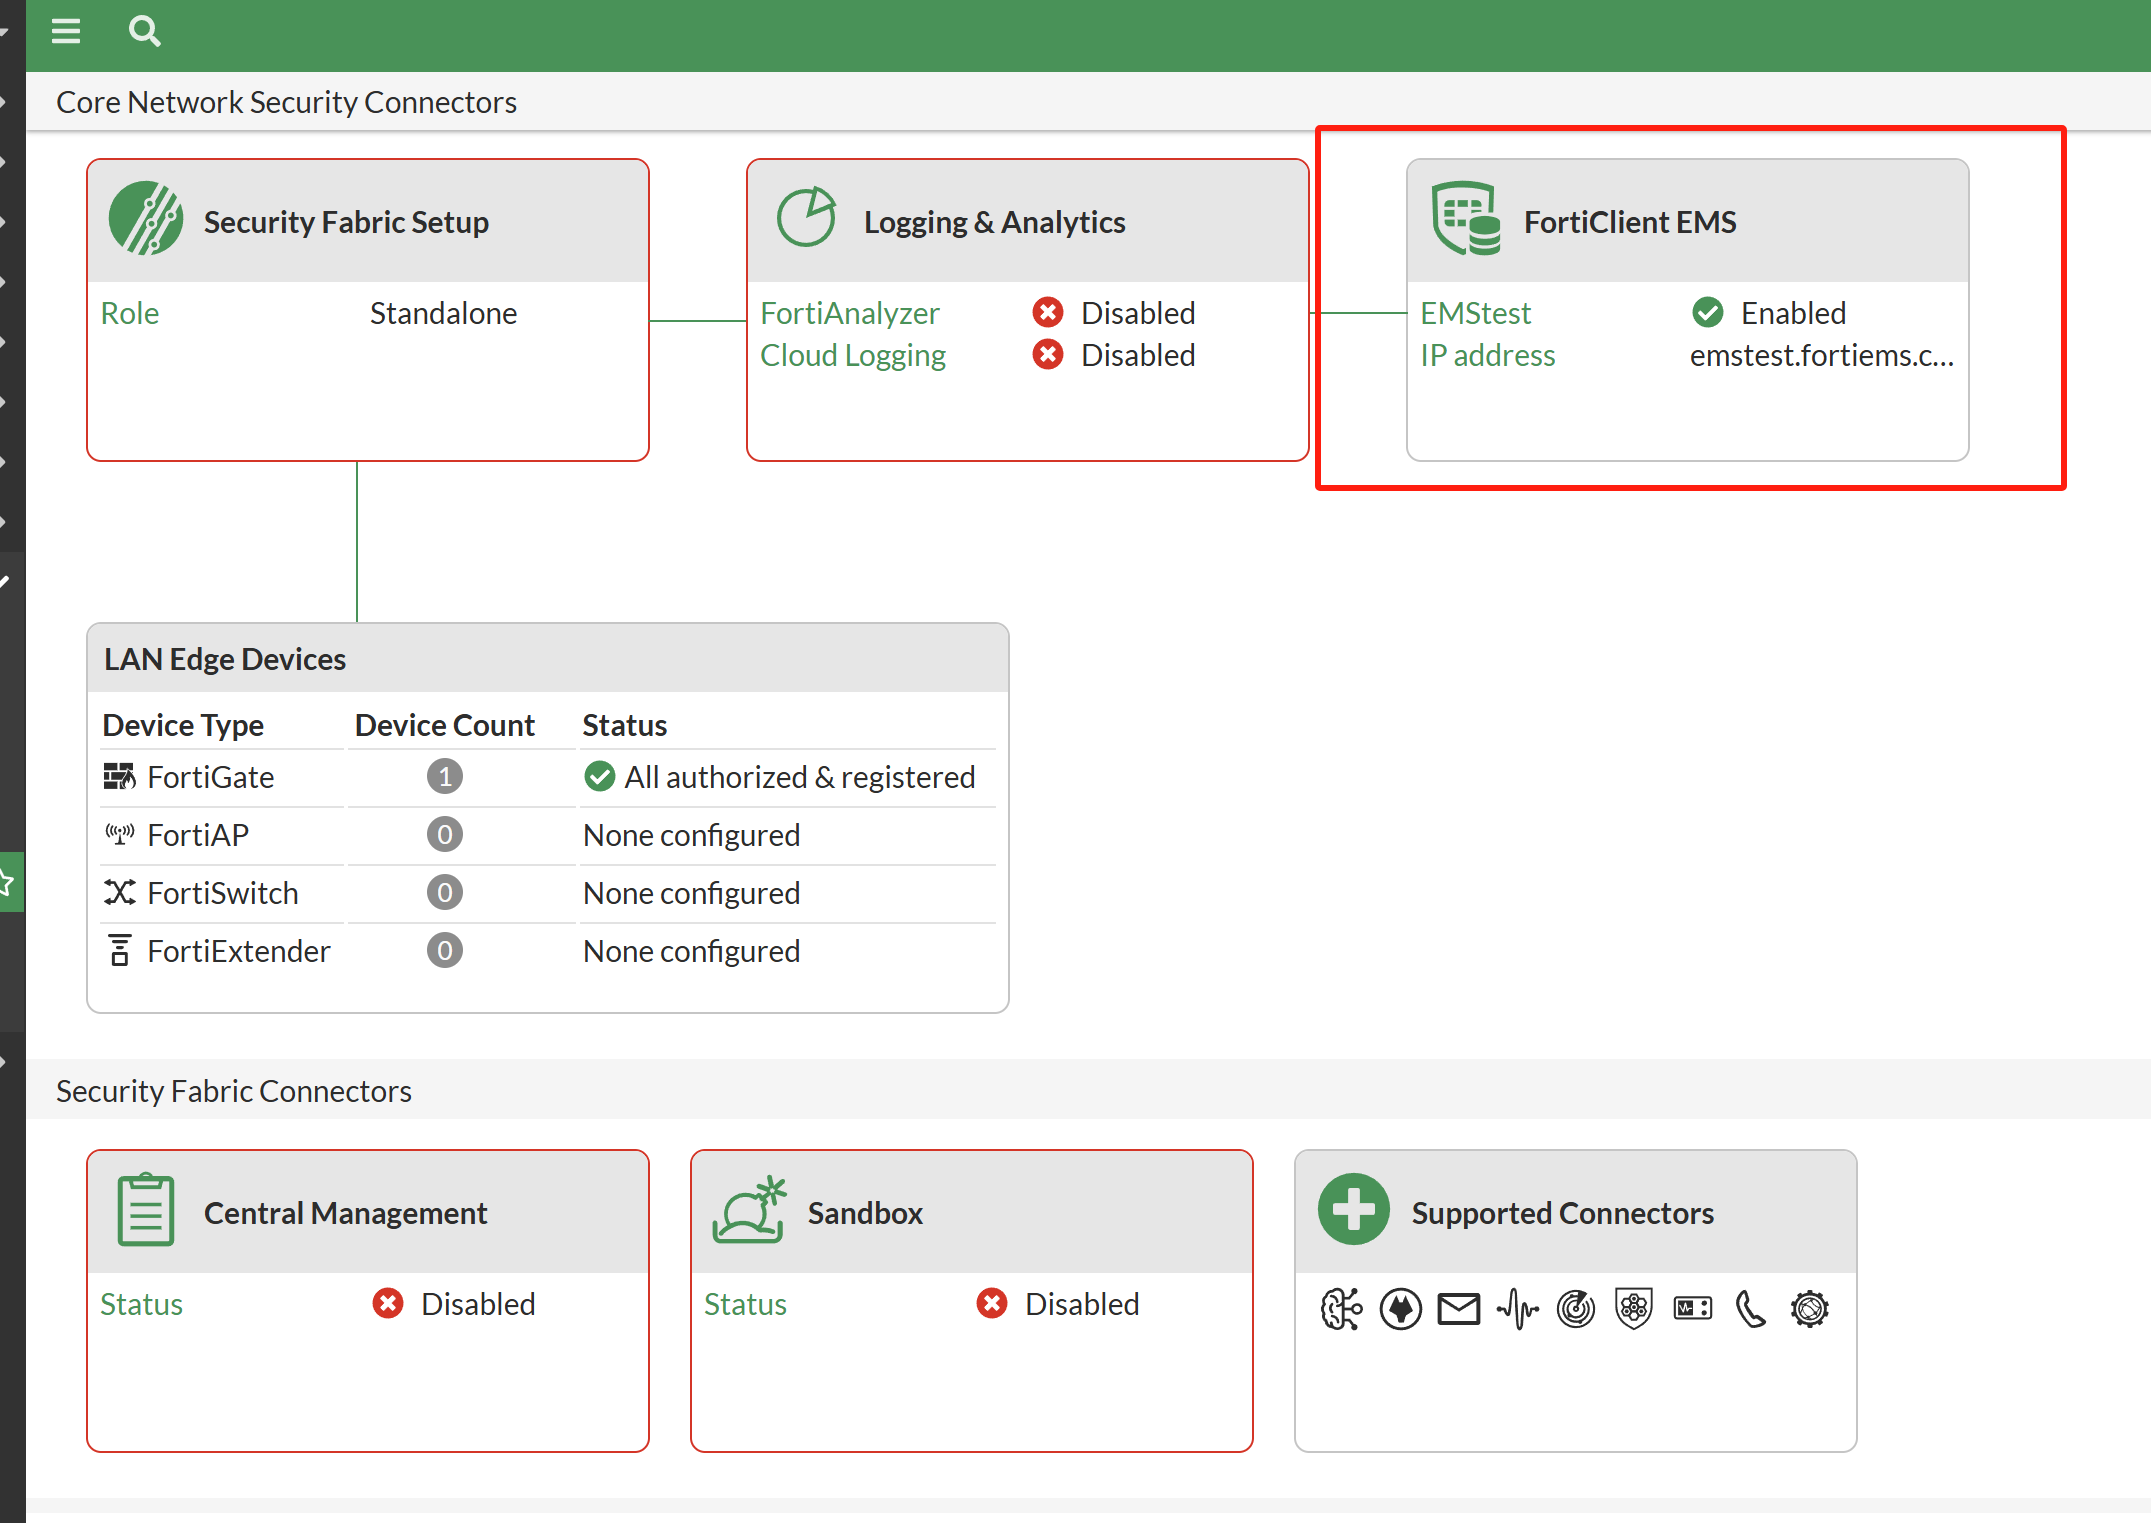
对应CLI
EMS_FGT # exec fctems verify 1
EMS already verified.

EMS_FGT # diagnose test application fcnacd 2
EMS context status:

FortiClient EMS number 1:
        name(id): EMStest(1) confirmed: yes
        fetched-serial-number: FCTEMS8824004638
        fetched-tenant-id: 00000000000000000000000000000000
        user-data:
                verified capabilities: true
                verified identity: true
        interface-selection-method: 0
        verify-peer-method: 4
Websocket status: connected, oif: 0
针对开启了多租户的EMS
针对了多租户的EMS,方法和没开启多租户相同,但是FortiGate只能通过域名来连接,所以对应租户的域名也要被解析到
例如:EMS的域名为ems.fortinet.com,开启了多租户,添加了叫TeamsA的租户。
那么在设置连接器时,填写域名为:TeamsA.ems.fortinet.com
当然,ems.fortinet.com和TeamsA.ems.fortinet.com要被解析为同一个地址。
重要
- 在开启多租户后,单租户的站点被定义为Default站点。FortiGate需要连接default站点才能够正常通信;FortiGate不能连接整个EMS,只能连接对应站点。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.1 | Add attention message for MT site | ysheng | tanga | 2025.07.09 |
| 1.0 | First Complete | ysheng | tanga | 2025.04.08 |