证书设置
证书设置
什么是证书
数字证书(Digital Certificate)本质上就是一份 由权威机构(CA,Certificate Authority)签发的电子身份证明,它用来证明某个实体(个人、组织、服务器、设备)的身份,并且支持安全通信。可以把数字证书理解为 “网络世界的身份证 + 门禁卡”
一张数字证书通常包含以下信息:
- 持有者信息:证书属于谁(个人、公司、域名等)。
- 公钥:用于加密通信或验证签名。
- 签发机构(CA)信息:哪个权威机构颁发的。
- 有效期:证书从何时到何时有效。
- 用途:是用来做 SSL/TLS 加密、代码签名,还是用户身份认证。
- 数字签名:由颁发机构对证书本身做的签名,用来防止篡改。
数字证书的主要作用
- 身份验证:确认对方(服务器/用户/应用)身份真实,防止冒充。
- 数据加密:配合公钥和私钥机制,实现 SSL/TLS 加密通信。
- 数据完整性:通过数字签名保证数据未被篡改。
- 不可否认性:使用者不能否认曾经发出的签名或操作,因为证书绑定了身份。
EMS证书的类型
EMS上可以看到以下内容的证书,分别是:
服务器证书:
- 服务器证书是被EMS用来访问或者FortiGate连接所使用的证书,可以证明 EMS 服务器的身份,避免管理员和FortiGate连接到伪造的EMS服务器。
- 在部署服务器证书后,EMS与FortiGate以及管理员浏览器之间的通信会通过 TLS 加密,避免数据被窃听或篡改。
终端控制证书:
- EMS本身是一个集中管理平台,终端(FortiClient)和 EMS 之间的通信涉及配置下发、状态汇报等。
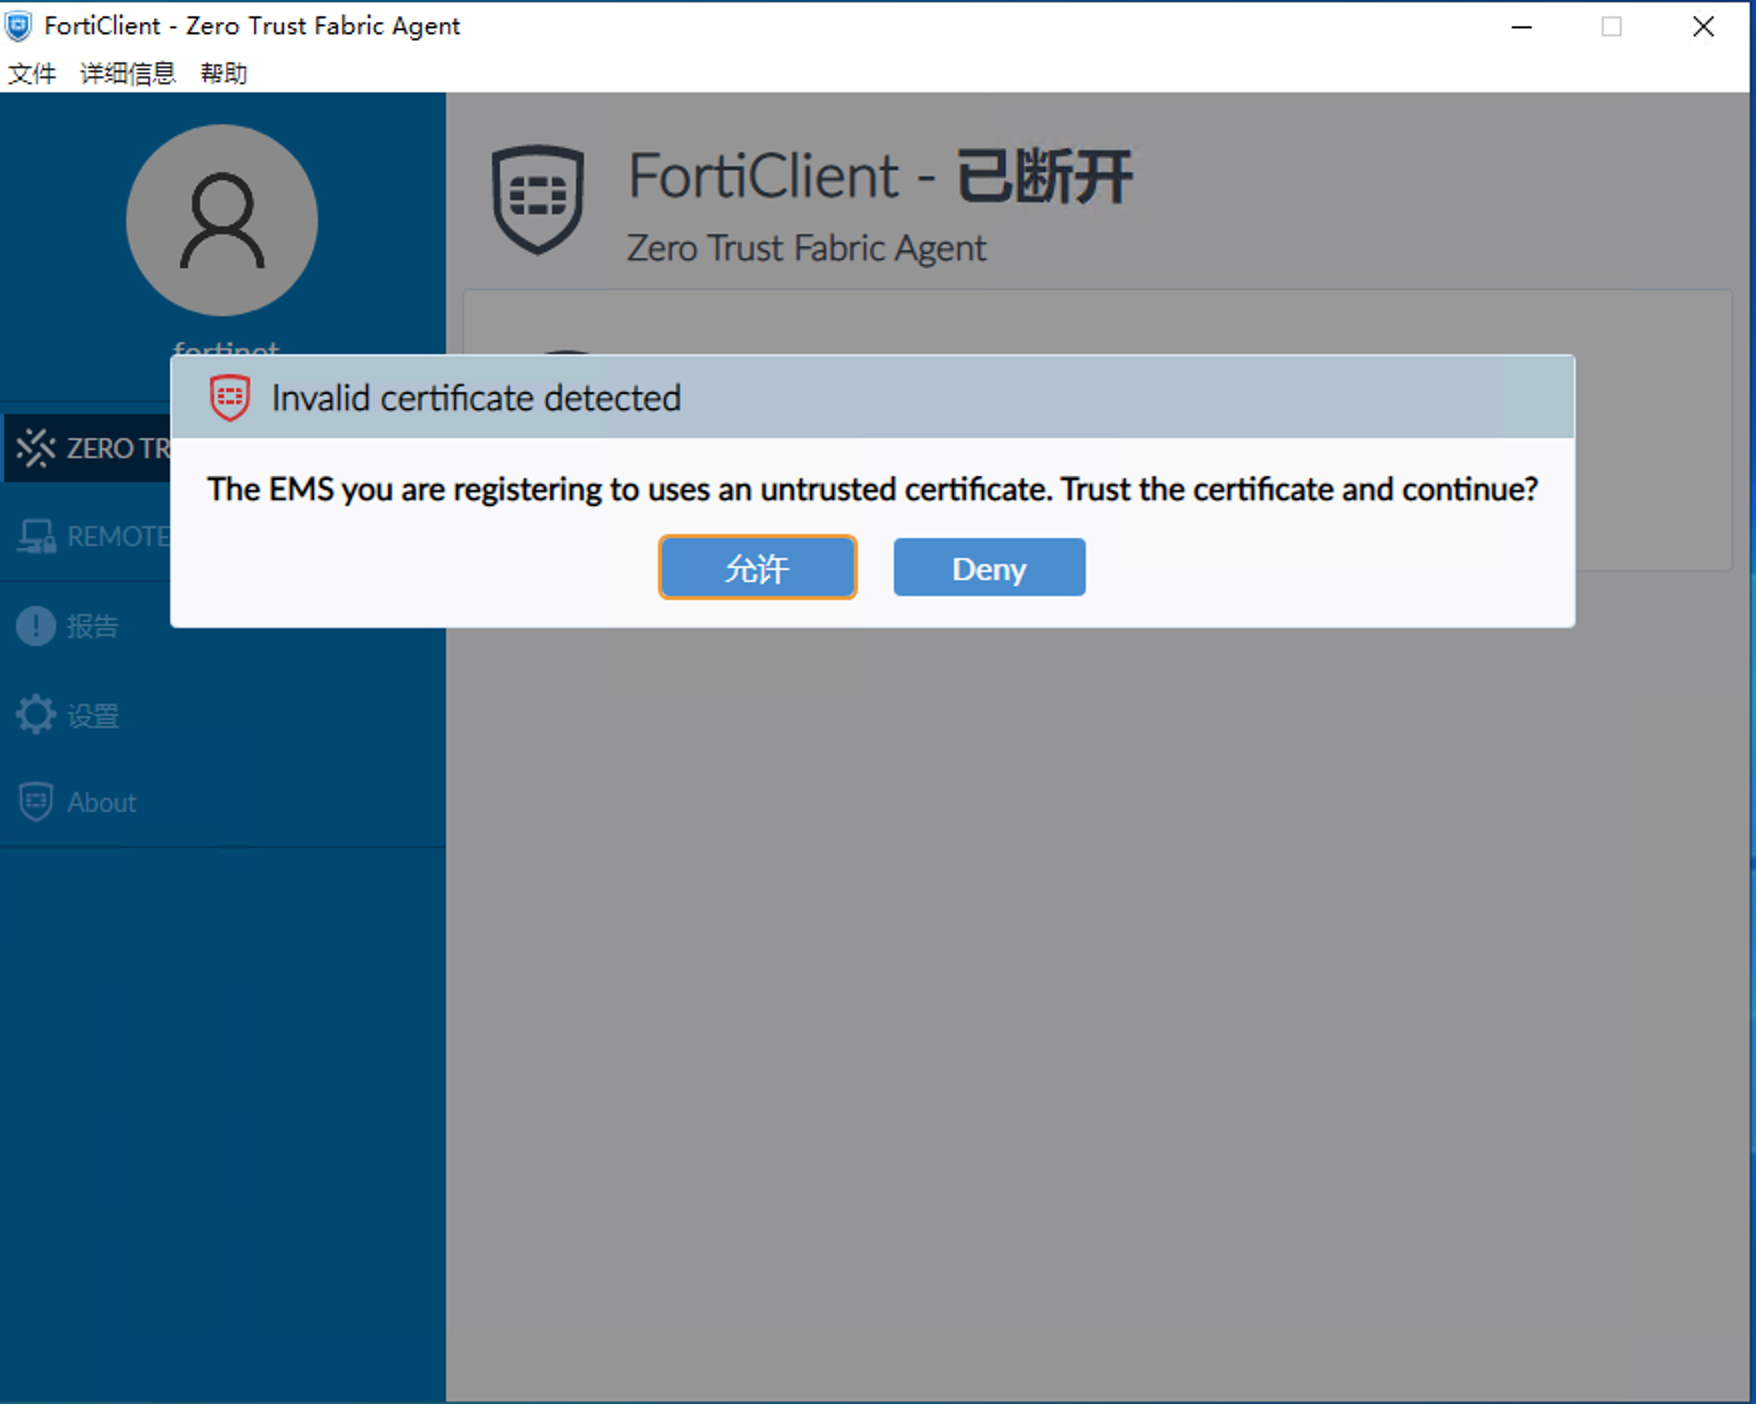
- 如果没有合法证书,客户端可能会拒绝连接,或者提示“不受信任的证书”。
ZTNA证书:
ZTNA证书是来验证客户端和目标ZTNA服务身份时需要的证书,可以由EMS作为CA下发给终端,也可以手动上传CA证书给EMS来验证证书链。
客户端通过ZTNA接入到目标应用时,也需要通过证书来验证终端TAG是否存在,以保证终端的合规。
我们建议由于EMS作为CA下发给终端,这样只有被EMS纳管的终端才存在对应的证书,强制验证终端的身份。
可以下发到终端的CA证书:
- 该类证书一般被用来被EMS下发到客户端,让终端用户可以通过CA证书完成HTTPS握手。
- 一般情况下,客户根证书通过两种方式获取:
- EMS连接FortiGate/FortiProxy获取到的CA证书,一般用于SSL检测;
- 手动连接FortiGate以获取证书;
- 手动上传证书。
在EMS中上传证书
1. 服务器证书/终端控制证书的上传和使用
手动上传证书
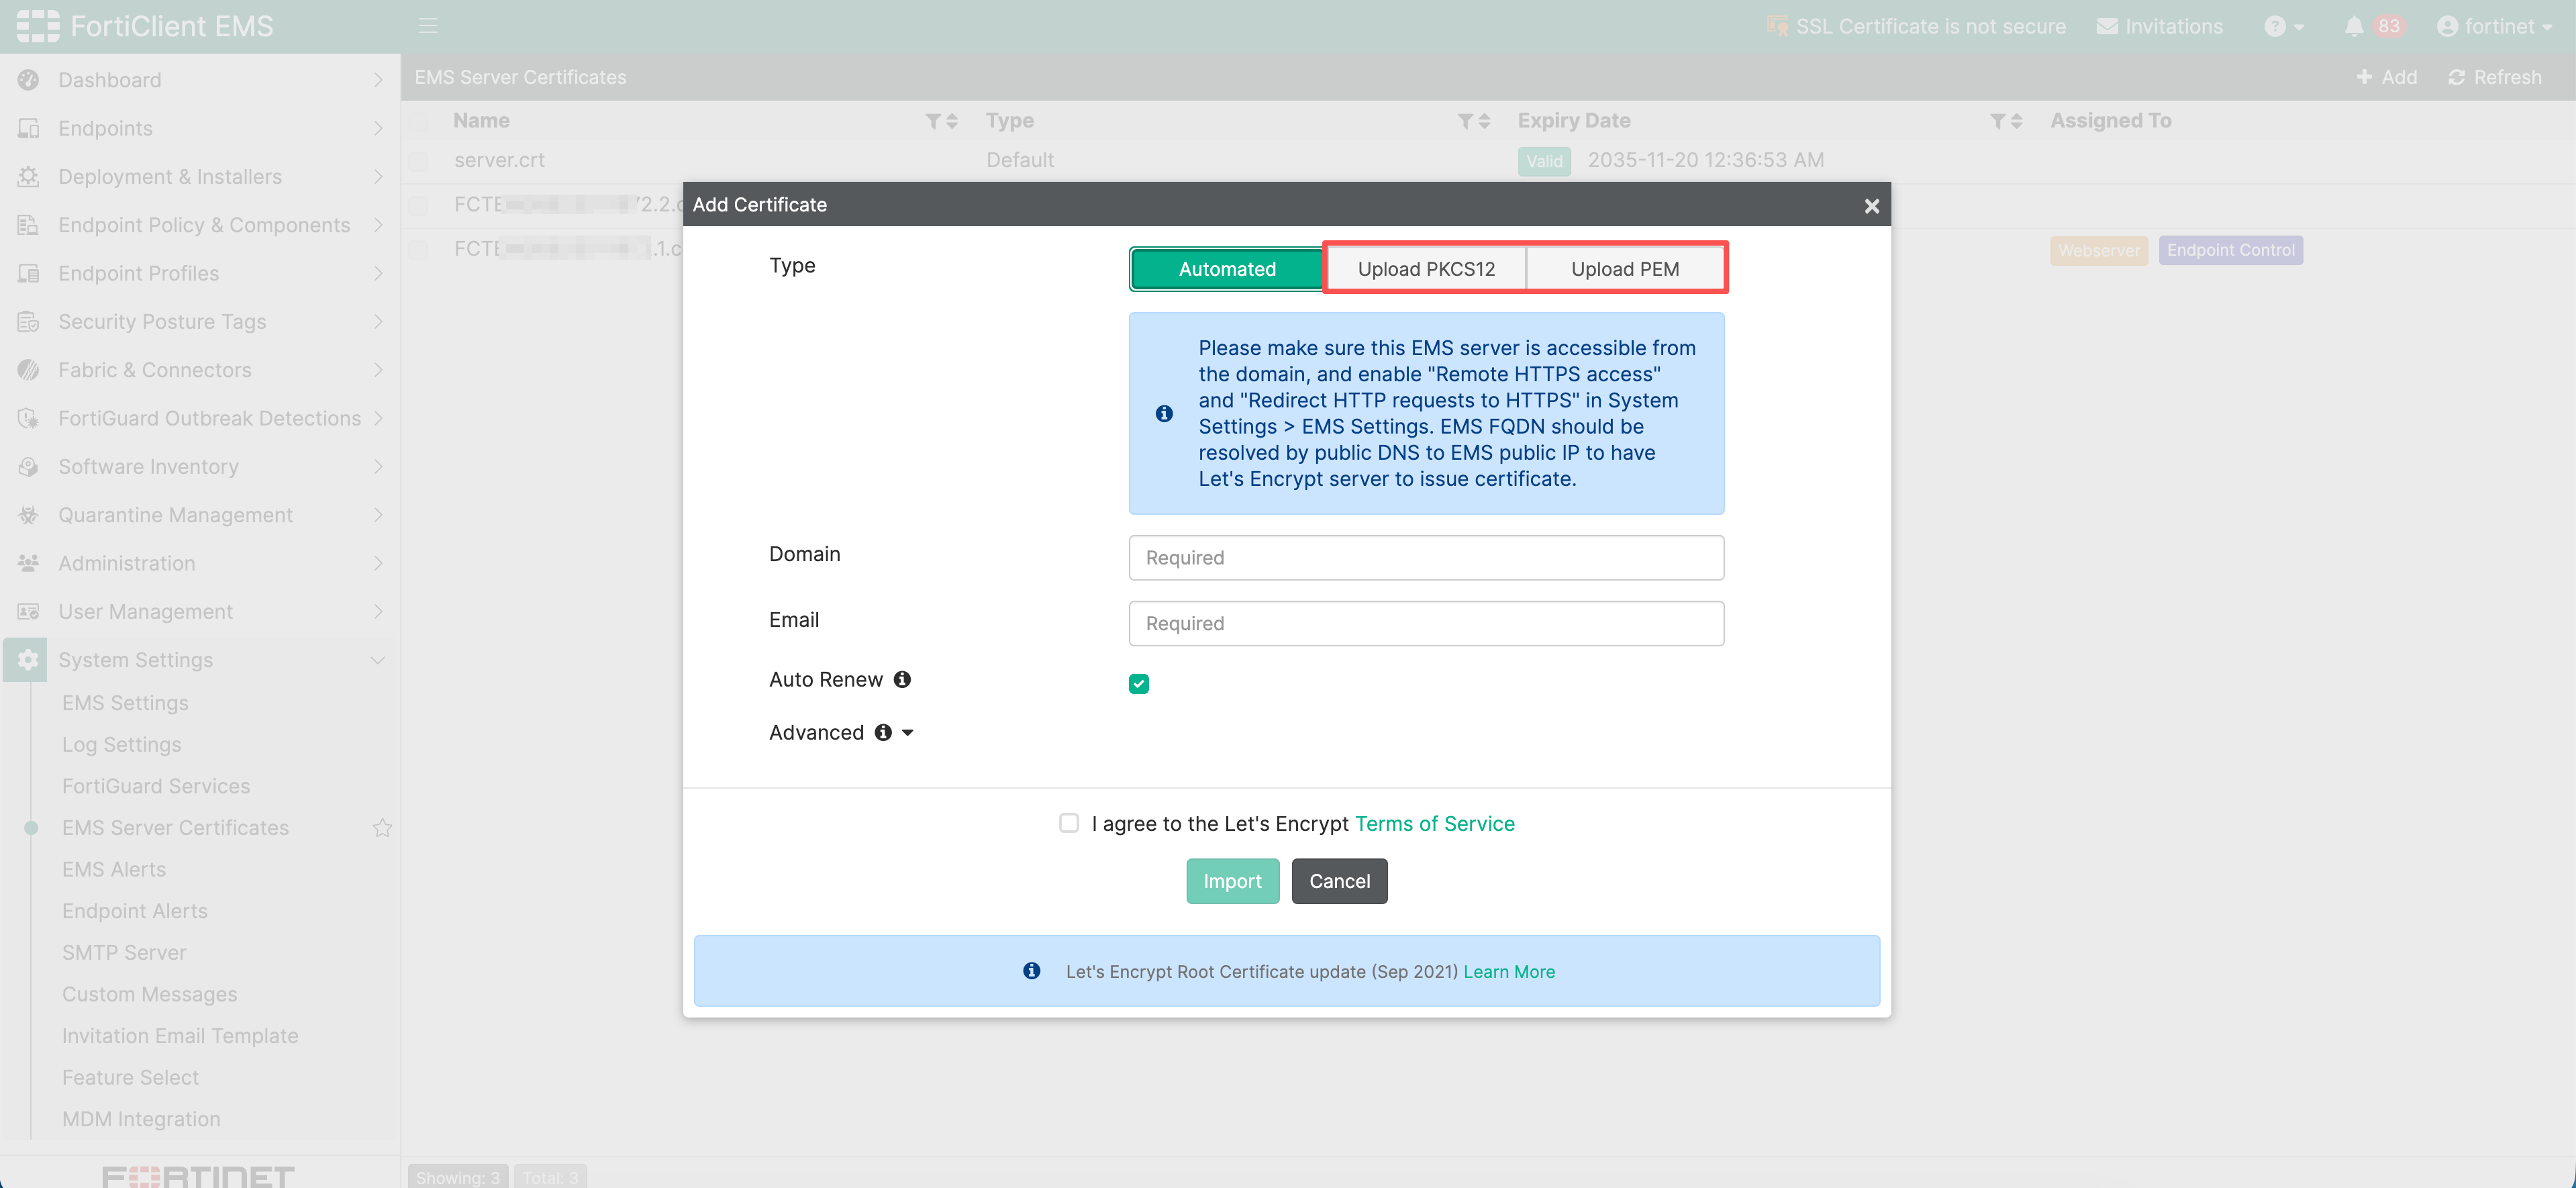
EMS目前只支持PKCS12或者PEM格式的证书。以下是详细的上传步骤:
注意:
如果上传自签发证书,GUI无法上传服务器证书的CA,需要通过openssl工具将CA囊括进证书以携带完整证书链。
- 点击
System Settings>EMS Server Certificates,进入证书配置页面:
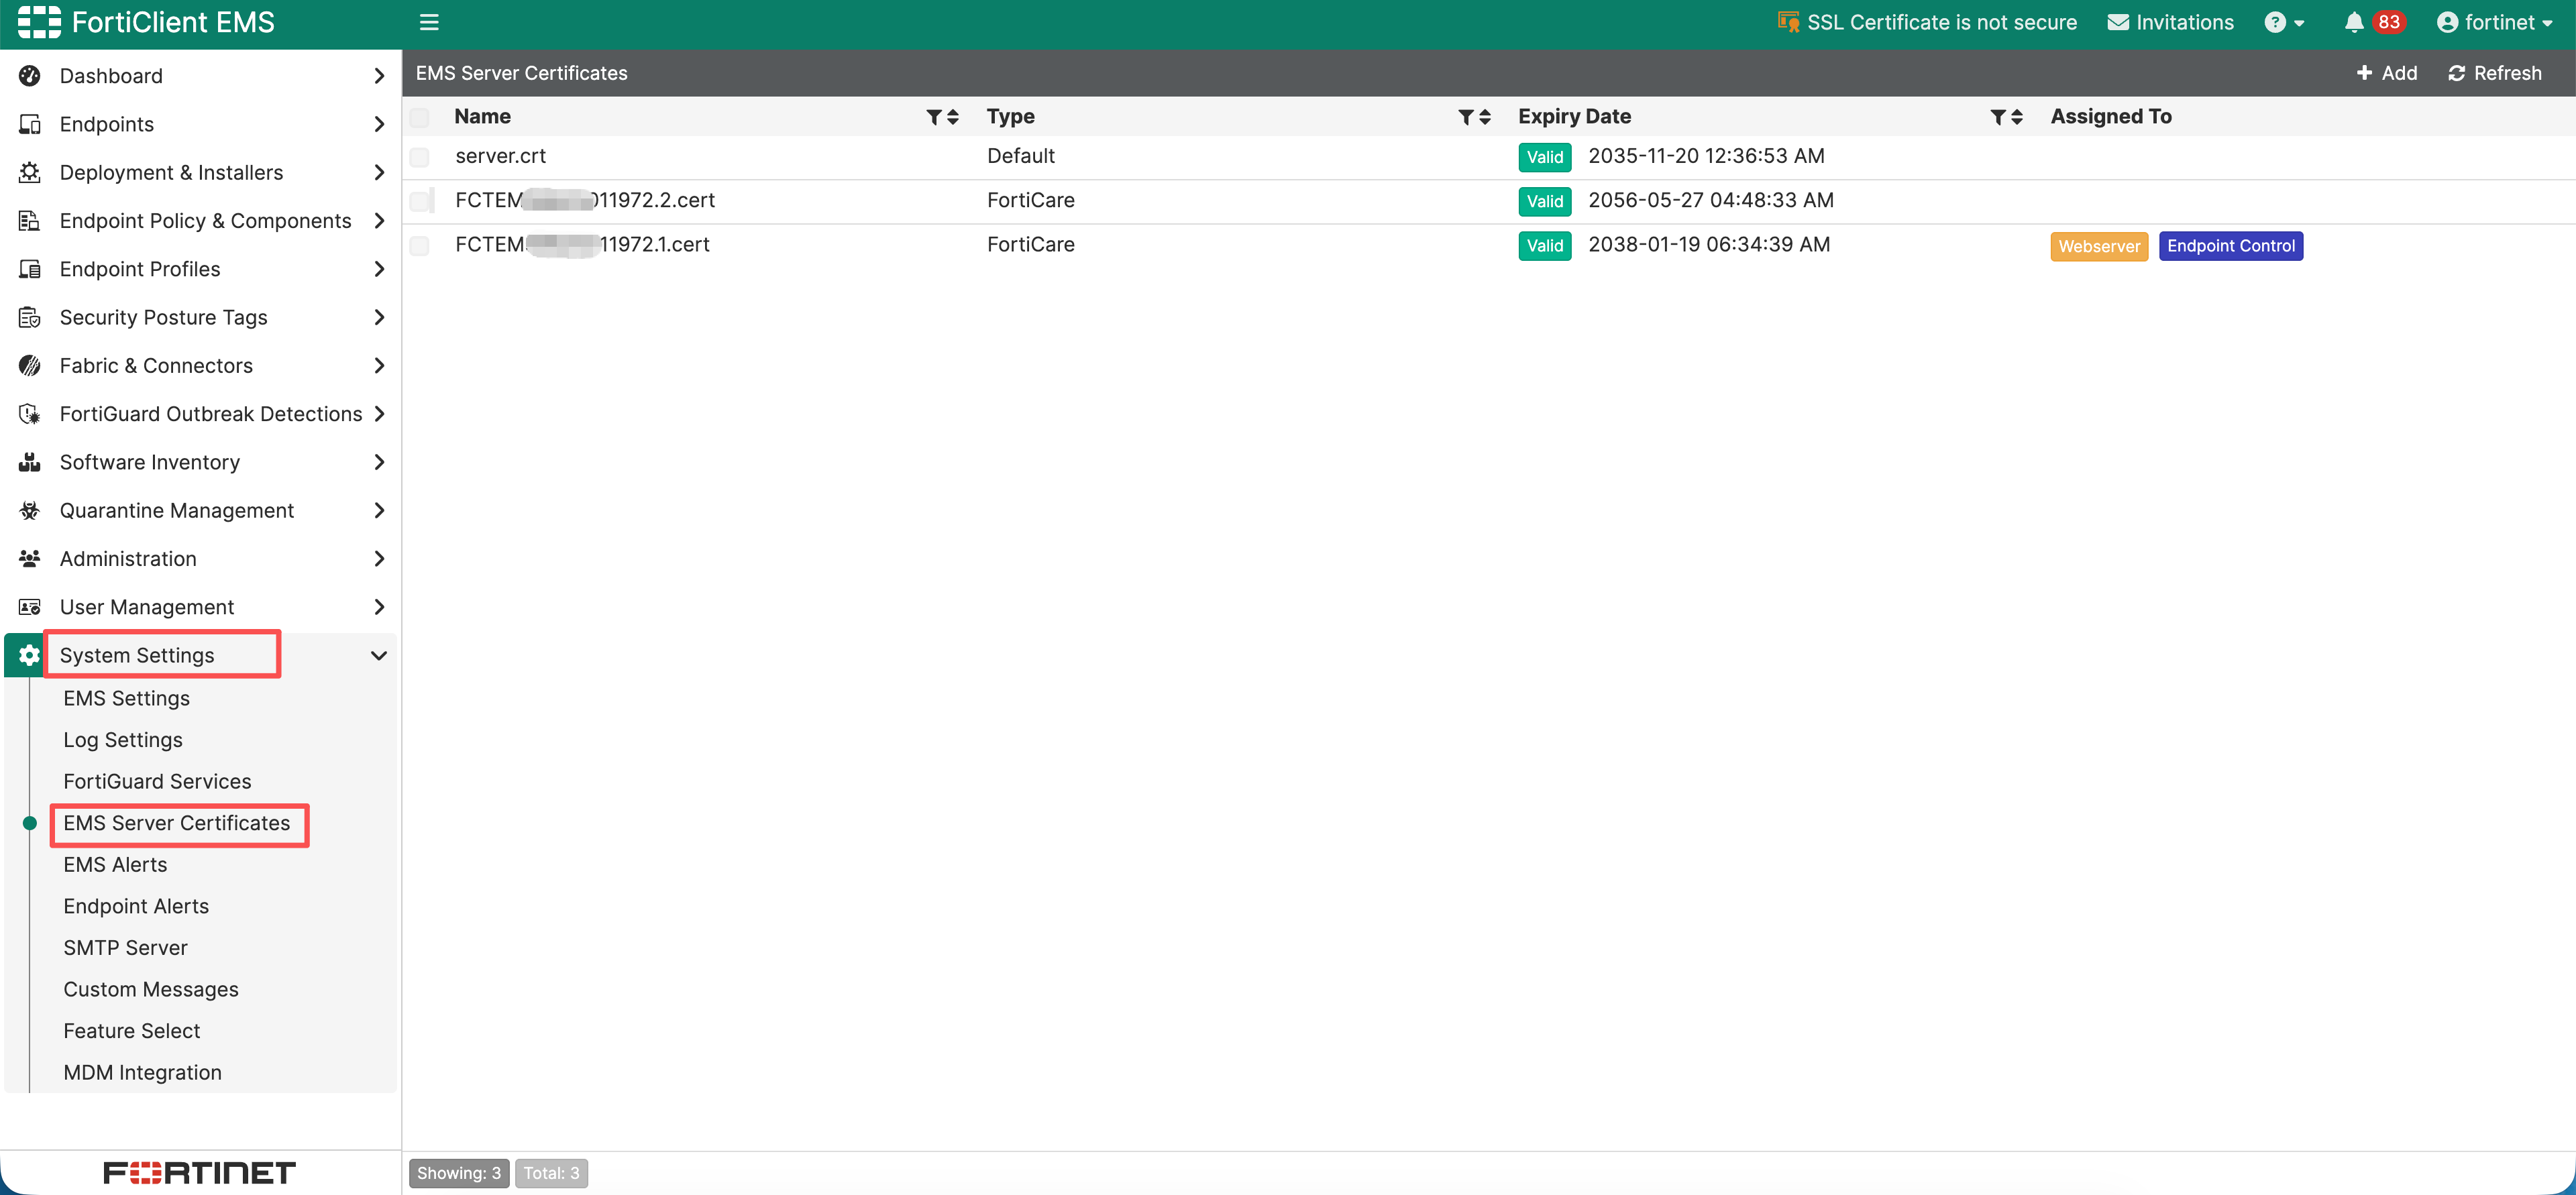
在界面中我们可以看到设备默认存在三张证书:server.crt是设备的默认证书,其他两张名称是设备序列号的FortiCare证书,是被用来和FortiGuard交互用的证书。以上三张证书不能被删除。
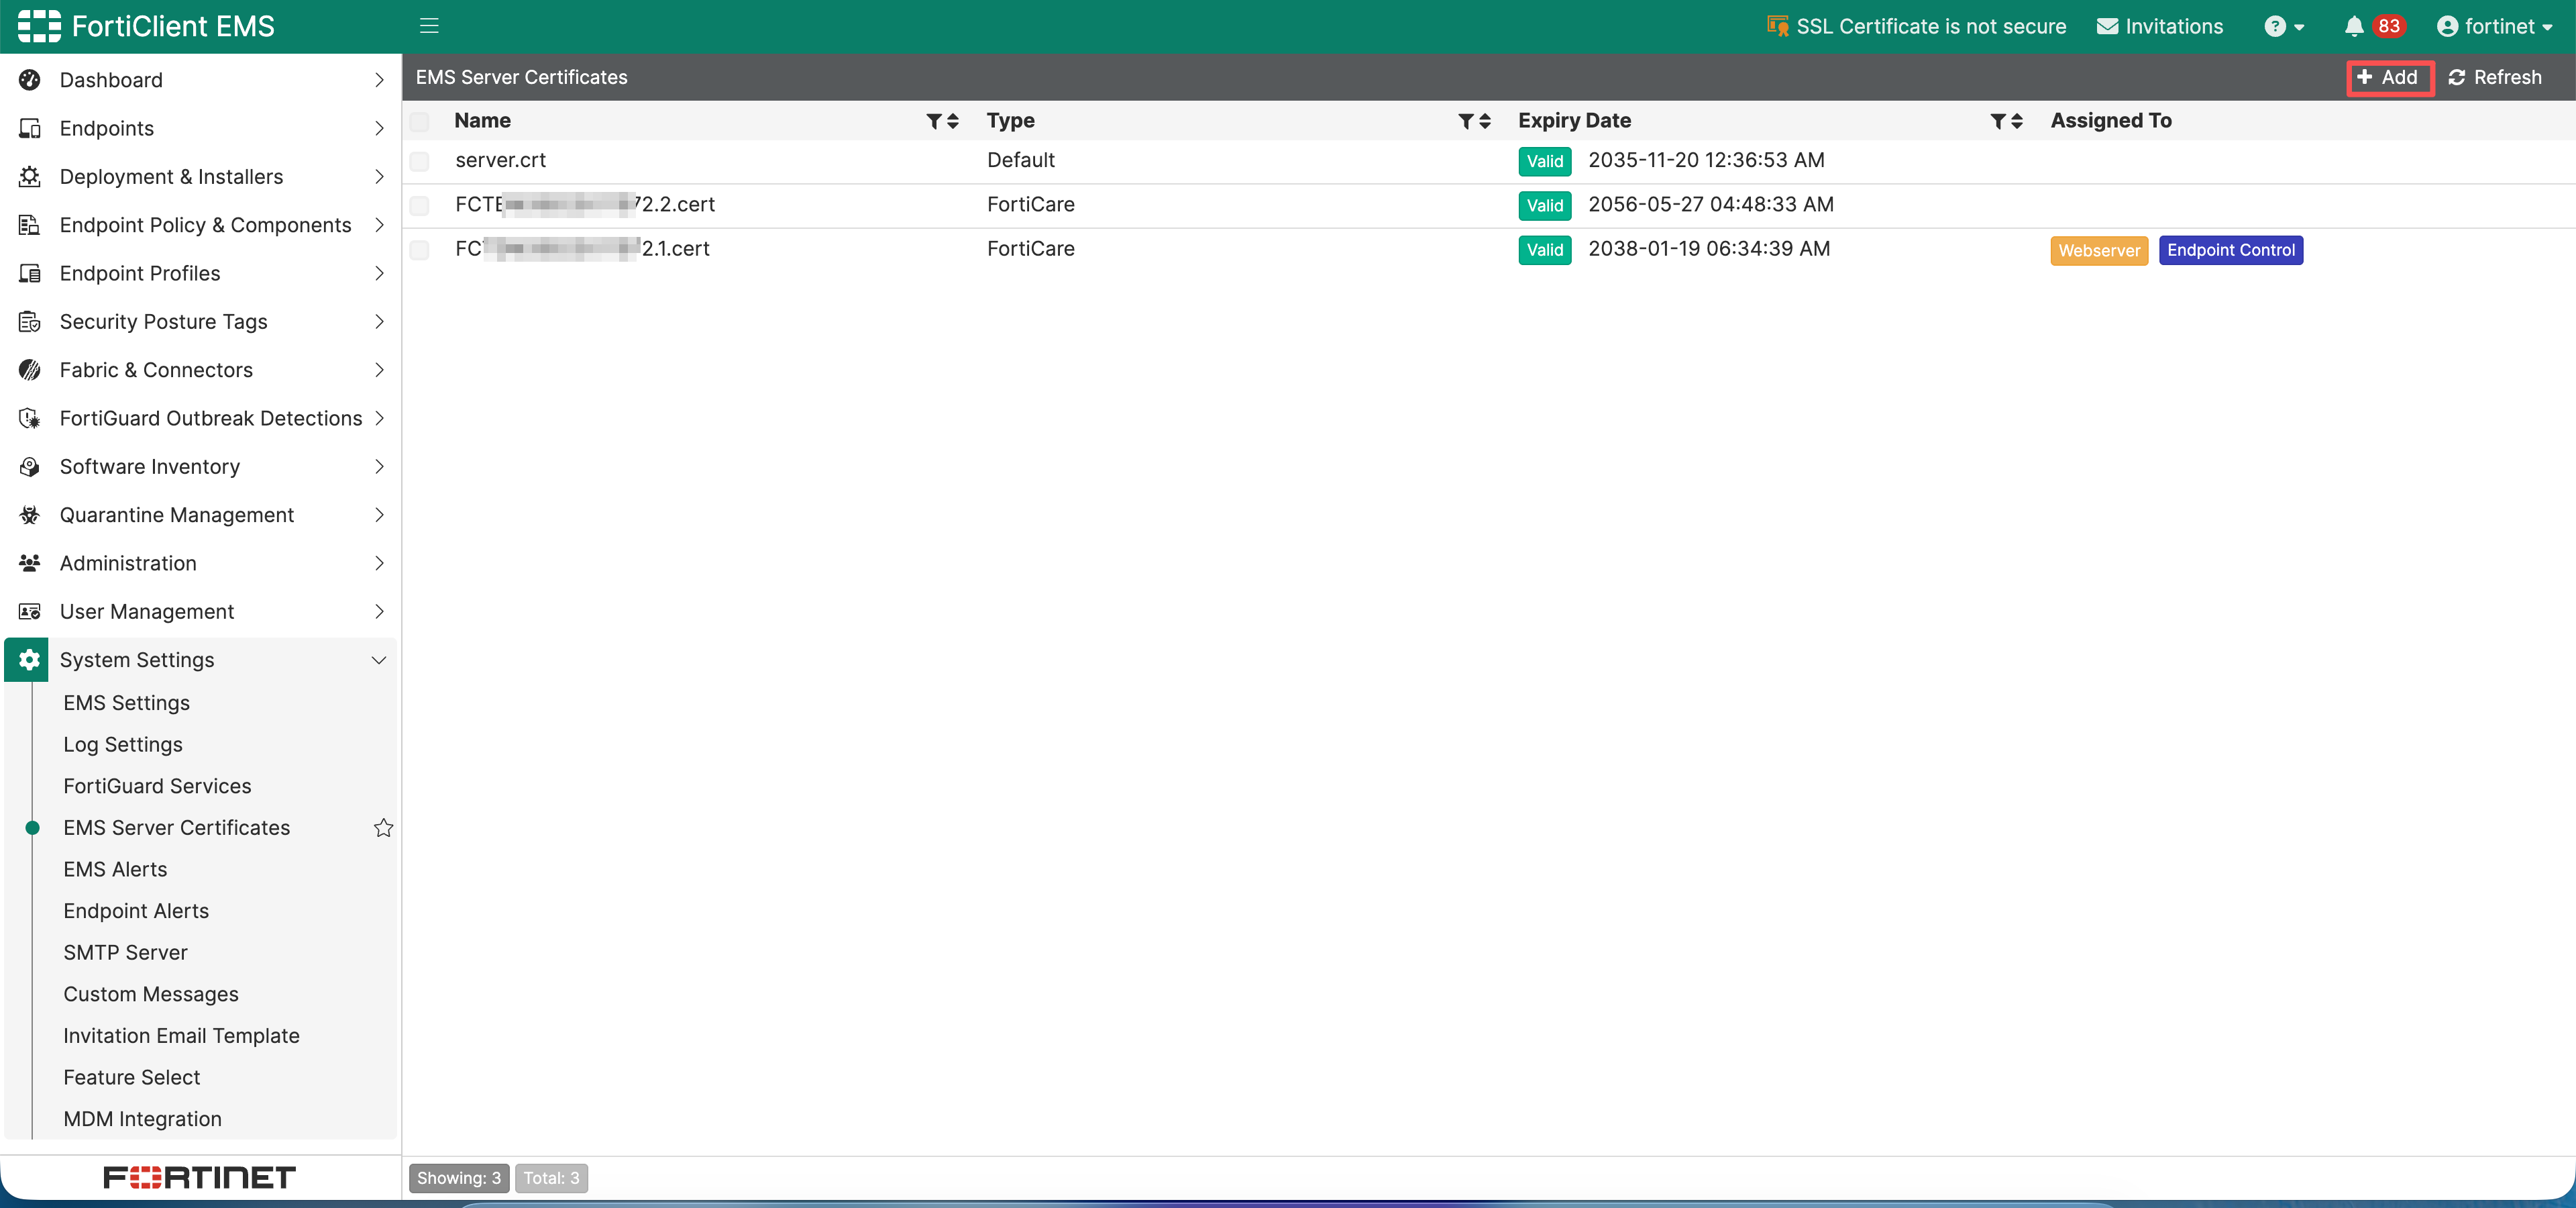
- 点击
Add按钮以添加证书
- 根据准备上传的证书来选择上传证书的类型。
上传证书
- 如果是上传PCKS12证书,在点击
Upload PKCS12按钮后,进入上传页面,点击Browse...按钮浏览证书位置上传证书,并在Certificate Password框中填写对应的密码。
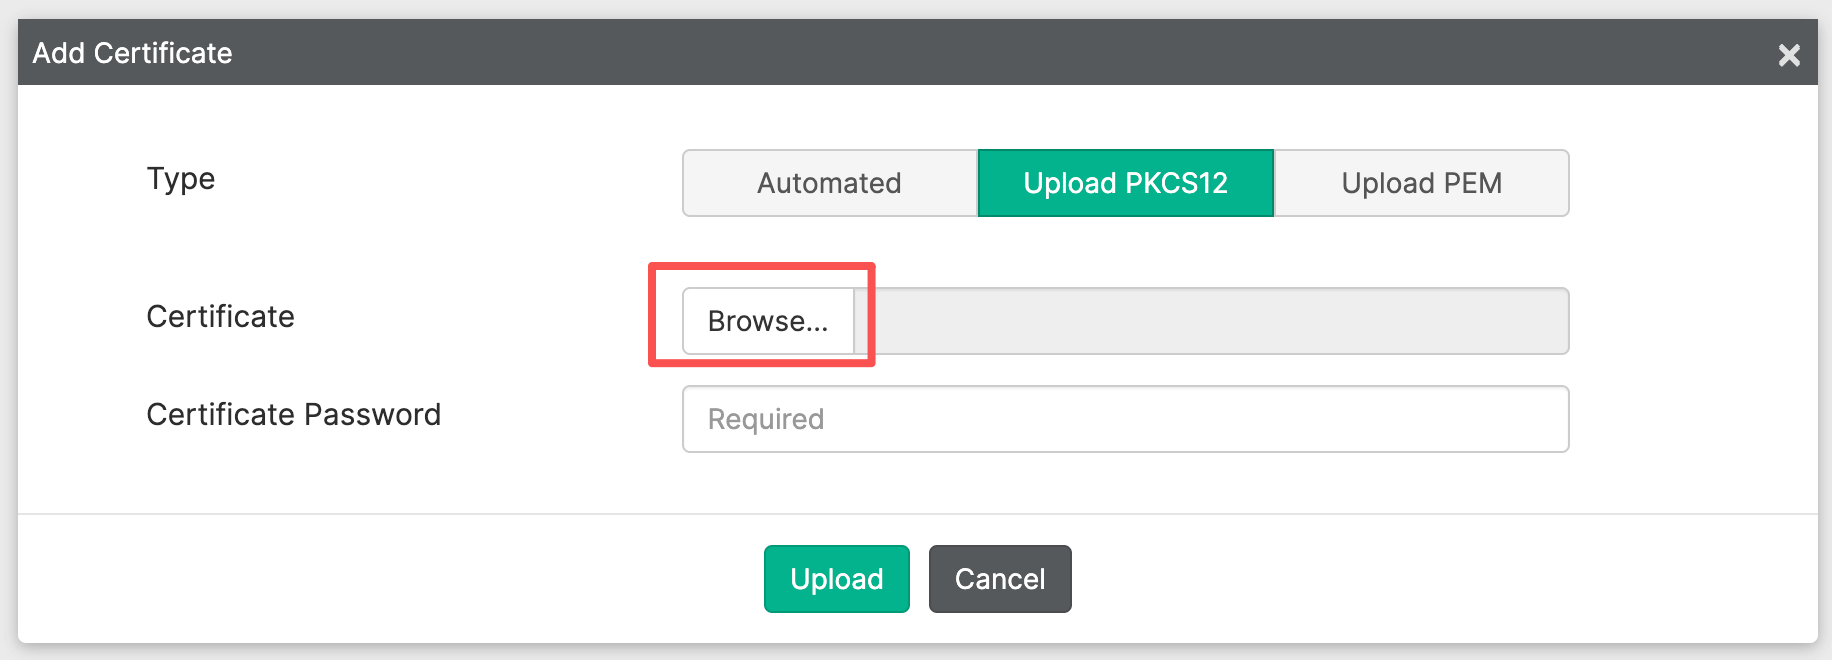
在选择证书完成后,点击
Upload按钮上传证书到EMS: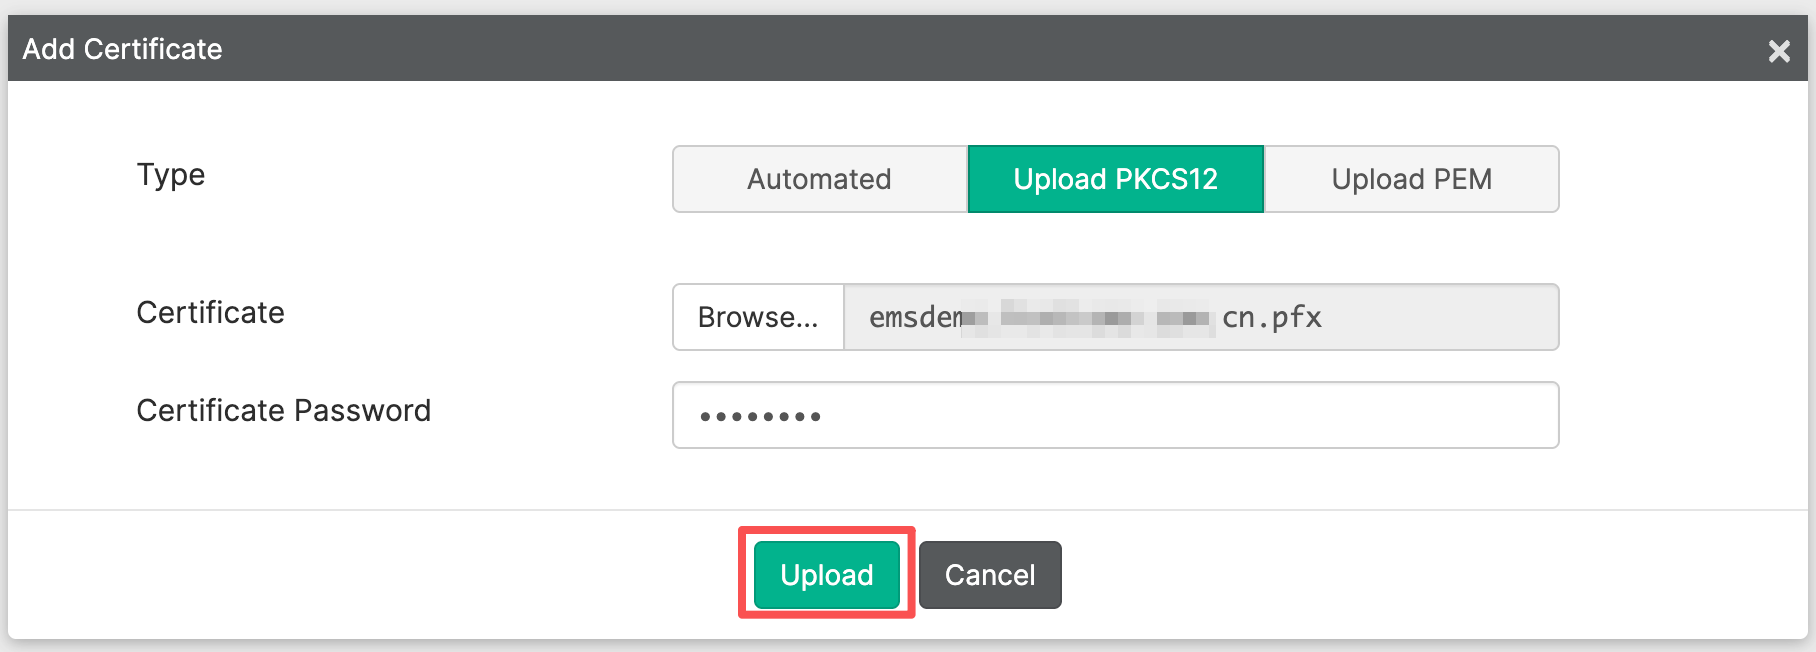
上传完成后会显示证书页面,点击Close按钮:
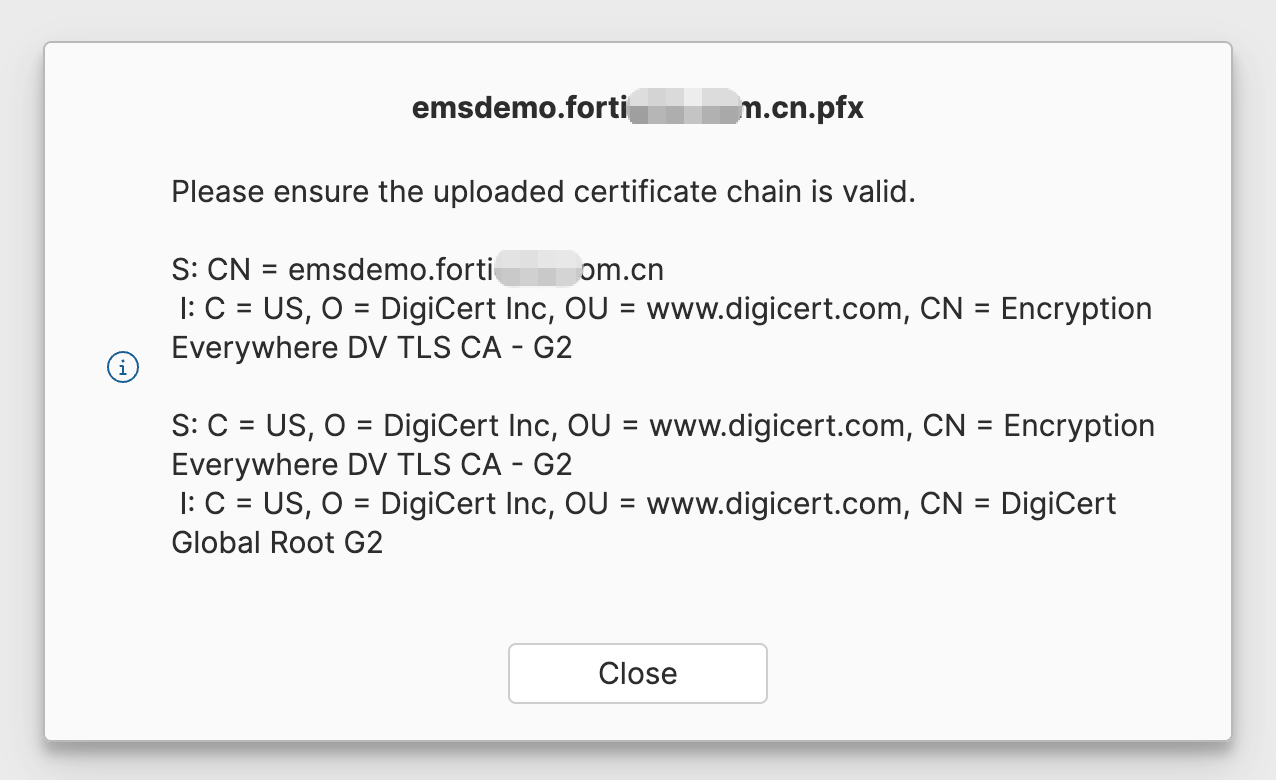
在
EMS Server Certificates页面显示对应的证书: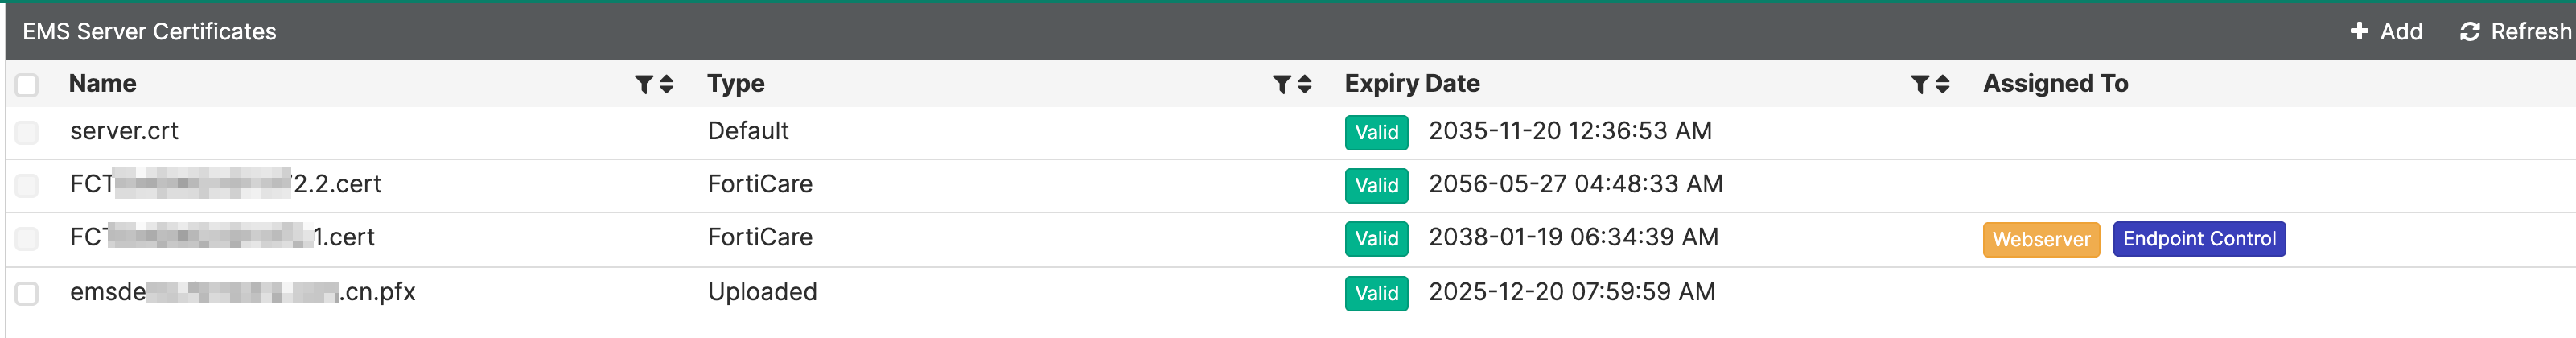
- 如果是上传PEM证书,在点击
Upload PEM按钮后
分别点击
Browse...按钮浏览证书位置上传证书和私钥,在完成后点击Upload按钮开始上传证书。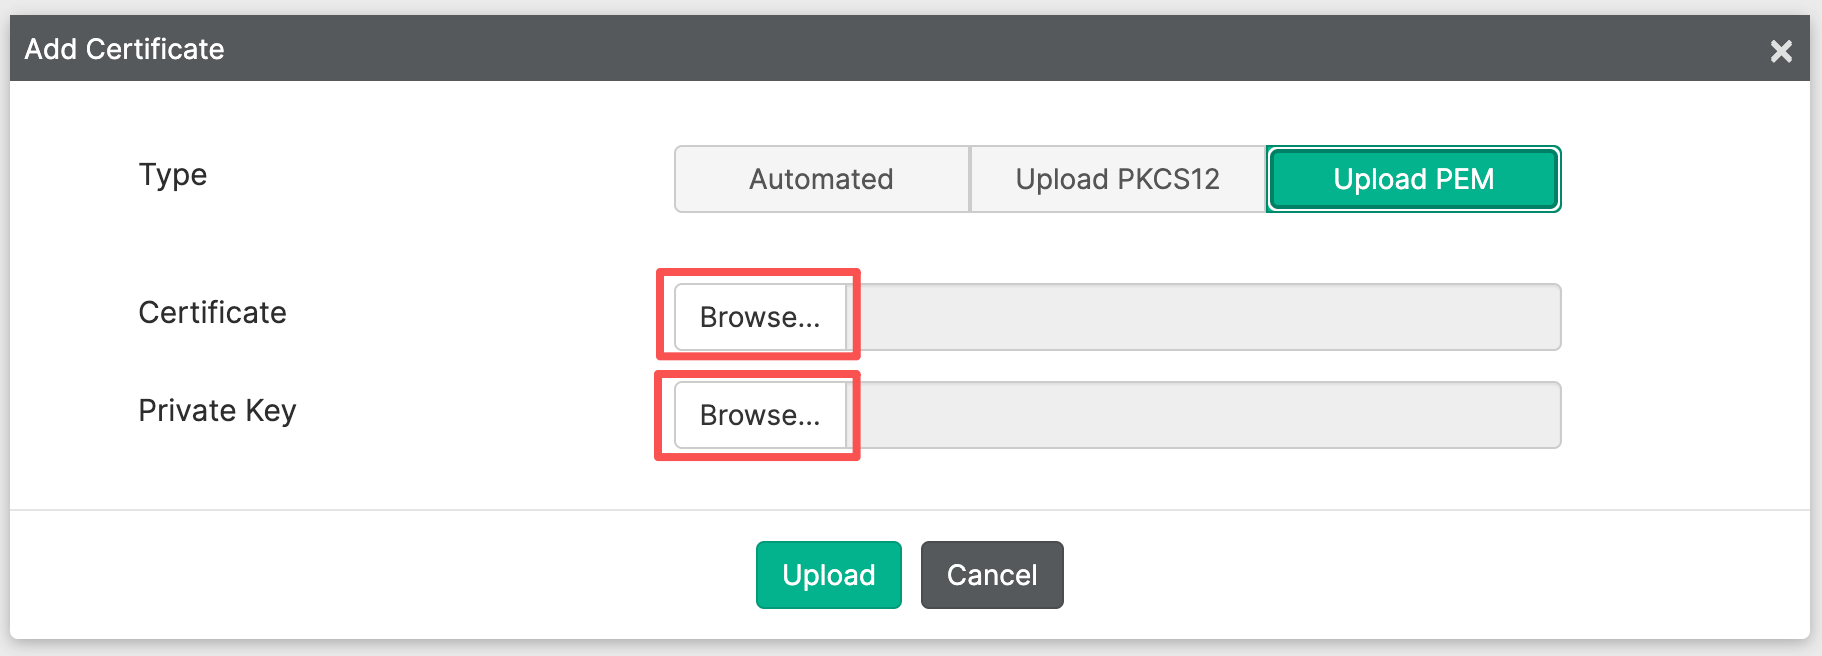
在选择证书完成后,点击
Upload按钮上传证书到EMS: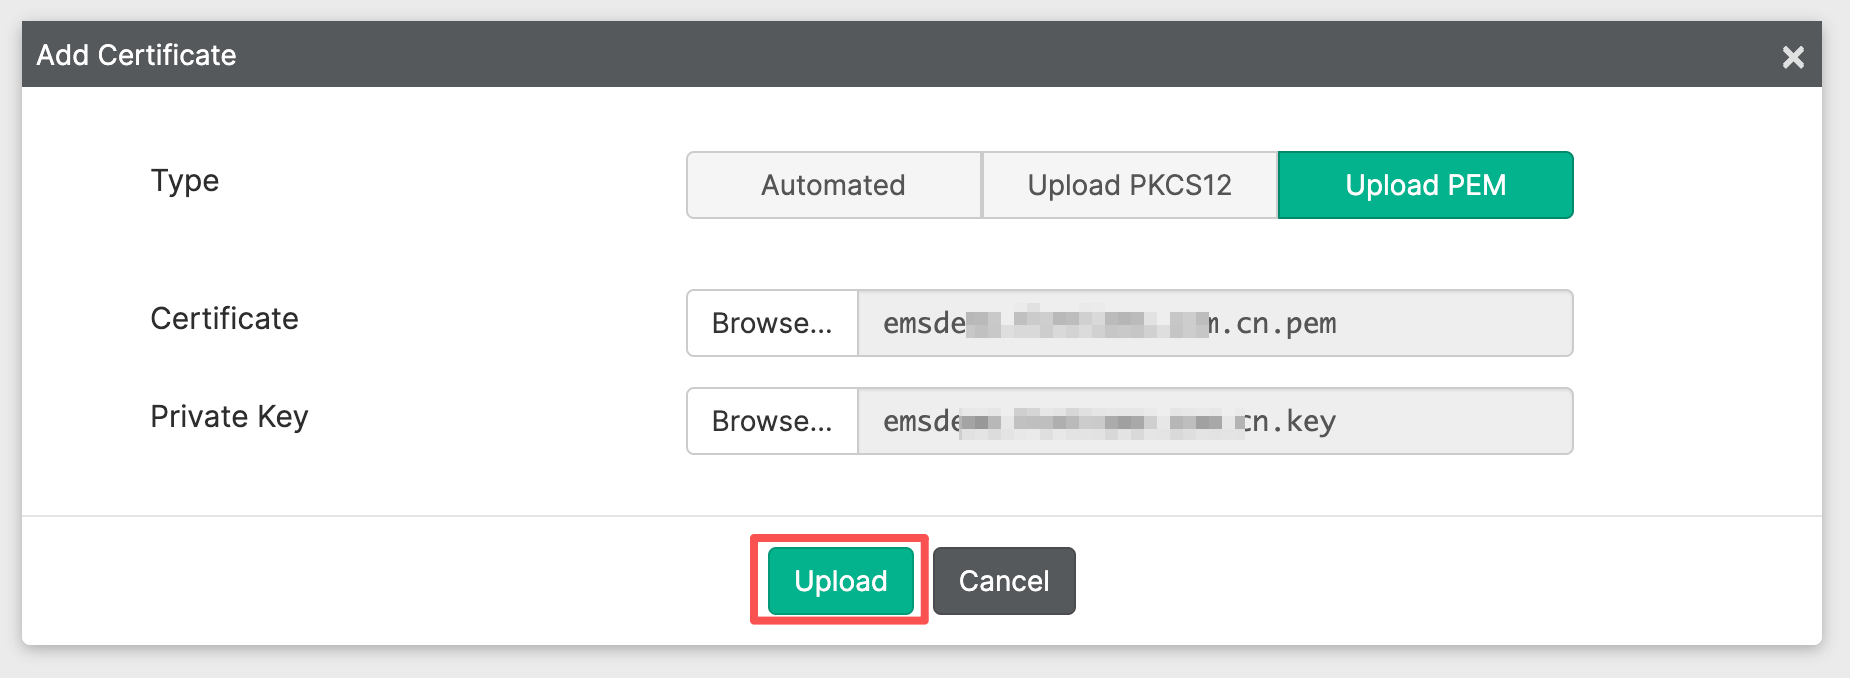
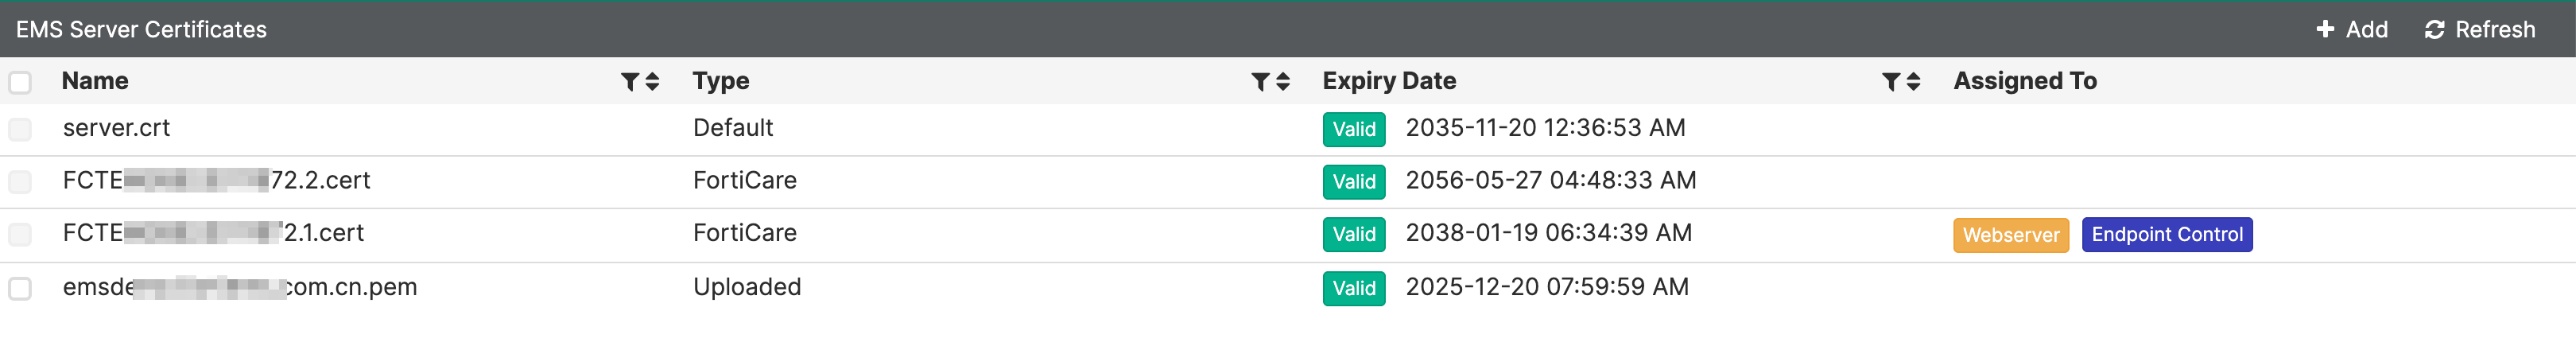
上传完成后会显示证书页面,点击
Close按钮在EMS Server Certificates页面可以看到对应证书已经上传完成:
- 如果是上传PCKS12证书,在点击
通过ACME获取证书
先决条件:
- EMS被正常激活;
- EMS设置了FQDN且该域名能够被公网解析;
- EMS中Redirect HTTP Request to HTTPS功能被enable;
- TCP 80,443端口能够正常被公网被访问。
点击Add按钮以添加证书:
- 选择Type为Automated,填写对应的域名和邮件地址,并点击同意条款后,点击Import按钮,导入证书。
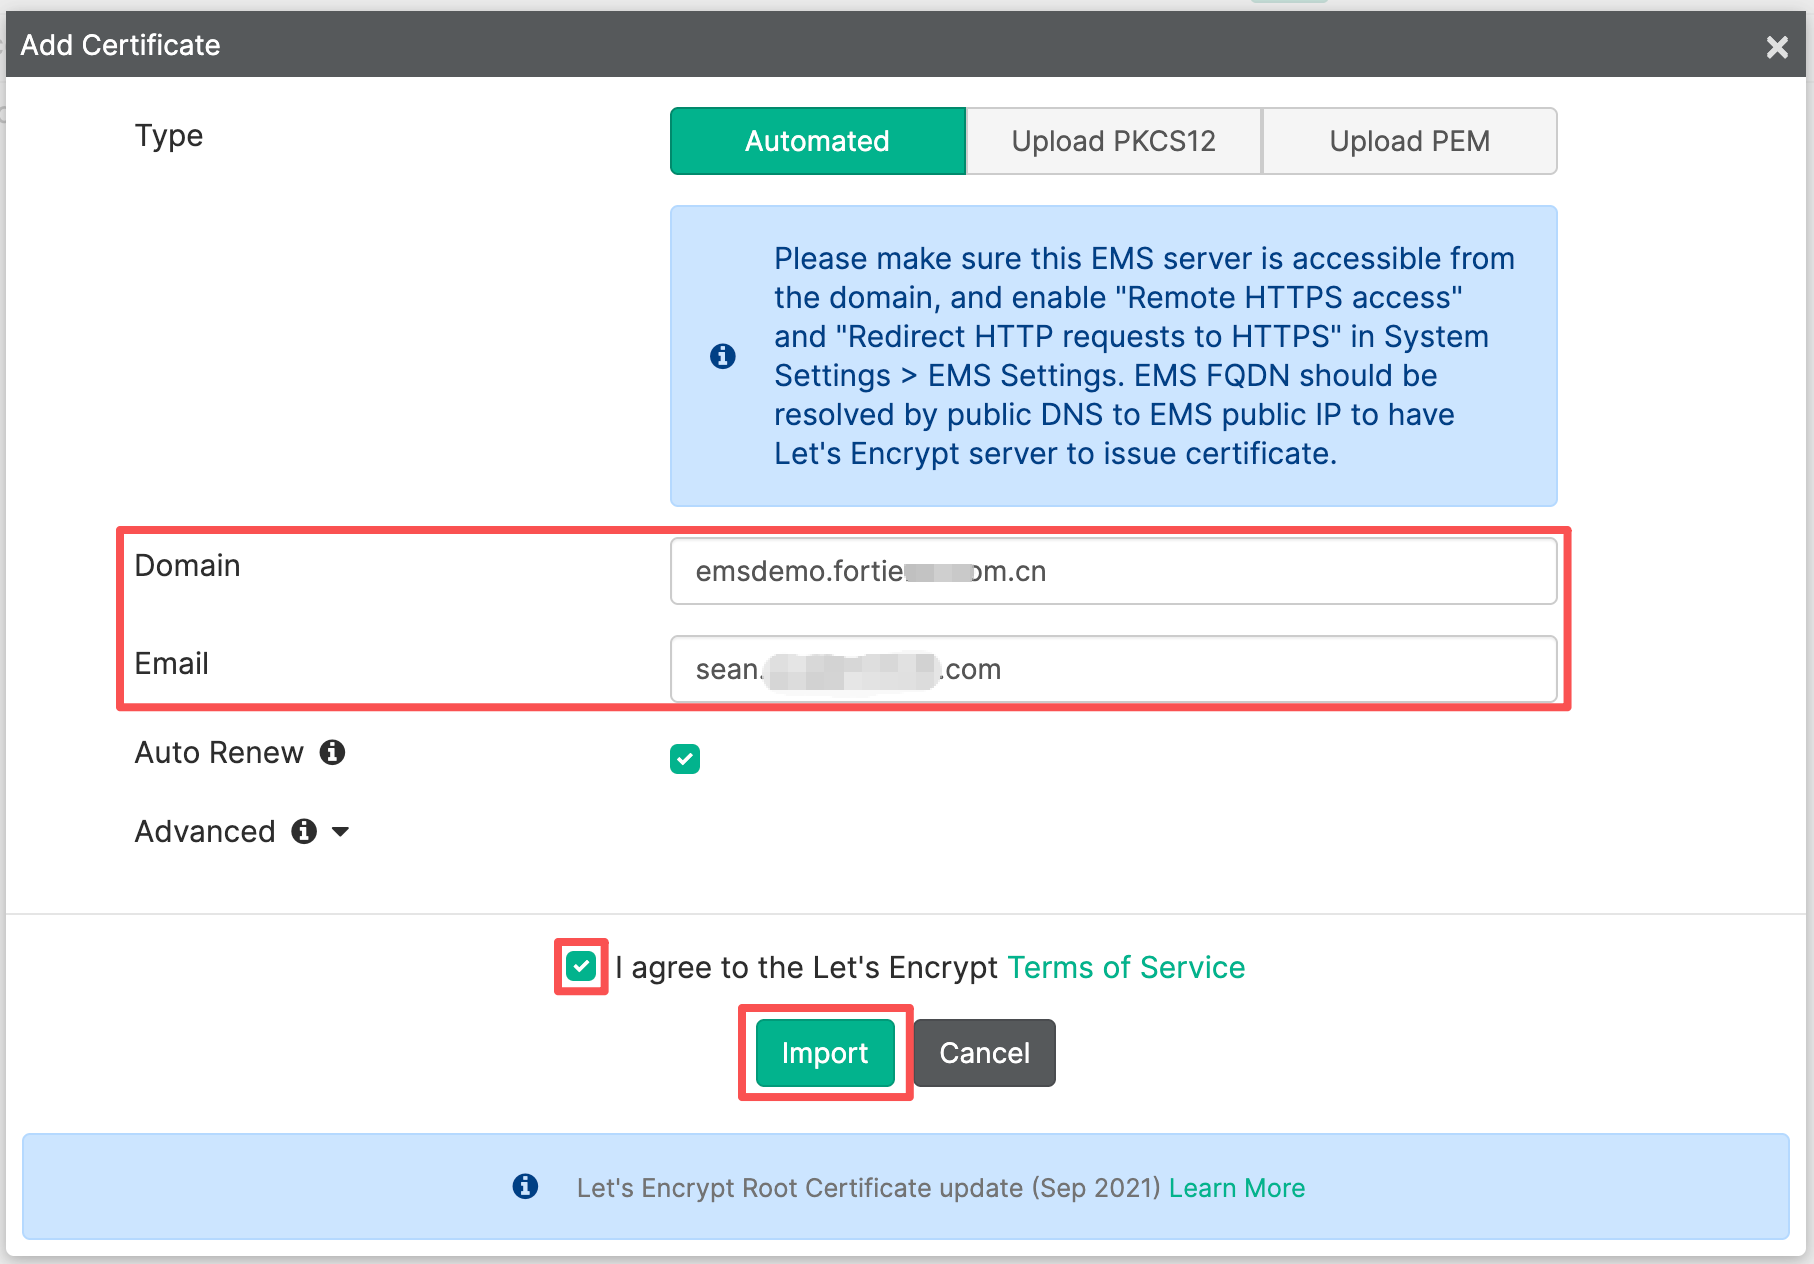
在完成后即可获取到ACME签发的证书。
服务器证书/终端控制证书的调用
- 点击
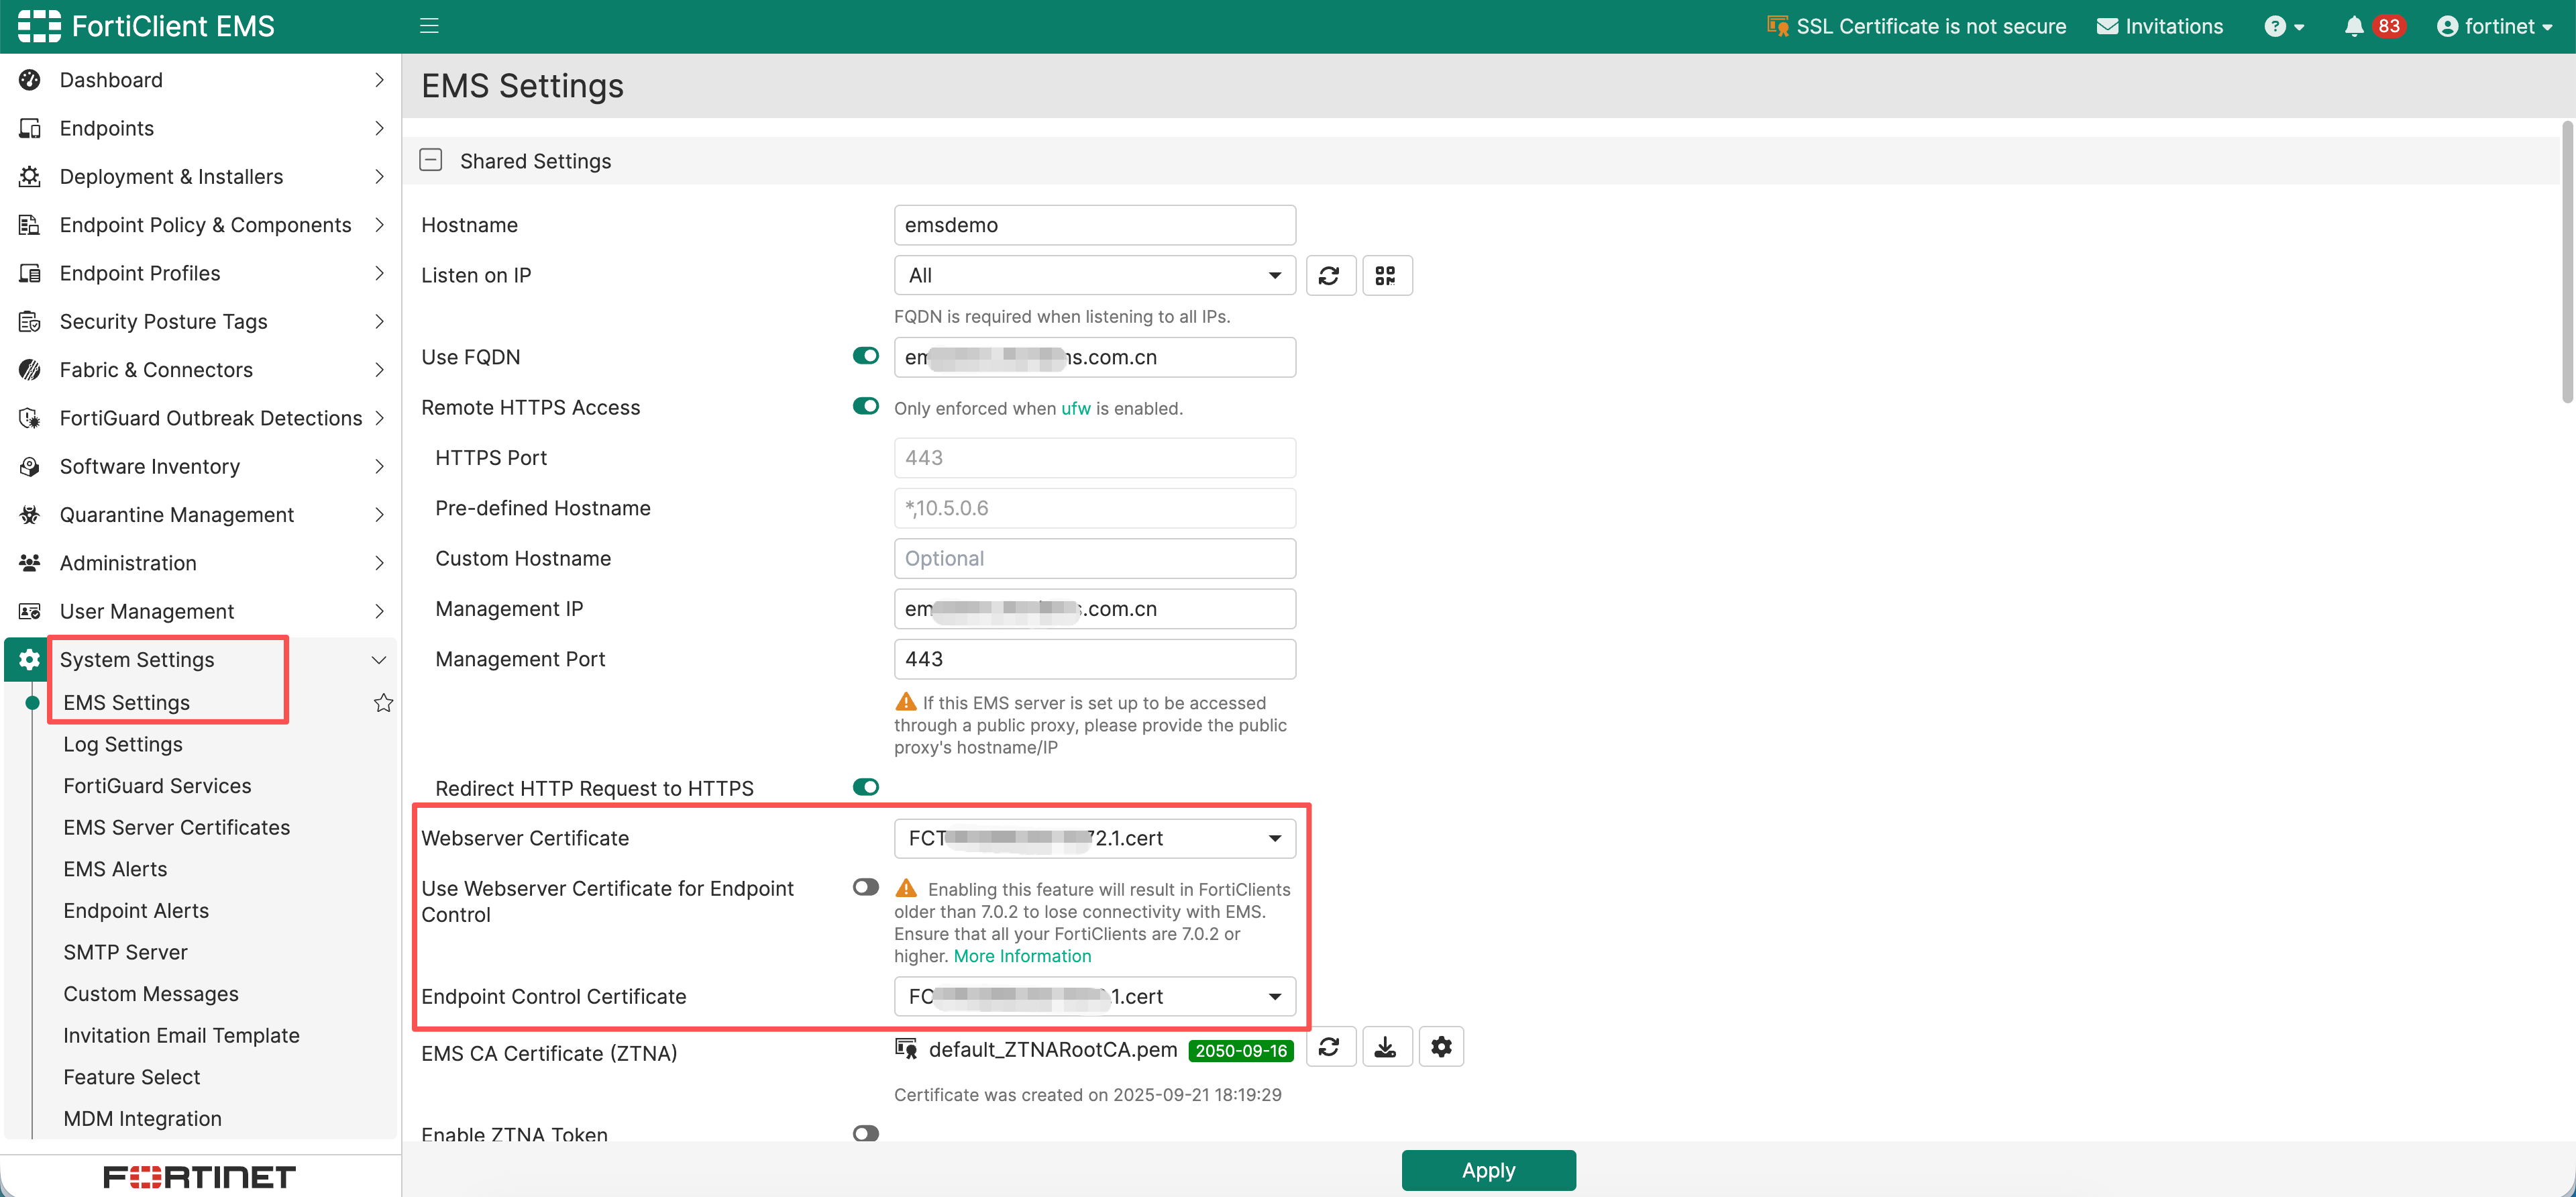
System Settings>EMS Settings按钮,进入EMS设置界面,可以看到证书的设置,这里包括服务器证书以及终端控制证书的设置。
- 点击
Webserver Certificate的下拉框,可以选择之前上传的证书:

- 点击
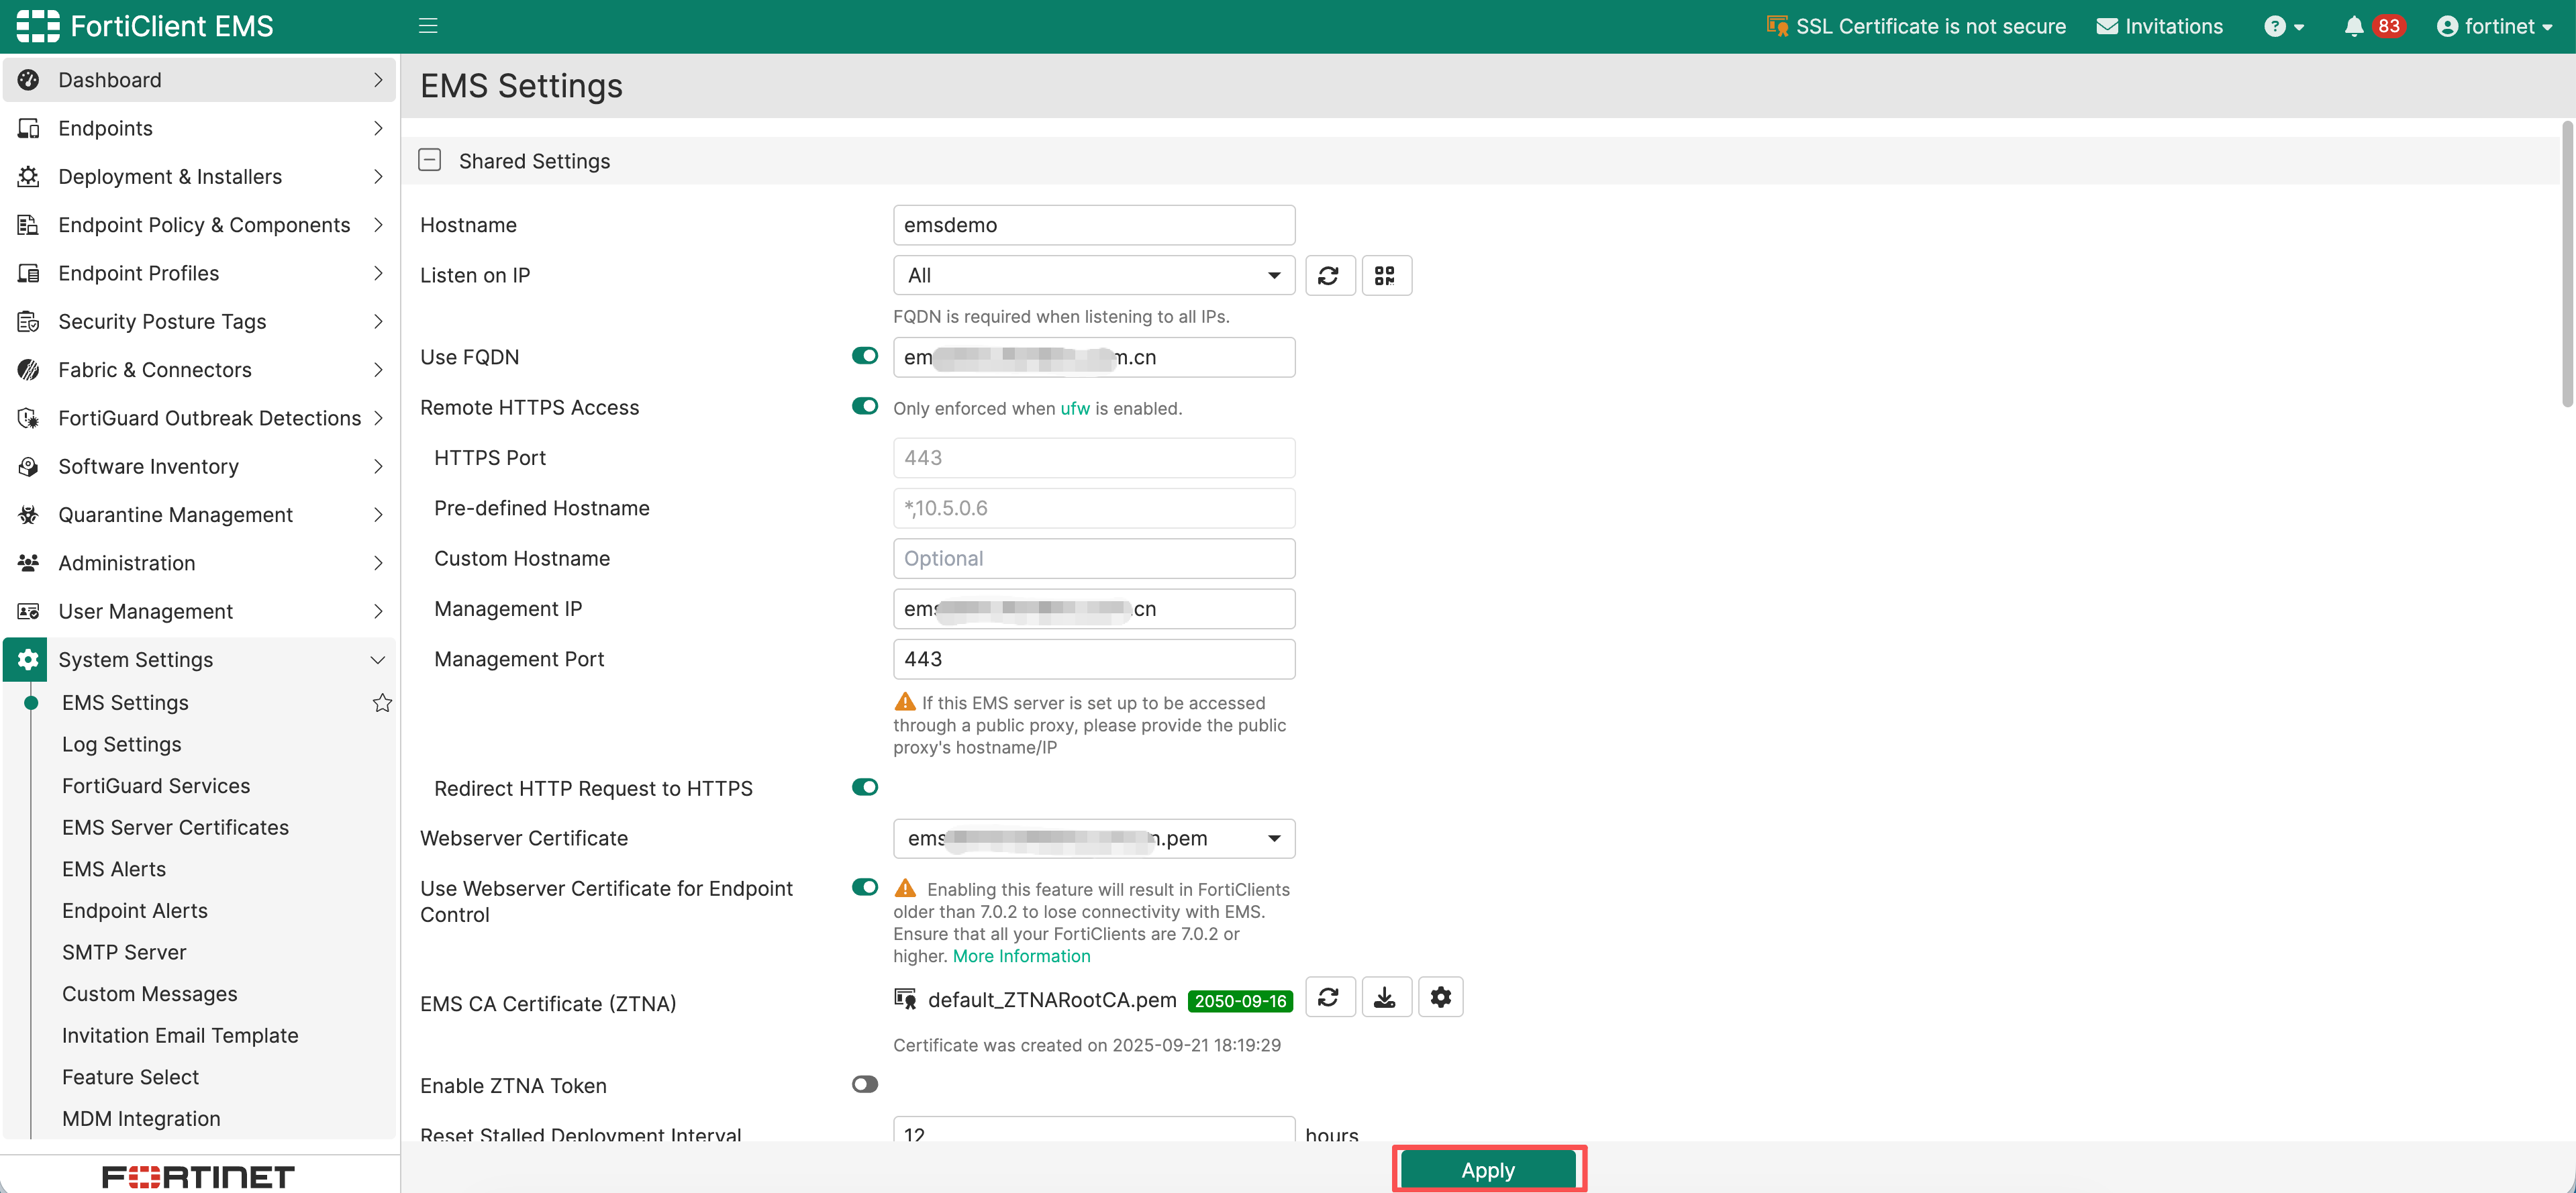
Endpoint control Certificate的下拉框,选择之前上传的证书,如果Endpoint Control Certificate和Webserver Certificate相同,可以打开Use Webserver Certificate for Endpoint Control选项:

- 在设定完成后点击
Apply按钮以提交配置。
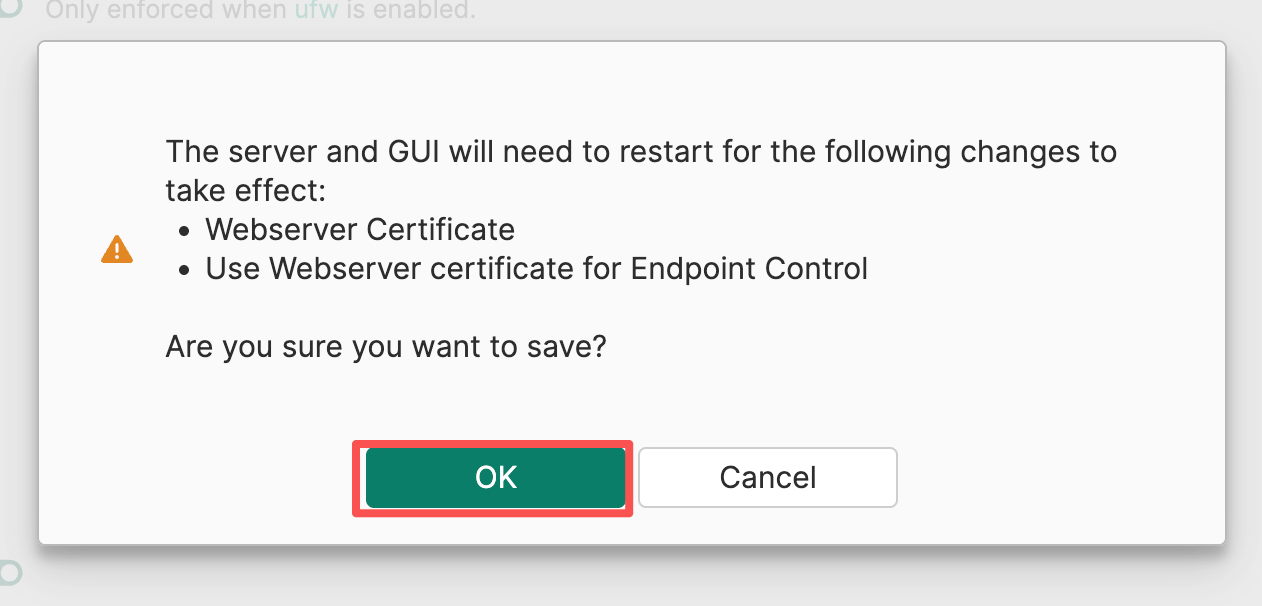
- 在提交后EMS会显示EMS的服务和GUI会重启以完成变更,点击
OK按钮以保存证书设置。
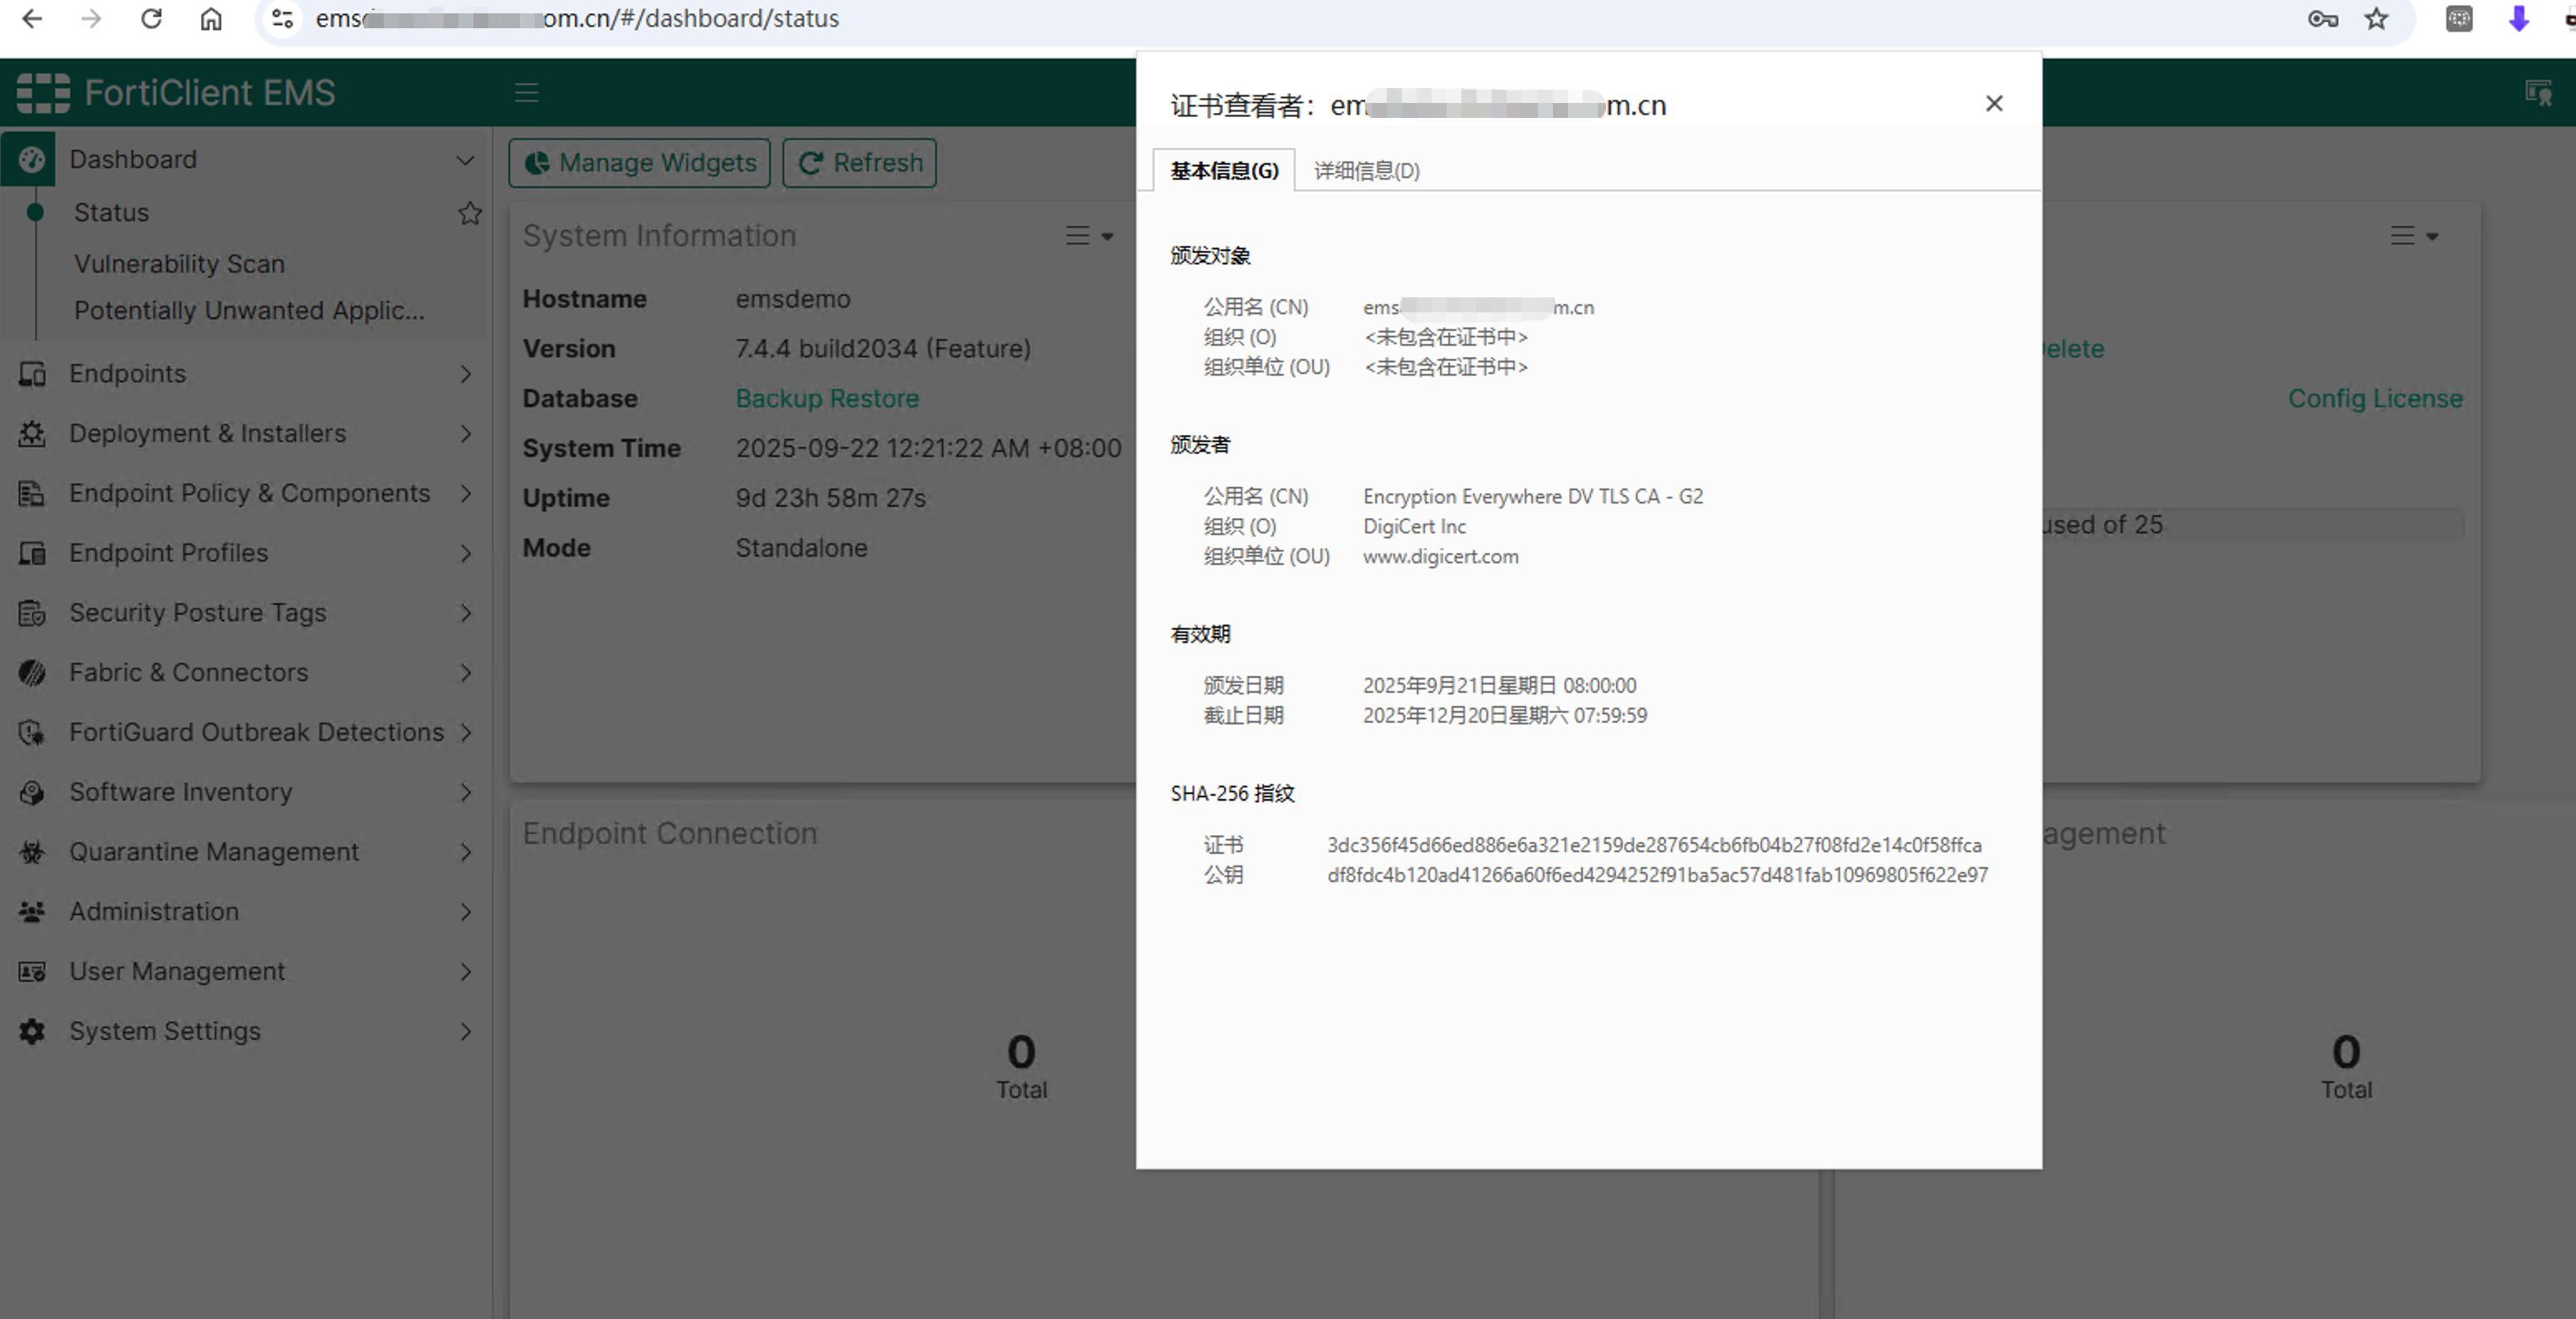
在点击后EMS的apache2服务会重启,重启后证书变更完成。刷新浏览器可以看到证书被更换成功,连接安全,且FortiClient连接EMS时,不再弹出证书不受信任的告警。
2. ZTNA证书的上传和变更
点击System Settings>EMS Settings按钮,进入EMS设置界面,同样可以看到ZTNA证书的设置。
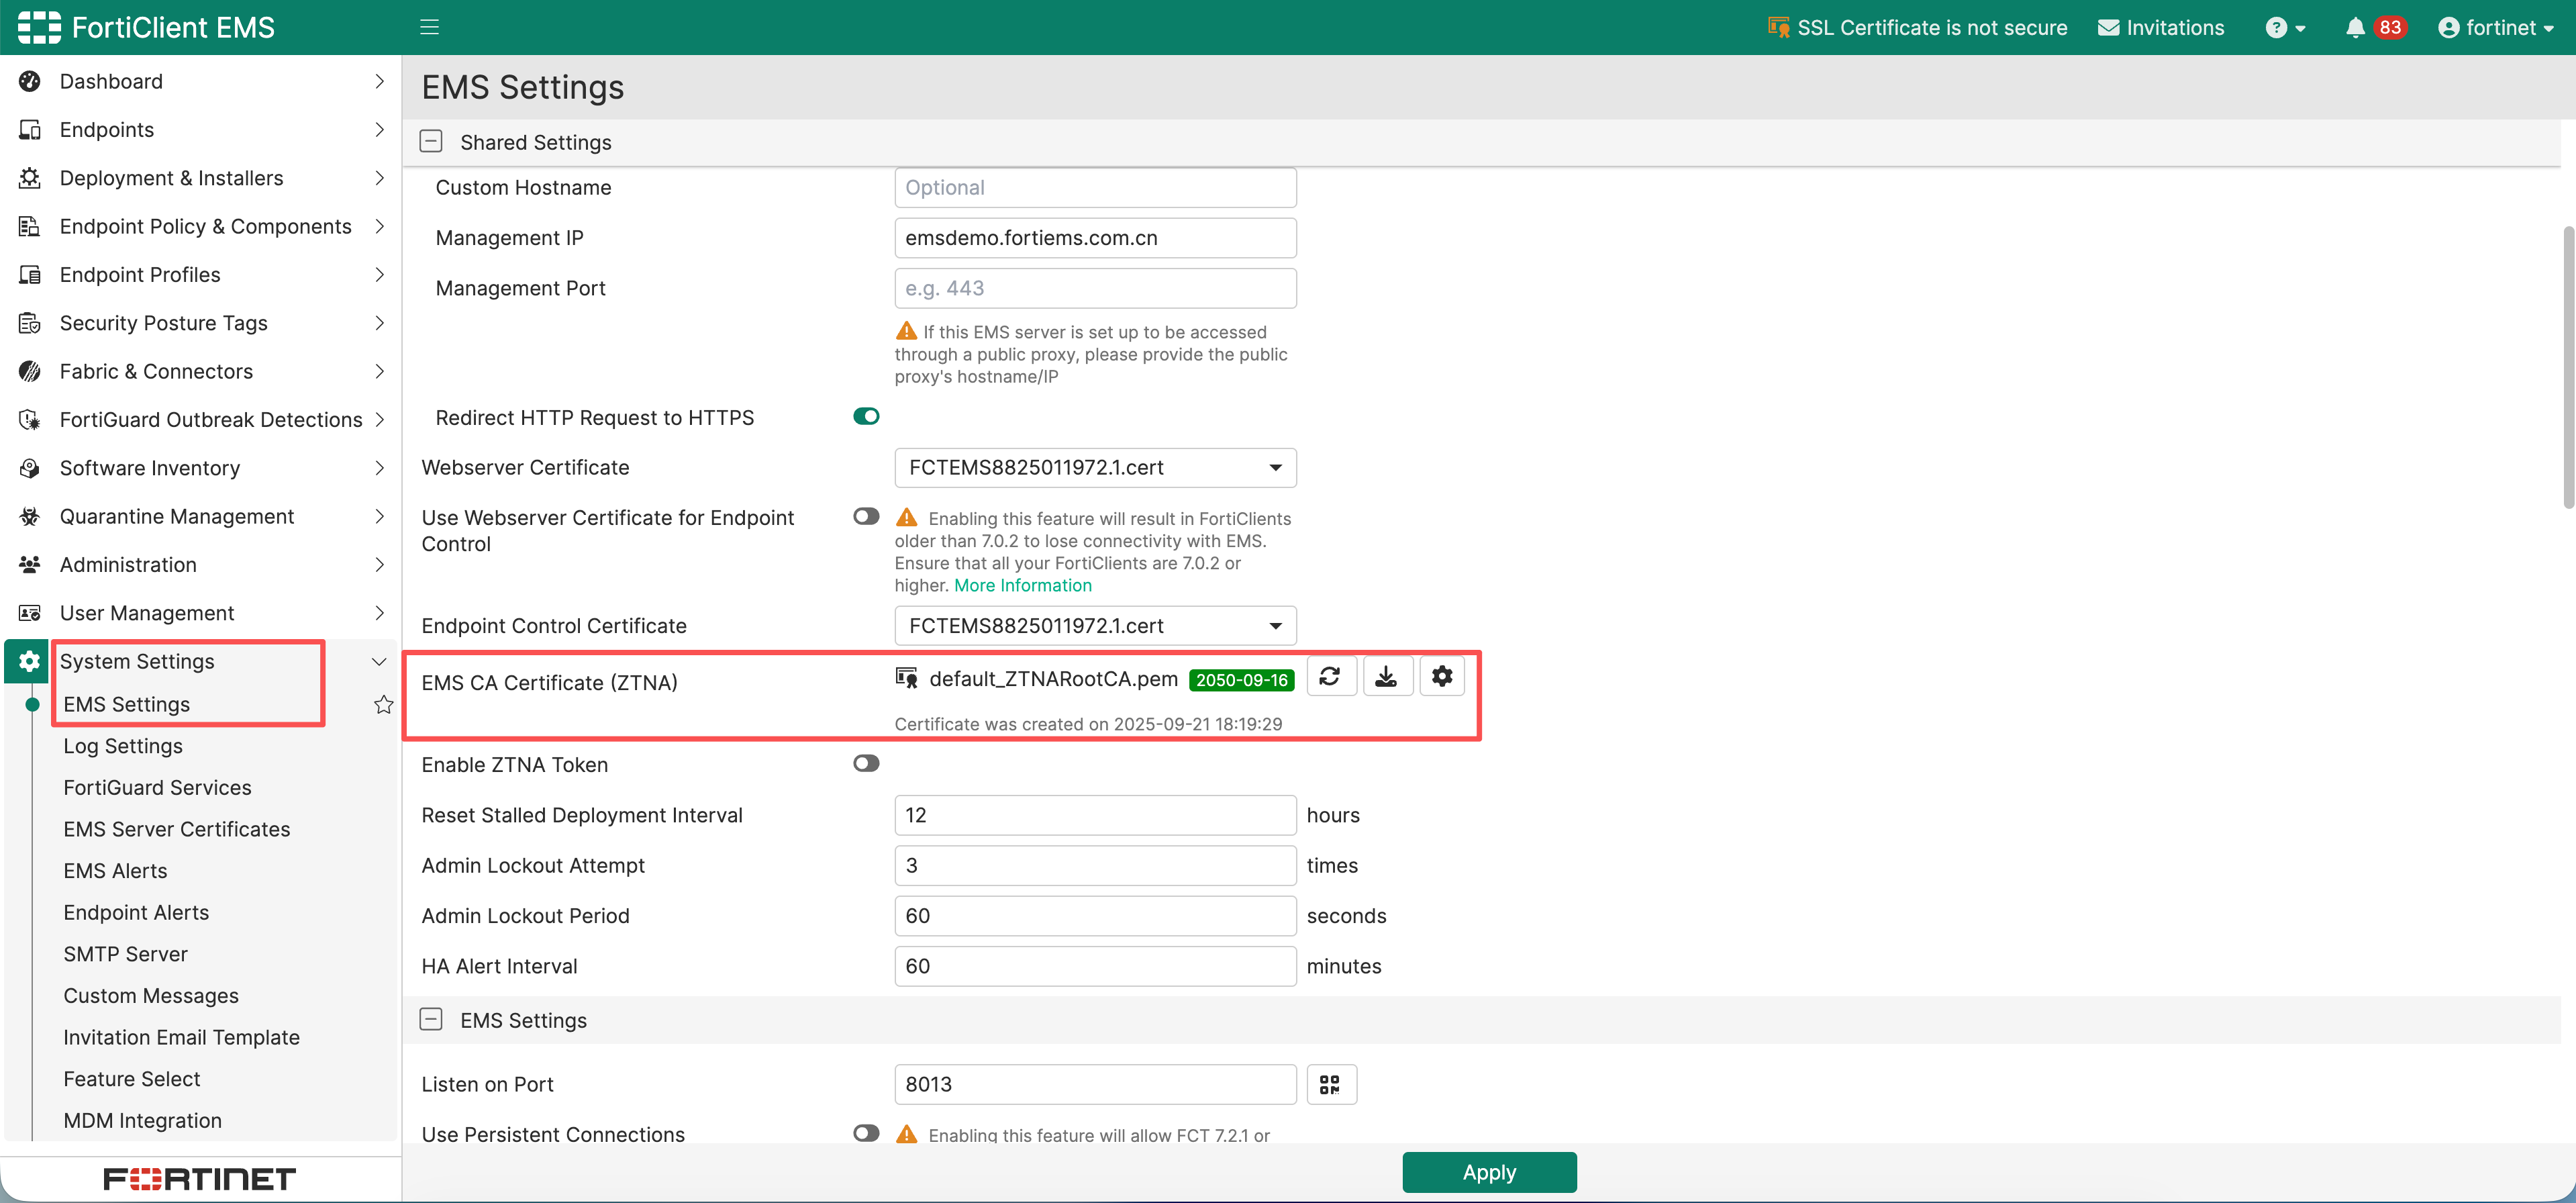
多数情况,如果是使用EMS自行签发的证书,ZTNA证书不需要进行上传,因为EMS会自己作为CA自动颁发证书给FortiClient。
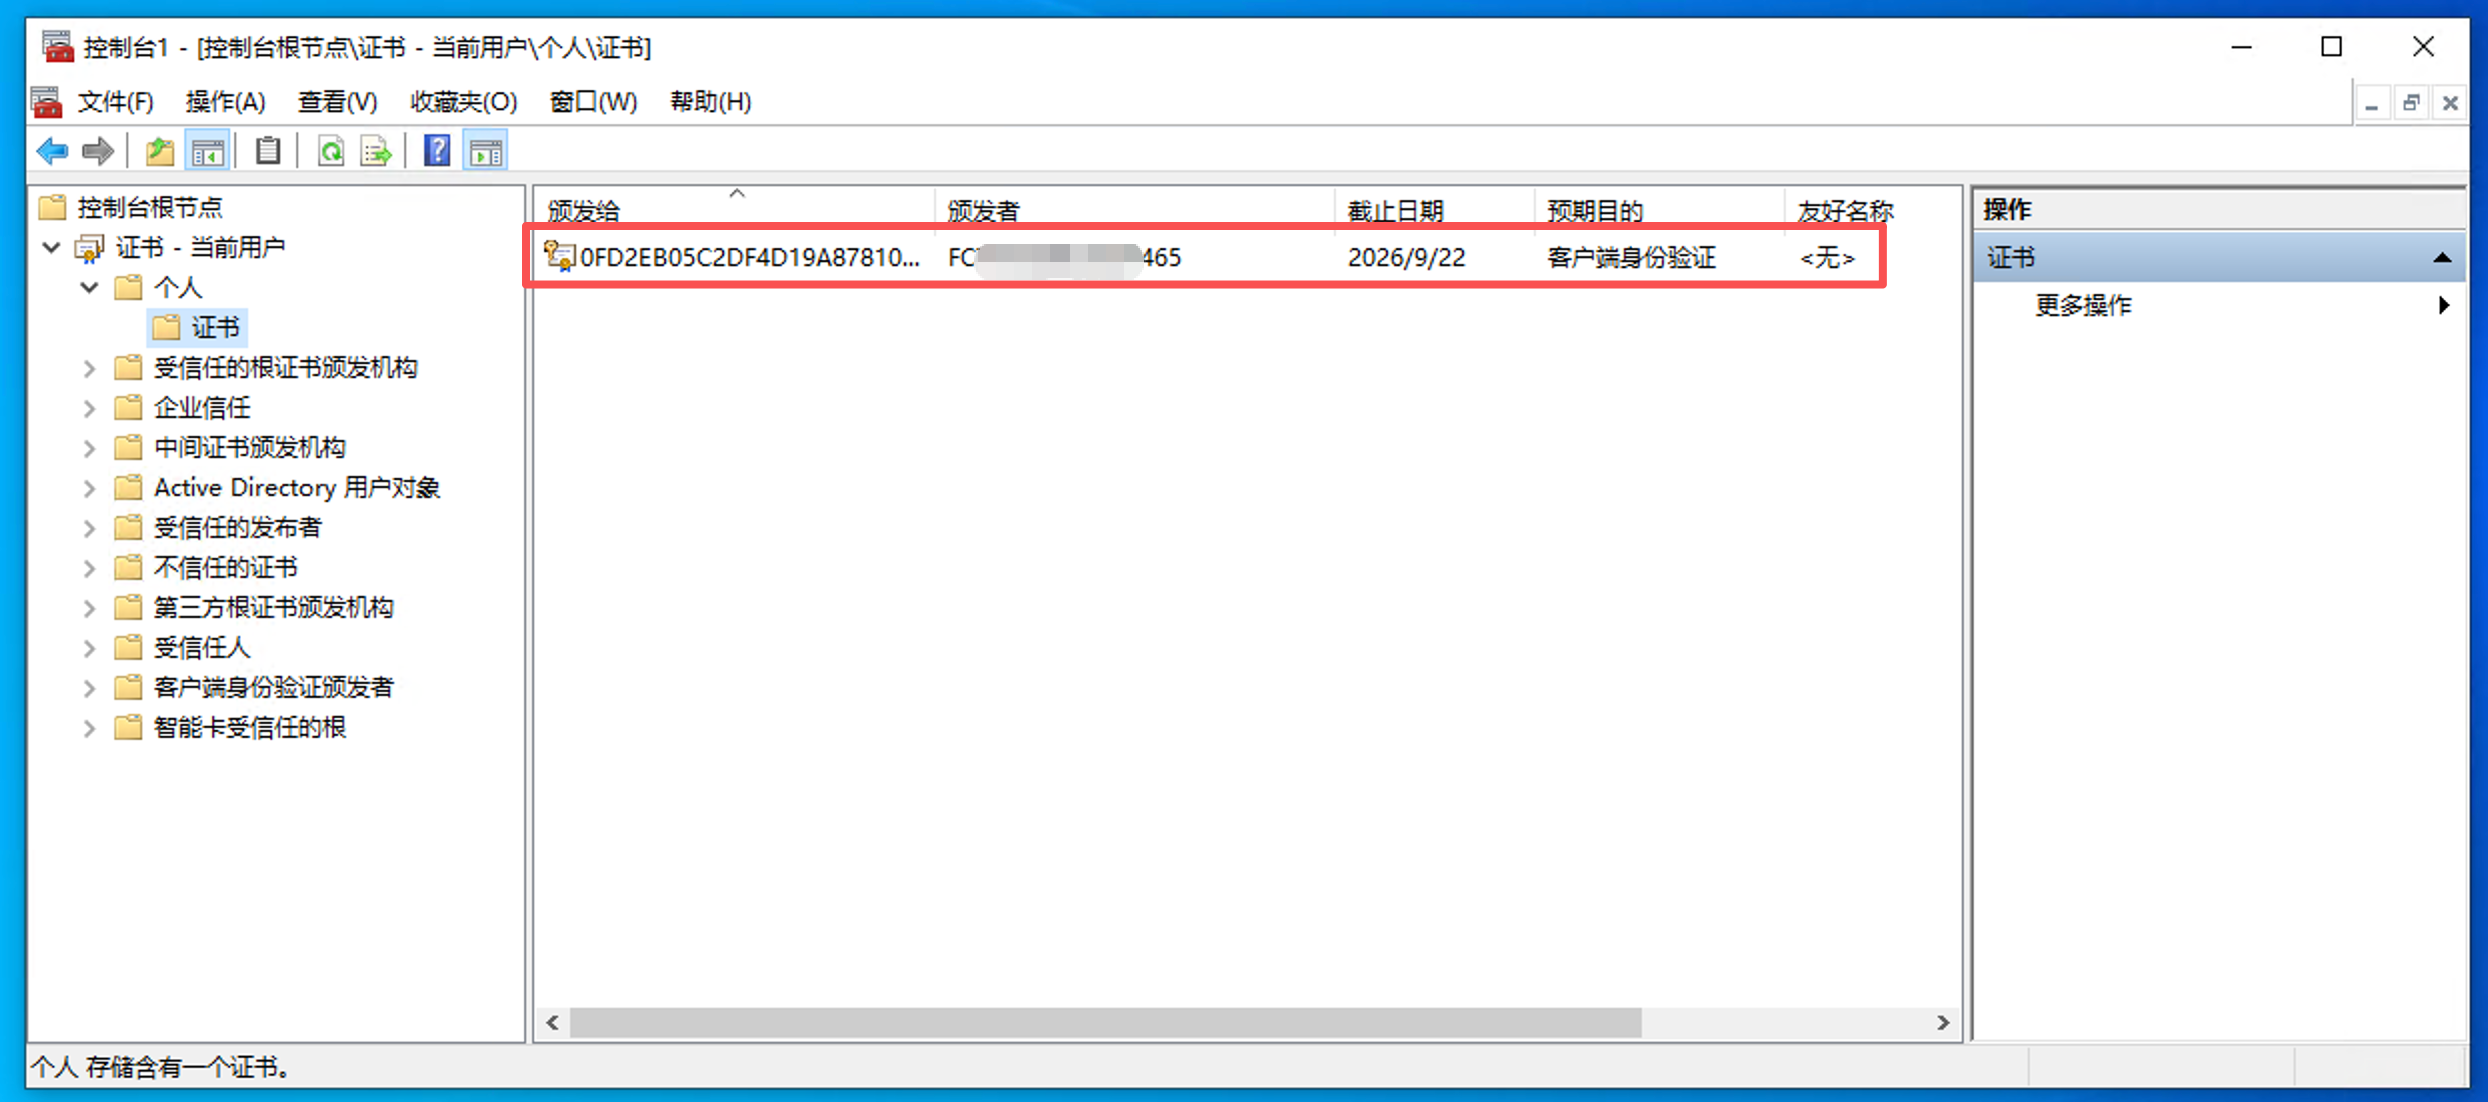
EMS作为CA时刷新CA
如果EMS作为CA时,我们不能自定义证书的行为,只能更新CA证书,也就是重新建立CA证书。点击CA证书的刷新按钮,即可刷新证书。
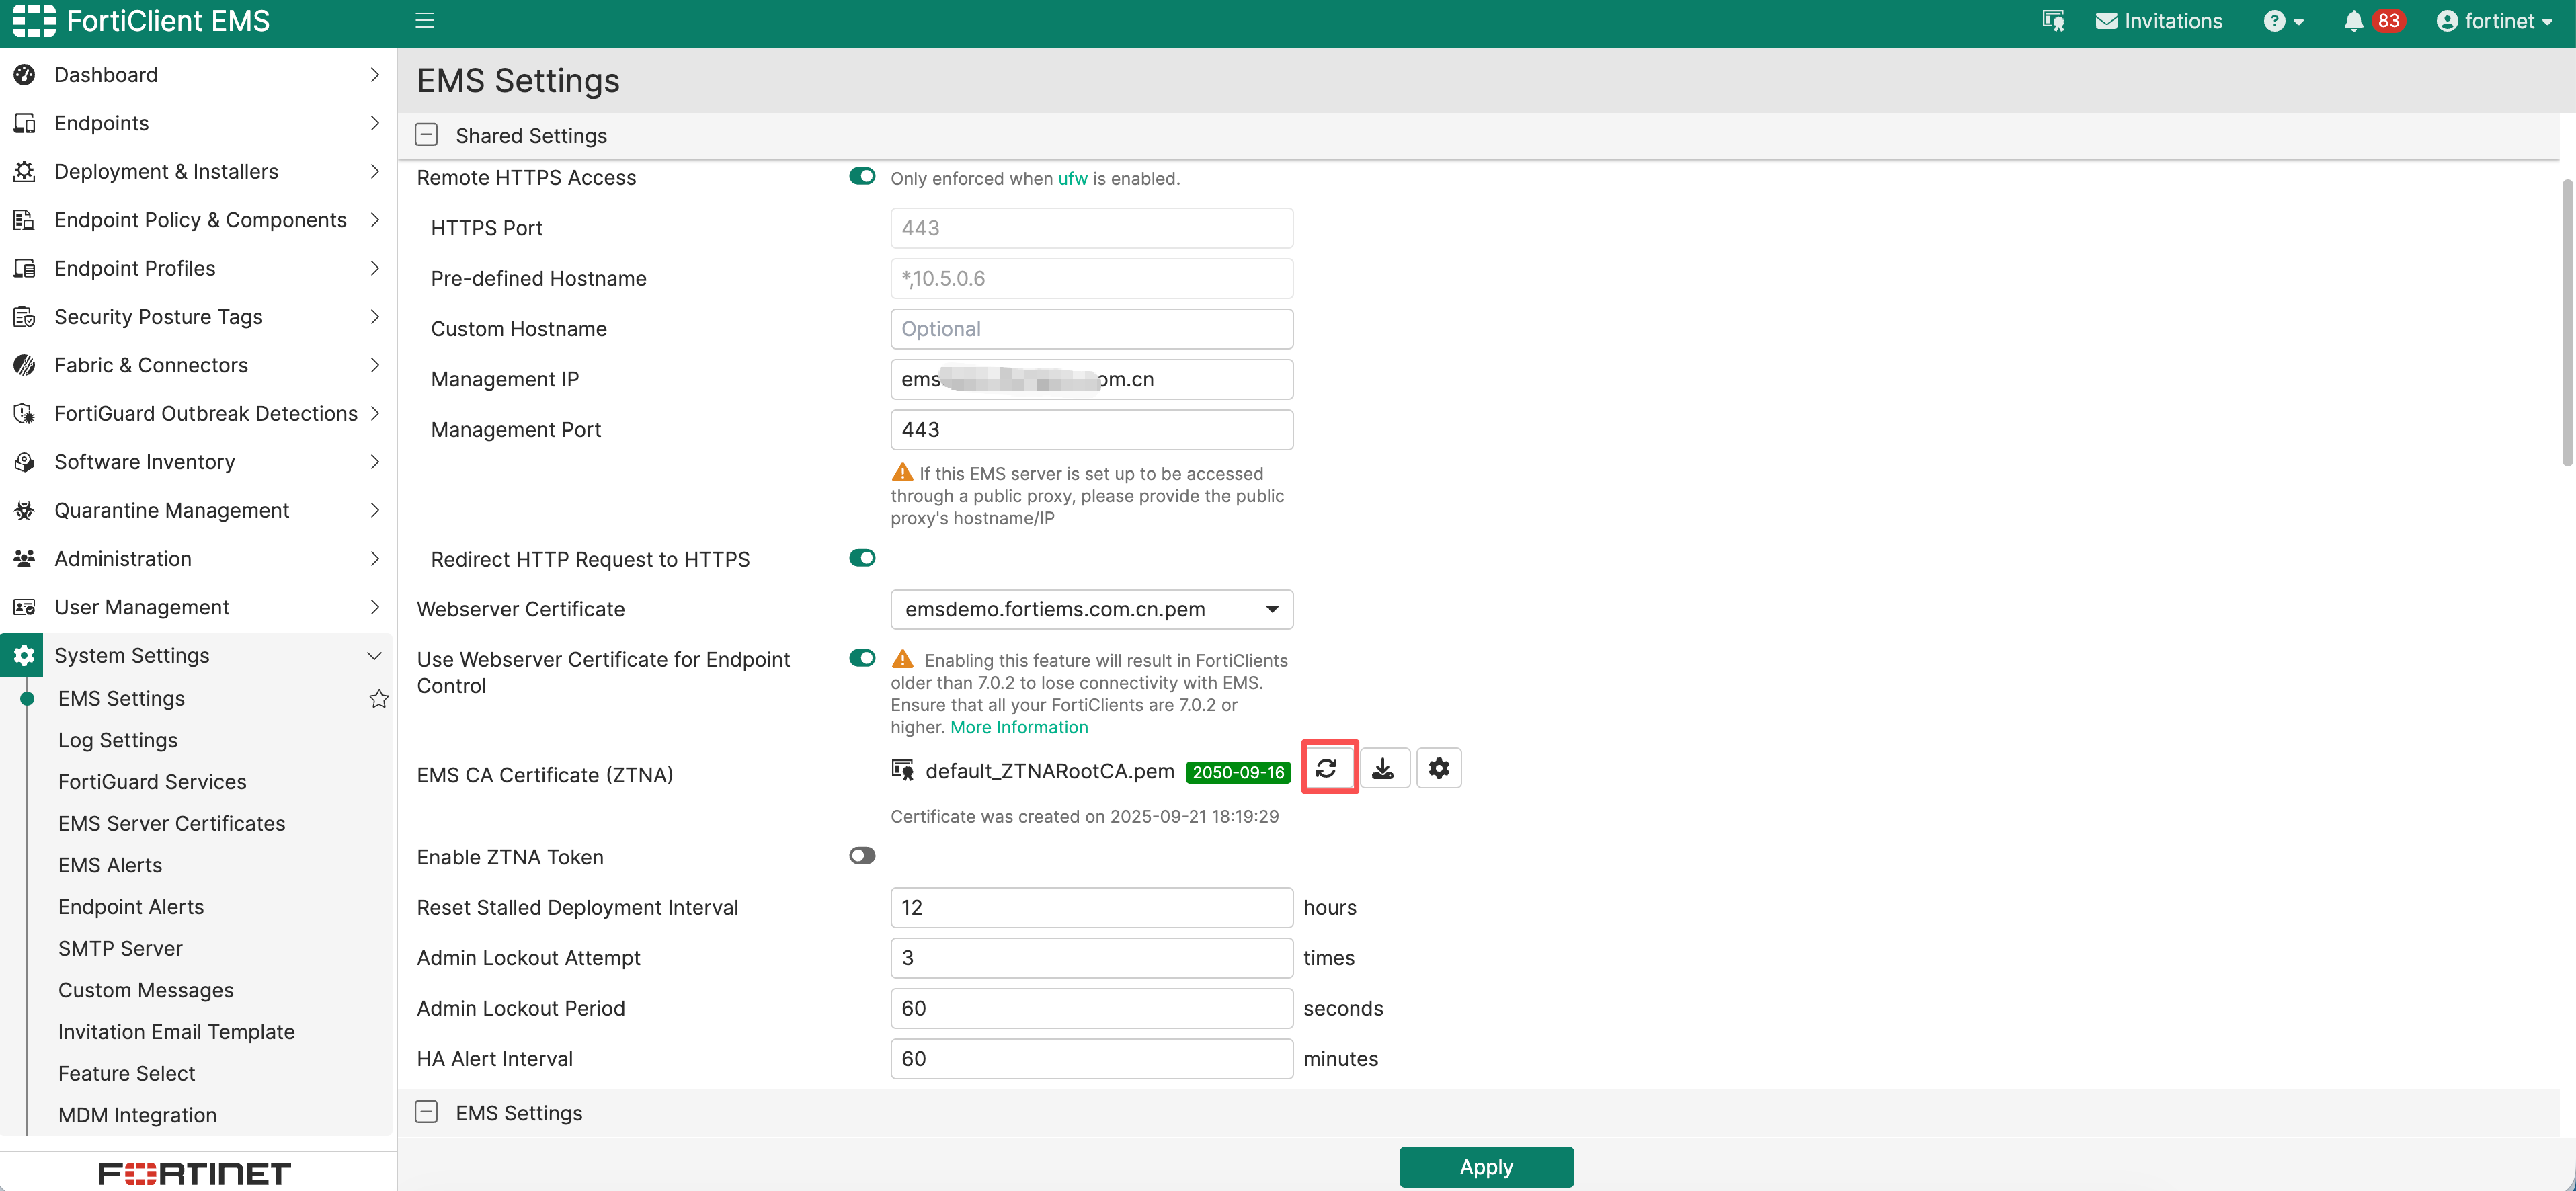
点击后会显示确认框,告知撤销和更新ZTNA的当前EMS CA证书可能会中断现有设备。建议在窗口期进行更新。点击OK按钮以确认刷新证书。

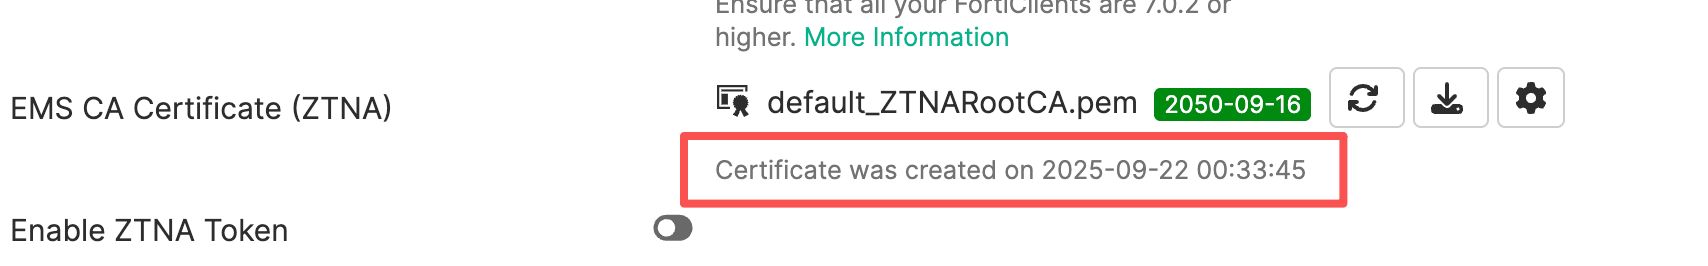
刷新后稍等片刻,创建时间会更新。
手动上传证书
如果需要EMS、客户端、目标ZTNA服务都是自签发证书时,可以自行上传证书以完善证书链,以下是设置方法:
注意:
如果上传自签发证书:
GUI无法上传服务器证书的CA,需要通过openssl工具将CA囊括进证书以携带完整证书链。
而且,需要该证书Basic Constraints扩展字段里存在
CA:TRUE选项,否则会显示:
Error while processing custom ZTNA CA certificate and private key:ZTNA CA Certificate must be able to sign CSRs: missing the required 'Basic Constraints' extension with 'CA:TRUE'
- 点击
设置按钮以呼出上传页面:
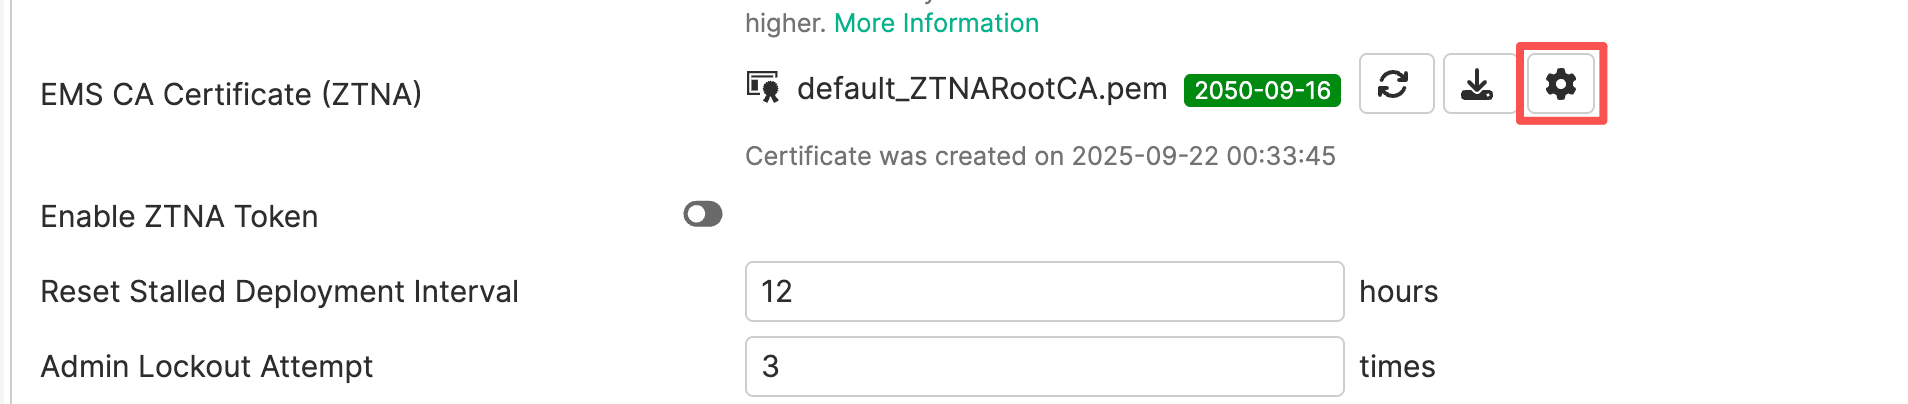
- 点击
编辑按钮以显示证书上传页面:
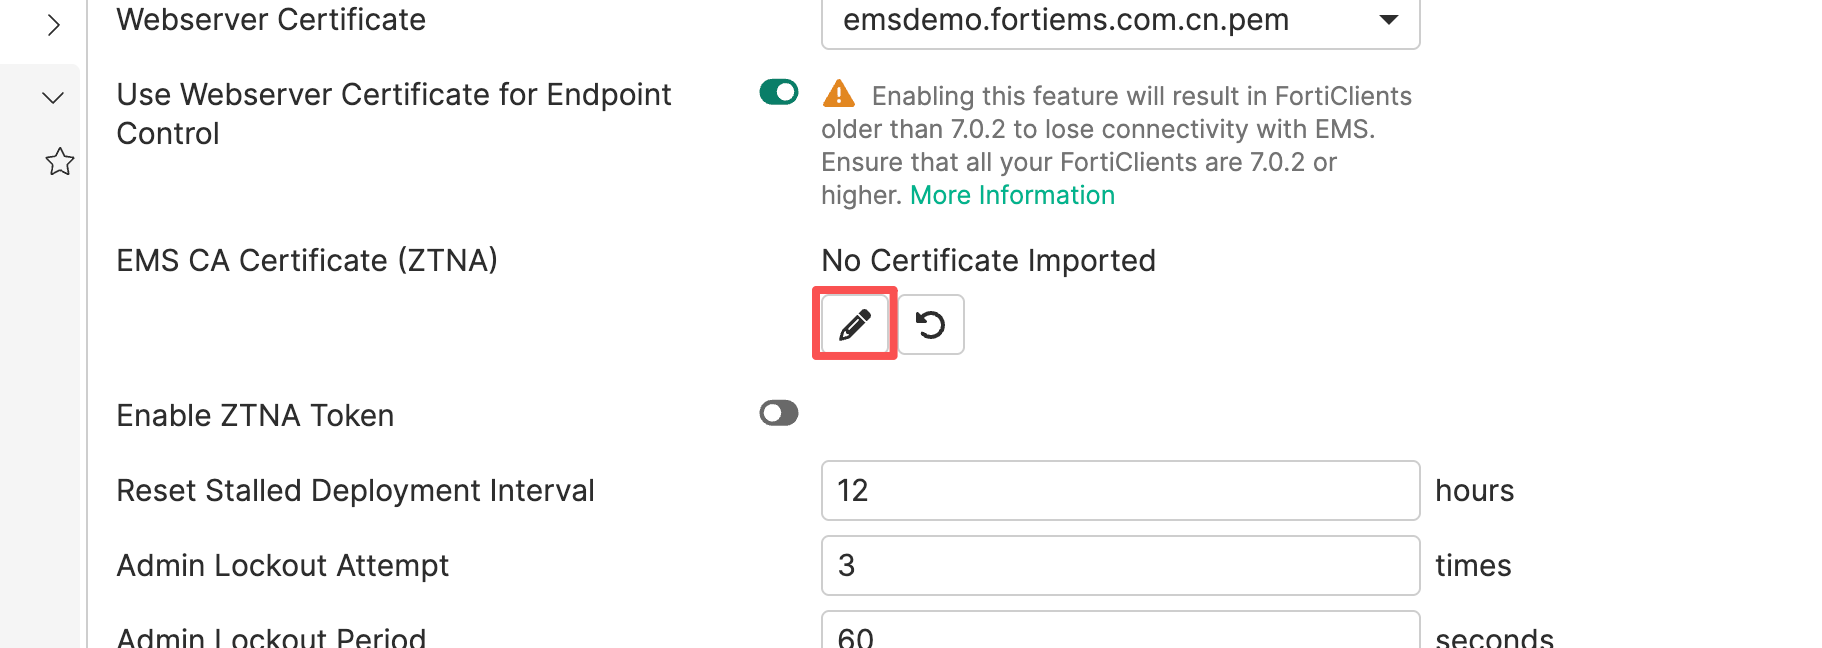
- 选择格式以上传对应的证书和密钥或者证书以及密码:
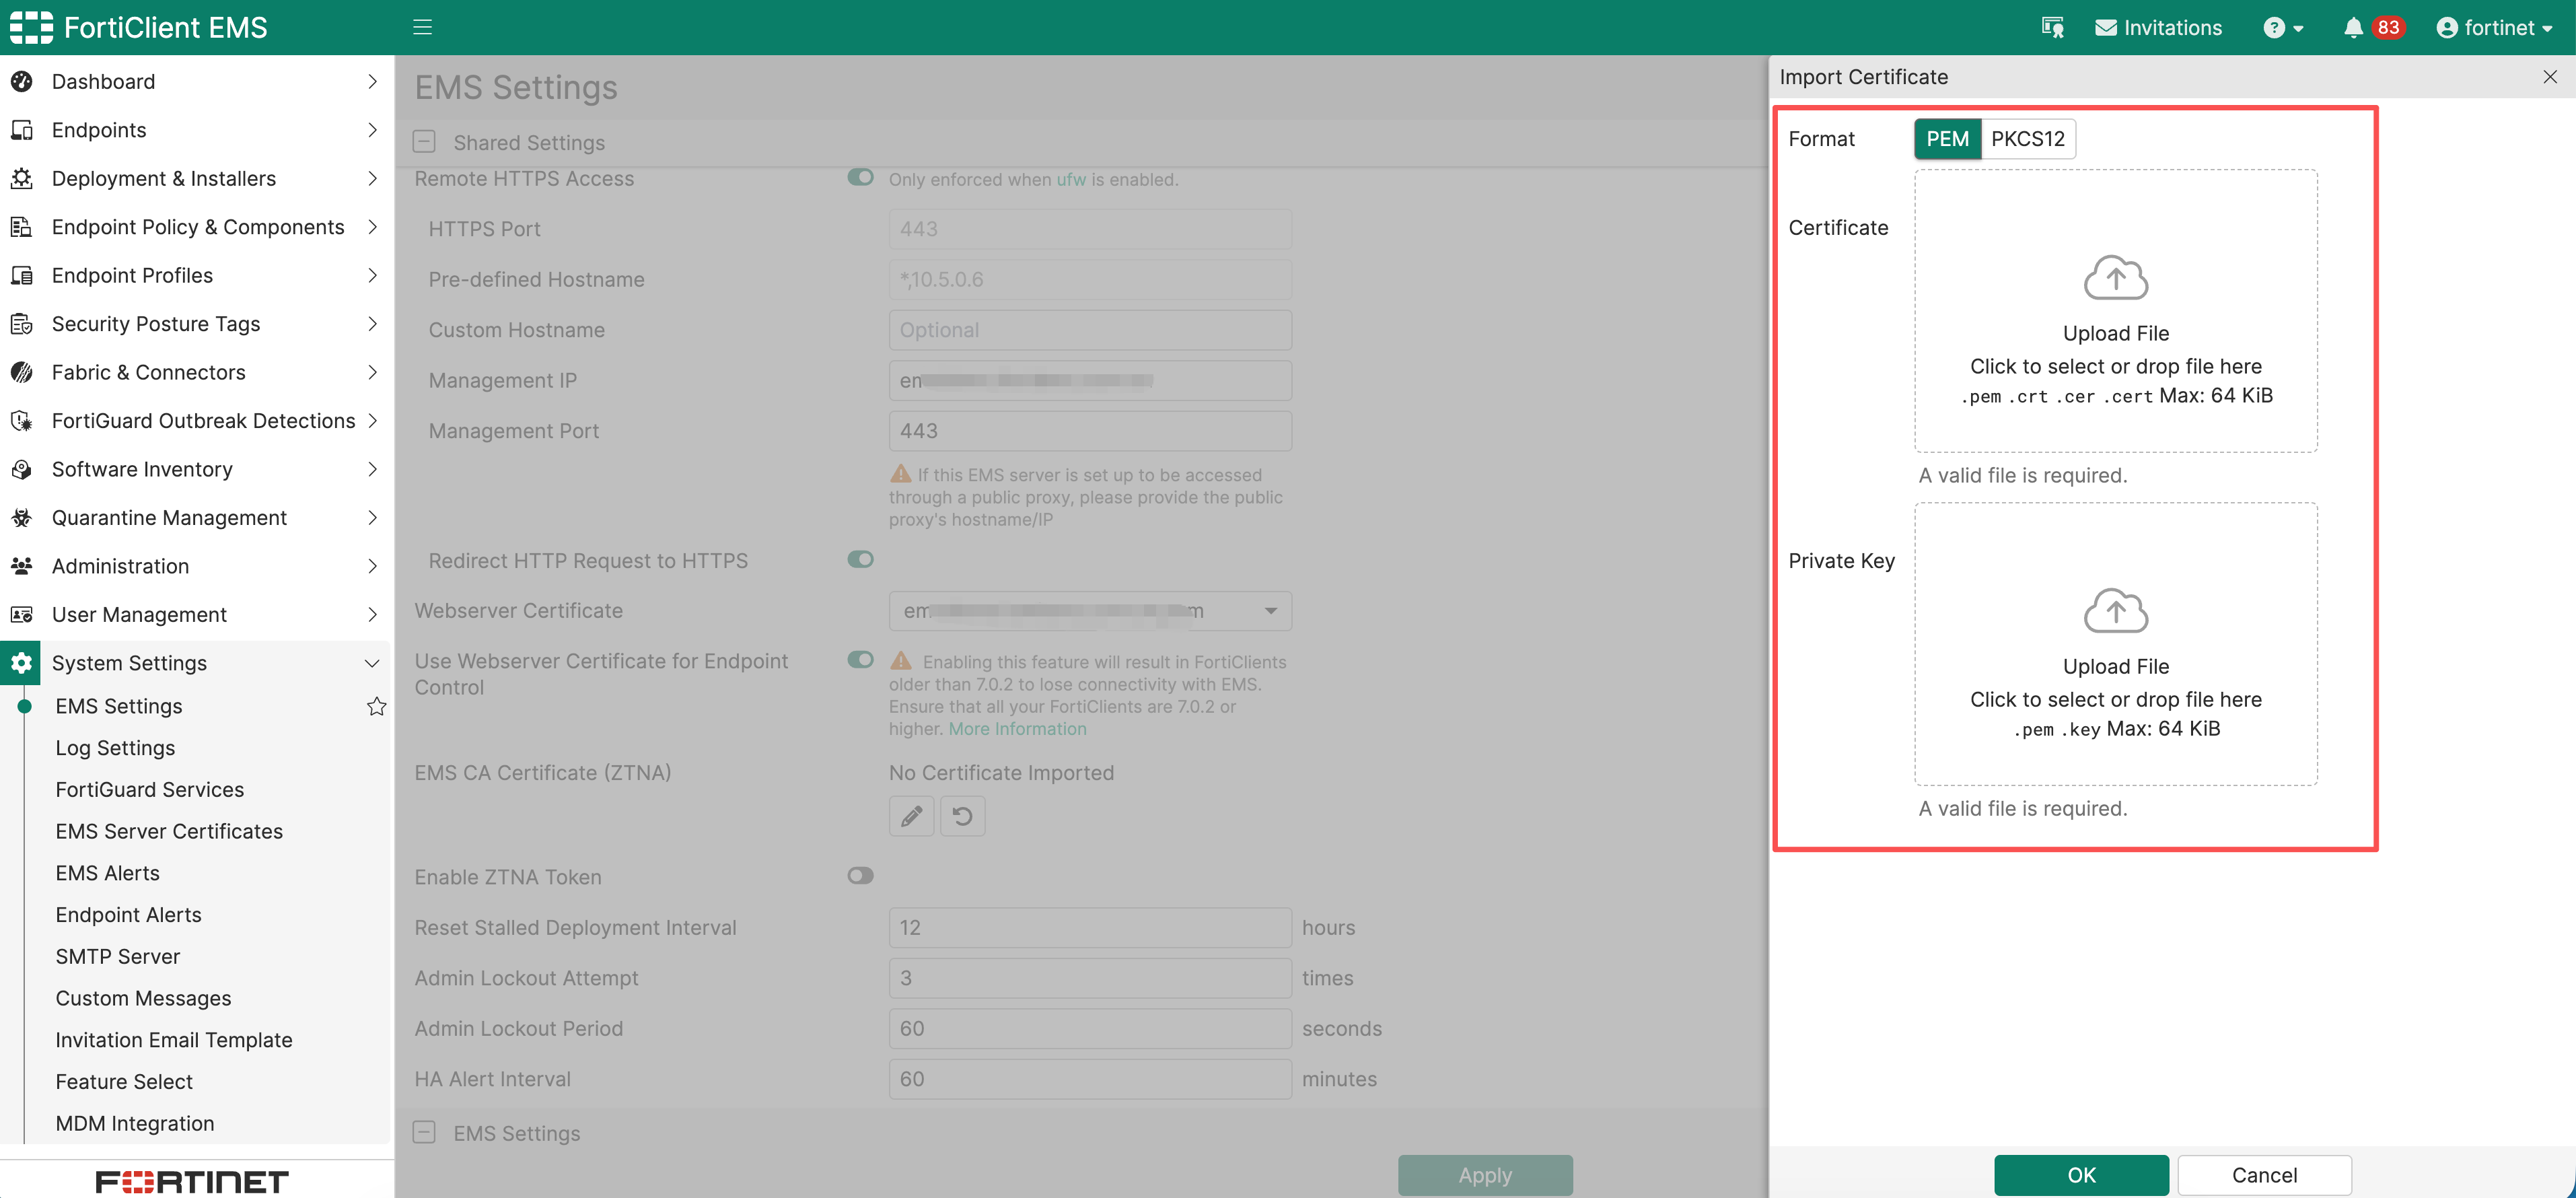
- 选择证书完成后点击
OK按钮以上传证书:
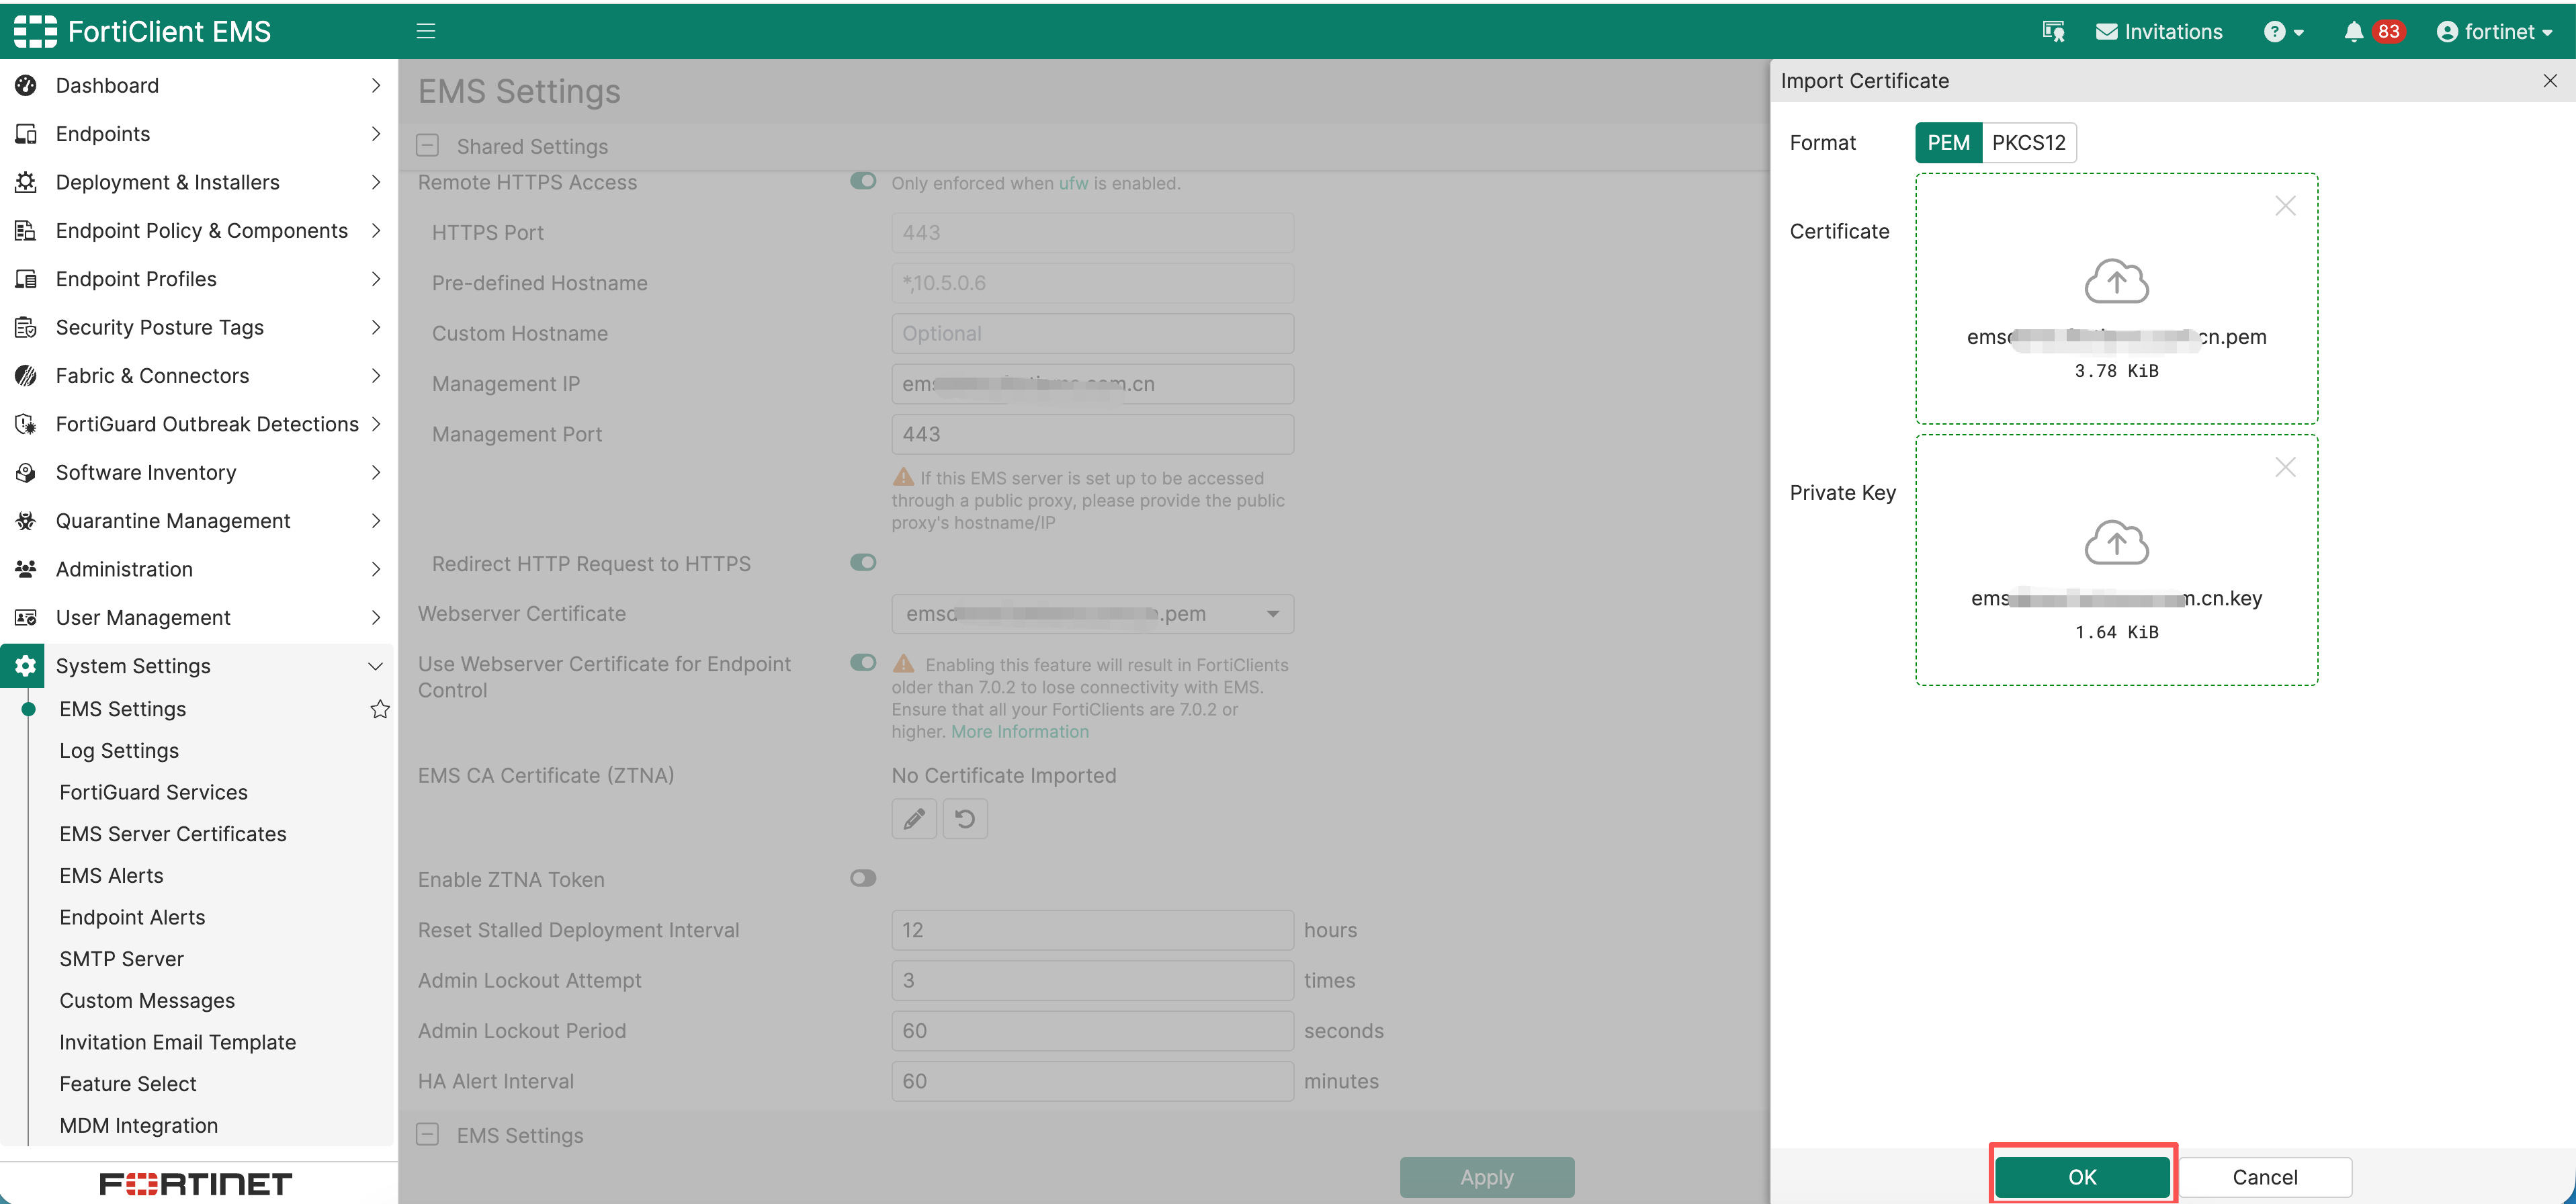
- 上传完成后可以看到证书被导入成功:

3. 可以下发到终端的CA证书的上传和推送
CA证书的管理
点击Endpoint Policy & Components>CA Certificates以进入CA证书页面:
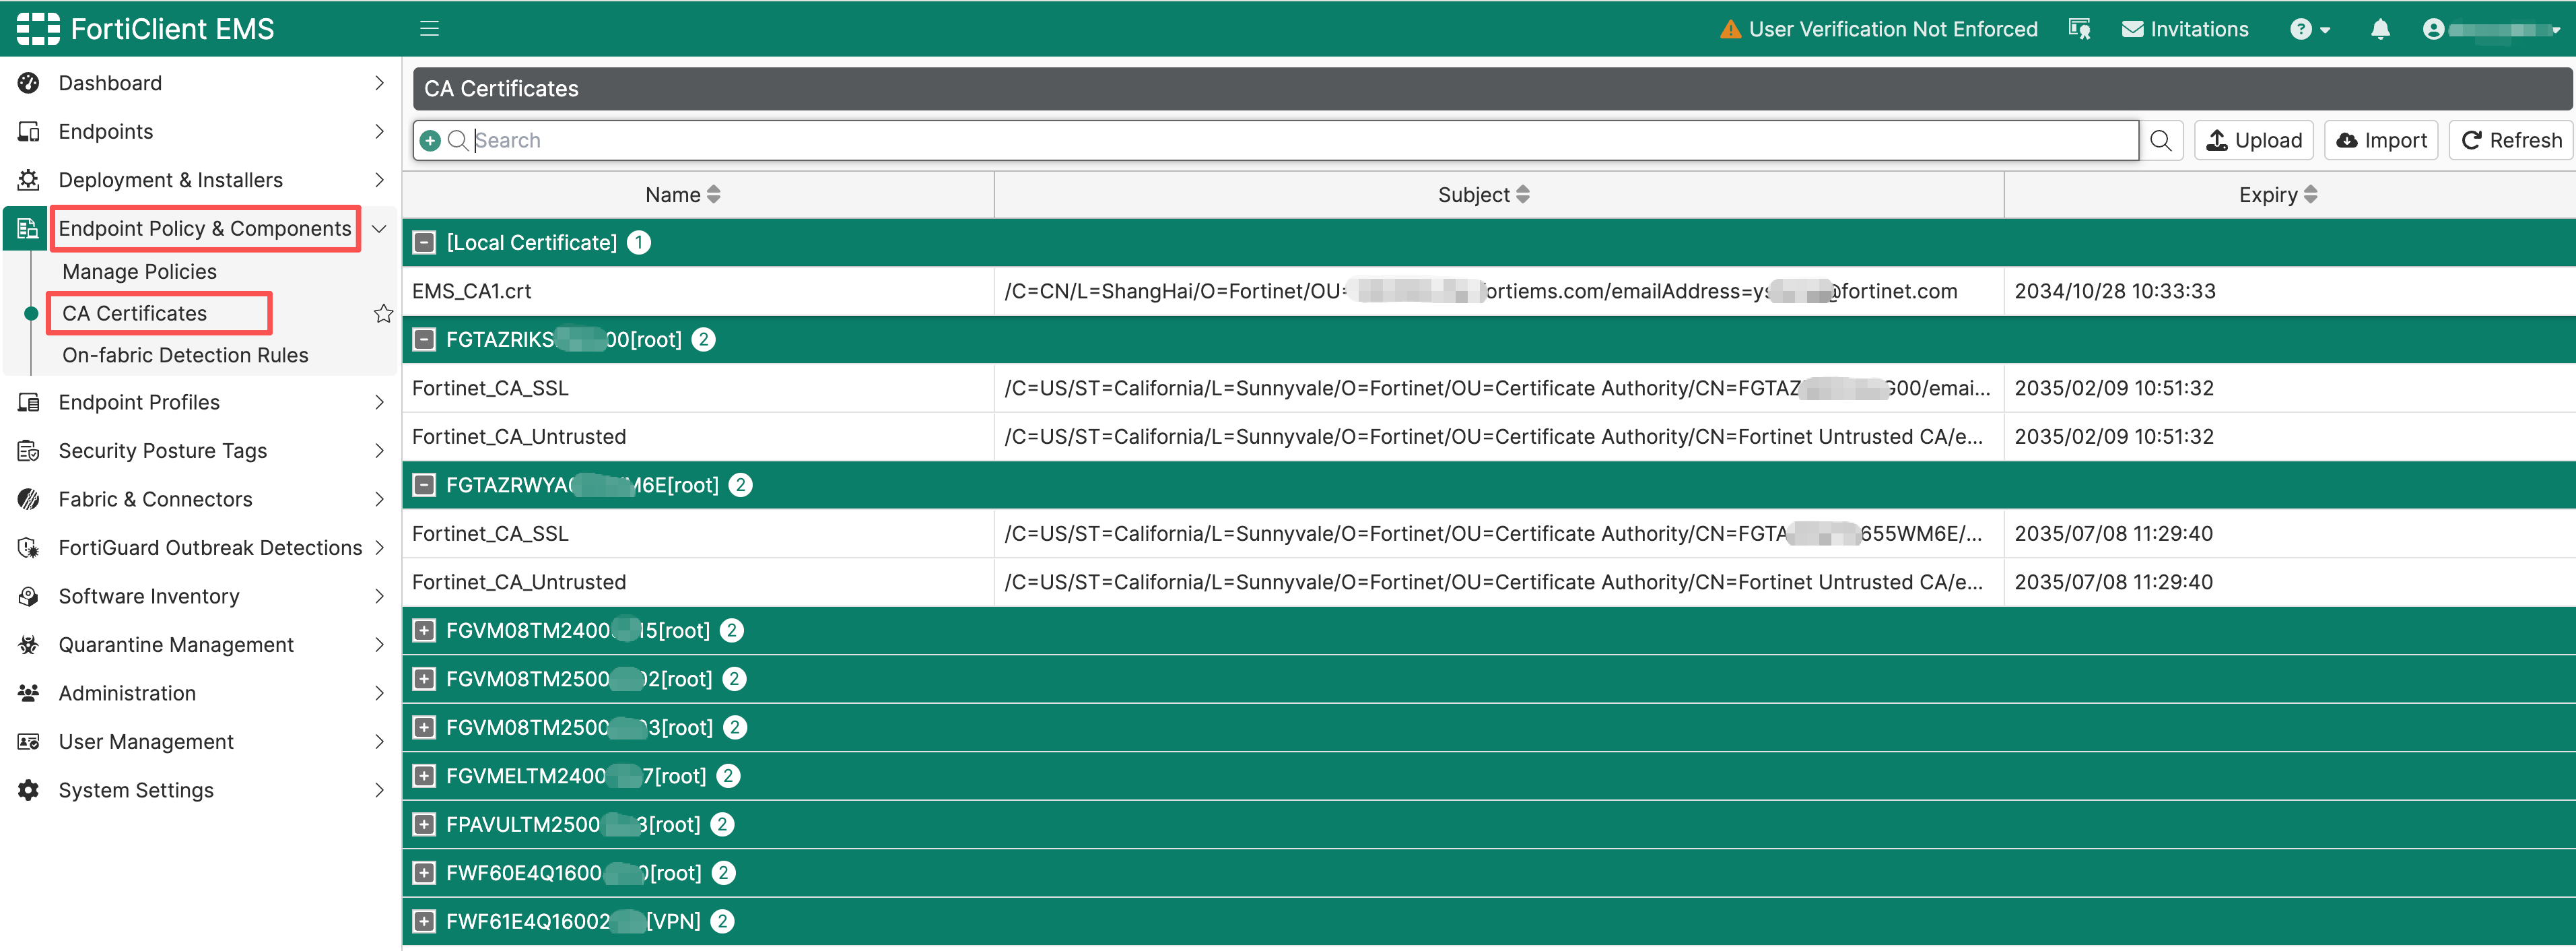
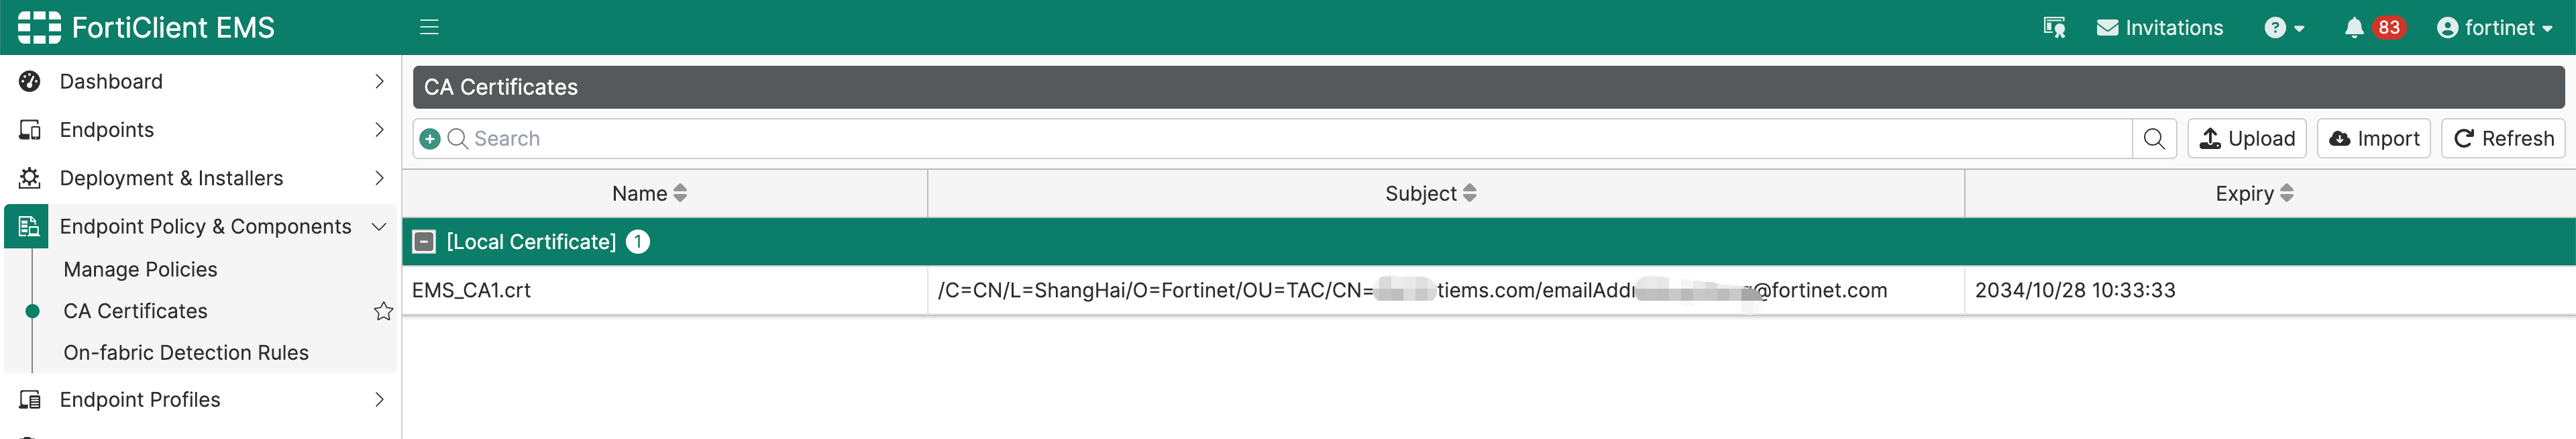
可以看到当前EMS中存在的CA证书,其中,Local Certificate代表手动上传的证书,下方的序列号证书代表EMS连接FortiGate/FortiProxy后获取的证书。
CA证书的上传
CA证书上传包括三种方式
1)通过Security Fabric自动获取
详细内容请参考:EMS和FortiGate集成
2)手动连接FortiGate以获取证书:
- 点击
Import按钮,以打开连接FortiGate的界面
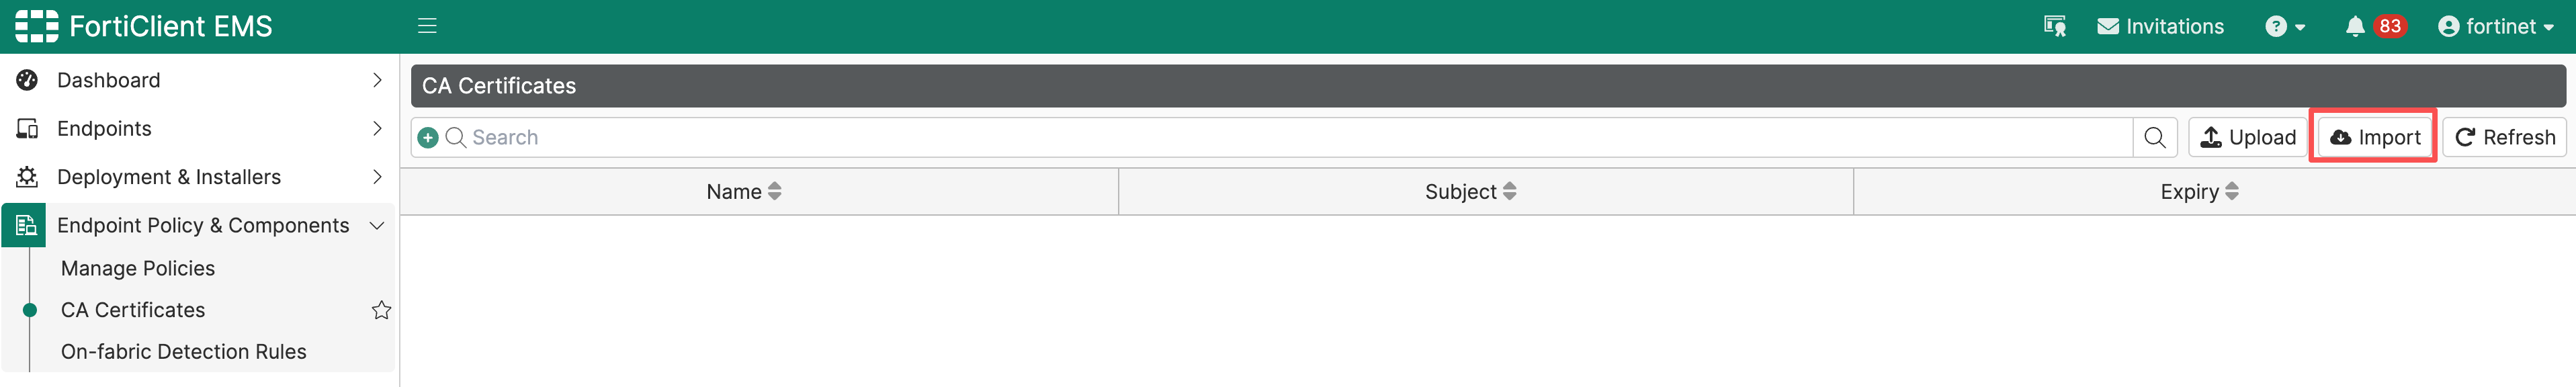
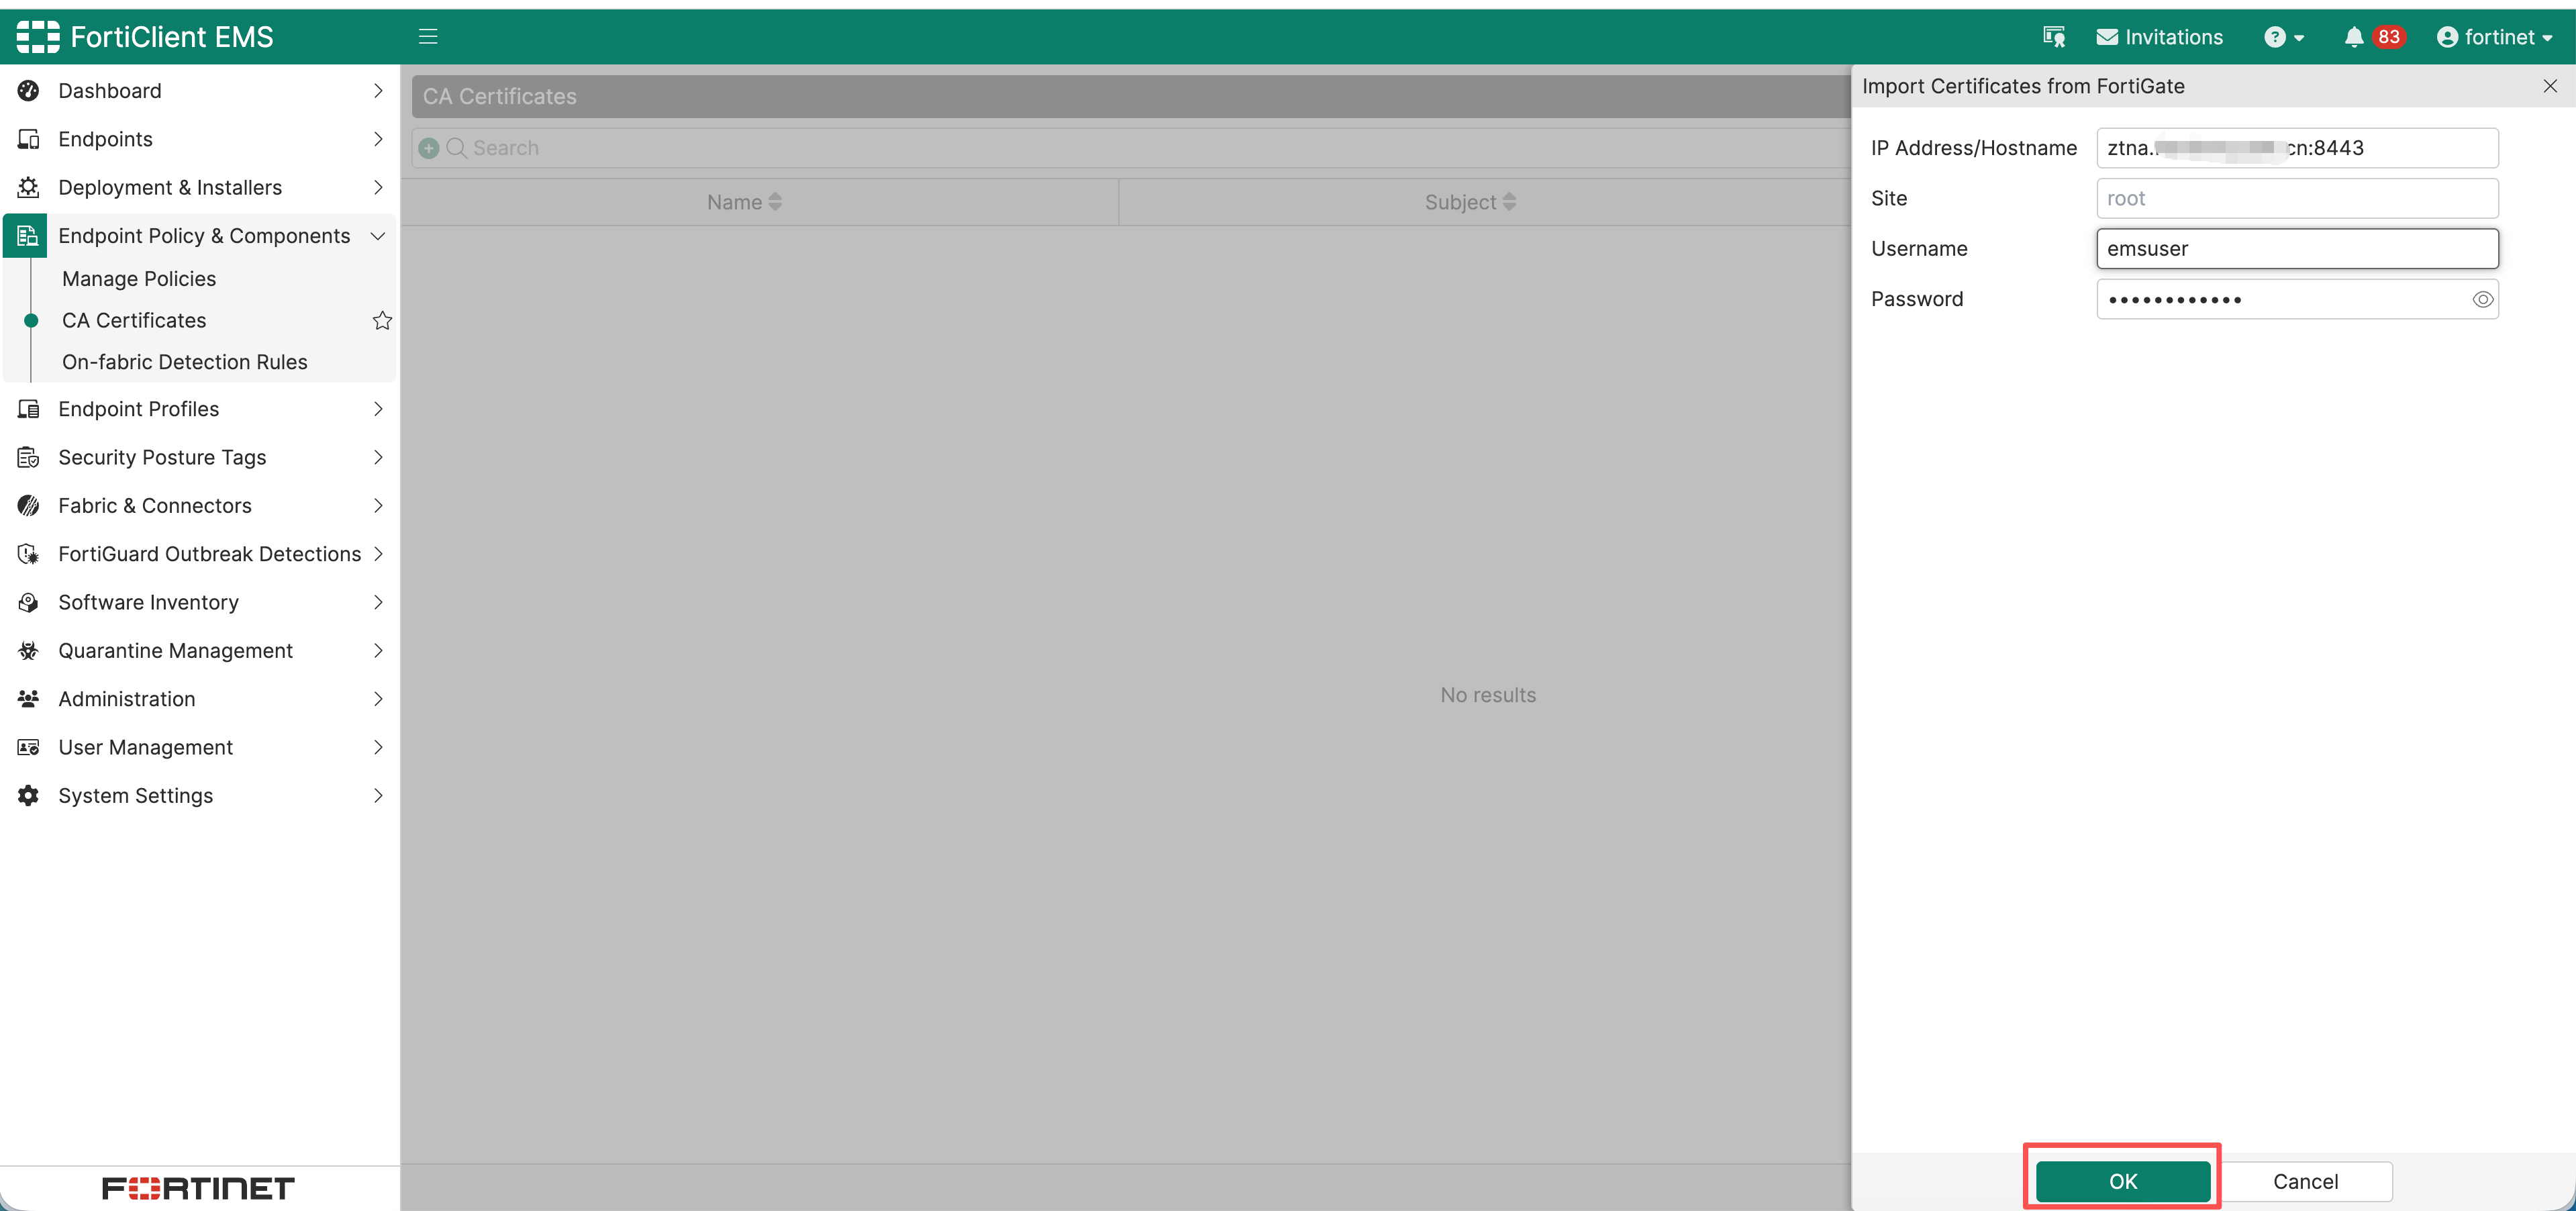
- 打开从FortiGate导入界面后,输入目标FortiGate的连接信息,完成后点击
OK按钮,以连接FortiGate获取证书:
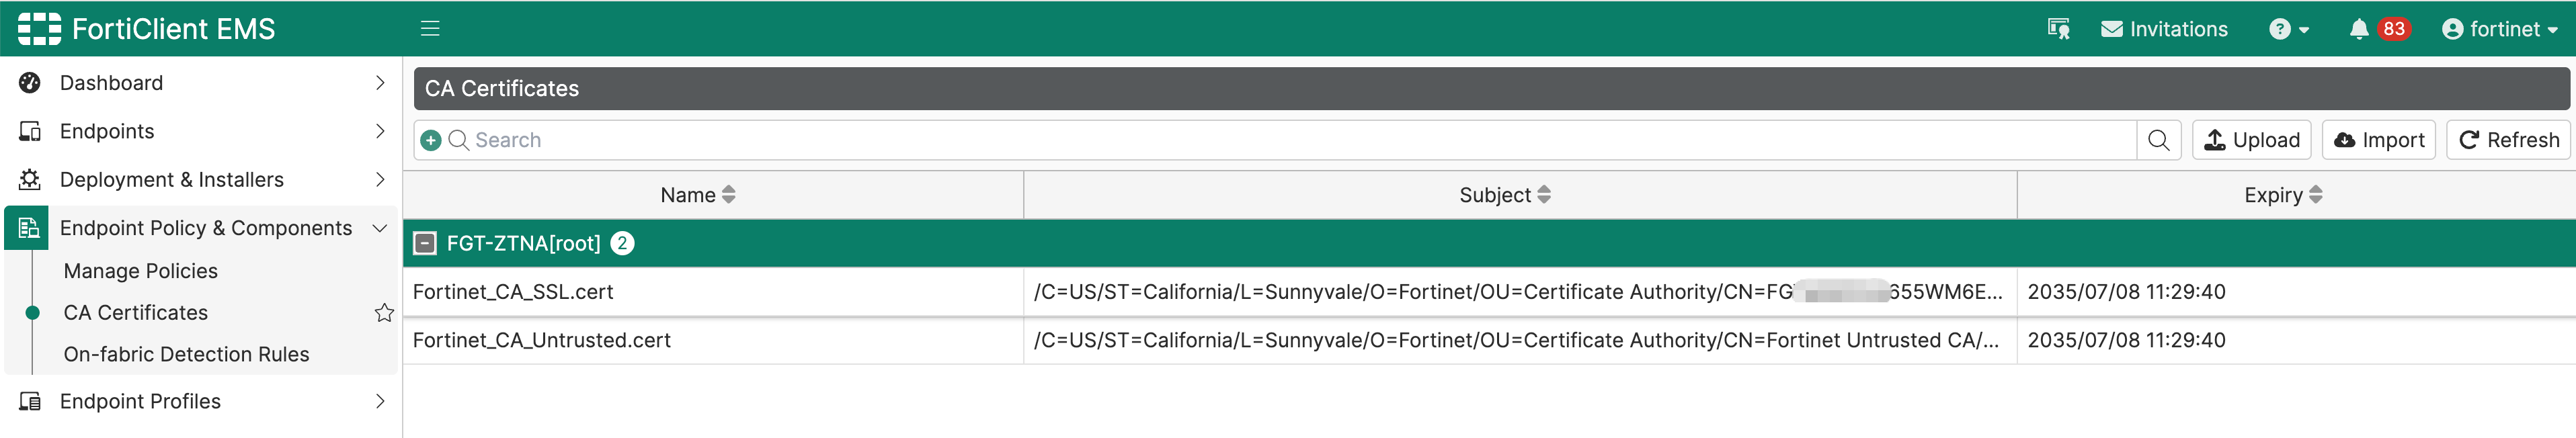
- 完成操作后能够看到获取到的证书:
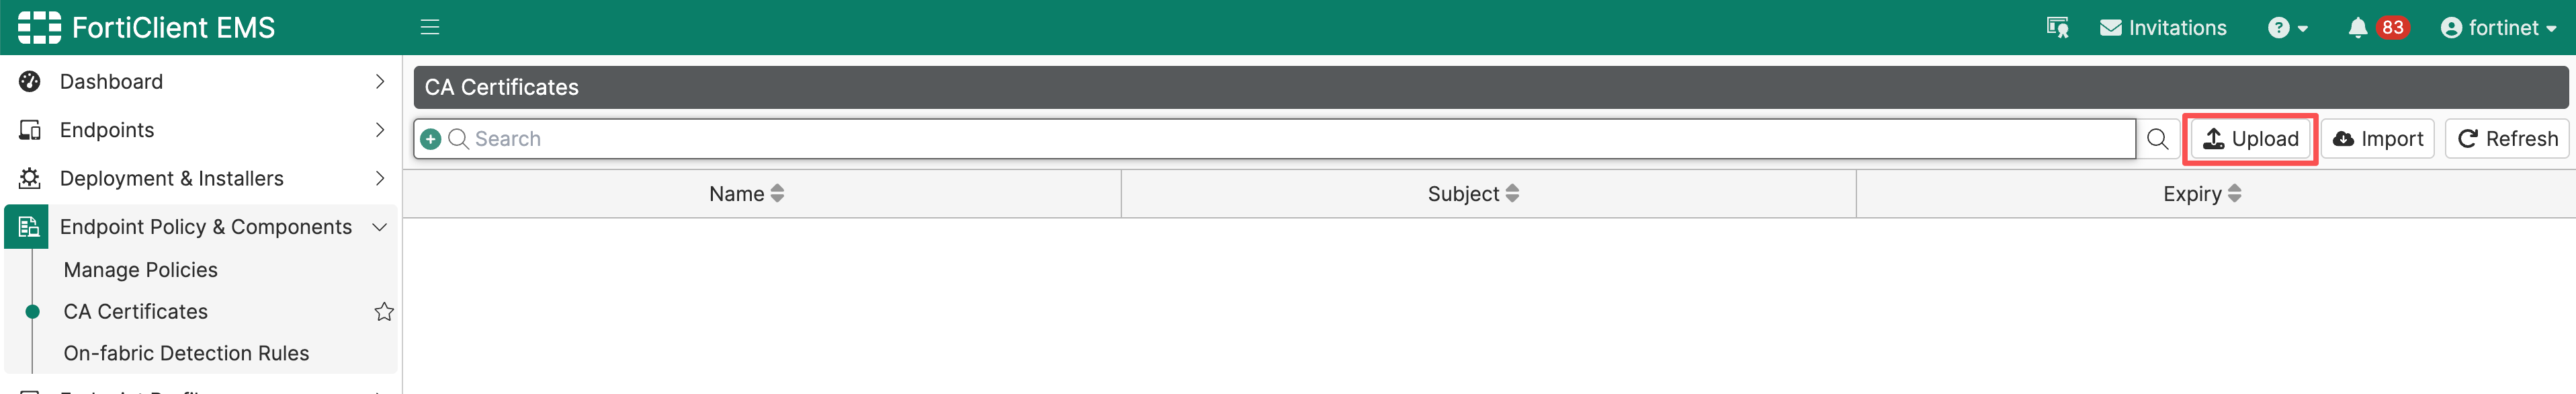
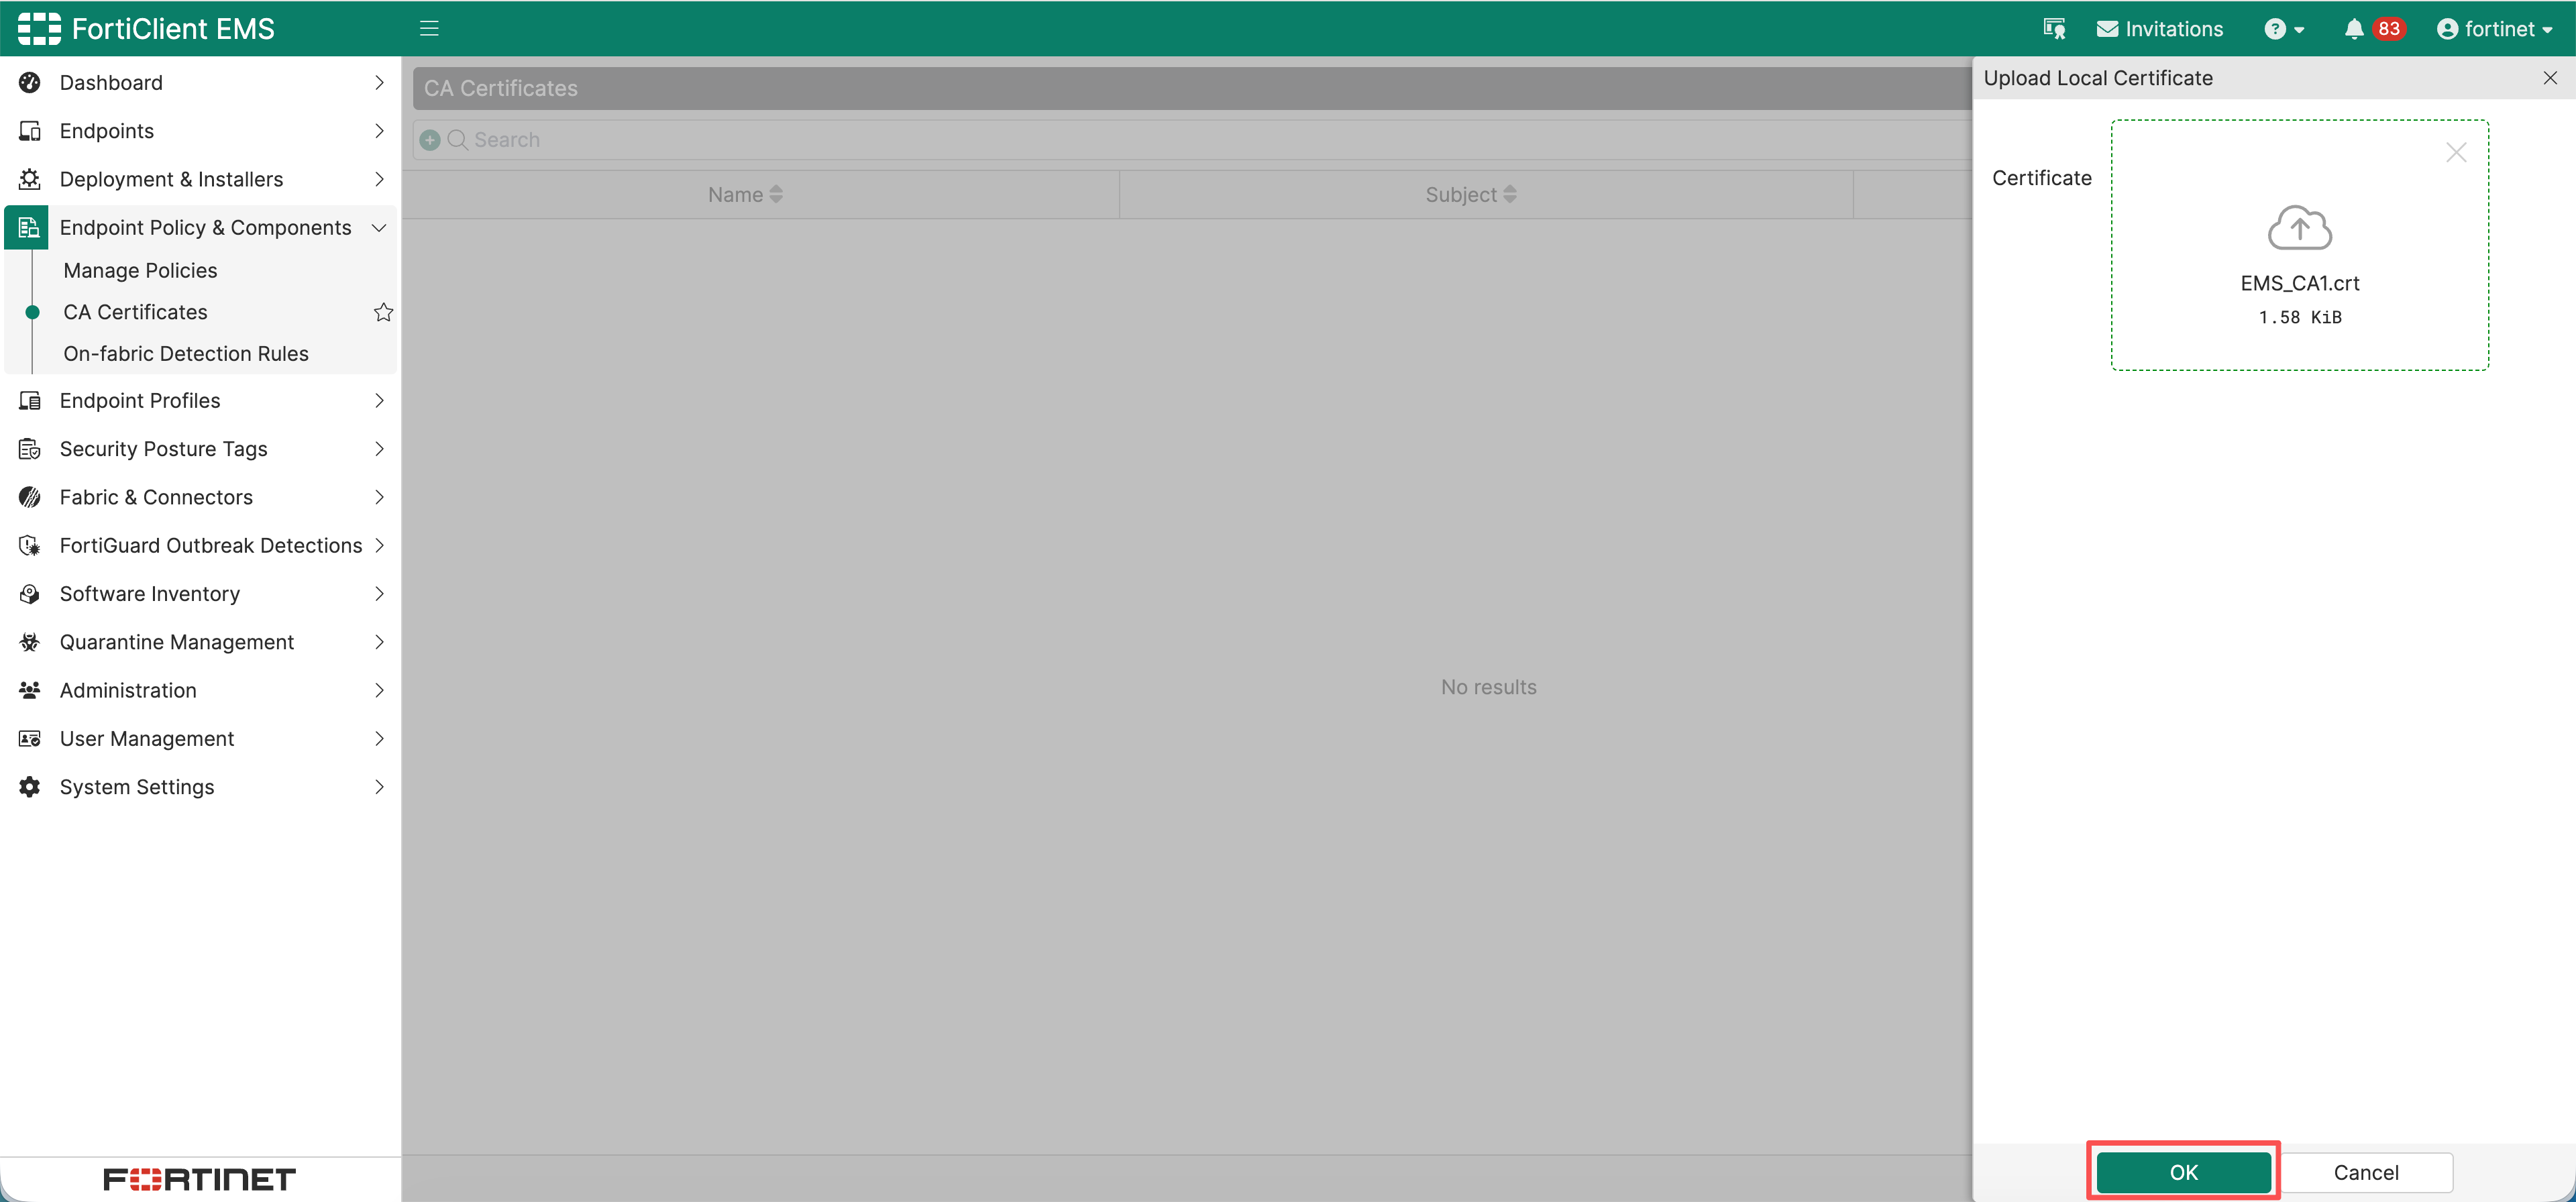
3)手动上传证书:
- 点击
Upload按钮,以打开上传证书页面:
- 打开上传本地证书页面后,点击
Upload File按钮以上传CA证书,选择证书完成后,点击OK按钮以上传证书:
- 完成操作后能够看到获取到的证书:
CA证书的推送
点击Endpoint Profiles>System Settings,选择对应的profile,点击Install CA Certificate on Client按钮,以展开证书选择页面:
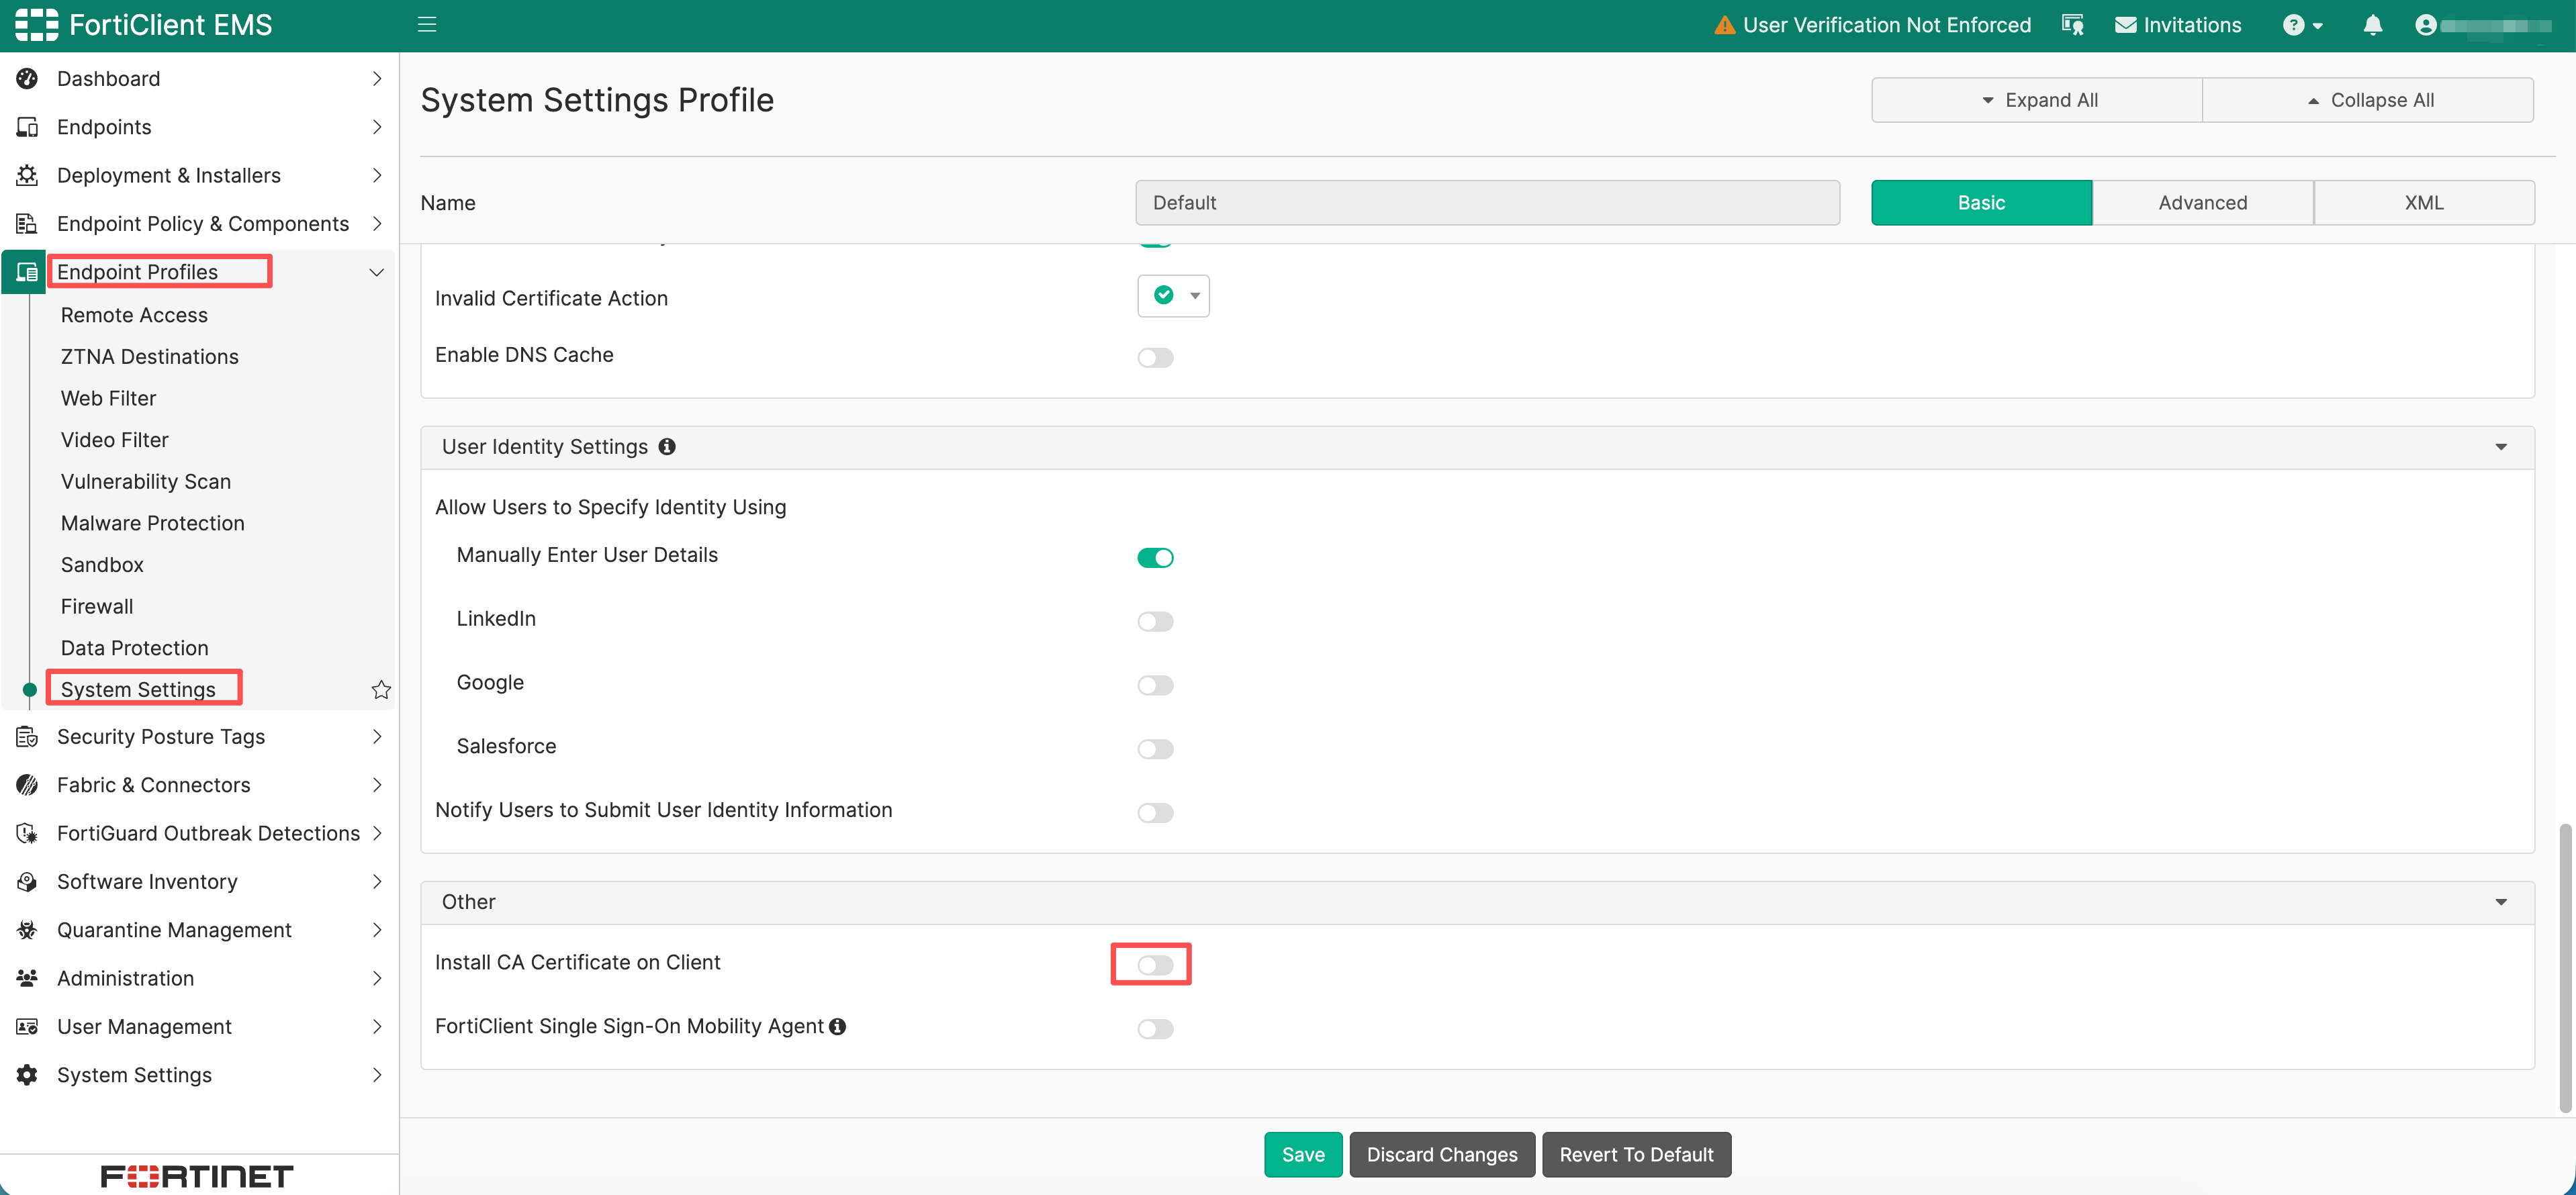
展开后可以看到EMS内存储的证书,勾选需要导入到终端的证书。
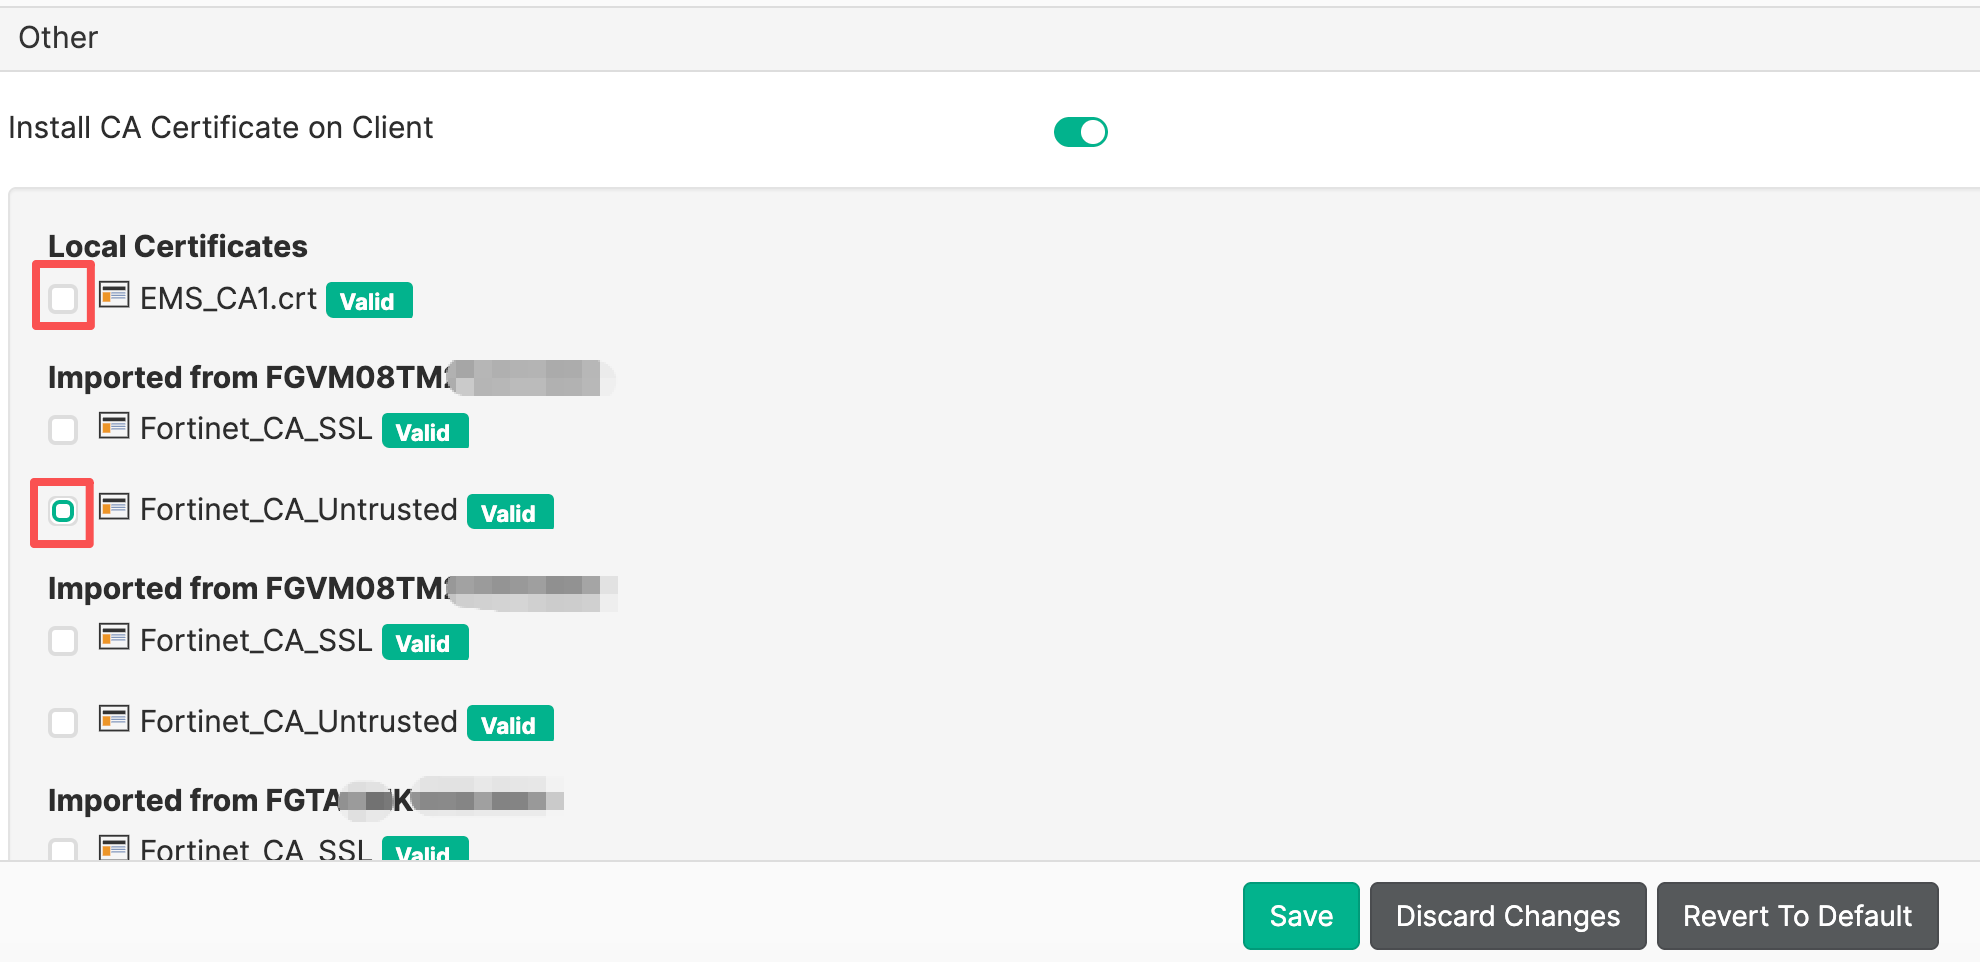
在选择完成后点击Save按钮以保存。
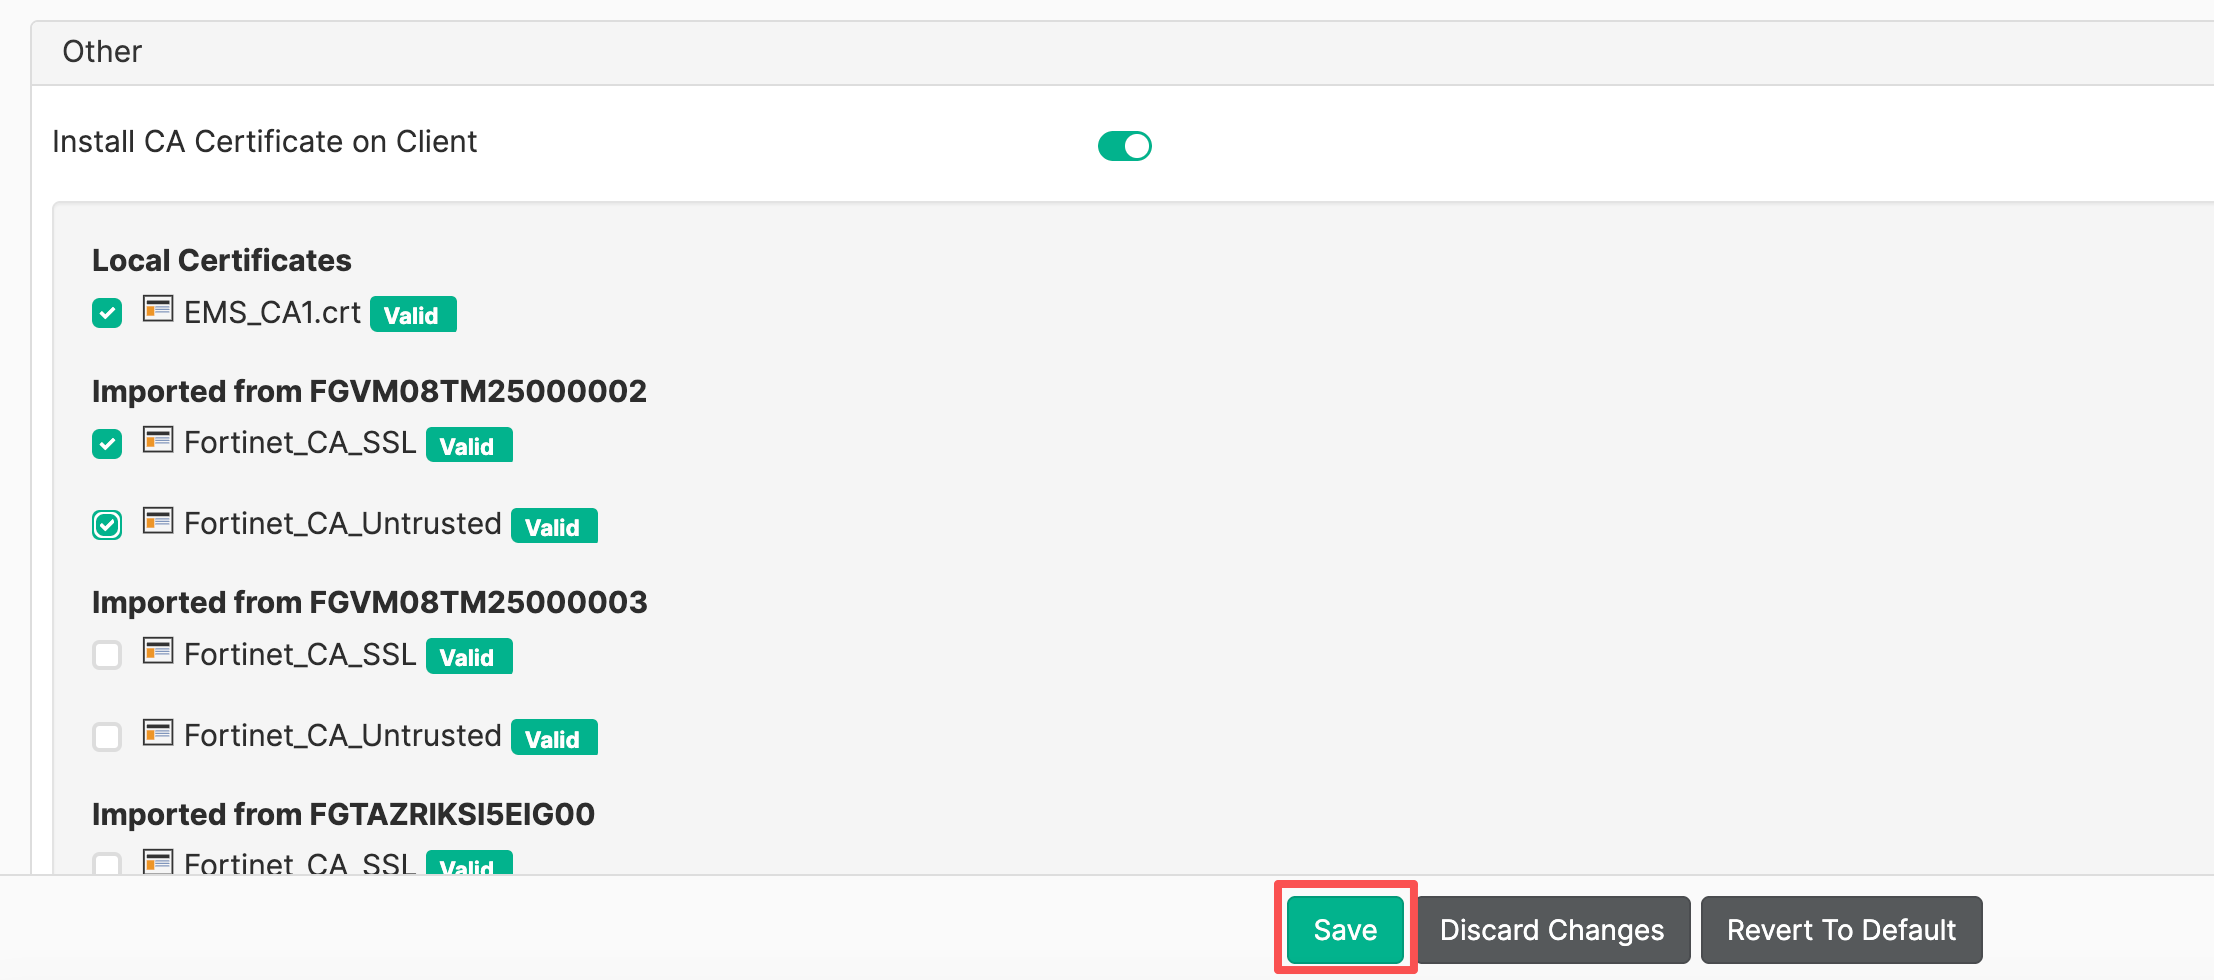
保存后EMS会自动推送CA证书到客户端。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2025.09.22 |