重置EMS的密码
重置EMS的密码
本文说明 EMS 本地 Web 管理员的密码恢复。应先区分账户类型:Linux/Windows 登录账户、EMS 本地管理员、LDAP/SAML 用户及 FortiCloud 账户各自使用不同的身份体系。重置操作系统密码不会同步重置 EMS Web 密码。
密码恢复范围
| 场景 | 操作方式 |
|---|---|
| 仍有可登录的全局超级管理员 | 从 GUI 为目标本地管理员重置密码 |
| 本地 EMS 内置 admin 无法登录 | 由获授权的服务器管理员使用 PasswordRecovery 或支持的 CLI |
| LDAP、SAML 等外部账户 | 在对应目录/身份提供方恢复密码,另外核对 EMS 角色映射 |
| FortiClient Cloud | 按 FortiCloud/IAM 或身份提供方的账户恢复流程操作 |
| 安装版的EMS的后台账户 | 使用操作系统自身的密码恢复方法 |
| EMS VM后台账户 | 参考EMS VM后台回复密码 |
先检查是否为账户停用、可信主机限制或登录锁定。持续重试可能延长锁定时间;若账户被锁定,先停止错误重试并按配置等待。恢复不应改变与故障无关的终端安全策略。
通过 GUI 重置本地管理员
需要具有全局超级管理员权限。多租户模式下在 Global 执行。
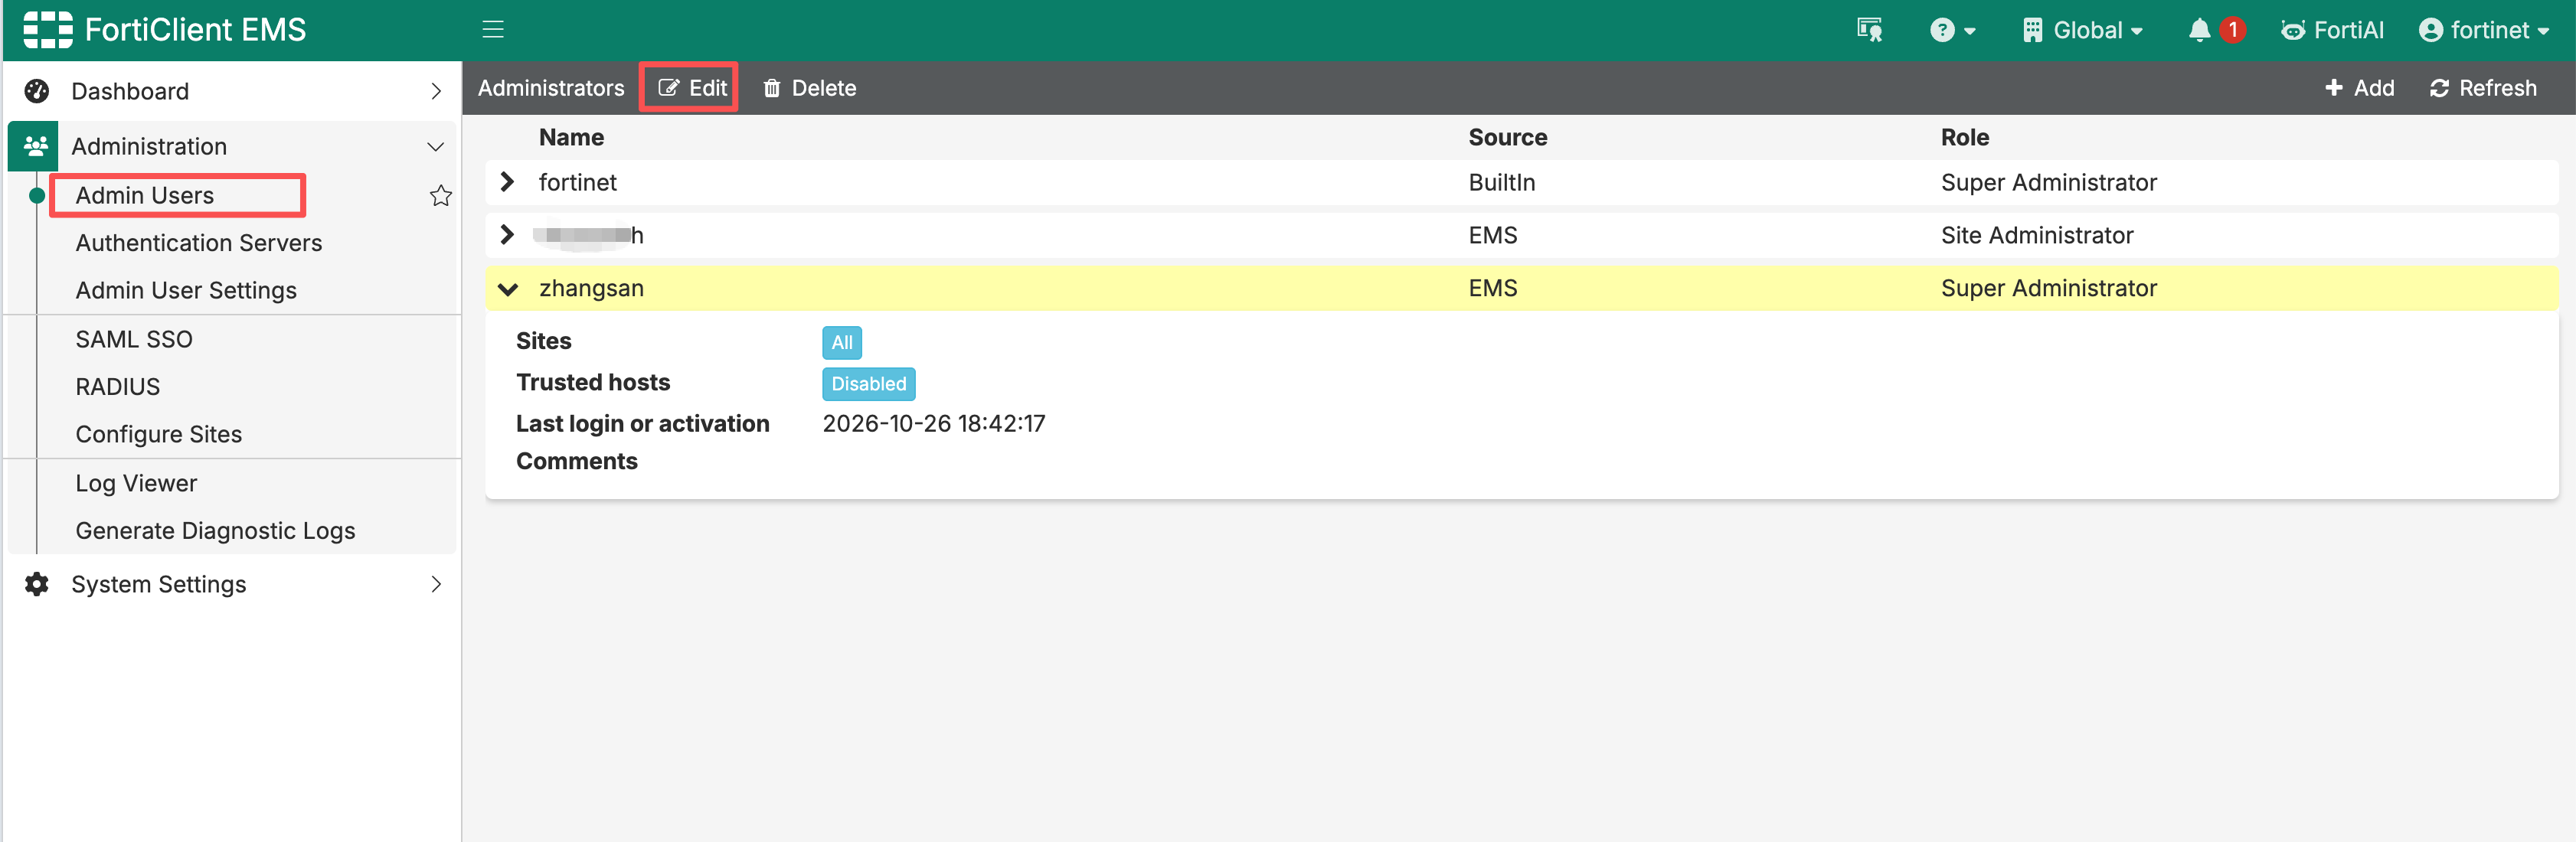
- 进入 Administration > Admin Users,编辑目标本地管理员。
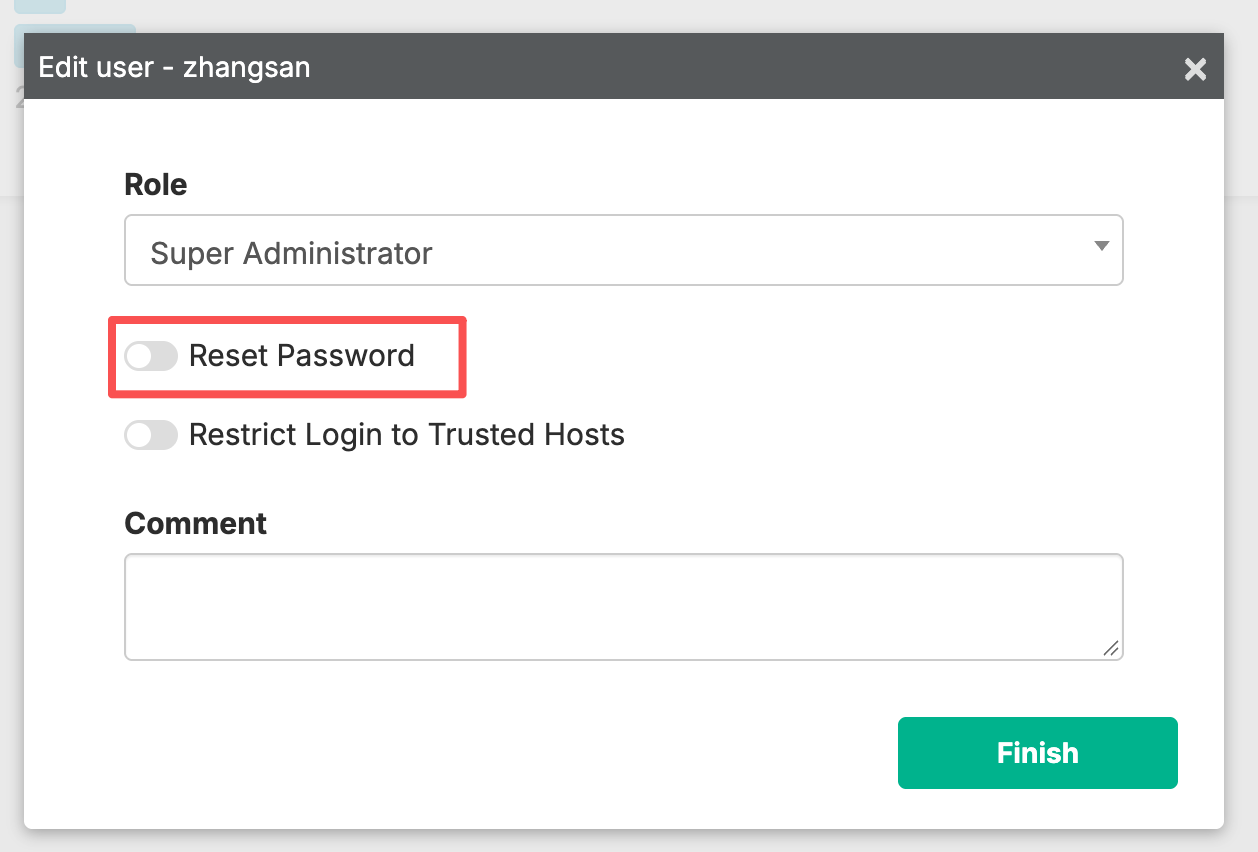
- 启用 Reset Password。
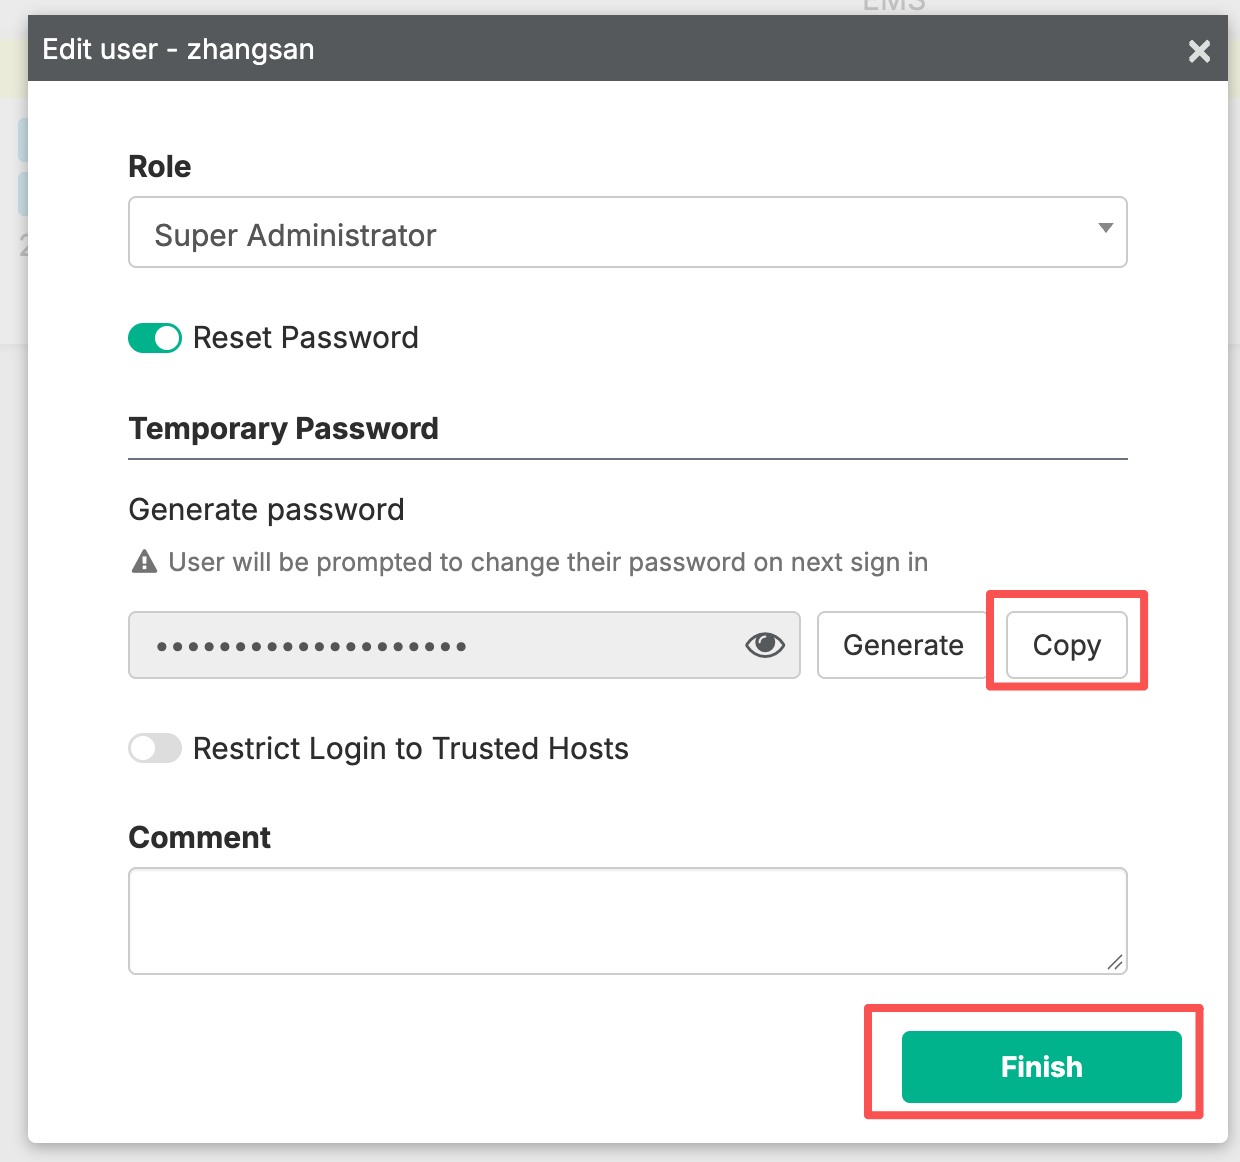
- 复制生成的临时密码;需要时单击 Generate 重新生成,再单击 Finish 保存。
- 通过受控渠道将临时密码交给账户持有人。
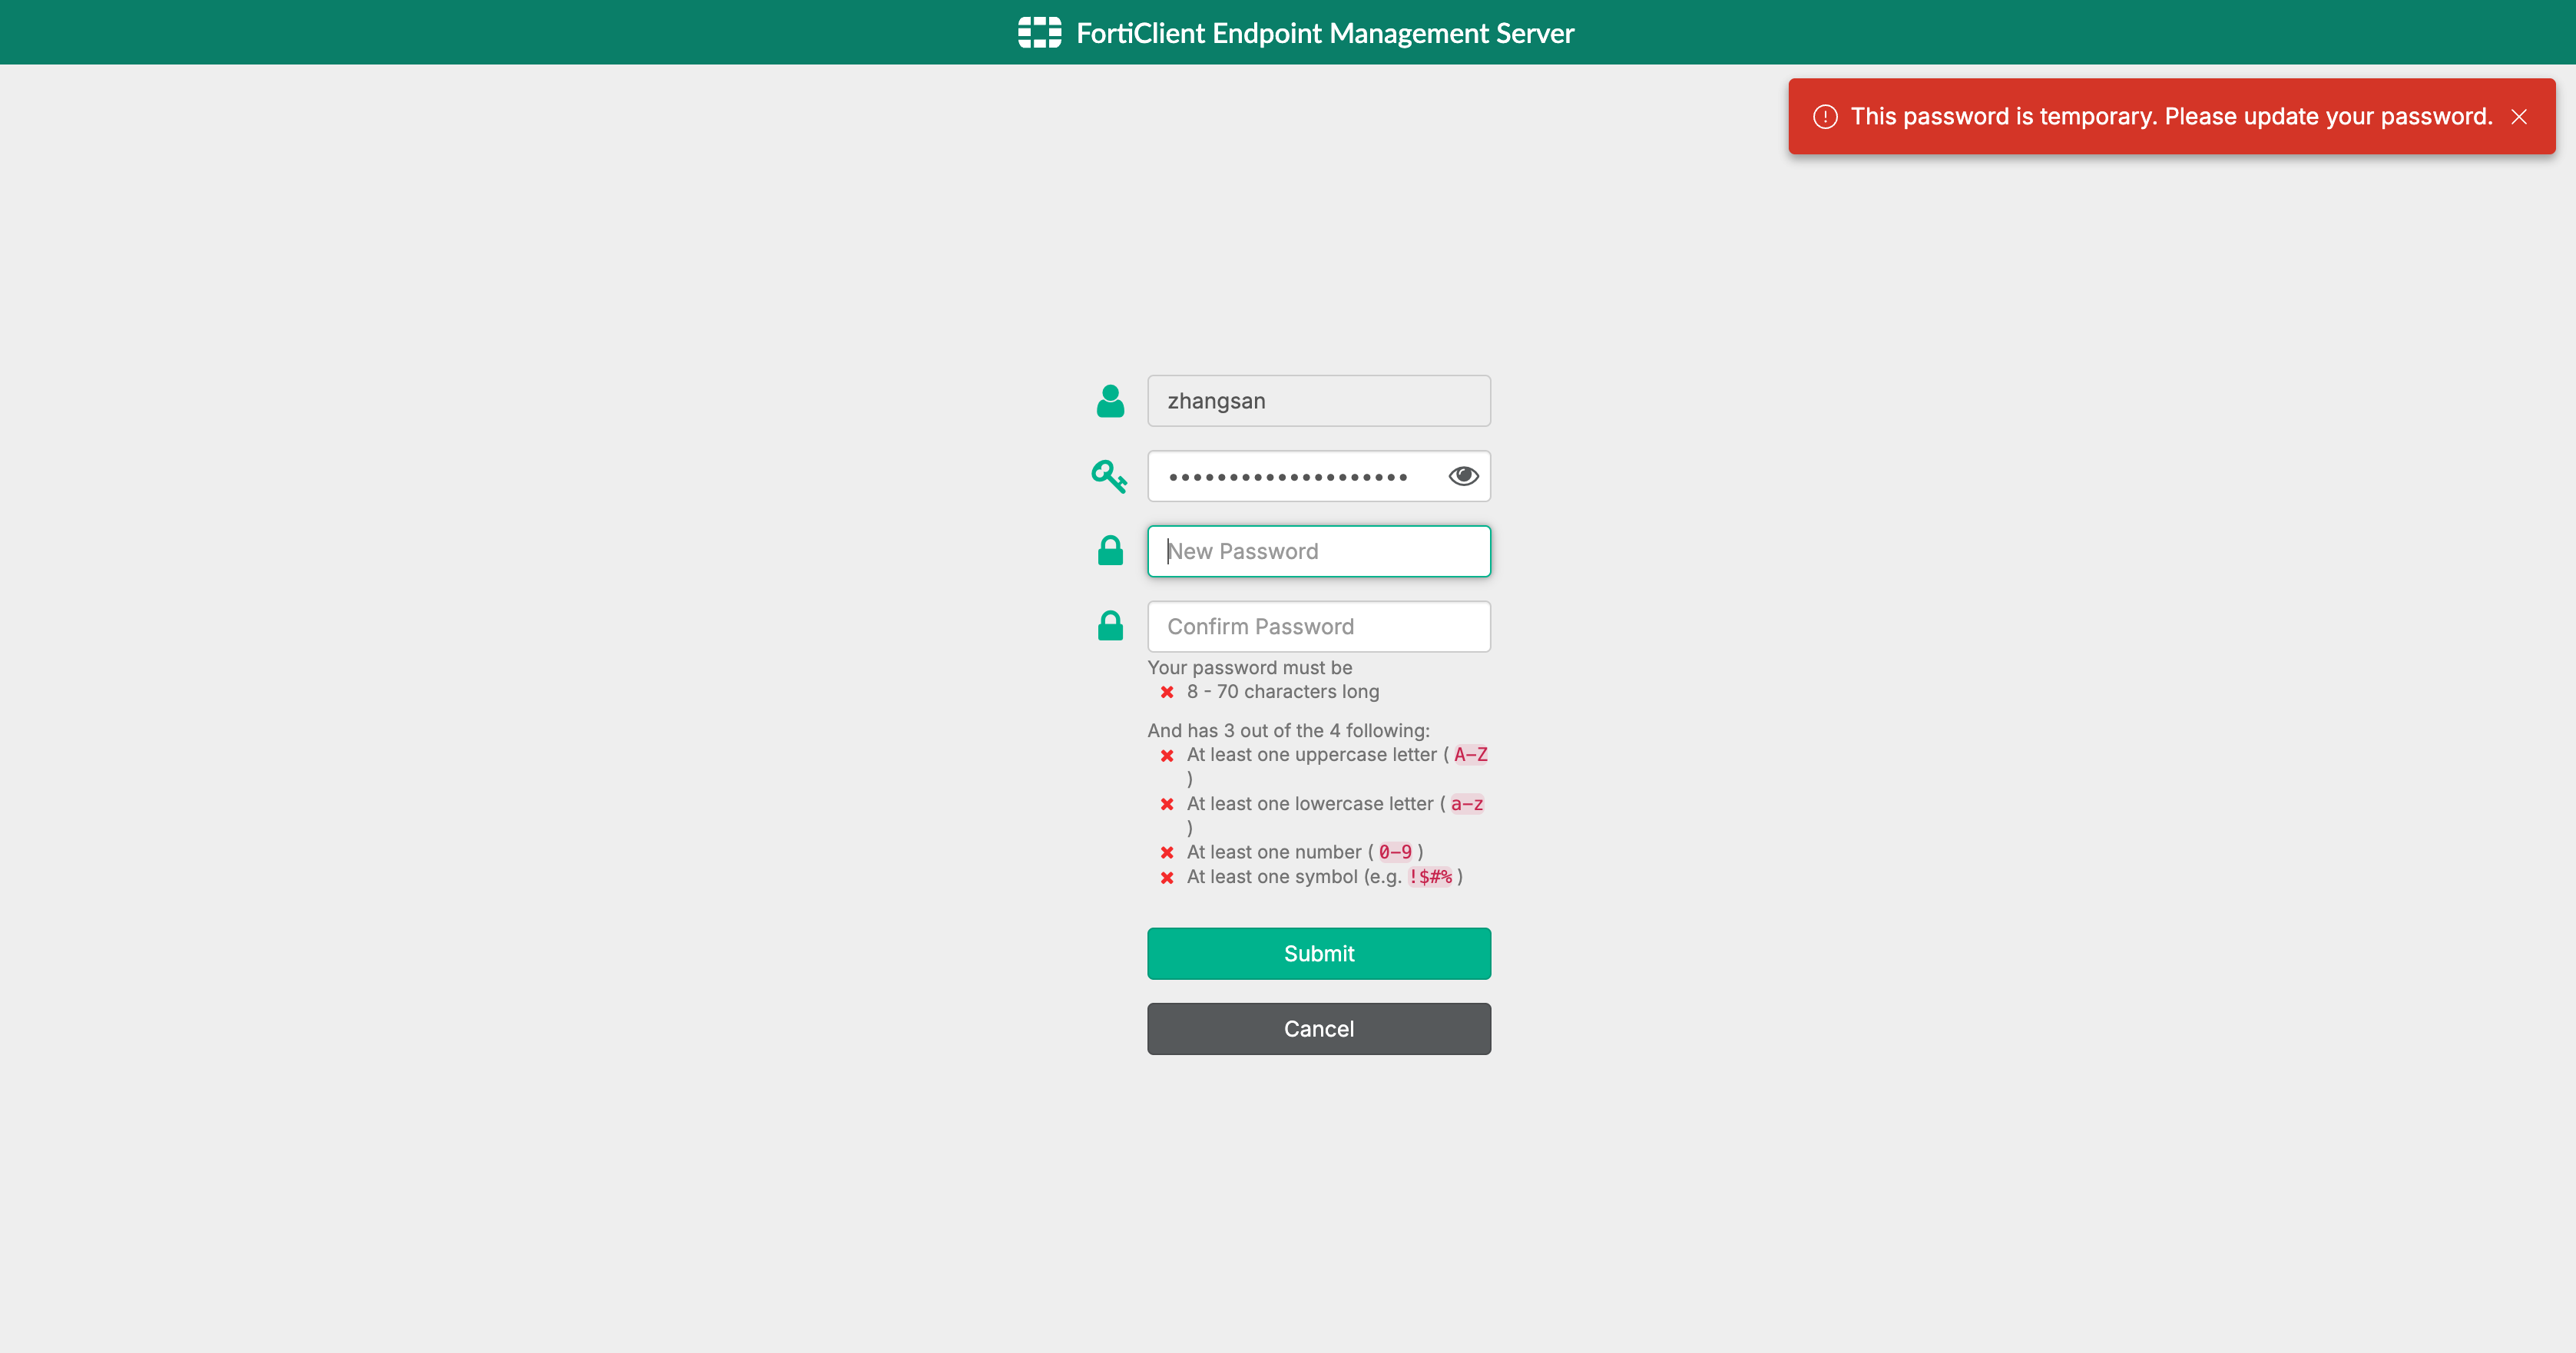
- 账户持有人使用临时密码登录,按提示设置新密码。
- 使用新会话验证登录和原有角色权限。
使用 PasswordRecovery重置BuiltIn密码
本方法适用于自行安装 EMS 且能进入 Linux Shell 的环境。操作人员必须具有服务器授权及工具执行权限。
在 EMS 服务器上执行:
sudo /opt/forticlientems/bin/PasswordRecovery阅读提示,确认目标为本机 EMS 后输入 yes。工具为内置 admin 生成临时密码。使用该临时凭据登录 Web 控制台,再按当前版本引导完成新管理员/新密码设置。
支持 emscli config reset-admin 的版本也可通过 CLI 调用恢复流程。先检查帮助:
emscli config reset-admin --help确认本机提供该命令后,在维护会话中执行:
emscli config reset-admin操作示例:
- 登录EMS后台,输入命令重置密码:
ems@fcems-server $> config reset-admin- 根据向导,输入yes以继续。
ems@fcems-server $> config  reset-admin
Resetting BuiltIn admin's password
Please type 'yes' if you are sure to proceed:- 在输入完成后,会拿到临时用户
admin和临时密码,本例为x"m;AuoZgxui+d3X[@yu
ems@fcems-server $> config  reset-admin
Resetting BuiltIn admin's password
Please type 'yes' if you are sure to proceed: yes
Checking EMS status ...
Username has been reset to 'admin' and password has been updated.

Temporary password:
x"m;AuoZgxui+d3X[@yu

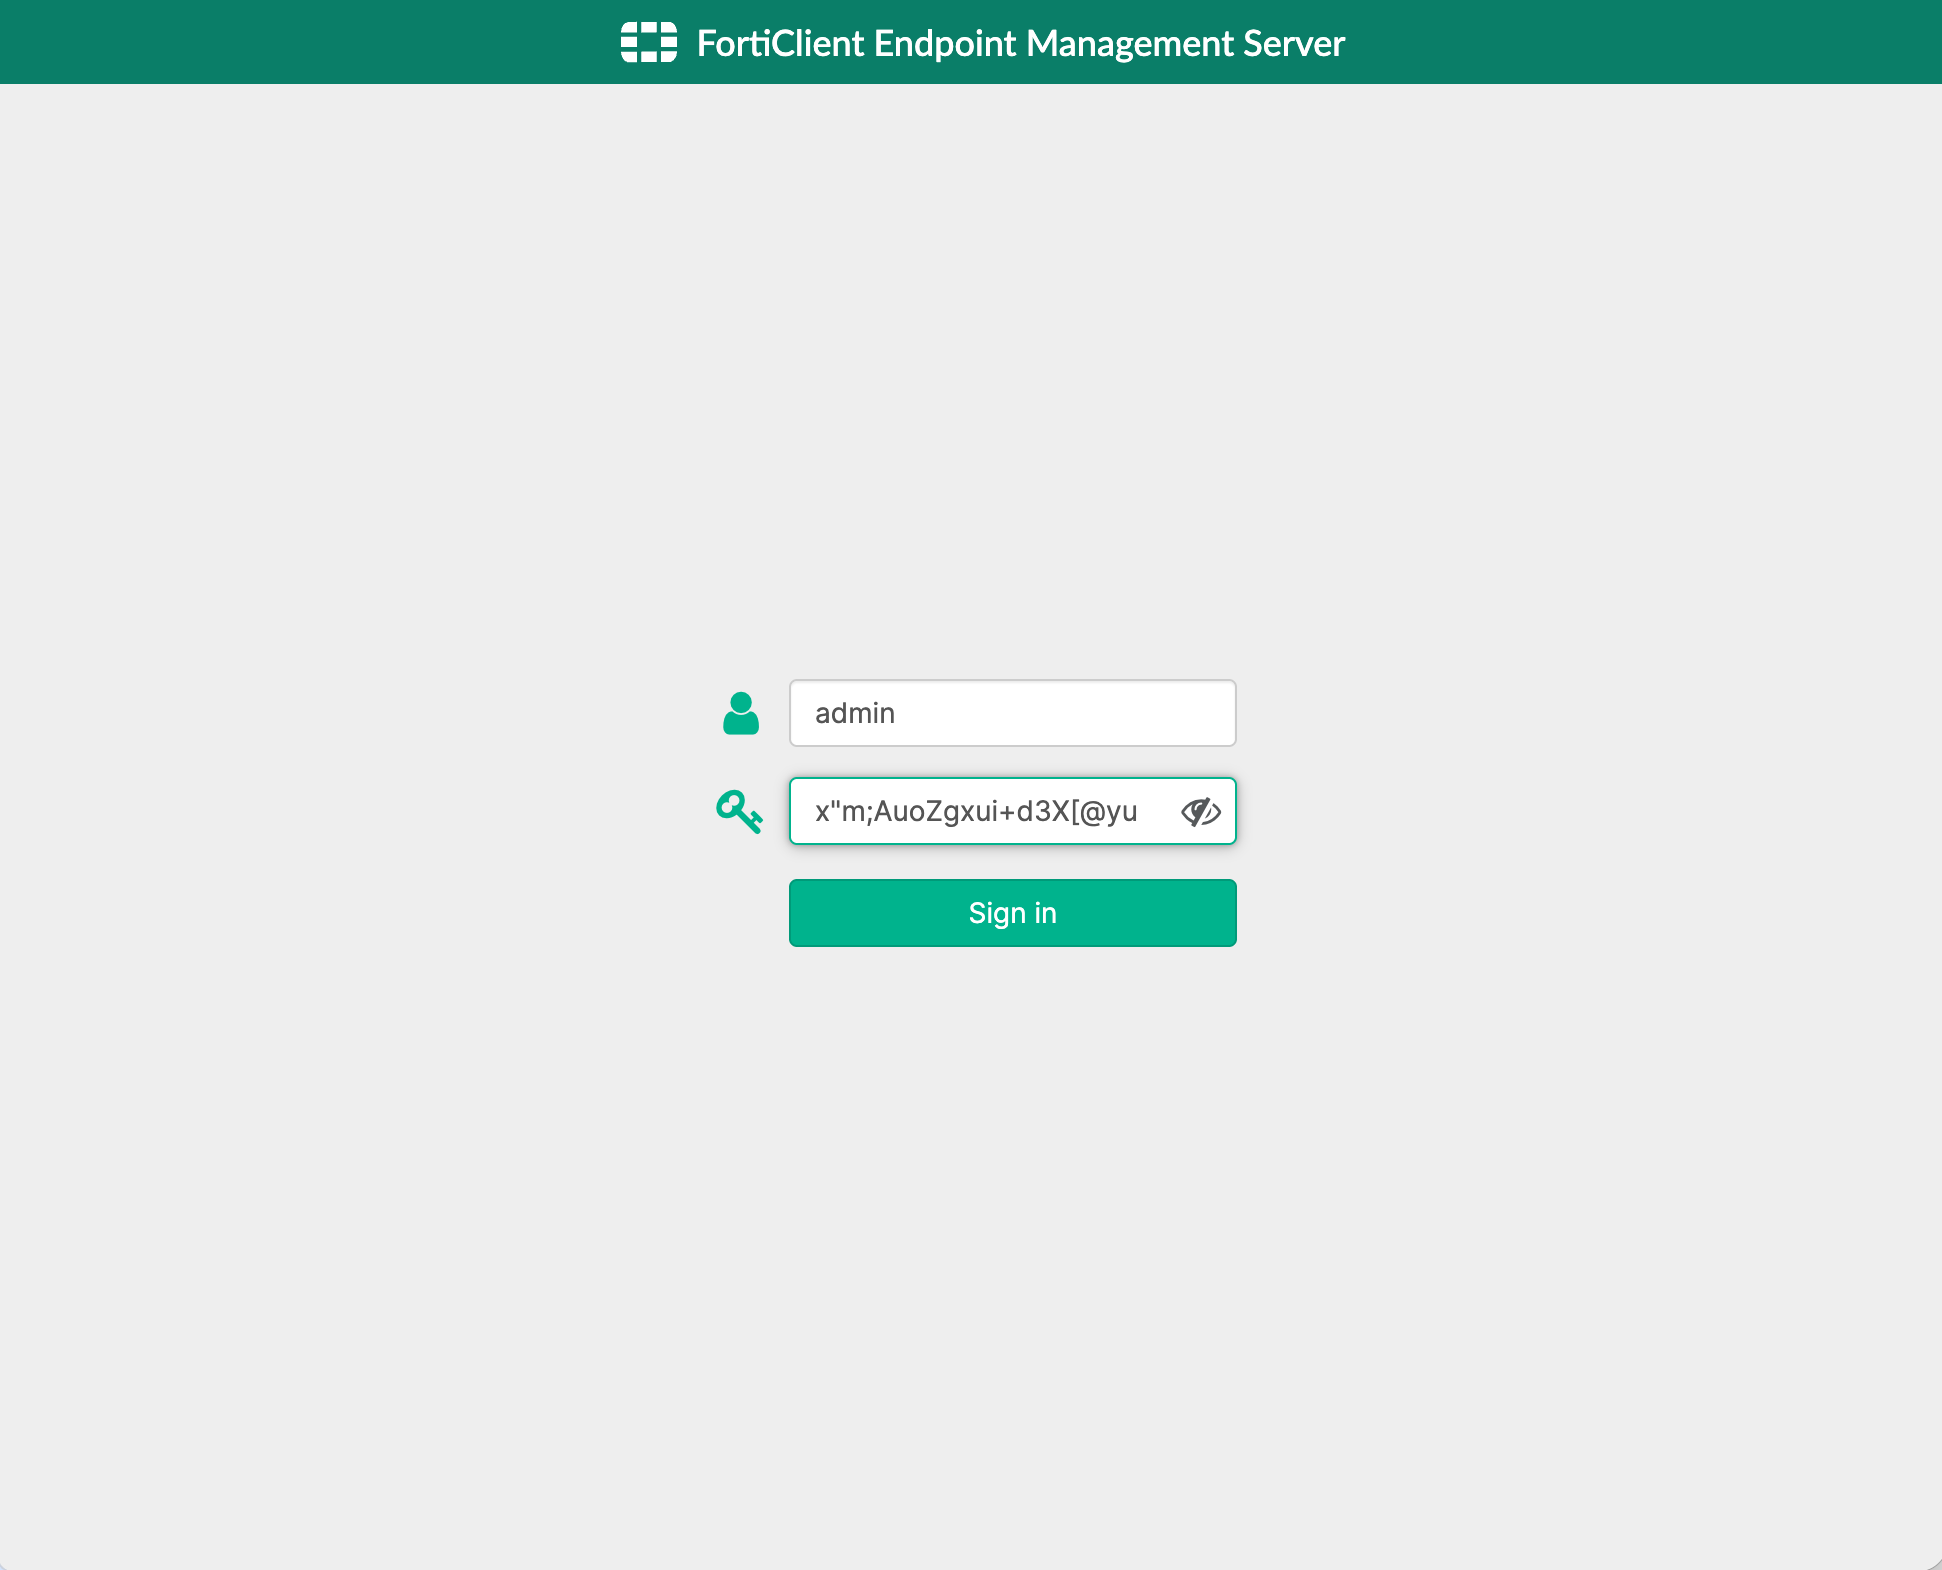
Please press Enter key to exit.- 进入EMS网页,输入刚刚生成的临时用户名和密码:
- 按照要求重新输入新的用户名和密码,完成后点击Submit按钮提交。
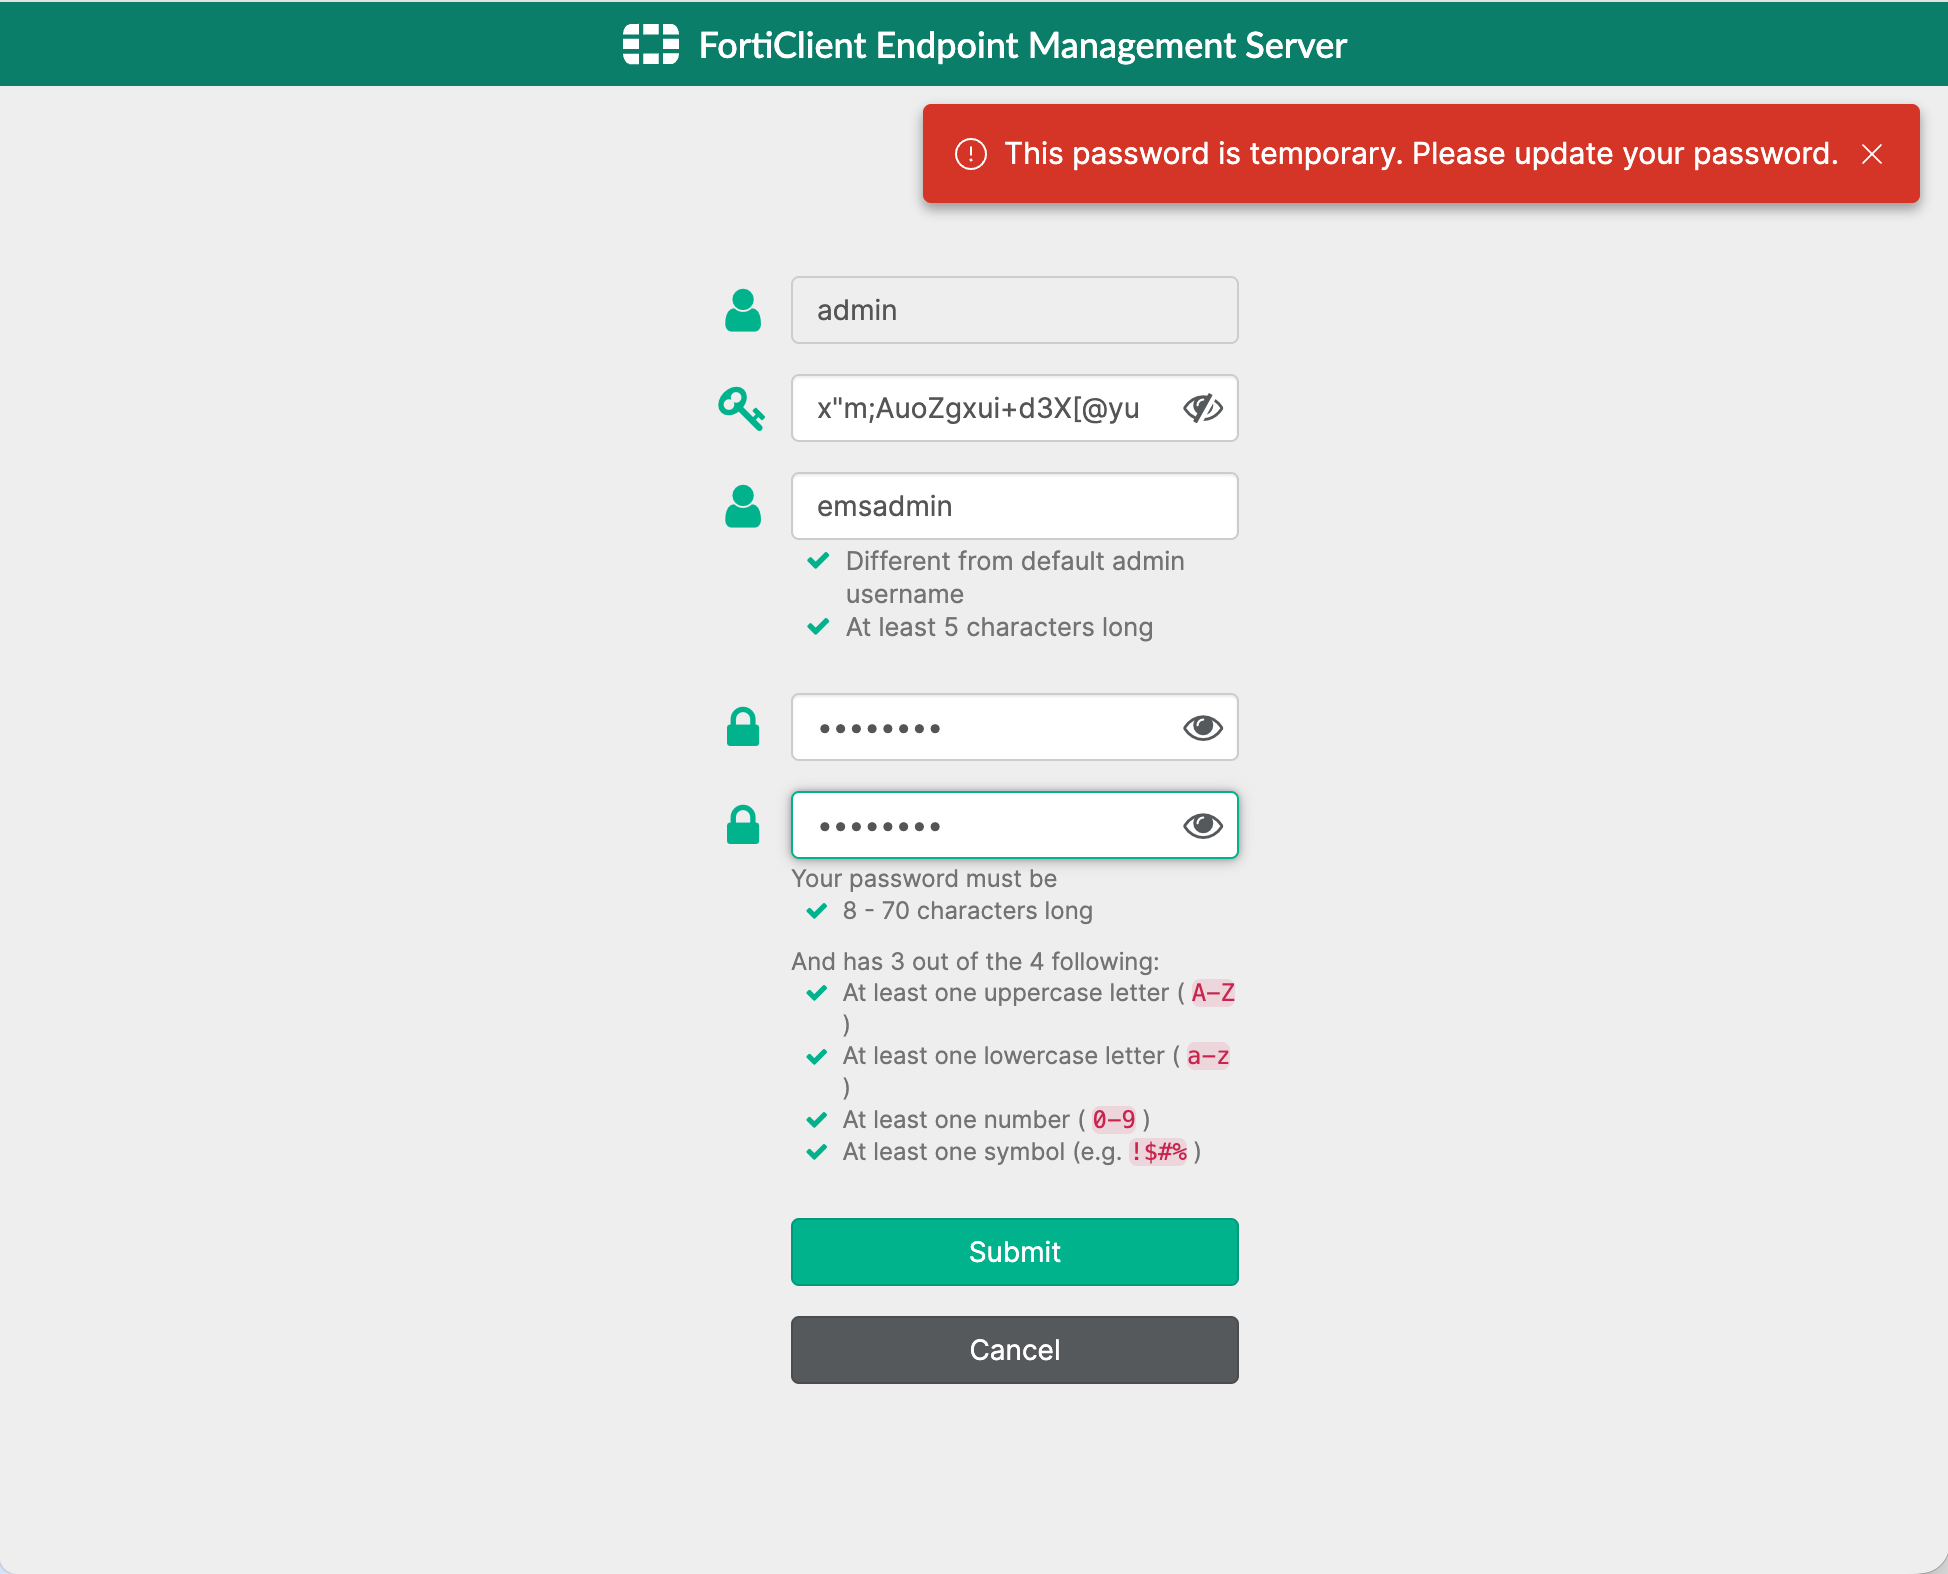
至此密码重置完成。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.10.14 |
| 0.1 | Draft Version | - | - | 2026.08.04 |