EMS访问设置
EMS访问设置
EMS 访问设置用于规划管理员如何通过 HTTPS 登录管理控制台,以及 EMS 使用的访问名称、证书和相关连接地址。本文重点介绍本地部署EMS System Settings > EMS Settings 中与管理访问相关的配置。
注
- FortiClient Cloud 使用云端入口,不按本文修改本地服务器监听或 NAT。云端部署参阅注册和部署 FortiClient Cloud。
区分管理访问与终端接入
管理员登录、FortiClient 注册和下载安装包使用不同的服务。下图展示管理员经 HTTPS 访问控制台,以及 FortiClient 经 Telemetry 连接 EMS 的两条路径。图中的公网映射是部署示例,不表示所有环境都必须将管理入口开放到公网。
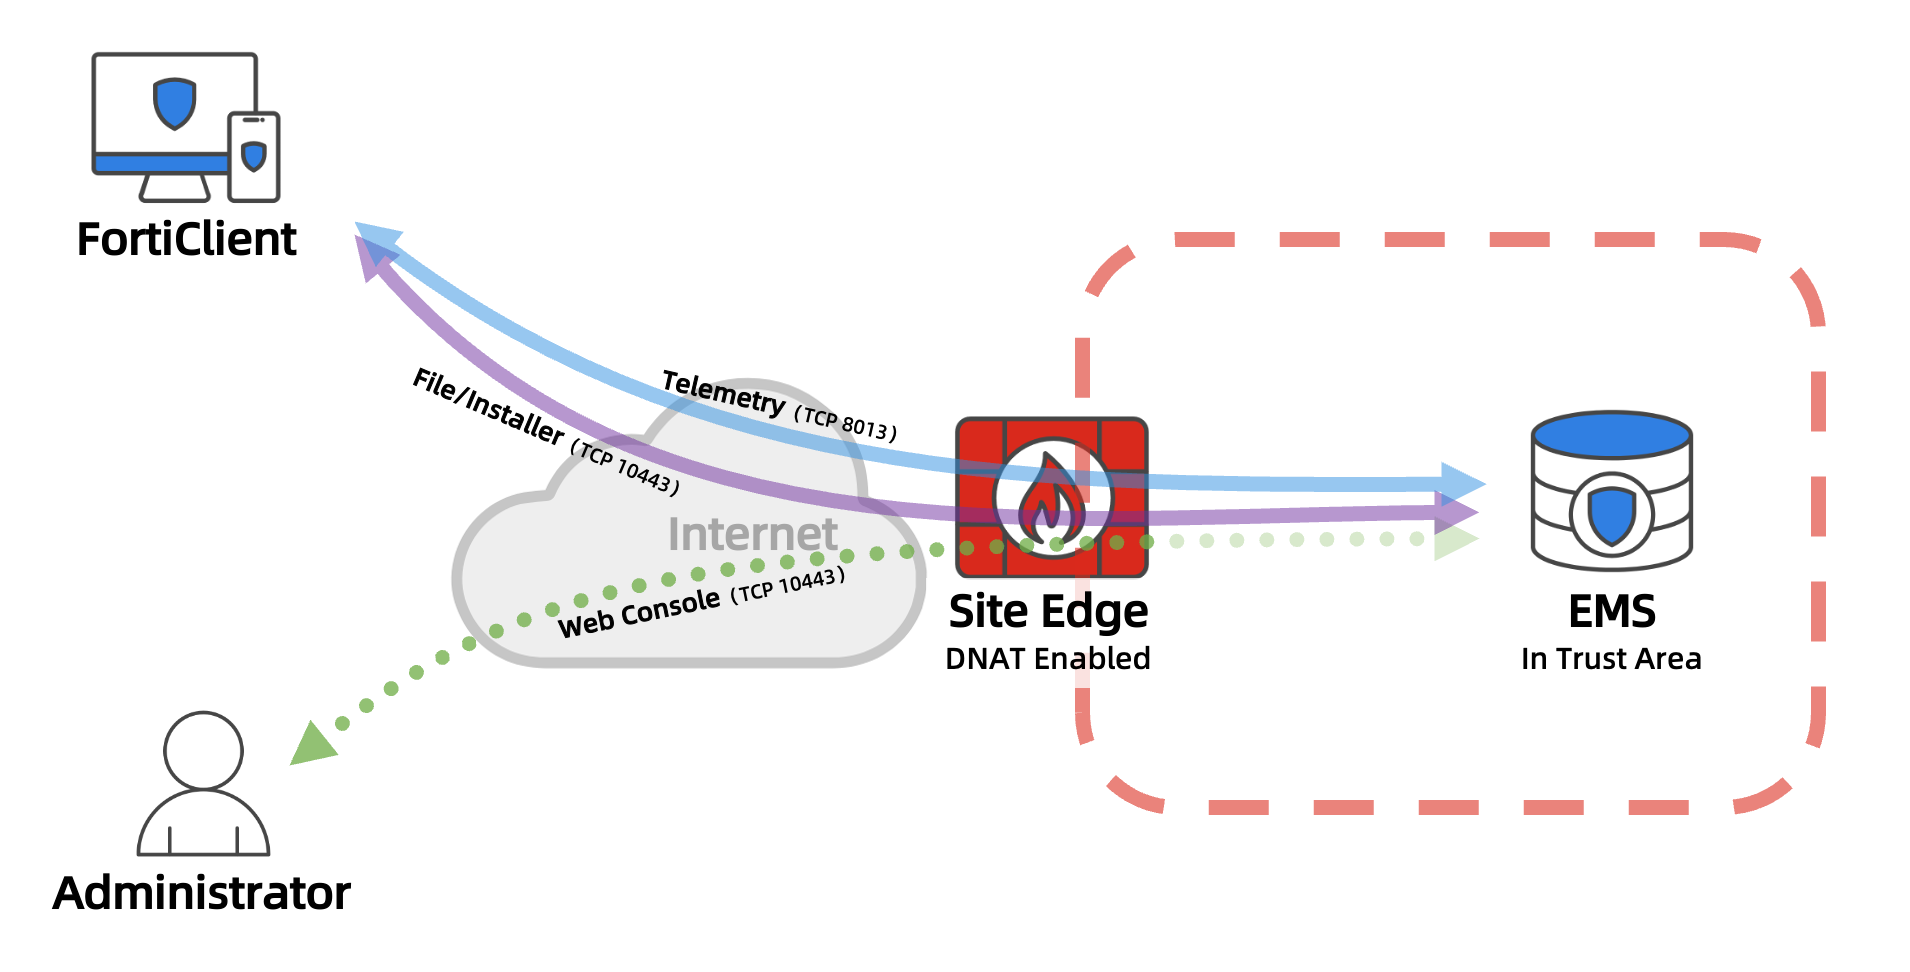
常见的通信路径如下:
| 通信路径 | 常见默认端口 | 用途与检查重点 |
|---|---|---|
| 管理员浏览器 → EMS | TCP 443(HTTPS) | 登录控制台,检查管理地址、远程访问设置和 Webserver Certificate |
| FortiClient → EMS | Telemetry 8013 | 注册、状态上报和配置同步,检查终端接入地址与 Endpoint Control Certificate |
| 终端下载 FortiClient 安装包 | TCP 10443 | 检查实际下载 URL、文件服务与访问路径、获取杀毒白名单、获取EMS提供的自定义消息 |
终端接入的详细配置参阅1 EMS和FortiClient连接的设置。
先决条件
- 已有管理 EMS 的权限,并保留服务器控制台或独立运维入口。
- 已记录当前访问 URL、IP、端口、DNS、NAT、防火墙和证书设置。
- 新管理名称能够从管理员所在网络解析,证书 SAN 包含实际访问名称,证书链受管理终端信任。
- 需要远程访问时,已规划管理网、VPN 或受控公网入口及允许的来源范围。
- 修改现有生产入口前,已准备恢复原配置的方法,并确认是否与终端接入共用地址或证书。
建议使用稳定的 FQDN 管理 EMS。仅在界面填写域名不会自动创建 DNS 记录、配置 NAT 或开放防火墙。
配置管理访问
EMS服务器基础设置
- 登录 EMS,进入 System Settings > EMS Settings,展开 Shared Settings(共享设置)。
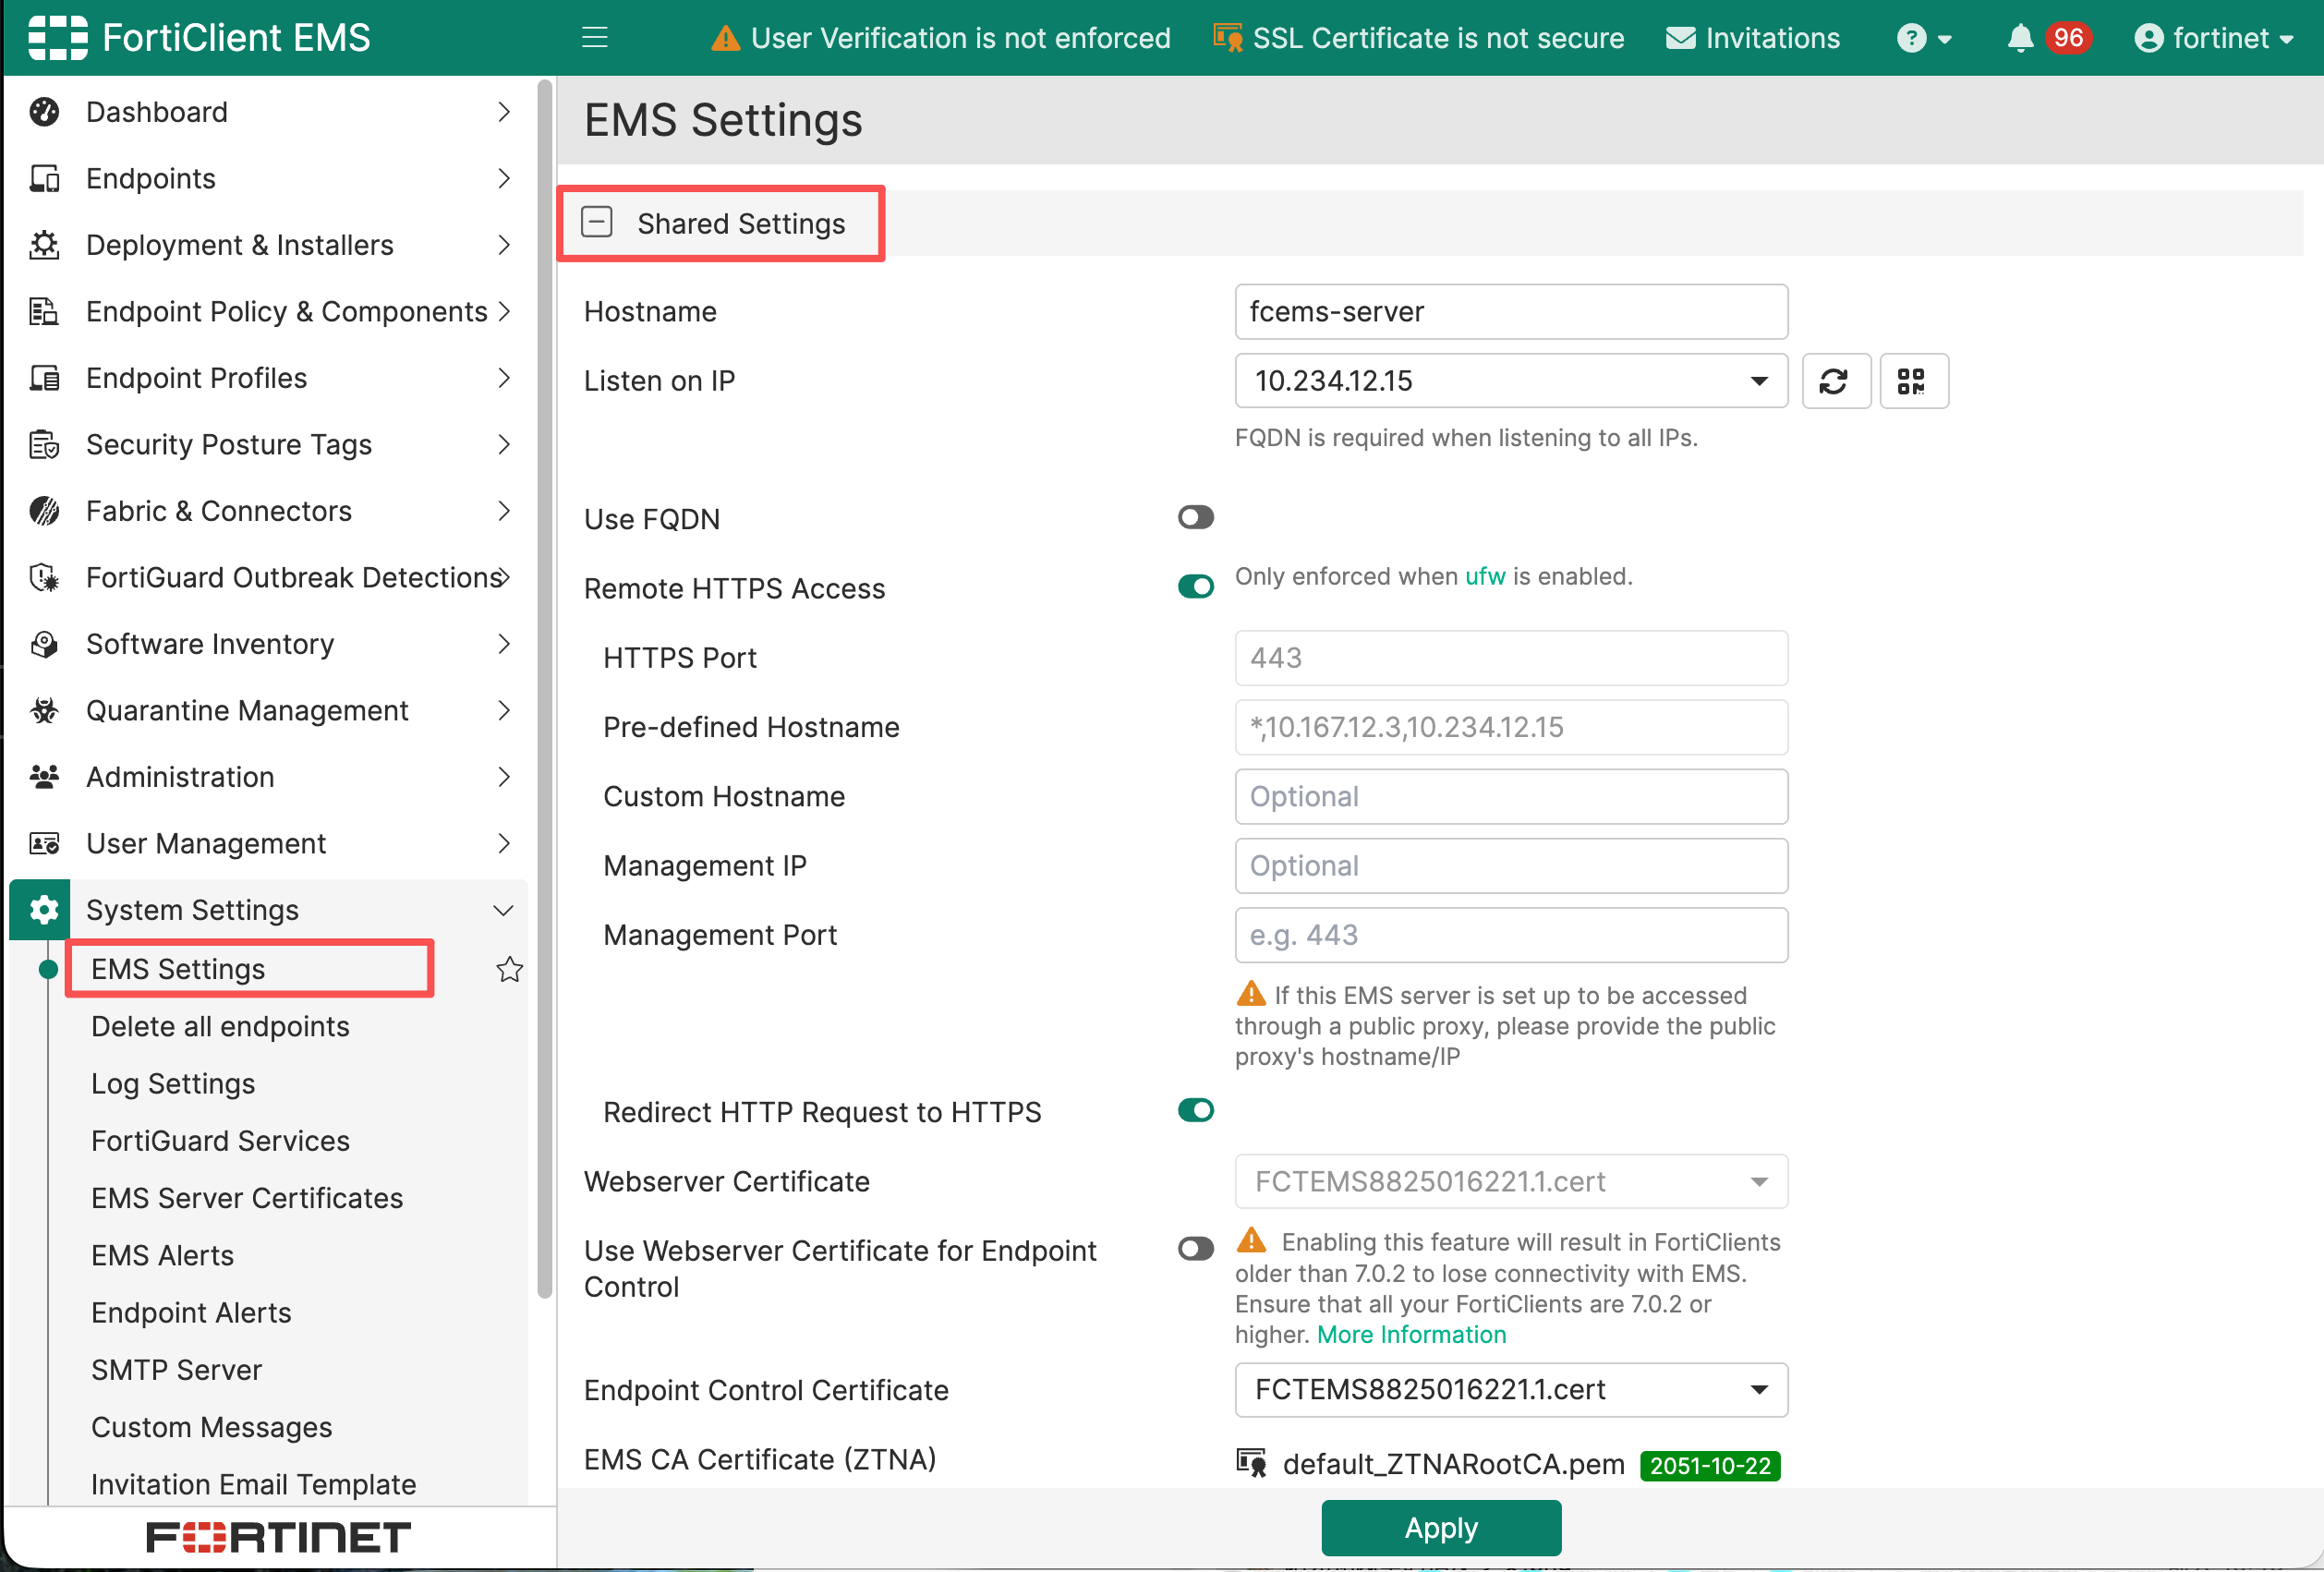
- 核对服务器名称与接入地址,EMS在部署完成后会调用系统底层使用的信息。完成相关的配置。
| 英文选项 | 中文翻译 | 作用与填写说明 |
|---|---|---|
| Hostname | 主机名 | 显示 EMS 服务器主机名;请注意,这不等于已经配置好的公网 DNS 名称 |
| Listen on IP | 监听 IP 地址 | 显示 EMS 的 IP 地址,FortiClient需要通过访问该地址连接EMS,可以监听单独的IP地址或者所有IP地址(All) |
| Use FQDN | 使用完全限定域名 | 为 EMS 指定 FQDN,便于终端在地址迁移或内外网切换时使用稳定名称 |
| FQDN | 完全限定域名 | 填写实际可解析且符合证书名称的 EMS 域名 |
注
- 例如使用
ems.example.com:内部 DNS 可将其解析为 EMS 内网地址,公共 DNS 可将其解析为外部映射地址。外部设备需访问的服务应在边界设备上配置对应转发。 - 如果 EMS 只提供私网地址,远程终端需要先通过允许的 VPN 路径访问。
配置远程访问设置
- 配置远程 HTTPS 访问,允许EMS能从其他设备访问。需要确保Remote HTTP Access功能打开。
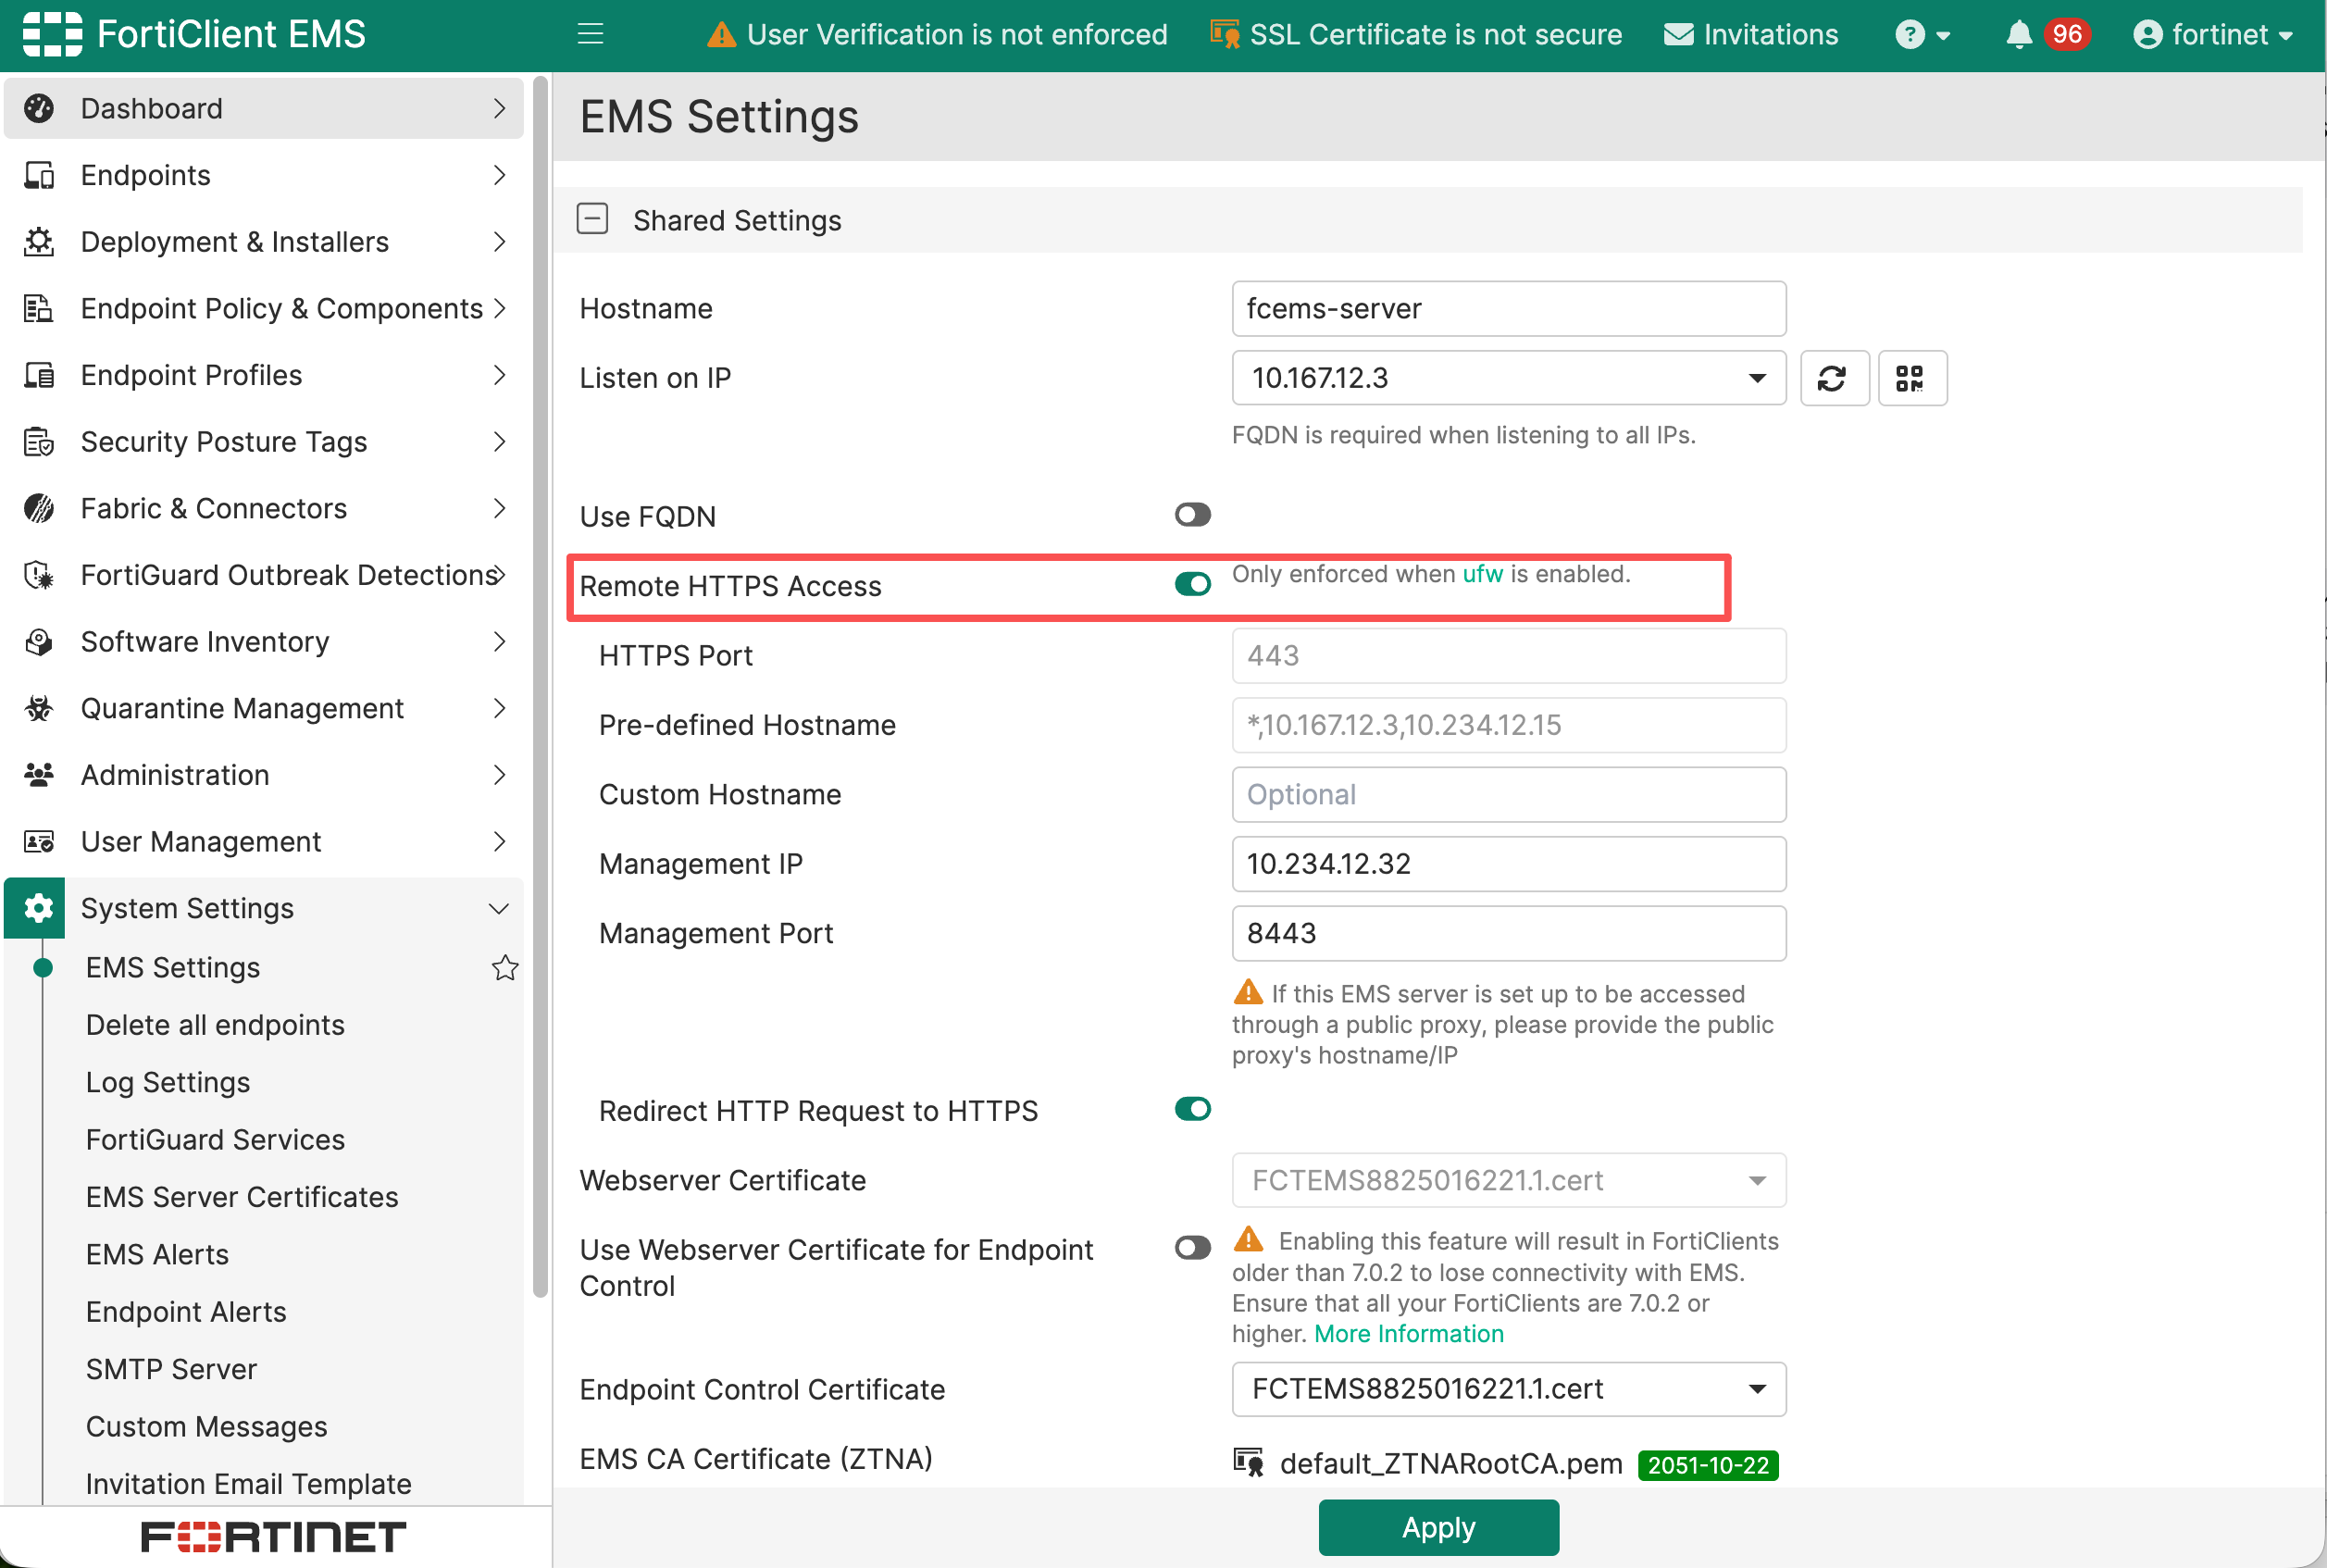
注
- 在安装EMS的时候会携带--enable_remote_https参数,其实就是为了开启Remote HTTP Access功能,如果没有开启,需要在安装完成后通过命令行
emscli config set console --enable.remote.access开启。
需要核对和配置以下信息:
| 英文选项 | 中文翻译 | 作用与填写说明 |
|---|---|---|
| Remote HTTPS Access | 远程 HTTPS 访问 | 控制远程管理访问。关闭后只能在服务器本机登录。可以通过emscli config set console --enable.remote.access命令在后台开启。 |
| HTTPS Port | HTTPS 端口 | 显示预设管理 HTTPS 端口,此 GUI 字段不可修改,可以在emscli中修改。 |
| Pre-defined Hostname | 预定义主机名 | 显示预设访问主机名,此 GUI 字段不可修改 |
| Custom Hostname | 自定义主机名 | 指定自定义管理访问名称;修改后 Web 服务会重启,可以填写ip地址,并可以被安装包/邀请码调用 |
| Redirect HTTP Request to HTTPS | 将 HTTP 请求重定向至 HTTPS | 启用后,将访问 HTTP 管理地址的请求转到 HTTPS;HTTP 路径不可达时,浏览器无法先收到重定向 |
Remote HTTPS Access 开启后,核对 Custom Hostname 与管理员实际使用的访问名称。使用默认端口时访问 https://ems.example.com。
- 按需配置Management IP 和 Port
| 英文选项 | 中文翻译 | 作用与填写说明 |
|---|---|---|
| Management IP | 管理 IP 地址 | Management IP 的主要作用是提供 FortiGate 连接 EMS 的管理地址,用于建立 Fortinet Security Fabric Connector。 这个 IP 通常是 EMS 的内网 IP 地址,不需要能够从公网访问,但必须能够被 FortiGate 访问。 |
| Management Port | 管理端口 | 与上述连接地址配套的服务访问端口。 |
这两个字段不是管理员登录来源限制,也不能代替服务器监听端口或 NAT 配置。
5. 选择服务器证书
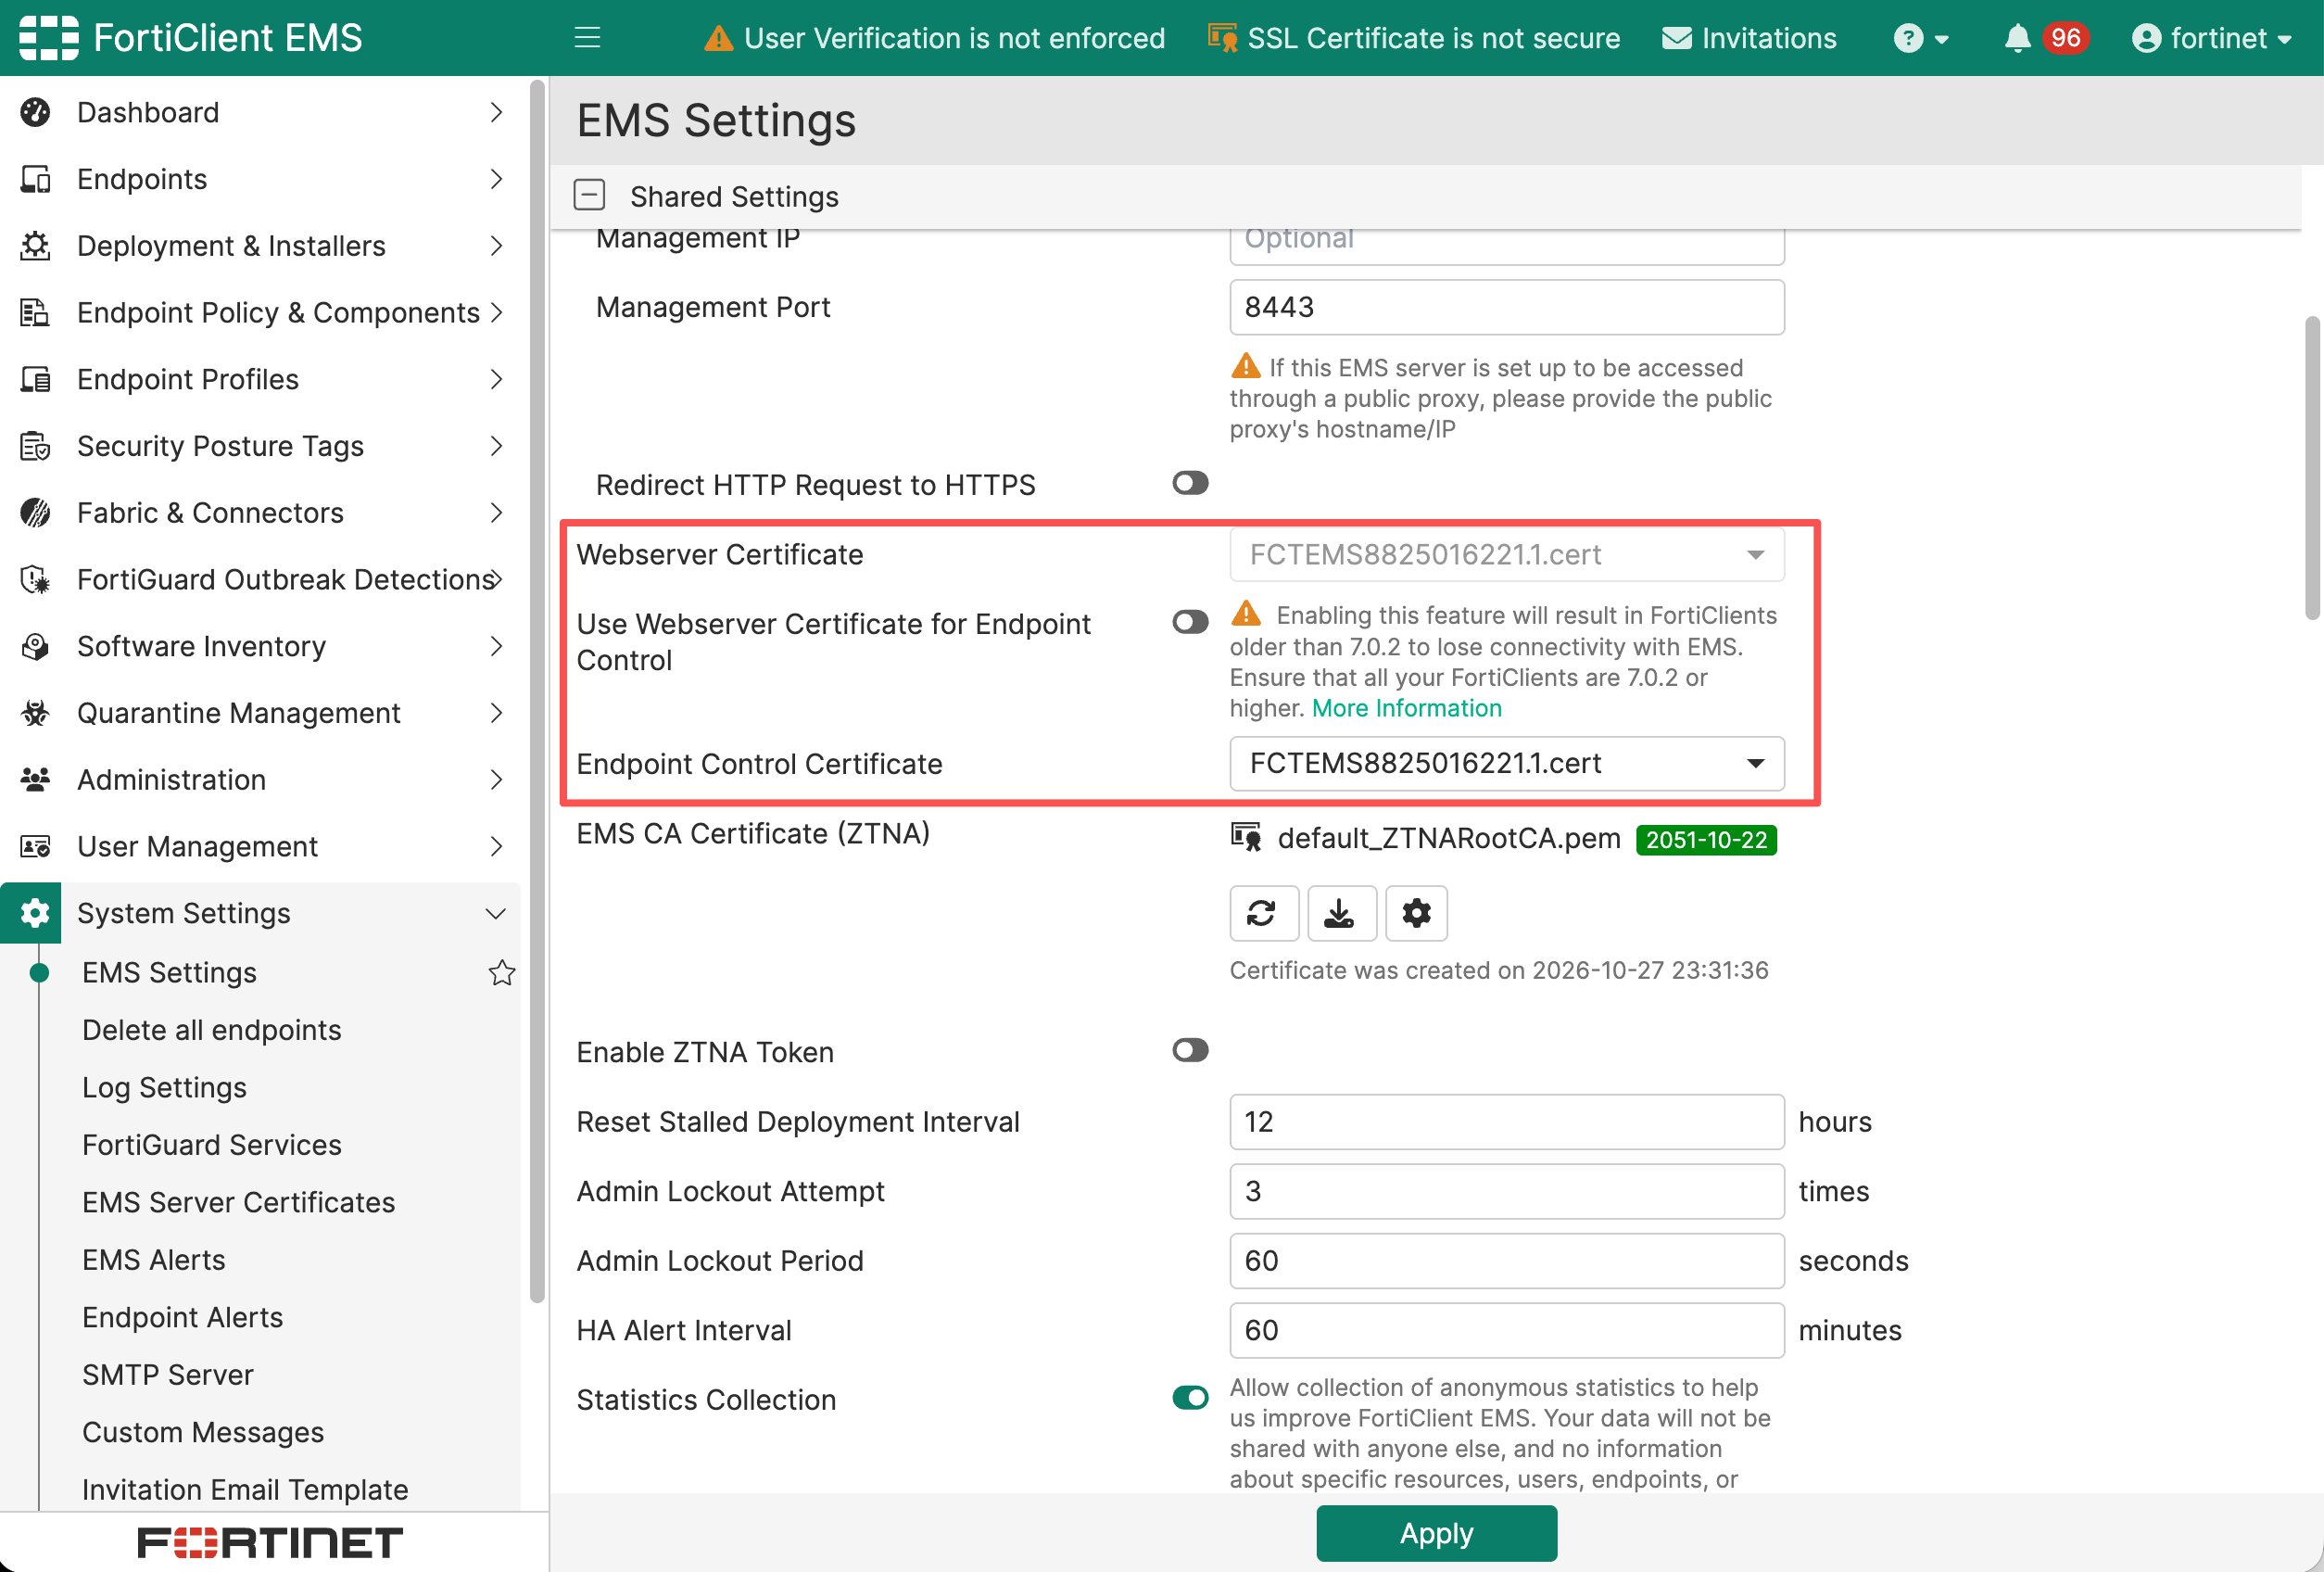
| 英文选项 | 中文翻译 | 作用与适用说明 |
|---|---|---|
| Webserver Certificate | Web 服务器证书 | 用于 Apache 服务及 Notify(WebSocket)进程;管理员浏览器访问应核对该服务呈现的证书 |
| Use Webserver Certificate for Endpoint Control | 终端控制共用 Web 服务器证书 | 将 Webserver Certificate 同时用于 Endpoint Control功能。 |
| Endpoint Control Certificate | 终端控制证书 | 用于和FortiClient服务的证书,默认端口为 8013,供 FortiClient 校验连接 |
上传与选择证书的具体步骤参阅证书设置。管理员访问名称和终端接入名称不同时,应检查证书是否覆盖相应名称;两种服务共用证书时,也要分别测试浏览器登录和 FortiClient 连接。
重要
- EMS内置
server.crt是示例证书,不能适用于实际生产,使用该证书后,FortiGate会验证EMS失败从而拒绝连接EMS。
6. 配置管理员登录保护与提示
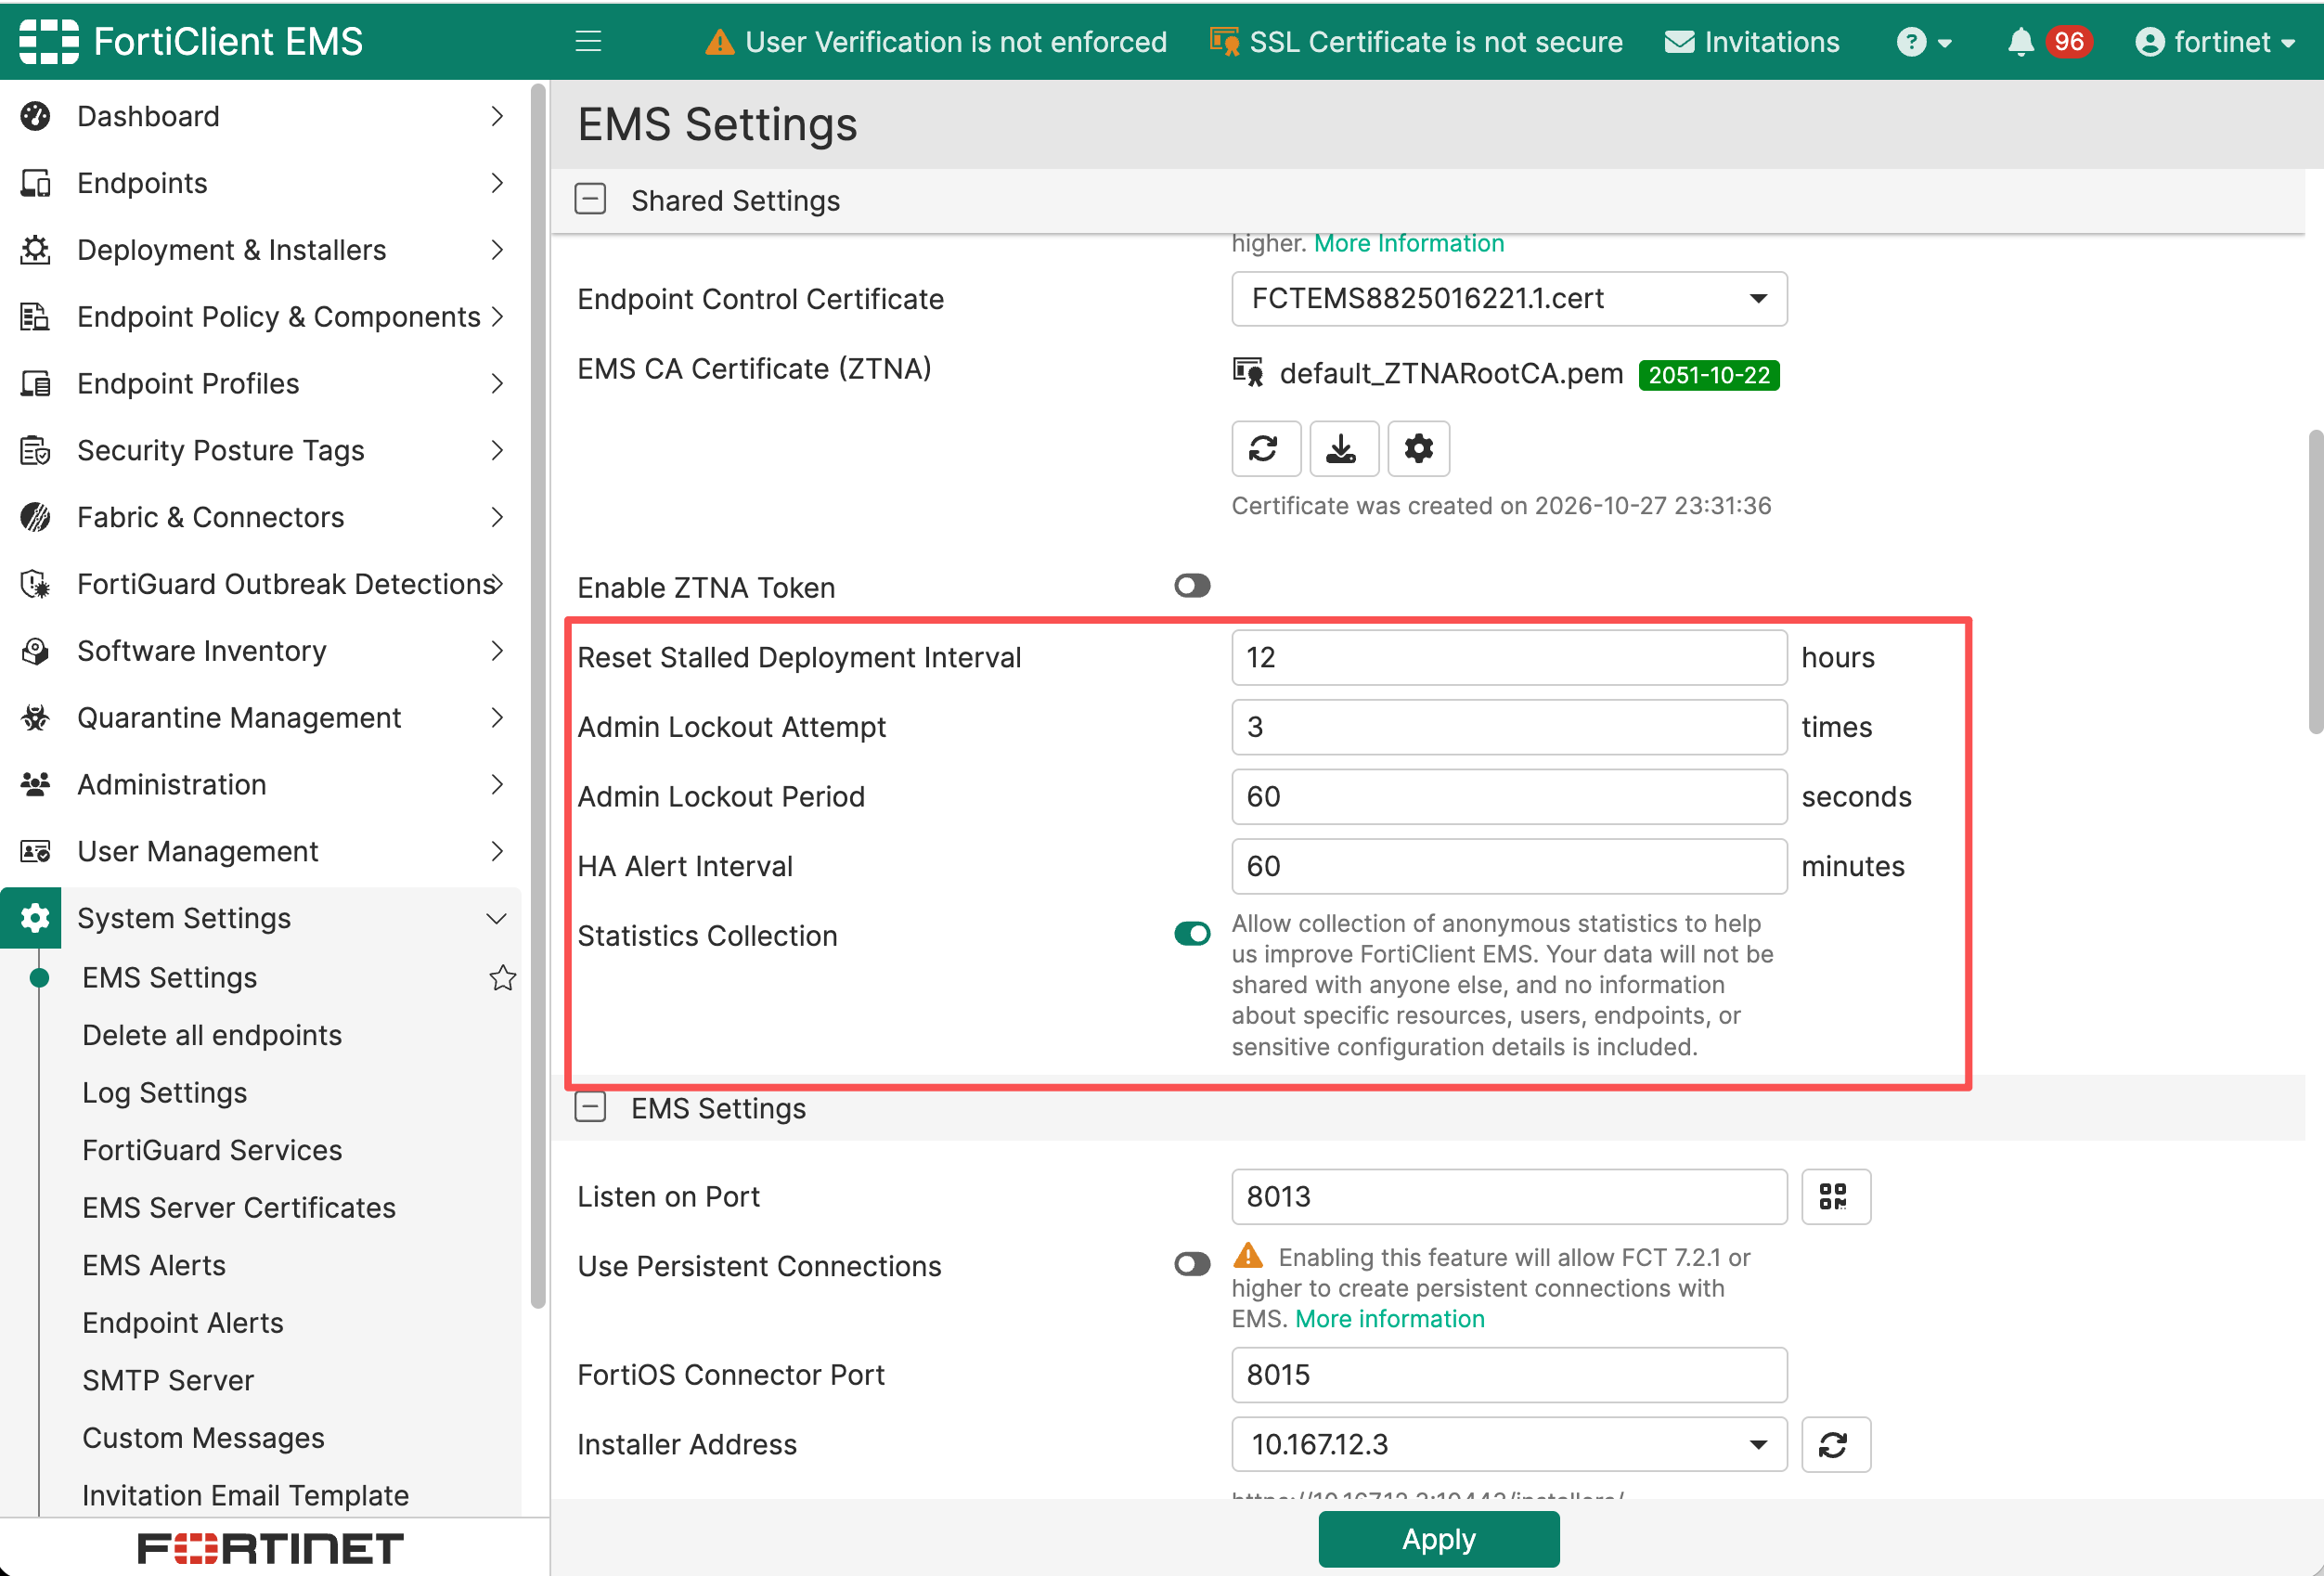
| 英文选项 | 中文翻译 | 作用与适用说明 |
|---|---|---|
| Admin Lockout Attempt | 管理员登录失败锁定阈值 | 连续失败达到阈值后锁定管理员;默认 3 次,最大 10 次 |
| Admin Lockout Period | 管理员锁定时长 | 单位为秒。锁定期间正确凭据也无法登录,期间再次尝试会重新开始计算锁定时长 |
| Enable login banner | 启用登录横幅 | 在登录 EMS 前显示提示信息,此项位于 EMS Settings 配置区域 |
| Message | 提示内容 | 填写组织要求的登录提示文字 |
| Preview | 预览 | 检查横幅显示效果 |
锁定阈值控制管理员登录,不是终端注册失败阈值。出现锁定后应停止重复尝试,等待完整锁定时长过去,再按账户管理流程处理。终端注册验证另由 Onboarding 相关选项控制。
7. 应用并验证
完成配置后单击 Apply(应用)。如果修改 Custom Hostname 等会引起服务重启的内容,等待服务恢复后使用新的浏览器会话访问目标地址。
建议验证内容:
- 确认 DNS 解析结果及访问端口正确。
- 检查 HTTPS 证书的名称、有效期和信任链。
- 使用获准的管理账户登录,确认权限与页面功能正常。
- 启用了 HTTP 重定向时,验证其目标地址和端口。
- 从允许和不允许的管理网络分别测试访问,确认来源限制确实生效。
- 若修改了共享地址或证书,抽查 FortiClient 在线状态、配置同步、安装包下载及 FortiGate 连接器。
- 验证完成后,再清理迁移期间保留的旧入口或临时规则。
使用 CLI 核对或修改控制台配置
在支持 emscli 的本地 EMS 环境中,可先查询当前值。不同部署形式的命令入口参阅从CLI访问EMS。
emscli config get console --help
emscli config get console allowed.hosts http.port https.port fileserver.port remote.access
emscli config set console --help
get 命令至少需要指定一个配置项;多个项之间使用空格。set 命令的相关参数如下:
| CLI 参数 | 中文说明 | 注意事项 |
|---|---|---|
| --https.port | HTTPS 端口 | 文档默认值为 443,修改后同步调整访问 URL 和网络规则 |
| --http.port | HTTP 端口 | 文档默认值为 80,不是 HTTPS 或 Telemetry 端口 |
| --fileserver.port | 文件服务端口 | 文档默认值为 10443,修改可能影响安装包下载 |
| --enable.remote.access | 启用远程访问 | 接受 true / false,不能代替来源 IP 限制 |
| --allowed.hosts | 允许的控制台访问主机地址 | 使用逗号分隔且不含空格的地址列表;不是管理员客户端源 IP 白名单 |
例如,已准备新端口访问路径后,可按目标版本支持的命令修改管理 HTTPS 端口:
emscli config set console --https.port=8443
emscli config get console https.port
变更回退
新入口不可用时,通过预先保留的控制台检查服务、端口、主机名、远程访问设置及证书。按变更记录恢复必要的原值,并同步恢复对应 DNS、NAT 或防火墙配置。
如果变更同时影响终端接入或下载地址,还应验证旧路径恢复后终端是否回连。不要通过反复更改 DNS、扩大来源范围或忽略证书错误来代替定位具体故障。
常见问题
| 现象 | 检查方向 |
|---|---|
| 浏览器连接超时 | DNS、路由、NAT、主机防火墙、上游来源限制及实际监听端口 |
| TCP 可达但网页无法打开 | Web 服务状态、访问主机名、allowed.hosts、远程访问配置及代理路径 |
| 修改 Custom Hostname 后短时中断 | 该操作会重启 Web 服务,检查服务恢复结果及新名称解析 |
| HTTPS Port 无法在界面修改 | 7.4.8 中该 GUI 字段只读,按支持的 CLI 流程处理 |
| 关闭远程访问后仍可打开网页 | 检查当前构建提示、UFW 状态、网络规则及实际访问路径 |
| HTTPS 页面出现证书告警 | SAN、有效期、证书链、终端信任及中间代理呈现的证书 |
| 密码正确但仍无法登录 | 管理员是否处于锁定期;继续尝试会重新计算锁定时长 |
| 网页正常但终端无法注册 | 单独检查 Telemetry 地址、端口、Endpoint Control Certificate 和验证要求 |
| 网页正常但安装包无法下载 | 检查实际下载 URL、文件服务端口及其转发规则 |
| 管理员可登录但 FortiGate 连接失败 | 检查 FortiGate 到 EMS 的管理地址、端口、连接器及证书,而非仅测试浏览器路径 |
排错记录应包含时间、访问 URL、客户端来源、DNS 结果和错误提示,结合EMS日志设置和查看定位。
更新历史
| Ver | Description | Author | Rev | Date |
|---|---|---|---|---|
| 1.0 | First Complete | ysheng | tanga | 2026.10.26 |
| 0.1 | Draft Version | - | - | 2026.08.04 |