

本地管理员
本地管理员
功能简介
本地管理员使用 FortiGate 上配置的账号和密码进行认证。设备默认内置一个名为 admin 的超级管理员,可以按维护职责创建更多管理员账号,并通过管理员权限配置分配不同的访问权限。
创建本地管理员
GUI 配置
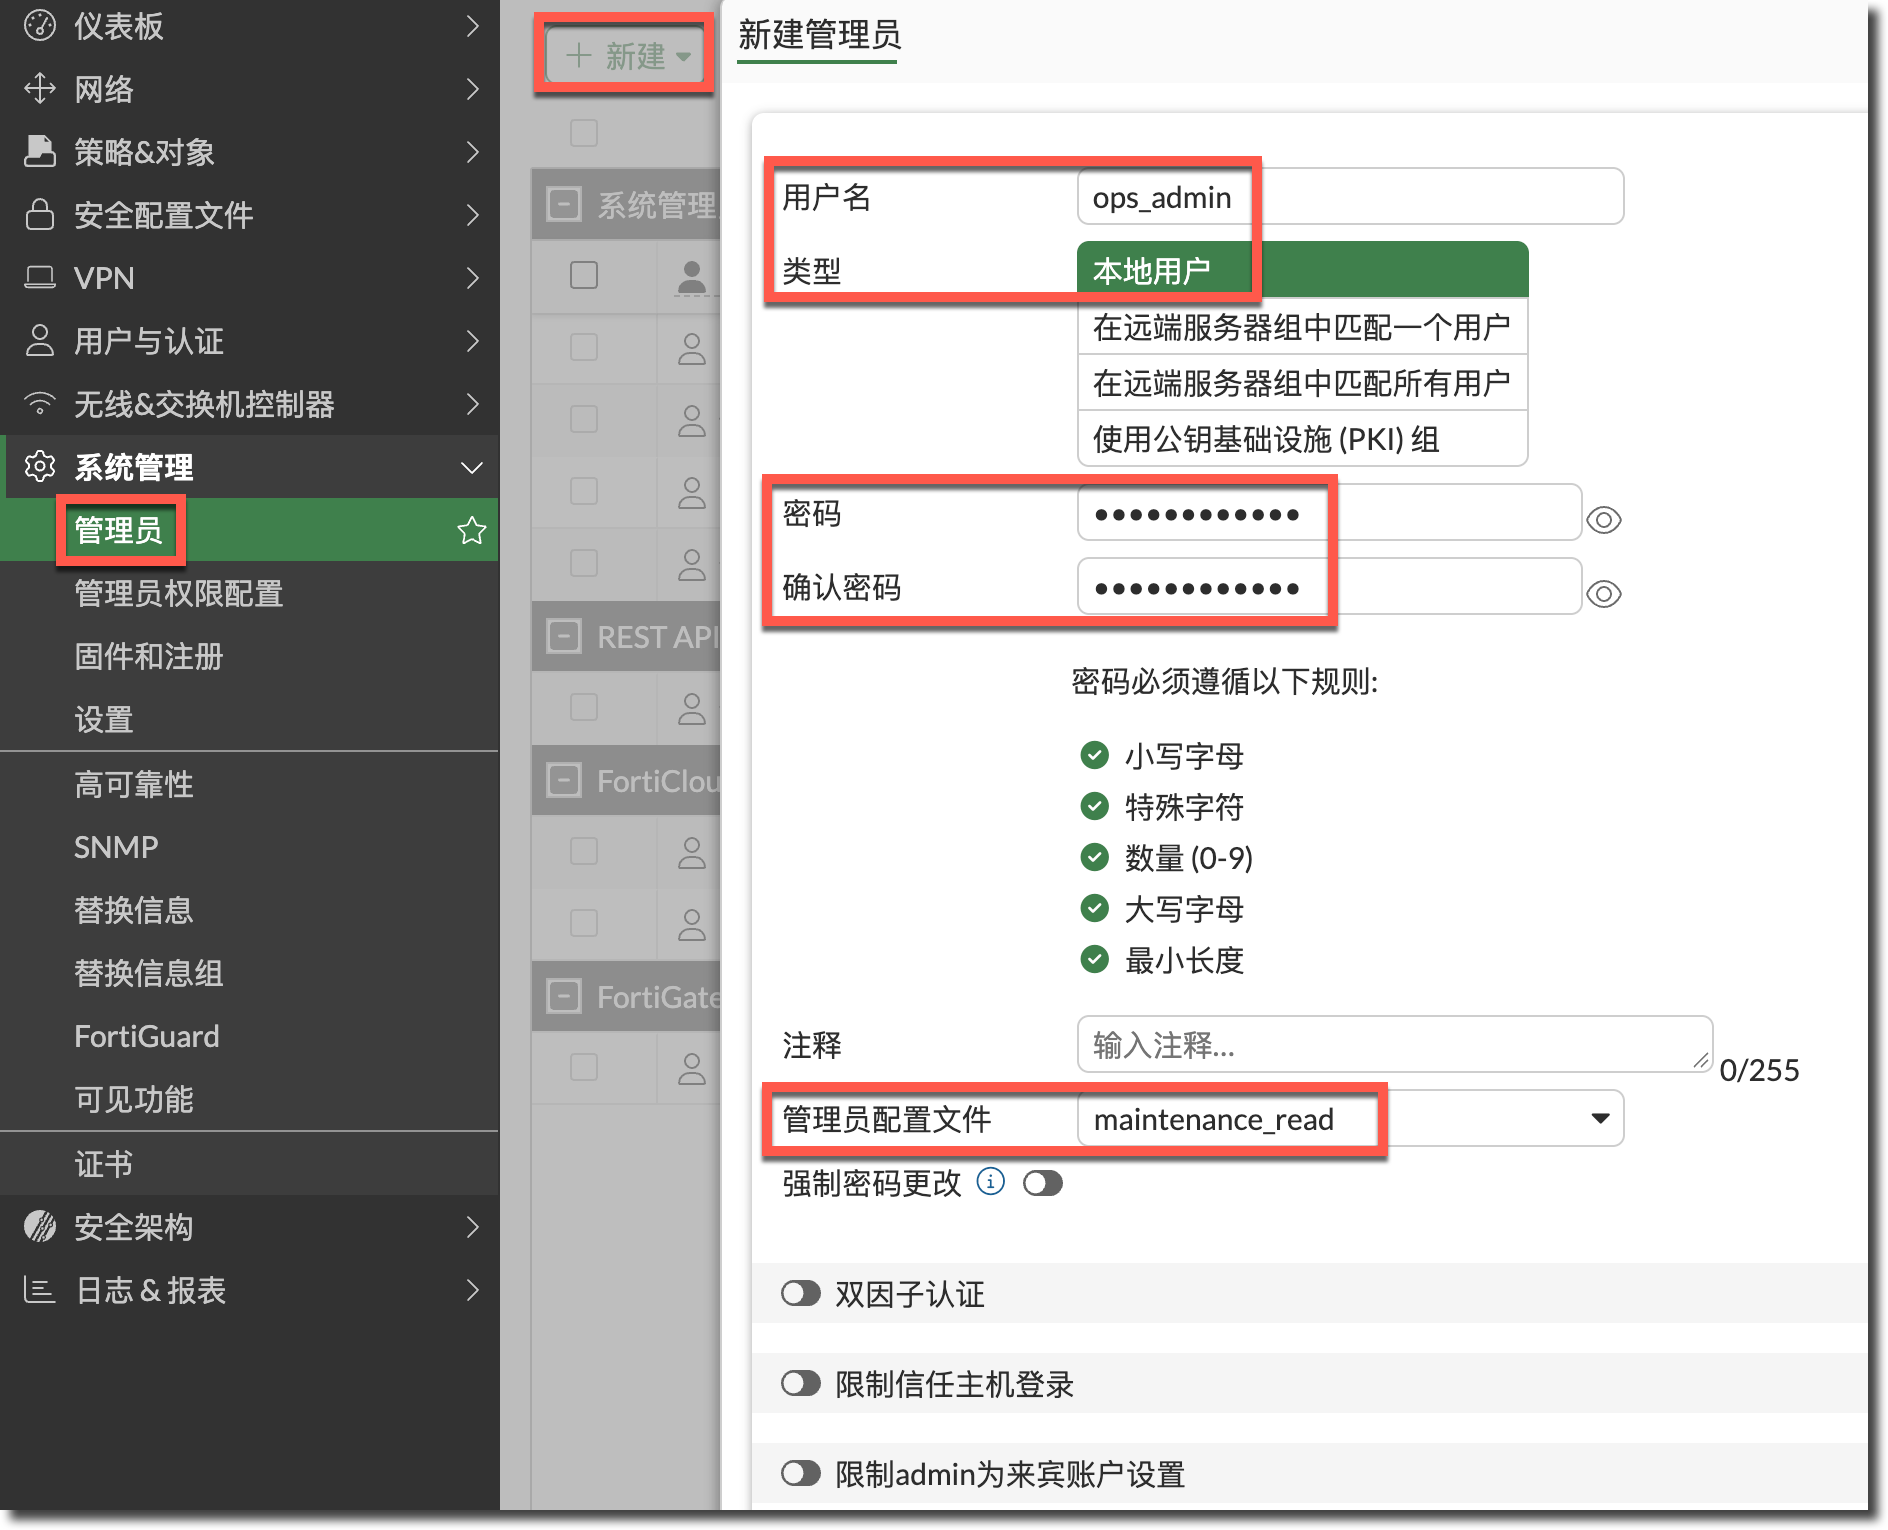
进入“系统 → 管理员”(System → Administrators),点击“新建 → 管理员”(Create New → Administrator)。
填写用户名(Username)。
提示
管理员用户名应遵循以下规则。
- 可以包含大小写字母(
a-z、A-Z)、数字(0-9)、下划线(_)和连字符(-)。 - 不能以连字符(
-)开头。 - 可以以美元符号(
$)结尾。 - 禁止使用
<、>、(、)、#、"、',这些字符可能引入跨站脚本(XSS)风险。
- 可以包含大小写字母(
将类型(Type)设置为“本地用户”(Local User),设置新账号的密码。
相关信息
密码复杂度的配置方法参见系统管理 → 管理员配置 → 管理员密码策略。
在管理员权限配置(Administrator profile)中选择所需的权限配置,并按需要设置其他字段。点击“确定”。
相关信息
权限配置的创建方法参见系统管理 → 管理员配置 → 管理员权限配置。
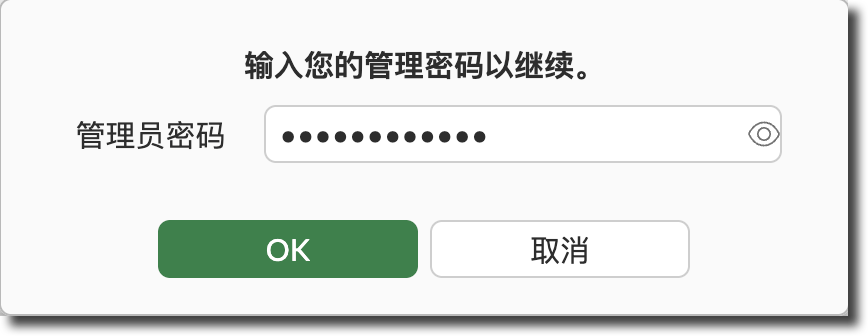
从 FortiOS 7.6.3 开始,创建管理员时需要在弹出的对话框中输入当前登录管理员的密码,再点击 OK 完成创建。
CLI 配置
创建管理员账号,指定权限配置和管理的 VDOM。
config system admin
    edit "ops_admin"
        set vdom "root"
        set accprofile "maintenance_read"
        set password <new_admin_password>
从 FortiOS 7.6.3 开始,设置新管理员的密码时会出现以下交互提示,输入当前登录管理员的密码完成身份确认。
Please enter current administrator password:保存账号配置并退出。
    next
end
管理认证与会话查看
从 FortiOS 7.6.4 开始,http_authd 进程统一处理管理员认证,并新增 diagnose http_authd 命令,用于查看 HTTP 认证数据库中的会话条目。
执行以下命令,查看认证会话。结合用户名、权限配置、来源地址和认证方式识别目标条目。
# diagnose http_authd session list
http_authd session list
[
  {
    "login_context":{
      "admin_name":"admin",
      "login_name":"admin",
      "admin_profile":"super_admin",
      "userfrom":"https(10.10.12.2)",
      "login_method":"https",
      "is_remote_auth":"false",
      "radius_vdom_override":false,
      "radius_vdom_override_sz":0,
      "gui_read_only":false
    },
    "request_source":"external",
    "remote_vdom":"root",
    "source_addr":"10.10.12.2",
    "destination_addr":"10.10.12.1",
    "auth_method":"GUI login",
    "login_type":"none",
    "timeout":1794911672,
    "login_time":1794881200
  },
  {
    "login_context":{
      "admin_name":"ops_admin",
      "login_name":"ops_admin",
      "admin_profile":"maintenance_read",
      "userfrom":"https(10.10.12.2)",
      "login_method":"https",
      "is_remote_auth":"false",
      "radius_vdom_override":false,
      "radius_vdom_override_sz":0,
      "gui_read_only":false
    },
    "request_source":"external",
    "remote_vdom":"root",
    "source_addr":"10.10.12.2",
    "destination_addr":"10.10.12.1",
    "auth_method":"GUI login",
    "login_type":"none",
    "timeout":1794914811,
    "login_time":1794886009
  }
]
上例列出
admin和ops_admin两个管理员的 GUI 登录会话,权限配置分别为super_admin和maintenance_read。两个账号均通过 HTTPS 从10.10.12.2登录 FortiGate 的10.10.12.1,关联 VDOM 为root。auth_method为GUI login,is_remote_auth为false,表示使用本地认证。字段 查看内容 admin_name、login_name管理员账号和登录名 admin_profile账号关联的权限配置 login_method登录方式 is_remote_auth是否使用远程认证 source_addr、destination_addr条目关联的来源和目的地址 remote_vdom条目关联的 VDOM auth_method认证方式 login_time、timeout登录时间及超时信息 查看当前管理会话的管理员状态。
# get system admin status
username: admin
login local: ssh
login device: internal5:10.10.12.1:22
login remote: 10.10.12.2:50753
login vdom: root
login access profile: super_admin
login started: 2026-11-17 15:21:54
current time: 2026-11-17 18:10:42
查看当前所有在线管理员的状态。
# get system admin list
username             local          device                         vdom     profile               remote                 started
ops_admin            https          internal5:10.10.12.1:443       root     maintenance_read      10.10.12.2:51293       2026-11-17 15:26:49
admin                ssh            internal5:10.10.12.1:22        root     super_admin           10.10.12.2:50753       2026-11-17 15:21:54
admin                https          N/A                            root     super_admin           10.10.12.2:52104       2026-11-17 18:09:39
admin                https          internal5:10.10.12.1:443       root     super_admin           10.10.12.2:58286       2026-11-17 18:09:47